VPN连接
VPN连接


文档指南
请输入


快速入门
IPsec VPN快速入门
用户指南
SSL VPN连接
最佳实践
VPC与云下数据中心互通
API参考
VPN网关
用户网关
IPsec连接
VPN连接健康检查
SSL服务端
SSL客户端证书
VPN网关路由
故障处理
- 文档首页
 VPN连接用户指南SSL VPN连接SSL服务端创建SSL服务端
 复制全文
 下载 pdf
创建SSL服务端
 文档反馈
 问问助手
创建SSL服务端后,您才可以使用SSL VPN功能建立点到站点之间的连接。
前提条件
在创建SSL服务端操作之前,请确认已创建开启了SSL连接能力的VPN网关。
- 若您需要重新创建开启SSL连接能力的VPN网关,具体操作请参考创建VPN网关。
- 若您已创建未开启SSL连接能力的VPN网关,您可为该VPN网关开启SSL连接能力,具体操作请参见修改VPN网关配置信息。
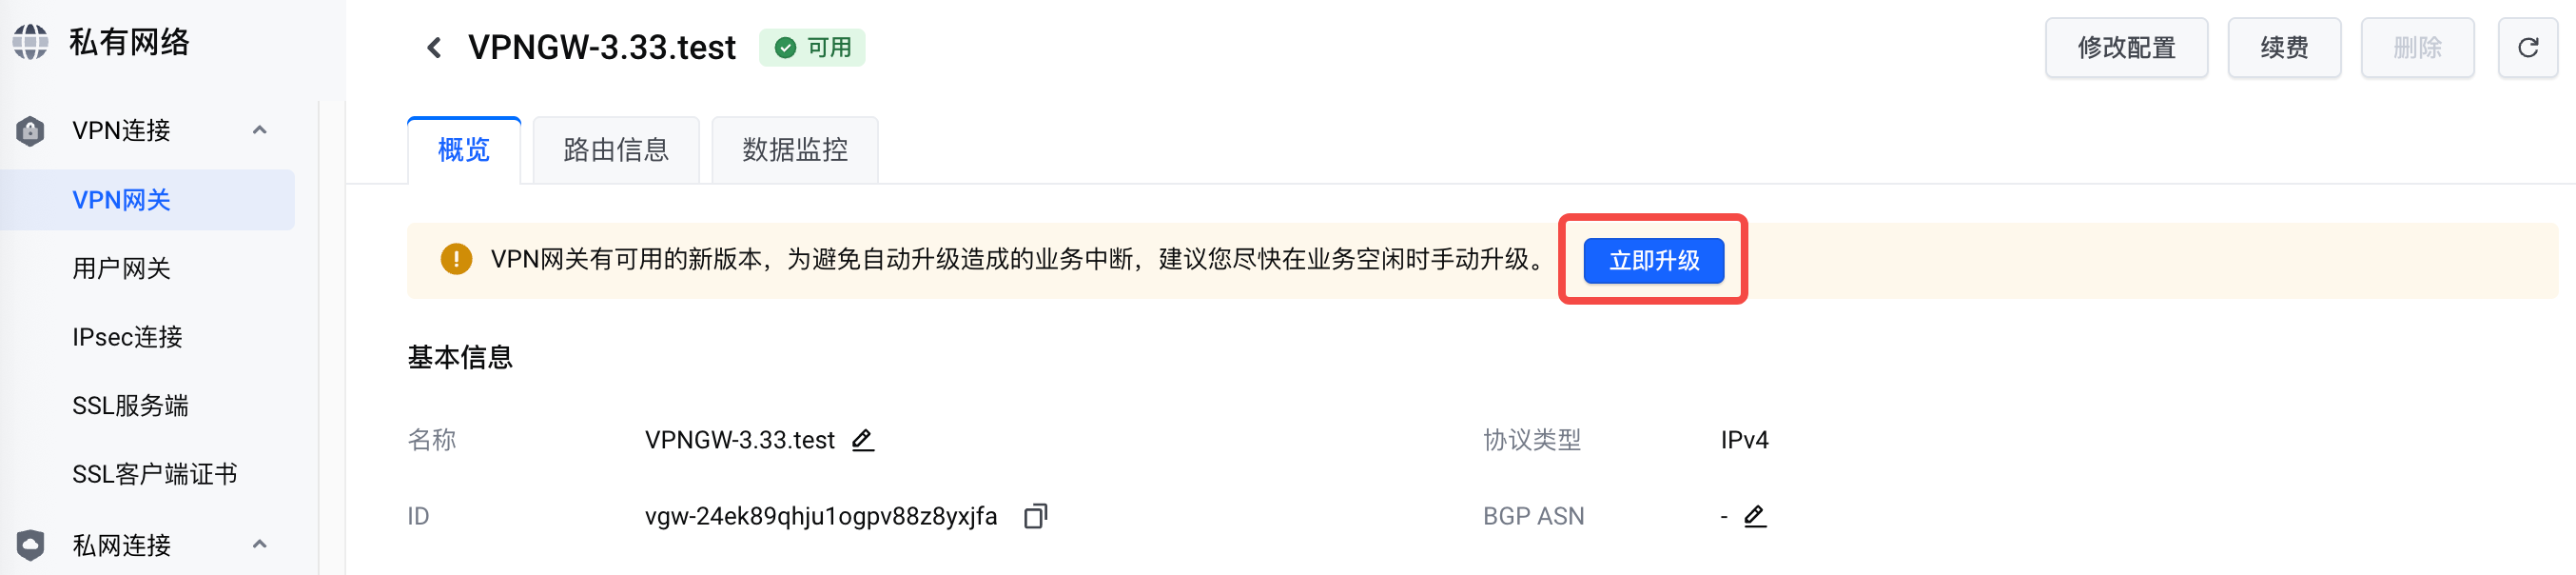
- 双因子认证功能仅支持3.4及之后版本VPN网关,如果您的VPN网关版本不适用,请您先在实例详情中升级旧版本VPN网关。
说明
双因子认证功能正在邀测中,如需使用,请联系客户经理开通。
-
操作步骤
- 登录SSL服务端控制台。
- 在顶部导航栏,选择目标地域和项目。
- 单击创建SSL服务端按钮,参考下表,配置SSL服务端参数。
- 参数说明取值样例参数说明取值样例名称设置SSL服务端的名称。Server-01VPN网关选择待创建SSL服务端关联的VPN网关。VPNGW-01本端网段在SSL VPN连接中,本端网段是客户端通过SSL VPN连接访问的地址段,可以是VPC子网网段、通过专线连接与VPC互通的本地IDC网段、云服务网段(对象存储、云数据库)等多种网段。
- 本端网段掩码推荐:/8~/32。
- 本端网段不可与客户端网段冲突。
- 最多支持配置5个本端网段。
172.XX.1.0/24、172.XX.2.0/24客户端网段在SSL VPN中,客户端网段是SSL服务端分配给客户端设备进行通信的网段,而不是客户端设备的本地网段。当客户端通过SSL VPN连接访问时,VPN网关会从指定的客户端网段中分配一个IP地址给客户端使用。- 客户端网段掩码限制:/16~/28。
- 客户端网段不可与本端网段冲突。
- 客户端网段与VPN网关路由不允许相同。
- 客户端网段不可与VPN网关的默认路由表中的路由条目冲突。
- 客户端网段不可与100.64.0.0/10、169.254.0.0/16、127.0.0.0/8、224.0.0.0/4、240.0.0.0/4网段重叠。
- 客户端网段掩码下的可用IP数量,需要大于创建VPN网关时选择的SSL连接数的4倍。例如:SSL连接数为10,则客户端网段可用IP数量需大于40。
192.XX.0.0/16协议选择SSL VPN连接使用的协议,当前支持TCP(默认)和UDP协议。TCP加密算法选择SSL VPN连接使用的加密算法,支持AES-128-CBC(默认)、AES-192-CBC、AES-256-CBC、不使用加密。AES-128-CBC认证算法选择SSL VPN连接使用的认证算法,支持SHA1(默认)、MD5、不使用加密。SHA1是否压缩是否对加密传输数据进行压缩处理,默认否。否端口SSL服务端使用的端口。端口取值范围:1~65535,默认端口:1194。说明不支持使用以下端口:22、68、179、323、500、4500。1194所属项目选择新创建SSL服务端所属项目。项目指您日常工作中的一项任务,您可以在同一账户下创建多个项目,并为项目创建/购买云资源。不同项目间,云资源不可共享。- 选定项目后,创建的SSL服务端只能被具有该项目权限的用户所使用。
- 若进入创建页面前,您已在顶部导航栏选择账号全部资源,则新创建的SSL服务端属于default项目,您可在创建SSL服务端页面更换项目。
- 若进入创建页面前,您已在顶部导航栏选择了具体项目,则新创建的SSL服务端属于该具体项目。您不可在创建SSL服务端页面更换项目,如需更换项目,请退出创建页面重新选择项目再创建SSL服务端。
- 若无可用项目,您可单击右侧的创建项目,创建一个新的项目。
- SSL服务端加入项目后,您可根据实际业务需求把SSL服务端迁出项目,具体请参见项目资源管理。
- SSL客户端证书为SSL服务端的子资源,仅可跟随SSL服务端进行项目的迁移,不可单独对SSL客户端证书进行项目迁移。
default高级选项证书复用是否开启证书复用功能,默认是。- 功能开启:SSL 服务端创建的证书支持多个客户端同时连接上线。
- 功能关闭:SSL 服务端创建的证书在同一时刻仅支持一个客户端使用,其他客户端登录时将抢占当前客户端连接。
是SSL连接日志是否开启SSL服务端连接日志功能。- 功能开启:开启后,连接日志将投递至火山引擎日志服务 TLS(Torch Log Service),您可以通过匹配日志关键字定位故障问题,更多详情请参考如何通过查看SSL VPN连接服务端日志定位常见错误?。
- 功能关闭:暂不开启日志功能。您可以在SSL服务端创建成功后,在实例列表中开启连接日志。
说明SSL VPN连接日志功能正在邀测中,如需使用,请联系客户经理开通。启用DNS服务器IPSSL VPN连接默认使用火山引擎DNS服务器,您也可以自定义DNS服务器IP,设置后将由SSL VPN连接统一下发自定义DNS服务器地址。说明- 自定义DNS功能正在邀测中,如需使用,请联系客户经理开通。
- DNS服务器IP仅支持IPv4地址。使用自定义DNS服务器时,需将100.64.0.0/10加入本端网段中,否则无法正常访问火山引擎云服务。
114.XX.XX.8DNS解析域设置通过自定义DNS服务器解析的域名,仅配置DNS服务器IP后生效。未设置的域名默认由火山引擎DNS服务器解析。*.dns.com双因子认证双因子认证是一种通过两种不同类型的凭证进行身份校验的安全认证机制,VPN连接服务为您提供基于SAML的用户SSO。- 功能开启:开启后,用户需要同时完成证书认证和身份认证后才允许建立SSL VPN连接。
- 功能关闭:关闭后,用户仅需完成证书认证即可建立SSL VPN连接。
注意双因子认证功能状态变更时(开启/关闭),该SSL服务端下所有存量的SSL VPN连接将中断,请谨慎操作。关闭SAML元数据仅双因子认证功能开启时需配置。您需要提供XML格式的元数据文件,用于身份提供商(IDP)和服务提供商交换身份验证和授权数据身份。说明- 由身份提供商导出的SAML元数据中需包含IdP的登录地址、IdP标识(entityID)等信息以及有效的X.509证书。这些信息用于后续的SAML SSO安全性校验。
- 一个身份提供商的SAML元数据可以用于多个SSL服务端的双因子认证。
注意变更SAML元数据后,该SSL服务端下所有存量的SSL VPN连接将中断,请谨慎操作。-标签- 单击添加标签可按需添加多个标签。单次操作最多可添加20个标签,单个SSL服务端最多可添加50个标签。
- 同一SSL服务端多个标签的标签键(Key)不可重复,且每个标签的标签键(Key),只能存在一个标签值(Value)。
- 设置标签键(Key)和标签值(Value)时应区分大小写,如Key=tag和Key=Tag是两个不同的标签键。
key:test
- 单击确定,完成操作。
后续操作
- 创建SSL客户端证书:创建用于发起客户端连接的SSL客户端证书。
- 修改SSL服务端:服务SSL创建成功后,支持修改相关配置。
相关文档
最近更新时间:2026.07.10 15:37:21
这个页面对您有帮助吗?
有用
有用
无用
无用