VPN连接
VPN连接


文档指南

请输入


- 文档首页
 VPN连接最佳实践VPC之间互通搭建VPC间双隧道VPN网络互通(静态路由)
 复制全文
 下载 pdf
搭建VPC间双隧道VPN网络互通(静态路由)
 文档反馈
 问问助手
本文为您介绍如何通过双隧道静态路由模式IPsec VPN连接功能,实现不同账号下的两个私有网络间的网络连通。
背景信息
私有网络之间天然隔离无法通信,如需在两个私有网络之间通信,可通过VPN连接功能在私有网络之间建立通信隧道,实现私有网络之间的互通。以不同账号下两个私有网络通信进行介绍,相同账号下的两个私有网络通信,无需切换账号登录,其他操作与不同账号下私有网络通信一致。
说明
如果需要通过VPN连接实现私有网络与第三方云厂商私有网络互通,在配置VPN连接时可把第三方云厂商私有网络当作用户端进行配置,第三方云厂商上的配置,请直接参考对应厂商的指导文档。
前提条件
- 已开通账号testzh-01、testzh-02并完成实名认证。
- 已获取testzh-01、testzh-02的账号的信息。
- 已在testzh-01下创建VPC1、在testzh-02下创建VPC2,且VPC1和VPC2的私网网段无重叠。
相关信息
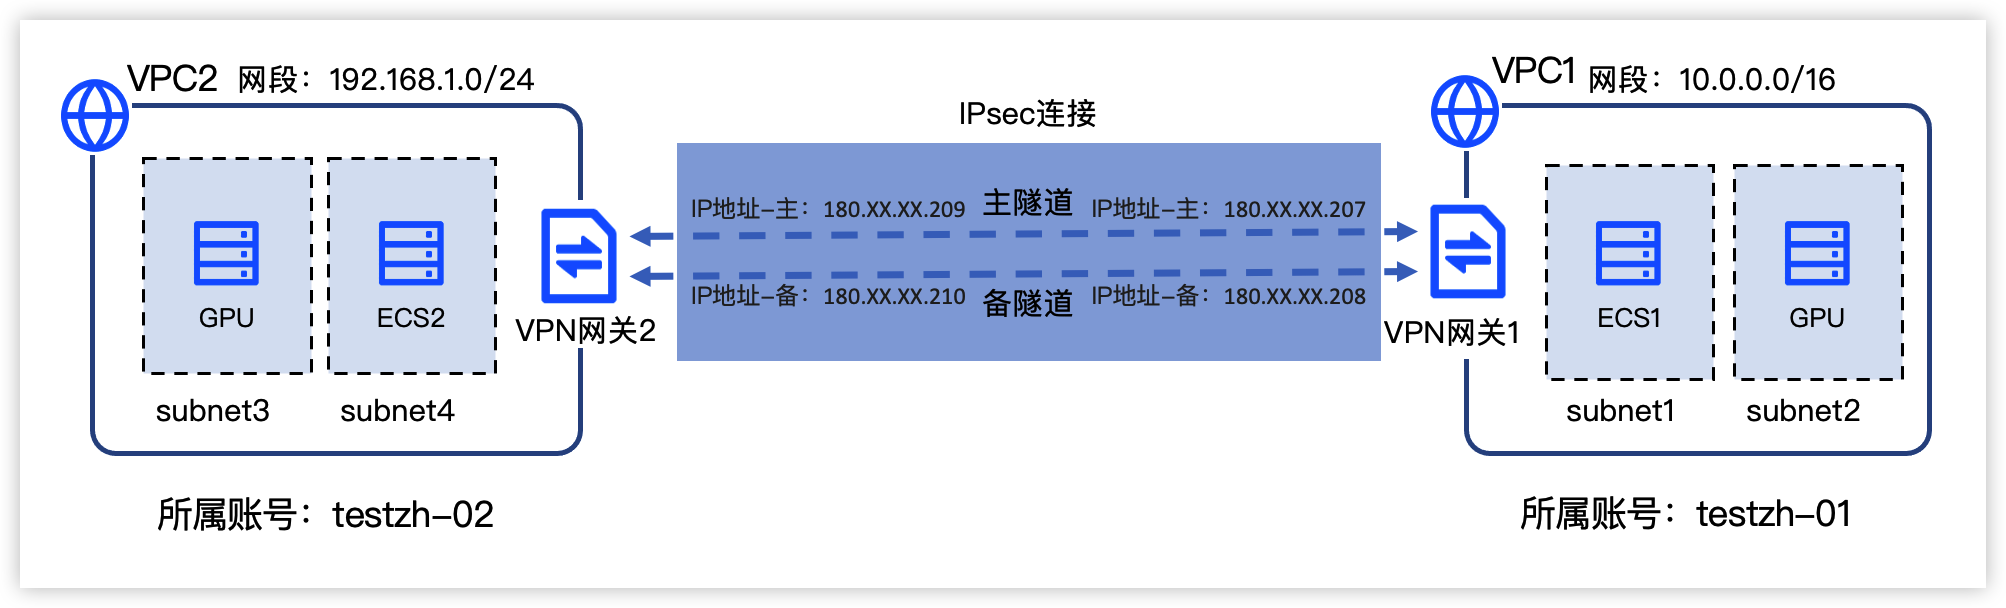
目前已有信息如下图所示,图中VPC1、VPC2、ECS1、ECS2为已创建的资源,VPN网关1和VPN网关2是下述操作中将要创建的资源。
说明
- VPN连接不支持建立跨境连接。在通过IPsec VPN连接功能建立VPC与VPC之间的网络连接场景下,互连的两个VPC必须同属于中国内地地域或同属于非中国内地地域,不可一个VPC属于中国内地地域一个VPC属于非中国内地地域。更多地域信息,请参见地域列表。
- 如果您需要连通中国内地地域下的VPC和非中国内地地域下的VPC,推荐您使用云企业网,详细信息请参见云企业网。
- 如果您需要通过IPsec VPN连接功能连通不同地域下的VPC(VPC都在中国内地地域或都在非中国内地地域),受公网质量的影响IPsec VPN的网络质量较差,推荐您使用云企业网,具体操作请参考私有网络互通(同账号跨地域)、私有网络互通(跨账号跨地域)。
操作步骤
步骤一:创建VPN网关
- 登录账号testzh-01下的VPN网关控制台。
- 在顶部导航栏,选择目标项目Project-1和地域华北2(北京)。
- 单击创建VPN网关按钮。
- 参考下表,配置VPN网关参数。
-
- 配置完成后,单击确认订单按钮,并请根据控制台指引查阅并确认相关协议。
- 单击立即购买按钮进行支付,完成购买。
- VPN网关VPNGW-01创建成功后,系统分配的网关出口IP为180.XX.XX.207、180.XX.XX.208。
- 登录账号testzh-02下的VPN网关控制台,参考步骤2 ~ 步骤7,创建VPN网关VPNGW-02。
- VPN网关VPNGW-02创建成功后,系统分配的网关出口IP为180.XX.XX.209、180.XX.XX.210。
步骤二:创建用户网关
- 登录账号testzh-01下的用户网关控制台。
- 在顶部导航栏,选择目标项目Project-1和地域华北2(北京)。
- 单击创建用户网关按钮。
- 参考下表配置两个用户网关,完成后单击确定按钮。
-
- 登录账号testzh-02下的用户网关控制台,参考步骤2~步骤4,创建用户网关CGW-03、CGW-04,参数中IP地址配置为180.XX.XX.207、180.XX.XX.208。
- 此时,VPC、VPN网关和用户网关的关系如下表所示。
- 账号VPC名称VPN网关网关出口IP用户网关testzh-01VPC1VPNGW-01
- 主:180.XX.XX.207
- 备:180.XX.XX.208
- CGW-01
- CGW-02
testzh-02VPC2VPNGW-02- 主:180.XX.XX.209
- 备:180.XX.XX.210
- CGW-03
- CGW-04
步骤三:创建IPsec连接
- 登录账号testzh-01下的IPsec连接控制台。
- 在顶部导航栏,选择目标项目Project-1和地域华北2(北京)。
- 单击创建IPsec连接按钮。
- 参考下表配置IPsec连接,完成后单击创建按钮。
- 基本信息
-
- 绑定资源
-
- 连接信息
- 参数说明取值样例路由模式选择路由的模式。目的路由立即发起协商IPsec连接配置完成后是否立即生效。是路由传播模式选择路由的传播模式。静态路由
- Tunnel配置
-
- 登录账号testzh-02下的IPsec连接控制台重复步骤2 ~ 步骤4,创建IPsec连接IPsecVPN-02,预共享密钥与IPsecVPN-01保持一致,均为test@123。
- 此时,VPC、VPN网关、用户网关和IPsec连接的关系如下表所示:
-
步骤四:配置本端VPN网关路由
- 登录账号testzh-01下的VPN网关控制台。
- 在顶部导航栏,选择目标项目Project-1和地域华北2(北京)。
- 单击列表中VPN网关名称VPNGW-01。
- 单击路由信息页签,在路由信息页签下,单击添加路由条目按钮。
- 参考下表配置路由信息。
- 参数说明取值样例目标网段输入VPC2的私网网段。192.168.1.0/24下一跳类型固定为IPsec连接。IPsec连接下一跳选择上一阶段创建的IPsec连接。IPsecVPN-01
- 单击确定按钮,完成VPNGW-01路由条目的添加。
步骤五:配置对端路由
- 登录账号testzh-02下的VPN网关控制台。
- 在顶部导航栏,选择目标项目Project-1和地域华北2(北京)。
- 单击列表中VPN网关名称VPNGW-02。
- 单击路由信息页签,在路由信息页签下,单击添加路由条目按钮。
- 参考下表配置路由信息。
-
- 单击确定按钮,完成VPNGW-02路由条目的添加。至此,已完成VPN连接的全部配置操作。
测试连通性
在VPN网关路由列表页面,查看路由下一跳。
- 正常情况下,VPN网关路由下一跳为IPsec连接的主隧道。
- 通过ping命令验证VPC中云服务器之间可互通,表示VPC1与VPC2之间可以通过IPsec连接主隧道正常通信。
- 可用区故障或主隧道公网出口IP不可用等故障情况下,VPN网关路由的下一跳自动切换为IPsec连接的备隧道。
- 通过ping命令验证VPC中云服务器之间可互通,表示VPC1与VPC2之间可以通过IPsec连接备隧道正常通信。
- 某个可用区故障时,非故障可用区内的云服务器之间仍可互通,故障可用区内的云服务器之间不可互通。
- 主隧道公网出口IP不可用时,主备隧道所属可用区内的云服务器之间均可以正常互通。
最近更新时间:2026.09.18 15:13:19
这个页面对您有帮助吗?
有用
有用
无用
无用