You need to enable JavaScript to run this app.
文档中心
专线连接

专线连接

复制全文
下载 pdf
云上数据互通
通过专线网关自定义ASN实现不同CEN的云上数据互通
复制全文
下载 pdf
通过专线网关自定义ASN实现不同CEN的云上数据互通
本文为您介绍如何通过专线连接和云企业网(Cloud Enterprise Network,CEN)实现多VPC间数据互通。​
说明​
本场景应用于同地域多VPC间无法直接通过CEN直接互联的业务场景。​
操作场景​
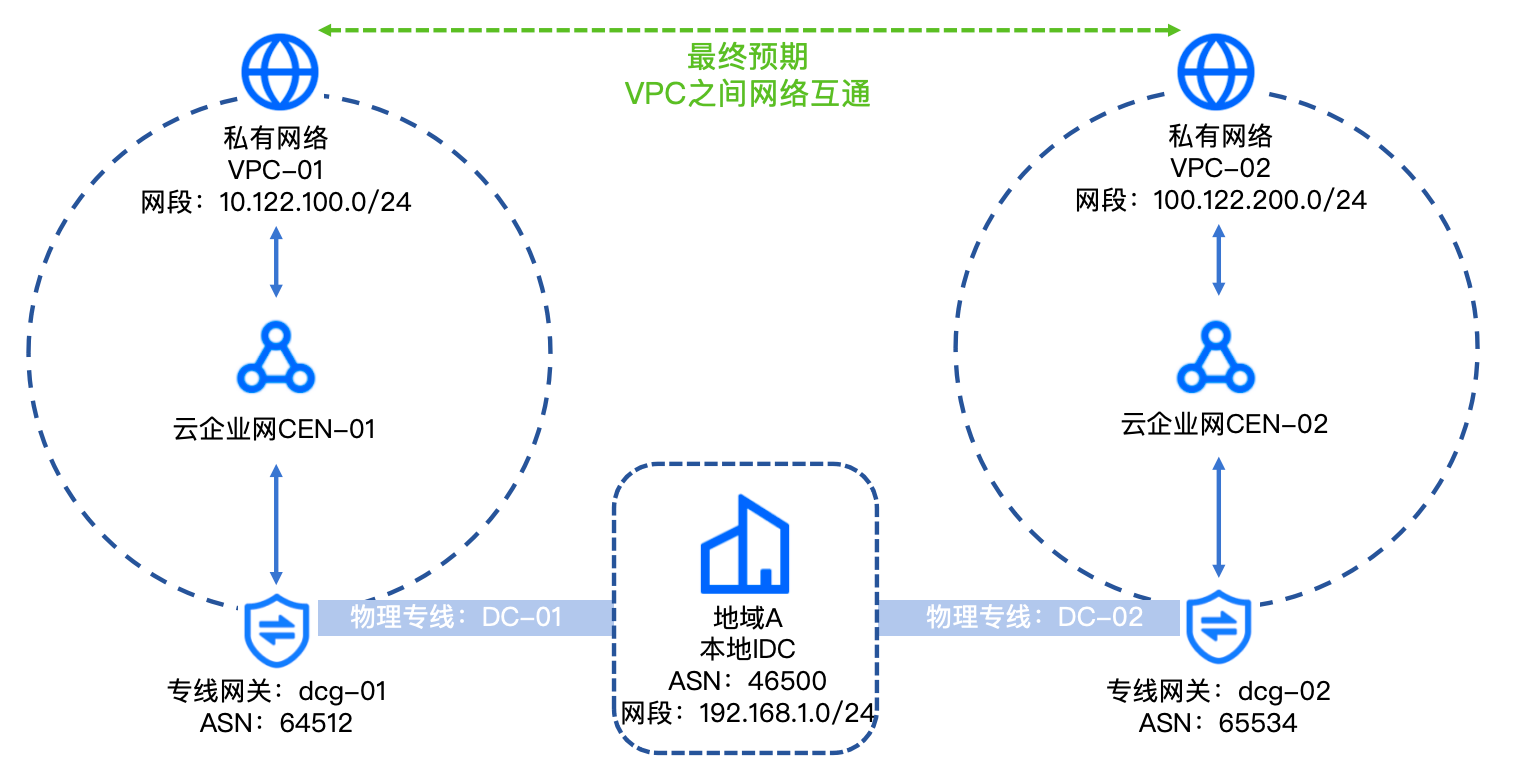
某企业在北京地域A开通了多个云上业务,分别部署在VPC-01和VPC-02,本地IDC中的业务交换机均支持互联互通。该企业期望业务VPC-01(网段10.122.100.0/24)可以通过专线与业务VPC-02(网段100.122.200.0/24)实现网络互通。推荐使用多个云企业网和专线网关自定义ASN方案,通过专线打通业务上云/下云,依赖本地交换机实现数据互通。整体网络设计如下图所示:​
​​​
网络规划​
​
专线互联信息​
物理专线DC-01(虚拟接口1)​
物理专线DC-02(虚拟接口2)​
本端互联IP​
10.122.100.1/24​
100.122.200.3/24​
对端互联IP​
10.122.100.2/24​
100.122.200.4/24​
VLAN ID​
10​
20​
​
说明​
  • 专线网关自定义ASN不能相同且均不可使用137718。​
  • 如果专线接入不同交换机,需确保两台交换机之间网络互通。​
前提条件​
  • 已完成VPC-01和VPC-02及其子网的创建,具体操作请参考创建私有网络。​
  • 已提前规划网段,确保VPC-01和VPC-02之间网段互不冲突,更多网络规划信息,请参考网络规划设计。​
操作步骤​
步骤一:接入物理专线​
开通两条条物理专线,具体操作请参见接入物理专线。本操作使用的物理专线如下:​
  • 本地IDC与VPC-01之间:华北2(北京)地域下的DAS235_port01_conn;​
  • 本地IDC与VPC-02之间:华北2(北京)地域下的DAS681_port01_conn。​
步骤二:创建专线网关​
  1. 在顶部导航栏,选择地域为华北2(北京)。​
  1. 单击创建专线网关按钮。​
  1. 参考下表配置专线网关dcg-01。​
  • ​
    参数​
    说明​
    取值样例​
    地域​
    专线网关所在的地域,需要和物理专线地域一致。​
    华北2(北京)​
    名称​
    设置专线网关的名称。​
    dcg-01​
    ASN​
    设置专线网关的ASN(Autonomous System Number)。​
    64512​
    IPv6​
    是否启用IPv6功能。​
    不启用​
    项目​
    选择新创建专线网关所属项目。​
    Project-test​
    协议​
    请根据控制台指引查阅并确认相关协议。​
    勾选​
    ​
  1. 确认无误后,单击确定按钮,完成创建。​
  1. 单击去控制台按钮,返回专线网关控制台,在专线网关列表中,可看到新创建的专线网关dcg-01。​
  1. 参考步骤1 ~ 步骤6,创建另一个专线网关dcg-02,相关配置如下表所示。​
  • ​
    参数​
    说明​
    取值样例​
    地域​
    专线网关所在的地域。​
    华北2(北京)​
    名称​
    设置专线网关的名称。​
    dcg-02​
    ASN​
    设置专线网关的ASN(Autonomous System Number)。​
    65534​
    IPv6​
    是否启用IPv6功能。​
    不启用​
    项目​
    选择新创建专线网关所属项目。​
    Project-test​
    协议​
    请根据控制台指引查阅并确认相关协议。​
    勾选​
    ​
步骤三:创建虚拟接口​
  1. 单击创建虚拟接口按钮。​
  1. 参考下表,配置物理专线DAS235_port01_conn(DC-01)的虚拟接口。​
  • ​
    参数​
    说明​
    取值样例​
    基本信息​
    ​
    ​
    资源归属​
    选择虚拟接口所属账号。​
    当前账号​
    地域​
    虚拟接口所属地域,需要与物理专线所在地域、专线网关所在地域保持一致。​
    华北2(北京)​
    名称​
    设置虚拟接口的名称。​
    VIF-01​
    物理专线​
    通过项目筛选虚拟接口待关联的物理专线。​
    Project-test|DAS235_port01_conn​
    专线网关​
    通过项目筛选虚拟接口待关联的专线网关。​
    Project-test|dcg-01​
    带宽限速​
    是否开启带宽限速。​
    关闭​
    互联信息​
    ​
    ​
    IPv4互联IP​
    设置IPv4类型的互联IP。​
    • 本端网关互联IP:设置云上专线网关IPv4类型的IP及掩码。​
    • 对端网关互联IP:设置云下IDC侧网关IPv4类型的IP及掩码。​
    说明​
    您可以根据网络规划自定义互联IP,但需确保本端网关IP和对端网关IP在同一个网段内且不重复。请使用私网IP地址,且不与云上云下IP地址冲突。​
    • 本端网关互联IP:10.122.100.1/24​
    • 对端网关互联IP:10.122.100.2/24​
    IPv6互联IP​
    是否启用IPv6类型的互联IP。​
    不启用​
    VLAN ID​
    设置用于连接本地IDC的VLAN ID,请确保此VLAN ID未被占用,范围0~2999。​
    • 0:表示该物理专线交换机端口上不配置VLAN,使用三层路由接口模式,该模式下一条物理专线上只可创建一个无VLAN标签的虚拟接口。​
    • 1~2999:表示该物理专线的交换机端口采用三层子接口模式,每个子接口配置不同的VLAN ID对应到一个虚拟接口,该模式下一条物理专线上可以创建出多个虚拟接口。​
    10​
    路由信息​
    ​
    ​
    路由类型​
    支持BGP和静态路由两种路由模式,本示例中使用BGP。​
    BGP​
    BGP邻居 ASN​
    置BGP邻居的ASN(IPv4类型)。ASN有效范围1~4294960000。BGP邻居的ASN不可与专线网关的ASN相同,也不可使用火山引擎的ASN(137718)。​
    64512​
    BGP 密钥​
    输入IPv4类型BGP邻居的密钥。​
    123456****​
    检测方式​
    选择线路检测的方式。​
    • 开启BFD检测后,系统在本地IDC与火山侧之间建立BFD会话,两端会按照设置的检测间隔时间发送周期性的BFD报文。一旦在检测期间连续多次均未收到BFD报文,系统就判定路线出现故障。​
    • 在冗余专线接入方式下,开启BFD检测可在线路故障时快速切换线路。​
    • 开启BFD检测后,本地IDC侧需同步配置BFD,且检测间隔、检测次数需与火山侧配置相同。​
    BFD检测​
    BFD模式​
    选择BFD检测的模式。本示例中使用BFD控制报文模式。​
    BFD控制报文模式​
    检测间隔​
    BFD报文的发送时间间隔、接收时间间隔。​
    1000​
    检测次数​
    BFD检测时间次数,若连续超出该次数未收到BFD报文,系统判定路线故障。​
    3​
    ​
  1. 单击确定按钮,完成创建。​
  1. 参考步骤1~步骤4,创建物理专线DAS681_port01_conn(dc-02)的虚拟接口,具体配置如下表。​
  • ​
    参数​
    说明​
    取值样例​
    基本信息​
    ​
    ​
    资源归属​
    选择虚拟接口所属账号。​
    当前账号​
    地域​
    虚拟接口所属地域,需要与物理专线所在地域、专线网关所在地域保持一致。​
    华北2(北京)​
    名称​
    设置虚拟接口的名称。​
    VIF-02​
    物理专线​
    通过项目筛选虚拟接口待关联的物理专线。​
    Project-test|DAS681_port01_conn​
    专线网关​
    通过项目筛选虚拟接口待关联的专线网关。​
    Project-test|dcg-02​
    带宽限速​
    是否开启带宽限速。​
    关闭​
    互联信息​
    ​
    ​
    IPv4互联IP​
    设置IPv4类型的互联IP。​
    • 本端网关互联IP:100.122.200.3/24​
    • 对端网关互联IP:100.122.200.4/24​
    IPv6互联IP​
    是否启用IPv6类型的互联IP。​
    不启用​
    VLAN ID​
    设置用于连接本地IDC的VLAN ID,请确保此VLAN ID未被占用,范围0~2999。​
    20​
    路由信息​
    ​
    ​
    路由类型​
    支持BGP和静态路由两种路由模式。​
    BGP​
    BGP邻居 ASN​
    置BGP邻居的ASN(IPv4类型)。​
    65534​
    BGP 密钥​
    输入IPv4类型BGP邻居的密钥。​
    123456****​
    检测方式​
    选择线路健康检查的方式。​
    BFD检测​
    BFD模式​
    选择BFD检测的模式。本示例中使用BFD控制报文模式。​
    BFD控制报文模式​
    检测间隔​
    BFD报文的发送时间间隔、接收时间间隔。​
    1000​
    检测次数​
    BFD检测时间次数。​
    3​
    ​
步骤四:创建云企业网并加载网络实例​
  1. 单击创建云企业网按钮。​
  1. 参考下表配置云企业网,并加载私有网络VPC-01。​
  • ​
    参数​
    取值​
    基本信息​
    ​
    名称​
    CEN-01​
    网络实例​
    ​
    加载网络实例​
    打开​
    地域​
    华北2(北京)​
    实例类型​
    私有网络​
    网络实例​
    Project-test|VPC-01​
    更多信息​
    ​
    项目​
    Project-test​
    ​
  1. 单击确定按钮,完成创建。​
  1. 在云企业网实例列表,单击目标实例名称CEN-01。​
  1. 在网络实例页签下,单击加载网络实例按钮。​
  1. 弹出加载网络实例窗口,配置需要加载的专线网关实例相关信息,完成后单击确定按钮。​
  • ​
    参数​
    取值​
    账号​
    本账号​
    地域​
    华北2(北京)​
    实例类型​
    专线网关​
    网络实例​
    dcg-01​
    ​
  1. 参考步骤1~步骤7,创建云企业网CEN-02,并加载网络实例VPC-02,具体配置如下表所示。​
  • ​
    参数​
    取值​
    基本信息​
    ​
    名称​
    CEN-02​
    网络实例​
    ​
    加载网络实例​
    打开​
    地域​
    华北2(北京)​
    实例类型​
    私有网络​
    网络实例​
    Project-test|VPC-02​
    更多信息​
    ​
    项目​
    Project-test​
    ​
  1. 参考步骤5~步骤7,在CEN-02中加载专线网关dcg-02,具体配置如下表所示。​
  • ​
    参数​
    取值​
    账号​
    本账号​
    地域​
    华北2(北京)​
    实例类型​
    专线网关​
    网络实例​
    dcg-02​
    ​
步骤五:在VPC中添加安全组规则​
需要分别在VPC-01和VPC-02的安全组中放通本地IDC和对端VPC的IP。​
  1. 在顶部导航栏选择地域为华北2(北京)。​
  1. 在VPC列表中搜索出目标VPC:VPC-01。​
  1. 单击VPC-01,进入详情页面,然后单击安全组。​
  1. 在安全组列表中,单击目标安全组操作列的配置规则按钮。​
  1. 在访问规则页签入向规则下单击添加规则。​
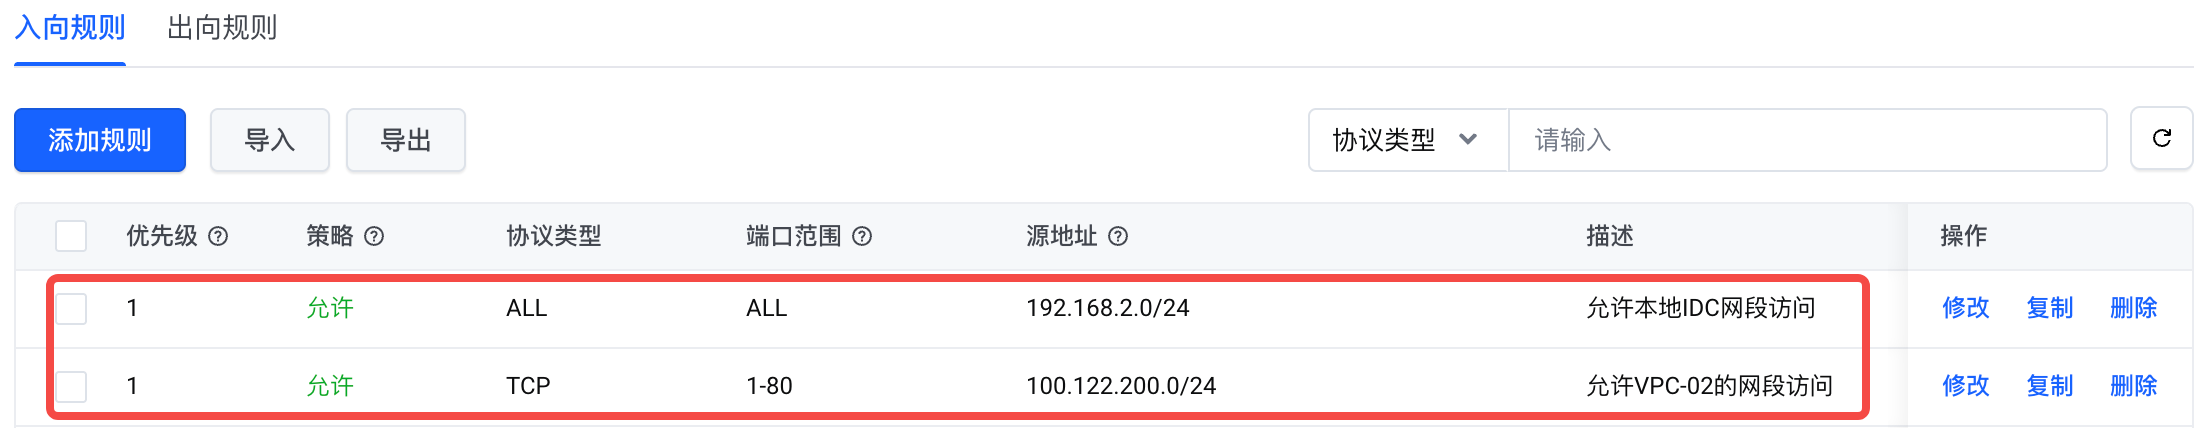
  • 参考下图添加两条入方向规则,允许本地IDC(192.168.1.0/24)、VPC-02(100.122.200.0/24)的网段访问VPC-01。​
  • ​​​
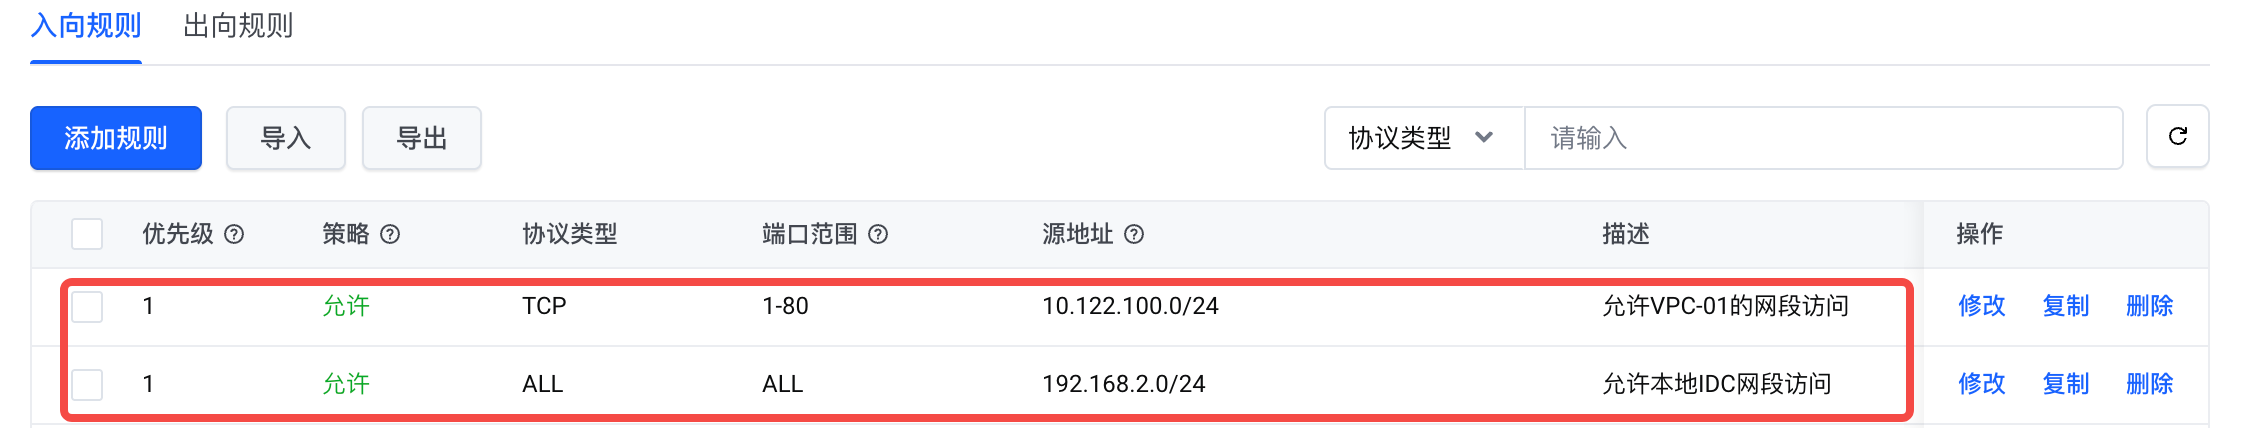
  1. 同样的,参考步骤1~步骤6,在VPC-02的安全组中添加两条入方向规则,允许本地IDC(192.168.1.0/24)、VPC-01(10.122.100.0/24)的网段访问VPC-02。​
  • ​​​
步骤六:配置本地路由​
您还需要在本地IDC侧配置路由和BFD。以本地IDC侧将两条物理专线分别接入两台交换机(假设为交换机1、交换机2)为例,介绍如何分别在两台交换机中配置BGP路由和BFD。​
参考命令​
本地IDC侧交换机1上的配置:​
​
bgp 46500 //46500是本地IDC侧的BGP邻居 ASN。​
peer 10.122.100.1 as-number 64512 //10.122.100.1 是专线DC-01的本端(云上)互联IP地址;30000是专线网关dcg-01的ASN。​
peer 10.122.100.1 password simple 123456**** //BGP密钥。​
peer 10.122.100.1 bfd ​
network 192.168.1.0 255.255.255.0 //本地IDC的私网网段和掩码。​
​
interface HGE1/1/1 //专线接口​
bfd detect-multiplier 3 //BFD检测时间倍数。​
bfd min-transmit-interval 1000 //发送单跳BFD控制报文的最小时间间隔。​
bfd min-receive-interval 1000 //接收单跳BFD控制报文的最小时间间隔。​
​
本地IDC侧交换机2上的配置:​
​
bgp 46500 //46500是本地IDC侧的BGP邻居 ASN。​
peer 100.122.200.3 as-number 65534 //100.122.200.3 是专线DC-02的本端(云上)互联IP地址;65534是专线网关dcg-02的ASN。​
peer 100.122.200.3 password simple 123456**** //BGP密钥。​
peer 100.122.200.3 bfd​
network 192.168.1.0 255.255.255.0 //本地IDC-01的私网网段和掩码。​
​
interface HGE1/1/1 //专线接口。​
bfd detect-multiplier 3 //BFD检测时间倍数。​
bfd min-transmit-interval 1000 //发送单跳BFD控制报文的最小时间间隔。​
bfd min-receive-interval 1000 //接收单跳BFD控制报文的最小时间间隔。​
​
步骤七:测试连通性​
登录北京地域的私有网络VPC-01下任意一台云服务器,Ping对端私有网络VPC-02下互通网段内的云服务器的IP地址,可Ping通则表明VPC-01和VPC-02之间网络已连通。​
​
最近更新时间:2025.09.12 14:07:14
这个页面对您有帮助吗?
有用
有用
无用
无用