You need to enable JavaScript to run this app.
文档中心
中转路由器

中转路由器

复制全文
下载 pdf
最佳实践
实现不同VPC与IDC之间的独立互通(同账号跨地域)
复制全文
下载 pdf
实现不同VPC与IDC之间的独立互通(同账号跨地域)
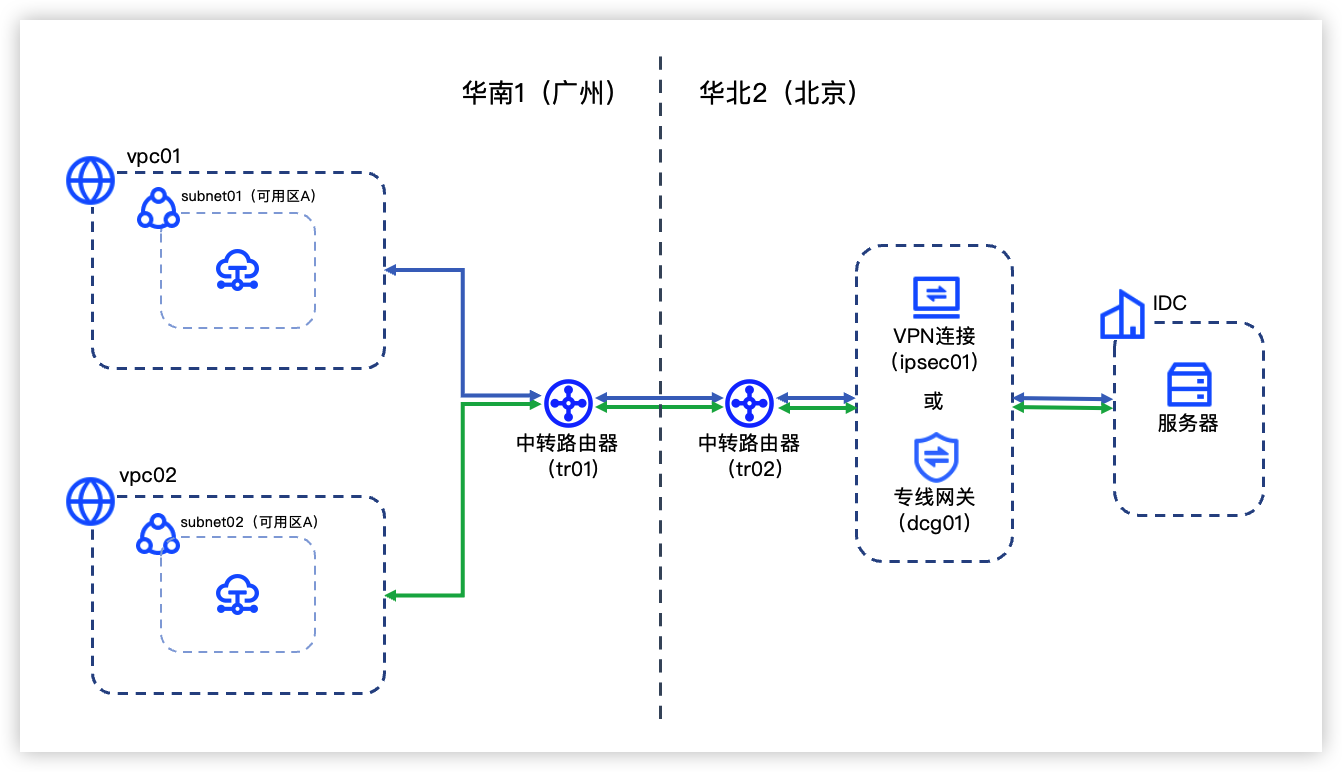
本文将介绍如何配置中转路由器实现同账号跨地域下,不同VPC分别与同一个IDC互通,且VPC之间相互隔离的组网需求。​
场景介绍​
中转路由器配合VPN连接或专线连接服务使用,能够灵活实现不同VPC与本地数据中心之间的互通与隔离。​
下图中VPC、中转路由器等云上资源均属于同一账号,华南1(广州)地域的2个VPC通过中转路由器各自访问华北2(北京)地域的IDC,2个VPC之间不可访问。​
说明​
如需实现同地域下不同VPC与IDC之间的互通与隔离,请参见搭建云上VPC网络与云下IDC的独立互通。​
​​​
数据规划​
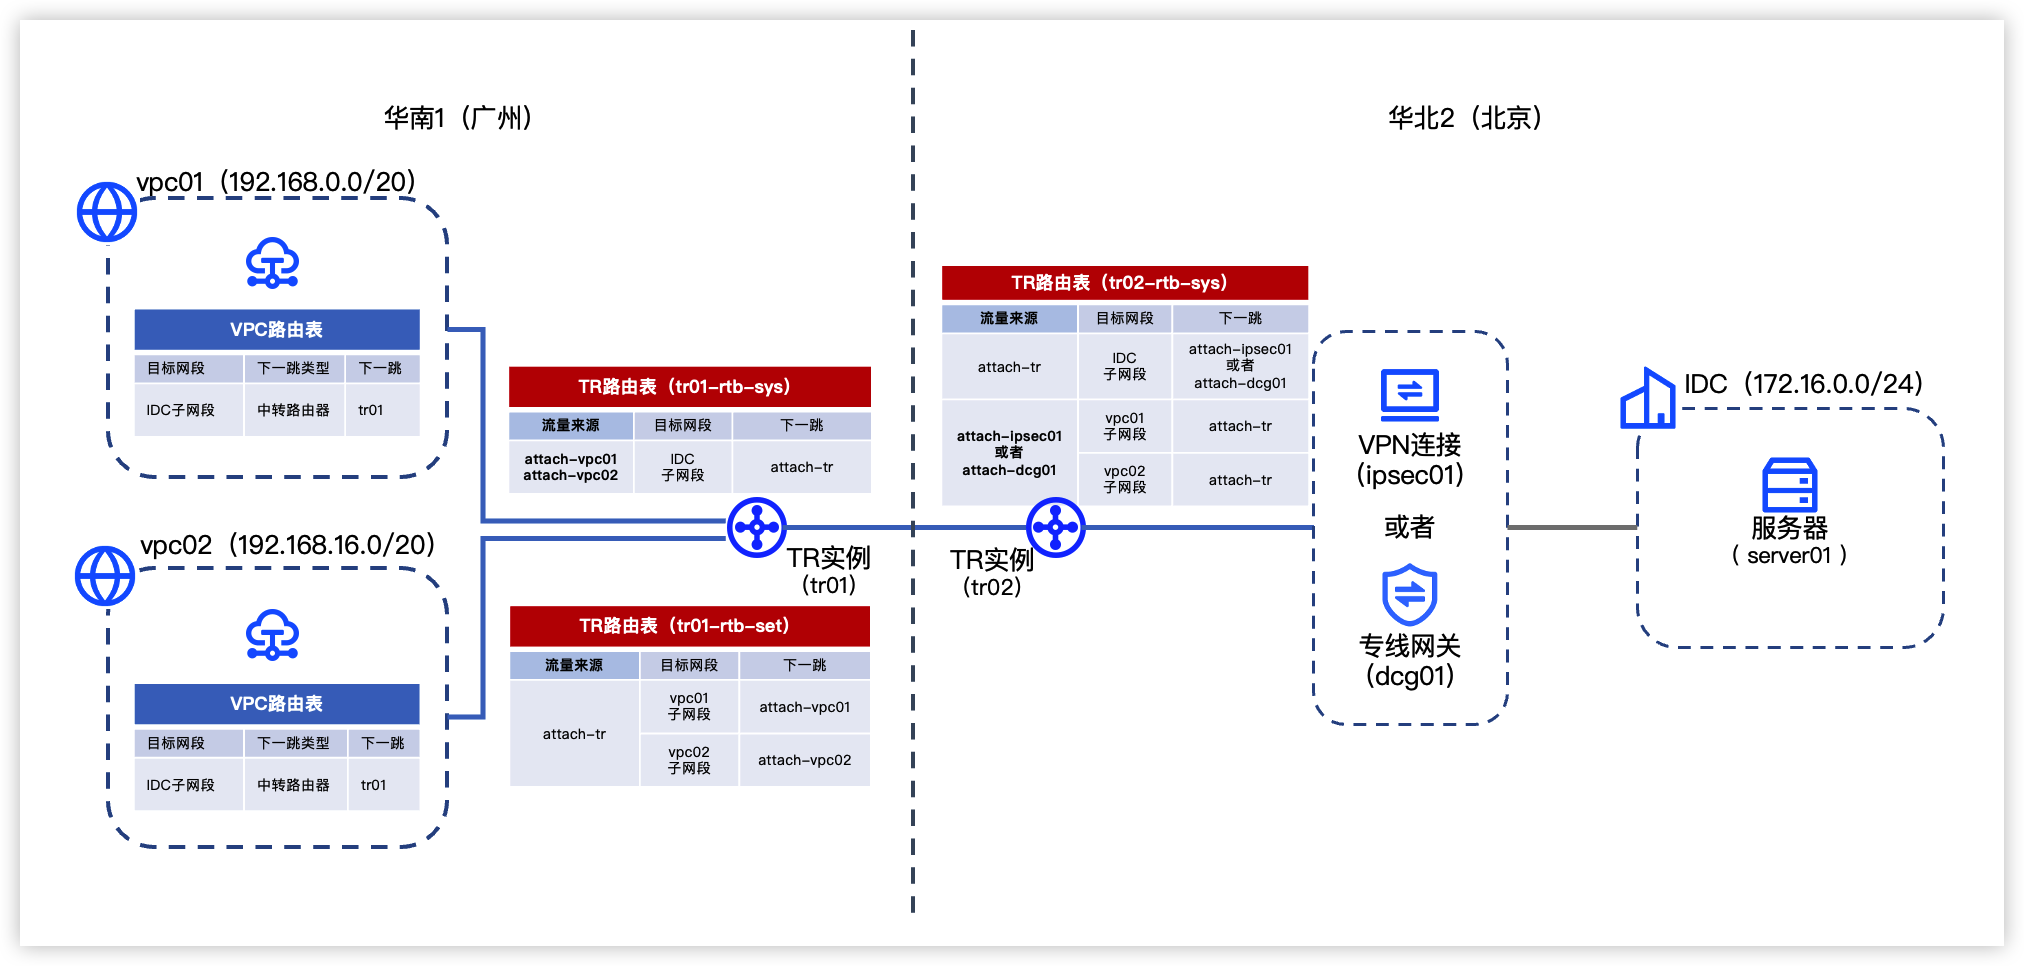
进行配置前,您需要提前规划组网图中各网络资源的网段、路由等数据信息,如下图所示。​
说明​
下图中VPC路由表中的路由可以手动配置,也可以自动同步,本文以自动同步方式为例进行介绍。如需手动配置VPC路由,请参见搭建云上VPC网络与云下IDC的独立互通。​
​​​
  • 私有网络​
  • ​
    所属地域​
    私有网络​
    VPC网段​
    子网名称​
    子网所属可用区​
    子网网段​
    云服务器私网IP​
    华南1(广州)​
    vpc01​
    192.168.0.0/20​
    subnet01​
    可用区A​
    192.168.0.0/24​
    192.168.0.10​
    ​
    vpc02​
    192.168.16.0/20​
    subnet01​
    可用区A​
    192.168.16.0/24​
    192.168.16.10​
    ​
  • VPN连接​
  • ​
    所属地域​
    IPsec连接​
    用户网关信息​
    本端网段​
    对端网段​
    预共享密钥​
    华北2(北京)​
    ipsec01​
    • 名称:cgw01​
    • BGP ASN:65000​
    • IP地址:12.XX.XX.10​
    该IP地址为云下IDC中服务器的公网IP地址。​
    • 192.168.0.0/24​
    • 192.168.16.0/24​
    该网段配置为私有网络的子网网段。​
    172.16.0.0/24​
    该网段配置为云下IDC的子网网段。​
    test@123​
    ​
  • 专线连接​
  • ​
    所属地域​
    专线网关​
    物理专线​
    虚拟接口名称​
    本/对端网关互联IP​
    路由类型​
    BGP ASN​
    BGP密钥​
    华北2(北京)​
    dcg01​
    DAS123_port308_conn​
    vif01​
    • 本端:10.0.0.1/30​
    • 对端:10.0.0.2/30​
    BGP​
    49600​
    E0g5****8go1​
    ​
  • 中转路由器​
  • 云下IDC​
  • ​
    所属地域​
    子网段​
    云服务器名称​
    私网IP地址​
    公网IP地址​
    华北2(北京)​
    172.16.0.0/24​
    server01​
    172.16.0.10​
    12.XX.XX.10​
    ​
前提条件​
  • 已根据连通云下IDC的服务类型完成以下资源配置,配置数据请参考数据规划。​
  • VPN连接:请参考创建用户网关完成本场景所需用户网关cgw01的创建。​
说明​
本文IPsec连接使用动态路由传播,请确保用户网关设备支持BGP且绑定资源与用户网关已配置有效ASN。​
  • 专线连接:请参考配置专线连接中的前3步完成物理专线、专线网关及虚拟接口的创建,并参考配置本地路由完成云下IDC侧的私网路由配置。​
  • 已获取云下IDC中服务器的IP地址,并确保服务器正常可用。​
配置步骤​
说明​
本文配置中仅介绍必要参数,其他未介绍的参数请保持默认值。​
步骤一:配置华南1(广州)地域中的TR实例​
本步骤中,您需要创建 1 个TR实例、1 个TR自定义路由表和 2 条网络实例连接。详细配置步骤请参考配置华南1(广州)地域中的TR实例。​
  1. 创建TR实例。​
  • 在华南1(广州)地域创建一个TR实例tr01,作为华南1(广州)地域中转路由器的运行载体。​
说明​
  • tr01的ASN以64512为例。​
  • 创建TR实例时系统自动为其创建了一个系统路由表,用于转发本地域中来自vpc01、vpc02的访问流量。本文中,tr01系统路由表名称以tr01-rtb-sys为例进行介绍。​
  1. 创建TR自定义路由表。​
  • 为tr01创建一个自定义路由表tr01-rtb-set,用于转发来自跨地域连接的访问流量。​
  1. 创建网络实例连接并配置路由。​
  • 为tr01创建2条网络实例连接attach-vpc01、attach-vpc02,分别连接2个同地域VPC实例vpc01、vpc02。​
  1. 查看TR路由和VPC路由。​
  • TR路由表tr01-rtb-sys中暂无路由条目,TR路由表tr01-rtb-set中的路由条目如下表所示。​
  • ​
    目标网段​
    下一跳​
    路由状态​
    路由类型​
    连接类型​
    网络实例​
    路由属性​
    192.168.0.0/24​
    attach-vpc01​
    可用​
    自动学习​
    私有网络​
    vpc01​
    -​
    192.168.16.0/24​
    attach-vpc02​
    可用​
    自动学习​
    私有网络​
    vpc02​
    -​
    ​
  • 由于vpc01和vpc02路由表自动同步TR路由表tr01-rtb-sys中的路由条目,因此vpc01和vpc02路由表中的路由条目无变化。​
步骤二:配置华北2(北京)地域中的TR实例​
  1. 创建TR实例。​
  • 在华北2(北京)地域创建一个TR实例tr02,详细步骤请参见创建TR实例。​
说明​
  • tr02的ASN以64513为例。​
  • 创建TR实例时系统为其自动创建了一个系统路由表。本文中,tr02系统路由表名称以tr02-rtb-sys为例进行介绍。​
  1. 创建网络实例连接。​
  • ​
    通过VPN连接打通云下IDC
    通过专线连接打通云下IDC
    ​
    • 基础配置​
    • ​
      参数​
      说明​
      取值示例​
      名称​
      待创建网络实例连接的名称。​
      attach-ipsec01​
      网络实例类型​
      选择待创建网络实例连接的类型。​
      类型选择VPN,并选择创建新的IPsec连接。​
      VPN​
      IPsec名称​
      输入待创建IPsec连接的名称。​
      ipsec01​
      规格​
      选择IPsec连接的规格,支持默认和大型两种规格,不同规格需要支付的IPsec实例费不同。详细费用说明请参见IPsec连接计费。​
      • 默认规格支持200Mbps带宽。​
      • 大型规格支持1Gbps带宽。​
      说明​
      大型规格正在邀测中,如需使用,请联系客户经理申请。​
      默认​
      路由模式​
      选择路由模式。​
      感兴趣流​
      本端网段​
      本文中配置为VPC子网段。​
      192.168.0.0/24,192.168.16.0/24​
      对端网段​
      本文中配置为IDC子网段。​
      172.16.0.0/24​
      立即发起协商​
      选择IPsec连接配置完成后是否立即生效。​
      是​
      路由传播模式​
      选择IPsec连接的路由传播模式。了解更多​
      如果选择静态路由传播模式,VPN网络实例连接创建成功后,请参考创建静态路由配置目标网段为云下IDC网段,下一跳为该VPN网络实例连接的路由条目。​
      动态路由​
      用户网关​
      选择已创建的用户网关。​
      cgw01​
      隧道网段​
      本端隧道IP和对端隧道IP所在网段。​
      169.254.1.0/30​
      本端隧道IP​
      本端隧道IP是配置在VPN网关上的BGP地址。​
      169.254.1.1​
      对端隧道IP​
      对端隧道IP是配置在用户设备上的BGP地址。​
      169.254.1.2​
      预共享密钥​
      输入用于双方VPN设备IKE协商的密钥。​
      test@123​
      确认密钥​
      请再次输入预共享密钥。​
      test@123​
      项目​
      选择待创建TR实例所属的项目。​
      default​
      可用区​
      选择用于提供VPN网关服务的可用区。​
      可用区A​
      ​
    • 路由配置​
    • ​
      参数​
      说明​
      取值示例​
      关联转发​
      开启关联转发表示来自网络实例的流量将根据TR路由表tr02-rtb-sys进行转发。​
      开启,tr02-rtb-sys​
      路由学习​
      开启路由学习表示该TR路由表会自动学习已选择网络实例的路由条目,在TR路由表tr02-rtb-sys中自动生成目标网段为IDC网段,下一跳为该网络实例连接(attach-ipsec01)的路由条目。​
      开启,tr02-rtb-sys​
      ​
    说明​
    VPN类型网络实例连接创建成功后,请完成云下IDC中服务器的VPN配置,配置数据请与IPsec连接保持一致,可参考数据规划。 ​
    ​
  1. 查看TR路由表tr02-rtb-sys,确认已从专线连接或VPN连接学习到IDC网段的路由条目。​
  • 通过专线连接连通IDC时,TR路由表tr02-rtb-sys已学习到如下表所示的路由条目。​
  • ​
    目标网段​
    下一跳​
    路由状态​
    路由类型​
    连接类型​
    网络实例​
    路由属性​
    172.16.0.0/24​
    attach-dcg01​
    可用​
    自动学习​
    专线网关​
    dcg01​
    49600​
    ​
  • 通过VPN连接连通IDC时,TR路由表tr02-rtb-sys已学习到如下表所示的路由条目。​
  • ​
    目标网段​
    下一跳​
    路由状态​
    路由类型​
    连接类型​
    网络实例​
    路由属性​
    172.16.0.0/24​
    attach-ipsec01​
    可用​
    自动学习​
    VPN​
    ipsec01​
    65000​
    ​
  • ​
步骤三:配置跨地域带宽​
  1. 创建带宽包。​
  • 创建一个带宽包trbp01,用于为跨地域连接提供带宽资源。详细操作步骤请参见创建带宽包。​
  1. 创建跨地域连接。​
  • 创建一个跨地域连接,用于连接华南1(广州)地域的TR实例和华北2(北京)地域的TR实例。详细操作步骤请参见创建跨地域连接。​
  • 本文以华南1(广州)地域的TR实例tr01作为本端TR创建跨地域连接,具体配置数据如下表所示。​
  • ​
    参数​
    说明​
    取值示例​
    名称​
    输入跨地域连接的名称。​
    attach-tr​
    带宽包​
    加入已创建的带宽包trbp01,并分配带宽。​
    勾选,trbp01,2Mbps​
    本端TR关联转发​
    开启关联转发,使本端TR实例tr01根据TR路由表tr01-rtb-set转发来自跨地域连接的访问流量。​
    开启,tr01-rtb-set​
    对端TR关联转发​
    开启关联转发,使对端TR实例tr02根据TR路由表tr02-rtb-sys转发来自跨地域连接的访问流量。​
    开启,tr02-rtb-sys​
    本端TR路由学习​
    开启路由学习,使TR路由表tr01-rtb-sys自动学习对端TR关联转发的路由表tr02-rtb-sys中的路由。​
    开启,tr01-rtb-sys​
    对端TR路由学习​
    开启路由学习,使指定的TR路由表tr02-rtb-sys自动学习本端TR关联转发的TR路由表tr01-rtb-set中的路由。​
    开启,tr02-rtb-sys​
    ​
  1. 查看TR路由和VPC路由。​
  • TR路由表tr01-rtb-set中的路由条目不变。​
  • TR路由表tr01-rtb-sys和tr02-rtb-sys中的路由根据连通IDC的网络资源类型有所不同。​
  • 通过专线连接连通IDC时,TR路由表tr02-rtb-sys已学习到如下表所示的路由条目。​
  • ​
    路由表名称​
    目标网段​
    下一跳​
    路由状态​
    路由类型​
    连接类型​
    网络实例​
    路由属性​
    tr01-rtb-sys​
    172.16.0.0/24​
    attach-tr​
    可用​
    自动学习​
    中转路由器​
    tr02​
    64513,49600​
    tr02-rtb-sys​
    192.168.0.0/24​
    attach-tr​
    可用​
    自动学习​
    中转路由器​
    tr01​
    64512​
    ​
    192.168.16.0/24​
    attach-tr​
    可用​
    自动学习​
    中转路由器​
    tr01​
    64512​
    ​
  • 通过VPN连接连通IDC时,TR路由表tr02-rtb-sys已学习到如下表所示的路由条目。​
  • ​
    路由表名称​
    目标网段​
    下一跳​
    路由状态​
    路由类型​
    连接类型​
    网络实例​
    路由属性​
    tr01-rtb-sys​
    172.16.0.0/24​
    attach-tr​
    可用​
    自动学习​
    中转路由器​
    tr02​
    64513,65000​
    tr02-rtb-sys​
    192.168.0.0/24​
    attach-tr​
    可用​
    自动学习​
    中转路由器​
    tr01​
    64512​
    ​
    192.168.16.0/24​
    attach-tr​
    可用​
    自动学习​
    中转路由器​
    tr01​
    64512​
    ​
  • vpc01和vpc02的系统路由均已从中转路由器同步到IDC网段的路由条目,如下表所示。​
  • ​
    目标网段​
    状态​
    下一跳类型​
    下一跳​
    172.16.0.0/24​
    可用​
    中转路由器​
    tr01​
    ​
结果验证​
  1. 登录vpc01中的云服务器实例,详情请参见登录Linux实例或登录Windows实例。​
  1. 执行命令ping分别连接vpc02和云下IDC中的服务器,验证vpc01与IDC互通、与vpc02不通。​
  1. 同理,登录vpc02中的云服务器实例,验证vpc02与云下IDC中的服务器互通。​
最近更新时间:2026.03.24 10:26:55
这个页面对您有帮助吗?
有用
有用
无用
无用