飞连
飞连


- 文档首页
 飞连管理员指南零信任接入代理模式接入代理网关
 复制全文
 下载 pdf
 文档反馈
 问问助手
代理网关是代理模式下的流量中转枢纽,负责接管员工对企业内部应用的访问请求。飞连支持集群化网关部署方案,通过构建网关集群实现多个节点的聚合管理与策略自动继承,不仅支持通过对接第三方负载均衡(LB)提供高可用接入入口,还能显著降低大规模部署下的运维复杂度。
本文将为您介绍如何添加代理网关节点,并根据需求完成集群化配置。
前提条件
- 授权要求:已购买并获取零信任网络访问授权。
- 服务器资源要求:准备好用于部署网关的物理机或虚拟机,需满足以下配置:
- 操作系统:Debian 11、Ubuntu 20、CentOS 8 及以上版本。
- 硬件配置:
- 推荐配置:16 核 CPU,32 GB 内存,500 GB 磁盘。
- 最低配置:8 核 CPU,16 GB 内存,200 GB 磁盘。
- 网络放通要求:在部署前,请确保企业网络防火墙或安全组已按以下规则放通相关流量,并配置了正确的 DNS 解析:
源地址 目的地址 协议与端口 作用说明 代理网关 飞连 Server TCP 49900 用于网关从飞连服务端拉取引流策略和访问控制策略(ACL),并上报日志。 代理网关 代理应用 代理应用的端口 用于网关代理访问需要发布的应用。 飞连客户端
代理网关
TCP 自定义(建议 443)
UDP 全放开
用于引流通道的建立与数据传输。
飞连客户端
飞连 Server
TCP 10443
实际端口请以企业飞连 Server 配置为准
用于客户端获取引流策略、网关节点、应用列表等信息。
- DNS 解析:代理网关需配置能够正确解析内部业务域名的 DNS 服务器。
添加代理网关节点
添加网关节点通常分为“配置信息”、“部署安装”与“连通性测试”三个阶段。
- 登录飞连管理后台。
- 在左侧导航栏,选择零信任接入 > 接入网关。
- 在页面顶部切换至代理网关页签。
- 单击页面左下角的 + 创建节点。
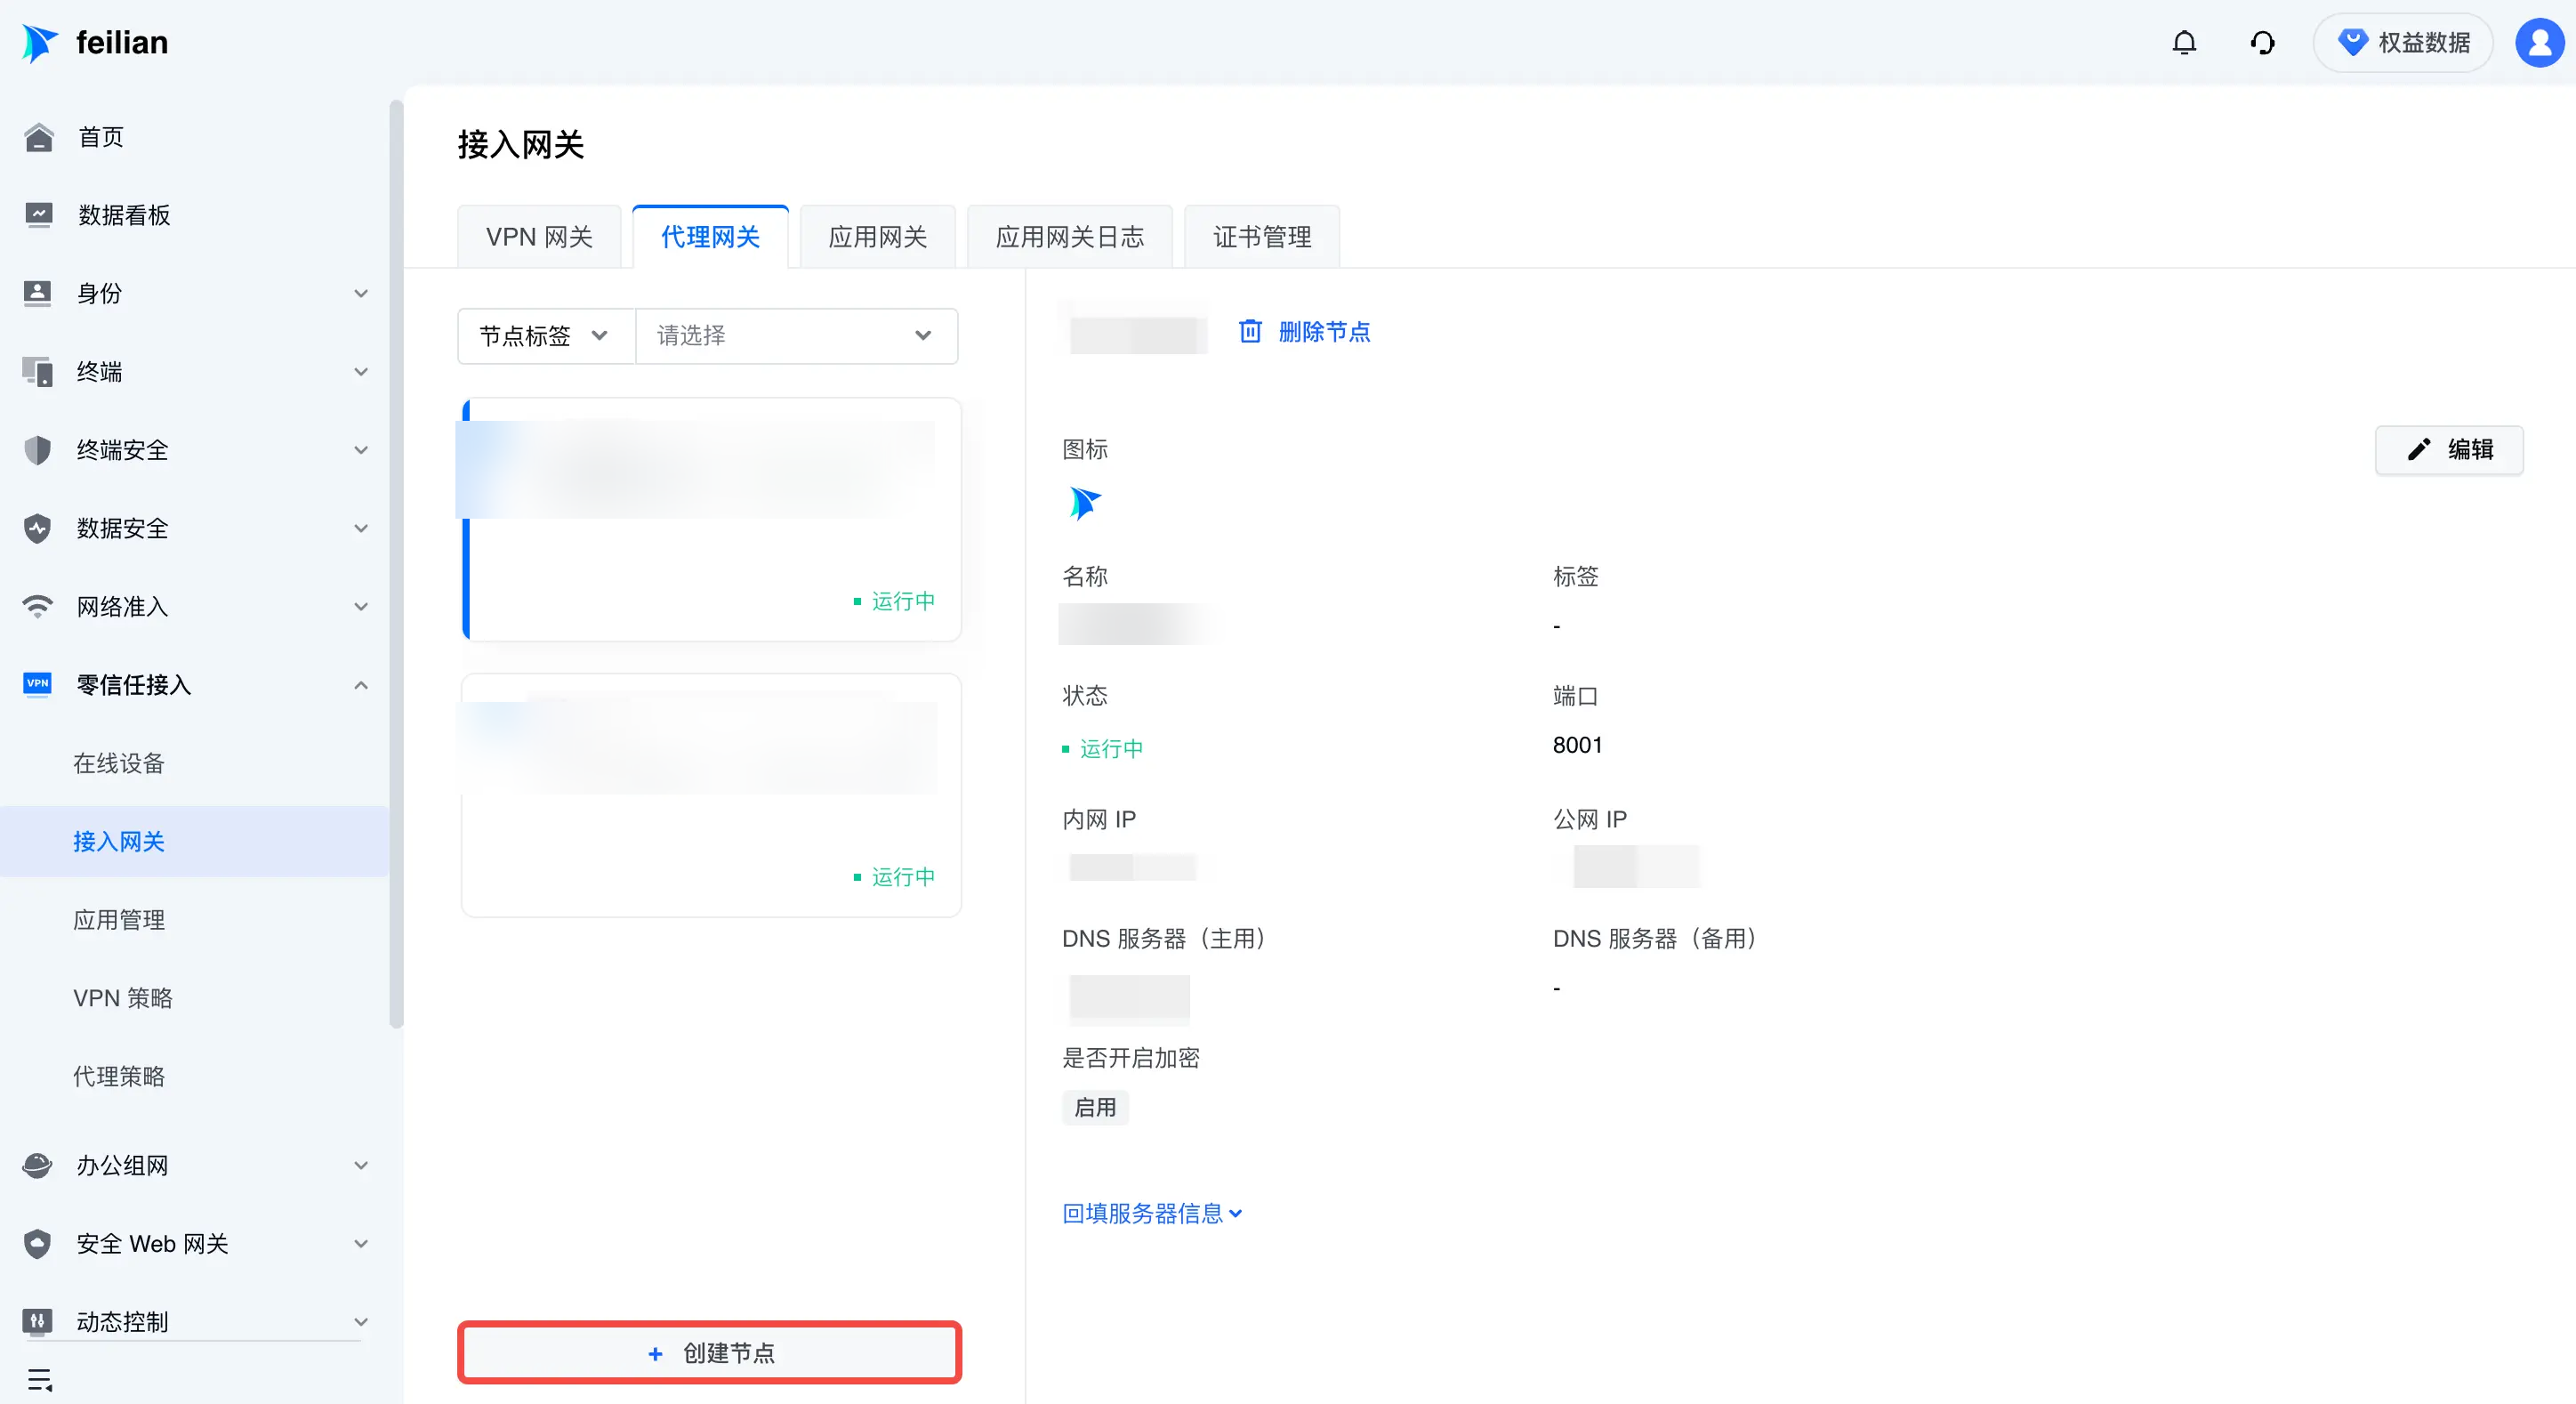
- 在配置代理网关节点页面,完成以下配置。
- 配置基本信息
配置项 配置说明 图标 使用飞连默认图标,或点击重新上传上传自定义图标。 节点名称 自定义便于识别的网关节点名称,支持多语言。 标签 (选填)用于对网关进行分组管理。在下拉列表中选择已有标签;若系统中无标签,可在输入框中输入标签名称,点击 + 新增后,系统将自动创建该标签。 DNS 服务器
(主用/备用)
输入网关节点解析内网域名时使用的 DNS 地址,确保网关能够正确寻址内网应用。
内网 IP 输入网关节点在局域网内的真实 IP 地址。 对外地址
设置客户端连接网关时使用的地址。如果是纯内网办公场景,此处也可填写网关在内网中被访问的地址。您可以根据网络环境选择以下模式:
- 公网 IP:输入网关在公网或办公网中被访问的 IPv4 地址。
- 域名:输入网关对应的完整域名(FQDN),例如
gw.corp.com,请勿填写协议头、URL 路径 Path、查询参数或空格。
若此处配置为域名,请确保终端用户的飞连客户端版本已升级至 3.3.17 及以上,否则将无法正常建立连接。
集群
(选填,建议配置)在下拉列表中选择该节点需要加入的集群。加入集群后,该节点将继承集群的对外地址配置,并作为集群资源池的一部分参与流量分发。
若尚未创建集群,可点击集群配置快速跳转至集群配置页创建集群,详细说明参看管理代理网关集群。你也可以在创建代理网关之后再创建集群,并将节点加入集群。
注意
飞连客户端通过连接集群地址实现应用代理。若节点未加入集群,将无法接收并处理来自客户端的访问请求。
端口 设置网关监听的业务端口(如 8001)。请确保服务器防火墙已放行该端口的入方向流量。是否开启加密 (选填)强烈建议选择启用。开启后,客户端与代理网关之间的代理通道将被加密。如果选择关闭,且员工访问的业务本身为明文协议(如 HTTP、Telnet 等),数据在公网传输时将面临被抓包窃听的极高安全风险。仅在纯内网且绝对可信的特殊测试环境下,才考虑关闭此选项。 - 部署安装
单击下一步进入部署安装阶段。根据页面提供的下载和安装脚本,登陆 Linux 服务器并执行。脚本将自动完成环境检测、软件下载及服务初始化。
注意
针对私有化部署的客户:代理网关组件的安装命令中包含飞连管理后台(Server)的通信地址(例如
sudo ./install.sh https://<Server_IP>:49900)。如果您的飞连管理后台部署了高可用(主备)集群,请务必在执行前,手动将命令中的单个 IP 地址替换为集群的虚拟 IP(VIP)或统一对外提供服务的域名,以免主备切换时网关因失去连接而导致业务中断。- 连通性测试
安装完成后,回到飞连管理后台,点击下一步进入连通性测试。单击开始检测,系统将自动检查网关节点与飞连管理后台的通信状态,以及网关对典型内网资源的访问能力。
注意
针对私有化部署的客户:请确保飞连 Server 门户已配置由权威 CA 机构签发的受信证书。若使用自签名证书,将导致网关无法通过底层 HTTPS 证书校验,进而引发“连通性测试”失败及网关离线。
- 配置基本信息
测试成功后,单击完成。
管理代理网关集群
网关集群是实现企业级接入与高可用的核心方案。通过将多个离散的网关节点聚合为逻辑集群,您可以统一配置第三方负载均衡(LB)入口,确保单点故障时业务访问的零中断与平滑切换。
代理网关集群可以包含一个或多个节点。您可以创建仅包含一个节点的集群,用于承载独立的接入入口。应用发布到集群后,对集群内的全部节点生效。新节点加入集群时,自动继承该集群已发布的应用,无需重新发布;节点移出集群时,自动移除从原集群继承的应用发布关系。
- 登录飞连管理后台。
- 在左侧导航栏,选择零信任接入 > 接入网关。
- 在页面顶部切换至代理网关页签。
- 在代理网关页签右上角,单击集群配置。
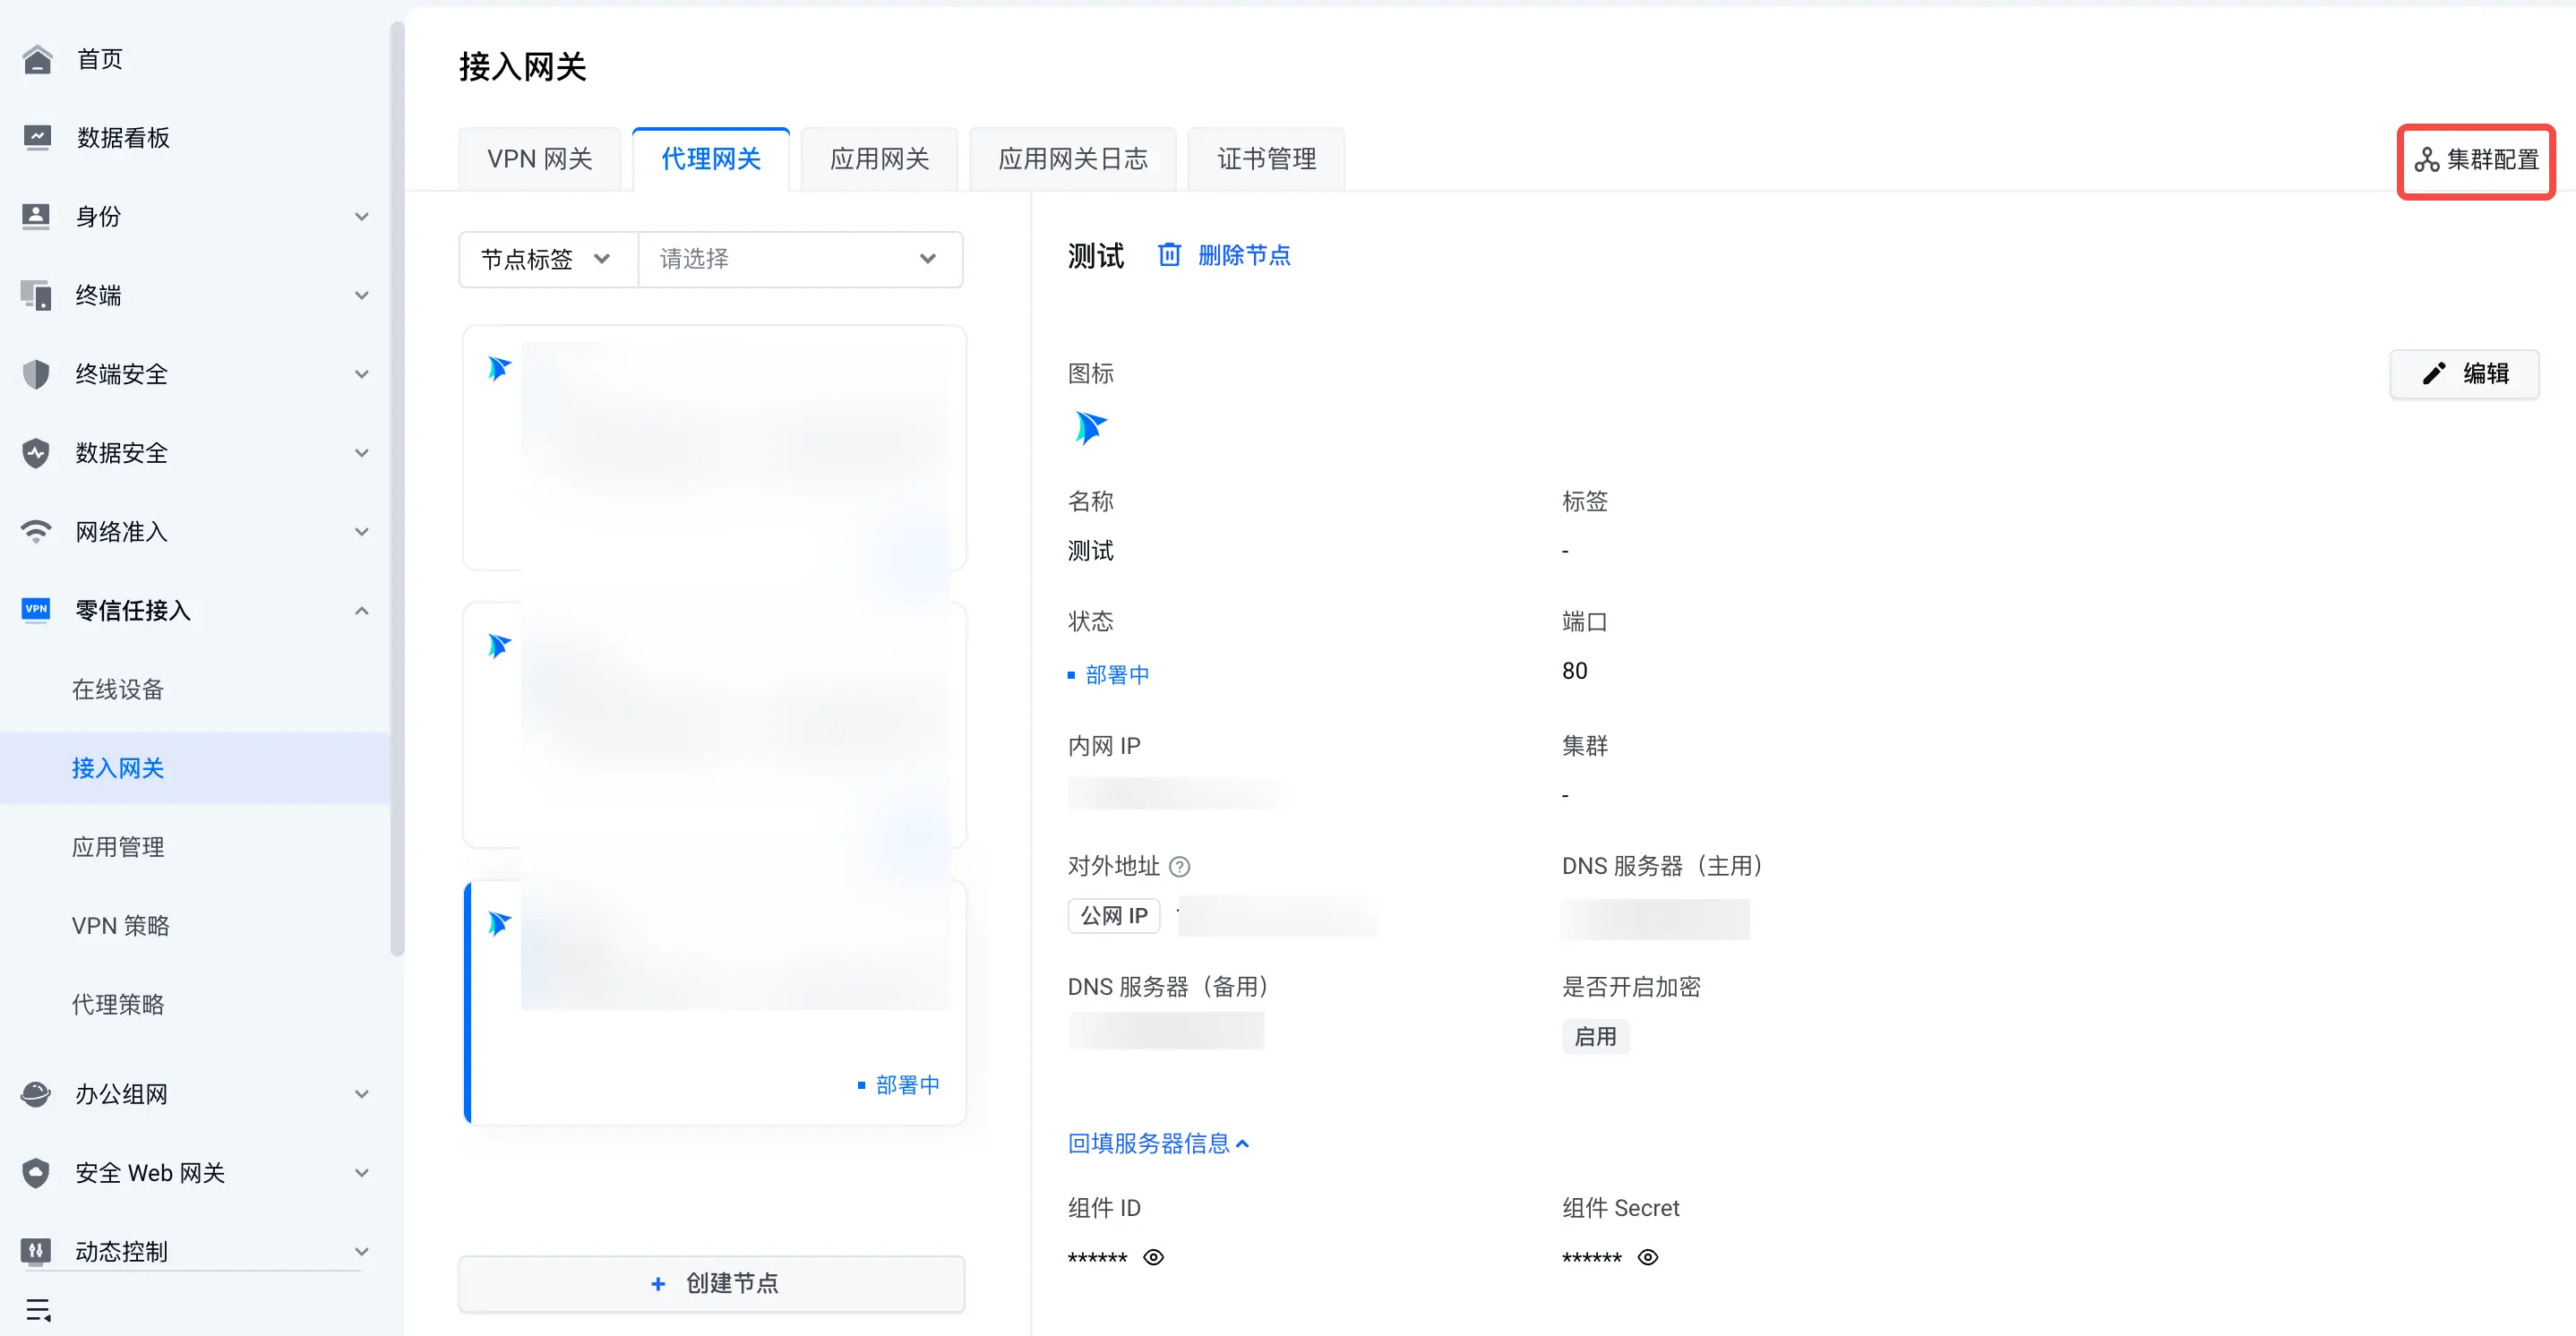
- 在集群配置弹窗中,单击 + 新建集群,配置以下信息:
配置项 配置说明 集群名称 输入便于识别的集群名称。 集群地址
设置客户端访问该集群的统一入口。请根据您的组网方案进行填写。
- 负载均衡模式(推荐):若您已部署第三方 LB,请填写 LB 的统一域名或虚拟 IP(VIP)。客户端将连接此地址,并由 LB 自动执行高可用分发。
- 单网关/直连模式:若您未部署 LB,仅希望利用集群进行逻辑管理与策略继承,可直接填写集群内主要网关节点的公网域名或 IP。
注意
版本兼容性限制:若集群地址配置为域名,请确保终端用户的飞连客户端版本已升级至 3.3.17 及以上。旧版本客户端无法识别域名格式的接入点,将导致无法正常访问该集群关联的代理应用。
端口 设置集群对外提供服务的端口。请确保该端口在接入入口(如第三方负载均衡或网关节点自身)的防火墙入方向均已放行。 是否开启加密 选择是否对集群流量进行加密传输。 选择代理网关
从当前已创建的网关节点中选择需要加入该集群的成员。
加入集群后,这些节点将形成一个“资源池”。若同时对接第三方负载均衡(LB),当客户端访问集群地址时,流量会经由 LB 分发到池内的健康节点上。
集群中至少需要一个状态为“运行中”的节点,才能参与客户端接入。
- 点击确定完成新建。
运维与状态监控
网关节点
在代理网关列表页面,您可以实时监控网关运行状态并执行运维操作。
- 快速检索与筛选:在左侧列表上方的搜索区域,您可以根据节点标签、节点名称、节点状态或集群名称进行关键字搜索或条件筛选,以便在大规模部署环境下快速定位目标网关。
- 监控运行状态:在左侧节点列表中,您可以根据节点右下角的状态标识快速判断网关健康度。
- 运维操作:
- 查看详细信息:在列表中单击节点名称,右侧将展示该网关的基本信息与组件 ID/Secret(用于手动安装或排障)信息。
- 编辑配置:单击右上角的编辑按钮,可以修改网关的 IP 地址、端口、DNS 等基本信息。
- 删除节点:若网关服务器已废弃,单击删除节点即可从后台移除。注意,删除网关前,请确保该网关未被任何“代理应用”作为唯一接入点使用,否则将导致关联应用无法访问。
集群
在代理网关页签右上角,单击集群配置,可查看和管理已创建的代理网关集群。
- 搜索集群:在列表上方的搜索框中输入集群名称,查找目标集群。
- 查看集群信息:查看集群名称、集群地址、端口、是否开启加密,以及集群包含的代理网关节点。单击刷新按钮可更新列表。
- 新建集群:单击 + 新建集群,配置集群信息并添加代理网关节点。集群可以包含一个或多个节点;未添加节点的集群不会出现在客户端的集群选择列表中。
- 编辑集群:在目标集群的操作列单击编辑,调整集群配置。一个节点同一时间只能属于一个集群。节点加入集群后,自动继承该集群已发布的应用;移出集群后,自动移除从原集群继承的应用发布关系。调整线上集群的代理网关节点前,请确认集群中仍有可用节点承接应用访问。
- 删除集群:在目标集群的操作列单击删除,删除不再使用的集群。删除集群不会删除网关节点,历史审计与连接日志仍会保留。
后续操作
代理网关节点部署成功且状态为“运行中”后,请完成以下关联配置以正式开启代理模式零信任访问:
- 前往零信任接入 > 应用管理 > 代理应用页面,将内部业务资源发布至代理网关集群。详情参看管理代理应用。
- 前往零信任接入 > 代理策略页面,配置相应的引流与访问权限。
- 引流策略:将应用的地址范围下发至客户端,引导流量进入代理网关。详情参看配置代理模式引流策略。
- ACL 策略:基于员工身份或设备属性,授予其访问具体应用的权限。详情参看配置代理模式 ACL 策略。
- (可选)若企业有更高等级的安全合规需求,可前往身份 > 账号配置 > 多因素认证页面,为“员工连接代理”场景开启二次认证,以强化接入安全。详情参看配置多因素认证。