飞连
飞连


- 文档首页
 飞连管理员指南日志审计查看审计日志
 复制全文
 下载 pdf
 文档反馈
 问问助手
飞连支持查看身份、网络、终端等业务的日志,帮助管理员了解员工活动、排查问题和追溯操作。您也可以通过日志外发功能,将日志发送到企业自有的 Syslog 服务器或 Elasticsearch 集群,进行集中分析和长期保存。
以下按业务模块列出各类日志的记录内容、查看位置、保留时长及是否支持外发情况。
身份管理
| 日志类型 | 记录内容 | 查看位置 | 保留时长 | 是否支持外发 |
|---|---|---|---|---|
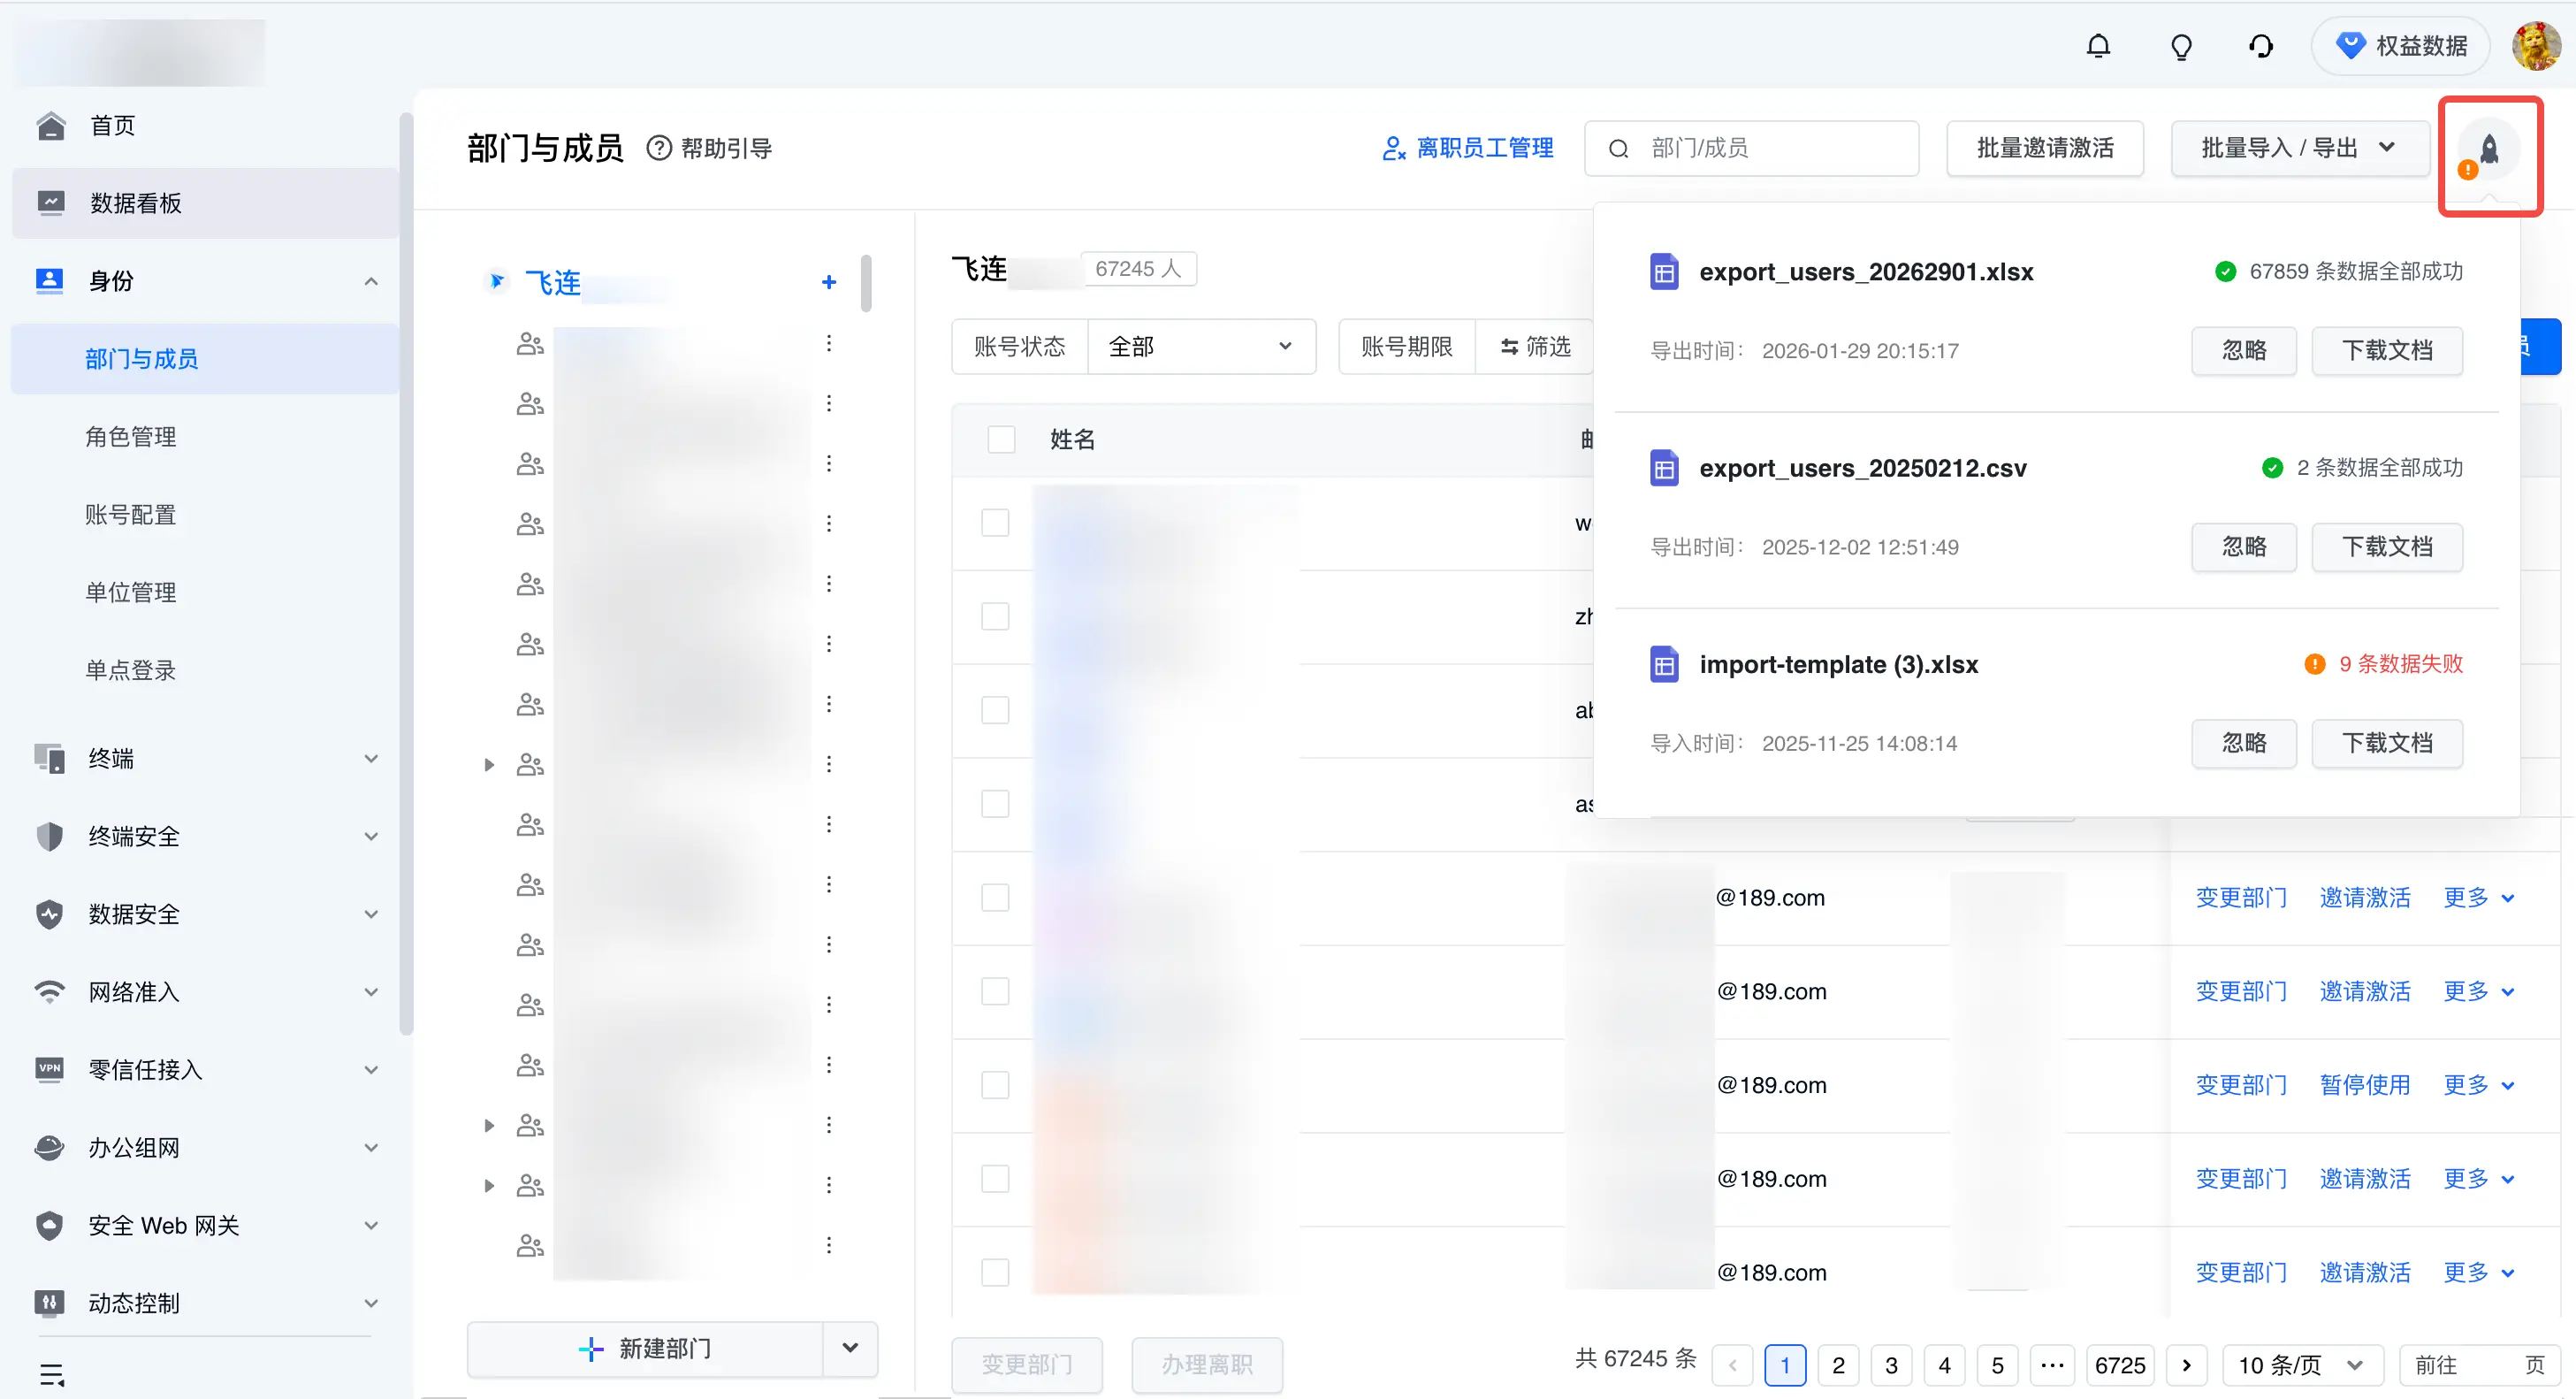
员工信息导出日志 | 留存管理员在管理后台导出组织架构及员工信息的操作记录。 | 身份 > 部门与成员 > 导出数据查询
| SaaS 版:永久 私有化版:默认 永久;可调整范围为 0-730 天 | SaaS 版:支持,通过管理员操作日志外发;仅包含导出动作,不包含导出内容。 私有化版:不支持。 |
通用
| 日志类型 | 记录内容 | 查看位置 | 保留时长 | 是否支持外发 |
|---|---|---|---|---|
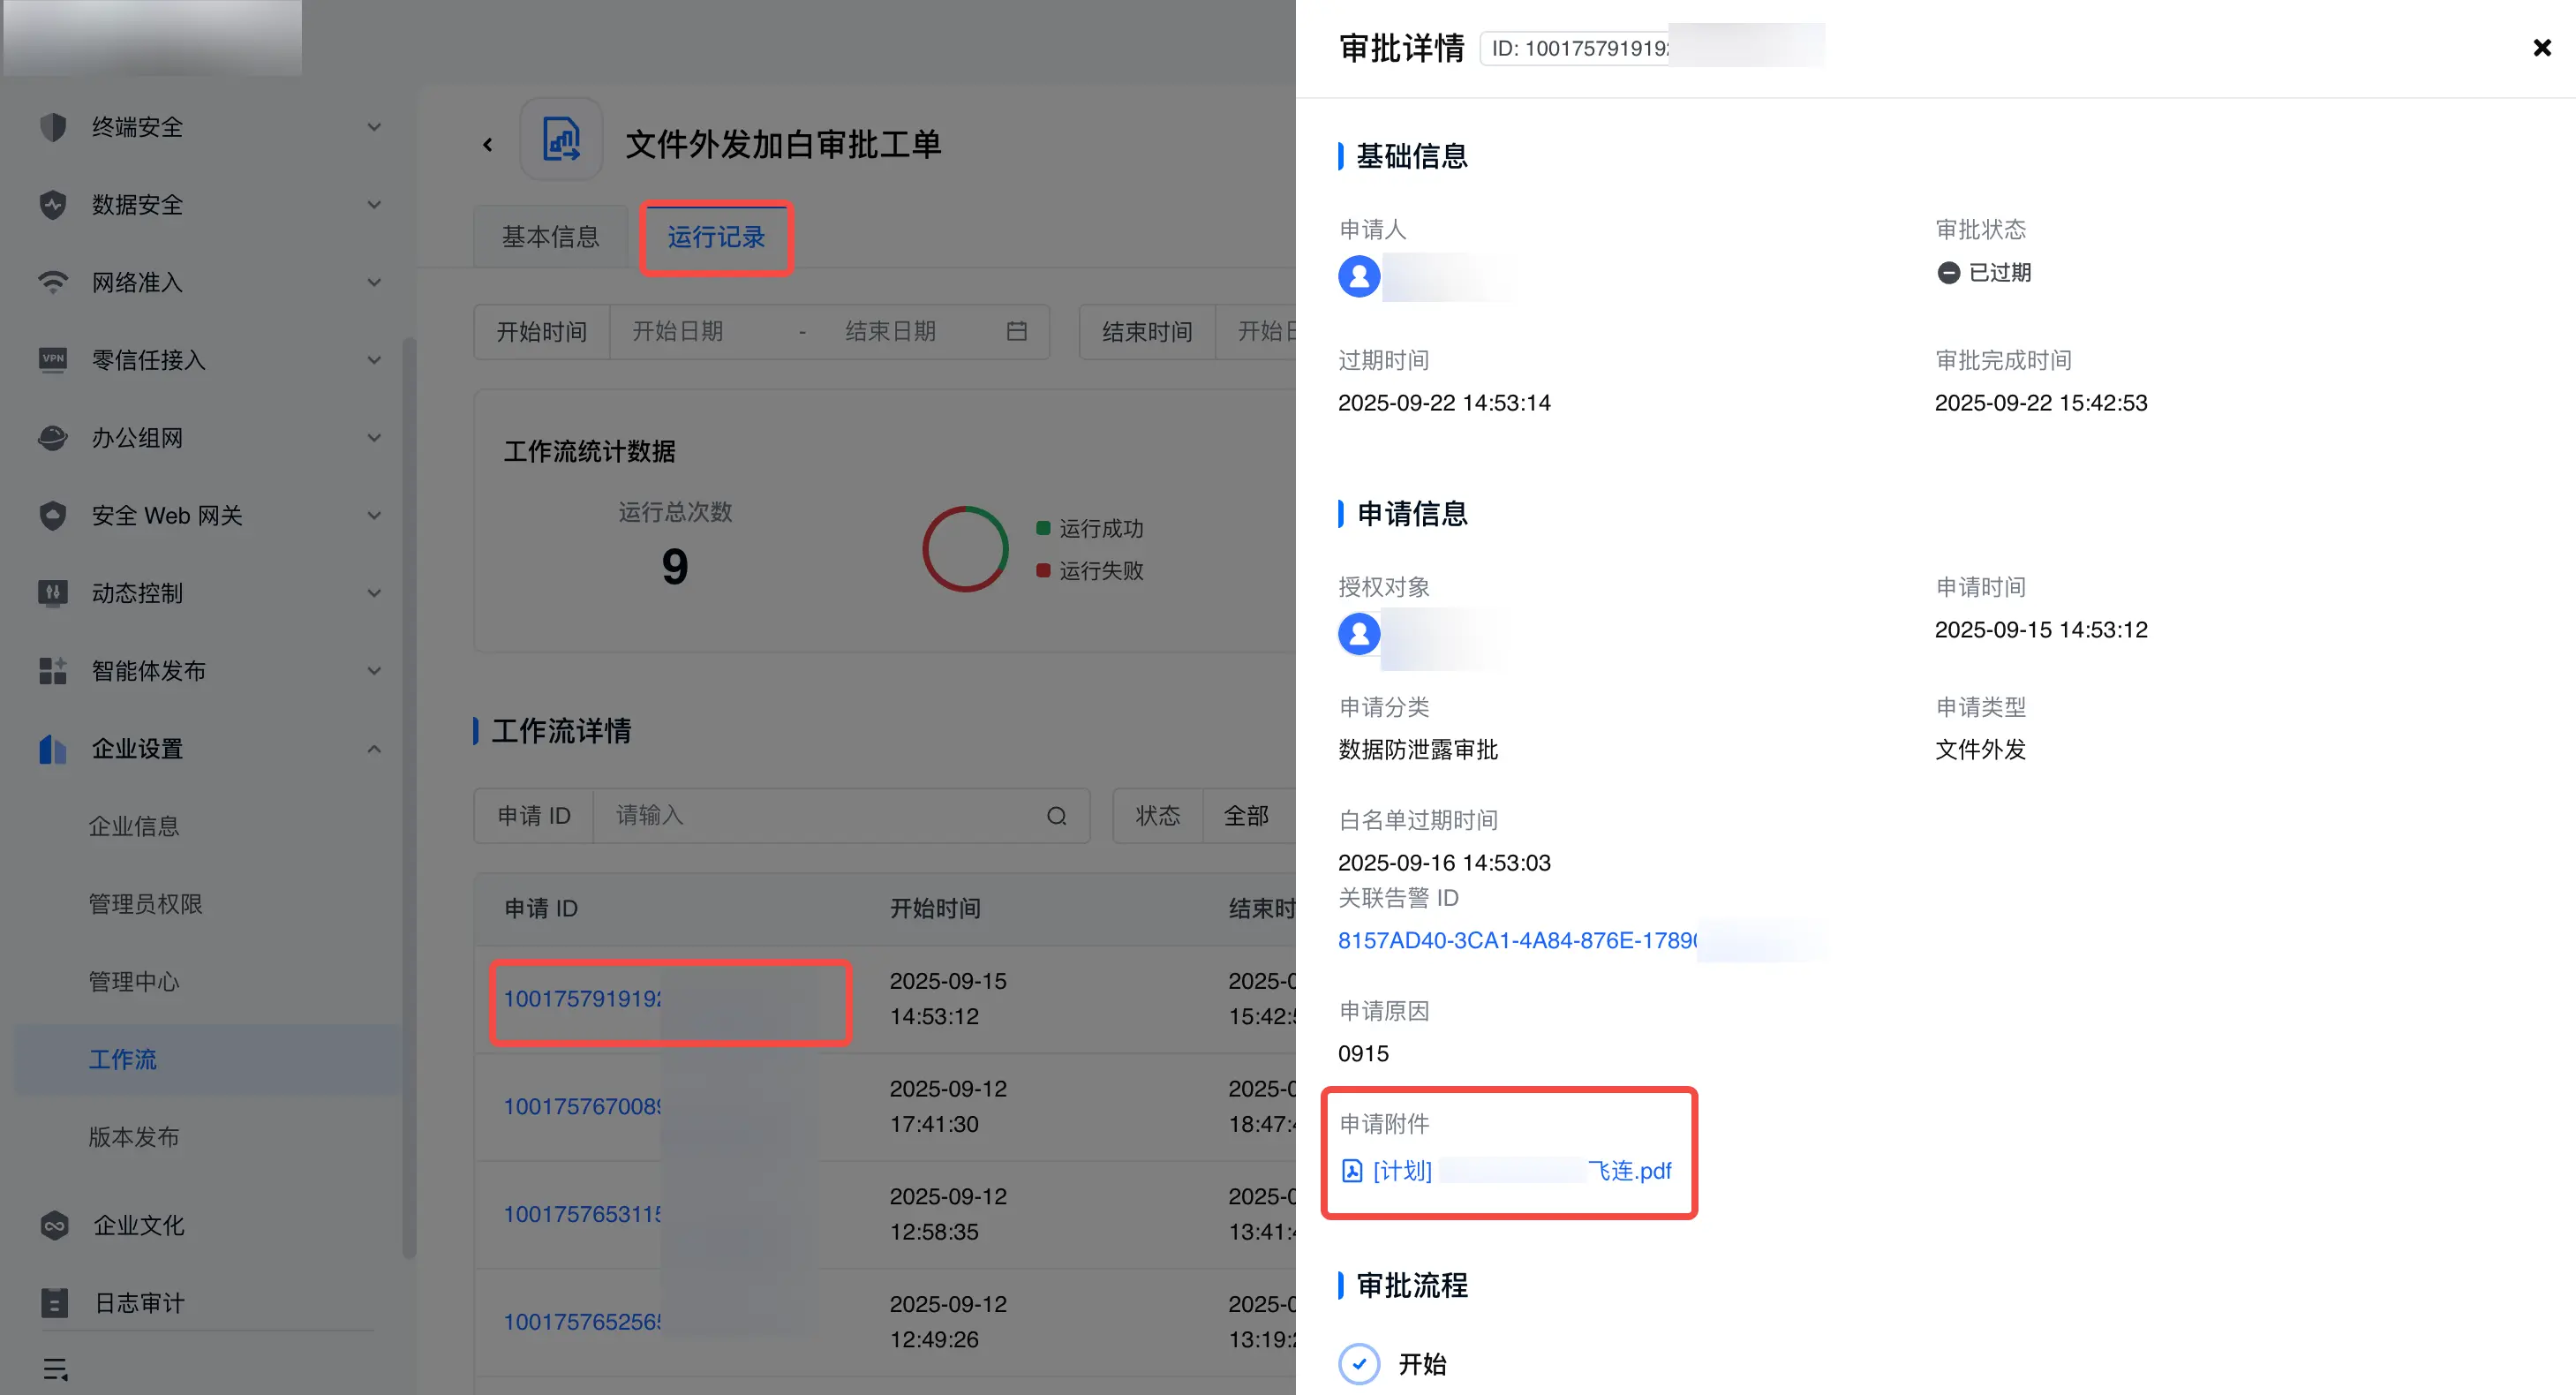
工作流审批附件 | 留存员工在发起入网申请、策略例外、权限变更等审批流程时,作为补充材料上传的图片、文档等附件。 | 企业设置 > 工作流 > 运行记录 > 审批详情 > 申请附件
| SaaS 版:永久 私有化版:默认 永久;可调整范围为 0-3650 天 | 不支持 |
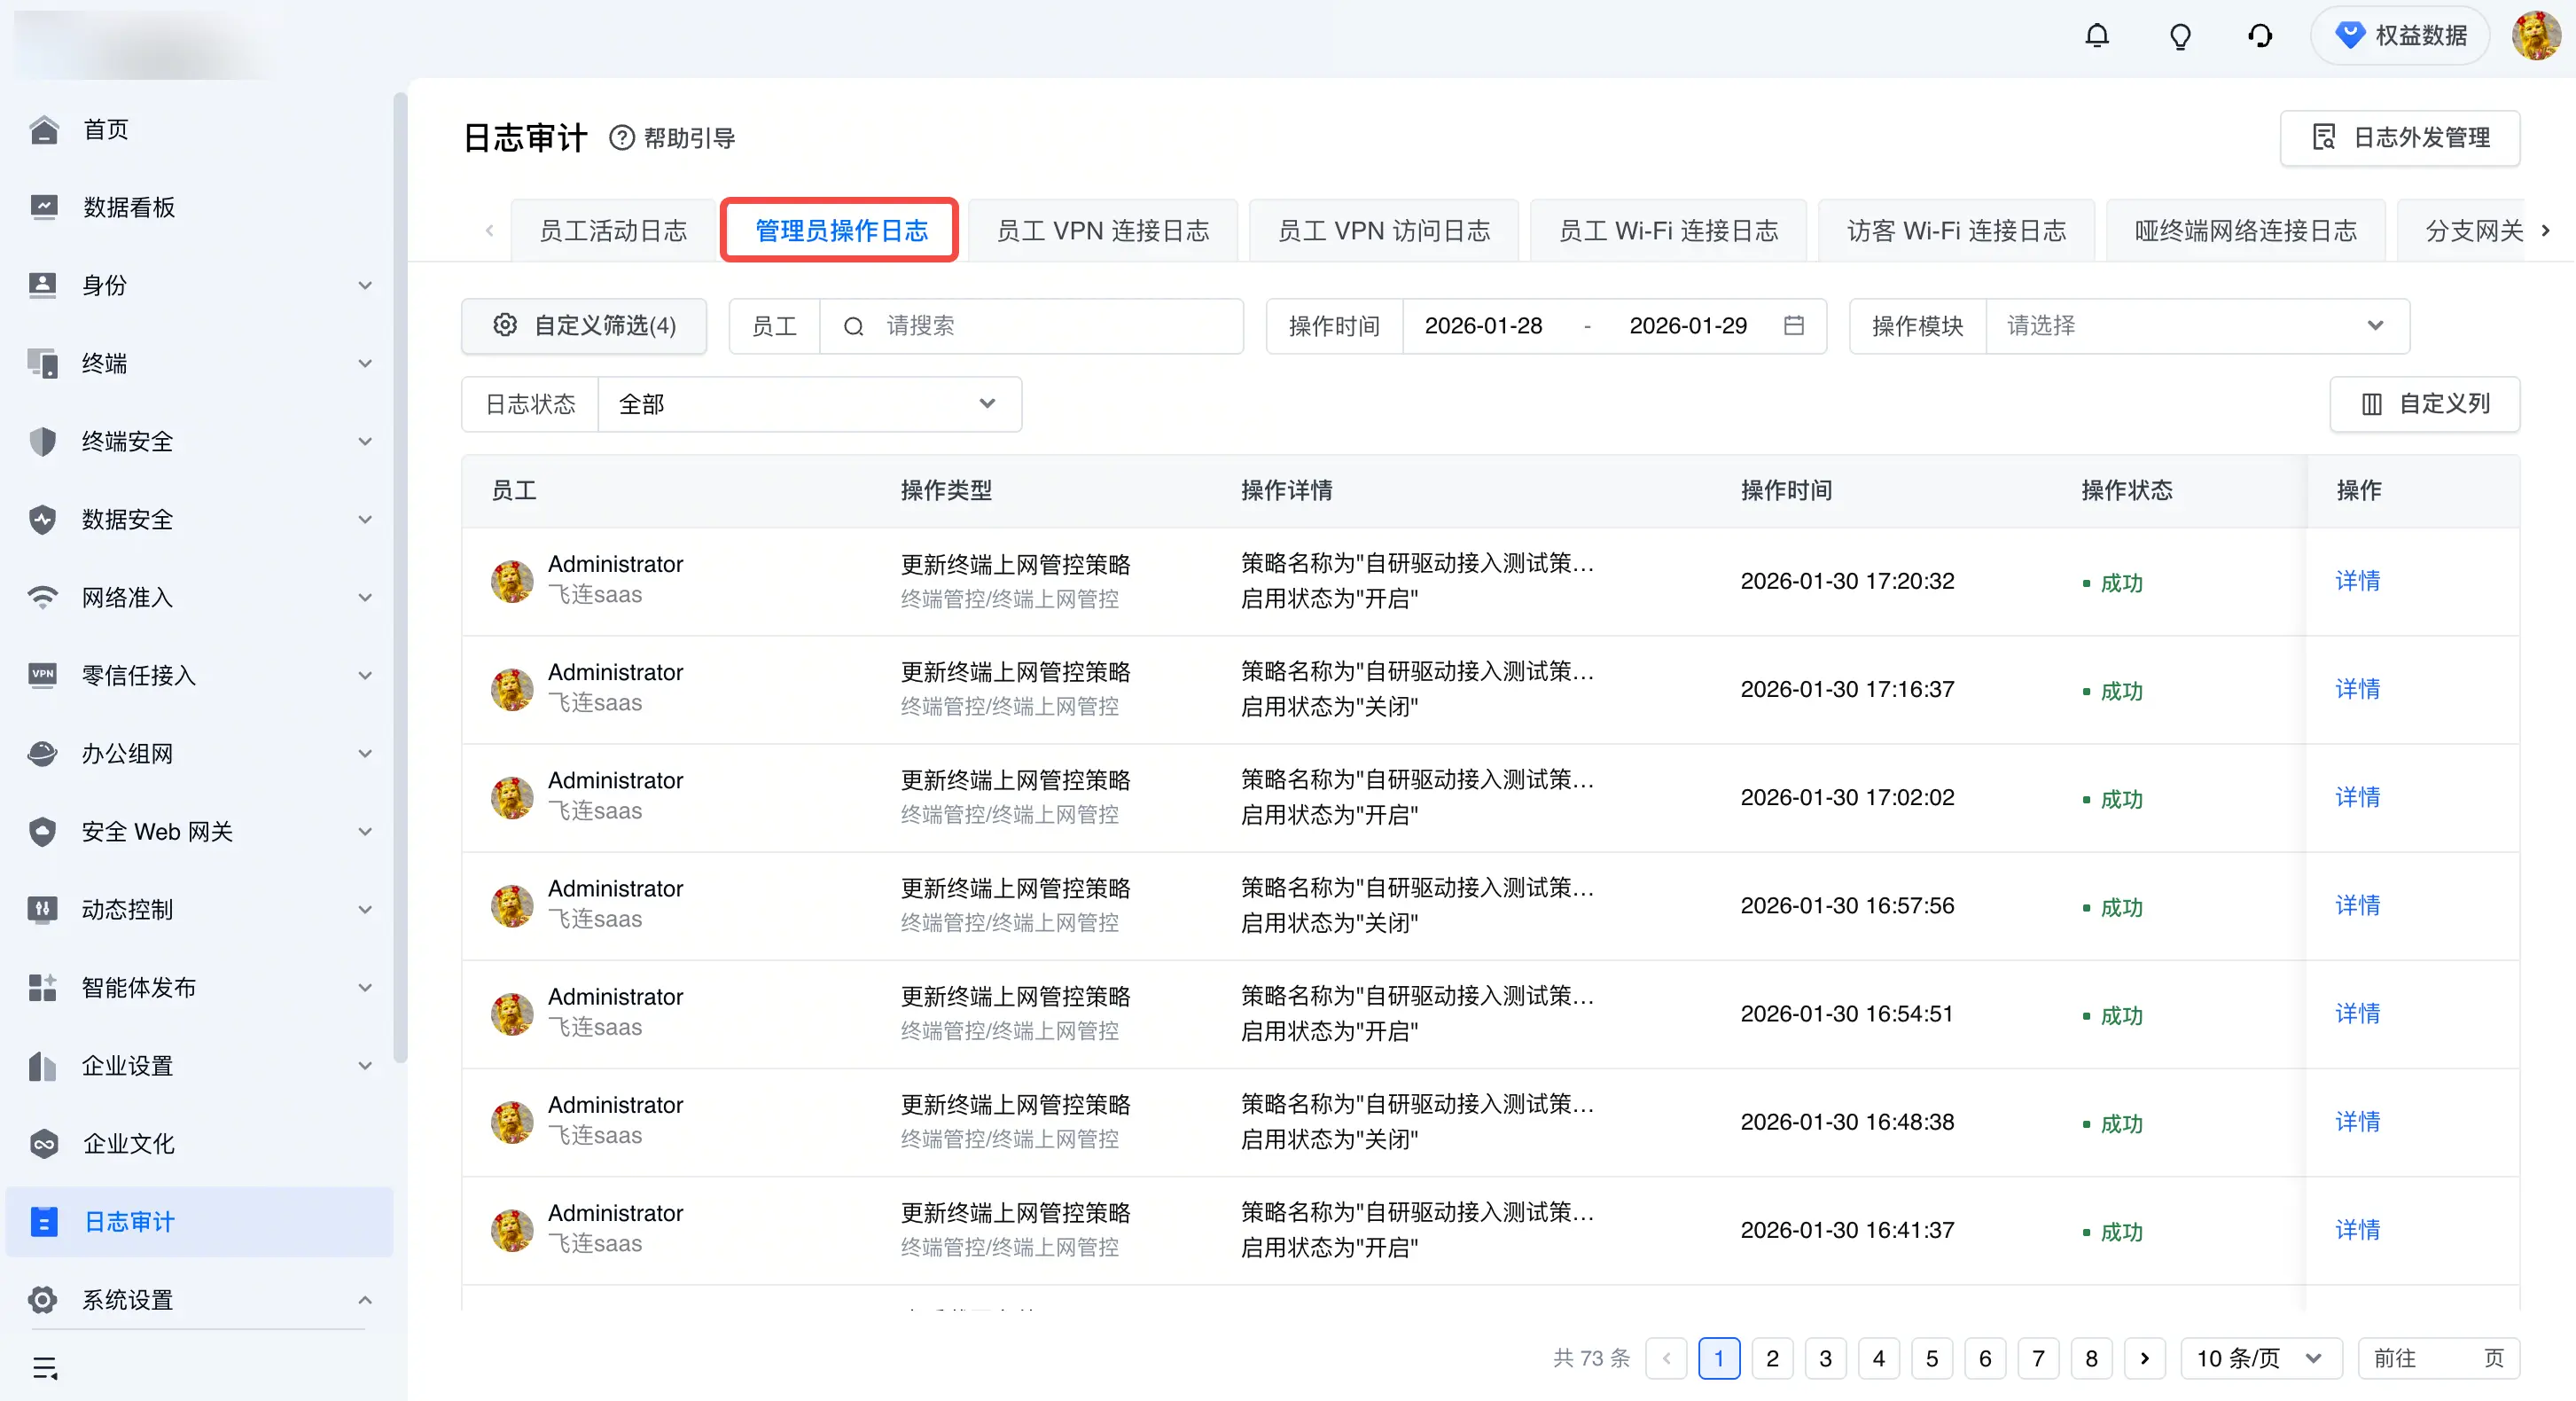
管理员操作日志 | 全量记录管理员在管理控制台执行的策略变更、系统配置修改及人员权限调整行为。 | 日志审计 > 管理员操作日志
| SaaS 版:永久 私有化版:默认 永久;可调整范围为 0-730 天 | 支持 搜索“管理员操作日志” |
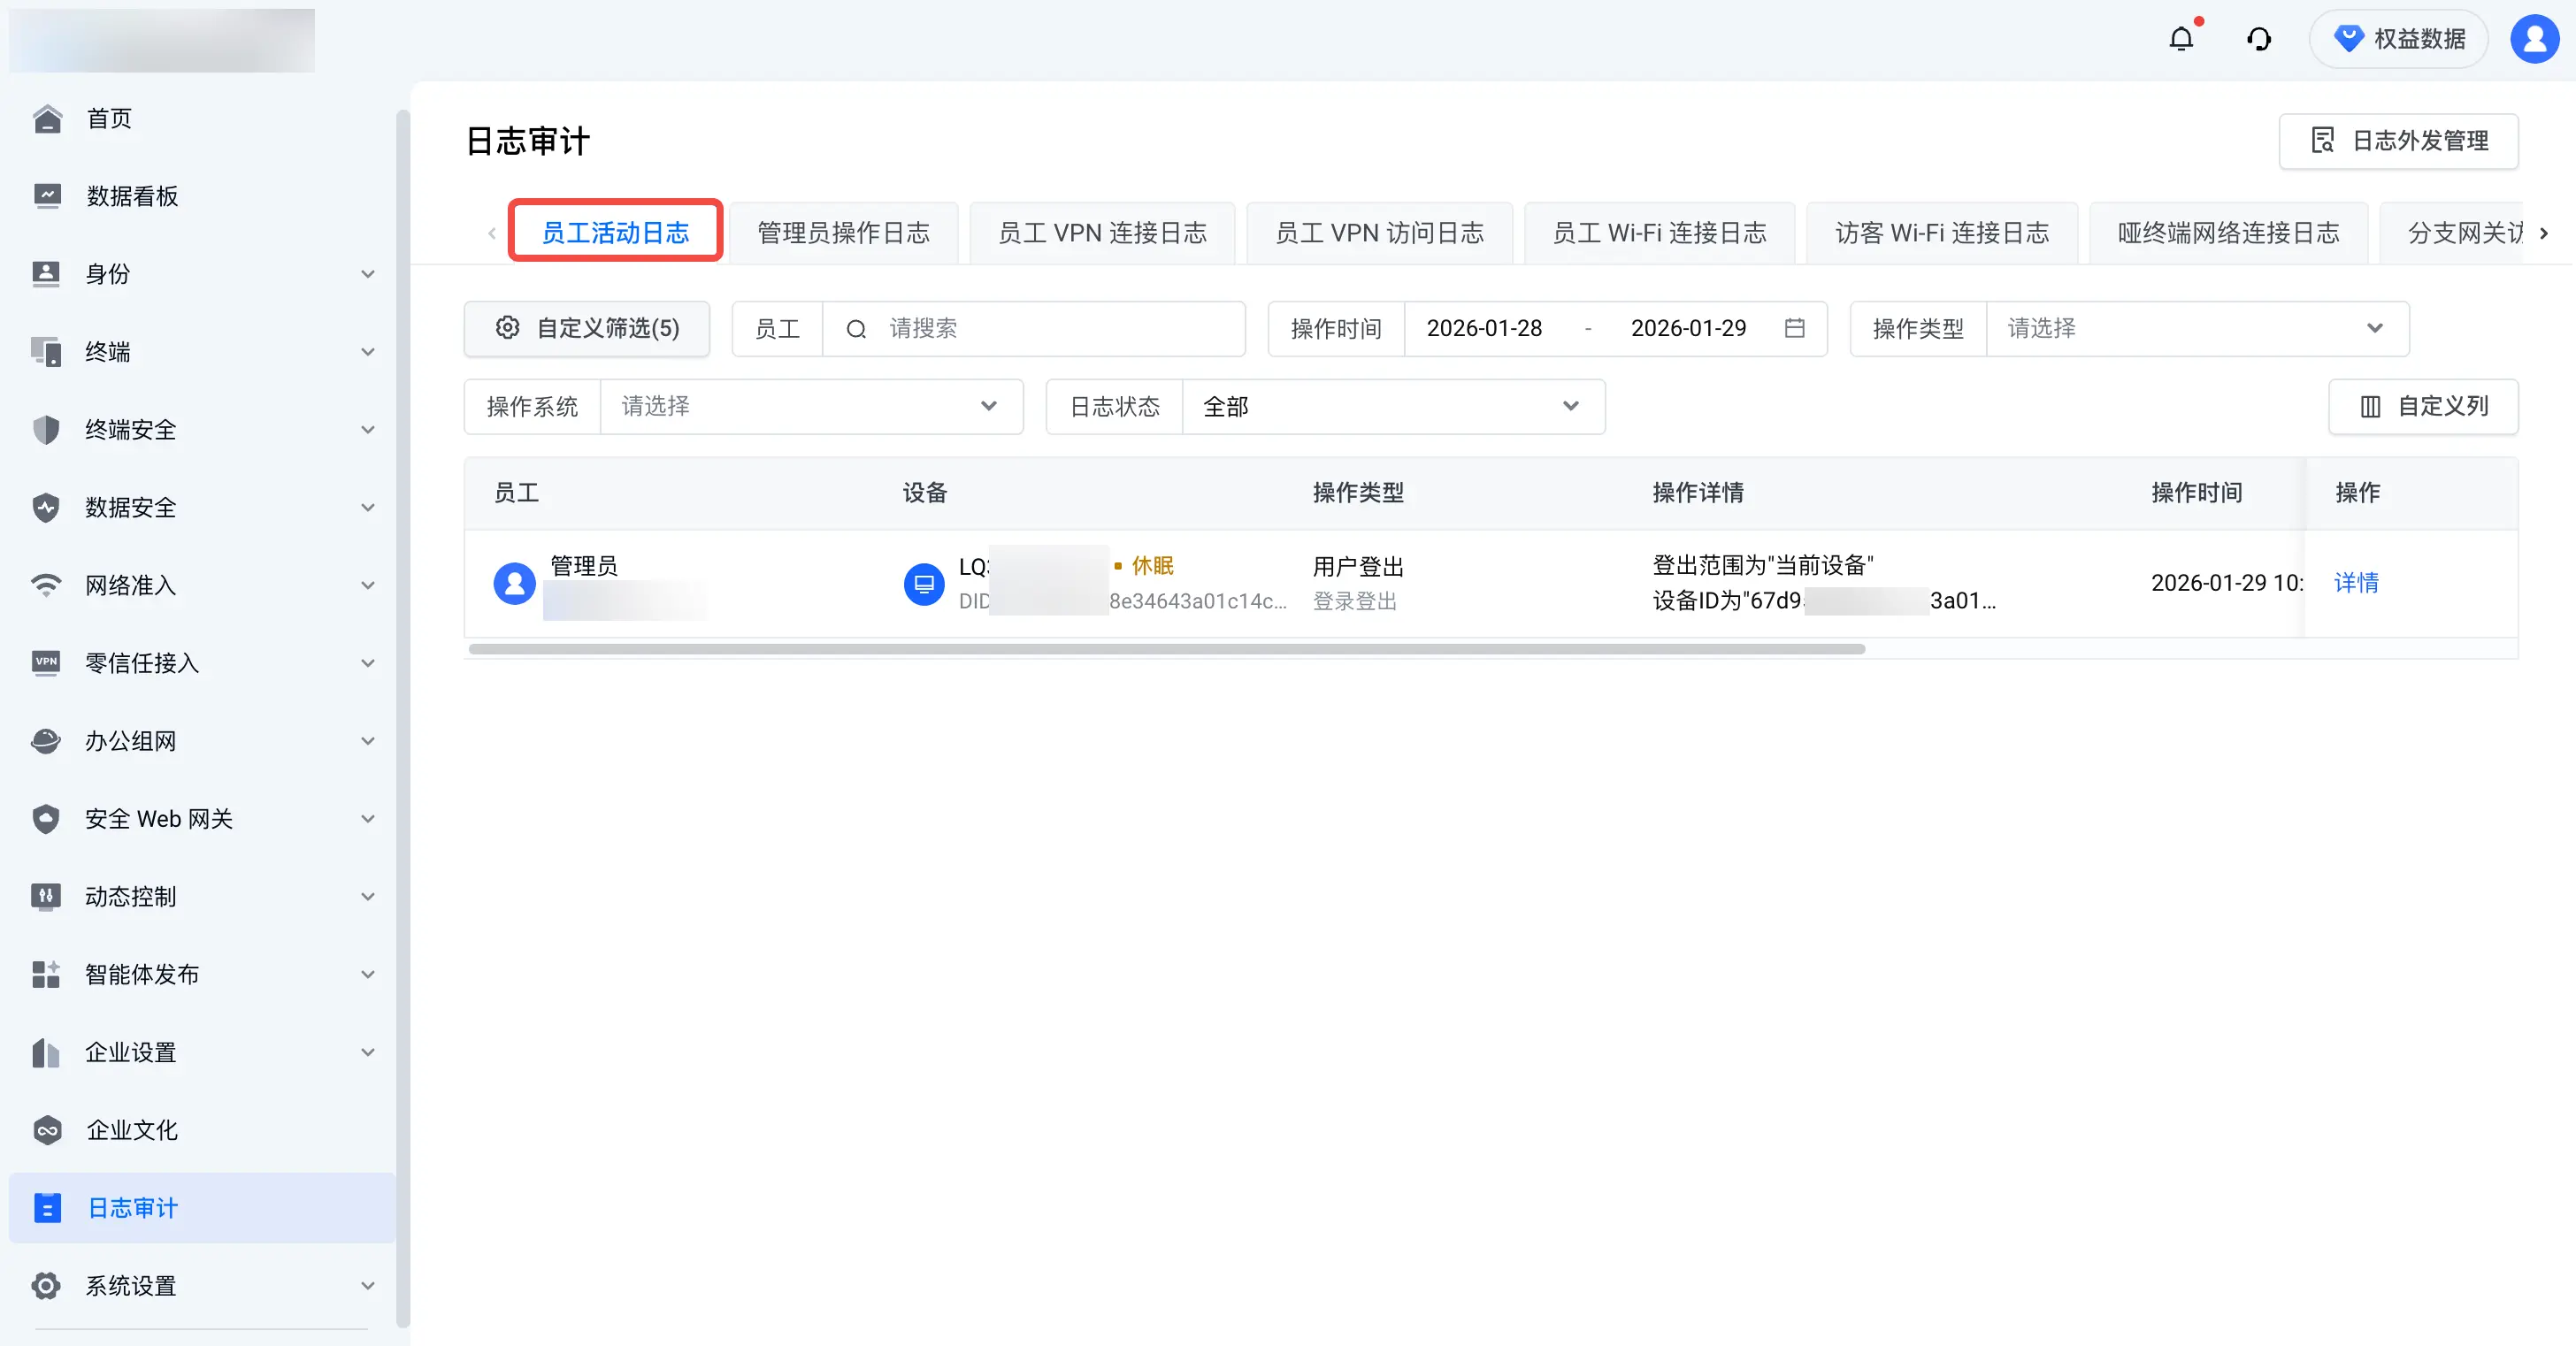
员工活动日志 | 留存员工执行登录、修改信息、访问门户应用等操作记录。 | 日志审计 > 员工活动日志
| SaaS 版:365 天 私有化版:默认 365 天;可调整范围为 180-730 天 | 支持 搜索“员工登录日志” |
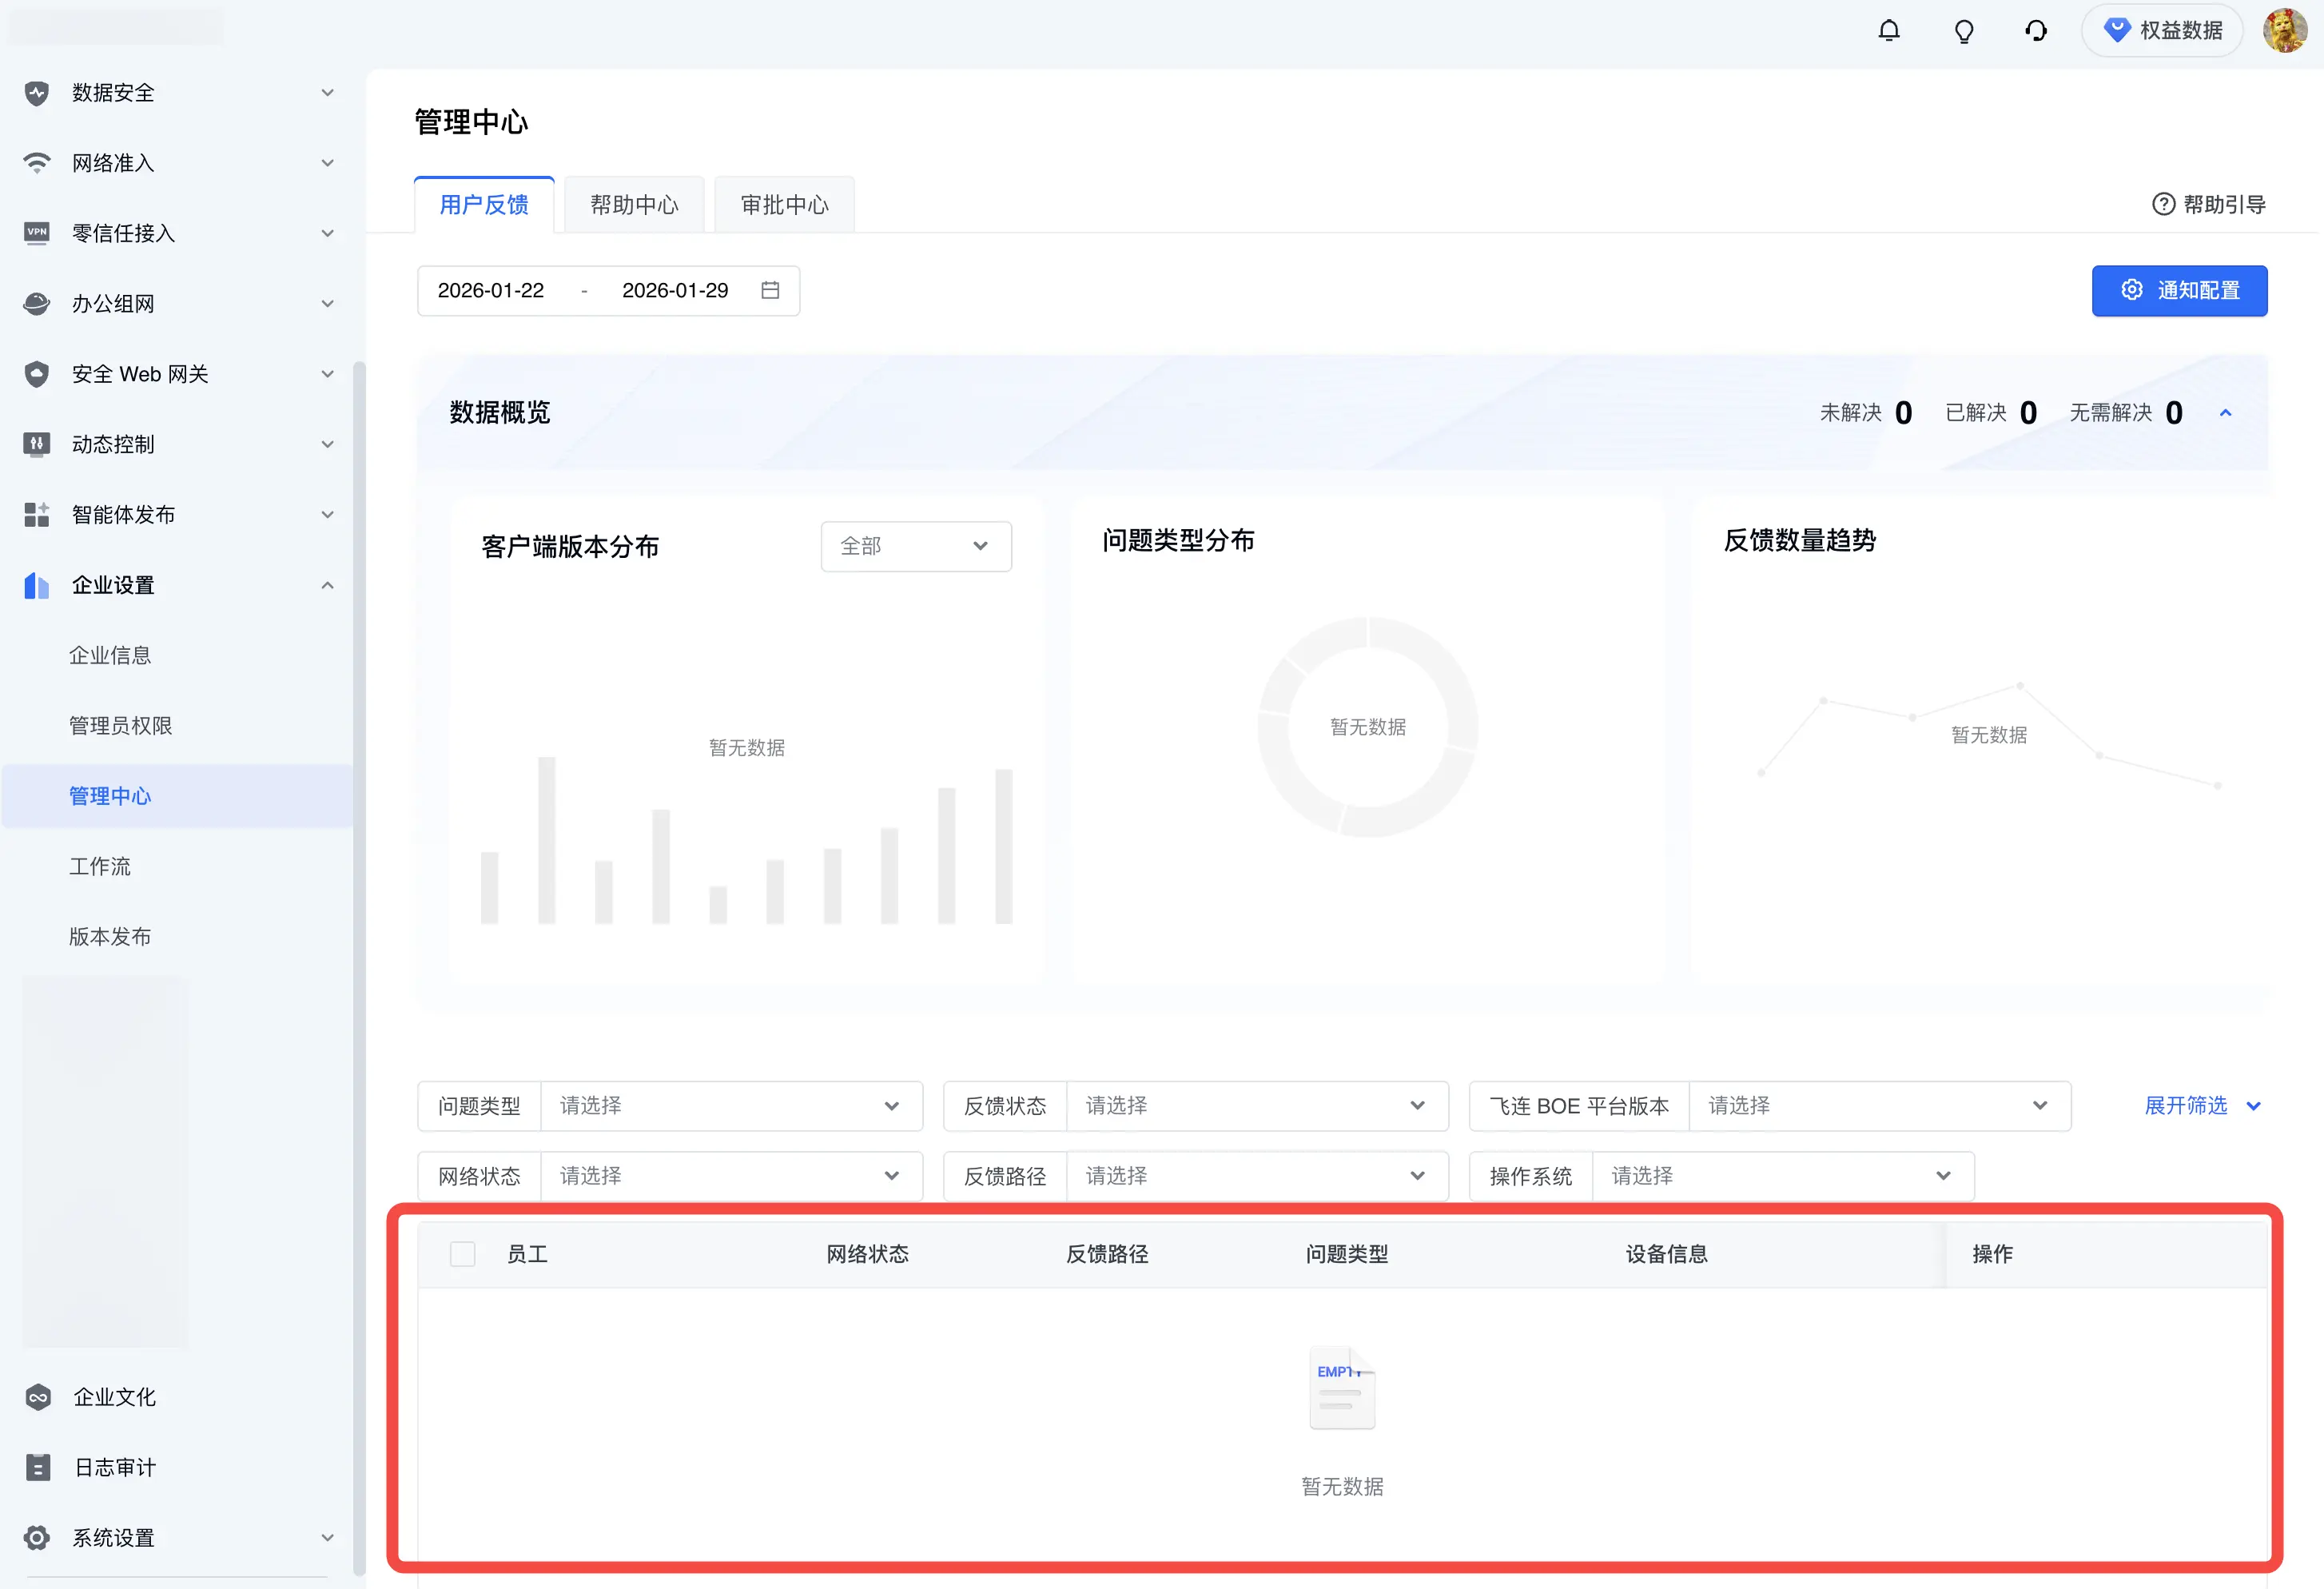
用户反馈事件 | 留存终端用户通过飞连客户端提交的故障反馈记录。 | 企业设置 > 管理中心 > 用户反馈
| SaaS 版:永久 私有化版:默认 永久;可调整范围为 0-730 天 | 不支持 |
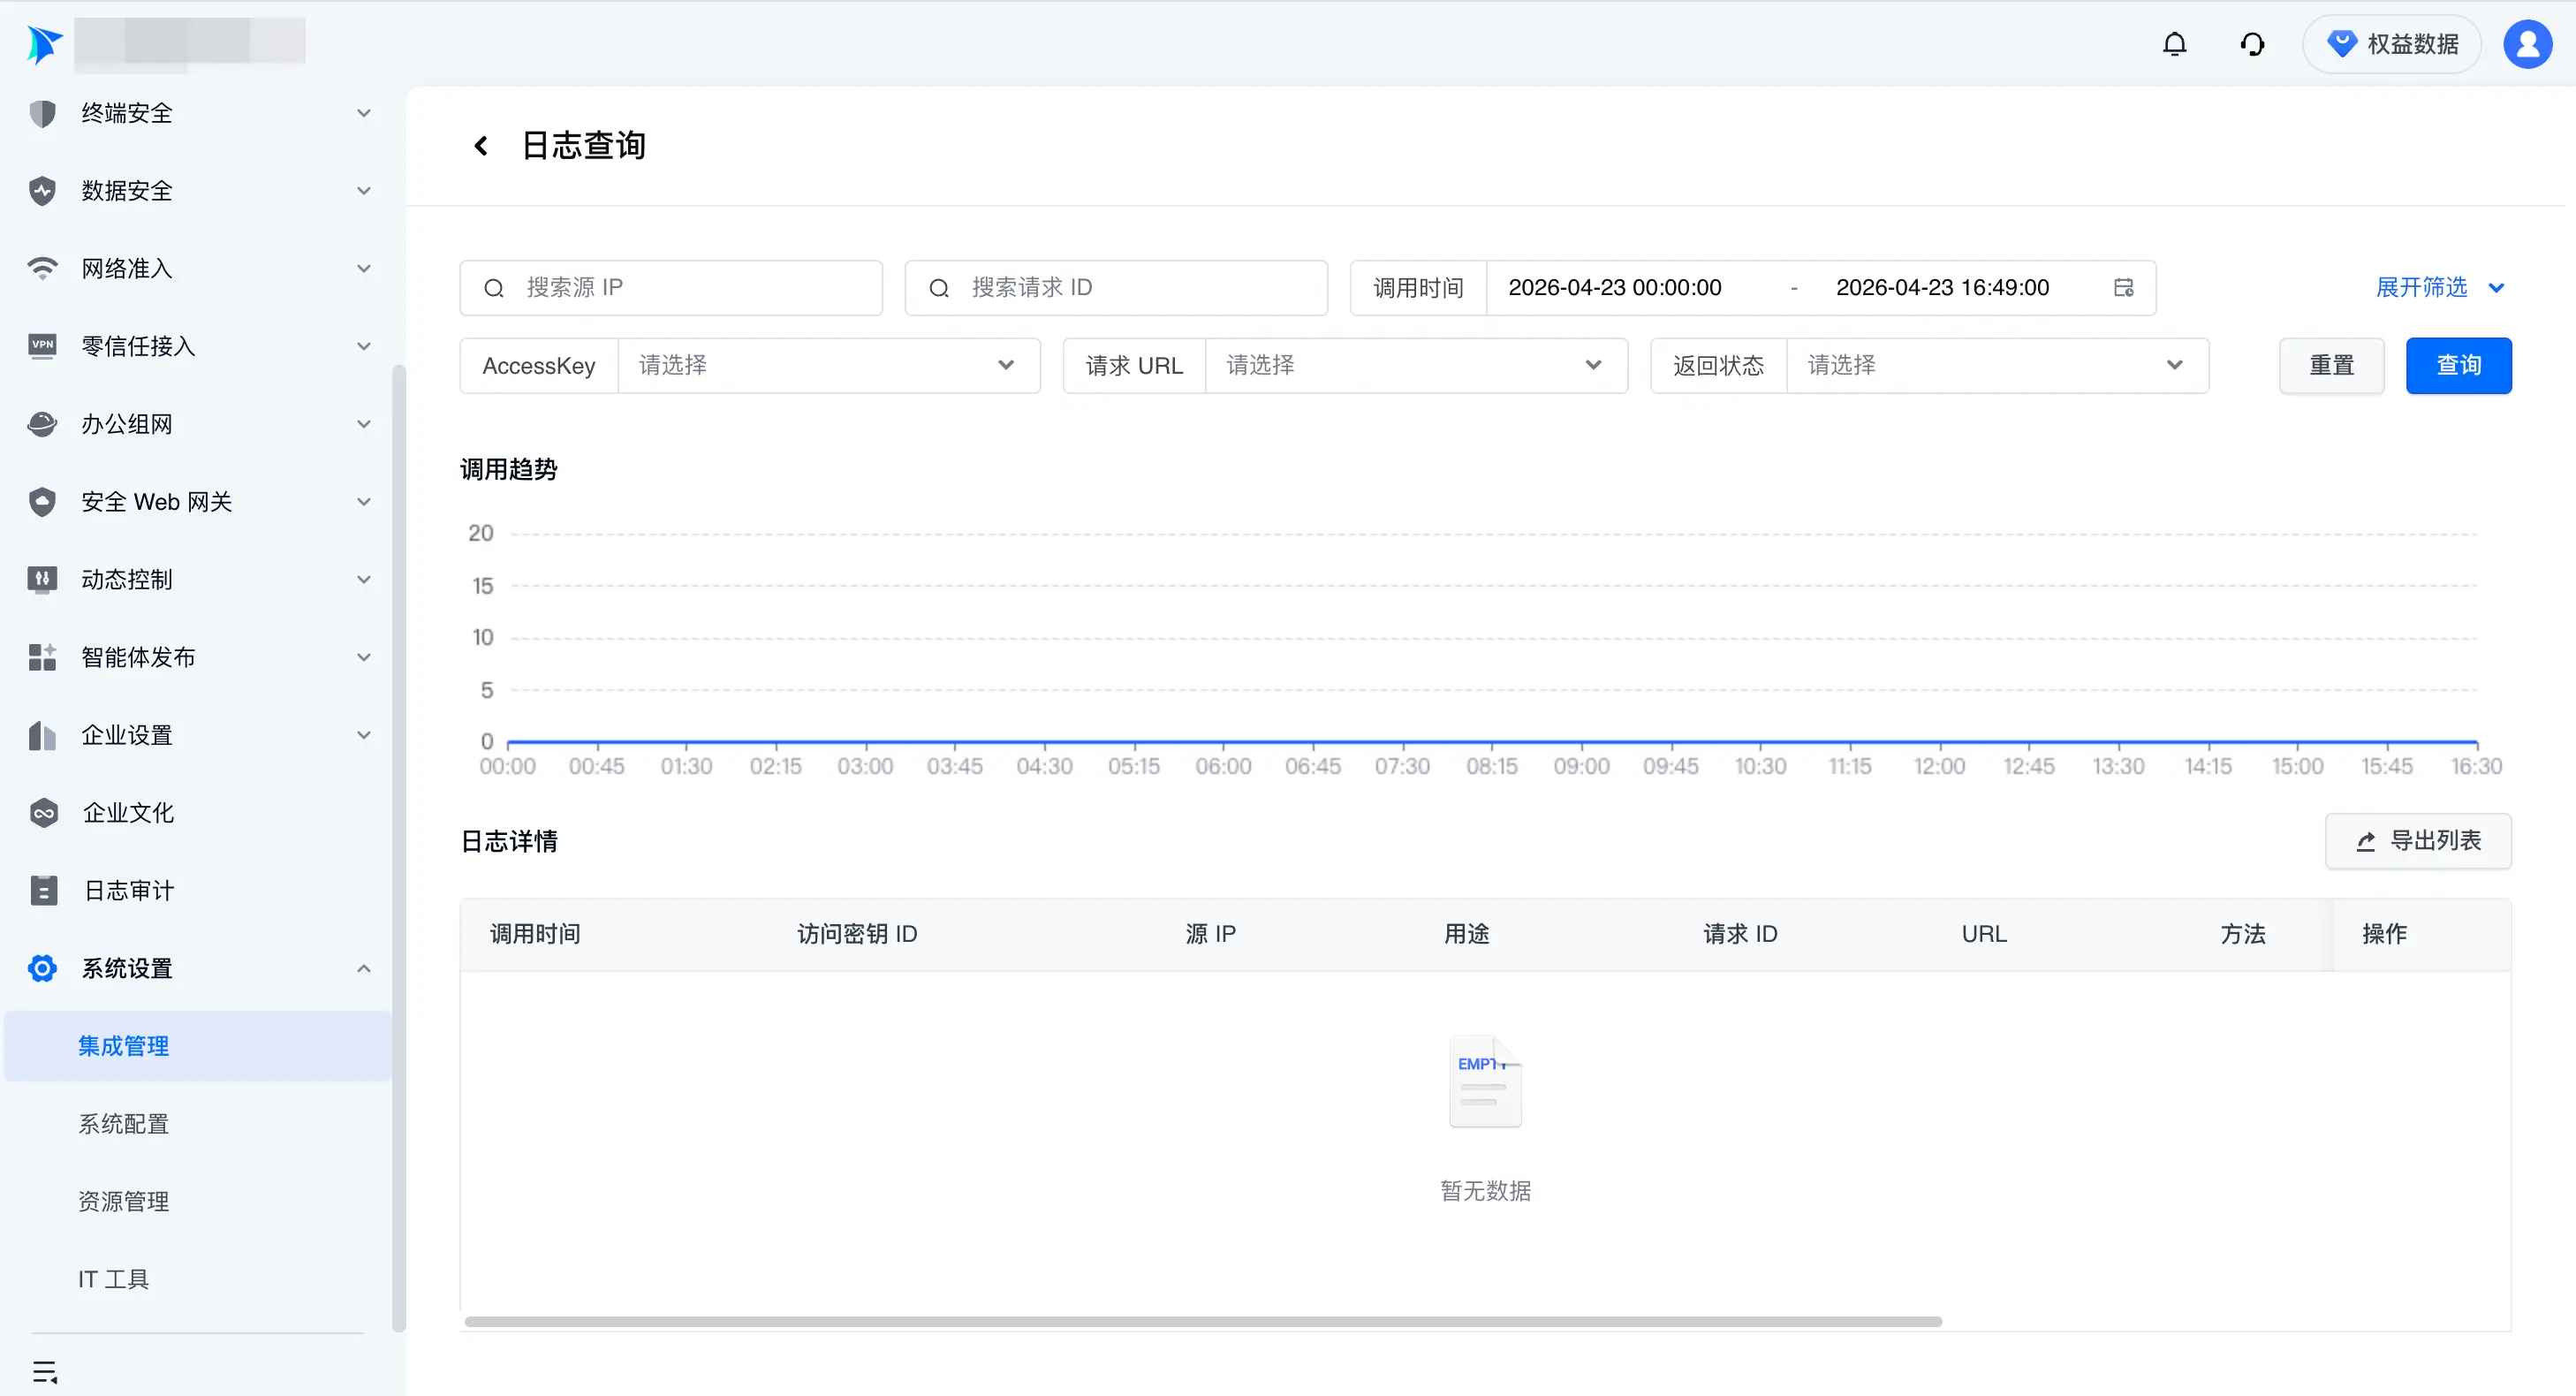
API 调用日志 | 记录全量的 API 调用事件。 | 系统设置 > 集成管理 > API 管理 > 日志查询
| SaaS 版:180 天 私有化版:默认 180 天;可调整范围为 0-365 天 | 支持 搜索“API 调用日志” |
Wi-Fi 管理
| 日志类型 | 记录内容 | 查看位置 | 保留时长 | 是否支持外发 |
|---|---|---|---|---|
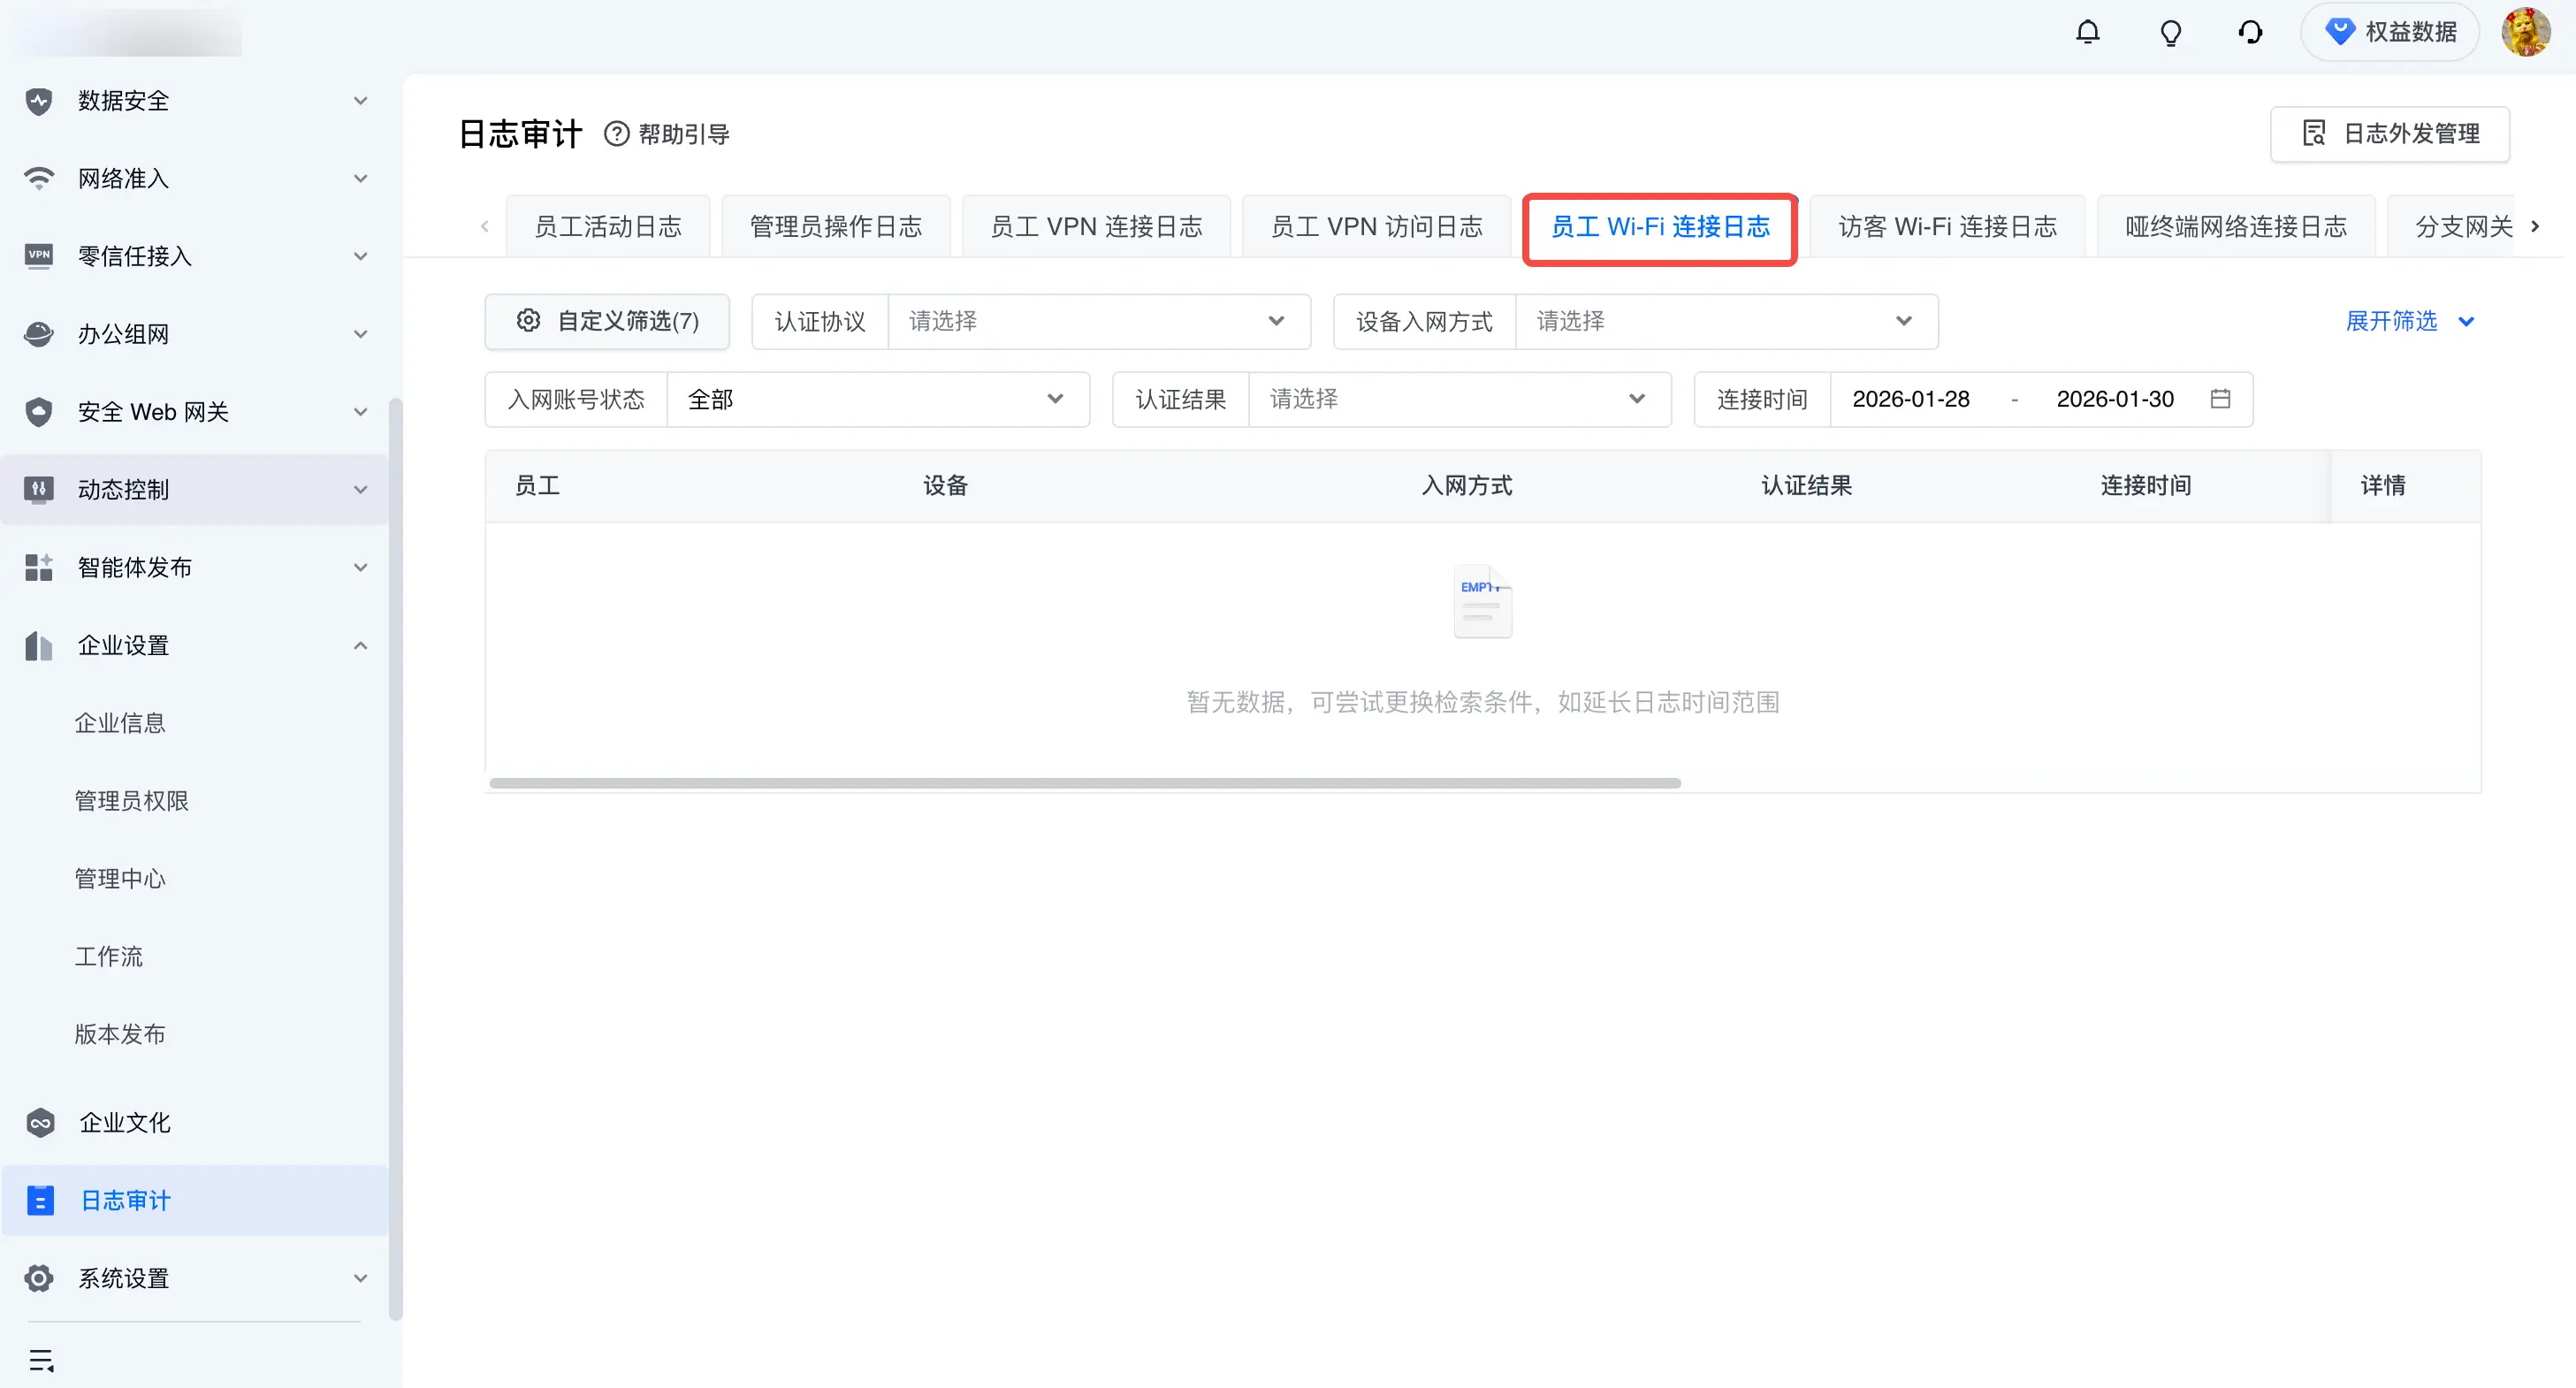
员工 Wi-Fi 连接日志 | 留存员工终端接入办公 Wi-Fi 的记录。 | 日志审计 > 员工 Wi-Fi 连接日志
| SaaS 版:180 天 私有化版:默认 180 天;可调整范围为 30-730 天 | 支持 搜索“员工 WiFi 连接日志” |
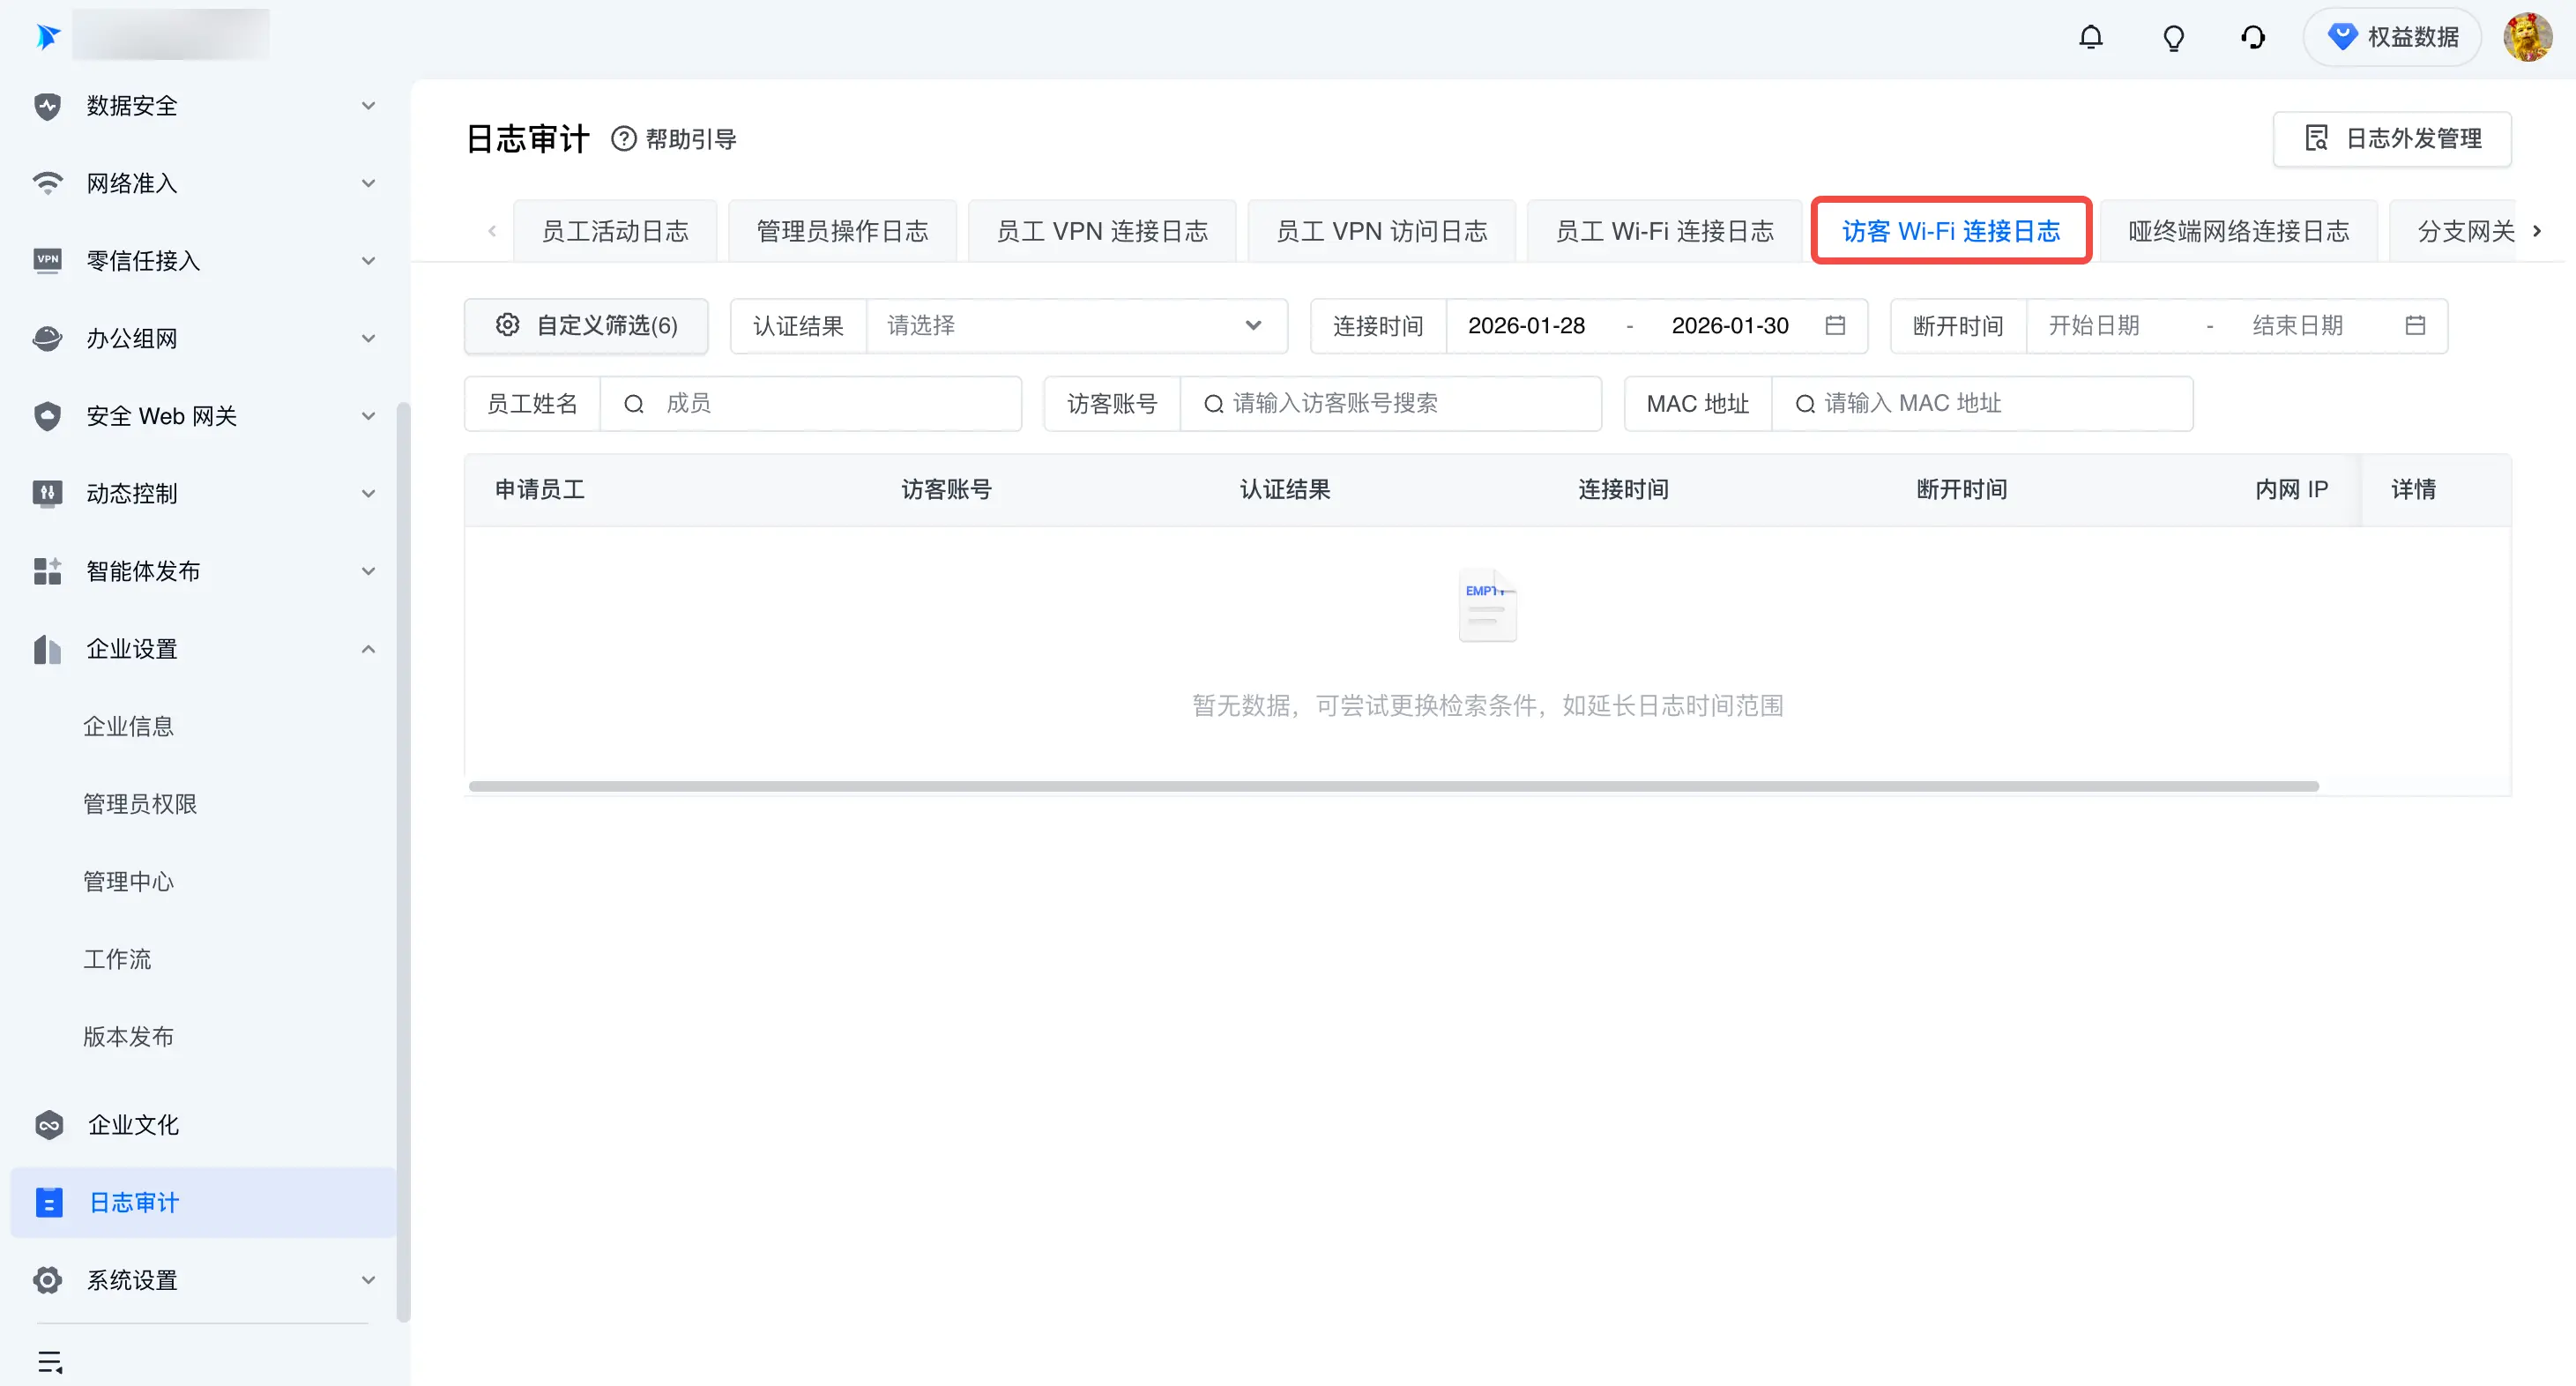
访客 Wi-Fi 连接日志 | 留存外来访客设备接入访客 Wi-Fi 的记录。 | 日志审计 > 访客 Wi-Fi 连接日志
| SaaS 版:180 天 私有化版:默认 180 天;可调整范围为 30-730 天 | 支持 搜索“访客 WiFi 连接日志” |
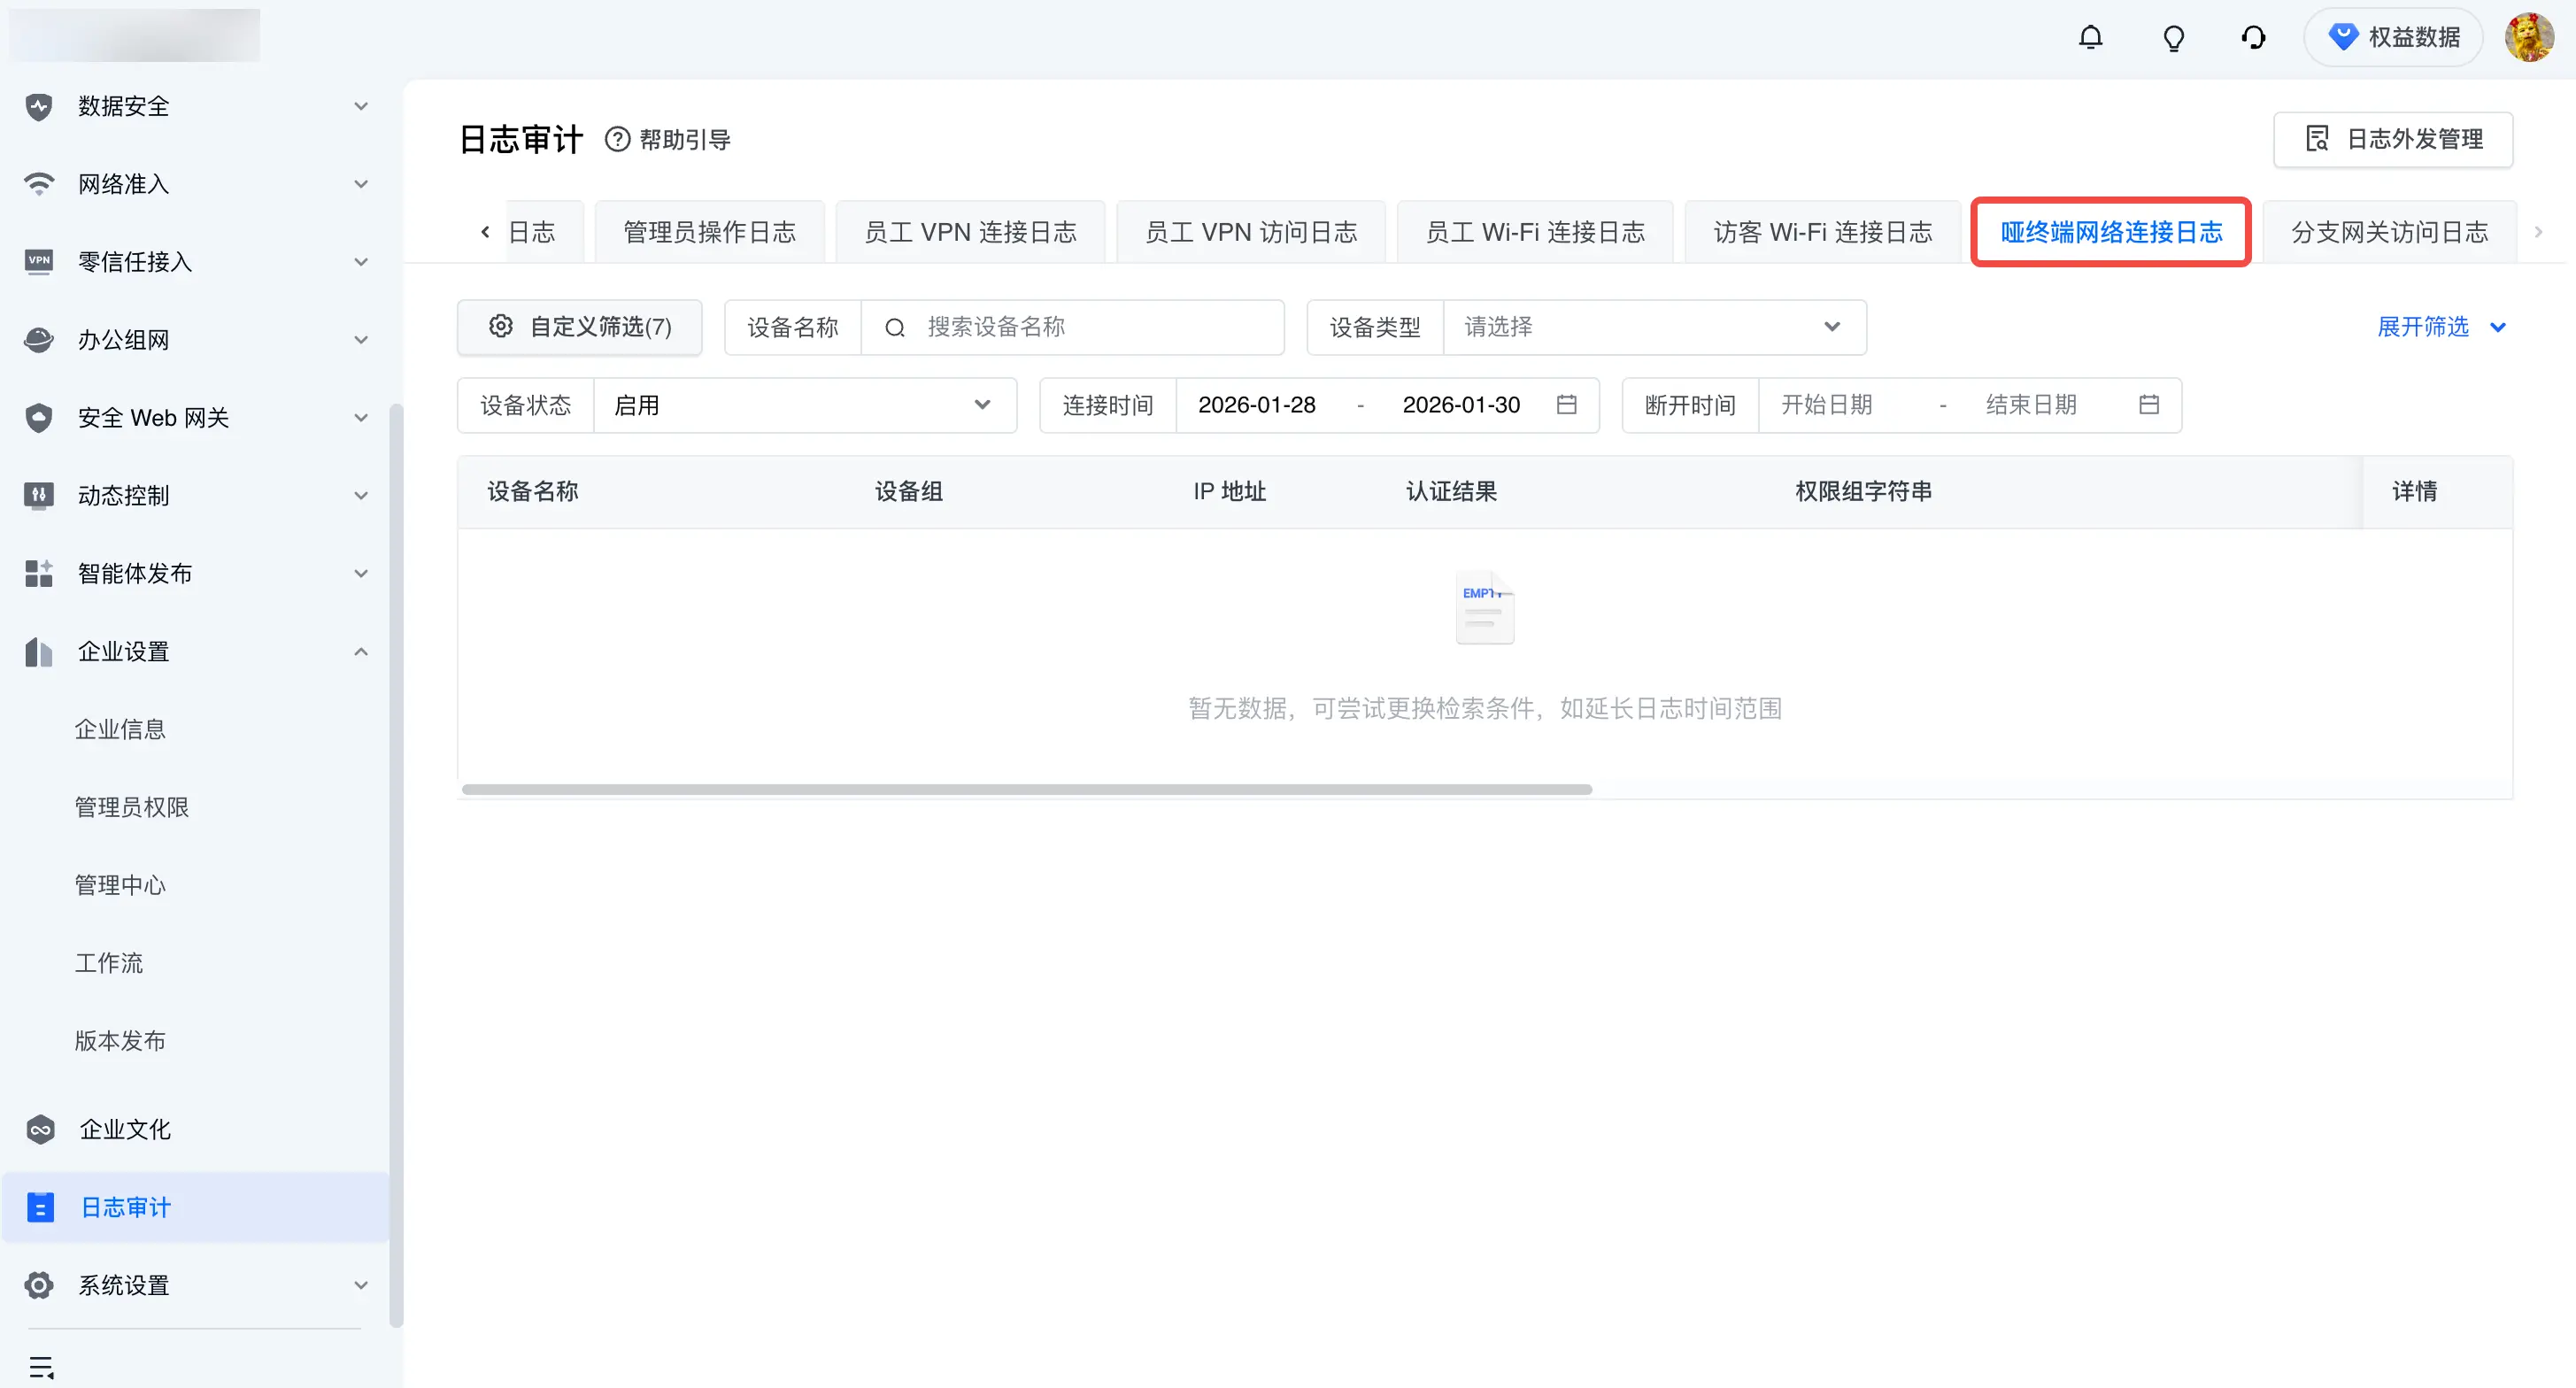
哑终端 Wi-Fi 连接日志 | 监控打印机、摄像头等无代理设备的网络接入状态并留存记录。 | 日志审计 > 哑终端网络连接日志
| SaaS 版:180 天 私有化版:默认 180 天;可调整范围为 30-730 天 | 支持 搜索“哑终端 WiFi 连接日志” |
VPN 管理
| 日志类型 | 记录内容 | 查看位置 | 保留时长 | 是否支持外发 |
|---|---|---|---|---|
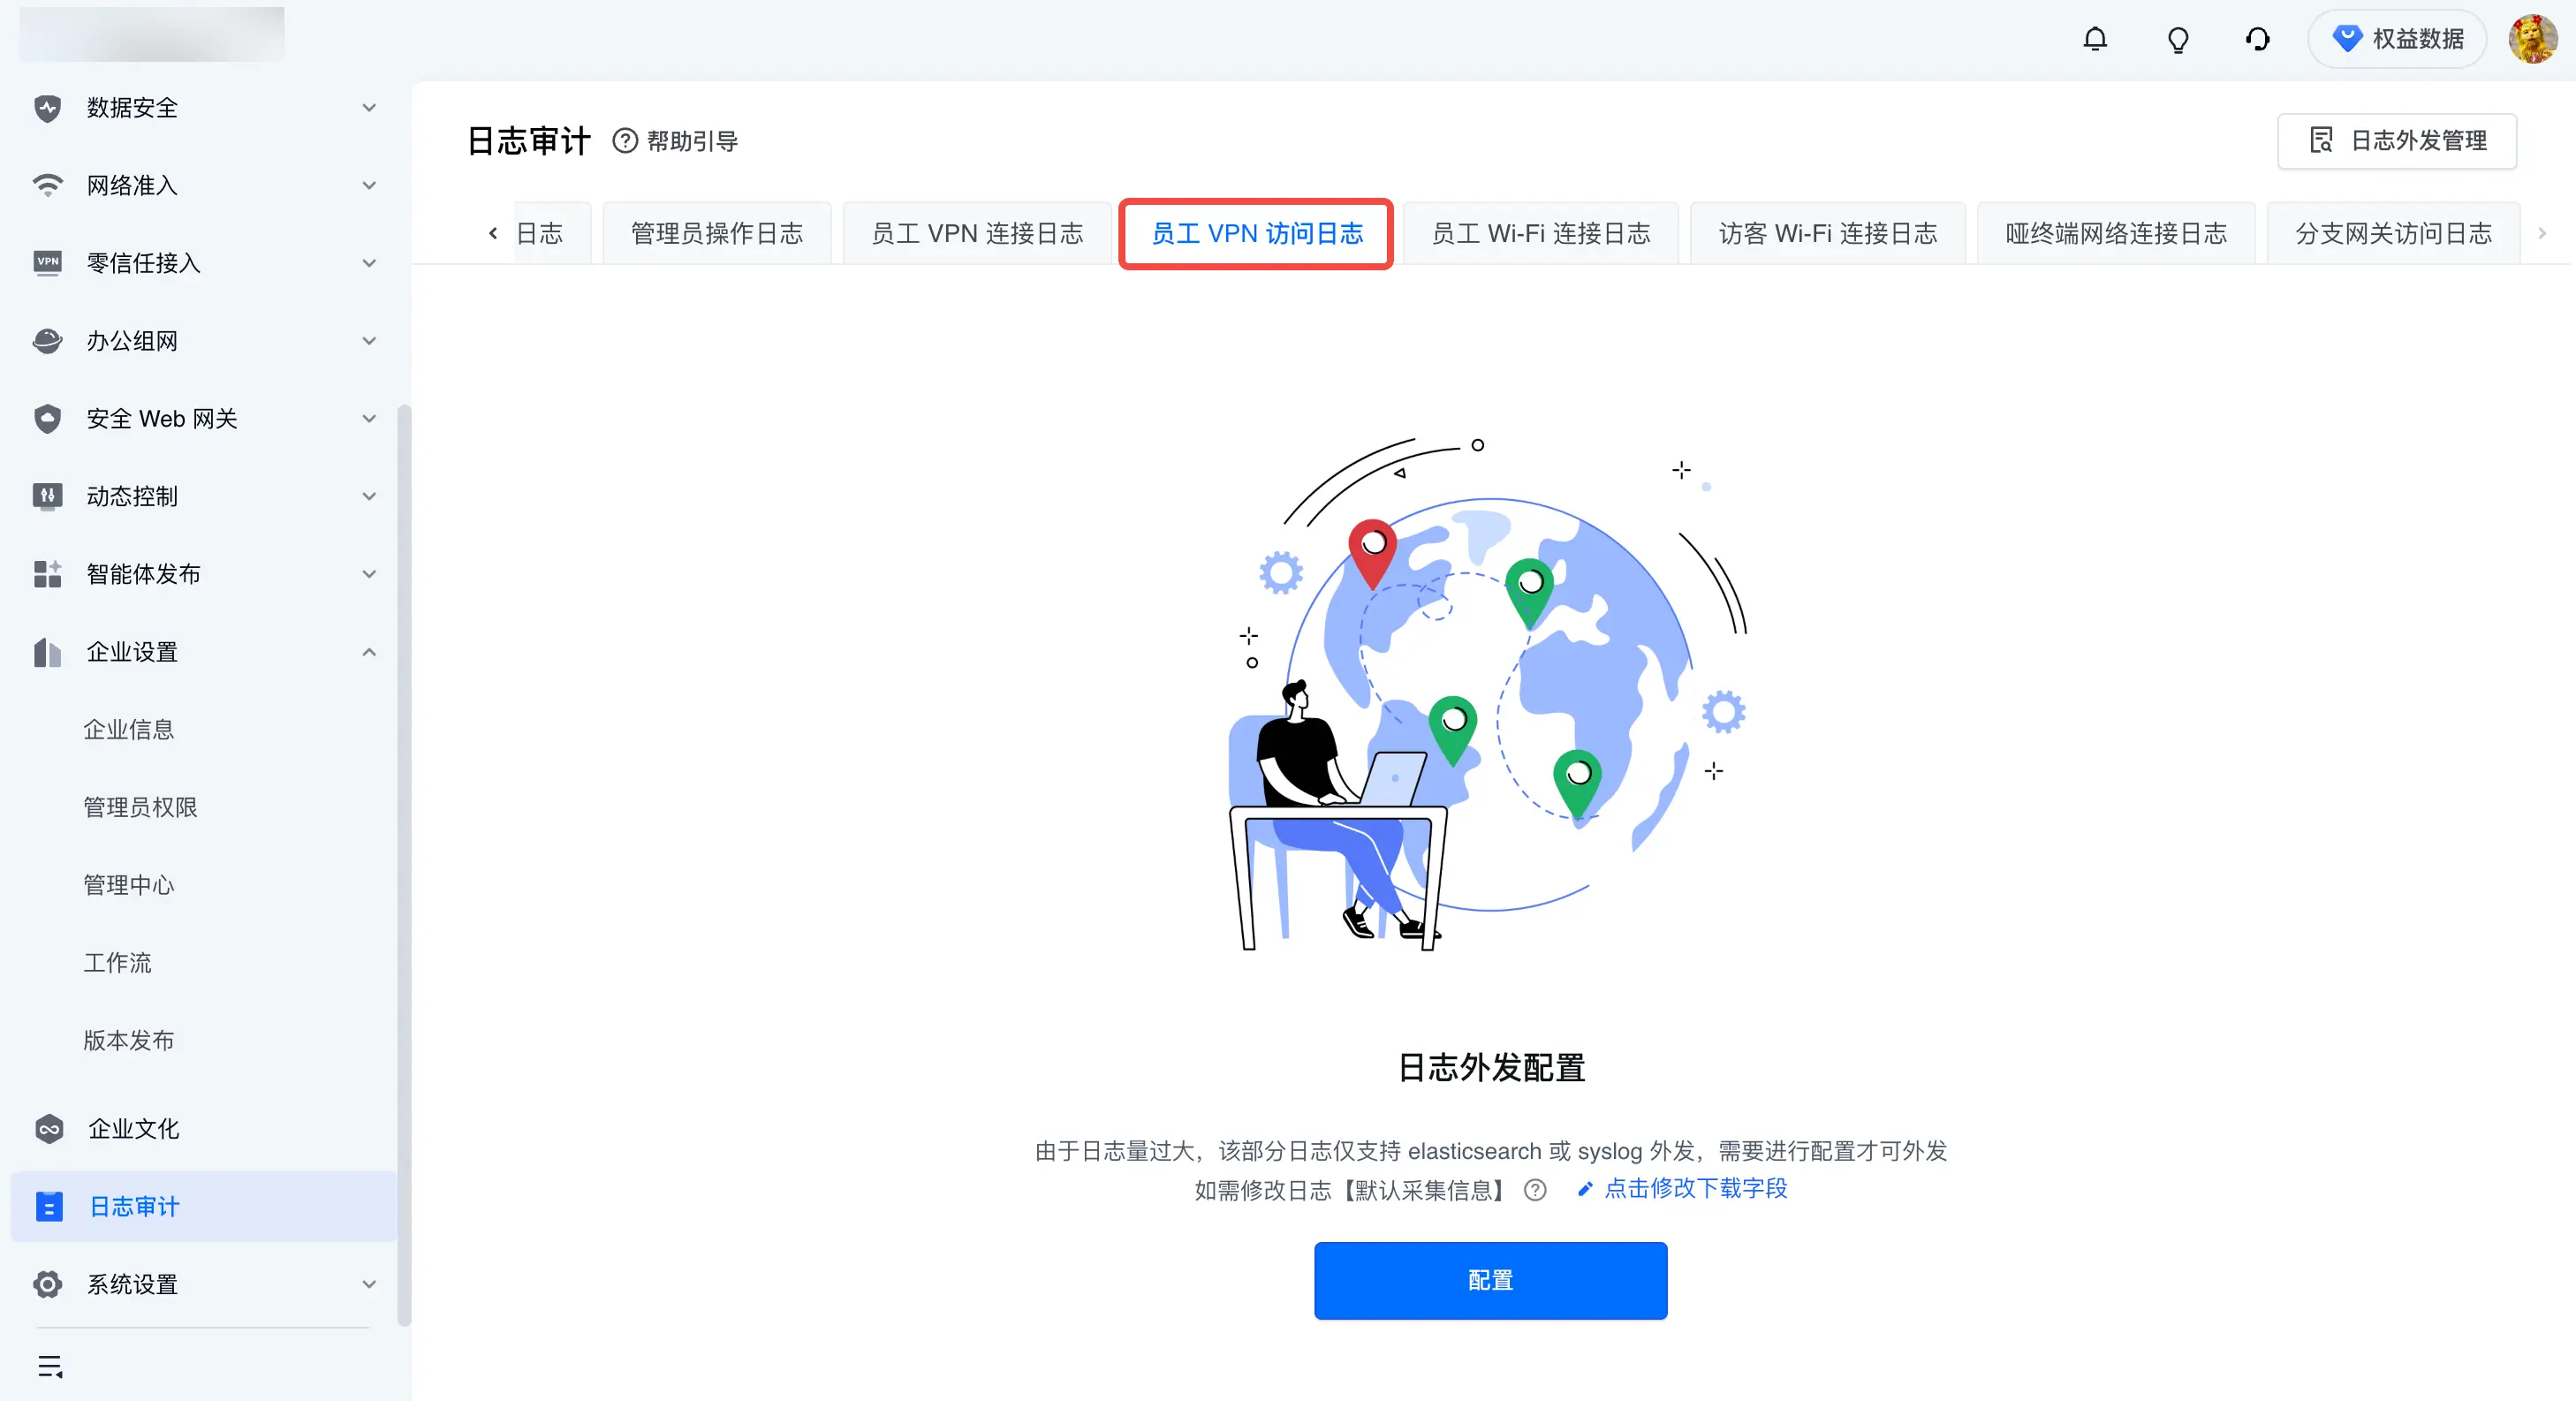
员工 VPN 访问日志 | 留存终端建立 VPN 隧道后,访问具体资源的流量日志。 | 日志审计 > 员工 VPN 访问日志
| SaaS 版:由于该类日志数据量巨大,因此不支持在飞连管理后台存储和检索。如需审计此类数据,请务必提前配置日志外发。 私有化版:默认 14 天;可调整范围为 0-365 天 | 支持 搜索“VPN 访问日志” |
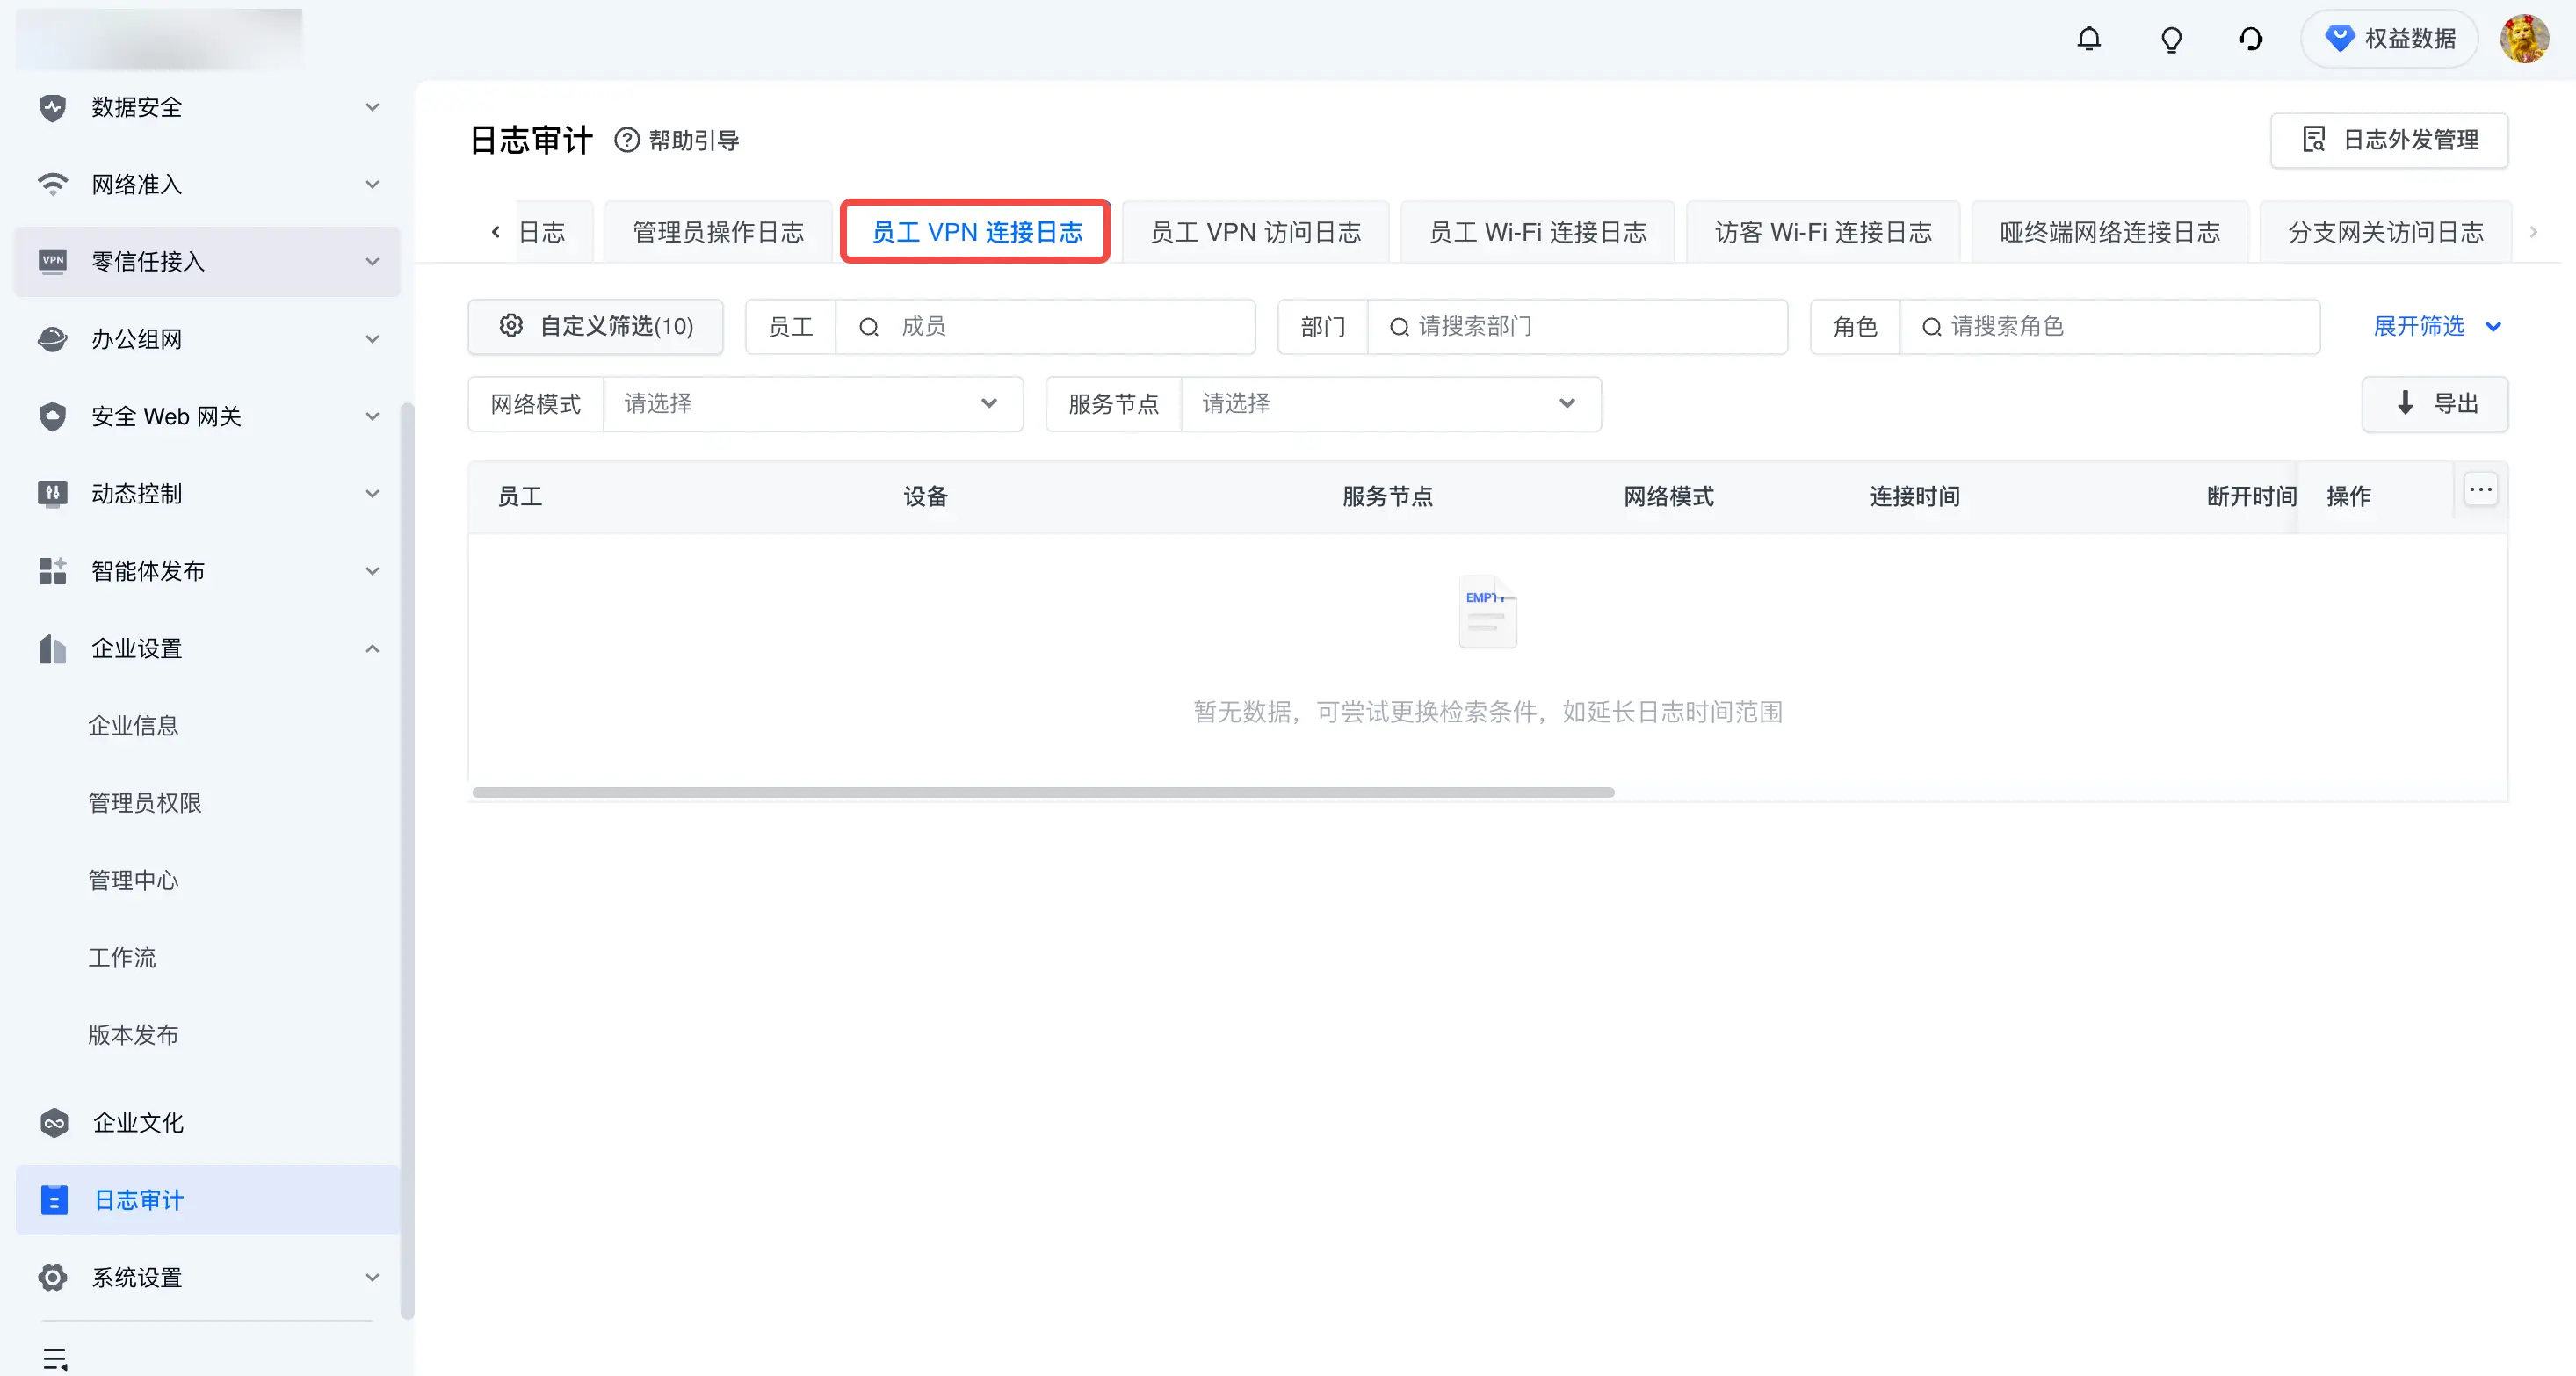
员工 VPN 连接日志 | 留存终端 VPN 会话的成功建立和断开记录。 | 日志审计 > 员工 VPN 连接日志
| SaaS 版:180 天 私有化版:默认 180 天;可调整范围为 30-3650 天 | 支持 搜索“VPN 连接日志” |
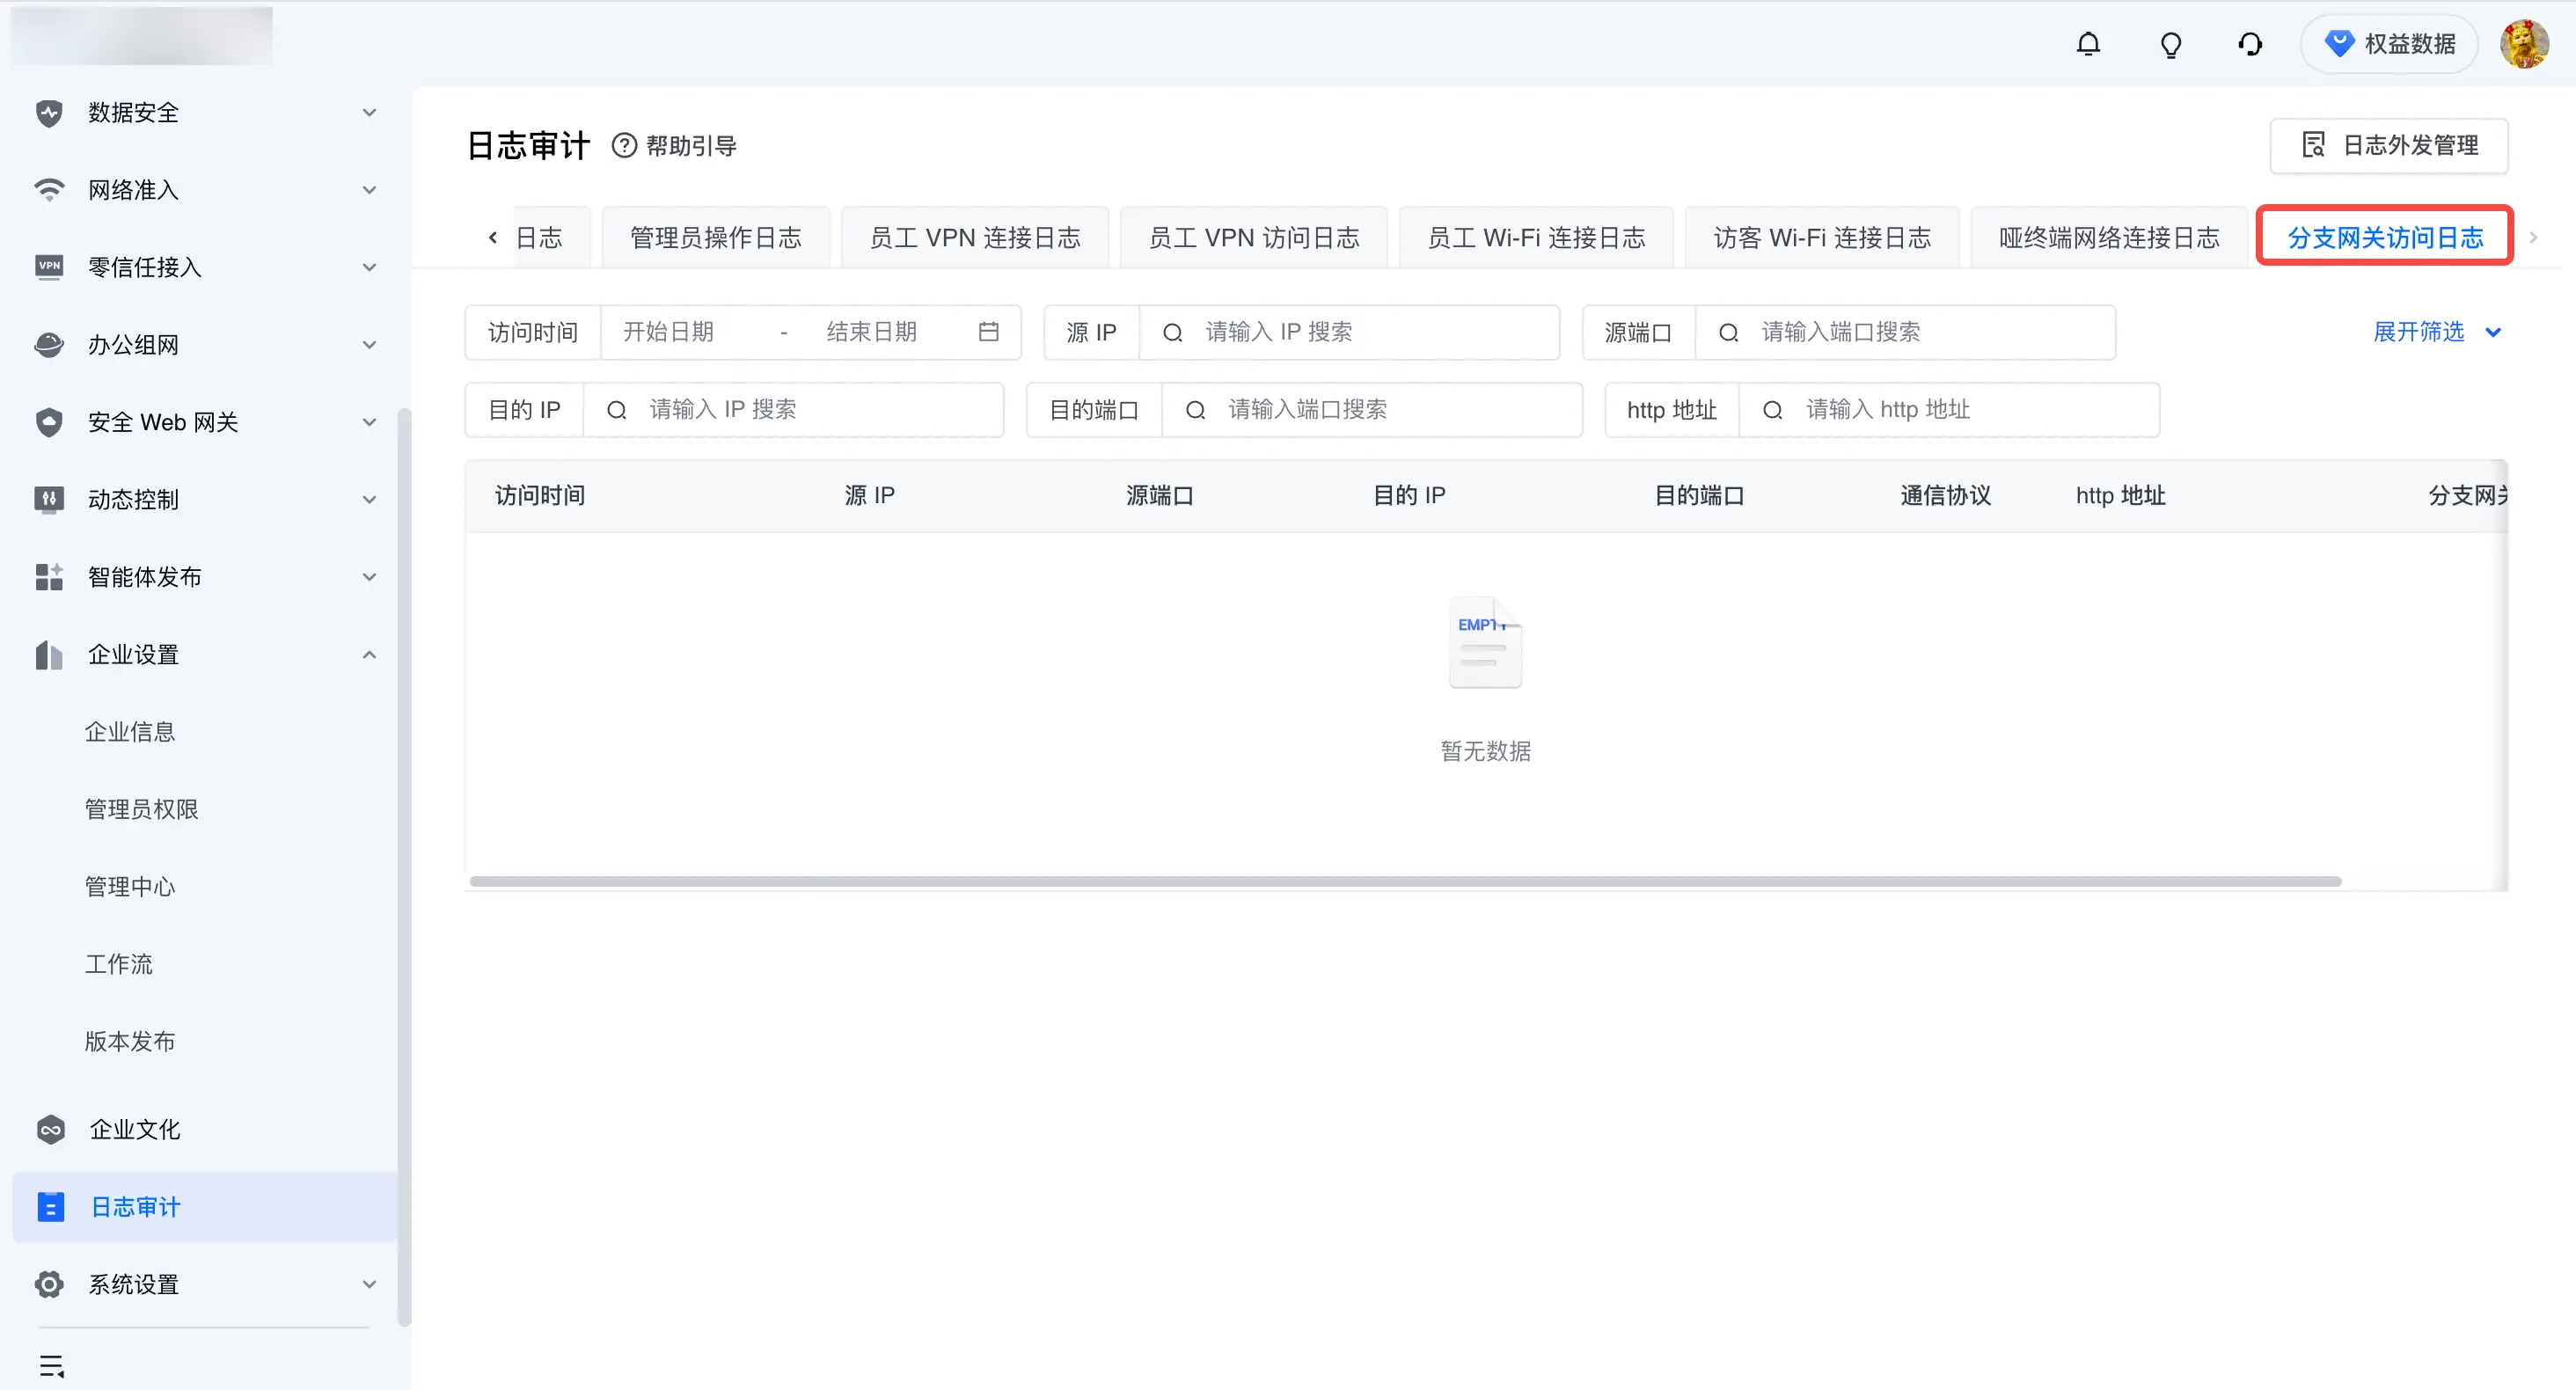
分支网关访问日志 | 记录跨地域分支机构通过网关访问总部的网络行为。 | 日志审计 > 分支网关访问日志
| SaaS 版:7 天 私有化版:默认 30 天;不支持调整 | 支持 搜索“CPE 访问日志” |
终端基线
| 日志类型 | 记录内容 | 查看位置 | 保留时长 | 是否支持外发 |
|---|---|---|---|---|
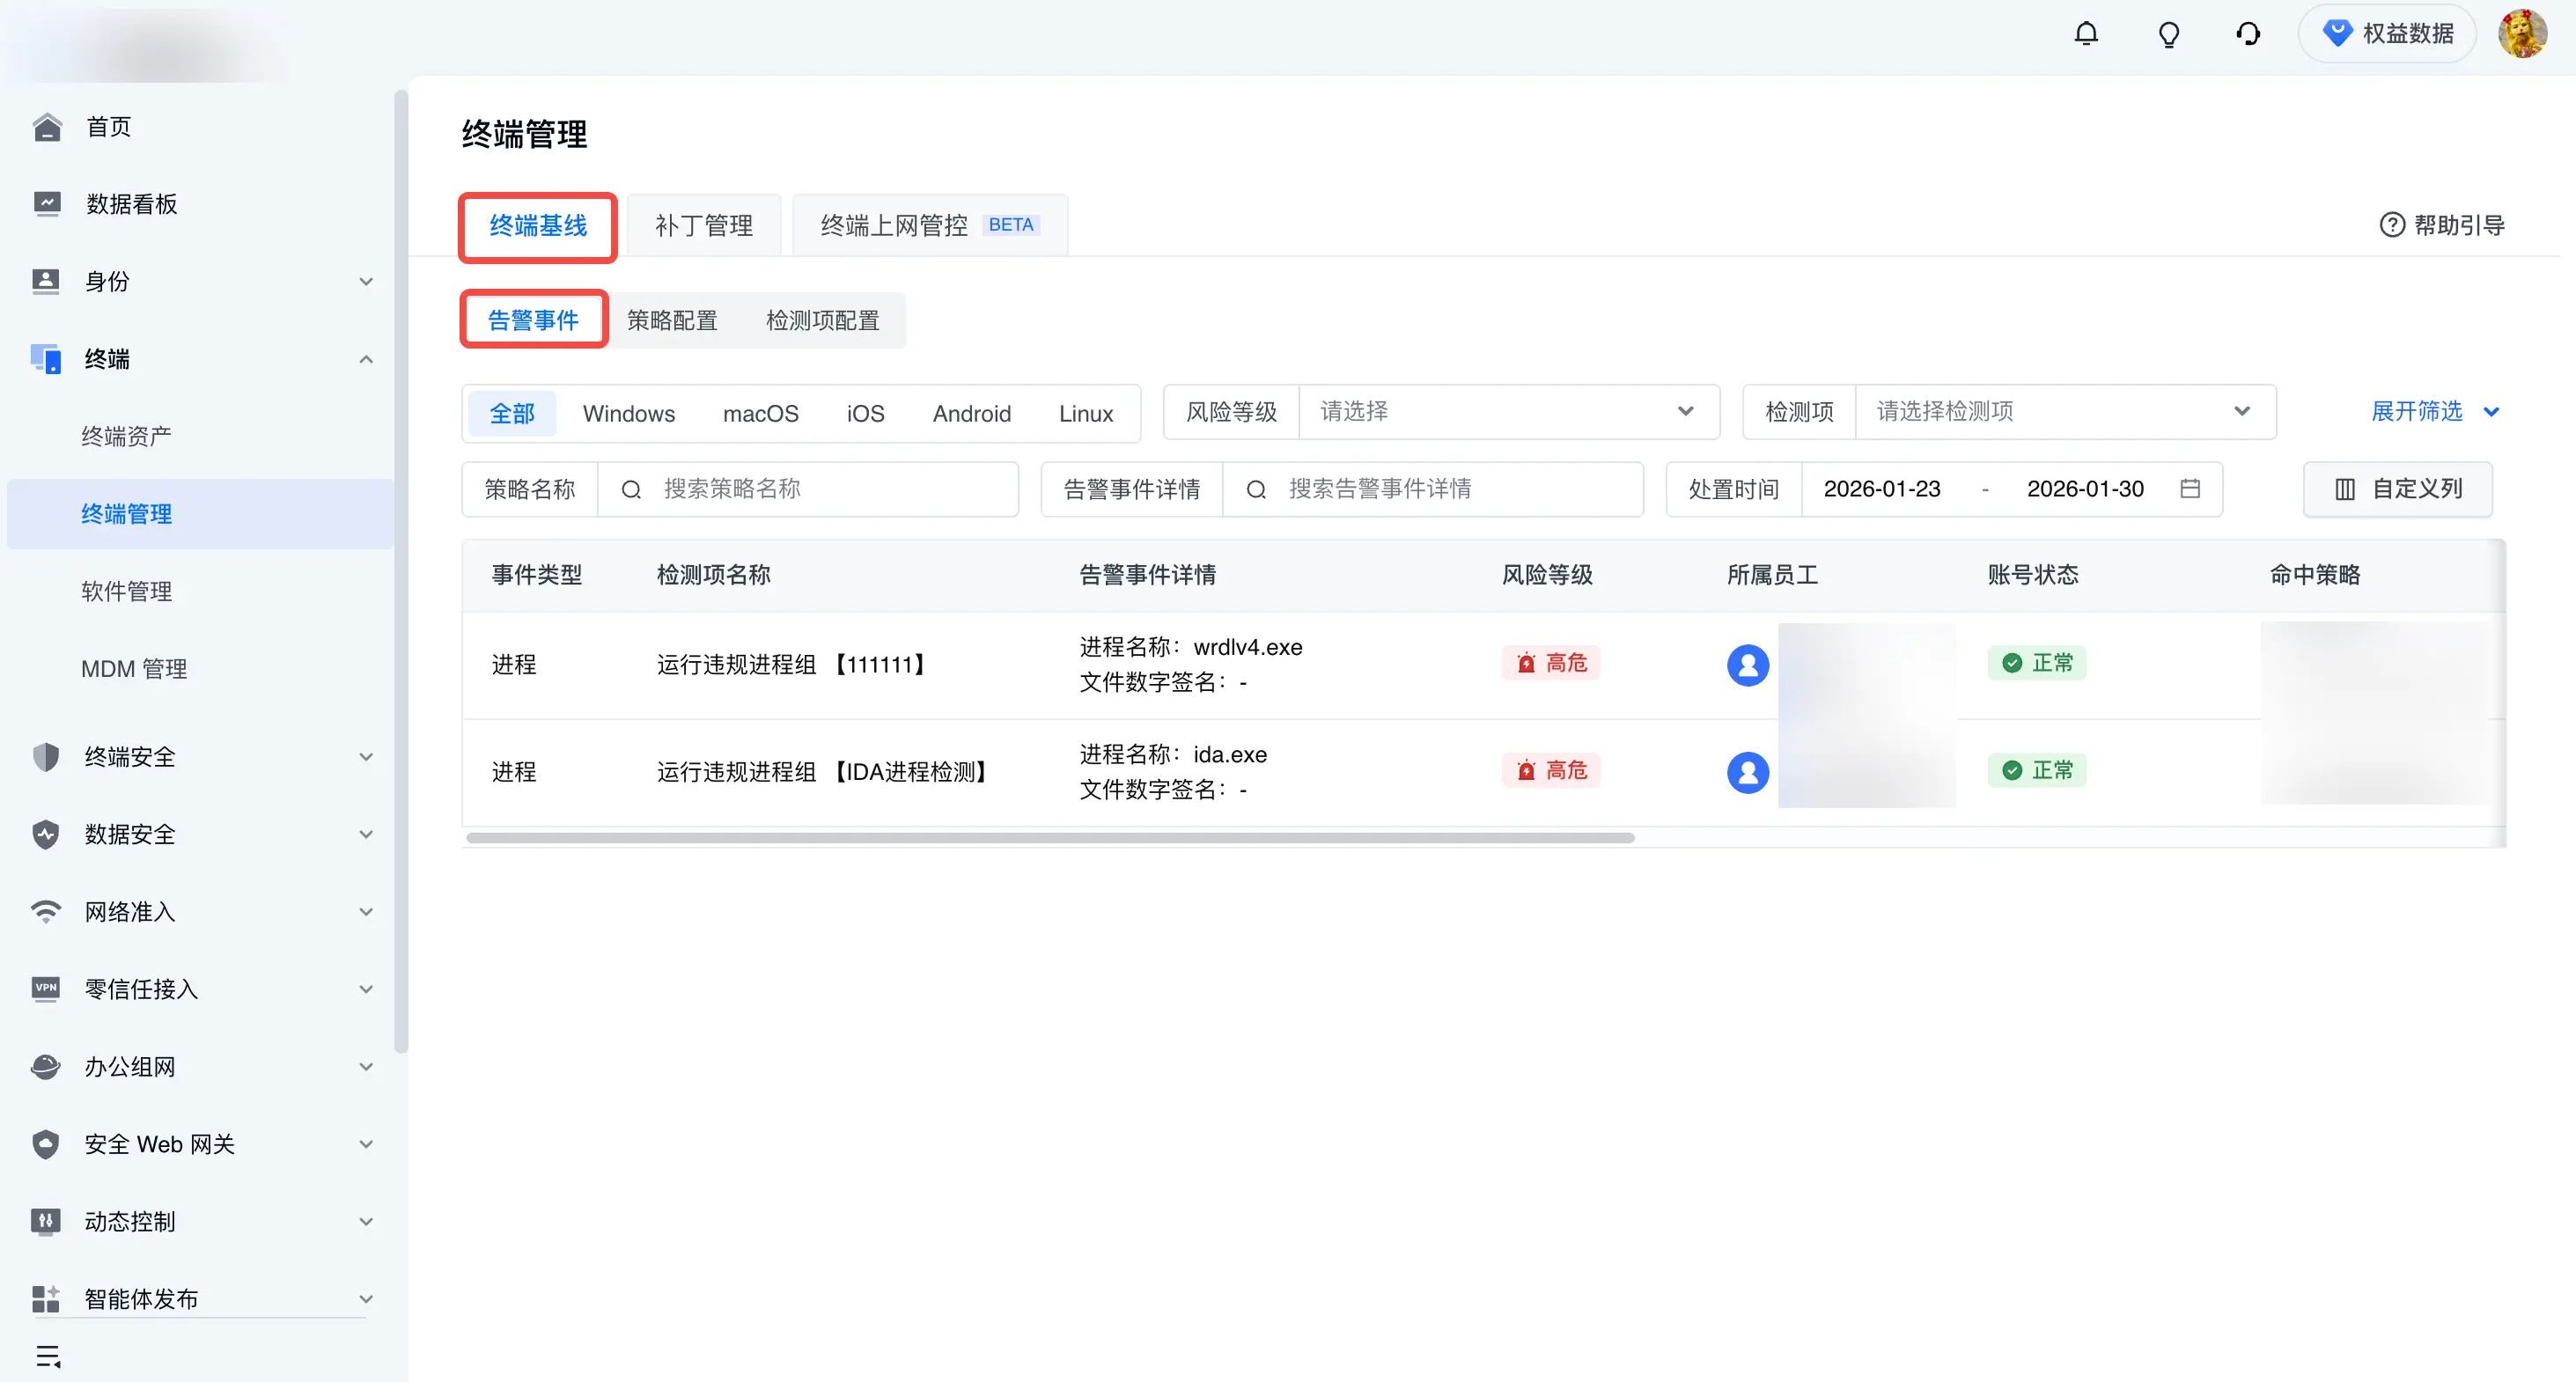
终端基线事件 | 留存终端设备命中终端基线检测策略的告警事件。 | 终端 > 终端管理 > 终端基线 > 告警事件
| SaaS 版:永久 私有化版:默认 永久;可调整范围为 0-730 天 | 不支持 |
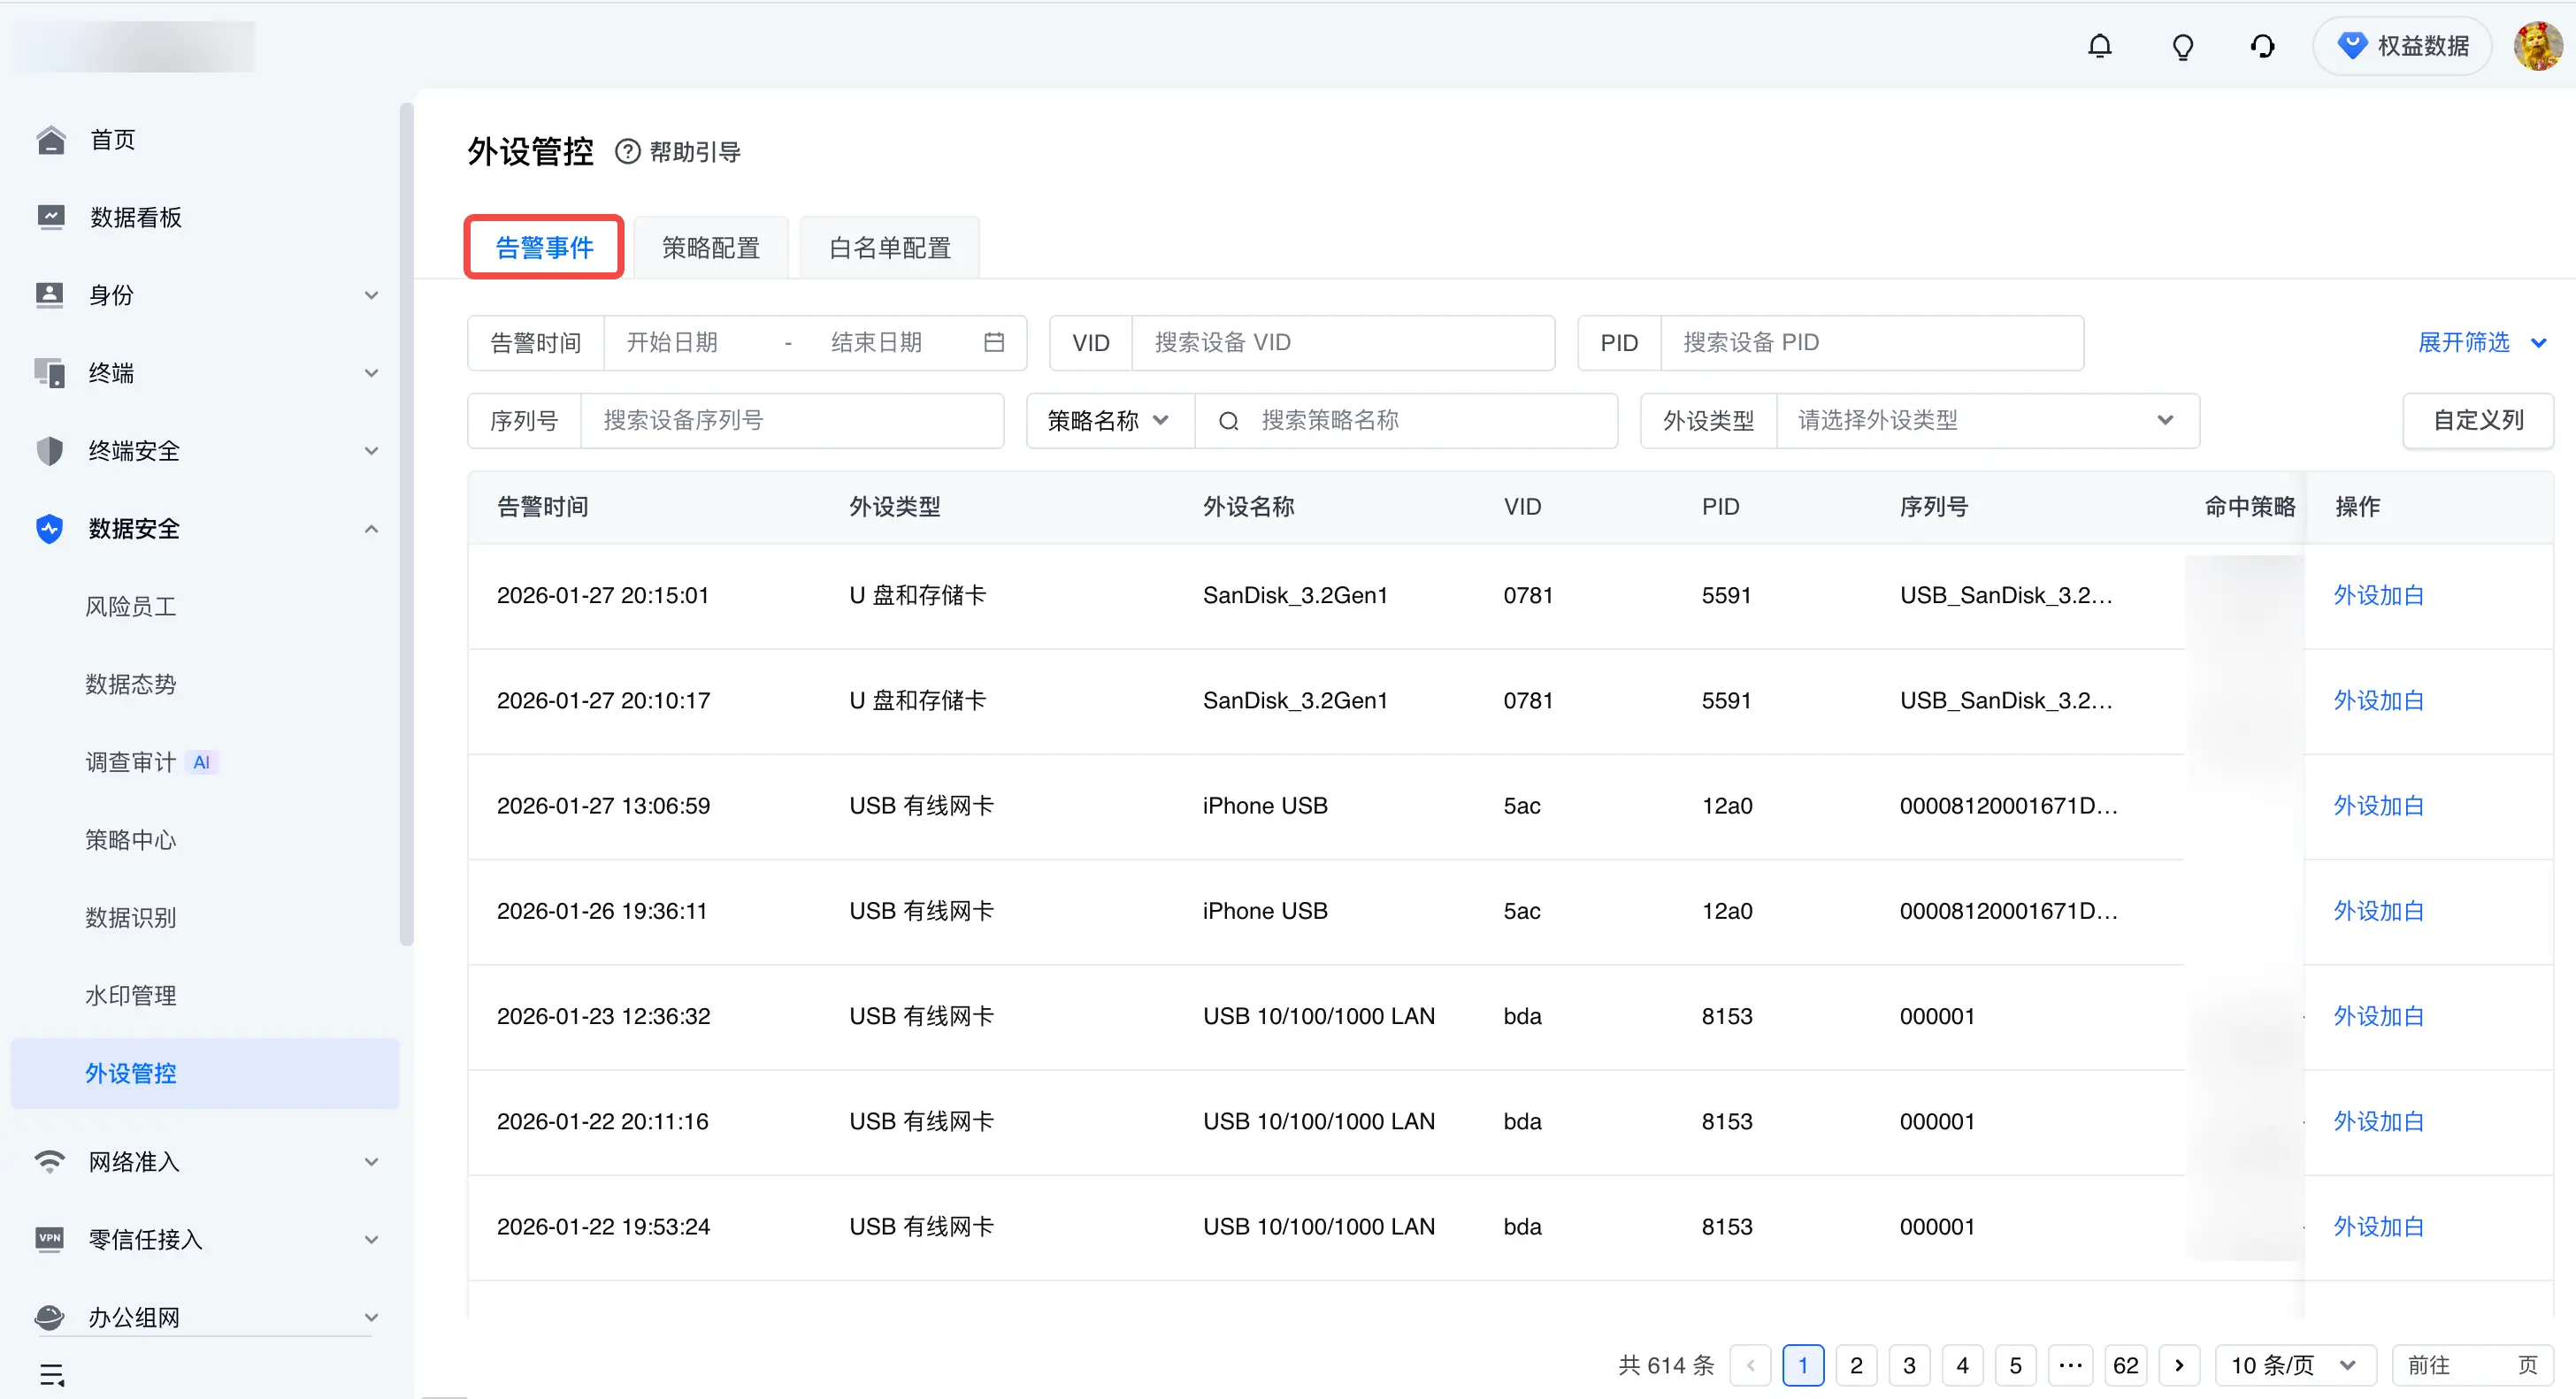
外设管控告警 | 留存终端设备命中外设管控策略的告警事件。 | 管理后台 > 数据安全 > 外设管控 > 告警事件
| SaaS 版:180 天 私有化版:默认 180 天;可调整范围为 0-270 天 | 不支持 |
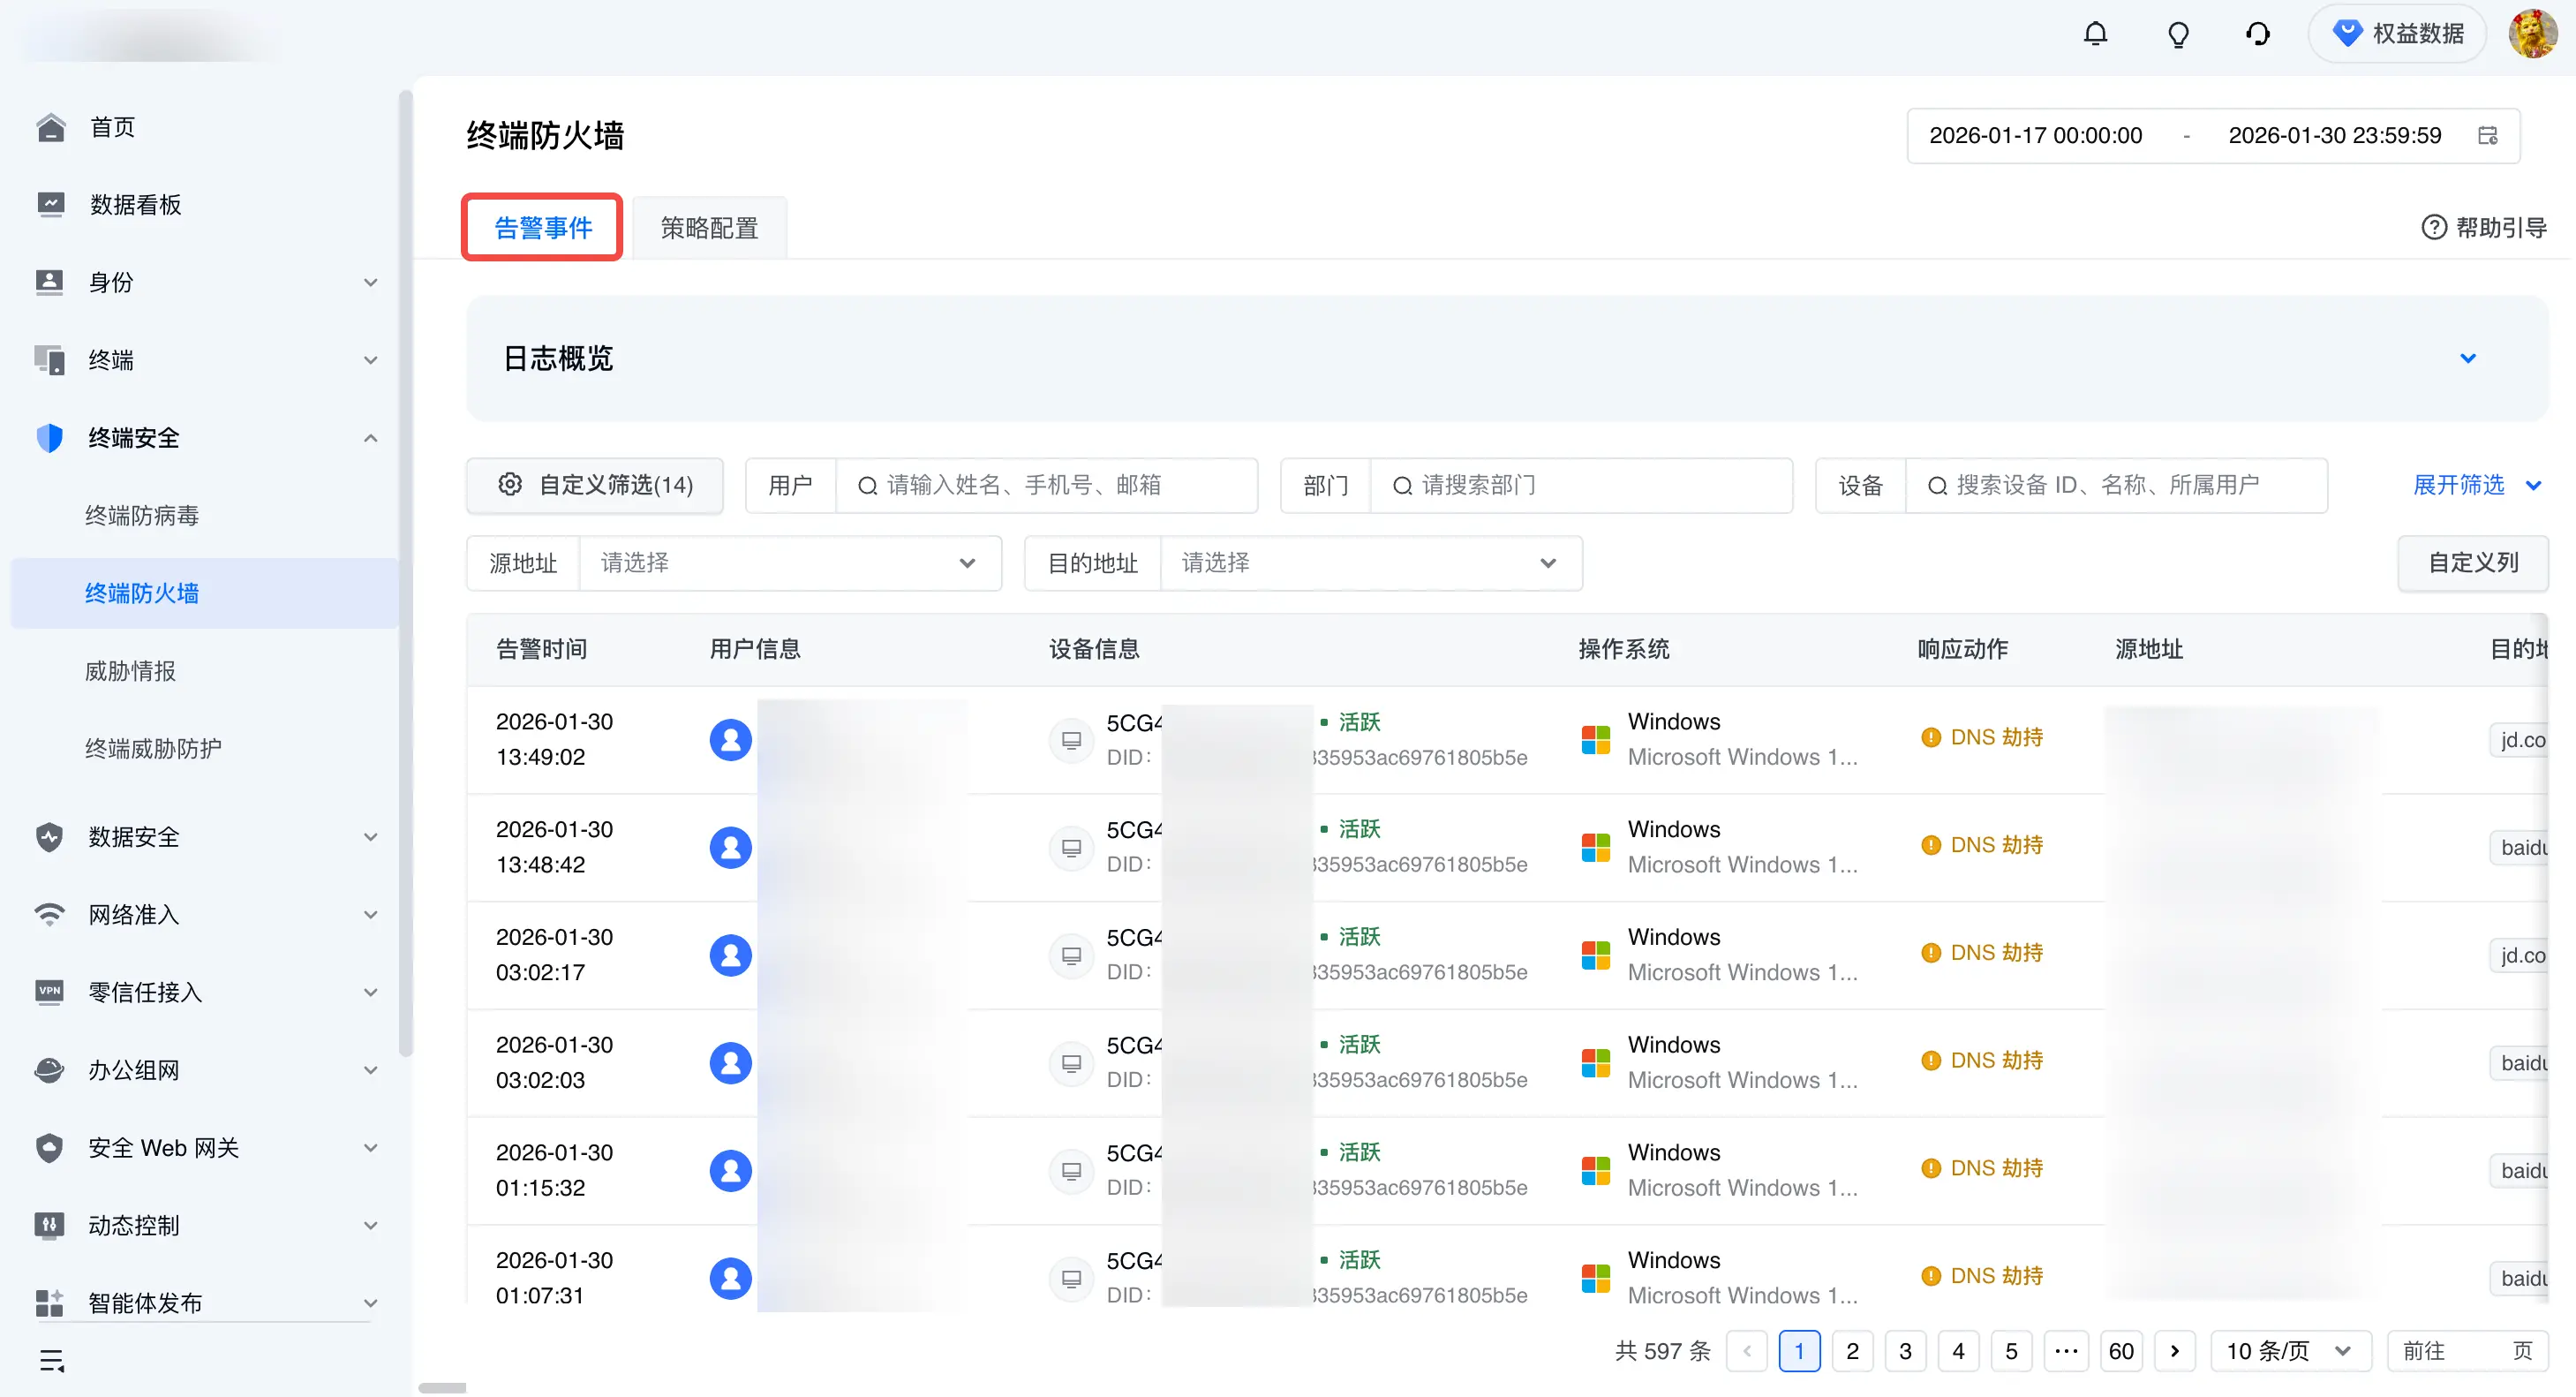
终端防火墙日志 | 留存终端触发本地防火墙规则的告警事件。 | 终端安全 > 终端防火墙 > 告警事件
| SaaS 版:永久 私有化版:默认 14 天;可调整范围为 0-365 天 | 不支持 |
终端管理
| 日志类型 | 记录内容 | 查看位置 | 保留时长 | 是否支持外发 |
|---|---|---|---|---|
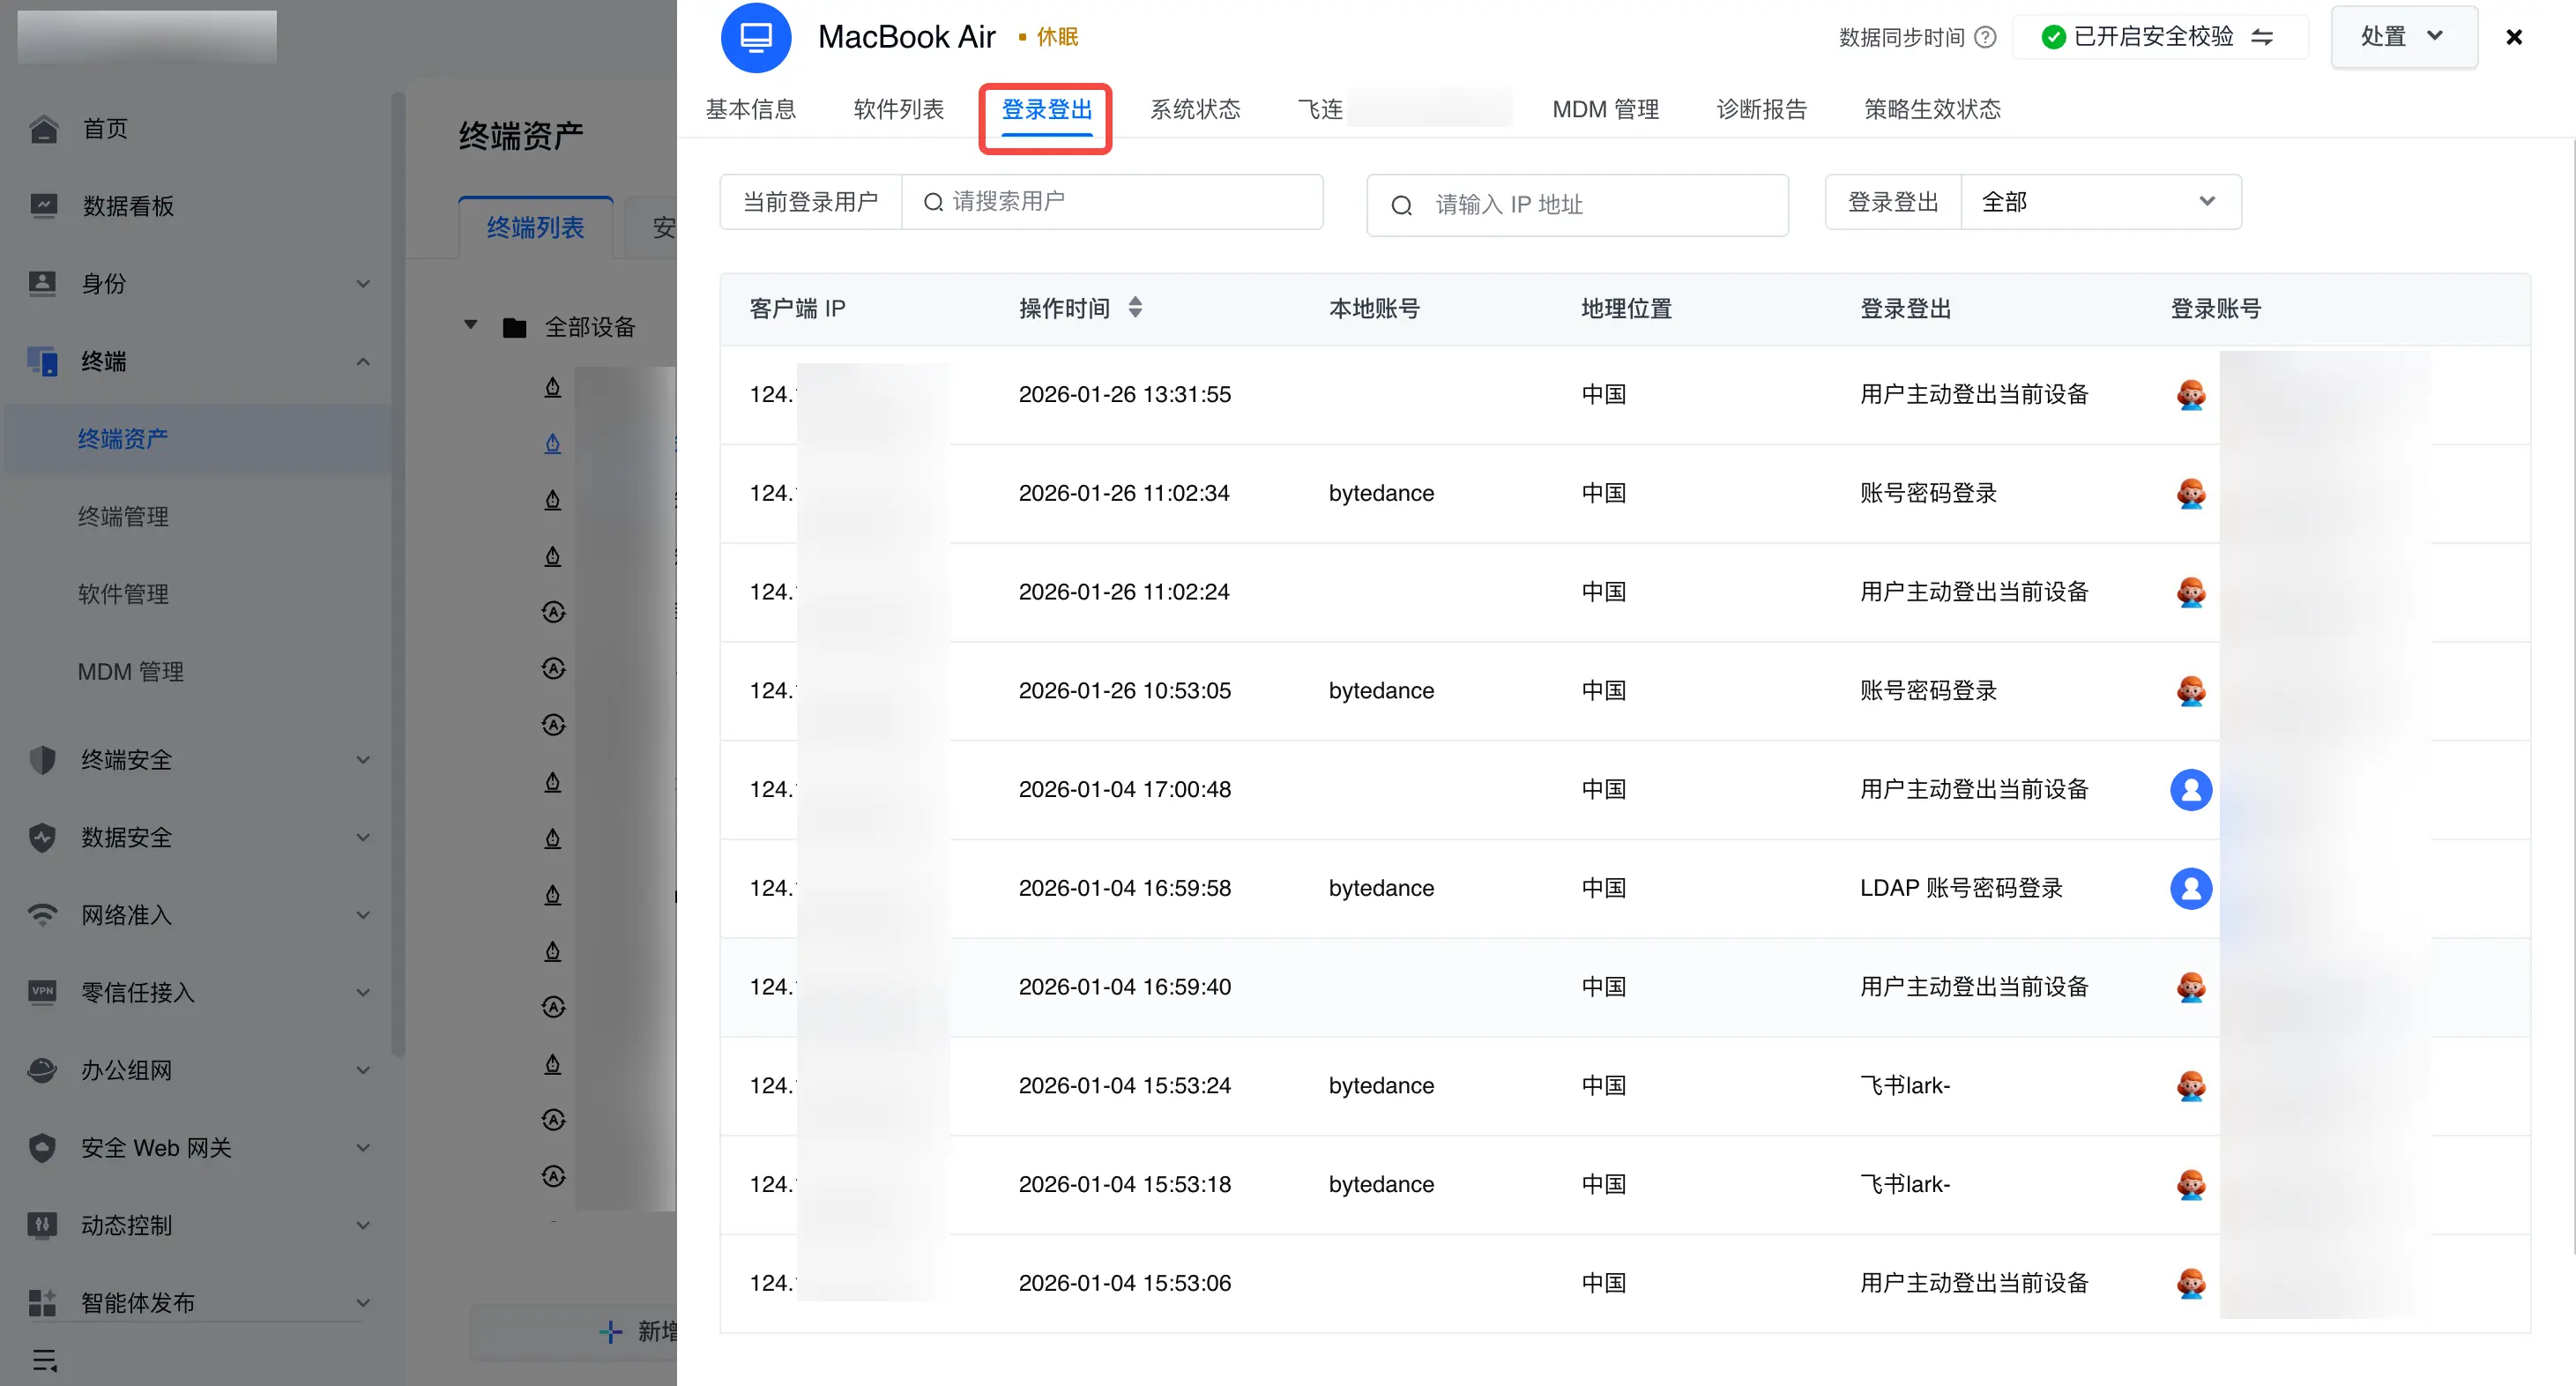
设备登录日志 | 留存员工在受控设备上登录登出记录。 | 终端 > 终端资产 > 终端列表 > 设备详情 > 登录登出
| SaaS 版:永久 私有化版:默认 永久;可调整范围为 0-730 天 | 不支持 |
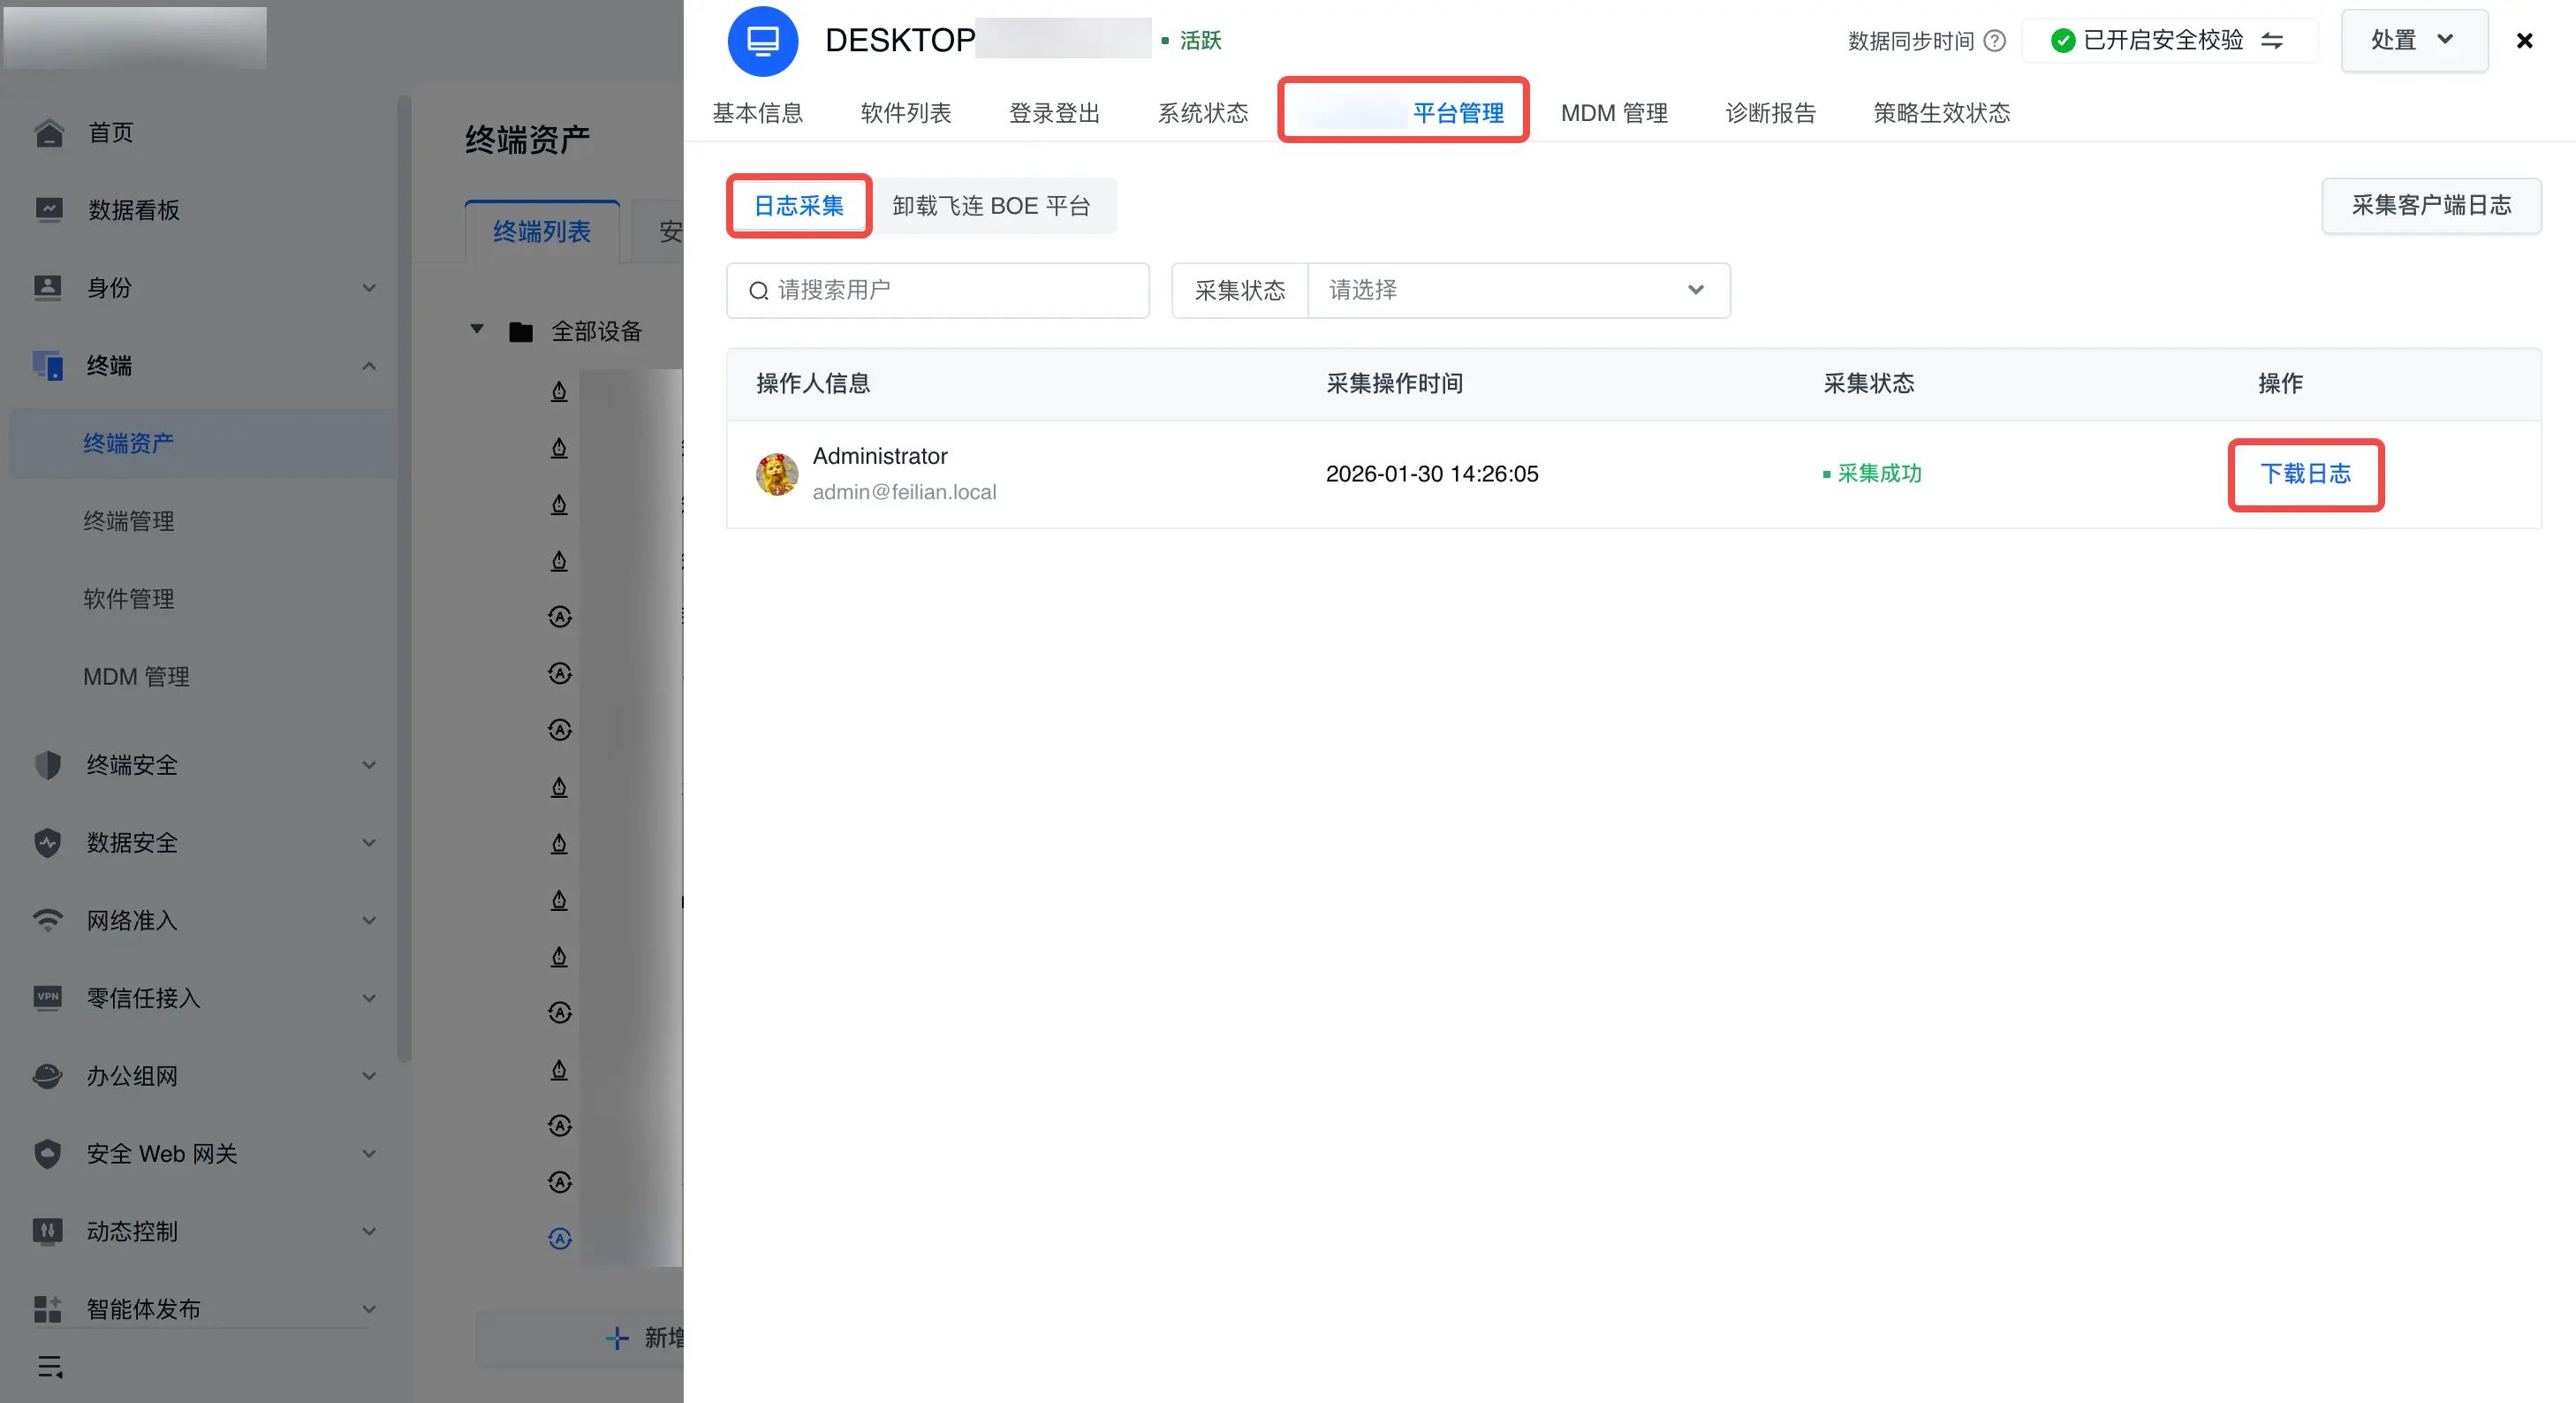
终端采集日志 | 留存管理员在管理后台下发采集客户端日志指令后,终端采集到并上报后台的日志文件。 | 终端 > 终端资产 > 终端列表 > 设备详情 > 平台管理 > 日志采集
| SaaS 版:90 天 私有化版:默认 90 天;可调整范围为 0-730 天 | 不支持 |
AI 安全
| 日志类型 | 记录内容 | 查看位置 | 保留时长 | 是否支持外发 |
|---|---|---|---|---|
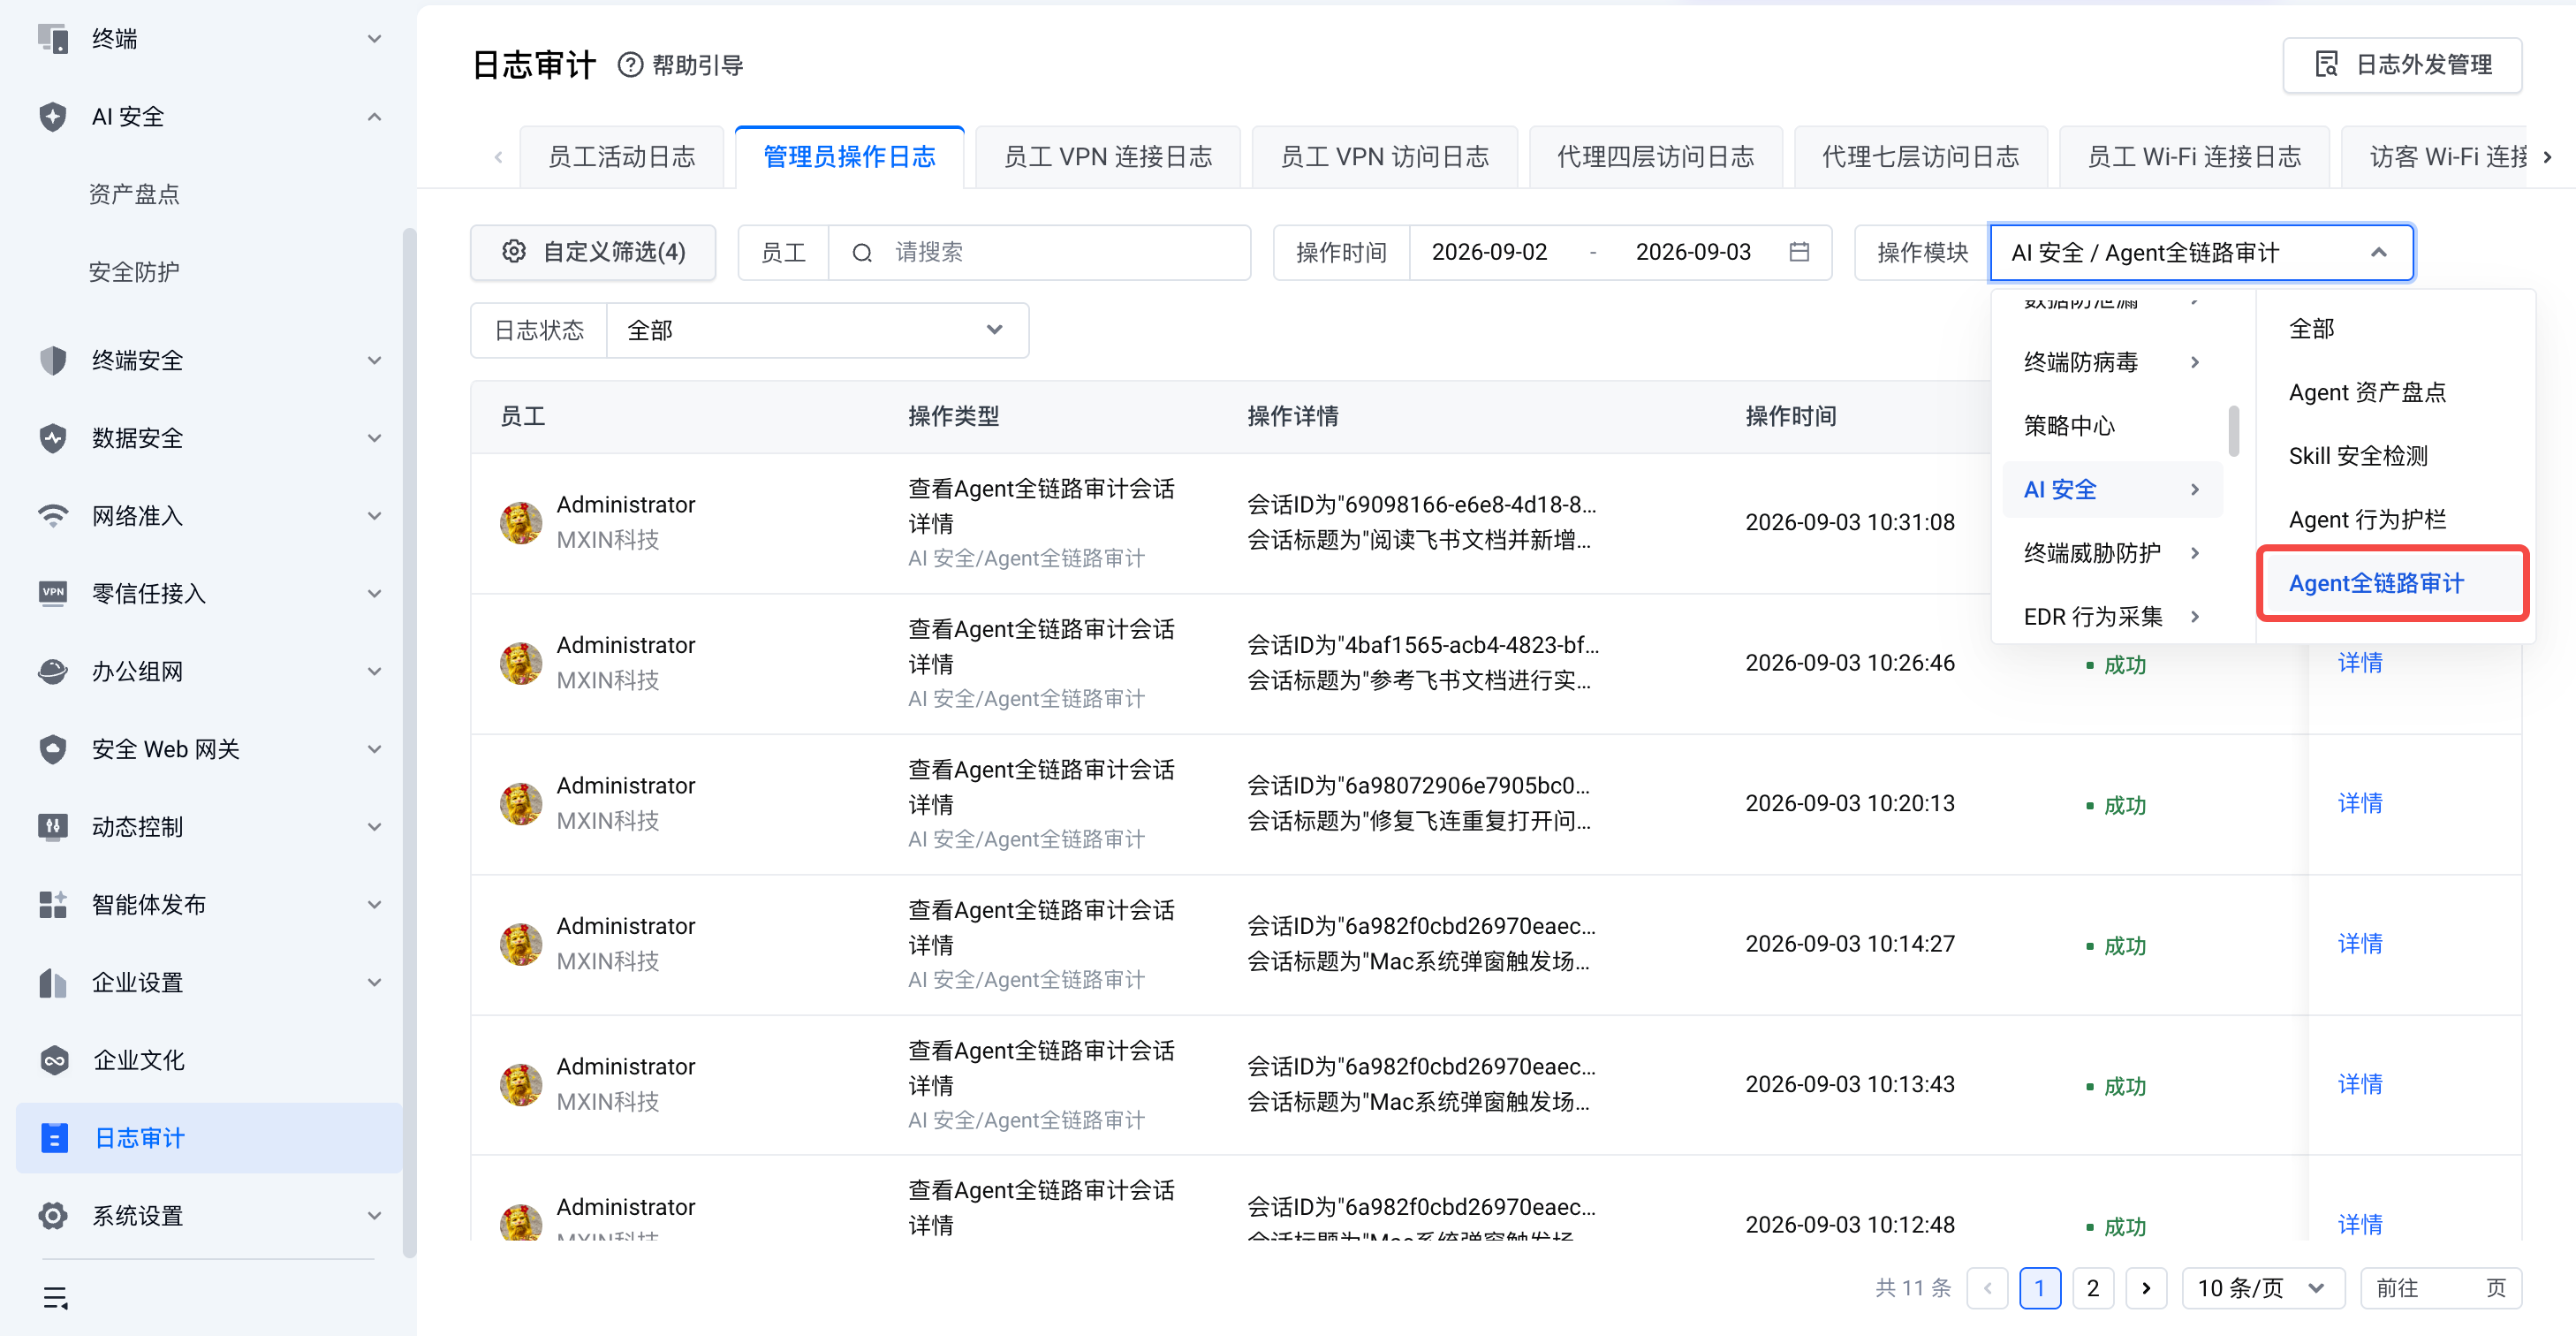
Agent 全链路审计 | 留存管理员查看 Agent 任务详情敏感信息的记录。 | 日志审计 > 管理员操作日志 > AI 安全 > Agent 全链路审计
| SaaS 版:180 天 私有化版:默认 180 天;不支持调整 | 支持 搜索“Agent 全链路审计” |
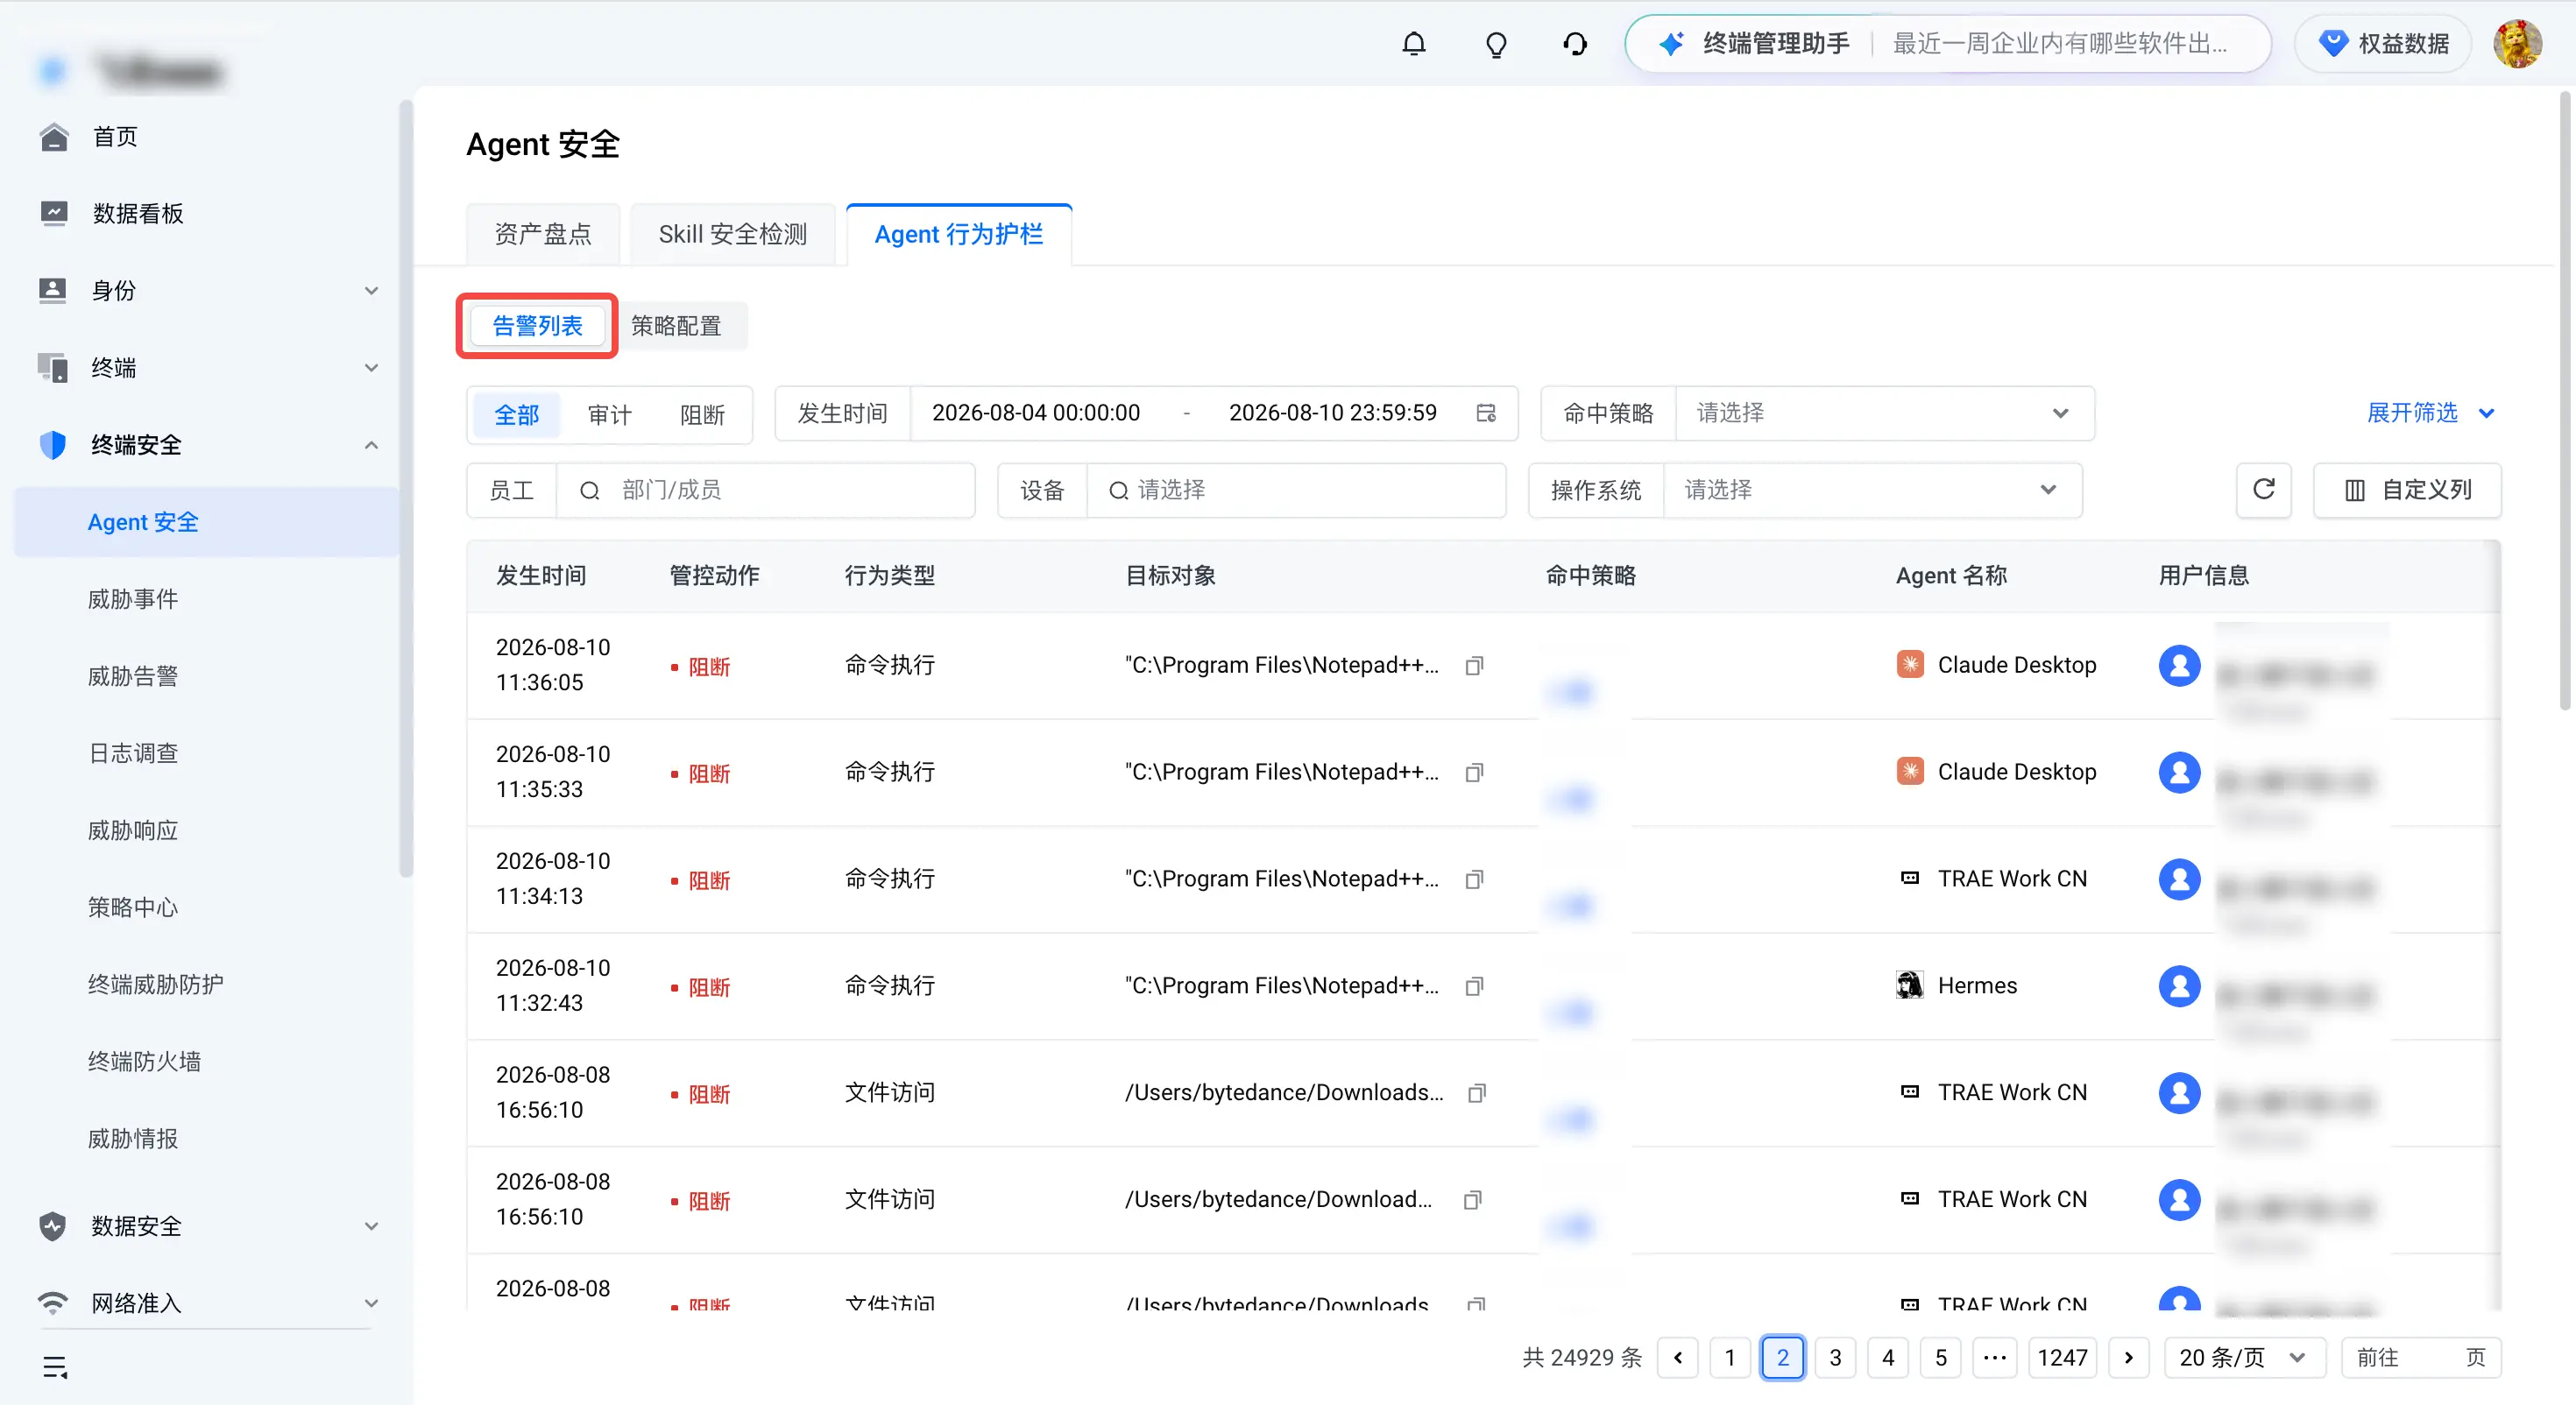
Agent 行为护栏告警 | 留存管理后台配置 Agent 行为护栏策略后,在终端设备上检测到的全部 Agent 风险行为记录。 | 终端安全 > Agent 安全> Agent 行为护栏 > 告警列表
| SaaS 版:180 天 私有化版:默认 180 天;不支持调整 | 支持 搜索“Agent 行为护栏告警日志” |
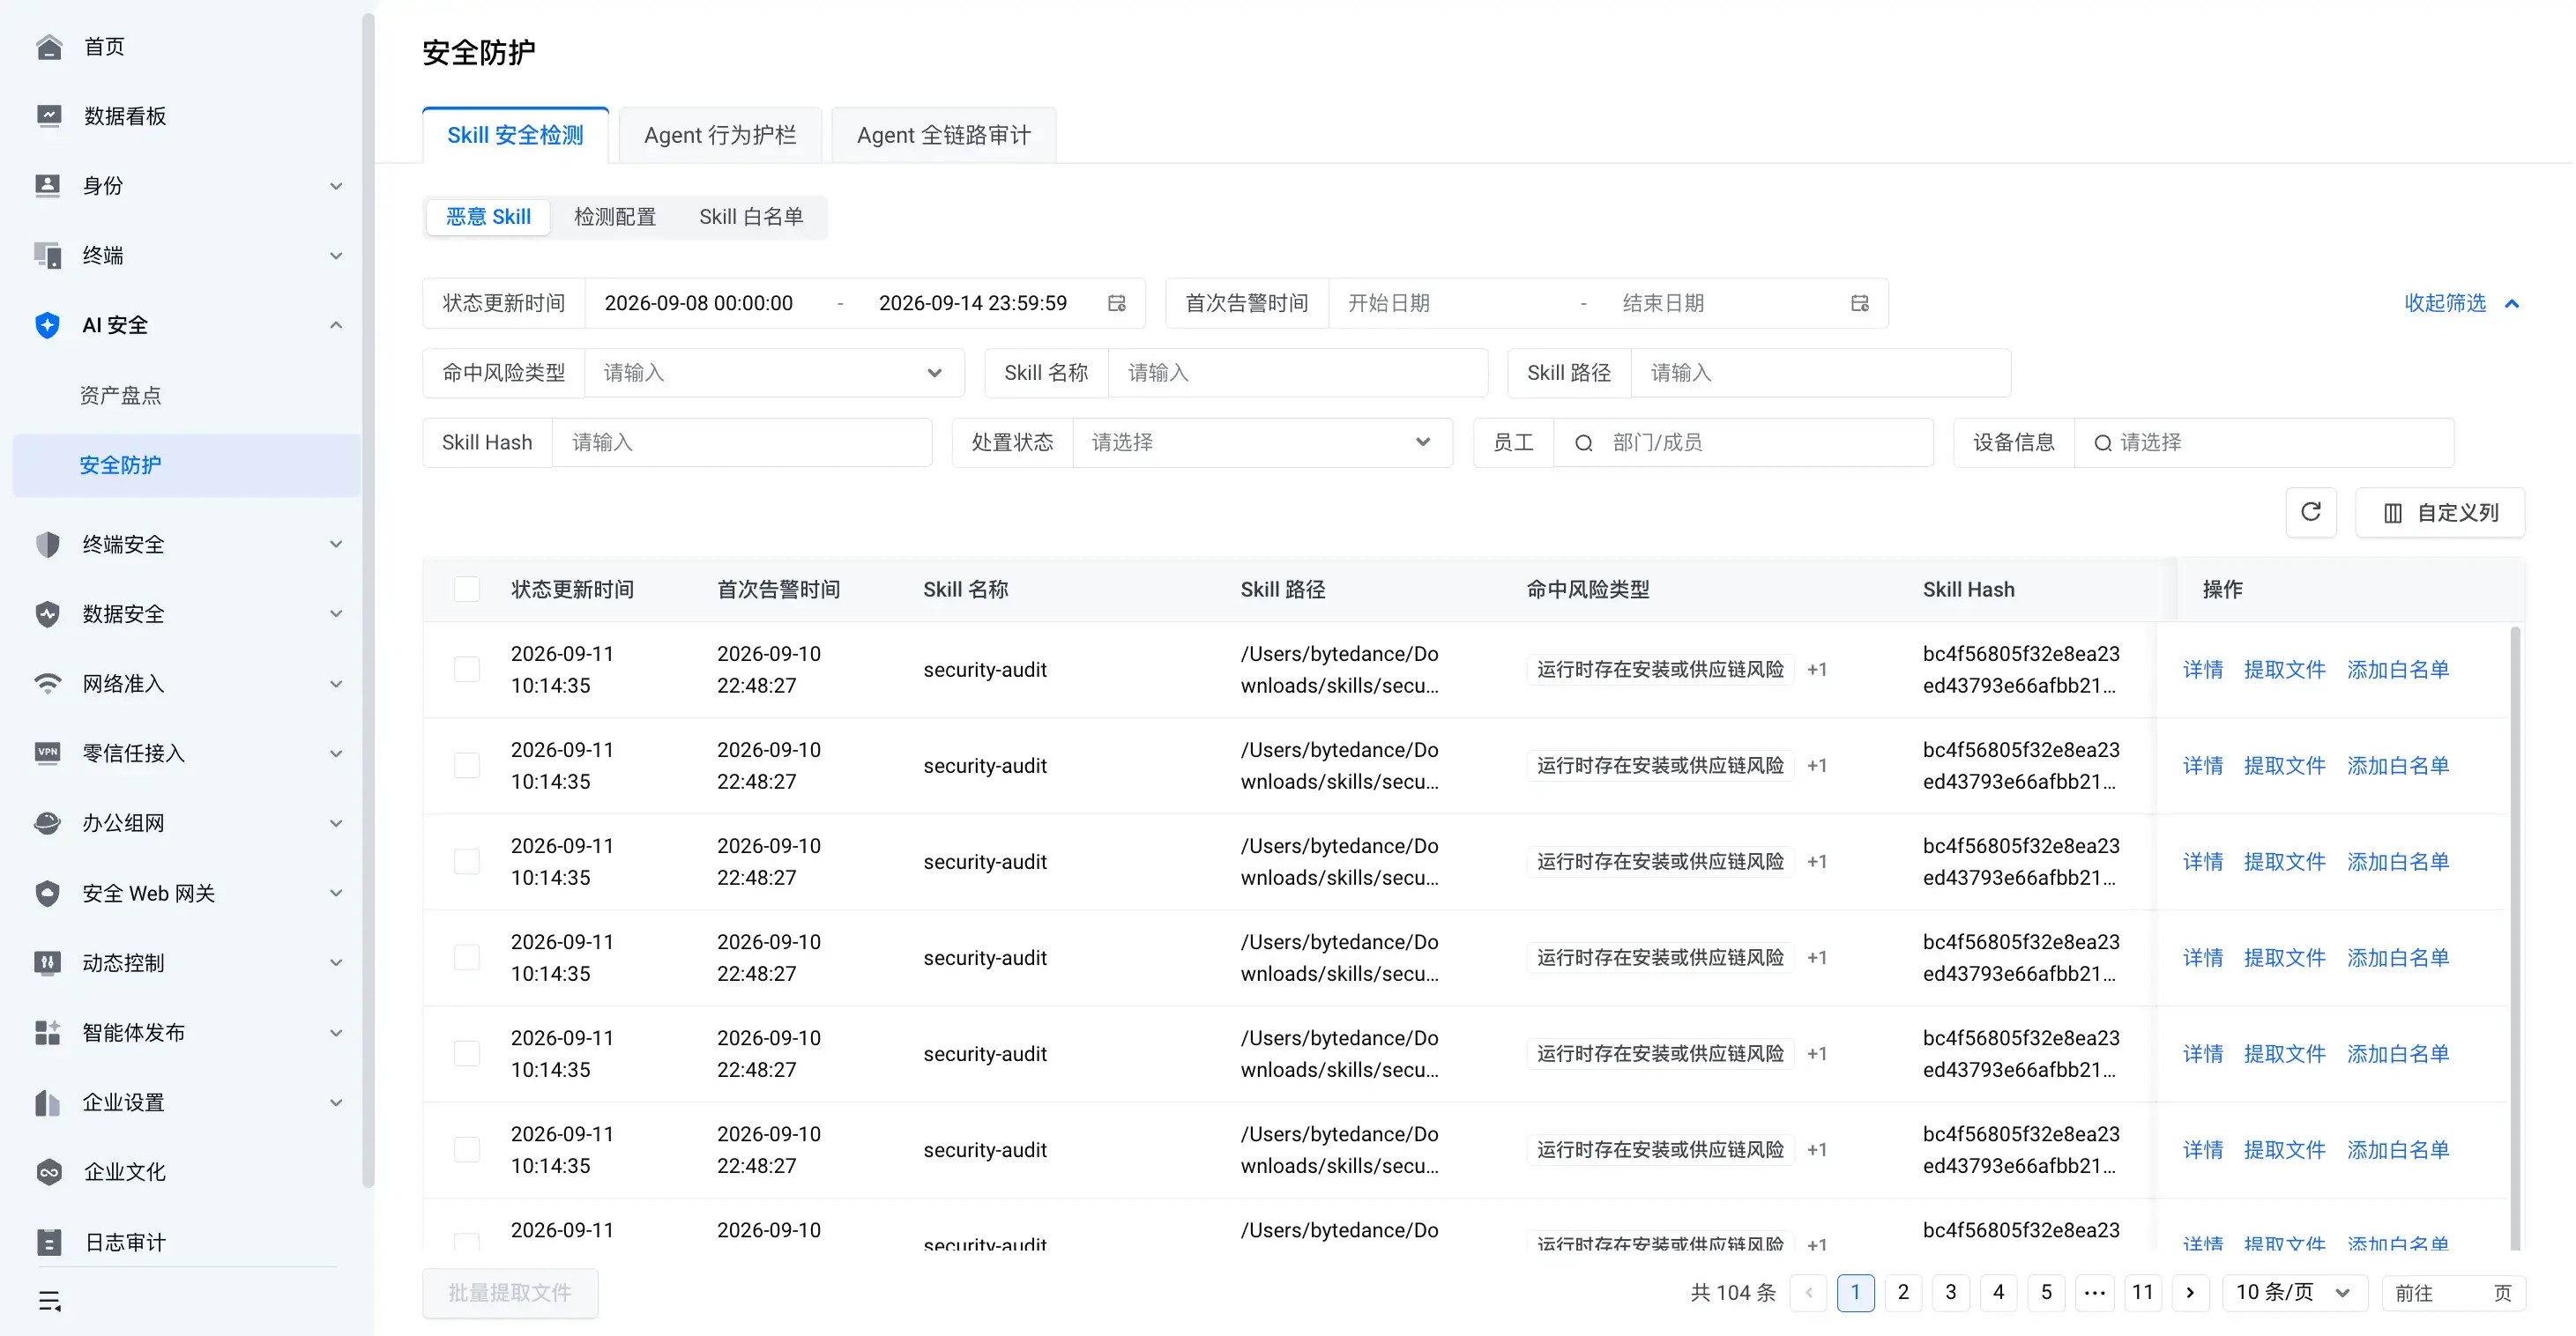
Skill 防护日志 | 留存管理后台配置 Skill 安全检测策略后,在终端设备上检测到的全部恶意 Skill 文件记录。 |
| SaaS 版:180 天 私有化版:默认 180 天;不支持调整 | 支持 (搜索:“Skill 安全防护“) |
终端安全
| 日志类型 | 记录内容 | 查看位置 | 保留时长 | 是否支持外发 |
|---|---|---|---|---|
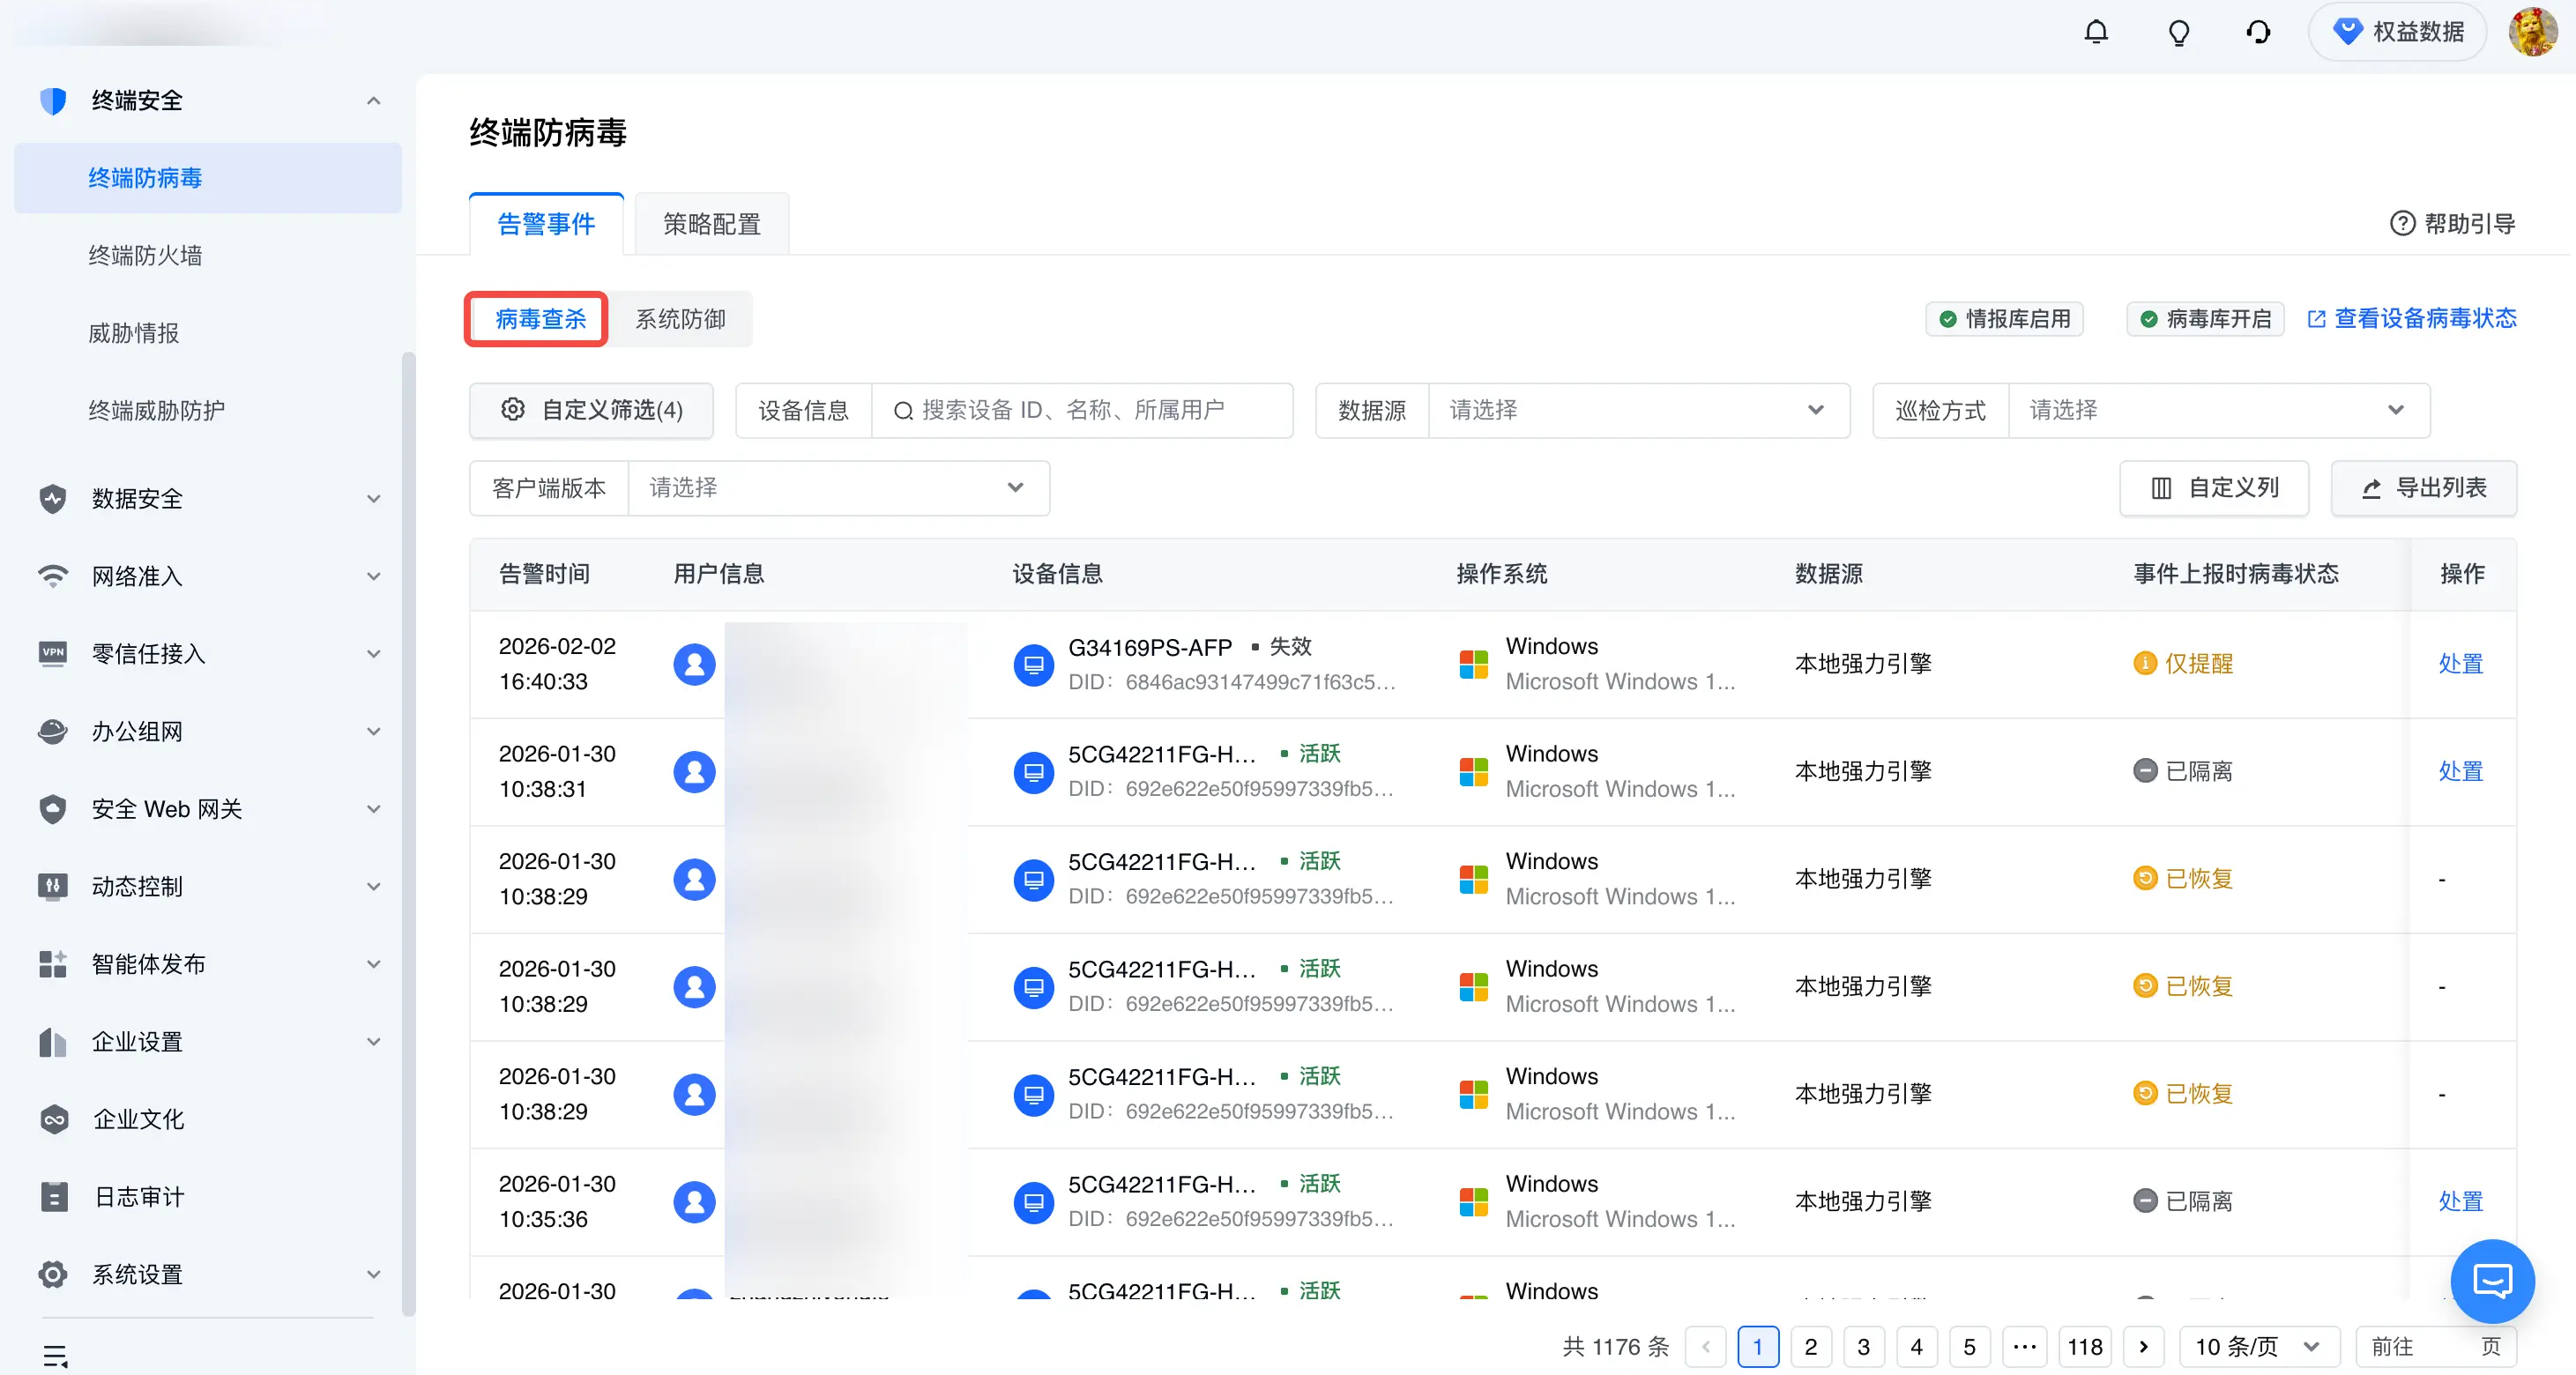
病毒查杀告警 | 留存管理后台配置防病毒检测策略后,在终端设备上检测到的全部病毒事件记录。 | 终端安全 > 终端防病毒 > 告警事件 > 病毒查杀
| SaaS 版:180 天 私有化版:默认 180 天;可调整范围为 0-270 天 | 支持 搜索“终端防病毒-病毒查杀日志” |
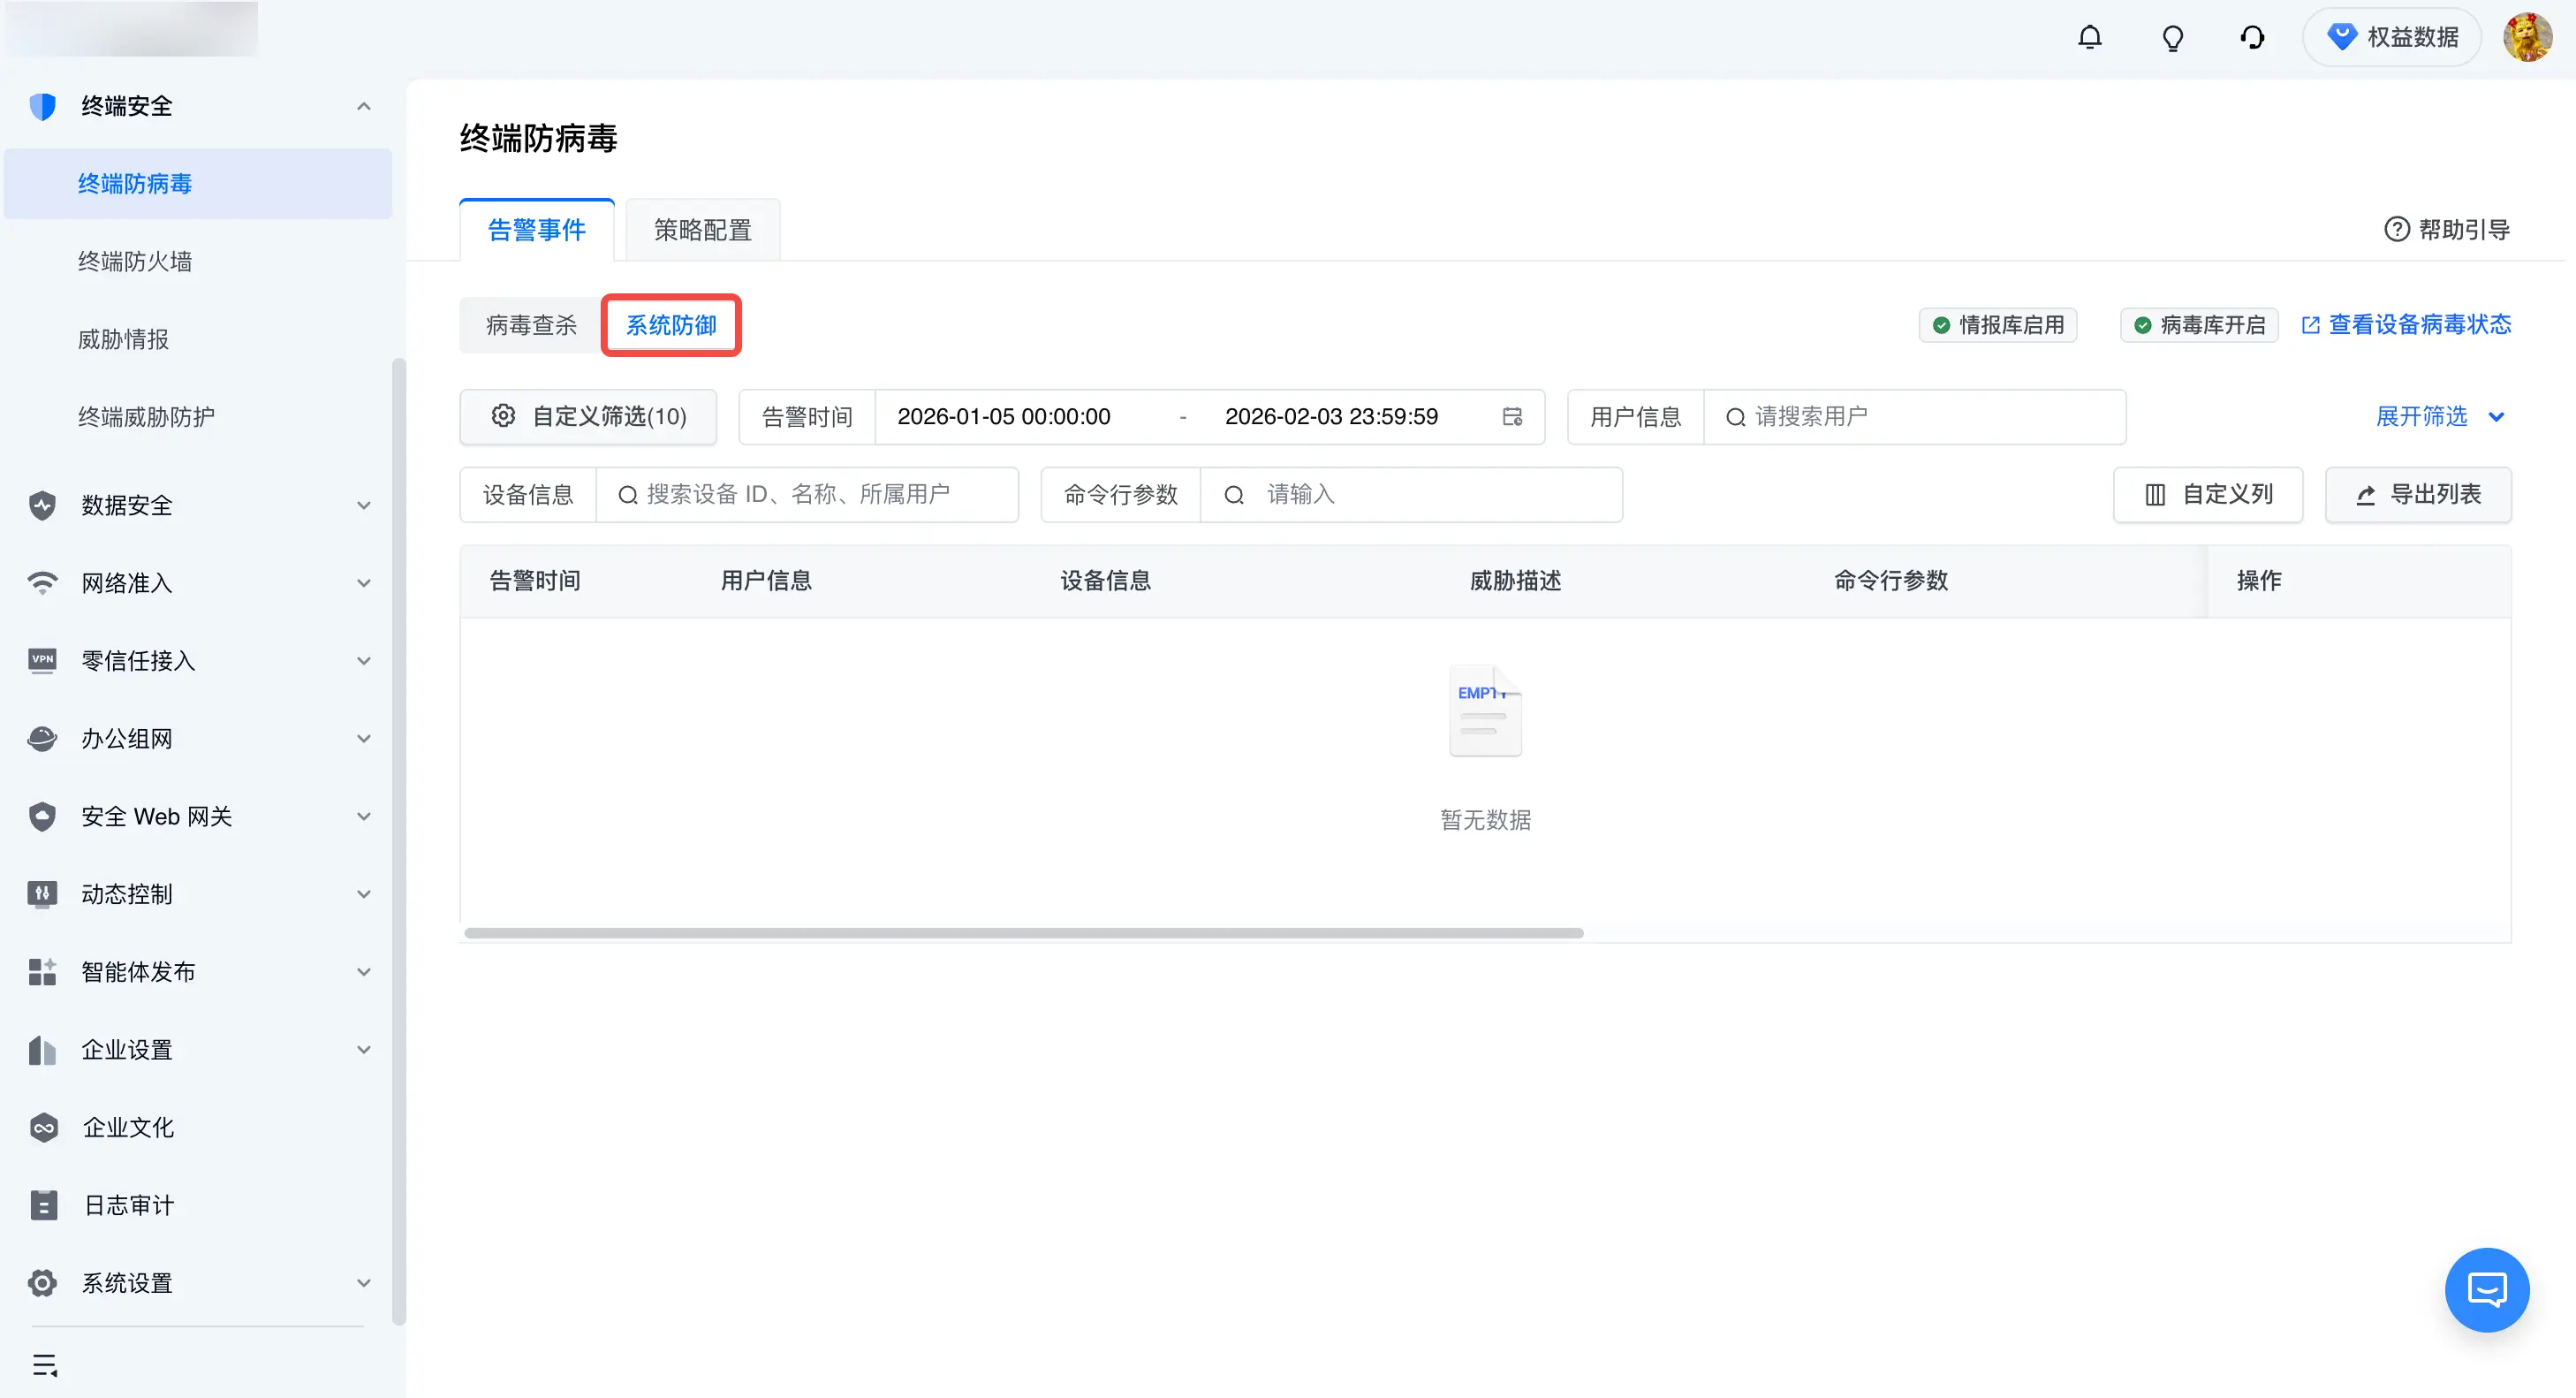
系统防御告警 | 留存针对终端可疑 PowerShell 脚本执行行为的检测记录。 | 终端安全 > 终端防病毒 > 告警事件 > 系统防御
| SaaS 版:180 天 私有化版:默认 180 天;可调整范围为 0-270 天 | 支持 终端防病毒-系统防御日志 |
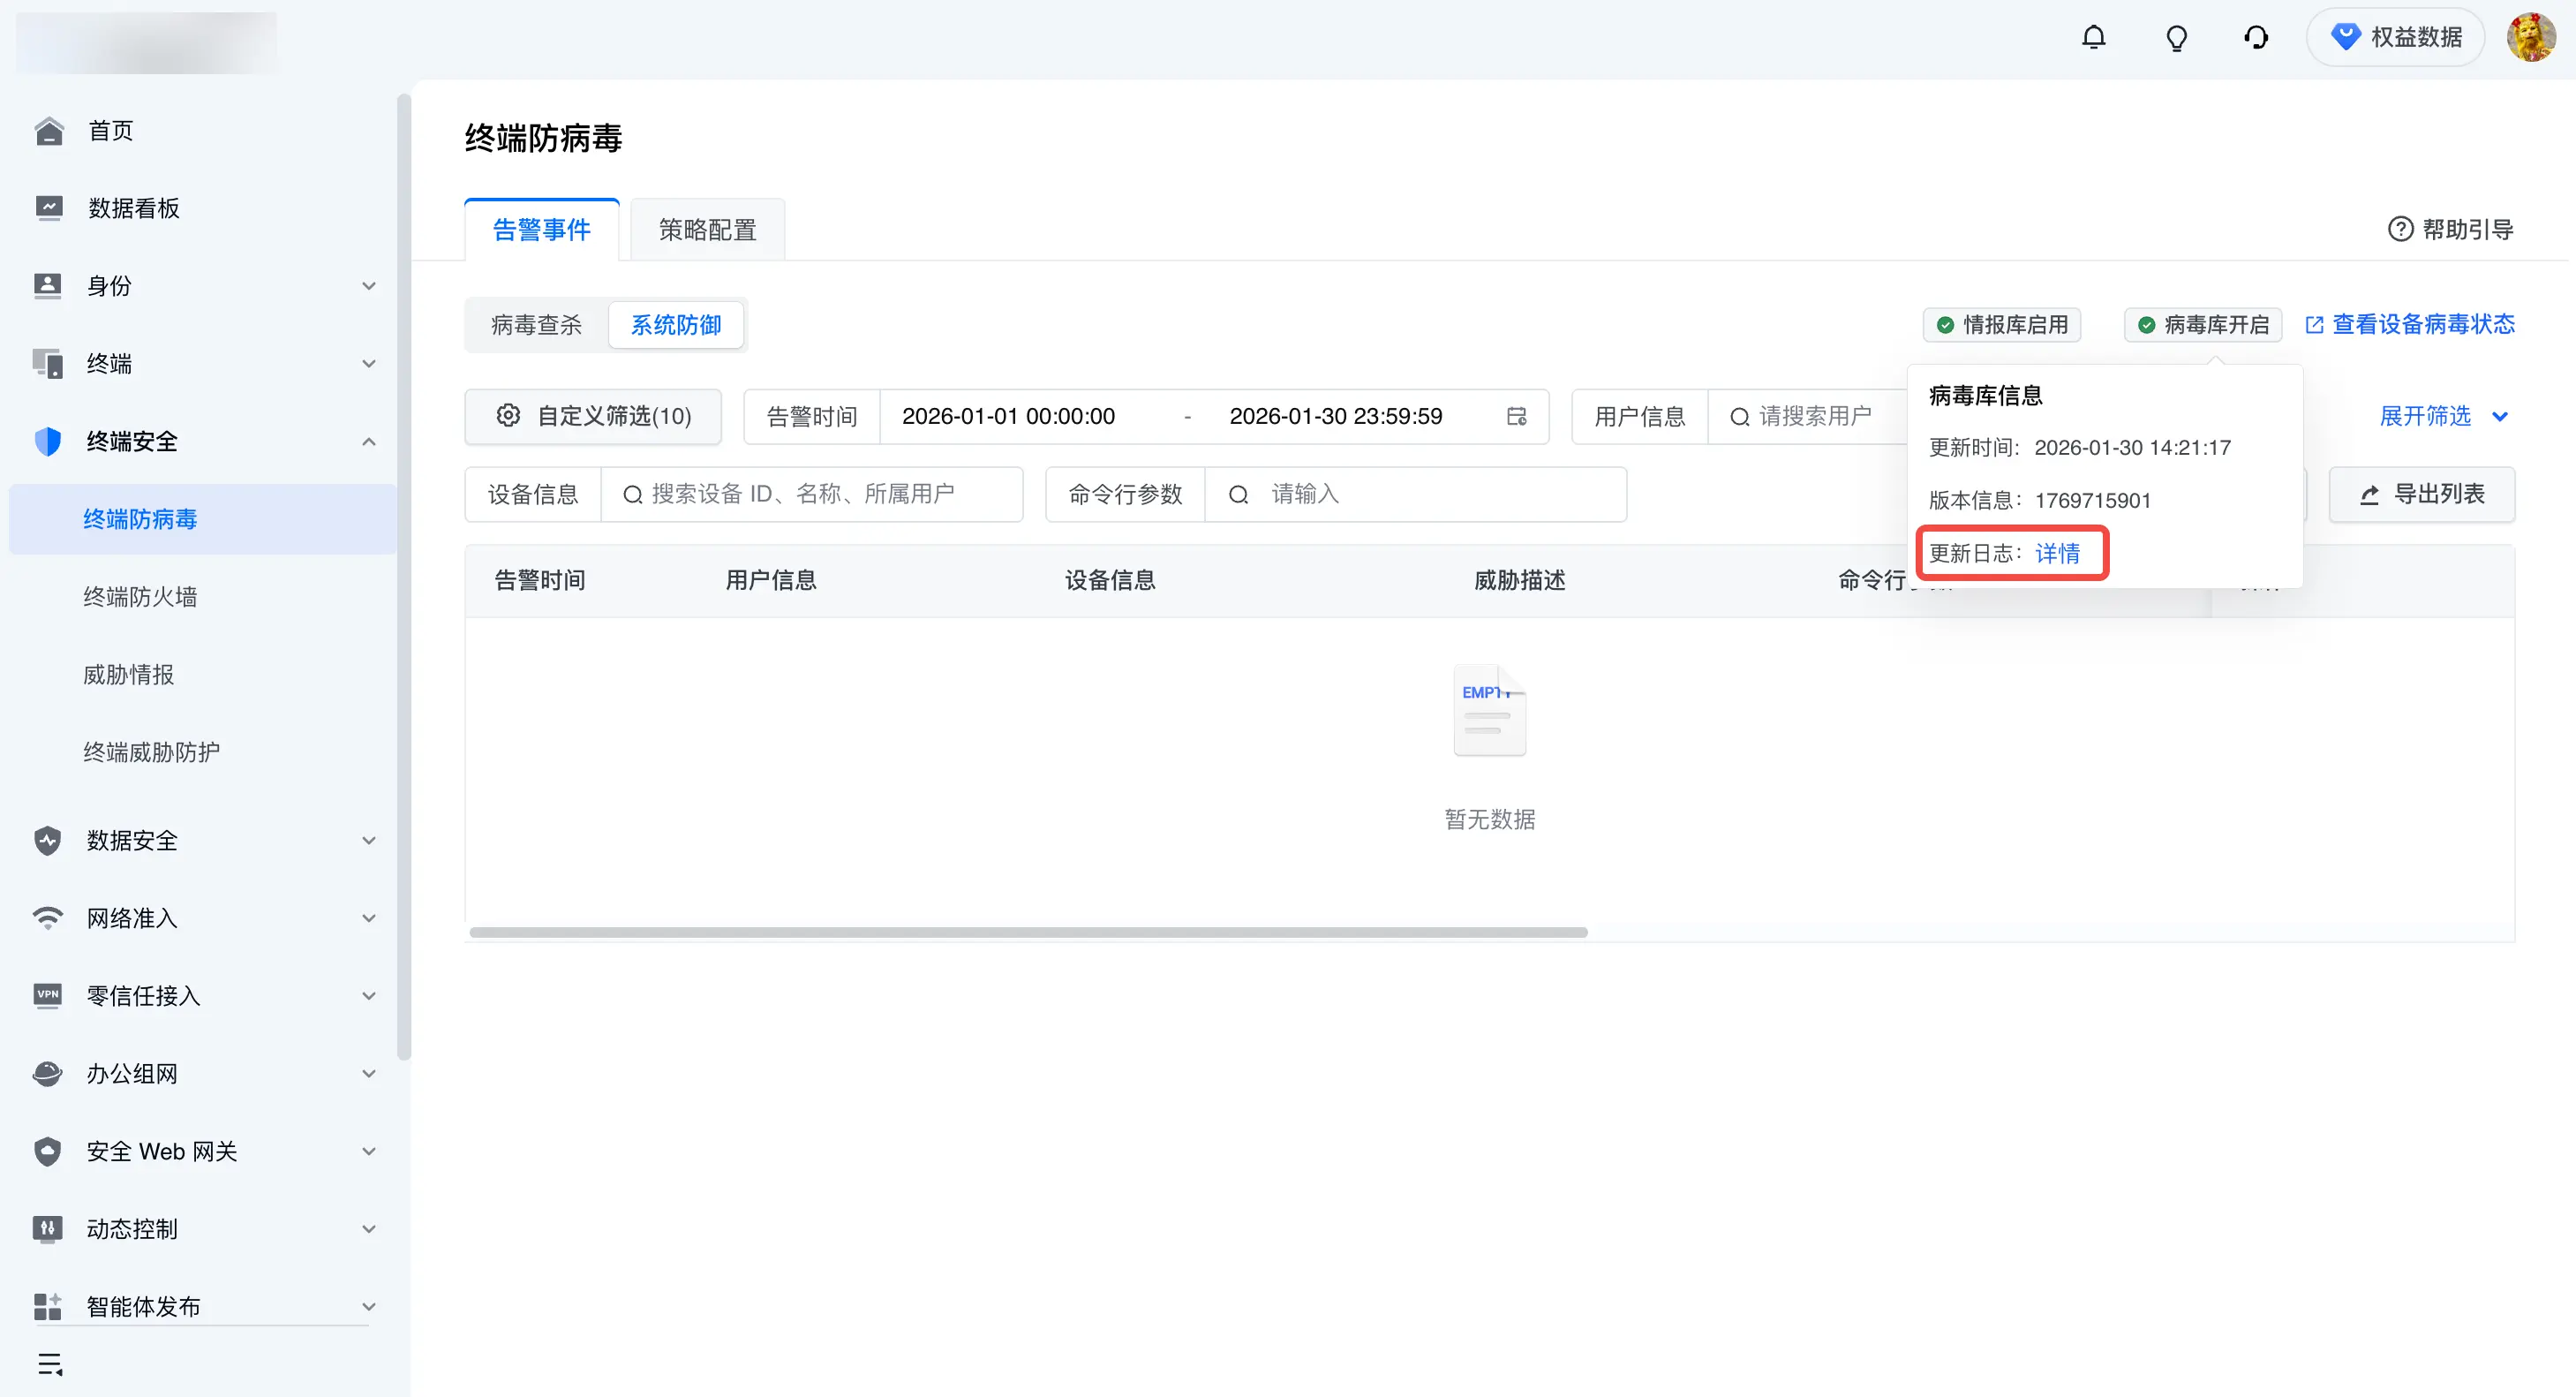
病毒库更新 | 留存终端病毒特征库的版本更新记录。 | 终端安全 > 终端防病毒 > 告警事件 > 病毒库信息
| SaaS 版:180 天 私有化版:默认 180 天;可调整范围为 0-270 天 | 不支持 |
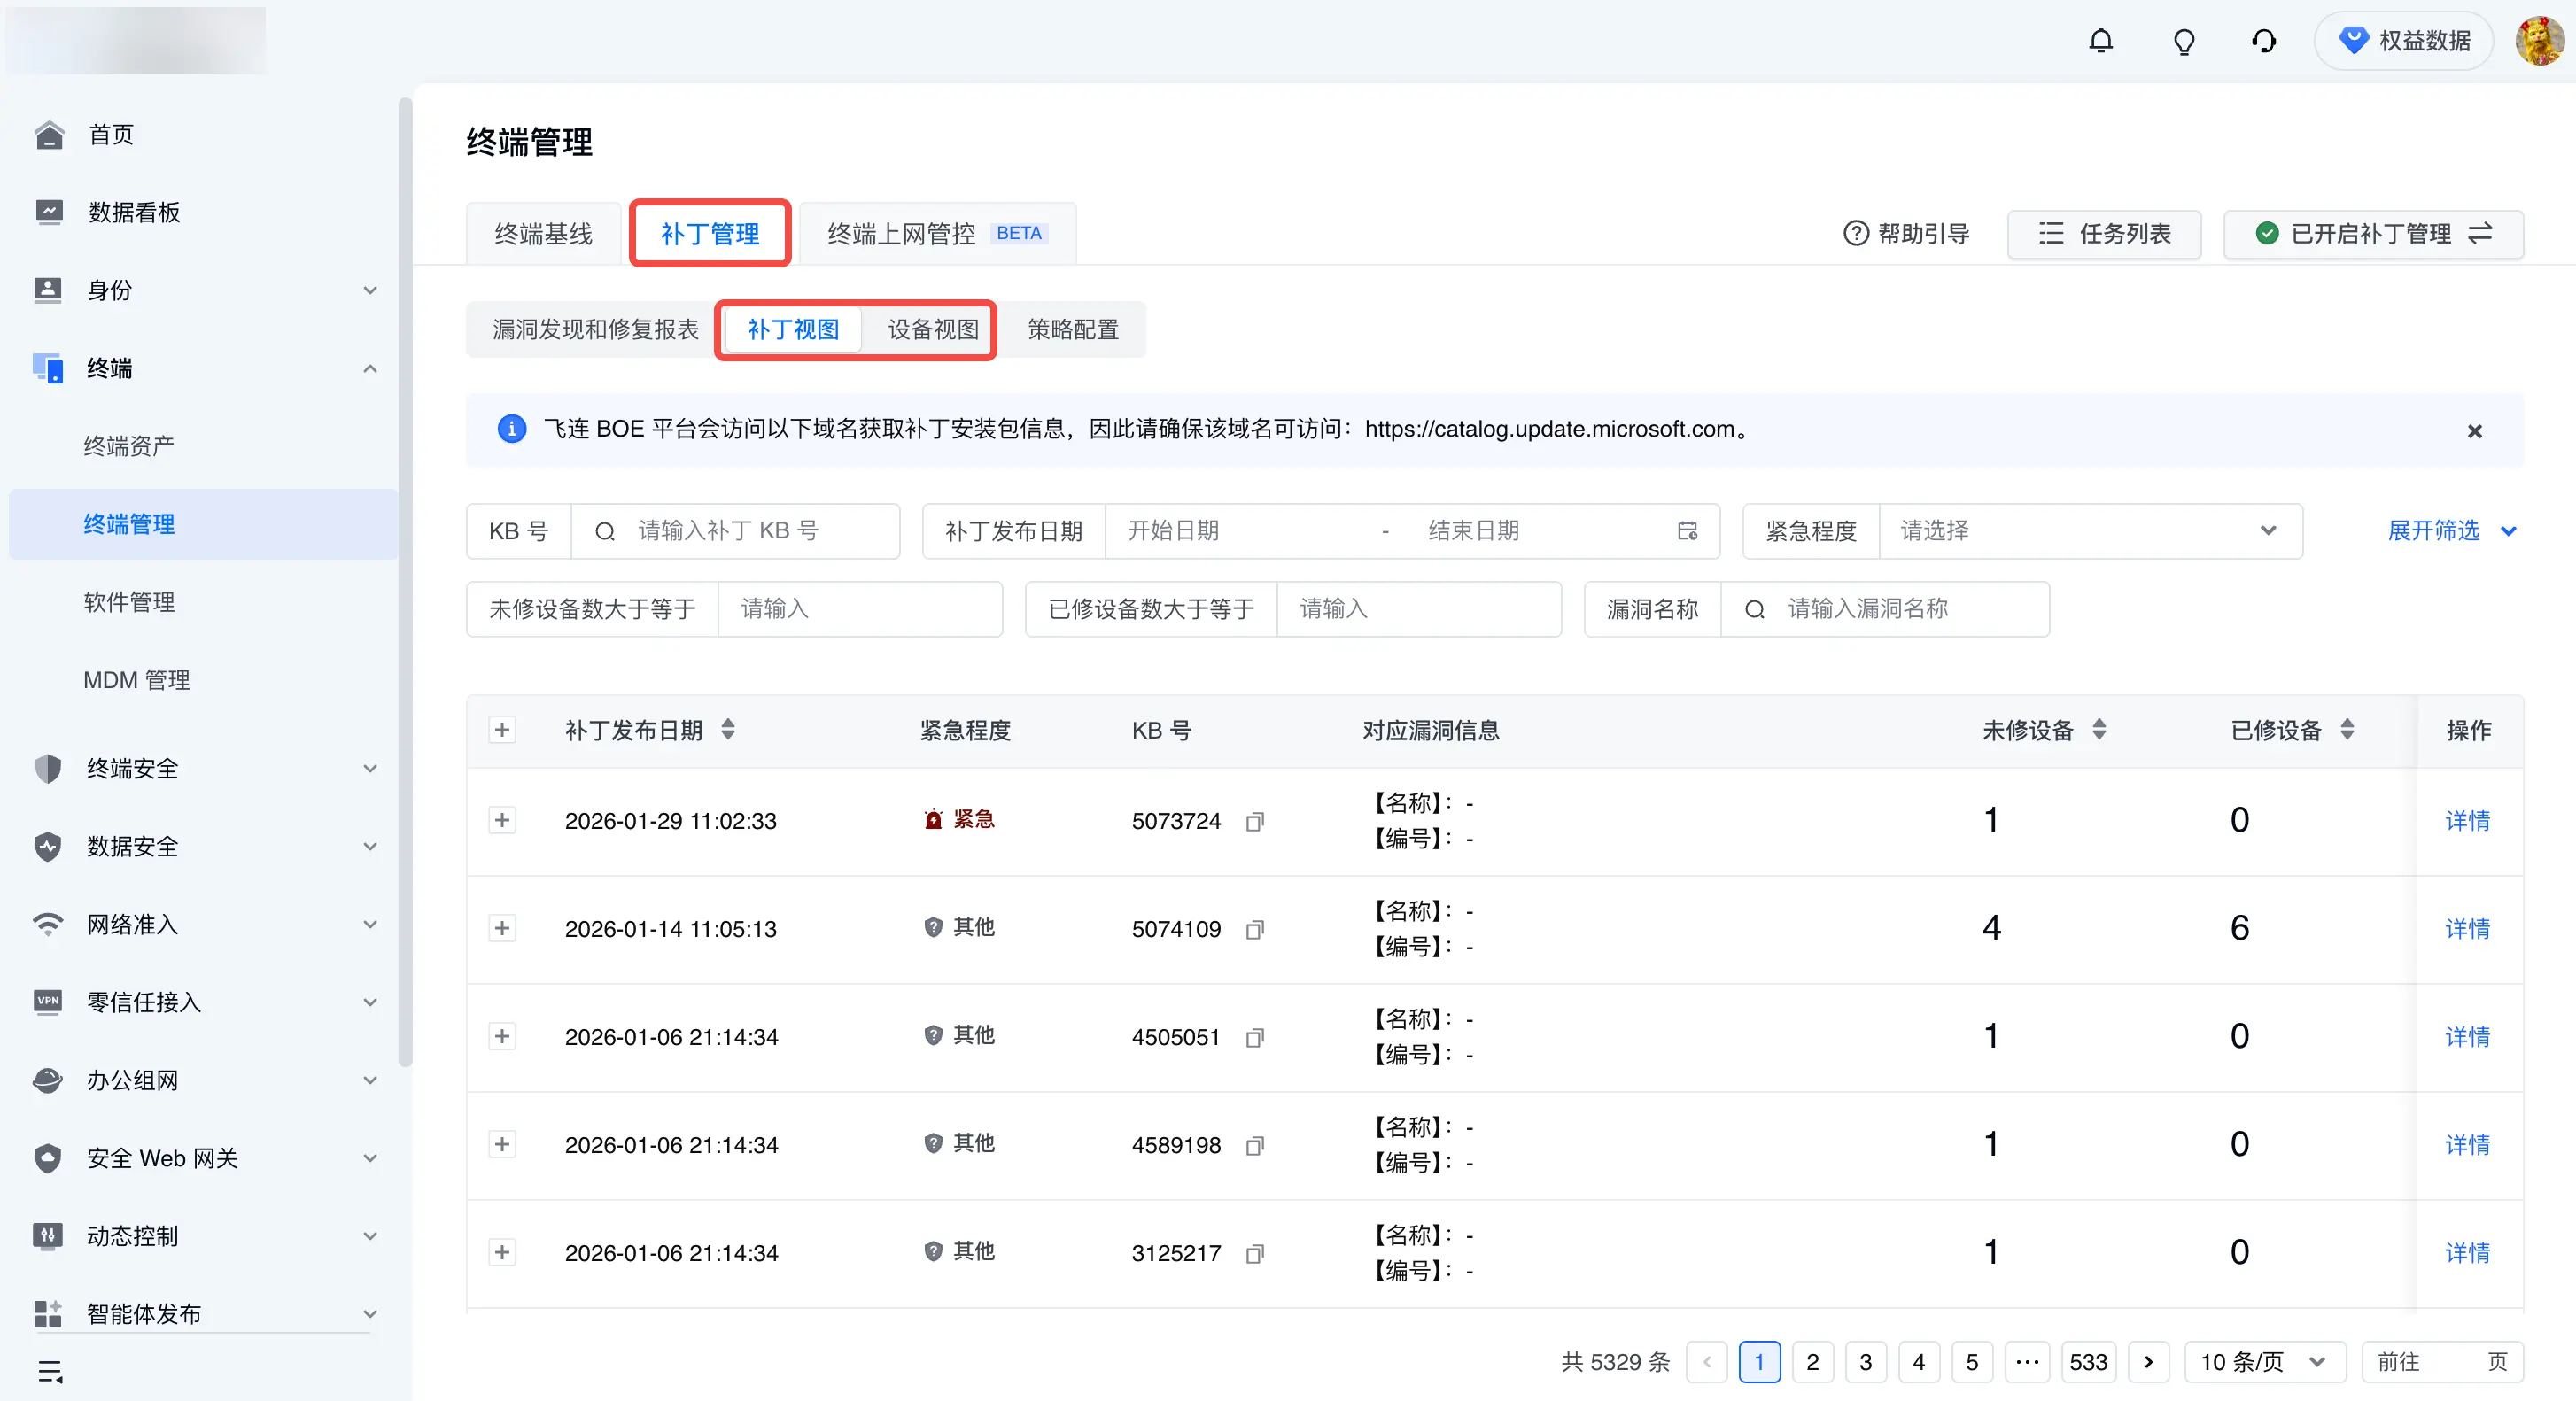
设备漏洞修复记录 | 记录系统漏洞的扫描发现及补丁安装结果。 | 终端 > 终端管理 > 补丁管理 > 补丁/设备视图
| SaaS 版:180 天 私有化版:默认 180 天;可调整范围为 0-270 天 | 不支持 |
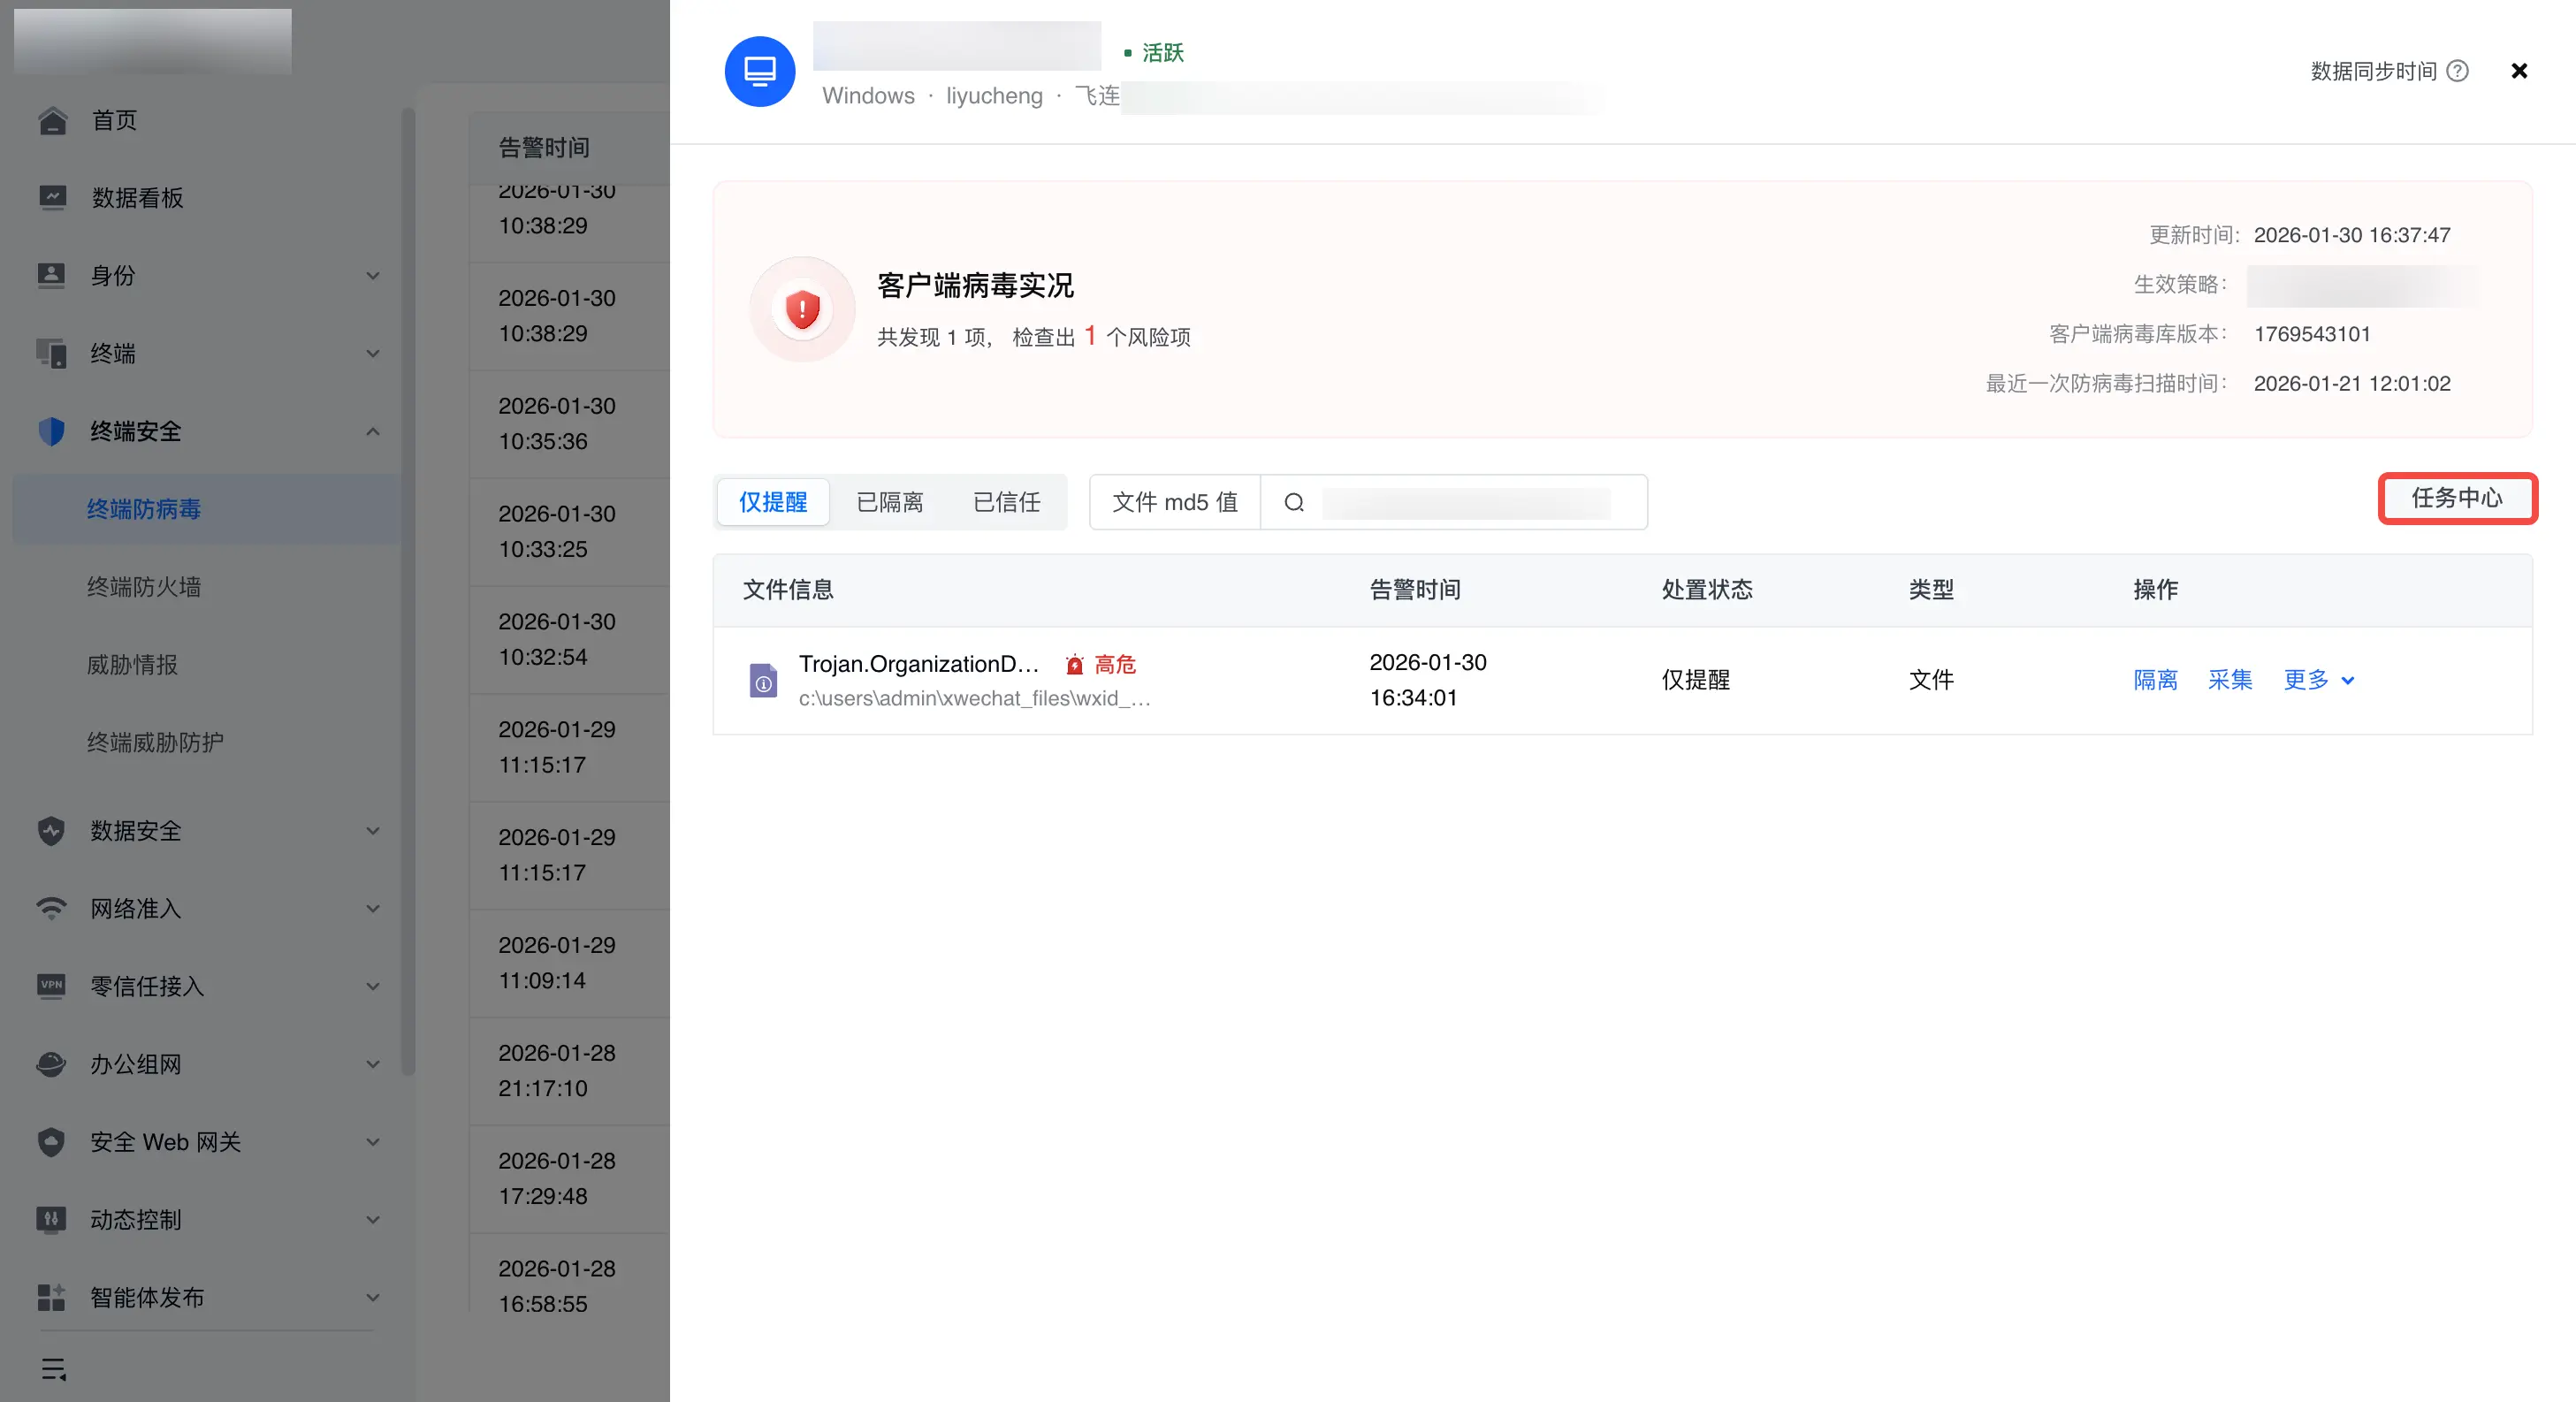
病毒源文件 | 留存管理员在管理后台下发采集客户端病毒源文件后,终端采集到并上报后台的文件。 | 终端安全 > 终端防病毒 > 告警事件 > 病毒查杀 > 告警处置 > 任务中心
| SaaS 版:永久 私有化版:默认 永久;可调整范围为 0-730 天 | 不支持 |
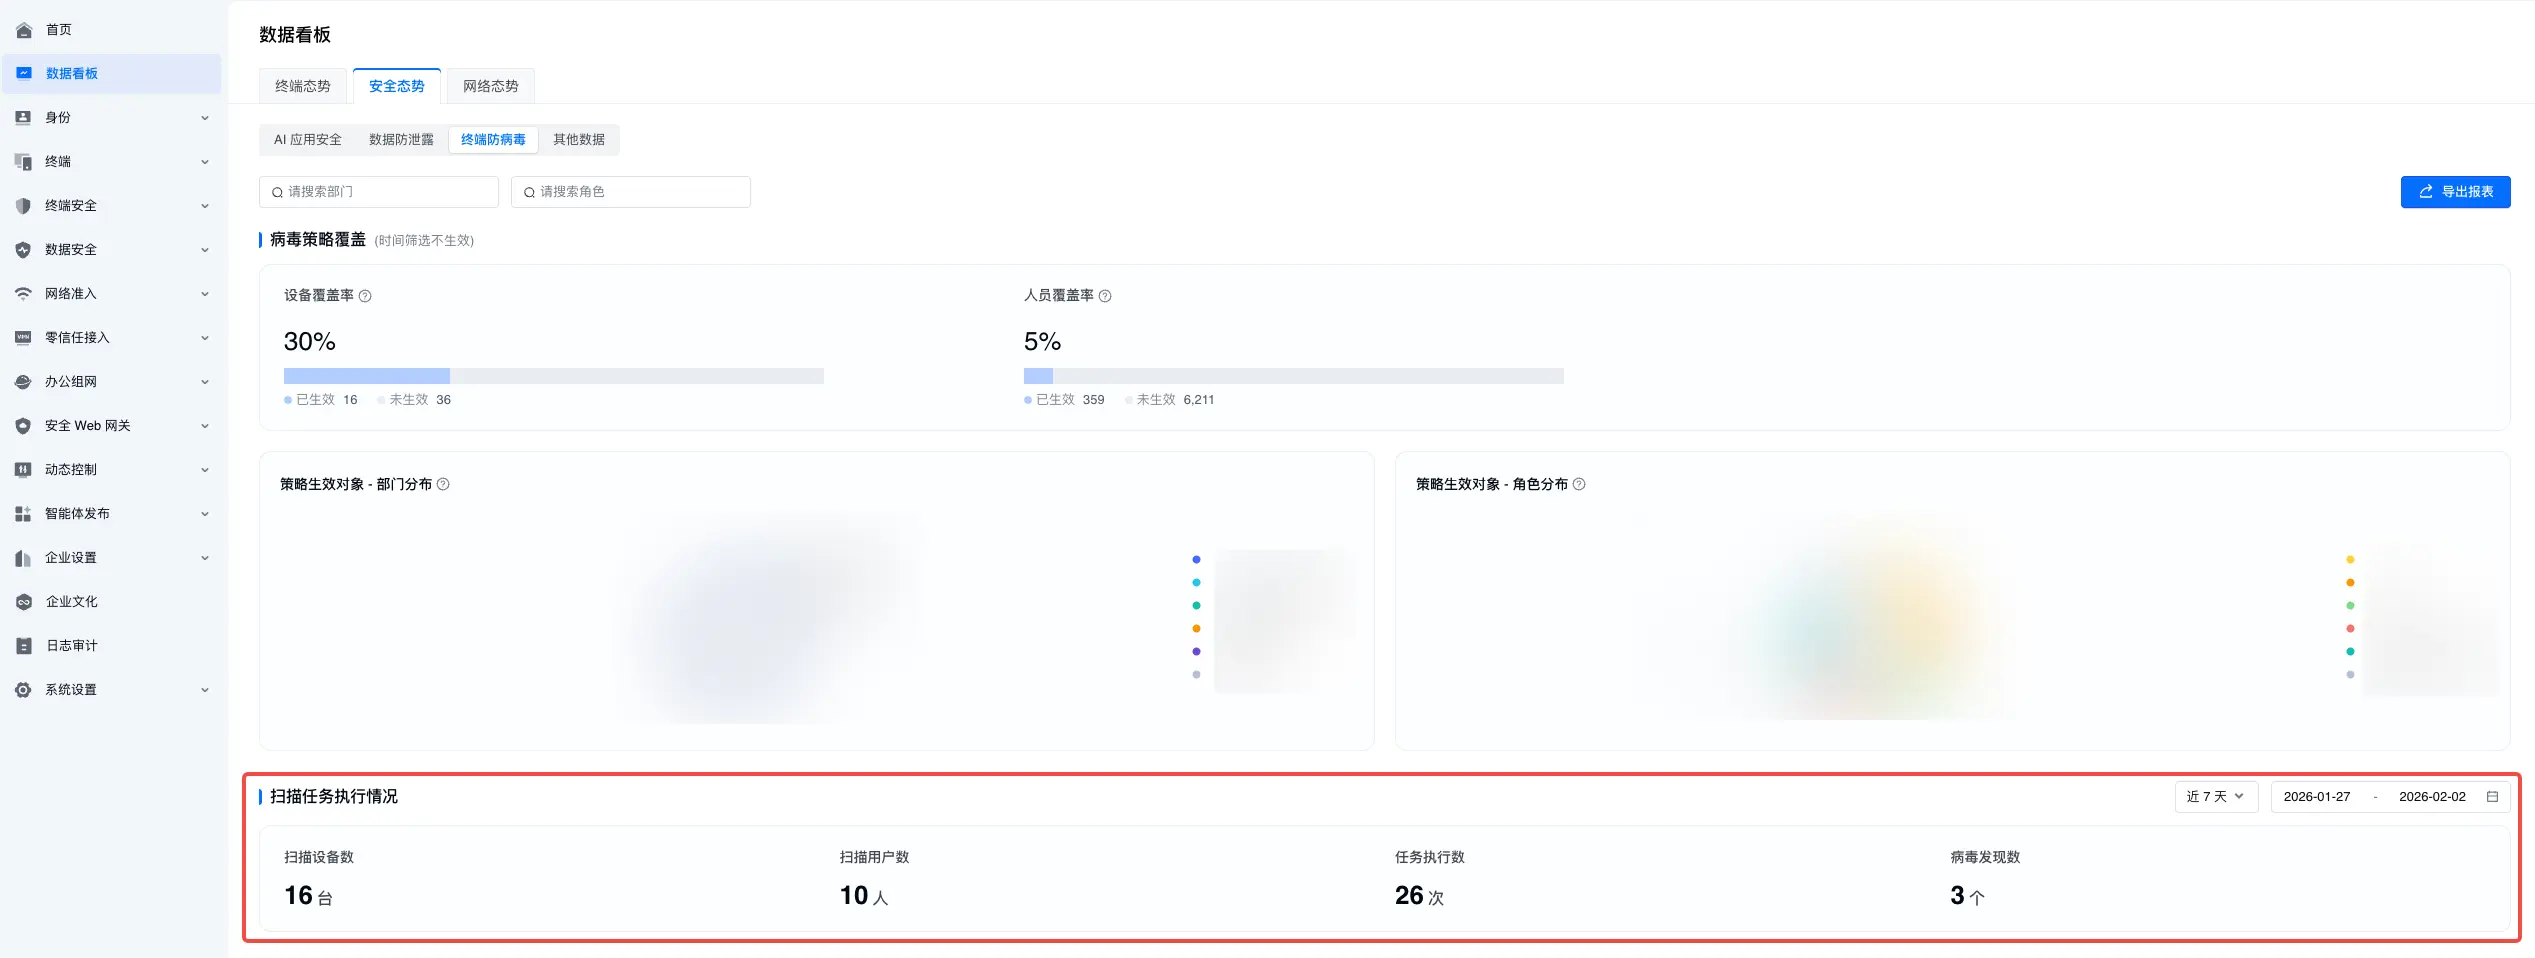
病毒扫描任务 | 留存防病毒检测策略触发的扫描任务执行记录。 | 数据看板 > 安全态势 > 终端防病毒 > 扫描任务执行情况
| SaaS 版:180 天 私有化版:默认 180 天;可调整范围为 30-730 天 | 不支持 |
数据防泄漏
| 日志类型 | 记录内容 | 查看位置 | 保留时长 | 是否支持外发 |
|---|---|---|---|---|
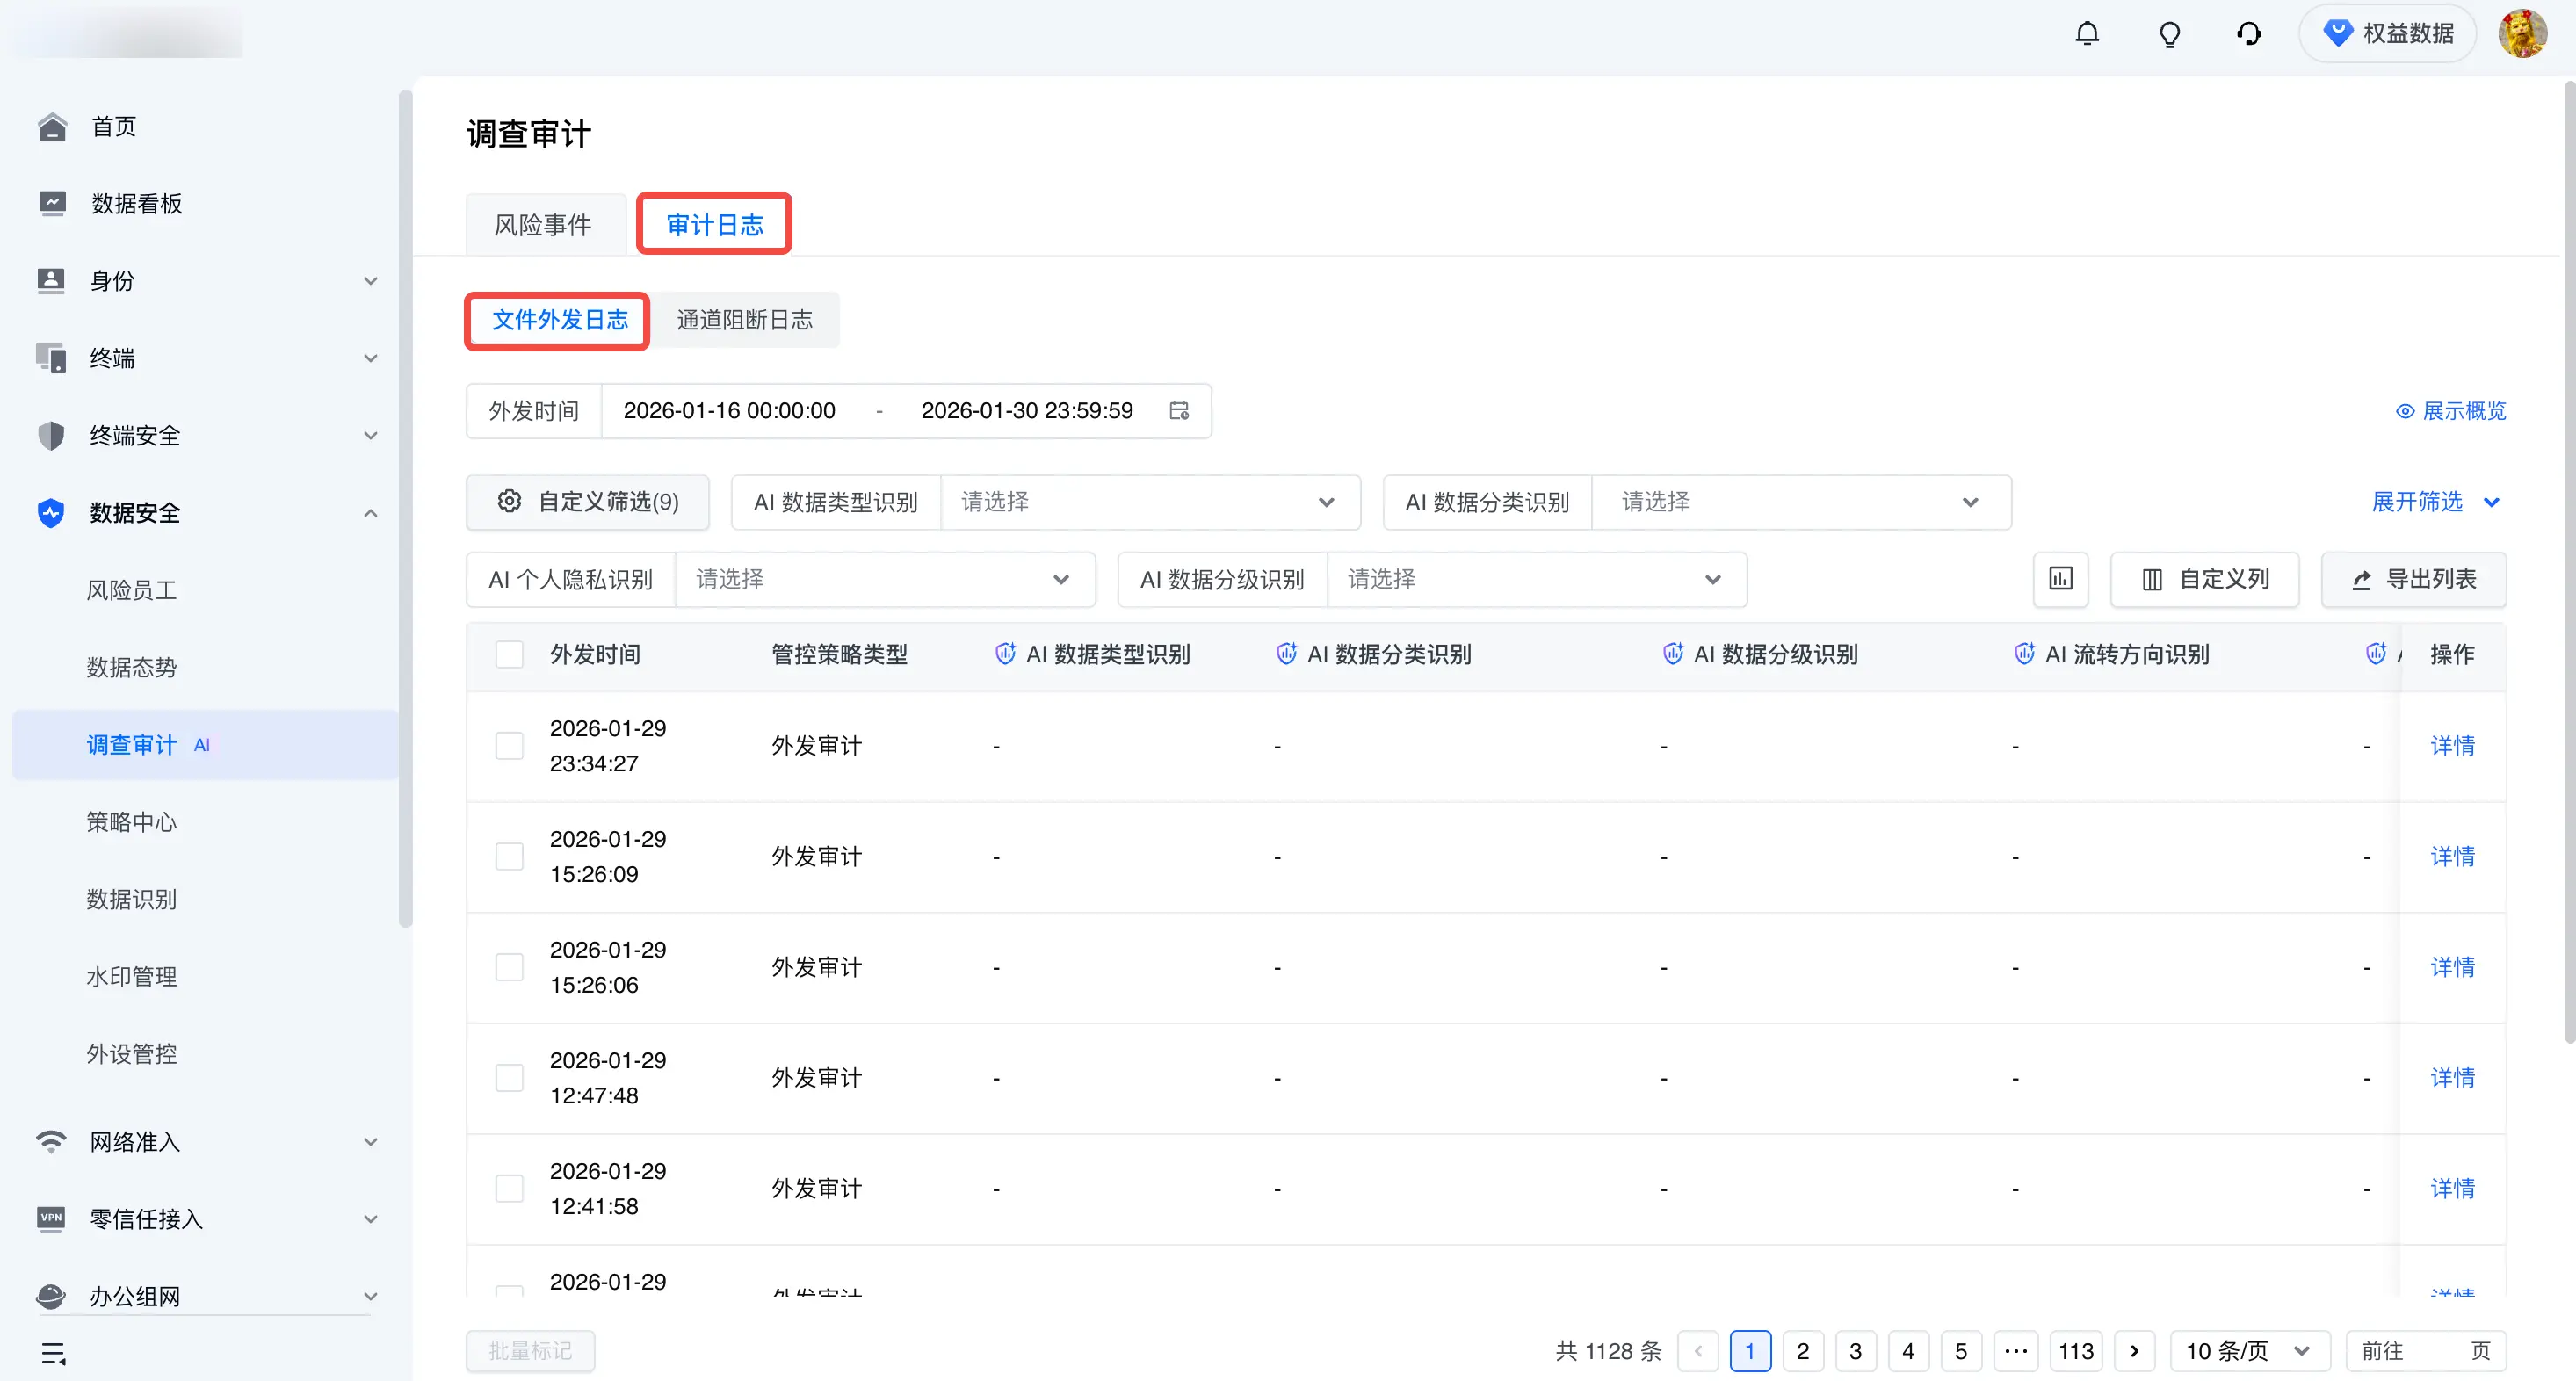
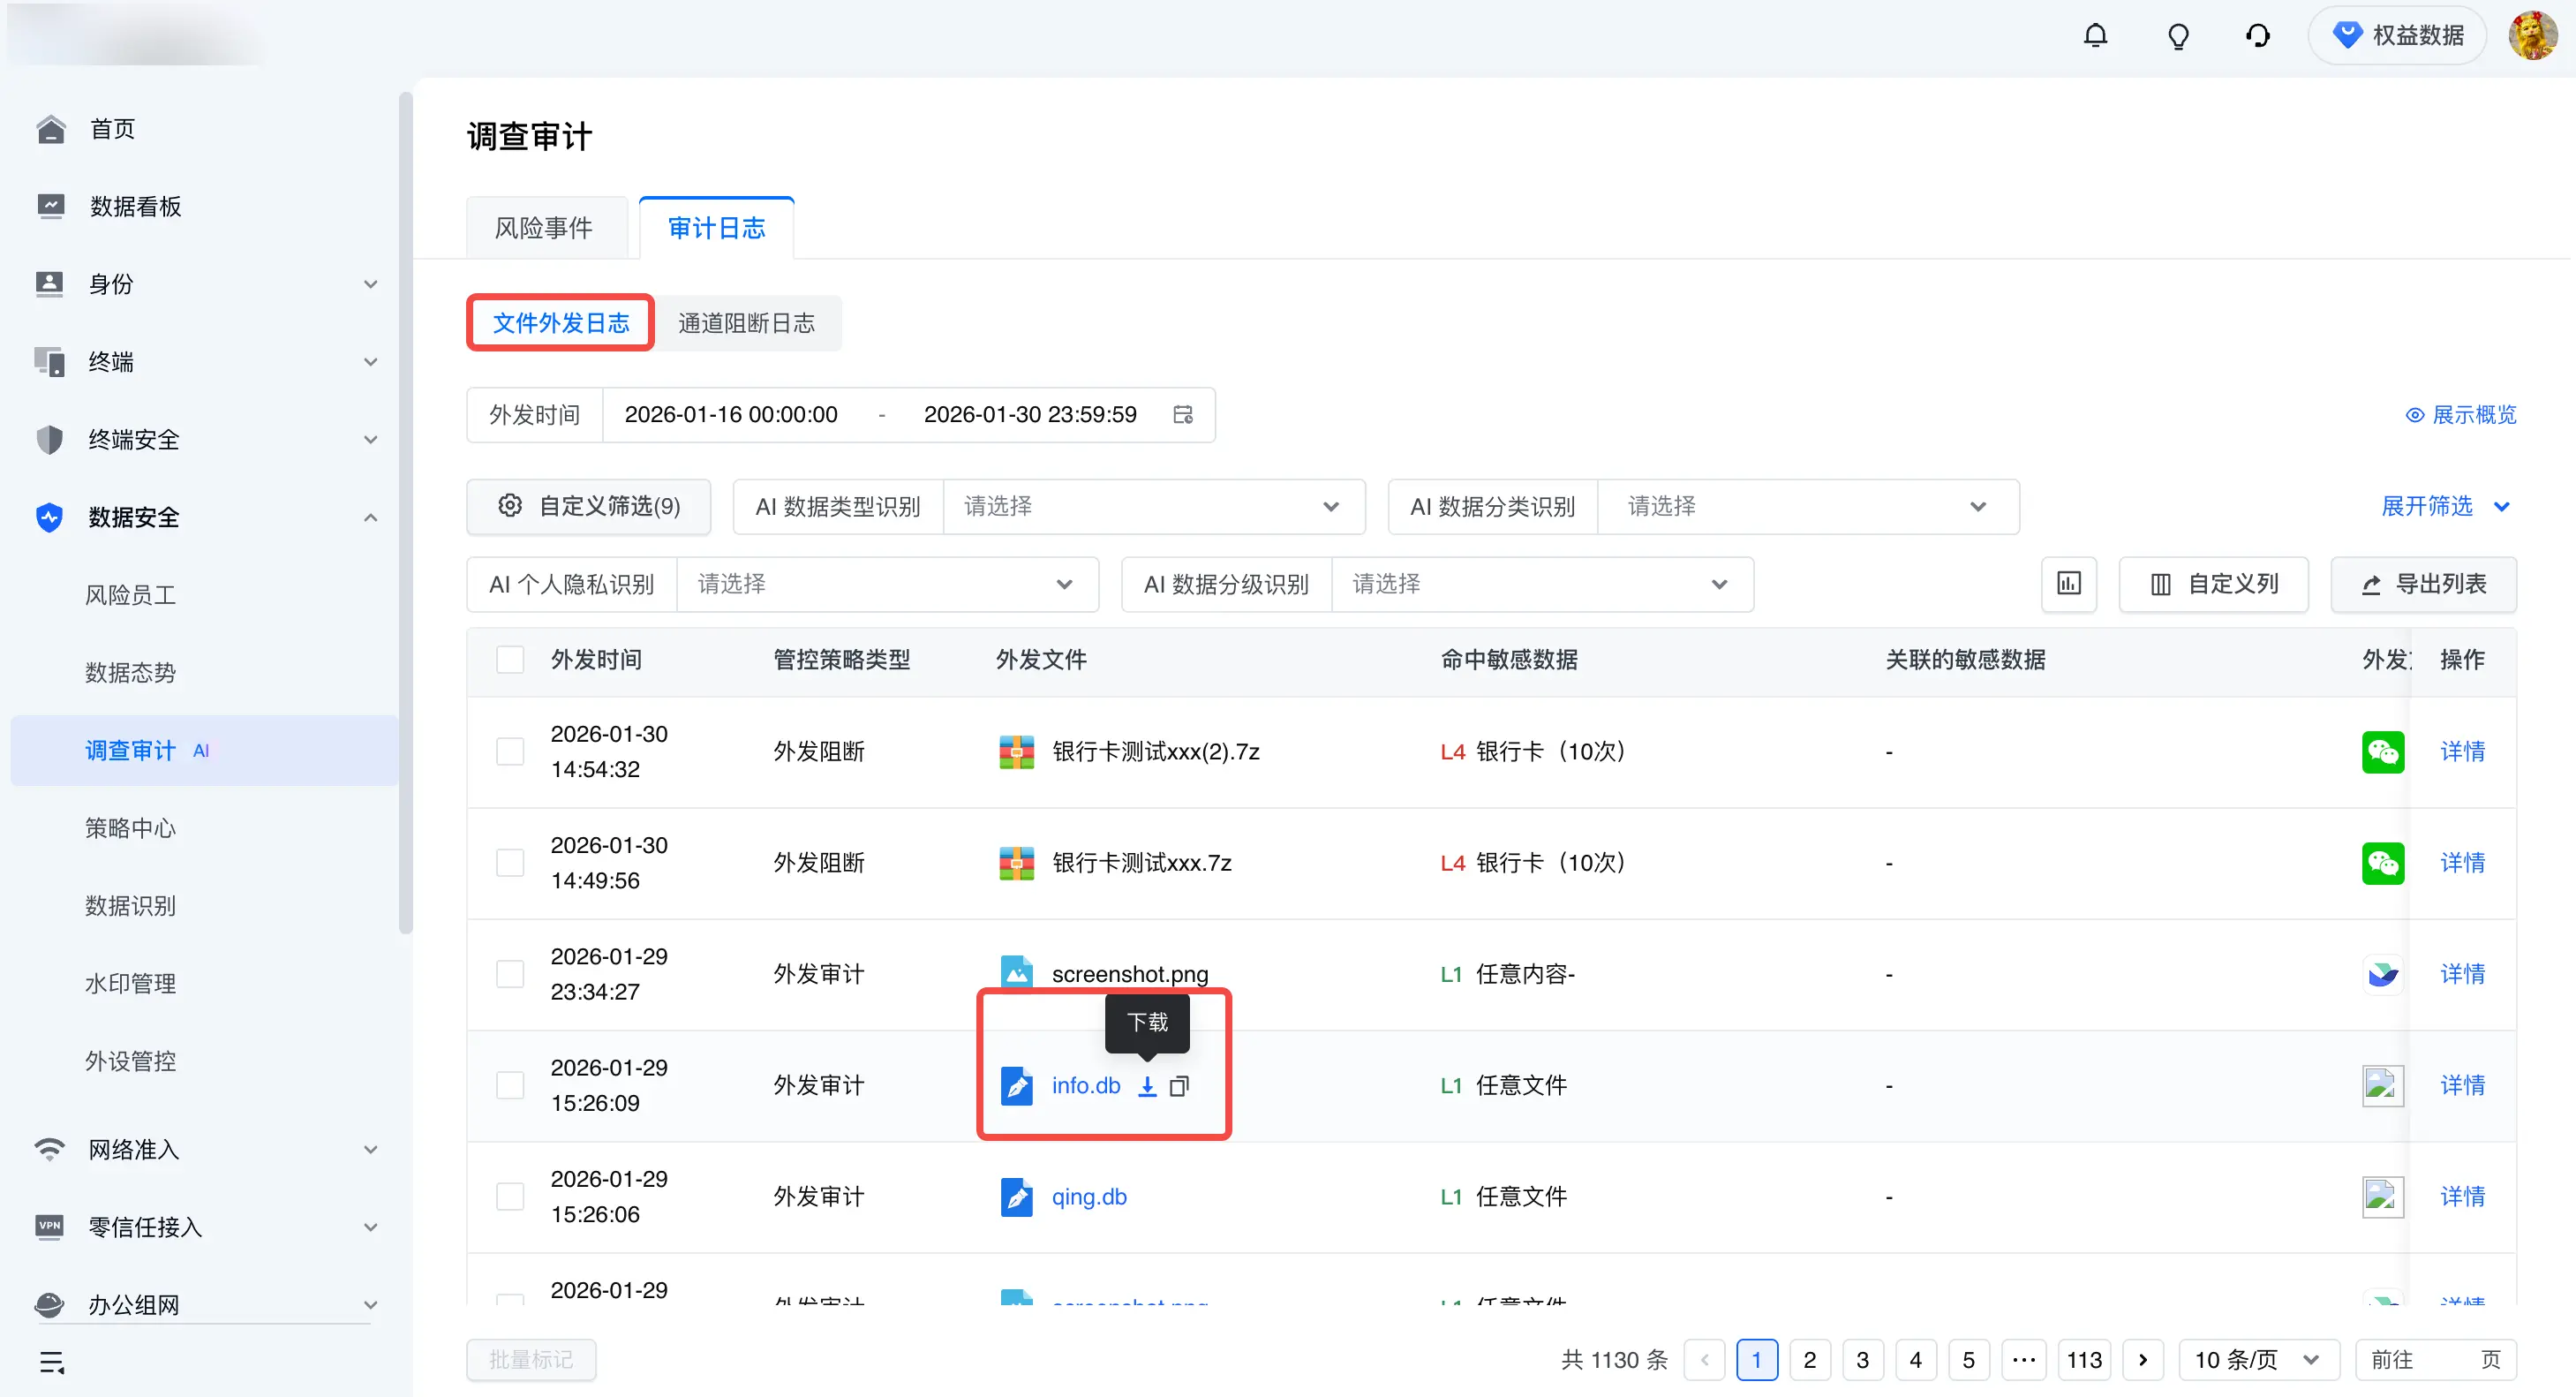
DLP 外发审计日志 | 留存终端命中文件外发管控策略的告警事件。 | 数据安全 > 调查审计 > 审计日志 > 文件外发日志
| SaaS 版:180 天 私有化版:默认 180 天;可调整范围为 0-270 天 | 支持 外发的日志包括: |
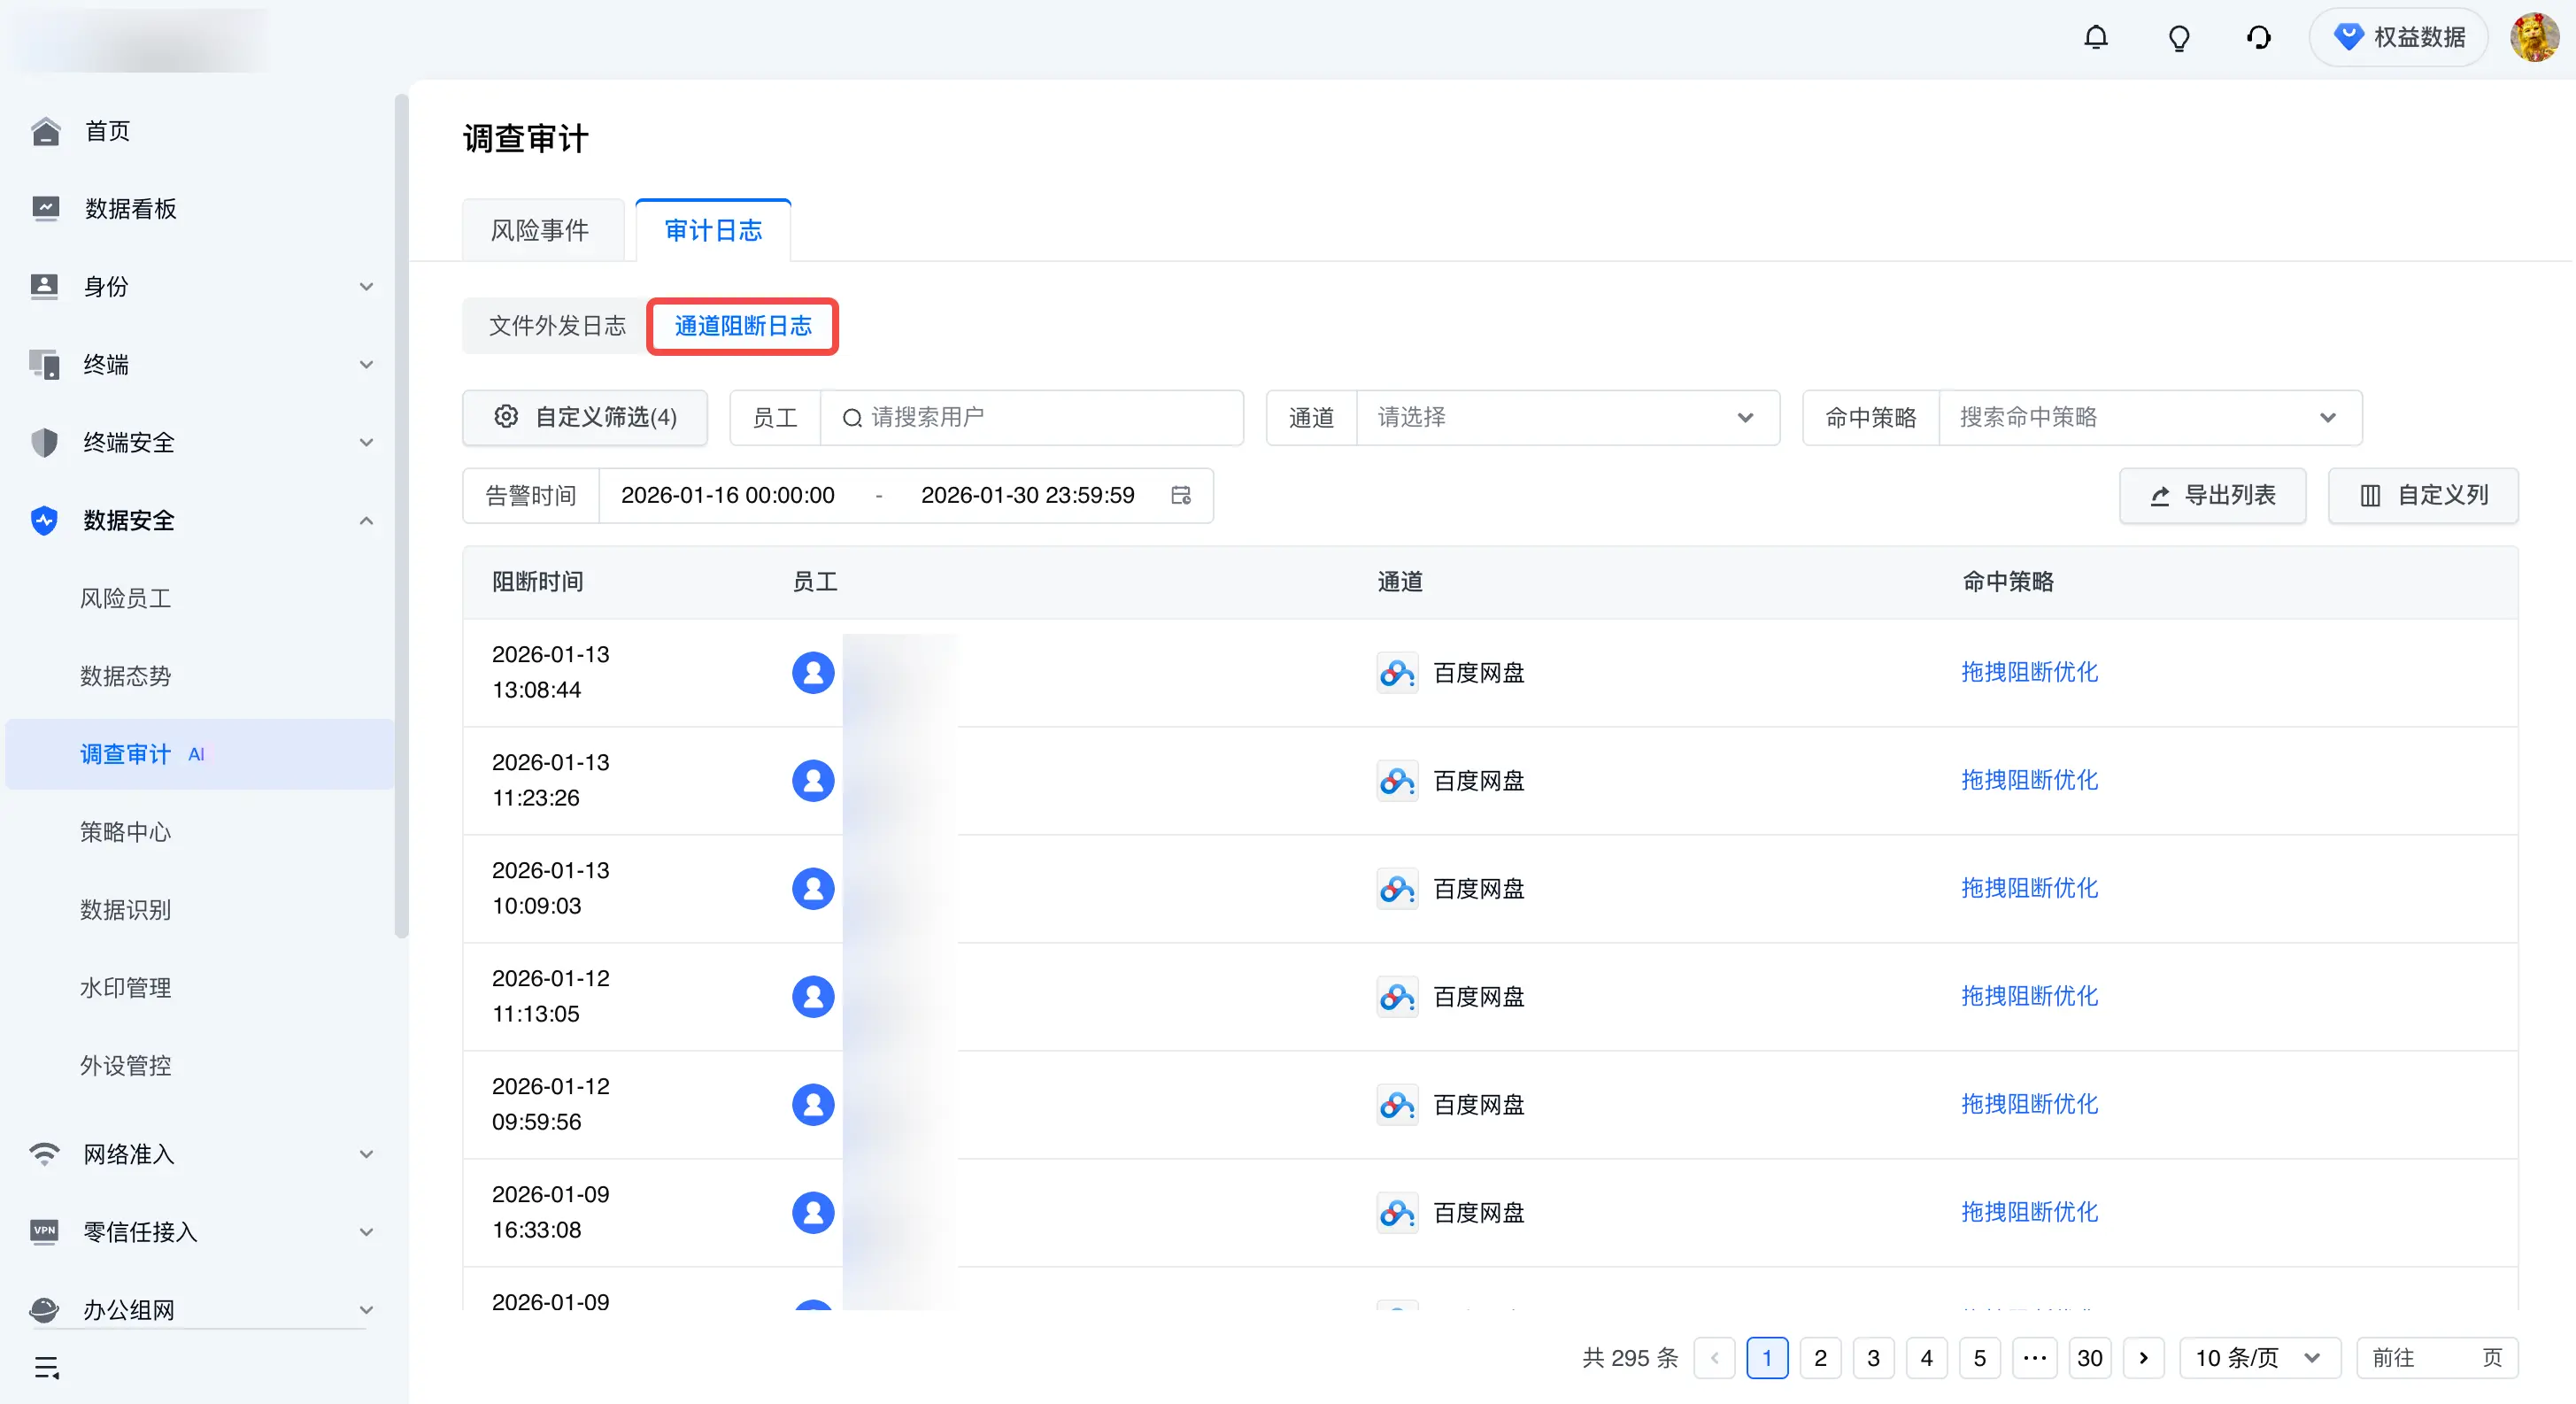
DLP 通道阻断告警 | 留存终端命中通道阻断策略的告警事件。 | 数据安全 > 调查审计 > 审计日志 > 通道阻断日志
| SaaS 版:180 天 私有化版:默认 180 天;可调整范围为 0-270 天 | 支持 搜索“DLP 通道阻断日志” |
DLP 取证文件和截图 | 留存外发审计中捕获的屏幕截图和外发原始文件副本。 | 数据安全 > 调查审计 > 审计日志 > 文件外发日志 > 外发文件
| SaaS 版:180 天 私有化版:默认 7 天;可调整范围为 1-1000 天;超过 14 天的存放需求,建议存放在外置存储或第三方 OSS | SaaS 版:不支持。 私有化版:支持存放至外置存储或第三方 OSS。 |
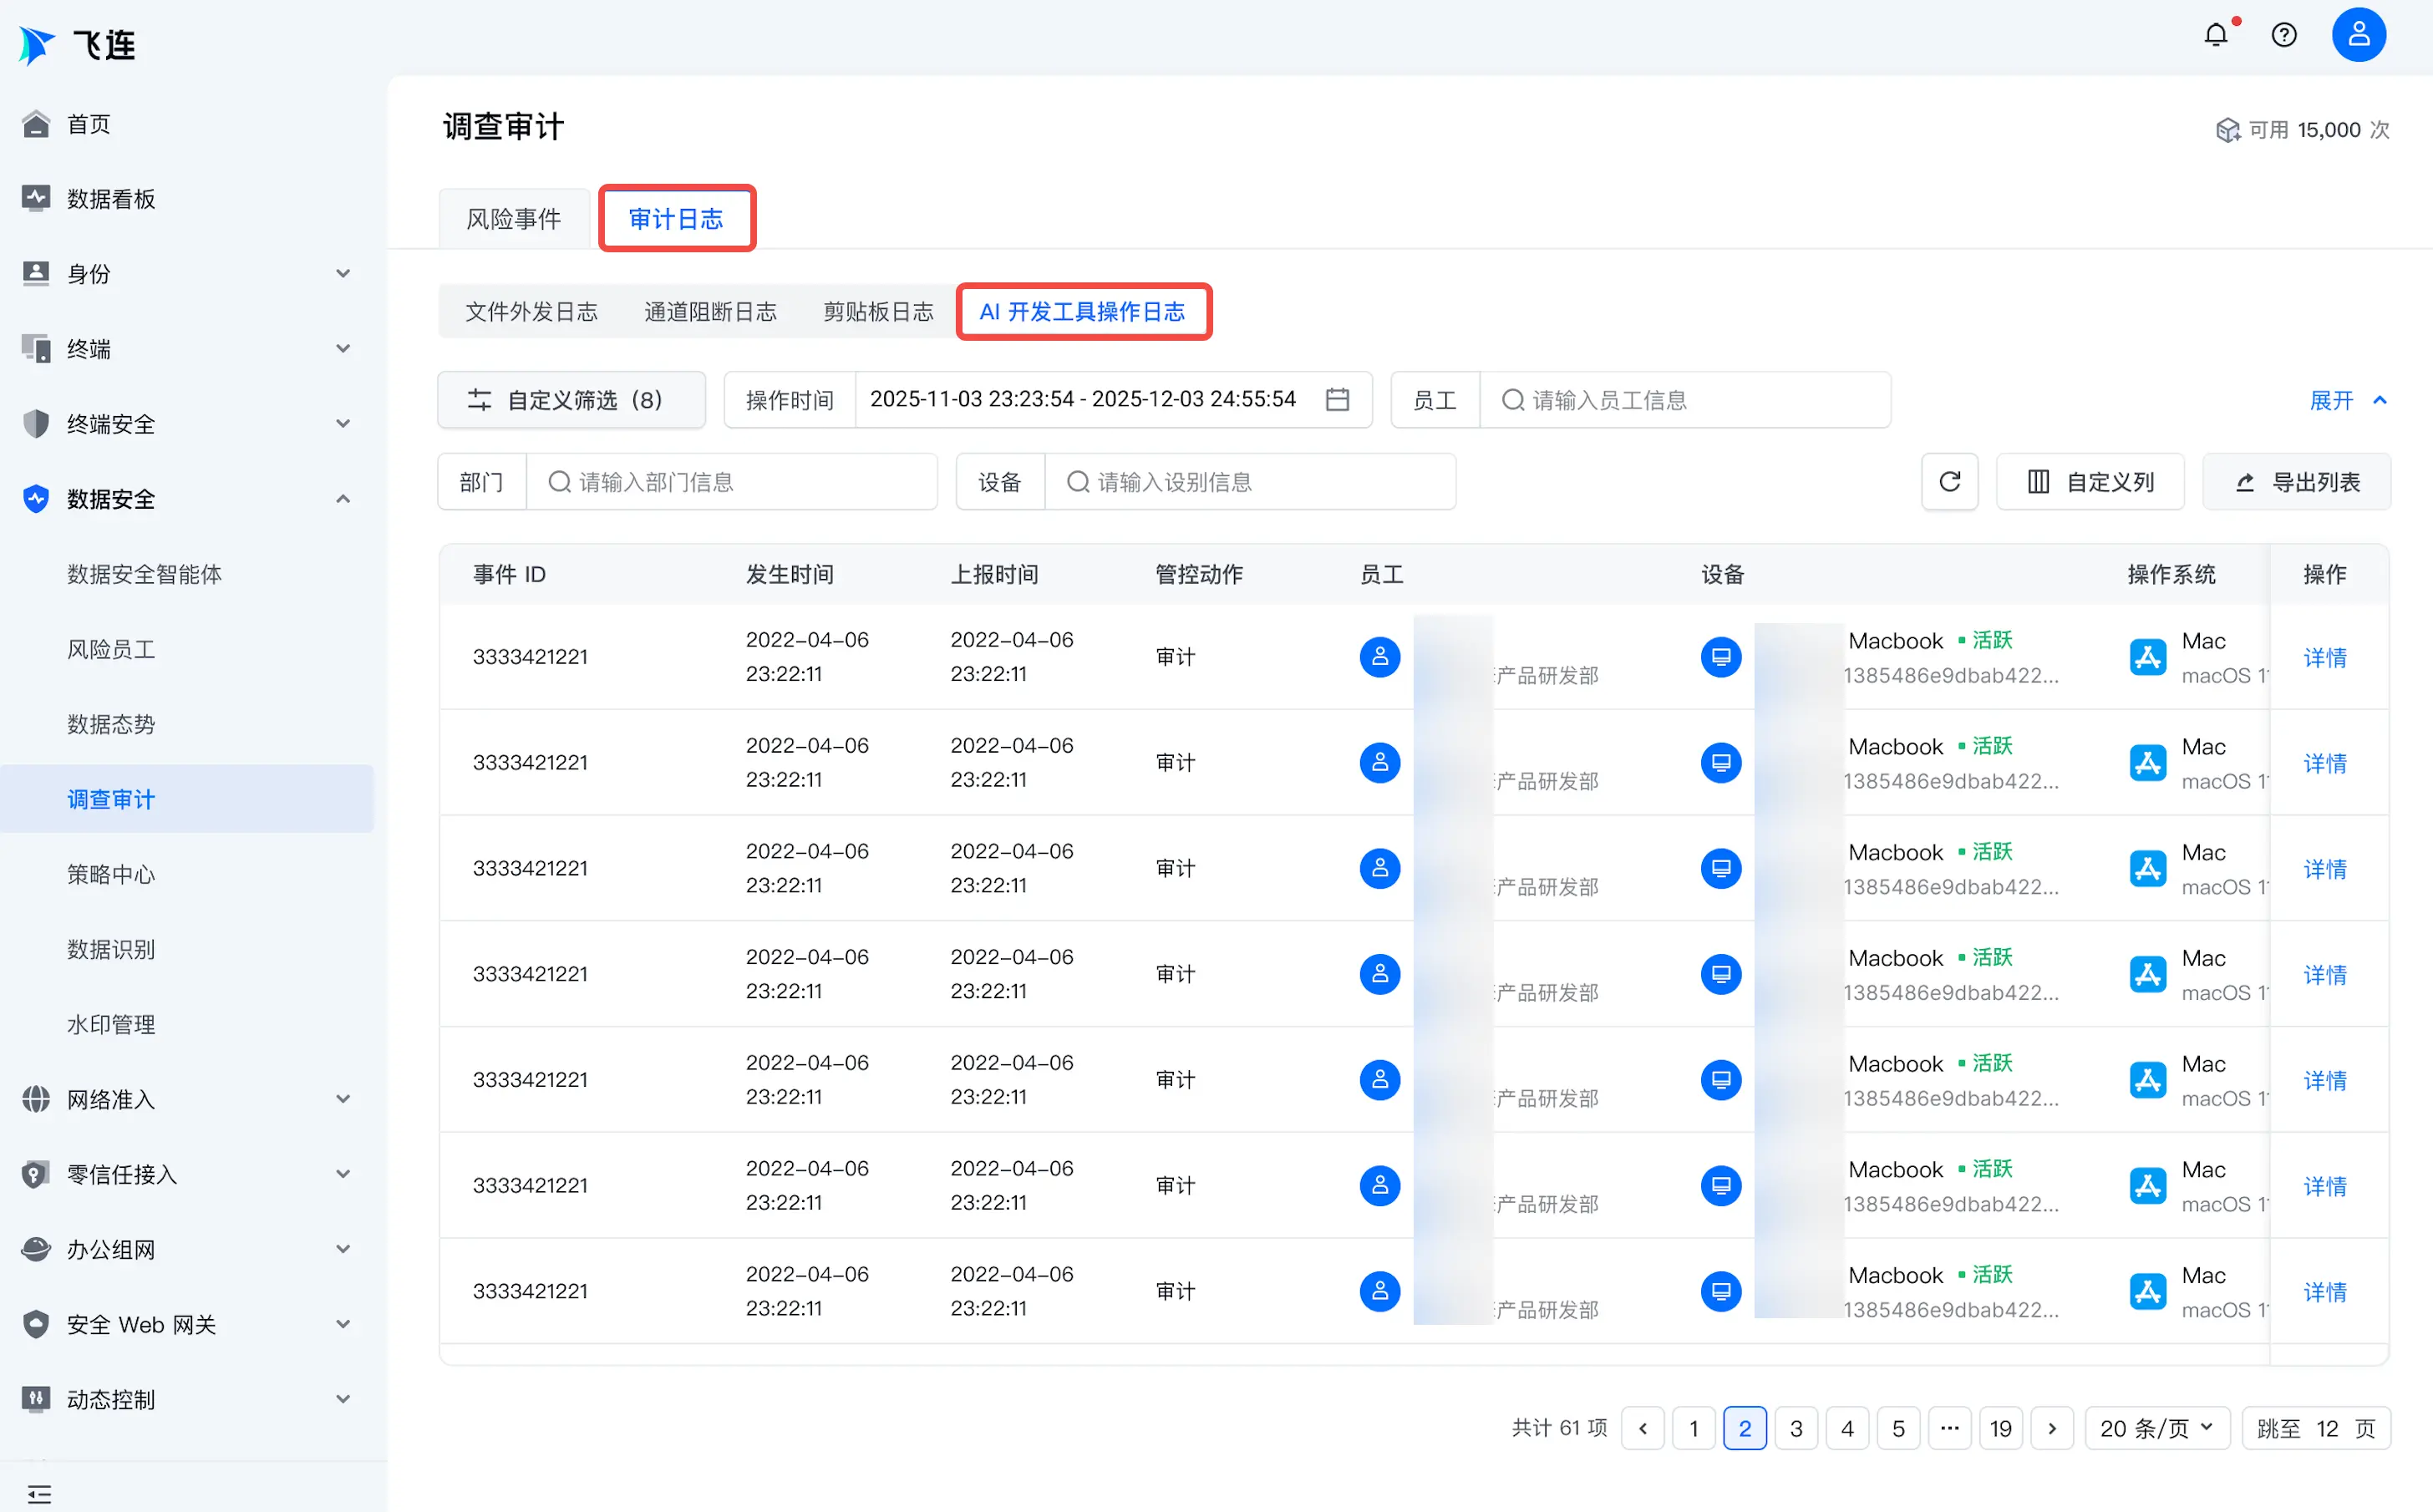
DLP AI 开发工具管控日志 | 记录 AI 工具访问本地敏感代码仓库的行为。 | 数据安全 > 调查审计 > 审计日志 > AI 开发工具操作日志
| SaaS 版:180 天 私有化版:默认 180 天;不支持调整 | 支持 DLP AI开发工具管控日志 |
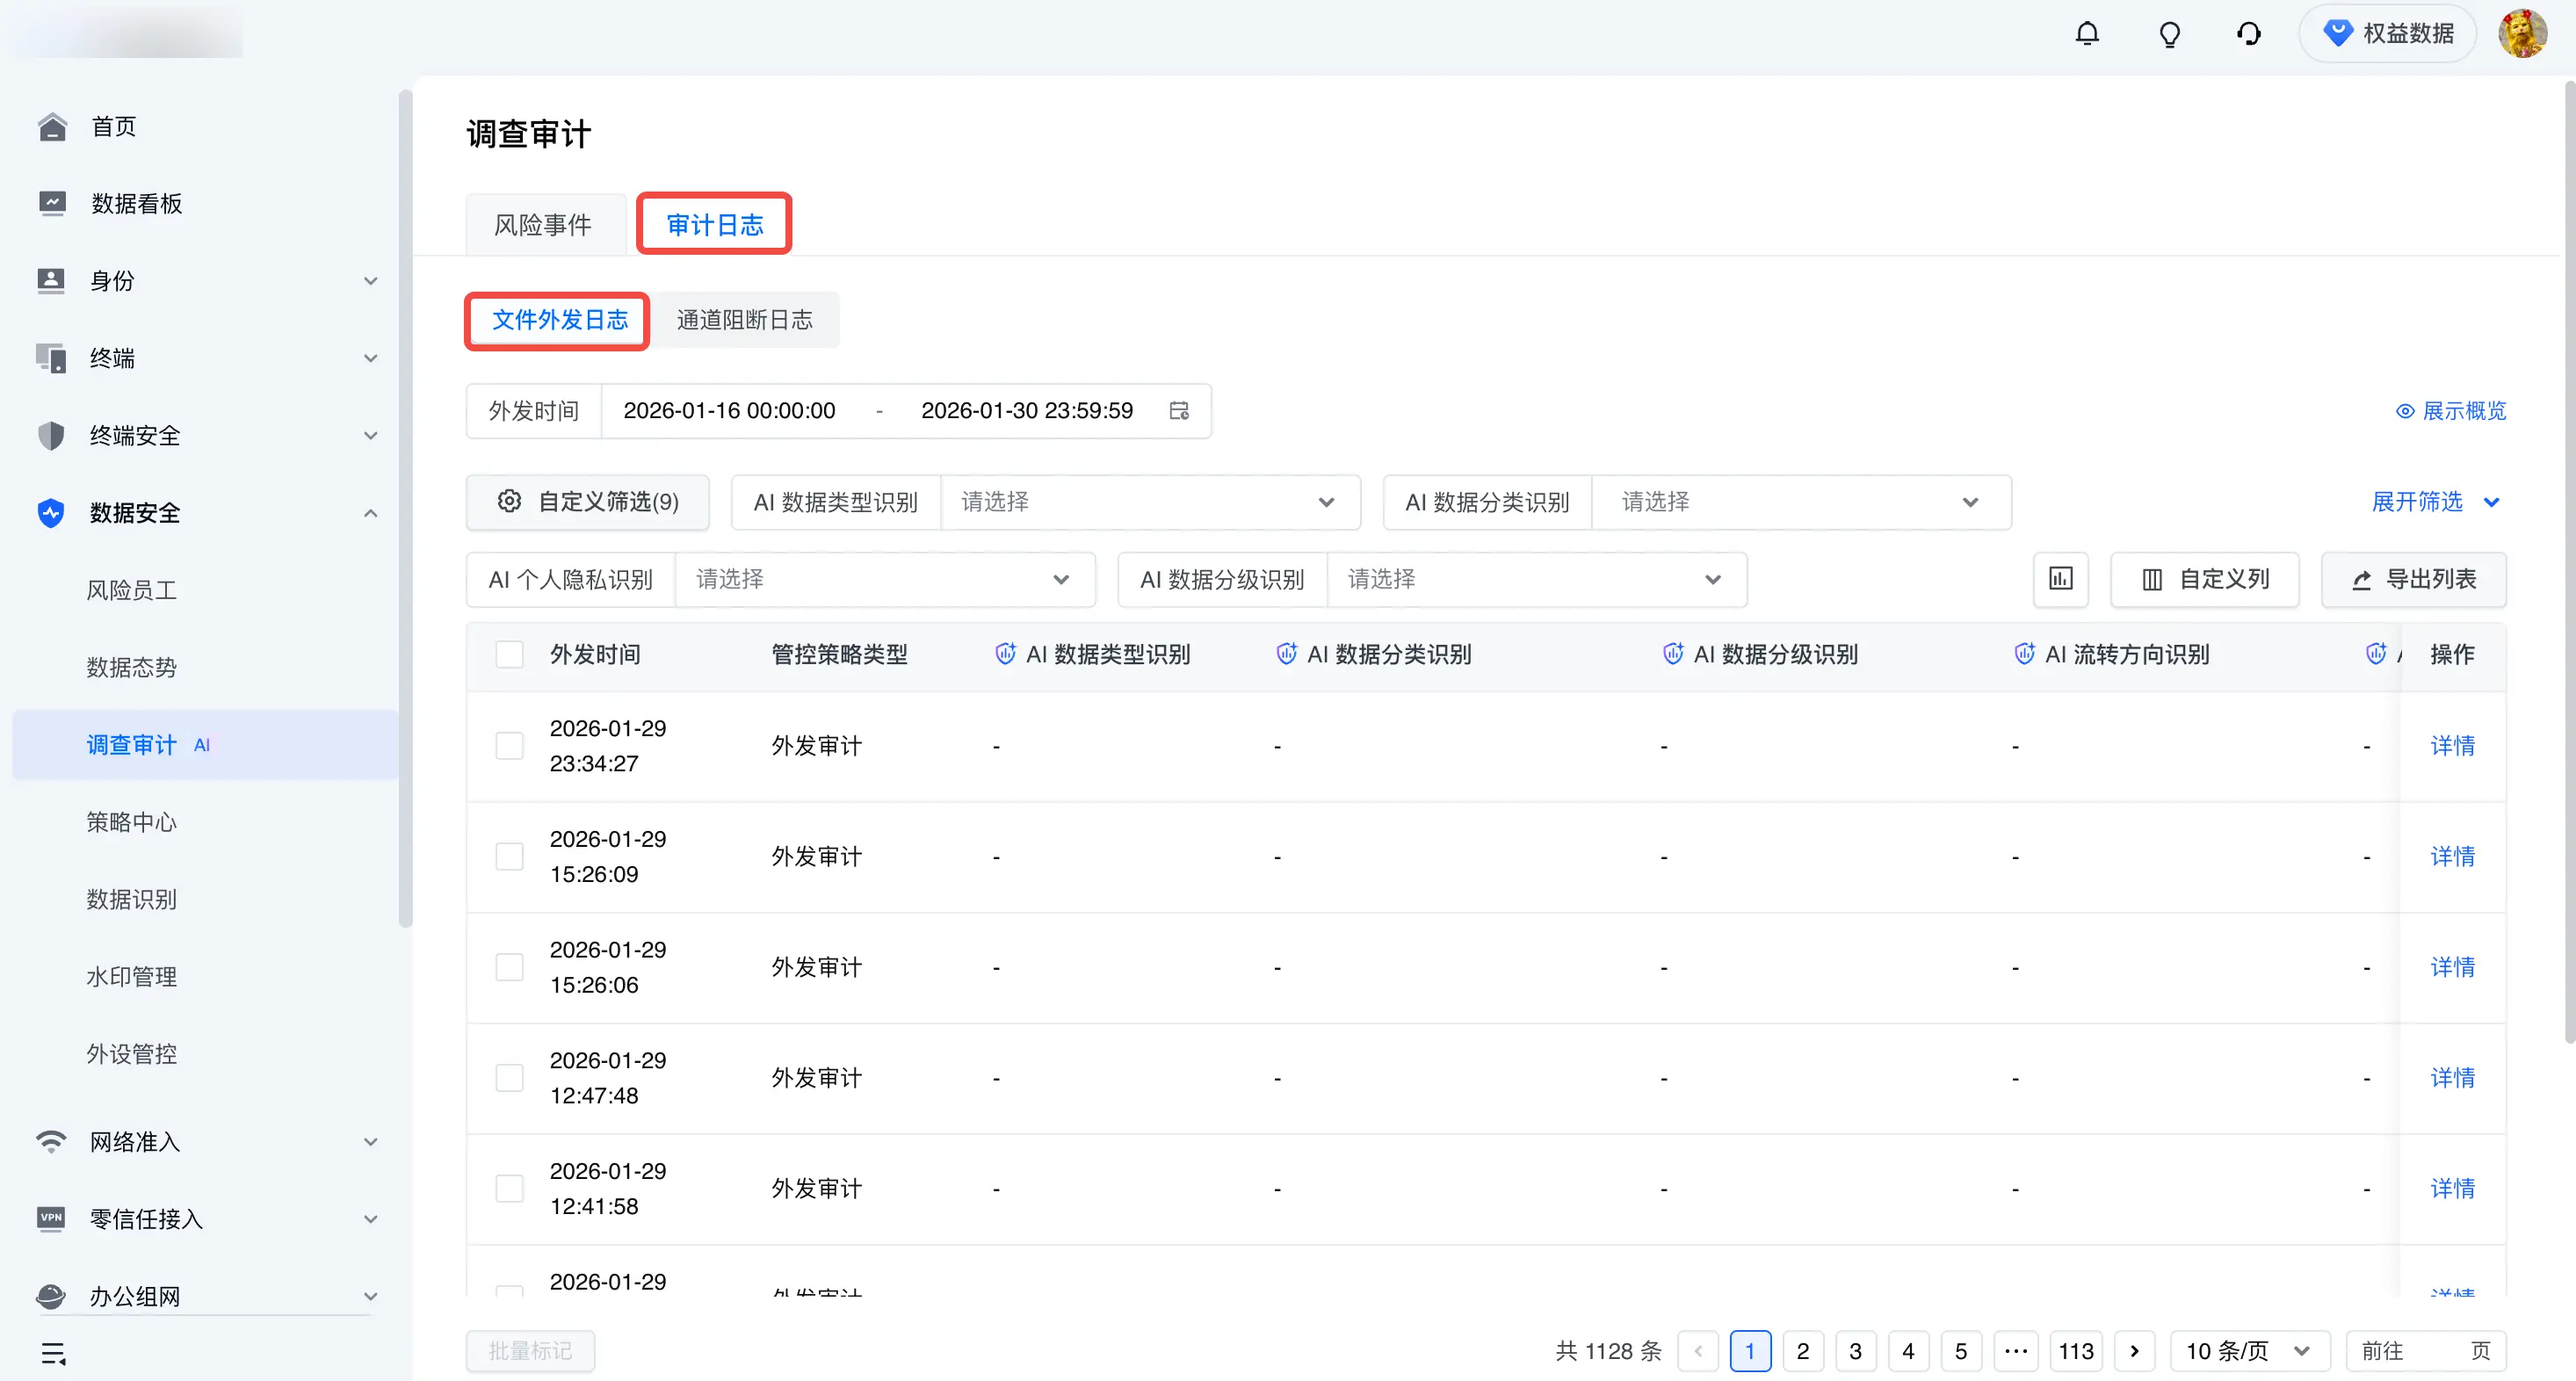
DLP AI 智能分析日志 | 开启数据安全智能体后,留存 AI 敏感数据分析策略触发的告警日志。 | 数据安全 > 调查审计 > 审计日志 > 文件外发日志中 AI 驱动的部分
| SaaS 版:180 天 私有化版:默认 180 天;可调整范围为 0-270 天 | 支持 搜索“DLP AI 智能分析结果” |
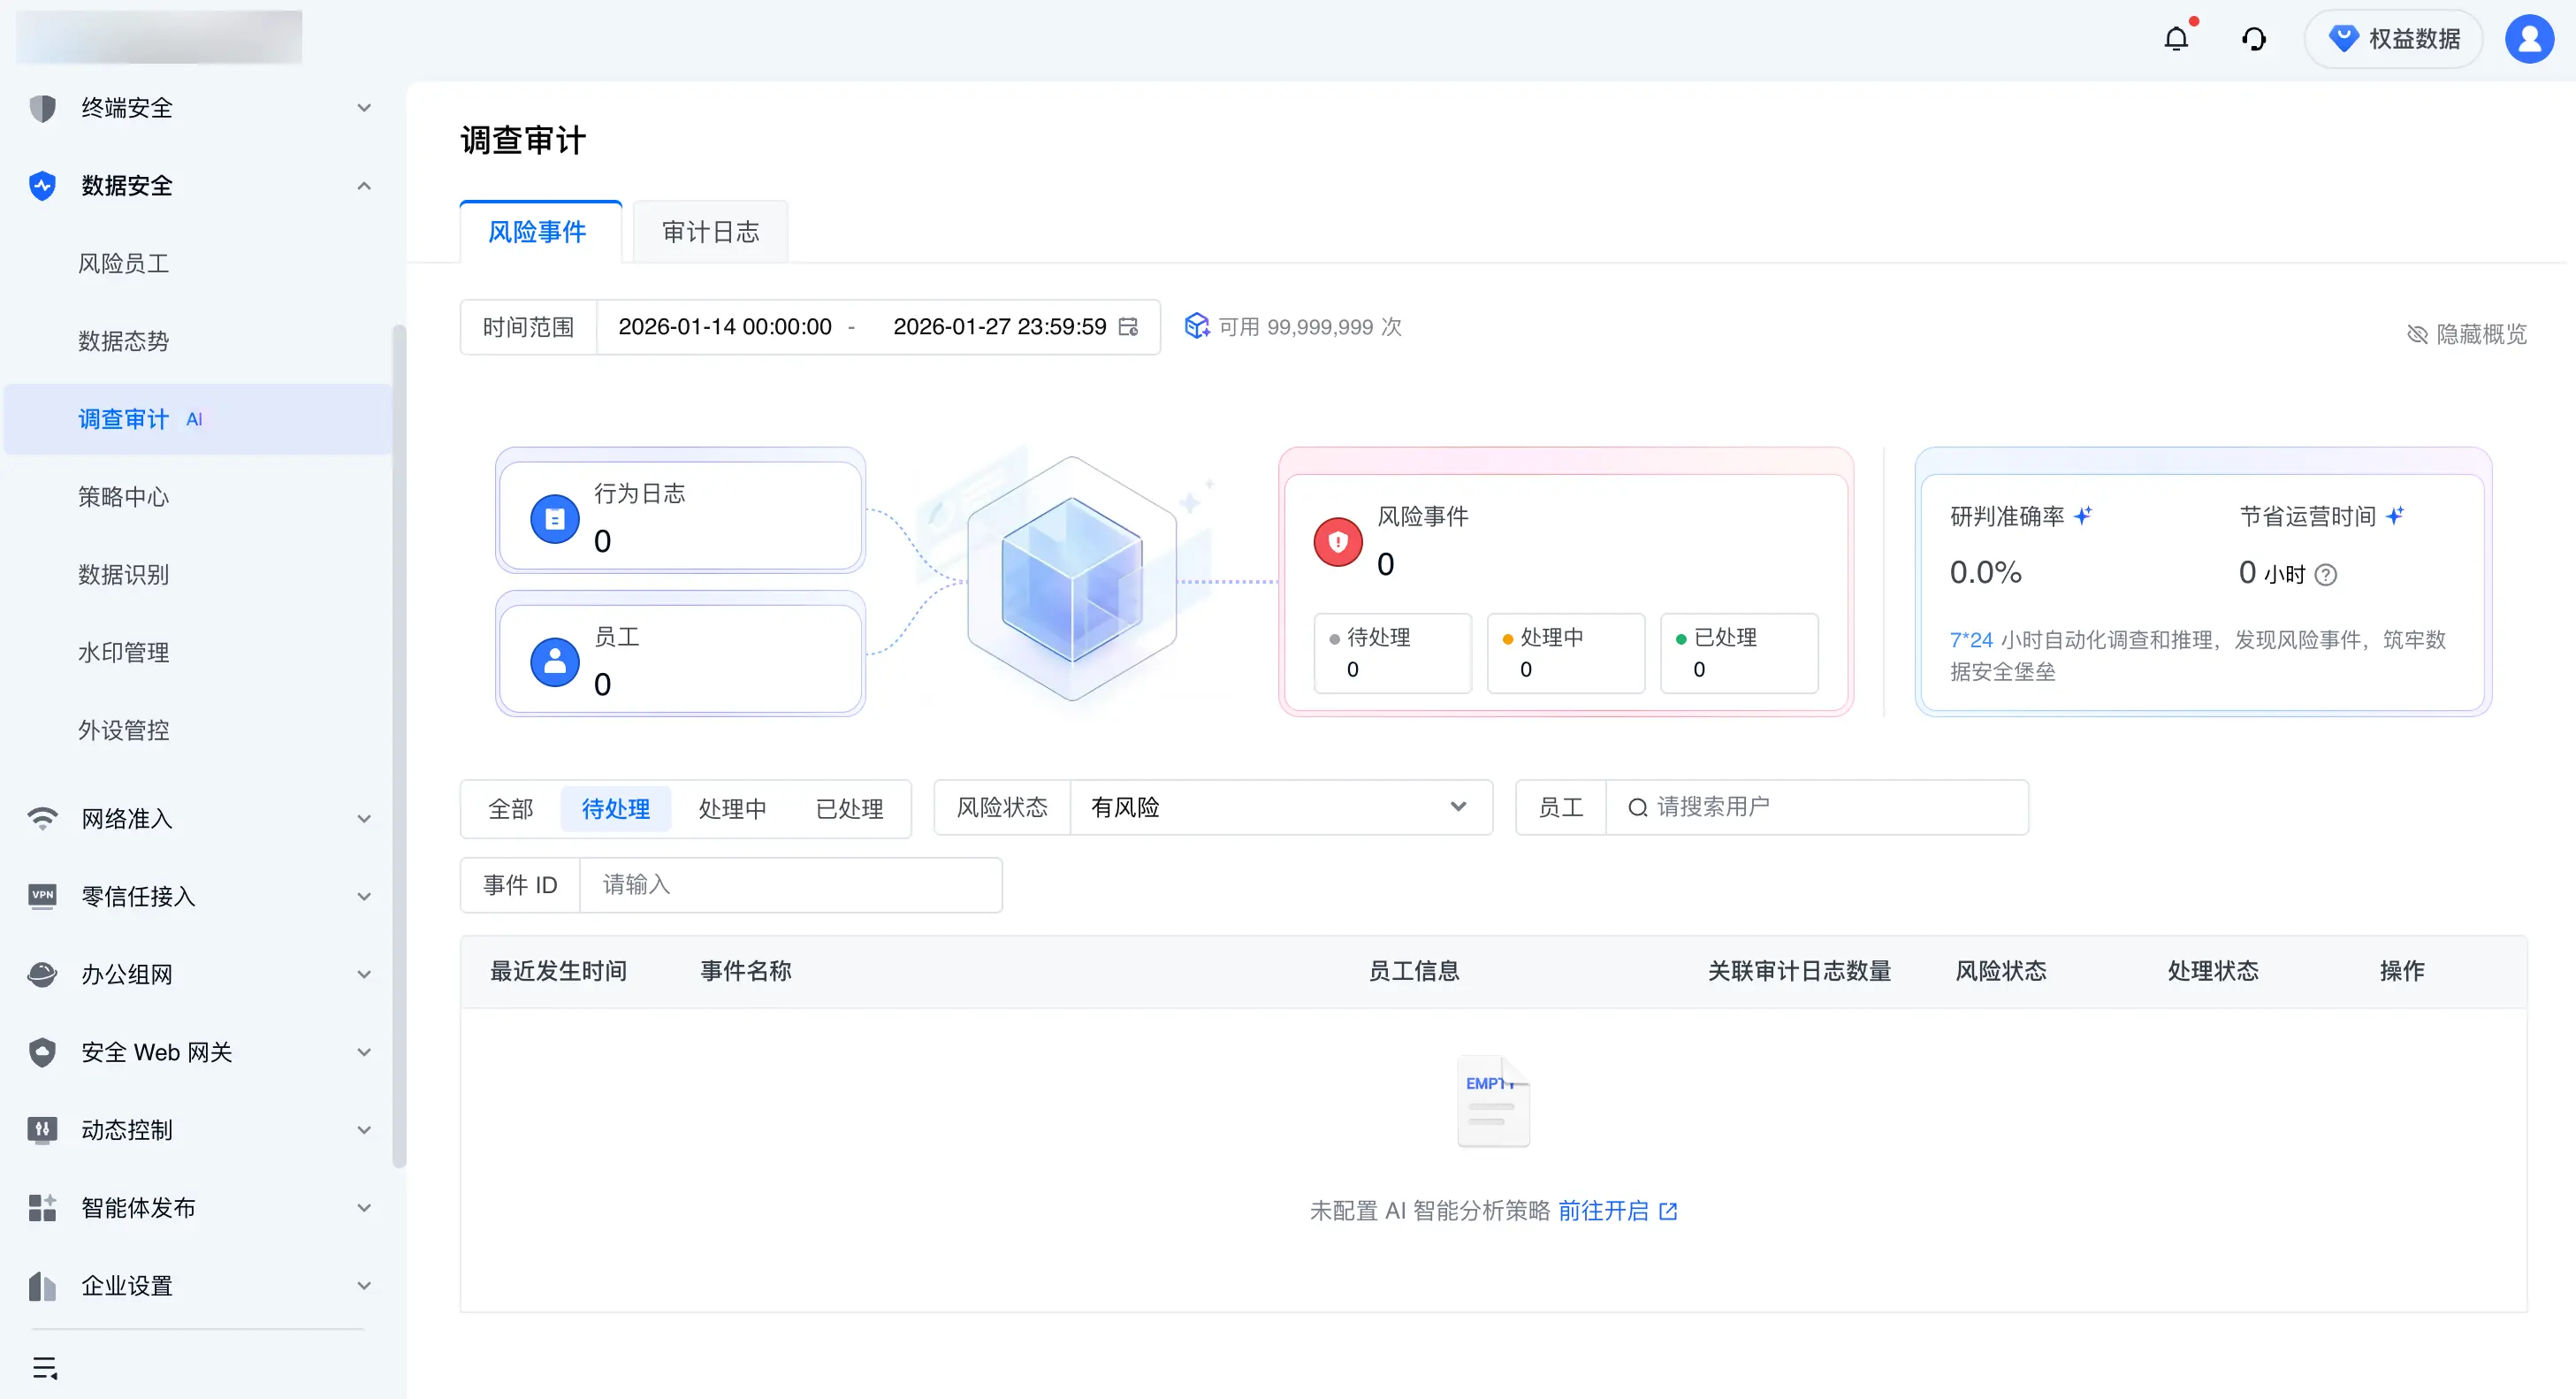
DLP AI 风险洞察事件 | 开启数据安全智能体后,留存 AI 风险行为洞察策略触发的风险事件。 | 数据安全 > 调查审计 > 风险事件
| SaaS 版:180 天 私有化版:默认 180 天;可调整范围为 0-270 天 | 支持 搜索“DLP AI 风险洞察告警” |
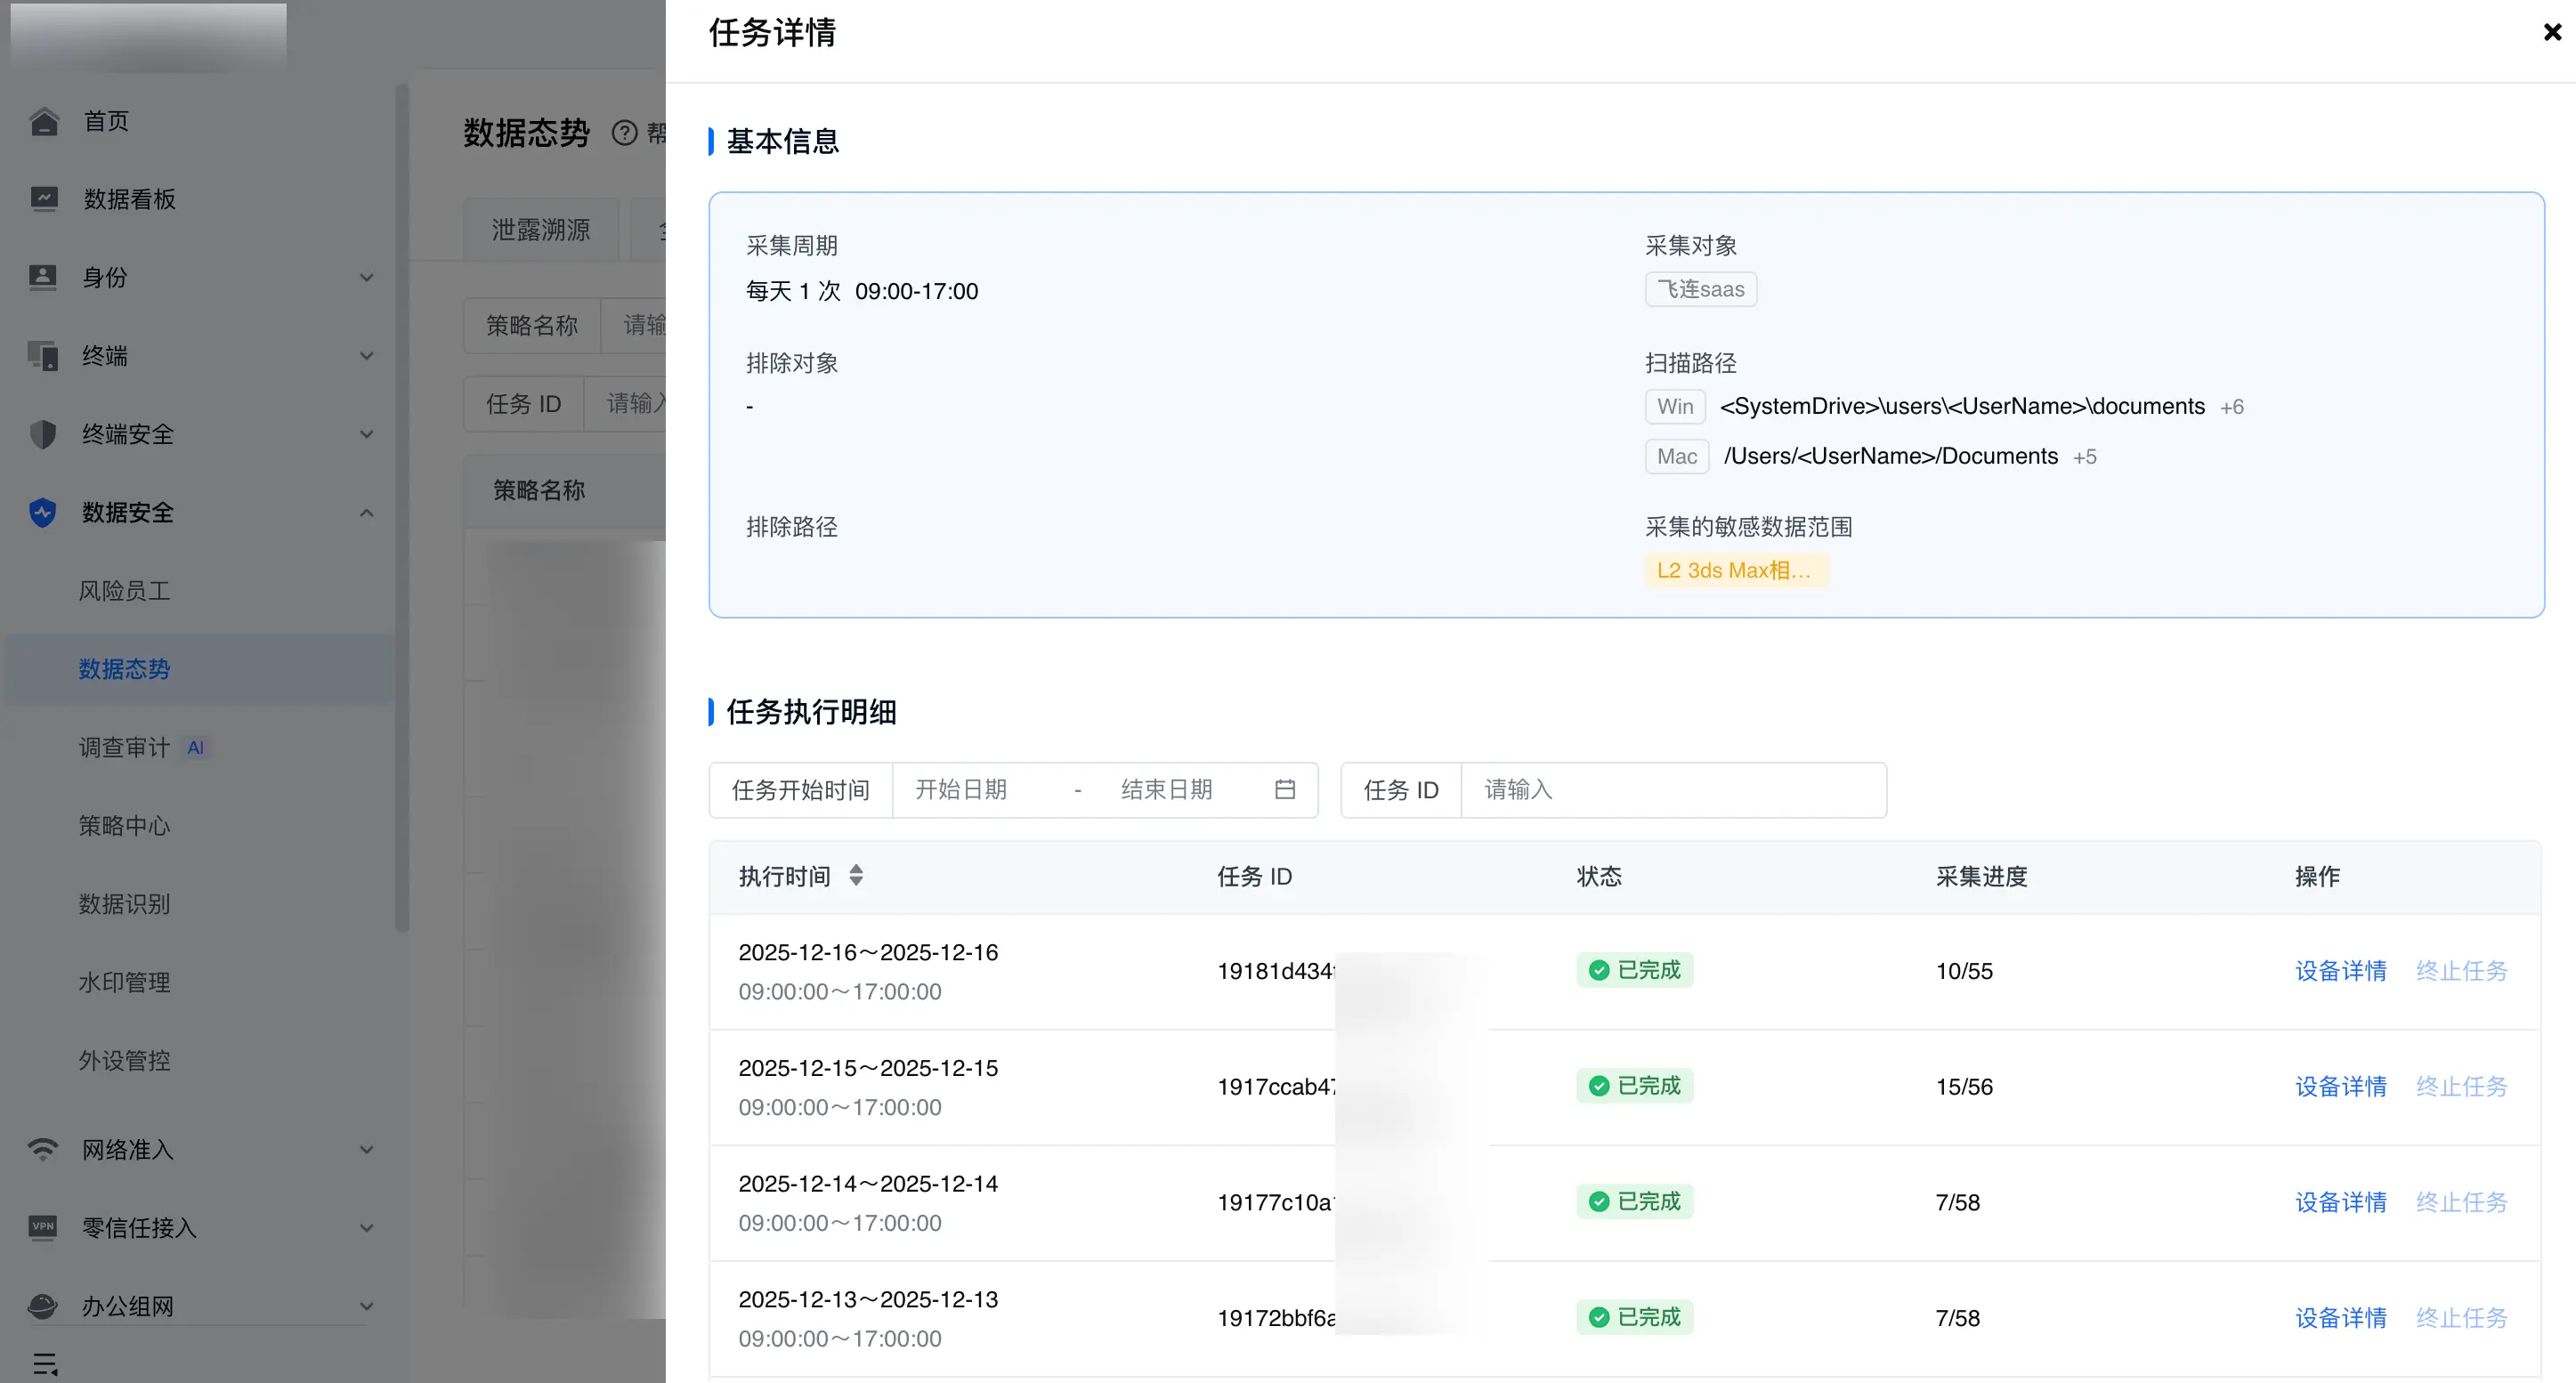
终端敏感文件采集任务 | 管理后台配置了终端采集策略后,记录对终端本地硬盘进行的敏感文件扫描结果。 | 数据安全 > 数据态势 > 数据采集策略 > 查看任务
| SaaS 版:180 天 私有化版:默认 180 天;可调整范围为 0-365 天 | 支持 搜索“数据防泄漏-本地文件采集日志” |
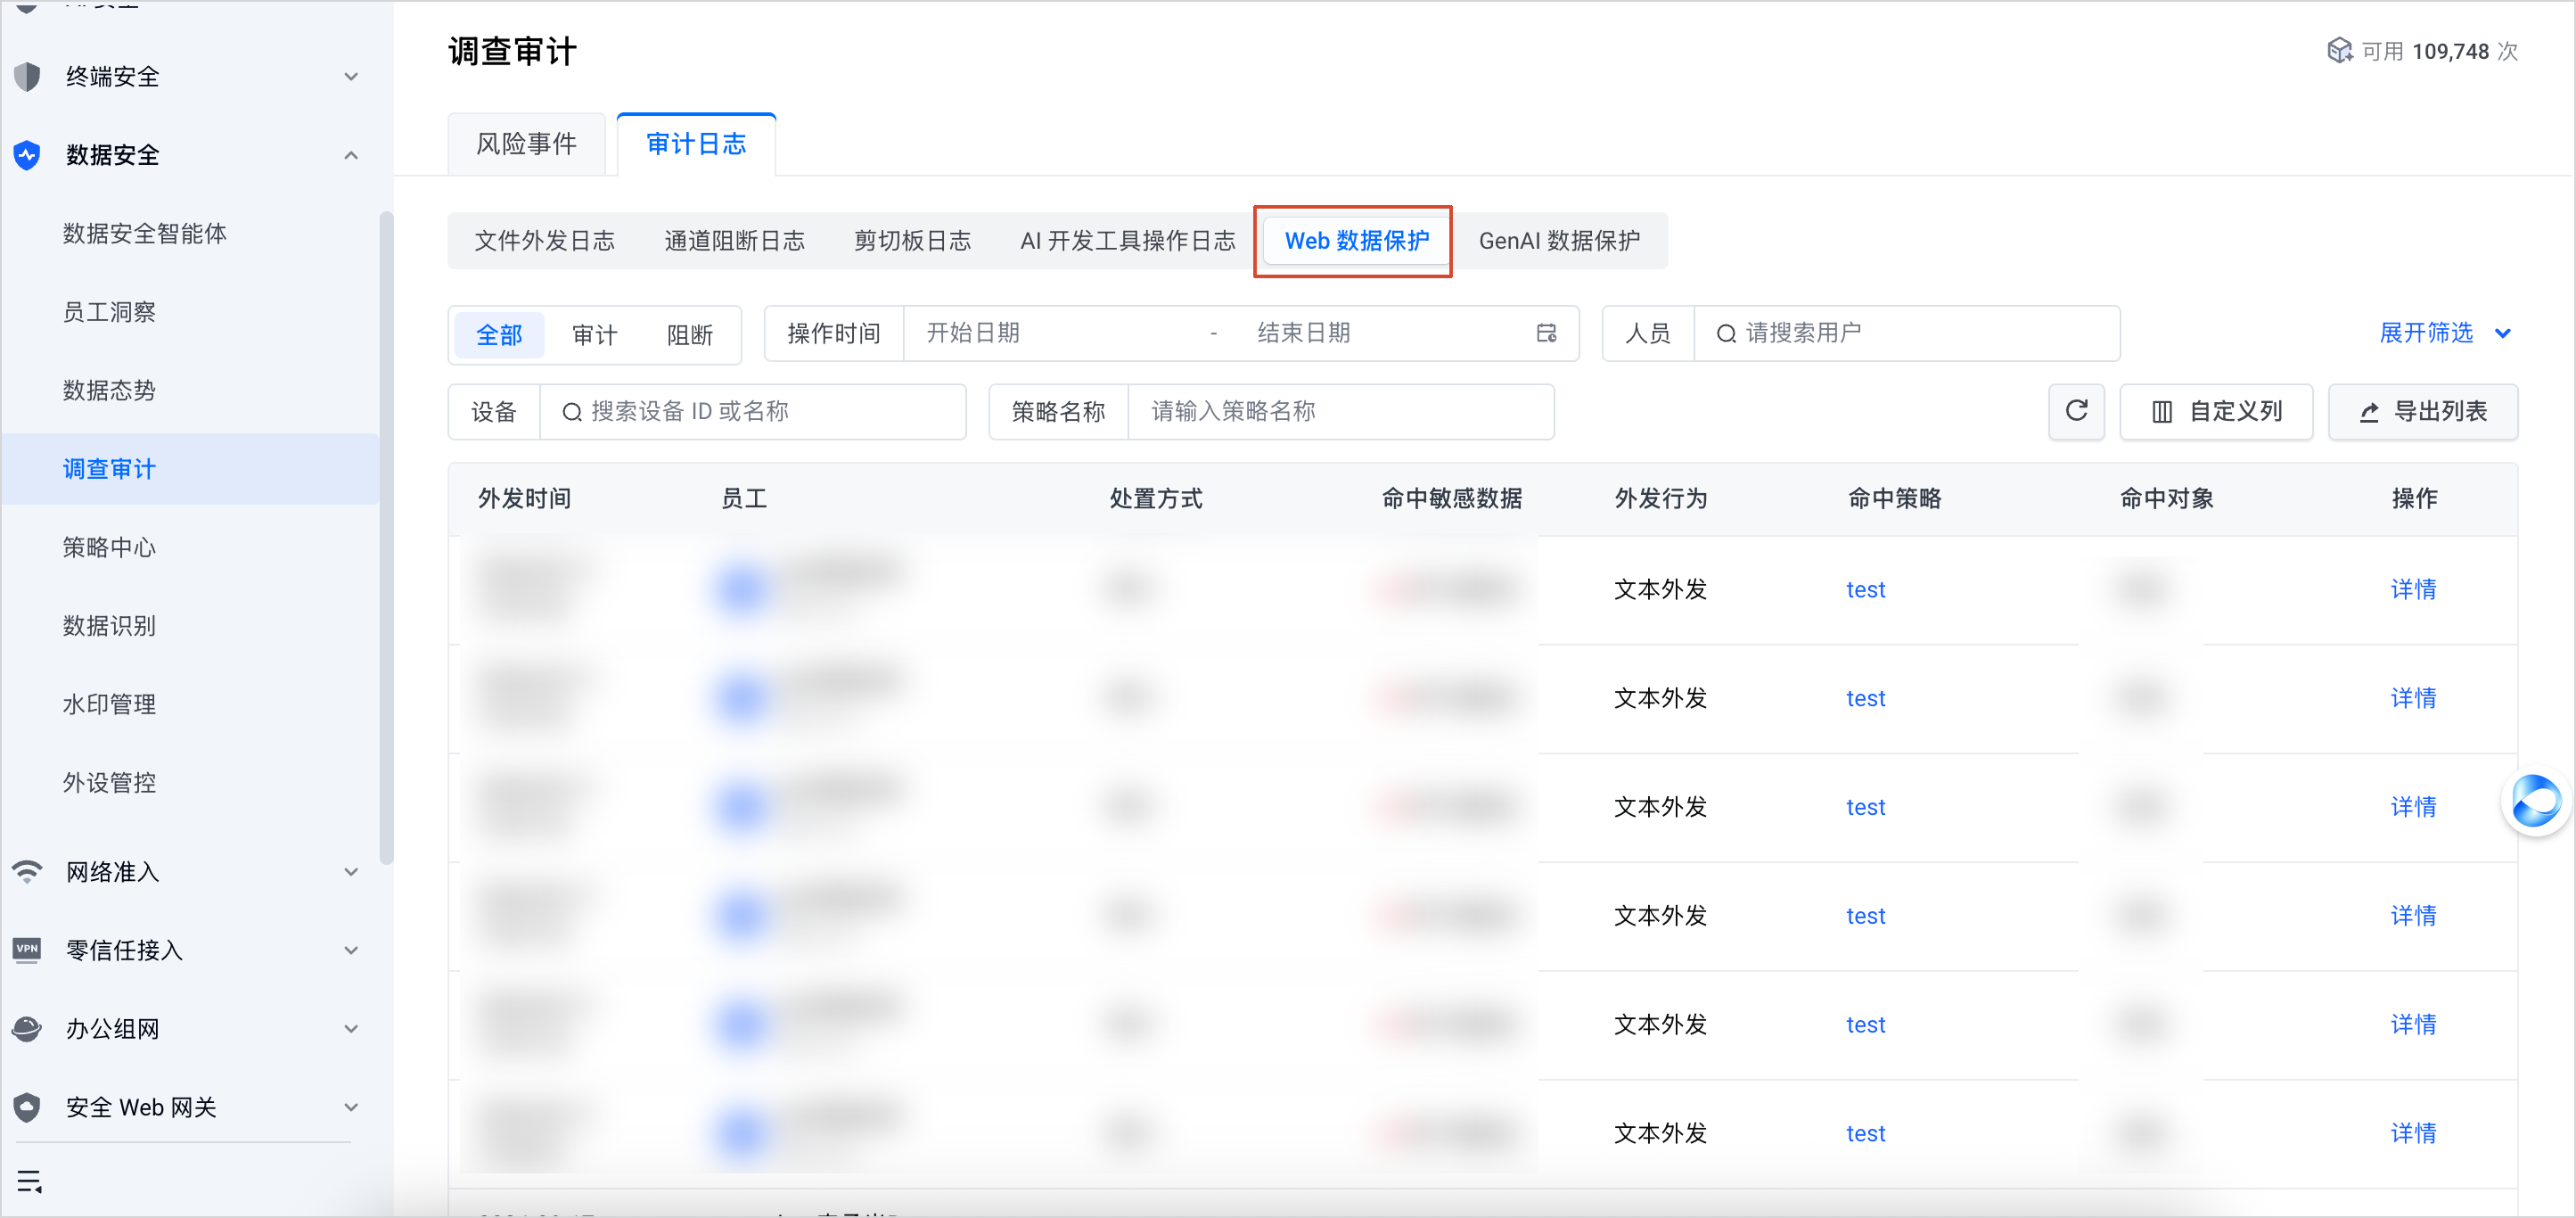
记录员工文本外发、文件上传及文件下载命中 Web 数据保护策略的情况,包括命中策略、敏感数据及处置结果。文件下载日志不包含敏感内容检测结果。 | 数据安全 > 调查审计 > 审计日志 > Web 数据保护
| SaaS 版:180 天 私有化版:180 天;暂不支持调整 | 不支持 但可以在查看页面导出 CSV 文件。 | |
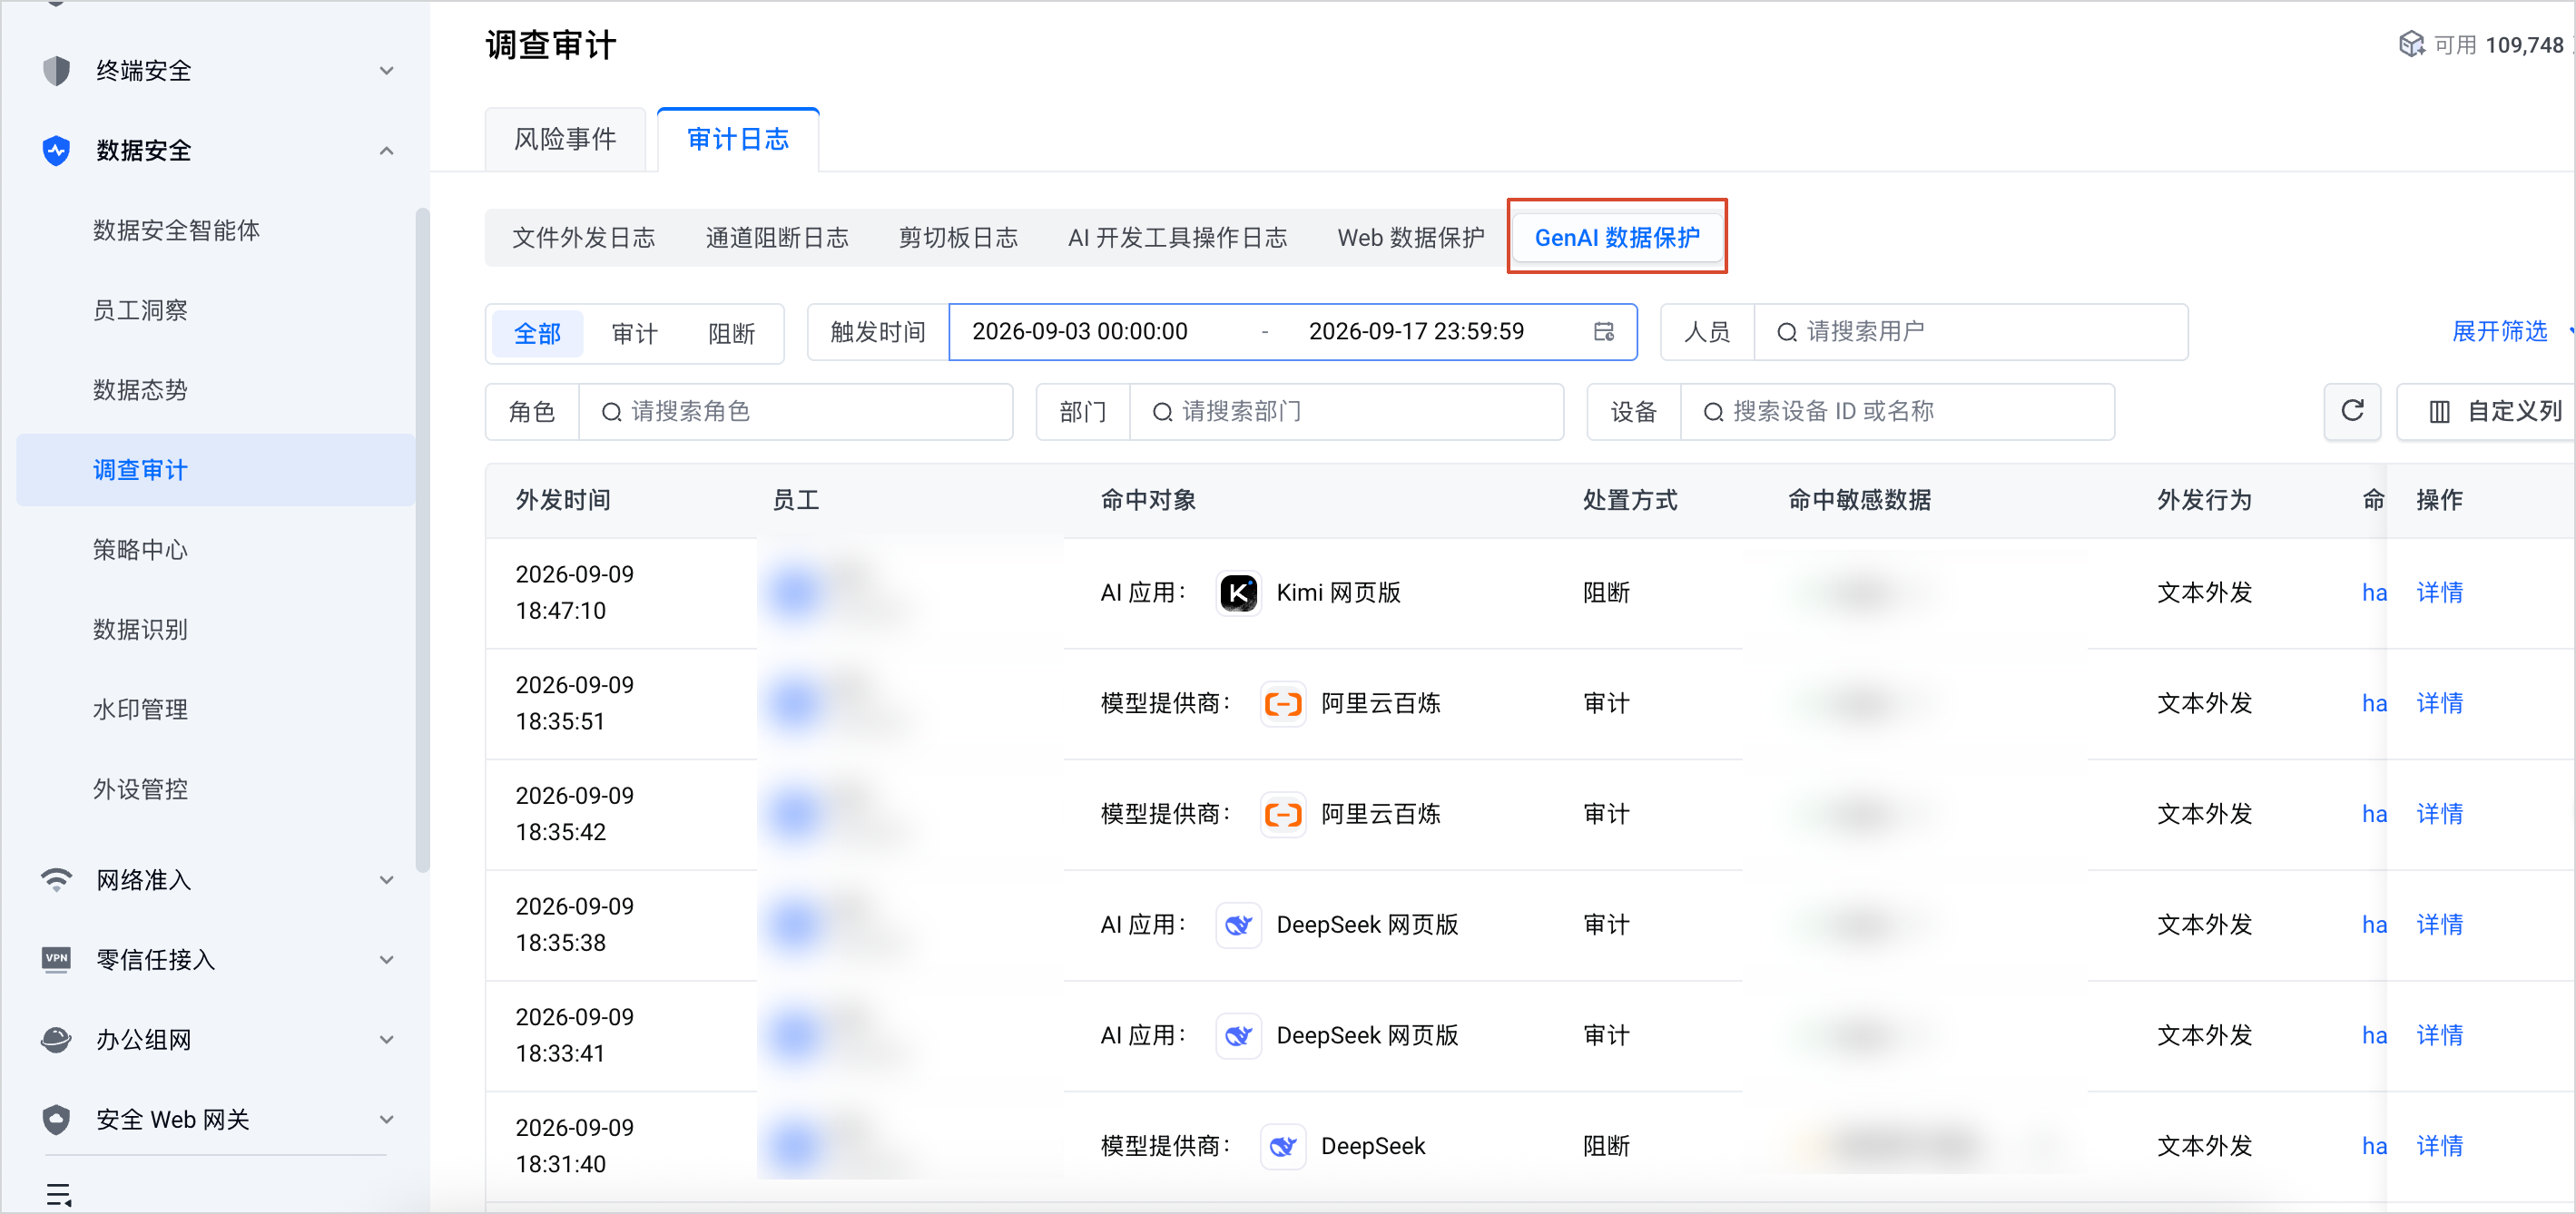
记录员工向 AI 应用或大模型 API 提交文本时命中 GenAI 数据保护策略的情况,包括命中规则、处置结果及相关会话内容。 | 数据安全 > 调查审计 > 审计日志 > GenAI 数据保护
| SaaS 版:180 天 私有化版:180 天;暂不支持调整 | 不支持 |
动态控制
| 日志类型 | 记录内容 | 查看位置 | 保留时长 | 是否支持外发 |
|---|---|---|---|---|
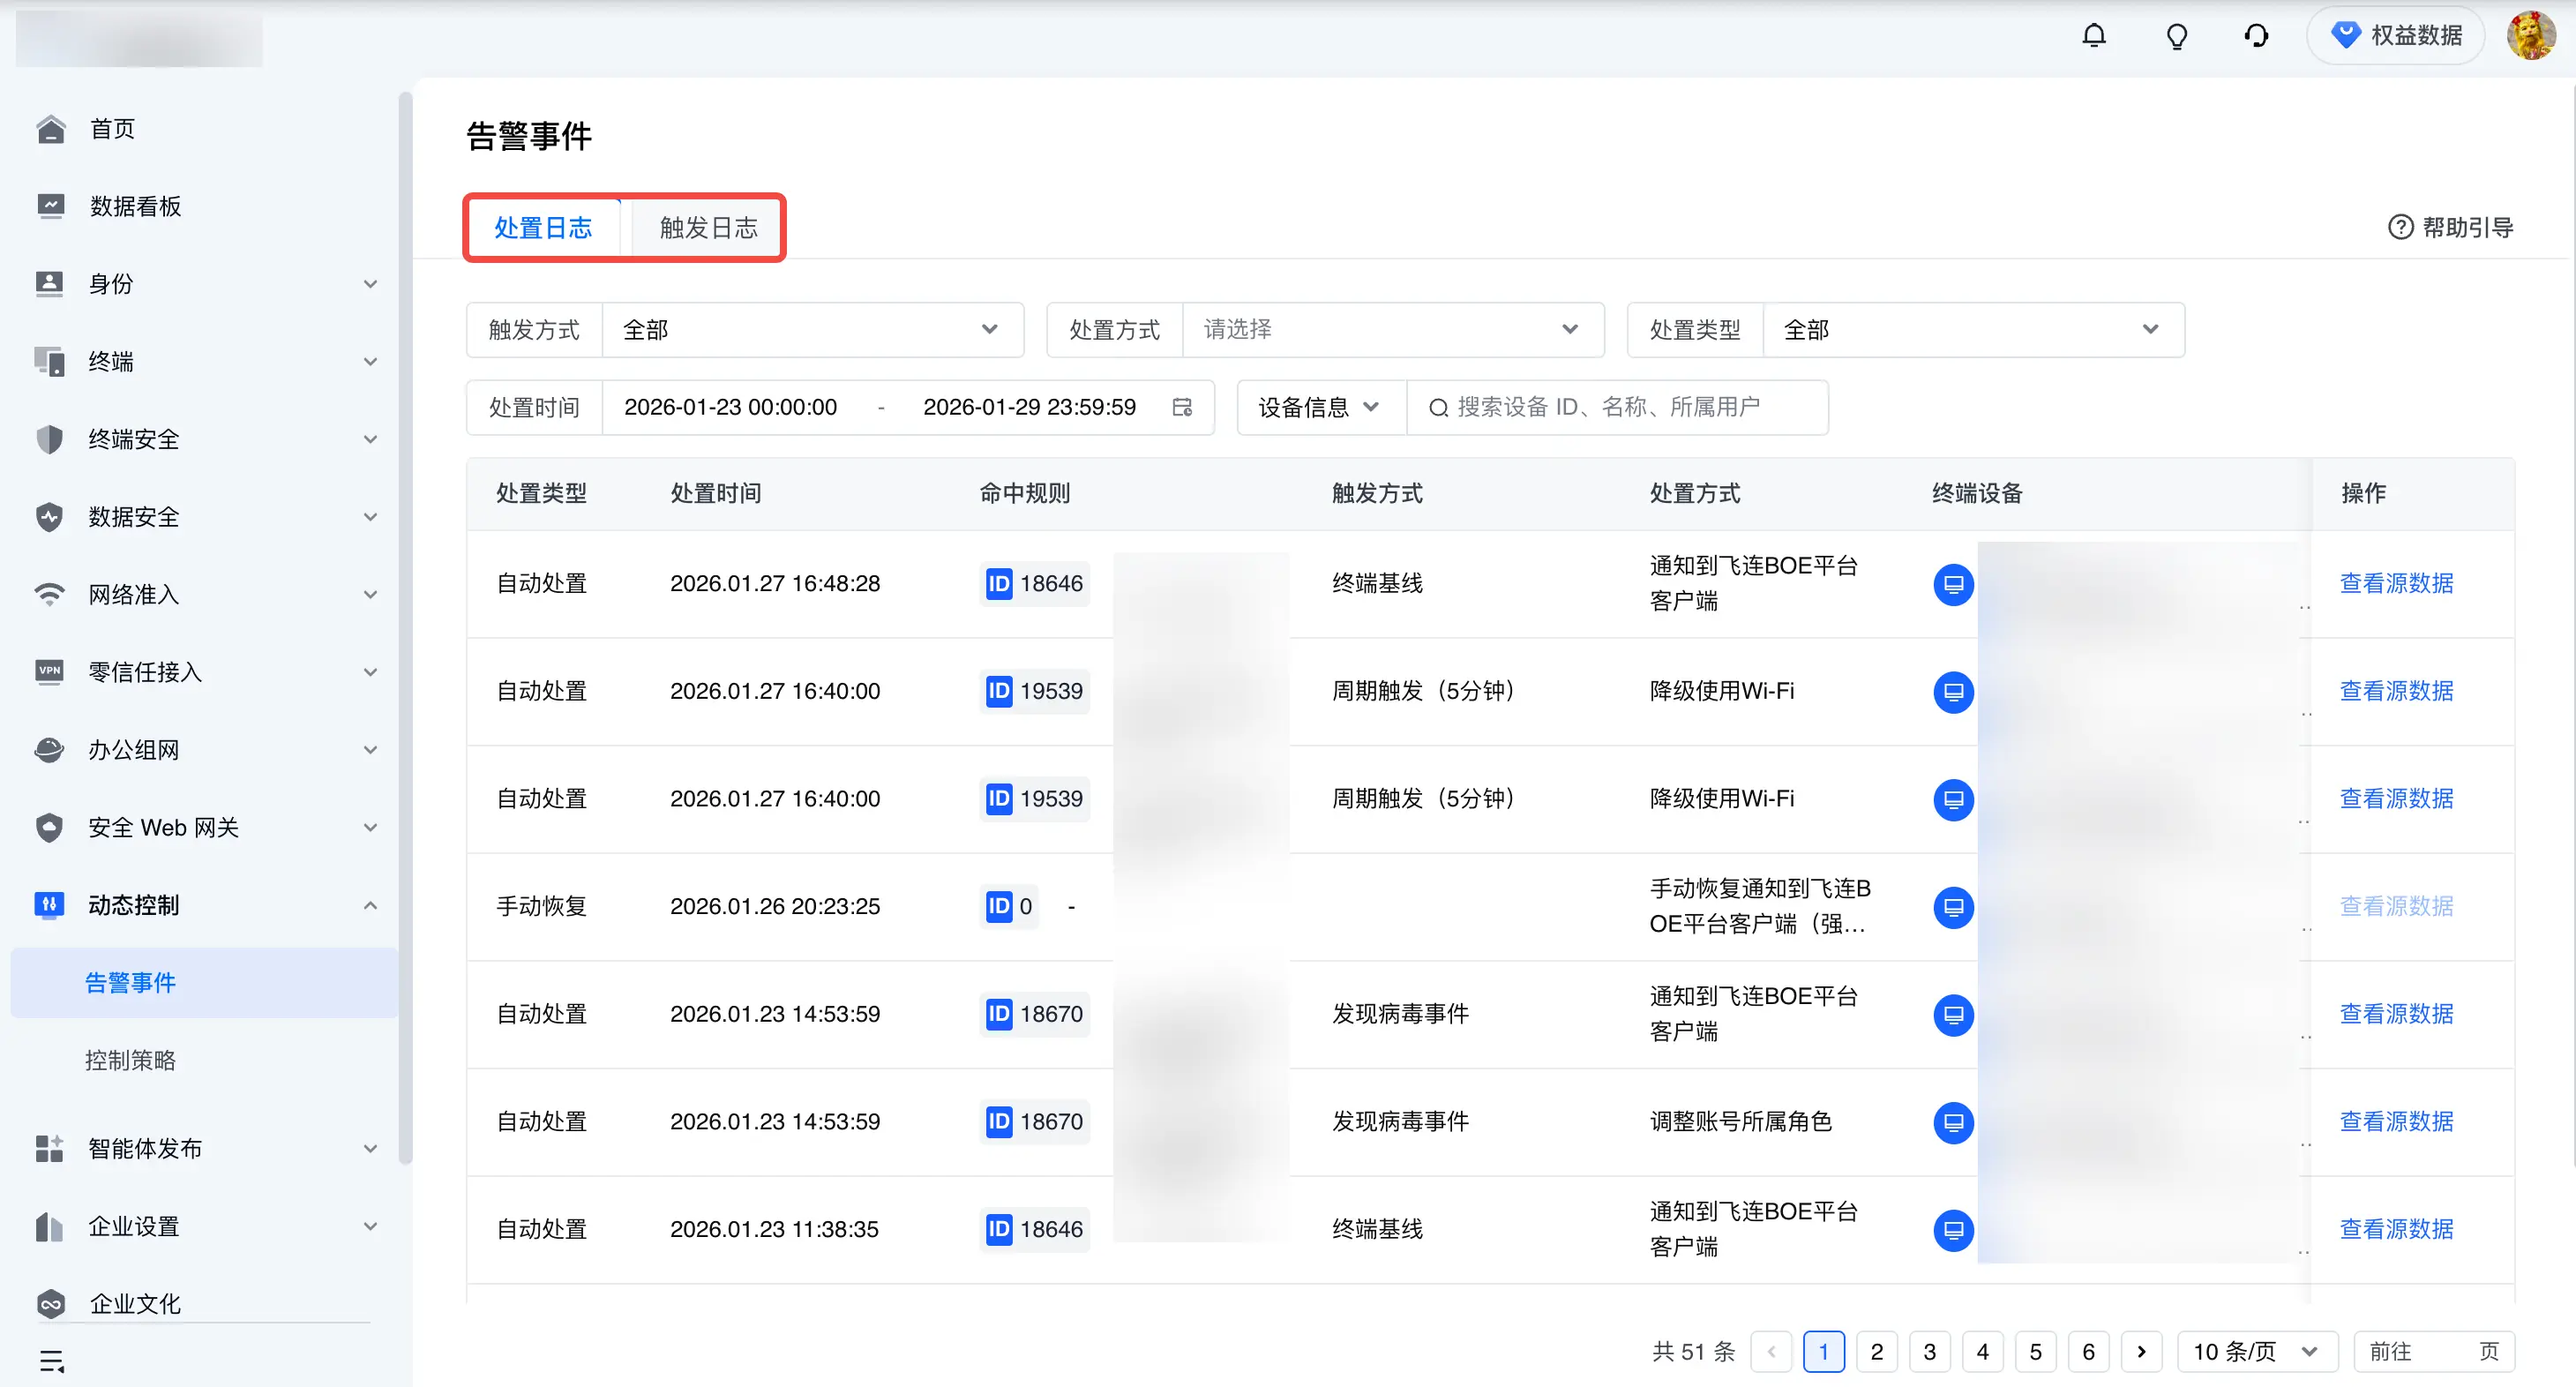
动态控制事件触发记录 | 留存终端命中动态控制策略的告警事件。 | 动态控制 > 告警事件
| SaaS 版:180 天 私有化版:默认 180 天;可调整范围为 0-270 天 | 支持 搜索“动态控制日志” |
零信任
| 日志类型 | 记录内容 | 查看位置 | 保留时长 | 是否支持外发 |
|---|---|---|---|---|
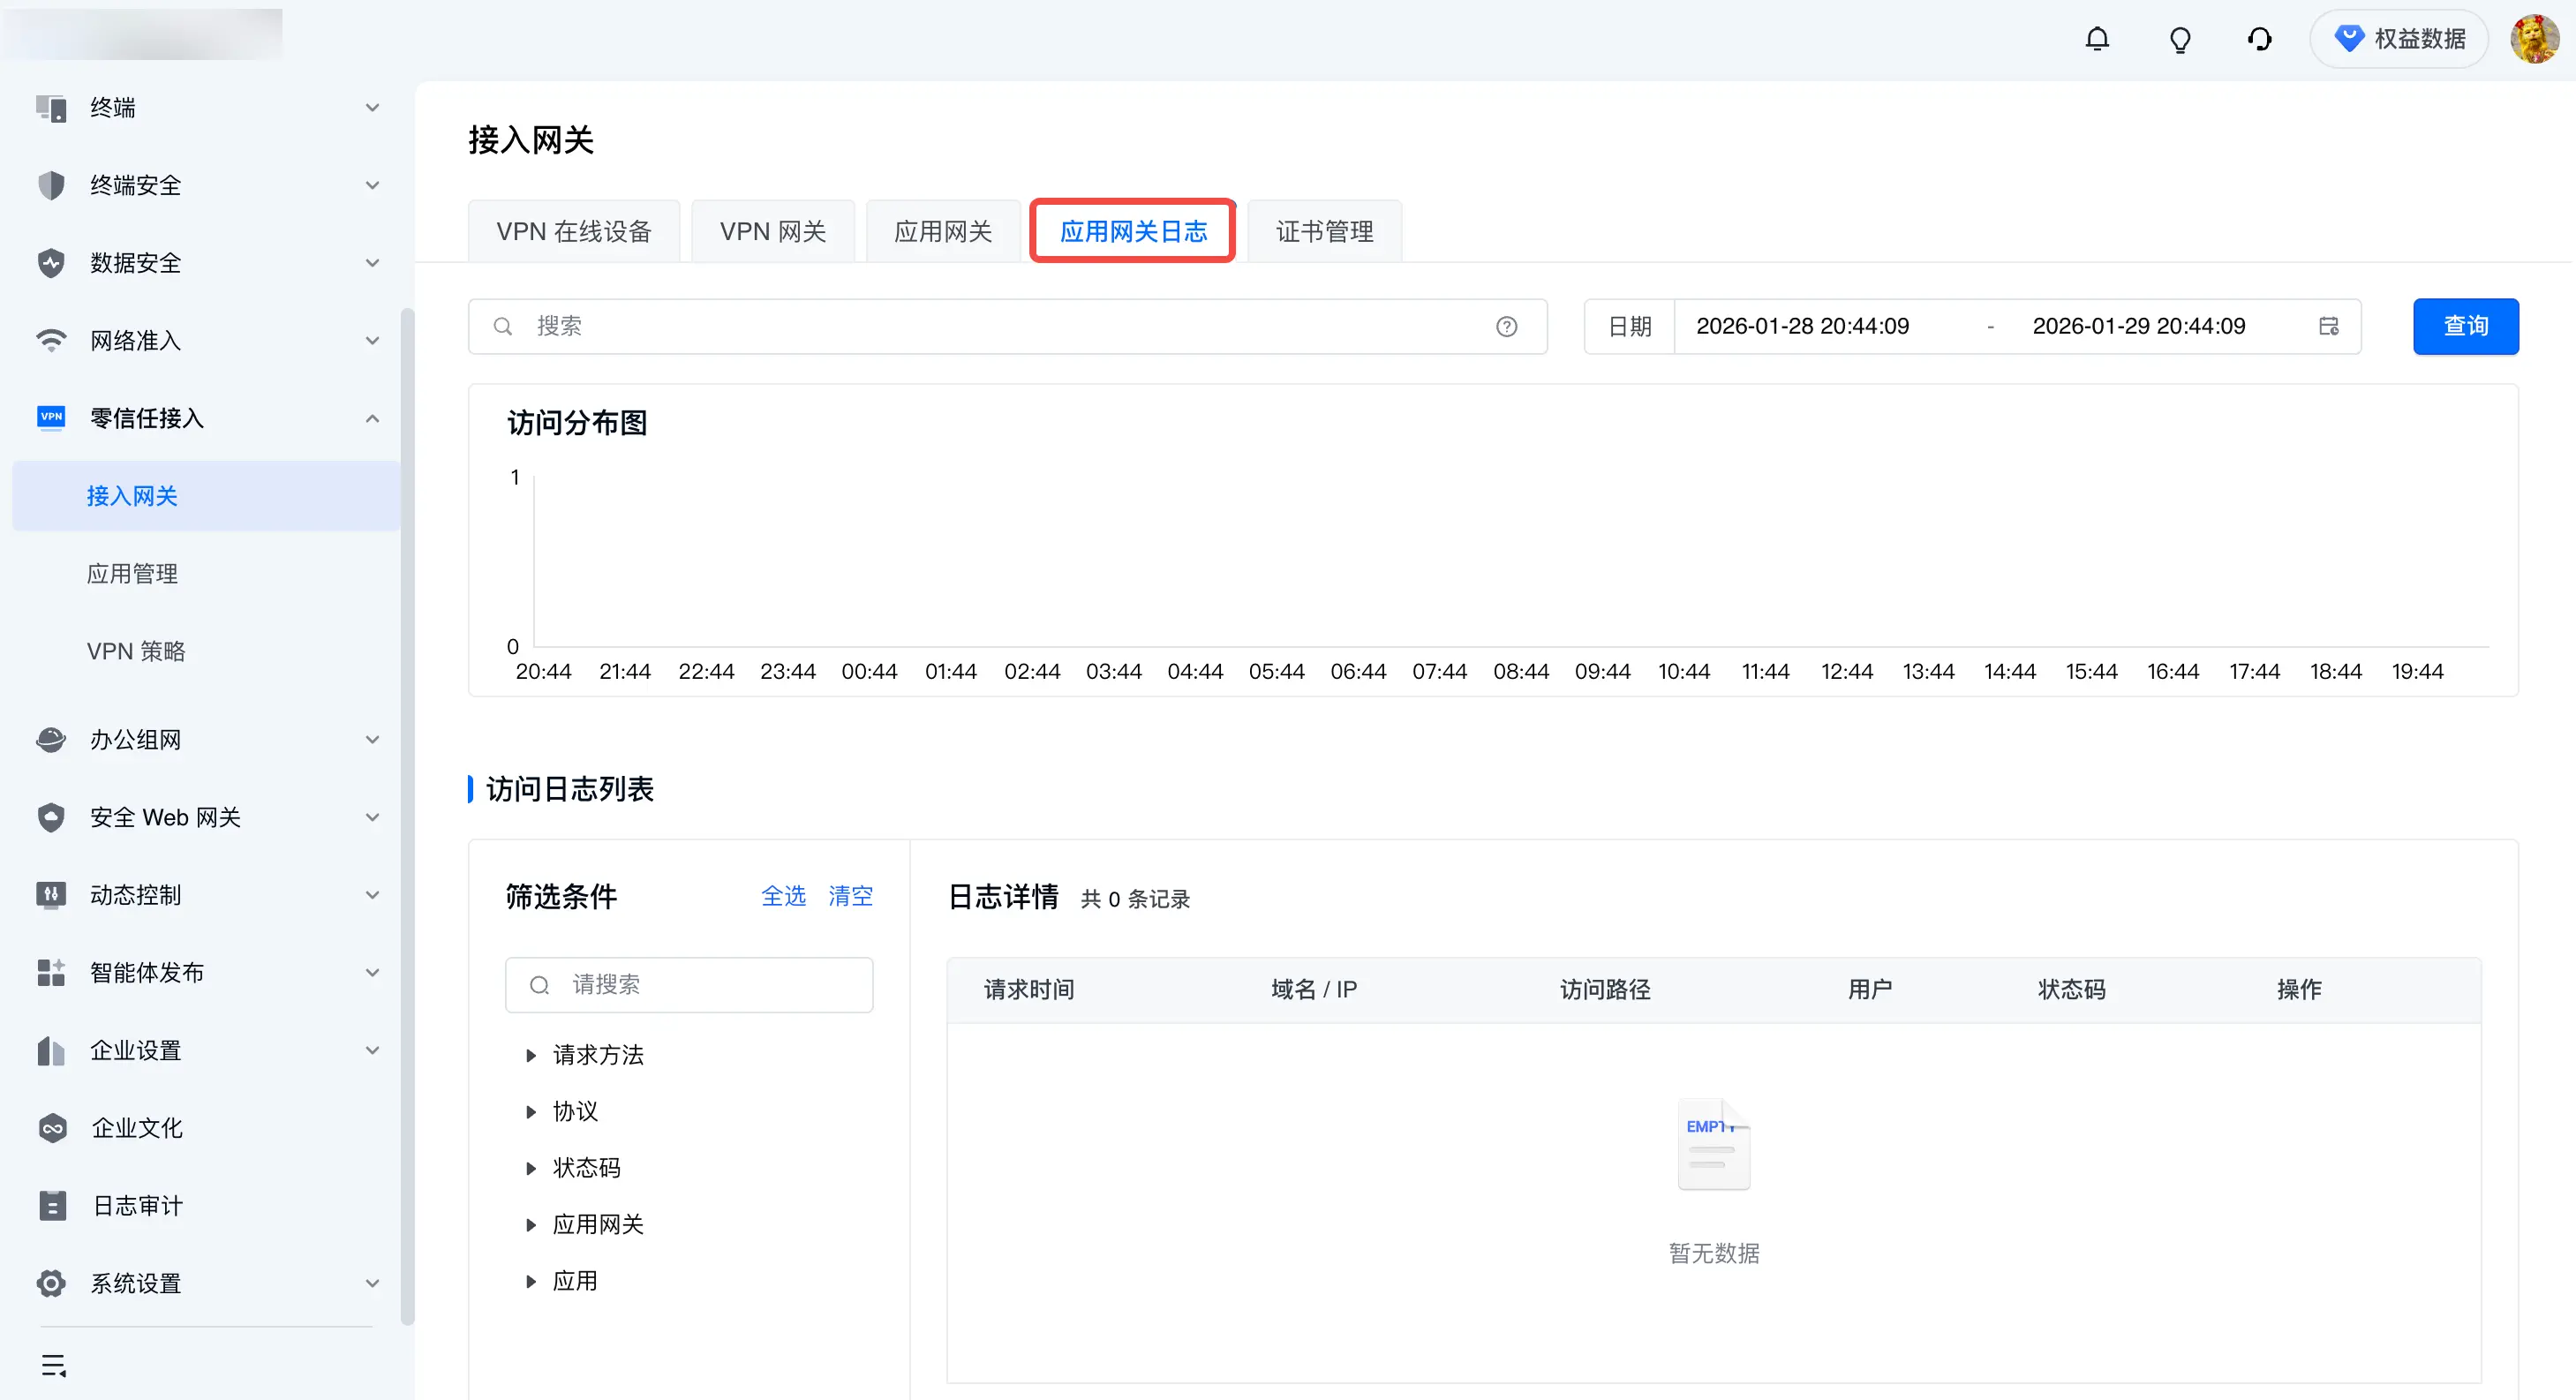
应用网关访问日志 | 记录用户通过零信任网关访问内部 Web 系统的访问日志。 | 零信任接入 > 接入网关 > 应用网关日志 > 日志详情
| SaaS 版:15 天 私有化版:默认 15 天;不支持调整 | 支持 搜索“应用网关访问日志” |
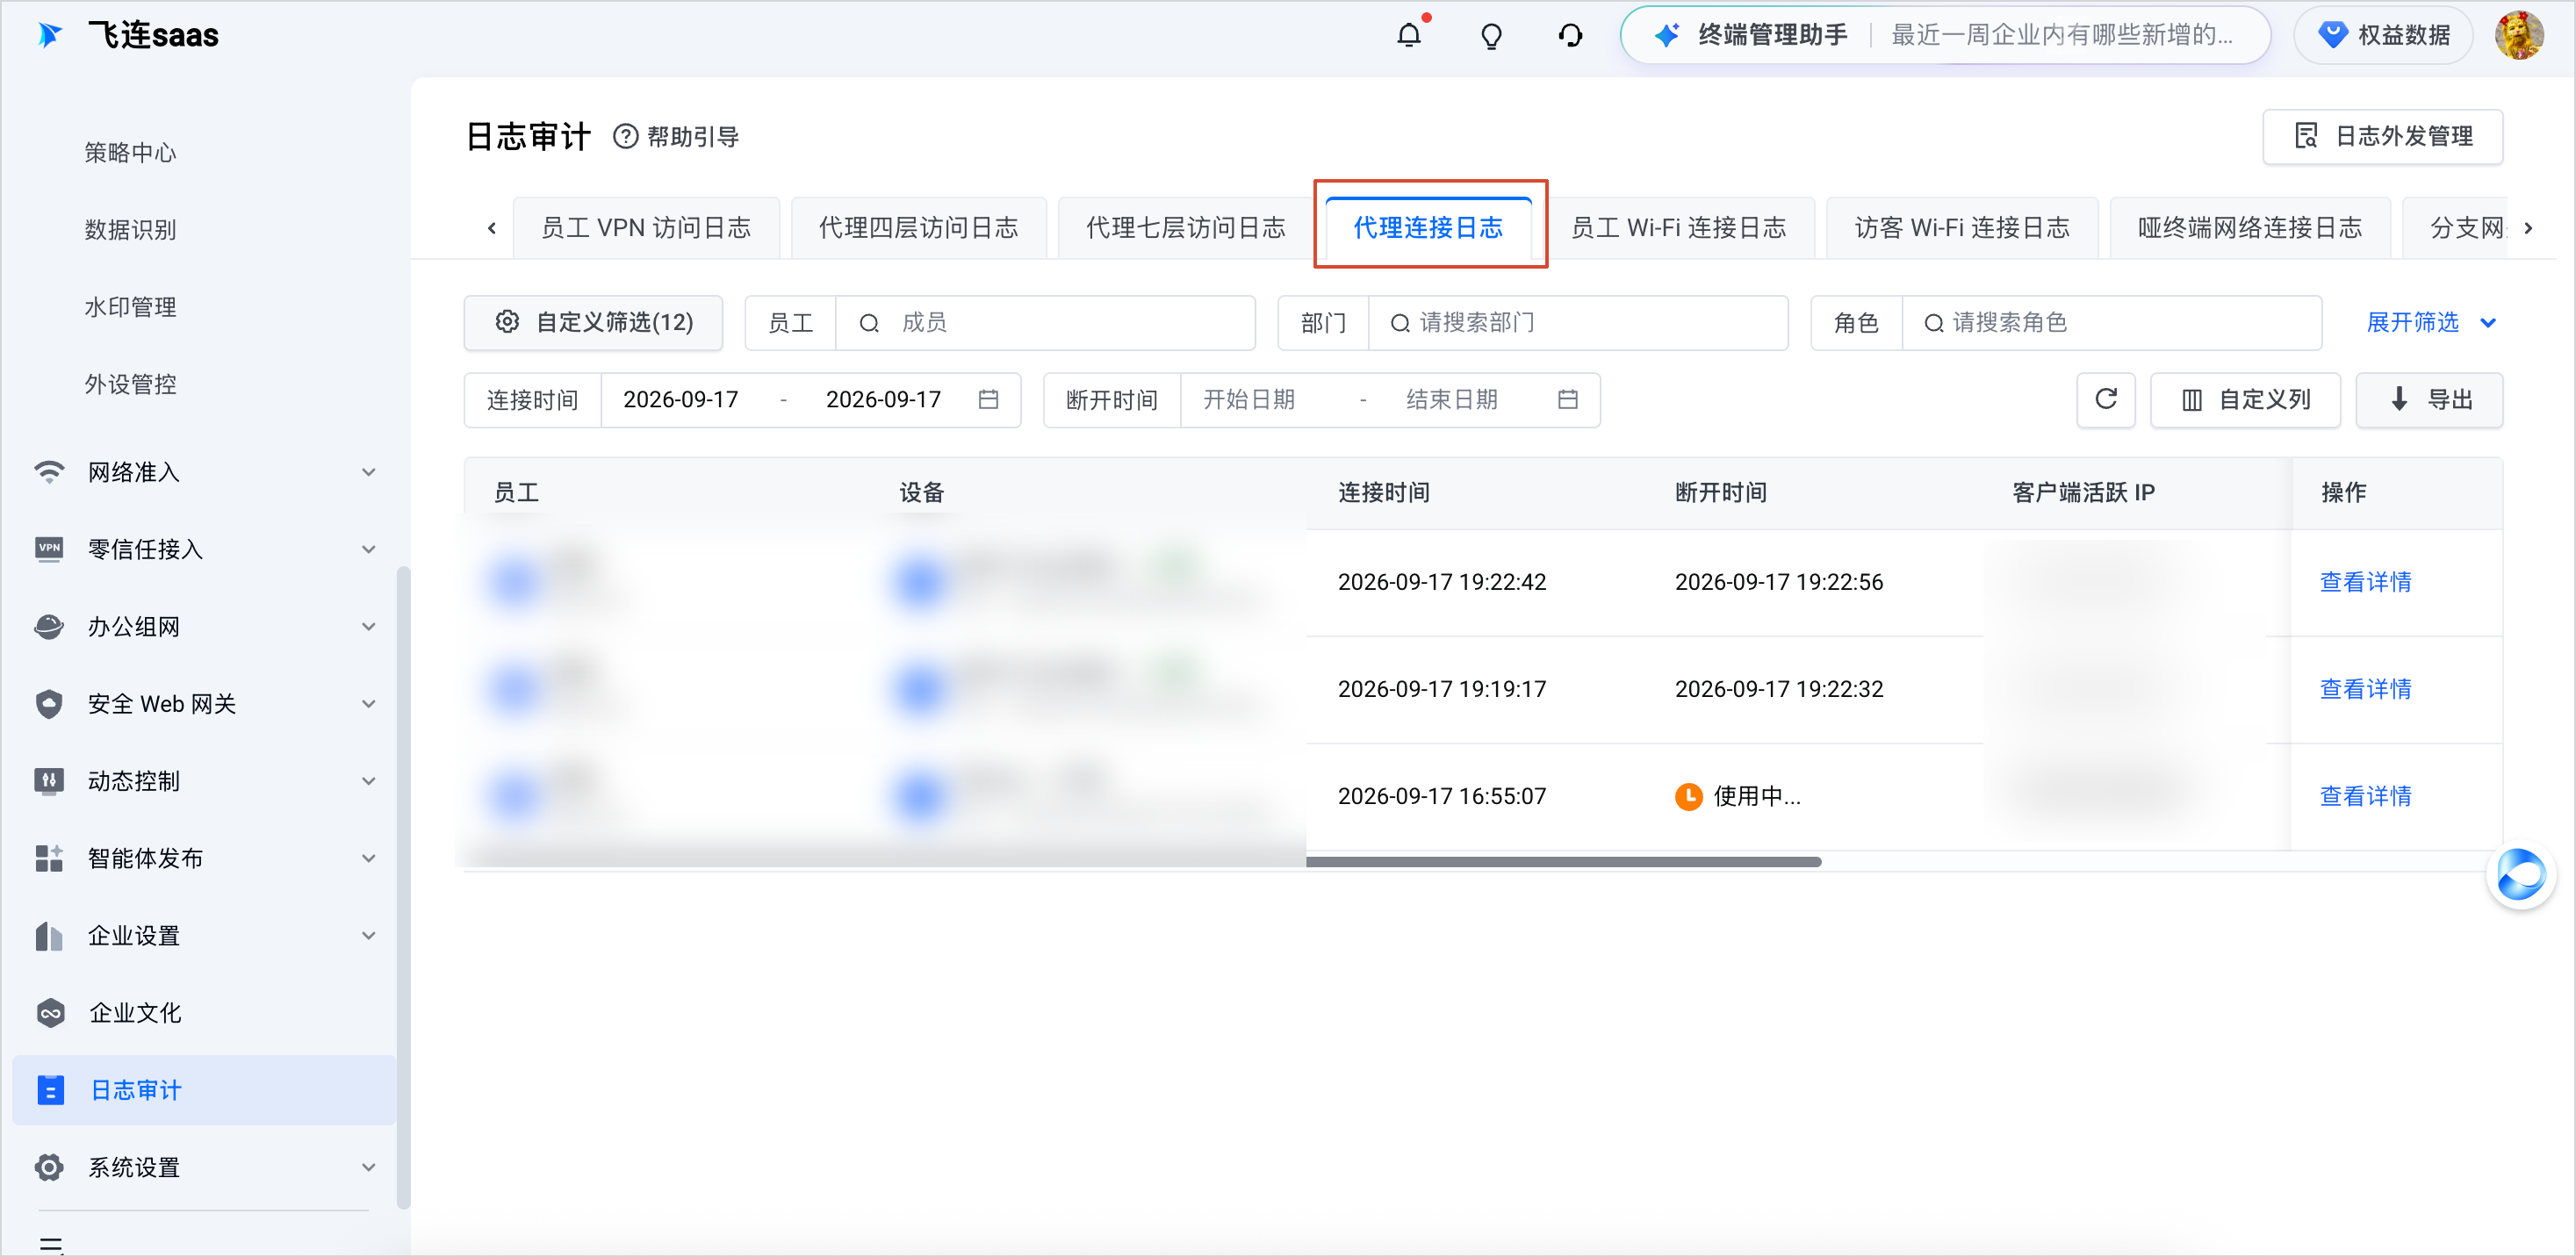
代理连接日志 | 员工开启、断开代理的连接记录 | 日志审计 > 代理连接日志
| SaaS 版:180 天 私有化版:180 天 | 支持 搜索“ZTNA 连接日志” |
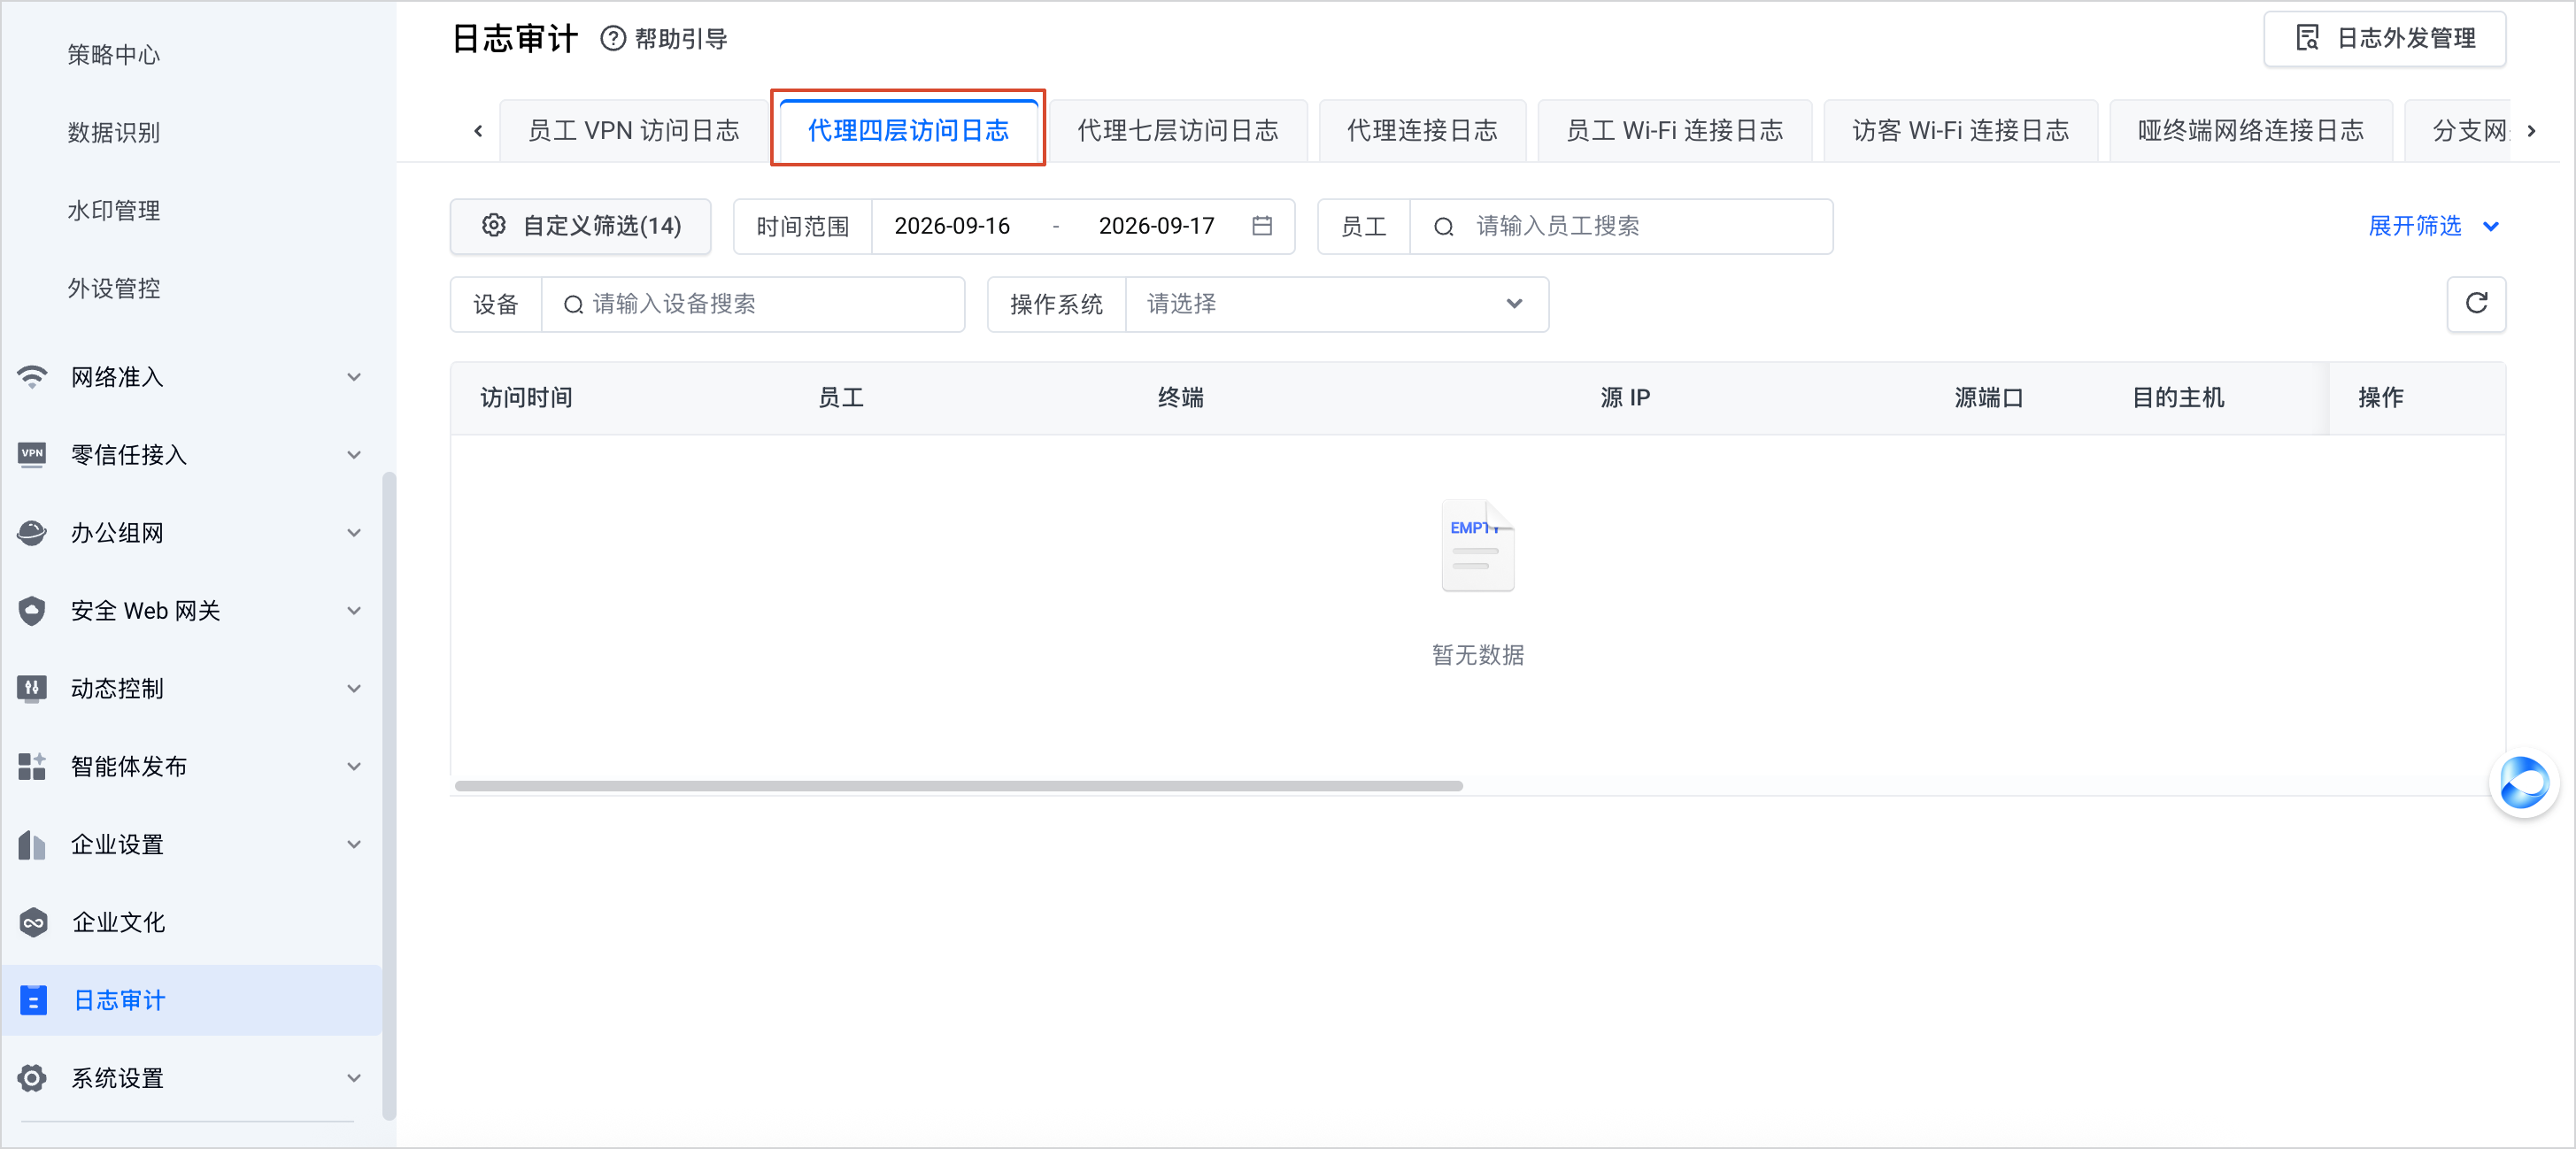
代理四层访问日志 | 应用访问、命中策略及放行/阻断结果 | 暂不支持直接查看。 如果你在以下入口无法检索并查看日志信息,不是因为没有日志,而是此处不展示日志内容。建议配置日志外发。 日志审计 > 代理四层访问日志
| SaaS 版:默认不存储,需要手动配置日志外发 私有化版: 15 天 | 搜索“零信任代理访问日志” |
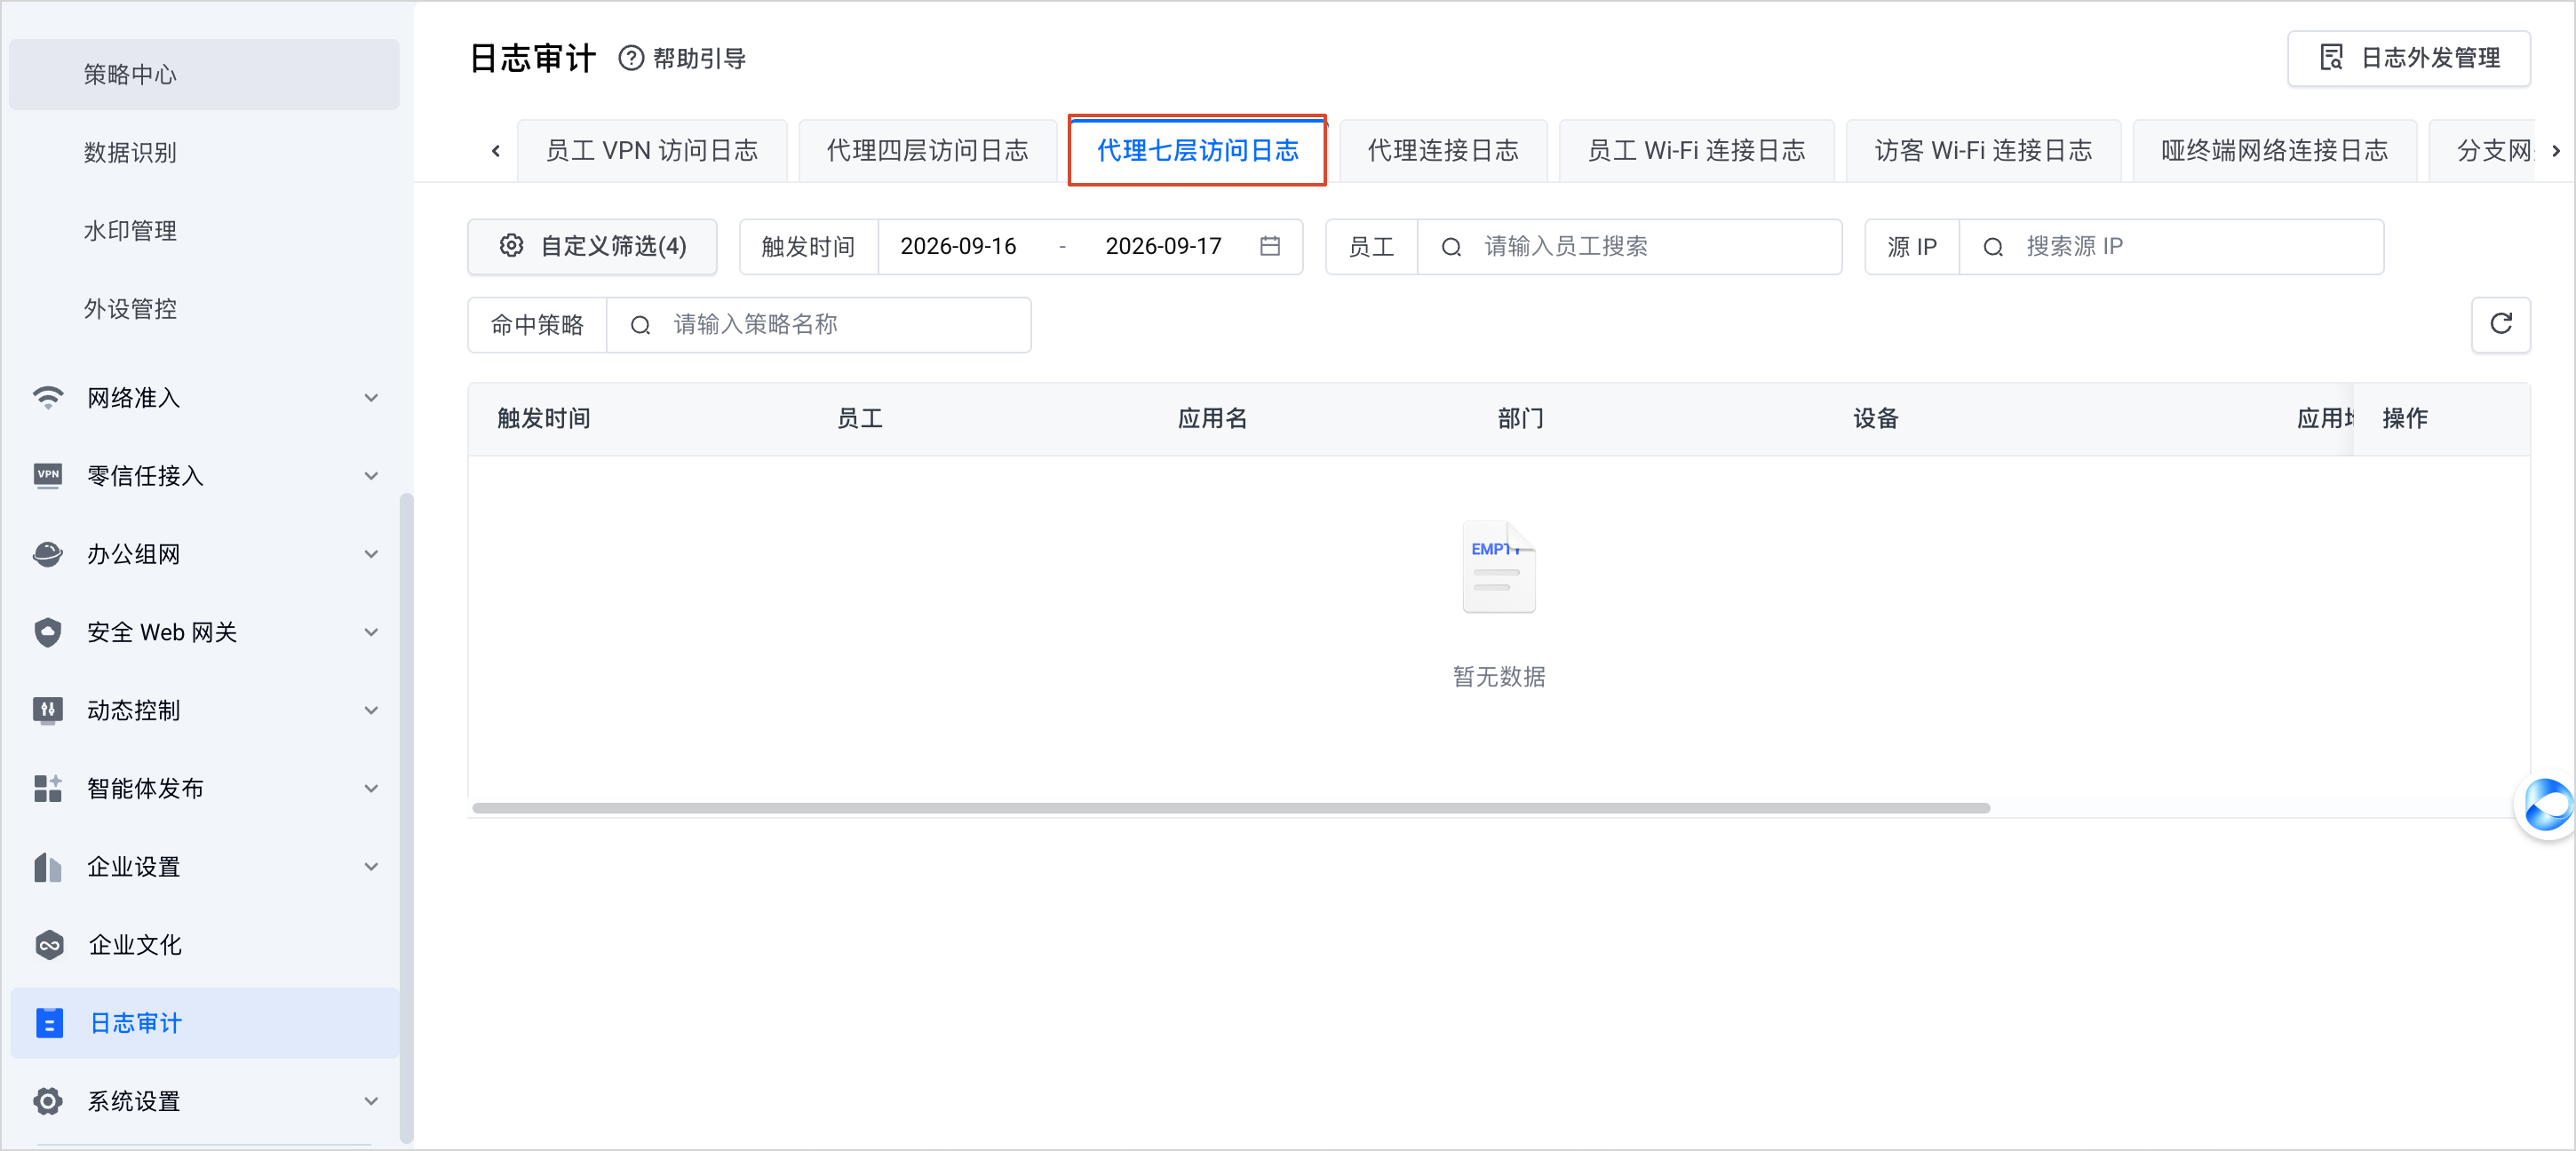
代理七层访问日志 | Web 应用 URL、请求方法、状态码及策略信息 | 暂不支持直接查看。 如果你在以下入口无法检索并查看日志信息,不是因为没有日志,而是此处不展示日志内容。建议配置日志外发。 日志审计 > 代理七层访问日志
| SaaS 版:默认不存储,需要手动配置日志外发 私有化版: 15 天 | 搜索“零信任代理访问日志” |
有关日志保留周期的调整,请参见调整日志存储时长(私有化);外发配置请参见配置日志外发。