You need to enable JavaScript to run this app.
文档中心
飞连

飞连

复制全文
下载 pdf
网络准入相关
802.1X 认证与授权原理
复制全文
下载 pdf
802.1X 认证与授权原理
飞连通过 802.1X 校验员工接入 Wi-Fi 和有线网络时的身份,并向网络设备下发相应权限。本文介绍认证涉及的协议、报文交互流程、授权规则的匹配方式及常用 RADIUS 属性,帮助你结合抓包结果理解认证过程。​
基本概念​
IEEE 802.1X 是基于端口的网络接入控制标准,工作在数据链路层。飞连通过该协议校验员工接入 Wi-Fi 或有线网络时的身份。​
802.1X 通过受控端口和非受控端口区分业务流量与认证流量。二者是共用物理链路的逻辑端口:​
  • 非受控端口(Uncontrolled Port) 始终保持双向开放,仅允许 EAPOL(EAP over LAN)认证相关报文通行,全程不阻断认证交互流量,确保终端在未完成认证前,可与认证者完成身份协商全流程。​
  • 受控端口(Controlled Port) 初始默认处于 未授权状态 ,限制业务数据报文通行;仅当终端完成身份认证并校验通过后,才会切换为 授权状态 ,开放正常网络访问权限,同时可同步应用认证服务器下发的精细化管控策略。​
认证通过后,网络设备可应用认证服务器下发的动态 VLAN、ACL 和会话时长等授权策略。​
802.1X 提供两种端口控制模式,适配不同接入场景(具体默认控制模式由各网络厂商确认):​
  • 基于端口的控制模式 :端口下单个终端认证成功后,所有接入该物理端口的终端均可获得网络访问权限,适用于端口下仅单终端接入的高安全有线场景。​
  • 基于 MAC 的控制模式 :端口下每个终端需独立完成身份认证,终端之间权限互不影响,是无线局域网、端口下多终端接入场景的主流模式。​
EAP​
由 RFC 3748 标准定义,是 802.1X 的认证内核。它本身是一个通用认证框架,不绑定具体的认证算法,支持灵活扩展各类认证方法,适配不同安全等级的接入场景。核心报文类型包括:​
  • EAP-Request:认证方发起的身份 / 校验请求报文。​
  • EAP-Response:申请方回复的认证响应报文。​
  • EAP-Success:认证最终通过的通知报文。​
  • EAP-Failure:认证最终失败的通知报文。​
EAPOL​
由 IEEE 802.1X 标准定义,是 EAP 协议在局域网二层链路的专用封装协议,以太网类型号为0x888E,用于在终端与认证者之间传输认证相关报文。核心帧类型包括:​
  • EAPOL-Start:终端主动发起认证的触发报文。​
  • EAPOL-Packet:承载核心 EAP 认证报文的主体帧。​
  • EAPOL-Logoff:终端主动下线请求报文。​
  • EAPOL-Key:无线局域网场景下的密钥协商报文。​
EAP over RADIUS​
EAP over RADIUS 用于在网络设备与认证服务器之间传递 EAP 报文,相关封装规则见 RFC 3579。RADIUS 的认证与授权、计费分别由 RFC 2865 和 RFC 2866 定义。核心特性如下:​
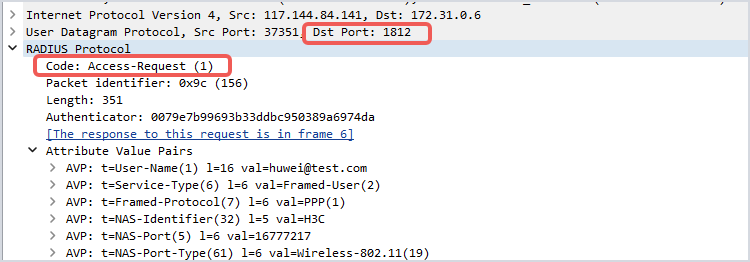
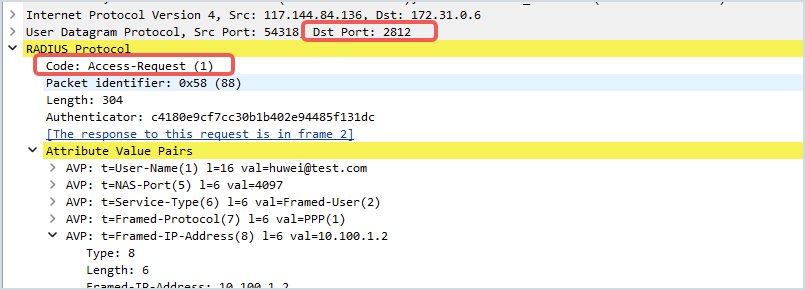
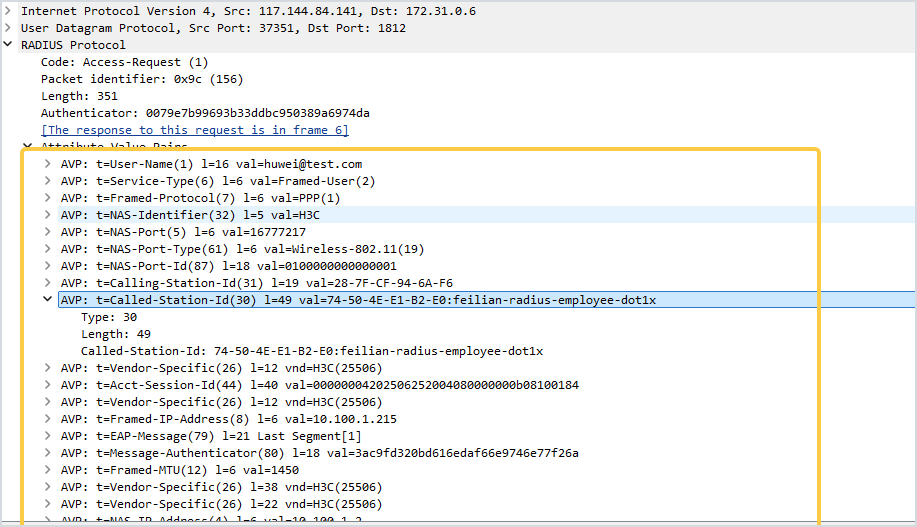
  • 基于 UDP 传输,飞连默认 无线 802.1X 认证端口 1812、计费端口 1813 ;默认 有线 802.1X 认证端口 2812、计费端口 2813 ;​
  • 通过EAP-Message属性封装完整 EAP 报文,实现 EAP 在认证者与认证服务器之间的端到端透传(EAP over RADIUS);​
  • 原生支持认证、授权、计费三合一功能,用于完成网络准入的认证、授权和计费。​
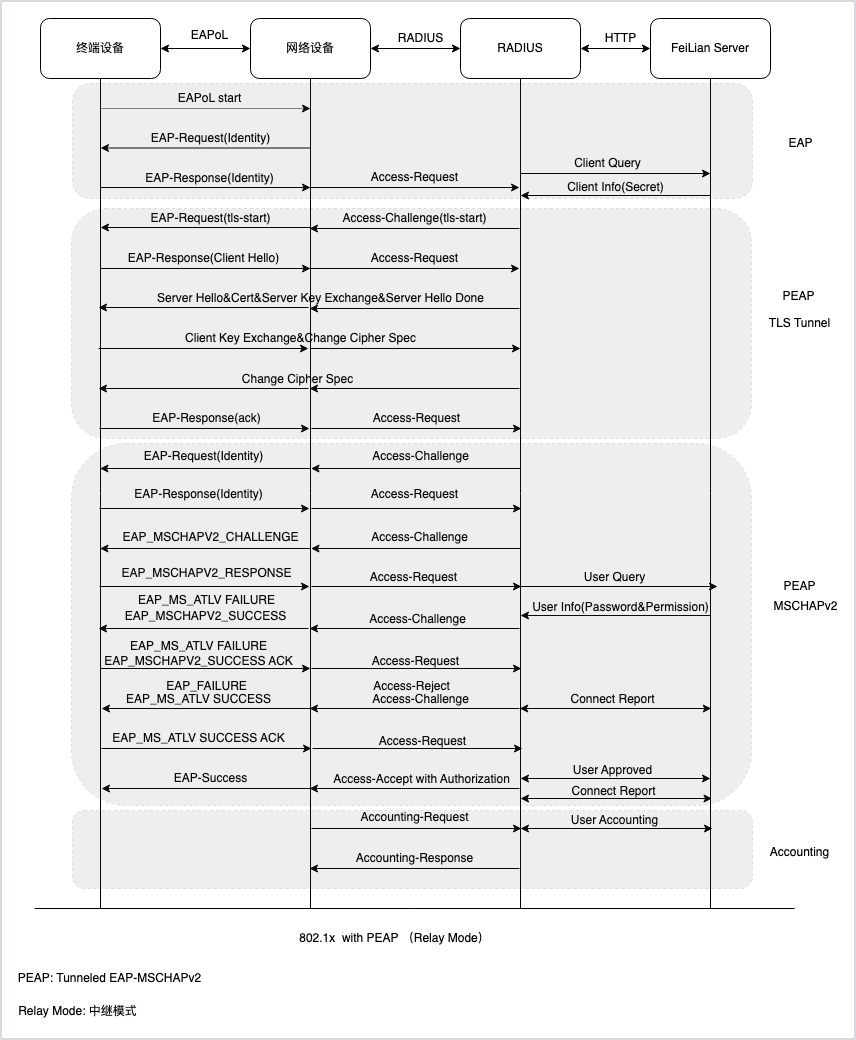
账号入网使用 EAP-PEAP:先通过服务器证书建立 TLS 加密隧道,再在隧道内完成用户身份认证。以下以员工 Wi-Fi 和有线网络的账号认证为例。​
认证流程​
以下以终端主动发起的 EAP-PEAP 认证为例,说明各组件之间的交互。网络设备通过 EAP 中继转发终端与 RADIUS 服务器之间的认证报文。参与认证的角色及职责如下表所示。​
​
​
角色​
定位​
核心职责​
终端设备(Supplicant)​
认证请求者​
802.1X 客户端,发起认证、处理 EAP 报文、完成 TLS 握手与 MSCHAPv2 认证。​
网络设备(Authenticator)​
认证中继者​
在本例的 EAP 中继模式下,交换机或无线接入设备负责 EAPOL 与 RADIUS 之间的封装和转发;认证通过后,按下发的授权信息控制终端接入。​
RADIUS 服务器​
认证服务端​
EAP 认证终结点,处理 TLS 隧道、MSCHAPv2 认证逻辑,对接身份源。​
飞连服务器(Feilian Server)​
身份源 / 授权源​
存储终端 / 用户的密钥、密码、权限信息,提供认证所需的身份数据与审计能力。​
​
​Image​​
交互过程整体分为 4 个核心阶段:​
第一阶段:启动认证并识别终端身份​
终端发起认证后,网络设备查询终端身份,并将 EAP 报文转发给 RADIUS 服务器,为建立 PEAP 隧道准备身份信息。下表按顺序列出启动认证、传递身份信息及发起 TLS 协商的交互步骤。​
​
​
序号​
报文流向​
报文名称​
详细作用与协议说明​
1​
终端 → 网络设备​
EAPOL-Start​
802.1X 认证的触发报文,基于 EAPOL 二层协议,终端主动向网络设备发起认证请求,通知认证者启动准入流程。​
2​
网络设备 → 终端​
EAP-Request(Identity)​
网络设备收到启动请求后,按 EAP 标准规范,向终端发起身份查询。​
协议:EAPOL 封装 EAP 报文,EAP Code=1(Request)、Type=1(Identity),要求终端提供身份标识。​
3​
终端 → 网络设备​
EAP-Response(Identity)​
终端响应身份请求,报文中携带自身身份标识(主机名、MAC 地址、用户名等)。​
协议:EAPOL 封装 EAP 报文,EAP Code=2(Response)、Type=1(Identity)。​
4​
网络设备 → RADIUS 服务器​
Access-Request​
网络设备作为 RADIUS 客户端,将终端的 EAP-Response 报文封装到 RADIUS 的 EAP-Message 属性中,同时携带 NAS 设备标识、端口信息等,发送给 RADIUS 服务器,完成 EAP 到 RADIUS 的中继。​
协议:RADIUS,报文 Code=1(Access-Request)。​
5​
RADIUS 服务器 → 飞连服务器​
Client Query​
RADIUS 服务器从报文中提取网络设备信息,通过 HTTP/HTTPS 协议向飞连服务器发起查询,核对该网络设备信息。​
使用 HTTPS 时,该交互内容经过加密。​
6​
飞连服务器 → RADIUS 服务器​
Client Info(Secret)​
飞连服务器返回查询结果,RADIUS 服务器完成认证前的准备。​
使用 HTTPS 时,该交互内容经过加密。​
7​
RADIUS 服务器 → 网络设备​
Access-Challenge(tls-start)​
RADIUS 服务器正式启动 PEAP 流程,向网络设备返回 RADIUS 挑战报文,报文中封装了 EAP-Request(TLS Start),通知终端开始建立 PEAP 外层 TLS 隧道。​
协议:RADIUS,Code=11(Access-Challenge),携带封装了 TLS 启动指令的 EAP-Message。​
8​
网络设备 → 终端​
EAP-Request(tls-start)​
网络设备从 RADIUS 报文中解封装出 EAP 报文,通过 EAPOL 发送给终端,正式通知终端启动 PEAP 的 TLS 握手流程。​
协议:EAPOL 封装 EAP 报文,EAP Code=1(Request)、Type=25(PEAP)。​
​
第二阶段:建立 PEAP 外层 TLS 隧道​
本阶段先建立 PEAP 外层 TLS 加密隧道,再在隧道内执行用户身份认证。终端通过校验服务器证书确认服务器身份。下表以 TLS 1.2 为例,说明版本与密码套件协商、证书校验、密钥交换和握手确认的过程;实际握手消息取决于协商的密码套件。​
​
​
序号​
报文流向​
报文名称​
详细作用与协议说明​
9​
终端 → 网络设备​
EAP-Response(Client Hello)​
终端收到 TLS 启动指令后,发起 TLS 握手的第一步,生成 Client Hello 报文,携带终端支持的 TLS 版本、加密套件列表、客户端随机数(Client Random)、会话 ID 等核心参数。​
协议:EAPOL 封装 EAP 报文,EAP Code=2(Response)、Type=25(PEAP),数据段为 TLS Client Hello。​
10​
网络设备 → RADIUS 服务器​
Access-Request​
网络设备将包含 Client Hello 的 EAP 报文,封装到 RADIUS Access-Request 中,继续完成中继转发。​
协议:RADIUS,Code=1,携带 EAP-Message 属性。​
11​
RADIUS 服务器 → 网络设备​
Access-Challenge(tls-handshake)​
RADIUS 服务器处理 Client Hello,生成 TLS 服务端握手报文,封装到 RADIUS 挑战报文中。以下列出 TLS 1.2 握手中的相关内容,具体消息取决于协商的密码套件:​
  1. Server Hello:确认 TLS 版本、加密套件,生成服务端随机数(Server Random);​
  1. 服务器数字证书:RADIUS 服务器的 X.509 证书,用于终端验证服务端身份;​
  1. Server Key Exchange(适用时):服务端密钥交换参数,用于预主密钥协商;​
  1. Server Hello Done:通知终端,服务端初始握手报文发送完毕。​
  • 协议:RADIUS,Code=11。​
12​
网络设备 → 终端​
Server Hello&Cert&Server Key Exchange&Server Hello Done​
网络设备解封装后,通过 EAPOL 将 TLS 服务端报文发送给终端。终端收到后,首先验证服务器证书的合法性(CA 信任链、有效期、域名匹配),证书验证通过后,提取服务端公钥与密钥交换参数。​
协议:EAPOL 封装 PEAP 的 EAP 报文。​
13​
终端 → 网络设备​
Client Key Exchange、Change Cipher Spec、Finished​
终端验证服务器证书后,通过 Client Key Exchange 参与密钥交换,随后发送 Change Cipher Spec 和 Finished。密钥交换内容由协商的密码套件决定;Finished 用于校验握手过程。协议:EAPOL 封装 PEAP 的 EAP 报文。​
14​
网络设备 → RADIUS 服务器​
Access-Request​
网络设备将终端的 TLS 响应报文,封装到 RADIUS Access-Request 中转发给 RADIUS 服务器。​
协议:RADIUS,Code=1。​
15​
RADIUS 服务器 → 网络设备​
Access-Challenge​
RADIUS 服务器处理并校验终端的 TLS 握手消息,通过 Access-Challenge 返回服务端的 Change Cipher Spec 和 Finished。协议:RADIUS,Code=11。​
16​
网络设备 → 终端​
Change Cipher Spec、Finished​
网络设备将服务端的 TLS 消息转发给终端。双方交换并验证 Finished 消息后,完成 TLS 握手,后续内层身份认证在加密隧道中进行。​
17​
终端 → 网络设备​
EAP-Response(ack)​
终端发送 PEAP 响应,继续后续认证交互。协议:EAPOL 封装 EAP 报文。​
18​
网络设备 → RADIUS 服务器​
Access-Request​
网络设备将终端的 PEAP 响应封装到 RADIUS Access-Request 中转发,继续后续认证交互。​
协议:RADIUS,Code=1。​
​
第三阶段:在 TLS 隧道内验证用户身份​
TLS 隧道建立后,终端和 RADIUS 服务器通过 EAP-MSCHAPv2 执行内层身份认证,使用挑战与响应进行校验,不直接传输用户密码。下表说明身份查询、挑战响应、结果校验与上报的交互顺序。​
​
​
序号​
报文流向​
报文名称​
详细作用与协议说明​
19​
RADIUS 服务器 → 网络设备​
Access-Challenge​
RADIUS 服务器在加密隧道内,重新发起 EAP 身份请求,封装到 RADIUS 挑战报文中。​
协议:RADIUS,Code=11,EAP-Message 为加密的 EAP-Request (Identity)。​
20​
网络设备 → 终端​
EAP-Request(Identity)​
网络设备解封装后,将加密的身份请求发送给终端,终端在 TLS 隧道内解密获取请求。​
协议:TLS 隧道内承载 Type=1(Identity)的内层 EAP 报文,外层通过 EAPOL 传输。​
21​
终端 → 网络设备​
EAP-Response(Identity)​
终端在加密隧道内响应身份请求,携带用户的用户名标识,全程加密避免身份泄露。​
协议:TLS 隧道内承载 Type=1(Identity)的内层 EAP 报文,外层通过 EAPOL 传输。​
22​
网络设备 → RADIUS 服务器​
Access-Request​
网络设备将加密的身份响应封装到 RADIUS Access-Request 中转发。​
协议:RADIUS,Code=1。​
23​
RADIUS 服务器 → 网络设备​
Access-Challenge​
RADIUS 服务器解密获取用户名后,发起 MSCHAPv2 挑战,生成 16 字节的服务端随机挑战数,封装为 EAP-MSCHAPV2_CHALLENGE 报文,放入 RADIUS 挑战报文中。​
协议:RADIUS,Code=11,EAP-Message 为加密的 EAP-MSCHAPv2 挑战报文。​
24​
网络设备 → 终端​
EAP_MSCHAPV2_CHALLENGE​
网络设备解封装后,将挑战报文发送给终端,终端在隧道内解密获取服务端挑战数。​
协议:TLS 隧道内承载 Type=26(EAP-MSCHAPv2)的内层 EAP 报文,外层通过 EAPOL 传输。​
25​
终端 → 网络设备​
EAP_MSCHAPV2_RESPONSE​
终端收到挑战数后,执行 MSCHAPv2 核心计算:​
  1. 生成 16 字节的客户端随机数(Peer Challenge);​
  1. 结合用户名、用户密码哈希、服务端挑战数、客户端随机数,生成 24 字节的 NT-Response 哈希值;​
  1. 将随机数与响应值封装到响应报文中发送,不直接传输用户密码。​
  • 协议:TLS 隧道内承载 Type=26(EAP-MSCHAPv2)的内层 EAP 报文,外层通过 EAPOL 传输。​
26​
网络设备 → RADIUS 服务器​
Access-Request​
网络设备将 MSCHAPv2 响应报文封装到 RADIUS Access-Request 中转发。​
协议:RADIUS,Code=1。​
内层认证内容在 TLS 隧道中加密传输。​
27​
RADIUS 服务器 → 飞连服务器​
User Query​
RADIUS 服务器解密获取用户名与 MSCHAPv2 响应,通过 HTTP/HTTPS 向飞连服务器发起用户查询,获取该用户的密码哈希、访问权限信息。​
使用 HTTPS 时,该交互内容经过加密。​
28​
飞连服务器 → RADIUS 服务器​
User Info(Password&Permission)​
飞连服务器返回用户的 NT 密码哈希、准入授权策略(VLAN、ACL 等),RADIUS 服务器用于验证 MSCHAPv2 响应的合法性。​
使用 HTTPS 时,该交互内容经过加密。​
29​
RADIUS 服务器 → 网络设备​
Access-Challenge​
RADIUS 服务器完成认证校验,分两种场景:​
认证成功:使用用户密码哈希及挑战参数计算预期的 NT-Response,并与终端响应比较;校验通过后返回成功结果及服务端认证响应,供终端验证。​
认证失败:响应校验未通过时,返回内层认证失败结果,告知终端失败原因。​
协议:RADIUS,Code=11。​
内层认证内容在 TLS 隧道中加密传输。​
30​
网络设备 → 终端​
隧道内的认证成功或失败结果​
网络设备解封装后,将认证结果报文发送给终端,终端在隧道内解密:认证失败:终端接收失败通知,结束认证流程;认证成功:终端验证服务端的认证响应,确认服务端身份合法,完成双向认证。​
协议:EAPOL 封装 EAP-MSCHAPv2 报文,TLS 加密。​
31​
终端 → 网络设备​
终端对内层认证结果的响应​
终端向服务端回应认证结果:​
认证失败:终端按内层认证方法处理失败通知。认证方通过 EAP-Failure 通知终端最终认证失败。​
认证成功:终端确认内层认证结果,继续完成 PEAP 认证。​
协议:EAPOL 封装 EAP 报文,TLS 加密。​
32​
网络设备 → RADIUS 服务器​
Access-Request​
网络设备将终端的最终响应封装到 RADIUS 报文中转发:​
  1. 认证失败:封装到 Access-Request,RADIUS 服务器最终返回 Access-Reject;​
  1. 认证成功:封装到 Access-Request,进入授权流程。​
  • 内层认证内容在 TLS 隧道中加密传输。​
33​
RADIUS 服务器 → 飞连服务器​
Connect Report​
RADIUS 服务器向飞连服务器上报本次认证的结果、终端信息、失败原因等,飞连服务器记录审计日志。​
使用 HTTPS 时,该交互内容经过加密。​
​
第四阶段:下发权限并上报计费信息​
认证成功后,RADIUS 服务器向网络设备下发权限,网络设备放行终端并上报计费信息。下表说明授权和计费会话启动的过程。认证失败时,认证方返回 EAP-Failure,网络设备拒绝本次认证接入。​
​
​
序号​
报文流向​
报文名称​
详细作用与协议说明​
34​
RADIUS 服务器 → 飞连服务器​
User Approved​
RADIUS 服务器向飞连服务器确认用户的最终授权策略,飞连服务器返回准入权限规则。​
使用 HTTPS 时,该交互内容经过加密。​
35​
RADIUS 服务器 → 网络设备​
Access-Accept with Authorization​
RADIUS 服务器向网络设备返回认证通过报文,报文中包含:​
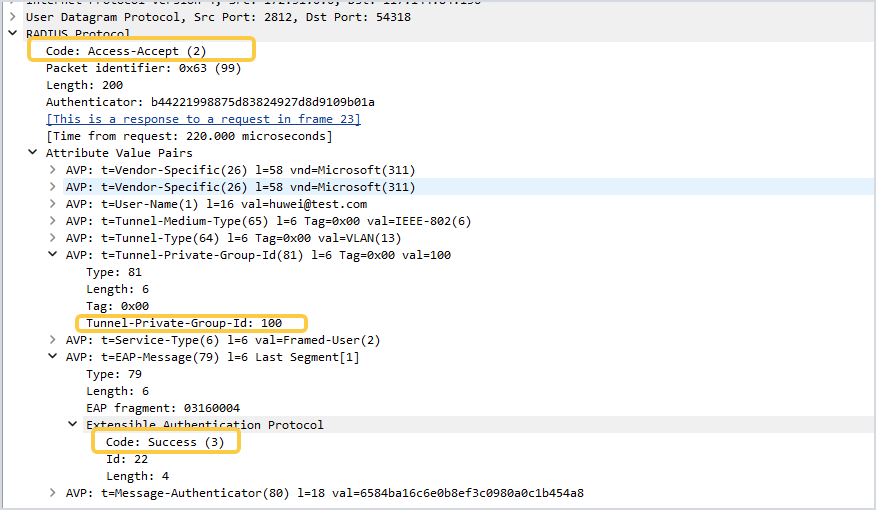
  1. 封装好的 EAP-Success 报文;2. RADIUS 授权属性:Tunnel-Private-Group-ID(分配 VLAN)、Filter-ID(ACL 规则)等。通知网络设备:该用户认证成功,允许接入网络,并应用对应的授权策略。​
  • 协议:RADIUS,Code=2(Access-Accept)。​
36​
网络设备 → 终端​
EAP-Success​
网络设备解封装出 EAP-Success 报文,通过 EAPOL 发送给终端,通知终端:802.1X PEAP 认证全部完成,可正常接入网络。协议:EAPOL 封装 EAP 报文,Code=3(Success)。​
37​
网络设备 → RADIUS 服务器​
Accounting-Request​
用户成功接入后,网络设备向 RADIUS 服务器发送计费起始请求,携带用户名、会话 ID、接入时间、终端 IP 等信息,启动计费会话。​
协议:RADIUS,Code=4(Accounting-Request),Acct-Status-Type=Start。​
38​
RADIUS 服务器 → 飞连服务器​
User Accounting​
RADIUS 服务器将用户的接入计费、会话信息上报给飞连服务器,用于审计、报表、会话管理。​
使用 HTTPS 时,该交互内容经过加密。​
39​
RADIUS 服务器 → 网络设备​
Accounting-Response​
RADIUS 服务器确认计费会话,返回计费响应报文,后续网络设备会定期发送计费更新报文,用户下线时发送计费终止报文,完成全生命周期管理。​
协议:RADIUS,Code=5(Accounting-Response)。​
​
授权匹配与权限下发​
飞连根据 RADIUS 请求报文和 EAP 认证过程匹配授权规则。请求需要满足规则中设置的所有条件,才会下发对应的权限组。​
权限类型​
  • 员工 Wi-Fi:根据 RADIUS 报文中的目的端口 1812 来区分​
​Image​​
  • 员工有线网络:根据 RADIUS 报文中的目的端口 2812 来区分​
​Image​​
认证方式​
飞连账号认证采用 EAP-PEAP,对应账号入网的授权规则。​
生效对象​
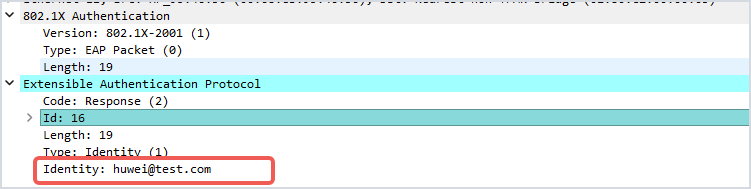
  • 员工授权(部门,角色):根据 EAP 报文交互的 Identity 字段的用户信息在 IAM 模块中查看用户所属权限​
​Image​​
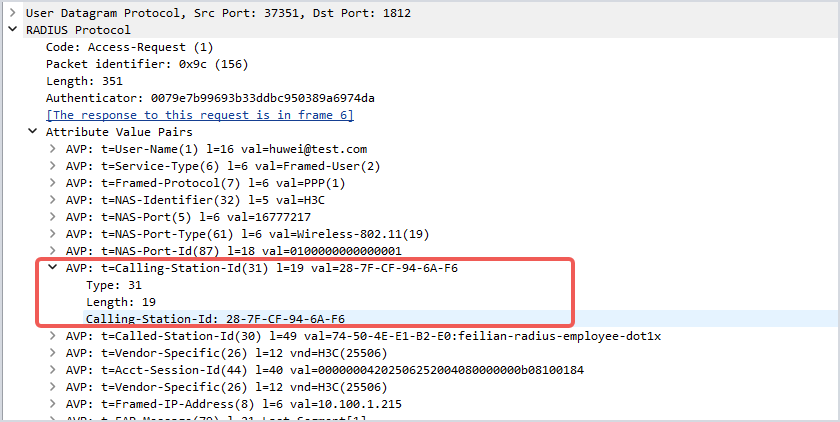
  • 设备授权(设备,分组):根据 Calling-Station-Id 终端的 MAC 地址进行匹配设备 ID 信息。 移动终端无法获取 MAC 地址,或客户端启用随机 MAC 地址,导致无法通过 MAC 地址匹配设备 ID 并获取权限,需要通过 RADIUS 计费上报 IP(Framed-IP-Address)进行权限匹配和更新。​
​Image​​
高级配置​
  • RADIUS 服务器:接收 RADIUS 认证请求报文的 RADIUS 服务器​
​Image​​
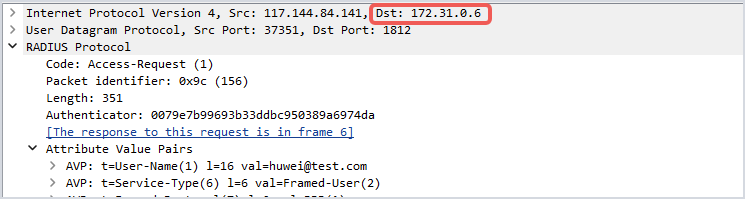
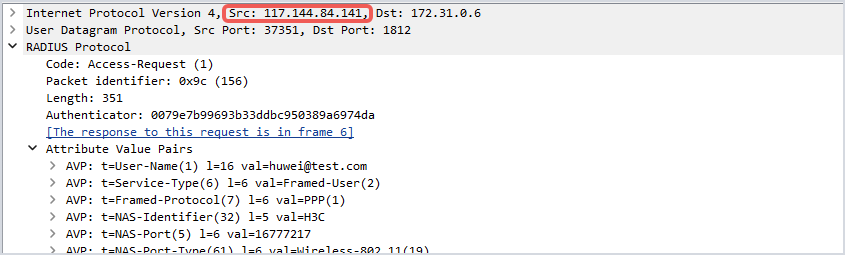
  • 网络设备:根据 RADIUS 认证请求报文的源 IP 匹配的网络设备​
​Image​​
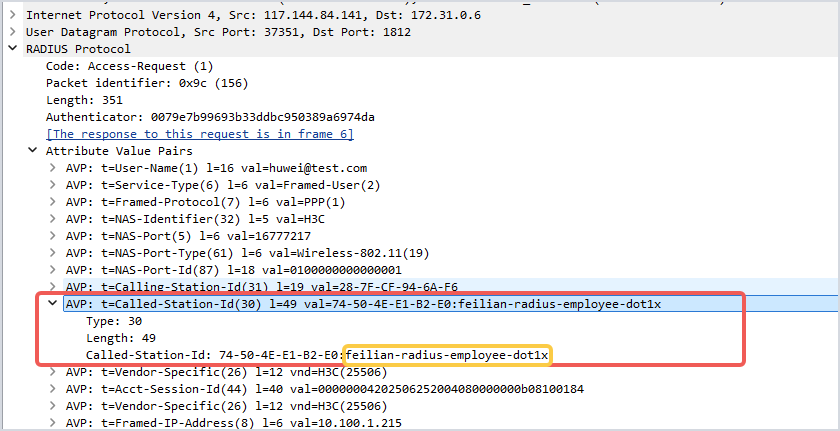
  • SSID:根据 RADIUS 认证请求报文中的 Called-Station-Id 字段(NAS 设备的标识,通常为设备 MAC 地址 + SSID(无线场景))获取的 SSID​
​Image​​
  • RADIUS 属性:根据配置的 RADIUS 属性值进行准入匹配,用户属性符合配置条件时,才会下发对应的权限组。若配置了多个属性值,则需同时满足所有条件方可生效。​
​Image​​
权限组策略​
认证成功后,飞连通过 Access-Accept 报文向网络设备下发权限:​
  • 基于网络:Tunnel-Pvt-Group-ID 一般对应网络设备上的 VLAN ID,填写方式为纯数字(如 123)。​
​Image​​
  • 基于角色:Filter-ID 一般对应网络设备上预设的角色或者用户组、ACL,Filter-ID 填写方式为英文与数字组合(如 Dev1),若填写方式为纯数字可对应 ACL ID。​
  • 基于自定义:下发自定义的 RADIUS AVP 属性值,针对特殊场景使用。​
授权完成且下发的权限符合预期后,如果仍出现 DHCP 无法获取 IP 地址、网络访问不通、访问慢或丢包等问题,需要结合网络侧检查,并请网络厂商协助排查。​
RADIUS 属性​
RADIUS 通过属性值对(AVP)传递用户身份、权限策略、计费数据及安全校验信息。查看报文时,可根据属性名称和取值识别认证请求、授权结果及会话状态。​
RFC 2865 定义的 RADIUS 属性采用 TLV(Type-Length-Value)结构,由类型、长度和值三个字段组成,单个属性最大为 255 字节。各字段含义如下表所示。​
​
​
字段​
长度​
规范定义与说明​
Type(类型)​
1 字节​
标识属性类型;厂商自定义属性 Vendor-Specific 使用 Type 26。​
Length(长度)​
1 字节​
属性的总字节长度,包含 Type、Length 和 Value,最大为 255 字节。EAP-Message 可通过多个属性承载较长的 EAP 报文。​
Value(值)​
变长(最大 253 字节)​
属性的具体业务数据,其格式由属性类型定义,例如字符串、整数、地址或二进制数据。​
​
常用 RADIUS 属性包括标准属性和厂商自定义属性(VSA):​
  • 标准 IANA 属性:由 IETF 通过 RFC 规范统一定义、IANA 分配 Type 编号,所有主流网络设备、RADIUS 服务器均通用支持,是 RADIUS 协议的基础能力载体。​
  • 厂商自定义 VSA 属性(Vendor-Specific Attribute):对应 Type=26,是 RFC 2865 专门定义的扩展属性,用于解决标准属性无法覆盖的厂商个性化需求(如私有权限策略、定制化计费、设备专属功能),是企业级网络准入、无线接入场景最常用的扩展能力。​
认证请求属性​
认证请求中的属性用于标识用户、终端和网络设备。下表列出常用属性及其作用,并区分 PAP、CHAP 与 PEAP 场景,便于查看 Access-Request 时判断字段的用途。​
​
​
属性编号​
属性名称​
核心作用​
802.1X 场景说明​
1​
User-Name​
标识待认证的用户 / 终端身份,支持「用户名 @域名」「终端 MAC 地址」等格式。​
网络设备收到 EAP-Response/Identity 时,将其中的身份信息放入 User-Name 属性,供 RADIUS 服务器处理。​
2​
User-Password​
封装 PAP 认证的用户密码,通过 RADIUS 共享密钥加密传输,非明文。​
仅用于 PAP 认证,PEAP-MSCHAPv2 场景不使用该属性。​
3​
CHAP-Password​
封装 CHAP 认证的哈希响应值,避免密码在网络中传输。​
用于 CHAP 认证场景,PEAP 隧道内的 MSCHAPv2 不直接使用该属性。​
4​
NAS-IP-Address​
发起认证请求的网络设备(交换机 / AP,即 NAS)的 IP 地址。​
用于标识 NAS 设备;飞连的网络设备匹配依据见“授权匹配与权限下发”。​
5​
NAS-Port​
终端接入 NAS 设备的物理端口号,可携带槽位、VLAN 等信息。​
用于标识终端的物理接入位置,实现端口级准入控制。​
30​
Called-Station-Id​
NAS 设备的标识,通常为设备 MAC 地址 + SSID(无线场景)。​
用于识别无线接入的 AP 和 SSID。​
31​
Calling-Station-Id​
携带终端在本次接入中使用的 MAC 地址,供服务器识别和匹配终端。​
802.1X 场景核心属性,用于终端身份校验、MAC 白名单准入。​
​
EAP 认证属性​
EAP over RADIUS 通过 EAP-Message 承载 EAP 报文,并通过 Message-Authenticator 校验报文完整性。下表说明这两个属性在 PEAP 认证中的作用。​
​
​
属性编号​
属性名称​
核心作用​
PEAP 流程说明​
79​
EAP-Message​
封装 EAP 协议报文,是 EAP over RADIUS 的核心载体(RFC 3579 定义)。​
PEAP 全流程的所有 EAP 报文(TLS 握手、MSCHAPv2 认证、EAP-Success/Failure),全部通过该属性封装传输;超长 EAP 报文会拆分为多个该属性分片。​
80​
Message-Authenticator​
用于 RADIUS 报文的完整性校验,基于 HMAC-MD5 算法生成。​
包含 EAP-Message 的 Access-Request、Access-Challenge、Access-Accept 和 Access-Reject 必须包含 Message-Authenticator,并按规范校验;缺失或校验失败的报文应被丢弃。​
​
授权控制属性​
认证通过后,RADIUS 服务器通过 Access-Accept 向网络设备返回授权信息。下表列出业务类型、访问控制、VLAN 分配和计费更新间隔相关的属性,可用于核对下发结果是否符合配置。​
​
​
属性编号​
属性名称​
核心作用​
802.1X 场景说明​
6​
Service-Type​
标识用户的业务类型,如 Framed(2,以太网 / PPP 接入)、Login(1,设备管理登录)。​
用于标识接入业务类型。​
11​
Filter-ID​
下发 ACL 访问控制规则名称 / 编号,控制终端的网络访问权限。​
用于实现基于用户 / 终端的精细化访问控制,如禁止访问高危网段、限制互联网访问。​
81​
Tunnel-Private-Group-ID​
下发终端接入的 VLAN ID,实现动态 VLAN 分配(RFC 2868 定义)。​
802.1X 场景最常用的授权属性,认证通过后自动将终端端口划入指定 VLAN,实现不同权限用户的网络隔离。​
85​
Acct-Interim-Interval​
设置计费更新报文的发送间隔(单位:秒)。​
控制 NAS 设备定期上报终端在线状态、流量数据,实现实时会话监控。​
​
计费属性​
计费报文记录终端会话的开始、更新和结束。下表列出会话标识、终端 IP、流量、在线时长及下线原因等属性,可用于关联同一会话的报文并查看会话状态。​
​
​
属性编号​
属性名称​
核心作用​
场景说明​
8​
Framed-IP-Address​
终端分配到的公网 / 私网 IPv4 地址。​
标识当前计费会话对应的终端真实 IP,用于流量溯源、在线用户定位、异常访问审计。​
40​
Acct-Status-Type​
计费报文类型,核心值包括:Start(会话开始)、Interim-Update(会话更新)、Stop(会话结束)。​
标识计费报文的业务阶段,终端上线、定期更新、下线分别对应三类报文。​
44​
Acct-Session-Id​
计费会话的唯一 ID,同一会话的 Start/Update/Stop 报文使用相同 ID。​
用于关联终端完整的接入会话,是审计、计费对账的核心标识。​
42​
Acct-Input-Octets​
终端上行流量(字节数)。​
统计终端接入期间的上行流量。​
43​
Acct-Output-Octets​
终端下行流量(字节数)。​
统计终端接入期间的下行流量。​
46​
Acct-Session-Time​
终端在线时长(秒)。​
用于记录会话已持续的秒数,可在 Stop 和 Interim-Update 计费报文中报告。​
49​
Acct-Terminate-Cause​
会话终止原因,如用户主动下线、会话超时、端口 down、认证失败等。​
用于故障排查、审计分析,定位终端下线的根因。​
​
​
最近更新时间:2026.10.22 10:17:41
这个页面对您有帮助吗?
有用
有用
无用
无用