飞连
飞连


文档指南

请输入


- 文档首页
 飞连管理员指南AI 安全供应链安全Skill 下载防护
 复制全文
 下载 pdf
Skill 下载防护
 文档反馈
 问问助手
Skill 下载防护用于检查经过安全 Web 网关的 Skill 下载请求,按下载源的风险等级阻断或允许访问,并记录下载行为。
功能介绍
员工从第三方来源下载 Skill 时,可能接触到恶意依赖、仿冒组件或其他存在供应链风险的资源。完成引流后,安全 Web 网关根据 HTTP(S) 下载地址及威胁情报识别相关风险,管理员可以分别设置高、中、低风险下载的处置动作。
例如,企业希望阻止员工下载高风险 Skill,可将高风险设为阻断,再通过审计日志查看被阻断的地址、员工和设备。对于已经保存在终端上的文件,应使用 Skill 安全检测进行扫描。
前提条件
配置下载防护前,需要开通相关授权,并让目标下载流量经过安全 Web 网关。请确认已完成以下准备。
- 企业已开通安全 Web 网关授权,管理员具备对应功能的菜单及操作权限。
- 已配置企业自签根证书、证书自动安装范围和引流策略,使目标流量经过安全 Web 网关。对于 HTTPS 请求内容检查,还需配置 SSL 解密策略。
- 已在安全 Web 网关 > AI 访问安全中开启 AI 访问安全。
配置下载防护
Skill 安全用于识别智能体(Agent)工具与技能下载链路中的供应链风险,防止员工下载包含恶意依赖或受损第三方组件的恶意 Skill 文件。
说明
- 此处的策略用于设置风险 Skill 下载的处置动作和生效对象。审计范围限于经过安全 Web 网关且被识别为 Skill 相关风险地址的访问;在安全 Web 网关 > AI 访问安全开启能力后,可通过日志核查这些请求。允许的风险下载也会记录日志。
- 网关侧的 Skill 下载防护用于在下载源头拦截风险地址。如需检查终端本地已有的 Skill 文件,请参看本文Skill 安全检测中的扫描配置和风险文件处理步骤。
- 登录飞连管理后台。
- 进入AI 安全 > 供应链安全 > Skill 下载防护。
- 切换至策略配置页签,单击编辑。
-
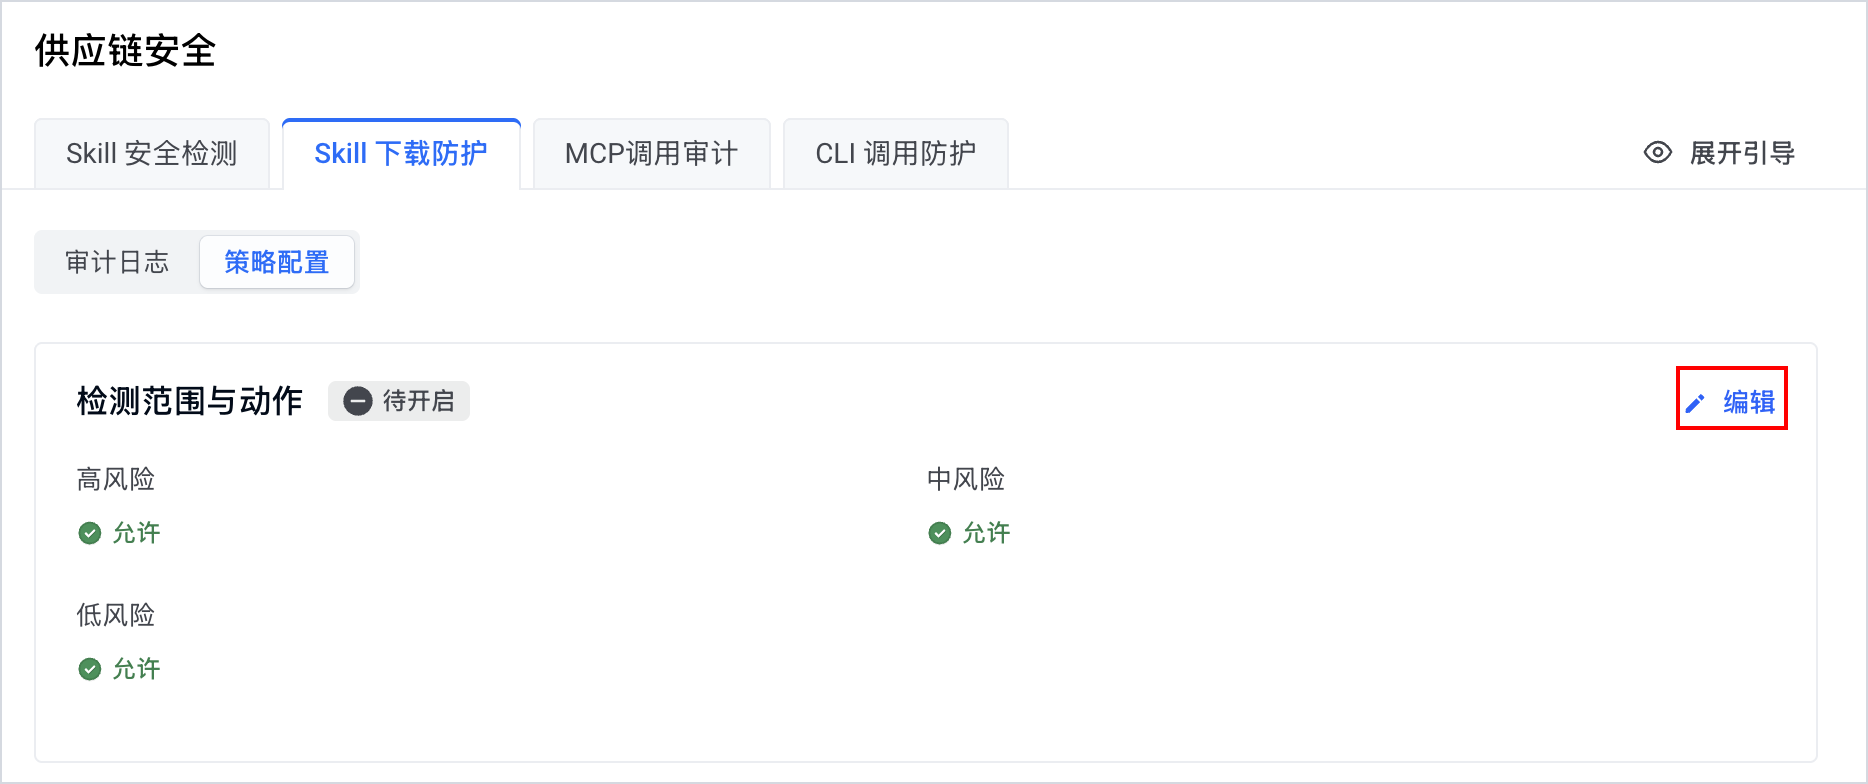
- 在弹窗中开启Skill 安全,完成以下配置并单击确定。
- 风险等级判定:安全情报服务根据 Skill 下载地址及关联资源的供应链风险标签、漏洞信息和风险严重程度,给出高、中、低风险等级,并定期同步至安全 Web 网关。访问命中这些地址时,网关按对应等级执行处置。管理员可在审计日志中查看命中地址、风险等级和描述,了解该次下载的风险,再决定是否调整相应等级的处置动作。
- 处置动作:管理员无需手动给每个下载地址定级,可分别为高风险、中风险、低风险设置阻断或允许。默认配置为高风险、中风险阻断,低风险允许。
- 阻断:禁止命中该风险等级的 Skill 下载行为,并记录拦截日志。
- 允许:放行下载行为,但仍会上报审计日志,便于管理员事后溯源。
- 阻断页面配置:当处置动作为“阻断”时,员工在浏览器侧将看到拦截提示。管理员可自定义提示内容。支持配置多语言版本的通知标题与内容,同时可利用预览框实时核实拦截页面的显示效果。
- 生效对象:选择该策略适用的部门、成员、角色或特定的终端设备(组)。
- 配置结果:
- 策略生效表现:仅当处置动作为“阻断”且下载行为命中对应风险等级时,系统才会执行拦截操作。
- 日志审计:在已开启 AI 访问安全且完成引流的范围内,被识别的 Skill 风险地址访问会生成审计记录;允许的请求也会记录日志。进入AI 安全 > 供应链安全 > Skill 下载防护 > 审计日志查看目标地址、风险等级及执行动作,详情参看下文查看审计日志。
查看审计日志
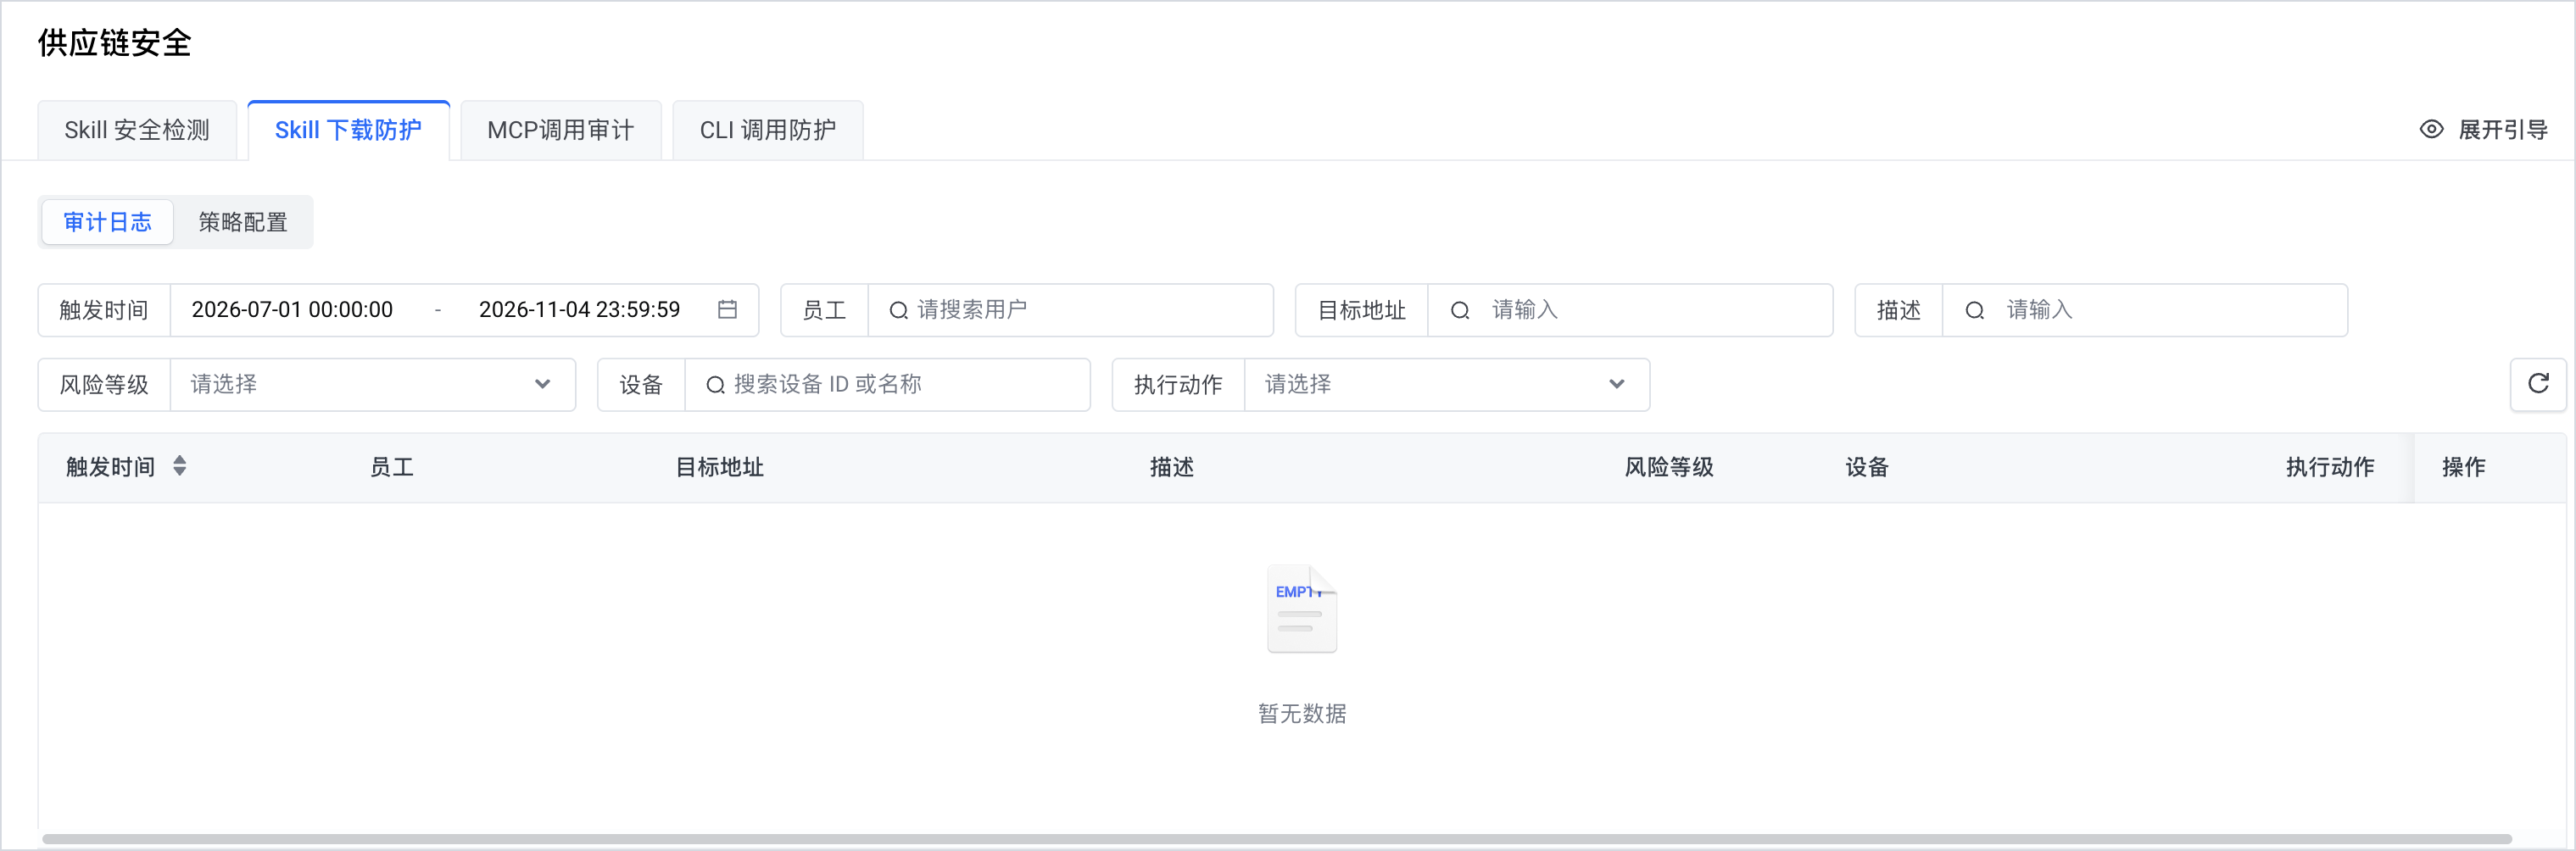
需要检查员工下载了哪些 Skill、下载来源存在哪些风险,以及请求是否被阻断时,进入AI 安全 > 供应链安全 > Skill 下载防护 > 审计日志,按时间、员工、设备及风险条件筛选记录。
日志记录 Skill 下载地址、风险等级和处置结果,可用于定位高风险下载行为,排查相关人员和设备。
核心字段
日志列表的主要字段说明如下,可用于核对下载地址、风险依据及处置结果。
查看日志详情
针对任一高风险或可疑记录,管理员可单击操作栏的查看详情进入详情页。可查看下载请求、风险等级、执行动作及相关员工和设备。
- 触发事件信息:集中展示事件 ID、目标地址、执行动作及风险分级,明确“为什么被拦截/允许”。
- 详细日志记录:展示客户端 IP、请求方法、URL 等网络请求信息。管理员可据此核查下载请求的来源和目标地址。
- 员工与设备信息:关联展示发起请求的员工身份信息(姓名、部门、账号状态等)与终端设备信息(OS、公网 IP、设备 ID 等),用于查找相关人员和设备。
您也可以在安全 Web 网关 > AI 访问安全中,通过策略配置和防护日志的对应页签配置规则、查看记录。
最近更新时间:2026.11.04 21:06:02
这个页面对您有帮助吗?
有用
有用
无用
无用