飞连
飞连


文档指南

请输入


- 文档首页
 飞连管理员指南AI 安全资产盘点CLI 资产盘点
 复制全文
 下载 pdf
CLI 资产盘点
 文档反馈
 问问助手
CLI 资产盘点通过安全 Web 网关记录的请求,帮助管理员了解命令行工具的实际使用及 API 行为风险,并关联查看防护策略与调用日志。
功能介绍
开发人员和自动化任务常通过命令行工具访问外部平台或服务。同一个 CLI 工具可能执行查询、下载、写入或删除等不同操作。管理员需要结合实际请求,了解工具在企业内的使用范围,以及哪些 API 行为需要重点审计或限制。
飞连将经过安全 Web 网关且被识别、记录的 CLI 请求汇总为工具资产。管理员可从工具的使用情况进入详情,查看 API 请求方法、应用端点和识别出的行为意图,再结合风险等级与近期调用趋势确定需要关注的行为。
例如,某项预设高风险行为属于企业已批准的业务操作时,管理员可先核对请求用途,再调整其风险等级,并检查 CLI 调用防护策略中对应等级的处置规则。需要排查具体行为或调整策略时,可从资产列表进入调用日志或关联策略。
前提条件
使用网络侧资产盘点前,请完成以下准备。
- 企业已开通安全 Web 网关授权,管理员具备对应菜单的访问权限。
- 已配置企业自签根证书、证书自动安装范围及引流策略,使目标流量经过安全 Web 网关。对于需要检查请求内容的 HTTPS 流量,还需按配置 SSL 解密策略中的步骤,为目标应用或域名配置解密。
- 已在安全 Web 网关 > AI 访问安全中开启 AI 访问安全。
- 已在AI 安全 > 供应链安全 > CLI 调用防护 > 策略配置中配置覆盖目标 CLI 应用的策略,详细步骤参见AI 防护策略配置。
如需全面发现已支持识别的 CLI 工具,可配置覆盖目标员工的低优先级观察策略,并选择全部 CLI 应用。资产统计依赖命中策略后的日志上报。
查看资产列表
- 登录飞连管理后台,进入AI 安全 > 资产盘点,选择CLI页签。
- 选择统计时间范围,按CLI 应用筛选。
- 查看资产列表中的统计信息。
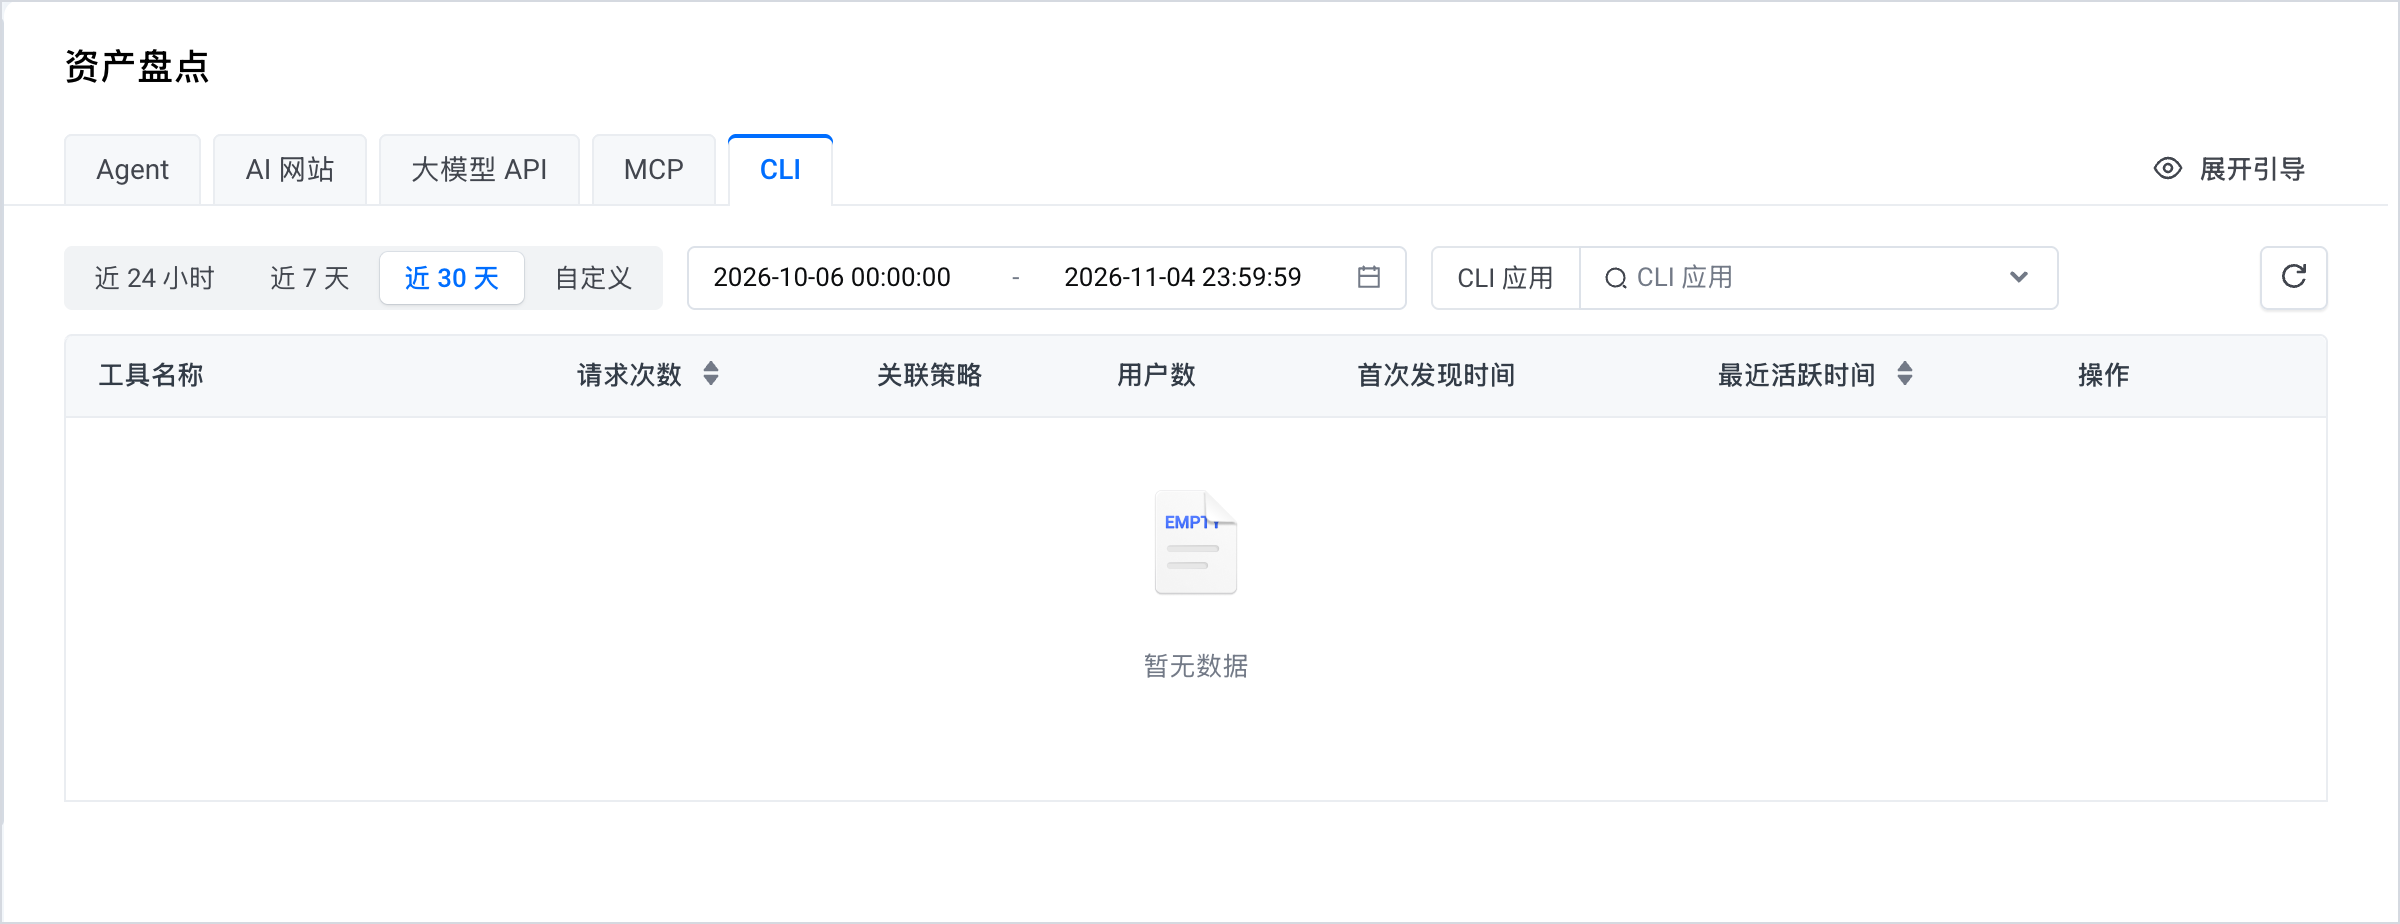
列表字段说明如下。
查看 API 行为与调整风险等级
在AI 安全 > 资产盘点 > CLI列表中,单击目标工具操作列的详情,进入API 使用画像。可按行为意图和敏感等级筛选,查看请求方法、应用端点、行为意图、敏感等级、近 7 天请求和最近调用时间。
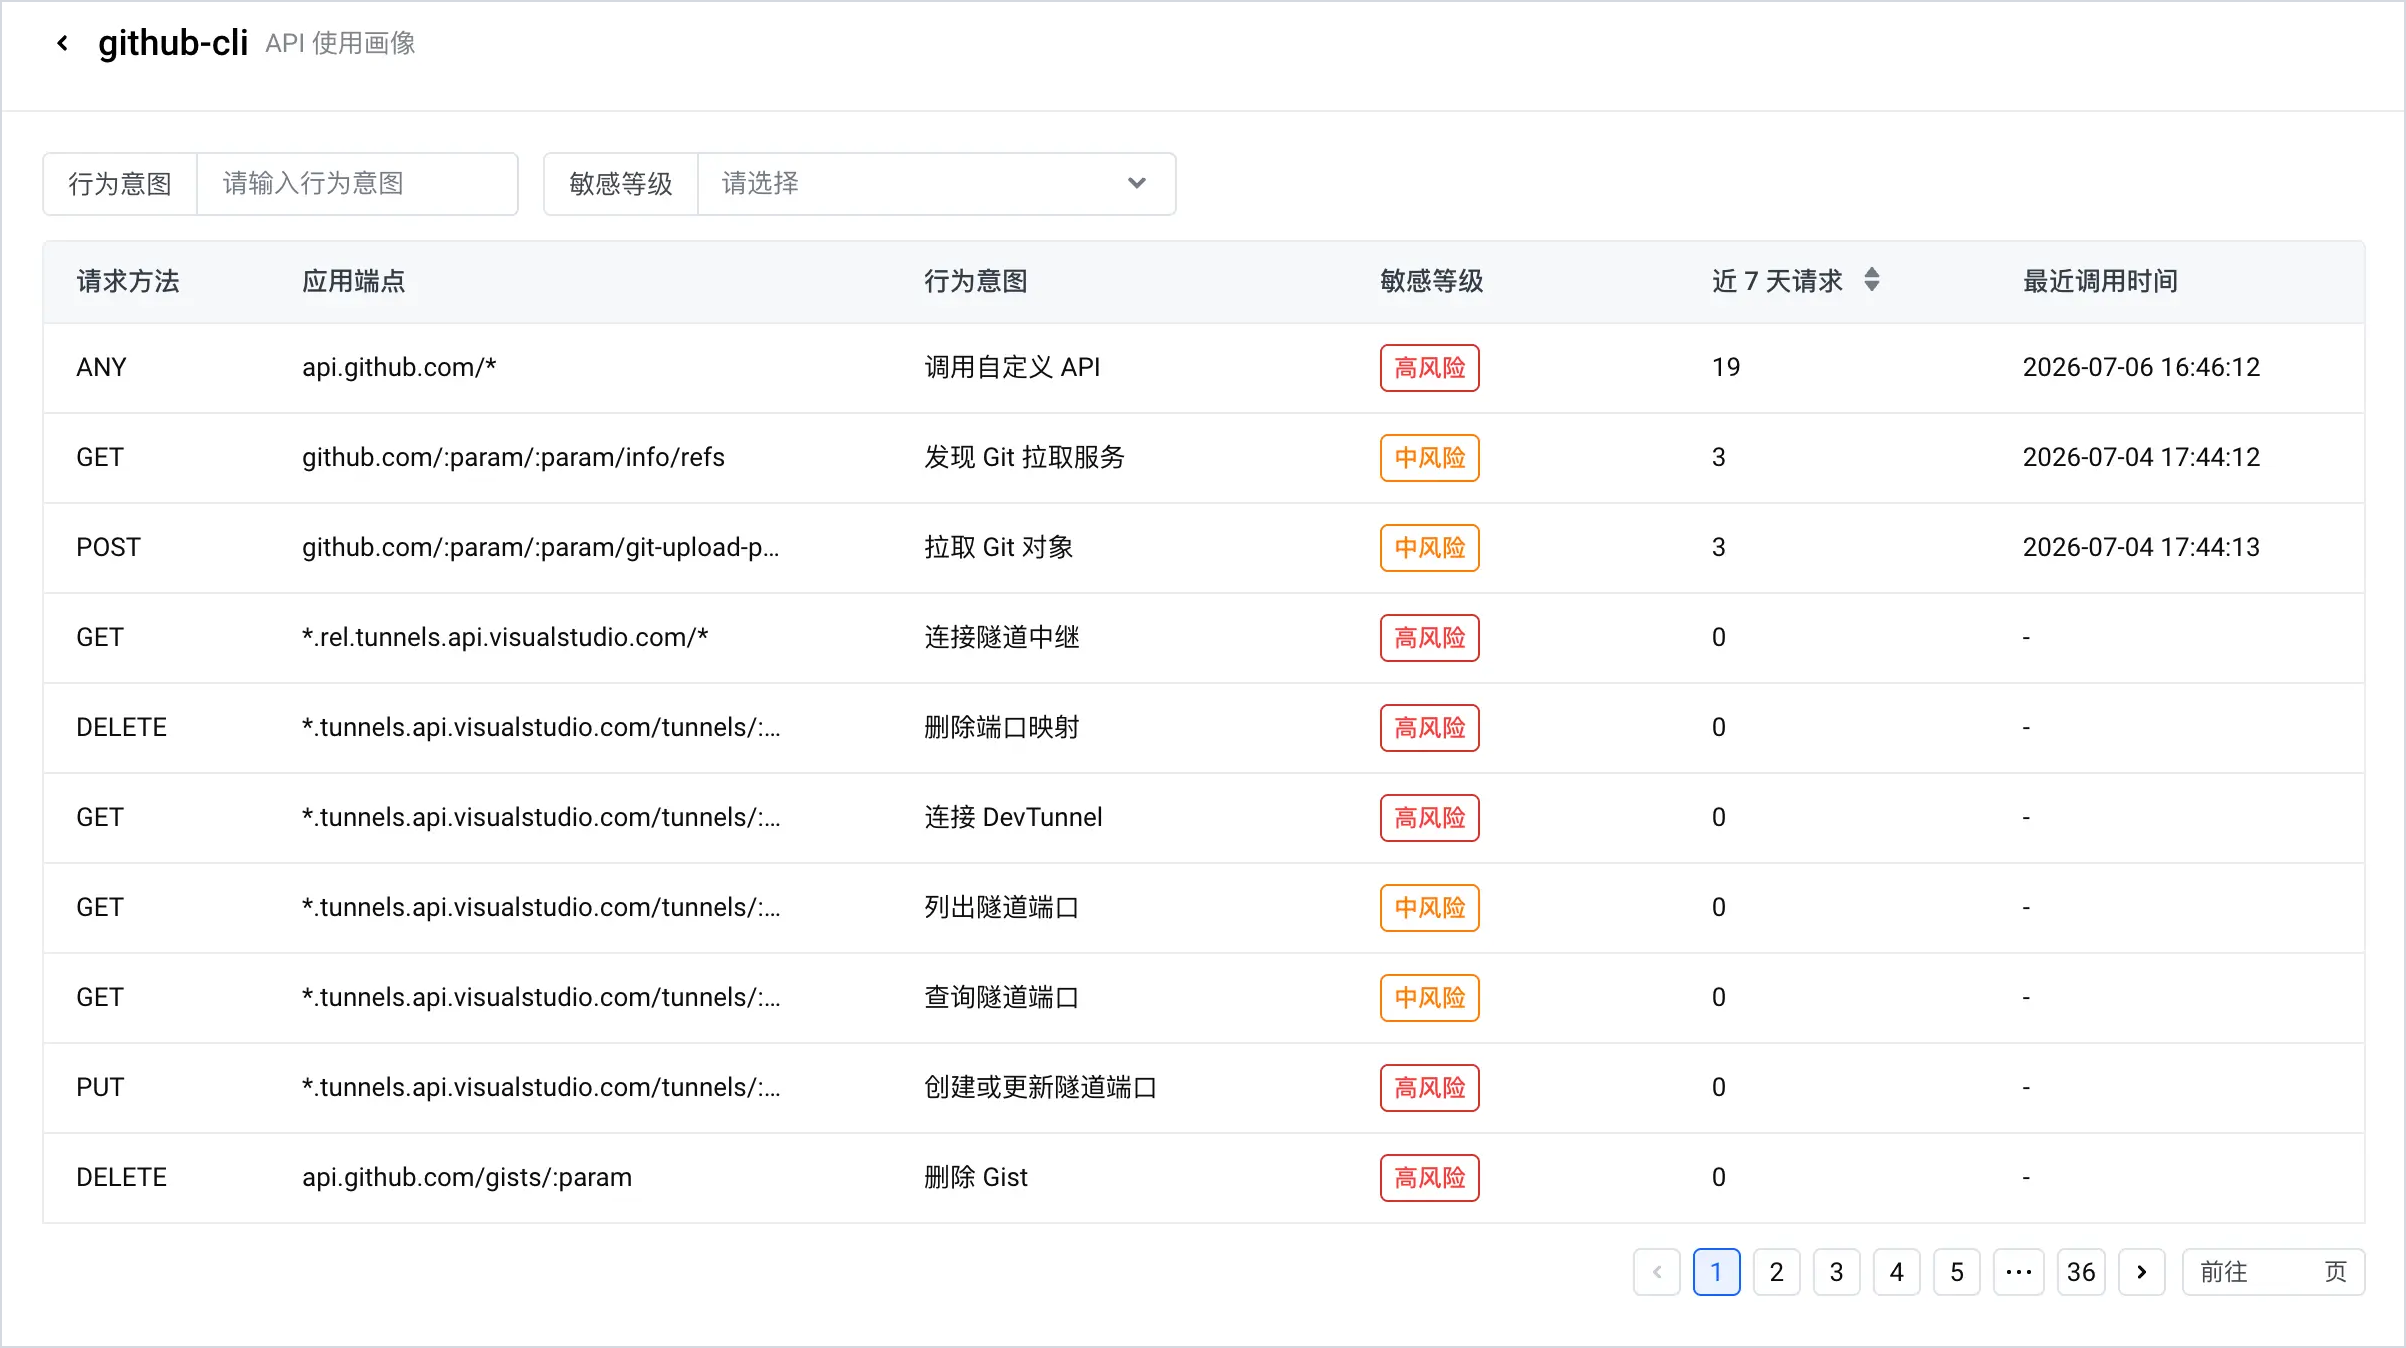
- API 调用明细:集中汇总该工具涉及的所有 API 调用,包括请求方法(GET/POST/DELETE 等)、应用端点(URL)以及识别出的行为意图(如:调用自定义 API、发现 Git 拉取服务等)。
- 敏感等级校准:系统预设了行为的敏感等级,管理员可根据企业实际业务场景手动干预敏感等级。例如,若某个被系统默认为高风险的行为属于受信任的业务操作,可将其风险等级调整为低风险,确保资产发现结果更贴合业务现状,减少审计噪音。调整时应结合 CLI 调用防护策略中选中的风险等级核对影响。
- 调用趋势:近 7 天请求列支持按照升降序排列,方便管理员快速识别最高频或最异常的行为模式,量化评估不同行为的活跃程度。
需要调整某项 API 行为的敏感等级时,在敏感等级列单击该项旁的编辑图标,选择高风险、中风险或低风险,再单击确定。最近调用时间用于查看该行为最近一次被记录的时间。
查看调用日志和关联策略
从工具资产列表可继续查看对应的防护记录和规则。
- 单击请求次数,进入AI 安全 > 供应链安全 > CLI 调用防护 > 审计日志,查看调用时间、员工、CLI 工具、行为意图、风险等级及处置结果。单击日志详情可继续查看请求地址和关联设备信息。
- 单击关联策略数量,进入AI 安全 > 供应链安全 > CLI 调用防护 > 策略配置,查看该工具的管控范围、风险等级选择和处置方式。
您也可以在安全 Web 网关 > AI 访问安全 > 资产发现 > CLI页面查看 CLI 资产。
最近更新时间:2026.11.04 21:06:02
这个页面对您有帮助吗?
有用
有用
无用
无用