飞连
飞连


- 文档首页
 飞连管理员指南安全 Web 网关配置网站内容过滤策略
 复制全文
 下载 pdf
 文档反馈
 问问助手
网站内容过滤用于精细化管控终端用户对各类网站的访问行为。通过制定策略,您可以允许或禁止用户访问指定类别的网站,帮助企业加强网络安全防护、保障业务合规性,并提高员工的生产效率。适用场景包括:
- 提升生产力:在工作时间限制或禁止访问视频、社交、游戏等与工作无关的网站。
- 强化安全防护:防范员工访问钓鱼、恶意软件、僵尸网络等包含安全风险的网站。
- 确保合规性:遵循企业或行业法规要求,禁止访问赌博、暴力等非法或不当内容的网站。
前置条件
已参考配置引流策略说明,完成以下配置:
- 配置引流策略:确保受控终端的流量经过 SWG 隧道接管。
- 分发企业根证书:确保终端已信任企业 CA 证书,使系统具备解密 HTTPS 流量以进行内容识别的能力。
注意
网站内容过滤的深度识别依赖于 SSL/TLS 解密。
- 自动解密:若策略中引用了特定网站分类或自定义域名,系统默认会自动触发解密。
- SSL 策略优先:若您在 SSL 解密策略中针对该资源配置了“不解密”,则由于 SSL 策略优先级最高,系统将跳过拆包环节。此时,网站过滤模块仅能根据域名执行拦截,无法执行基于具体 URL 路径或页面内容的过滤。
配置过滤策略
登录飞连管理后台,选择安全 Web 网关 > 网站内容过滤,在策略配置页签下单击新增策略,进入添加管控策略页面,依次完成以下配置。

基本信息
设置策略名称、优先级和需要管控的网站分类。
| 配置项 | 说明 |
|---|---|
| 策略名称 | 输入用于标识策略的自定义名称,最多支持 60 个字符。 |
| 优先级 | 设置范围为 0–100,数值越大,优先级越高。多条策略冲突时,仅执行优先级最高的一条;优先级相同时,处置方式优先级更高的策略生效。 |
网站分类 | 选择需要管控的网站分类。可在内置网站分类库中选择预置分类,或在自定义网站分类中选择企业维护的分类。
注意 未被内置资源库收录的网站地址,均会被系统自动归类“未知”资源,统一收录在“其他”分类中。管理员在配置过滤策略(尤其是针对高敏人群或关键设备)时,建议同步选中该分类,确保所有长尾访问轨迹均能被纳入管控范围,避免产生审计盲区。 若后期通过审计日志发现大量“未分类”或“未知”的网站访问,系统也支持在统计分析模块中执行批量归类,将审计到的地址快速转化为自定义资源资产,无需逐一手动添加。详见批量归类未分类网站。 |
处置方式
根据管控需求选择对应的执行动作:
| 处置方式 | 执行逻辑与预期表现 |
|---|---|
访问禁用 | 阻断员工对目标网站的访问。支持配置以下禁用提示方式:
|
访问警告 | 允许访问,但在连接建立时向员工展示风险提示页面,提升安全意识,同时生成审计日志存放在访问事件记录中。需设置告警频率和告警提示方式:
|
| 访问审计 | 允许员工访问,系统不进行任何干扰,仅在后台记录其访问时间、频率及完整 URL,产生的记录存放在访问事件记录中。 |
生效对象
选择策略适用的员工或设备。需要为特定对象保留例外时,可以配置排除对象。例如,对销售部门配置网站访问禁用策略后,将有业务访问需要的员工加入排除范围。
- 在生效对象区域选择员工或设备,设置策略的生效范围。选择员工时,可按部门、角色或成员选择;选择设备时,可按页面提供的设备条件设置范围。
- 如需排除部分对象,开启排除对象开关,选择对象类型,再选择需要排除的具体对象。需要配置多组对象时,单击添加排除对象,继续选择类型及具体对象。例如,可以同时排除指定员工和指定设备。
支持排除指定设备、指定设备组、指定部门及其下级部门员工、指定角色或指定员工。
注意
同一对象同时命中生效范围和排除范围时,排除范围优先,该策略不适用于此对象。排除只跳过当前策略,访问请求仍可能命中其他策略。未配置排除对象时,策略按原有生效范围执行。
高级条件设置
按需限制策略的生效时间和请求方式。
| 配置项 | 说明 |
|---|---|
访问时间段 | 默认全部时间段表示不限制时间。 选择指定时间段后,配置策略适用的时间,策略仅在指定时间段内执行。 |
请求方式 | 选择全部时,不限制 HTTP 请求方法。 选择部分后,从列表中选择需要匹配的方法。支持标准 HTTP 方法及 WebDAV 扩展方法。 |
完成以上配置后,单击确定保存策略。
管理过滤策略
管理员可以在策略配置列表视图中对已创建的规则进行统一运维:
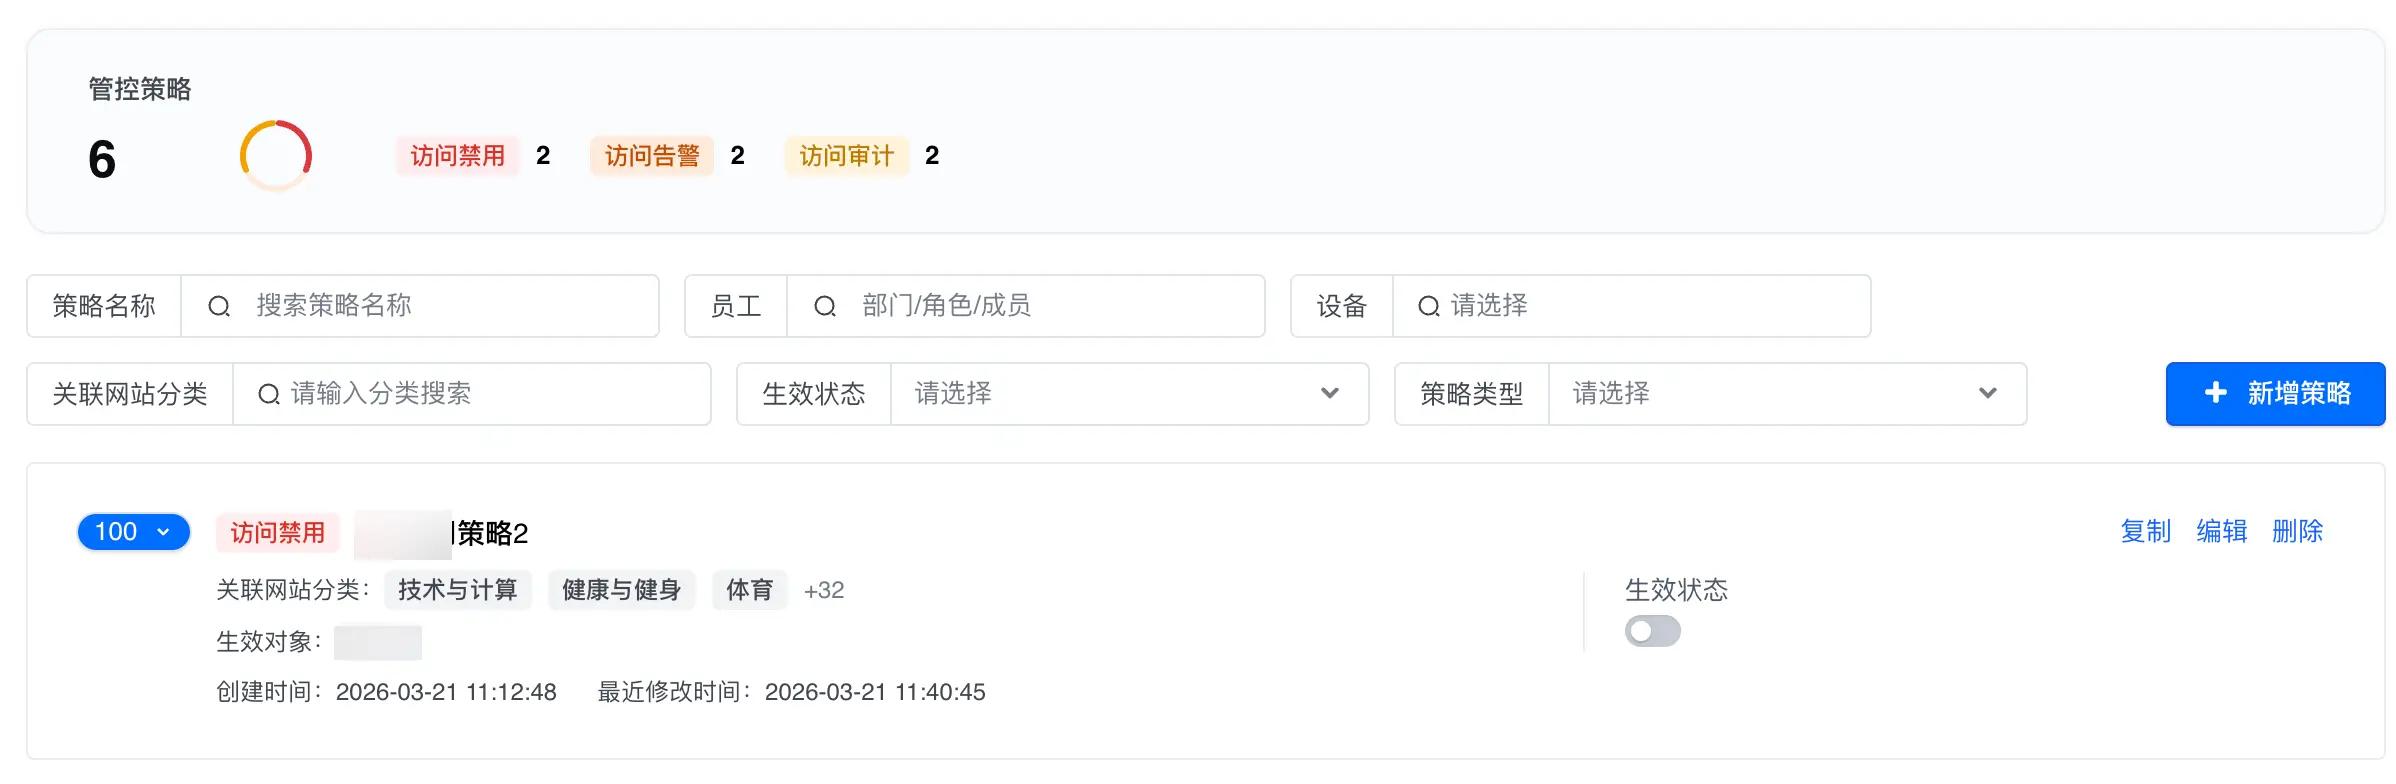
- 状态监控:通过列表顶部的统计数据查看各类策略的占比分布和策略总数。
- 筛选检索:支持按策略名称、生效对象、应用范围等维度组合查询。
- 状态切换:通过生效状态开关一键开启或禁用特定规则。禁用状态下的策略将不参与流量匹配。
- 运维操作:
- 编辑:修改策略的参数、处置方式、生效范围或排除对象。
- 复制:以现有策略为模板快速创建新规则,原策略的排除配置会一并保留。保存前检查生效范围和排除对象。
- 删除:移除不再需要的策略。删除后网站内容过滤策略中对应的管控逻辑可能发生变更,请谨慎操作。
审计分析与持续优化
查看审计日志
管理员可在访问事件记录页面对员工的上网行为进行回溯:
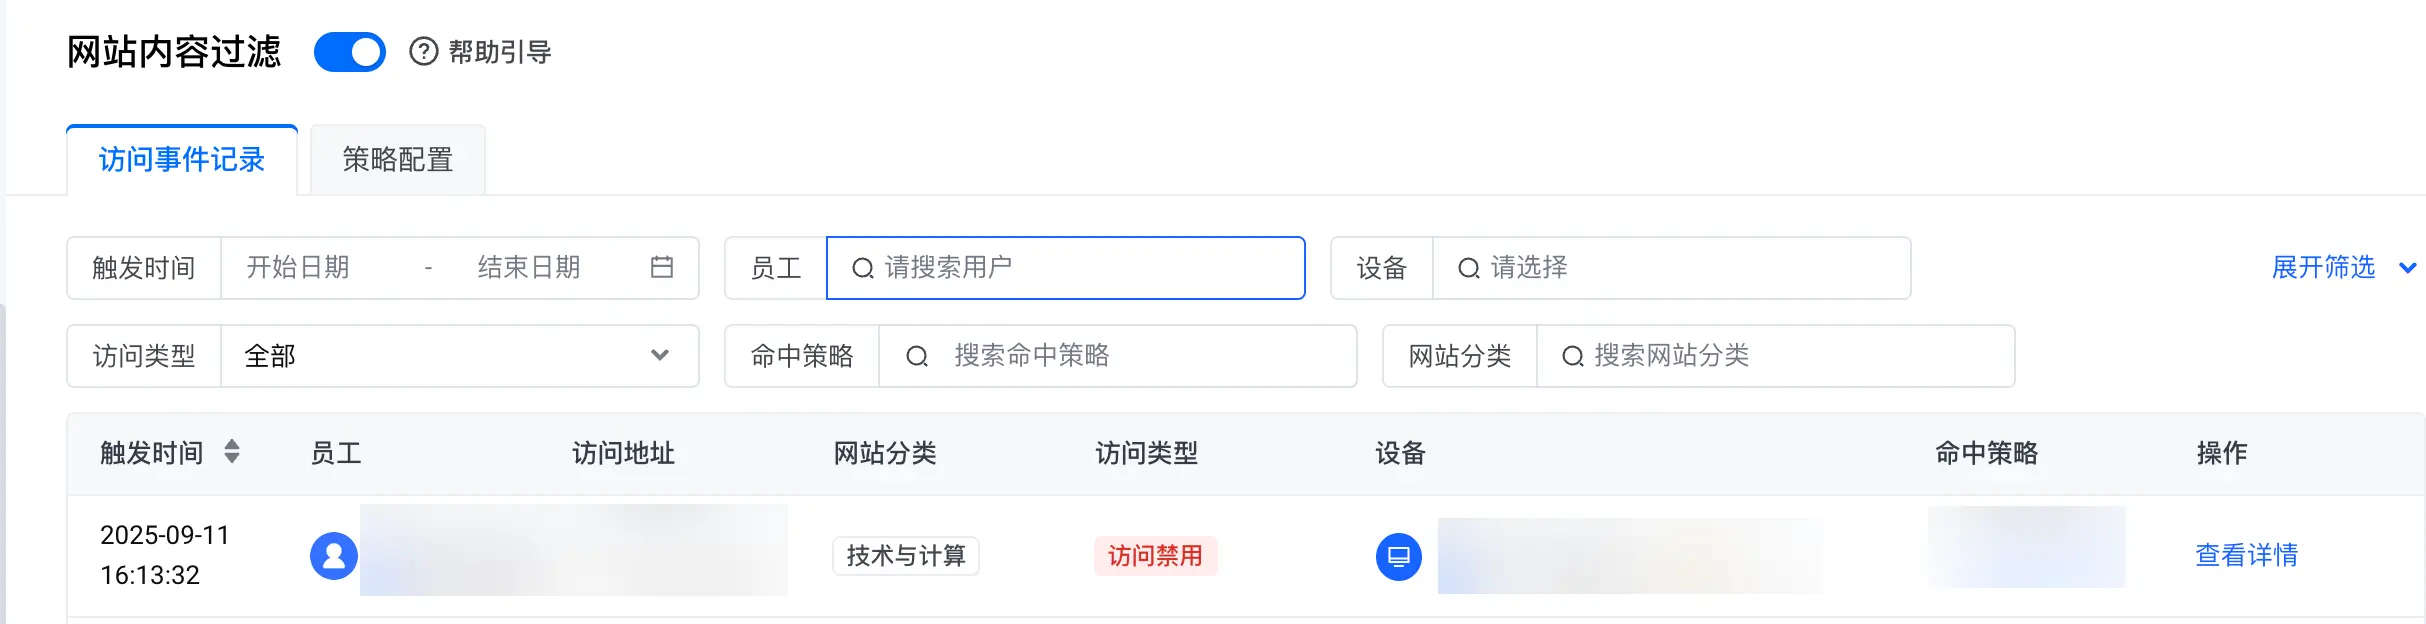
- 筛选研判:利用顶部的筛选器按触发时间、人员、设备或特定的访问地址等进行组合查询。
- 查看详情:单击操作列的查看详情,获取完整的事件画像:
- 触发事件信息:包含命中策略名称、处置动作及具体的访问 URL。
- 主体信息:展示触发该事件的员工账号状态及所属部门。
- 设备信息:记录终端的操作系统版本及飞连客户端版本。
批量归类未分类网站
若审计发现大量具有相同业务属性的“未分类”站点,管理员可以将其批量迁移至指定的自定义分类中,实现更精准的过滤管控。
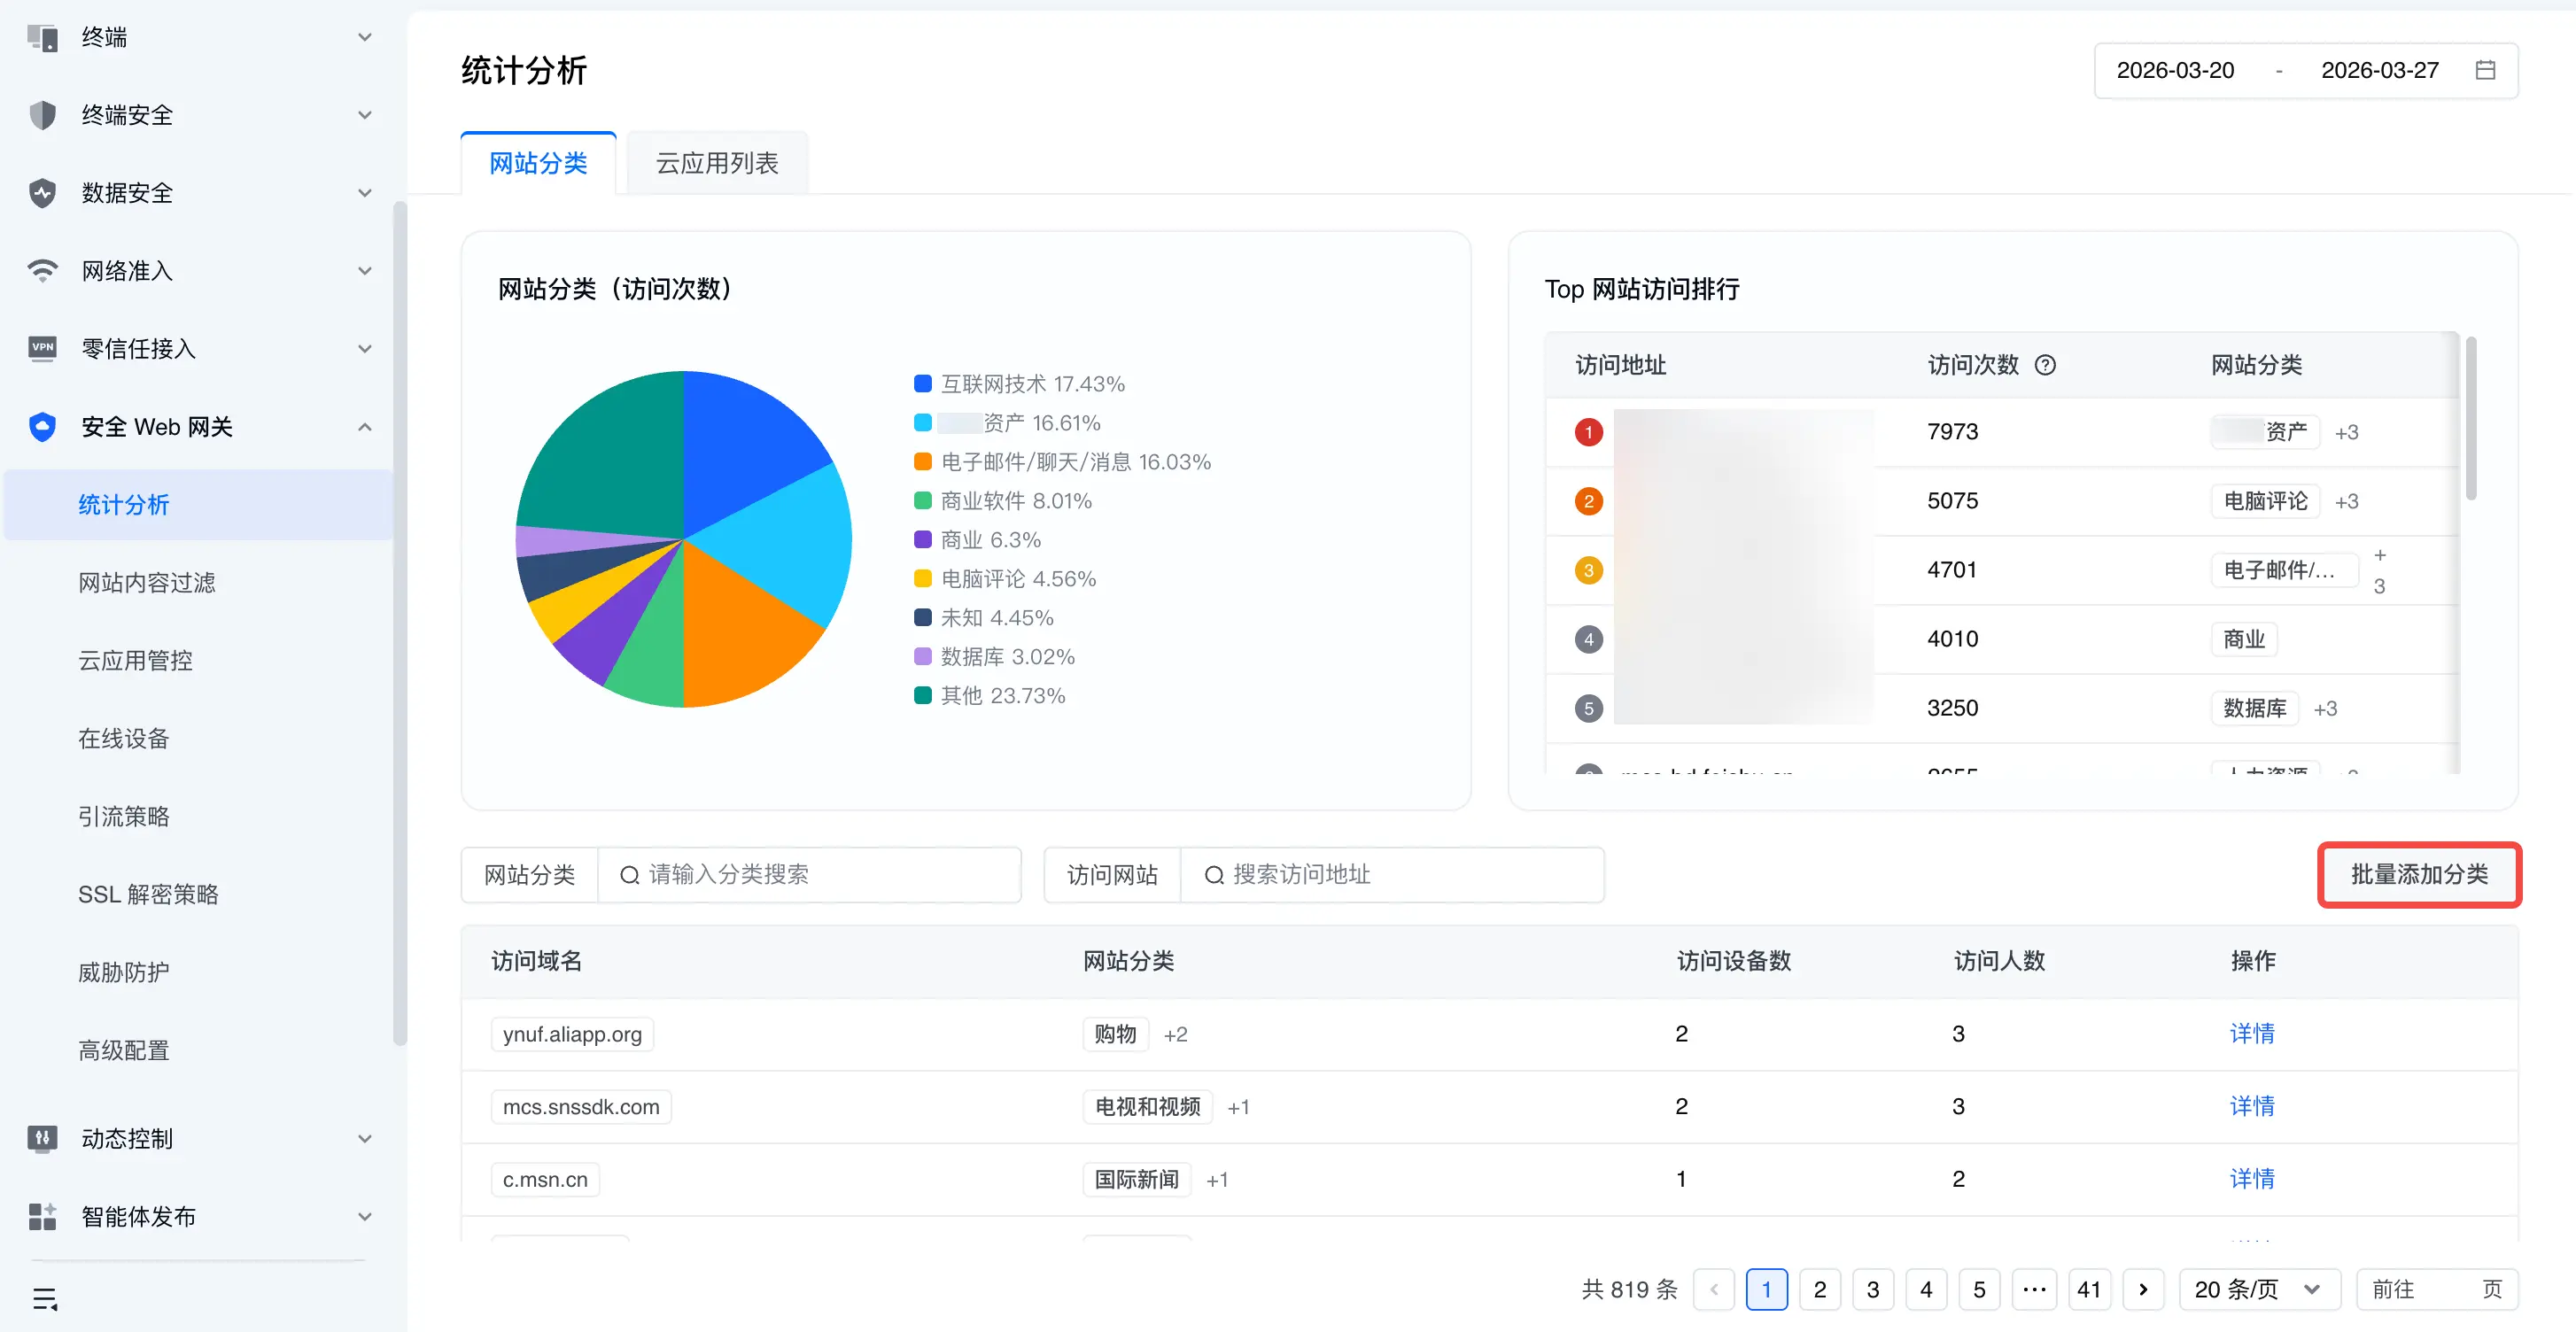
- 前往安全 Web 网关 > 统计分析。
- 单击访问域名列表右上角的批量添加分类。
- 执行归类动作:
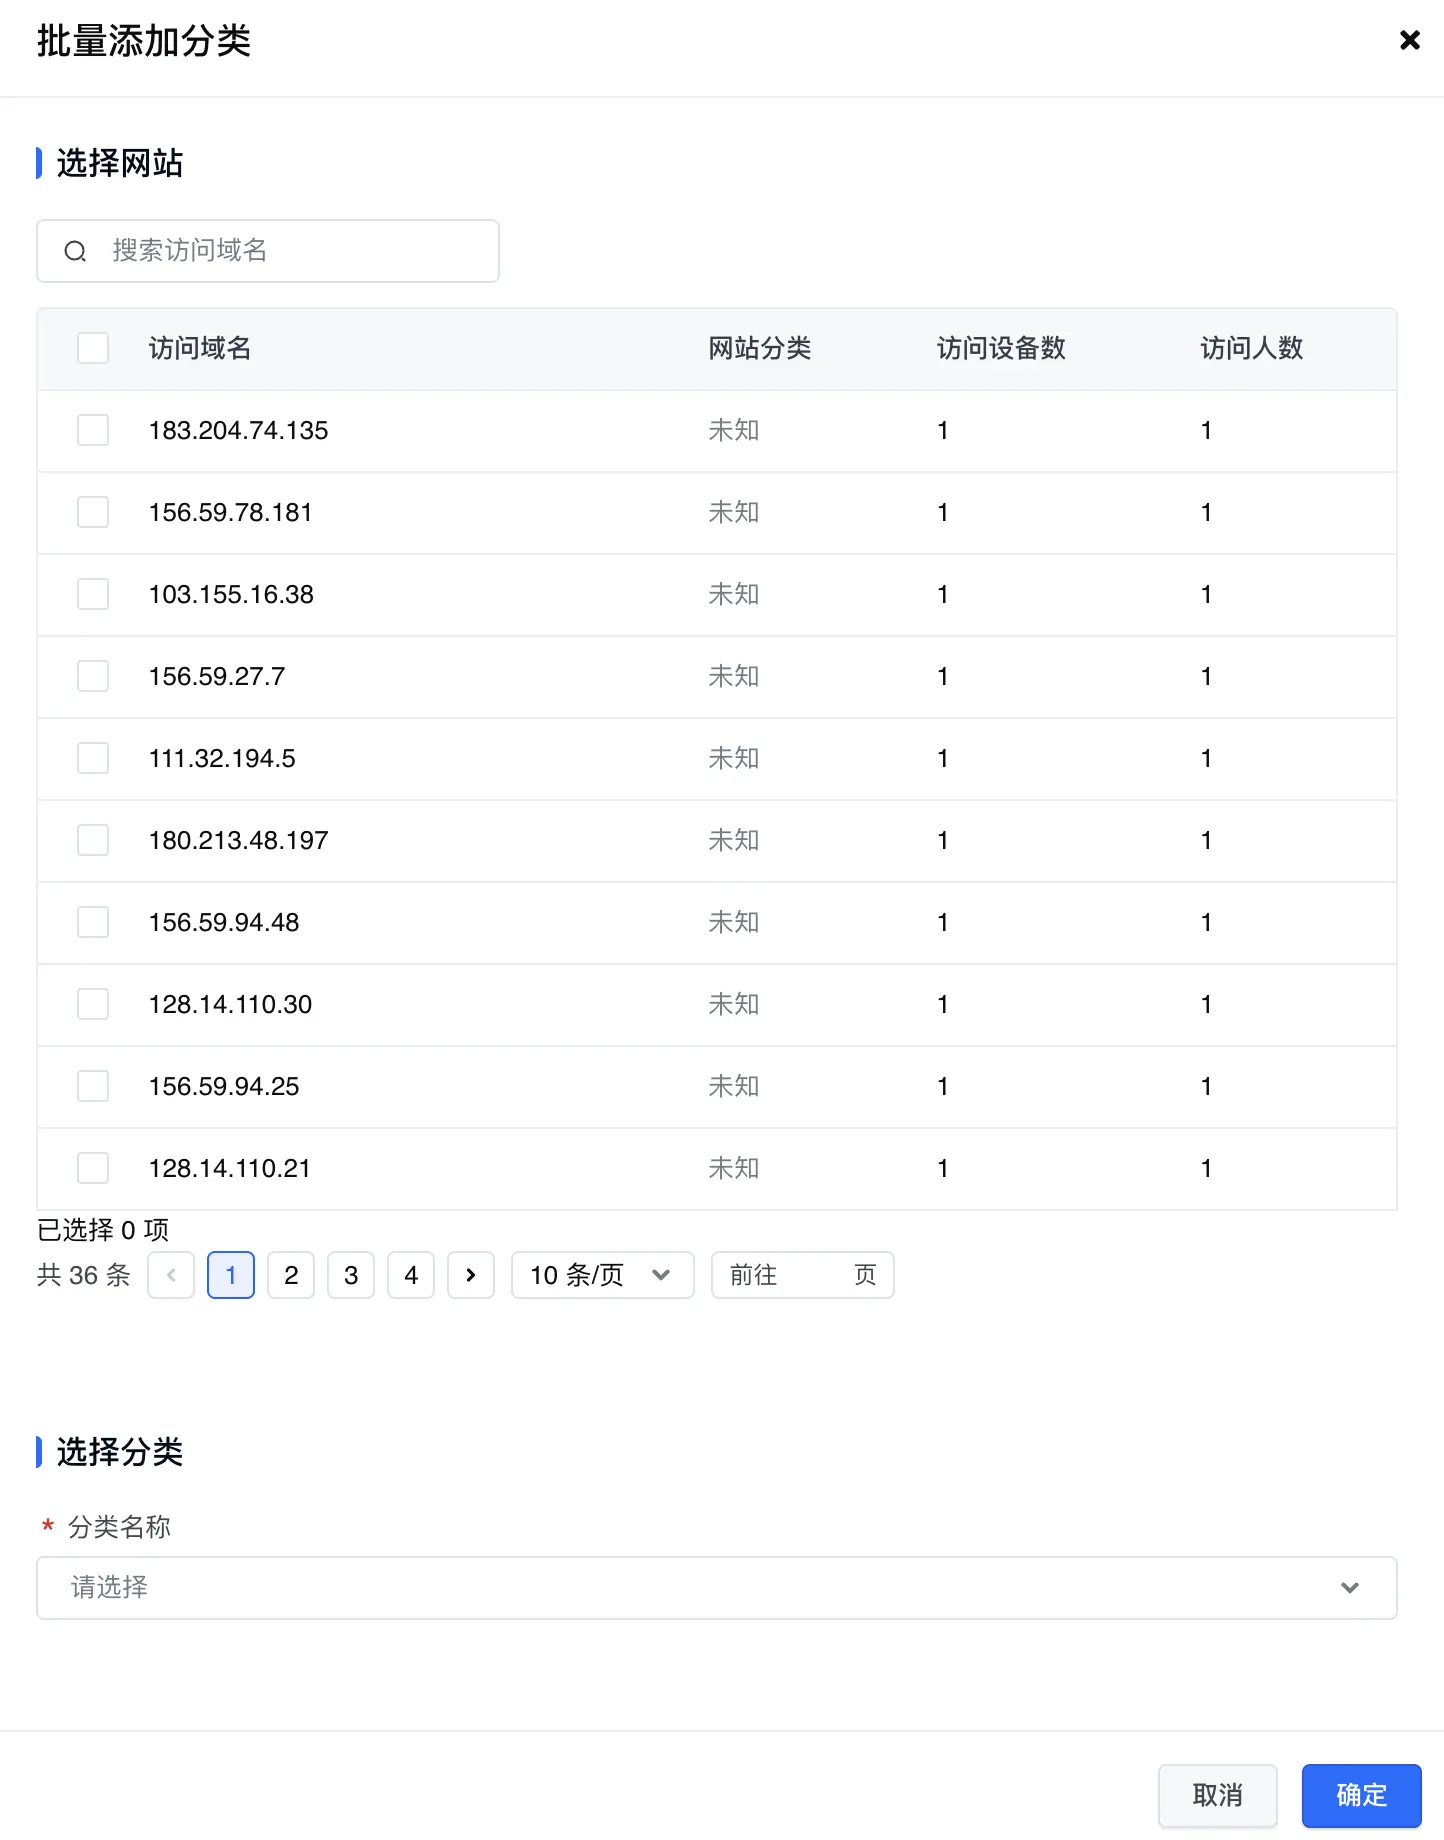
- 选择网站:在列表中筛选并勾选需要重新定义的“未分类”网站地址。
- 选择分类:在下拉框中选择已创建的目标自定义分类。若需创建新分类,请前往系统设置 > 资源管理 > 资源库 > 网站分类库执行,详情参考SWG Web 资源库管理。
- 单击确定完成配置。