文档中心
登录
注册
私有网络
文档指南
图说
私有网络
私有网络
文档指南
请输入
产品动态
产品动态
产品简介
什么是私有网络
功能概览
产品优势
应用场景
约束限制
地域与可用区
产品计费
产品计费
快速入门
网络规划
入门指引
搭建IPv4私有网络
搭建IPv4&IPv6私有网络
用户指南
私有网络
创建私有网络
查看私有网络详情
开通/关闭IPv6
添加/删除辅助CIDR
添加/解除跨账号授权
修改DNS服务器地址
删除私有网络
共享VPC
共享VPC概述
共享VPC快速入门
管理共享VPC
子网
创建子网
更换路由表
开通/关闭IPv6
删除子网
路由表
路由表概述
创建路由表
关联/解除关联子网
关联/解除关联IPv4网关
删除路由表
路由条目
管理路由条目
向云企业网发布/撤回路由
路由表应用示例
网卡
网卡概述
创建辅助网卡
挂载/卸载辅助网卡
更新网卡安全组
ECS配置辅助网卡
绑定/解绑公网IP
配置源/目的地址检查
开启/关闭随云服务器实例删除
配置连接超时时间
删除网卡
IP地址
IP地址概述
添加/释放私网IPv4/IPv6地址
ECS配置私网IPv4地址
ECS配置私网IPv6地址
添加/移除IP前缀委托
巨型帧与MTU
管理巨型帧
管理路径MTU发现
管理网卡MTU值
安全组
安全组概述
默认安全组
普通安全组 VS CIDR-Only安全组
创建安全组
克隆安全组
关联/解除关联网卡
删除安全组
安全组规则
添加安全组规则
管理安全组规则
批量导入导出安全组规则
安全组应用示例
路径可达性分析
网络ACL
网络ACL概述
创建网络ACL
添加/删除网络ACL规则
关联/解除关联子网
批量导入/导出网络ACL规则
删除网络ACL
网络ACL使用示例
前缀列表
前缀列表概述
创建前缀列表
修改最大条目数
添加/删除前缀列表条目
删除前缀列表
高可用虚拟IP
高可用虚拟IP概述
创建高可用虚拟IP
绑定/解绑云资源
删除高可用虚拟IP
通过HAVIP和Keepalived搭建高可用主备集群
流日志
流日志概述
流日志计费说明
流日志快速入门
创建流日志
配置索引
分析流日志
修改流日志采样间隔
启动/停止流日志
删除流日志
流日志使用示例
流量镜像
流量镜像概述
流量镜像计费说明
快速入门
管理镜像会话
开启/停止镜像会话
管理镜像目的
管理筛选条件
流量镜像分析示例
IPv4网关
IPv4网关概述
快速入门
创建IPv4网关
关联/解除关联VPC
停用/激活IPv4网关
删除IPv4网关
公网IP跨地域容灾
项目与标签
项目管理
标签管理
访问控制
IAM概述
策略示例
查看资源拓扑
最佳实践
配置SNAT服务器
VPC中的访问控制
配置子网IPv4地址不足告警
使用VPC的辅助网段实现EIP直通
API参考
API发布历史
简介
API列表
调用方式
请求结构
公共参数
签名方法
返回示例
公共错误码
私有网络
CreateVpc - 创建VPC
ModifyVpcAttributes - 修改VPC信息
DescribeVpcs - 查询VPC列表
DescribeVpcAttributes - 查询VPC详细信息
DeleteVpc - 删除VPC
AssociateVpcCidrBlock - 添加辅助网段
DisassociateVpcCidrBlock - 删除辅助网段
子网
CreateSubnet - 创建子网
ModifySubnetAttributes - 修改子网信息
DescribeSubnets - 查询子网列表
DescribeSubnetAttributes - 查询子网详细信息
DeleteSubnet - 删除子网
路由表
CreateRouteTable - 创建路由表
ModifyRouteTableAttributes - 修改路由表信息
DescribeRouteTableList - 查询路由表列表
AssociateRouteTable - 关联路由表
DisassociateRouteTable - 解绑路由表
DeleteRouteTable - 删除路由表
CreateRouteEntry - 创建路由条目
DescribeRouteEntryList - 查询路由条目列表
ModifyRouteEntry - 修改路由条目
DeleteRouteEntry - 删除路由条目
网卡
CreateNetworkInterface - 创建网卡
ModifyNetworkInterfaceAttributes - 修改网卡信息
DescribeNetworkInterfaces - 查询网卡列表
DescribeNetworkInterfaceAttributes - 查询网卡详细信息
AttachNetworkInterface - 挂载网卡
DetachNetworkInterface - 卸载辅助网卡
DeleteNetworkInterface - 删除网卡
AssignPrivateIpAddresses - 分配辅助私网IP地址
UnassignPrivateIpAddresses - 删除辅助私网IP地址
AssignIpv6Addresses - 分配私网IPv6地址
UnassignIpv6Addresses - 删除IPv6私网地址
安全组
CreateSecurityGroup - 创建安全组
ModifySecurityGroupAttributes - 修改安全组信息
DescribeSecurityGroups - 查询安全组列表
DeleteSecurityGroup - 删除安全组
AuthorizeSecurityGroupIngress - 增加安全组入方向规则
AuthorizeSecurityGroupEgress - 增加安全组出方向规则
DescribeSecurityGroupAttributes - 查询安全组详细信息
ModifySecurityGroupRuleDescriptionsIngress - 修改安全组入方向规则的描述信息
ModifySecurityGroupRuleDescriptionsEgress - 修改安全组出方向规则的描述信息
RevokeSecurityGroupIngress - 删除安全组入方向规则
RevokeSecurityGroupEgress - 删除安全组出方向规则
AuthorizeSecurityGroupEgressBatch-为安全组添加多条出方向规则
AuthorizeSecurityGroupIngressBatch-为安全组添加多条入方向规则
DeleteSecurityGroupBatch-删除多个安全组
ModifySecurityGroupEgressBatch-修改多条出方向安全组规则
ModifySecurityGroupIngressBatch-修改多条入方向安全组规则
RevokeSecurityGroupEgressBatch-删除多条出方向安全组规则
RevokeSecurityGroupIngressBatch-删除多条入方向安全组规则
前缀列表
CreatePrefixList - 创建前缀列表实例
ModifyPrefixList - 更新前缀列表实例
DescribePrefixLists - 查询前缀列表实例
DescribePrefixListAssociations - 查询前缀列表的关联关系
DescribePrefixListEntries - 查询指定前缀列表的信息
DeletePrefixList - 删除前缀列表实例
高可用虚拟IP
CreateHaVip - 创建高可用虚拟IP
ModifyHaVipAttributes - 修改高可用虚拟IP
DescribeHaVips - 查询高可用虚拟IP
AssociateHaVip - 绑定高可用虚拟IP
DisassociateHaVip - 解绑高可用虚拟IP
DeleteHaVip - 删除高可用虚拟IP
流日志
CreateFlowLog - 创建VPC流日志
ModifyFlowLogAttribute - 修改VPC流日志实例
DescribeFlowLogs - 查询流日志实例
DeleteFlowLog - 删除VPC流日志
ActiveFlowLog - 启用VPC流日志
DeactiveFlowLog - 停用VPC流日志
网络ACL
CreateNetworkAcl - 创建网络ACL
ModifyNetworkAclAttributes - 修改网络ACL信息
DescribeNetworkAcls - 查询网络ACL列表
DescribeNetworkAclAttributes - 查询网络ACL详细信息
UpdateNetworkAclEntries - 更新网络ACL出/入方向规则
AssociateNetworkAcl - 网络ACL关联资源
DisassociateNetworkAcl - 网络ACL解除关联资源
DeleteNetworkAcl - 删除网络ACL
流量镜像
CreateTrafficMirrorTarget - 创建流量镜像目的
ModifyTrafficMirrorTargetAttributes - 更新镜像目的
DescribeTrafficMirrorTargets - 查询流量镜像目的
DeleteTrafficMirrorTarget - 删除流量镜像目的
CreateTrafficMirrorFilter - 创建筛选条件实例
ModifyTrafficMirrorFilterAttributes - 更新筛选条件属性
DescribeTrafficMirrorFilters - 查询筛选条件列表
ModifyTrafficMirrorFilterRuleAttributes - 更新筛选规则属性
DeleteTrafficMirrorFilter - 删除筛选条件实例
CreateTrafficMirrorFilterRule - 创建筛选规则实例
DeleteTrafficMirrorFilterRule - 删除筛选规则实例
ModifyTrafficMirrorSessionAttributes - 更新镜像会话属性
CreateTrafficMirrorSession - 创建镜像会话实例
DescribeTrafficMirrorSessions - 查询镜像会话列表
DeleteTrafficMirrorSession - 删除镜像会话实例
IPv4网关实例
CreateIpv4Gateway-创建IPv4网关实例
DeleteIpv4Gateway-删除IPv4网关实例
DescribeIpv4Gateways - 查询IPv4网关实例列表
ModifyIpv4Gateway - 编辑IPv4网关实例
AttachIpv4Gateway-挂载IPv4网关实例
DetachIpv4Gateway-解除关联IPv4网关
EnableIpv4Gateway-开启IPv4网关实例
DisableIpv4Gateway-关闭IPv4网关实例
标签
TagResources - 添加用户标签
UntagResources - 解绑用户标签
ListTagsForResources - 查询标签列表
SDK参考
VPC SDK概述
查看SDK示例代码
常见问题
私有网络FAQ
子网FAQ
网卡FAQ
路由表FAQ
安全组FAQ
网络ACL FAQ
高可用虚拟IP FAQ
流日志FAQ
API FAQ
相关协议
网络类产品服务条款
VPC流量镜像服务等级协议
VPC流日志服务等级协议
文档首页
私有网络
产品简介
应用场景
复制全文
下载 pdf
我的收藏
产品简介
应用场景
复制全文
下载 pdf
我的收藏
应用场景
文档反馈
问问助手
公网访问
云内访问公网
公网访问云内
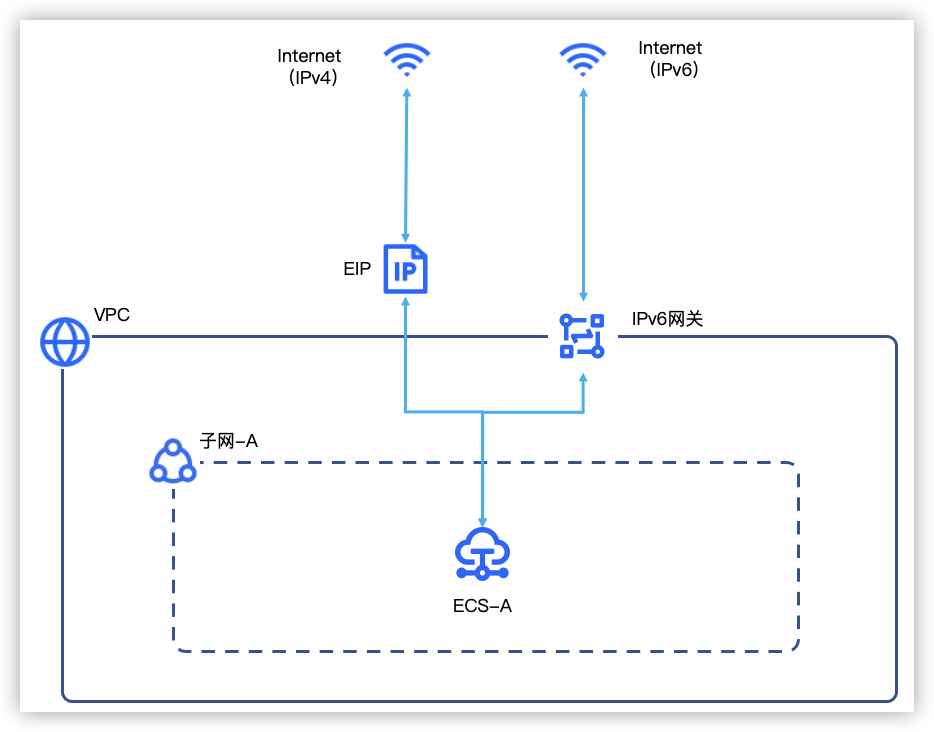
当私有网络内的单台云服务器需要通过IPv4协议访问公网时,您可为其绑定公网IP。相关操作,请参考
绑定云资源
。
当私有网络内的云服务器需要通过IPv6协议访问公网时,您可通过IPv6网关,为云服务器的IPv6地址开通IPv6公网带宽。相关操作,请参考
开通IPv6公网带宽
。
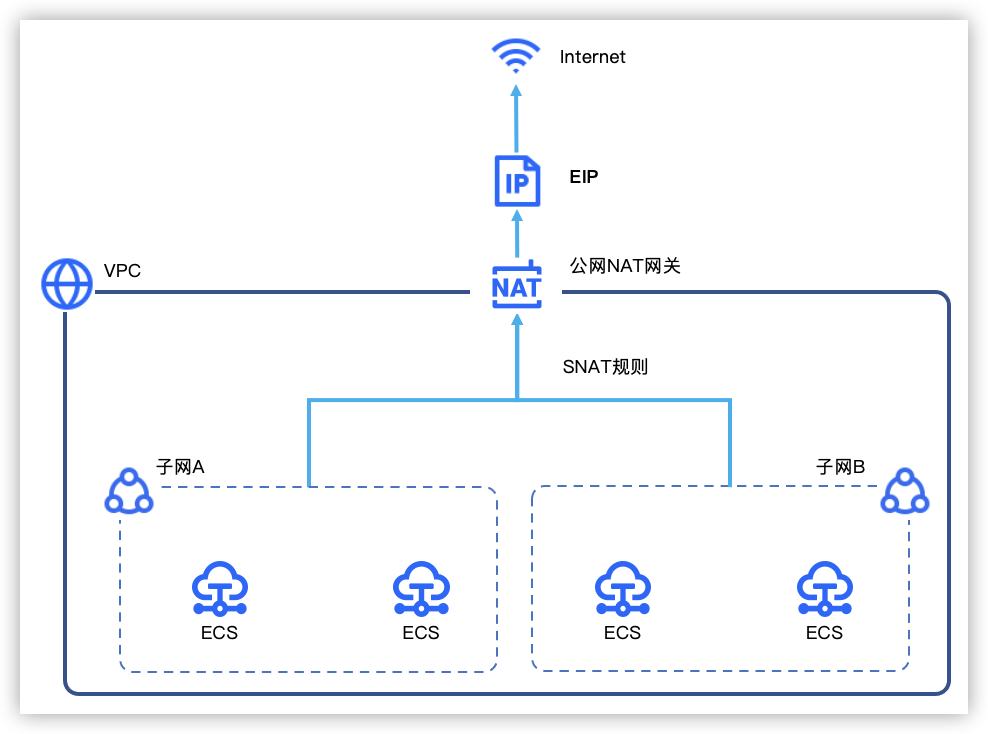
当私有网络内有多台云服务器需要通过IPv4协议访问公网时,您可在私有网络内创建公网NAT网关,并创建SNAT规则。相关操作,请参考
使用SNAT规则访问公网
。
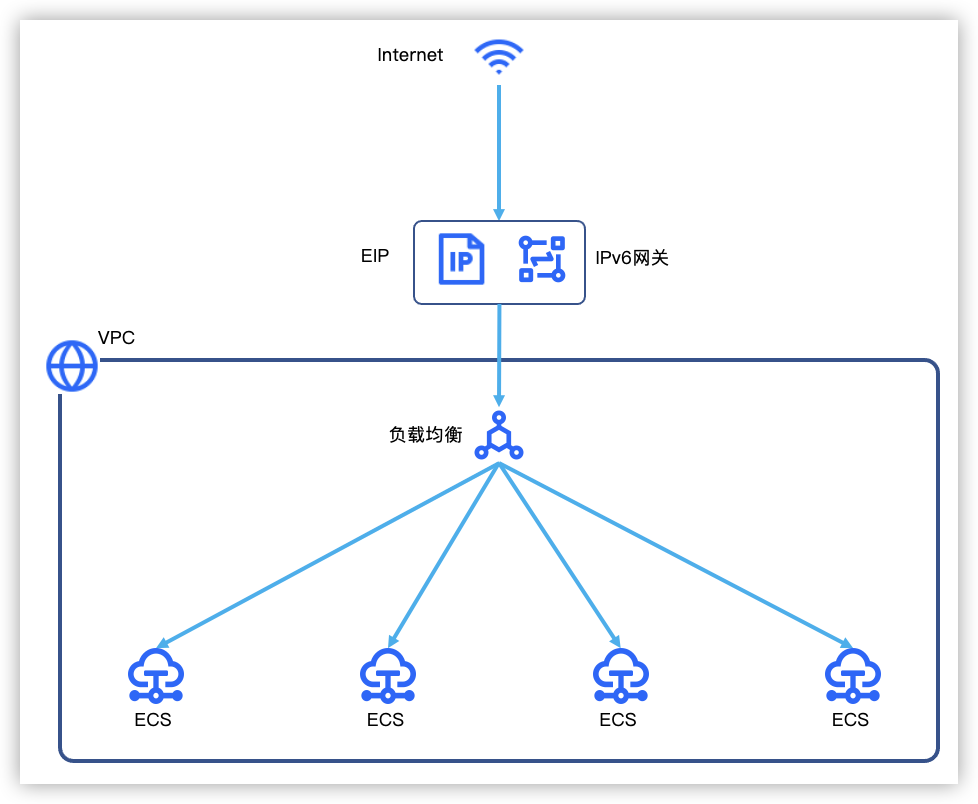
当大量外部用户同时访问云服务器部署的应用时,可通过负载均衡将流量分发至多台云服务器,避免单台云服务器承受巨大流量导致崩溃的问题。相关操作,请参考
四层负载均衡快速入门
和
七层负载均衡快速入门
。
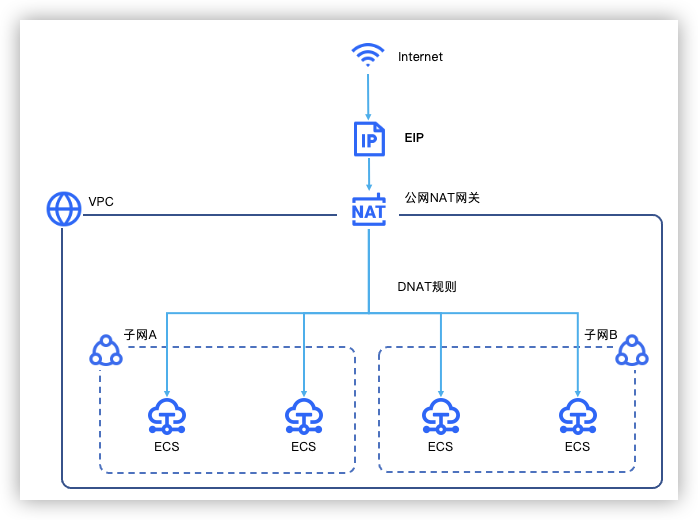
当多台云服务器需要向公网提供服务且不同云服务器提供的服务不同时,您可在私有网络内创建公网NAT网关,并创建DNAT规则。相关操作,请参考
使用DNAT规则向公网提供服务
。
私网访问
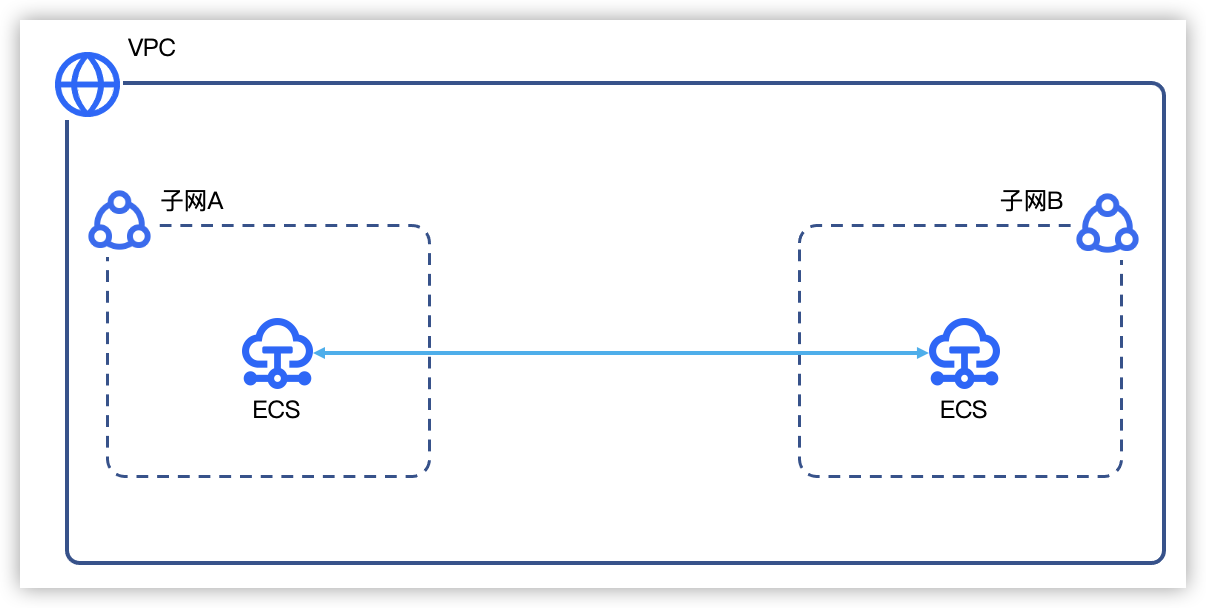
VPC内互通
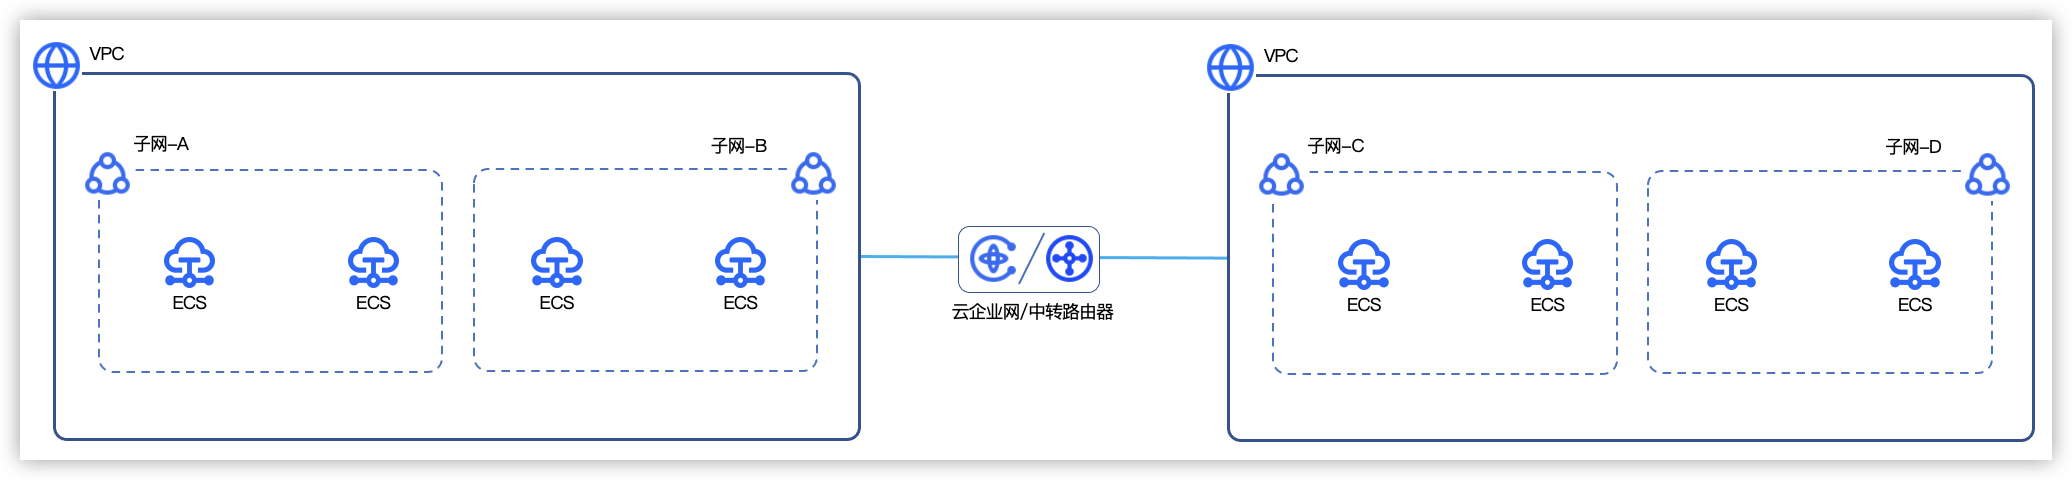
VPC与VPC互通
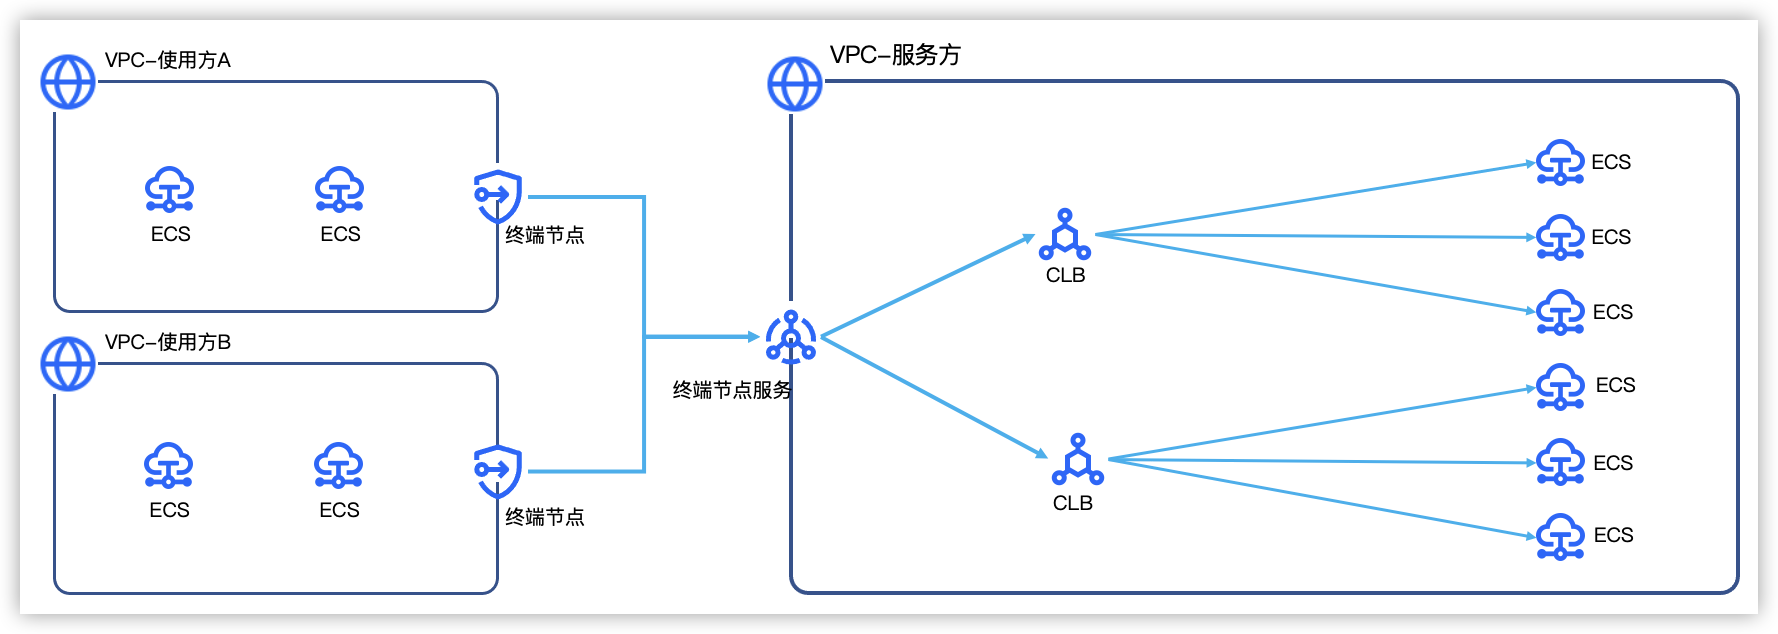
单向访问
VPC内的云服务器之间可以直接私网互通。
当多个VPC之间需要进行数据互通时,您可以按需选择全互通的云企业网或者按需互通中转路由器。
若您希望多个VPC之间彼此互通,您可以创建一个云企业网实例,并将多个VPC加载至该云企业网实例,即可实现。具体操作请参见
通过云企业网实现私有网络互通
。
若您希望多个VPC之间按需互通,则您可以使用中转路由器,通过中转路由器的路由表控制VPC之间的流量,从而实现VPC之间互通与隔离。具体操作请参见
实现不同VPC之间的私网互通与隔离(同地域同账号)
。
当某一个VPC需要向多个VPC提供服务时,您可以创建私网连接实例,将使用方的VPC配置为终端节点,将服务方VPC的资源配置为终端节点服务。具体操作请参见
实现同账号VPC间的私网访问
。
混合云
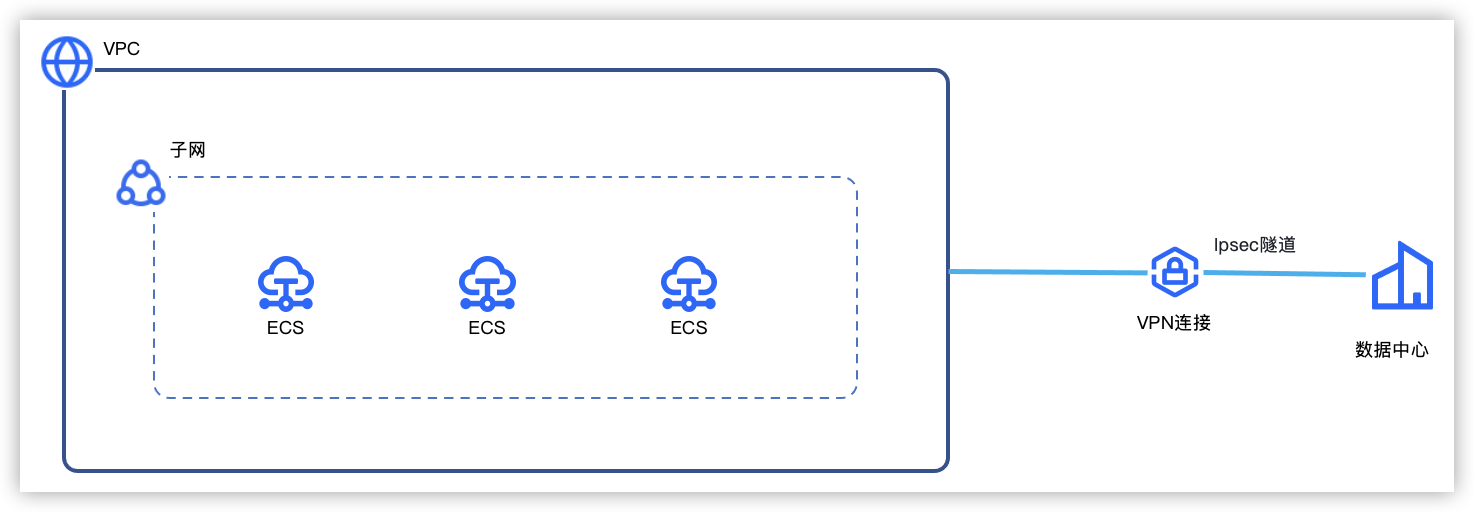
公网加密
私网互通
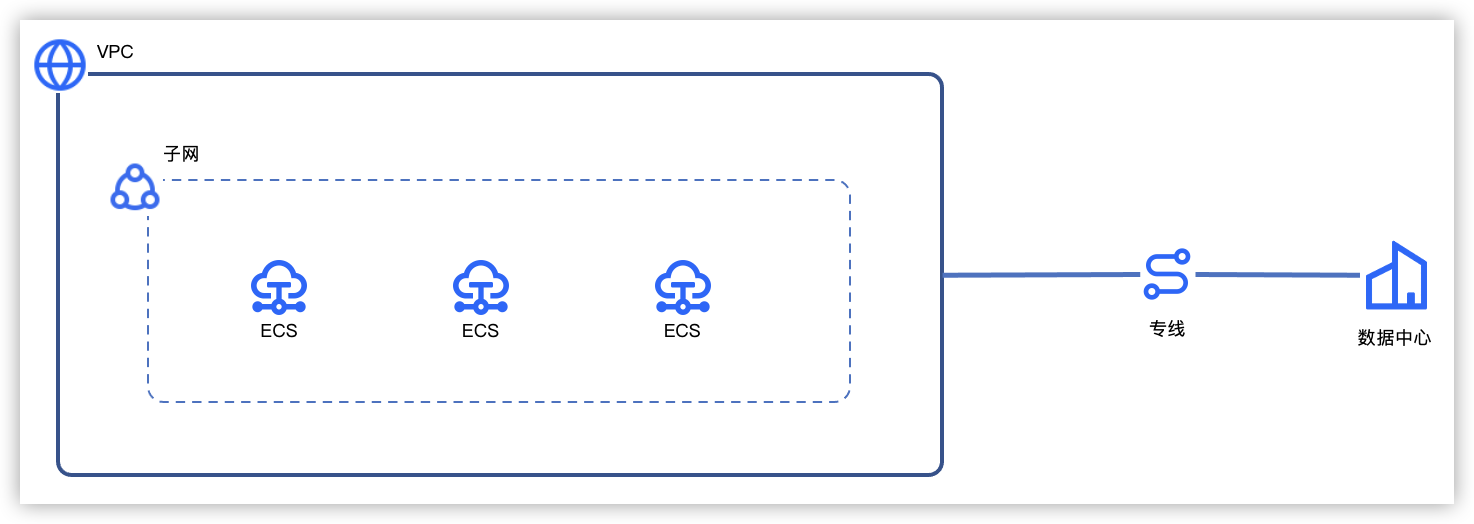
VPN连接服务基于Internet进行加密,可以快速在云上VPC和本地IDC之间建立一条安全的IPsec通道,实现云上VPC与本地IDC互通。具体可参见
搭建云上VPC与云下多数据中心网络互通
。
专线连接服务基于物理专线,可以在云上VPC和本地IDC之间搭建一条高速通道,不受Internet抖动的影响,实现云上VPC和本地IDC私网互通。具体可参见
本地IDC通过专线连接访问云服务器
。
安全
业务隔离部署
跨可用区容灾
安全防护
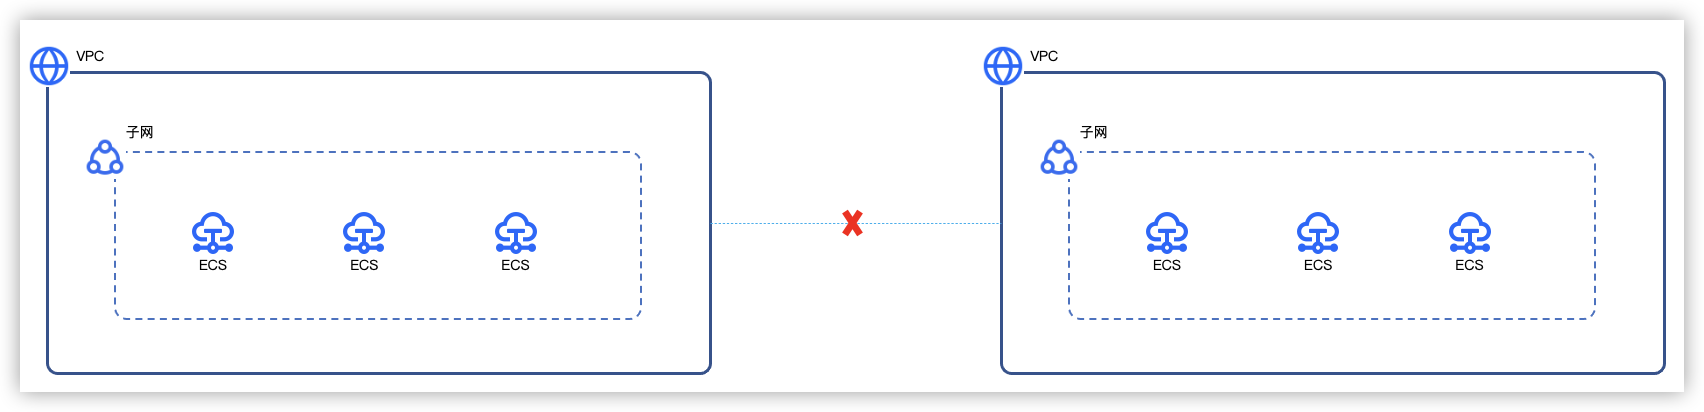
不同VPC之间默认私网隔离。当您有多个业务系统,如生产、测试环境,对隔离要求严苛,将其部署在不同VPC中,防止数据误访问,避免环境冲突干扰。
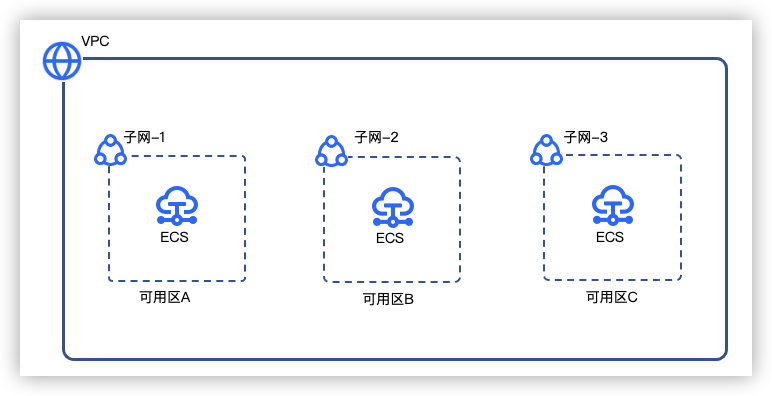
子网具有可用区属性。各可用区电力供应和物理网络相互独立,建议将业务部署在至少两个可用区。即便某个可用区发生故障,业务仍能正常运转。
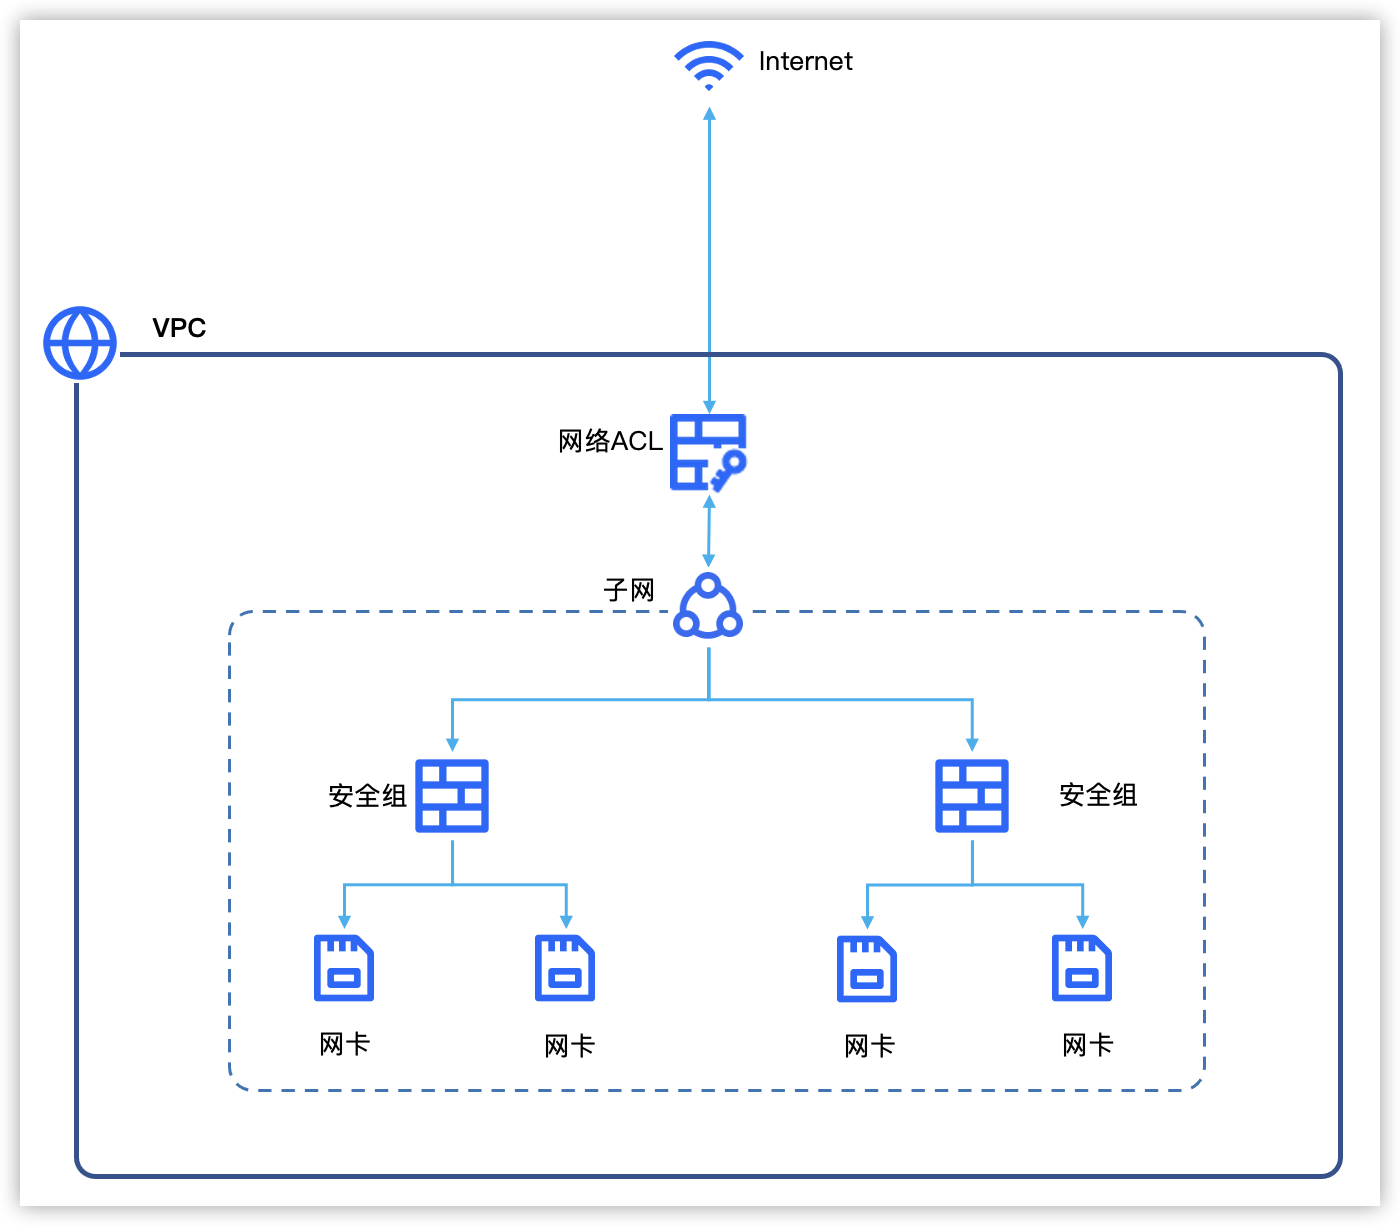
安全组搭配网络ACL,可实现对业务的安全防护。
安全组控制进出网卡的流量,对服务器实施精细防护,精确限定特定服务器的访问来源与流出方向,防止外部恶意探测与内部横向渗透。
网络ACL控制进出子网的流量,构建统一流量管控策略,对子网内所有流量实施粗粒度、整体性限制。
最近更新时间:2026.02.04 11:09:26
这个页面对您有帮助吗?
有用
有用
无用
无用