私有网络
私有网络


文档指南

请输入


- 文档首页
 私有网络最佳实践使用VPC的辅助网段实现EIP直通
 复制全文
 下载 pdf
使用VPC的辅助网段实现EIP直通
 文档反馈
 问问助手
操作场景
对于有 EIP 直通强诉求的业务场景,可参照本文指引,单独创建专属子网,方便后续统一运维与管理。
准备工作
- 请联系客户经理,提前开通如下邀测功能:
- 辅助CIDR支持与主网段属于不同的大段
- VPC支持公网网段
- 公网IP地址池
说明
可直接使用公网IP或公网IP地址池,只需让VPC网段包含公网IP或公网IP地址池的网段即可。推荐优先选用公网IP地址池,该方式支持同时使用多个公网IP。
- 若不使用默认VPC,请提前创建一个VPC。操作请参见创建VPC。
操作步骤
说明
下文仅介绍必要参数及取值,未介绍的参数请保持默认值。
步骤一:创建公网IP地址池
- 登录公网IP控制台。
- 在顶部导航栏,选择目标地域和项目。
- 在左侧导航树,选择公网访问 > IP地址池。
- 单击创建IP地址池按钮,配置相关参数。
- 参数说明示例基本信息计费类型当前仅支持按量计费。按量计费地域选择IP地址池的地域。不同地域间私网隔离。建议选择距离您业务更近的地域,可以降低网络时延,提高访问速度。华北2(北京)名称输入IP地址池的名称。IPpool01线路配置线路类型选择IP地址池的线路类型。BGP(多线)添加网段开启添加网段功能。开启网段分配方式支持掩码和网段两种分配方式:
- 掩码:选择IP地址的掩码,系统自动分配IP地址网段。取值范围24~28。
- 网段:输入IP地址网段。目前仅支持添加IPv4网段,不能以0开头,掩码取值范围 23~30。
选择“网段”方式时,建议您先与客户经理沟通需要添加的IP地址网段,否则可能分配失败。掩码:/ 28
- 请根据控制台指引查阅并确认相关协议。
- 单击立即购买按钮,完成操作。
在列表页,查看IP地址池网段,如120.XX.XX.48/28。
步骤二:申请公网IP
- 在左侧导航树,选择公网访问 > 公网IP。
- 单击申请公网IP按钮。
- 参考下表,配置相关参数。
- 参数说明取值样例计费类型本文选择按量计费。按量计费地域选择公网IP的地域。华北2(北京)名称输入公网IP的名称。eip-1安全防护选择公网IP的安全防护类型。默认线路类型选择公网IP的线路类型,推荐选择BGP(多线)。BGP(多线)计费方式当计费类型为按量计费时,支持按带宽上限计费和按实际流量计费两种计费方式。按实际流量计费共享带宽包当计费类型为按量计费时,按需勾选加入共享带宽包。选择共享带宽包后,公网IP的计费项流量费或带宽费和带宽上限失效,共用共享带宽包的带宽。否IP地址池仅按量计费的公网IP支持启用IP地址池。启用后,公网IP的IP地址将从指定IP地址池中分配,公网IP将不再收取IP配置费。开启带宽上限设置公网IP的带宽上限。1Mbps数量输入申请公网IP的数量。1个
- 请根据控制台指引查阅并确认相关协议。
- 单击立即购买按钮,完成操作。
公网IP的IP地址为120.XX.XX.50。
步骤三:添加辅助CIDR
说明
本文采用为 VPC 添加辅助 CIDR 的方式。您也可以直接创建以公网网段作为主 CIDR的 VPC,将公网网段直接用作 VPC 主网段。
- 登录VPC控制台。
- 在顶部导航栏,选择目标项目和地域。
- 单击目标VPC的名称。
- 在网段管理页签,单击添加辅助IPv4 CIDR按钮。
- 输入IP地址池的网段,如120.XX.XX.48/28。
说明
选择辅助 CIDR 时,需注意以下事项:
- 子网网段必须隶属于 VPC 网段,且子网掩码位数需大于 VPC 掩码位数;建议规划 VPC 时选用范围更大的网段,方便后续拆分多个子网。
- 创建子网后,网段内前两个、最后一个 IP 地址为系统保留,分别用于网络地址、网关地址和广播地址,不可分配给业务实例使用。
- 若需让示例网段 120.XX.XX.48/28 内的 IP 均可正常使用,可将 VPC 网段规划为 120.XX.XX.0/24,子网网段规划为 120.XX.XX.0/25。
- 单击确定按钮,完成操作。
步骤四:创建辅助CIDR的子网
- 登录VPC控制台。
- 在左侧导航树,选择子网。
- 在顶部导航栏,选择目标项目和地域。
- 单击创建子网按钮。
- 参考下表,配置相关参数。
- 参数说明取值样例私有网络选择子网所属的私有网络。vpc-01|192.168.0.0/16网段选择辅助网段。120.XX.XX.48/28(辅助网段)可用区可用区是同一地域内电力、网络隔离的物理区域。同一私有网络中,可用区之间私网互通。可用区A名称输入子网的名称。subnet-cidrIPv4 CIDR输入IP地址池网段的子集。120.XX.XX.48/29
- 单击添加图标,输入标签键和标签值,为新创建的一个或多个子网添加标签,便于分类和搜索子网。
- 单击确定按钮,完成配置。
注意
步骤五:创建ECS
- 在左侧导航树,单击快捷链接 > 云服务器。
- 单击创建实例按钮,开始选购云服务器。
- 根据界面提示,依次完成云服务器的基础配置、网络和安全、高级配置,具体配置请参考下表。
- 参数说明取值样例计费类型云服务器的计费类型。按量计费地域及可用区选择云服务器所在的地域和可用区,地域需要与VPC所在地域一致,可用区需要与子网所在的可用区一致。华北2(北京) 可用区A镜像镜像用于为云服务器提供操作系统和必备的应用数据。CentOS 7.9私有网络选择已创建的VPC。vpc-01|192.168.0.0/16子网选择辅助CIDR的子网,并为网卡手动分配IP地址,IP地址为上文申请的公网IP地址。subnet-cidr|120.XX.XX.48/29手动分配IP120.XX.XX.50弹性公网IP不开启。不开启安全组本文选择vpc-01的默认安全组Default,控制云服务器主网卡的出入向流量。Default
- 单击下一步:确认订单按钮。
- 请根据控制台指引查阅并确认相关协议。
- 单击立即购买按钮,跳转到申请提交成功页面。
- 单击去控制台按钮,跳转到实例列表页查看新创建的实例。
步骤六:绑定公网IP
- 在云服务器列表页面。
- 单击ECS-A右侧主IPv4地址列下的绑定按钮。
- 选择上文申请的公网IP地址120.XX.XX.50,单击绑定按钮,完成操作。
说明
通过辅助网段实现 EIP 直通时,云服务器私网 IP 需与绑定的公网 EIP 地址保持一致。
步骤七:查看/放通安全组
查看云服务器的安全组,并放通所需的流量。
说明
Default安全组已默认放通同组内云服务器私网互通和访问公网的流量。为方便演示,本文以入方向放通80端口为例,请您以实际的需求为准。
- 登录云服务器控制台。
- 在顶部导航栏,选择目标地域。
- 在左侧导航树,单击实例。
- 单击ECS-A的名称。
- 在安全组页签,即可查看当前规则情况。
- 单击目标安全组右侧的配置规则。
- 在入向规则页签,单击添加规则。 参考下表,配置相关参数。
- 参数说明取值样例优先级设置安全组规则的优先级。1策略选择安全组的策略。允许协议类型选择安全组的协议。TCP端口范围根据不同协议类型对端口范围进行限定。80源地址输入支持访问安全组内的云服务器的地址或地址段。0.0.0.0/0
- 单击确定按钮,完成操作。
验证
- 远程登录ECS-A。
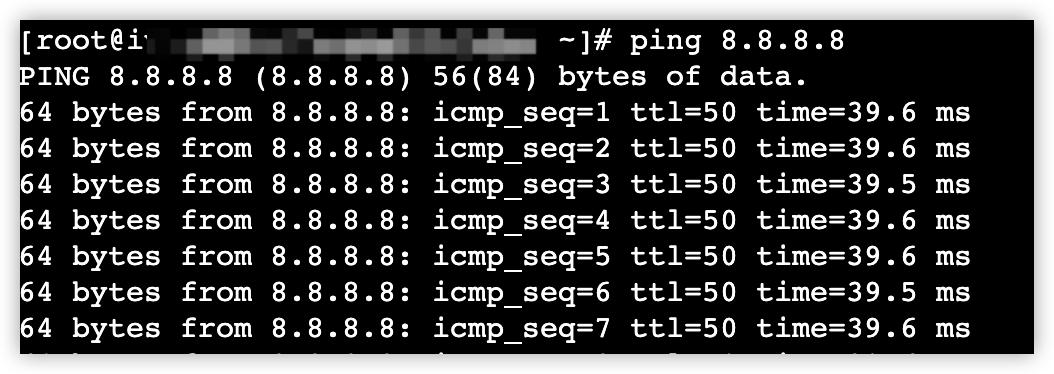
- 在命令行,执行ping 8.8.8.8命令。Ping通则表示能访问公网。
-
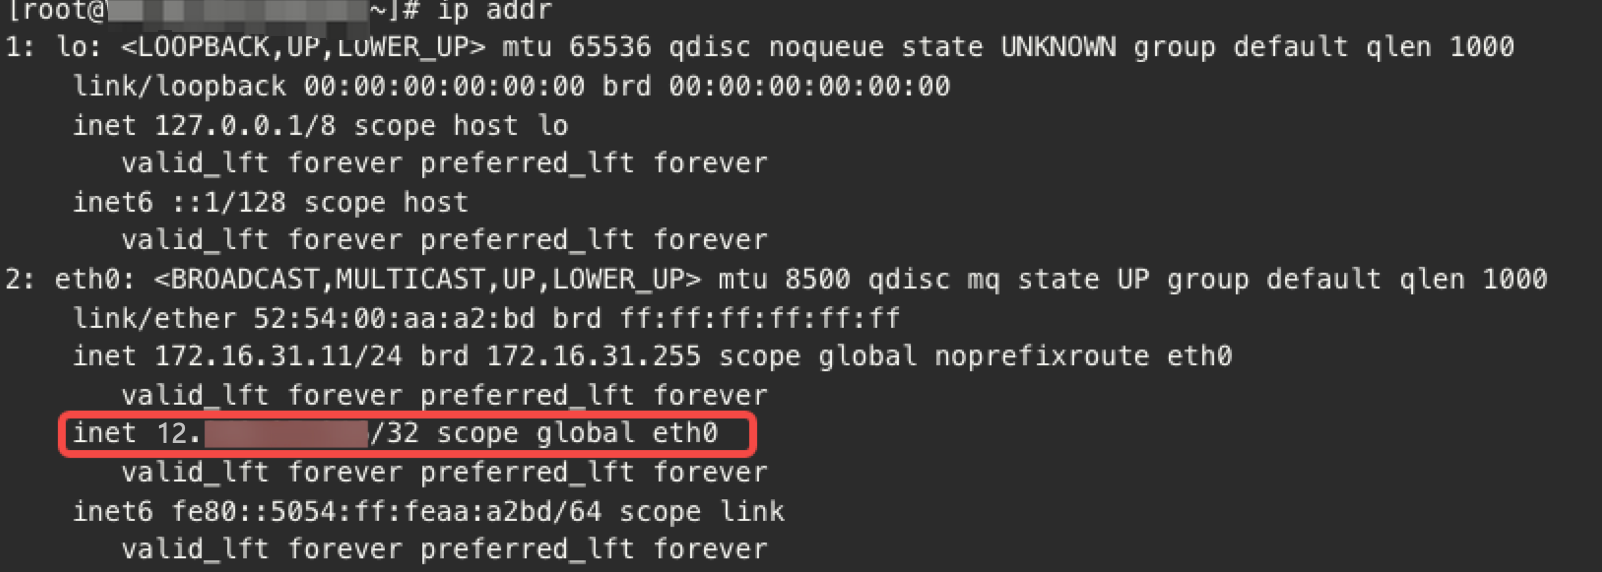
- 执行如下命令,查看IP地址。若为公网IP地址,则表示EIP直通。
- ip addr
-
最近更新时间:2026.05.19 08:27:27
这个页面对您有帮助吗?
有用
有用
无用
无用