私有网络
私有网络


文档指南

请输入


- 文档首页
 私有网络用户指南私有网络共享VPC共享VPC快速入门
 复制全文
 下载 pdf
共享VPC快速入门
 文档反馈
 问问助手
背景介绍
某企业有多个业务部门,不同的部门有不同的账号,不同的部门对网络的需求不同,业务部门A需要访问公网、业务部门B仅需要私网访问内部资源、业务部门C需要向公网提供服务。现通过共享VPC进行管理,如下图:
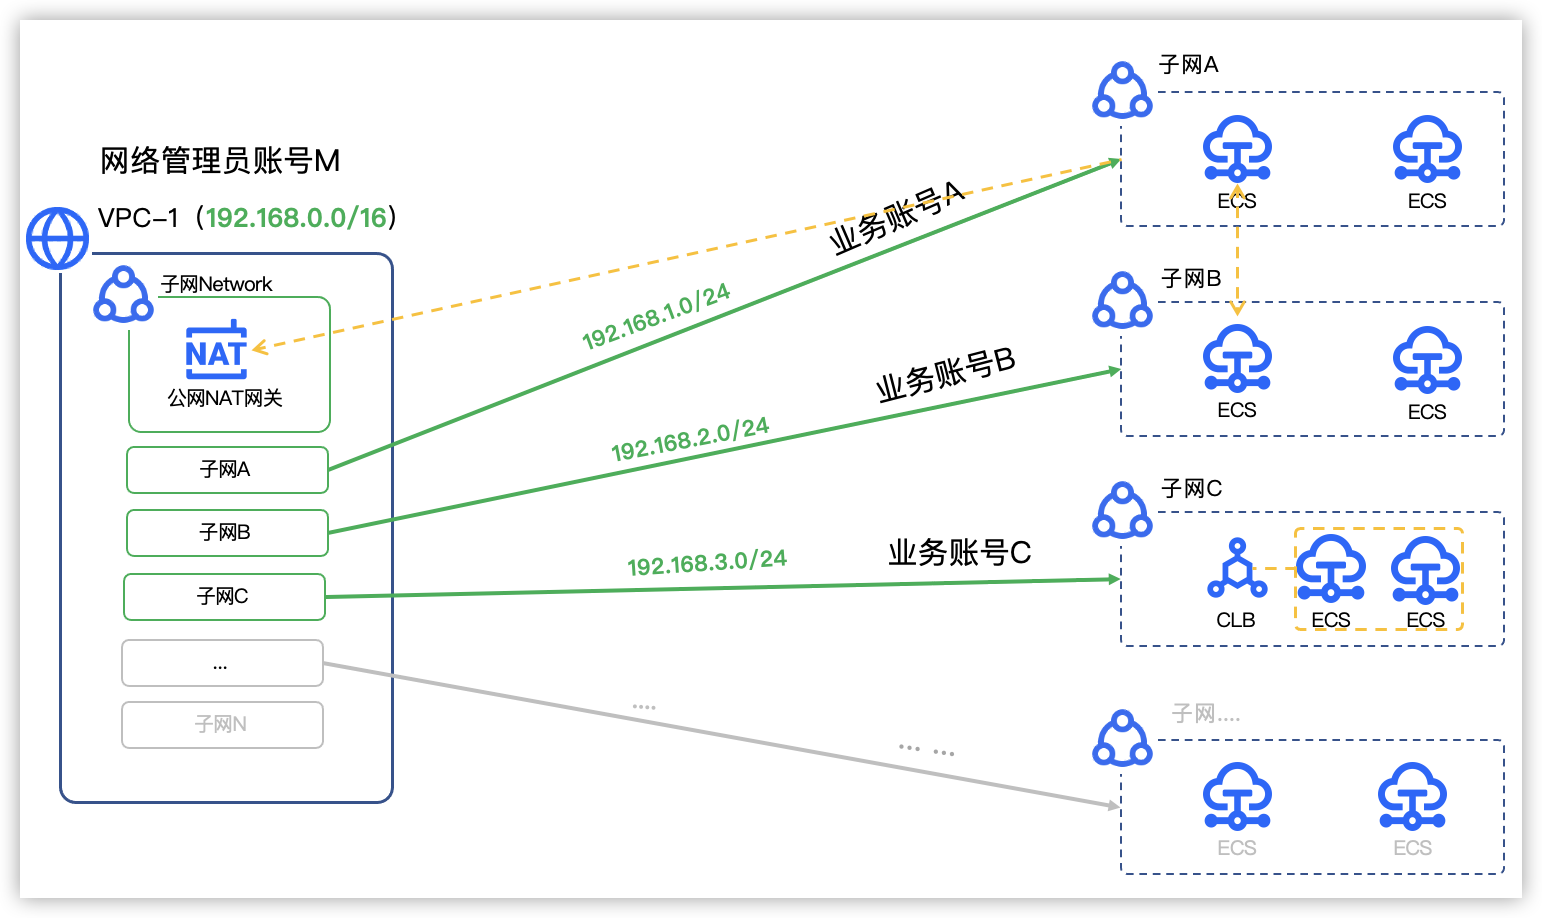
- 网络管理员账号M:创建一个VPC,并规划多个子网。
- 在子网Network里创建公网NAT网关,为子网A中的云资源提供公网访问能力。
- 将子网A共享给业务账号A(即业务部门A)。
- 将子网B共享给业务账号B(即业务部门B)。
- 将子网C共享给业务账号C(即业务部门C)。
- 业务账号A:使用子网A创建多台云服务器ECS,使其通过公网NAT网关访问公网。
- 业务账号B:使用子网B创建多台云服务器ECS,使其能私网访问子网A的ECS。
- 业务账号C:使用子网C创建多台云服务器ECS和一台CLB实例,使云服务器通过CLB实例向公网提供服务。
准备工作
- 将网络管理账号M和业务账号A、B、C加入同一个企业组织。
- 使用网络管理账号M创建了一个VPC(名称为VPC-1)及4个子网(名称分别为子网A、子网B、子网C、子网Network)。
- 申请一个公网IP,名称EIP-1。
操作步骤
网络管理员配置
登录网络管理员账号M,配置公网NAT网关,并开启共享VPC功能,将子网A共享给账号A、子网B共享给账号B、子网C共享给账号C。
配置公网NAT网关
- 创建公网NAT网关:VPC选择VPC-1,子网选择子网Network。
- 绑定公网IP:公网NAT网关绑定公网IP。
- 创建SNAT规则:创建子网粒度的SNAT规则,子网选择子网-A。
说明
开通共享VPC
参考以下步骤,依次将子网A共享给账号A、子网B共享给账号B、子网C共享给账号C。
- 登录资源共享控制台。
- 在左侧导航树,选择资源共享 > 由我共享。
- 在顶部导航栏,选择地域。
- 在共享单元页签,单击创建共享单元按钮。
- 参考下表,配置相关参数。
-
- 单击下一步按钮,确认无误后,单击确定按钮,完成操作。
配置业务账号A
登录业务账号A,在VPC-1的子网A中创建多台未绑定公网IP的云服务器,使云服务器通过公网NAT网关访问公网。
- 配置安全组:
- 创建安全组:账号A在VPC-1的子网A中创建云服务器时,无法关联VPC-1的默认安全组Default,故需要在VPC-1内创建安全组。
- 添加安全组规则:除默认的安全组规则外,还需要放通如下流量:
-
- 创建云服务器:在VPC-1的子网A中创建多台未绑定公网IP的云服务器,安全组选择新创建的安全组。
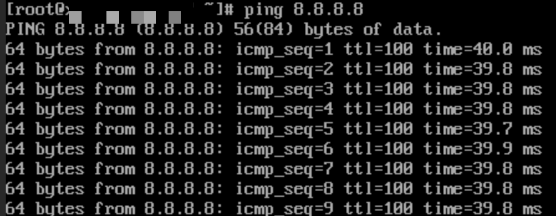
- 验证:登录云服务器,在命令行执行ping 8.8.8.8命令,验证云服务器能否访问公网。回显如下图:
-
说明
若访问失败,请登录网络管理员账号M,检查SNAT规则是否配置正确,检查子网A关联的路由表是否配置了公网NAT网关路由。
配置业务账号B
登录业务账号B,创建多台未绑定公网IP的云服务器,使云服务器通过私网访问子网A内的云服务器。
- 配置安全组:
- 创建安全组:账号B在VPC-1的子网B中创建云服务器时,无法关联VPC-1的默认安全组Default,故需要在VPC-1内创建安全组。
- 添加安全组规则:除默认的安全组规则外,还需要放通如下流量:
-
- 创建云服务器:在VPC-1的子网B中创建多台未绑定公网IP的云服务器,安全组选择新创建的安全组。
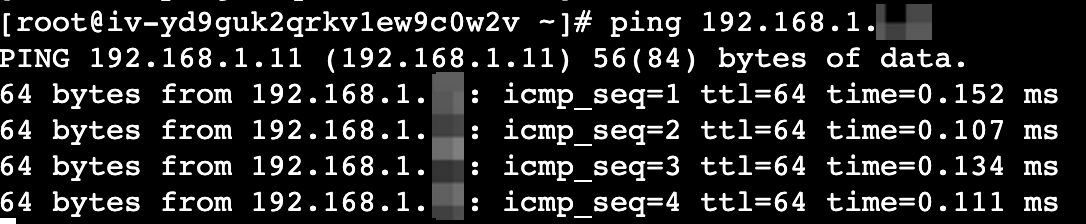
- 验证:登录云服务器,在命令行执行ping <子网A内的云服务器>命令,验证云服务器能否私网互通。回显如下图:
-
配置业务账号C
登录业务账号C,执行如下操作:
- 配置安全组:
- 创建安全组:账号C在VPC-1的子网C中创建云服务器时,无法关联VPC-1的默认安全组Default,故需要在VPC-1内创建安全组。
- 添加安全组规则:除默认的安全组规则外,还需要放通如下流量:
-
- 创建云服务器:在VPC-1的子网C中创建多台未绑定公网IP的云服务器,安全组选择新创建的安全组。
- 为新创建的云服务器 搭建后端服务。
- 配置CLB:创建公网CLB时,子网选择共享子网C,操作步骤请参考四层CLB快速入门。
最近更新时间:2025.09.15 16:19:10
这个页面对您有帮助吗?
有用
有用
无用
无用