You need to enable JavaScript to run this app.
文档中心
私有网络

私有网络

复制全文
下载 pdf
网络ACL
网络ACL概述
复制全文
下载 pdf
网络ACL概述
简介​
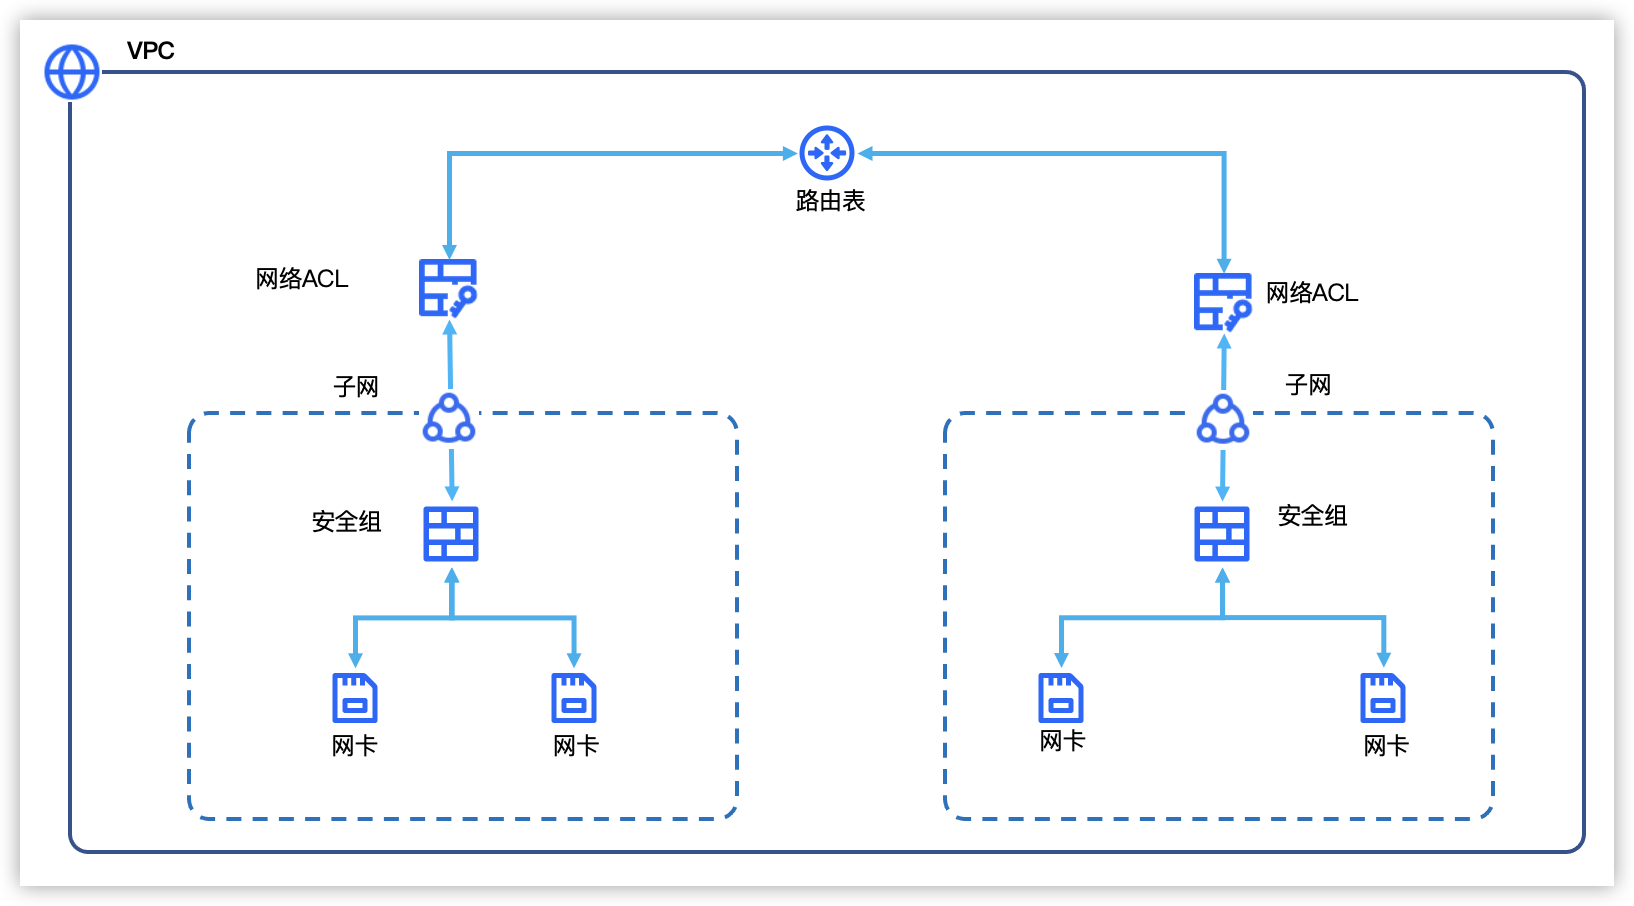
网络 ACL(Network Access Control List)用于管控子网的出入流量。一个子网仅支持关联一个网络ACL。​
网络ACL常与安全组搭配使用,安全组用于控制子网内网卡的出入流量。流量示例图如下:​
​​​
说明​
以下部署在子网内的产品,网络ACL对其不生效:​
网络ACL规则​
  • 网络ACL为无状态。返回数据流必须被规则明确允许,即流量需要出方向和入方向均被规则明确允许。​
  • 变更网络ACL规则将立即生效,已建立的长连接和后续新建的连接均受规则控制。​
  • 建议谨慎放通SSH(22)、Redis(6379)、MemCache(11211)、MySQL(3306)、SMB(445)、RDP(3389)、SQLServer(1433)等业务常用端口。更多云服务器常用端口请参见云服务器常用端口。​
组成​
  • 参数说明​
  • 网络ACL主要由三元组(源地址/目的地址、协议、目的端口)组成,涉及参数如下:​
  • ​
    参数​
    说明​
    示例​
    方向​
    分为入方向规则和出方向规则。​
    • 入方向规则:控制外部资源访问网络ACL内资源的流量。​
    • 出方向规则:控制网络ACL内资源访问外部资源的流量。​
    入方向​
    优先级​
    网络ACL的优先级,从1开始,从小到大排列,即1为最高优先级,拖动调整顺序自动变更网络ACL规则优先级。*为默认优先级,优先级最低。​
    1​
    策略​
    允许或拒绝。​
    允许​
    协议类型​
    支持ALL、TCP、UDP、ICMP、ICMPV6。​
    TCP​
    源地址/目的地址​
    • 源地址:仅入方向有此参数,设置支持访问云资源的IP地址。​
    • 目的地址:仅出方向有此参数,设置支持子网内的云资源访问的IP地址。​
    10.0.1.0/24​
    目的端口​
    • 入方向:设置支持访问子网内云资源的端口。​
    • 出方向:子网内的云资源支持访问子网外资源的端口。​
    80-81​
    ​
  • 默认规则​
  • ​
    入方向/出方向​
    优先级​
    策略​
    协议​
    源地址/目的地址​
    目的端口​
    描述​
    入方向​
    1​
    允许​
    ALL​
    源地址:0.0.0.0/0​
    ALL​
    允许所有IPv4流量​
    入方向​
    2​
    允许​
    ALL​
    源地址:::/0​
    ALL​
    允许所有IPv6流量​
    入方向​
    *​
    拒绝​
    ALL​
    源地址:0.0.0.0/0​
    ALL​
    拒绝所有IPv4流量,优先级最低,不支持删除​
    入方向​
    *​
    拒绝​
    ALL​
    源地址:::/0​
    ALL​
    拒绝所有IPv6流量,优先级最低,不支持删除​
    出方向​
    1​
    允许​
    ALL​
    目的地址:0.0.0.0/0​
    ALL​
    允许所有IPv4流量​
    出方向​
    2​
    允许​
    ALL​
    目的地址:::/0​
    ALL​
    允许所有IPv6流量​
    出方向​
    *​
    拒绝​
    ALL​
    目的地址:0.0.0.0/0​
    ALL​
    拒绝所有IPv4流量,优先级最低,不支持删除​
    出方向​
    *​
    拒绝​
    ALL​
    目的地址:::/0​
    ALL​
    拒绝所有IPv6流量,优先级最低,不支持删除​
    ​
说明​
为私有网络开通IPv6的功能正在邀测中,暂仅支持完成企业认证的账号申请试用,如需试用,请联系客户经理。​
匹配说明​
按优先级进行匹配。网络ACL规则优先级唯一,数值越小,优先级越高,*的优先级最低。​
网络ACL与安全组差异​
​
对比项​
网络ACL​
安全组​
作用范围​
子网。即子网关联网络ACL后,该子网内所有资源均受网络ACL规则限制。​
网卡。即网卡加入安全组后,该网卡受到安全组规则的限制。​
有无状态​
无状态。返回数据流必须被规则明确允许,即流量需要出方向和入方向均被规则明确允许。​
有状态。返回数据流会被自动允许,不受规则影响,即网卡主动访问时,只需要出方向规则允许即可,数据不受入方向规则影响;网卡被访问时,只需要入方向规则允许即可,数据不受出方向规则影响。​
规则优先级​
规则的优先级唯一,按照规则优先级生效。​
规则优先级不唯一。当优先级不同时,按照规则优先级生效;当优先级相同时,拒绝策略优先于允许策略。​
关联实例限制​
一个子网仅允许关联一个网络ACL。​
单张网卡默认最多可关联5个安全组。​
​
使用限制​
下表中支持调整的配额项,如果默认配额无法满足需要,您可前往配额中心提升相应配额。​
​
限制项​
最大值​
是否支持调整​
单个VPC支持创建的网络ACL数量​
200个​
否​
单个子网支持关联的网络ACL数量​
1个​
否​
单个网络ACL支持添加的规则数量​
  • 入方向:IPv4规则20条,IPv6规则20条​
  • 出方向:IPv4规则20条,IPv6规则20条​
是​
​
配置流程​
使用示例​
最近更新时间:2026.08.10 14:30:42
这个页面对您有帮助吗?
有用
有用
无用
无用