You need to enable JavaScript to run this app.
文档中心
私有网络

私有网络

复制全文
下载 pdf
快速入门
网络规划
复制全文
下载 pdf
网络规划
背景​
云上网络若未提前规划,后期扩展容易因架构不合理,出现扩展难、运维乱的问题,不仅增加了安全风险,成本也难以控制。因此,结合业务需求做好网络规划,搭建适配业务的网络架构,既能轻松应对扩展,降低运维难度,还能最大程度降低对已有业务的影响。​
需要考虑的因素​
云上网络规划至少需要考虑如下因素:​
​
考虑因素​
说明​
网络性能​
网络性能直接影响用户体验。若网络延迟高、卡顿,会导致用户流失。​
可扩展性​
无论是业务规模扩大还是缩减,均会涉及资源的变化,若扩展性不好,存在大量的资源耦合,很容易影响现有业务。​
安全​
无论是网络内部还是外部的流量,都需要进行管理,一方面需要防范外部流量恶意入侵,一方面需要防范部分应用调整、升级等操作影响其他应用。​
运维管理​
无论是权限的收缩管理,还是服务升级、问题排查,均需要运维管理,提前规划好的网络架构,可以降低运维难度,从而降低运维成本。​
成本​
提前规划好的网络架构,可以避免配置一些不必要的资源。例如两个需要互通的VPC的网段存在冲突,就需要配置私网NAT网关来处理。​
​
规划的内容​
地域和可用区​
  • 地域​
  • 用户与地域距离越近,公网传输距离越短,网络时延也就越低。请基于业务实际情况,选择距离用户最近的地域。​
  • 可用区​
  • 多可用区保障:各可用区电力供应和网络相互独立,建议将业务部署在至少两个可用区。即便某个可用区发生故障,业务仍能正常运转。​
  • 同可用区优势:同一可用区内进行私网访问,无需跨可用区计算,时延更低。​
账号和VPC​
  • 账号的数量​
  • 主账号拥有对资源的全部权限,且资源购买均通过主账号进行结算。您可基于自身业务的多元性,按需申请多个账号。适用场景如下:​
  • 同一企业不同业务线:各业务线运营模式、资源需求不同,通过独立账号,可实现资源隔离与精准管理。​
  • 不同子公司:各子公司在财务、运营、管理上相对独立,使用独立账号,能让各子公司的资源分配和费用核算更清晰。​
  • VPC的网段​
  • 可用的网段:​
  • ​
    对比项​
    IPv4 ​
    IPv6 ​
    地址长度​
    32位​
    128位​
    可选网段​
    IPV4可选的网段(32位)如下:​
    • 10.0.0.0/8~28(VPC最多可使用16777213个IP)​
    • 172.16.0.0/12~28(VPC最多可使用1048573个IP)​
    • 192.168.0.0/16~28(VPC最多可使用65533个IP)​
    IPv6网段(128位)不可选:​
    • 火山引擎的IPv6地址全球唯一。​
    • 系统自动为您分配IPv6网段。​
    • 子网网段的掩码固定为/64。​
    说明​
    双栈VPC正在邀测中,暂仅支持完成企业认证的账号申请试用,如需试用,请联系客户经理。​
    ​
    ​
  • VPC网段规划建议​
  • 基础网段设定:建议采用/16作为VPC的IPv4主网段。当主网段的IPv4地址资源不足时,可通过 添加辅助CIDR 的方式,扩展可用的IP地址空间。​
  • 网段差异化原则​
  • 网络间避免冲突:不同VPC之间,以及VPC与本地数据中心之间,应设置不同的网段,以避免后续进行网络互通时IP地址冲突。​
  • 冲突应对策略:若VPC无法避免网段冲突,请保障目标子网的网段不冲突。​
  • VPC的数量​
  • ​
    对比项​
    说明​
    单个VPC​
    以下场景,推荐使用单个 VPC:​
    • 业务起步期:业务处于起步阶段,规模不大、网络架构简单,搭建多个VPC会增加运维成本,单个VPC便能满足需求。​
    • 低安全及稳定型业务:业务对安全性要求不高,且业务模式稳定、扩展需求小,单个VPC既能满足需求,又能降低管理复杂度。​
    • 预算受限场景:预算有限时,采用单个VPC可规避可能存在的VPC间通信费用。​
    多个VPC​
    以下场景推荐使用多个VPC:​
    • 大型复杂企业:业务规模大、企业组织结构复杂,需多个VPC实现精细管理。​
    • 高安全需求场景:安全性要求高,需将单个业务与其他业务解耦,避免安全策略调整产生相互影响。​
    • 快速发展型业务:业务发展迅速,或对扩展要求高,多个VPC便于灵活应对变化。​
    ​
  • 子网网段和数量​
  • 子网的网段属于VPC网段的子集。​
  • 每个子网网段有3个系统保留IP,分别是第一个、第二个和最后一个。以子网网段为192.168.2.0/24为例,系统保留地址为192.168.2.0、192.168.2.1、192.168.2.255。​
  • 规划建议:​
  • 根据应用模块或用途划分子网网段,如应用程序和数据库。​
  • 规划子网网段时需考虑所选网段的IP数量,是否可以满足后续IP需求。​
  • 推荐至少两个子网,分属不同可用区,以实现正常的容灾。​
安全​
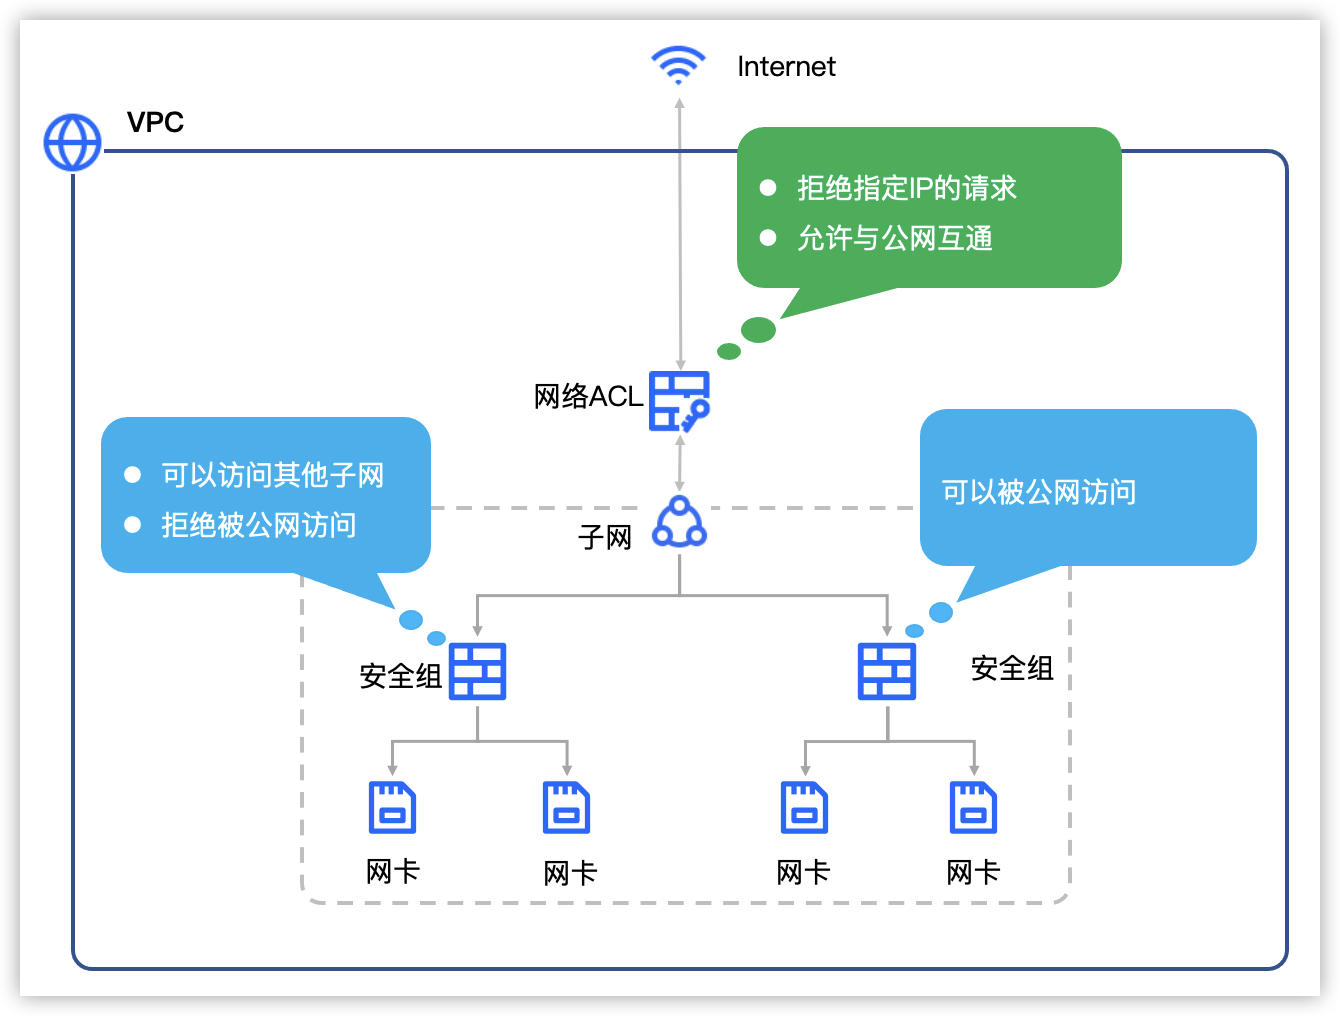
VPC配套安全组与网络ACL,均为免费资源。建议您充分利用这两项功能,做好网络安全防护,保障业务安全。​
​
功能​
说明​
安全组​
安全组控制进出网卡的流量,适用于对服务器实施一对一精细防护,精确限定特定服务器的访问来源与流出方向,防止外部恶意探测与内部横向渗透的场景。了解更多​
网络ACL​
网络ACL控制进出子网的流量,适用于构建统一流量管控策略,对子网内所有流量实施粗粒度、整体性限制的场景。了解更多​
​
​​​
运维​
若您的网络结构愈发复杂,又或者您对网络运维管理有着精细化、规范化要求,建议借助流日志和流量镜像功能,前者记录流量走向,后者捕捉特定流量,帮助您清晰了解网络状况,实现高效运维。​
​
规划项​
说明​
流日志​
流日志可以对网卡的出入流量的日志数据进行分析,以此帮助排查网络问题、优化网络架构。了解更多​
流量镜像​
流量镜像可以复制指定网卡的指定流量到目标服务器,方便您对该流量进行分析。了解更多​
​
网络连接​
无论是对公网的访问,VPC之间的私网互通,还是云上云下搭建混合云,您都可参考 应用场景,规划合适的网络连接。​
最近更新时间:2025.11.14 07:42:47
这个页面对您有帮助吗?
有用
有用
无用
无用