私有网络
私有网络


文档指南

请输入


- 文档首页
 私有网络用户指南流量镜像流量镜像分析示例
 复制全文
 下载 pdf
流量镜像分析示例
 文档反馈
 问问助手
应用场景
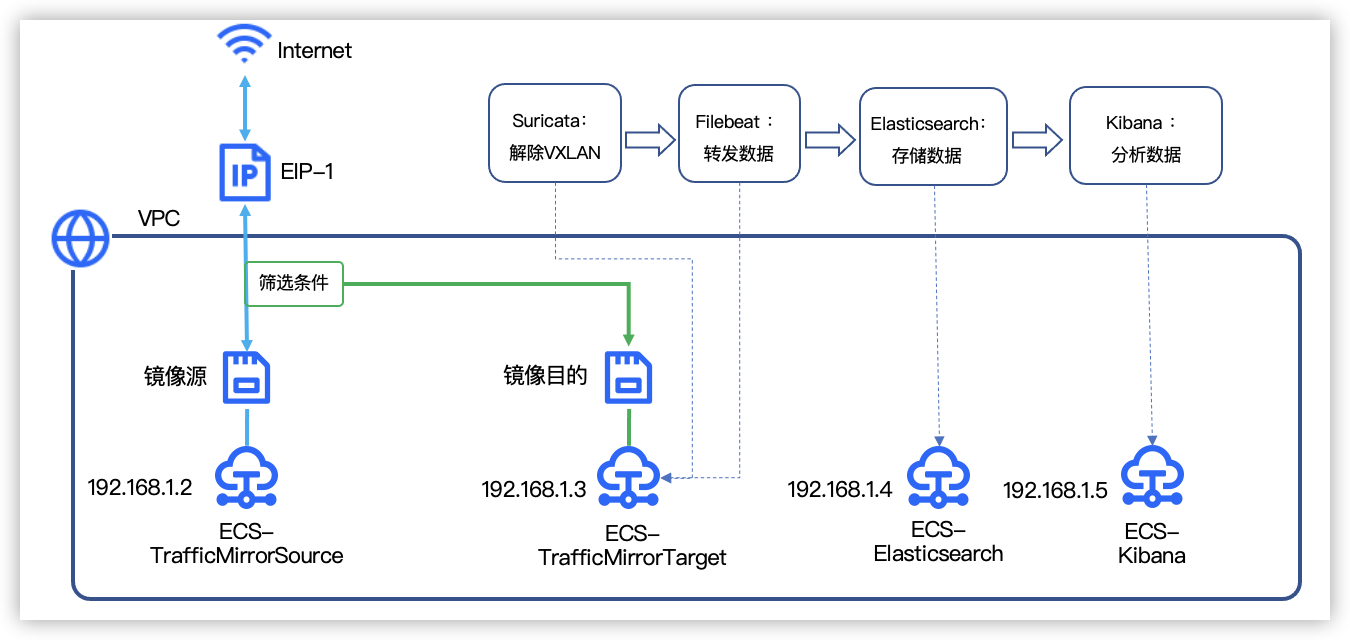
本文为您介绍如何对流量镜像的流量进行分析。
应用 | 本示例中的作用说明 | 相关文档 |
Suricata | 对流量镜像的数据解除VXLAN封装。 | |
Filebeat | 收集日志数据并将其转发至 Elasticsearch 。 | |
Elasticsearch | 存储数据并提供搜索索引。 | |
Kibana | 分析Elasticsearch中的数据并可视化呈现。 |
说明
上述均为开源软件,您也可以选择其他的分析工具。
前提条件
- 已完成流量镜像快速入门的步骤。
- 在同一VPC内,新增两台绑定公网IP的云服务器ECS-Elasticsearch、ECS-Kibana。
- 在云服务器ECS-Kibana所在安全组的入方向放通协议TCP、网段为0.0.0.0/0、端口为5601的流量。操作请参见添加安全组规则。
操作步骤
说明
本文云服务器均以CenOS 7.9为例。
步骤一:安装Suricata
- 登录云服务器ECS-TrafficMirrorTarget。
- 依次执行以下命令,安装Suricata。
-
- 执行以下命令,启动Suricata。
-
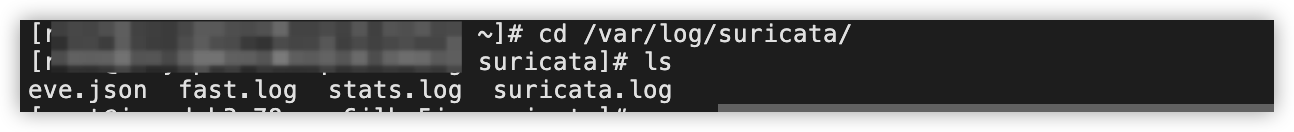
- 执行以下命令,查看日志文件。
-
- 日志文件如下图。
-
步骤二:安装Elasticsearch
您可参考本操作,安装一个Elasticsearch节点。
- 登录云服务器ECS-Elasticsearch。
- 执行以下命令,创建并切换至elastic-install-files目录。
-
- 执行以下命令,下载Elasticsearch。
- weget https://artifacts.elastic.co/downloads/elasticsearch/elasticsearch-8.17.2-x86_64.rpm
- 执行以下命令,安装Elasticsearch。
- sudo rpm --install elasticsearch-8.17.2-x86_64.rpm
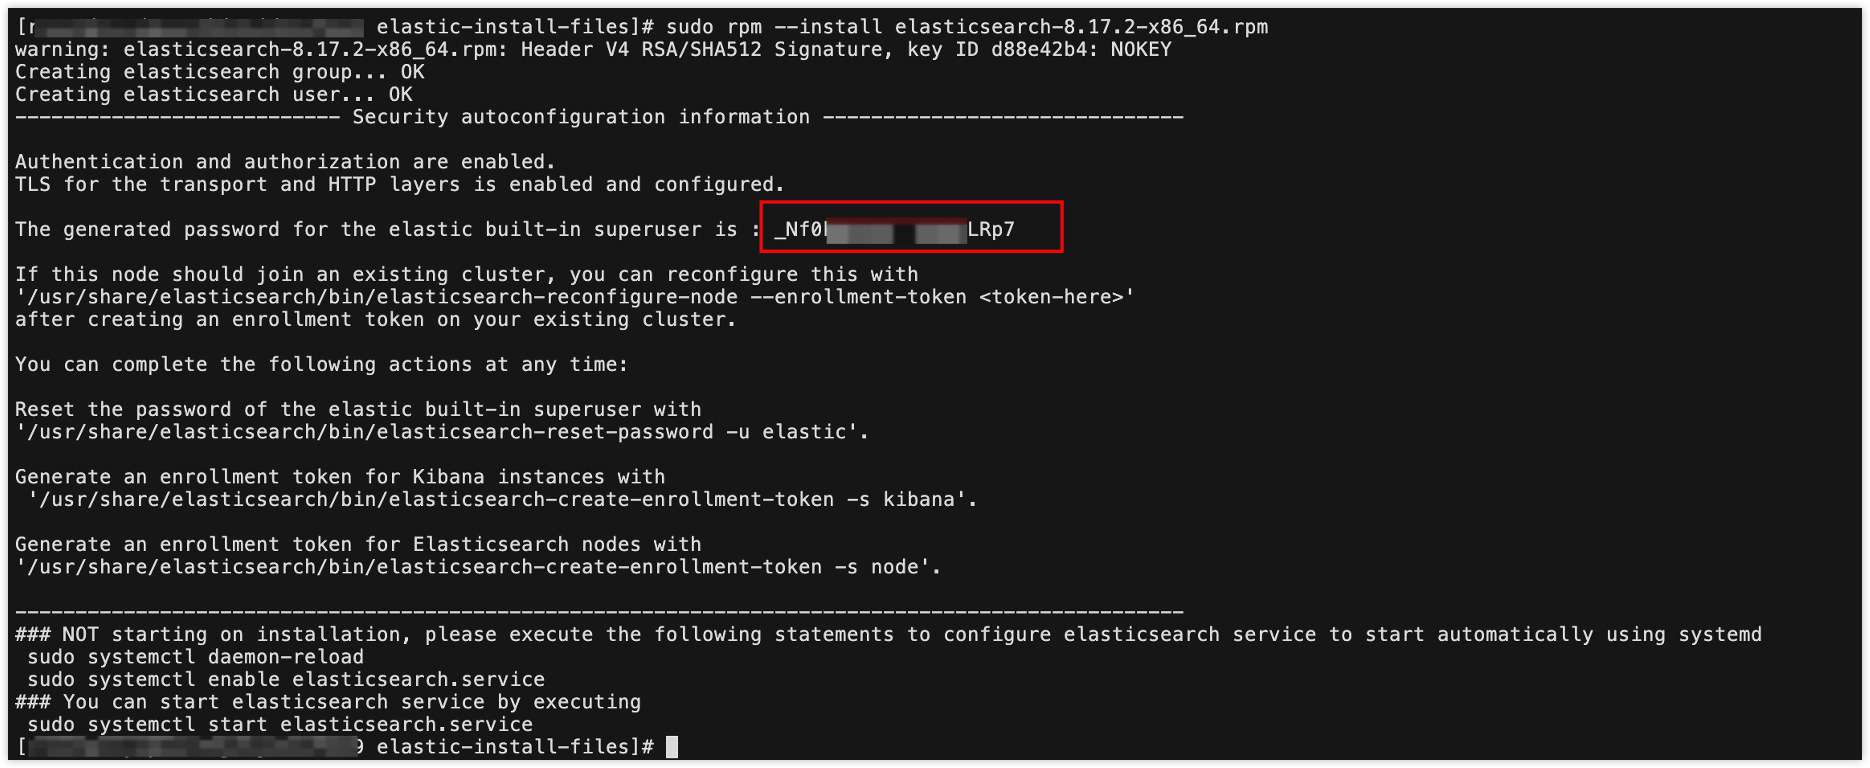
- Elasticsearch安装时,默认启用以下安全功能:
- 启用身份验证和授权,包括一个内置的elastic超级用户账户。
- 会为传输层和HTTP层生成TLS(传输层安全协议)的证书和密钥,并且使用这些密钥和证书启用和配置TLS。
- 将安装命令的终端输出复制到本地文件。尤其是elastic超级用户账户的密码。
-
- 执行以下命令,使Elasticsearch开机自动启动。
-
- 打开sudo vim /etc/elasticsearch/elasticsearch.yml配置文件,配置如下信息。
-
- 保存更改并关闭编辑器。
- 执行以下命令,启动Elasticsearch。
- sudo systemctl start elasticsearch.service
如果有需要,您可以通过运行sudo systemctl stop elasticsearch.service来停止该服务。
- 确保Elasticsearch正在正常运行。
- sudo curl --cacert /etc/elasticsearch/certs/http_ca.crt -u elastic:$ELASTIC_PASSWORD https://localhost:9200
- 本文示例为:sudo curl --cacert /etc/elasticsearch/certs/http_ca.crt -u elastic:_Nf0****LRp7 https://localhost:9200
-
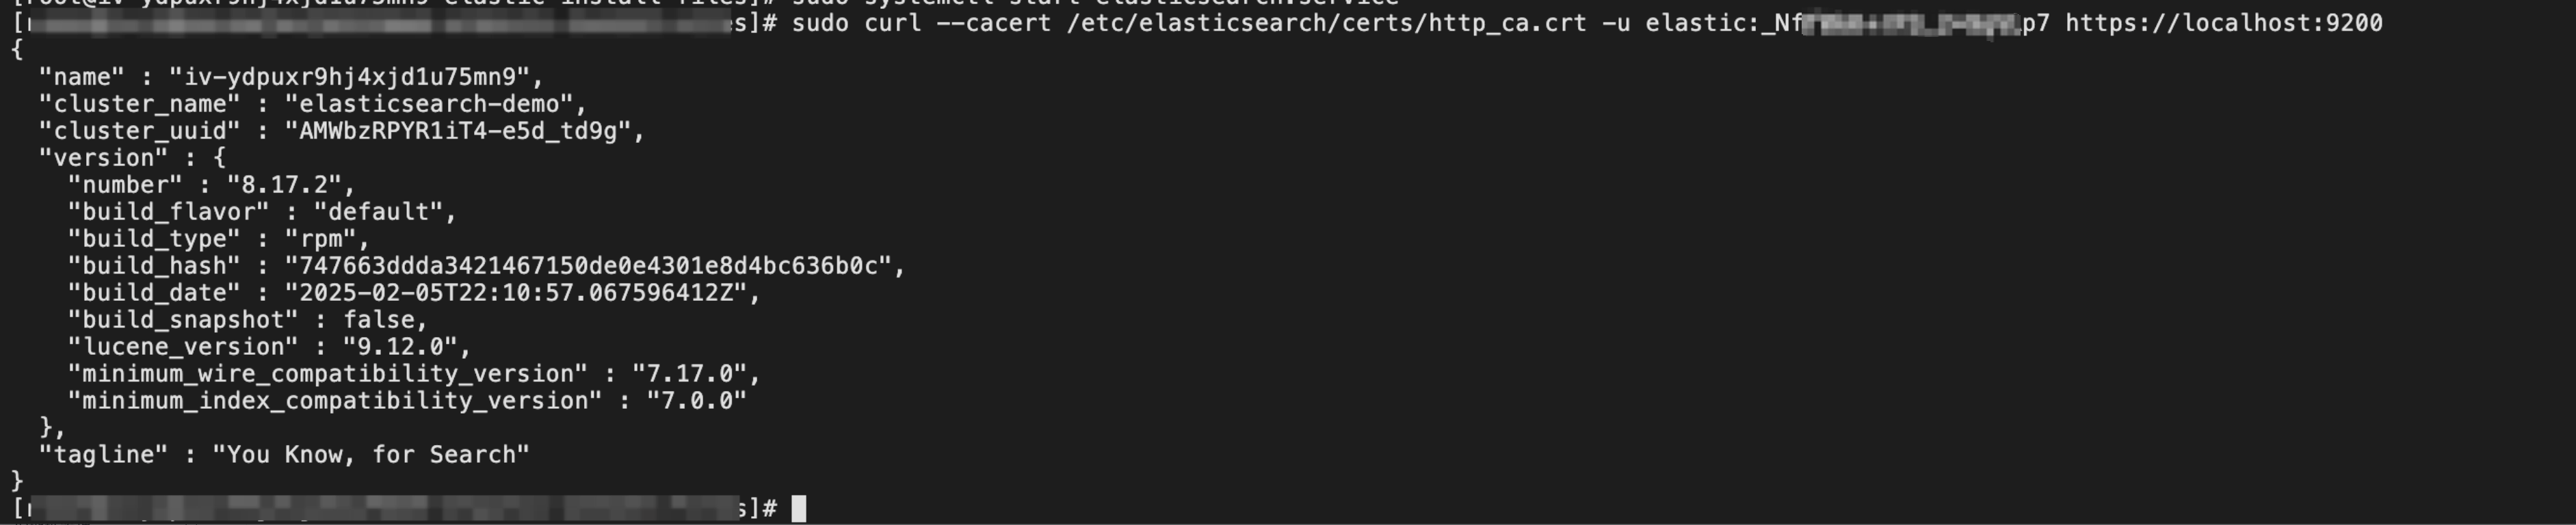
- 将$ELASTIC_PASSWORD替换为您从安装Elasticsearch时复制的elastic超级用户密码。
- 执行以下命令,查看Elasticsearch的状态。
- sudo systemctl status elasticsearch
步骤三:安装Kibana
- 登录云服务器ECS-Kibana。
- 执行以下命令,并创建并切换到kibana-install-files目录。
-
- 执行以下命令,下载Kibana安装包。
- wget https://artifacts.elastic.co/downloads/kibana/kibana-8.17.2-x86_64.rpm
- 执行以下命令,安装Kibana。
- sudo rpm --install kibana-8.17.2-x86_64.rpm
-

- 切换至云服务器ECS-Elasticsearch,执行以下命令,生成Kibana连接Elasticsearch时需要输入的令牌。
- sudo /usr/share/elasticsearch/bin/elasticsearch-create-enrollment-token -s kibana
从命令输出中复制生成的注册令牌。
-

- 本文示例:eyJ2ZXIiOiI4LjE0LjAiLCJhZHIiOlsiMTkyLjE2OC4xLjQ6OTIwMCJdLCJmZ3IiOiJhMWY1YzQ2Njg5ZDI0YWRlYjdjZTg0ZDc2MjA2YmM1MmE4NzMwZDIxYTg4MGNlMzM1MGM1YjIwYWRjMjAyN2****
- 执行以下两个命令,使Kibana开机自动启动。
-
- 打开sudo vim /etc/kibana/kibana.yml 配置文件,配置如下信息:
-
- 保存更改并关闭编辑器。
- 执行以下命令,启动Kibana服务:
- sudo systemctl start kibana.service
如果有需要,你可以通过运行sudo systemctl stop kibana.service来停止该服务。
- 执行以下命令,查看Kibana状态。
- sudo systemctl status kibana
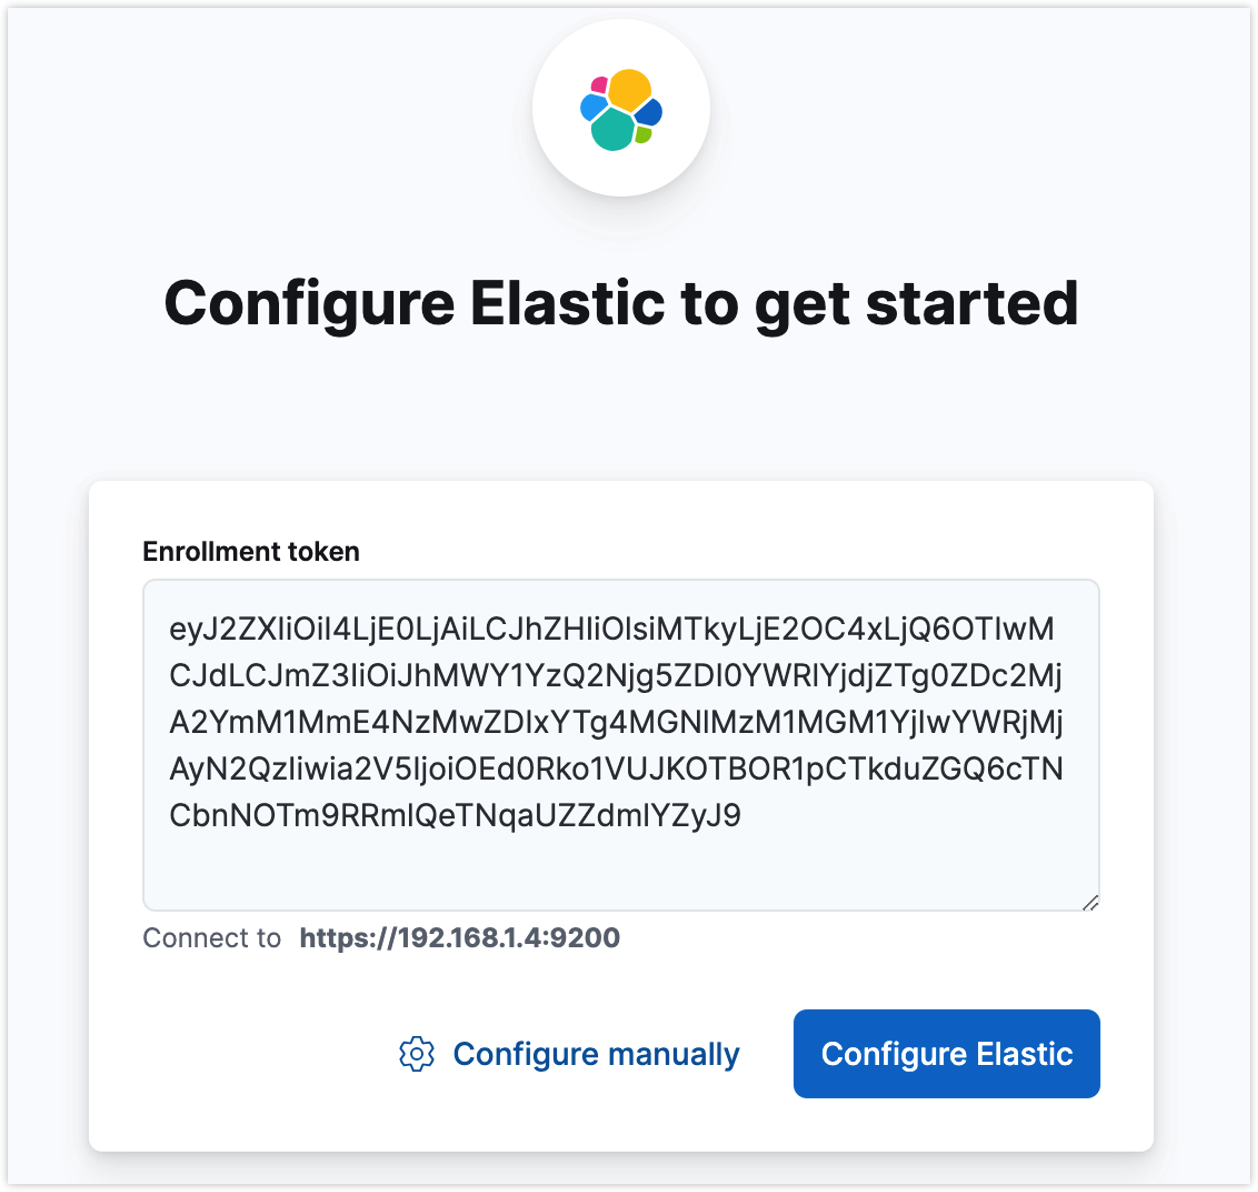
- 在本地电脑的浏览器,输入http://<kibana的公网IP>:5601。
- 输入前文在云服务器ECS-Elasticsearch生成的令牌,并单击Configure Elastic按钮。
-
注意
- 若无法连接,请您检查云服务器ECS-Kibana所在安全组的入方向是否放通协议TCP、网段为0.0.0.0/0、端口为5601的流量。
- 云服务器ECS-Elasticsearch生成的令牌30分钟内未使用就会过期,若已过期,请重新生成。
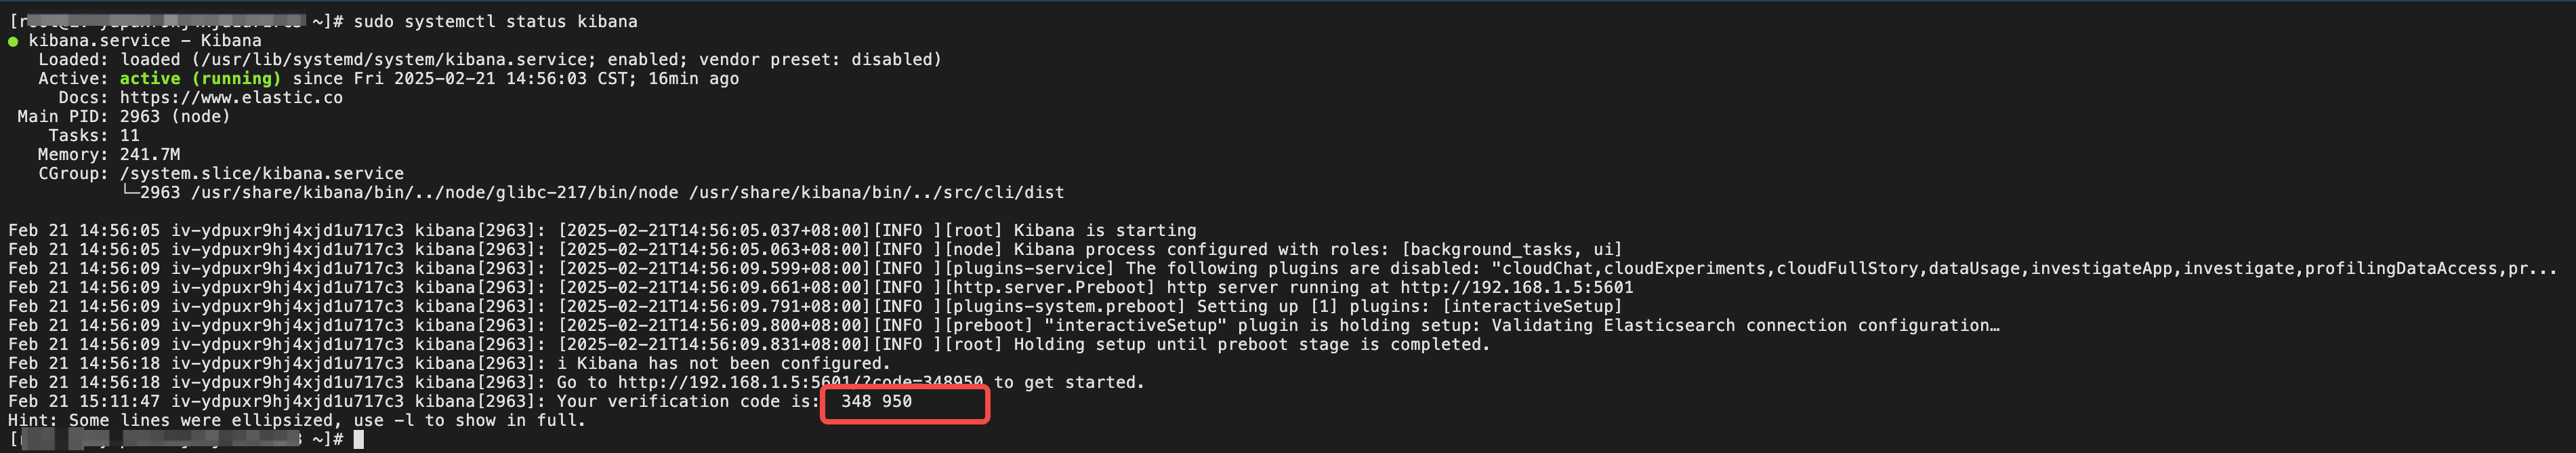
- 输入验证码。
- 您可在云服务器ECS-Kibana,执行sudo systemctl status kibana,获取6位验证码。
-
- 输入用户名和密码,用户名为elastic,密码为Elasticsearch安装时终端输出的elastic超级用户账户的密码,本文示例为_Nf0****LRp7。
- 单击Log in按钮,登录成功。
Kibana已配置完成,并正在与Elasticsearch通信!
步骤四:安装Filebeat
- 登录云服务器ECS-TrafficMirrorTarget。
- 执行以下命令,并创建并切换到Filebeat-install-files目录。
-
- 执行以下命令,下载和解压Filebeat安装包。
-
- 切换到云服务器ECS-Elasticsearch,执行以下命令,获取filebeat.yml文件中的ca_trusted_fingerprint值。
- openssl x509 -fingerprint -sha256 -noout -in /etc/elasticsearch/certs/http_ca.crt
-

- 将返回值复制到本地文件,并去掉:号,例如:A1F5C46689D24ADEB7CE84D76206BC52A8730D21A880CE3350C5B20ADC2027D3
- 切换到云服务器ECS-TrafficMirrorTarget,进入Filebeat的安装包目录,打开filebeat.yml文件,配置Elasticsearch和Kibana的连接信息。
-
- 执行以下命令,查看filebeat可用的模块,确认suricata是否可用。
- ./filebeat modules list
- 执行以下命令,启用suricata模块。
- ./filebeat modules enable suricata
- 切换至modules.d目录,打开suricata.yml文件,配置如下信息。
-
- 切换至安装Filebeat二进制文件的目录,并运行Filebeat。
-
- 执行以下命令,设置assets。预计需要3分钟,请耐心等待。
- ./filebeat setup -e
- 执行如下命令,启动Filebeat。
-
验证
- 在本地电脑的浏览器中输入http://<kibana的公网IP>:5601。
- 输入账号密码。
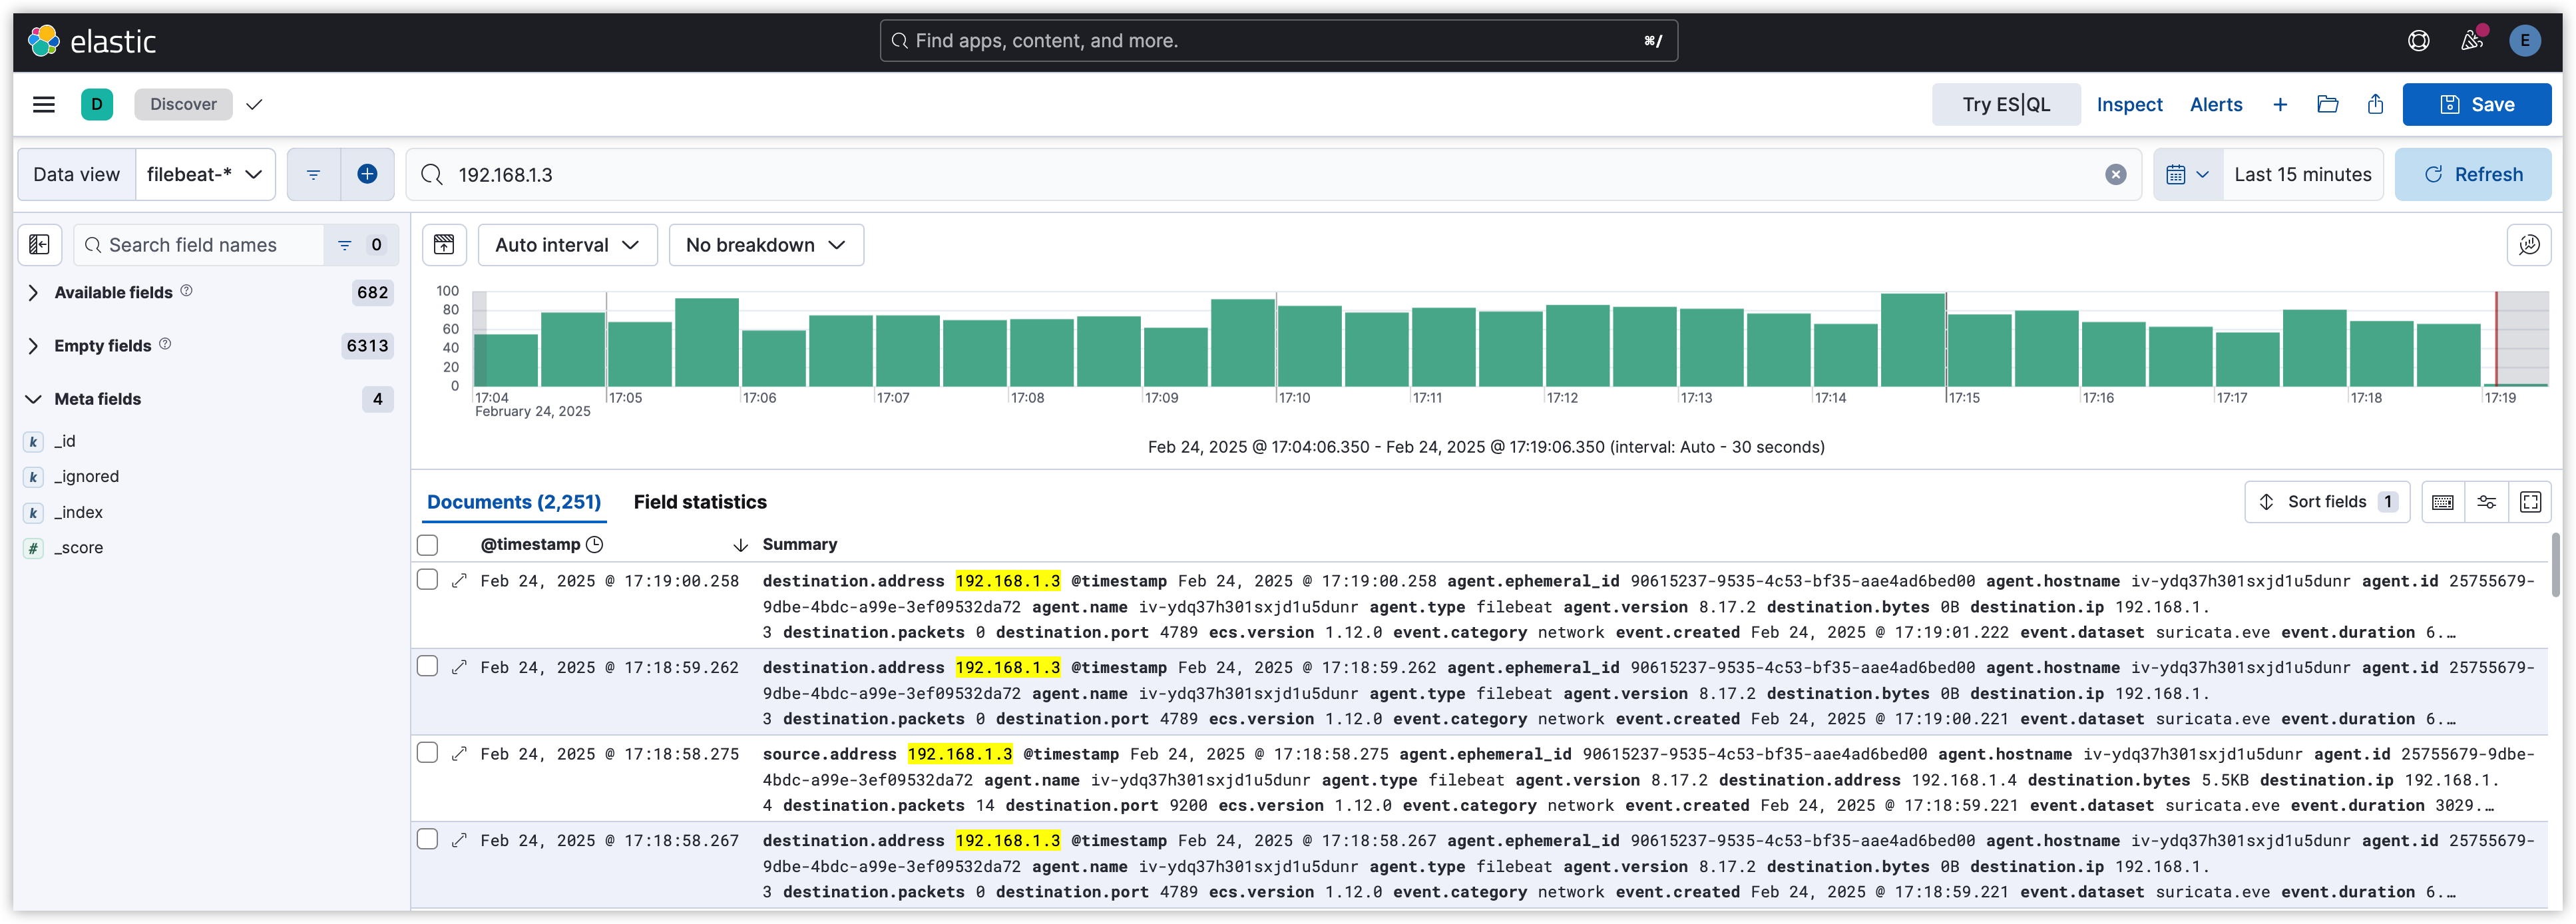
- 在左侧导航树,选择Discover,按需输入命令进行分析。
-
最近更新时间:2026.10.23 11:04:14
这个页面对您有帮助吗?
有用
有用
无用
无用