AgentKit
AgentKit


文档指南

请输入


- 文档首页
 AgentKitAgentKit用户指南身份与权限用户指南身份管理身份管理概述
 复制全文
 下载 pdf
身份管理概述
 文档反馈
 问问助手
本文主要介绍用户身份管理提供的能力、核心组件、能解决的问题以及用户身份管理在 AgentKit 中的职责等信息。
什么是用户身份管理
用户身份管理是 AgentKit 面向智能体与应用的核心能力,负责回答三个问题:谁可以使用您的应用、他们如何登录、他们的账号和身份数据如何被集中管理。
用户身份管理模块把分散在各业务系统里的“用户是谁、能不能进、怎么进”统一收口到一处:应用无需自建账号体系,即可获得注册、登录、密码找回、第三方账号接入、令牌签发和用户生命周期管理能力;管理员则可以在 AgentKit 控制台内完成用户池、客户端、用户、外部登录来源与身份验证的全部配置。
它解决什么问题
- 应用接入慢:通过标准 OIDC 协议与预置运行时端点,应用可快速完成认证接入。
- 账号体系重复建设:统一用户池承载多应用共享的用户身份,避免每个应用各自创建一套账号体系。
- 外部登录难打通:支持 OIDC、OAuth、SAML、企业微信、Token Exchange 等连接类型,一次配置即可接入企业或第三方登录。
- 认证与安全不可控:集中配置登录方式、注册策略、消息服务和令牌校验规则,并可通过 CloudTrail 审计认证行为。
身份体系全景
整个身份管理体系以用户池(User Pool)为边界和容器,客户端(Client)是接入的应用,用户(User)是被管理的身份主体,身份源(IdP)是额外的登录来源,身份验证配置决定用户如何通过验证进入系统。四者围绕用户池协作,最终输出可供应用校验的令牌,并通过审计日志支撑排查。
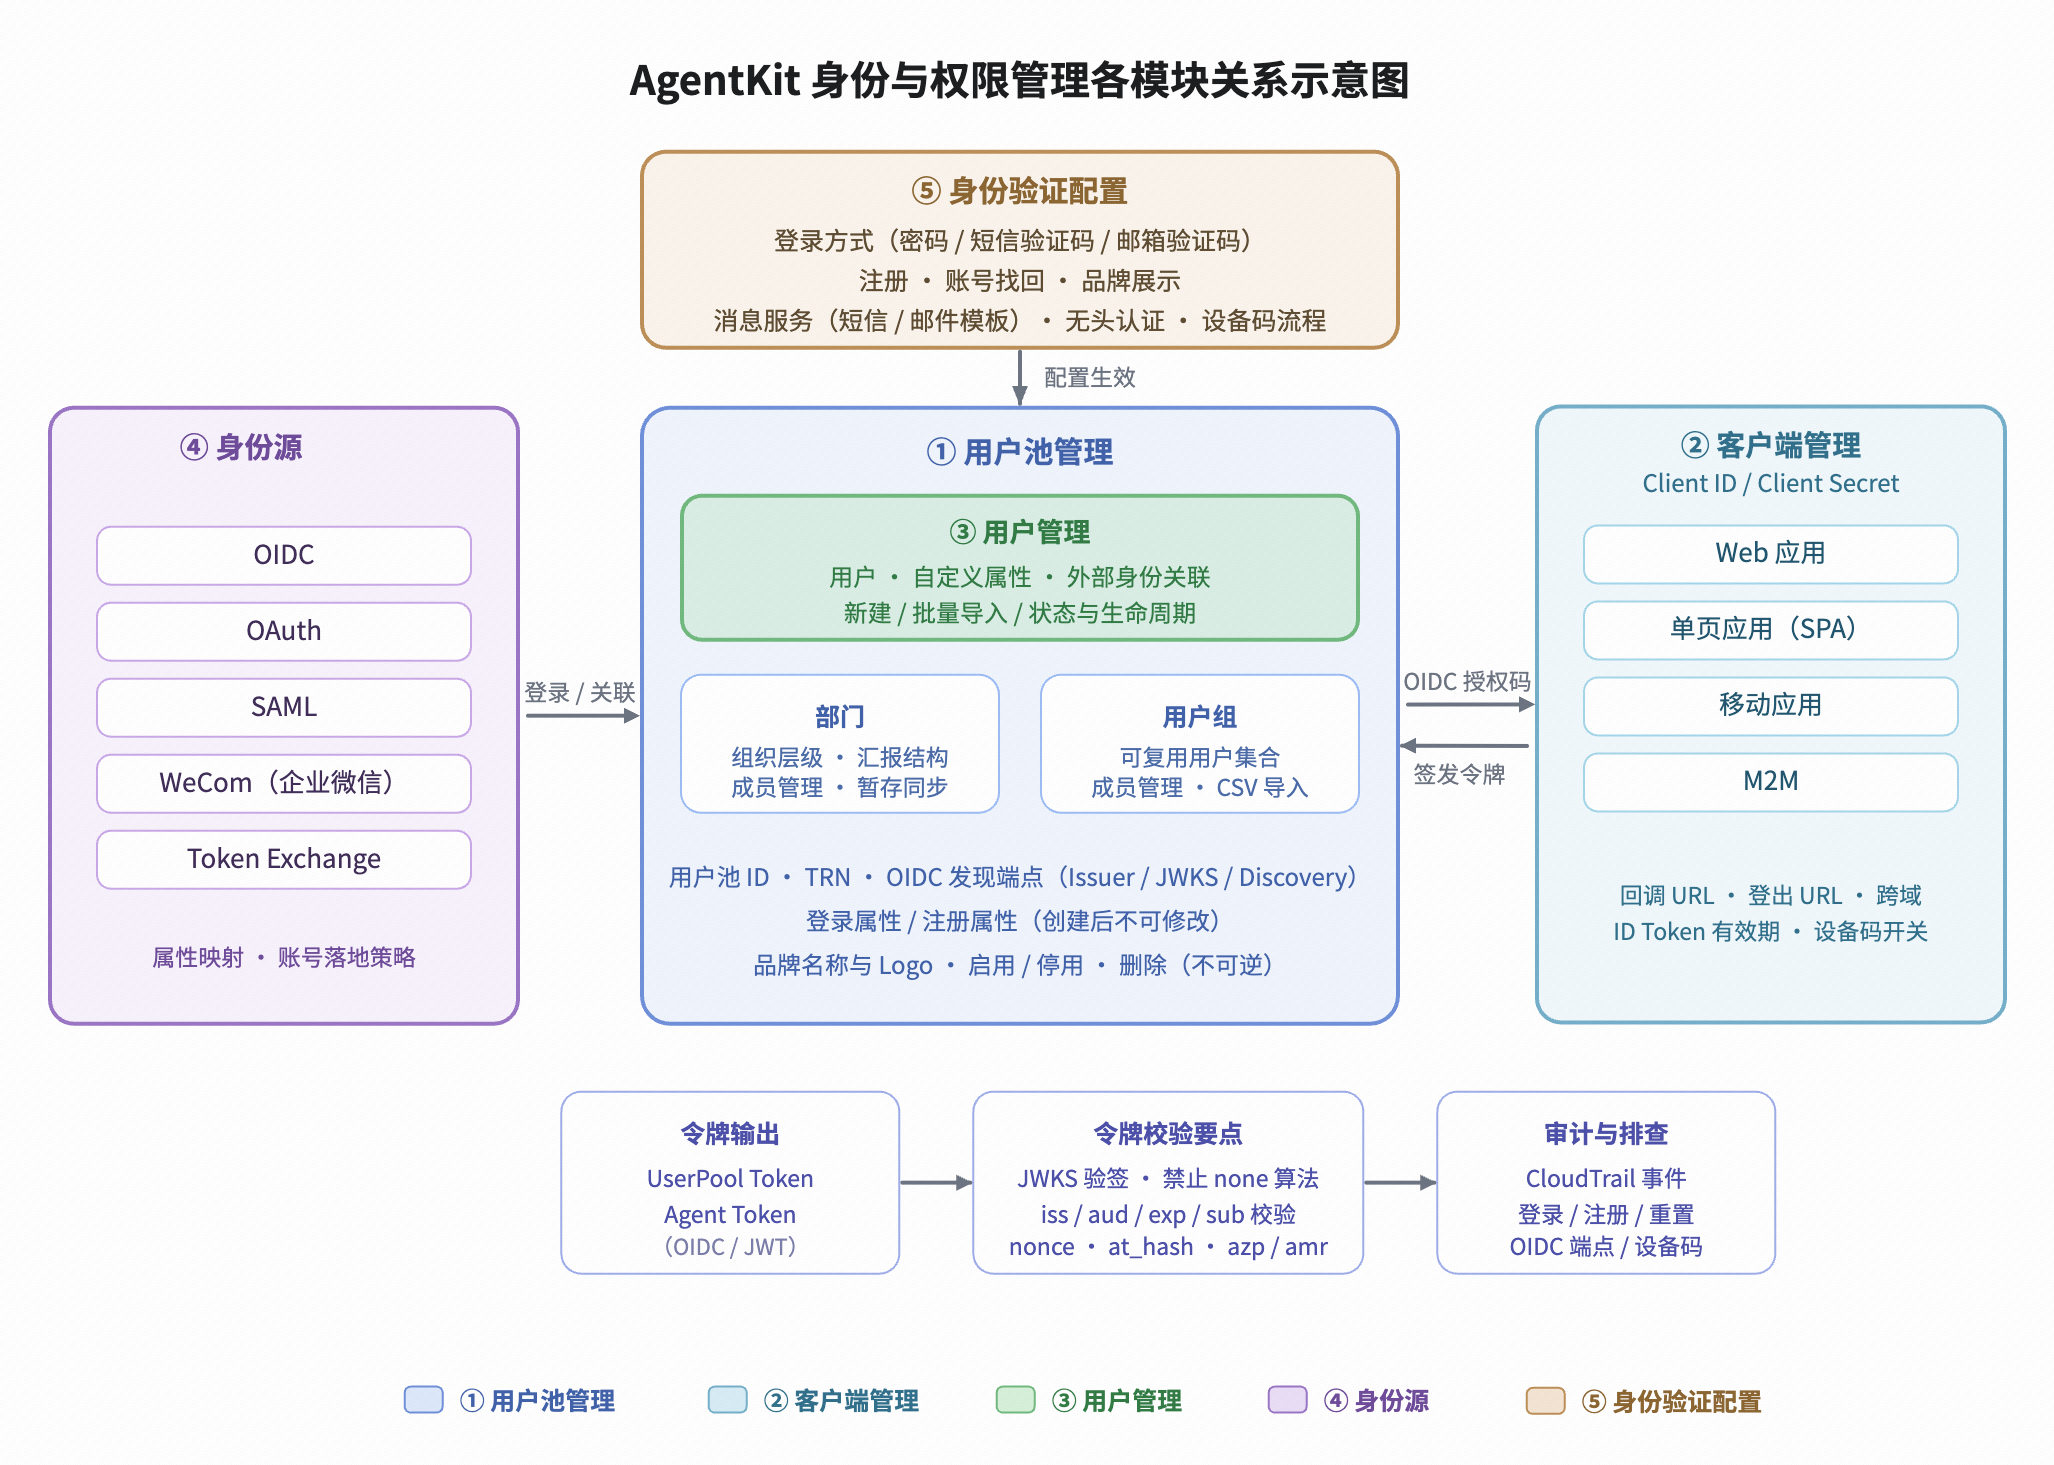
核心组件与职责
组件 | 职责 | 关键标识/配置 | 对应文档 |
用户池(User Pool) | 管理用户身份的容器与边界,决定登录、注册、账号找回和品牌体验。 |
| 用户池 |
客户端(Client) | 接入用户池的应用,承载应用的信任与令牌配置。 | Client ID、Client Secret、授权回调 URL、ID Token 有效期。 | 客户端 |
用户(User) | 被管理的身份主体,可携带标识、资料与外部身份关联。 |
| 用户 |
身份源(IdP) | 提供第三方登录来源,把外部身份关联到用户池内用户。 | 连接类型(OIDC / OAuth / SAML / WeCom / Token Exchange)、属性映射、账号落地策略。 | 登录来源 |
身份验证 | 统一收口“登录方式 + 注册方式 + 消息通道 + 设备码”,决定一次登录如何完成。 | 登录方式、注册方式、消息服务(短信 / 邮件)、设备码流程。 | 身份验证 |
关键术语速查
术语 | 含义 |
用户池(User Pool) | 管理用户身份的逻辑容器,是认证体验与资源归属的边界。 |
客户端(Client) | 接入用户池的应用,通过 Client ID / Client Secret 标识自身。 |
身份源(IdP) | 可信任的外部身份系统,提供第三方登录来源。 |
OIDC 发现端点 | 暴露授权、令牌、JWKS 等运行时元数据的端点,是应用接入的配置依据。 |
属性映射 | 把外部 IdP 返回的字段写入用户池用户属性的规则。 |
账号落地策略(ProviderOptions) | 控制外部身份如何关联、创建或更新本地用户。 |
消息服务 | 短信与邮件投递通道,用于验证码登录、注册确认和密码找回。 |
设备码流程 | 受限输入设备通过短码在另一台设备完成登录的 OAuth 流程。 |
UserPool Token / Agent Token | 分别面向终端用户与工作负载签发的 OIDC / JWT 格式身份令牌。 |
边界与注意事项
- 用户池的登录属性和注册属性在创建后不可修改,创建前请确认业务需要。
- 密码登录为系统强制开启,无法关闭,保证账户体系兜底可用;短信验证码登录默认为开启,邮箱登录默认为关闭。
- 删除用户池不可逆,执行前必须先移除所有关联客户端和用户;删除后新签 Token 立即失效、已签 Token 到期前仍可用。
- Client Secret 属于敏感信息,请妥善保管,避免泄露;令牌校验请通过 OIDC 发现端点获取 JWKS,并拒绝 none 算法。
- 无头认证与设备码流程要求目标客户端具备对应能力(如 DeviceFlowEnabled)与所需 scopes,请先完成客户端配置。
最近更新时间:2026.10.26 17:42:29
这个页面对您有帮助吗?
有用
有用
无用
无用