AgentKit
AgentKit


文档指南

请输入


- 文档首页
 AgentKitAgentKit用户指南身份与权限用户指南凭据管理创建火山云角色凭据
 复制全文
 下载 pdf
创建火山云角色凭据
 文档反馈
 问问助手
火山云角色凭据用于将 AgentKit 中的用户或智能体身份映射到火山引擎云角色,并在访问 TOS、方舟等云资源时换取 STS 临时凭证。创建时可选择默认角色、规则匹配、调用方指定或混合模式,以满足统一授权、按身份属性授权和受控角色切换等场景。
本文介绍如何在 AgentKit 控制台中创建火山云角色凭据,并根据业务需求配置身份来源、云角色分配方式和所属项目。
推荐场景
- Agent 访问火山引擎云资源
- 当 Agent 需要访问 TOS、方舟或其他支持火山云角色鉴权的资源时,可创建火山云角色凭据,通过角色换取 STS 临时凭证并完成身份认证。
- 使用临时凭证替代长期固定密钥
- 当业务不希望在代码或配置中保存长期 Access Key 时,可通过火山云角色凭据按需获取 STS 临时凭证,降低固定密钥泄露和长期暴露的风险。
前提条件
- 准备 IAM 角色与授权配置
- 准备 IAM 角色
- 请准备可用于访问云资源的 IAM 角色,并按照最小权限原则为其授予业务所需权限。
- 准备操作人员权限
- 除目标 IAM 角色本身需要具备相应权限外,执行角色创建、策略关联或信任策略更新的操作人员,也需要具备对应的 IAM 和 AgentKit 操作权限。有关操作人员所需权限及授权方法,请参见 为 IAM 用户授权 AgentKit 权限。
- 创建用户池(可选)
- 创建智能体身份池(可选)
- 若身份类型选择智能体身份池,需先完成目标 智能体身份池 的创建。后续配置火山云角色凭据时,需要选择目标智能体身份池,作为工作负载身份的来源范围。
操作步骤
步骤一:选择火山云角色
火山云角色凭据通过 Agent 身份换取 STS 临时凭证,适用于访问 TOS、方舟等火山引擎云资源。
- 登录 AgentKit 控制台。
- 在左侧导航树,选择“身份与权限 > 凭据管理”。
- 进入凭据管理页面,单击“新建凭据”按钮。
- 在“选类型”页面选择“火山云角色”。
-
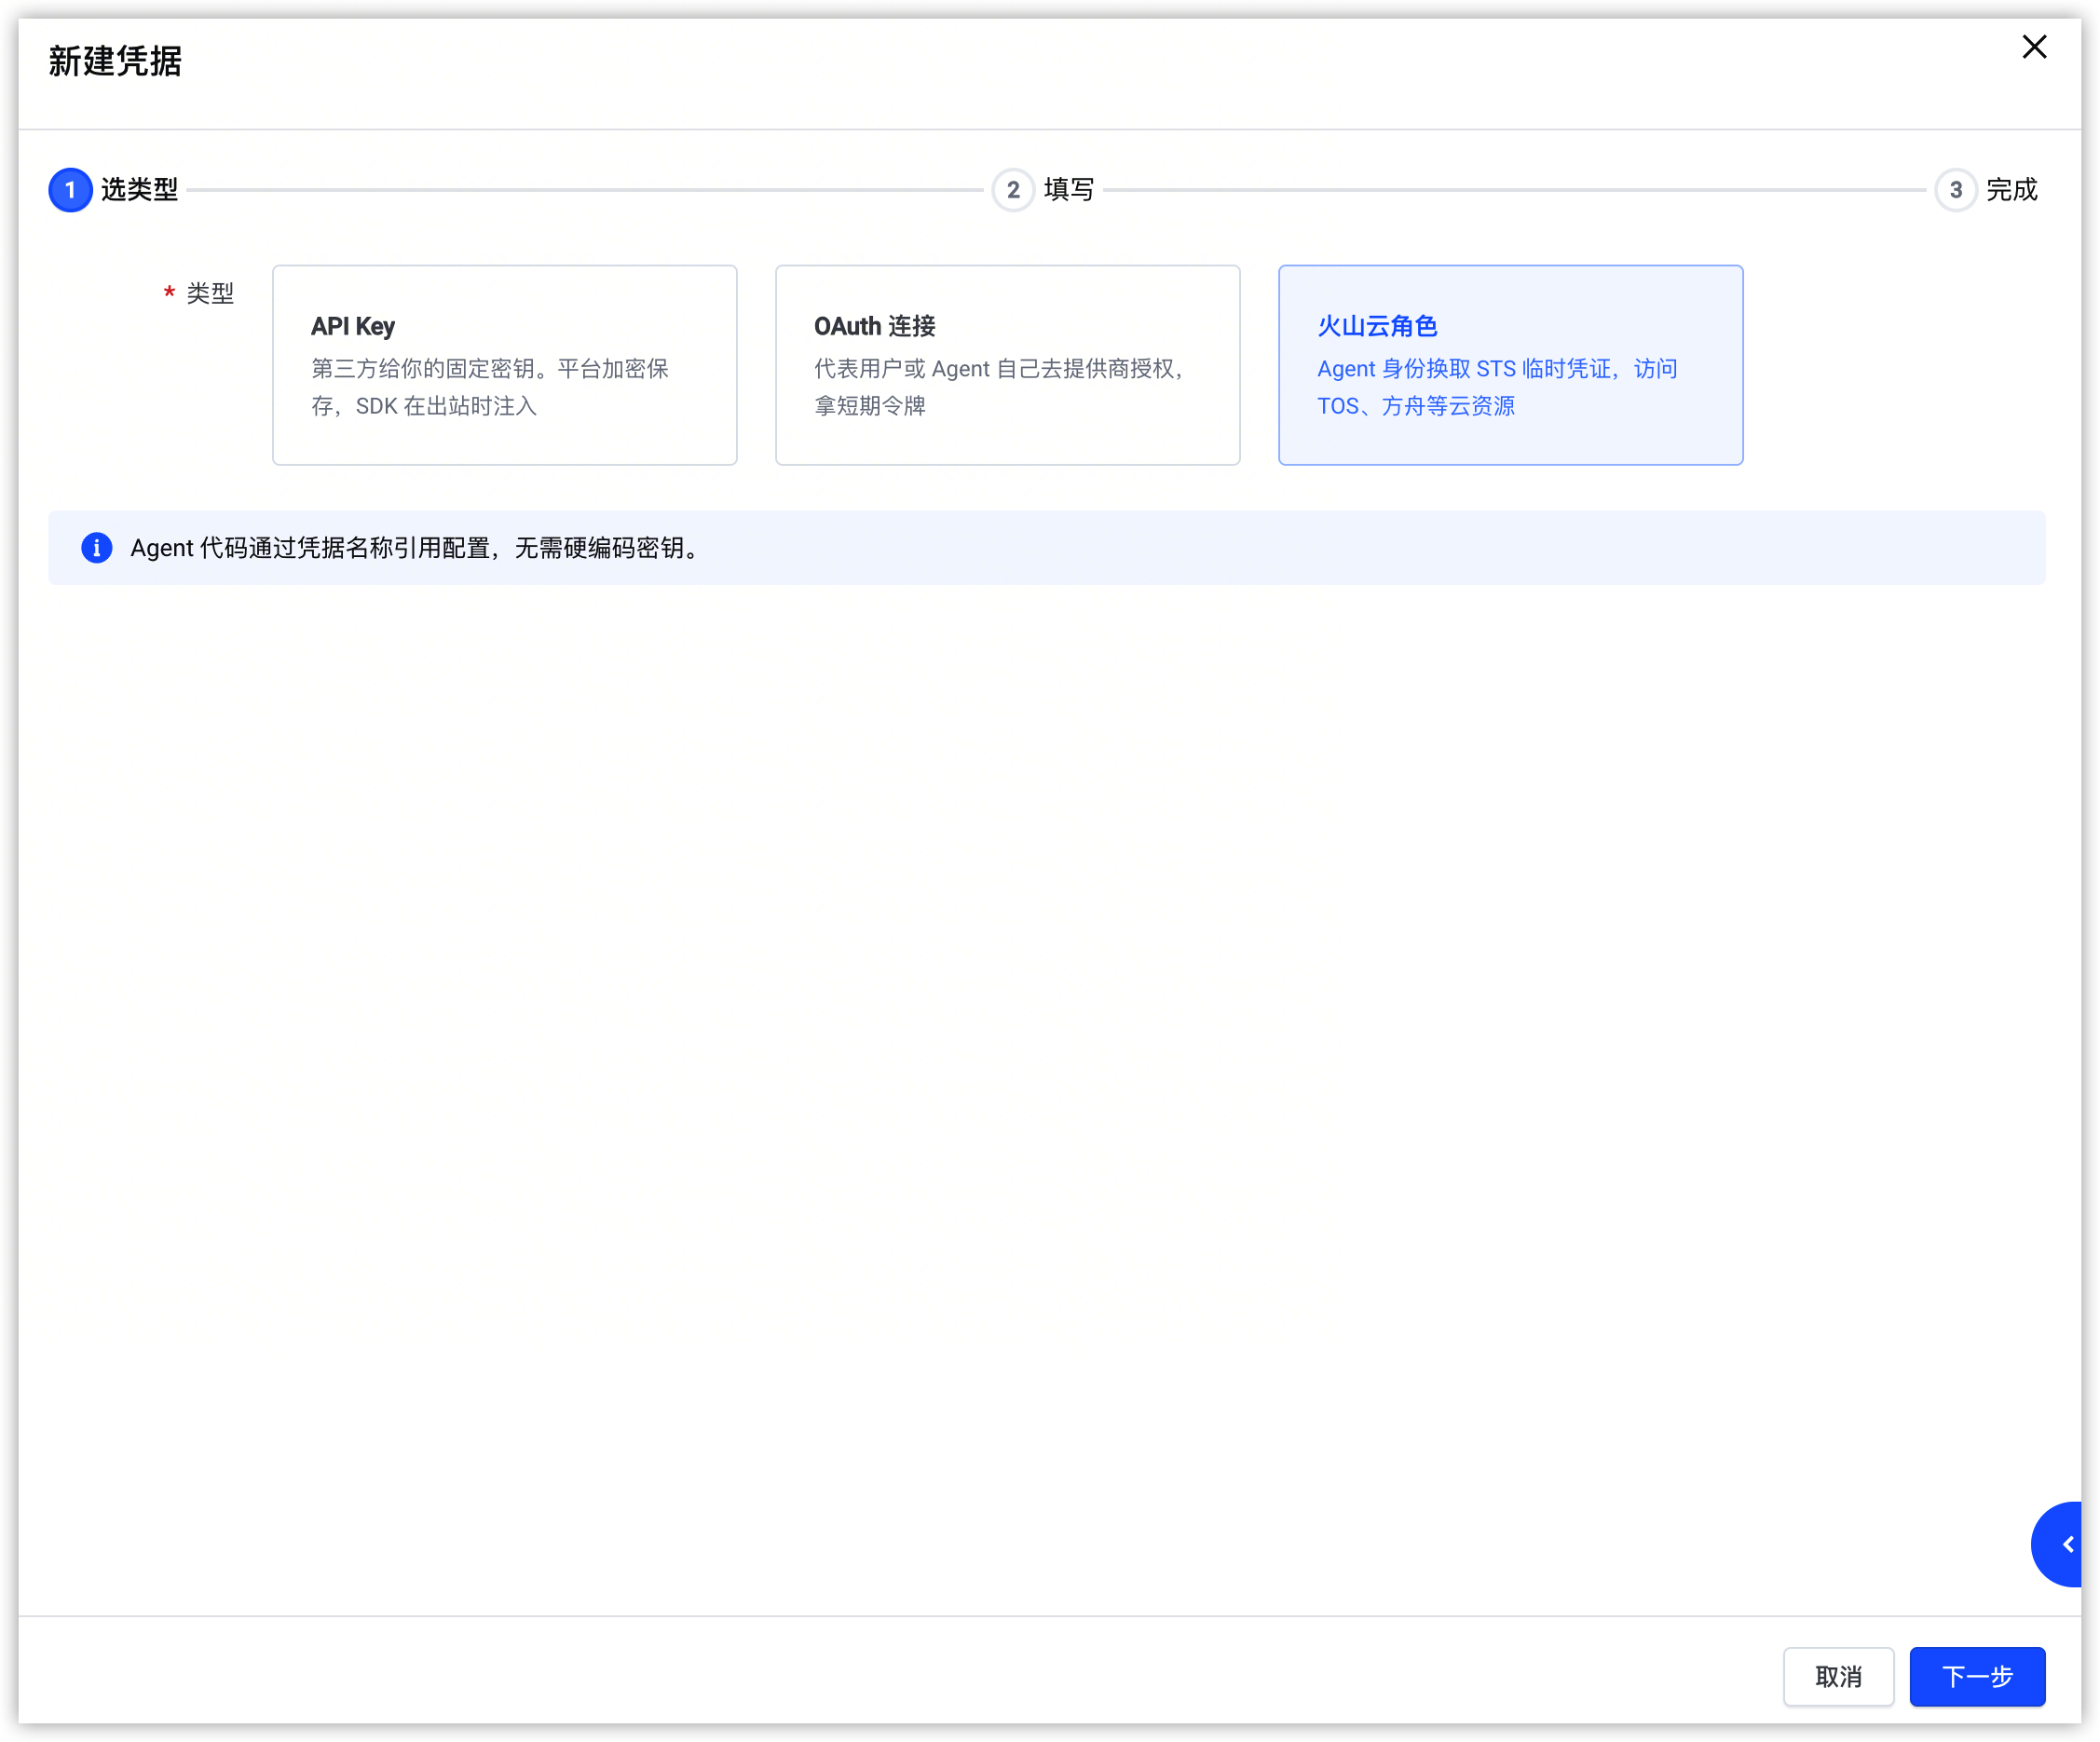
- 确认待选择信息无误后,单击“下一步”按钮。
步骤二:配置云角色基本信息和身份来源
参考下表,配置基本信息和身份来源参数。身份来源决定系统使用哪类主体信息进行角色匹配和 STS 临时凭证换取,请根据实际调用主体选择。
步骤三:配置云角色权限
您可以结合业务的权限模型与角色分配方式,在默认角色、规则匹配、调用方指定、混合模式四种模式中按需选用其一。不同的配置模式,将决定系统在换取 STS 临时凭证的过程中,采用何种策略为当前请求判定对应的 IAM 角色。
- 默认角色:固定使用预设的 IAM 角色处理请求。
- 规则匹配:依据请求携带的属性,通过自定义规则自动匹配 IAM 角色。
- 调用方指定:由调用方在请求中主动声明本次需要使用的 IAM 角色。
- 混合模式:组合多种判定逻辑,按优先级选择 IAM 角色。
该方式配置简单,所有符合身份来源要求的请求统一使用同一角色。当不同用户或智能体访问云资源时需要使用相同权限,可选择 默认角色,统一使用指定 IAM 角色换取临时凭证。
说明
建议为默认角色授予业务必需的最小权限,避免所有调用主体共享权限范围过大的角色。
- 在“配置方式”中选择“默认角色”。
-
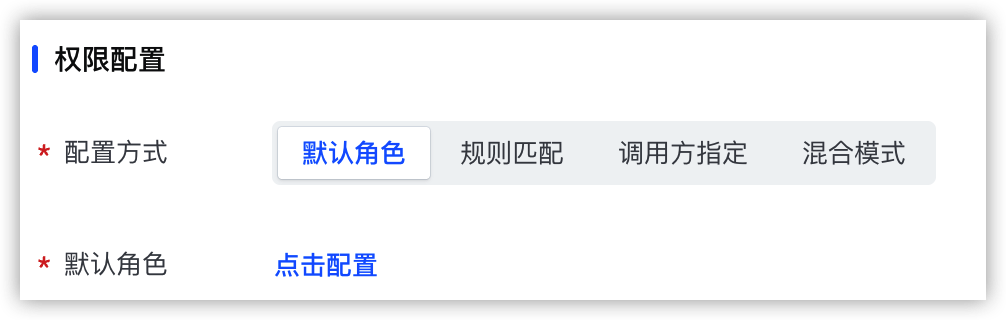
- 在“默认角色”中,单击“点击配置”按钮,选择已有的 IAM 角色,或输入并回车创建新角色。
- 若使用已有 IAM 角色:请确认目标角色已关联访问业务资源所需的权限策略。若尚未授权,可在 IAM 控制台找到目标权限策略,单击“授权”按钮,将该策略授予目标角色,详情请参见 权限策略概述中的授权操作说明。
- 选择角色后,控制台将自动检查其信任策略是否允许具备允许 ID 服务扮演角色的信任配置。
- 信任对象:ID 服务。
- 允许的操作:sts:AssumeRole,即允许 ID 服务扮演该角色并获取临时访问凭证。
- 若已包含所需信任配置,可直接继续操作。
- 若缺少所需信任配置,控制台将弹出确认更新角色信任策略对话框。确认后,平台会保留原有信任配置,并追加允许ID服务执行 sts:AssumeRole的信任条目,不会覆盖已有配置。
- 若在当前页面新建 IAM 角色:在配置云权限页面输入角色名称并按回车按键创建新角色,并勾选所需权限策略。确认后,平台将创建角色、关联策略并写入必要的信任配置。
-
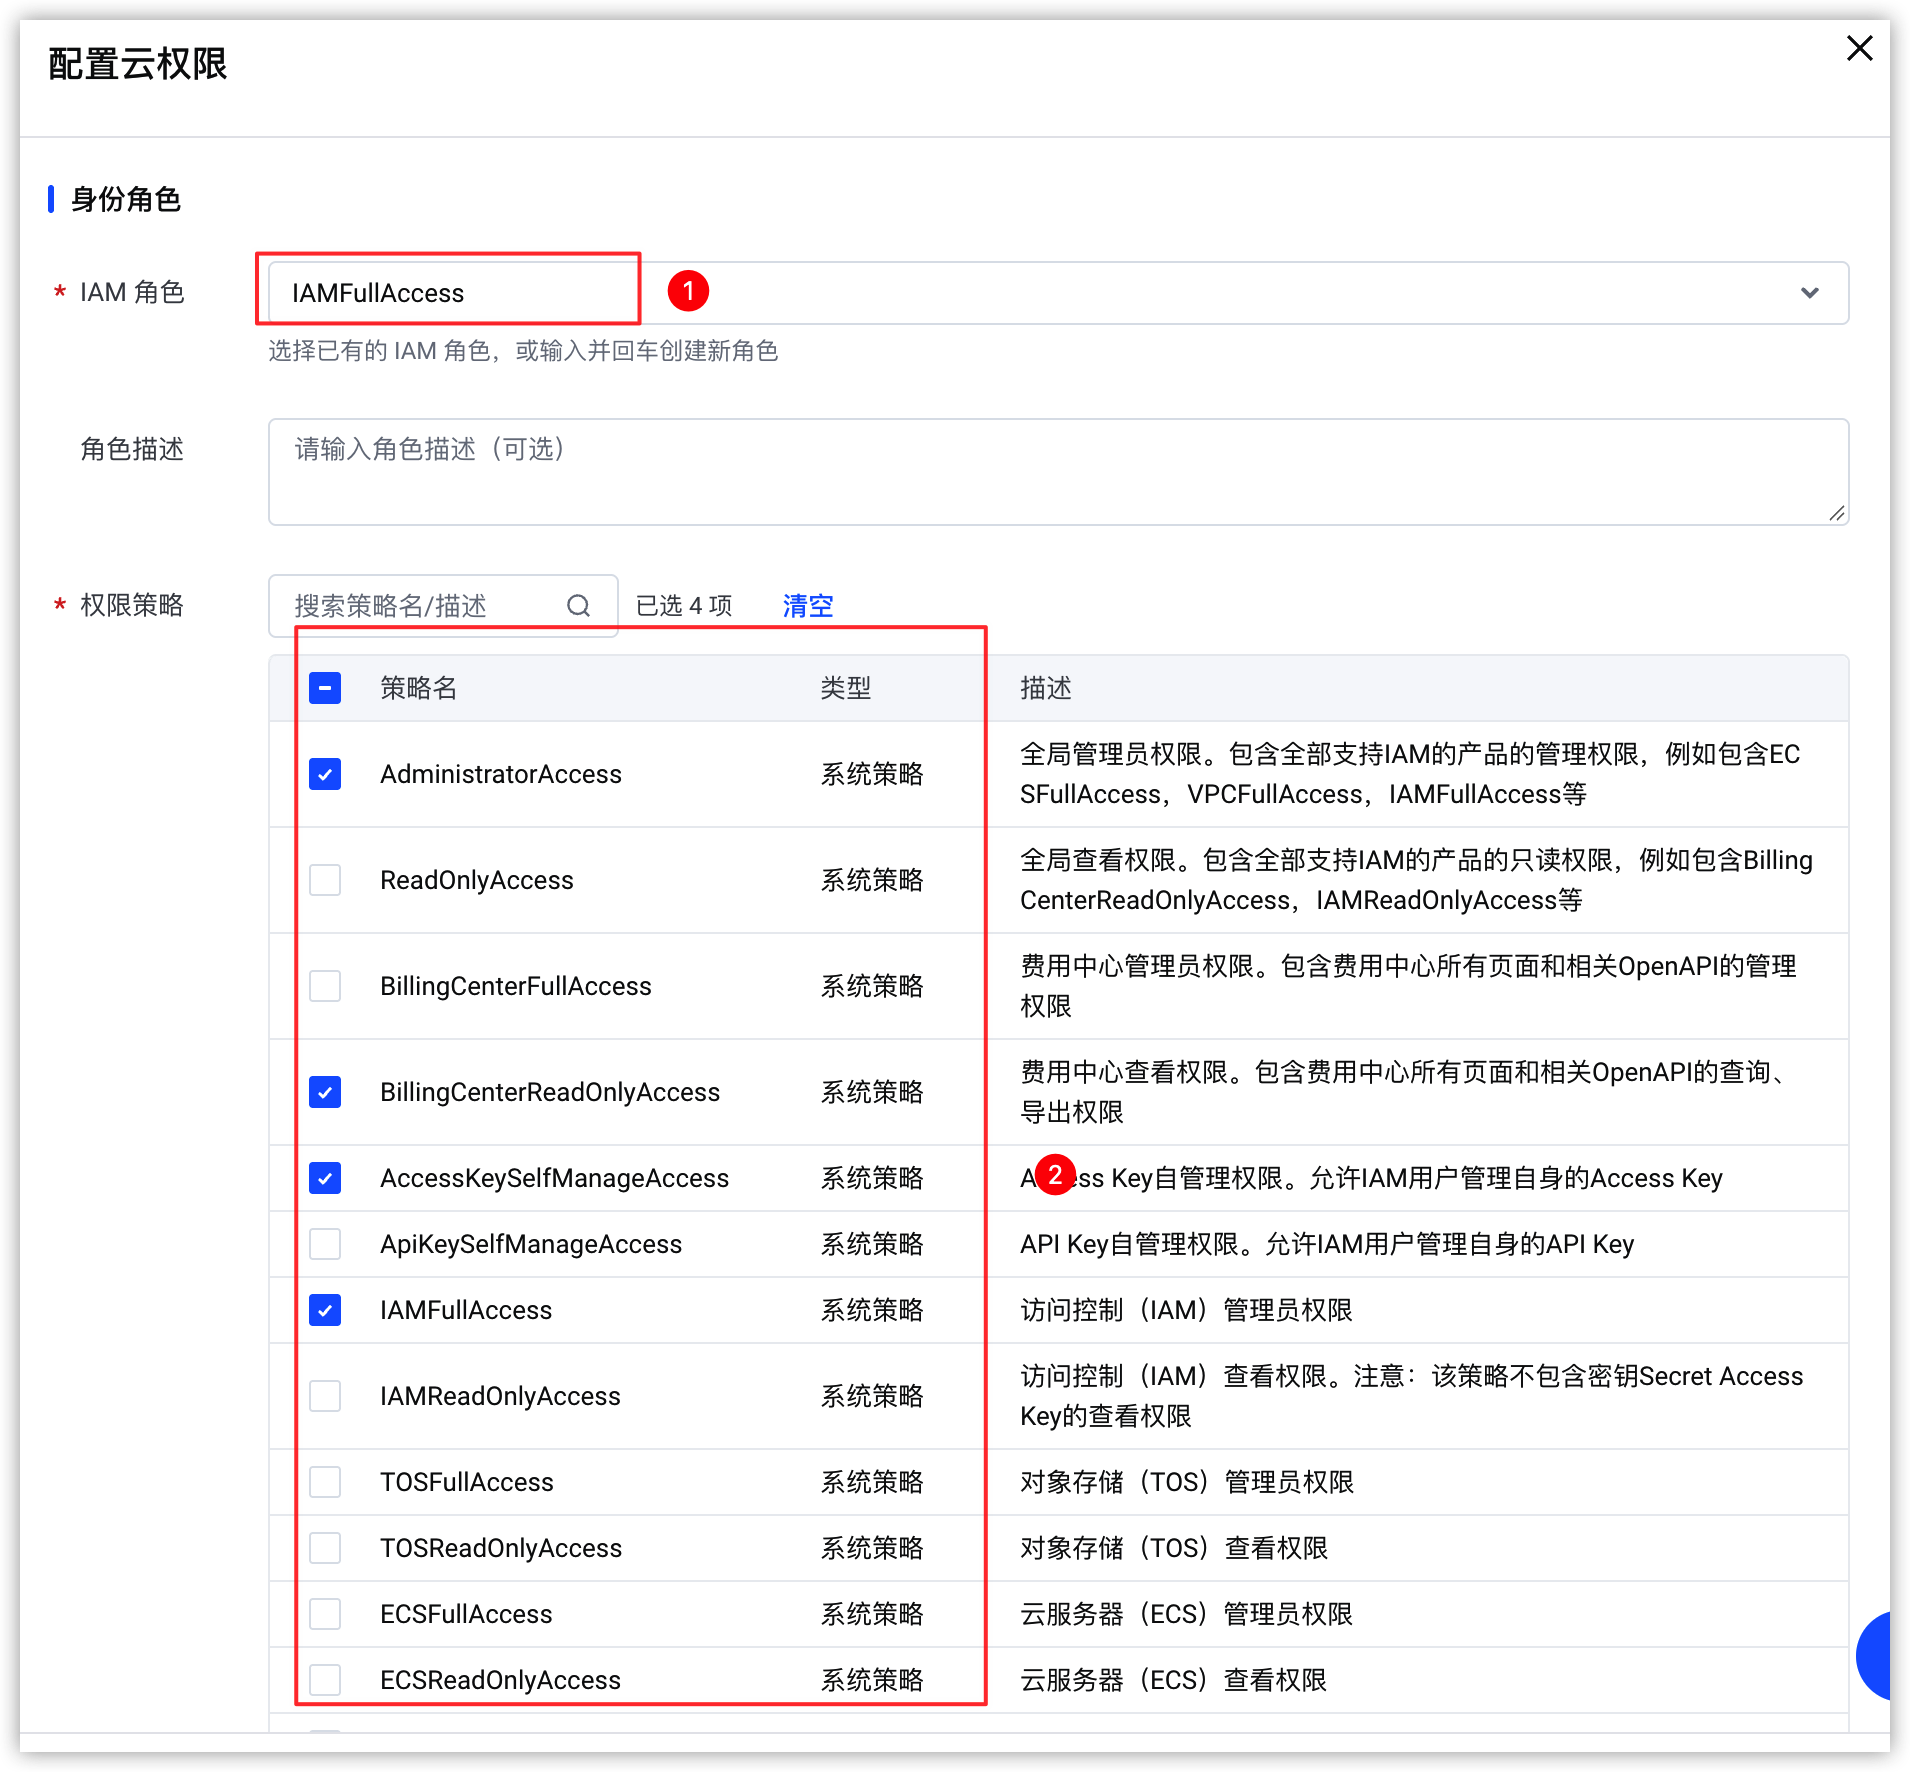
说明
角色关联的权限策略决定其具备哪些基础资源权限;“动态权限策略”用于在这些权限内进一步限制本次访问,不能替代角色的基础资源授权。
- (可选)您可按需配置动态权限策略,在调用时动态注入 IAM Policy,用于进一步限制角色的实际权限范围。支持通过${claim_name} 引用 OIDC Token 中的 Claim。
策略内容应使用符合要求的 IAM Policy JSON。
- 确认配置的云权限无误后,单击“确定”按钮。
当不同部门、用户组或用户需要分配差异化的云资源访问权限时,可选用规则匹配模式。系统能够依据用户池或智能体身份池内的声明(Claim),将请求动态映射至对应的云 IAM 角色。
规则匹配模式依靠 OIDC Token 中的 Claim 信息完成 IAM 角色的动态选择。系统将按照规则优先级(页面展示顺序)逐条进行匹配,一旦命中某条规则,即使用该规则绑定的角色换取 STS 临时凭证。
- 在“配置方式”中选择“规则匹配”。
-
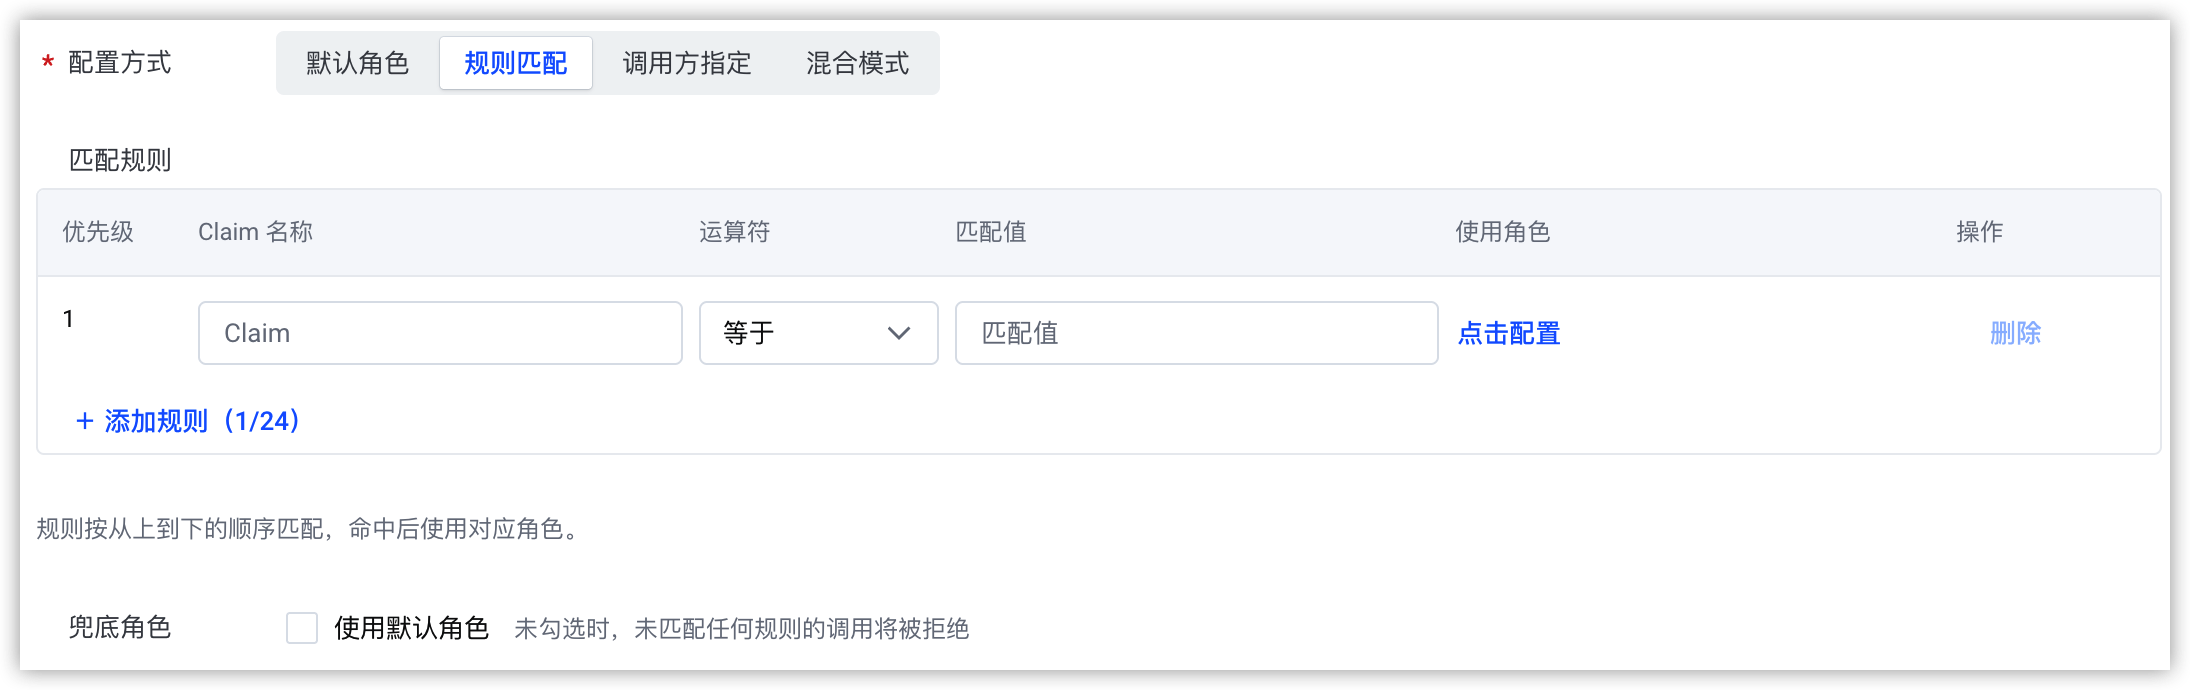
- 配置匹配规则的优先级、Claim 名称、运算符、匹配值和使用角色
- 优先级:数字越小优先级越高,系统将按优先级顺序从上至下依次校验;一旦请求命中某条规则,便停止后续规则校验,直接采用该规则绑定的角色换取 STS 临时凭证。
- Claim 名称:填写 OIDC Token 中待检测的声明字段名称。
- 运算符:选择条件判断方式,例如等于、包含等。
- 匹配值:设置 Claim 字段需要匹配的目标内容。
- 使用角色:配置规则命中后,本次请求所关联的云 IAM 角色。 配置完成后,可对单条规则执行删除操作。
说明
默认预置一条匹配规则配置项,您可单击“添加规则”新增多条匹配规则配置项,单组最多支持配置 24 条规则。
- 可按需勾选启用“使用默认角色”作为兜底策略:
- 启用:当请求无法命中任意匹配规则时,自动使用兜底角色换取 STS 临时凭证,保障业务正常流转。
- 不启用:若请求没有匹配到任何规则,该次调用将直接拒绝,不授予云资源访问权限。
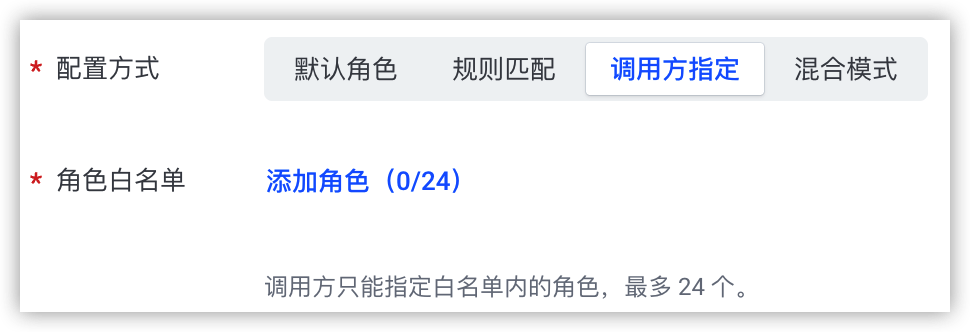
当调用方需要依据不同业务场景自主选择目标 IAM 角色时,可以选用调用方指定模式。该模式通过角色白名单约束调用方可选择的角色范围,防止调用方使用未授权、高权限的 IAM 角色,保障权限安全。
说明
调用方仅能指定白名单内的 IAM 角色;凡是未添加至白名单的角色,系统都会拒绝使用,以此防止调用方绕过平台的权限管控边界。
- 在“配置方式”中选择“调用方指定”。
- 在角色白名单中,单击“添加角色”按钮,添加允许调用方指定的云角色。
-
说明
- 角色白名单最多支持添加 24 个角色。如果调用方指定的角色不在白名单中,系统不会使用该角色换取临时凭证。
- 建议仅将业务确需使用的角色加入白名单,避免加入管理类或权限范围过大的 IAM 角色。
- (可选)您可按需为已选定的 IAM 角色配置动态权限策略。该策略以 IAM Policy JSON 的形式填写,并会在运行时作为 STS 的 Policy 参数传入,用于对所选 IAM 角色自带的原有权限做进一步的限制,实现最小权限控制。该能力适用于需要在同一角色下,继续按用户、部门、项目或请求上下文细化访问范围的场景。
动态权限策略可引用身份令牌中的 Claim,在请求时替换为对应值,用于进一步限制所选角色的权限。配置前,请确认令牌包含所需 Claim,且替换后的策略仍为有效的 IAM Policy JSON。
- 核对角色白名单配置云权限无误后,单击“确定”按钮。
混合模式同时支持调用方指定角色和规则匹配角色,适用于角色选择逻辑较复杂的场景。例如,部分请求需要由调用方明确指定 IAM 角色,其他请求则根据身份令牌中的 Claim 自动匹配角色。
说明
系统按照以下顺序选择角色:
- 调用方主动指定角色:系统先校验指定角色是否在角色白名单中。
- 角色在白名单中时,系统使用该角色申请 STS 临时凭证。
- 角色不在白名单中时,系统直接拒绝请求,不再执行 Claim 规则匹配,也不会回退到默认角色。调用方需改用白名单内的角色,或由管理员评估后调整角色白名单。
- 调用方未指定角色:系统按照配置顺序检查 Claim 匹配规则,命中规则后,使用首条命中规则对应的 IAM 角色申请 STS 临时凭证。
- 未命中任何规则:
- 已开启使用默认角色:使用配置的默认角色。
- 未开启使用默认角色:拒绝请求。
- 在“配置方式”中选择“混合模式”。
-
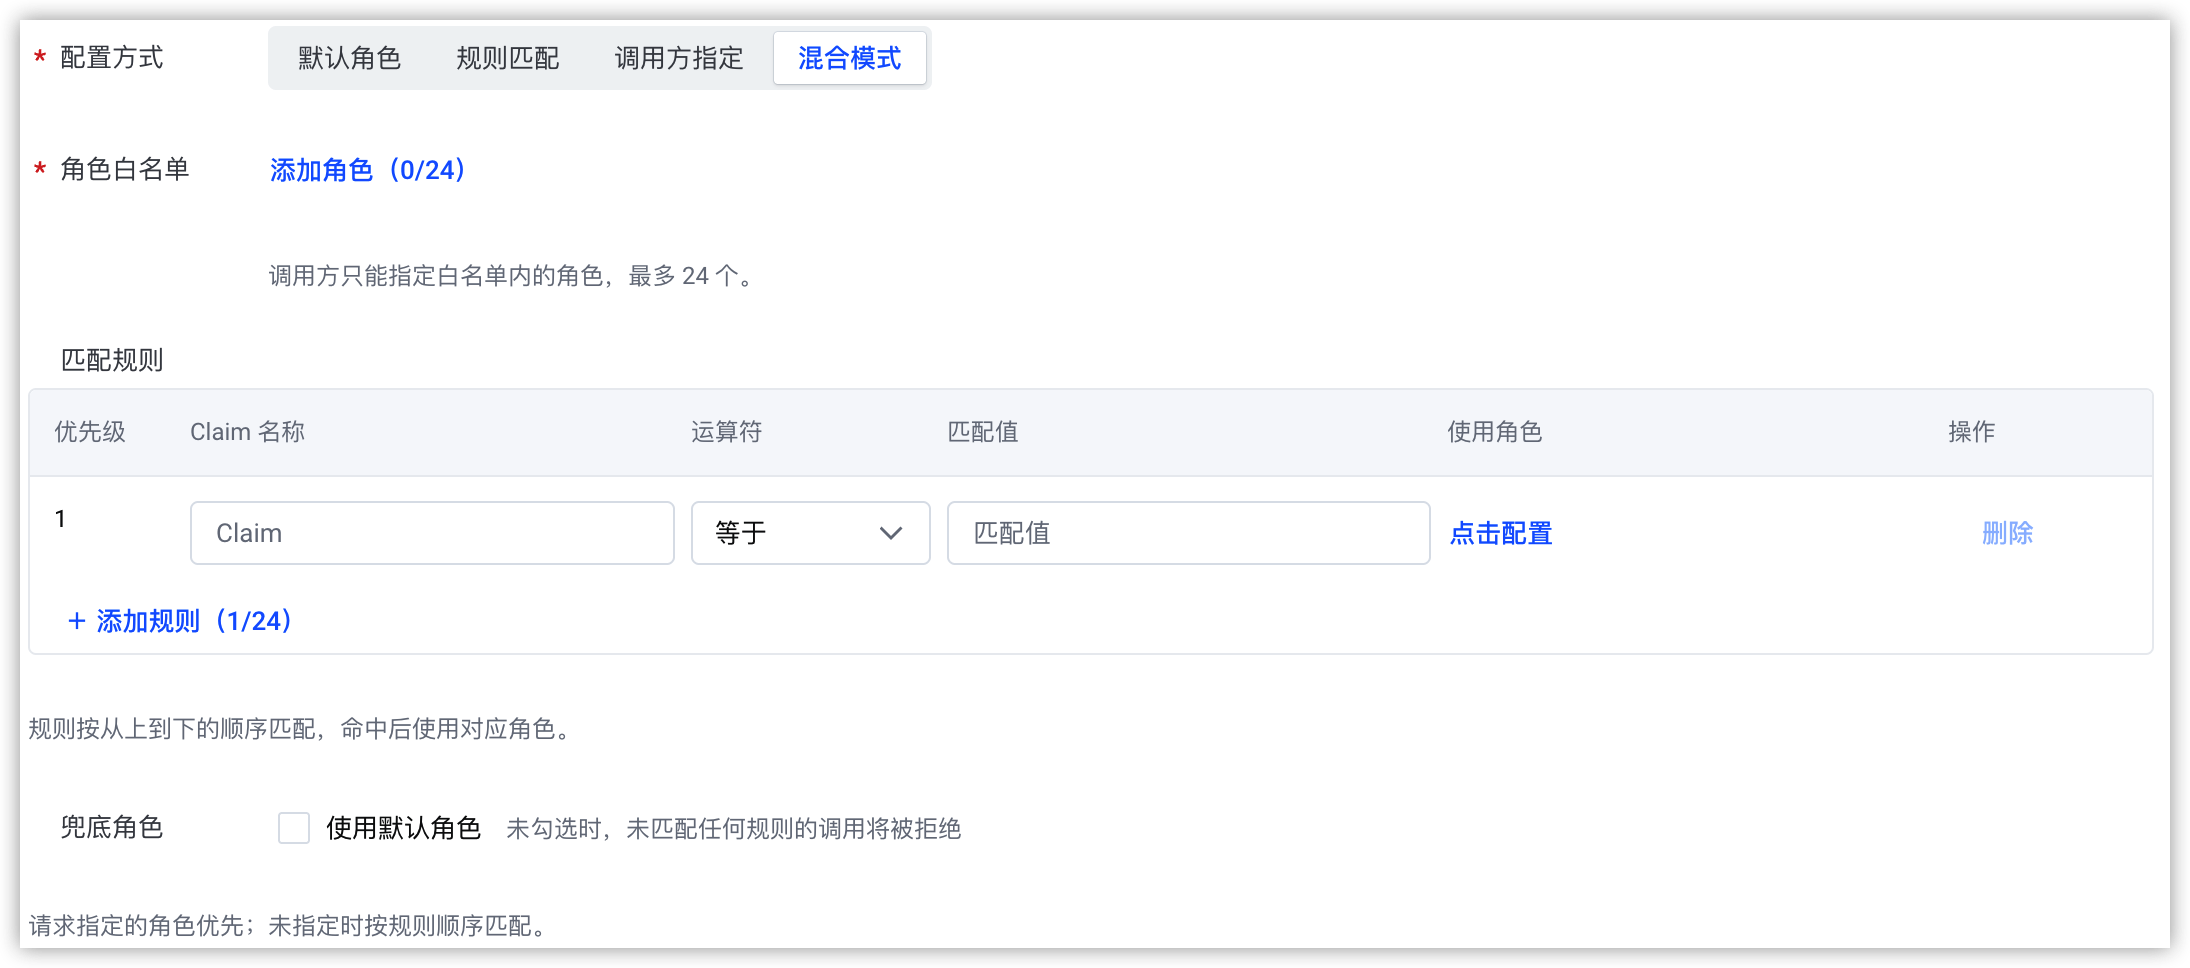
- 配置角色白名单,限定调用方可以主动指定的角色。详情请参见调用方指定页签。
- 配置 Claim 匹配规则,为未指定角色的请求自动分配角色。详情请参见规则匹配页签。
- 根据业务需要配置“使用默认角色”作为兜底策略:
默认角色仅用于“调用方未指定角色且未命中规则”的场景。调用方已经指定角色但该角色不在白名单时,不会使用默认角色兜底。
- 启用:当调用方未指定角色,且请求未命中任何 Claim 匹配规则时,系统使用默认角色作为兜底角色。
- 不启用:当调用方未指定角色,且请求未命中任何规则时,系统直接拒绝请求。
步骤四:配置资源管理
在资源管理区域选择该凭据所属项目,系统默认选择default(默认项目);也可按需切换项目或新建项目。
- 一个资源仅可归属于一个项目,如需更改凭据所属项目,可单击所属项目下拉列表并选择目标项目。
- 选定项目后,创建的凭据仅支持具有该项目权限的用户访问和使用。
- 如当前项目不符合业务需求,可单击“新建项目”按钮进行创建。创建完成后,返回当前页面并选择新建的项目。
步骤五:提交并确认结果
- 检查名称、身份来源、配置方式、角色和所属项目。
- 确认无误后,单击“创建”。
- 进入“完成”阶段后,确认凭据创建结果,并按需查看凭据详情。
最近更新时间:2026.10.23 16:53:59
这个页面对您有帮助吗?
有用
有用
无用
无用