AgentKit
AgentKit
AgentKit


文档指南
请输入


AgentKit
产品动态
产品计费
快速入门
用户指南
智能体运行时
沙箱模板
沙箱模板管理
在 Agent 中集成沙箱模板
Skills Sandbox 沙箱模板
技能
A2A 中心
会话与记忆管理
知识库
网关
MCP 接入
身份与权限
快速入门
观测
开发者指南
API 参考
Runtime
Tool
Skill
A2A
SessionStore
Memory
Knowledge
MCP
ChatKit 参考
DeliveryAI
产品动态
产品计费
开始使用
步骤一:企业管理员-开通并配置服务
- 文档首页
 AgentKitAgentKit用户指南网关MCP 接入MCP 服务更新入站身份认证信息
 复制全文
 下载 pdf
更新入站身份认证信息
 文档反馈
 问问助手
入站身份认证是构建服务访问的第一道安全屏障,用于校验调用方是否有权限访问 MCP 服务,确保只有经过授权的主体才能调用 MCP 服务,避免非法访问、数据泄露和恶意攻击。MCP 服务创建完成后,如果业务调用方、鉴权策略或安全要求发生变化,您可以更新入站身份认证信息。本文介绍如何更新 MCP 服务的入站身份认证。
应用场景
- 需要新增、轮换或删除 API Key。
- 需要将 OAuth JWT 关联到新的用户池或客户端。
- 需要调整 MCP 服务的调用方授权范围。
注意
- 不支持切换入站身份认证类型,仅可在原先配置的认证类型基础上,变更认证信息。
- API Key 与 OAuth JWT 是互斥的认证方式,同一 MCP 服务仅可启用其中一种。API Key 模式最多可配置 5 个。修改或删除认证信息后,未同步更新凭证的调用方可能无法继续访问 MCP 服务。
前提条件
- 已创建 MCP 服务,操作详情参见 创建 MCP 服务。
操作步骤
- 登录 AgentKit 控制台。
- 在左侧导航树中选择“网关 > MCP 接入”,单击“MCP 服务”页签。
- 在 MCP 服务列表中,单击目标服务名称,在“基本信息”页签“入站身份认证”区域单击“编辑”按钮。
-
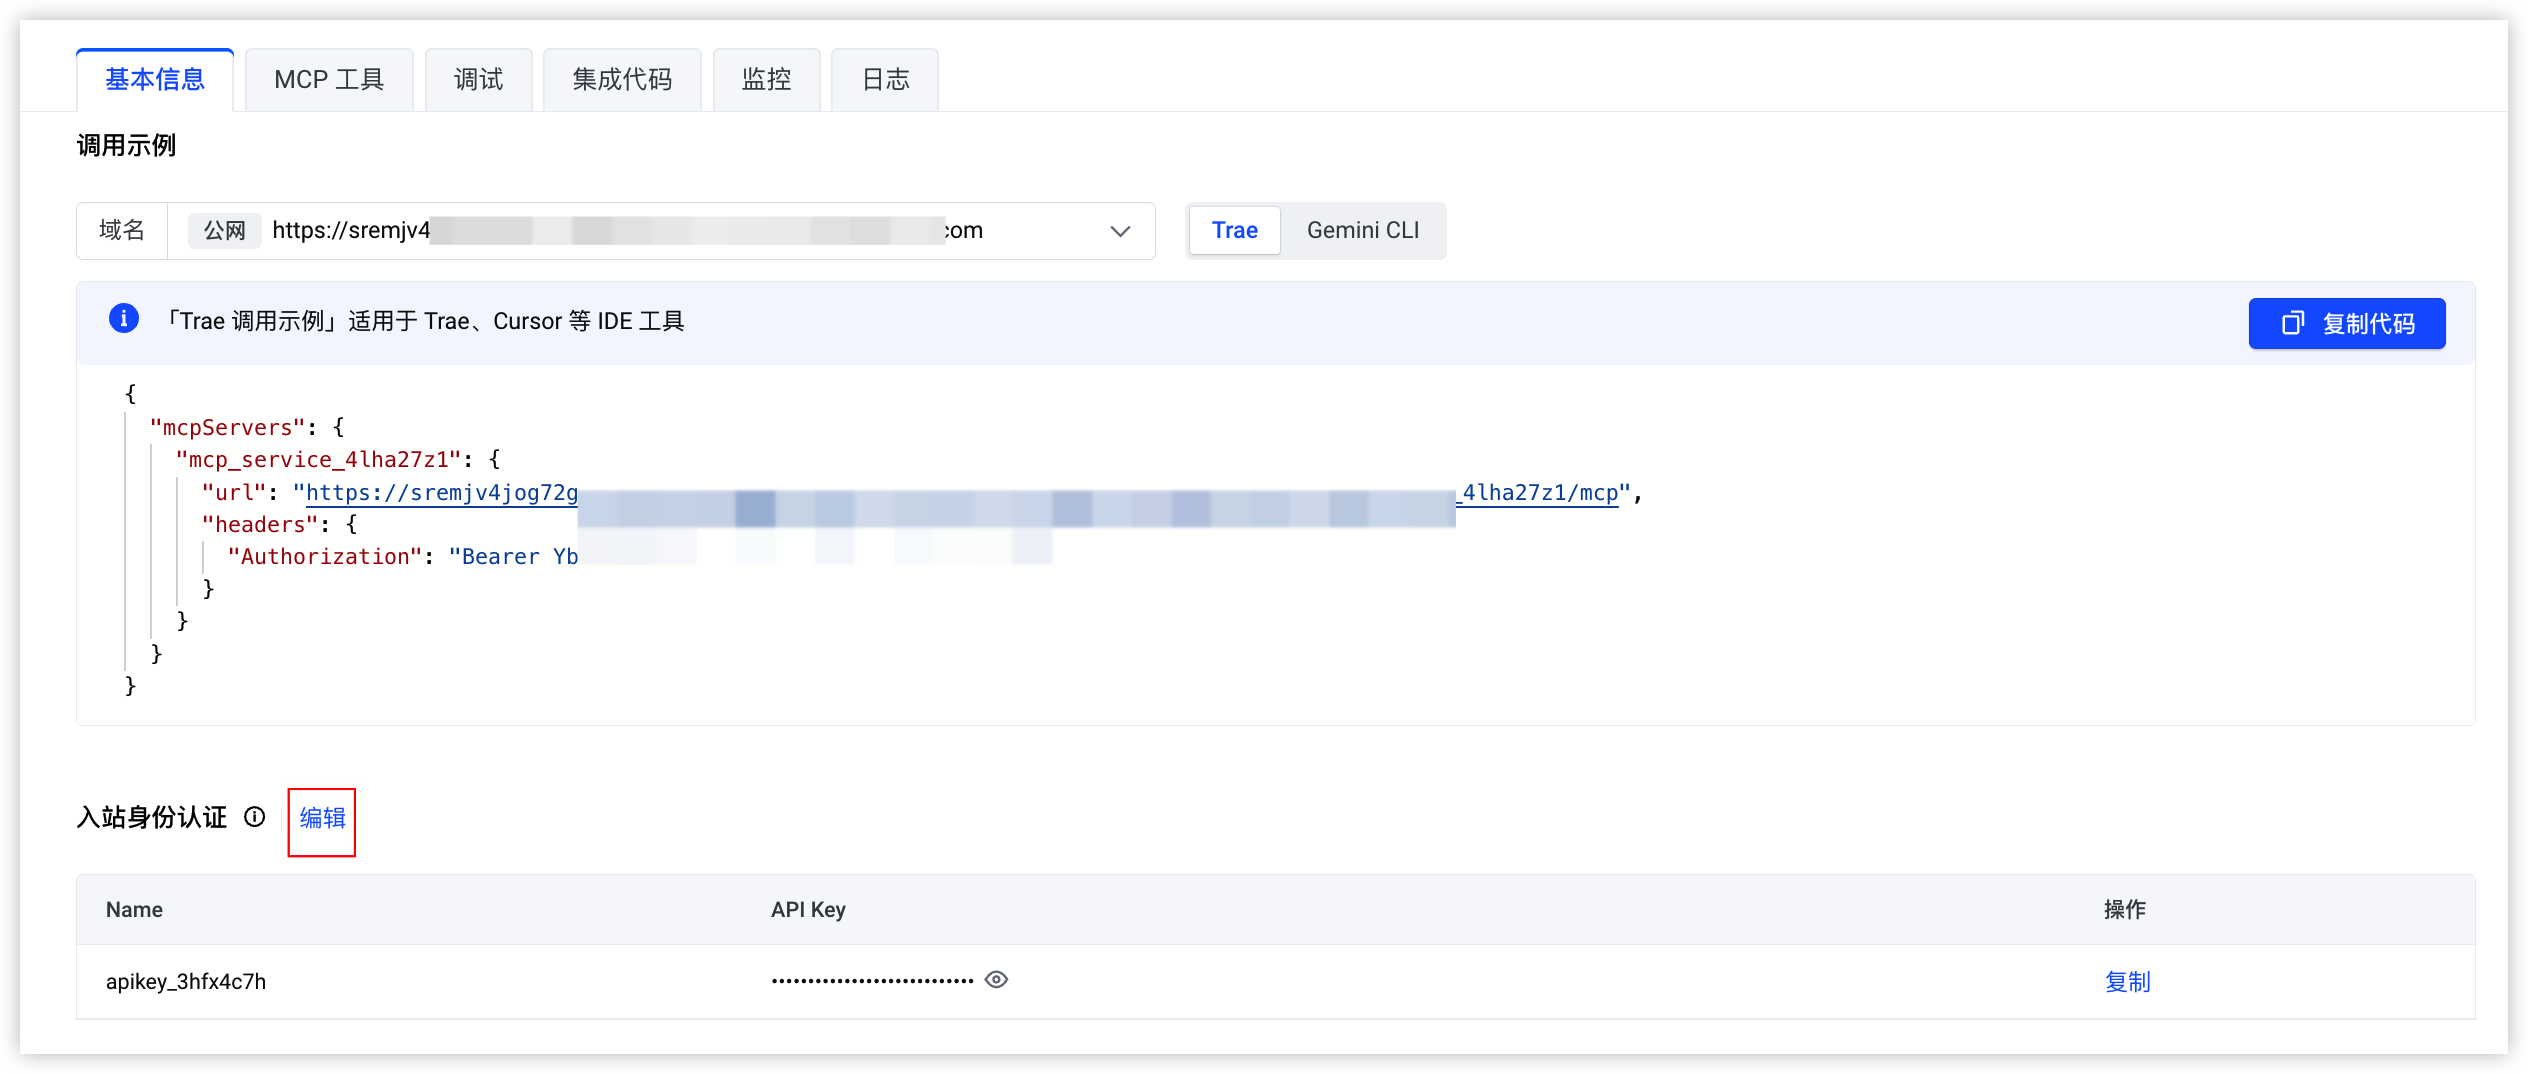
- 在“编辑身份认证”页面,更新入站身份认证信息。
- API Key
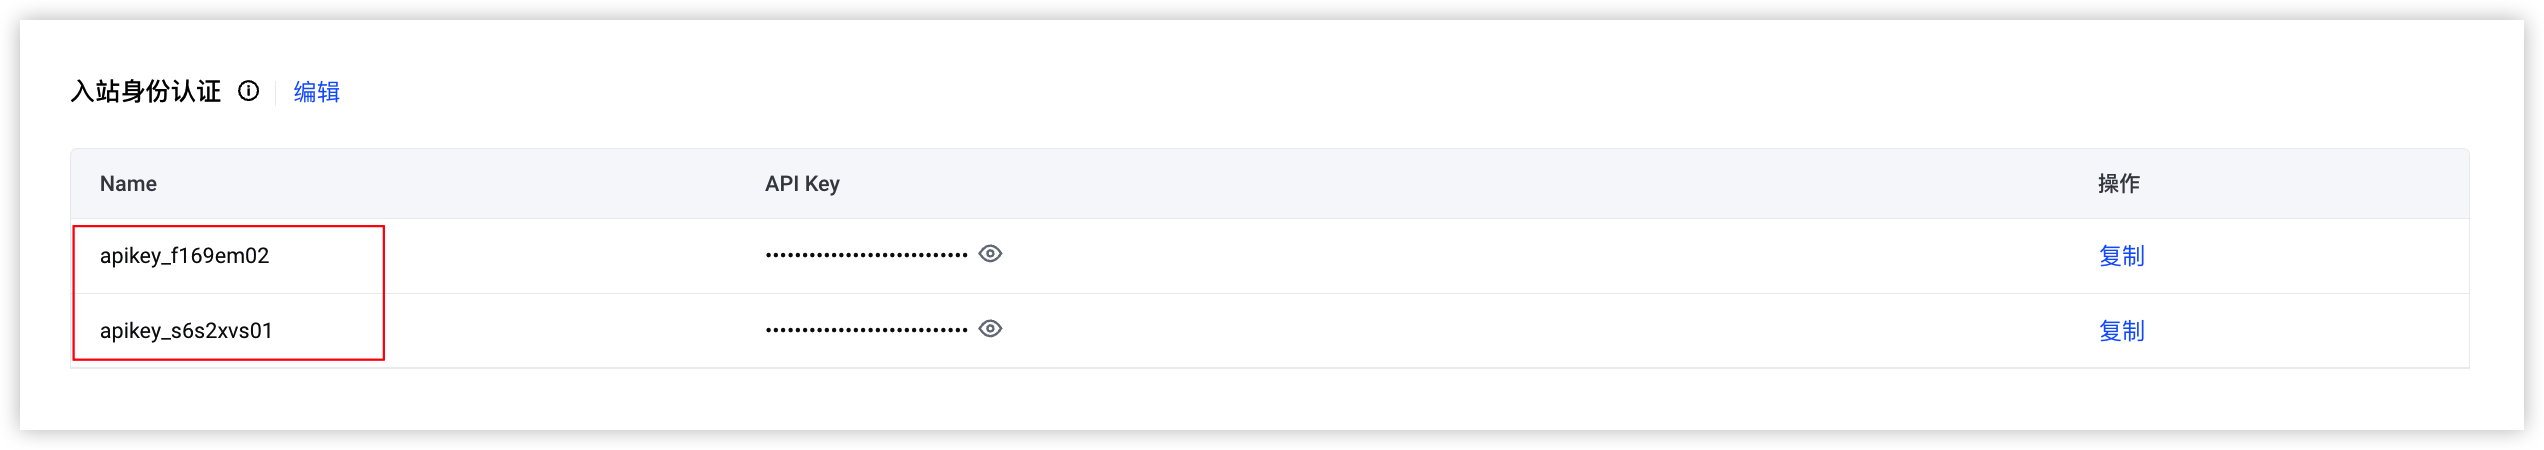
- 新增 Key:输入 API Key 名称后,系统会生成新的身份认证信息,新增 Key 不影响旧 Key。
- 删除 Key:删除已有 API Key 名称可取消该认证信息。删除 Key 后,使用该 Key 的调用方会鉴权失败。
- OAuth JWT
- 选择需要变更的用户池和客户端,调用方需要使用新认证配置生成或携带 Access Token。
- 更新完成后,在 MCP 服务详情页查看入站身份认证信息,新变更为新的配置。
-
最近更新时间:2026.10.27 14:46:32
这个页面对您有帮助吗?
有用
有用
无用
无用