AgentKit
AgentKit


文档指南

请输入


- 文档首页
 AgentKitAgentKit用户指南网关MCP 接入配置私网域名访问
 复制全文
 下载 pdf
配置私网域名访问
 文档反馈
 问问助手
如果在 AgentKit 中创建 MCP 服务,通过私网域名访问后端服务,即选择固定域名作为后端服务类型、且同时选择私网访问作为访问方式,需要确保该私网域名能在所选私有网络(VPC)内被正确解析,并且解析到的 IP 地址与该 VPC 网络连通。因此,配置生效需同时满足:域名可在所选 VPC 内正确解析、域名解析得到的 IP 地址可从所选 VPC 内访问。
本文按照 3 类常见场景介绍私网域名访问的配置方法,您可根据实际情况参考对应场景完成配置。
快速判断是否需要配置私网域名
- 场景一:域名是火山引擎云产品提供的私网域名:通常可直接解析,无需额外配置。
- 场景二:后端服务部署在火山引擎 VPC 内,且使用自定义私网域名,例如api.internal.example.com,需要在 PrivateZone 中添加域名并配置解析记录。
- 场景三:后端服务部署在第三方云或自建 IDC,域名需由第三方云或 IDC 侧 DNS 系统解析,除网络连通外,还需要配置 DNS 转发,将查询请求转发到目标网络侧的 DNS 服务。
前提条件
开始配置前,请您先确认已具备以下信息与条件,后续操作会依赖这些信息。
- 已明确 MCP 服务开启私网访问时,要关联的火山侧 VPC 和子网。
- 已获取后端服务实际监听的端口,例如 443、8080,并放通来自该火山侧 VPC 的访问(安全组、网络 ACL、主机防火墙等)。
场景一:火山引擎云产品域名
验证方法
如果所选 VPC 内存在可登录的云服务器,您可在创建 MCP 服务前完成一次解析验证:
执行命令nslookup <目标域名>或dig <目标域名>,如果该域名在目标 VPC 内无法解析,该域名并非当前场景下可直接解析的云产品域名,或当前 VPC、网络环境、权限环境与预期不一致,则不建议直接创建 MCP 服务。
常见问题
- 域名可以正常解析但服务访问失败,请优先检查端口是否已放通,以及安全组、ACL 和服务监听状态是否正常。
- 更换 VPC 后访问失败,不同 VPC 的网络条件可能不同,请在目标 VPC 内重新完成解析与连通性验证。
场景二:客户自定义域名(在火山引擎 VPC 内自建)
本场景指后端服务部署在火山引擎 VPC 内,但访问域名由您自行规划,例如api.internal.example.com,此时需要在火山引擎 PrivateZone 中创建私有域名空间,并为该域名配置解析记录。
- 完整域名:例如api.internal.example.com。
- Zone:通常指该完整域名的根域部分,例如internal.example.com。
配置方法
步骤 1:在 PrivateZone 中添加域名
- 登录 私网解析 PrivateZone 控制台,在“私网域名管理”页面,选择“私网域名”标签页,单击“添加域名”按钮。
- 在添加域名页面,参考下表完成配置。此处仅展示必要参数,全量参数介绍请参见 添加域名。
-
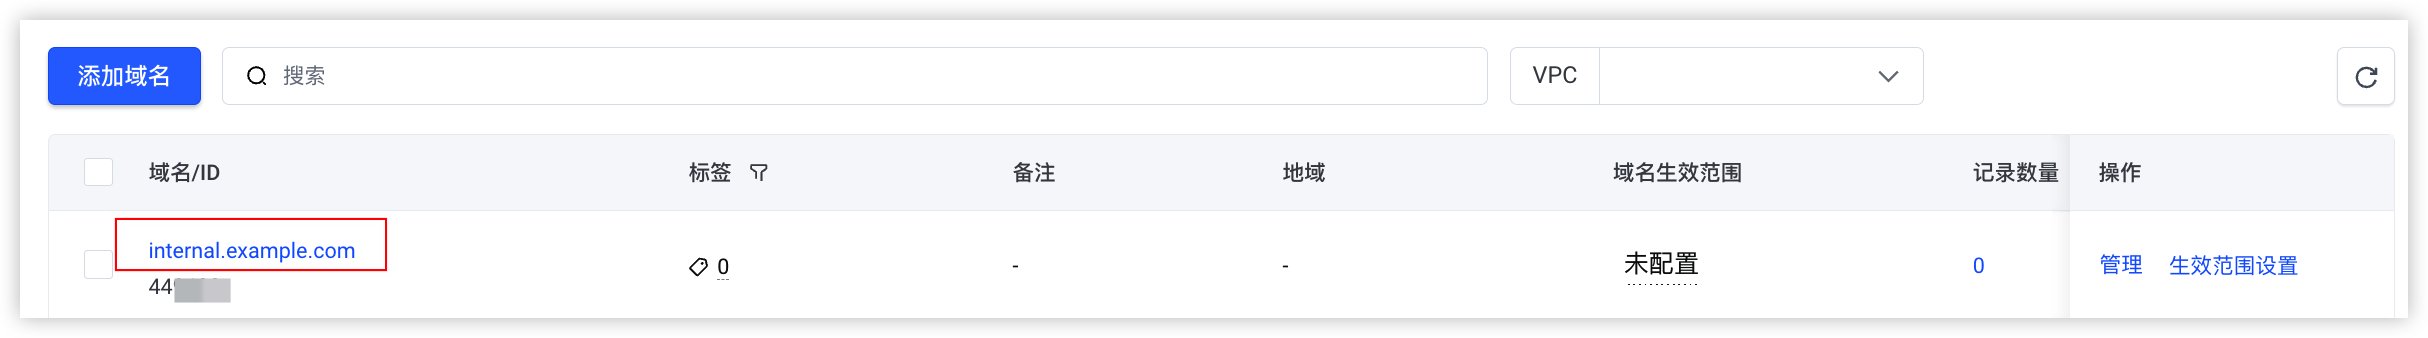
- 配置完成后,单击“确定”按钮,完成后在私网域名管理页面看到添加的域名。
-
步骤 2:在 Zone 中添加解析记录
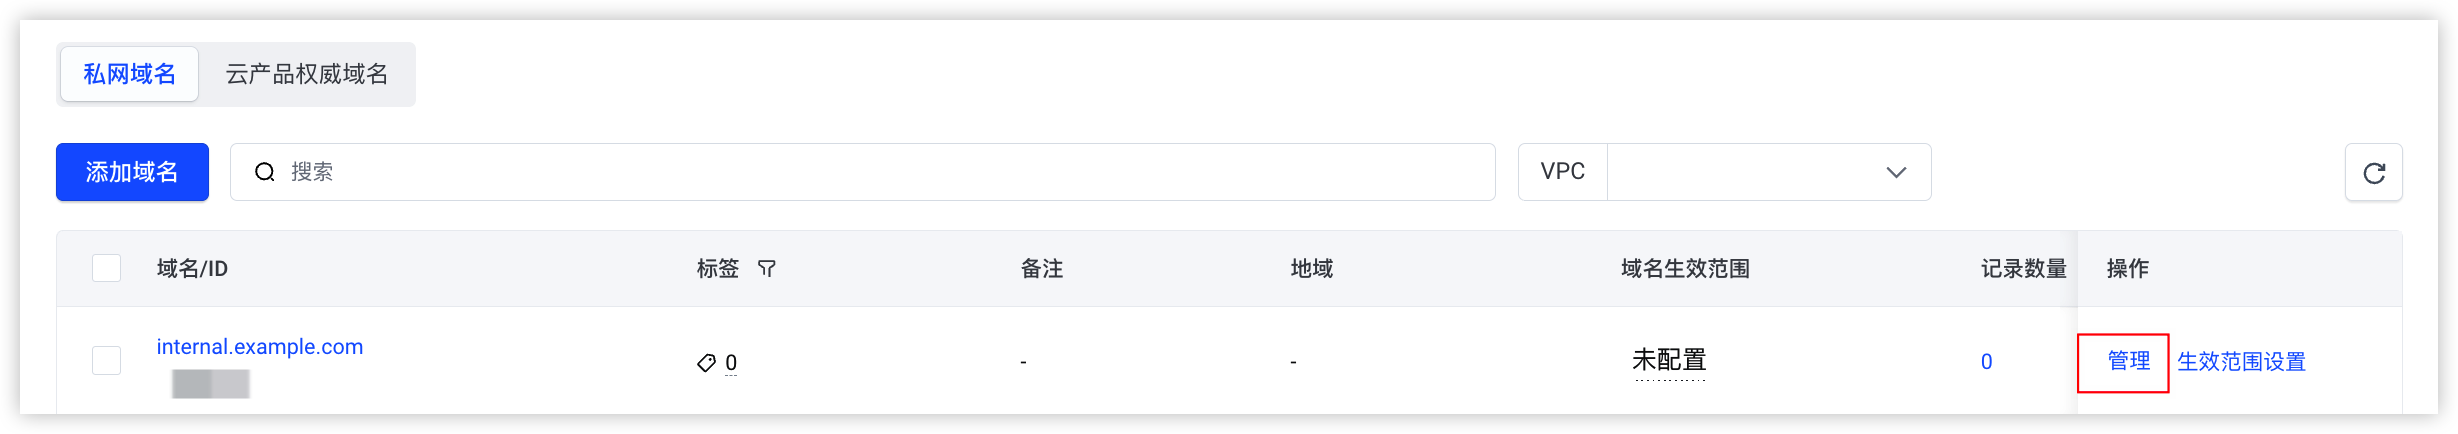
- 在 私网解析 PrivateZone 控制台 “私网域名管理”页面,选择私网域名标签页,单击您的域名(如internal.example.com)操作列的“管理”按钮。
-
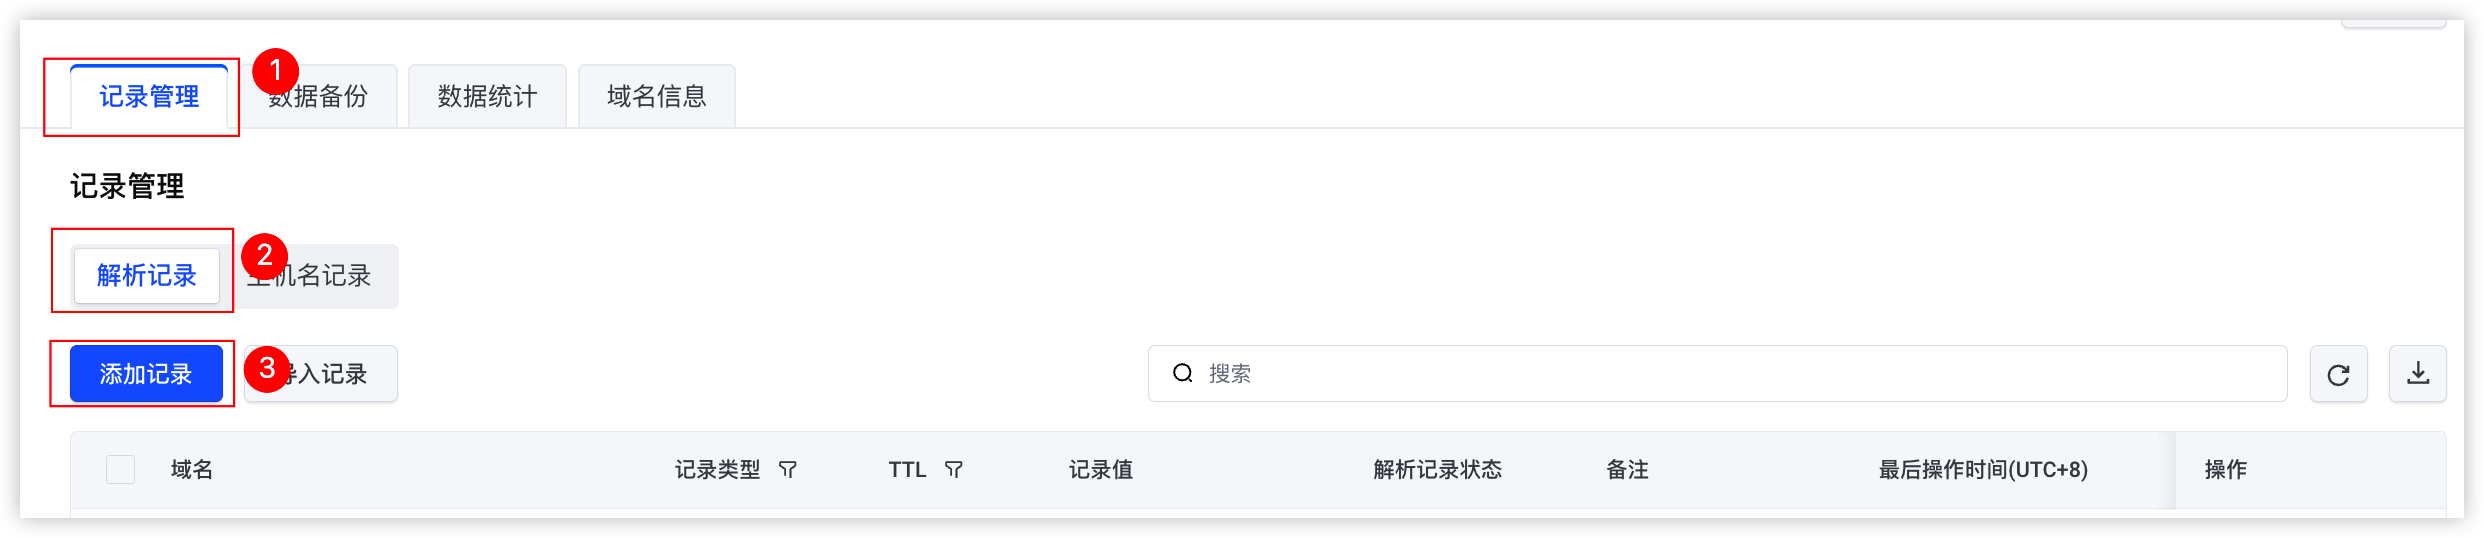
- 在记录管理页面解析记录标签页,单击“添加记录”按钮。
-
- 参考下表完成配置,配置完成后单击“提交”按钮,完成操作。此处仅展示必要参数,全量参数介绍请参见 添加解析记录。
-
- 返回私网域名管理页面,单击您的域名(如internal.example.com)操作列的“生效范围设置”按钮。
-
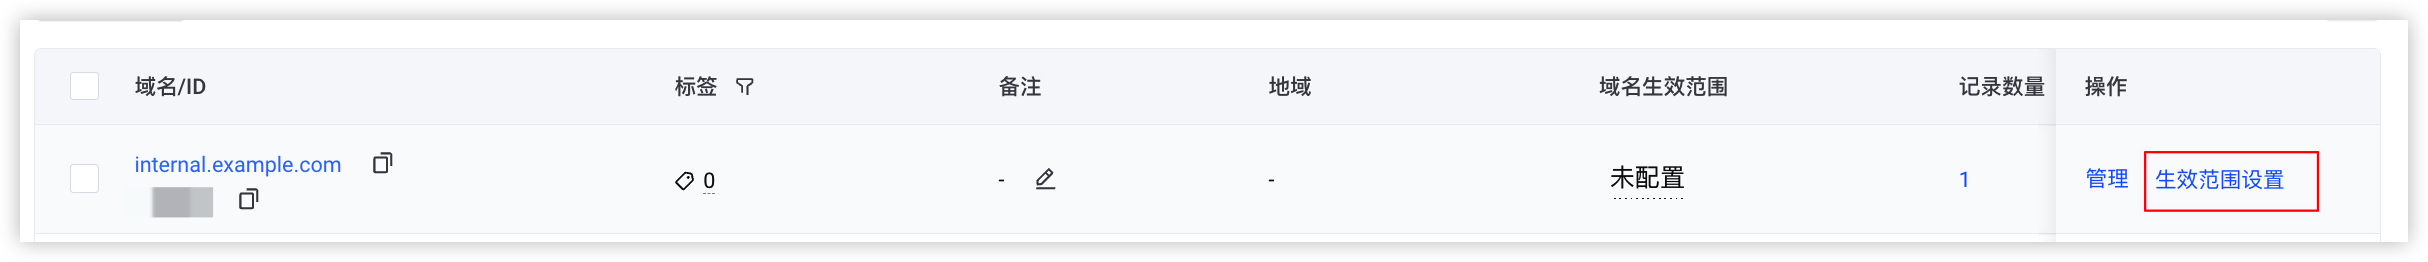
- 单击“编辑”按钮,添加 VPC 信息。
-
步骤 3:验证域名解析和业务端口可达性
- 在与该 Zone 关联的 VPC 内,选择一台可登录的云服务器,执行命令nslookup <目标域名>,例如nslookup *.internal.example.com。
- 确认命令已返回解析结果。
- 如果配置的是 A 记录,确认返回 IP 与配置的私网 IP 一致。
- 如果配置的是 CNAME 记录,继续确认最终解析结果仍为预期访问地址。
- 在同一台云服务器上测试目标端口 443 或 8080 是否可访问,仅验证解析成功未验证端口可达性,后续 MCP 服务仍可能调用失败。
- 全部验证通过后可创建 MCP 服务,详细操作请参见 创建 MCP 服务。
常见问题
- Zone 已创建但域名仍无法解析,请检查该 Zone 是否已关联到正确的 VPC。
- 解析返回了错误的 IP,请检查记录值及记录类型是否填写正确。
- 同名域名存在多套解析结果,请排查是否存在历史 Zone、自建 DNS 或其他解析链路冲突。
- 域名解析正常但服务访问失败,请检查后端服务监听地址、端口、安全组、ACL 及主机防火墙配置。
场景三:第三方云或自建 IDC 的私网域名(跨云/跨网络)
这是最复杂的一种场景,即:MCP 服务运行在火山引擎侧,但域名需要交由第三方云或 IDC 侧的 DNS 系统解析。一般需要完成以下两项配置:
- 先在火山引擎侧 VPC 与后端服务之间建立稳定的网络连通(例如专线、云企业网等)。
- 再将火山侧 VPC 发出的 DNS 查询转发到目标网络侧 DNS Server。
场景判断
若满足以下任一情况,通常应按本场景处理:
- 后端服务部署在腾讯云、阿里云、华为云等第三方云环境。
- 后端服务部署在自建 IDC、企业机房或其他专有网络环境。
- 域名需由第三方云或 IDC 自身的 DNS 服务解析,而非由火山引擎 PrivateZone 直接返回最终结果。
网络打通
以“火山 VPC 访问腾讯云 VPC”为例,需要先完成:
- 火山侧 VPC 和腾讯云侧 VPC 已准备完成,且双方已通过专线、TR、CEN 或其他私网方案实现连通,网络连通配置操作可参考:中转路由器 TR - 搭建云上 VPC 网络与云下 IDC 的独立互通、专线连接-最佳实践。
- 使火山侧发出的 DNS 查询能够被目标网络侧接收并处理。处理思路为:先确认对方是否提供“入站 DNS Endpoint”“DNS 转发入口”或等价能力,并记录对方提供的 DNS Server 地址和端口。
- 腾讯云:在后端服务所属腾讯云 VPC 中创建入站 Endpoint,将该入站 Endpoint 绑定到一个已经与火山侧网络互通的腾讯云 VPC,记录该入站 Endpoint 的 IP 地址。记录其使用的 DNS 端口,如无特殊说明,通常使用标准 DNS 端口 53,确认目标网络侧安全策略已放通 DNS 请求,通常至少需检查 UDP 53 与 TCP 53。相关配置可参考腾讯云官方文档 Private DNS 服务地址。
- 阿里云:在后端服务所属阿里云 VPC 中创建 PrivateZone 入站终端节点,记录入站流量服务 IP,并确保安全组放通 53 端口。相关配置可参考阿里云官网文档 阿里云入站终端节点。
- 其他云厂商:配置思路同腾讯云:先确认对方是否提供“入站 DNS Endpoint”、“DNS 转发入口”或等价能力,并记录对方提供的 DNS Server 地址和端口。详细操作请参考对应云厂商操作文档或咨询对应云厂商客服。
配置方法
常见问题
- 在网络尚未打通时先进行 DNS 配置,容易导致后续排查方向偏离。
- 若 DNS 解析异常,可重点核对目标网络侧返回的 DNS Server 地址是否与管理地址、控制台地址填写一致,避免混淆。
- 建议根据实际业务需求合理设置转发范围,转发范围过大会导致不必要的 DNS 查询被一并转发,增加排查复杂度。
- DNS 标准场景下 TCP 53 与 UDP 53 均需放通,如仅放通其中一个,请同时核查两者是否均已开放。
- 若解析结果正确但业务仍不可达,可进一步检查后端端口、路由、NAT、安全策略及主机防火墙配置。
最近更新时间:2026.10.27 14:46:33
这个页面对您有帮助吗?
有用
有用
无用
无用