AgentKit
AgentKit


文档指南

请输入


- 文档首页
 AgentKitDeliveryAI开始使用步骤一:企业管理员-开通并配置服务Step 2:配置登录与运行环境操作一:配置登录方式OAuth 2.0
 复制全文
 下载 pdf
OAuth 2.0
 文档反馈
 问问助手
本文以火山引擎 Agent Identity 与阿里云 IDaaS 为示例,指导企业管理员在 DeliveryAI 控制台完成两项关键的初始化配置——配置 OAuth 2.0 作为员工登录认证方式、配置回调信息,使企业员工能够登录 DeliveryAI 用户端。
前提条件
已开通 DeliveryAI 服务并具备企业管理员权限。
以火山引擎Agent Identity为例
步骤一:创建用户池
- 登录火山引擎智能体身份和权限管理平台。
- 在左侧导航栏,单击“用户身份管理”按钮。
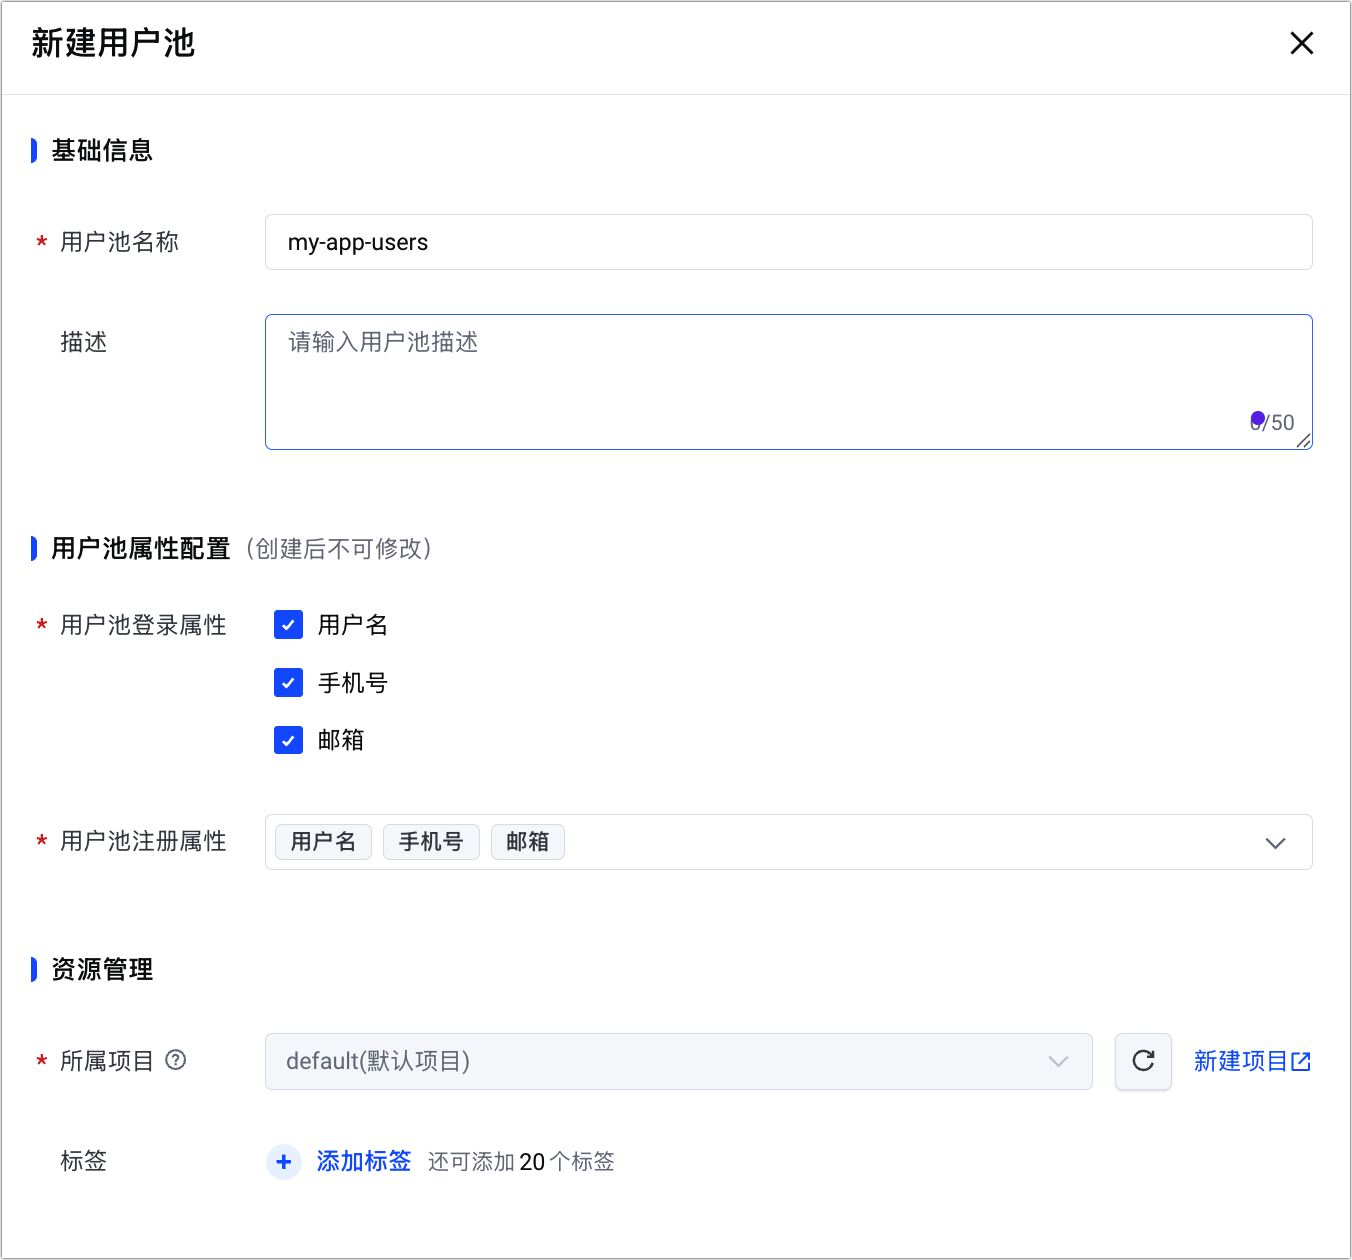
- 单击右下角的“新建用户池”按钮,配置用户池参数。
-
-
- 单击“确定”按钮。
- 系统将自动为您创建一个新的用户池,并生成专属的用户池 ID、TRN 和 OIDC 发现端点。
步骤二:创建客户端
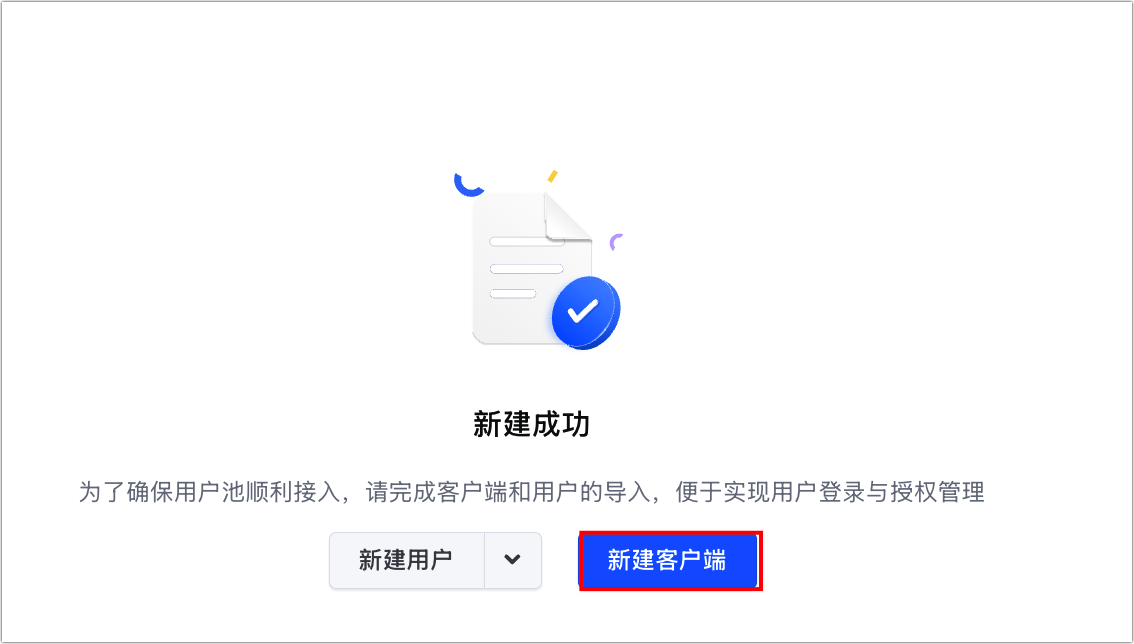
- 在返回的页面单击“新建客户端”按钮。
-
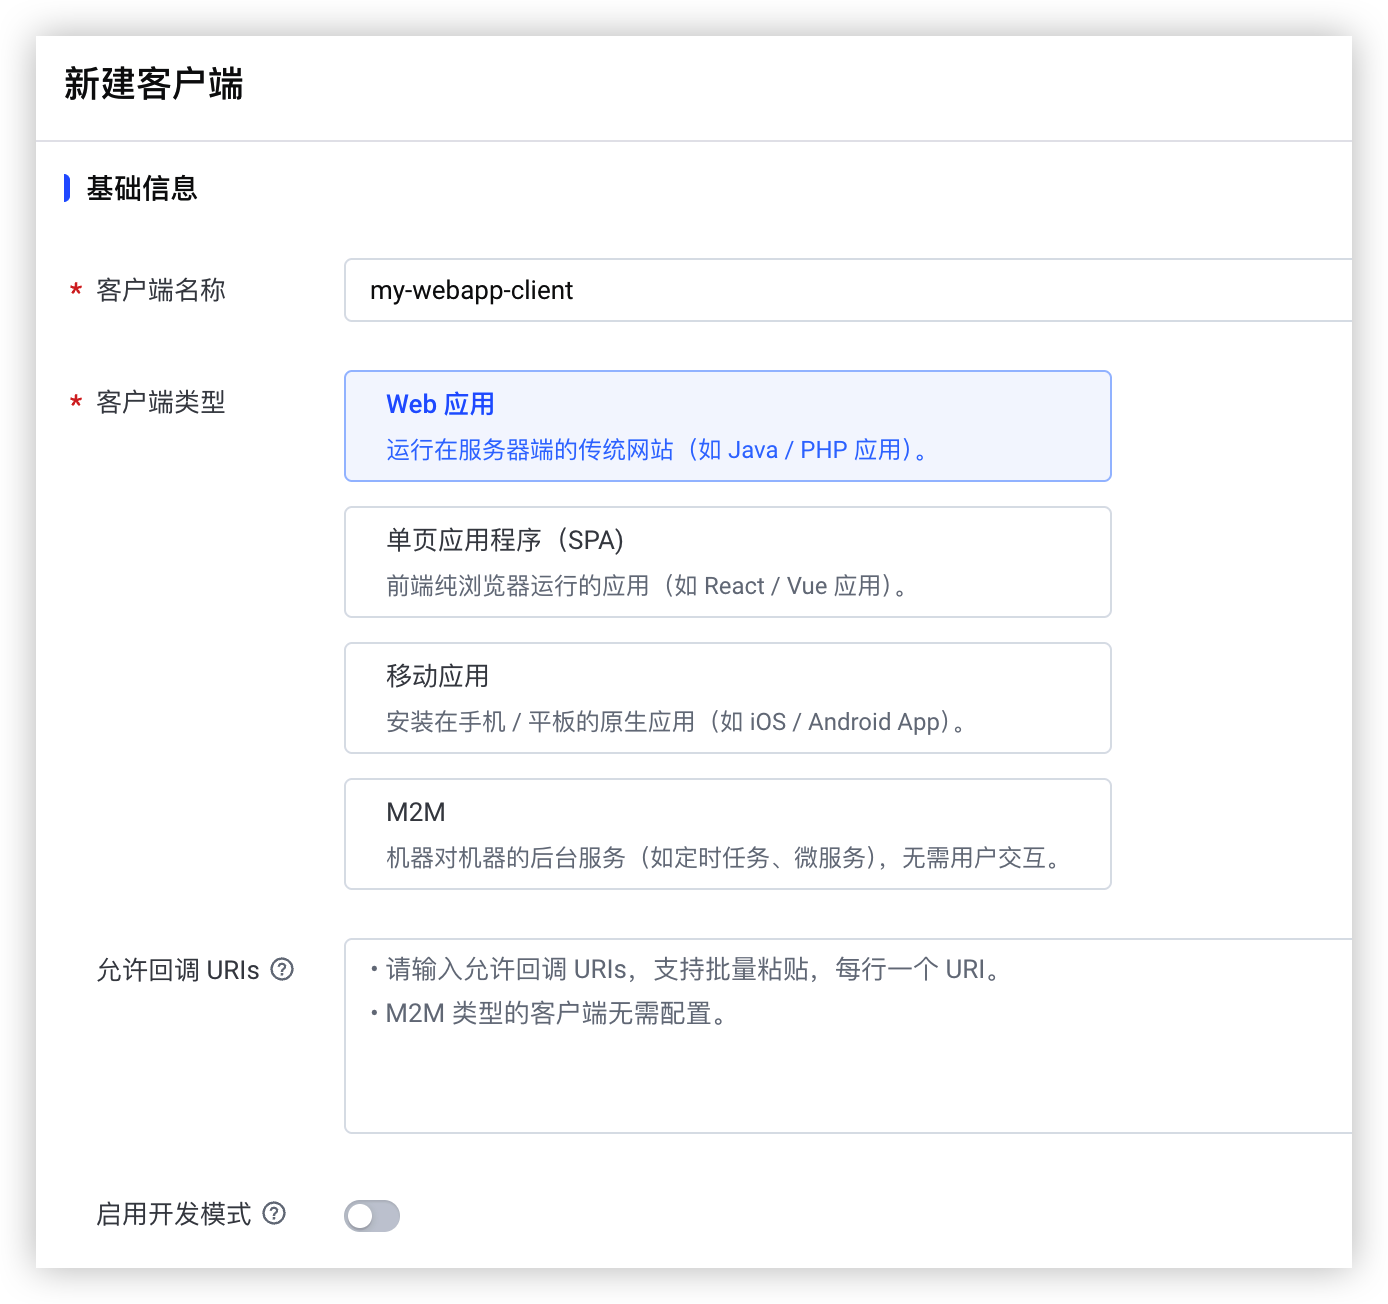
- 配置客户端基础信息。
-
-
- 单击“确定”按钮。
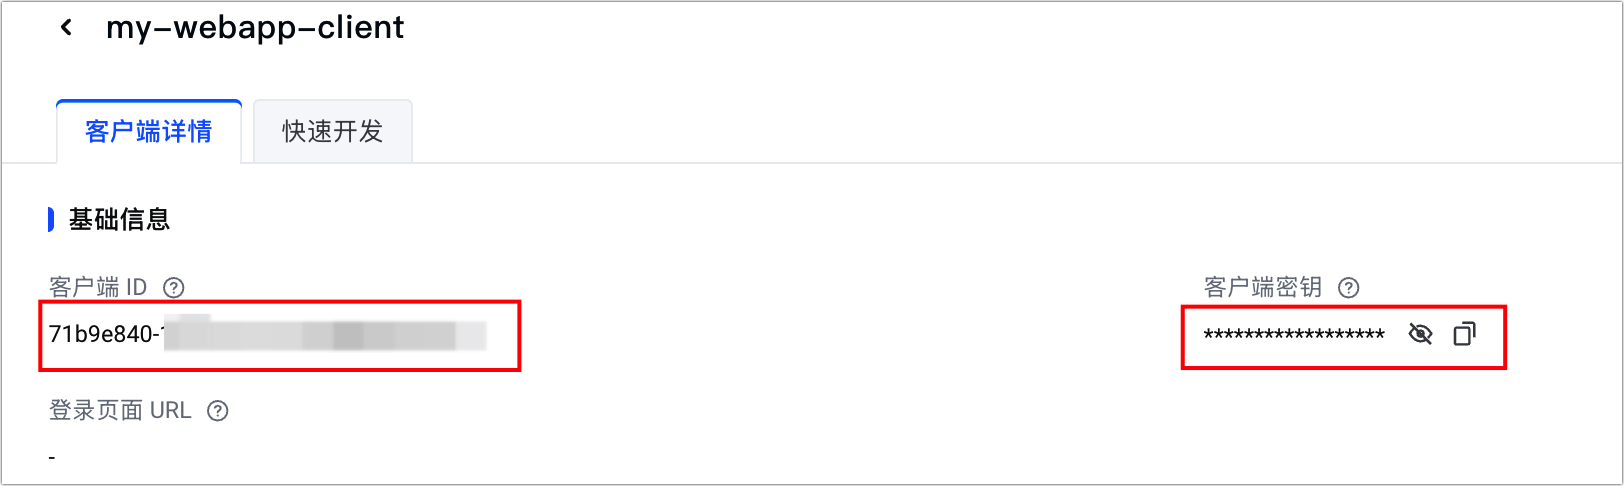
- 单击创建的客户端名称,获取客户端 ID(Client ID)和客户端密钥(Client Secret)。您需要在 DeliveryAI 平台配置这两个参数作为客户端的身份标识和密钥。
- 客户端 ID:客户端身份的唯一标识符,用于在身份验证请求中标识客户端应用。
- 客户端密钥:客户端身份的密钥,用于在身份验证请求中验证客户端身份。
-
步骤三:获取企业认证信息
- 登录火山引擎智能体身份和权限管理平台。
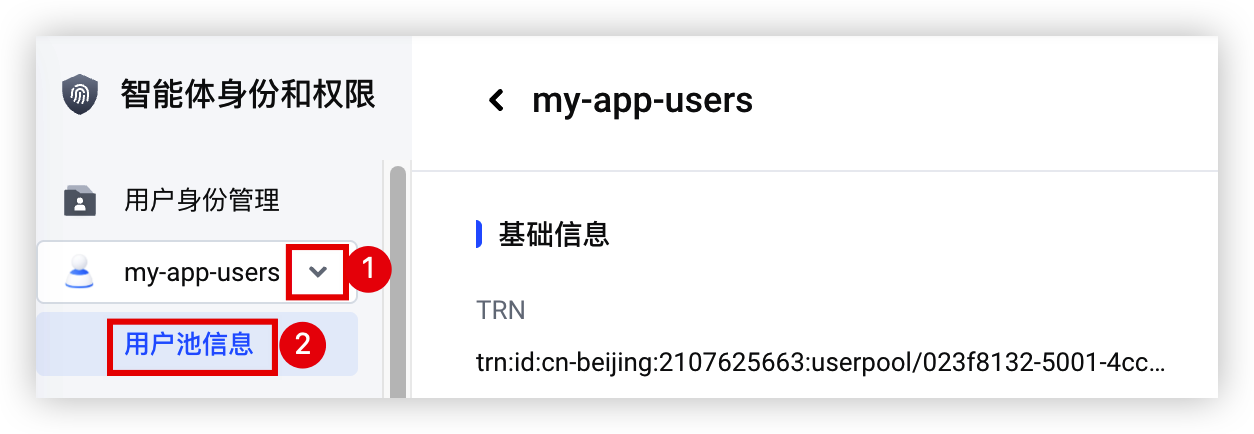
- 在左侧导航栏用户池切换下拉框中,选择步骤一创建的用户池(如:my-app-users)。
- 单击“用户池信息”按钮,查看用户池信息。
-
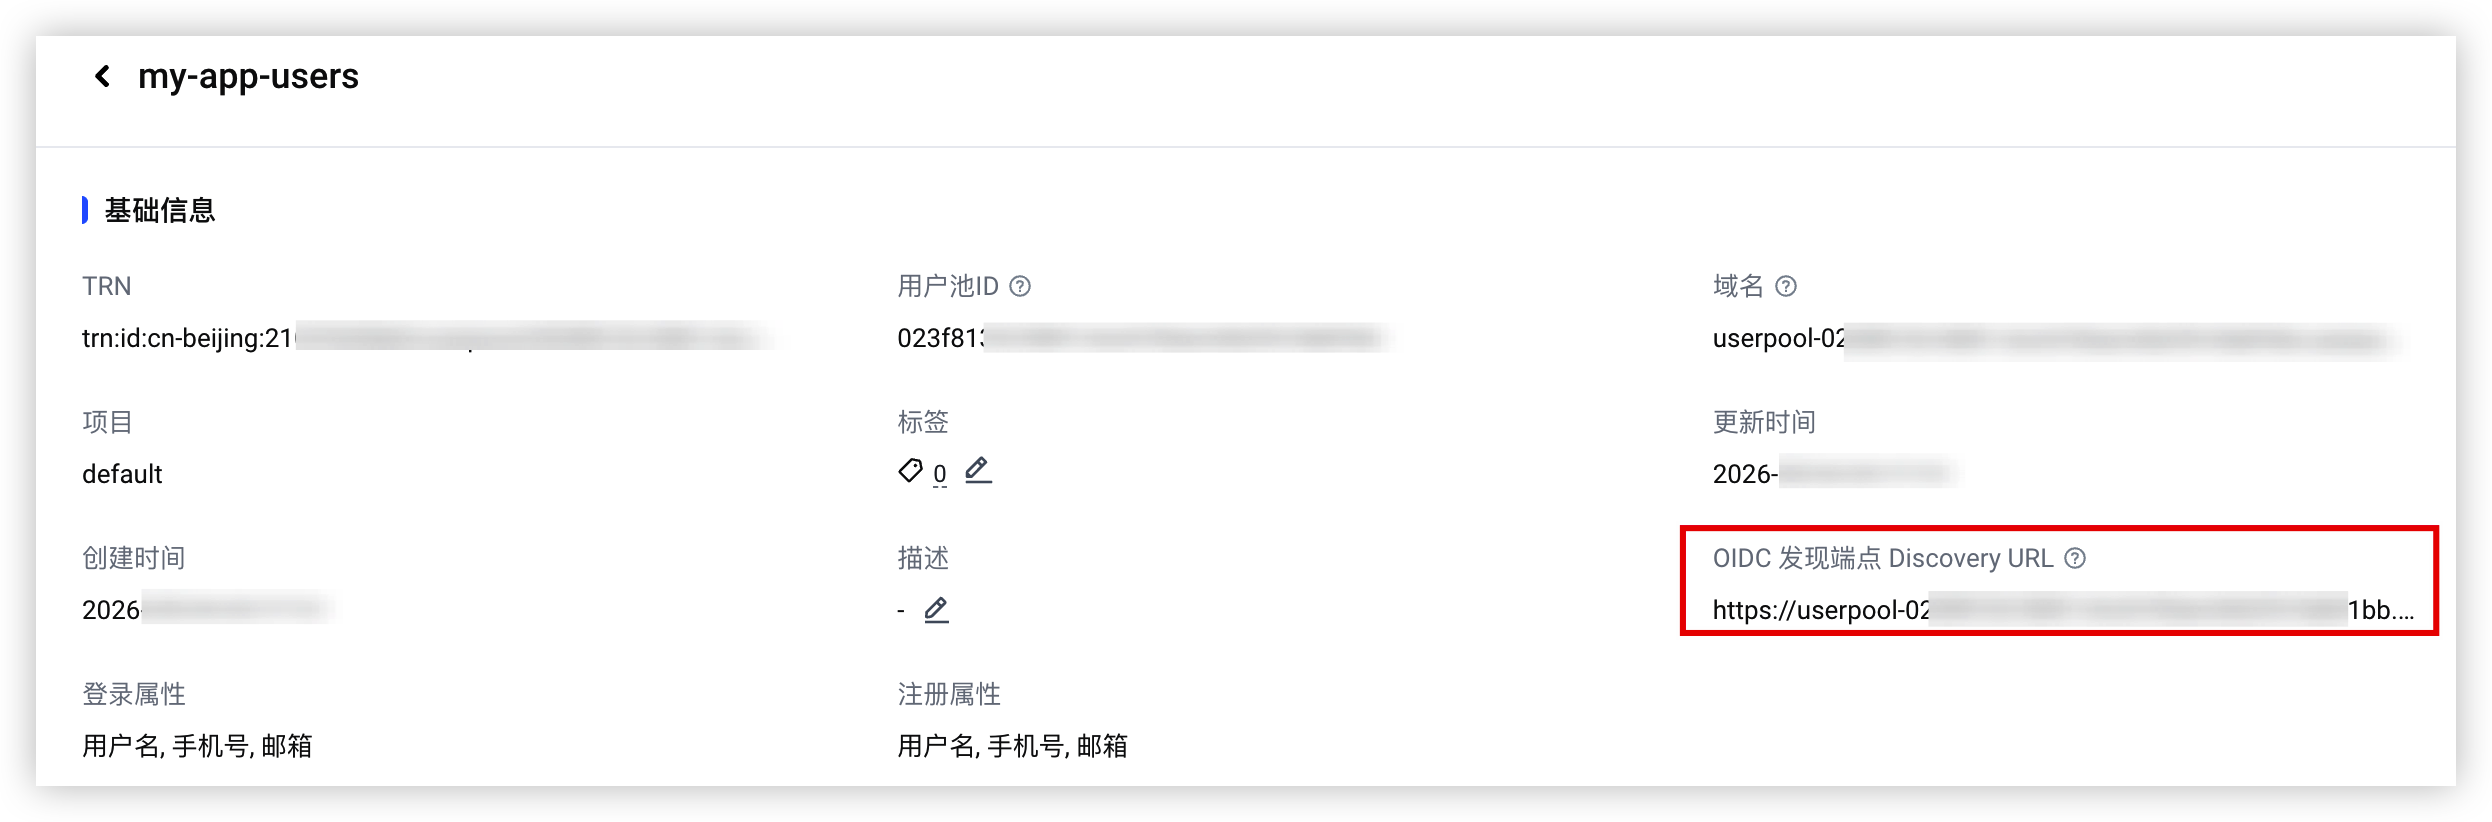
- 复制“OIDC 发现端点 Discovery URL”,然后使用浏览器打开。
-
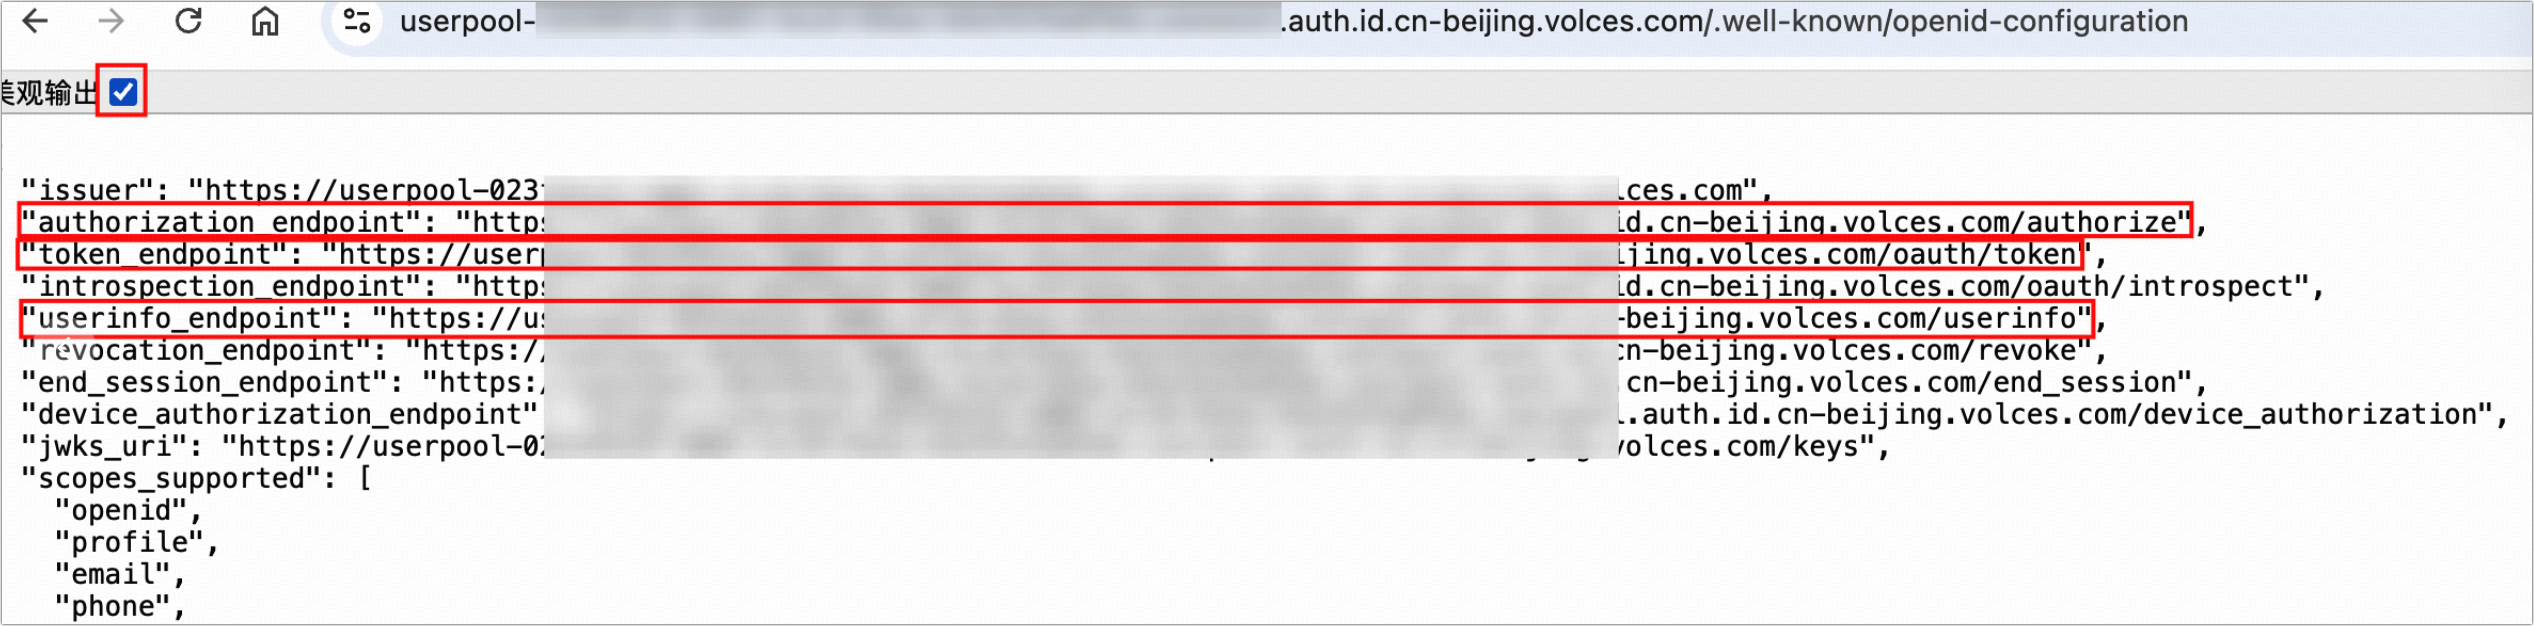
- 启用美观输出,获取以下端点信息,用于后续配置协议认证参数,以实现访问管理授权。
- authorization_endpoint:授权端点
- token_endpoint:令牌端点
- userinfo_endpoint:用户信息端点
说明
scopes_supported 可用于配置授权范围。
-
步骤四:DeliveryAI 服务配置
- 在 AgentKit 控制台 左侧导航树中,选择“DeliveryAI”。
- 在“DeliveryAI”页面,单击切换至“用户管理”页签。
- 单击切换至“登录配置”页签。
- 在“基础配置信息”区域右上角,单击“编辑”按钮。
- 在“员工认证方式”页面,参考下表配置相关信息。
- 配置项说明选择协议配置企业员工访问控制信息,此处选择 OAuth 2.0。OAuth 2.0 连接授权
- Client ID:在身份提供商侧创建应用后自动生成的客户端唯一标识,用于标识当前应用。
- Client Secret:在身份提供商侧创建应用后生成的密钥,用于与身份提供商进行安全通信,需妥善保管,避免泄露。
- 授权端点:用户登录时跳转的授权地址,由身份提供商提供,用于发起 OAuth 授权流程。
- 令牌端点:用于通过授权码换取 access_token 的接口地址。需从身份提供商的应用配置部分获取。
- 用户信息端点:用于携带 access_token 请求获取当前登录用户的详细信息(如姓名、邮箱)的接口地址。需从身份提供商的应用配置部分获取。
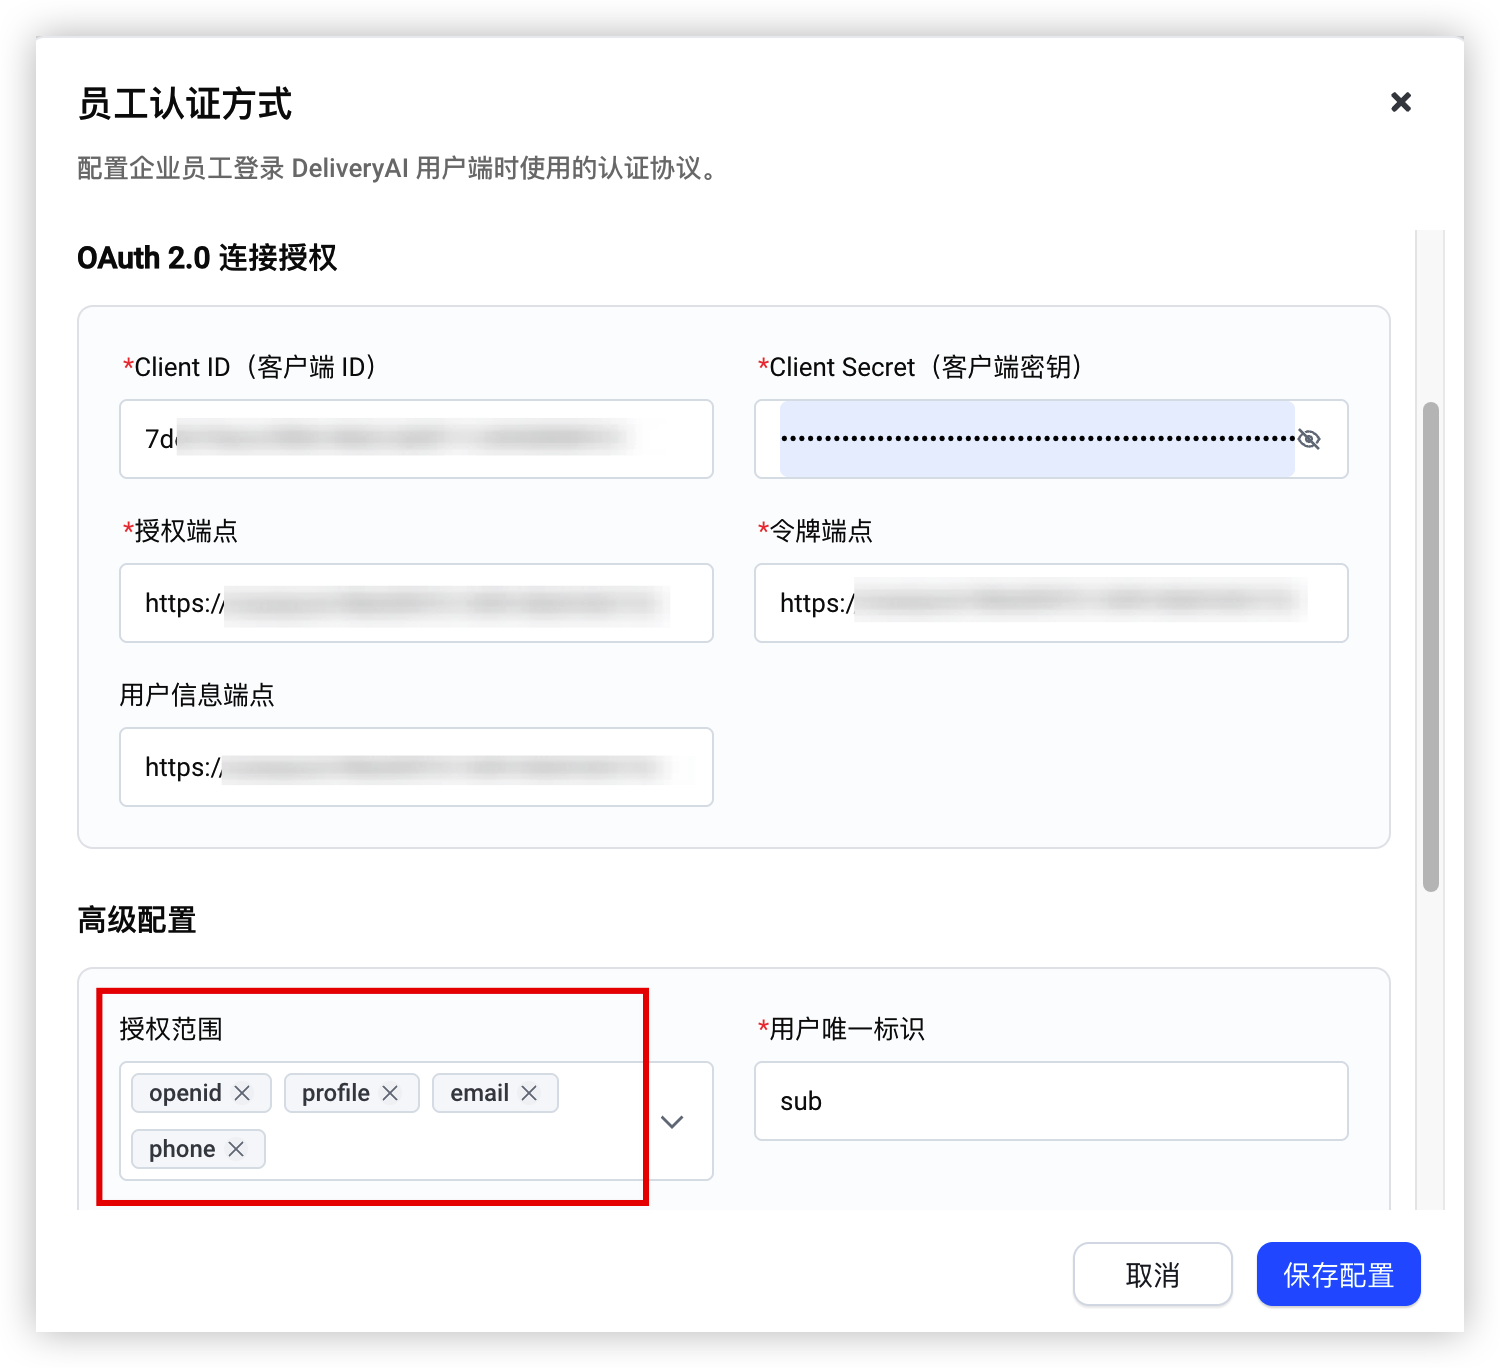
授权范围- 登录授权过程中请求的用户信息范围,例如仅获取基础的身份信息,还是同时获取个人信息(如头像、昵称)、邮箱、电话号码等,支持直接勾选或手动填写。
- 通常包括以下取值:
- openid:用户的唯一标识,用于确认当前用户是谁。
- profile:用户的个人信息,例如头像、昵称、姓名等。
- email:用户邮箱信息。
- phone:用户电话号码。
注意该范围需与身份提供商支持的授权范围一致,具体请参考对应身份提供商的官方文档说明。- 以下是一个配置效果示例:
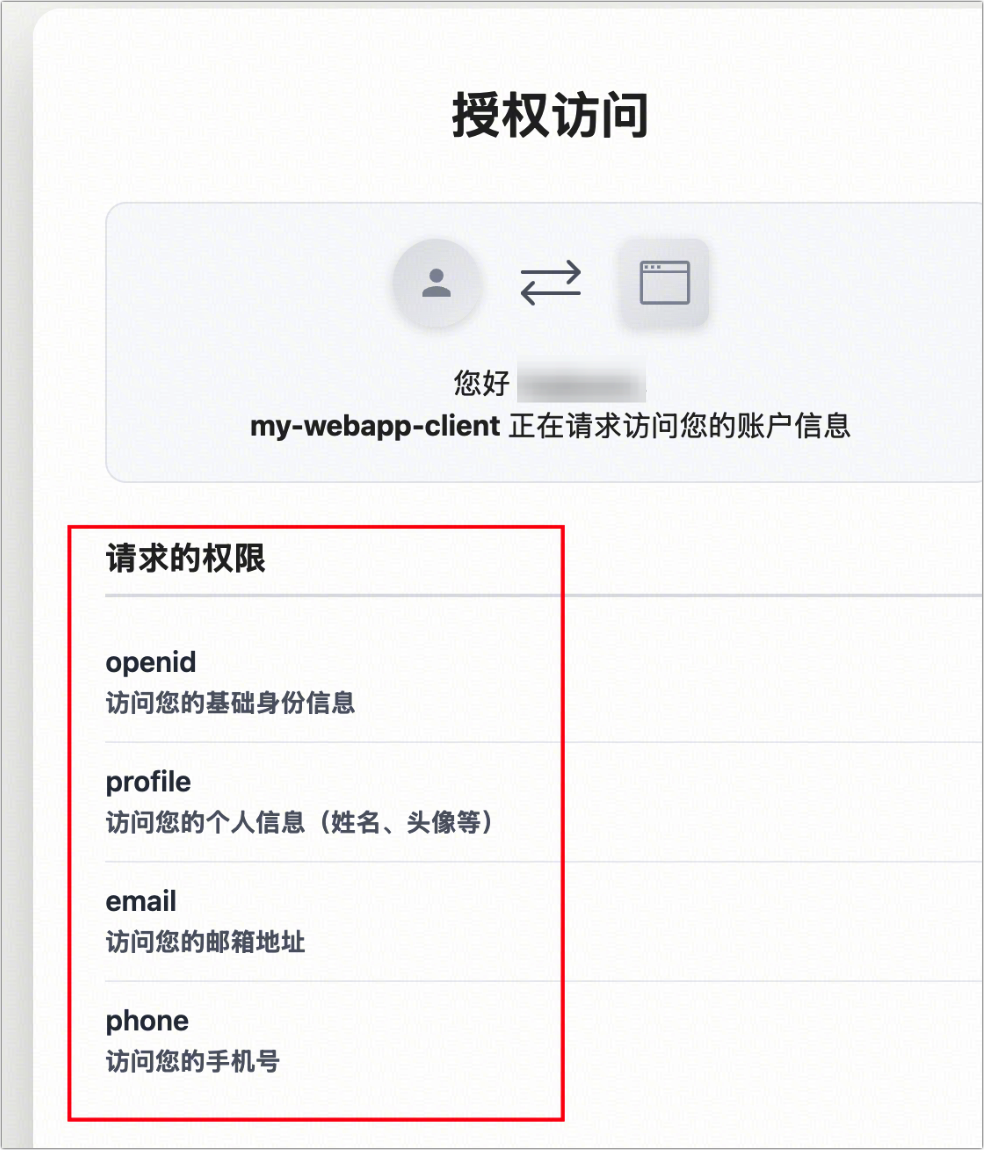
- 管理侧设置授权范围为openid、profile、email、phone:
-
- 用户首次登录时,界面会提示以下权限请求信息:
-
用户唯一标识- 用于标识用户身份,将登录用户与系统内已有用户进行匹配。该字段由身份提供商生成。
- 请填写身份提供商返回的用户信息中全局唯一且不会轻易改变的字段,内容为英文。
- 推荐:填写用户 ID 类字段:如sub 、user_id;若无用户 ID 类字段,可选择email,相对稳定但也可能会发生变更,届时需要更新用户数据。
- 不建议:使用name、nickname 等可能会被修改或重复的字段。
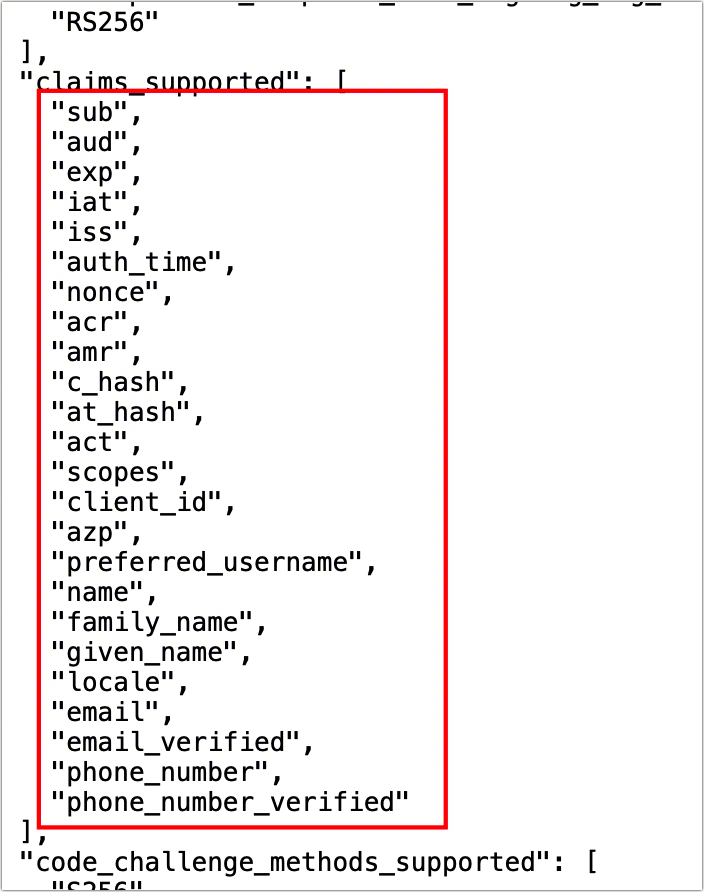
- 用户属性查看方式:访问 OIDC 发现端点 Discovery URL 地址(https://****/.well-known/openid-configuration),通过claims_supported节点查看支持的属性列表,例如:
-
启用 PKCE为授权码流程增加一层额外的安全保护。开启后,客户端(如移动应用)通过 PKCE 防止授权码被拦截,增强安全性。唯一标识符策略根据企业主要使用的身份信息选择,导入员工信息或后续切换认证方式时,系统将自动合并手机号或邮箱相同的账号。说明- 唯一标识符策略用于判定多次导入的同一员工:当再次导入员工列表时,系统会根据您选的唯一标识符把同人的记录合并为一条。该字段只决定合并依据,不决定登录方式。
- 可选策略:
- 邮箱: 适合企业内员工邮箱已规范统一的场景。
- 手机号: 适合面向外部承包人员或临时账号的场景。
- 唯一标识符策略一旦选定,建议不要中途切换:切换后已有员工记录可能无法与新导入的员工记录正确匹配,导致重复账号。
- 配置完成后单击“立即开通”按钮,完成员工认证方式配置操作。
步骤五:配置回调信息
- 在 AgentKit 控制台 左侧导航树中,选择“DeliveryAI”。
- 在“DeliveryAI”页面,单击切换至“用户管理”页签。
- 单击切换至“登录配置”页签。
- 单击“登录 Callback 地址”后面的
 图标复制地址信息。
- 登录火山引擎智能体身份和权限管理平台,在左侧导航栏,选择“身份管理 > 用户池”。
- 单击步骤一创建的用户池名称my-app-users,切换至客户端页签。
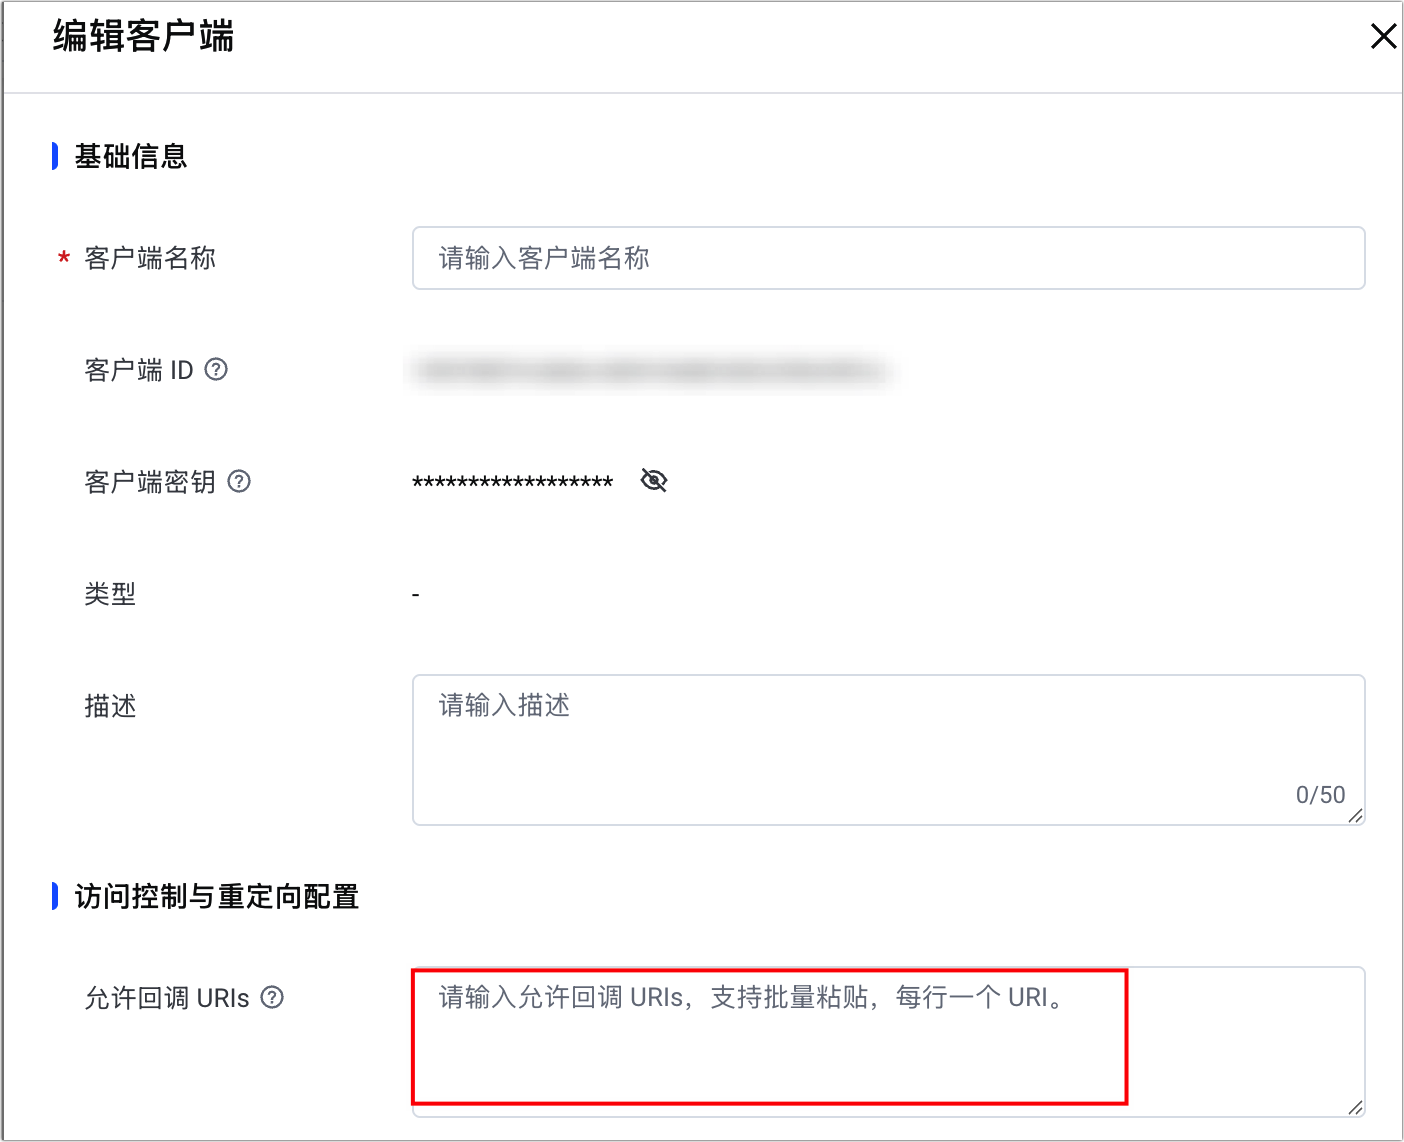
- 编辑步骤二创建的客户端信息,将复制的免登授权码跳转地址粘贴至“允许回调 URIs”,单击“确定”按钮。
-
步骤六:(可选)导入用户信息
说明
- 导入用户信息不是必选步骤。您可以按实际管理需要选择是否导入员工信息,用于集中管理员工账号状态与权限。
- 无论是否导入用户信息,员工需要至少完成一次登录,系统才会在“员工列表”中显示该员工的账号记录(即首次登录后才会出现新用户)。
- 在 AgentKit 控制台 左侧导航树中,选择“DeliveryAI”。
- 在“DeliveryAI”页面,单击切换至“用户管理”页签。
- 单击切换至“员工列表”页签。
- 单击“添加员工”按钮。
- 在添加员工页面,导入用户信息。
- 在“唯一标识符策略”区域,选择匹配方式:邮箱匹配、手机号匹配或用户名匹配。
-
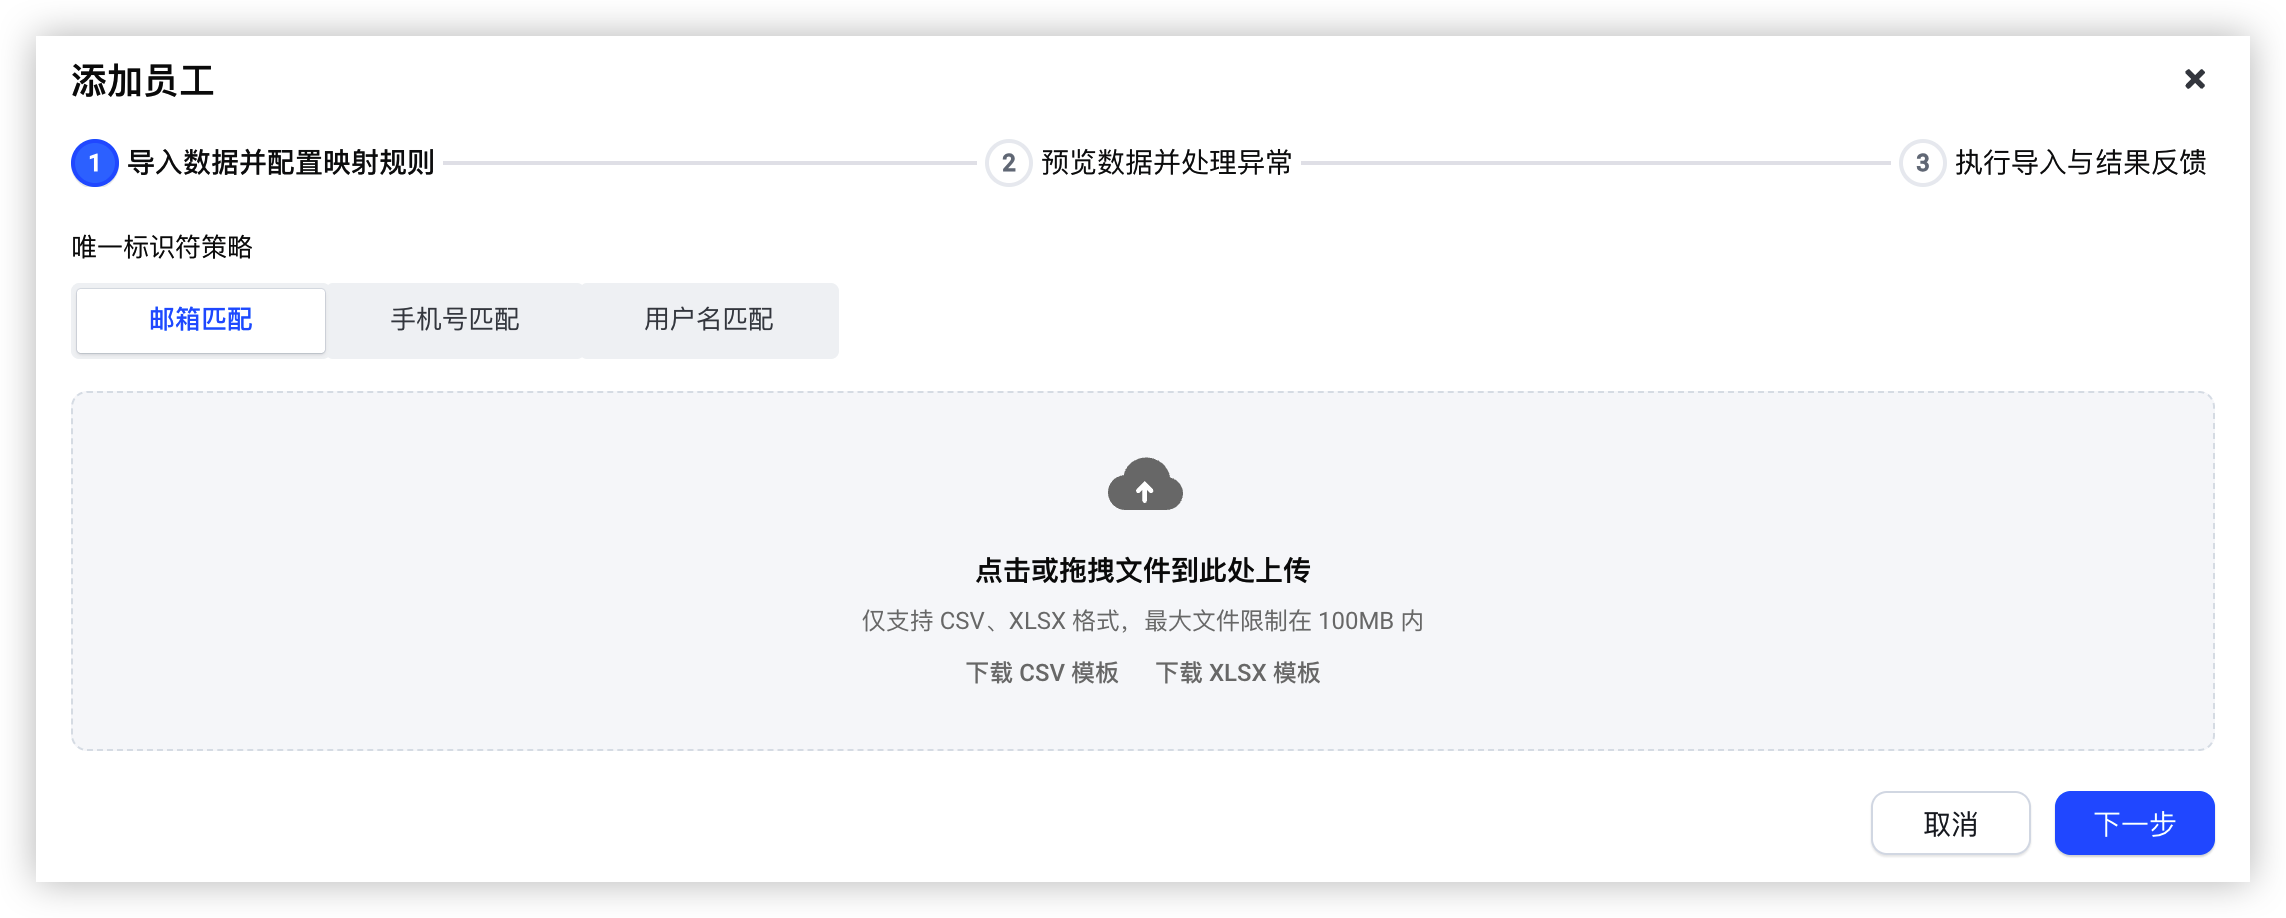
- 单击“下载 CSV 模板”或“下载 XLSX 模板”,获取标准文件。
- 按照模板要求填写员工信息,然后将文件上传至窗口。
- 单击“下一步”按钮。
- 按页面提示核对预览数据,如有异常记录,根据页面提示修正或处理后,单击“下一步”。
- 查看导入结果,单击“完成”按钮,完成员工信息上传操作。
说明
若存在导入失败的用户信息,请根据界面提示排查问题后重新导入。
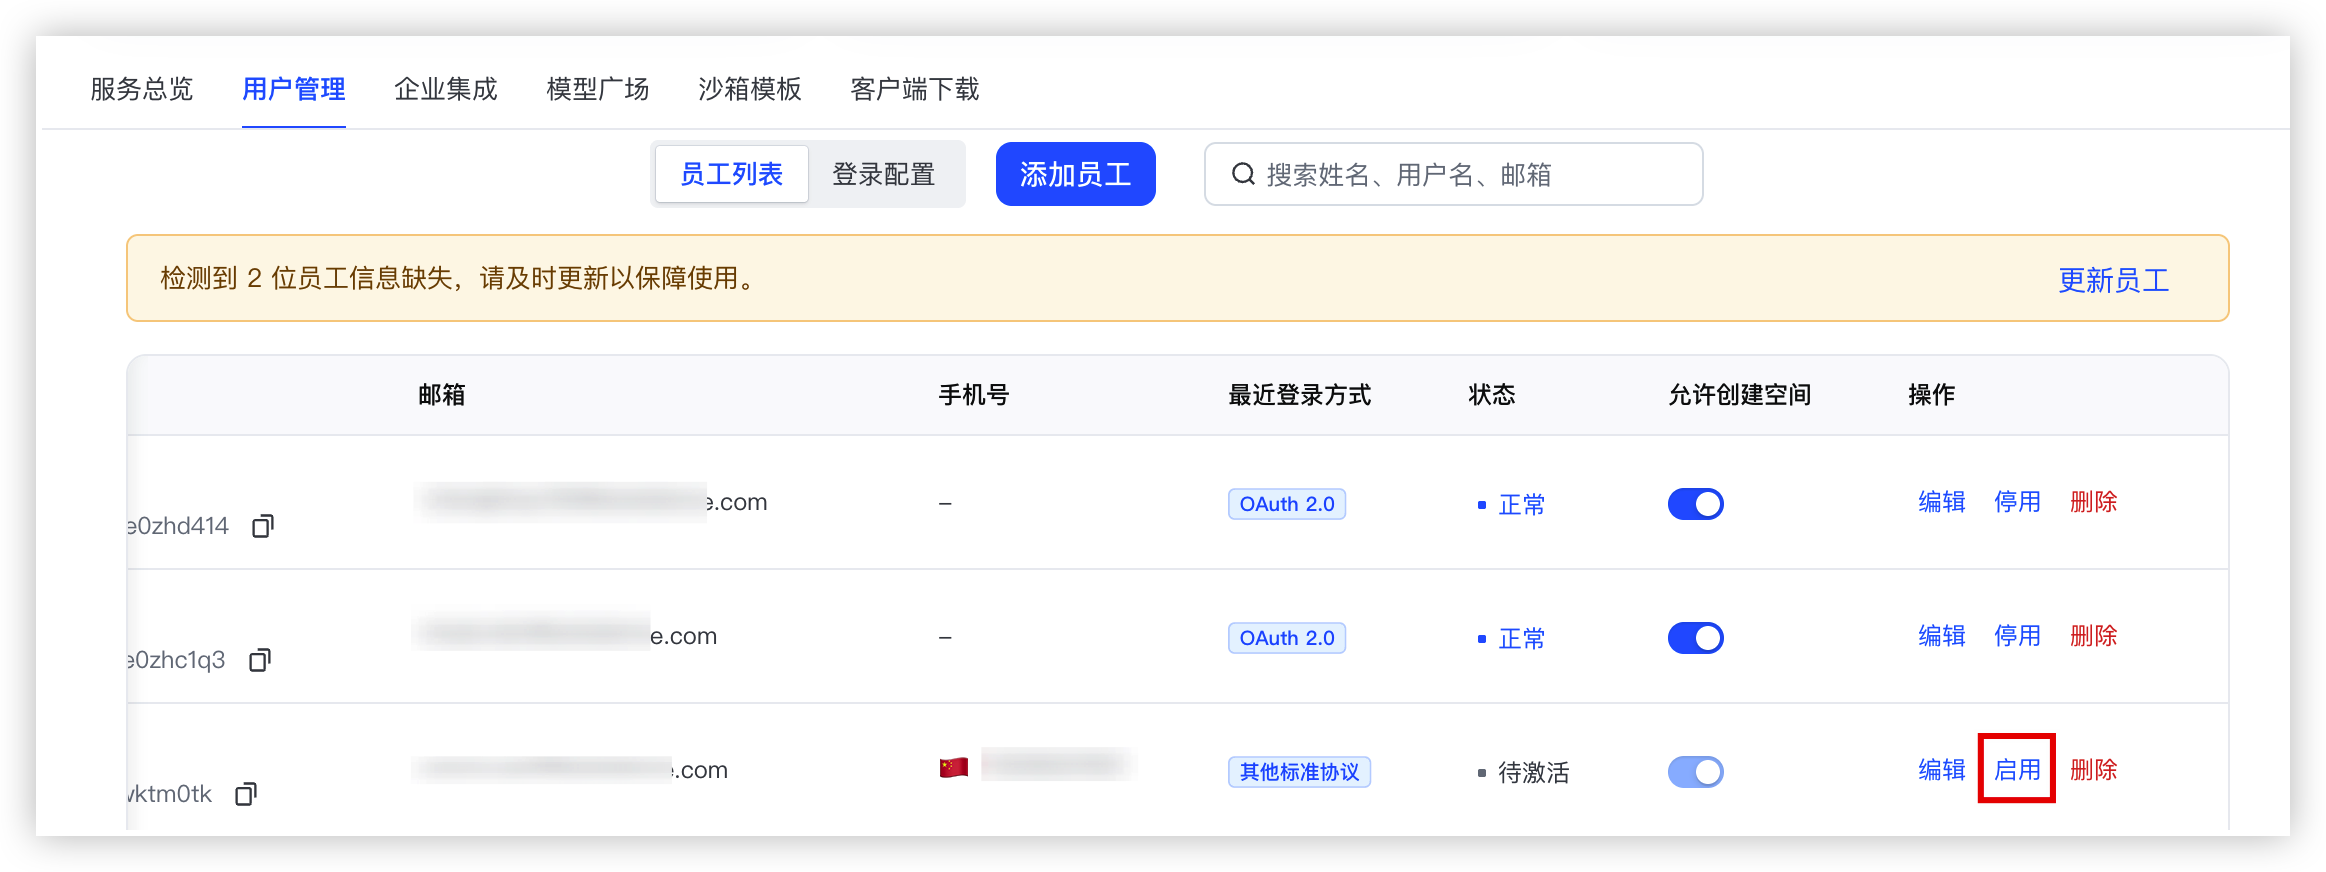
- 导入用户信息后请在用户管理页签下启用目标用户,待用户状态从“待激活”变为“正常”后,用户可正常使用 DeliveryAI。
说明
若需要让用户成为空间管理员,请启用目标用户的“允许创建空间”开关。
-
步骤七:发放员工登录地址
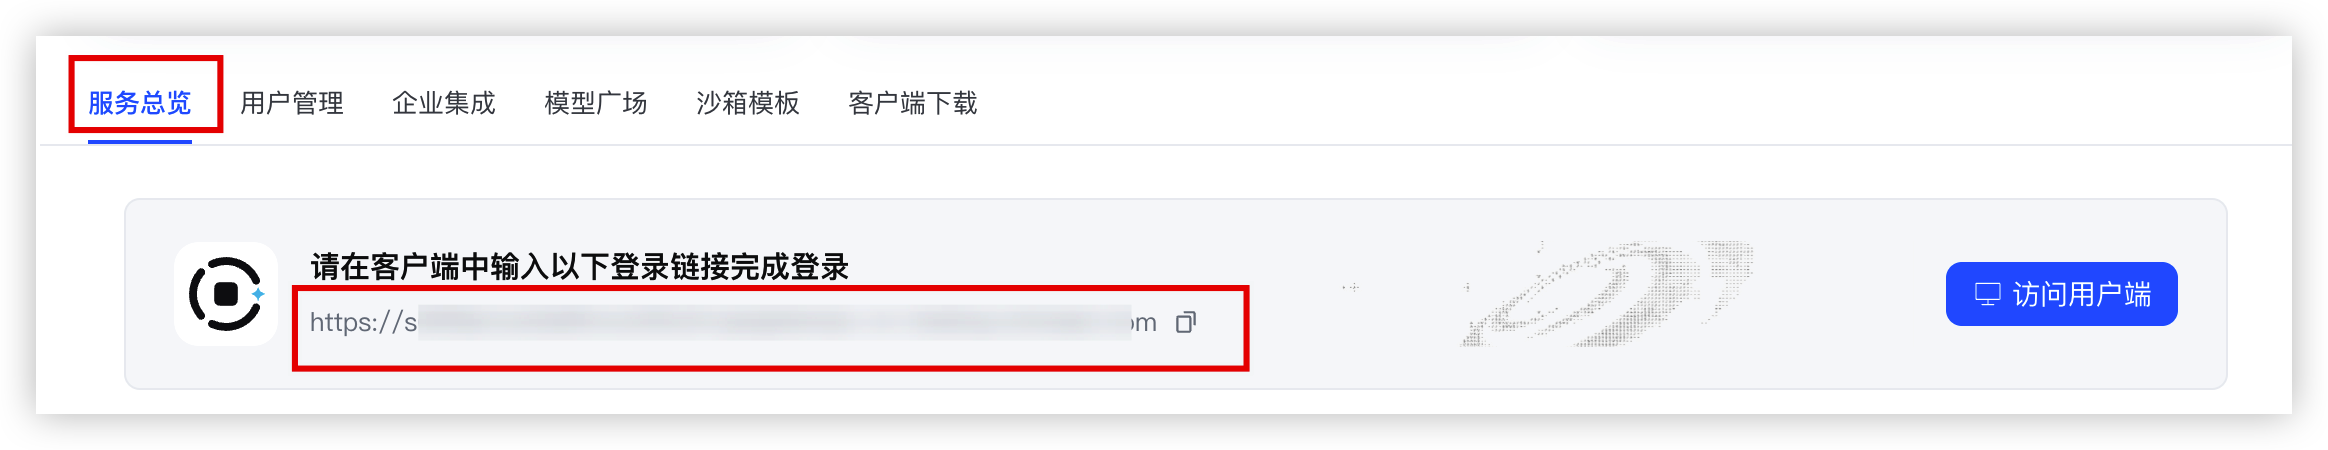
通过企业任意一种消息传递方式(飞书、邮件等),把“服务总览”中的员工登录链接发放给需要使用 DeliveryAI 的员工,企业员工可登录并使用 DeliveryAI。
-
以阿里云 IDaaS 平台为例
步骤一:创建 OAuth 应用
- 登录阿里云 IDaaS 控制台,选择对应的 IDaaS 实例,单击操作列的访问控制台。
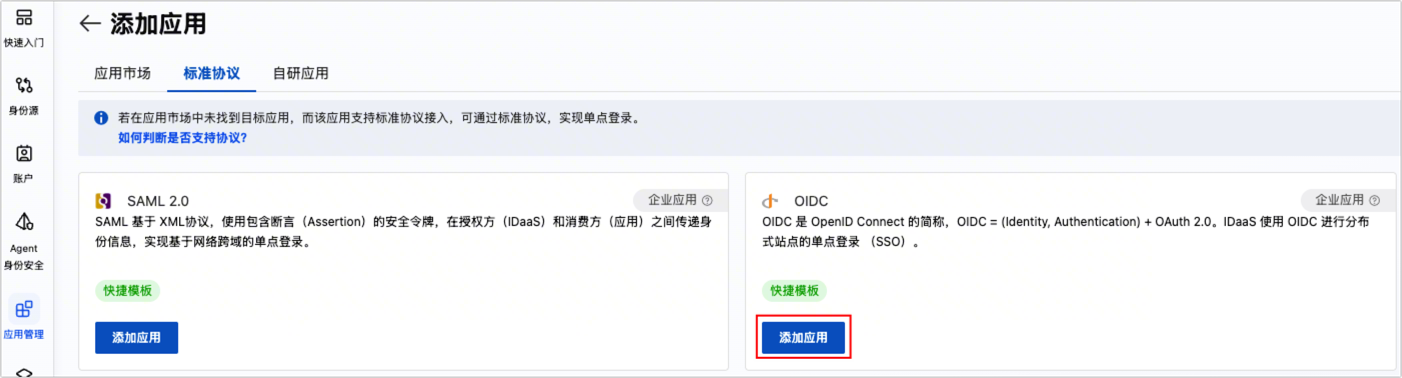
- 在左侧导航树,选择“应用管理”,然后单击“添加应用”。
- 在标准协议页签下,添加 OIDC 应用。
说明
由于 OIDC 构建于 OAuth 2.0 核心协议之上,阿里云 EIAM 可原生支持 OAuth 2.0 的授权能力。
-
步骤二:获取企业认证信息
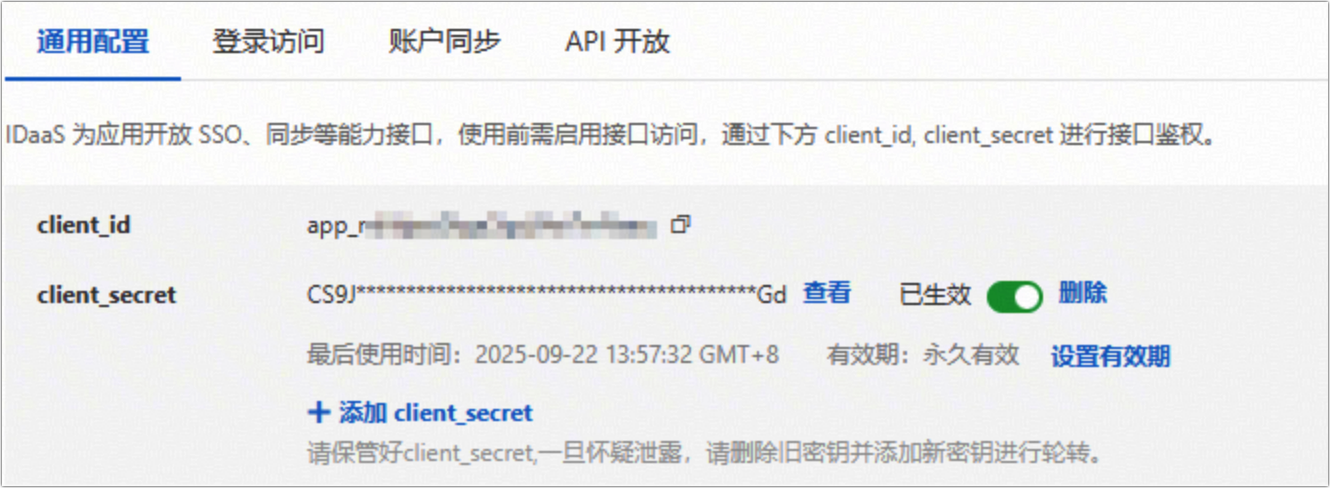
获取应用的凭证信息,用于开通 DeliveryAI 服务时配置相关协议认证方式。
- 在 OIDC 应用详情页的通用配置页签,获取客户端 IDclient_id和客户端密钥client_secret。
-
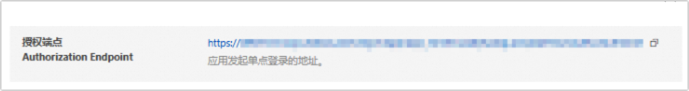
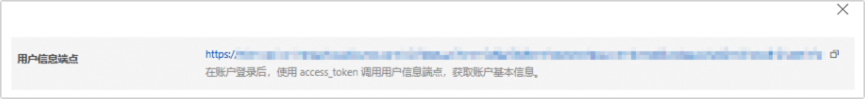
- 在 OIDC 应用详情页的登录访问页签,获取授权端点、令牌端点和用户信息端点:
- 授权端点 (Authorization Endpoint): 通常是 https://<您的实例域名>/oauth2/authorize。
-
- 令牌端点 (Token Endpoint): 通常是 https://<您的实例域名>/oauth2/token。
-

- 用户信息端点 (UserInfo Endpoint): 通常是 https://<您的实例域名>/oauth2/userinfo。
-
步骤三:DeliveryAI 服务配置
- 在 AgentKit 控制台 左侧导航树中,选择“DeliveryAI”。
- 在“DeliveryAI”页面,单击切换至“用户管理”页签。
- 单击切换至“登录配置”页签。
- 在“基础配置信息”区域右上角,单击“编辑”按钮。
- 在“员工认证方式”页面,参考下表配置相关信息。
- 配置项说明选择协议配置企业员工访问控制信息,此处选择 OAuth 2.0。OAuth 2.0 连接授权
- Client ID:在身份提供商侧创建应用后自动生成的客户端唯一标识,用于标识当前应用。
- Client Secret:在身份提供商侧创建应用后生成的密钥,用于与身份提供商进行安全通信,需妥善保管,避免泄露。
- 授权端点:用户登录时跳转的授权地址,由身份提供商提供,用于发起 OAuth 授权流程。
- 令牌端点:用于通过授权码换取 access_token 的接口地址。需从身份提供商的应用配置部分获取。
- 用户信息端点:用于携带 access_token 请求获取当前登录用户的详细信息(如姓名、邮箱)的接口地址。需从身份提供商的应用配置部分获取。
授权范围- 登录授权过程中请求的用户信息范围,例如仅获取基础的身份信息,还是同时获取个人信息(如头像、昵称)、邮箱、电话号码等,支持直接勾选或手动填写。
- 通常包括以下取值:
- openid:用户的唯一标识,用于确认当前用户是谁。
- profile:用户的个人信息,例如头像、昵称、姓名等。
- email:用户邮箱信息。
- phone:用户电话号码。
注意该范围需与身份提供商支持的授权范围一致,具体请参考对应身份提供商的官方文档说明。- 以下是一个配置效果示例:
- 管理侧设置授权范围为openid、profile、email、phone:
-
- 用户首次登录时,界面会提示以下权限请求信息:
-
用户唯一标识- 用于标识用户身份,将登录用户与系统内已有用户进行匹配。该字段由身份提供商生成。
- 请填写身份提供商返回的用户信息中全局唯一且不会轻易改变的字段,内容为英文。
- 推荐:填写用户 ID 类字段:如sub 、user_id;若无用户 ID 类字段,可选择email,相对稳定但也可能会发生变更,届时需要更新用户数据。
- 不建议:使用name、nickname 等可能会被修改或重复的字段。
- 用户属性查看方式:访问 OIDC 发现端点 Discovery URL 地址(https://****/.well-known/openid-configuration),通过claims_supported节点查看支持的属性列表,例如:
-
启用 PKCE为授权码流程增加一层额外的安全保护。开启后,客户端(如移动应用)通过 PKCE 防止授权码被拦截,增强安全性。唯一标识符策略根据企业主要使用的身份信息选择,导入员工信息或后续切换认证方式时,系统将自动合并手机号或邮箱相同的账号。说明- 唯一标识符策略用于判定多次导入的同一员工:当再次导入员工列表时,系统会根据您选的唯一标识符把同人的记录合并为一条。该字段只决定合并依据,不决定登录方式。
- 可选策略:
- 邮箱: 适合企业内员工邮箱已规范统一的场景。
- 手机号: 适合面向外部承包人员或临时账号的场景。
- 唯一标识符策略一旦选定,建议不要中途切换:切换后已有员工记录可能无法与新导入的员工记录正确匹配,导致重复账号。
- 配置完成后单击“立即开通”按钮,完成员工认证方式配置操作。
步骤四:配置回调信息
- 在 AgentKit 控制台 左侧导航树中,选择“DeliveryAI”。
- 在“DeliveryAI”页面,单击切换至“用户管理”页签。
- 单击切换至“登录配置”页签。
- 单击“登录 Callback 地址”后面的图标复制地址信息。
- 登录 阿里云 IDaaS 控制台,选择对应的 IDaaS 实例,单击操作列的“访问控制台”。
- 在左侧导航树,选择“应用管理”,然后单击目标应用名称。
- 在“登录访问 > 单点登录”页签的应用配置信息处,修改登录 Redirect URI,填写复制的免登授权码跳转地址,单击“保存”按钮。
-

步骤五:(可选)导入用户信息
说明
- 导入用户信息不是必选步骤。您可以按实际管理需要选择是否导入员工信息,用于集中管理员工账号状态与权限。
- 无论是否导入用户信息,员工需要至少完成一次登录,系统才会在“员工列表”中显示该员工的账号记录(即首次登录后才会出现新用户)。
- 在 AgentKit 控制台 左侧导航树中,选择“DeliveryAI”。
- 在“DeliveryAI”页面,单击切换至“用户管理”页签。
- 单击切换至“员工列表”页签。
- 单击“添加员工”按钮。
- 在添加员工页面,导入用户信息。
- 在“唯一标识符策略”区域,选择匹配方式:邮箱匹配、手机号匹配或用户名匹配。
-
- 单击“下载 CSV 模板”或“下载 XLSX 模板”,获取标准文件。
- 按照模板要求填写员工信息,然后将文件上传至窗口。
- 单击“下一步”按钮。
- 按页面提示核对预览数据,如有异常记录,根据页面提示修正或处理后,单击“下一步”。
- 查看导入结果,单击“完成”按钮,完成员工信息上传操作。
说明
若存在导入失败的用户信息,请根据界面提示排查问题后重新导入。
步骤六:发放员工登录地址
通过企业任意一种消息传递方式(飞书、邮件等),把“服务总览”中的员工登录链接发放给需要使用 DeliveryAI 的员工,企业员工可登录并使用 DeliveryAI。
-
最近更新时间:2026.09.17 17:30:55
这个页面对您有帮助吗?
有用
有用
无用
无用