AgentKit
AgentKit


文档指南

请输入


- 文档首页
 AgentKitAgentKit用户指南身份与权限用户指南策略管理进行模拟判定
 复制全文
 下载 pdf
进行模拟判定
 文档反馈
 问问助手
模拟判定用于在不发起真实 Agent 请求、也不实际调用 MCP 工具的情况下,预先验证指定用户访问目标资源时的权限结果。系统会基于当前已生效的访问规则执行一次权限计算,并返回本次访问结果。
通过模拟判定,可以快速验证权限边界是否符合预期,也可以在无法访问 Agent 或无法调用 MCP 工具时,辅助定位问题原因。
说明
模拟判定只计算权限结果,不会真正运行 Agent,也不会实际调用 MCP 工具。即使模拟判定结果为“权限通过”,也仅表示权限校验通过,不代表目标 Agent 或工具一定可以正常执行。实际调用仍可能因请求参数错误、服务异常、工具不可用或下游凭据失效等原因失败。
推荐场景
- 验证访问规则变更结果
- 新建、修改或删除访问规则后,可使用模拟判定验证权限变化是否符合预期。例如,确认新增规则是否已允许目标用户访问指定 Agent 或 MCP 工具,或确认删除规则后相关用户是否已失去对应访问权限。
- 检查多条规则同时命中的最终结果
- 当同一用户、资源和操作可能同时命中多条允许规则或拒绝规则时,可使用模拟判定查看最终判定结果,确认系统实际生效的权限结果是否符合预期,避免因规则叠加导致误授权或误拒绝。
- 验证 Agent 调用链路权限
- 当 Agent 通过调用链路访问下游 Agent 或 MCP 工具时,支持在权限模拟判定中带入调用链条件(Agent 多级串联调用的链路上下文),核验目标资源的访问权限是否符合预期。
- 生产资源上线前权限验收
- 在 Agent、MCP 工具或相关能力上线前,建议使用模拟判定对典型用户、部门、用户组及边界用户进行权限验收,确认应授权用户可以访问、非授权用户无法访问,降低上线后出现越权访问或误拒绝的风险。
前提条件
操作步骤
- 登录 AgentKit 控制台。
- 在左侧导航树,选择“身份与权限 > 权限管控”。
- 单击目标规则名称,进入访问规则详情页。
-
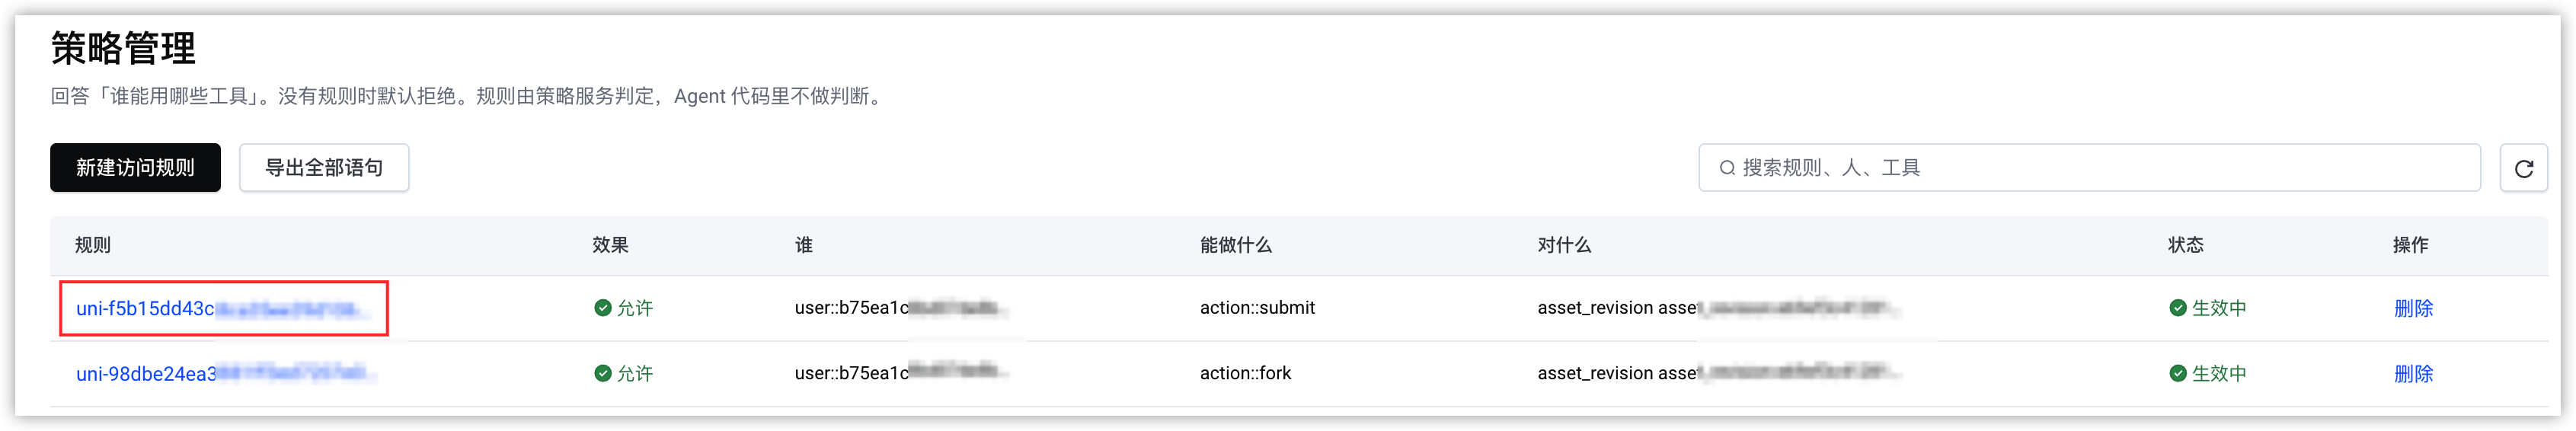
- 单击“模拟判定”页签,参考下表,配置模拟判定参数。
-
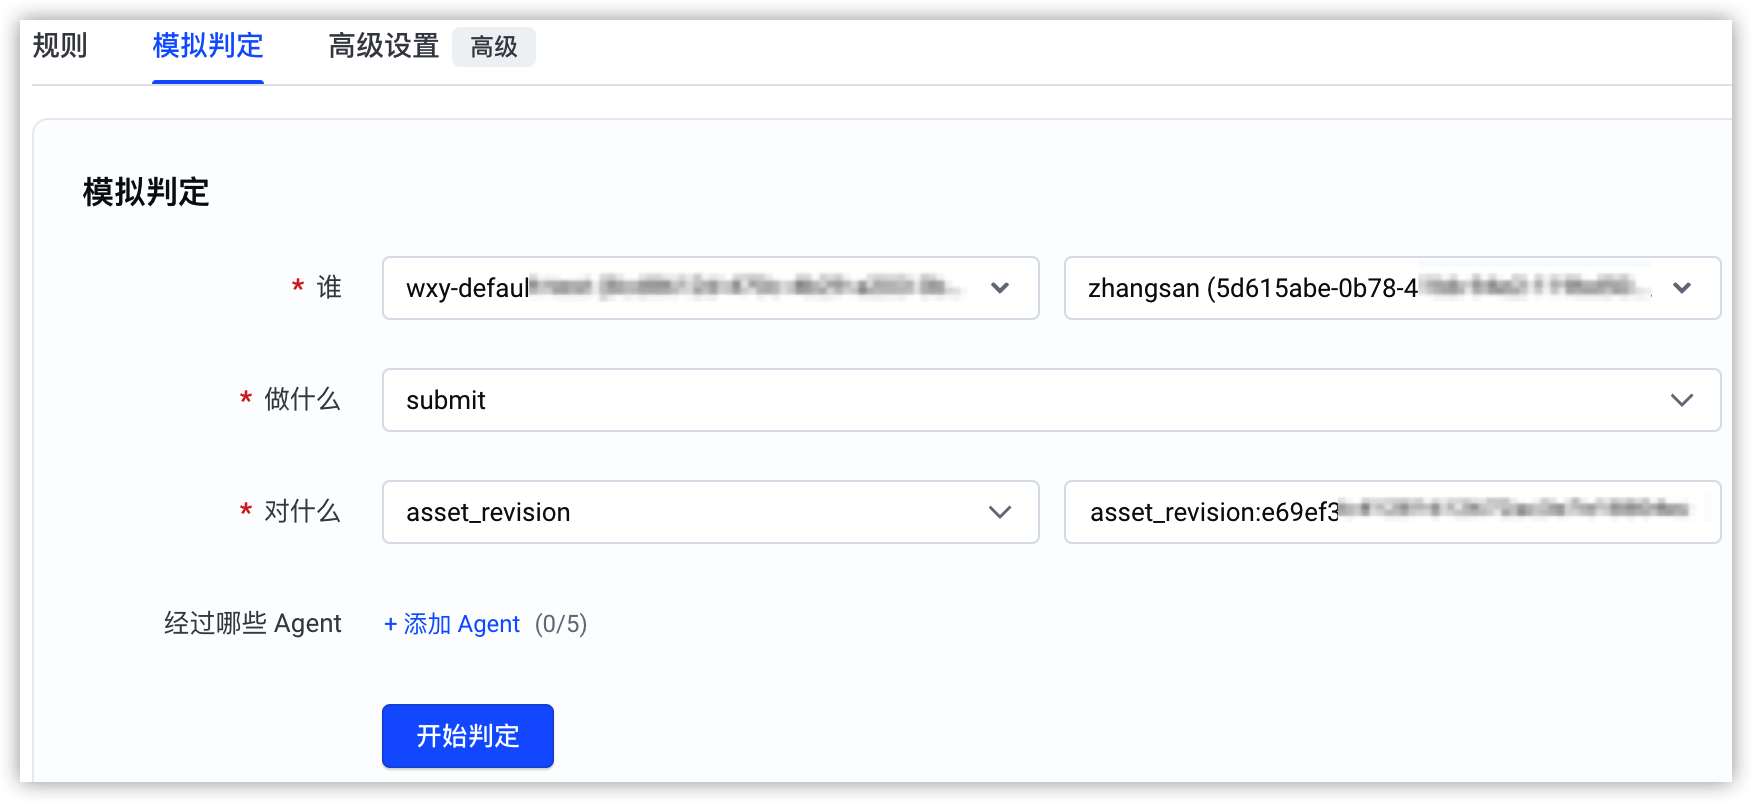
- 参数说明谁选择用户池,以及本次模拟判定的具体用户。该用户将作为本次权限计算的访问主体。操作如下:
- 在用户池下拉列表中,选择待验证用户所属的用户池。
- 在用户下拉列表中,选择本次模拟访问的用户。
说明用户列表仅展示所选用户池中的用户。做什么在做什么下拉列表选择本次模拟需要验证的操作类型,所选操作应与目标资源及访问规则中配置的操作保持一致。支持: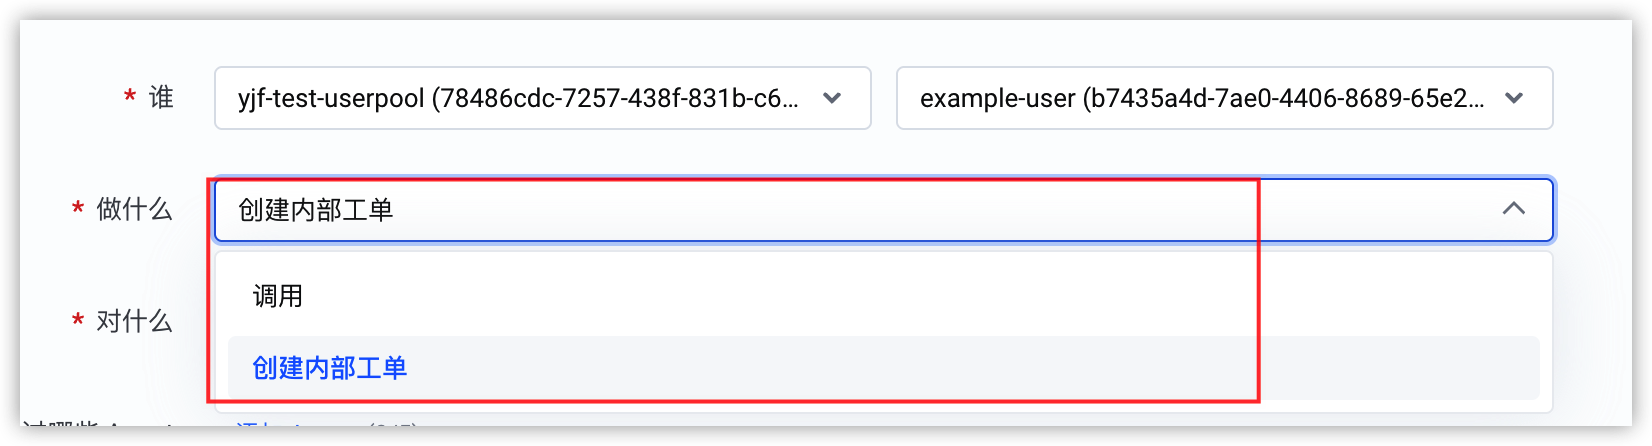
- 调用
- 验证所选用户是否可以访问指定 Agent,或调用指定 MCP 工具。
- 创建内部工单
- 验证所选用户是否可以创建内部工单操作。
对什么根据做什么参数中选择的操作类型,进一步选择本次模拟访问的目标资源类型和具体资源。当前支持的目标资源类型包括 Agent 和 MCP 服务。请确保所选资源与真实请求中的访问对象保持一致,以便模拟结果能够准确反映实际权限情况。- Agent:若目标资源选择 Agent,系统会模拟请求进入 Agent Runtime 时的入站判定。判定通过后,请求才可以进入 Agent 执行。操作如下:
-
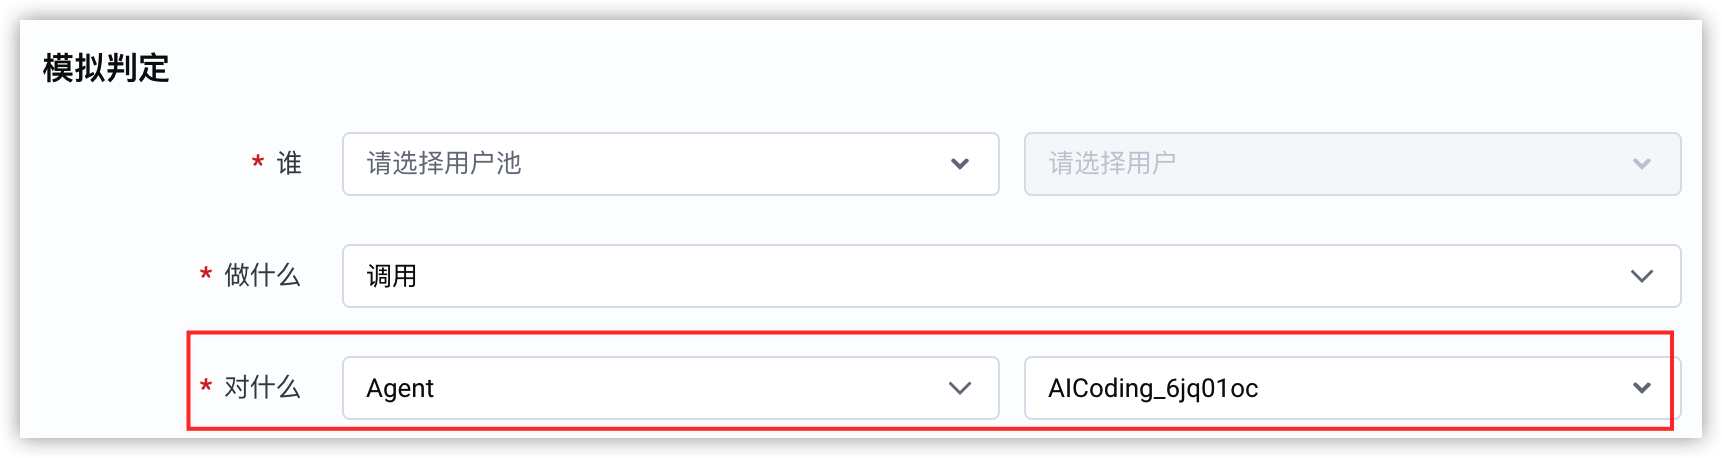
- 在资源类型下拉列表选择“Agent”。
- 在右侧下拉列表中选择当前需要验证访问权限的具体 Agent,并确认所选 Agent 与实际请求目标一致。
- MCP 服务:若目标资源为 MCP 服务,系统会模拟工具调用实际发起前的权限判定。判定通过后,才允许发起目标工具调用。操作如下:
-
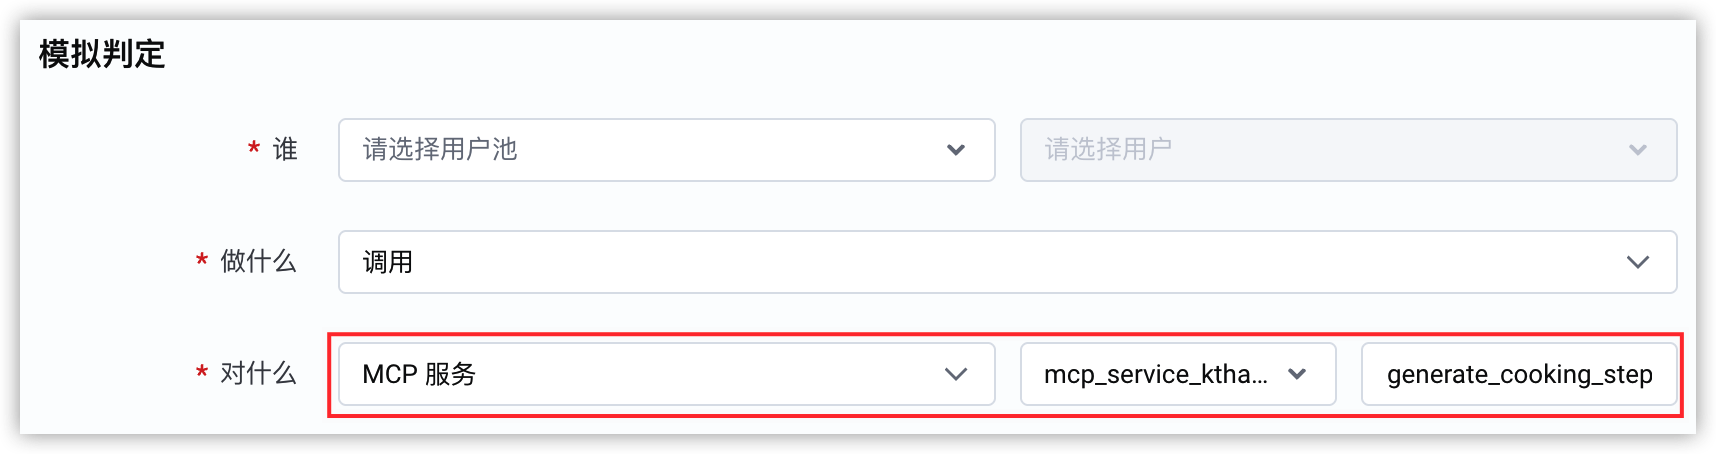
- 在资源类型下拉列表选择“MCP 服务”。
- 在下一级下拉列表中选择需要验证的目标 MCP 服务。
- 在右侧下拉列表选择该服务下的具体 MCP 工具。了解更多
经过哪些 Agent(可选)如果请求在到达目标资源前经过一个或多个 Agent,请单击“+ 添加 Agent”按钮,并严格按照实际调用顺序添加经过的 Agent。若实际请求存在调用链,模拟时应保持用户、操作、目标资源及 Agent 顺序与真实请求一致。在该调用链投入生产环境使用前,还应分别验证各 Agent 节点的入站访问权限和 MCP 工具调用权限,并通过受控请求完成端到端验证,确认身份传递、请求参数、出站凭据及下游服务均正常。说明- 最多可添加 5 个 Agent。
- 若实际请求存在调用链,建议在模拟时保持链路配置一致。
- 确认待判定参数无误后,单击“开始判定”按钮。
- 查看模拟判定结果,并根据结果判断当前权限配置是否符合预期。
模拟判定结果:模拟结果仅表示在当前所选用户、操作、目标资源和调用链条件下的权限判定结论。只有模拟功能确实支持逐跳判定时,才能将结果理解为对整条调用链权限的校验;否则,不应据此认定链路中的每个节点均已通过权限验证。
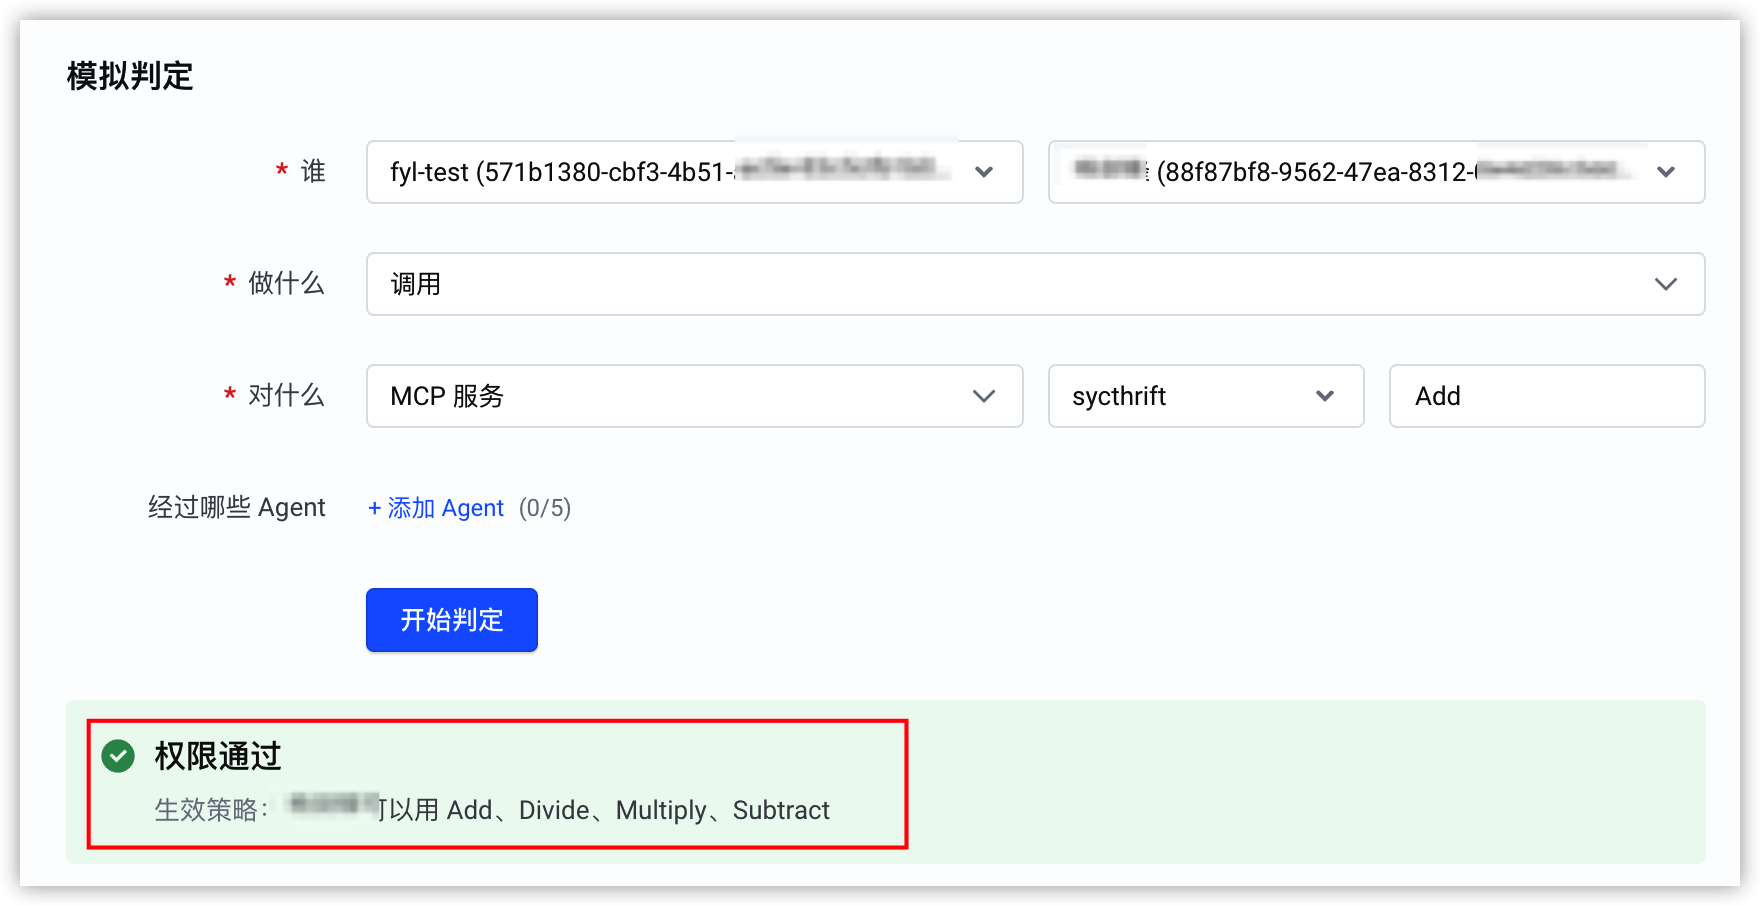
- 结果为通过
- 如果结果为“权限通过”,表示在当前已生效访问规则下,所选用户对目标资源执行指定操作时,权限校验通过。
-
说明
- 模拟判定只验证权限,不代表目标 Agent 或工具一定可以正常运行。建议在权限通过后,再使用真实业务请求或测试环境进行一次端到端验证,确认目标 Agent 或工具可以正常执行。
- 实际调用仍可能因参数错误、服务异常或下游凭据失效而失败。
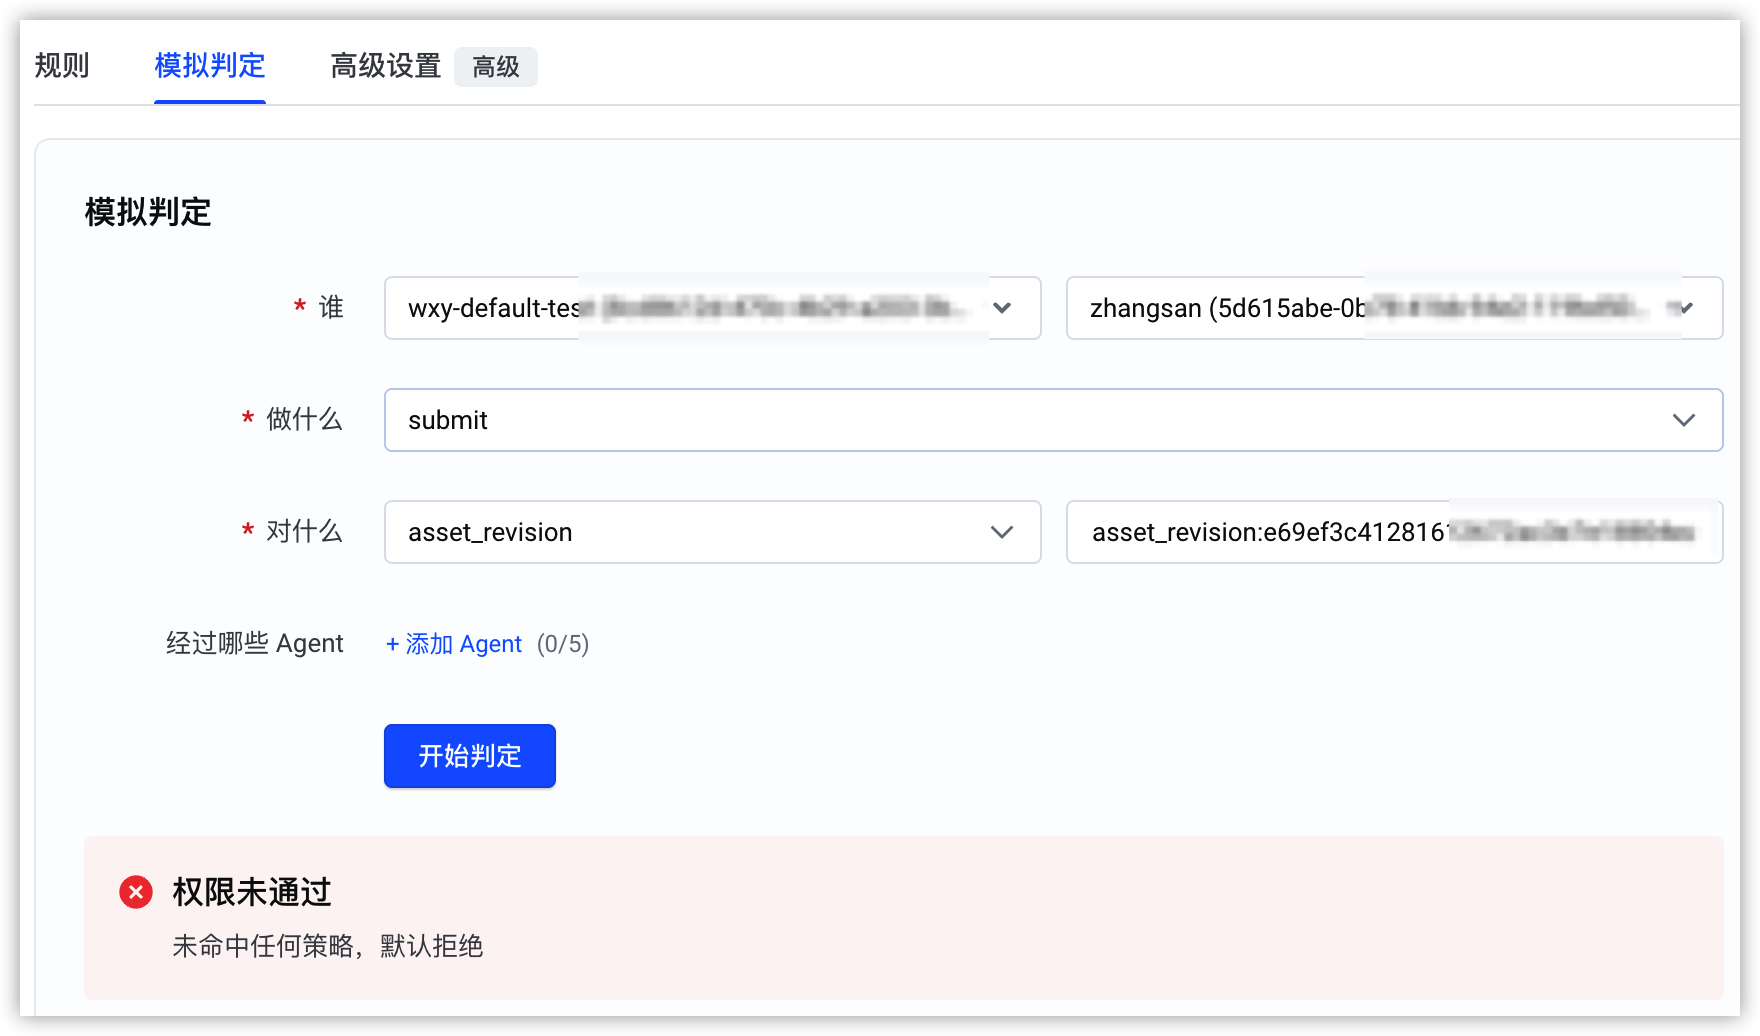
- 结果为拒绝
- 如果结果为“权限未通过”,表示当前生效规则下,所选用户无法对目标资源执行指定操作。您可以按以下方向排查:
说明
如果请求没有命中任何允许规则,系统会按照默认拒绝处理。也就是说,只有明确命中允许规则的请求才会被放行;未被授权的请求默认不允许访问。
-
- 检查是否存在覆盖当前用户和资源的允许规则。
- 检查是否命中了拒绝规则。
- 检查用户所属部门、用户组和登录来源是否正确。
- 检查目标 MCP 服务、工具或 Agent 是否选择正确。
- 检查模拟配置的 Agent 调用链是否与实际请求一致。
相关操作
模拟判定通过后,在调用链投入生产环境使用前,还需要在测试环境或使用受控账号发起真实请求,验证权限配置和业务执行结果。模拟判定只计算权限结果,不会真正运行 Agent 或调用 MCP 工具。因此,还应完成以下验证:
- 验证 Agent 入站访问权限
- 分别向调用链中的每个 Agent 发起测试请求,确认目标用户能够通过身份认证和访问规则校验,并正常进入 Agent Runtime。运行时访问模式、权限配置和验证方法,请参见 创建运行时。
- 验证 MCP 工具调用权限
- 使用与实际业务一致的 Agent 和用户身份调用目标 MCP 工具,确认入站身份认证、工具访问规则和调用权限均正常。MCP 工具接入、身份认证和调用验证方法,请参见 将现有 REST API / OpenAPI 接入为 MCP 工具。
最近更新时间:2026.10.23 16:53:59
这个页面对您有帮助吗?
有用
有用
无用
无用