AgentKit
AgentKit


文档指南

请输入


- 文档首页
 AgentKitAgentKit用户指南身份与权限用户指南策略管理删除访问规则
 复制全文
 下载 pdf
删除访问规则
 文档反馈
 问问助手
当访问规则不再符合业务需求、授权范围配置错误或临时授权已到期时,可以删除该规则。
规则删除后将立即停止参与权限判定,相关请求将由其他生效规则继续判定。如果请求未命中任何允许规则,系统将按默认拒绝处理;如果同时命中允许规则和拒绝规则,则拒绝规则优先生效。
注意
删除操作不可撤销。删除生效中的允许规则后,原本具备访问权限的用户可能立即无法访问对应 Agent 或工具。建议删除前核对规则效果、访问主体、目标资源及影响范围。
删除影响
- 删除允许规则:可能导致相关用户失去访问权限。
- 删除拒绝规则:可能使原先被拦截的用户获得访问权限,应重点评估安全影响。
- 存在同类规则:删除一条规则不代表权限一定发生变化,其他允许或拒绝规则仍可能命中。
- 误删处理:删除后无法直接恢复,需要按照原配置重新创建并发布访问规则。
操作步骤
- 登录 AgentKit 控制台。
- 在左侧导航树,选择“身份与权限 > 权限管控”。
- 在目标访问规则操作列,单击“删除”按钮。
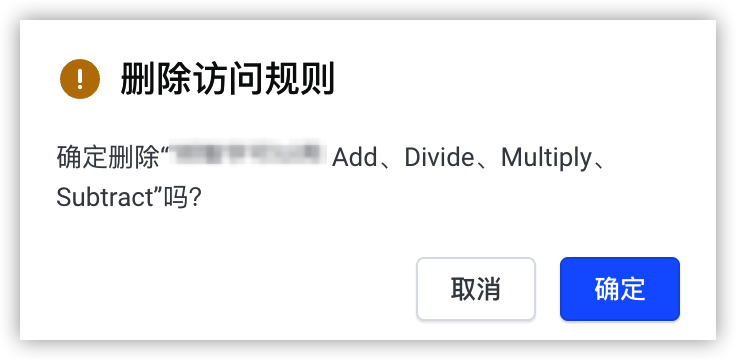
- 确认待删除规则无误后,单击“确定”按钮,完成操作。
-
结果验证
- 删除访问规则后,请返回访问规则列表,确认目标规则已被移除。
- 为防止删除访问规则后出现非预期放行或者拒绝访问的风险,建议使用受影响用户的身份凭据发起受控请求,分别对应允许、应拒绝两类场景开展权限验证。
说明
- 应允许场景:删除本条访问规则后,用户依然可以依托系统内其他生效访问规则,正常获取目标资源的访问权限。
- 应拒绝场景:删除本条访问规则后,不存在其他生效规则赋予用户权限,用户不再具备目标资源的访问权限。
- 准备测试用户
- 测试用户应来自访问规则对应的用户池。请确认用户状态正常,并通过对应用户池客户端的 OAuth/OIDC 登录流程获取该用户的访问令牌。相关操作请参见:
- 创建用户
不要使用管理员身份、运行时 API Key 或 M2M 客户端凭据代替受影响用户的身份凭据。此类凭据不能代表具体用户,无法准确验证基于用户、部门或用户组配置的访问规则。
- 确认请求经过策略鉴权
- 发起验证请求前,请确认:
- 请求携带受影响测试用户的有效身份令牌。
- 目标智能体运行时或 MCP 服务已配置对应的入站身份认证。
- 入站认证使用的用户池及客户端与访问规则中的身份来源一致。
- 请求经过 AgentKit 网关及对应的策略鉴权点,而不是直接调用 Agent 或 MCP 工具的后端接口。
如果测试请求没有携带受影响用户的身份,或者绕过了策略鉴权链路,则调用结果只能说明资源本身可用,不能证明删除后的权限结果正确。
- 验证访问权限
-
- 使用应允许用户发起请求,预期能够通过权限校验并进入目标 Agent。
- 使用应拒绝用户发起相同请求,预期在策略鉴权阶段被拒绝。
说明如果两类用户均可访问,请检查是否存在其他允许规则,或请求是否绕过了策略鉴权。如果两类用户均被拒绝,请检查剩余允许规则、用户身份信息及目标资源和操作类型是否匹配。通过已接入目标 MCP 工具的测试 Agent 或受控 MCP 客户端发起tools/call请求,并携带测试用户的身份令牌,不要直接调用 MCP 后端 REST API。直接调用会绕过 AgentKit 网关,无法验证 MCP 工具访问规则是否生效。- 使用应允许用户调用目标工具,预期权限校验通过并正常执行工具。
- 使用应拒绝用户调用同一工具,预期在工具执行前被策略鉴权拒绝。
- 核对验证结果
-
说明
应允许请求和应拒绝请求均应完成验证,不能仅以一次调用成功作为权限正确的依据。如结果与预期不符,请结合测试时间、用户标识、操作类型、目标资源和错误信息查看运行日志,具体操作请参见 查看运行时实例日志。
最近更新时间:2026.10.23 16:53:59
这个页面对您有帮助吗?
有用
有用
无用
无用