AgentKit
AgentKit


文档指南

请输入


- 文档首页
 AgentKitAgentKit用户指南网关网关概述
 复制全文
 下载 pdf
网关概述
 文档反馈
 问问助手
AgentKit 网关用于为 Agent 访问外部能力提供统一入口,负责承载认证、路由、协议转换和访问治理等能力。随着产品能力扩展,网关相关对象在 MCP 服务和 MCP 工具集基础上,增加了网关实例与模型服务。本文介绍网关相关对象的关系、适用场景和上手路径,帮助您根据业务场景选择合适的接入方式。
什么是 AgentKit 网关
AgentKit 网关是 AgentKit 面向生产环境提供的统一访问入口。它把 MCP 服务、MCP 工具集和模型调用链路中的接入地址、网络连通、监控、计费和访问控制集中管理,减少业务侧分别维护多个入口和多套凭据的成本。接入后,Agent 或业务应用可以通过统一地址访问后端工具或模型服务,网关负责完成认证、路由、协议转换和凭据注入。
对于 MCP 场景,网关负责统一接入 MCP 服务和 MCP 工具集;对于模型调用场景,模型服务用于统一管理模型供应商、模型 ID、供应商 API Key 和 Proxy API Key,并通过统一访问地址向业务侧提供调用入口。如果您的业务需要生产级访问入口、独立容量、资源隔离、统一监控或独立计费,建议先创建网关实例,再在实例内接入 MCP 服务、MCP 工具集或模型服务。如果只是验证单个工具或模型的接入流程,可先按对应功能的快速入门完成验证,再根据生产化要求迁移到网关实例。
相关概念
概念 | 解释 |
网关实例 | 网关实例(或简称网关)是 AgentKit 专属网关资源,用于为模型服务、MCP 服务和 MCP 工具集提供统一访问入口。适用于生产环境,或需要独立容量、资源隔离、访问入口统一管理和费用独立核算的业务场景。
|
MCP | MCP(Model Context Protocol)是一套开放协议,在 AgentKit 网关中 MCP 体现为 MCP 服务和 MCP 工具集。MCP 用于让 Agent 以标准化方式“发现工具(tools/list)并调用工具(tools/call)”,让不同实现、不同语言、不同部署形态的工具服务,以统一的协议被 Agent 访问,从而把“工具能力”从 Agent 代码里抽离成可复用的外部服务。
|
模型服务 | 模型服务是挂载在 AgentKit 网关下的模型场景资源,用于统一管理模型供应商、供应商 API Key、模型 ID、Proxy API Key、模型访问范围、失败重试和备用模型等配置。业务应用通过统一访问地址和 Proxy API Key 调用已授权模型,不需要直接保存供应商 API Key。 |
网关实例:专属 vs 共享
组件关系
- 网关实例提供统一访问入口,并承载网络、监控、计费和资源隔离能力。
- 同一网关实例下,同类资源的名称不可重复。
- 每个网关实例仅支持关联对应类型的资源。例如,MCP 网关只能关联 MCP 资源,模型网关只能关联模型服务。
- MCP 服务、MCP 工具集、智能体运行时和模型服务是挂载在网关实例下的具体资源,分别面向后端工具接入、工具集合管理和模型调用管理。
类型 | 说明 |
网关实例与模型服务的关系 | 模型服务是挂在网关实例之上的“模型调用场景”,网关实例负责统一入口、资源隔离、网络、监控和计费;模型网关负责模型供应商(Provider)、供应商 API Key 托管、Proxy API Key、模型访问范围、限流、失败重试(Retry)和备用模型(Fallback)等调用层配置。 |
网关实例和 MCP 服务/MCP 工具集的关系 | 网关实例不是 MCP 服务/工具集本身,网关实例不定义具体工具语义,只负责生产可用的访问、隔离、监控、计费。 |
MCP 服务与 MCP 工具集的关系 |
|
适用场景
场景 | 推荐使用 | 说明 |
需要统一接入 MCP 工具能力 | 网关实例(MCP 网关类型) + MCP 服务 / MCP 工具集 | 适用于需要把后端服务、已有 API 或 MCP Server 提供给 Agent 调用的场景。 |
需要统一管理模型供应商与模型访问凭证 | 网关实例(模型网关类型) + 模型服务 | 适用于多模型、多供应商接入,且希望由平台统一管理供应商 API Key、模型 ID 和 Proxy API Key 的场景。 |
MCP 调用说明
MCP 实现原理
当后端是存量 HTTP API(非原生 MCP)时,网关侧会把 HTTP 接口封装成 MCP 的工具调用,典型映射包括:
- 方法映射: HTTP 的 GET、POST 等方法映射为 MCP 的 tools/call。
- 参数映射:
- HTTP 的 Path/Query/Header/Body 被映射到 MCP 工具的输入 Schema。
- 需要保持字段命名稳定,便于模型学习与复用。
- 结果映射:
- HTTP 响应体映射为 tools/call 的返回内容。
- 非 2xx 结果会映射为结构化错误,便于 Agent 做重试、兜底或提示。
工具集支持三种检索模式,本质差异在于“返回多少工具给模型”:
- 全量返回(AllTools): 每次连接 Toolset 时返回工具集内所有工具。适用于工具数量少,比如 20 个以内。
- 语义检索(SemanticSearch):根据用户任务和工具描述,返回最相关的工具。适用于工具数量很多,Agent 比较通用,不能每次把所有工具塞给模型。
- 标签检索(TagSearch):根据工具标签筛选目标工具。适用于工具数量很多,且可以按业务域、角色、场景稳定分类。
Token 影响可以简单理解为:返回的工具 Schema 越多,模型上下文占用越大;当工具增长到一定规模(例如超过 N)时,建议使用语义检索或标签检索。
网关 在出站请求阶段完成凭据注入,核心过程是:
- 根据 MCP 服务配置与调用主体,确定出站需要的凭据类型(例如 API Key、OAuth Client)。
- 从 Credential Provider 获取或刷新出站凭据。
- 将凭据注入到出站请求的 Header/签名中,发起对后端的请求。
- 出站凭据只用于“网关”到“后端链路”,不会被返回给 Agent。
MCP 调用链路
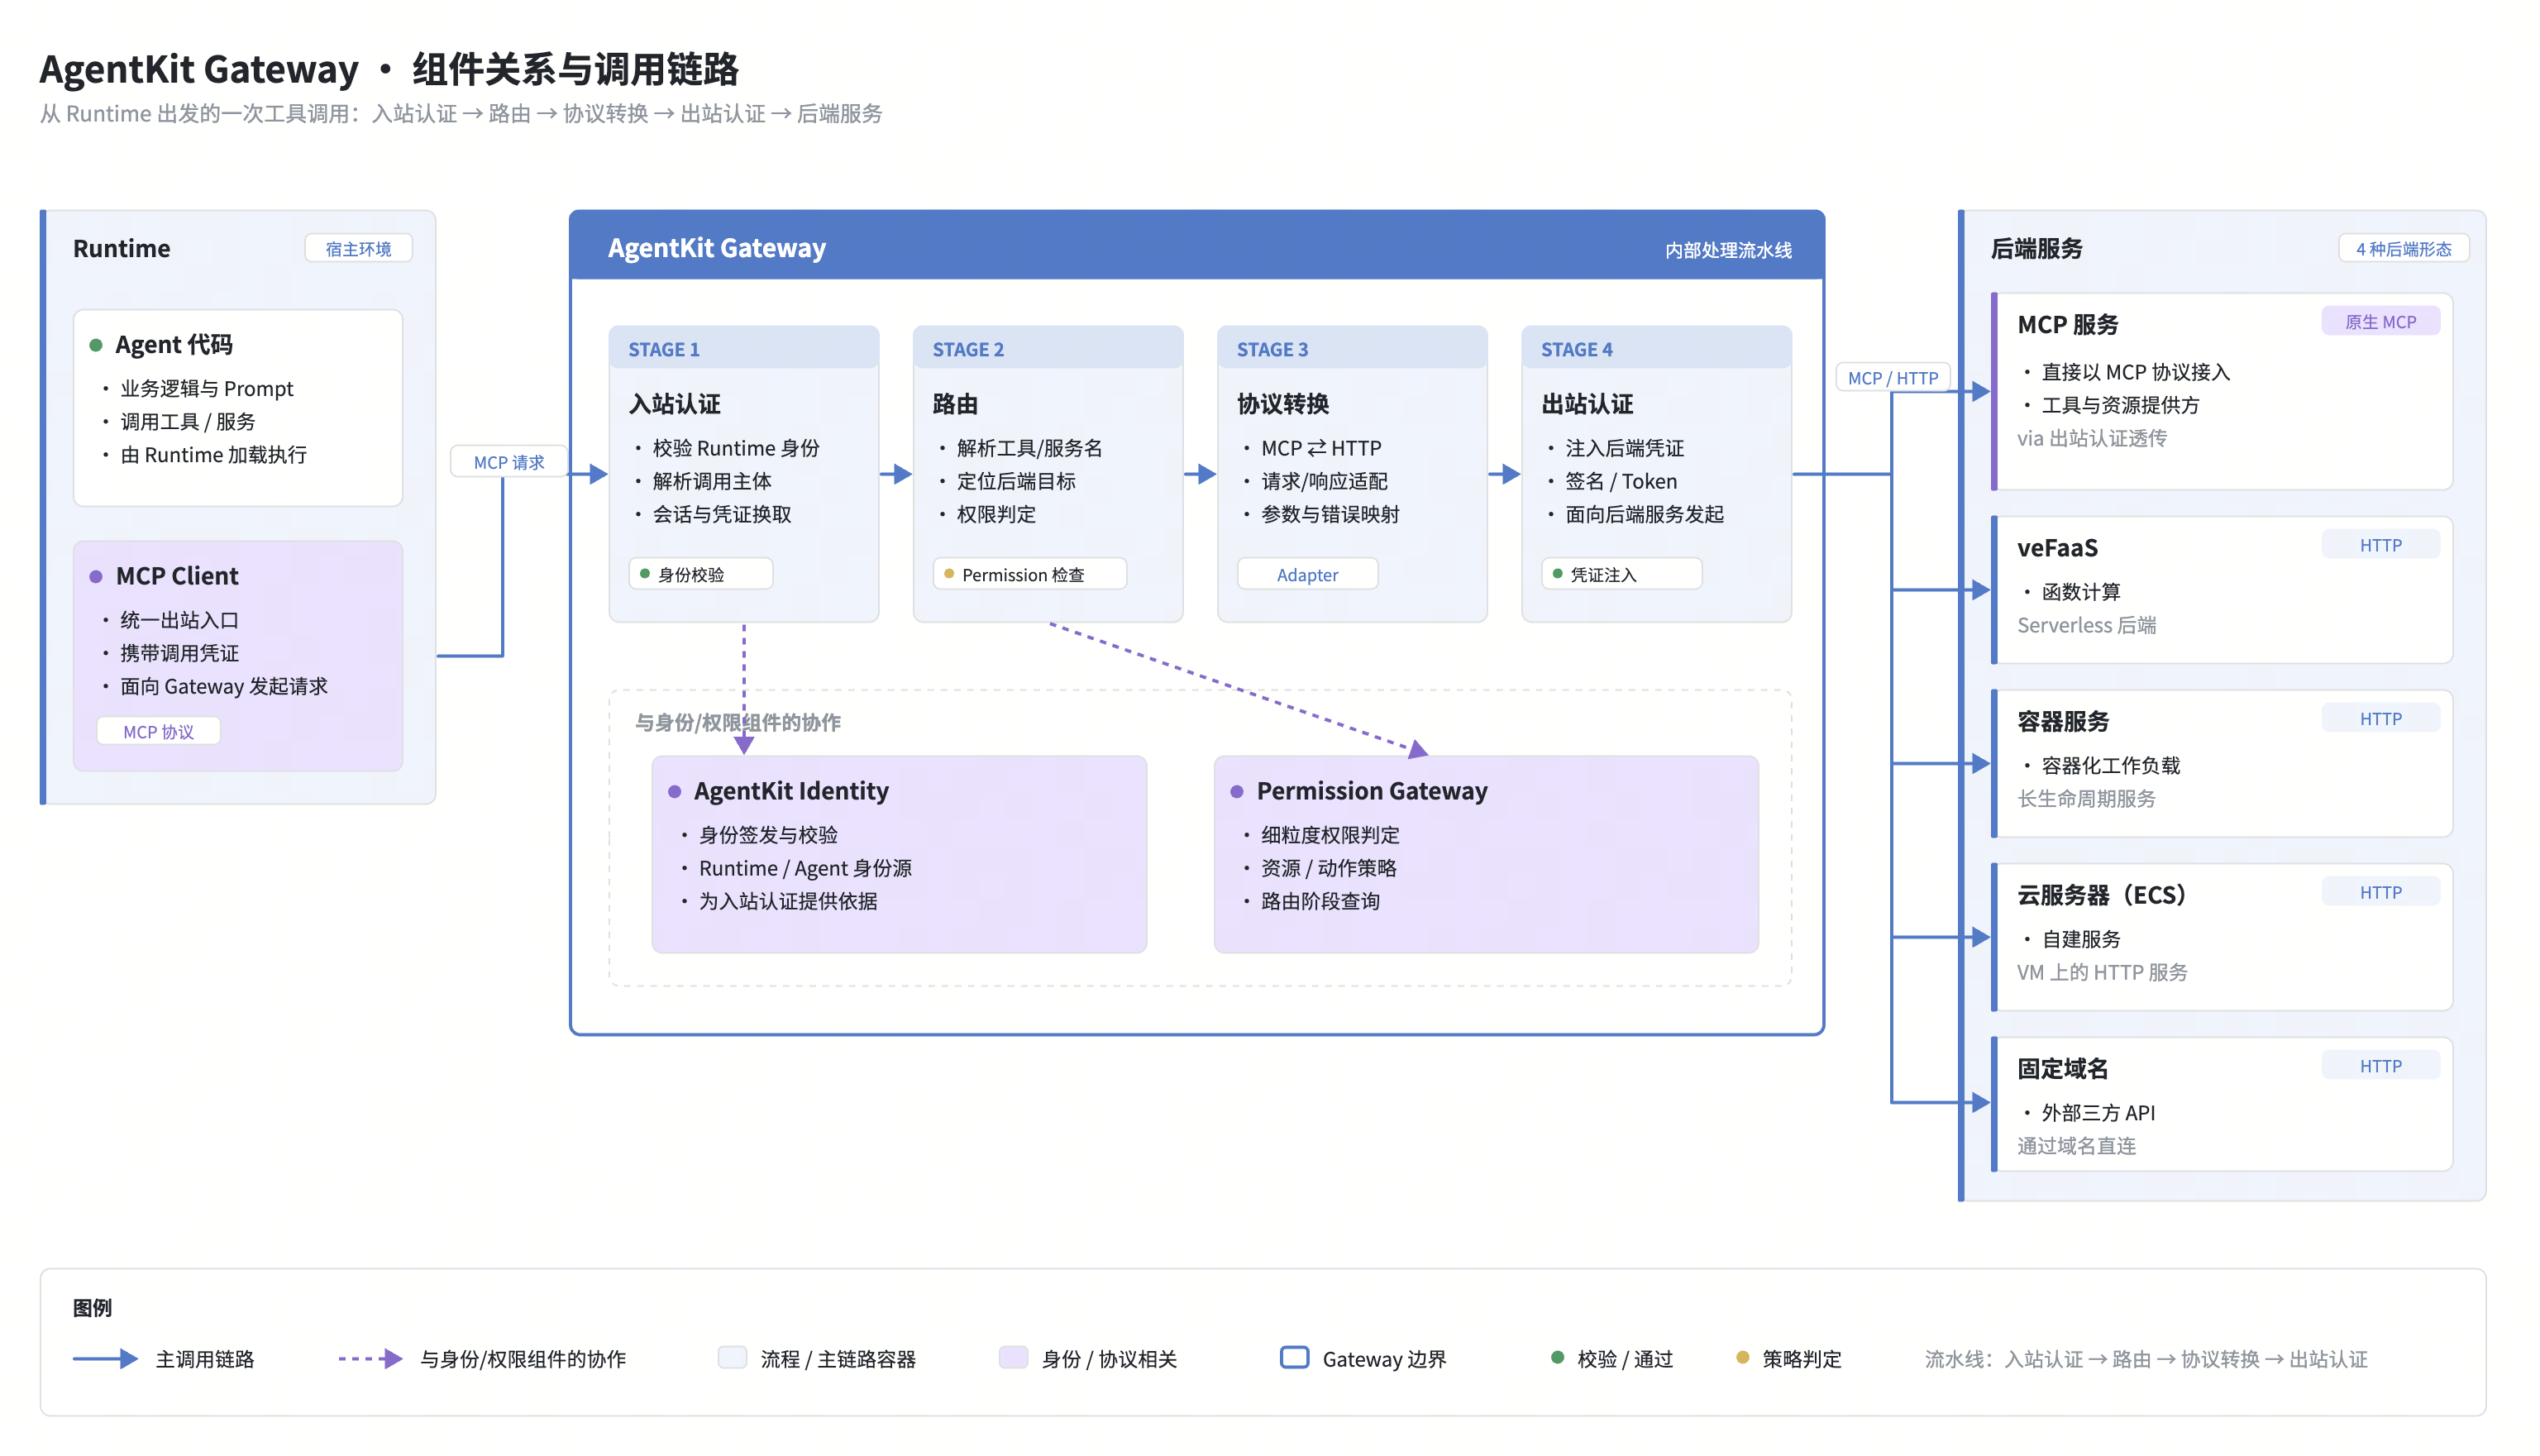
Runtime 调用工具
在 MCP 场景下,Agent 通过 MCP Client 连接网关并调用工具,大致流程如下。
- Runtime 加载并运行 Agent 代码。
- Agent 代码通过 MCP Client 连接网关。
- MCP Client 调用 tools/list 获取可用工具列表(或由工具集按检索模式返回子集)。
- 大模型根据当前任务与工具描述,决定调用哪个工具。
- MCP Client 发起 tools/call。
- 网关完成入站认证、路由、协议转换、出站凭据注入。如果认证或权限校验失败,网关会直接返回错误码40X ;如果校验通过,请求会继续转发到后端服务。
- 后端执行完成后,结果经网关返回 MCP Client,再回到 Agent。
认证链路示意
在 MCP 场景下,认证链路需要同时解决三个问题:确认谁能调用网关、判断该调用方能否访问目标工具、以及网关访问后端时应使用哪类凭据。
- 入站认证: 网关验请求是否来自允许的调用方(例如校验 API Key 或 OAuth JWT)。
- 身份锚定: 网关结合 Identity 能力识别调用主体(Workload/终端用户/客户端)。
- 权限判定: 网关在路由阶段向 Permission 网关发起授权决策(是否允许调用某个工具/访问某类资源)。
- 出站认证: 网关从 Credential Provider 获取并注入后端所需凭据(例如 API Key 或 OAuth Client),凭据不会回传给 Agent。
使用流程
- 创建网关实例。根据业务场景选择网关类型、规格和网络访问方式。若用于 MCP 场景,选择 MCP 网关;若用于模型调用场景,选择模型网关。
- 根据使用场景创建对应资源并集成到 Agent。
- MCP 场景
- 创建 MCP 服务、创建 MCP 工具集(可选)。
- MCP 工具:通过创建、部署或导入 MCP 服务,可将自研或公开服务统一接入平台;同时支持通过上传 API 定义文件,一键将存量系统 API 转换为 MCP 服务,无需修改代码,快速增强大模型与现有系统的安全交互能力。
- MCP 工具集(可选):此操作为可选操作,可根据实际场景选择。如果为单 MCP 服务、单 Agent、或当前处在调试阶段,可以不创建 MCP 工具集;如果是多 MCP 服务聚合、多 Agent 复用、在生产环境上的操作,创建 MCP 工具集会更省事。
- 在 Agent 中集成 MCP 服务:在 Agent 代码中调用 MCP 服务集成的 API 能力,实现无需改动代码,快速提升大模型与存量系统的交互能力。
- 模型服务场景
- 创建模型服务,并配置供应商、模型 ID、Proxy API Key、失败重试和备用模型等信息。
- 在 Agent 中集成模型信息:在 Agent 代码中接入模型服务提供的 API 端点,实现统一管理多供应商模型调用,支持失败重试与备用模型切换,提升大模型调用的稳定性与灵活性。
- 验证与观测:完成连通性验证后,通过日志、监控和调用结果检查配置是否生效。
常见理解误区
误区 | 正确理解 | 判断方法 |
“MCP Service 就是我的后端服务。” | MCP Service 是网关中的包装层非真实后端,真实后端是 Function、Domain、ECS、VKE 或已有 MCP Server。 | 是否有网关分配的 MCP URL,以及是否指向一个 BackendConfiguration。 |
“创建 MCP Toolset 后,Agent 一定能看到所有工具。” | 创建 MCP Toolset 时需要配置工具(先选择 MCP Service 再选择 MCP Service 中的工具)和调用模式,工具集只暴露已加入的工具。 | 用 tools/list 或控制台调试工具集,看实际返回哪些工具。 |
“入站 API Key 和后端 API Key 是一个东西。” | 入站 API Key 是调用网关的门禁,后端 API Key 是网关访问业务系统的凭据。 | 一个在客户端请求网关时出现,一个由 Identity 托管并由网关注入到后端请求。 |
“Agent 拿到后端密钥再去调后端。” | 更推荐 Agent 不接触后端密钥,由网关和 Identity 在平台层完成出站凭据注入。 | 检查 Agent 代码里是否出现第三方 API Key;理想情况下没有。 |
“已有 MCP Server 接入后就不用认证了。” | 仍然应该配置网关入站认证和后端出站授权。网关统一入口不等于放开后端。 | 做负向测试:无入站凭据、错入站凭据、无出站凭据都应该失败。 |
最近更新时间:2026.09.09 11:17:35
这个页面对您有帮助吗?
有用
有用
无用
无用