AgentKit
AgentKit
AgentKit


文档指南
请输入


AgentKit
产品动态
快速入门
用户指南
智能体运行时
沙箱模板
沙箱模板管理
技能
A2A 中心
会话与记忆管理
知识库
网关
MCP 接入
身份与权限
快速入门
观测
开发者指南
API参考
Runtime
Sandbox Tool
Skill
A2A
SessionStore
Memory
Knowledge
MCP
DeliveryAI
产品动态
产品计费
开始使用
步骤一:企业管理员-开通并配置服务
- 文档首页
 AgentKitAgentKit用户指南身份与权限身份与权限概述
 复制全文
 下载 pdf
身份与权限概述
 文档反馈
 问问助手
AgentKit已集成智能体身份和权限管理平台的用户身份管理与出站凭据托管功能,通过统一身份管理系统的核心能力,实现自身用户身份验证及出站凭据安全托管,进一步保障链上交互过程中身份相关操作的安全性与合规性。
工作原理
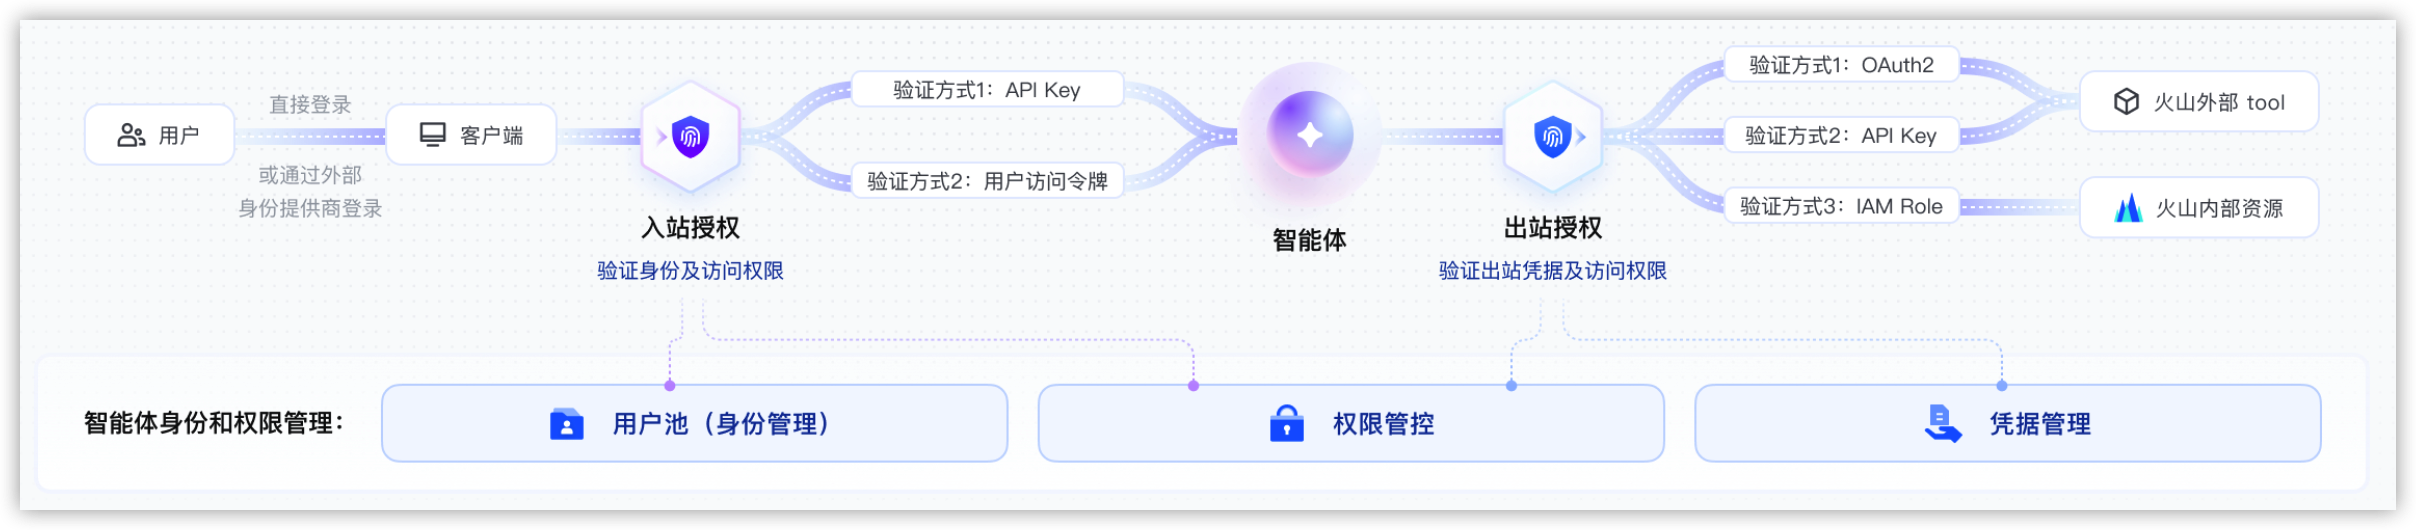
- 入站授权(Inbound Auth):创建入站授权,用于认证和授权调用者访问Agent、网关。您可以使用用户身份管理组件作为外部身份提供商,或直接在关联服务内创建API Key以供调用者使用。
- 出站授权(Outbound Auth):托管出站凭据(支持使用API密钥或OAuth客户端),允许Agent、网关使用该凭据访问下游资源。
基本概念
名词 | 说明 | 作用 | 相关文档 |
用户池(user Pool) | 管理用户身份的逻辑容器,包含用户账号、认证配置、客户端信息及身份提供商关联。 | 隔离不同业务线的用户数据,统一认证策略(如密码规则、MFA 配置)。 | |
用户(User) | 拥有唯一身份标识符的自然人或系统账号,包含基础属性(邮箱、手机号)。 | 作为身份主体参与认证流程,获取访问权限。 | 用户管理 |
客户端(Client) | 接入用户池的应用程序标识,用于获取用户授权。 | 区分不同应用的访问范围,控制令牌发放(如仅允许 Web 应用获取刷新令牌)。 | |
外部身份提供商(IdP) | 第三方认证服务(如企业微信、Google),通过OIDC/OAuth2协议与用户池联合登录。 | 简化企业用户登录流程,无需单独注册账号。 | |
OIDC(OpenID Connect) | 基于OAuth2.0的身份认证协议,扩展支持用户信息获取(如邮箱、头像)。 | 标准化第三方登录流程,避免重复开发认证逻辑。 | |
OAuth2.0 | 授权框架,允许第三方应用获取用户资源访问权限(无需共享密码)。 | 控制资源访问范围(如只读/读写权限),支持多种授权流程(如授权码流、M2M)。 | |
OAuth Client 凭据 | 存储第三方服务的客户端 ID 和密钥(如 Google、GitHub 的 Client ID/Secret)。 | 安全托管敏感凭据,避免明文硬编码(如 Agent 调用 Google API 时自动注入凭据)。 | 凭据托管 |
API Key 凭据 | 第三方服务的访问密钥(如阿里云 API Key),以明文形式存储并加密保护。 | 简化 Agent 调用外部服务的鉴权流程(如直接从凭据托管模块获取 API Key)。 | |
操作步骤
- 开通智能体身份和权限管理平台并完成授权:首次使用智能体身份和权限管理平台之前,您需要开通服务并完成授权。
- 为Agent开启授权。
- 入站授权:为您的Agent开启快速登录功能:通过智能体身份和权限管理平台快速为您的Agent集成标准的安全登录功能。
- 入站授权:集成企业SSO实现联合登录:集成现有的企业身份体系(如 Okta, Azure AD, Google Workspace)。配置完成后,企业员工无需重新注册,即可直接使用现有企业账号登录您的应用。
- 出站授权:Agent代表用户访问火山引擎资源:如果您的Agent需要访问火山引擎的云资源,可以通过智能体身份和权限管理平台为其配置一个专属的IAM角色,以实现对相关服务的安全调用授权。
- 出站授权:Agent代表用户访问第三方资源:使您的Agent能够代表当前登录用户,安全地访问支持OAuth 2.0的第三方服务(如查询Google天气、读取飞书文档、操作GitHub仓库)。
最近更新时间:2026.06.22 14:58:53
这个页面对您有帮助吗?
有用
有用
无用
无用