AgentKit
AgentKit


文档指南

请输入


- 文档首页
 AgentKitAgentKit用户指南技能技能评测与质量安全查看并修复安全扫描问题
 复制全文
 下载 pdf
查看并修复安全扫描问题
 文档反馈
 问问助手
安全扫描用于保障线上技能的安全合规。新建技能或生成新版本后,平台将自动对当前版本的包内容执行安全扫描,识别硬编码密钥、恶意代码、不安全网络访问、不合规资源使用等潜在风险,扫描结果可作为技能发布决策的重要依据。
您可查看安全扫描结果,掌握当前版本的扫描状态、风险分布,并参照修复建议完成问题整改与复查,降低存在安全缺陷的技能被发布或分发的风险。
注意
安全扫描仅对技能包内的代码、配置文件做离线分析,不能替代运行时监控、权限核查以及人工安全审查。即便安全扫描结果全部通过,也仅代表未检出扫描规则覆盖范围内的风险,无法覆盖全部业务场景下的潜在隐患。
触发机制
系统在以下场景自动触发安全扫描:
- 完成技能创建
- 技能创建完成后,平台将自动触发安全扫描,并生成对应版本的扫描结果。技能创建操作请参见 手动创建 或 通过 Vibe 创建技能。
- 完成技能更新
- 更新技能内容并生成新版本后,平台将自动触发安全扫描,并生成对应版本的检查结果。技能更新操作请参见 更新技能。
扫描范围
推荐场景
操作步骤
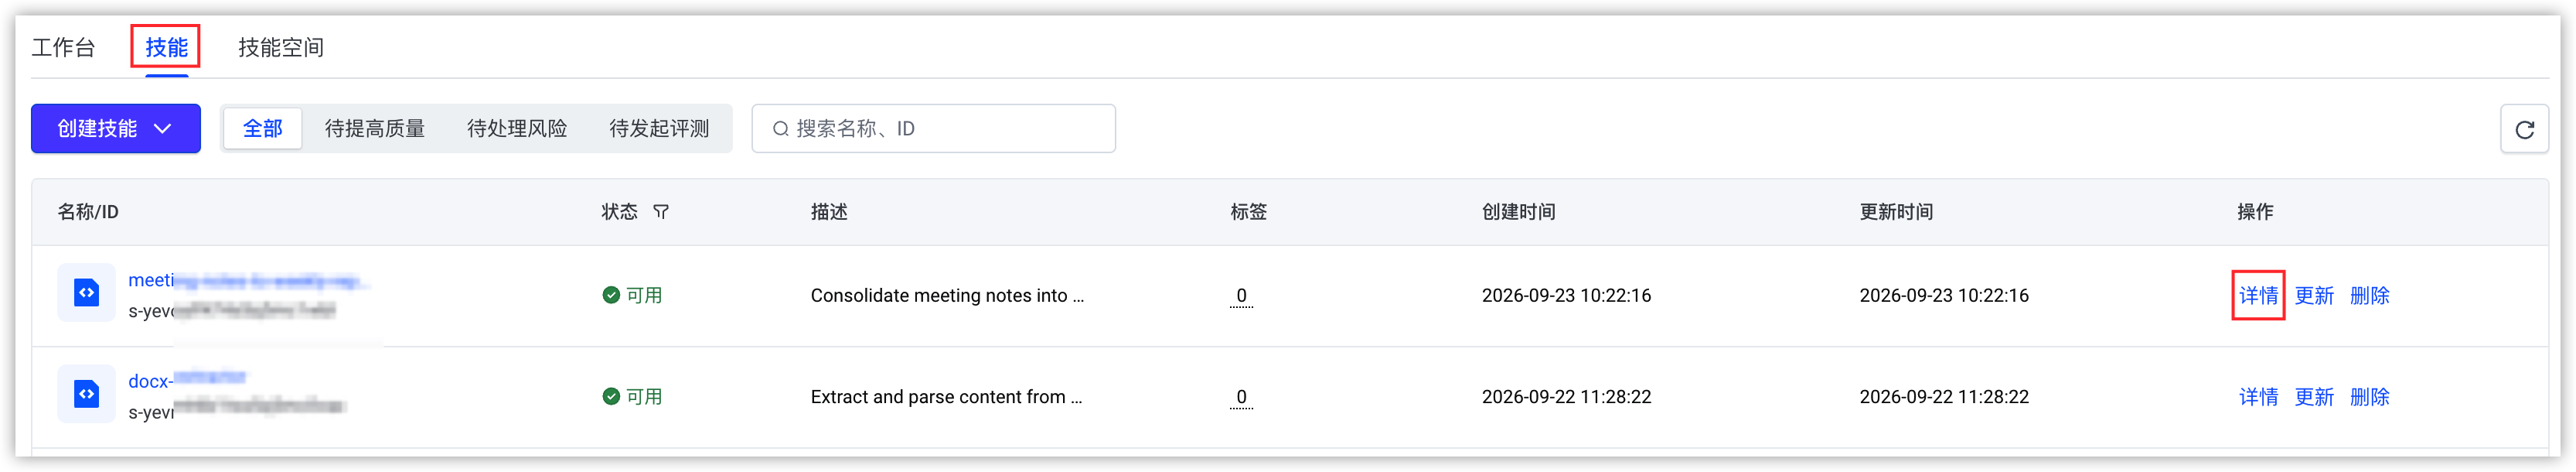
步骤一:进入目标技能详情页
根据技能的创建来源选择对应入口,进入目标技能详情页,查看和管理其安全扫描结果。
- 登录 AgentKit 控制台。
- 在左侧导航树,选择“技能”。
- 选择“技能”页签后,单击目标技能名称,进入详情页面。
-
步骤二:查看安全扫描结果
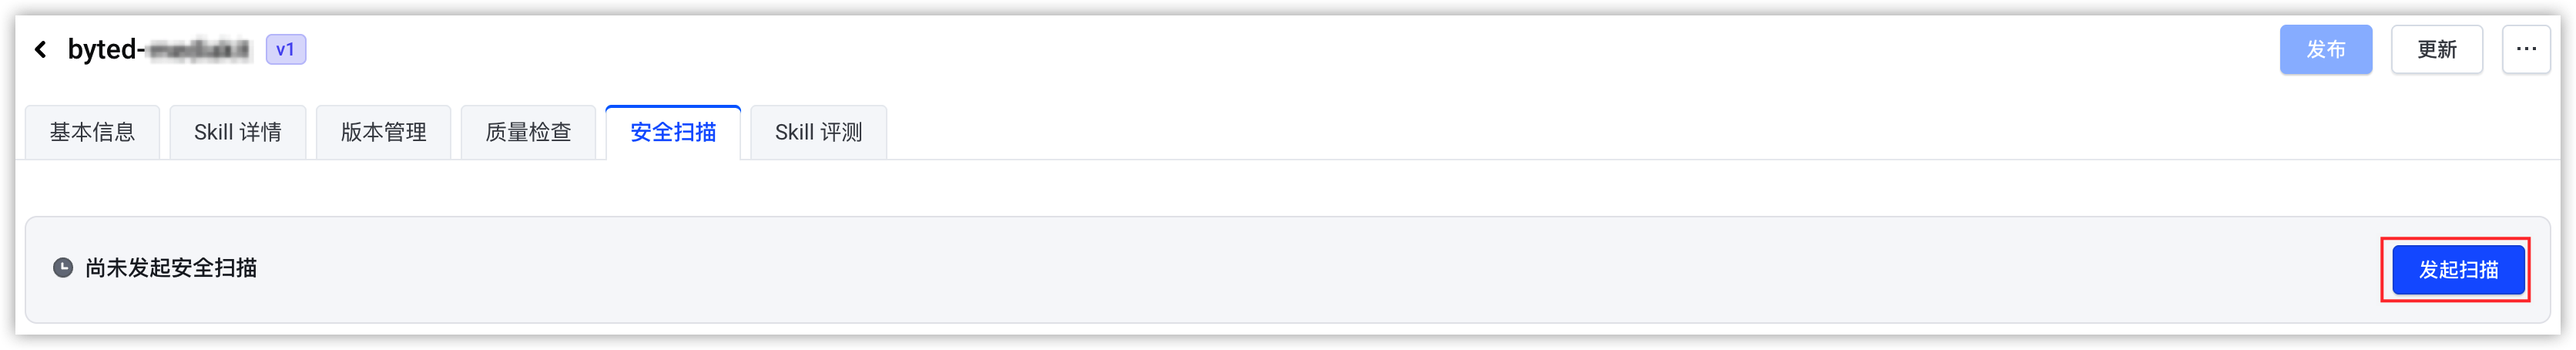
在技能详情页,单击“安全扫描”页签,通过扫描概览和问题列表,了解当前技能版本的问题分布及具体问题,为后续修复和技能发布提供安全依据。
说明
若安全扫描页面显示尚未发起安全扫描,可能是存量技能未自动执行扫描,当前暂无扫描结果。您可单击“发起扫描”按钮手动触发安全扫描;扫描完成后,再查看风险概览和问题详情,并根据修复建议处理相关风险。
类别 | 说明 |
扫描概览 | 展示当前技能版本的安全扫描执行状态、当前版本号及各等级问题的数量分布,用于快速了解当前版本任务进度和整体安全风险情况。 
|
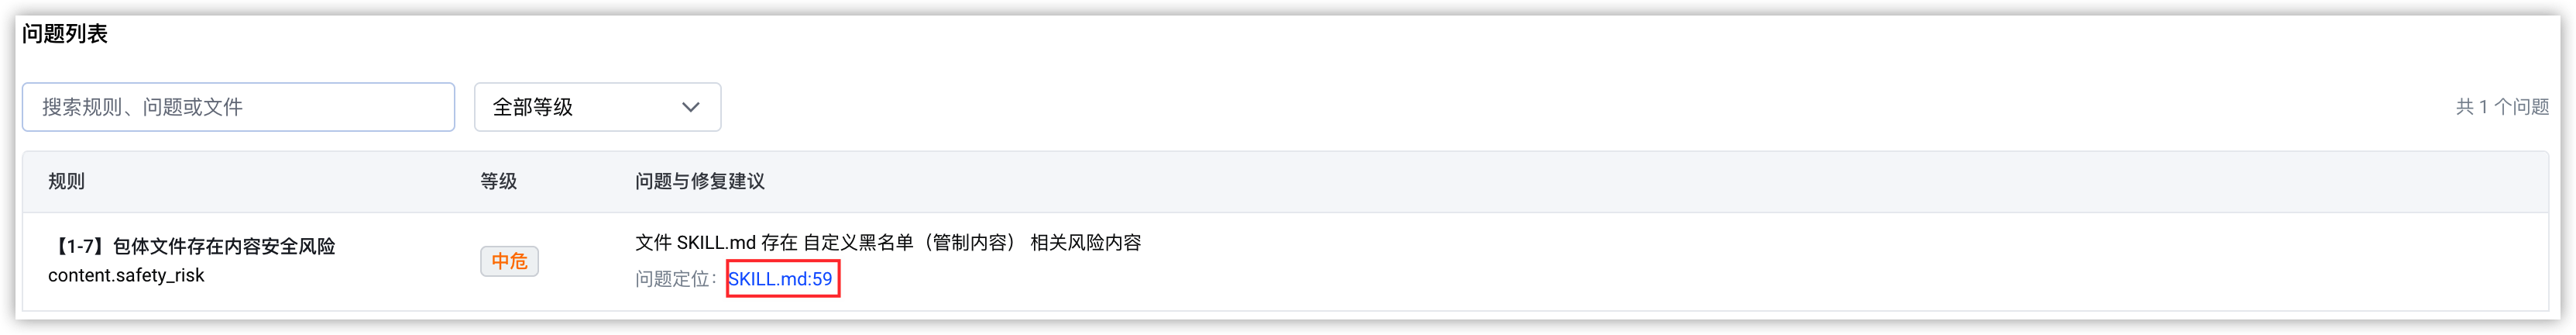
问题列表 | 展示技能当前版本安全扫描发现的具体安全问题。每条扫描结果包含规则、问题等级、问题与修复建议等,可用于快速定位问题文件与具体行号,开展问题整改。 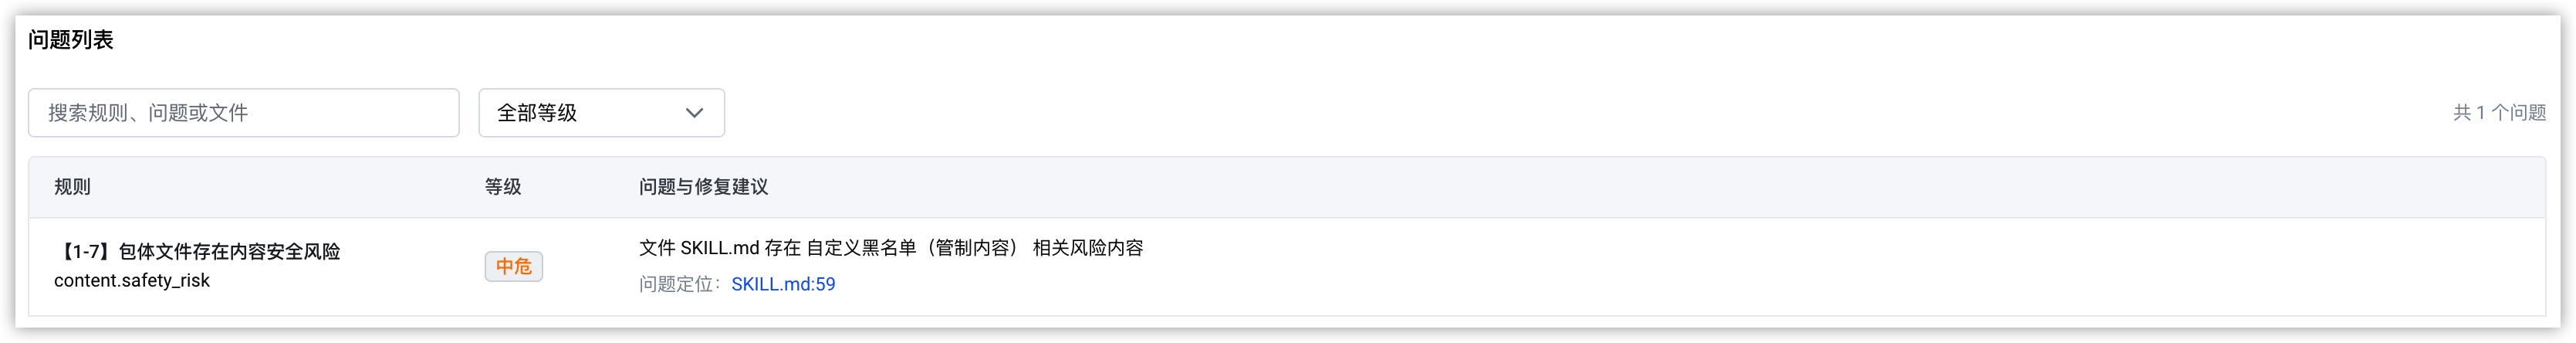 |
步骤三:修复质量检查问题
查看安全扫描出的各类问题,依据问题等级、修复建议与文件定位信息完成整改。
说明
建议按照严重 > 高危 > 中危 > 低危的顺序处理,减少安全问题对技能运行带来的影响,提升整体修复效率。
- 在问题列表,查看目标问题的命中规则、等级、问题描述及修复建议,确认问题原因和处理方向。
-
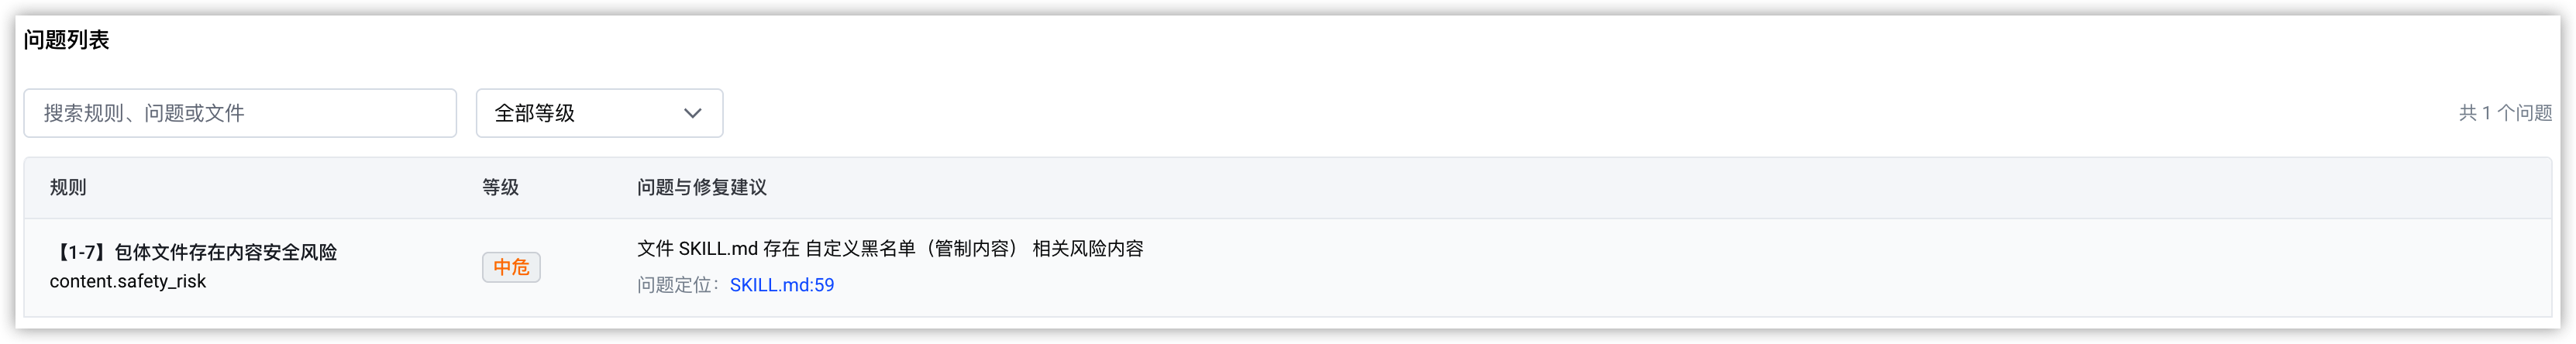
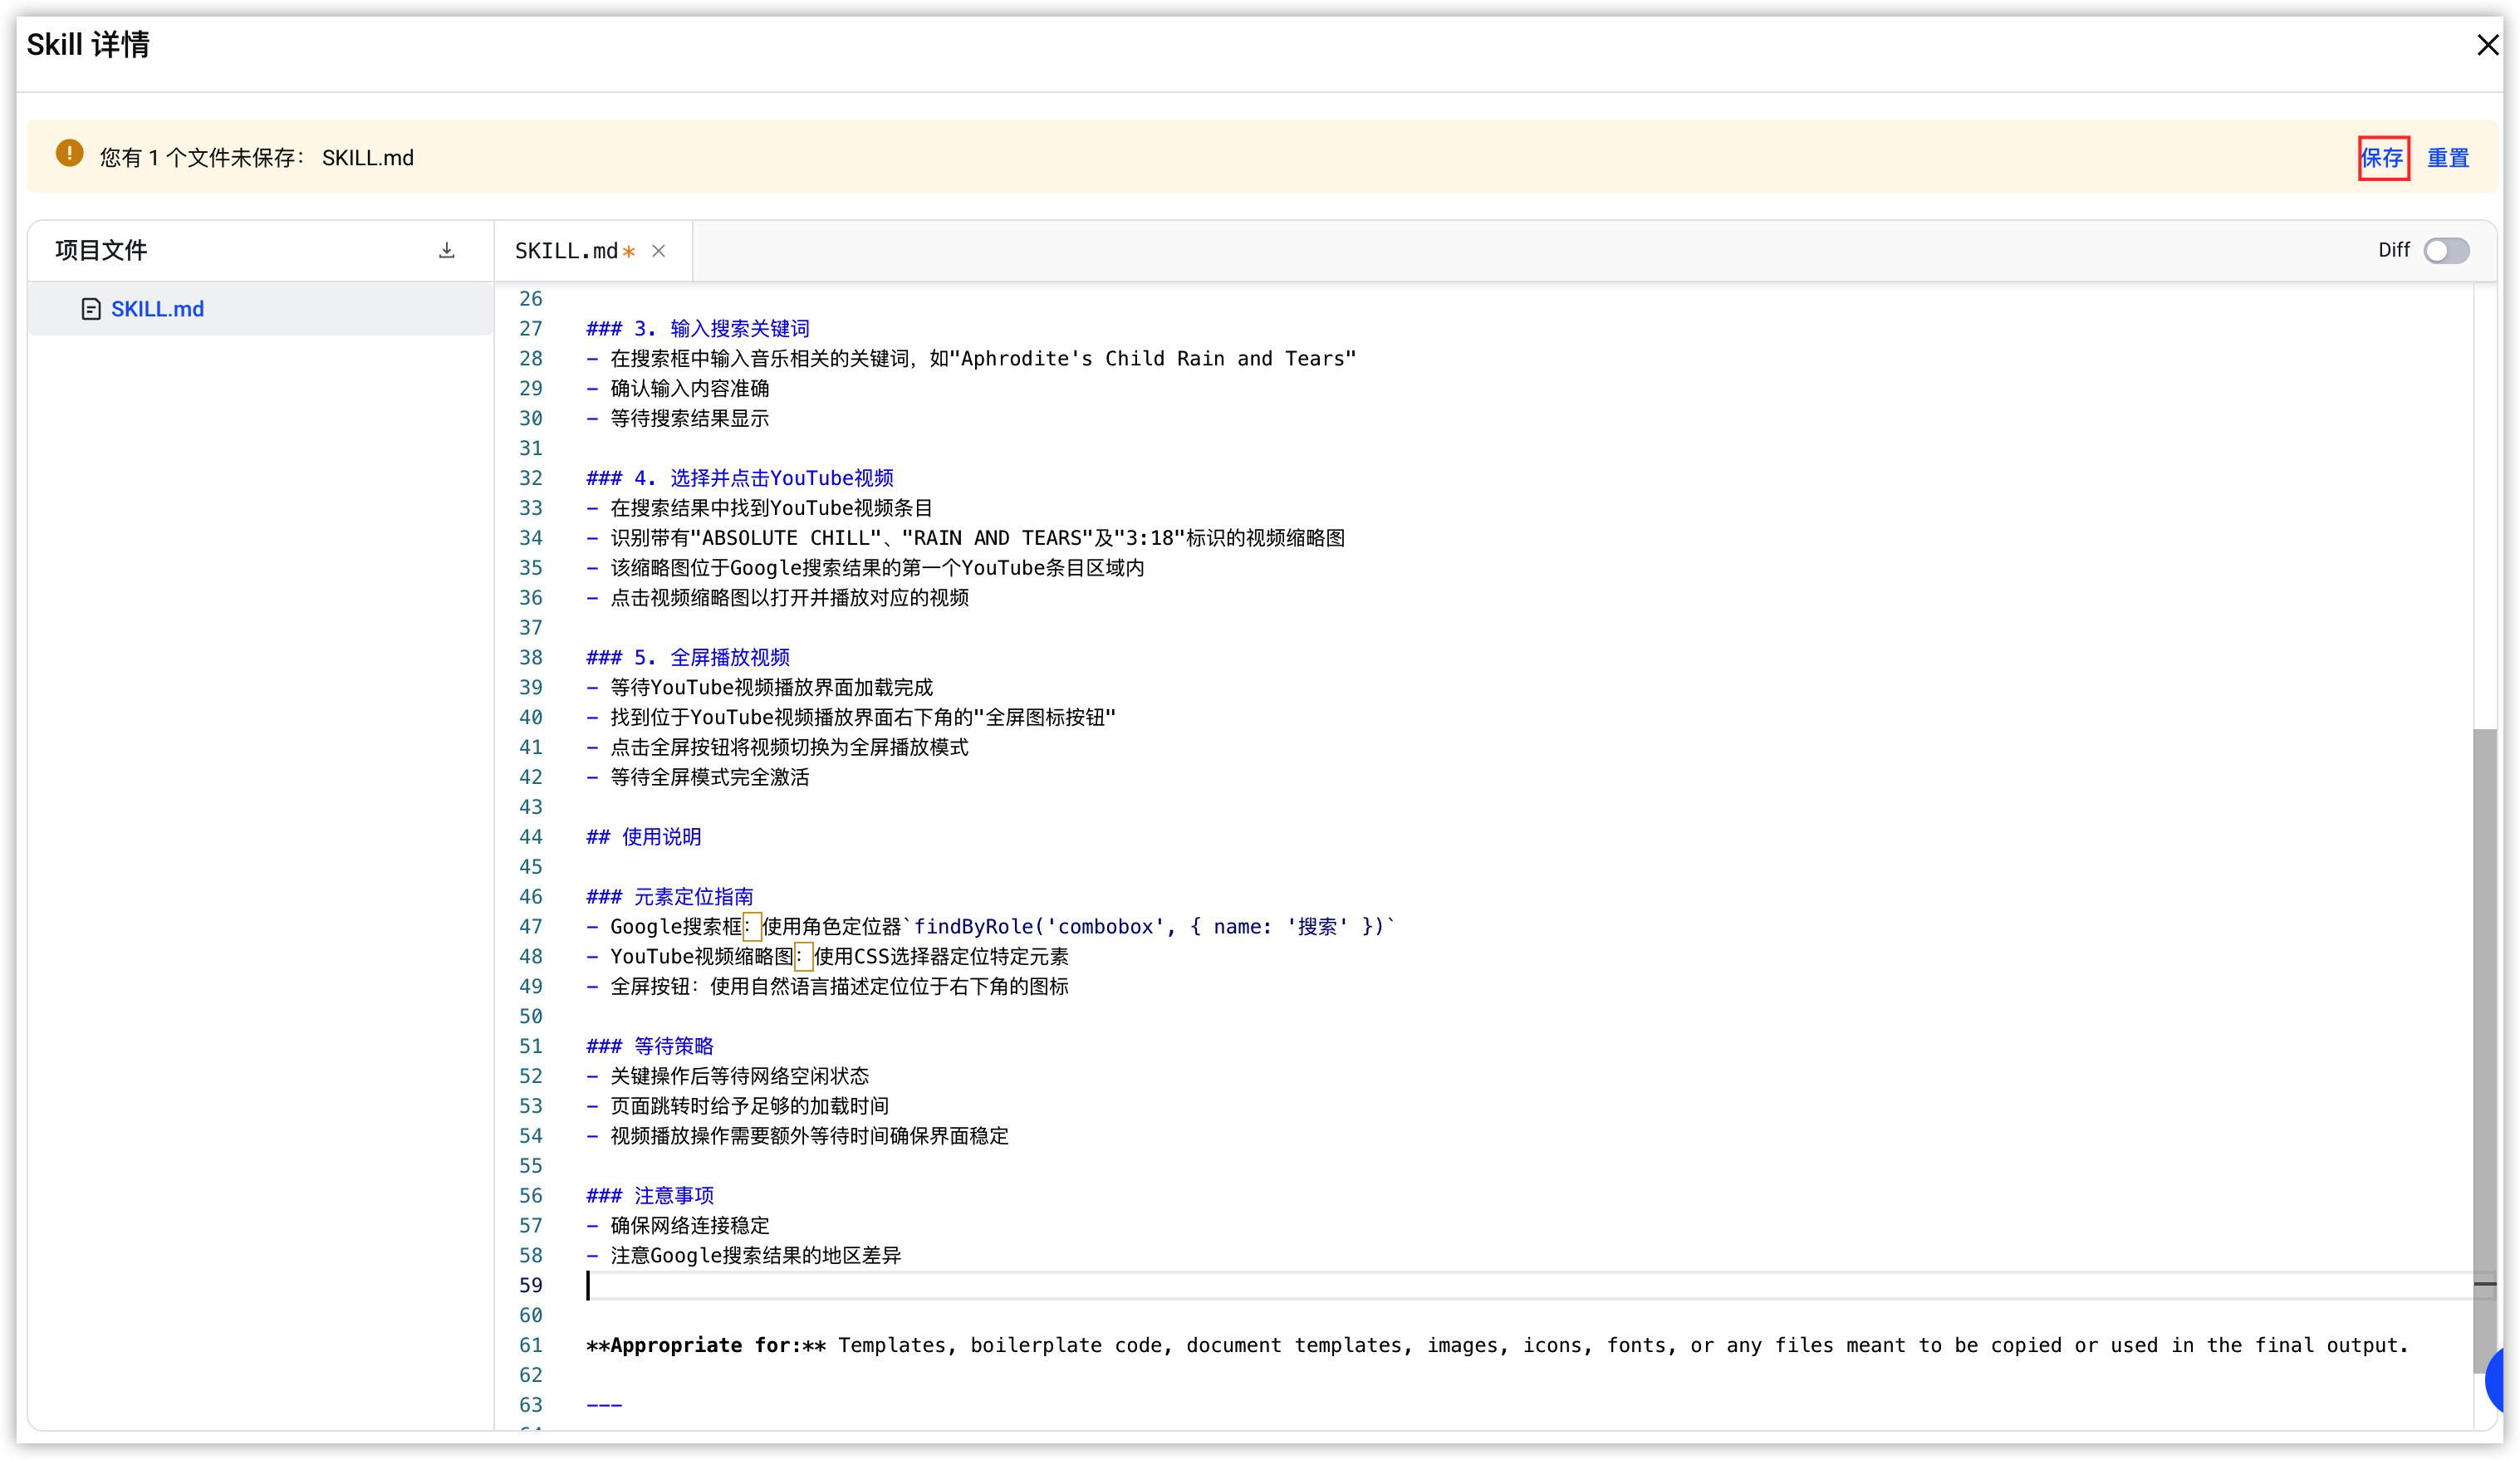
- 单击问题定位信息中对应的文件名称或行号,跳转至问题所在的目标文件。例如,页面显示技能.md:59 时,表示本次安全扫描检出的安全问题出现在技能.md 文件的第 59 行。
-
- 根据修复建议修改对应内容后,单击“保存”按钮。
-
- 确认修复内容无误后,单击“确定”按钮完成修复。系统将自动更新技能、生成新版本,并触发新版本的安全扫描。
步骤四:验证修复结果
待系统完成新版本的安全扫描后,将返回新版本的安全扫描页面并更新扫描结果。可在问题列表中确认原有问题是否已消除,并核查本次修改是否引入新的安全问题。若原有问题尚未修复或检测到新增问题,可参考 步骤三 再次定位对应文件与行号并继续整改,直至相关问题符合预期或全部处理完成。
最近更新时间:2026.10.10 11:54:25
这个页面对您有帮助吗?
有用
有用
无用
无用