应用性能监控全链路版
应用性能监控全链路版
应用性能监控全链路版


文档指南
请输入


产品动态
用户指南
应用性能监控
组件管理
接入指南
最佳实践
客户端监控
App 端监控
SDK 接入
使用指南
最佳实践
常见问题
App 端监控通用
Android 端监控
iOS 端监控
WebPro 端监控
使用指南
小程序 Pro 监控
PC 端监控
API 参考
API 接口 - 应用性能监控
告警管理
指标查询
Trace 分析
API 接口 - 客户端控制台
API 接口 - App 端
事件
报警
异常和崩溃
CPU 监控
电量监控
API 接口 - WebPro 端
Action 列表
报警
JS错误监控
性能监控
请求监控
静态资源监控
API 接口 - 小程序 Pro 端
JS 错误
报警
API 接口 - PC 端
崩溃
报警
常见问题
- 文档首页
 应用性能监控全链路版用户指南客户端监控客户端通用权限管理客户端自建权限管理
 复制全文
 下载 pdf
客户端自建权限管理
 文档反馈
 问问助手
主账号需要给团队内的子账号添加成员并设置角色,成员才可以管理或访问应用内的服务。
背景信息
主账号在APMPlus中默认被赋予了超级管理员的角色,主账号给子账号添加成员并设置角色,一部分子账号会被设置为管理员,一部分子账号会被设置为成员。各个角色的权限如下所示:
角色 | 权限 |
超级管理员 | 增删成员,所有成员的应用和服务增删,所有应用和服务的读写权限。 |
管理员 | 所有成员的应用和服务增删,所有应用和服务的读写权限。 |
成员 | 所选应用和服务的读写权限或只读权限,支持按需配置。 |
使用限制
- 目前,客户端监控提供 IAM 权限管理和自建权限管理两套授权管理系统,推荐使用 IAM 权限管理。此外,同一用户仅对一套权限系统生效,且 IAM 权限管理的优先级高于自建权限管理,例如:当同一用户同时配置两套权限时,仅 IAM 授权生效。
- 不能跨账号授权。
- 本文介绍的权限管理,是APMPlus独立的权限系统,不基于IAM。
前提条件
操作步骤
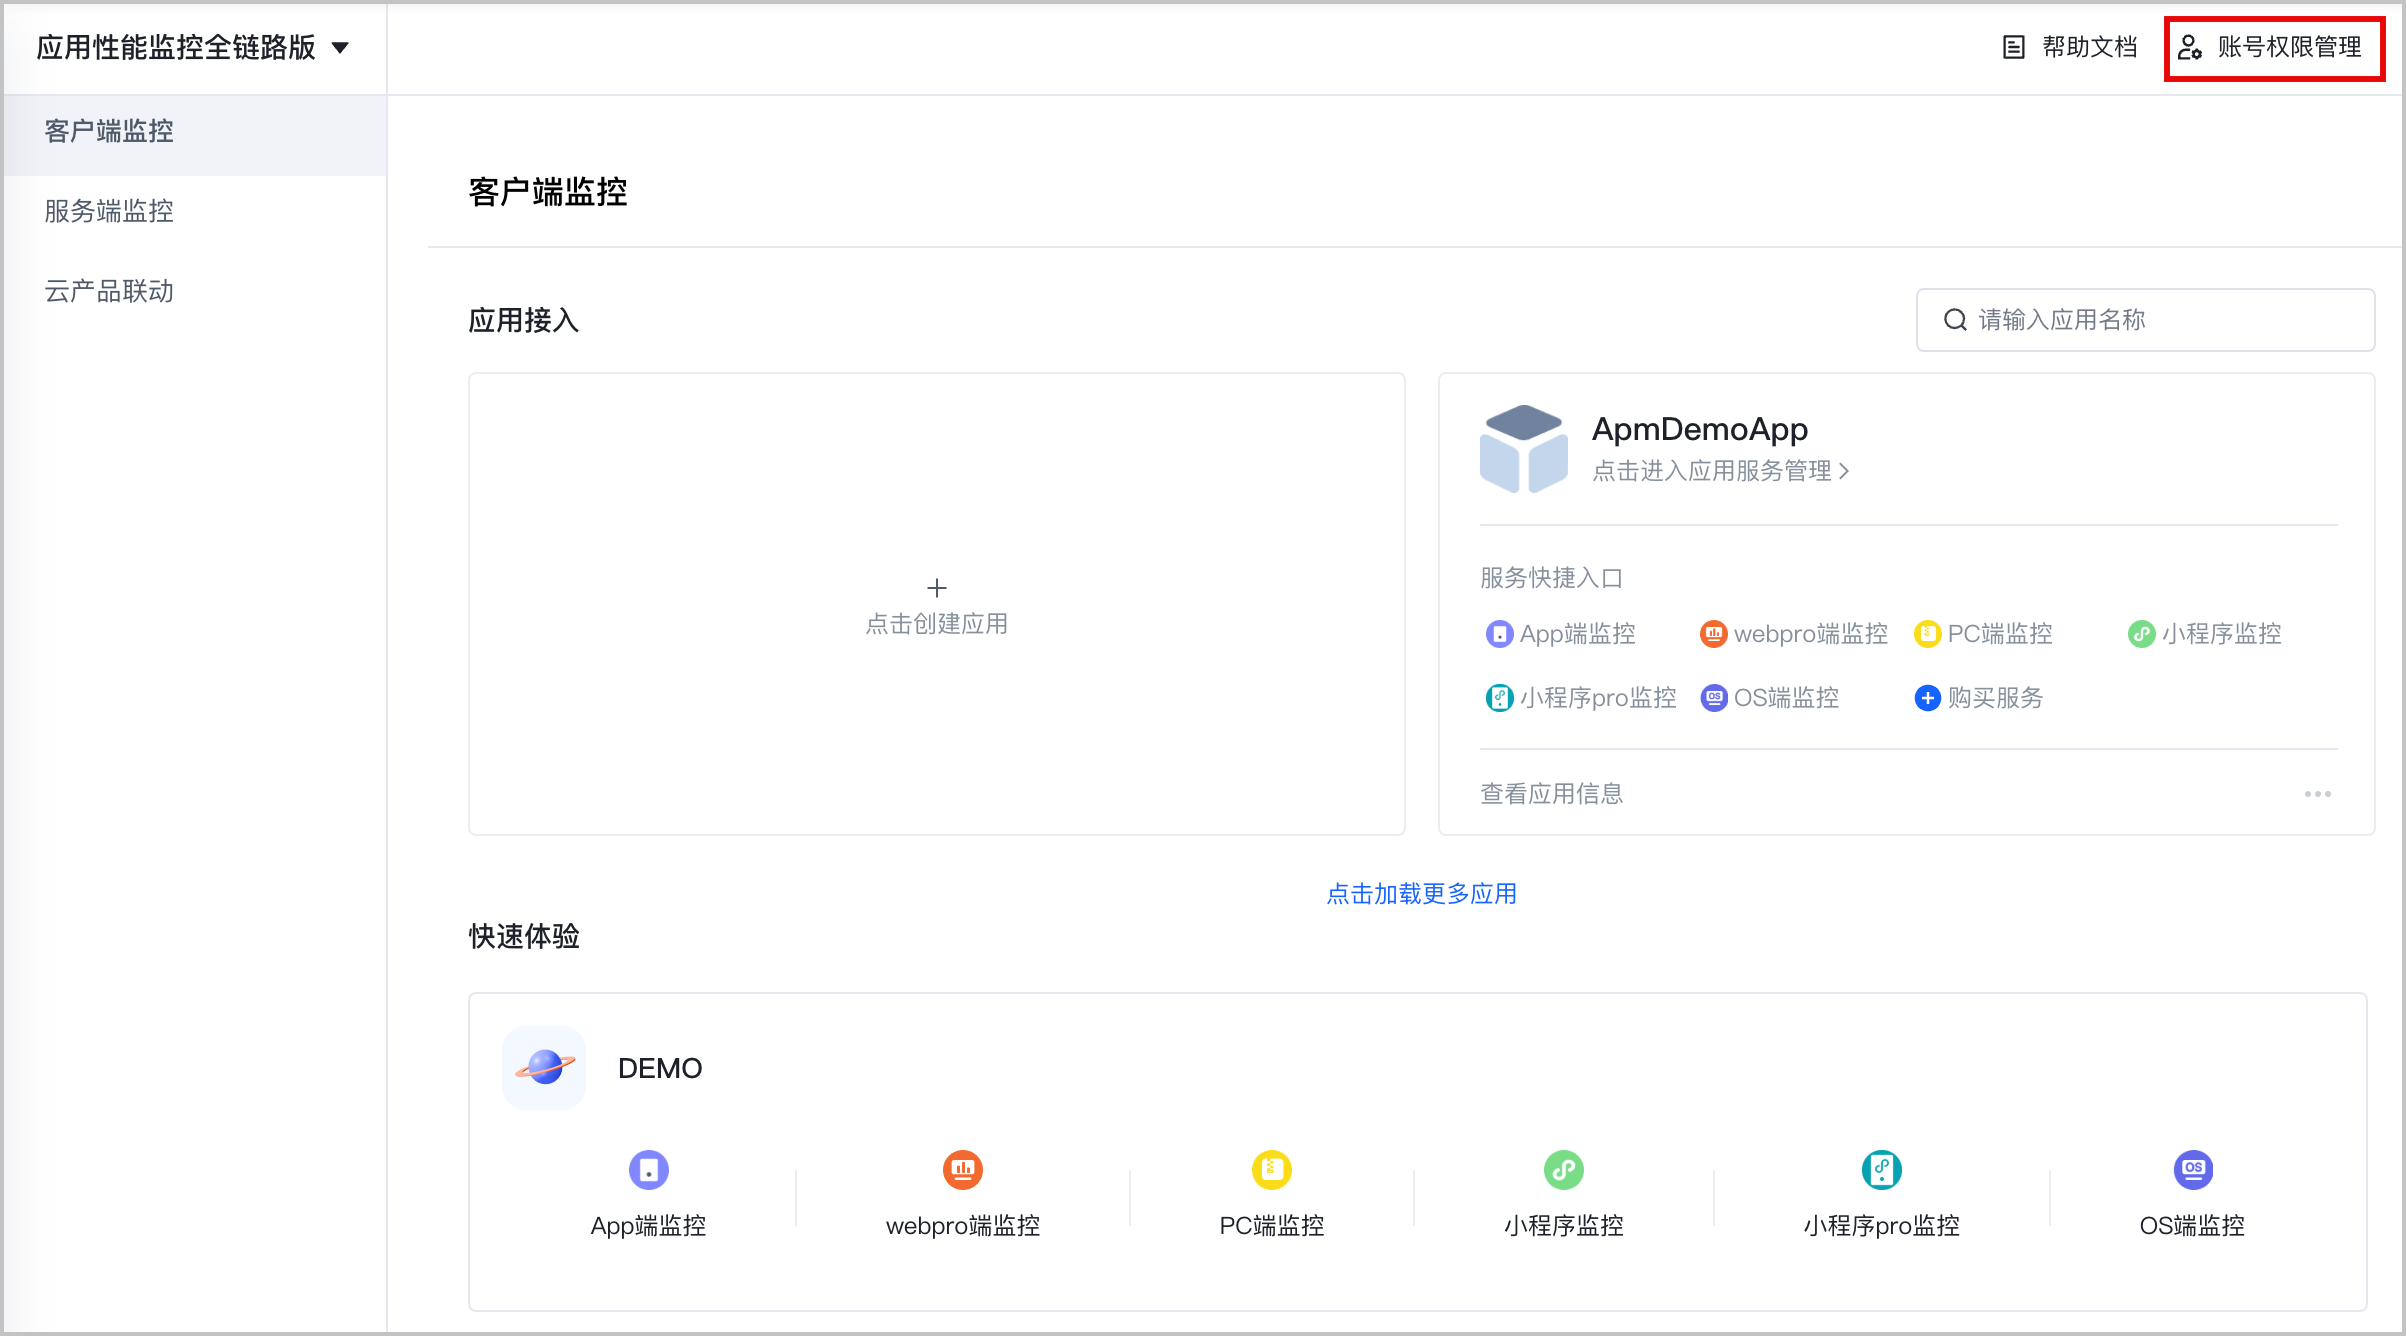
- 通过主账号登录 客户端监控控制台。
- 单击右上角账号权限控制。
- 单击添加成员,选择子账号和给子账号赋予的权限,然后单击确定。
-
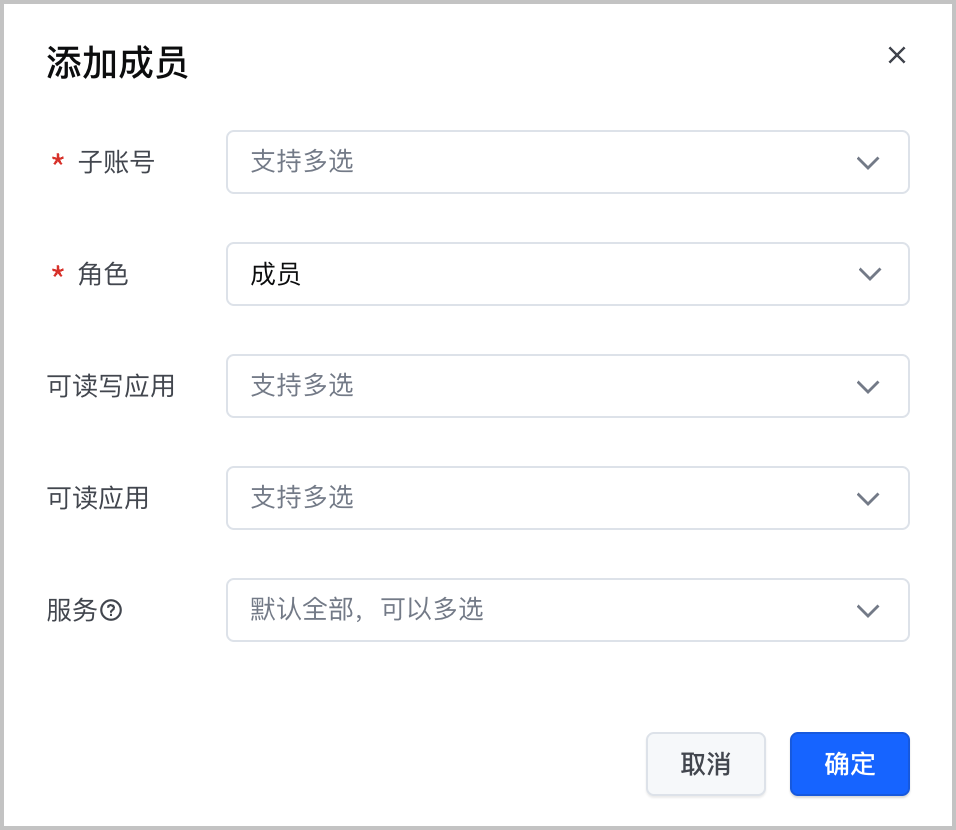
- 配置项说明:
- 配置项说明子账号选择子账号。支持多选。角色选择给子账号分配的角色。
- 管理员:为子账号选择管理员角色时,应用和服务无需选择,默认为全部应用和全部服务。
- 成员:为子账号选择成员角色时,需手动选择该子账号可见的应用和服务。
可读写应用选择可读写应用,支持多选。- 应用可置空,后续再补充。
- 应用选择全部应用,不仅包含当前所有的应用,还包括之后新增的应用,已选子账号都有角色赋予的权限。
可读应用选择可读应用,支持多选。- 应用可置空,后续再补充。
- 应用选择全部应用,不仅包含当前所有的应用,还包括之后新增的应用,已选子账号都有角色赋予的权限。
服务选择服务,支持多选。- 服务可置空,后续再补充。
- 服务选择全部服务,不仅包含当前所有的服务,还包括之后新增的服务,已选子账号都有角色赋予的权限。
- 当应用开通了该服务时,所选服务才会生效。
- 例如,给子账号甲配置了成员角色,选择了应用A和所有服务,但是应用A只开通了App端监控,那么甲只拥有App端监控的读写权限。
- 如果之后,甲开通了应用A的WebPro端监控服务,那么甲也会同时拥有WebPro端监控的读写权限。
最近更新时间:2026.02.10 19:56:22
这个页面对您有帮助吗?
有用
有用
无用
无用