托管 Prometheus
托管 Prometheus


文档指南

请输入


- 文档首页
 托管 Prometheus用户指南工作区跨账号/地域工作区聚合
 复制全文
 下载 pdf
跨账号/地域工作区聚合
 文档反馈
 问问助手
大型企业往往会在云端创建多个账号,将不同的账号分配给不同的部门或组织。作为企业管理员,需要将不同账号下工作区中的数据进行聚合和查询,掌握企业全局的资源和业务信息。托管 Prometheus 聚合查询工作区支持跨账号、跨地域聚合功能,允许将相同企业中不同账号的工作区进行聚合。
说明
【邀测·申请试用】:该功能目前处于 邀测 阶段,如需使用,请联系您的客户经理。
背景信息
企业组织
企业组织服务是火山引擎提供的多账号管理服务。企业组织维护了云上多个账号之间的关系,为其他服务提供企业上云的底层支撑能力。您可以创建企业组织,并通过邀请或创建的方式将您及您子公司的火山引擎账号统一加入到企业组织中进行管理。同时,可以通过资源标签对账号和组织单元进行标记、分类和管理,还可以通过组织策略对组织下的账号实现权限管控。
在火山引擎的企业组织中,主要涉及以下角色:
- 企业管理员:企业组织的管理员,具有账号组内的最高数据读写权限,可以访问、管理、指派其他成员账号。
- 组织单元:企业组织中承载组织结构的节点,支持将账号或其他层级的组织单元挂靠在该节点上。利用组织单元,可以方便的管理一类账号,例如将子公司 A 相关的账号都挂靠在 A 组织单元节点下,同时将管控策略 禁止访问云企业网 绑定在 A 组织单元节点上,统一管控子公司 A 的所有成员账号权限范围。
- 成员账号:企业组织中的成员,受到管理员的访问、管理和指派。成员账号之间资源、账单能够做到天然完全隔离,可以将资源不互通或保密要求高的 IT 项目、公司组织间分别建立成员账号进行分隔。
可信服务
为了帮助企业组织与云服务集成使用,企业组织支持指定云服务(例如:托管 Prometheus 服务)作为企业组织的 可信服务,即配置企业组织与云服务的互信关系。当云服务成为可信服务后,即可访问企业组织中的账号结构,企业组织的管理员也可以在可信服务中进行基于组织的业务操作,更便利的达成企业上云的业务目标。
说明
使用限制
- 跨地域工作区聚合时,仅支持聚合通用工作区,暂不支持聚合本地工作区。
- 跨地域工作区聚合时,暂不支持 柔佛 地域。详情请参见 地域和可用区。
前提条件
- 已创建企业组织,并完成组织单元和管控策略配置。详情请参见 企业组织文档。
- 已在企业组织中邀请或创建成员账号。详情请参见 成员账号管理。
- 成员账号已创建托管 Prometheus 通用工作区。详情请参见 创建通用工作区。
操作步骤
场景一:跨地域工作区聚合
跨地域工作区聚合场景,允许您将相同账号下,不同地域的工作区进行聚合。适用于使用一个账号,但是在多个地域存在监控数据的场景。操作步骤如下:
- 登录 VMP 服务控制台。
- 在顶部导航栏,选择目标地域。
- 在左侧导航栏中选择 工作区,进入工作区列表页面。
- 单击 创建,并选择 聚合工作区 页签,配置聚合查询工作区。
-
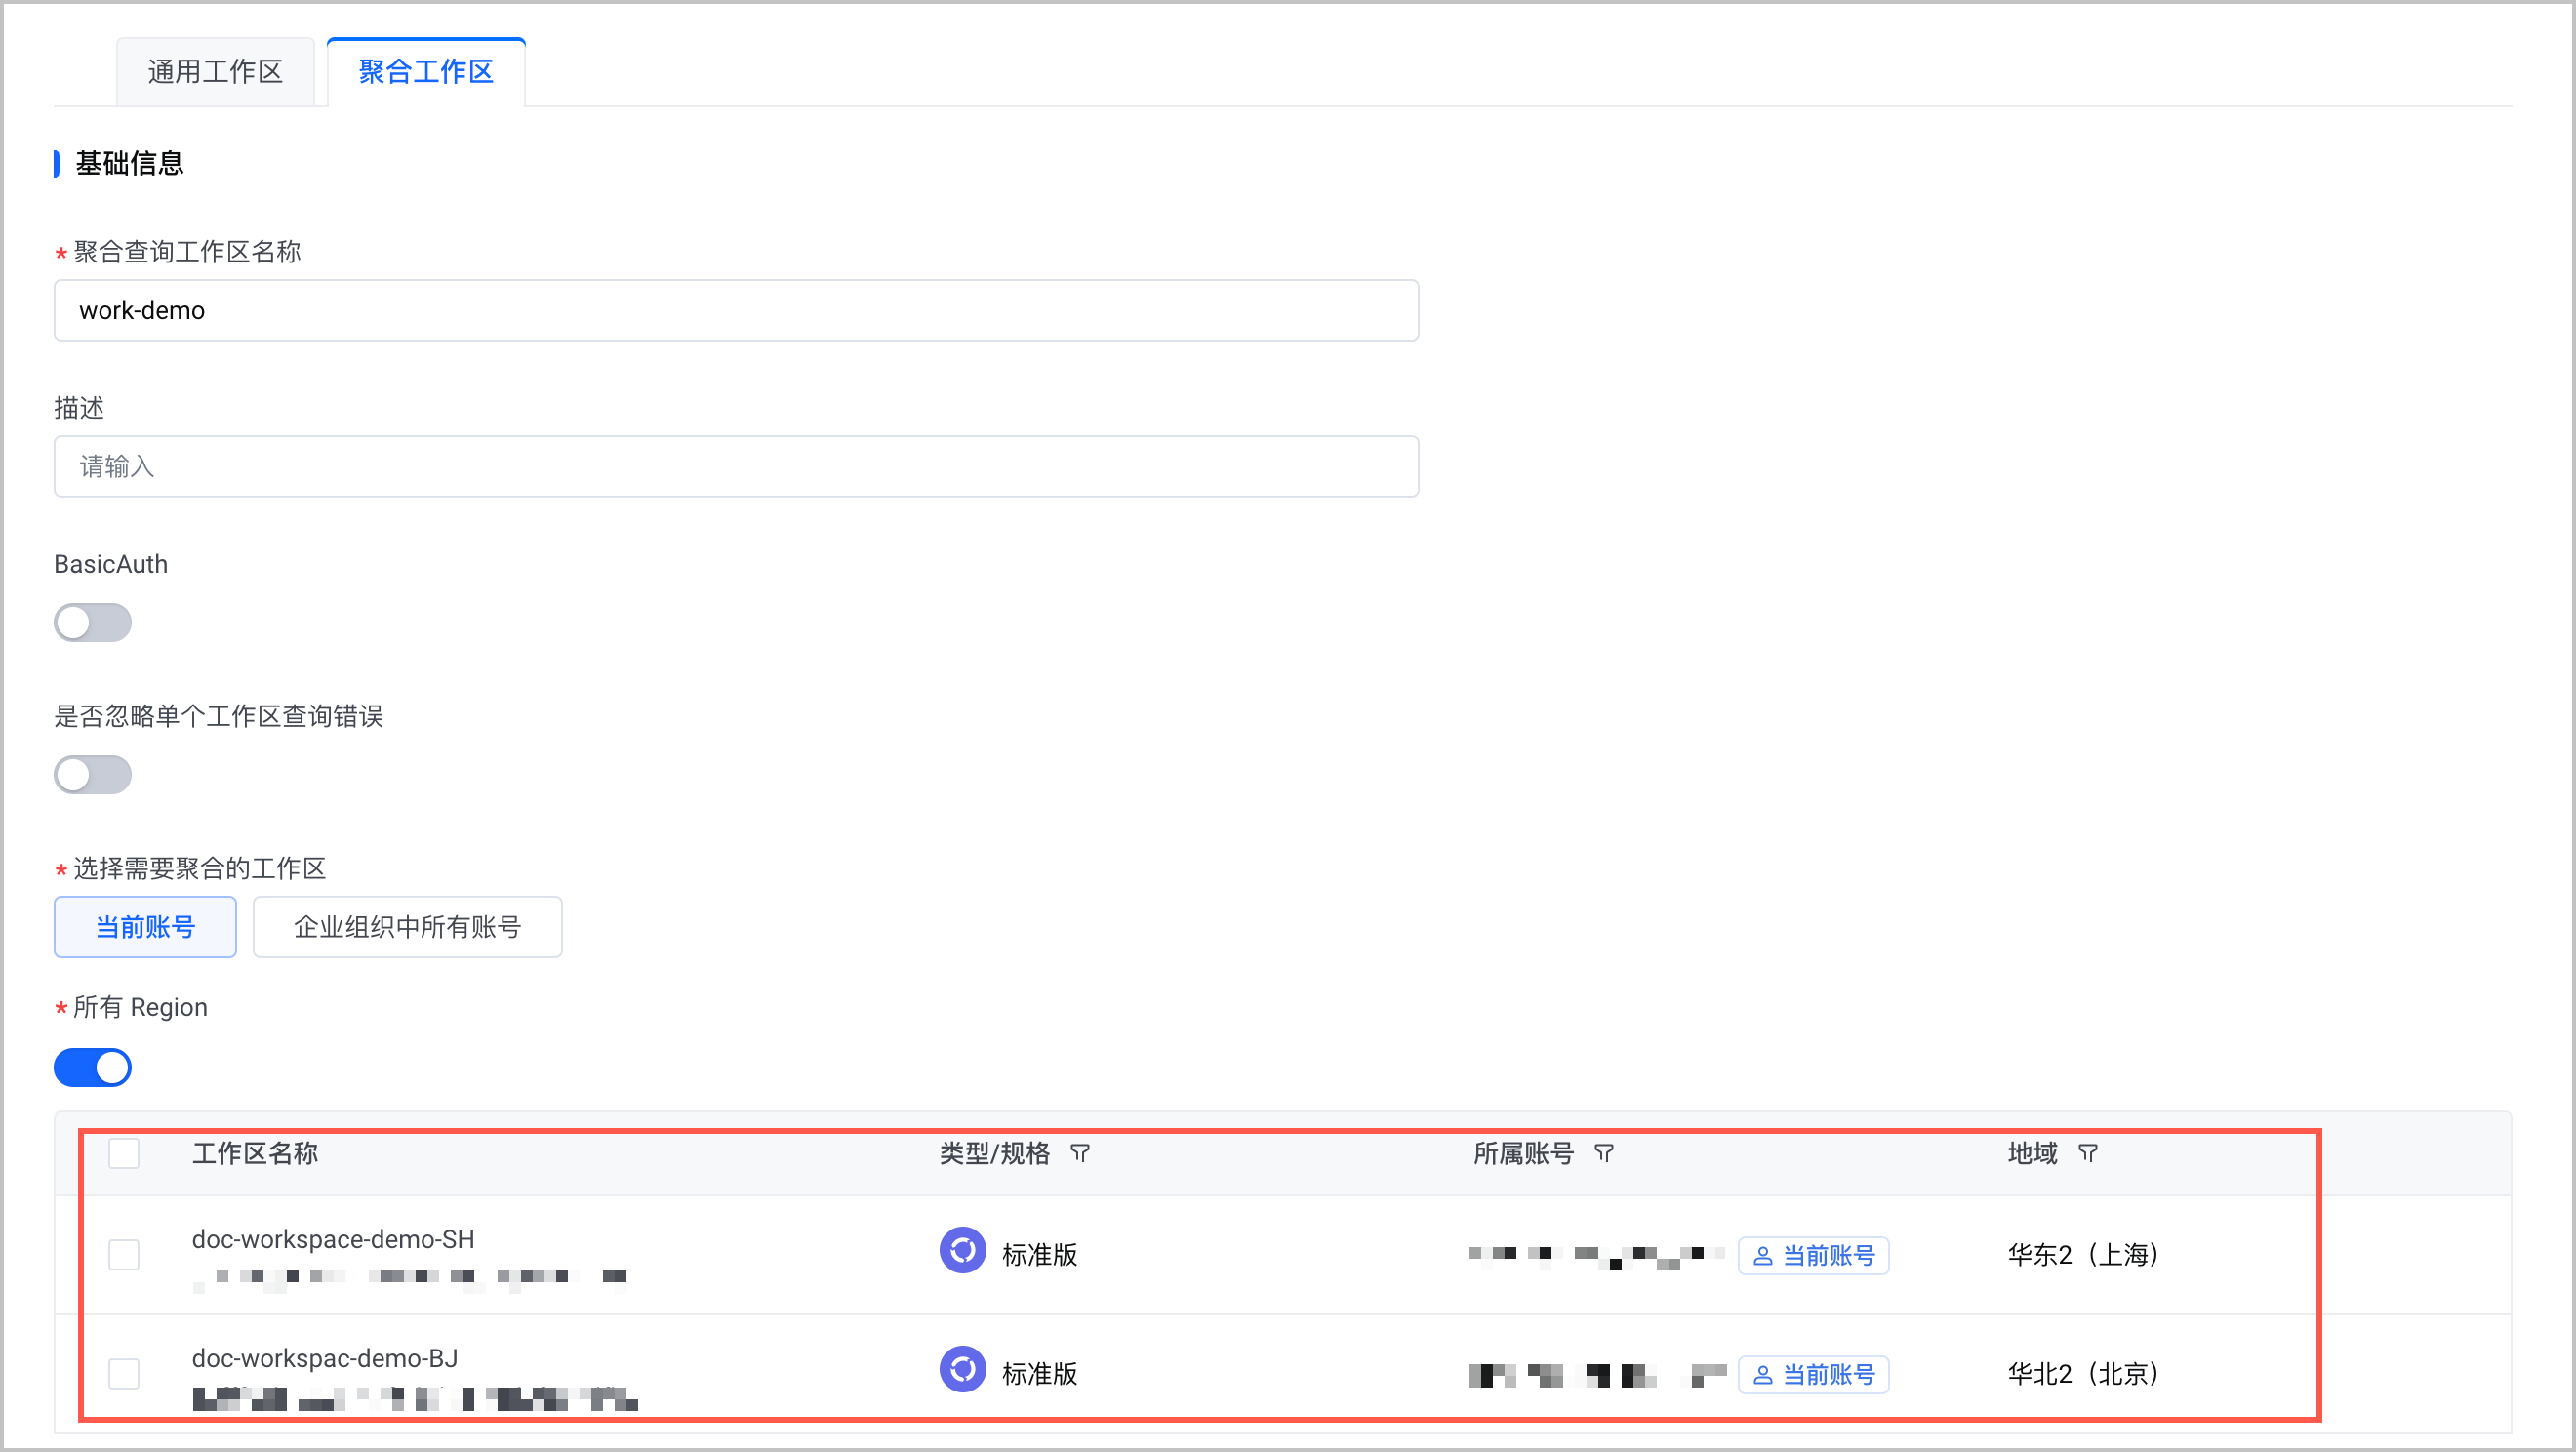
- 配置项说明聚合查询工作区名称配置聚合工作区的名称。字符串形式,取值范围为 1~100。描述配置聚合工作区的描述信息,可以详细描述该聚合查询工作区作用、范围等。BasicAuth配置 Basic Auth 认证功能。
- 当关闭 Basic Auth 认证功能时,工作区仅支持通过 火山引擎 AK/SK 进行认证鉴权,实现数据查询。
- 当开启 Basic Auth 认证功能时,工作区支持通过 用户名/密码 或 火山引擎 AK/SK 进行认证鉴权,实现数据查询。
用户名配置 Basic Auth 认证时,鉴权使用的用户名。- 支持大写字母、小写字母、数字和下划线_。
- 取值范围为 2~32。
密码配置 Basic Auth 认证时,鉴权使用的密码。- 支持大写字母、小写字母、数字和特殊字符,且至少包含其中的 3 种。
- 特殊字符包含!、@、#、$、%、^、*、&、(、)、_、+、-、=。
- 取值范围为 8~32。
确认密码再次输入配置 Basic Auth 认证时,鉴权使用的密码,保证 2 次的密码相同。是否忽略单个工作区查询错误配置查询时,是否忽略单个工作区查询错误。-
 表示忽略单个工作区查询错误。如果某个工作区报错,则查询时只返回成功的工作区数据。适用于对监控数据准确度要求不高的场景。
-
 表示不忽略单个工作区查询错误。如果某个工作区报错,则查询时整个聚合工作区都报错。适用于对监控数据准确度要求高的场景。
选择需要聚合的工作区选择需要进行聚合查询的工作区。选择 当前账号,表示选择当前账号下的工作区进行聚合。所有 Region是否聚合当前账号下不同地域的工作区。- 开启:表示查询当前账号在不同地域下的所有工作区。在工作区列表中勾选不同地域的工作区,则可以实现跨地域工作区聚合。
- 关闭:表示仅查询当前账号、在当前地域下的所有工作区。
- 单击 立即创建,并等待系统完成工作区创建。
场景二:跨账号工作区聚合
注意
仅企业组织管理员账号、代理管理员账号,支持跨账号聚合企业中成员账号的工作区。
跨账号工作区聚合场景,允许您使用企业组织管理员账号、代理管理员账号,将不同成员账号、在不同地域创建的工作区进行聚合。操作步骤如下:
- 使用企业组织管理员账号、代理管理员账号登录 VMP 服务控制台。
- 在顶部导航栏,选择目标地域。
- 在左侧导航栏中选择 工作区,进入工作区列表页面。
- 单击 创建,并选择 聚合工作区 页签,配置聚合查询工作区。
-
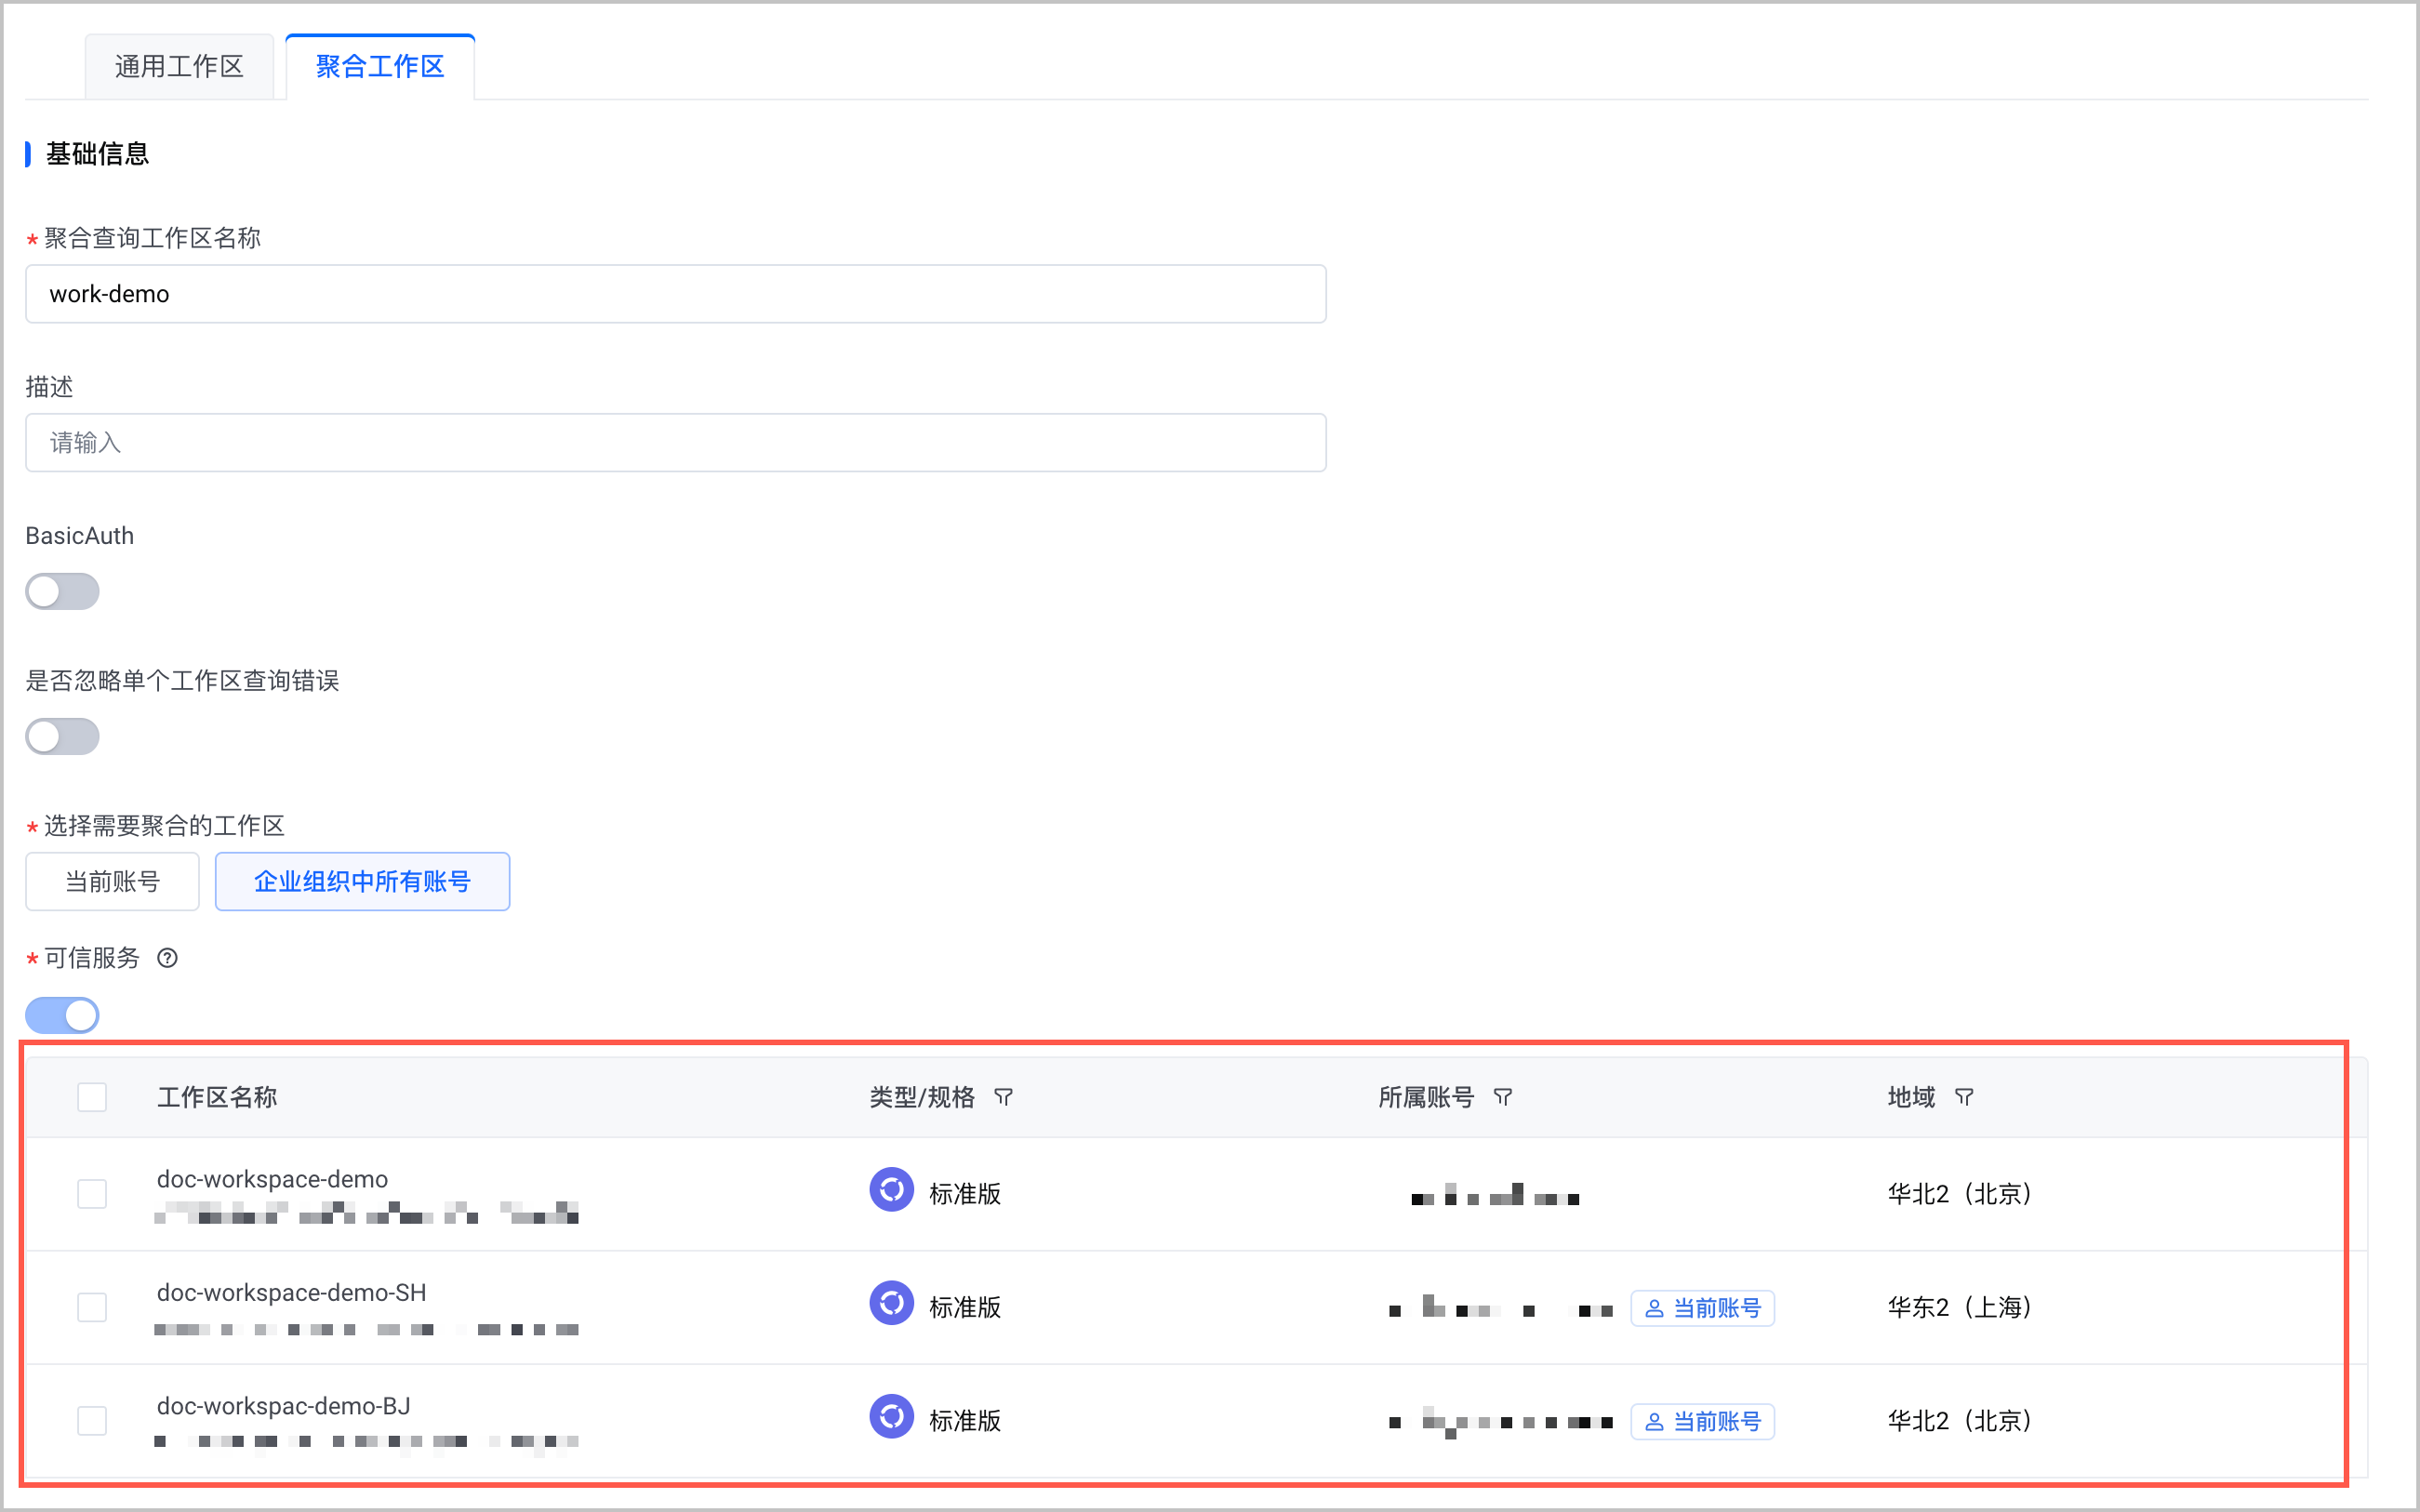
- 配置项说明聚合查询工作区名称配置聚合工作区的名称。字符串形式,取值范围为 1~100。描述配置聚合工作区的描述信息,可以详细描述该聚合查询工作区作用、范围等。BasicAuth配置 Basic Auth 认证功能。
- 当关闭 Basic Auth 认证功能时,工作区仅支持通过 火山引擎 AK/SK 进行认证鉴权,实现数据查询。
- 当开启 Basic Auth 认证功能时,工作区支持通过 用户名/密码 或 火山引擎 AK/SK 进行认证鉴权,实现数据查询。
用户名配置 Basic Auth 认证时,鉴权使用的用户名。- 支持大写字母、小写字母、数字和下划线_。
- 取值范围为 2~32。
密码配置 Basic Auth 认证时,鉴权使用的密码。- 支持大写字母、小写字母、数字和特殊字符,且至少包含其中的 3 种。
- 特殊字符包含!、@、#、$、%、^、*、&、(、)、_、+、-、=。
- 取值范围为 8~32。
确认密码再次输入配置 Basic Auth 认证时,鉴权使用的密码,保证 2 次的密码相同。是否忽略单个工作区查询错误配置查询时,是否忽略单个工作区查询错误。- 表示忽略单个工作区查询错误。如果某个工作区报错,则查询时只返回成功的工作区数据。适用于对监控数据准确度要求不高的场景。
- 表示不忽略单个工作区查询错误。如果某个工作区报错,则查询时整个聚合工作区都报错。适用于对监控数据准确度要求高的场景。
选择需要聚合的工作区选择需要进行聚合查询的工作区,选择 企业组织中所有账号,表示选择企业组织中其他账号创建的工作区进行聚合。说明在工作区列表的 所属账号 列中,标识有 当前账号 的工作区,表示当前登录账号创建的工作区。其他未标记的,表示企业组织中其他账号创建的工作区。可信服务开启或关闭可信服务。默认为开启,不支持配置。- 开启:开启跨账号可信服务,允许聚合企业组织中其他账号创建的工作区。
- 关闭:关闭跨账号可信服务,允许聚合企业组织中其他账号创建的工作区。
- 单击 立即创建,并等待系统完成工作区创建。
结果验证
获取查询地址
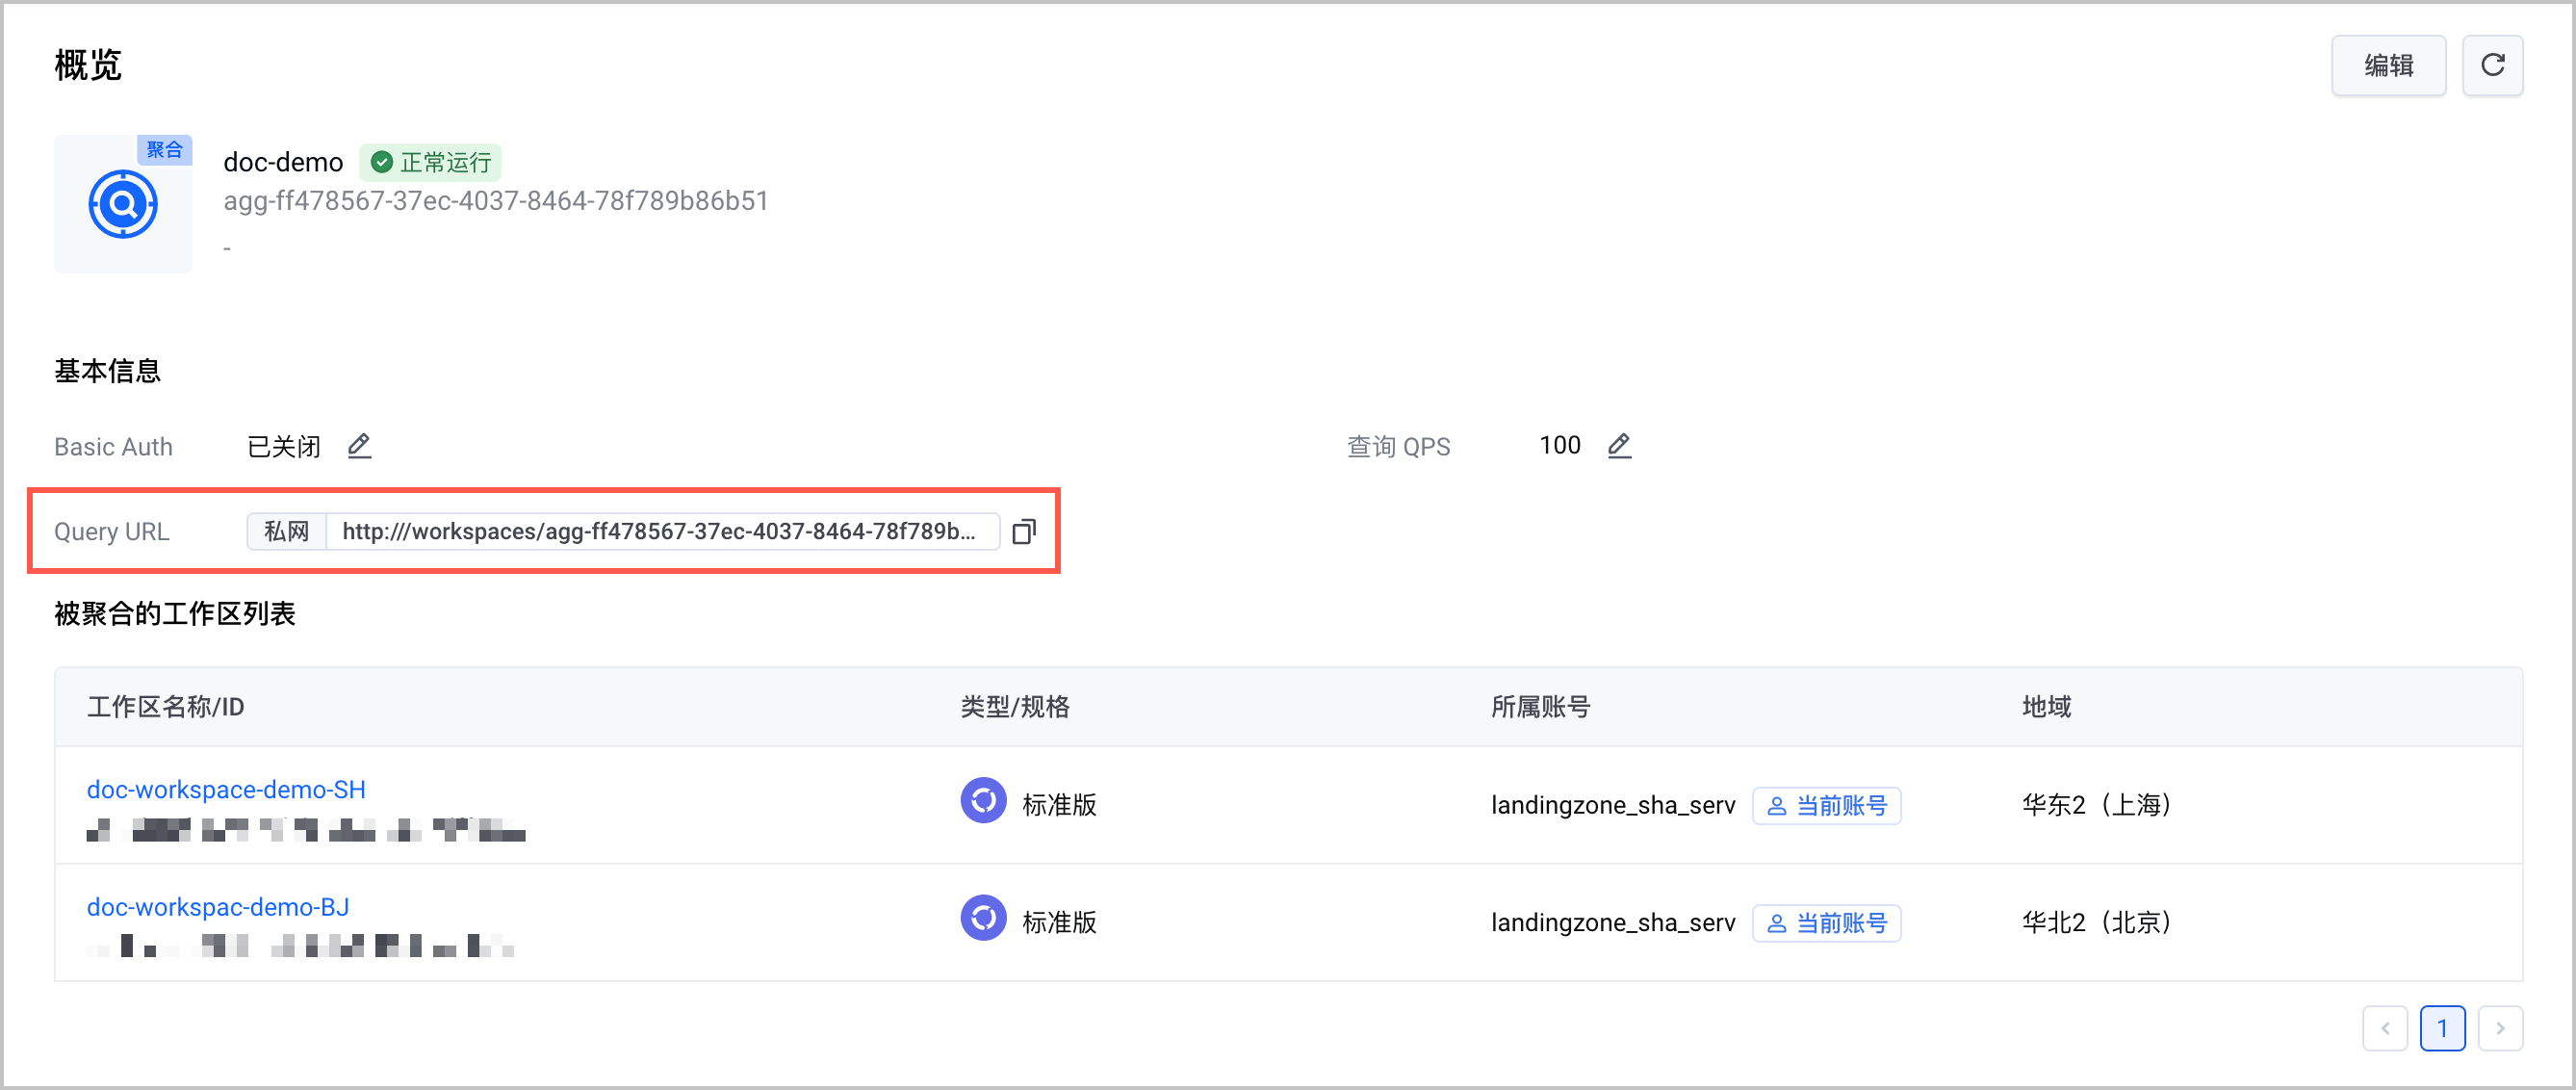
聚合查询工作区创建完成后,可以在工作区列表中查看工作区。

单击工作区名称,进入工作区详情,允许查看并获取工作区的 Query 地址。
说明
您可以在容器服务集群或 ECS 主机中自建 Grafana,并通过 Grafana 查看指标和创建大盘。
查询聚合指标
您可以使用 Explore 功能或 Grafana 查看聚合查询工作区中的指标。指标中会新增__ws__标签,用于指明该指标所属的工作区 ID,例如__ws__: f7a69888-***。

最近更新时间:2025.07.28 16:58:13
这个页面对您有帮助吗?
有用
有用
无用
无用