AgentKit
AgentKit


文档指南

请输入


- 文档首页
 AgentKitAgentKit用户指南网关MCP 接入MCP 服务创建 MCP 服务
 复制全文
 下载 pdf
创建 MCP 服务
 文档反馈
 问问助手
MCP 服务是 AgentKit 提供的统一服务接入能力,用于将外部工具、系统接口或已有服务接入平台,供智能体调用。通过创建 MCP 服务,可将不同来源、不同形态的外部能力纳入统一管理与调用体系,降低接入复杂度,提高能力复用和集成效率。
背景信息
MCP 协议用于简化大语言模型(LLM)与外部工具、API 和服务的交互。通过标准化接口,LLM 能够调用外部 API、运行脚本、访问数据库等,扩展了自身能力边界。MCP 的传输层支持多种协议,确保数据高效、安全传输。典型应用场景包括智能助手与代理、企业级知识管理、开发者工具与 IDE 集成、多模态数据集成等。此外,MCP 还提供了交互式调试工具,帮助开发者高效测试和调试相关服务器与客户端。
MCP 协议版本
MCP 协议版本用于定义消息格式、能力声明、初始化方式和调用行为;Streamable HTTP 是消息传输方式,二者是不同概念。当前 MCP 服务通过 Streamable HTTP 对外提供访问时,客户端仍需根据自身支持情况选择对应的 MCP 协议版本进行调用。AgentKit MCP 服务兼容以下 MCP 协议版本:
- 2026-07-28
- 2025-11-25
- 2025-06-18
- 2025-03-26
创建方式说明
AgentKit 支持部署 MCP 服务、导入 MCP 服务、HTTP 转 MCP 三种创建方式,分别适用于从零部署、接入已有服务、改造现有 API 三类场景。
- 没有可直接接入的平台化服务、希望由 AgentKit 承载部署与访问 → 选部署 MCP 服务。
- 已有成熟可用的 MCP 服务 → 选导入 MCP 服务,接入周期更短。
- 主要沉淀的是 HTTP API 而非原生 MCP 服务 → 选 HTTP 转 MCP,降低改造成本。
创建方式 | 适用场景 |
| |
| |
|
部署 MCP 服务
前提条件
- 确认待部署 MCP 服务来源(自研/公开),确认部署所需基础环境和访问要求。
- 已了解 MCP 服务相关计费项及其说明。MCP 服务为收费功能,且服务接入共享网关和接入专属网关涉及的计费项不同,建议您在创建前先了解相关费用,详见计费说明。
- 如果在专属网关模式下使用导入 MCP 服务或 HTTP 转 MCP 服务方式,并且后端服务为私网访问固定域名的场景,请提前完成网络打通。
- 打通专属网关与后端服务间网络。详细配置可参考:中转路由器 TR - 搭建云上VPC网络与云下IDC的独立互通、专线连接-最佳实践。
- 放通业务端口,以及 DNS 所需的 UDP/TCP 53(如使用自定义 DNS 端口,以实际端口为准)。以后端服务部署在第三方云服务为例,需要创建Private DNS 入站 Endpoint,在第三方云的 Private DNS “内网解析 / 服务地址”中新建入站终端节点,选择已与火山 VPC 互通的第三方 VPC,并记录入站服务 IP 地址。DNS 端口按标准使用 53,建议同时放通 UDP 53 和 TCP 53。
- 腾讯云:相关配置可参考腾讯云官方文档 Private DNS 服务地址。
- 阿里云:相关配置可参考阿里云官网文档阿里云入站终端节点。
操作步骤
- 登录AgentKit控制台。
- 在左侧导航树中选择“网关 > MCP 接入”,单击“MCP 服务”页签。
-
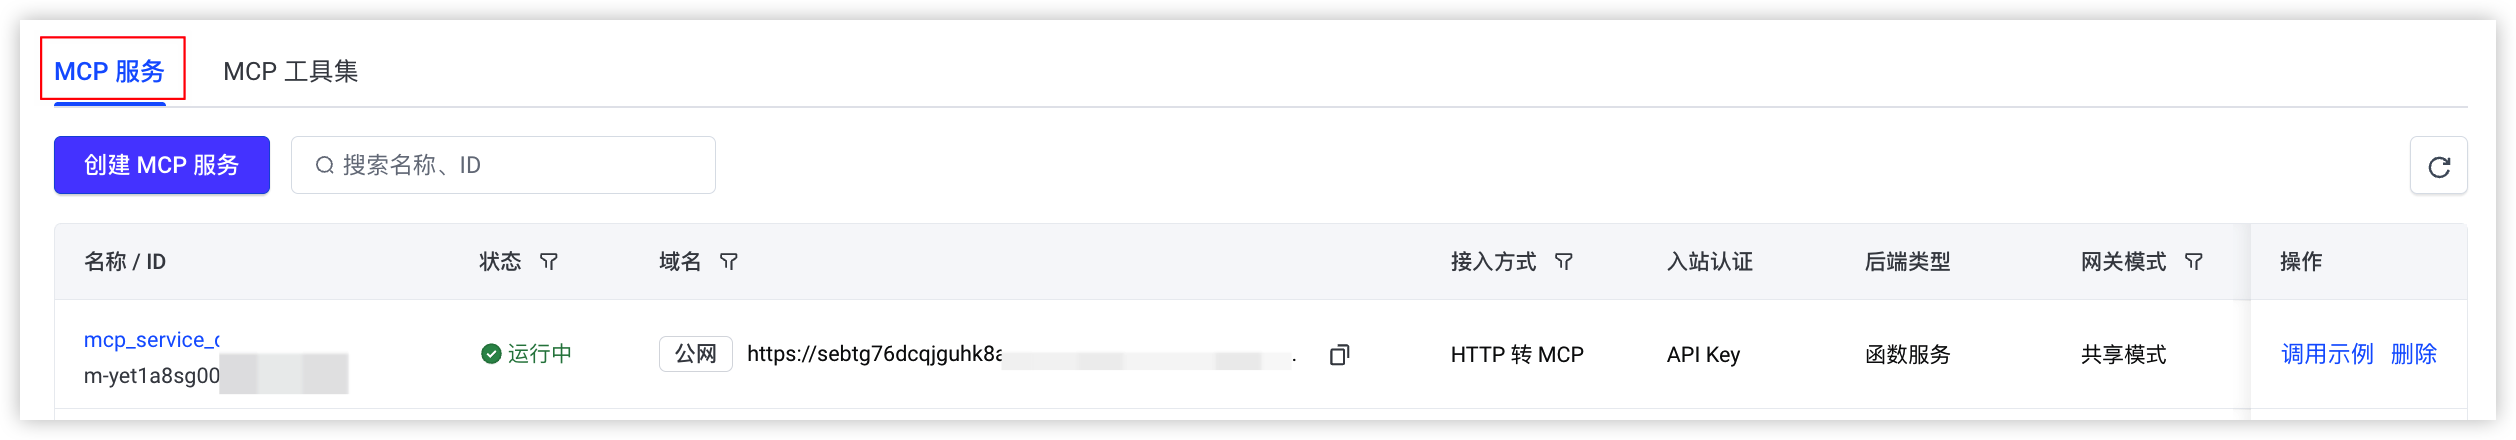
- 单击“创建 MCP 服务”按钮,在创建页面参照下表完成参数配置,配置完成后单击“创建”按钮,完成操作。
- 参数说明基本信息名称配置 MCP 服务的名称,MCP 服务创建成功后不支持修改名称。所属网关选择 MCP 服务所属的网关类型。
- 专属网关(推荐):MCP 服务运行在您独立创建的网关实例上,资源专属不共享,可提供稳定的容量保障,适用于对可靠性要求较高的生产环境。选择后,需指定关联的网关实例,如果没有可用网关实例,单击下拉框中“去创建”按钮创建,详细操作请参见创建网关实例。
- 共享模式:MCP 服务运行在平台统一提供的共享网关资源上,无需创建网关实例。共享模式下存在 QPS 等限流限制,适用于功能验证(POC)或低流量测试场景,不建议用于生产环境。
注意MCP 服务创建后,所属网关不可更换,请根据实际业务场景谨慎选择。接入方式协议支持选择协议支持类型,当前仅支持 Streamable HTTP 协议。Streamable HTTP(流式 HTTP 模式) 是基于标准HTTP协议的双向、可选择流式传输机制,服务器能够边生产请求边发送请求,适合实时、大文件、流式响应场景。访问路径配置新创建 MCP 服务的访问路径,默认路径为/mcp。网络配置网络配置当所属网关选择共享模式时需配置此参数,专属网关模式下 MCP 服务使用所关联网关实例的网络访问配置。配置 MCP 服务的网络访问方式,即新创建 MCP 服务能被哪种网络访问。- 公网访问:默认访问方式。希望被 Trae / Codex 等外部服务访问,选择此方式。
- 私网访问:希望被 AgenKit 上的 Agent 访问,不对外提供服务,仅在内部使用,选择此方式。地域下的任意一个 VPC 和子网,每个可用区支持最多选择一个子网。
注意当前 MCP 工具集暂不支持添加仅开启“私网访问”的 MCP 服务,若您要使用私网访问的方式从 MCP 工具集中暴露 MCP 服务中的工具,请同时开启公网访问。共享公网访问是否开启共享公网访问开关。- 所属网关为专属网关:部署公共包时需要访问公网拉取依赖。
- 开启:MCP 服务将使用平台提供的公网出口访问公网。
- 未开启:MCP 服务将默认使用您网关实例所在私有网络(VPC)内自定义公网出口。
说明当「所属网关」选择「专属网关」时,共享公网访问参数位于「后端配置」部分,而非当前位置。- 所属网关为共享模式:“后端配置方式”为“JSON 配置”时,需要访问公网拉取公共包部署服务。如果此处不开启共享公网访问,请务必确保您的 VPC 内,存在可用公网出口,否则会导致 MCP 服务不可用。
- 开启:MCP 服务将使用平台提供的公网出口访问公网。
- 未开启:MCP 服务将默认使用您选择的私有网络(VPC)已配置的公网出口。
认证信息入站身份认证配置 MCP 服务身份认证方式。入站身份认证是构建服务访问的第一道安全屏障,确保只有经过授权的主体才能调用 MCP 服务,避免非法访问、数据泄露和恶意攻击。支持以下配置方式:- API Key:输入名称后,平台会自动创建并绑定对应 API Key,用于服务访问和身份校验,可在服务详情页查看。
注意- API Key 与 OAuth JWT 为互斥的认证方式,同一 MCP 服务仅可启用其中一种。
- API Key 模式最多可配置 1 个,OAuth JWT 模式最多可绑定 5 个客户端。
- 生产环境中所有 MCP 服务必须开启入站认证。未开启入站认证的 MCP 端点等同于把内部业务 API 暴露到公网,可能被未授权访问,带来越权访问与数据泄露风险。
后端配置配置方式选择新创建 MCP 服务后端服务的配置方式,支持 JSON 配置和镜像。- JSON 配置:直接输入 JSON 格式的 MCP 服务配置,平台按配置内容启动服务。适用于已有现成的 MCP 服务启动配置、服务可通过命令方式直接拉起(如通过 command+args 指定启动命令和参数)、想快速轻量部署验证等场景。
- 镜像:基于自定义镜像创建 MCP 服务,平台在镜像提供的运行环境中启动服务。适用于服务依赖特定运行环境/系统库/第三方依赖,无法简单命令直接启动、已有成熟容器化交付物想直接复用、需要对运行环境做更完整控制等场景。
服务配置当配置方式选择 JSON 配置时需配置此参数。用于填写 JSON 格式的 MCP 服务配置,定义启动方式及参数(如启动命令、参数),需确保内容与实际服务启动方式一致,否则可能导致服务无法启动。示例模板如下:- npx
- {"mcpServers": {"time": {"command": "uvx","args": ["mcp-server-time"]}}}
- uvx
- {"mcpServers": {"time": {"command": "uvx","args": ["mcp-server-time"]}}}
-
镜像当配置方式选择镜像时需配置此参数。选择用于 MCP 服务运行所使用的镜像。下拉选择已上传至镜像仓库、与服务代码和运行环境匹配的镜像,若无可用镜像,请单击“创建镜像”按钮,先准备镜像。启动命令当配置方式选择镜像时需配置此参数。配置镜像启动后用于拉起服务的命令。注意需根据自身镜像内容和代码实际启动方式填写(如启动脚本路径),示例值 ./run.sh仅供参考。填写错误会导致服务拉起失败。环境变量当配置方式选择镜像时需配置此参数。自定义配置的环境变量,在 MCP 服务代码运行时可以直接读取。实现代码和配置的分离,增强代码的可移植能力。环境变量为非必填项,仅在服务依赖环境变量时填写。支持如下两种环境变量配置方法:- 使用表单编辑:通过键值对方式,配置环境变量,适用于变量少、可逐条录入场景。
- 使用 JSON 格式编辑:通过 JSON 文件方式配置环境变量,适用于批量/结构化维护场景。
- JSON 文件需满足如下格式:
- {"envKey1": "envValue1","envKey2": "envValue2"}
-
日志服务IAM角色自定义部署 MCP 服务时,需为承载该服务的函数服务配置对应角色权限,完成跨云服务访问授权,保障 MCP 服务的正常运行,建议按最小权限原则选择角色。- 新建角色:默认为您创建支持访问函数服务的角色。角色包含访问函数服务所必要的访问策略。创建完成后支持在IAM控制台查看并修改角色的权限。
- 选择已有:选择已创建的角色。角色权限必须包含访问函数服务的相关权限,否则可能导致 MCP 服务不可用。示例如下:
- {"Statement": [{"Effect": "Allow","Action": ["sts:AssumeRole"],"Principal": {"Service": ["vefaas"]}}]}
高级配置所属项目标签标签由一个键-值对(Key-Value)组成,用于标识云资源,可以从不同维度(例如用途、所有者或环境等)对云资源进行分类,便于搜索和聚合。说明单次操作最多可绑定 20 个标签,单个资源最多可绑定 50 个标签。
- 创建成功后,在 MCP 服务列表中可看到新创建的 MCP 服务。
导入 MCP 服务
前提条件
- 准备已有服务的接入信息,确认可通过固定域名/容器服务/云服务器/函数服务方式被平台识别接入。
- 通过已有的后端服务创建 MCP 服务前,请先完成对应后端服务的创建。
- 函数服务:已创建函数实例,操作详情参见 函数创建方式选型。
- 容器服务:已在容器服务中创建服务,操作详情参见 服务。
- 云服务器:已创建云服务器实例,操作详情参见 购买并使用云服务器实例。
操作步骤
- 登录AgentKit控制台。
- 在左侧导航树中选择“网关 > MCP 接入”,单击“MCP 服务”页签。
-
- 单击“创建 MCP 服务”按钮,在创建页面参照下表完成参数配置,配置完成后单击“创建”按钮,完成操作。
- 参数说明基本信息名称配置 MCP 服务的名称,MCP 服务创建成功后不支持修改名称。所属网关选择 MCP 服务所属的网关类型。
- 专属网关(推荐):MCP 服务运行在您独立创建的网关实例上,资源专属不共享,可提供稳定的容量保障,适用于对可靠性要求较高的生产环境。选择后,需指定关联的网关实例,如果没有可用网关实例,单击下拉框中“去创建”按钮创建,详细操作请参见创建网关实例。
- 共享模式:MCP 服务运行在平台统一提供的共享网关资源上,无需创建网关实例。共享模式下存在 QPS 等限流限制,适用于功能验证(POC)或低流量测试场景,不建议用于生产环境。
注意MCP 服务创建后,所属网关不可更换,请根据实际业务场景谨慎选择。接入方式选择接入 MCP 服务的方式,此处选择导入 MCP 服务。协议支持选择协议支持类型,当前仅支持 Streamable HTTP 协议。Streamable HTTP(流式 HTTP 模式) 是基于标准HTTP协议的双向、可选择流式传输机制,服务器能够边生产请求边发送请求,适合实时、大文件、流式响应场景。访问路径配置新创建 MCP 服务的访问路径,默认路径为/mcp。网络配置网络配置当所属网关选择共享模式时需配置此参数,专属网关模式下 MCP 服务使用所关联网关实例的网络访问配置。配置 MCP 服务的网络访问方式,即新创建 MCP 服务能被哪种网络访问。- 公网访问:默认访问方式。希望被 Trae / Codex 等外部服务访问,选择此方式。
- 私网访问:希望被 AgenKit 上的 Agent 访问,不对外提供服务,仅在内部使用,选择此方式。地域下的任意一个 VPC 和子网,每个可用区支持最多选择一个子网。
注意当前 MCP 工具集暂不支持添加仅开启“私网访问”的 MCP 服务,若您要使用私网访问的方式从 MCP 工具集中暴露 MCP 服务中的工具,请同时开启公网访问。认证信息入站身份认证配置 MCP 服务身份认证方式。入站身份认证是构建服务访问的第一道安全屏障,确保只有经过授权的主体才能调用 MCP 服务,避免非法访问、数据泄露和恶意攻击。支持以下配置方式:- API Key:输入名称后,平台会自动创建并绑定对应 API Key,用于服务访问和身份校验,可在服务详情页查看。
注意- API Key 与 OAuth JWT 为互斥的认证方式,同一 MCP 服务仅可启用其中一种。
- API Key 模式最多可配置 1 个,OAuth JWT 模式最多可绑定 5 个客户端。
- 生产环境中所有 MCP 服务必须开启入站认证。未开启入站认证的 MCP 端点等同于把内部业务 API 暴露到公网,可能被未授权访问,带来越权访问与数据泄露风险。
后端配置服务类型配置 MCP 服务对接的后端服务类型。- 不同网关模式下支持服务类型说明
- 所属网关为专属网关:支持函数服务、云服务器、固定域名。
- 所属网关为共享模式:支持函数服务、容器服务、云服务器、固定域名。
- 后端服务类型说明
- 函数服务:已有 MCP Server 部署在火山引擎函数服务中。请选择目标函数服务veFaaS。
- 容器服务:已有 MCP Server 部署在火山引擎容器服务中。请选择容器服务中目标服务所处的容器集群、命名空间,以及服务的名称和端口,服务列表页的登录路径参见管理服务。
- 云服务器:已有 MCP Server 部署在火山引擎云服务器中。请选择目标云服务器,并完成对应端口的配置。
- 固定域名:已有 MCP Server 可通过域名直接访问。
- 网络类型:请选择域名的访问方式(仅所属网关为专属网关需配置)。
- 公网:专属网关通过公网访问指定域名。
- 私网:专属网关通过私网路径访问,需提前完成网络互通配置。在私网场景下,默认使用网关实例的入站 VPC 作为私网出口。私网域名访问场景下的详细配置,请参见配置私网域名访问、MCP 服务通过私网域名方式接入网关实例。
- 域名:后端服务的访问地址,支持 HTTP / HTTPS 协议,需填写完整域名及端口号。私网场景下,域名须在所配置的私有网络内可解析并可访问。
注意- 后端服务类型为函数服务、云服务器时,必须开启私网访问,且选择的子网可用区为 AZ-a 或 AZ-b(即可用区 A、可用区 B),其他可用区暂不支持。
- 后端服务类型为容器服务、云服务器或私网域名时,需额外调用网络侧 API 完成相关网络配置,服务才能正常运行。详细操作请参见本文 SpaceNetwork 网络配置。
出站凭证配置 MCP 服务的出站授权,允许智能体使用该凭据访问下游资源。- 凭据类型:
- API Key:适用于使用固定密钥进行认证的外部服务。
- OAuth Client(M2M):适用于需要通过 OAuth 2.0 流程进行认证的下游服务。
- 当前“入站身份认证”类型为“API Key”时:仅支持“机器对机器 (M2M)”类型的访问凭证。
- 当前“入站身份认证”类型为“OAuth JWT”时:同时支持“机器对机器 (M2M)”和“用户委托(USER_FEDERATION)”类型的访问凭证。
- 无需凭证:后端服务不需要单独认证时选择。如果配置为“无需凭证”,系统不会为 MCP 服务访问目标服务的请求注入出站凭据。
- 若无可用 API Key 或 OAuth Client(M2M),在下拉框中单击“添加”按钮创建,创建凭证的方式和凭证的相关概念参见创建凭据。
高级配置所属项目标签标签由一个键-值对(Key-Value)组成,用于标识云资源,可以从不同维度(例如用途、所有者或环境等)对云资源进行分类,便于搜索和聚合。说明单次操作最多可绑定 20 个标签,单个资源最多可绑定 50 个标签。
- 创建成功后,在 MCP 服务列表中可看到新创建的 MCP 服务。
HTTP 转 MCP 服务
前提条件
- 提前准备对应的 API 文件及后端服务地址,缺少则无法完成转换和接入。
- 当前仅支持 Swagger 2.0 与 OpenAPI 3.0 格式的 API 描述文件。若后端仅有非规范化的接口文档(例如 Word / Wiki 描述),需要先整理为 OpenAPI 3.0 规范文件后再接入。API 文件的编写规范参见 MCP服务API文件规范与示例。
操作步骤
- 登录AgentKit控制台。
- 在左侧导航树中选择“网关 > MCP 接入”,单击“MCP 服务”页签。
-
- 单击“创建 MCP 服务”按钮,在创建页面参照下表完成参数配置,配置完成后单击“创建”按钮,完成操作。
- 参数说明基本信息名称配置 MCP 服务的名称,MCP 服务创建成功后不支持修改名称。所属网关选择 MCP 服务所属的网关类型。
- 专属网关(推荐):MCP 服务运行在您独立创建的网关实例上,资源专属不共享,可提供稳定的容量保障,适用于对可靠性要求较高的生产环境。选择后,需指定关联的网关实例,如果没有可用网关实例,单击下拉框中“去创建”按钮创建,详细操作请参见创建网关实例。
- 共享模式:MCP 服务运行在平台统一提供的共享网关资源上,无需创建网关实例。共享模式下存在 QPS 等限流限制,适用于功能验证(POC)或低流量测试场景,不建议用于生产环境。
注意MCP 服务创建后,所属网关不可更换,请根据实际业务场景谨慎选择。接入方式选择接入 MCP 服务的方式,此处选择 HTTP 转 MCP。访问路径配置新创建 MCP 服务的访问路径,默认路径为/mcp。API 信息网络配置网络配置当所属网关选择共享模式时需配置此参数,专属网关模式下 MCP 服务使用所关联网关实例的网络访问配置。配置 MCP 服务的网络访问方式,即新创建 MCP 服务能被哪种网络访问。- 公网访问:默认访问方式。希望被 Trae / Codex 等外部服务访问,选择此方式。
- 私网访问:希望被 AgenKit 上的 Agent 访问,不对外提供服务,仅在内部使用,选择此方式。地域下的任意一个 VPC 和子网,每个可用区支持最多选择一个子网。
注意当前 MCP 工具集暂不支持添加仅开启“私网访问”的 MCP 服务,若您要使用私网访问的方式从 MCP 工具集中暴露 MCP 服务中的工具,请同时开启公网访问。认证信息入站身份认证配置 MCP 服务身份认证方式。入站身份认证是构建服务访问的第一道安全屏障,确保只有经过授权的主体才能调用 MCP 服务,避免非法访问、数据泄露和恶意攻击。支持以下配置方式:- API Key:输入名称后,平台会自动创建并绑定对应 API Key,用于服务访问和身份校验,可在服务详情页查看。
注意- API Key 与 OAuth JWT 为互斥的认证方式,同一 MCP 服务仅可启用其中一种。
- API Key 模式最多可配置 1 个,OAuth JWT 模式最多可绑定 5 个客户端。
- 生产环境中所有 MCP 服务必须开启入站认证。未开启入站认证的 MCP 端点等同于把内部业务 API 暴露到公网,可能被未授权访问,带来越权访问与数据泄露风险。
后端配置服务类型配置 MCP 服务对接的后端服务类型。- 不同网关模式下支持服务类型说明
- 所属网关为专属网关:支持函数服务、云服务器、固定域名。
- 所属网关为共享模式:支持函数服务、容器服务、云服务器、固定域名。
- 后端服务类型说明
- 函数服务:已有 MCP Server 部署在火山引擎函数服务中。请选择目标函数服务veFaaS。
- 容器服务:已有 MCP Server 部署在火山引擎容器服务中。请选择容器服务中目标服务所处的容器集群、命名空间,以及服务的名称和端口,服务列表页的登录路径参见管理服务。
- 云服务器:已有 MCP Server 部署在火山引擎云服务器中。请选择目标云服务器,并完成对应端口的配置。
- 固定域名:已有 MCP Server 可通过域名直接访问。
- 网络类型:请选择域名的访问方式(仅所属网关为专属网关需配置)。
- 公网:专属网关通过公网访问指定域名。
- 私网:专属网关通过私网路径访问,需提前完成网络互通配置。在私网场景下,默认使用网关实例的入站 VPC 作为私网出口。私网域名访问场景下的详细配置,请参见配置私网域名访问、MCP 服务通过私网域名方式接入网关实例。
- 域名:后端服务的访问地址,支持 HTTP / HTTPS 协议,需填写完整域名及端口号。私网场景下,域名须在所配置的私有网络内可解析并可访问。
注意- 后端服务类型为函数服务、云服务器时,必须开启私网访问,且选择的子网可用区为 AZ-a 或 AZ-b(即可用区 A、可用区 B),其他可用区暂不支持。
- 后端服务类型为容器服务、云服务器或私网域名时,需额外调用网络侧 API 完成相关网络配置,服务才能正常运行。详细操作请参见本文 SpaceNetwork 网络配置。
出站凭证配置 MCP 服务的出站授权,允许智能体使用该凭据访问下游资源。- 凭据类型:
- API Key:适用于使用固定密钥进行认证的外部服务。
- OAuth Client(M2M):适用于需要通过 OAuth 2.0 流程进行认证的下游服务。
- 当前“入站身份认证”类型为“API Key”时:仅支持“机器对机器 (M2M)”类型的访问凭证。
- 当前“入站身份认证”类型为“OAuth JWT”时:同时支持“机器对机器 (M2M)”和“用户委托(USER_FEDERATION)”类型的访问凭证。
- 无需凭证:后端服务不需要单独认证时选择。如果配置为“无需凭证”,系统不会为 MCP 服务访问目标服务的请求注入出站凭据。
- 若无可用 API Key 或 OAuth Client(M2M),在下拉框中单击“添加”按钮创建,创建凭证的方式和凭证的相关概念参见创建凭据。
高级配置所属项目标签标签由一个键-值对(Key-Value)组成,用于标识云资源,可以从不同维度(例如用途、所有者或环境等)对云资源进行分类,便于搜索和聚合。说明单次操作最多可绑定 20 个标签,单个资源最多可绑定 50 个标签。
- 创建成功后,在 MCP 服务列表中可看到新创建的 MCP 服务。
附录
SpaceNetwork 网络配置
MCP 后端服务类型为容器服务、云服务器或私网域名时,需额外调用网络侧 API 完成相关网络配置,服务才能正常运行。其中私网域名场景还需单独调用 DNS Server 配置 API。
- 单击此处创建 ServiceRoleForPrivateLink 角色,如果已存在此角色无需重复创建。此角色允许私网连接访问您账号下的其他云服务资源,用于网络打通。
- 在专属网关控制台详情页,查看并获取“空间网络服务(SpaceNetwork)”与“出向网络服务(EgressService)”的 ID。
-
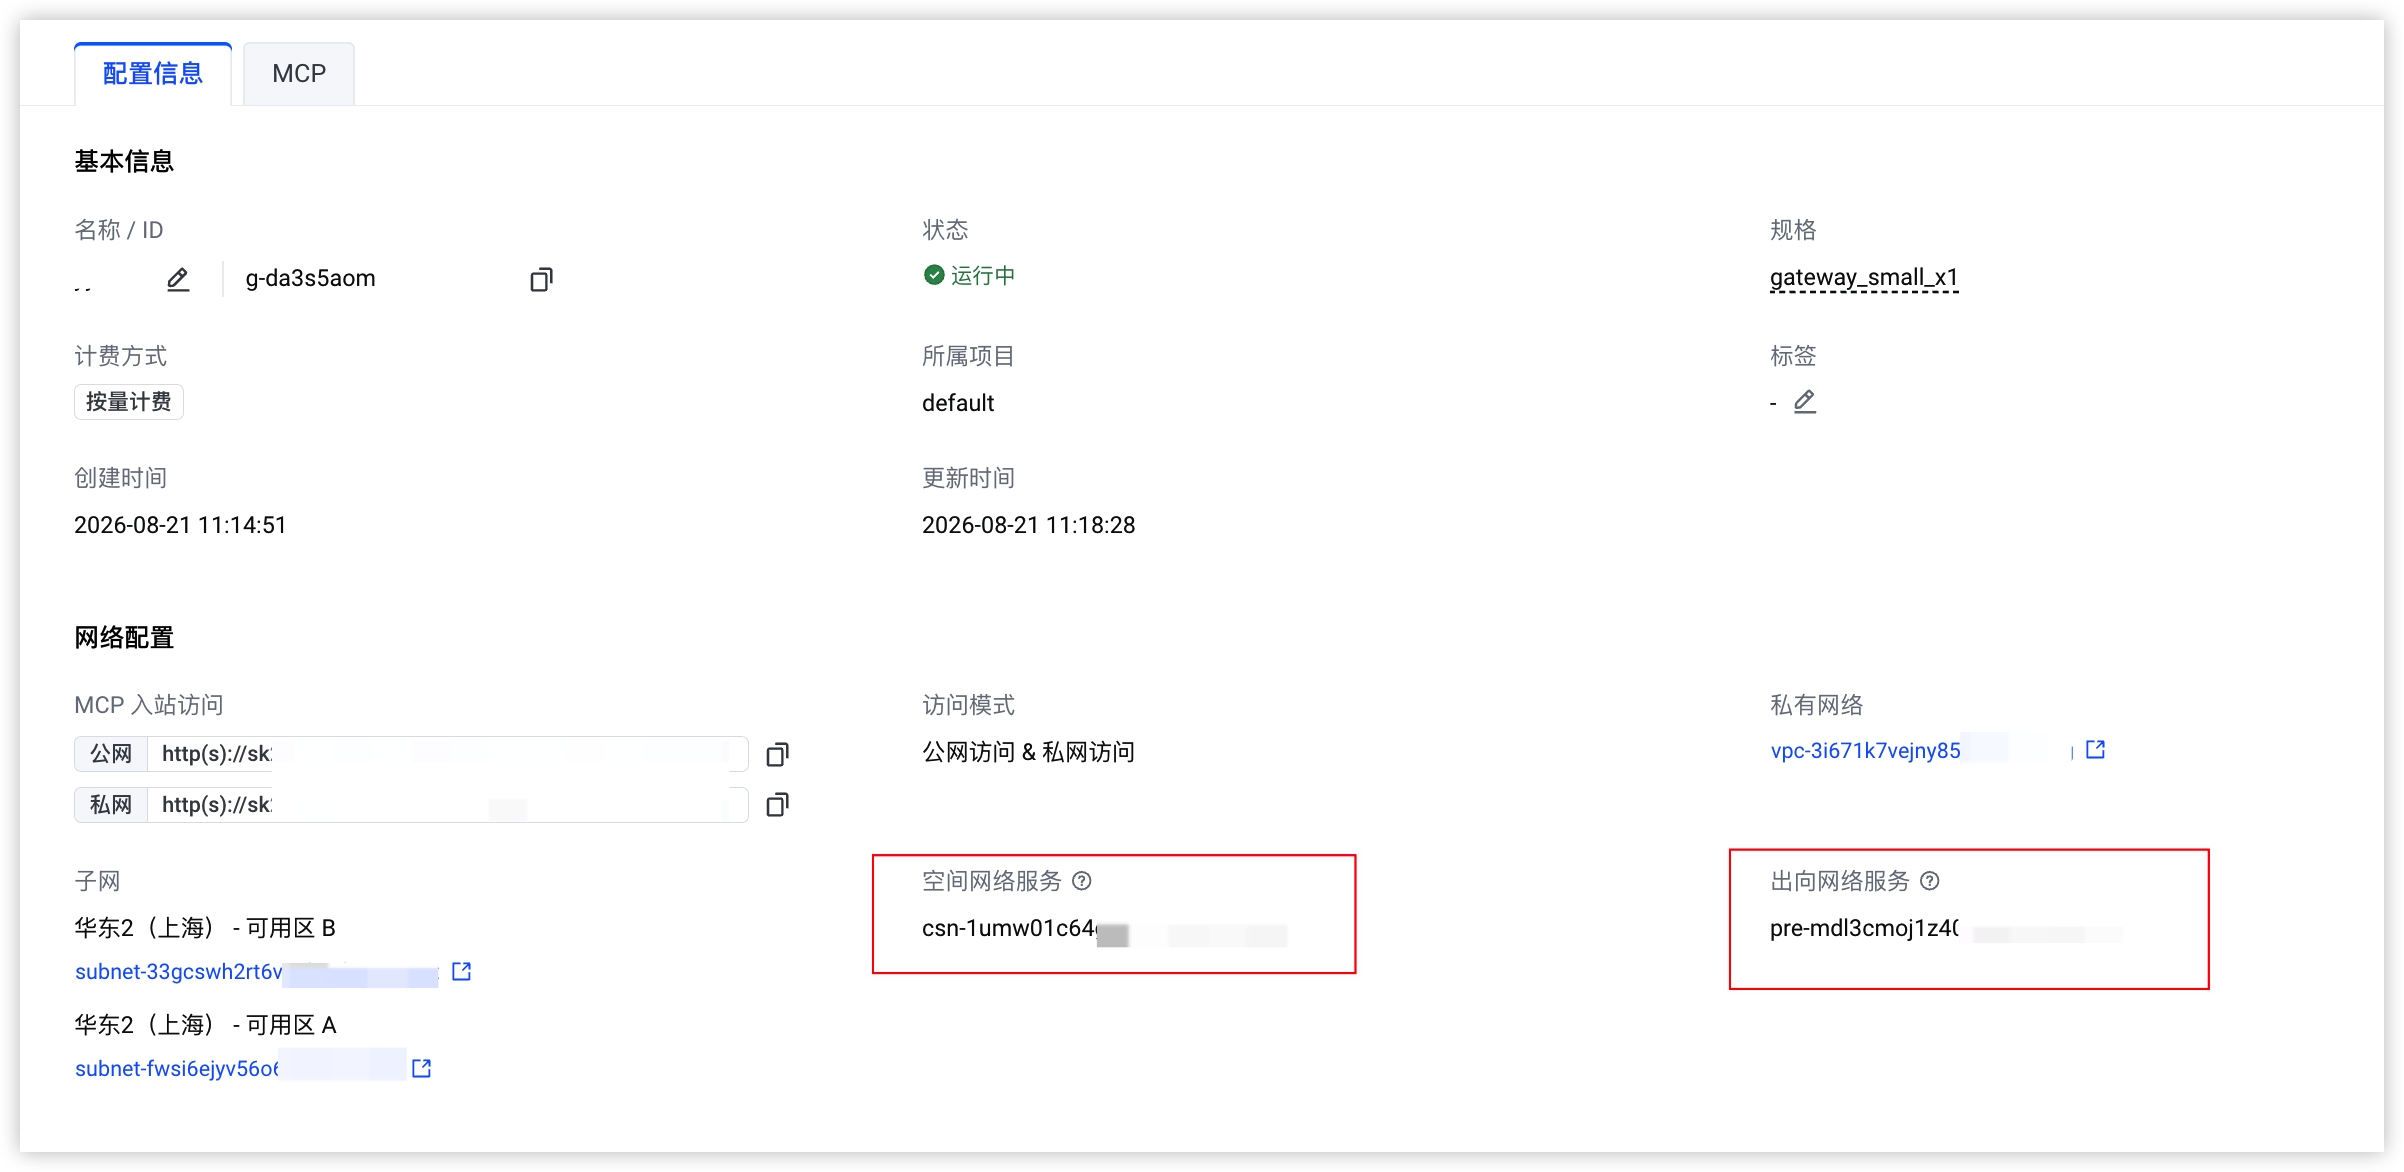
- 调用 CreatePrivateEgressEndpoint,创建私网出口 EndPoint。
注意
传入的VpcId和SubnetId必须是与 AgentKit 网关实例入站配置中的 VPC 和子网严格一致,此处配置等同于 MCP 服务的出站网络配置。
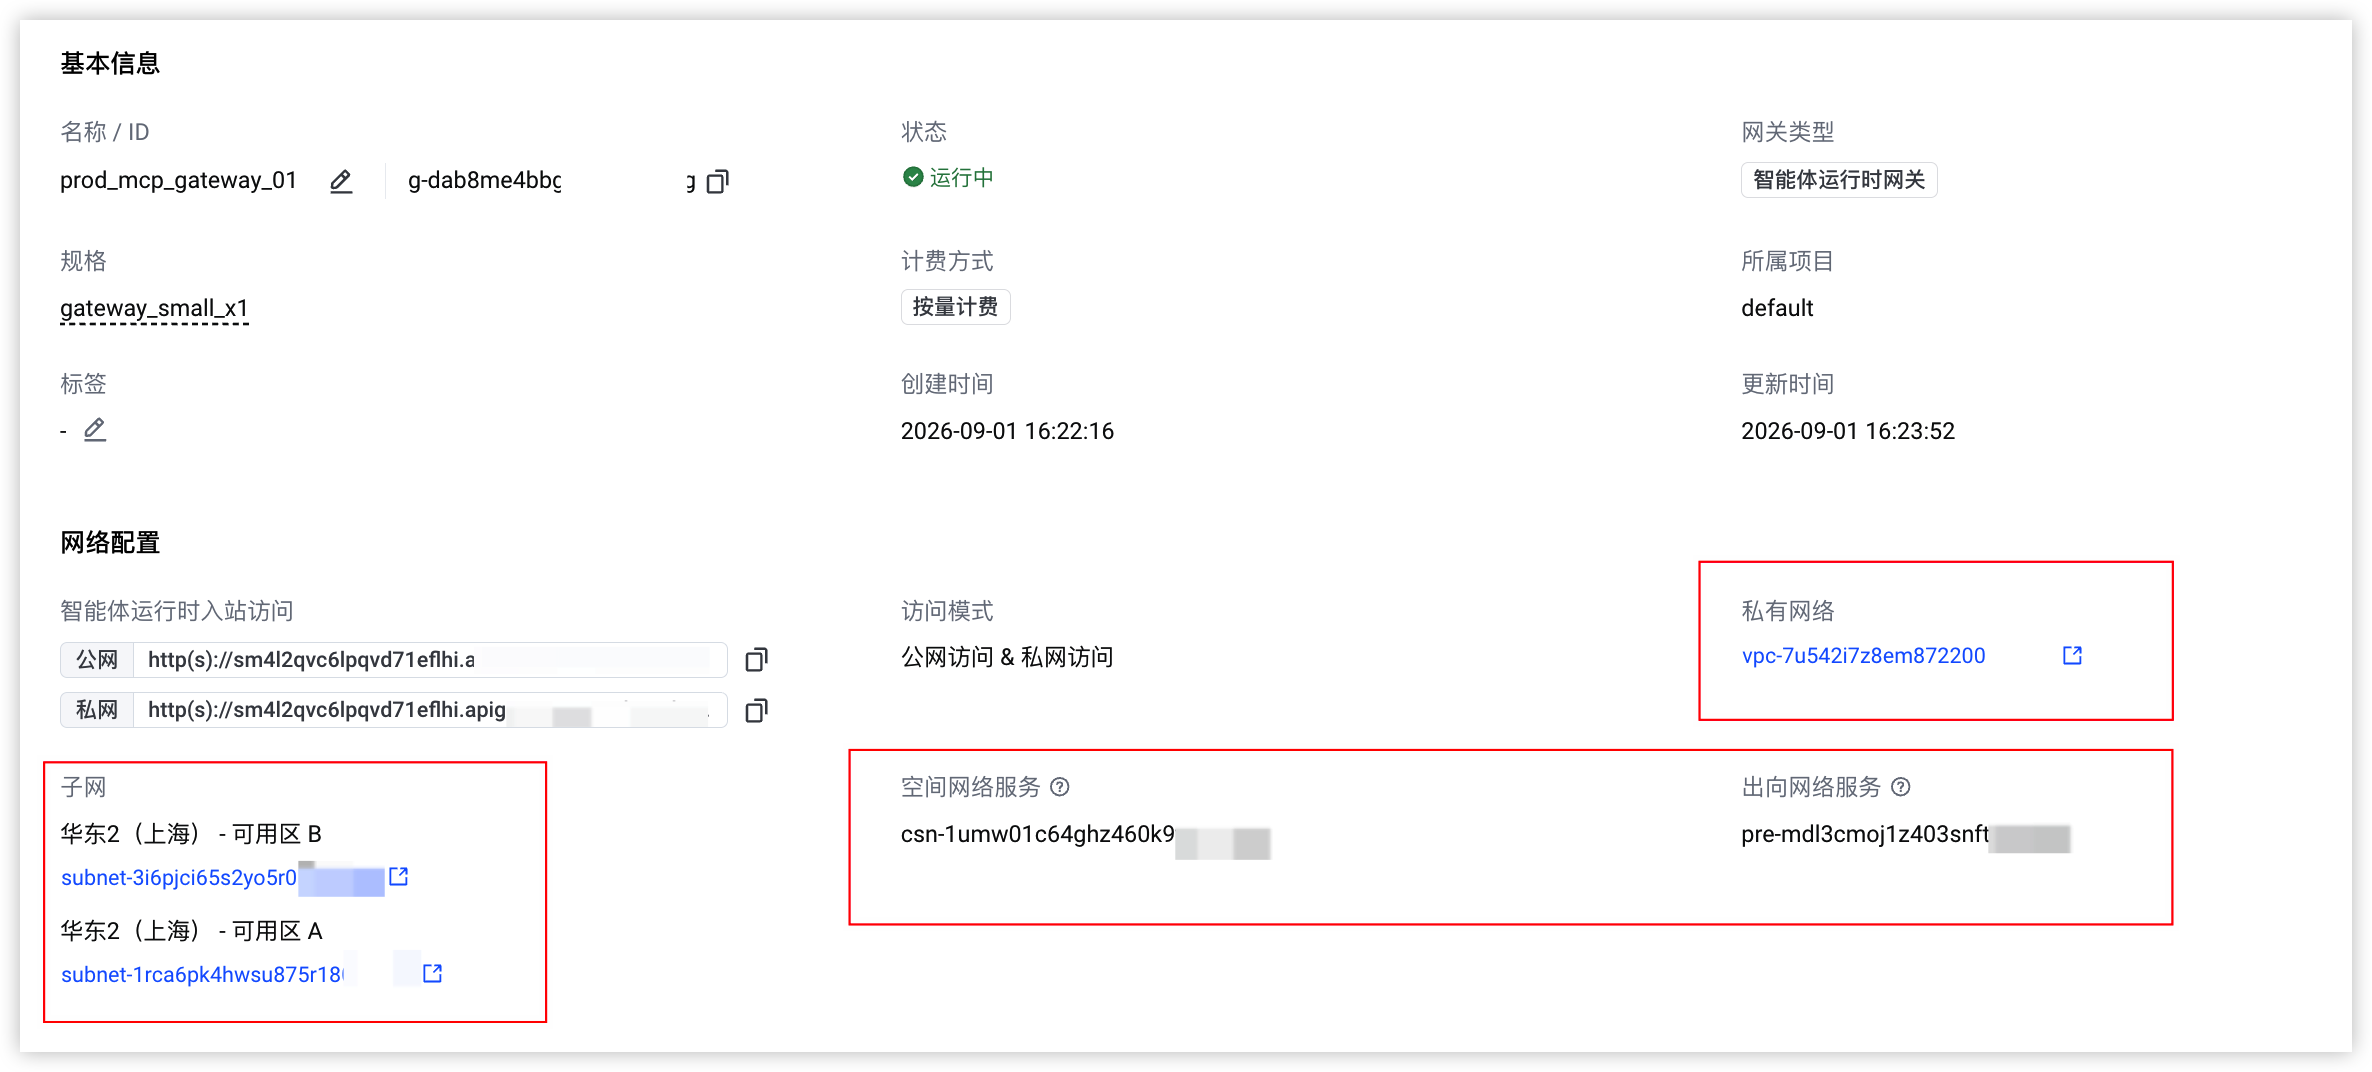
- 调用 DescribePrivateEgressEndpoints,查询 PrivateEgressEndpoint ID。
- 调用 ModifyPrivateEgressEndpoint,其中AppPrivateAccessEnabled设置为true,打开应用私网访问。
- 调用 EnablePrivateEgressDns,开启 DNS 解析。
最近更新时间:2026.09.20 19:18:55
这个页面对您有帮助吗?
有用
有用
无用
无用