ArkClaw 企业版
ArkClaw 企业版


文档指南

请输入


- 文档首页
 ArkClaw 企业版ArkClaw 企业版管理员管理ArkClaw应用中心注册应用
 复制全文
 下载 pdf
注册应用
 文档反馈
 问问助手
本文为您介绍如何使用应用中心对企业内的 AI 应用资产( Agent、MCP 等)进行统一注册、管理和发布。企业版 ArkClaw 应用中心提供了一个统一的平台,用于注册与管理企业存量的 AI 应用资产。管理员可以将企业已有的 AI 能力,如 Agent、MCP( Method, Capability, Plugin)等,进行纳管与公开发布,形成一个可被空间内员工的 ArkClaw 实例便捷发现、安全调用和有效管理的企业级AI资产库。
前提条件
在开始操作前,请确保满足以下条件:
- 用于注册的应用(Agent 或 MCP)网络可访问。应用中心不提供额外的网关代理,其网络可达性依赖 ArkClaw 企业版空间(Space)的网络配置。
- 如需注册来源为 AgentKit 的应用,请确保您的火山引擎账号拥有访问相应 AgentKit 资源的权限。
访问认证说明
- 应用来源于 AgentKit:当前支持注册 API key 类型和 OAuth JWT 类型的 Runtime 和 MCP。
- 应用来源于自定义类型的 MCP:支持无需认证、API key 类型或 OAuth JWT 类型。
- 应用来源于自定义类型的 Agent:支持无需认证、API key 类型或 OAuth JWT 类型。
说明
注册应用
注册 Agent
企业管理员可以将符合 A2A 协议的智能体(Agent)注册到 ArkClaw 企业版应用中心,使其能被空间内员工的 Claw 实例发现和调用。
- 登录 ArkClaw 企业版控制台。
- 在左侧导航树中,选择“能力中心 > 应用中心”。
- 在“企业 Agent”页签下,单击“注册 Agent”按钮。
- 参考下表,配置 Agent 信息。
- AgentKit来源的应用参数配置及说明如下表所示。注意来源为“共享 Claw”的 Agent 属于旧版形态,过渡期内仍可正常使用,相关实例及能力不受影响,但将于近期下线。新版企业服务智能体统一在应用中心管理,由员工发起申请,经企业管理员审核通过后创建。共享 Claw 来源的应用参数配置及说明如下表所示。自定义来源的应用参数配置及说明如下表所示。
- 单击“确定”按钮,完成配置。
注册 MCP
企业管理员可以将企业内部的 MCP(Model Context Protocol)服务或工具集注册到应用中心,使其能被 ArkClaw 企业版空间内员工的 ArkClaw 实例发现和调用。
- 登录ArkClaw 企业版控制台。
- 在左侧导航树中,选择“能力中心 > 应用中心”。
- 在“企业 MCP”页签下,单击“注册 MCP”按钮。
- 参考下表,配置 MCP 信息。
- AgentKit来源的应用参数配置及说明如下表所示。自定义来源的应用参数配置及说明如下表所示。
- 单击“确定”按钮,完成配置。
说明
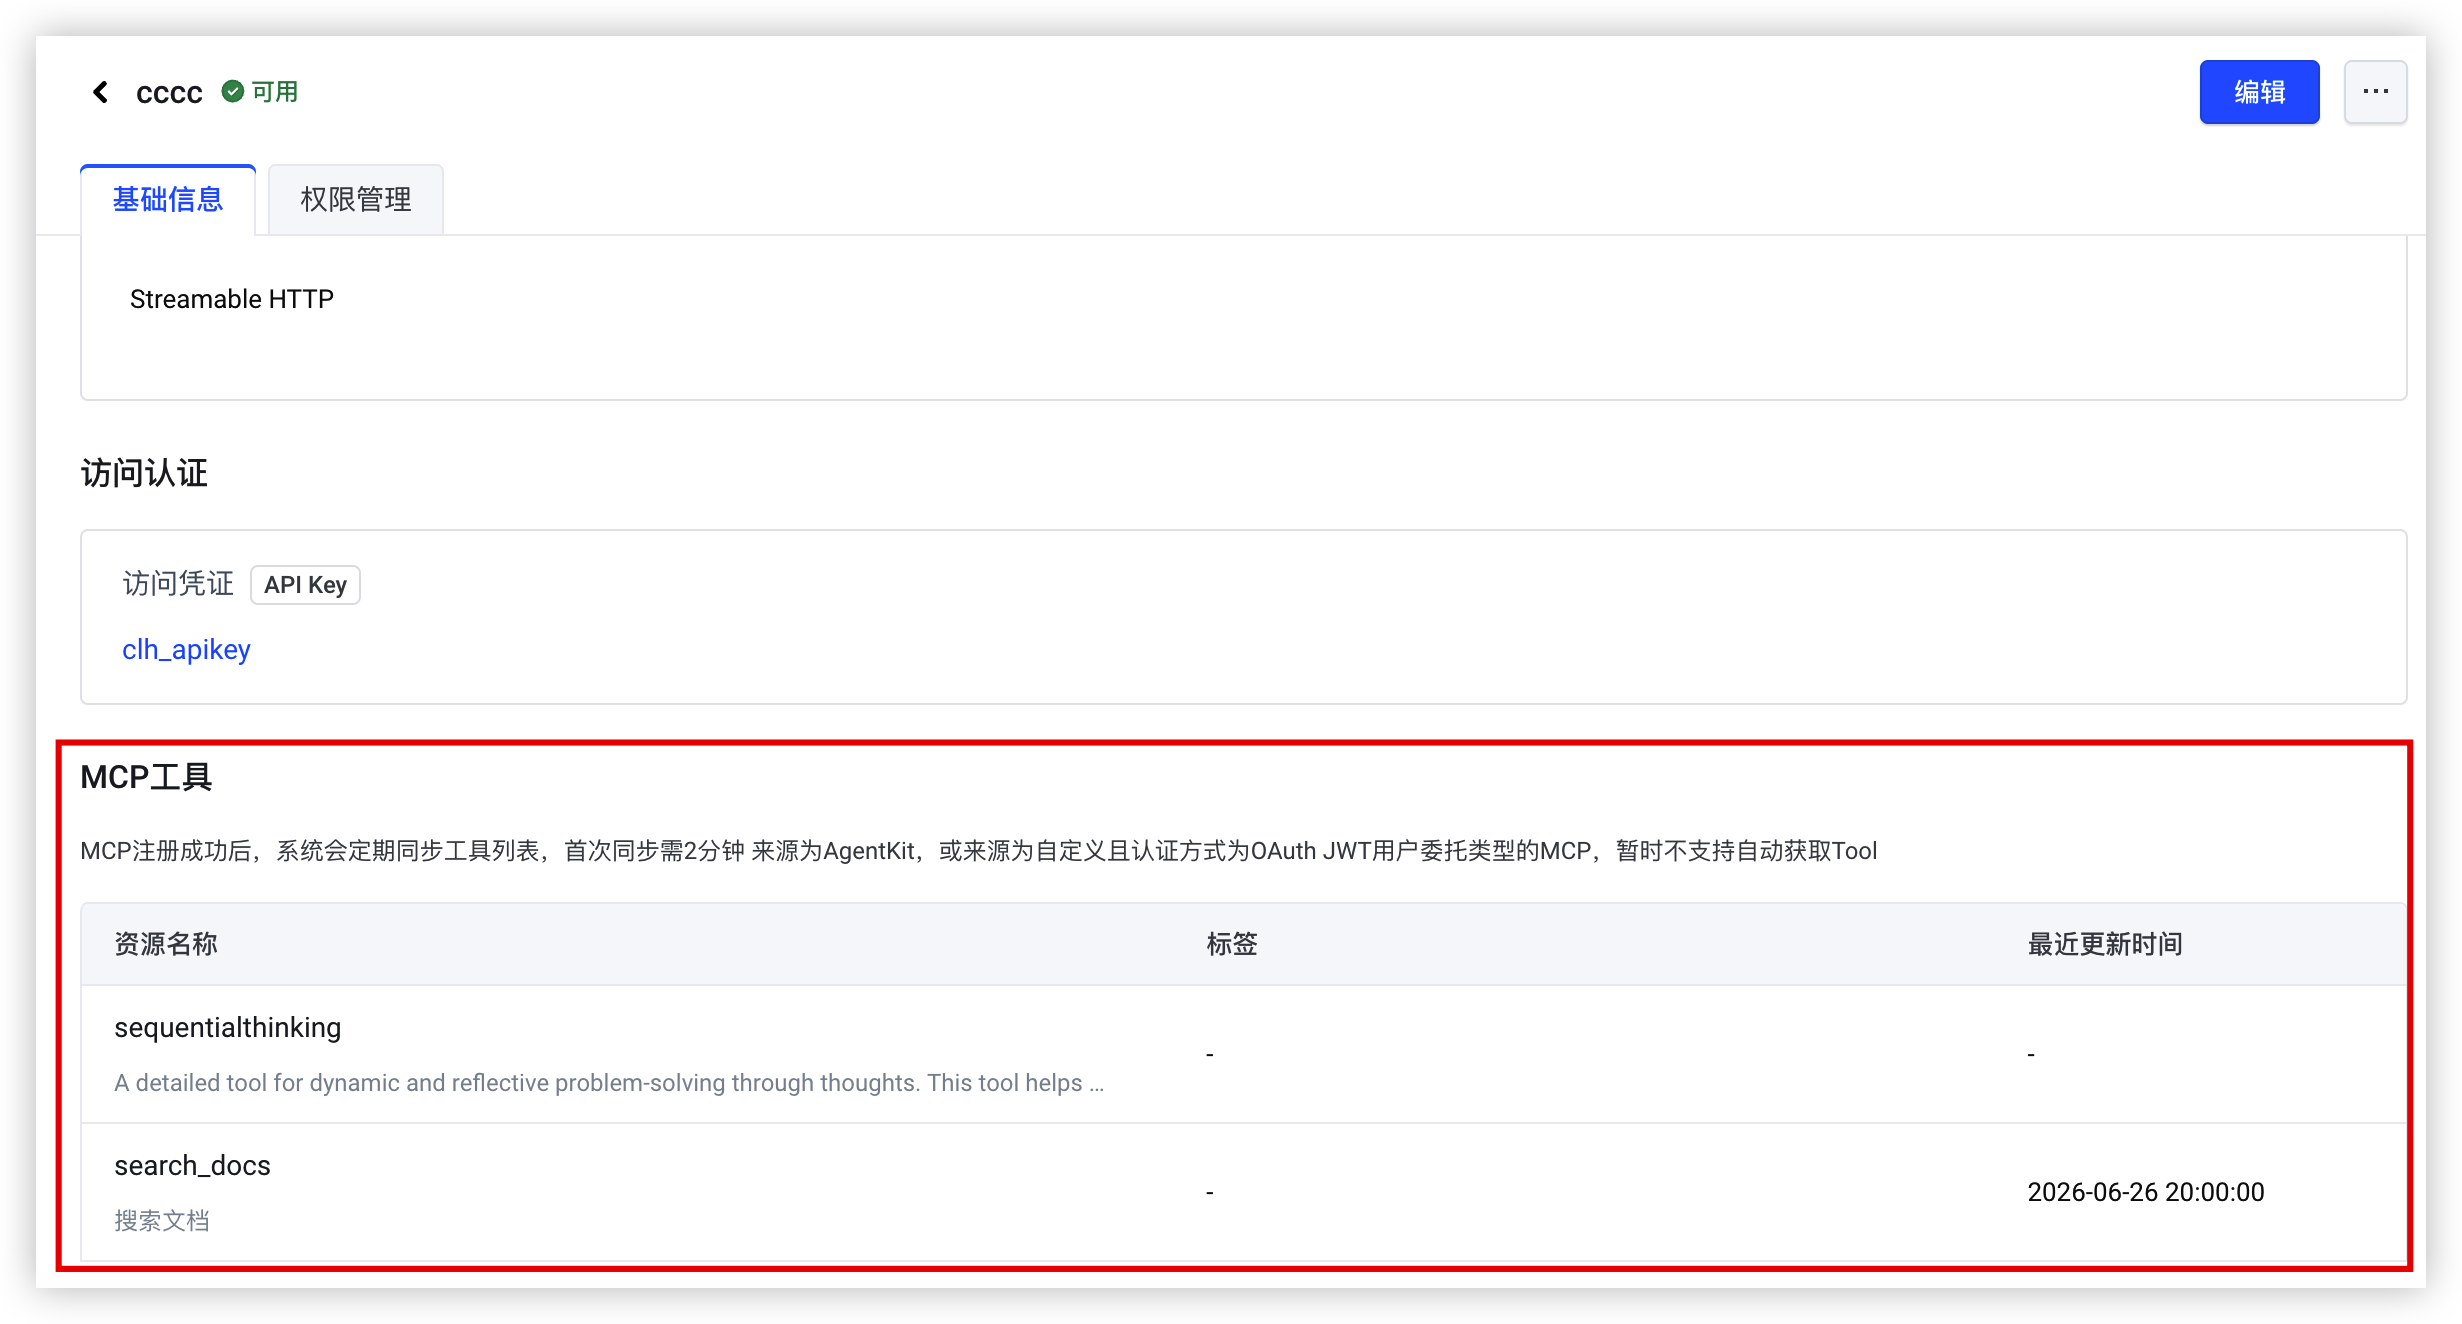
MCP 应用注册成功后,系统会定期同步 Tool 列表,您可在 MCP 详情页中查看;来源为 AgentKit,或来源为自定义且认证方式为 OAuth JWT 用户委托类型的 MCP ,暂不支持自动获取 Tool 。
网络配置说明
配置公网出口
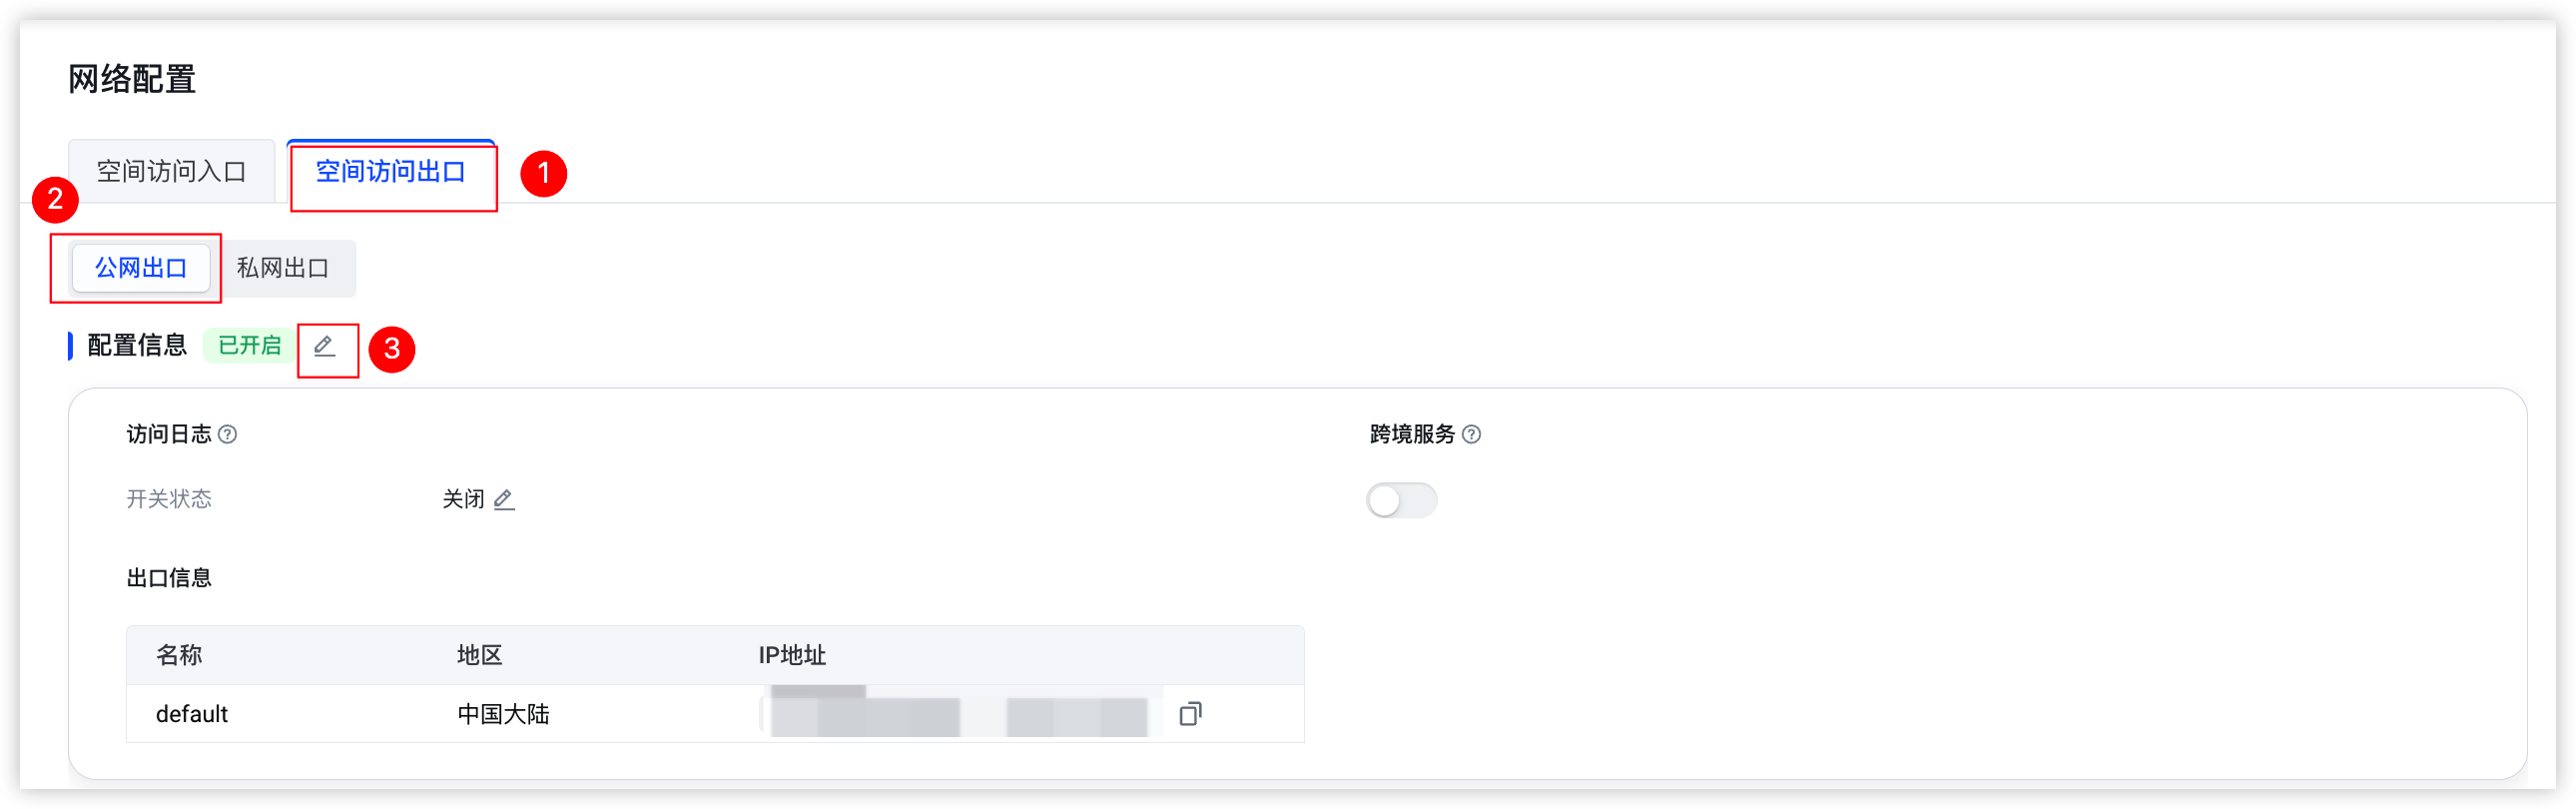
开通 ArkClaw 空间时,网络配置未配置指定网段场景下,空间开通后默认开启公网出口。请您再次检查确认,如果未开启公网出口,您可按照如下操作开启公网出口。
- 登录ArkClaw 企业版控制台。
- 在左侧导航树中,选择“资源配置 > 网络配置”。
- 单击“空间访问出口”页签,选择“公网出口”页签,单击配置信息后的“编辑”图标。
-
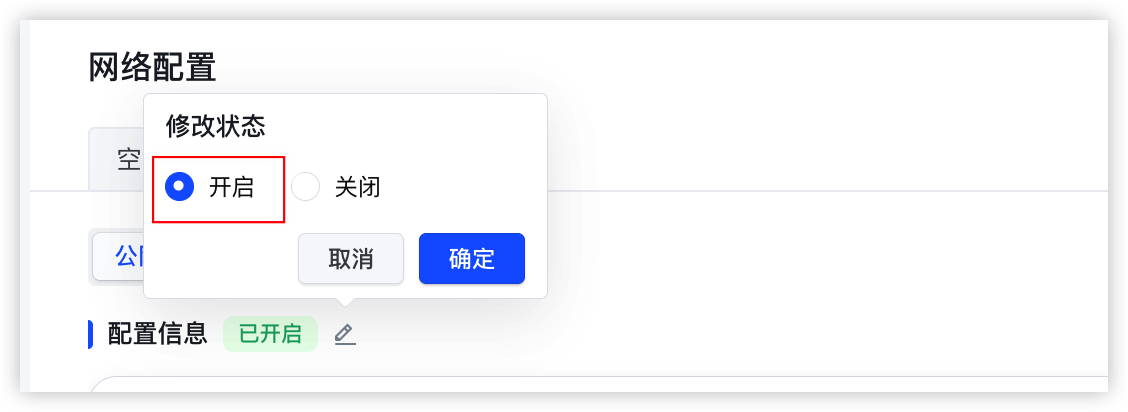
- 打开公网出口开关,单击“确定”按钮完成操作。
-
配置私网出口
私网出口配置完成后如需修改 VPC 和子网,请先关闭私网出口再重新开启。开通 ArkClaw 空间时,网络配置使用指定网段场景下,企业服务所属 VPC 已通过中转路由器(TR)或云企业网(CEN)与 ArkClaw 所属 VPC 连通,不支持启用私网出口。
步骤一:开启私网出口开关
- 登录ArkClaw 企业版控制台。
- 在左侧导航树中,选择“资源配置 > 网络配置”。
- 单击“空间访问出口”页签,选择“私网出口”页签,单击配置信息后的“编辑”按钮。
-
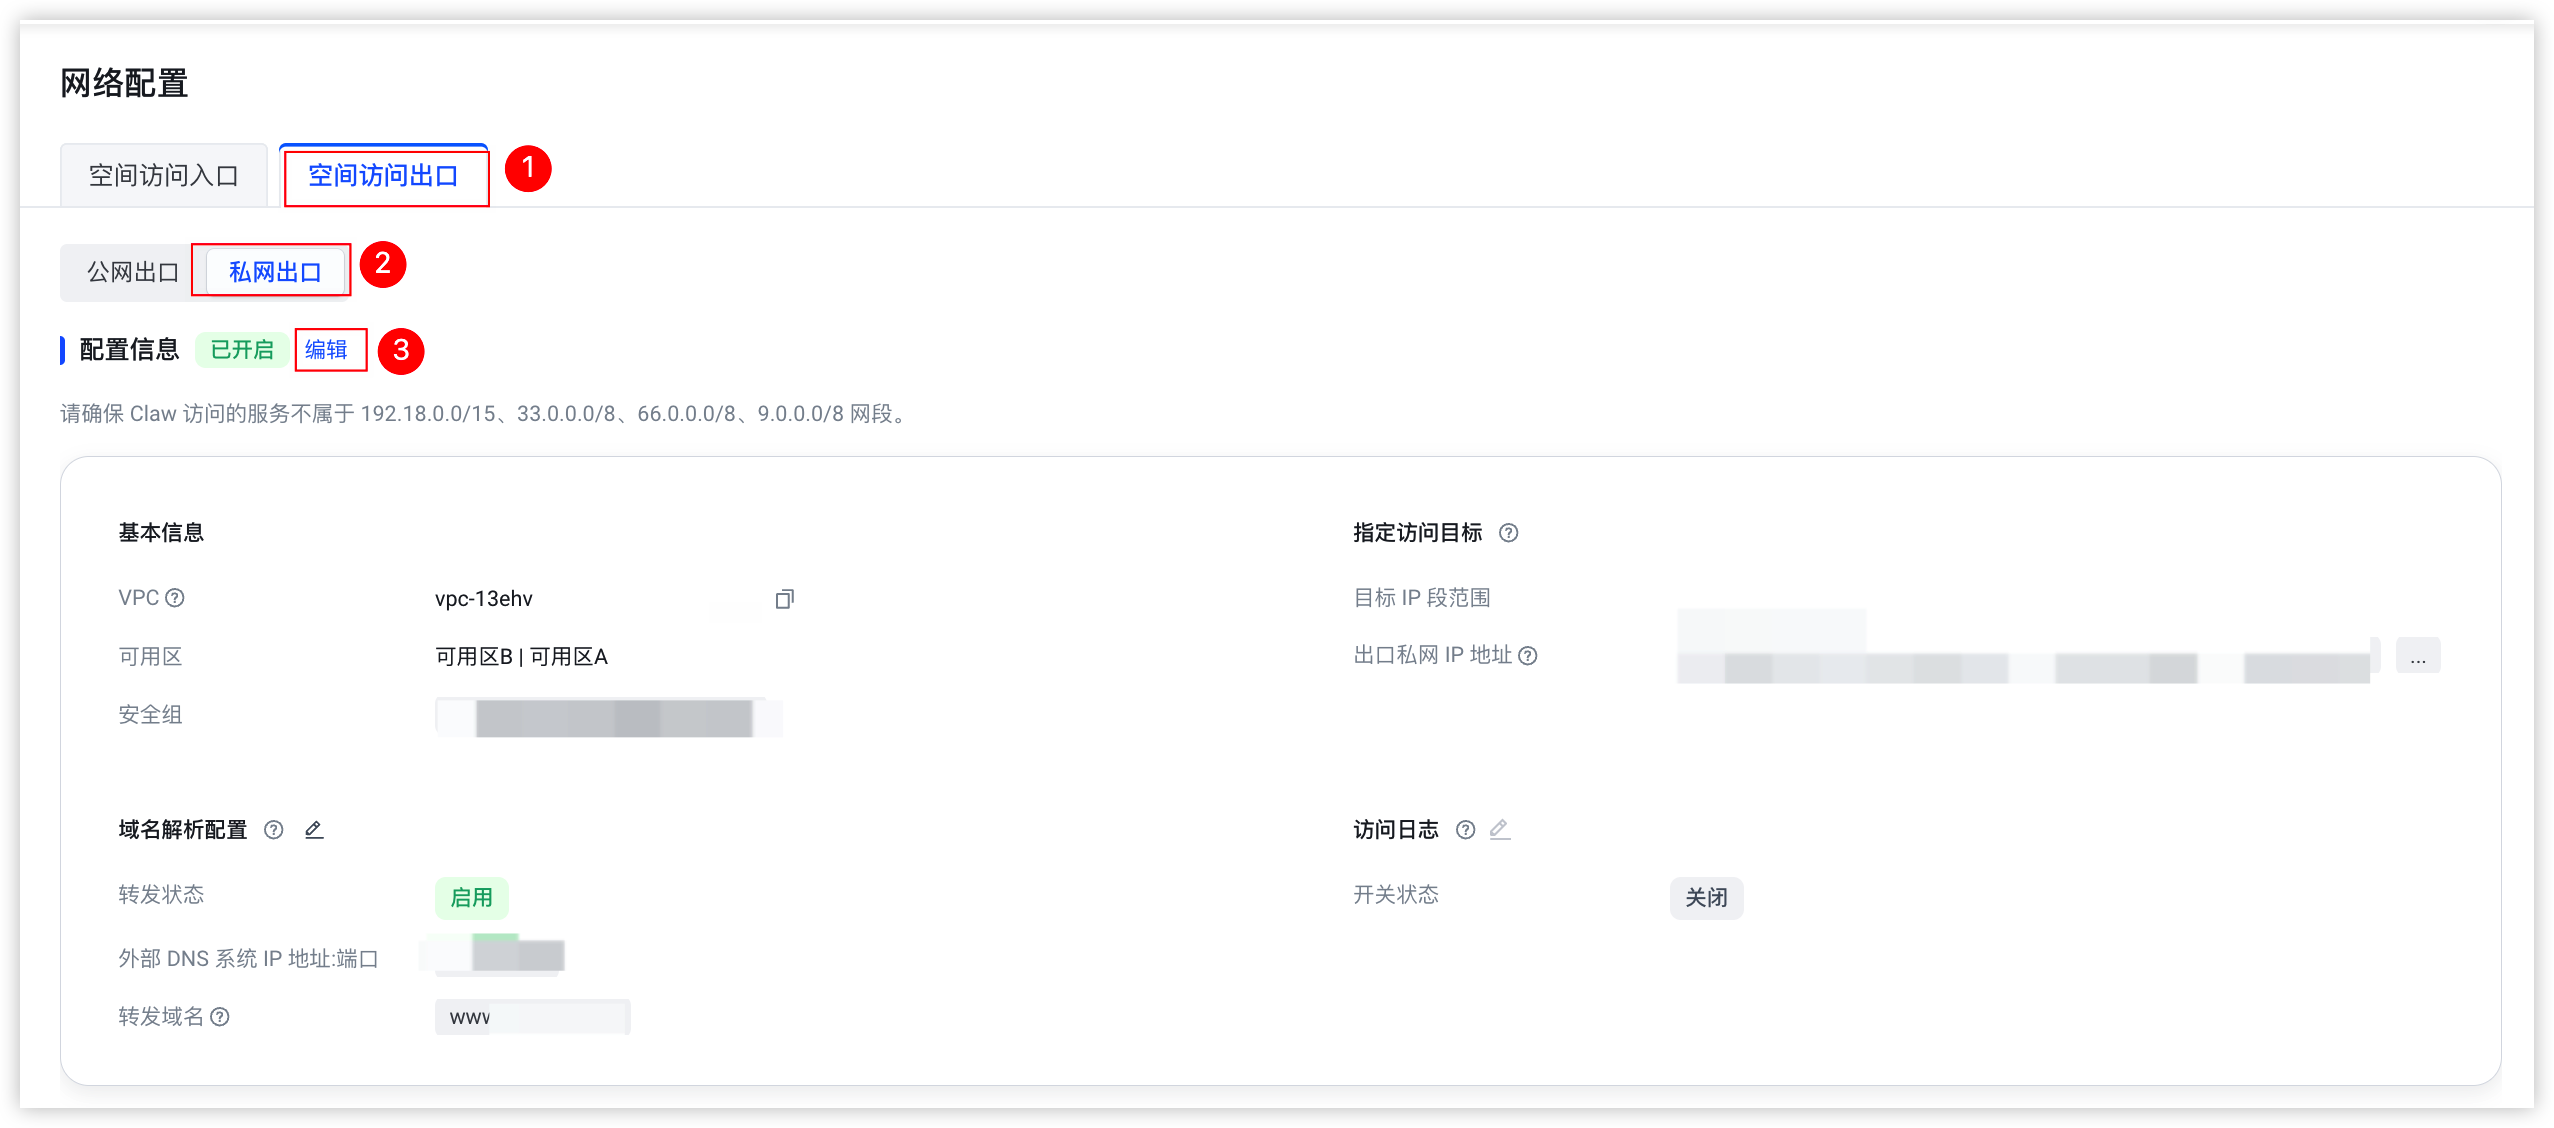
- 在私网出口页面,参考下表配置私网信息,确保 ArkClaw 可通过私网访问注册应用的地址,配置完成后单击“确定”按钮,完成操作。
- 配置项 说明 私网出口开关打开私网出口开关。开启私网出口后,ArkClaw 空间与企业应用之间通过私有网络互通。基本信息所属项目当前空间所属项目,不支持修改。VPC 选择应用的可访问地址所在私有网络。可用区及子网 选择私网出口所属的 2 个可用区及子网。
- 子网用于为私网出口分配私网IP地址。
- 私网出口将占用每个子网中的 6 个私网IP地址,以保障访问性能。
安全组 选择私网出口关联的安全组,最多可同时配置 4 个安全组。- 仅安全组中的出向规则对私网出口生效。
- 私网出口分别部署在两个可用区时,两个可用区共用指定的安全组配置。
指定访问目标指定访问目标 IP 段范围 输入应用的可访问地址所在地址或地址段。- 输入的地址或地址段不能属于以下范围:100.64.0.0/10、224.0.0.0/4、127.0.0.0/8、0.0.0.0/0、240.0.0.0/4、192.18.0.0/15、33.0.0.0/8、66.0.0.0/8、9.0.0.0/8、169.254.0.0/16。
- 单次最多可输入 50 个,多个地址/地址段之间使用英文逗号(,)分隔。
应用私网访问应用私网访问开关用于控制 ArkClaw 空间是否通过私网,访问在应用中心注册的 Agent 应用/MCP 应用的私网地址。- 开启:ArkClaw 空间可以通过私网访问应用中心中填写的私网地址(例如私有域名或私网 IP)。
- 关闭:ArkClaw 空间不会通过私网访问应用中心中填写的私网地址,如果应用仅提供私网地址,可能导致访问失败。
说明- 此功能上线后,新创建的空间可立即使用此开关,已创建的空间需后台升级后生效(预计 2026 年 7 月底完成)。
- 升级完成前,应用中心来源为“自定义”的企业 Agent/企业 MCP的私网地址暂不可访问;来源为“AgentKit”和“共享 Claw”的企业 Agent/企业 MCP不受影响。
步骤二:配置私网出口域名解析
- 在私网出口页签下“配置信息”区域,单击“域名解析配置”后的编辑图标。
-
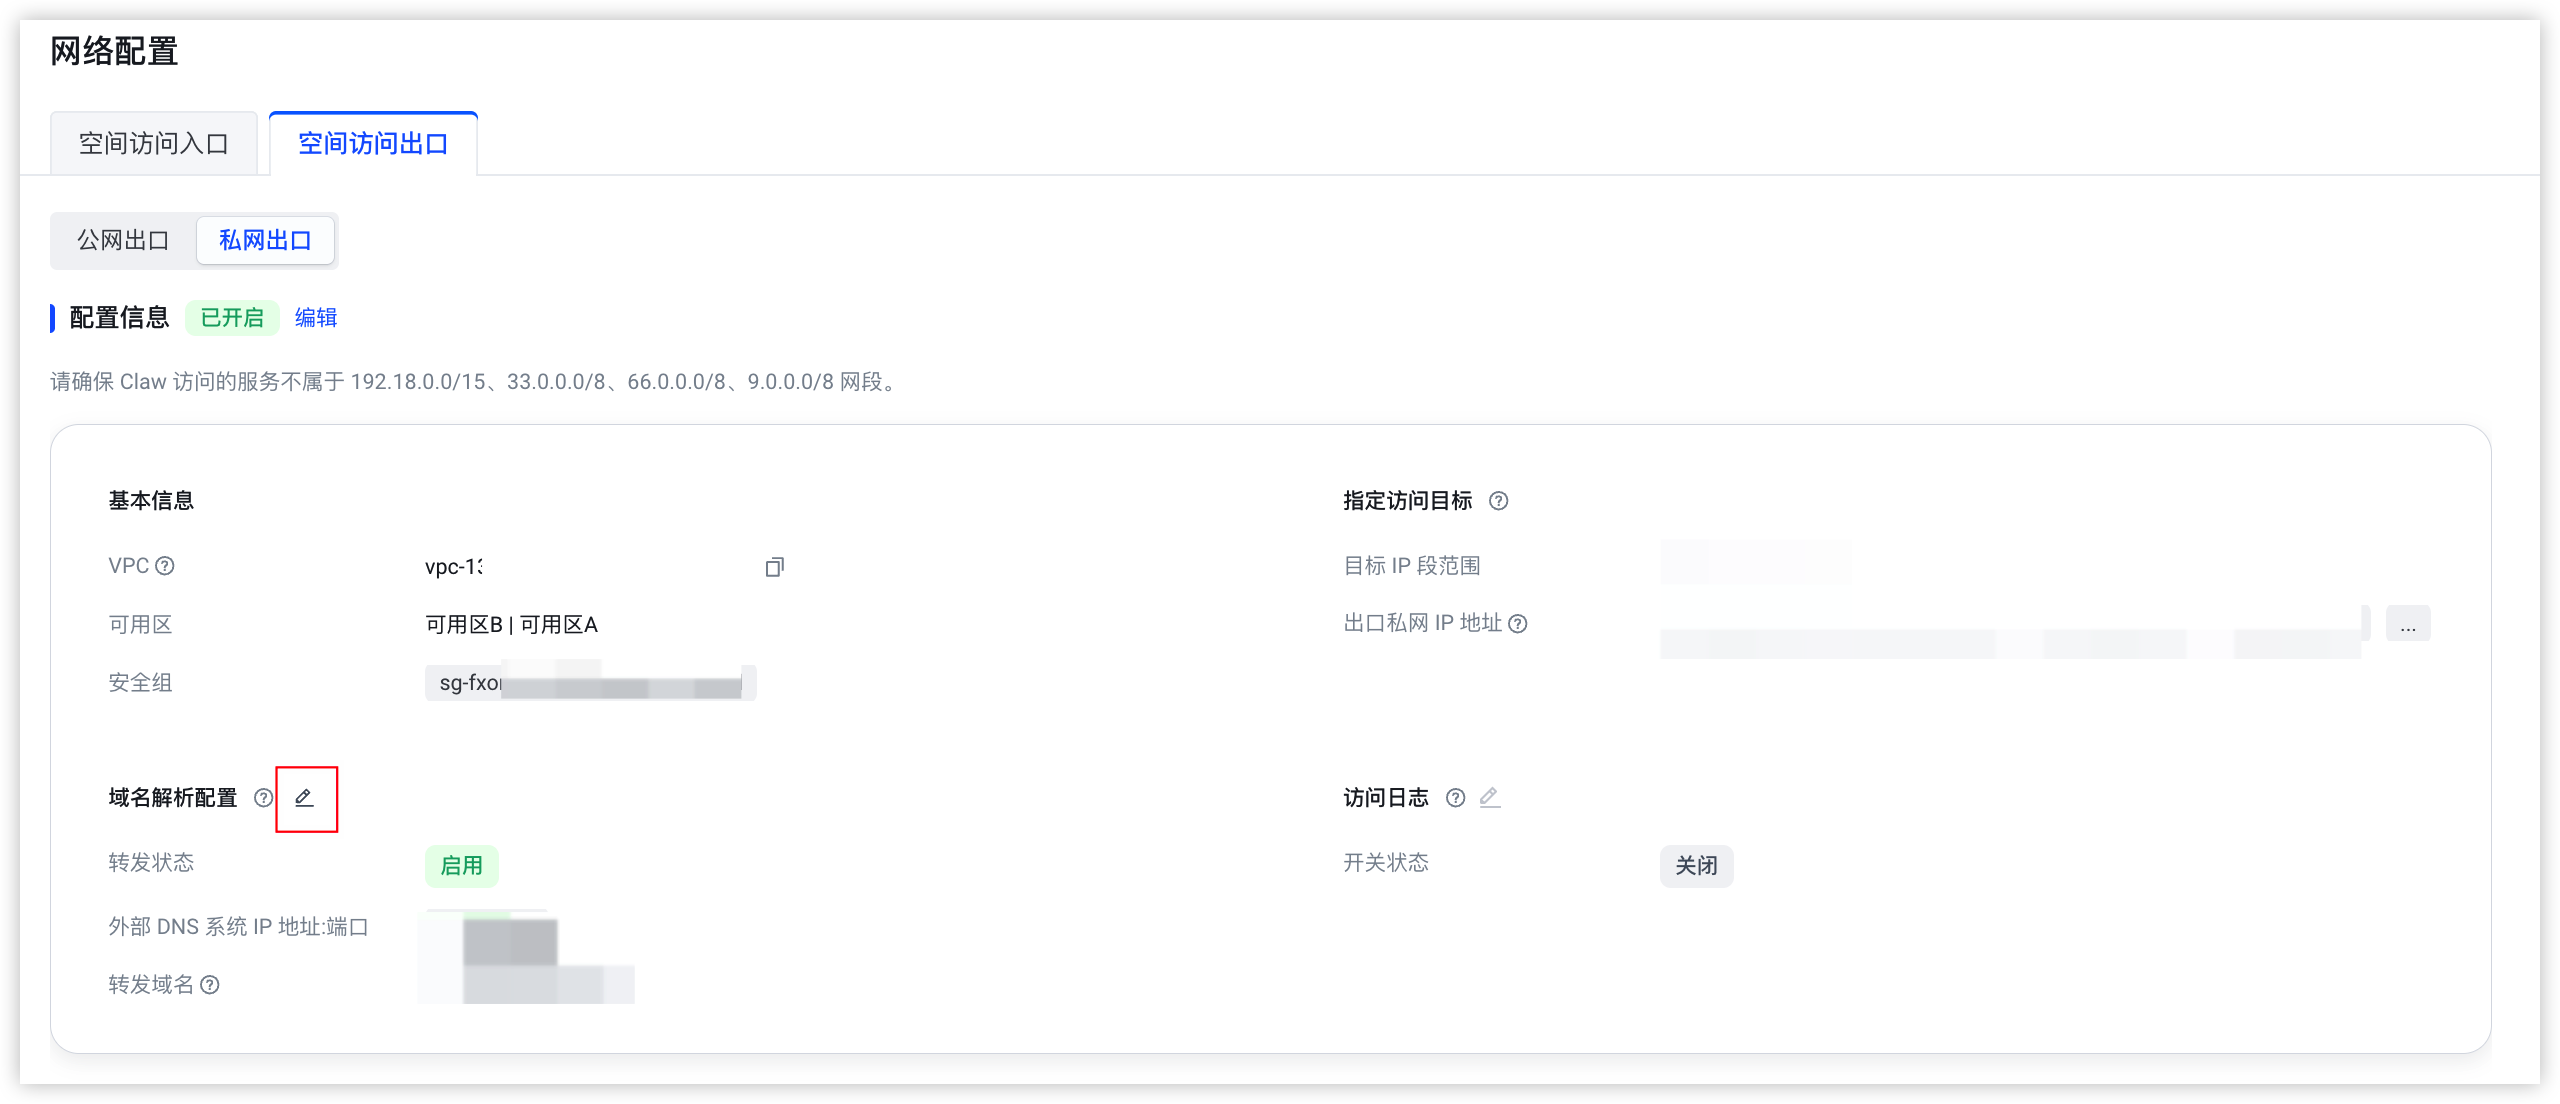
- 参考下表配置私网信息,配置完成后单击“确定”按钮,完成操作。
-
-
最近更新时间:2026.09.08 17:39:44
这个页面对您有帮助吗?
有用
有用
无用
无用