ArkClaw 企业版
ArkClaw 企业版


文档指南

请输入


- 文档首页
 ArkClaw 企业版ArkClaw 企业版管理员管理ArkClaw用户管理管理用户信息
 复制全文
 下载 pdf
管理用户信息
 文档反馈
 问问助手
用户通过认证方式登录后,管理员可在控制台查看用户信息,或创建用户组、分组管理等操作。
说明
管理用户
查看用户列表
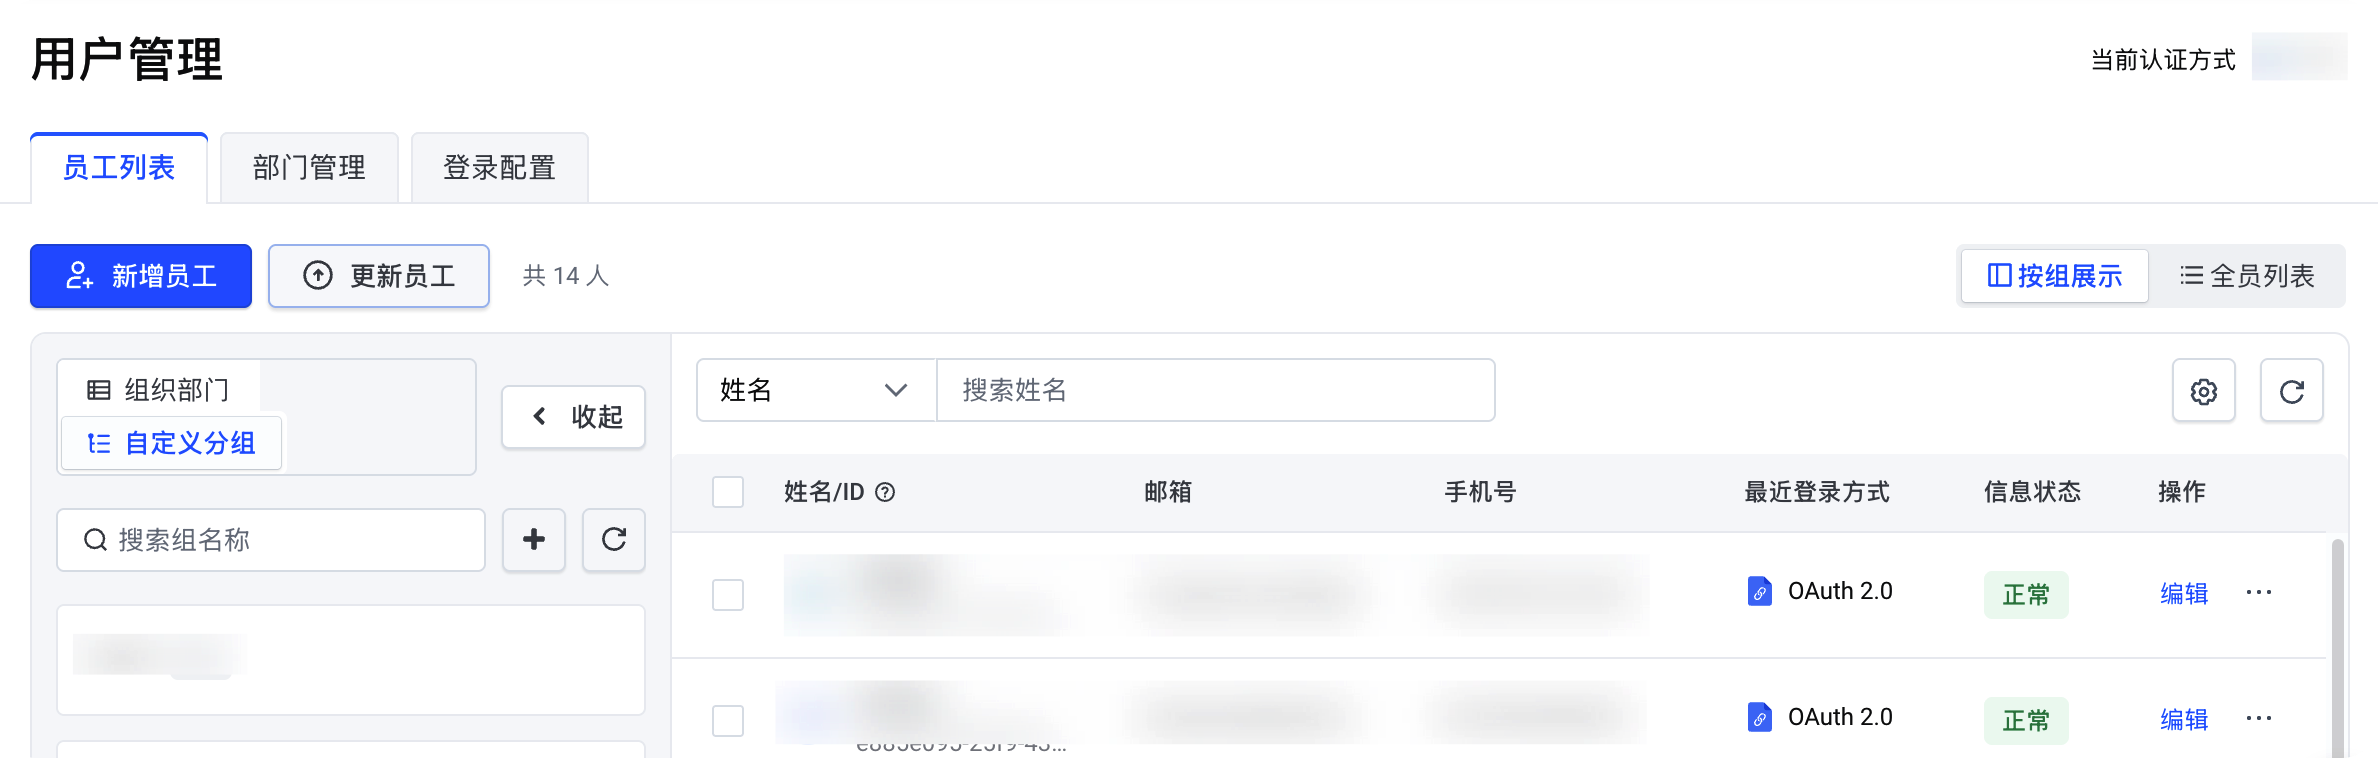
用户通过分发的登录链接成功登录后,您可以集中查看用户信息,包括用户标识、账号、认证方式和使用的 Claw 实例 ID。
- 登录 ArkClaw 企业版控制台。
- 在左侧导航树中,选择“组织管理 > 用户管理”。
- 在用户管理页面“员工列表”页签下,查看员工列表信息。
- 列表中会展示历史所有登录的员工信息。
-
修改用户信息
管理员可以修改用户的基本信息,包括用户的姓名、邮箱、手机号、所属分组、所属部门和自定义用户属性。
注意
- 修改邮箱或手机号后,可能影响用户通过标准登录协议或平台托管方式进行认证,而飞书、钉钉、企业微信等单点登录(SSO)认证方式不受影响。
- 修改姓名、分组或部门不会影响用户登录,但会影响用户的显示名称、归属范围及权限。
- 建议您在操作前提前告知相关用户,并确认变更内容无误。
- 用户的“邮箱”或“手机号”信息将作为切换认证方式时的员工匹配依据(唯一标识符)。切换后,系统通过所选字段自动关联原有账号与权限,无需重新创建账号。具体策略可在切换认证方式中配置,建议选择企业员工信息记录最完整的字段。
- 自定义用户属性相关操作请参见管理用户属性。
- 登录 ArkClaw 企业版控制台。
- 在左侧导航树中,选择“组织管理 > 用户管理”。
- 单击“员工列表”页签中目标用户操作列的“编辑”按钮,参考下表,修改用户信息。
- 参数说明姓名用户在系统中的显示名称。邮箱用户绑定的邮箱。若用户通过邮箱登录,修改后需使用新邮箱登录,请确认用户已知晓变更。手机号用户绑定的手机号。说明平台托管模式下,用户可使用该手机号和验证码登录。修改手机号后,请及时告知对应用户,后续用户仅可使用新的手机号登录。分组用户所属的权限分组。修改后用户可访问的功能和资源范围将按新分组配置生效。说明若用户不属于任何分组,将显示在“按组展示”视图的“未分组”分类中。
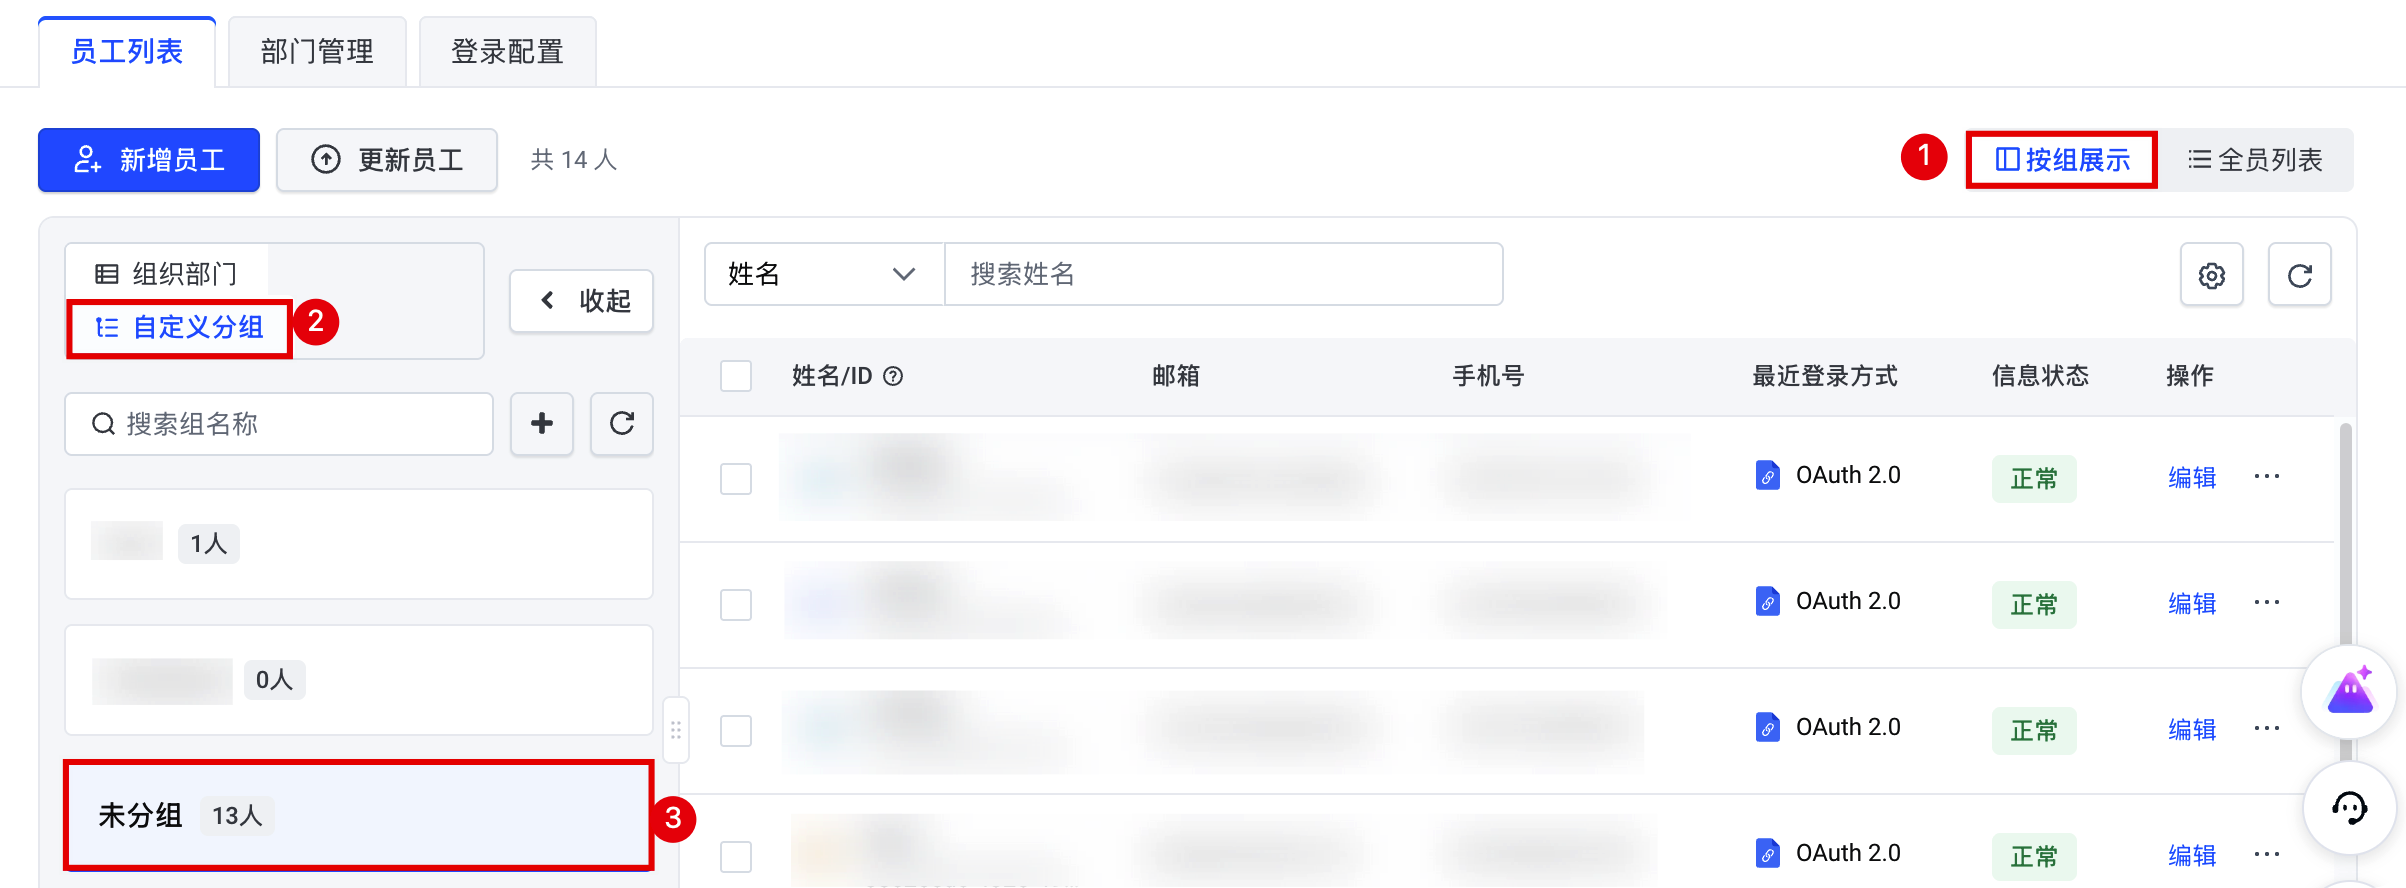 部门用户所属的组织部门。修改后用户的部门归属将同步更新,影响部门维度的统计与管理视图。说明若用户不属于任何部门,将显示在“按组展示”视图的“未归属部门”分类中。
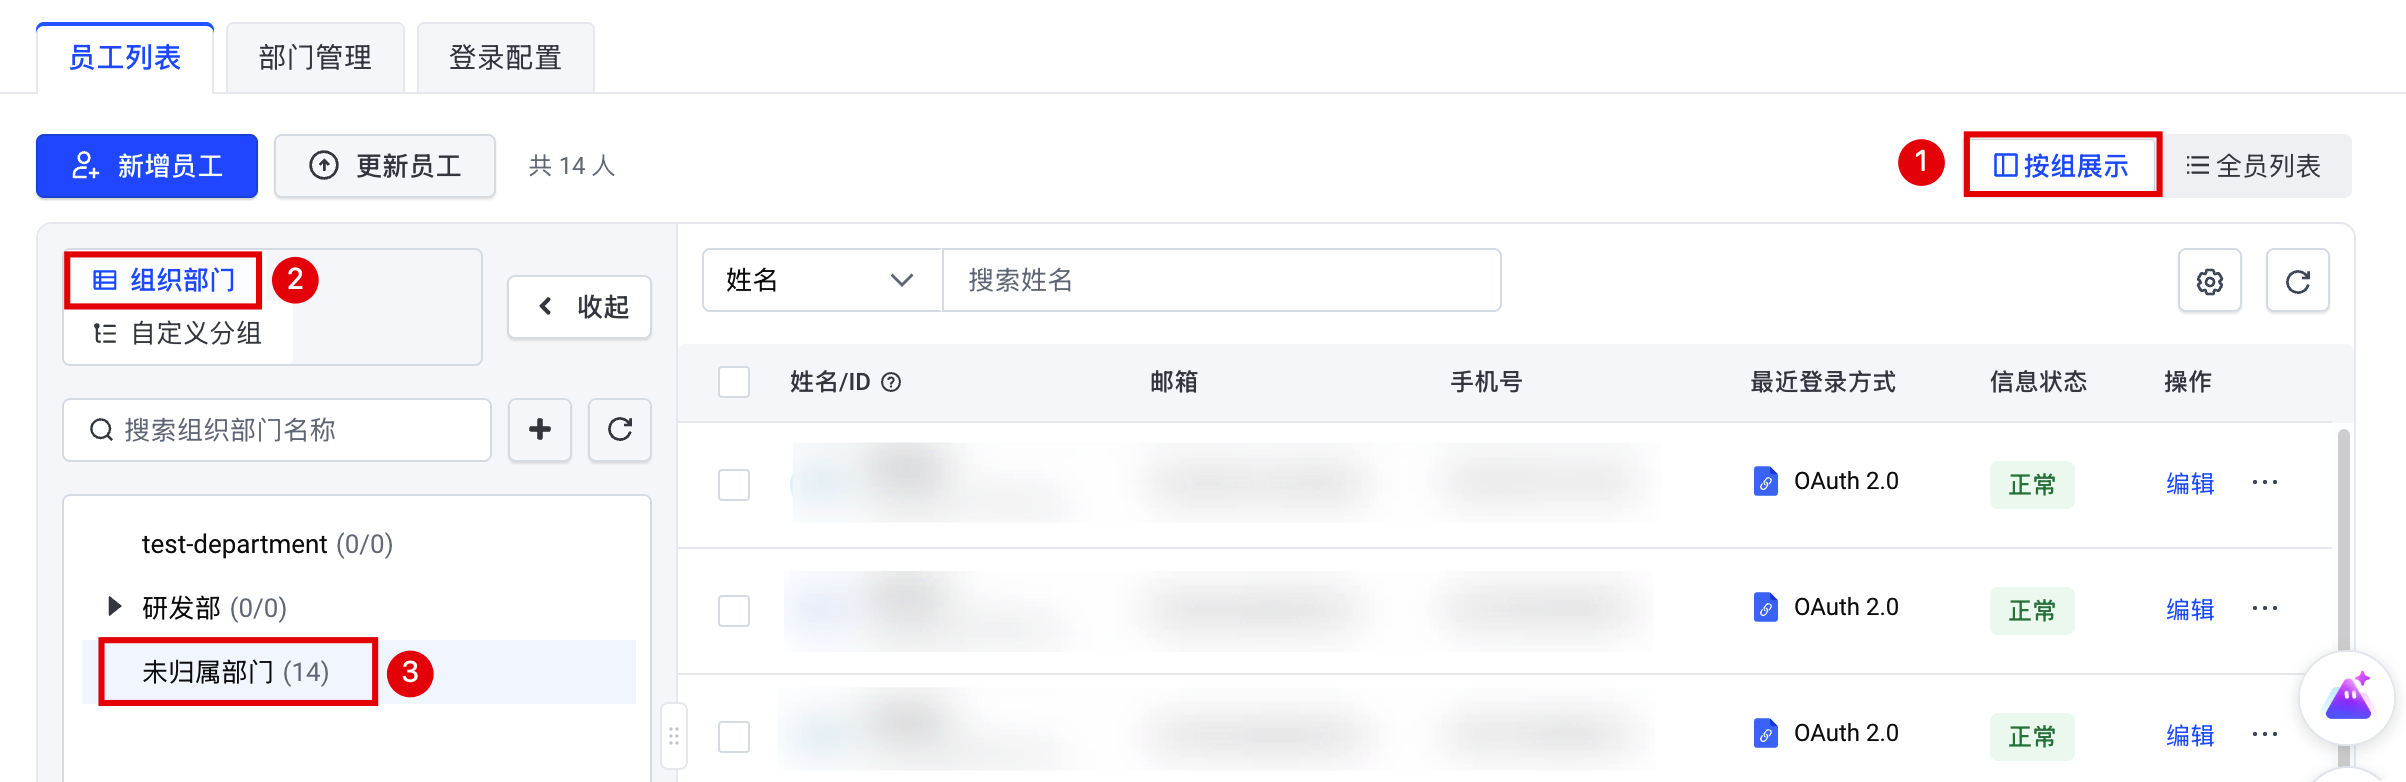
- 确认信息无误后,单击“确定”按钮。
- 在二次确认弹窗中,单击“确定”按钮,完成操作。
更新用户信息
当员工信息发生变化或系统识别到员工资料缺失邮箱、手机号等关键信息,您可以通过更新员工数据功能同步或补充员工信息,确保员工资料完整、可用,便于后续管理与使用。
说明
- 更新员工数据支持自动同步和手动更新两种方式,其中自动同步仅适用于飞书/Lark/钉钉认证场景。
- 导入或更新用户时,支持同步导入自定义属性。导入前,请先在 ArkClaw 控制台完成自定义属性配置,并确保表格中的属性名称与控制台保持一致,否则对应属性将无法导入。配置自定义属性的具体操作,请参见管理用户属性。
- 用户的“邮箱”或“手机号”信息将作为切换认证方式时的员工匹配依据(唯一标识符)。切换后,系统通过所选字段自动关联原有账号与权限,无需重新创建账号。具体策略可在切换认证方式中配置,建议选择企业员工信息记录最完整的字段。
- 登录 ArkClaw 企业版控制台。
- 在左侧导航树中,选择“组织管理 > 用户管理”。
- 更新员工数据。
-
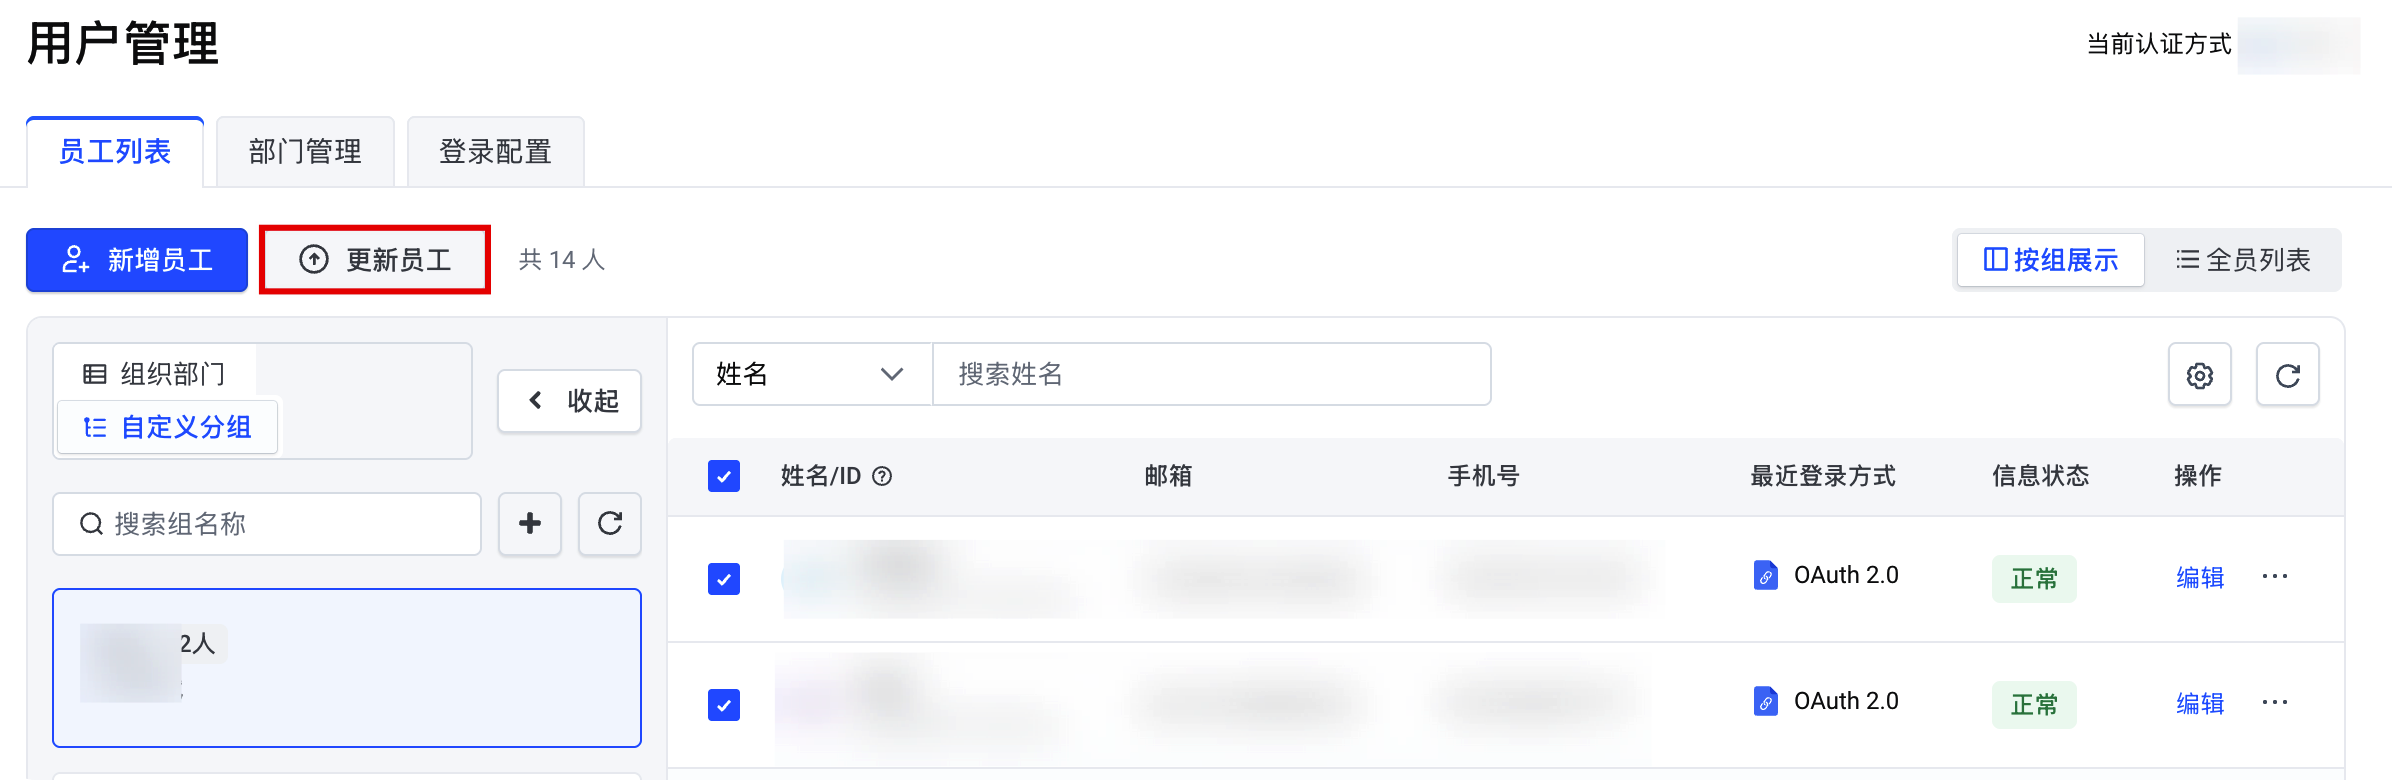
- 单击“更新员工”按钮,或可直接单击系统提示中的“更新数据”按钮。
-
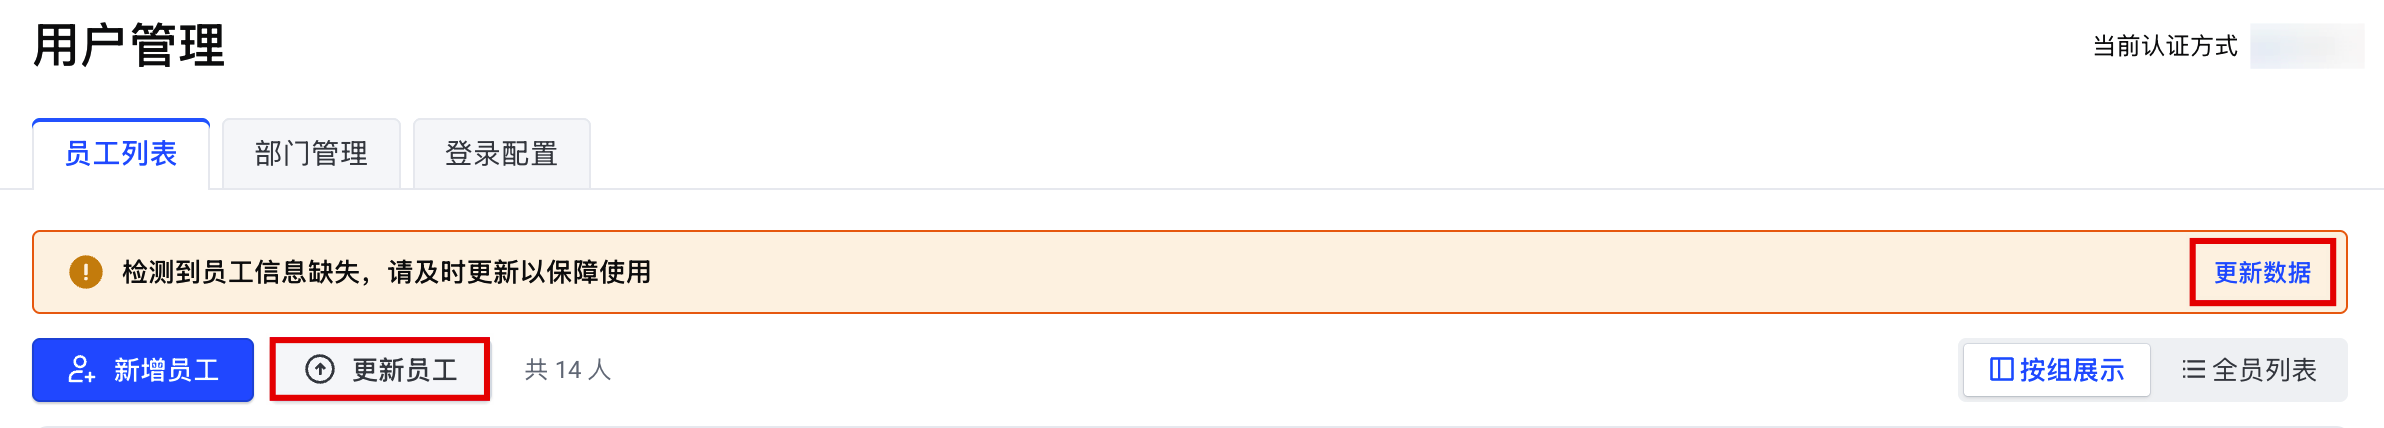
- 更新员工数据。
-
- 单击“批量上传”按钮。
-
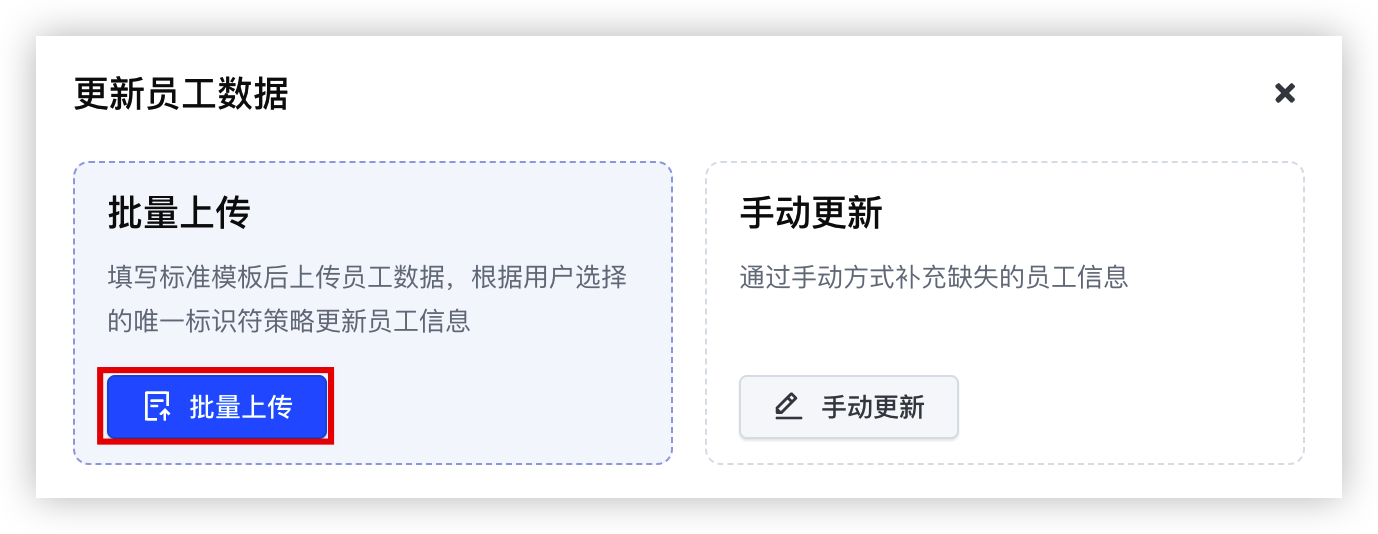
- 在“批量更新员工信息”界面中,更新员工信息。
-
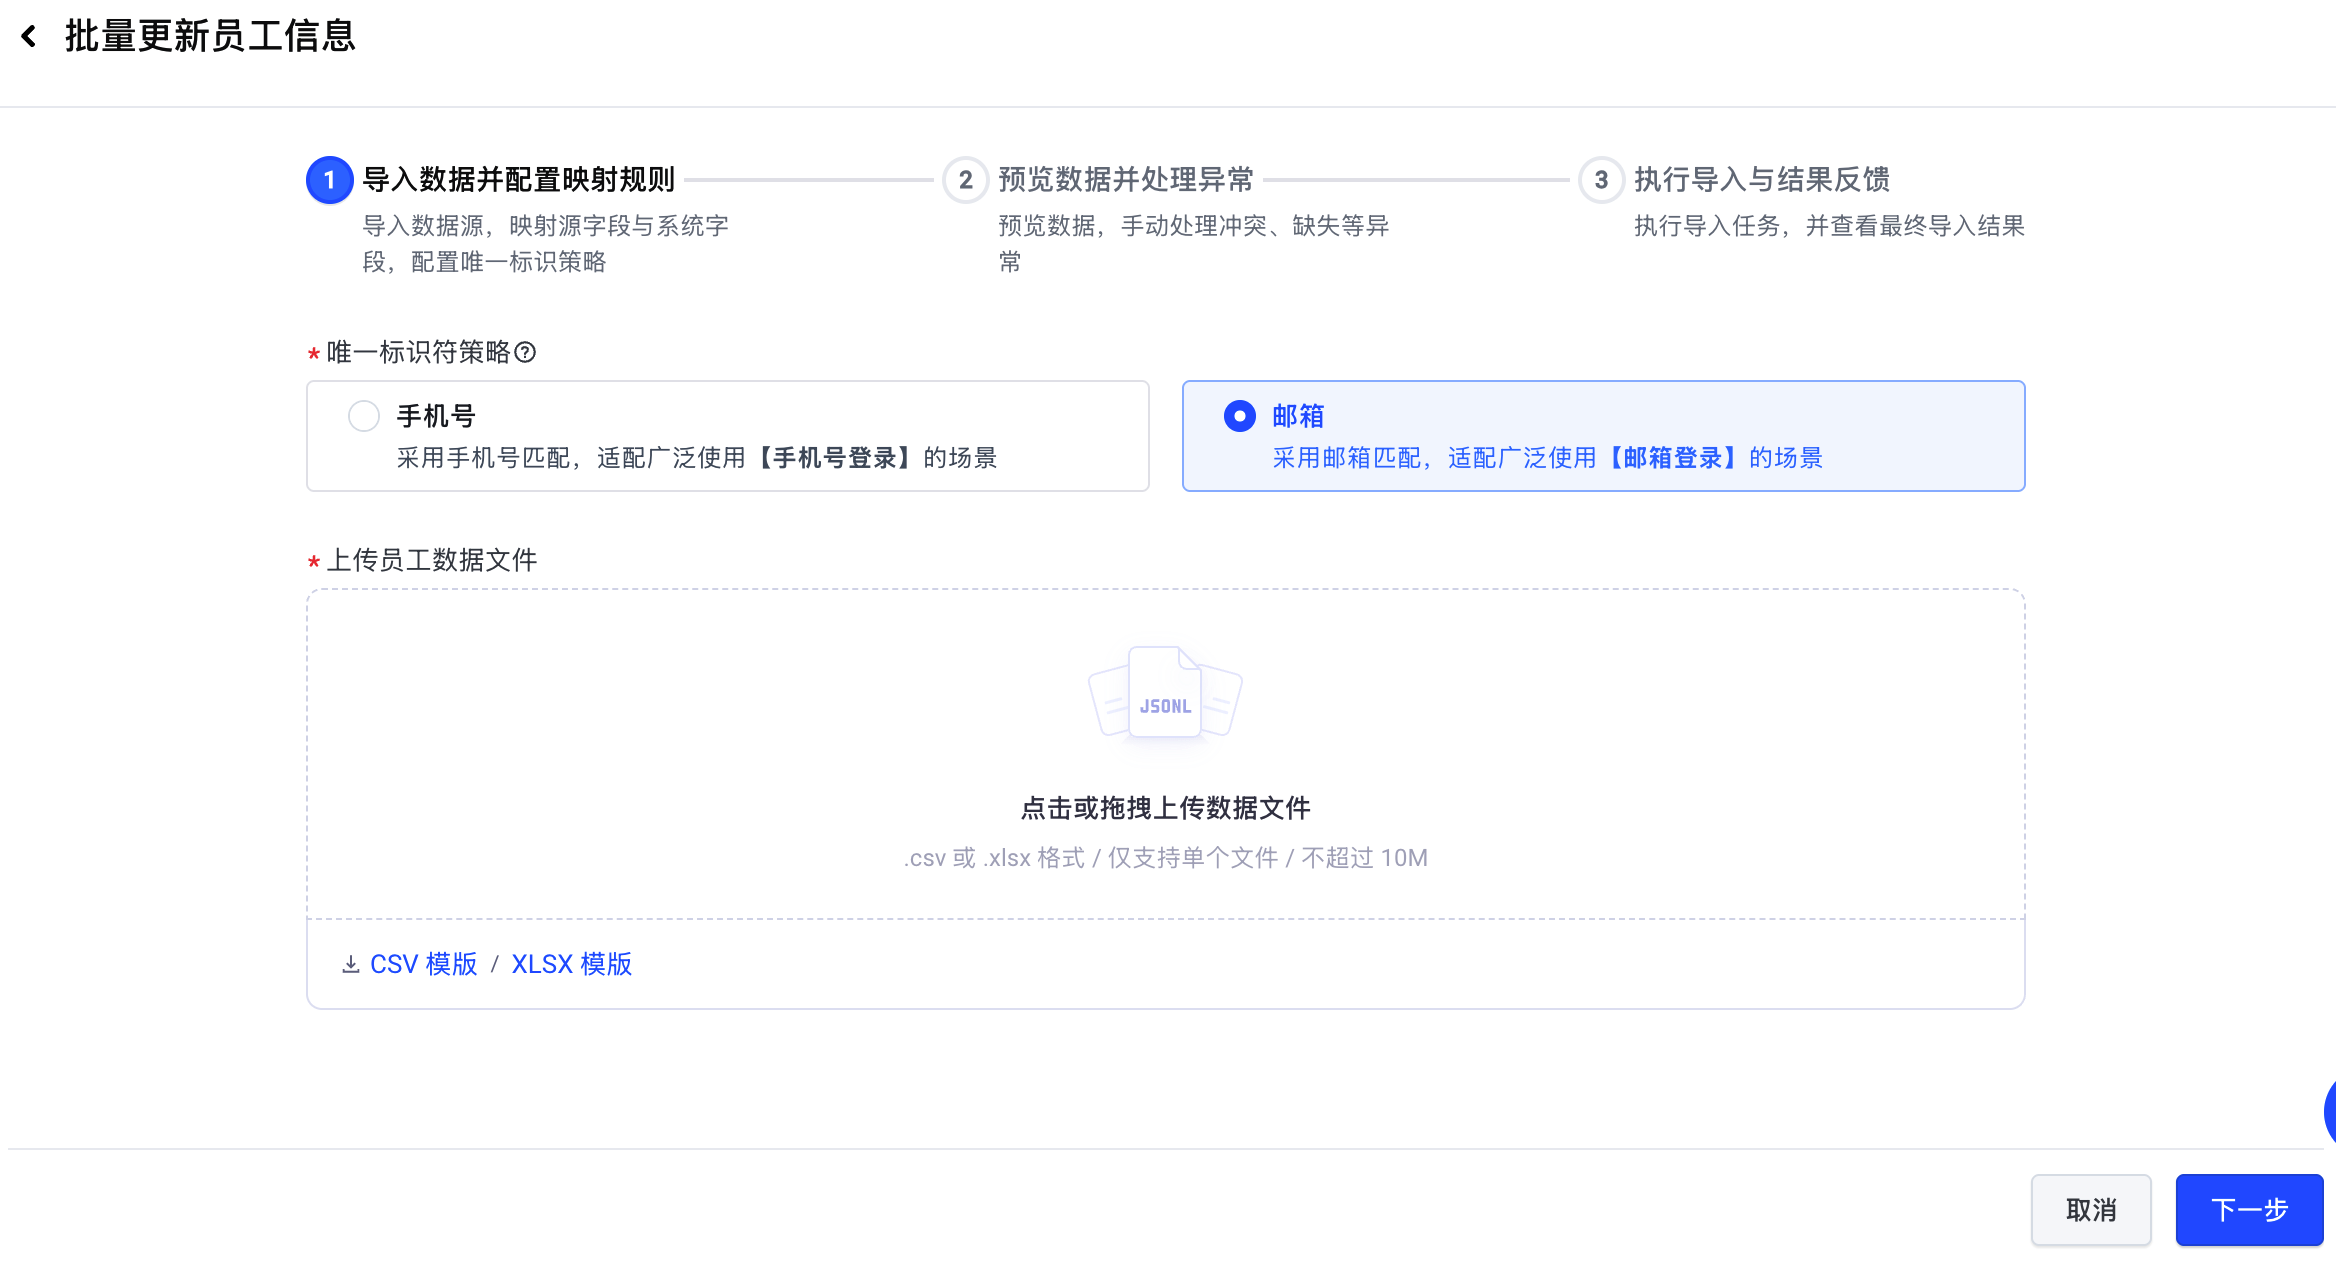
- 导入数据并配置映射规则。
- 选择“唯一标识符策略”。
说明- 根据企业主要使用的身份信息选择,导入员工信息时,系统将自动合并手机号或邮箱相同的账号。
- 仅平台托管认证方式支持员工通过手机号短信验证码登录 Claw 实例,员工使用手机号短信验证码登录前,管理员需先在用户信息中录入该员工的手机号;其他认证方式下,邮箱与手机号均不可用于登录 Claw 实例。
- 上传员工数据文件。
- 单击“CSV 模板/XLSX 模板”,获取标准文件。
-
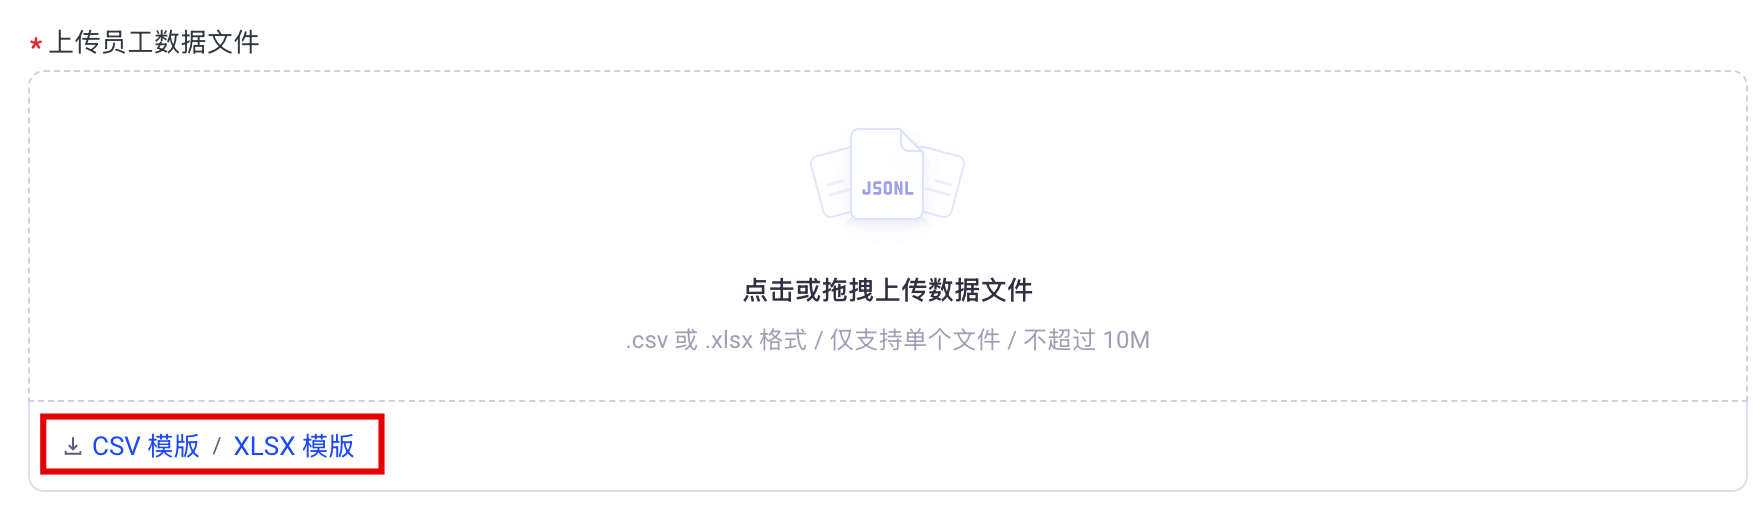
- 按照模板要求填写员工信息,然后将文件上传至窗口。
- 单击“下一步”按钮。
- 预览数据并处理异常。
- 确认导入文件中的用户信息与系统中已有的用户信息不存在冲突后,单击“开始导入”按钮。
-
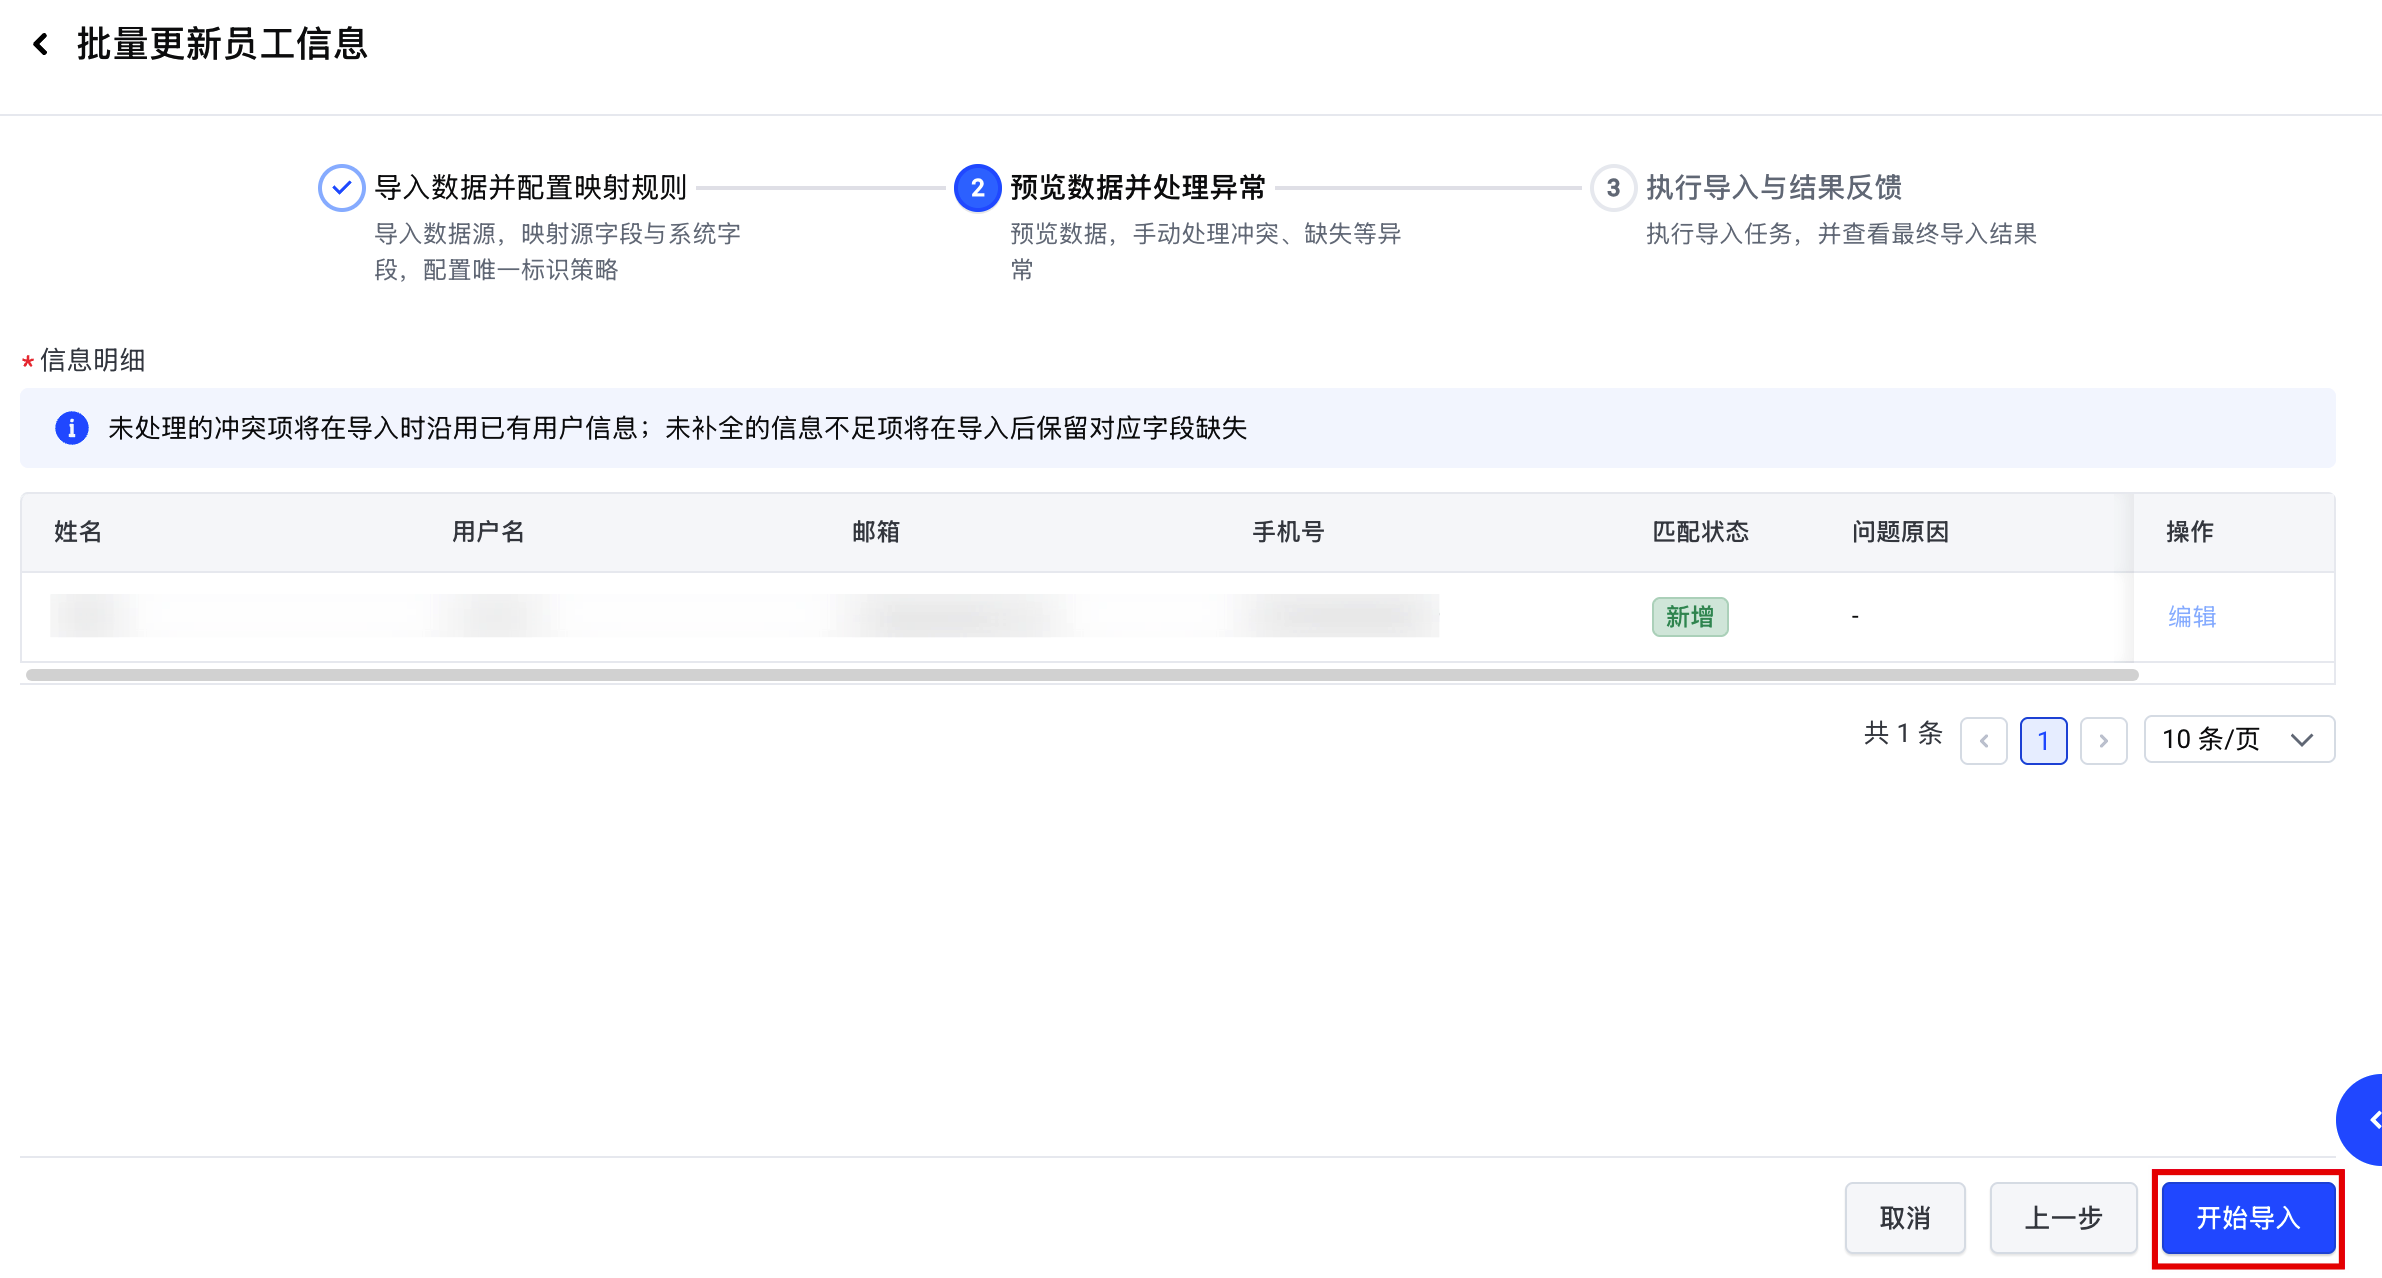
- 如果导入文件中的用户信息与系统中已有的用户信息存在冲突,请更新用户信息。
注意如果导入时未处理冲突数据,系统将保留已有的用户信息,不会使用本次导入的冲突内容。- 单击“编辑”按钮。
-
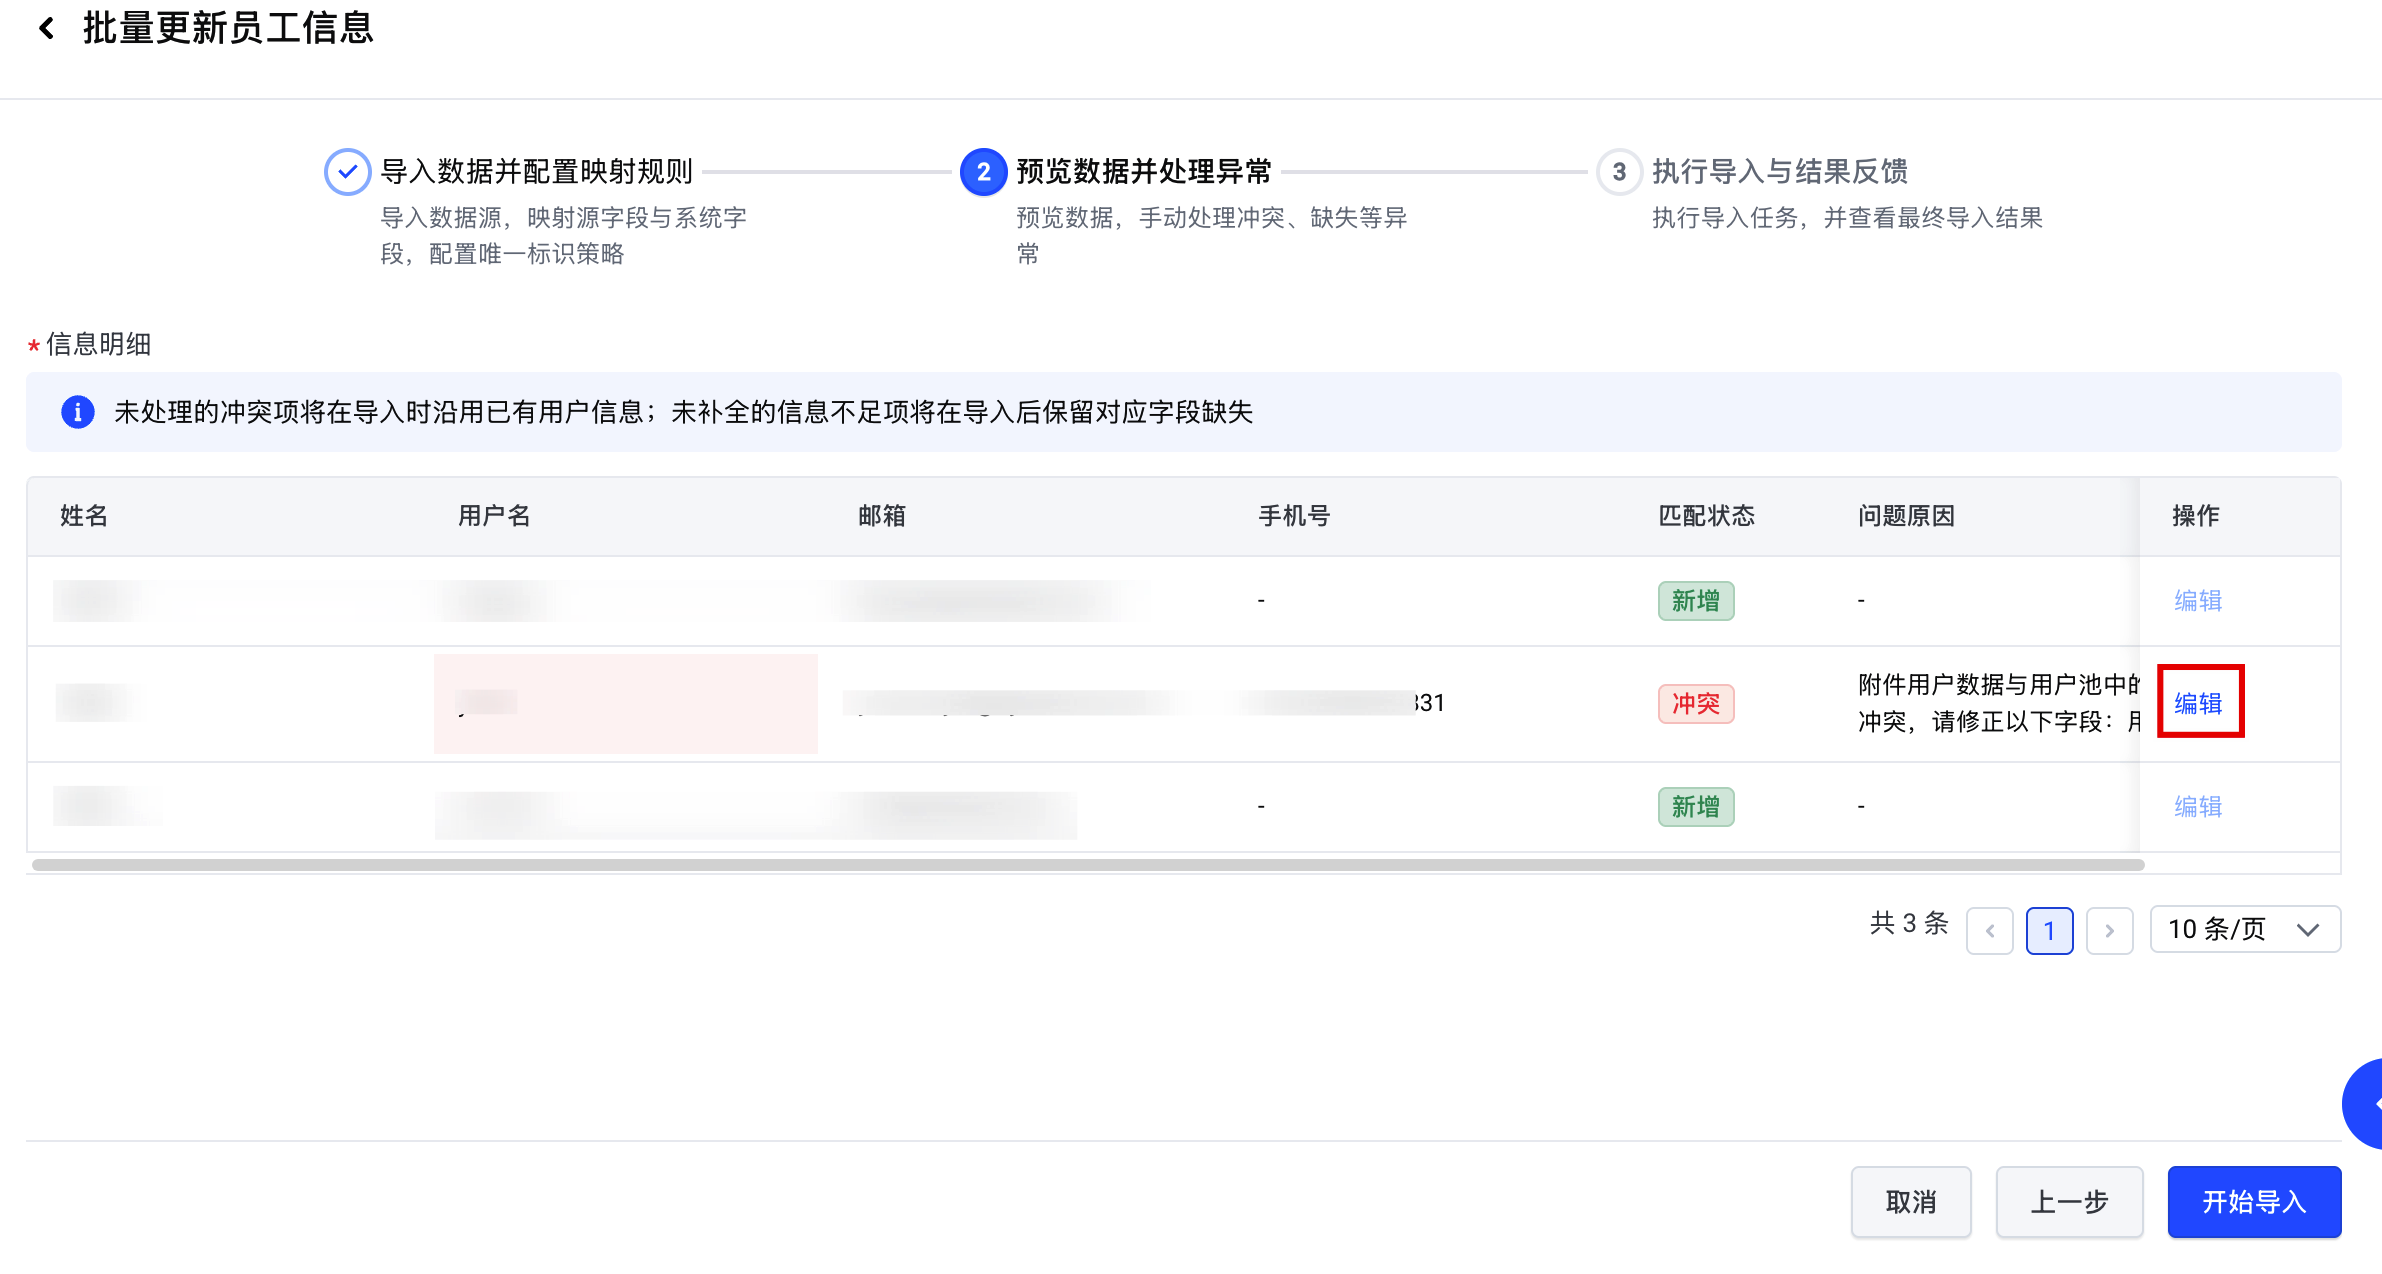
- 选择目标数据,并单击“保存”按钮。
-
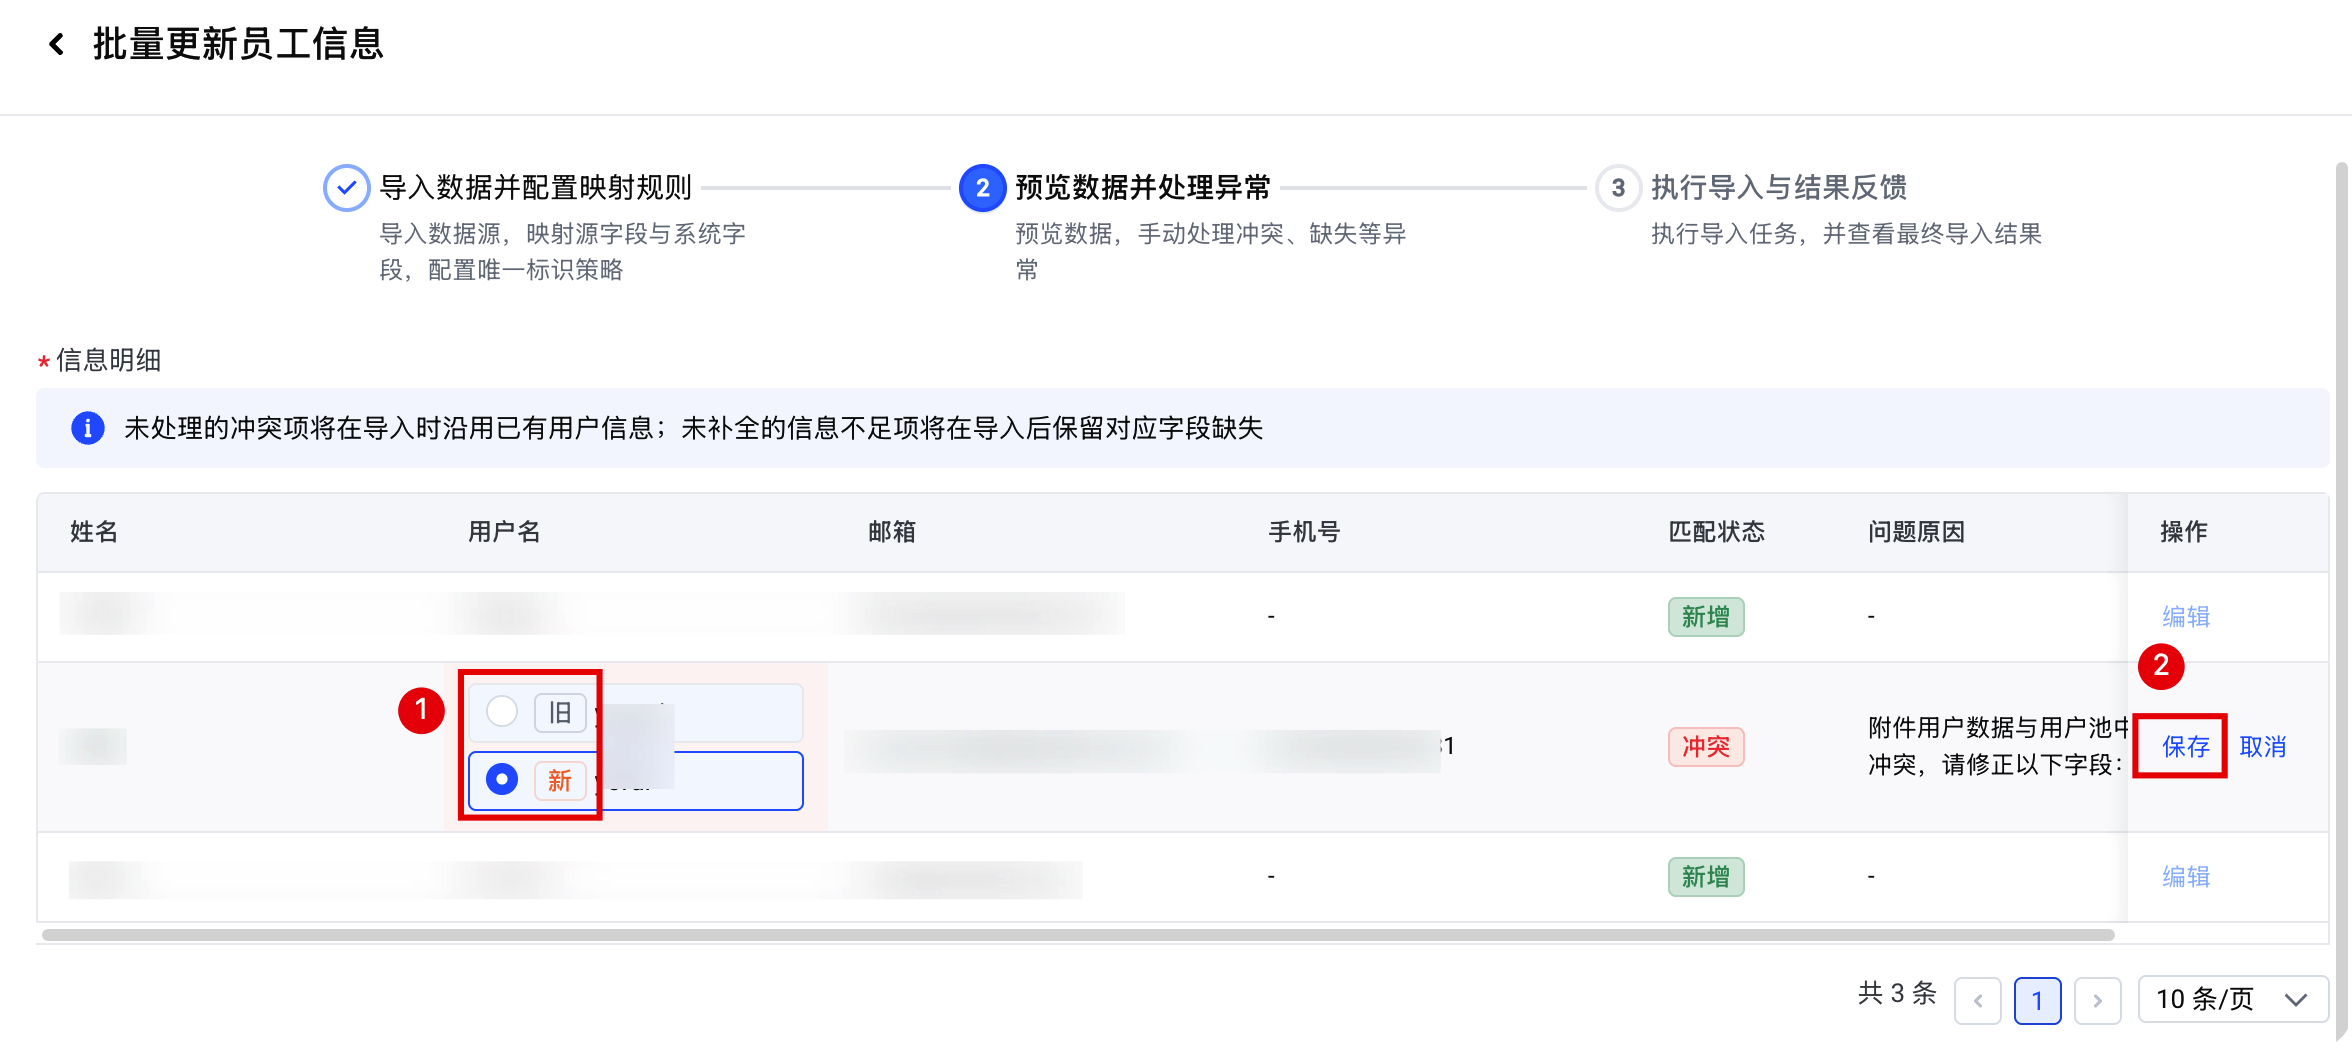
- 确认导入文件中的用户信息与系统中已有的用户信息不存在冲突后,单击“开始导入”按钮。
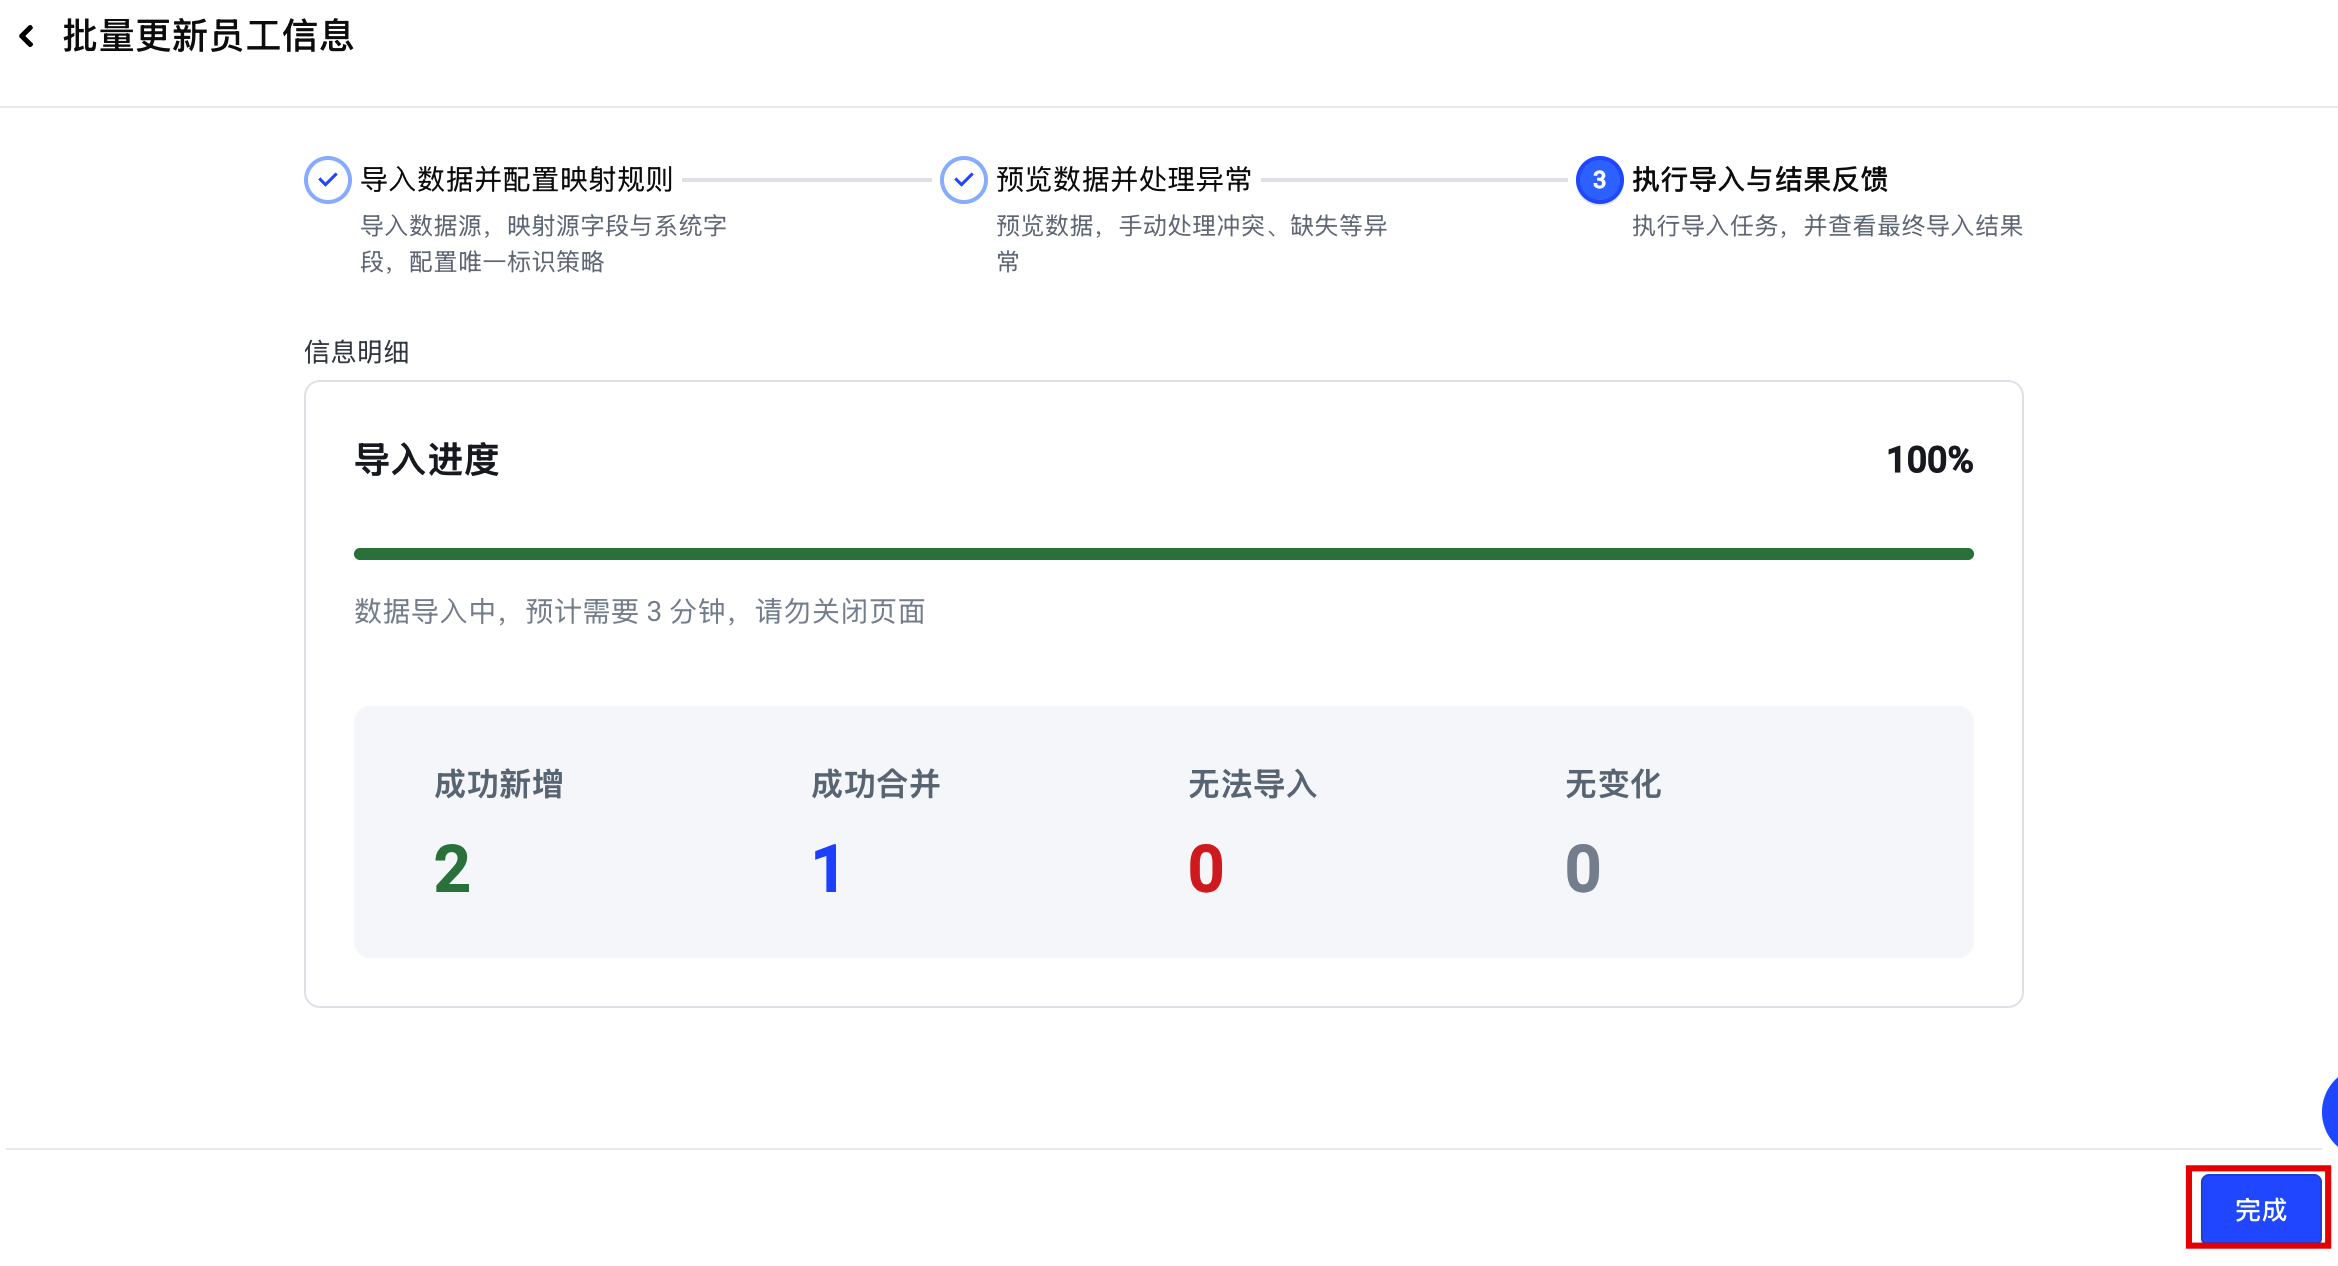
- 查看导入结果,单击“完成”按钮,完成员工信息上传操作。
说明若存在导入失败的用户信息,请根据界面提示排查问题后重新导入。-
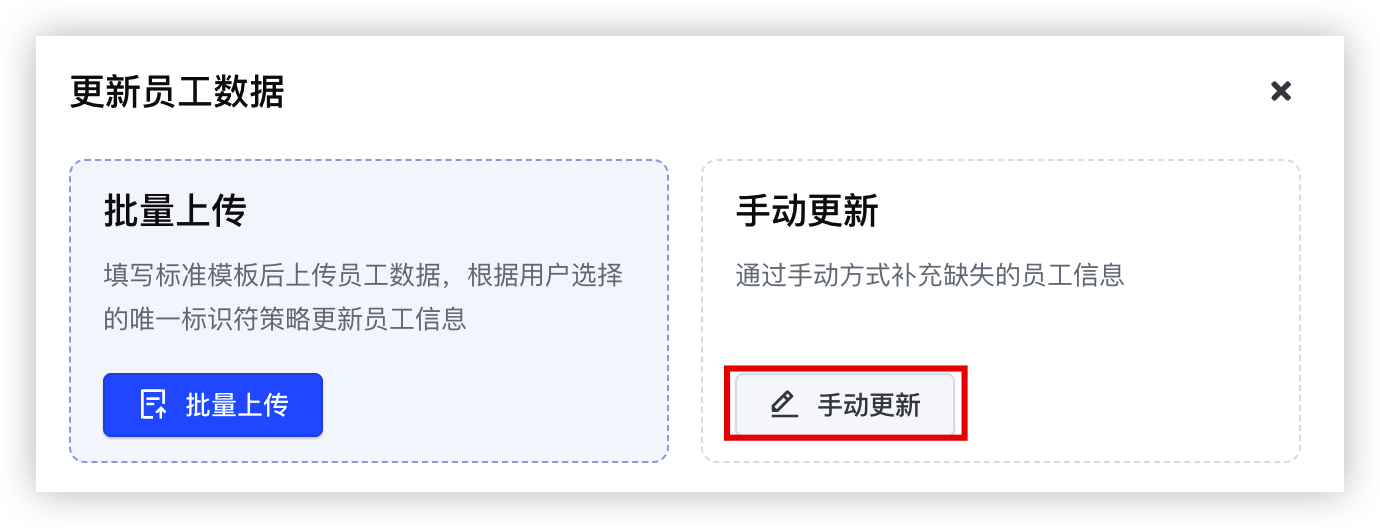
- 单击“手动更新”按钮。
-
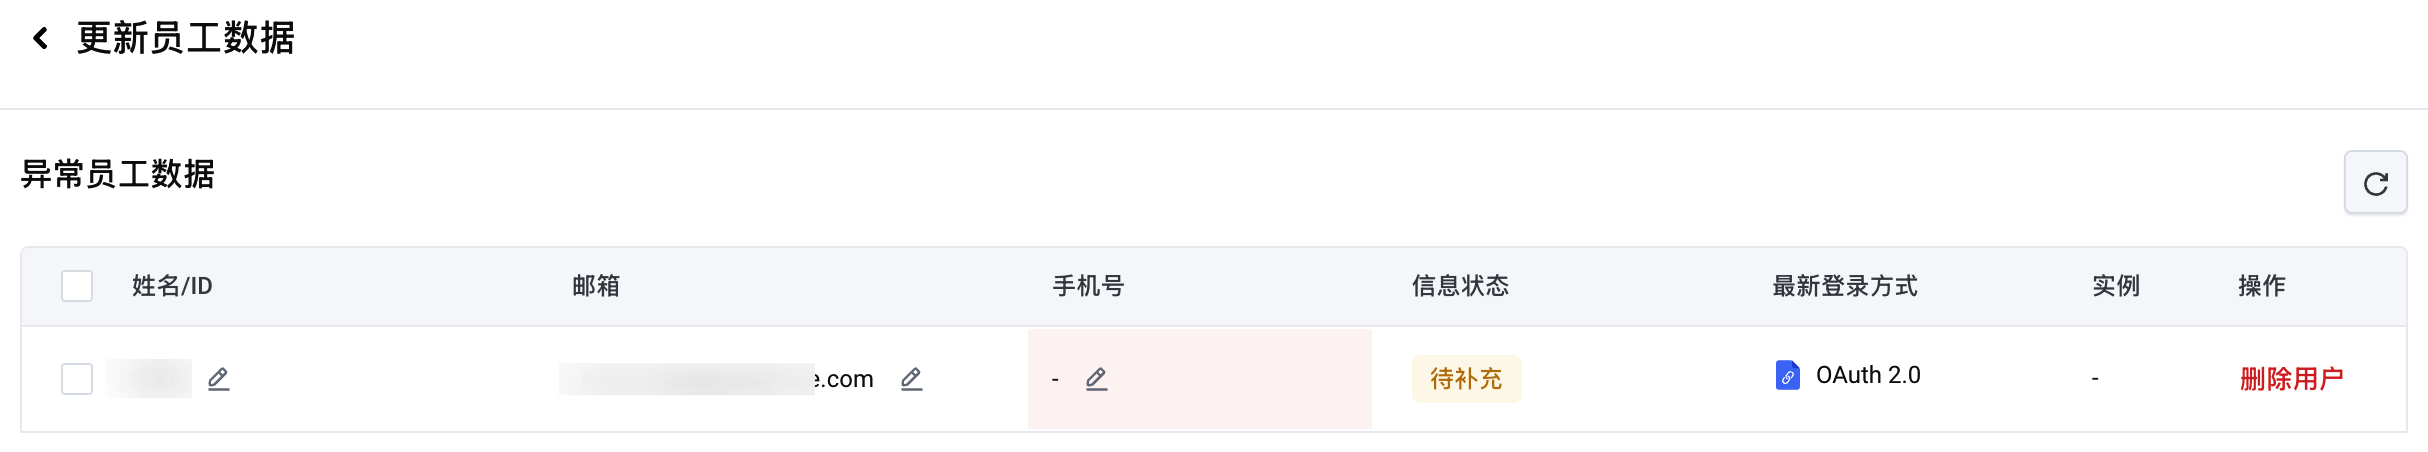
- 在“异常员工数据”列表中选择目标员工,手动更新员工数据。
-
-
说明若无需保留异常用户,您也可以直接删除该异常用户。- 如果待删除的用户已关联ArkClaw实例,需先删除该用户关联的全部实例,再执行删除用户操作,相关操作请参见删除Claw实例。
- 删除用户属于不可逆操作,系统将同步解除该用户与其他资源的关联,请谨慎执行。
- 删除完成后,该用户约5分钟后被强制退出登录,无法继续访问系统
- 单击“更新员工”按钮。
-
- 更新员工数据。
说明若员工尚未通过飞书/Lark/钉钉登录(例如企业完成认证方式切换后,部分员工仍使用原有方式登录),系统无法通过飞书/Lark/钉钉自动同步该员工的最新信息。如需更新此类员工的资料(如补充手机号、邮箱等),请参考以下页签中后两类方式操作。- 说明
- 单击“全量同步”按钮。
-
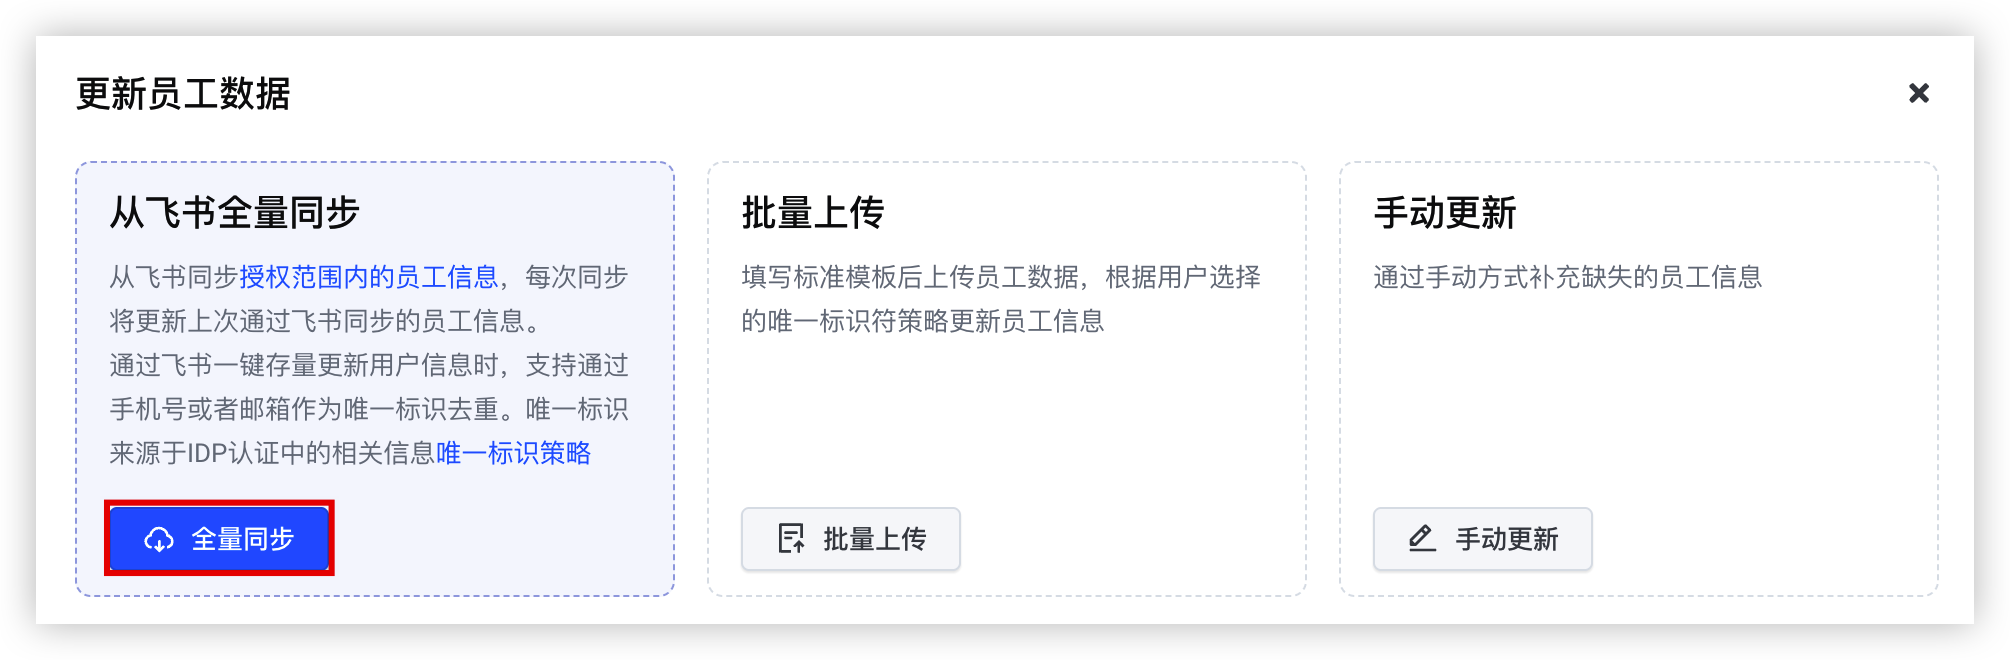
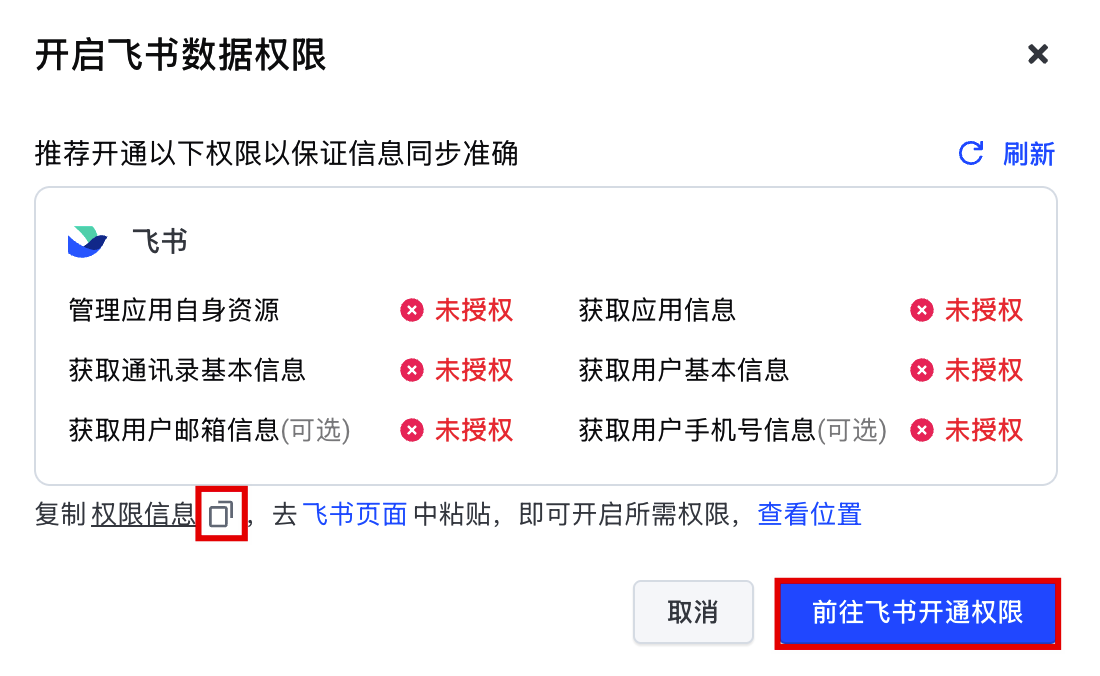
- 在弹出的对话框中,单击
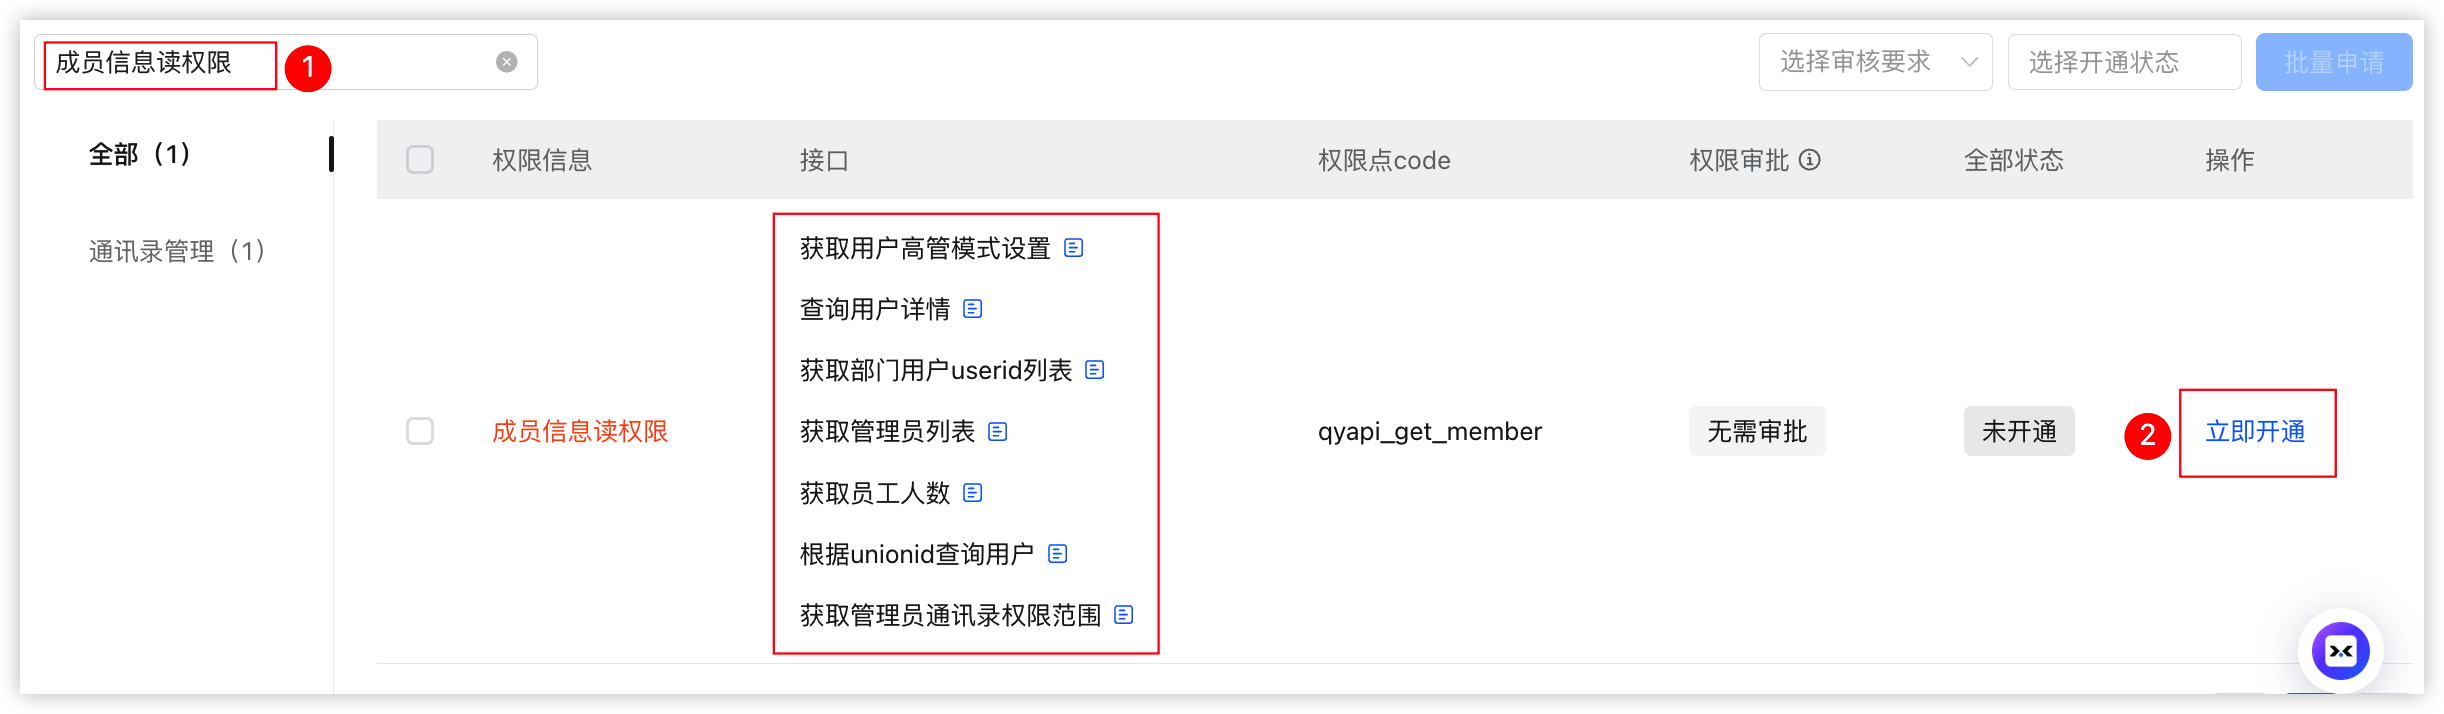
 图标复制权限信息后,前往应用开通权限。
- 飞书:单击“前往飞书开通权限”,开通操作可参见步骤一:配置飞书应用和权限信息。
- Lark:单击“前往 Lark 开通权限”,开通操作可参见步骤一:配置 Lark 应用和权限信息。
- 钉钉:单击“钉钉应用后台”,开通操作可参见步骤一:配置钉钉应用和权限信息。
-
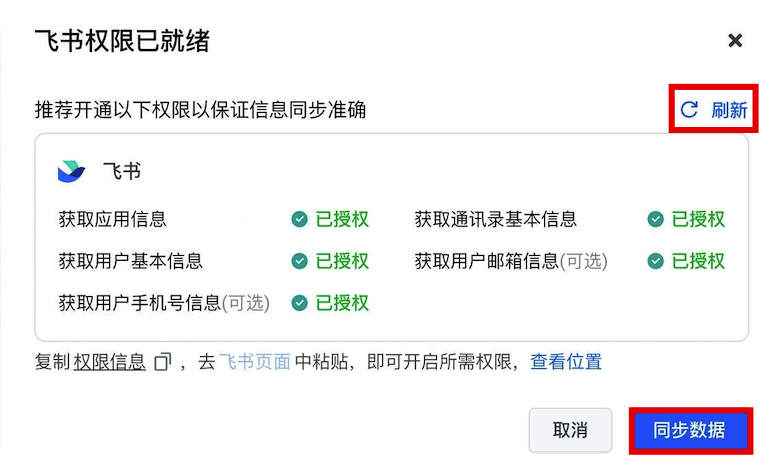
- 权限开通成功后,返回页面对话框同步数据。
- 钉钉:单击“已开通权限,继续同步”。
- 飞书/Lark:单击“刷新“,当所需权限均为“已授权”后,单击对话框中的“同步数据”按钮。
-
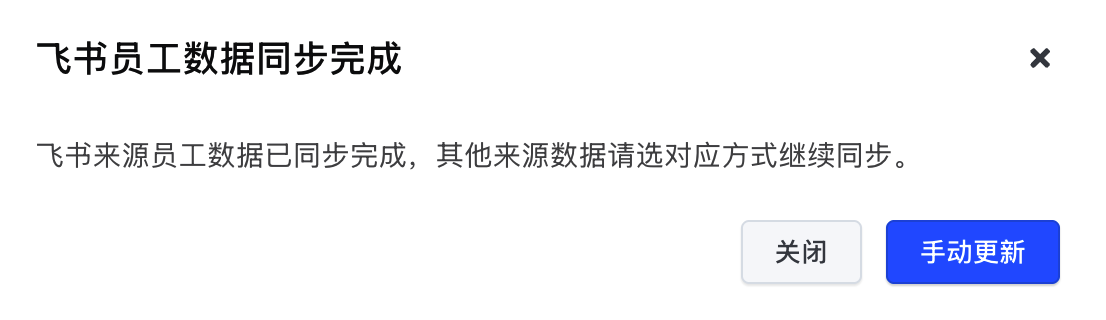
- 系统将自动同步飞书/Lark/钉钉员工数据,待同步完成后,单击对话框中的“关闭”按钮,完成操作。
-
前提条件导入用户时,支持同步导入自定义属性。导入前,请先在 ArkClaw 控制台完成自定义属性配置,并确保表格中的属性名称与控制台保持一致,否则对应属性将无法导入。配置自定义属性的具体操作,请参见管理用户属性。操作步骤- 单击“批量上传”。
-
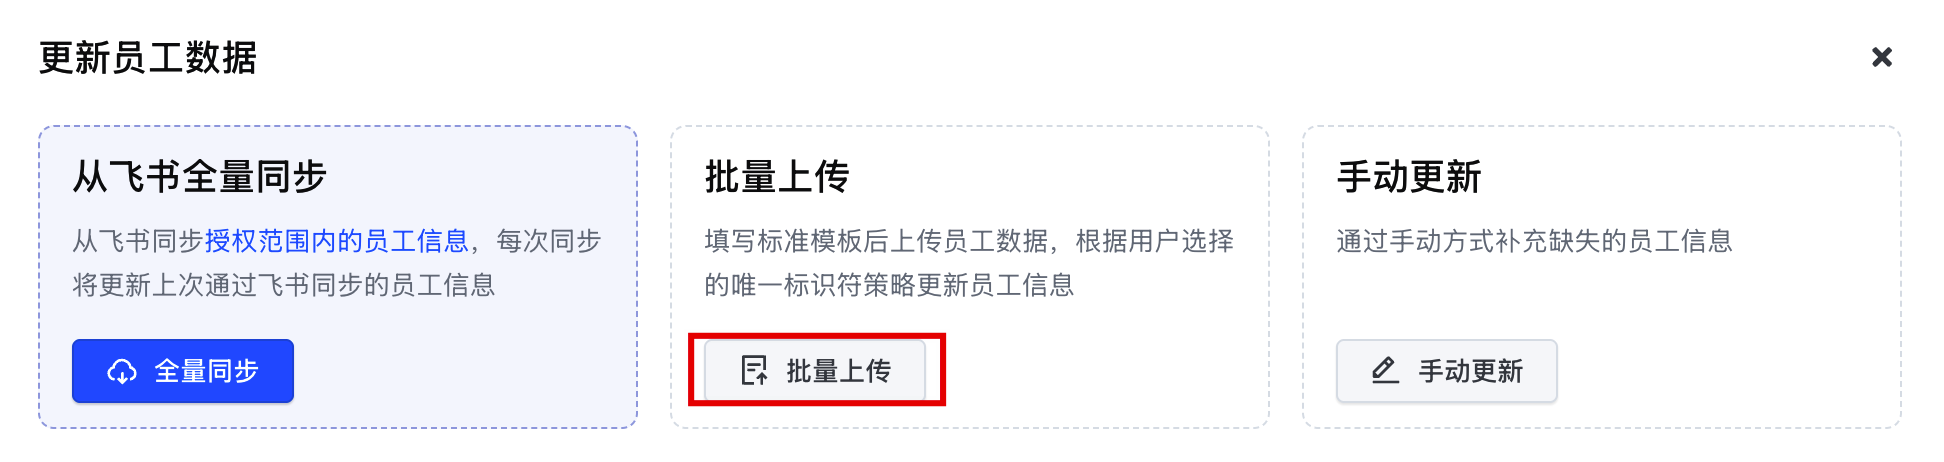
- 在“批量更新员工信息”界面中,更新员工信息。
-
- 导入数据并配置映射规则。
- 选择“唯一标识符策略”。
说明- 根据企业主要使用的身份信息选择,导入员工信息时,系统将自动合并手机号或邮箱相同的账号。
- 邮箱/手机号不可用于登录 Claw 实例。
- 上传员工数据文件。
- 单击“CSV 模板/XLSX 模板”,获取标准文件。
-
- 按照模板要求填写员工信息,然后将文件上传至窗口。
- 单击“下一步”。
- 预览数据并处理异常。
- 确认导入文件中的用户信息与系统中已有的用户信息不存在冲突后,单击“开始导入”。
-
- 如果导入文件中的用户信息与系统中已有的用户信息存在冲突,请更新用户信息。
注意如果导入时未处理冲突数据,系统将保留已有的用户信息,不会使用本次导入的冲突内容。- 单击“编辑”。
-
- 选择目标数据,并单击“保存”。
-
- 确认导入文件中的用户信息与系统中已有的用户信息不存在冲突后,单击“开始导入”。
- 查看导入结果,单击“完成”,完成员工信息上传操作。
-
- 单击“手动更新”。
-
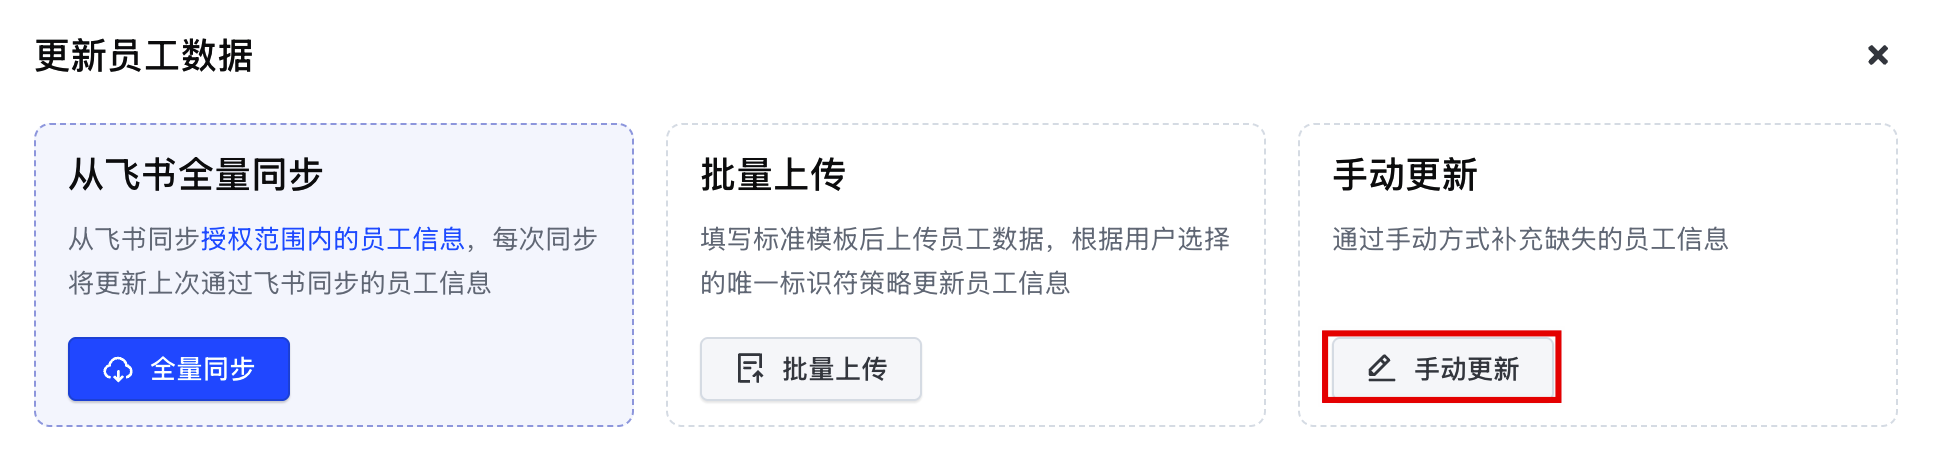
- 在“异常员工数据”列表中选择目标员工,手动更新员工数据。
-
-
说明若无需保留异常用户,您也可以直接删除该异常用户。- 如果待删除的用户已关联 Claw 实例,需先删除该用户关联的全部实例,再执行删除用户操作,相关操作请参见删除Claw实例。
- 删除用户属于不可逆操作,系统将同步解除该用户与其他资源的关联,请谨慎执行。
- 删除完成后,该用户约 5 分钟后被强制退出登录,无法继续访问系统。
删除用户
当用户无需使用 ArkClaw 时,管理员可以选择删除用户。
注意
- 如果待删除的用户已关联 ArkClaw 实例,需先删除该用户关联的全部实例,再执行删除用户操作,相关操作请参见删除Claw实例。
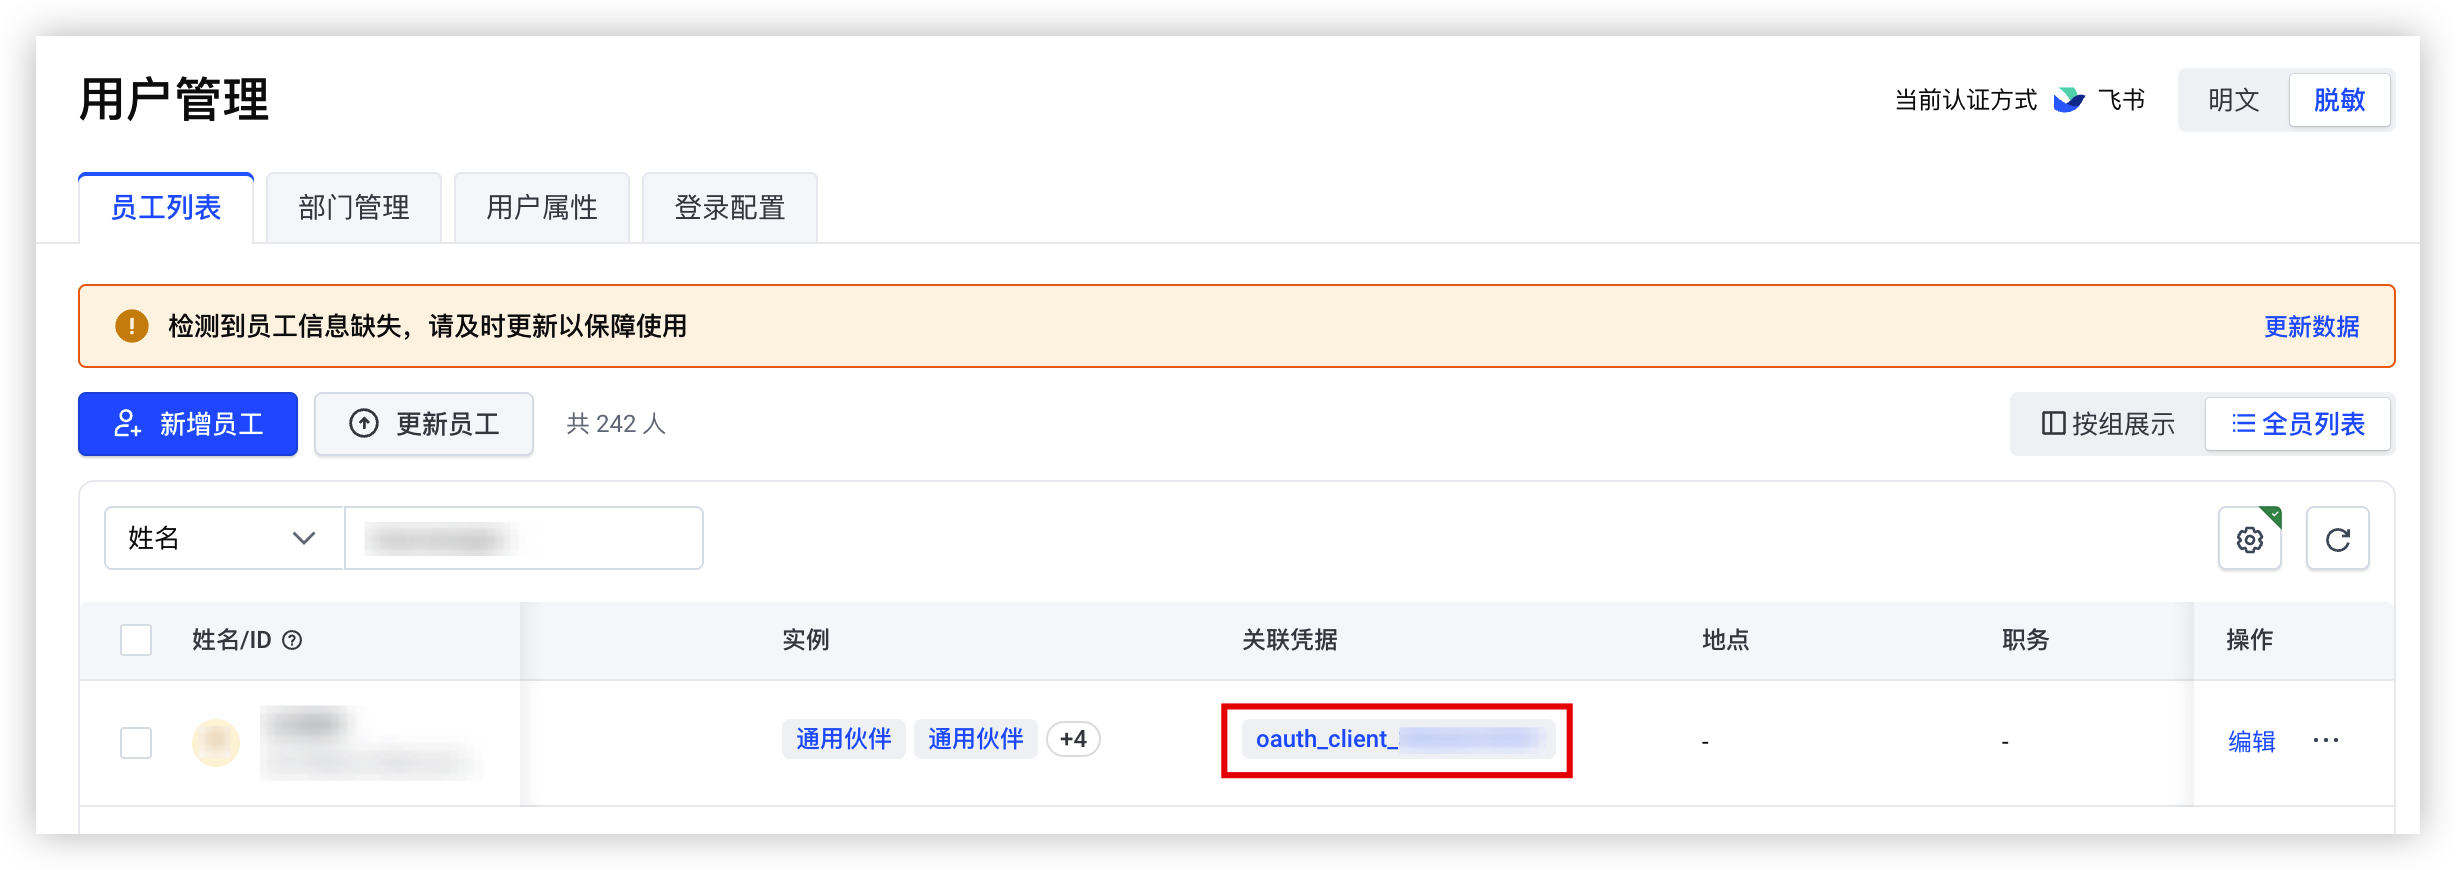
- 删除用户前,请确认相关应用不再依赖该员工的凭据。删除后,该员工通过 OAuth 客户端专属凭据完成个人授权所生成的关联凭据将被同步删除,且无法找回。
- 删除用户属于不可逆操作,系统将同步解除该用户与其他资源的关联,请谨慎执行。
- 删除完成后,该用户约 5 分钟后被强制退出登录,无法继续访问系统。
- 登录 ArkClaw 企业版控制台。
- 在左侧导航树中,选择“组织管理 > 用户管理”。
- 在员工列表页,删除用户。
- 删除单个用户:选择目标用户操作列的“··· > 删除用户”,可删除单个目标用户。
-
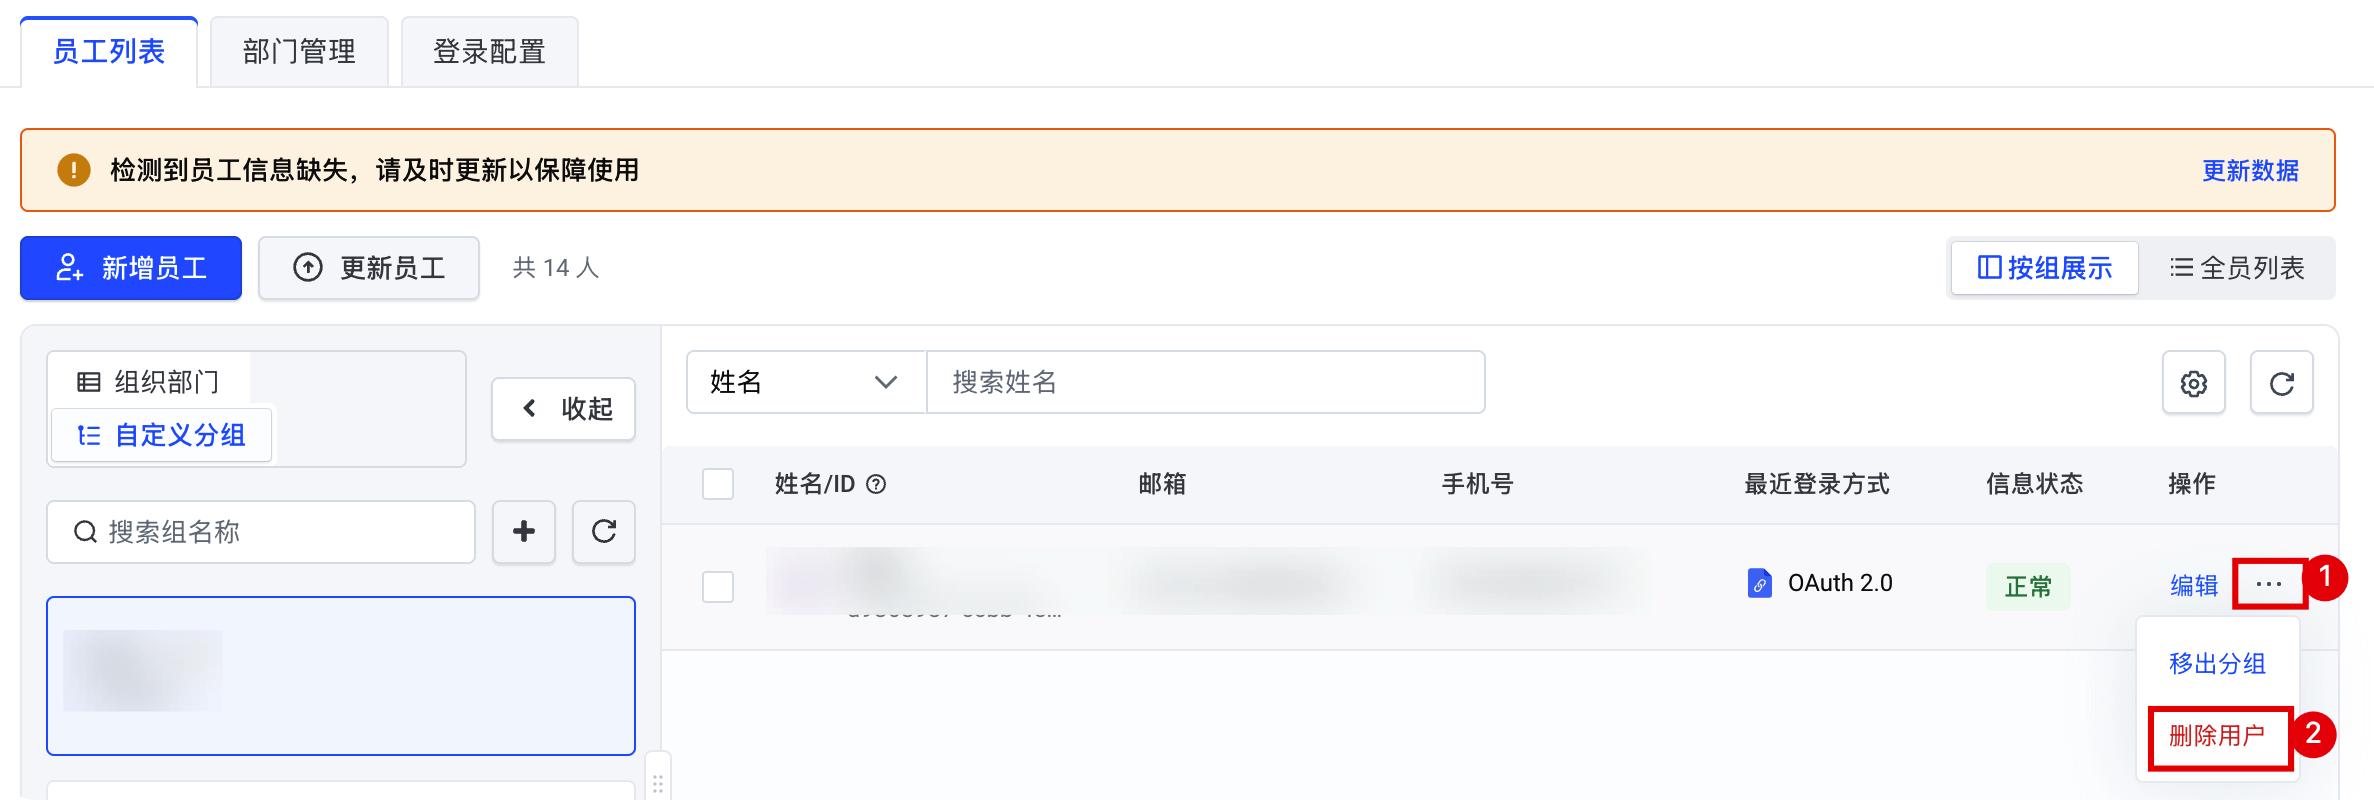
- 删除批量用户:勾选多个目标用户后,单击“批量删除”按钮,可批量删除多个目标用户。
-
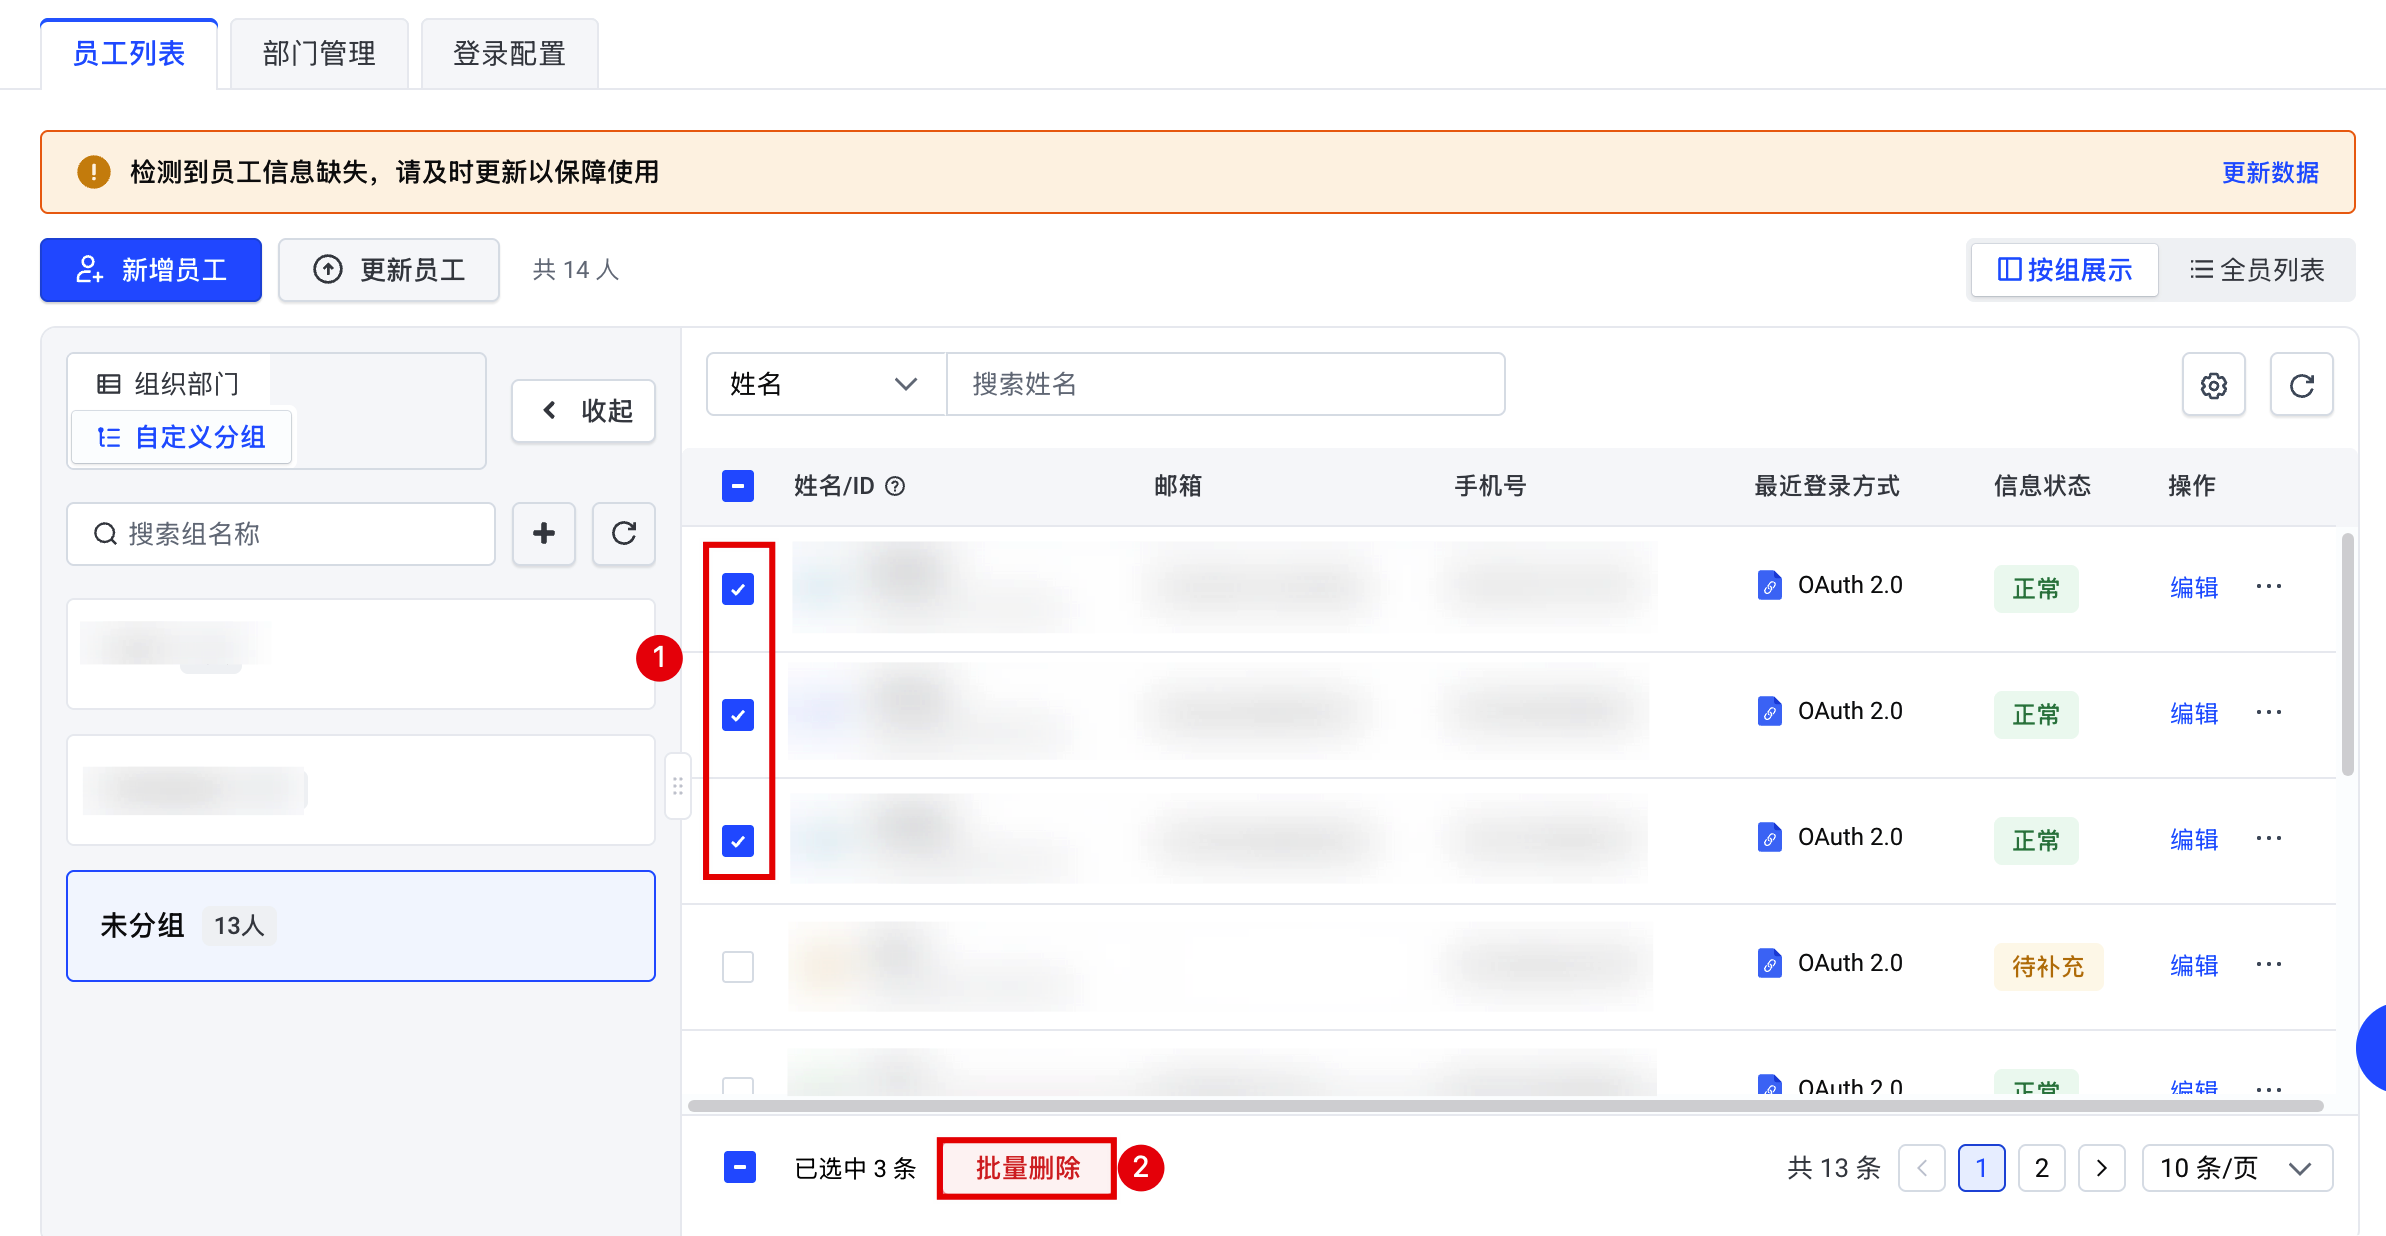
- 确认待删除用户无误后,单击“删除”按钮,完成操作。
管理用户属性
新建用户属性
当系统预置字段无法满足员工信息管理需求时,您可以新增自定义用户属性,用于补充员工身份、岗位或业务标签等信息。如需在导入用户信息时同步自定义属性,请提前完成自定义属性的新建与映射配置。
- 登录 ArkClaw 企业版控制台。
- 在左侧导航树中,选择“组织管理 > 用户管理”。
- 选择“用户属性”页签,单击“新建属性”按钮。
-
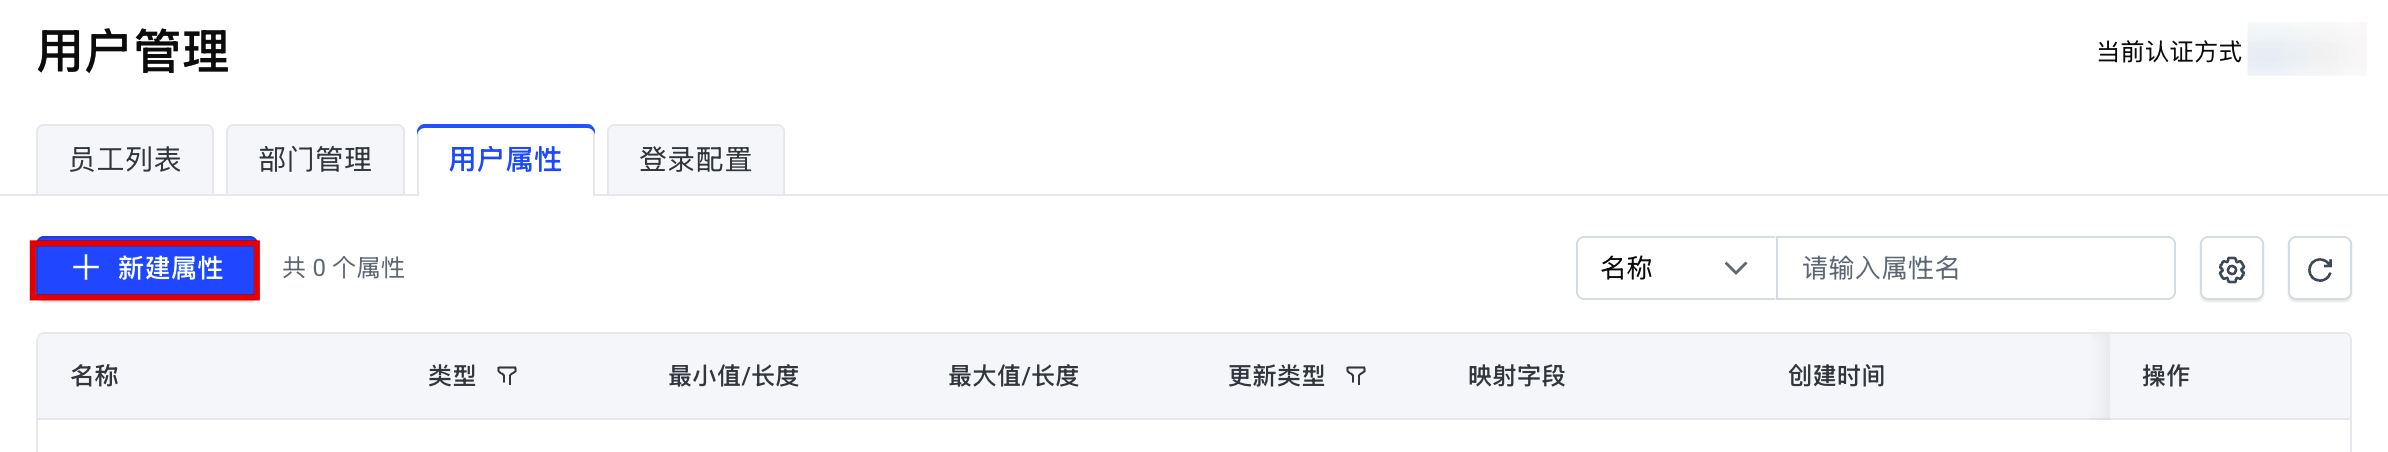
- 参考下表,配置相关参数。
-
- 确认上述信息填写无误后,单击“确定”按钮,完成操作。
说明
用户属性配置完成后,需在“员工列表”页签中单击 图标,按需选择是否勾选自定义字段展示。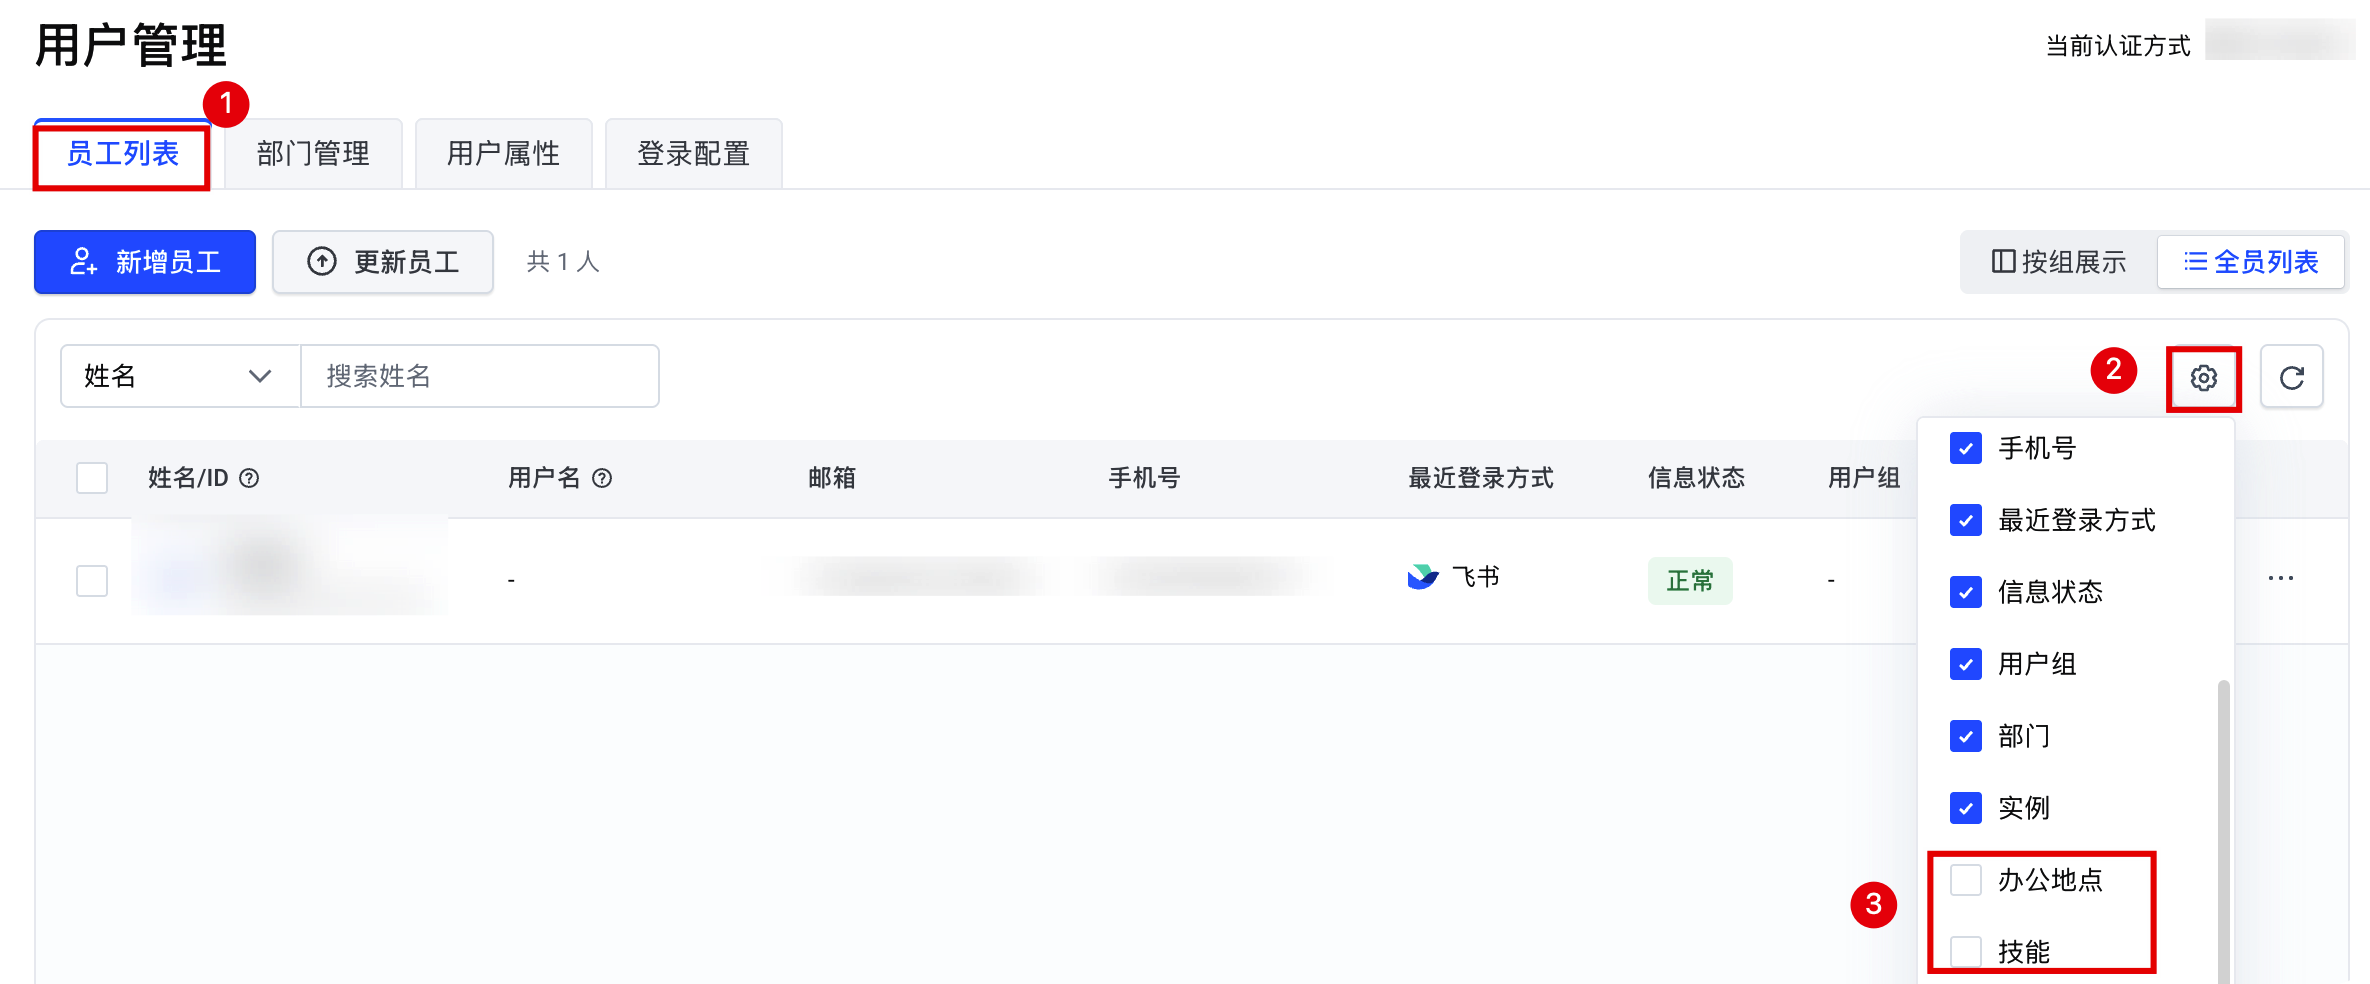
编辑用户属性
当您需要调整属性名称、最大最小值、更新类型或映射字段时,可以编辑已有用户属性。
- 登录 ArkClaw 企业版控制台。
- 在左侧导航树中,选择“组织管理 > 用户管理”。
- 选择“用户属性”页签,单击目标属性操作列的“编辑”按钮。
-
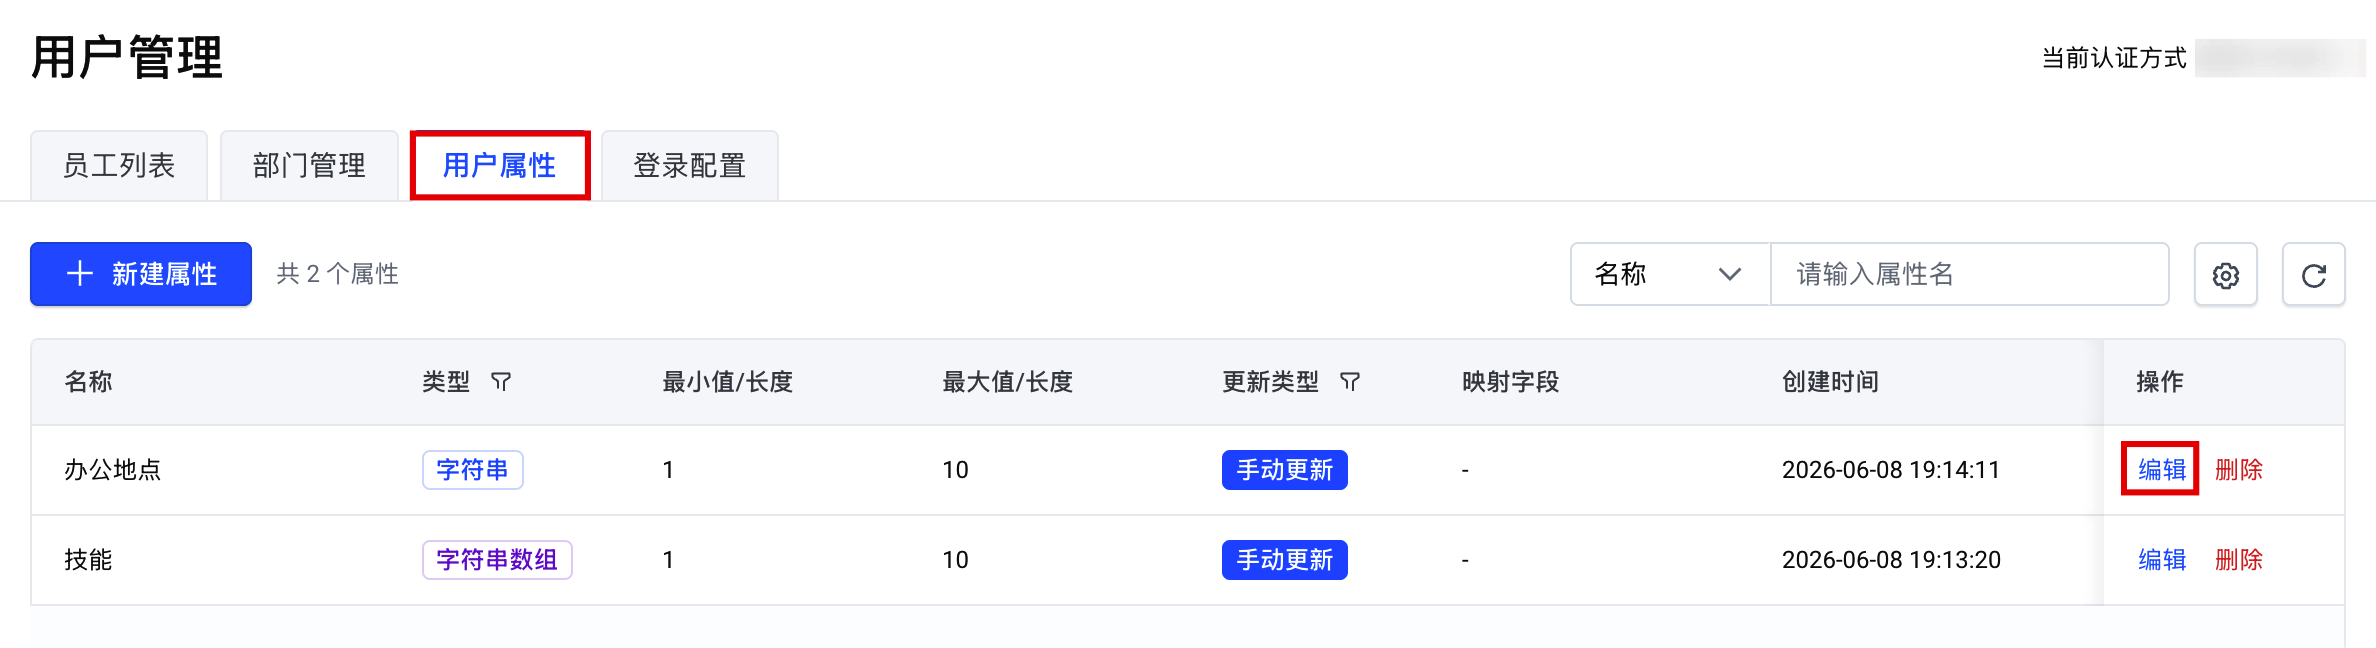
- 按需修改属性参数后,单击“确定”按钮,完成操作。
删除用户属性
当某个用户属性不再使用时,管理员可以选择删除该属性,减少无效字段对日常管理的影响。
注意
删除用户属性属于不可逆操作,系统将同步解除该属性关联的映射关系,请谨慎执行。
- 登录 ArkClaw 企业版控制台。
- 在左侧导航树中,选择“组织管理 > 用户管理”。
- 选择“用户属性”页签。
- 在属性列表页,选择目标属性操作列的“删除”,可删除单个目标属性。
-
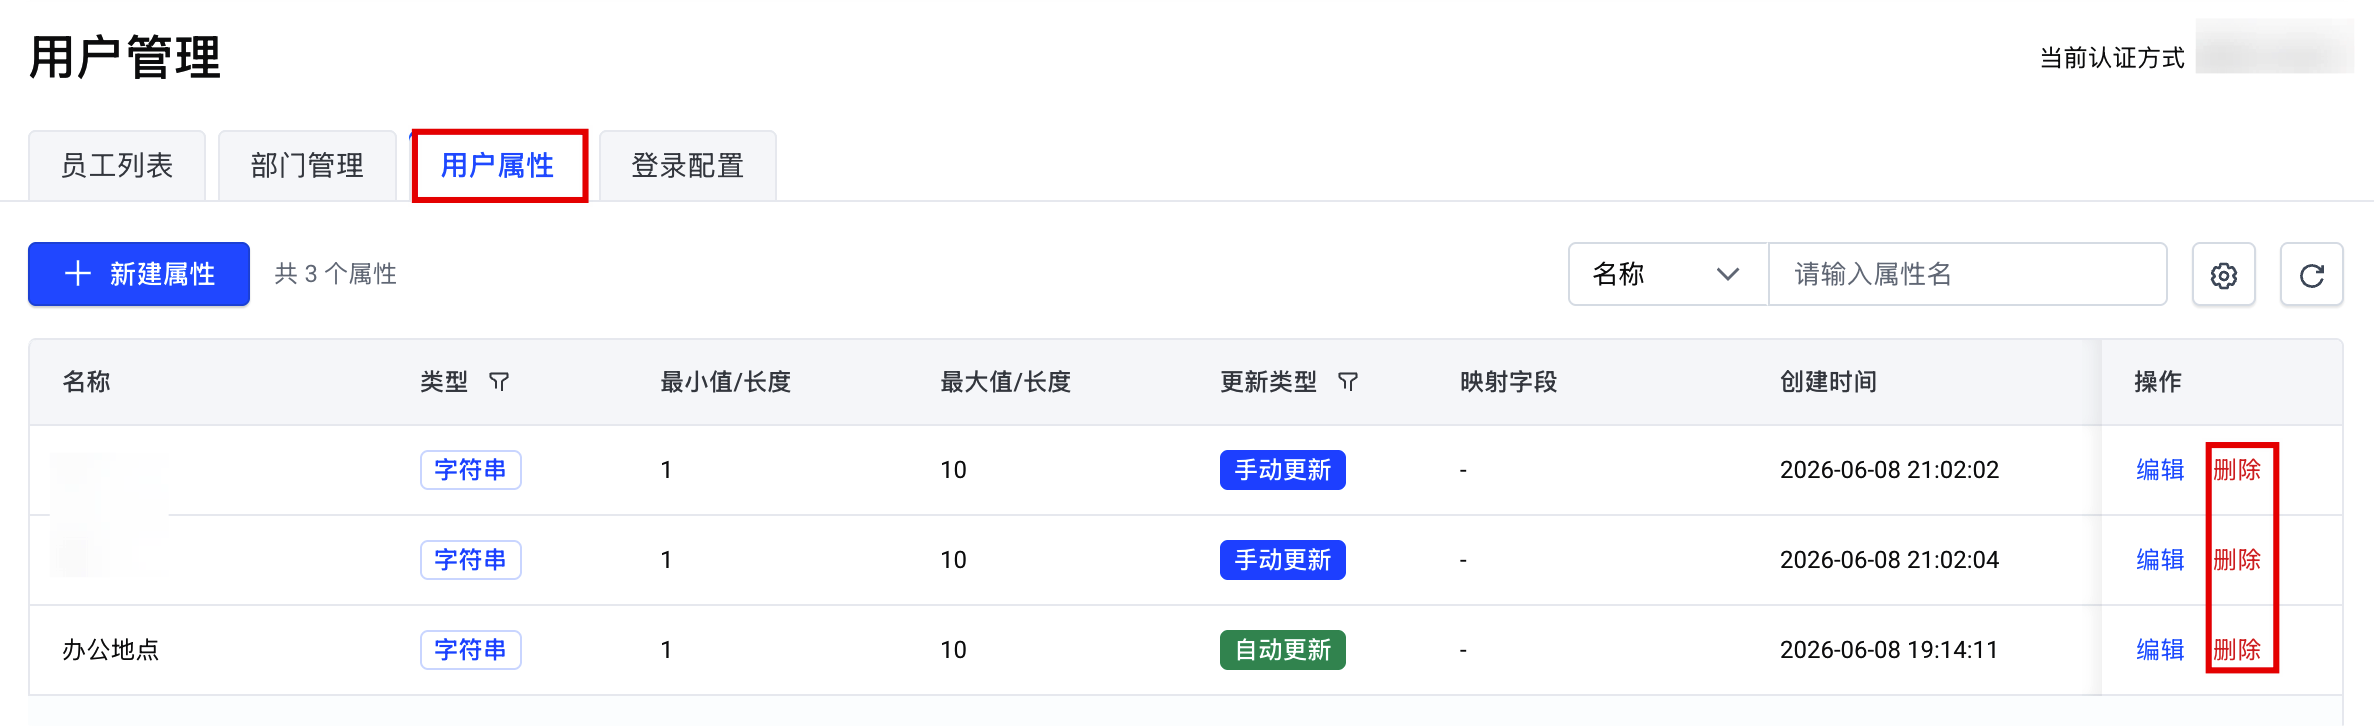
- 确认待删除属性无误后,单击“删除”按钮,完成操作。
管理用户组
创建用户组
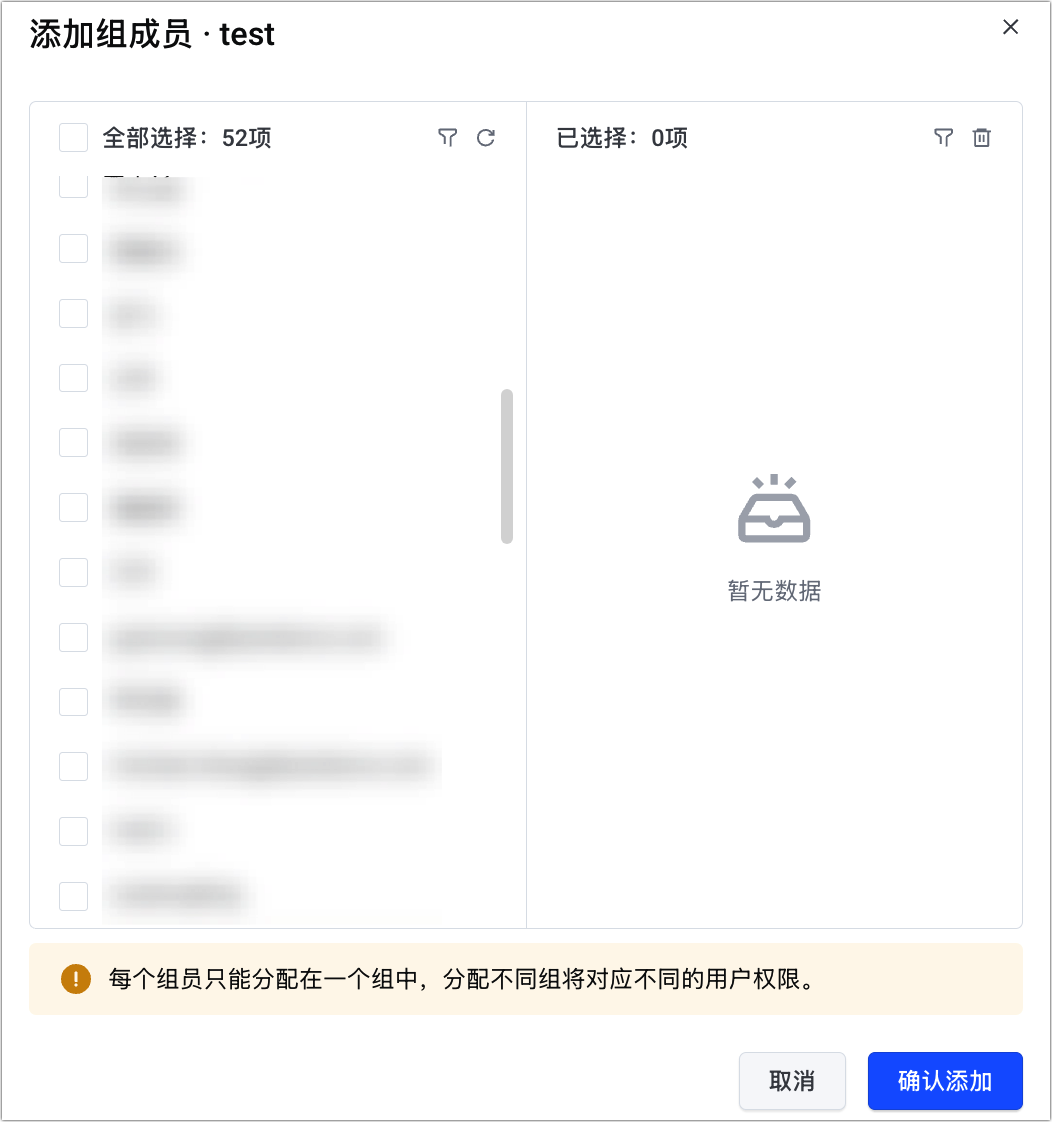
通过将用户划分到不同的组,管理员可以实现基于角色的大规模、一致性权限管理。每个用户只能归属一个用户组。
说明
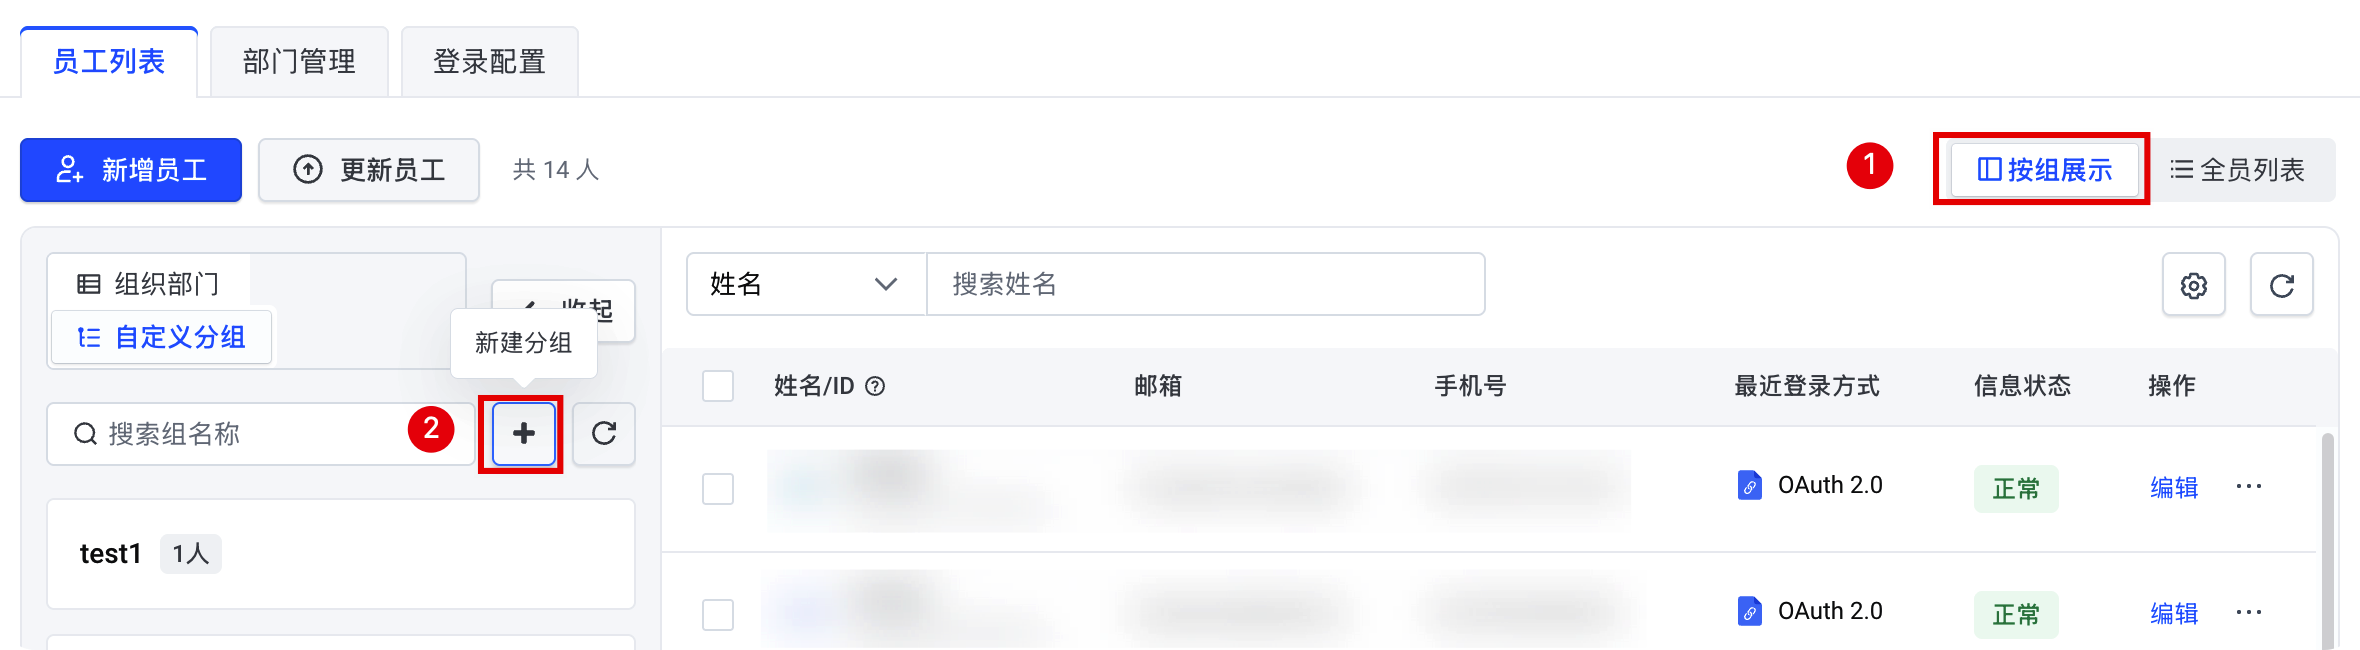
在“用户管理”页面右上角,您可以切换视图:
- 列表视图:默认模式,以平铺方式展示所有已登录或导入的员工。适用于快速搜索特定用户、查看个人信息(如登录次数、最近活动)以及编辑单个用户的所属组。
- 组信息视图:以权限组为维度的分栏布局。左侧展示用户组(如“系统管理员”、“开发者”),右侧展示选中组内的成员列表。适用于按角色批量管理用户。
- 登录 ArkClaw 企业版控制台。
- 在左侧导航树中,选择“组织管理 > 用户管理”。
- 选择“按组展示”页签,单击“新建分组”图标。
-
- 填写用户组名称、描述,然后单击“确认新建”按钮。
- 勾选需要添加到当前用户分组中的用户,然后单击“确认添加”按钮。
-
编辑用户组
管理员可以通过管理用户分组,调整用户所属的用户组。
- 登录 ArkClaw 企业版控制台。
- 在左侧导航树中,选择“组织管理 > 用户管理”。
- 在用户管理页面“员工列表”页签下,管理用户分组。
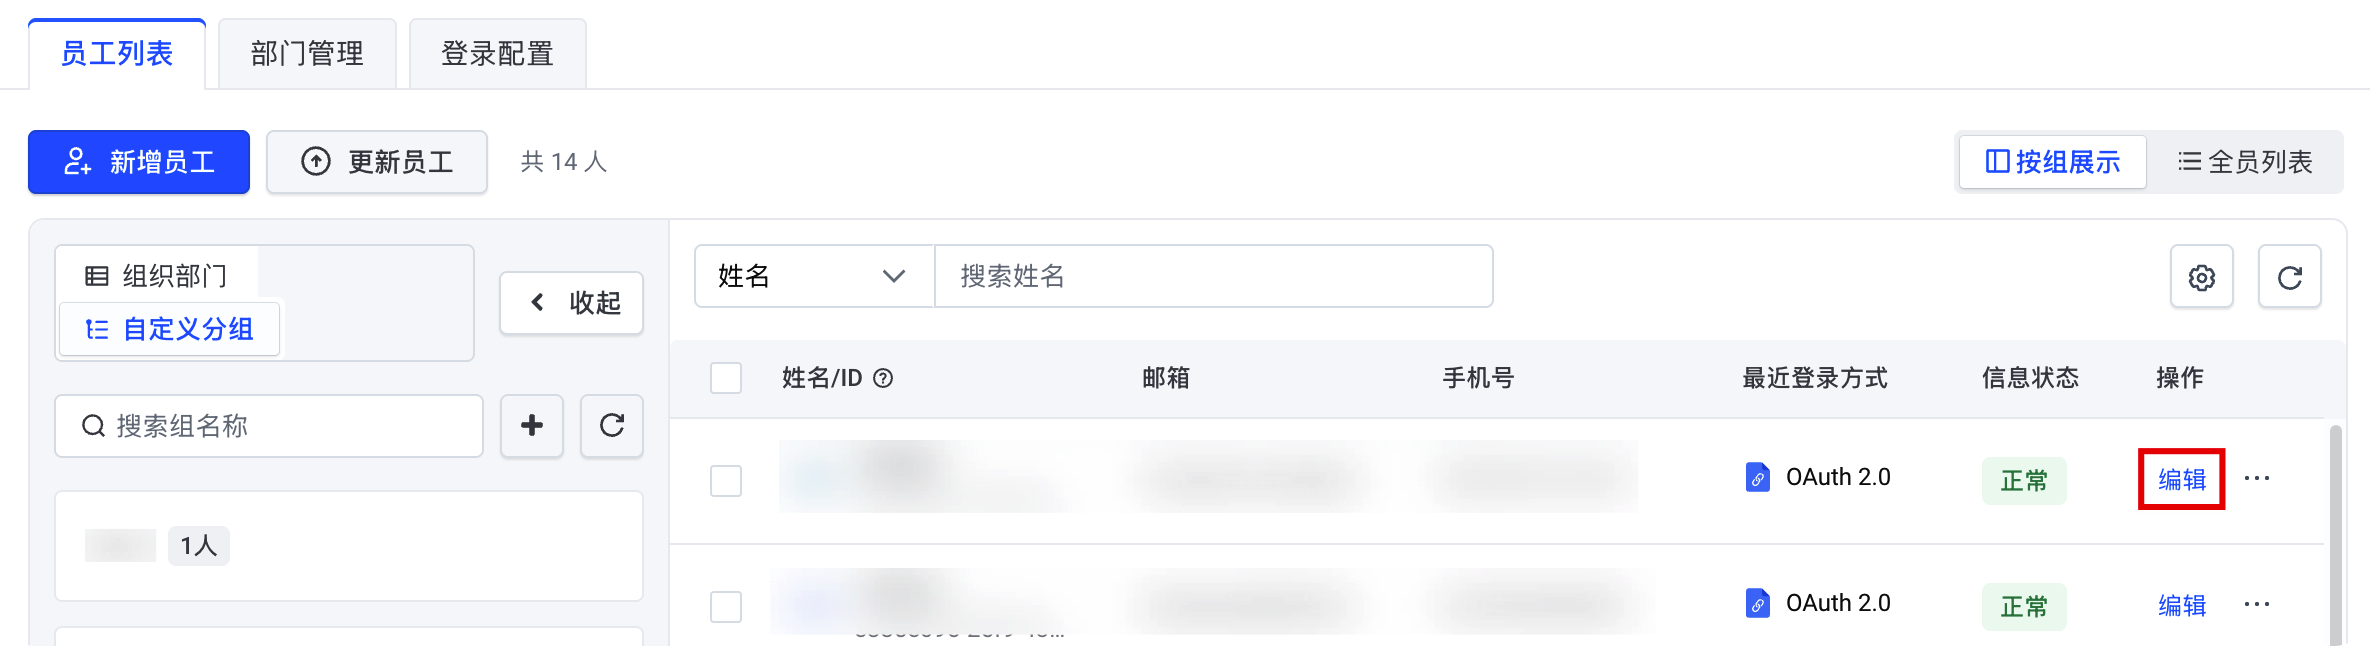
- 修改用户分组:单击操作列的“编辑”按钮,可将该用户移动至其他组。
-
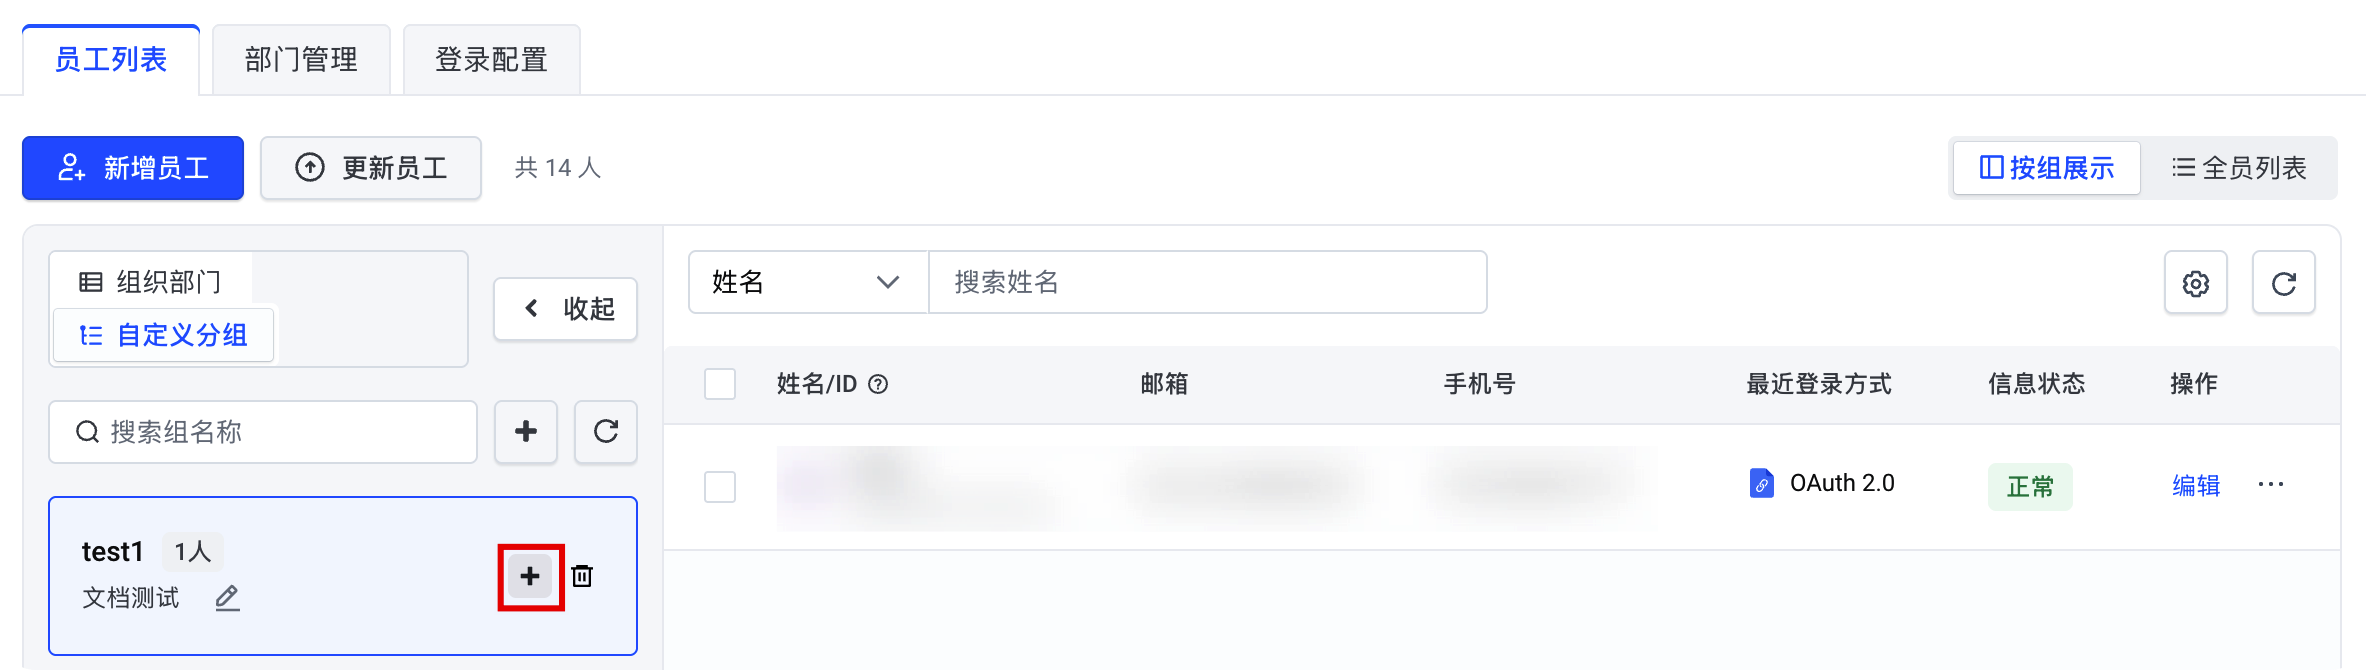
- 添加用户至分组:在员工列表的“按组展示”视图下,单击已有分组的“添加”图标,可向该组中直接添加用户。
-
- 将用户移出当前分组:
说明
用户移出分组后,将统一归入“未分组”,您可在此继续查看和管理未分组的用户。
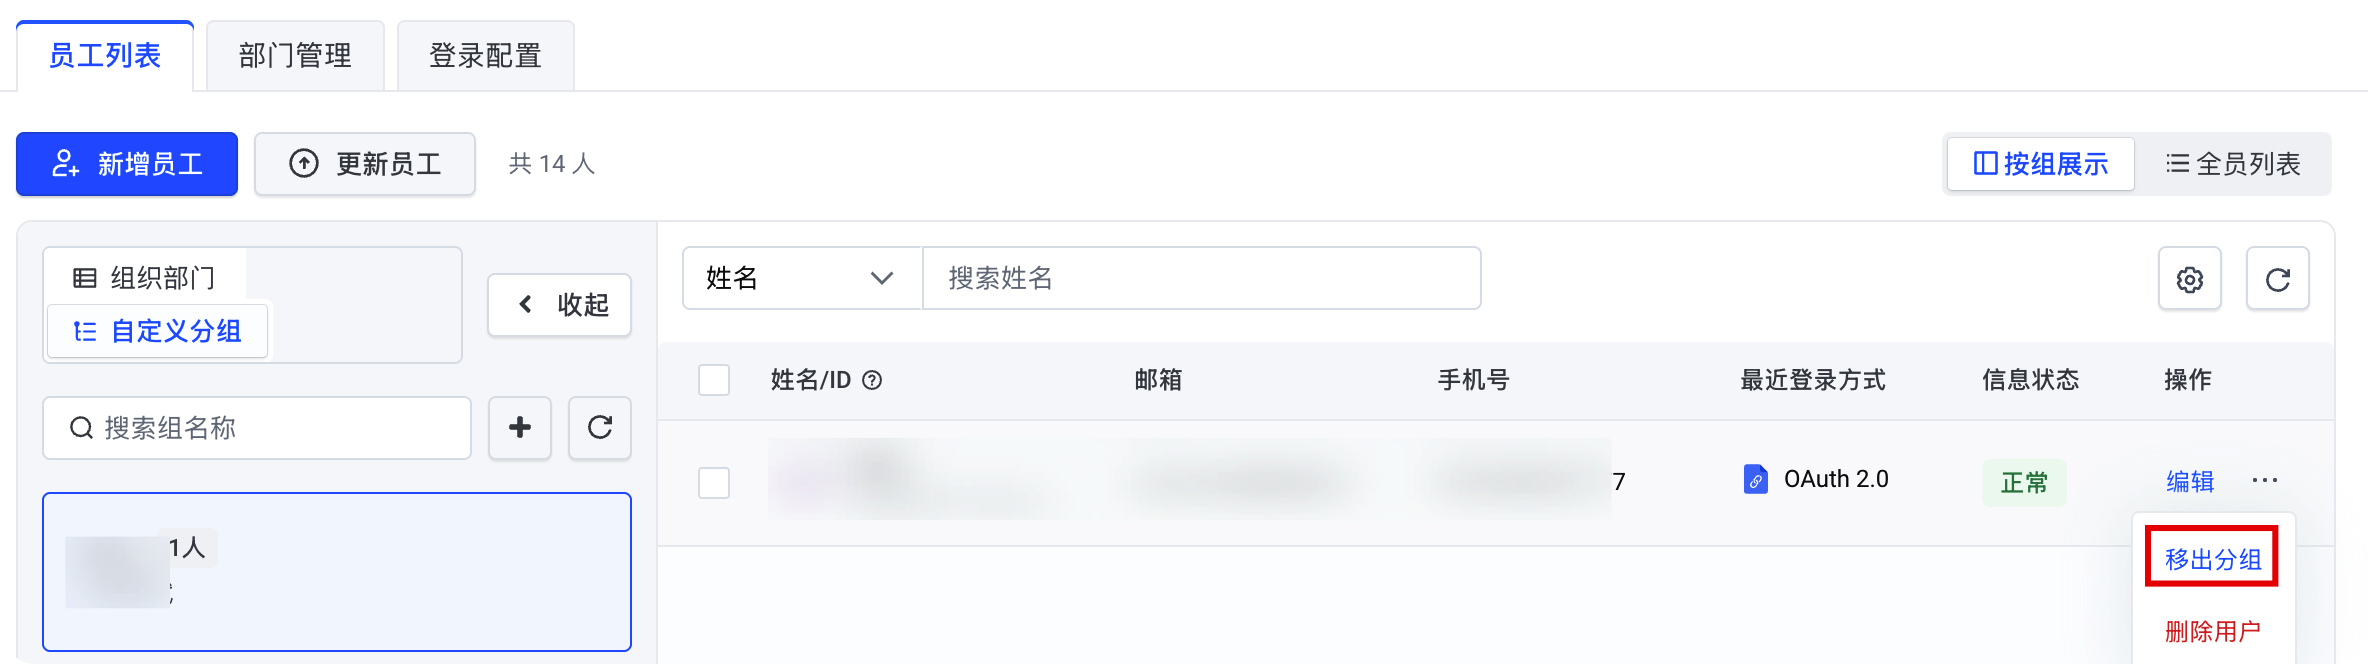
- 移出单个用户:在员工列表的“按组展示”视图下,选择目标用户操作列的“··· > 移出分组”,可将用户从当前分组中移出。
-
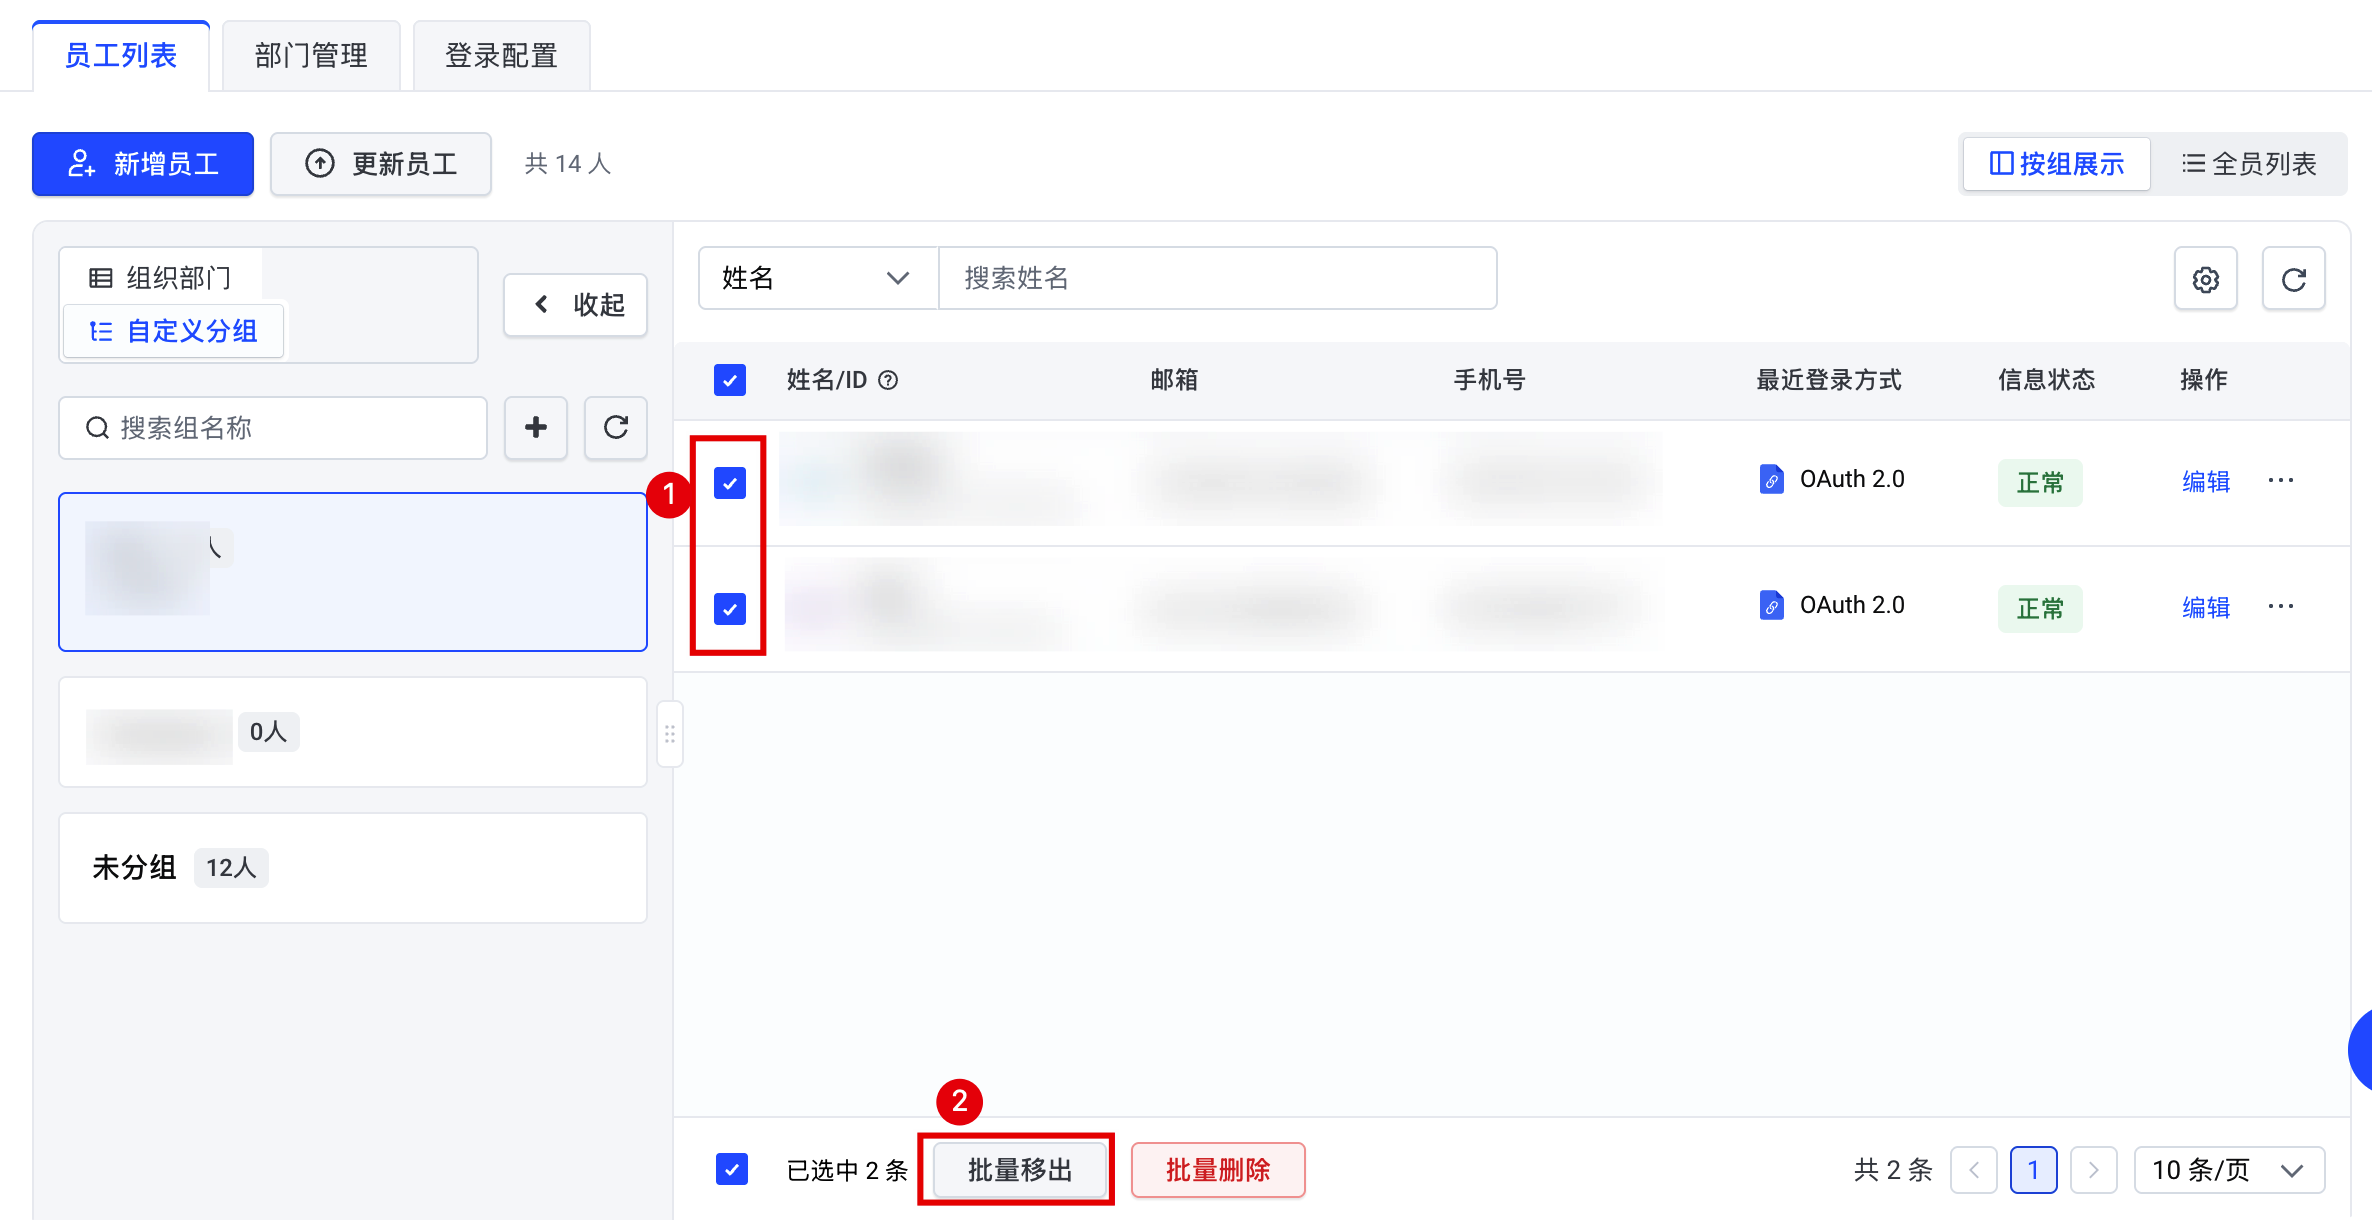
- 移出批量用户:在员工列表的“按组展示”视图下,勾选多个目标用户后,单击“批量移出”按钮,可将目标用户从当前分组中移出。
-
最近更新时间:2026.09.02 14:06:12
这个页面对您有帮助吗?
有用
有用
无用
无用