ArkClaw 企业版
ArkClaw 企业版


文档指南

请输入


- 文档首页
 ArkClaw 企业版ArkClaw 企业版管理员管理ArkClaw用户管理用户管理概览
 复制全文
 下载 pdf
用户管理概览
 文档反馈
 问问助手
用户管理用于帮助企业管理员维护 ArkClaw 空间内的组织结构、账号信息、认证方式与用户权限基础配置。完成配置后,空间内用户即可通过对应认证方式登录 ArkClaw,并在所属部门、用户组、用户属性和席位范围内使用相关能力。
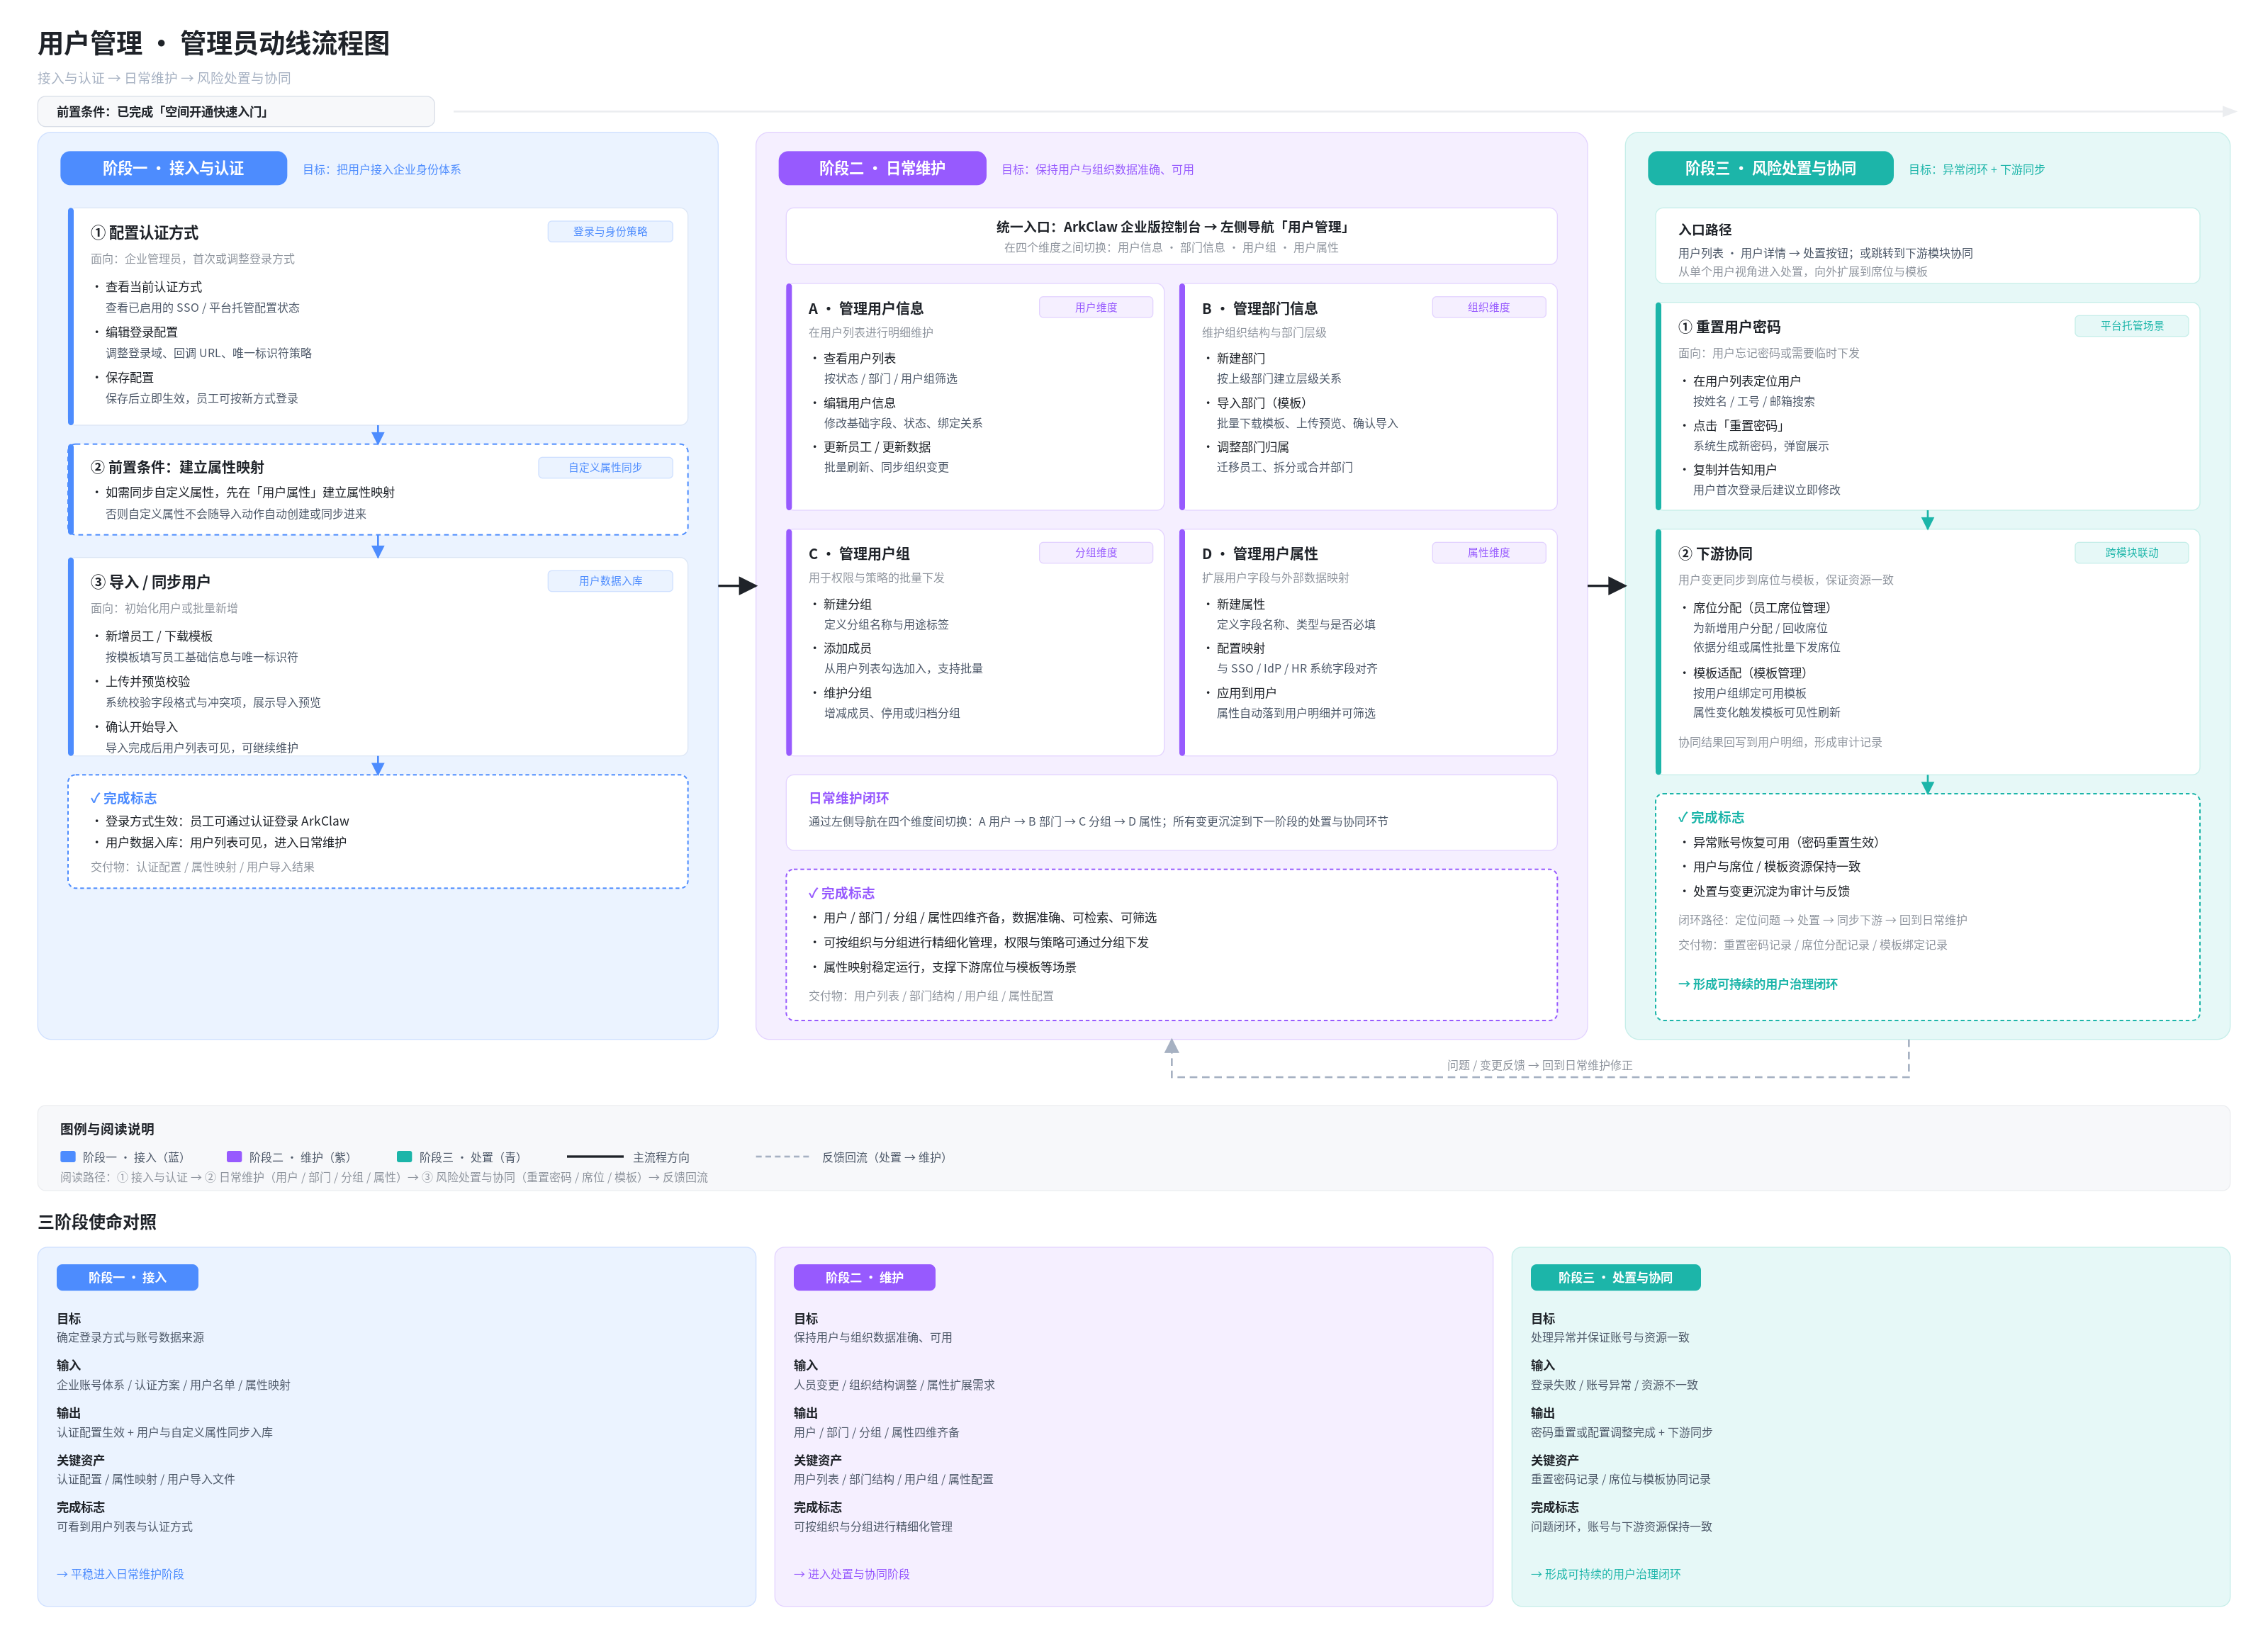
本文介绍用户管理的整体使用建议与管理员操作动线,帮助您快速建立全局认知,并按阶段完成接入、日常维护与风险处置。
说明
整体使用建议
- 非首次配置:建议根据业务调整需求,优先通过管理用户信息和管理部门信息维护存量组织关系。如涉及人员变动或认证方式变更,可分别参考导入用户信息与配置认证方式;如需控制用户敏感信息展示范围,可参考管理用户信息脱敏展示提升合规性。
- 管理对象说明认证方式用户信息记录员工在 ArkClaw 空间内的基础账号信息,是后续分组、授权、席位分配和模板适配的基础。部门信息用于承载企业组织结构,帮助管理员按部门查看、筛选和维护员工。用户组用于按业务、角色或管理边界聚合用户,便于后续统一配置或批量管理。用户属性用于补充员工的角色、岗位、区域等扩展信息,帮助管理员进行更精细的用户识别和管理。说明当您需要在导入用户信息时同步自定义属性,请先在用户属性模块中建立属性映射,再执行导入用户操作。否则,自定义属性无法随本次导入同步进来。密码管理在平台托管等需要账号密码登录的场景下,管理员可为用户重置密码,保障员工恢复登录。
- 当组织信息变更(入职/转岗/离职)发生时,建议同步检查用户状态与席位状态,减少登录与资源使用问题。
- 删除用户、从用户组/组织移出用户或调整用户所属用户组/组织等相关操作可能影响用户登录、席位使用、模板适配与权限范围。进行相关操作前,建议您先确认影响范围。例如 A 用户所属用户组具备 MCP 应用的权限,移出用户组后 A 用户将不再具备权限,无法调用此 MCP 应用。
用户管理动线介绍
完成空间开通快速入门后,管理员在用户管理模块中的操作主线可分为三个阶段:
阶段一:接入与认证
- 前提条件:已完成空间开通快速入门。
- 核心动作:选择适合的认证方式 → 完成登录配置(如需)→ 建立属性映射(如需同步自定义属性)→ 导入用户。
- 配置认证方式:
- 平台托管:无需前置配置,最快上手。
- 飞书 / 企业微信 / 钉钉 / Microsoft Teams:适用于企业内部已使用飞书 / 企业微信 / 钉钉 / Microsoft Teams 作为内部沟通管理工具的场景。
- OAuth 2.0 / OIDC / SAML:适用于企业已接入标准身份认证协议,或需要对接自有身份系统、第三方身份提供商的场景。
- 管理用户属性:如需在导入时同步自定义属性,请先建立属性映射,否则自定义属性不会随导入自动创建。
- 导入用户信息:按所选认证方式,对应用户信息导入章节完成用户导入或同步。
最近更新时间:2026.08.13 13:58:23
这个页面对您有帮助吗?
有用
有用
无用
无用