ArkClaw 企业版
ArkClaw 企业版


文档指南

请输入


- 文档首页
 ArkClaw 企业版ArkClaw 企业版员工使用ArkClaw客户端操作手册安全管理管理终端命令权限
 复制全文
 下载 pdf
管理终端命令权限
 文档反馈
 问问助手
命令权限用于控制终端命令在本地执行前的处理方式。您可以为全局默认工作区和各项目分别设置命令权限模式;未单独设置的项目,将继承全局默认配置。
ArkClaw 当前支持请求批准模式、智能审批模式和完全访问权限三种模式。系统还提供默认开启的内置安全规则,用于识别高风险命令,并在命令执行前进行拦截、确认或提醒。
说明
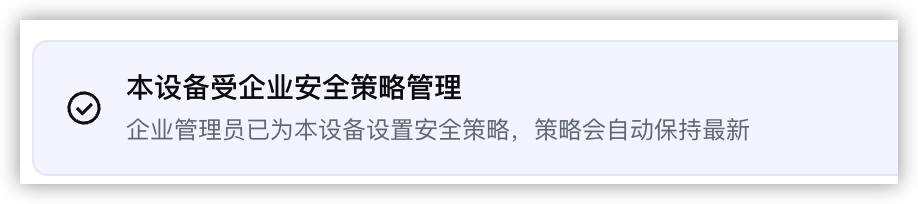
当页面显示“本设备受企业安全策略管理”时,表示当前设备(桌面客户端)已启用企业安全管理能力。企业管理员可以统一配置并向设备(桌面客户端)下发安全策略,策略更新后将自动同步至本设备。
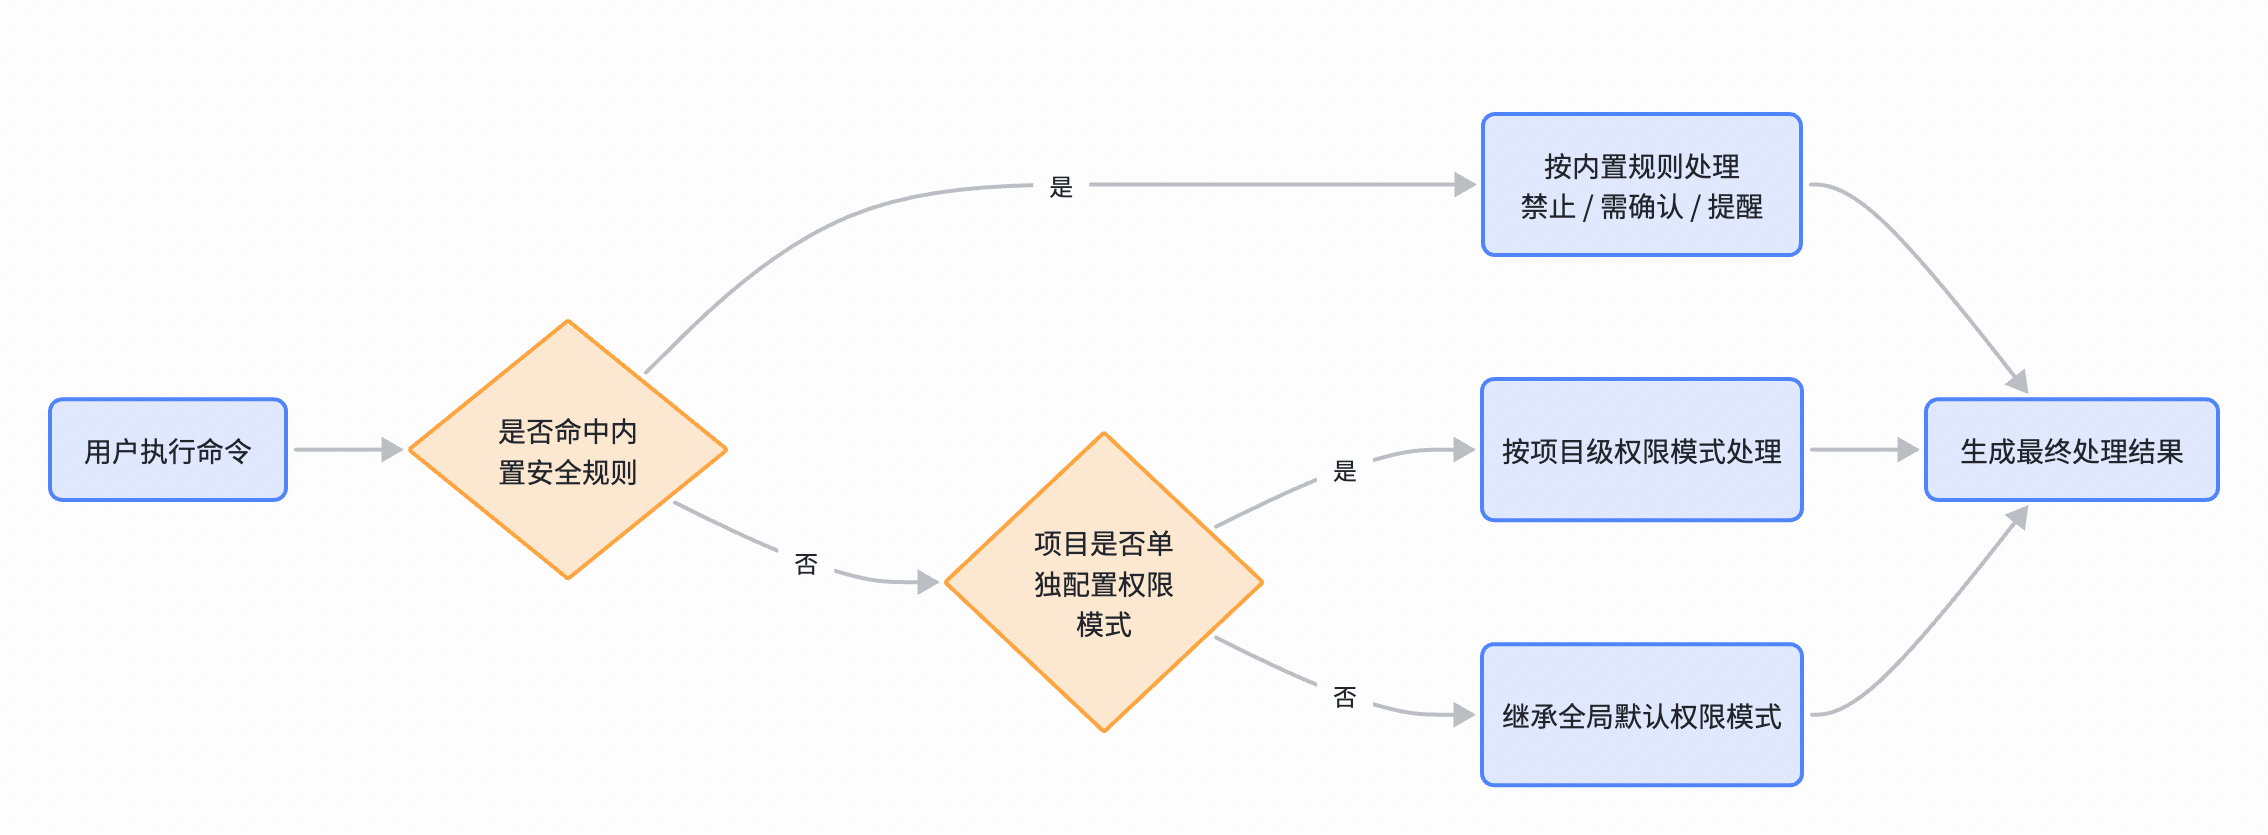
权限判断流程
ArkClaw 在处理一条命令时,会先判断是否命中系统内置安全规则,再判断项目是否存在单独的命令权限配置。该流程决定命令最终是直接执行、需要确认、仅提醒,还是被禁止。
命令权限模式
命令权限模式用于定义普通命令的审批策略。选择模式时,建议优先从业务风险和自动化程度两个角度判断:风险越高,越适合保留确认;流程越稳定,越适合使用自定义规则自动处理。
权限模式 | 命令执行前确认 | 文件与网络访问 | 适用场景 |
请求批准模式 | 命令执行前默认需要确认;命中允许规则时可免确认 | 按规则和批准结果决定 | 适用于首次接入项目、权限边界尚未稳定,或需要逐条确认命令影响的场景。 |
智能审批模式 | 自动识别高风险命令,并仅在必要时请求批准 | 按规则和风险判断结果决定 | 适用于日常开发和调试场景,在操作效率与风险控制之间取得平衡。 |
完全访问权限 | 命令默认直接执行,通常无需确认 | 文件与网络访问不受限制 | 适用于短时、可控且可信的批量操作,例如重复构建、批量读取项目文件或已经过验证的自动化任务。 |
系统内置安全规则
注意
若管理员已在管理端开启 安全管理 > 桌面端安全 能力,内置规则 将由管理员统一配置并下发。此时,客户端不再显示该模块,且页面将提示“本设备受企业安全策略管理”。
系统内置安全规则是 ArkClaw 预置的全局保护能力,默认开启,作用范围覆盖当前设备上的所有任务。您可以根据业务需要调整规则的处理方式,但不能删除内置规则。
当一条命令同时命中内置安全规则和命令权限模式时,ArkClaw 会优先按照内置安全规则处理。该设计用于避免项目级或全局配置过于宽松时,高风险命令被直接执行。
内置规则处理方式
内置规则支持以下处理方式:
- 禁止:命中规则的命令将被直接拦截,不会执行。
- 需确认:命中规则的命令在执行前需要用户确认。
- 提醒:命中规则的命令可以继续执行,但 ArkClaw 会在对话中给出风险提醒。
内置规则类型
当前内置规则包括但不限于以下类型:
规则类型 | 说明 |
文件删除与系统破坏 | 识别可能导致数据丢失、磁盘清理或系统破坏的高风险命令。 |
系统关机与控制 | 识别可能导致设备关机、重启或中断当前使用的命令。 |
提权与账号管理 | 识别提权、账号创建、账号切换等高敏感命令。 |
远程下载执行 | 识别远程下载并直接执行的命令,降低恶意脚本落地风险。 |
反向连接与远程控制 | 识别可能建立反向连接或远程控制的命令。 |
网络扫描与公网暴露 | 识别端口扫描、网络探测、隧道暴露等高风险命令。 |
开机自启动与驻留 | 识别设置开机自启动、长期驻留等可能改变设备运行状态的命令。 |
关闭安全防护 | 识别关闭防火墙或系统安全防护能力的命令。 |
凭据读取 | 识别读取密钥、凭据或系统敏感信息的命令,并进行风险提醒。 |
前提条件
切换 ArkClaw 在本机执行终端命令的权限模式
ArkClaw 在本地执行终端命令时,支持通过命令批准模式灵活控制操作权限。可以选择每次执行前人工确认、直接授予完全访问权限,或按预设规则自动执行,以满足不同的安全性与效率需求。
- 在本地登录 ArkClaw 客户端。
- 切换至目标ArkClaw。
-
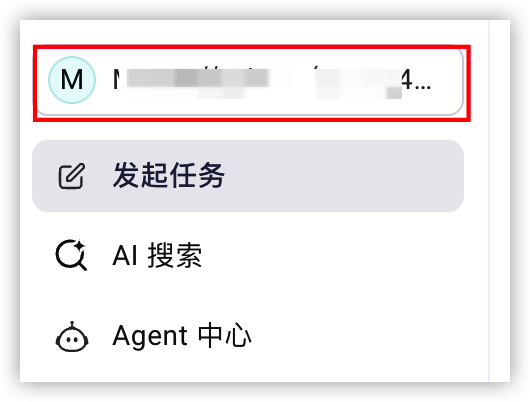
- 进入主会话或项目会话界面。
-
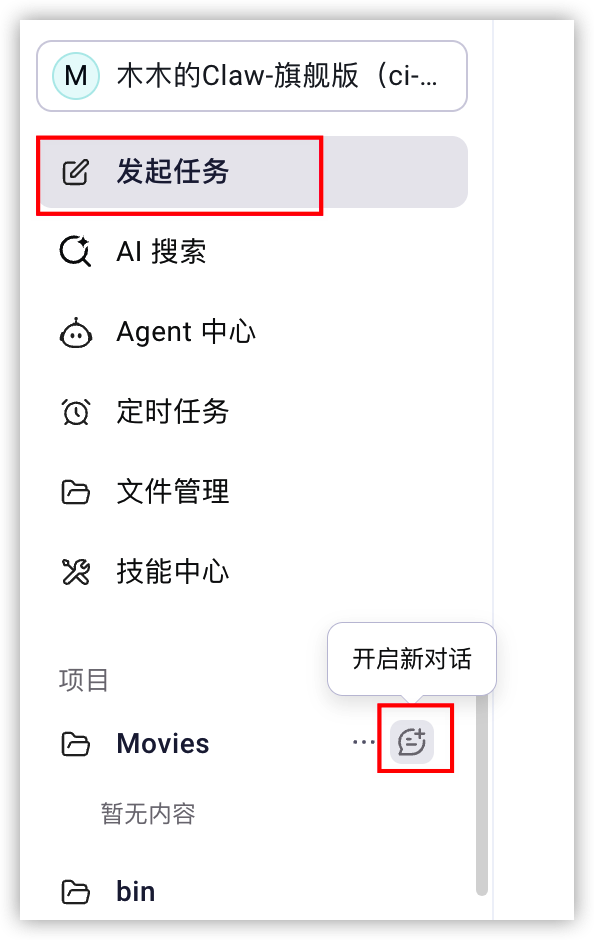
- 在对话框下方,单击“请求批准模式”按钮,并在下拉框中选择所需的权限模式。
-
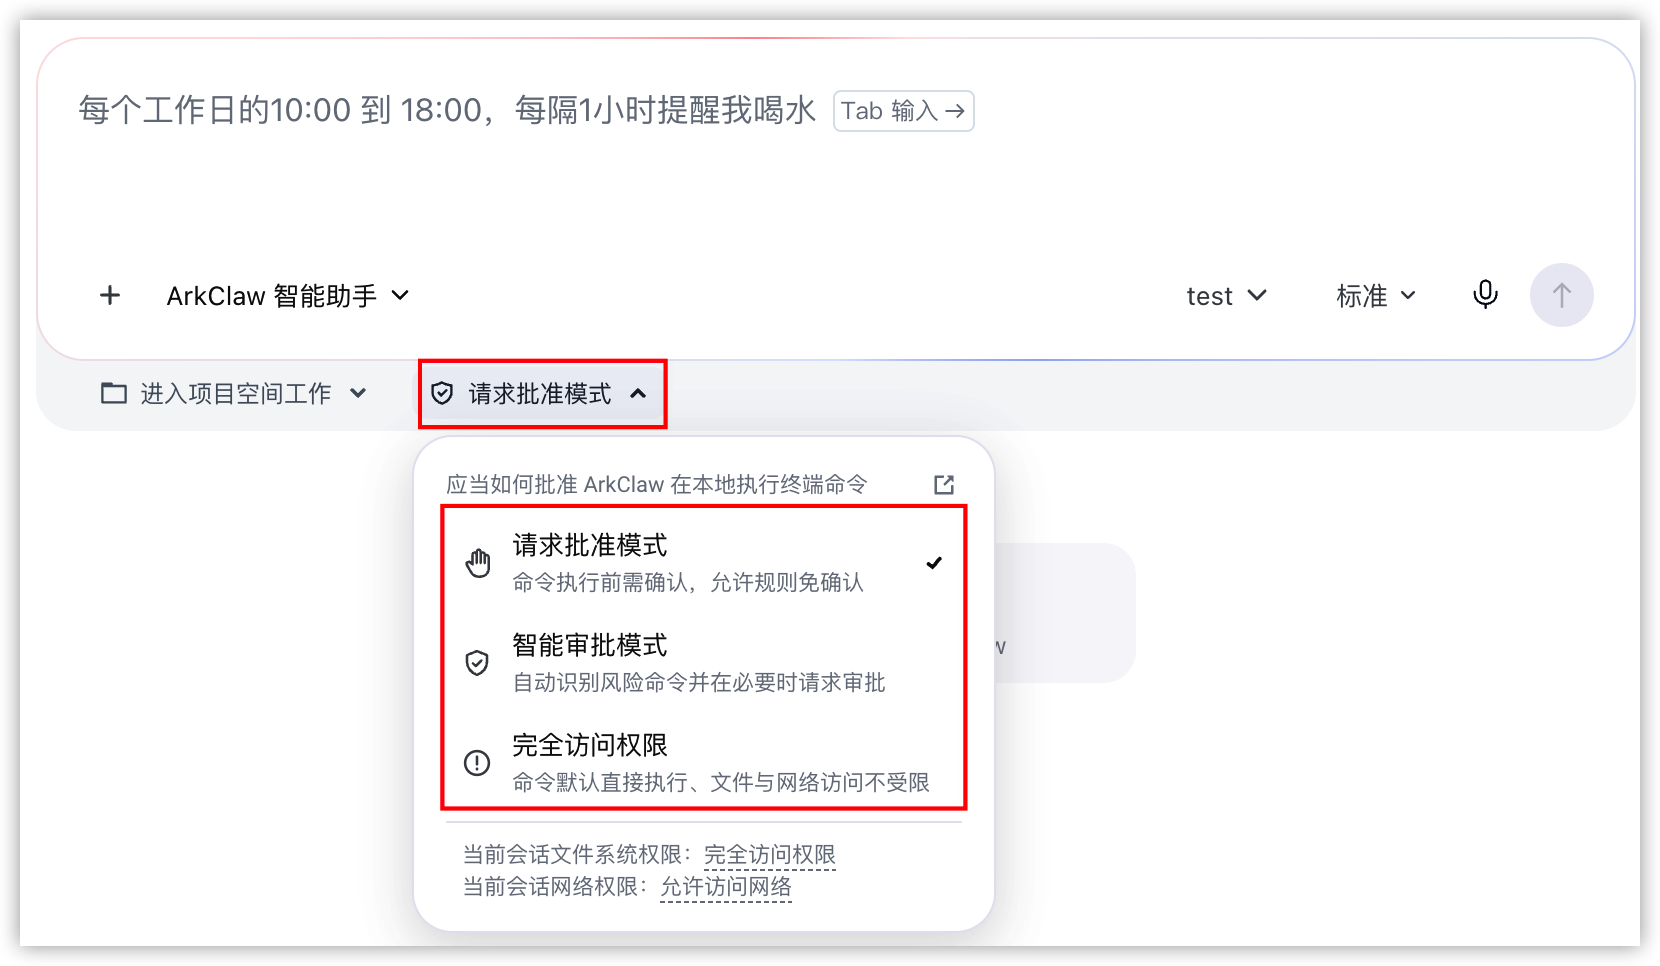
管理命令审批规则
新增规则
- 在本地登录 ArkClaw 客户端。
- 切换至目标ArkClaw。
-
- 进入主会话或项目会话界面。
-
- 单击对话框下方的“请求批准模式 >
 ”按钮。
-
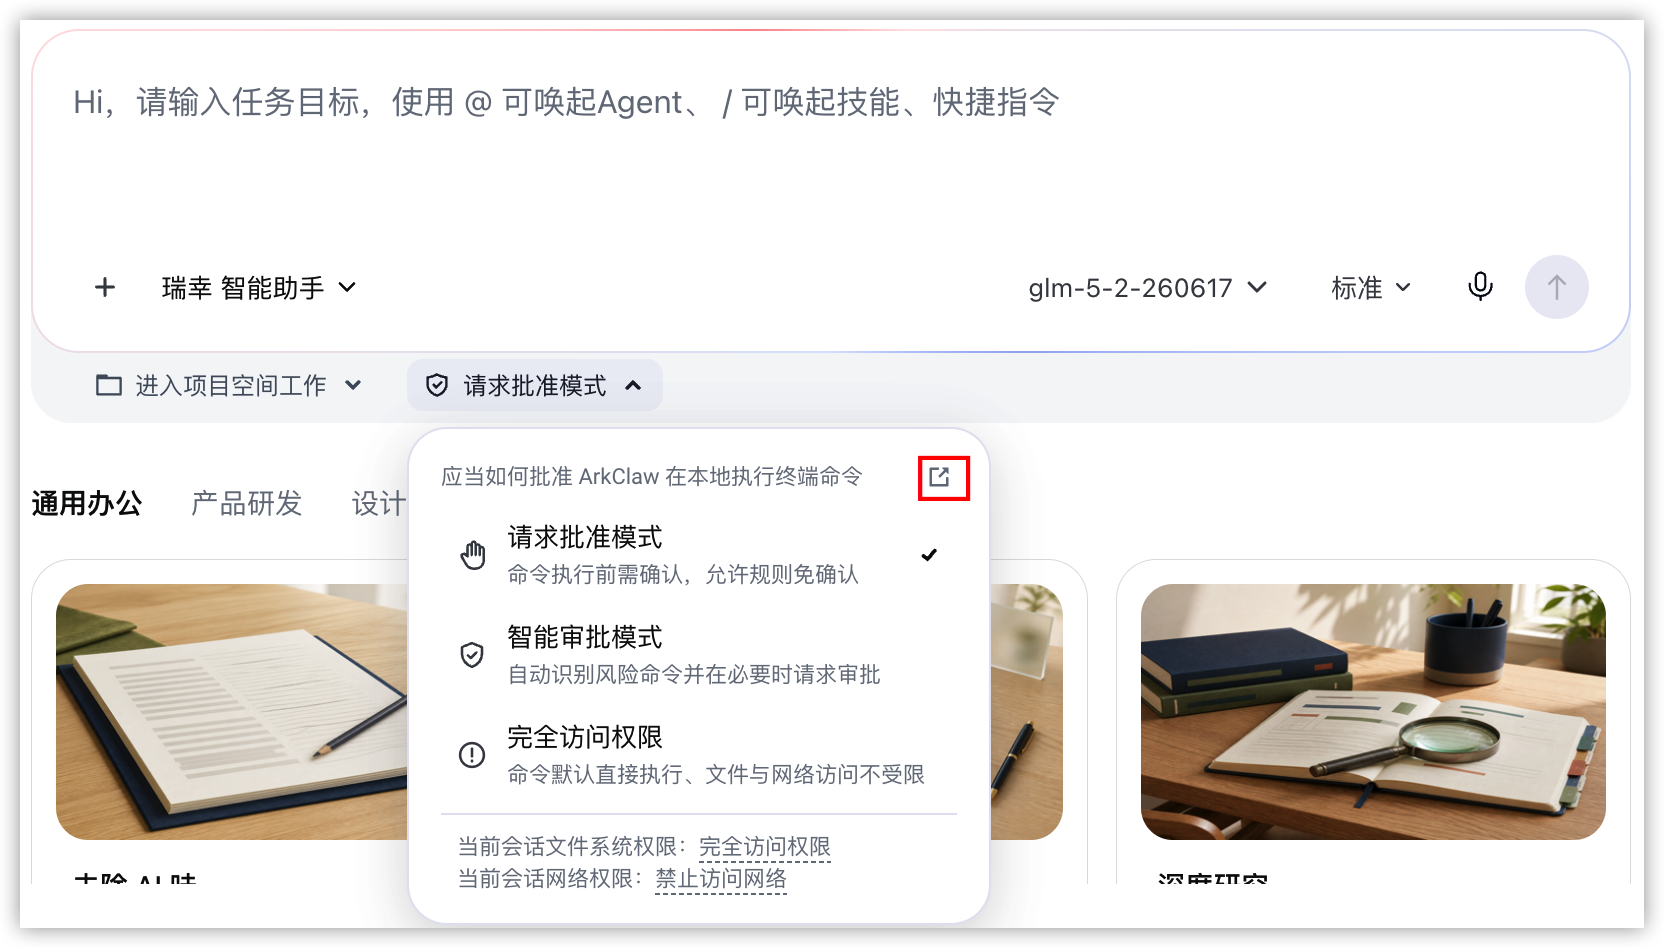
- 在命令审批规则区域,单击“+ 新增规则”按钮。
-
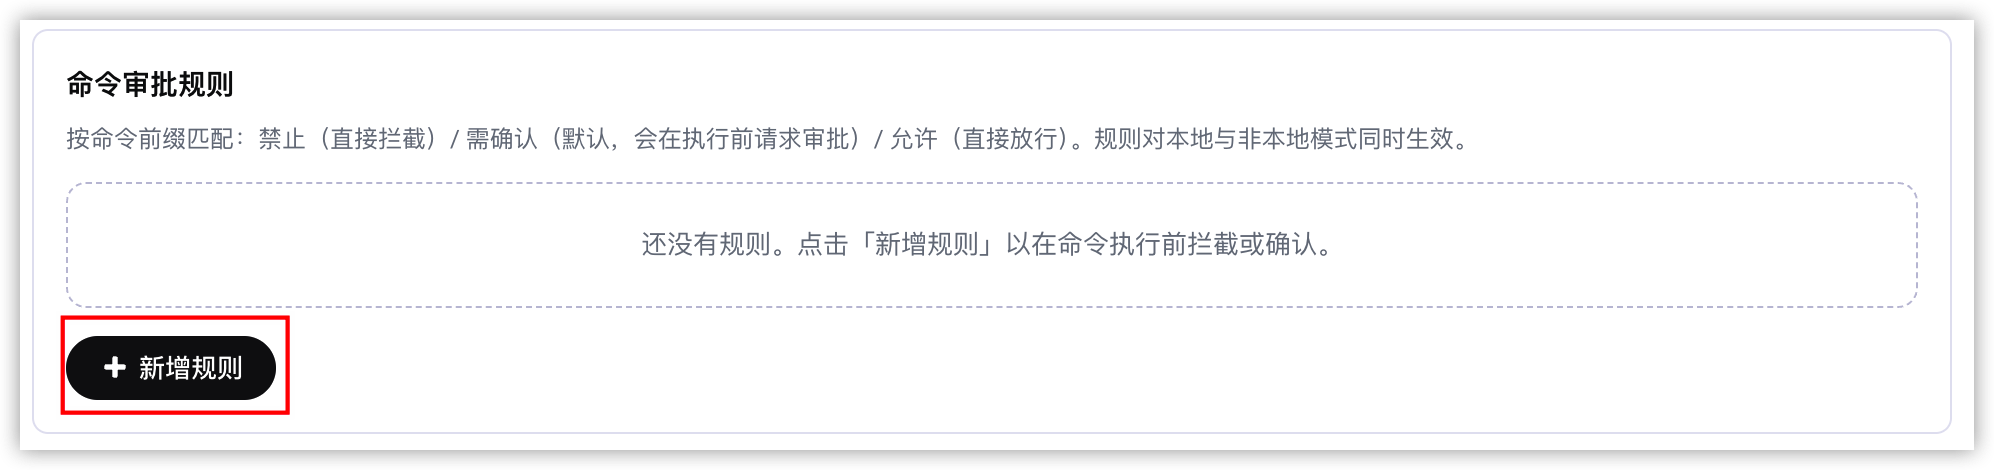
- 在弹出的“新增规则”窗口中,配置以下参数。
- 参数说明示例决策选择审批策略,取值:
- 禁止:命令匹配规则后,在执行前直接拦截。
- 需确认:命令每次执行前都需要用户确认;但在完全访问权限模式下不再询问,会直接放行。
- 提醒:命令照常执行,同时在对话中提示该命令已命中规则。
- 允许:命令匹配规则后直接执行,无需审批。
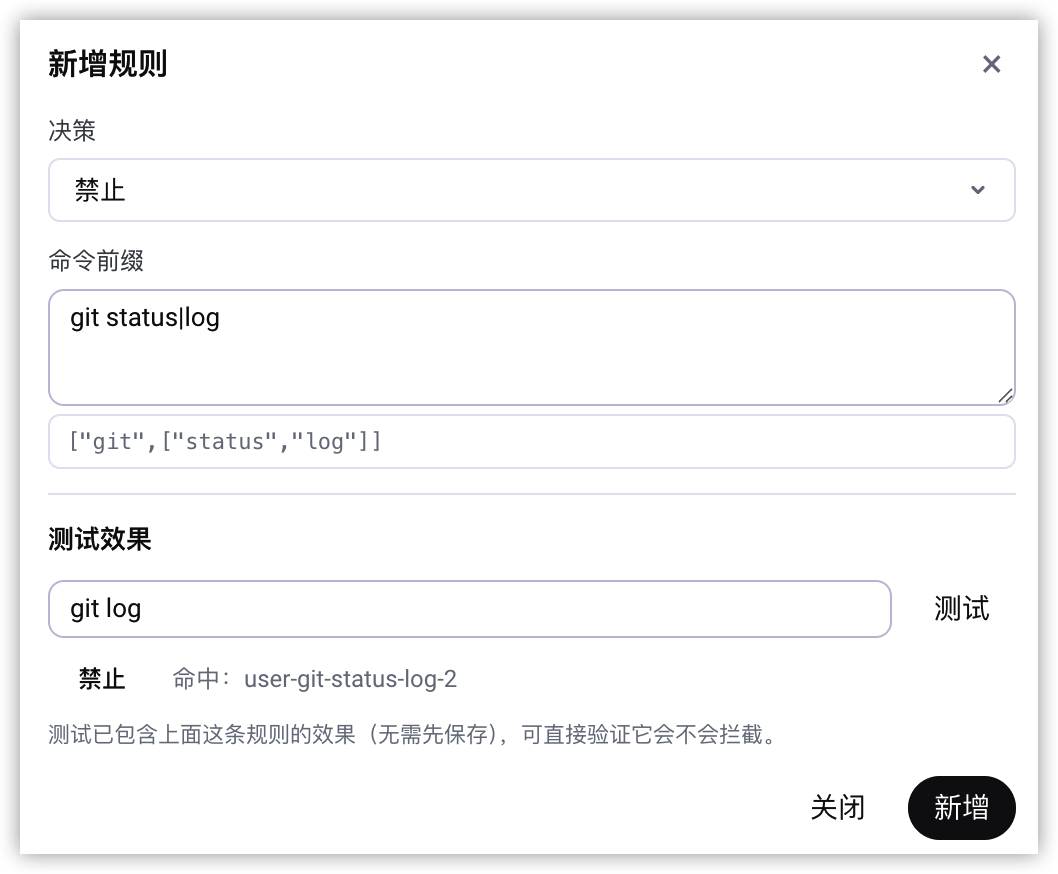 命令前缀输入需要匹配的命令前缀,多个 token 用空格分隔,可选项用|分隔。例如:git status|log。测试效果(可选)在测试效果输入框中输入命令,单击“测试”按钮,可在保存前验证规则是否会拦截该命令。
- 单击“新增”按钮,完成规则配置。
更新规则
- 在命令审批规则区域,找到需要编辑的规则,单击该规则行右侧的“编辑”按钮。
-
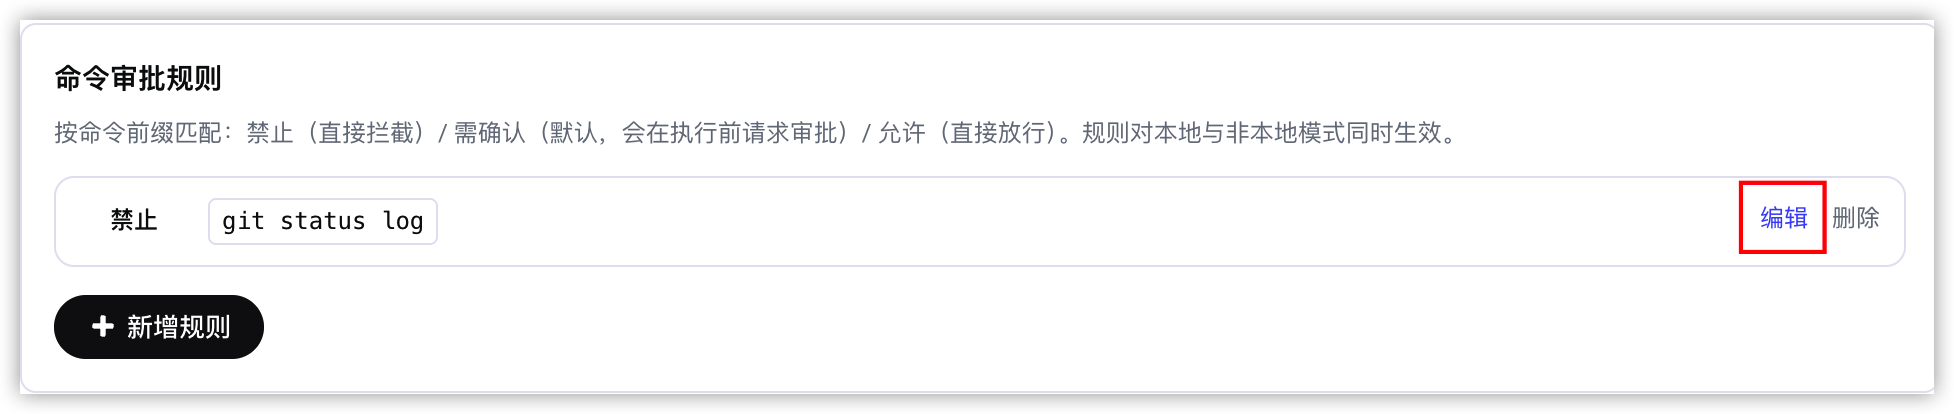
- 在弹出的对话框中,修改决策或命令前缀。
-
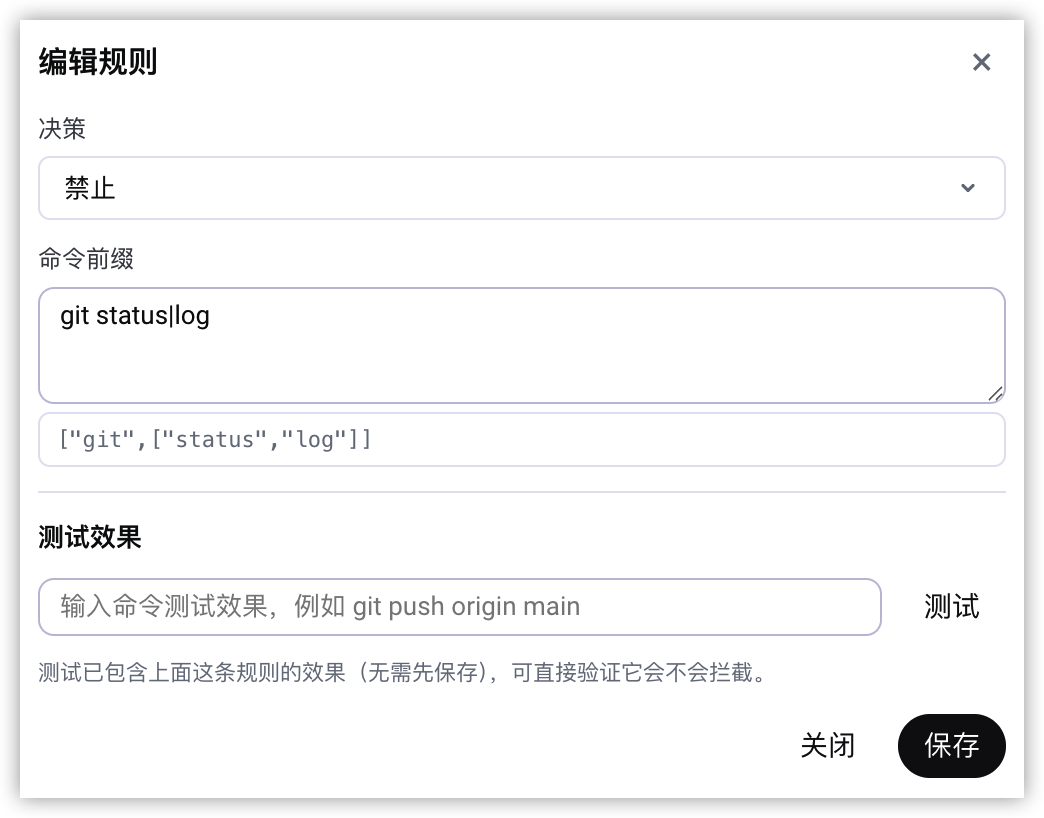
- (可选)在测试效果输入框中输入命令,单击“测试”按钮,验证修改后的规则效果。
- 单击“保存”按钮,完成编辑。
删除规则
说明
规则删除后不可恢复,请确认该规则不再需要后再执行删除操作。
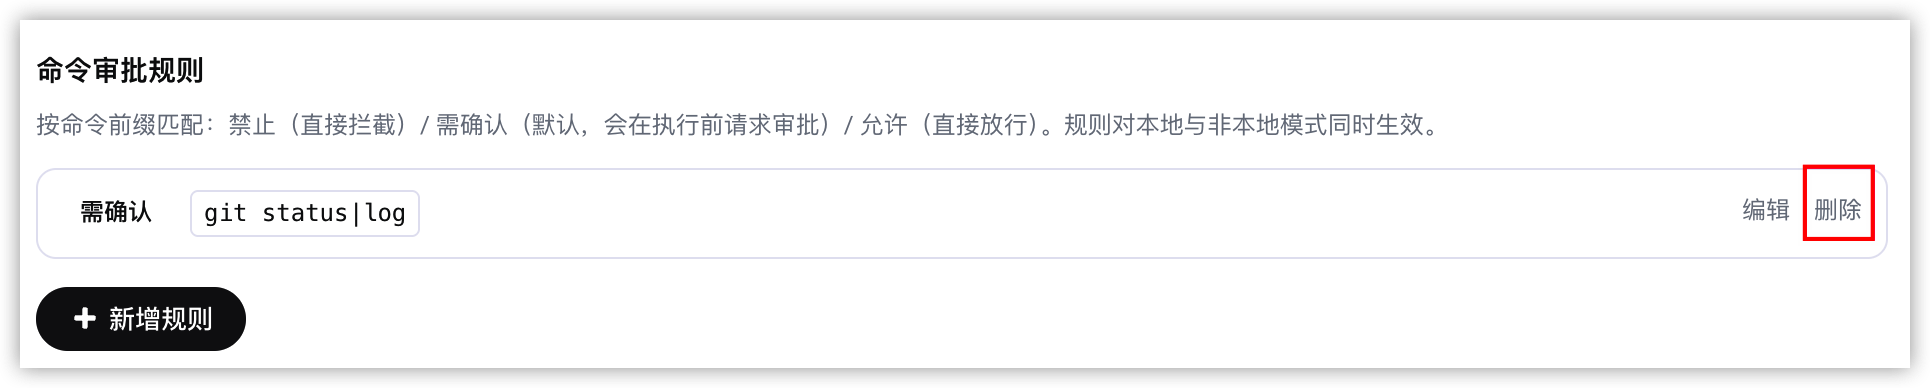
在命令审批规则区域,找到需要删除的规则,单击该规则行右侧的“删除”按钮,完成操作。
导出/导入规则
通过配置备份与迁移功能,可以将内置规则、自定义规则、权限档位和可写目录导出为配置文件,并在其他设备或环境中导入。
最近更新时间:2026.10.22 20:35:42
这个页面对您有帮助吗?
有用
有用
无用
无用