ArkClaw 企业版
ArkClaw 企业版


文档指南

请输入


- 文档首页
 ArkClaw 企业版ArkClaw 企业版管理员管理ArkClaw用户管理配置认证方式
 复制全文
 下载 pdf
配置认证方式
 文档反馈
 问问助手
用户管理功能支持灵活配置员工访问方式。
操作说明
- 开通空间时使用Lark、Microsoft Teams、飞书、钉钉、企业微信、平台托管作为员工访问控制认证,想要修改/切换为其他认证方式,请参考下方切换认证方式部分进行操作。
注意
- 切换认证方式后原登录方式立即失效,员工需通过新方式登录并创建 ArkClaw 实例;原认证方式下已创建的 ArkClaw 实例不可用,需管理员手动删除释放。
- 若从其他SSO认证方式(例如飞书、Lark、钉钉、企业微信等)切换为平台托管,未绑定手机号的现有用户将无法直接登录,在切换完成后,管理员需前往用户管理页面,为未绑定手机号的用户执行重置密码操作,具体操作请参考重置用户密码。相关用户在获取新密码后,方可正常登录。
- 开通空间时使用其他标准协议作为员工访问控制方式,需配置相应的标准协议认证参数,以在 ArkClaw 与企业身份提供商(IdP)之间建立加密信任通道,实现 SSO 单点登录与按需授权,请参考下方配置认证信息部分进行操作。
前提条件
查看认证方式
- 登录 ArkClaw 企业版控制台。
- 在左侧导航树中,选择“组织管理 > 用户管理”。
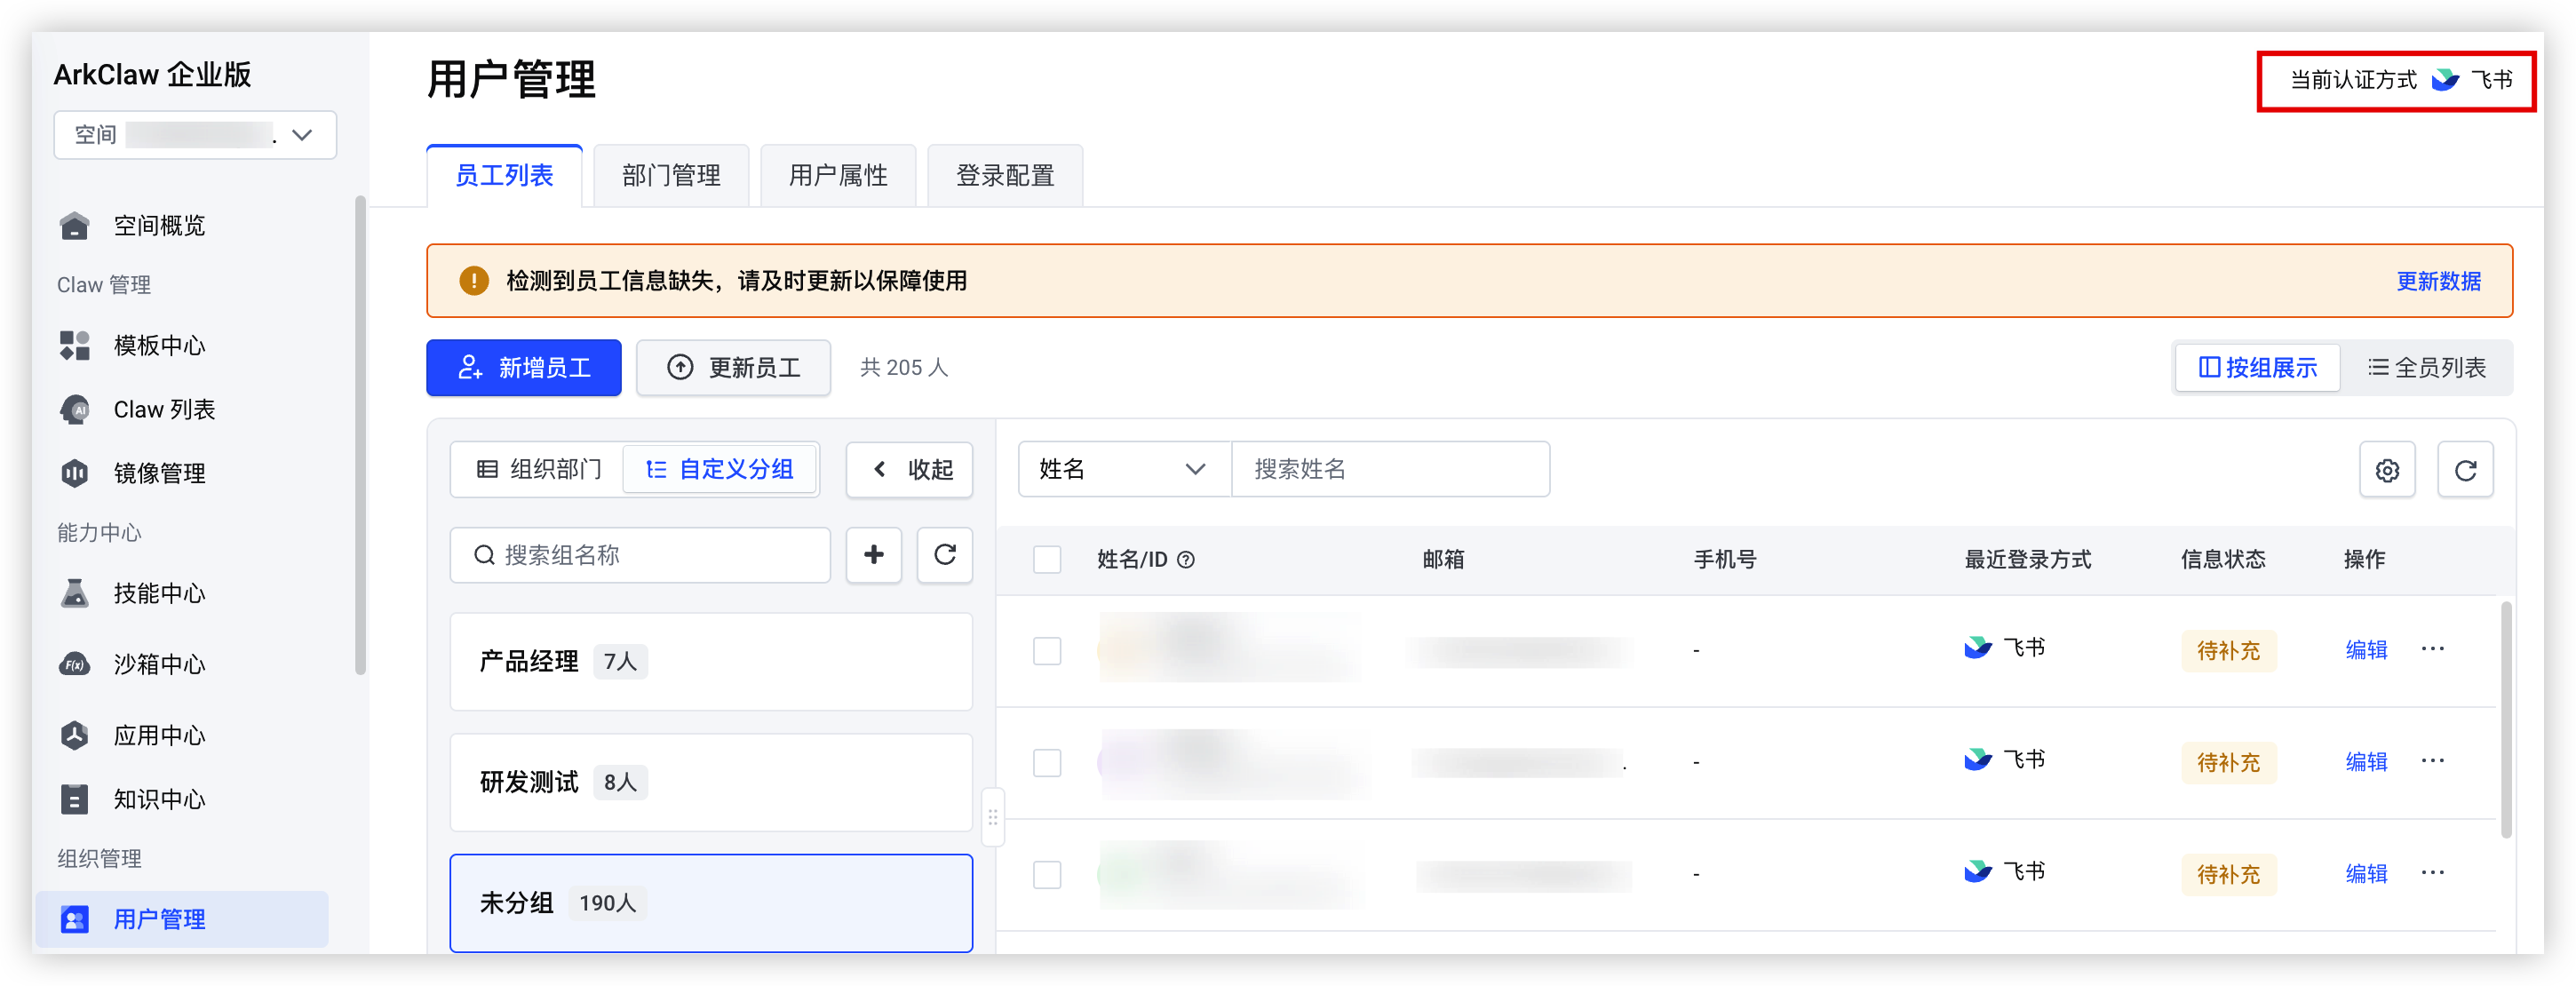
- 在用户管理页面的右上角,可查看当前认证方式。
-
切换认证方式
- 登录 ArkClaw 企业版控制台。
- 在左侧导航树中,选择“组织管理 > 用户管理”。
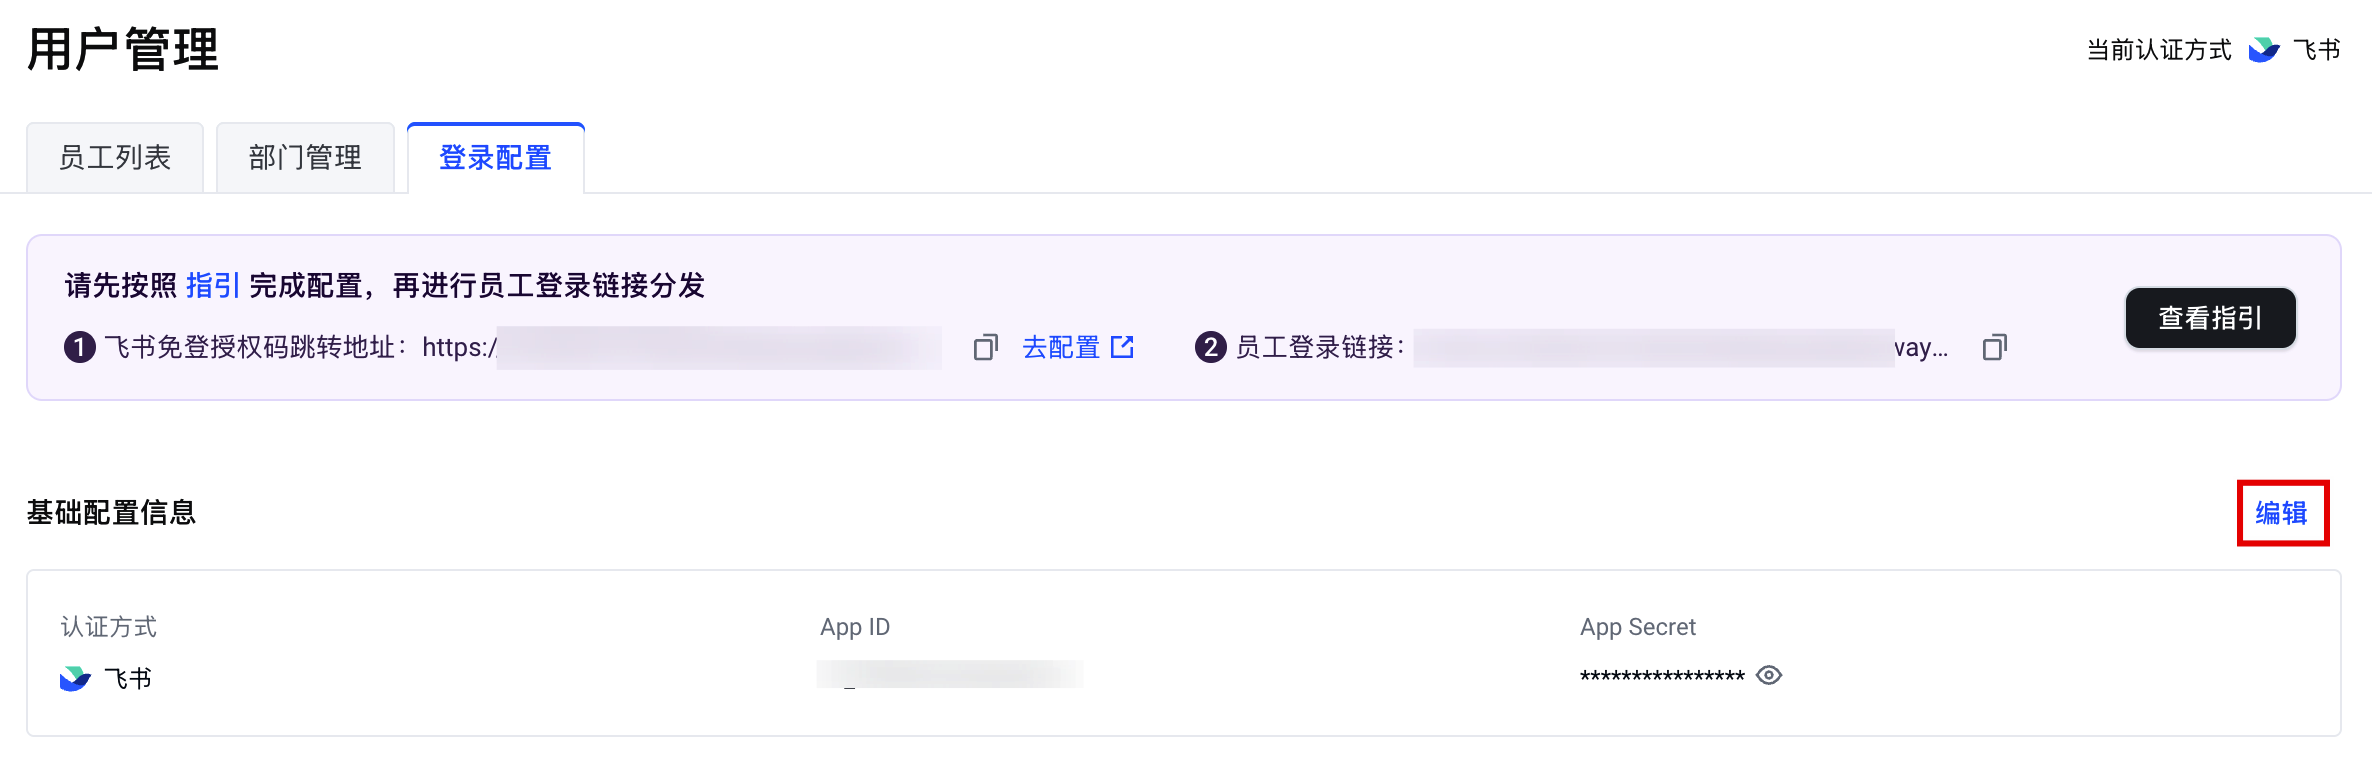
- 在用户管理页面“登录配置”页签下,单击“编辑”按钮。
-
- 选择目标认证方式,根据页面提示填写对应的配置信息。
- 认证方式配置信息飞书
- App ID:输入企业飞书应用的App ID。
- App Secret:输入企业飞书应用的App Secret。
- 唯一标识符策略:
- 根据企业主要使用的身份信息选择,切换认证方式时,系统将自动合并手机号或邮箱相同的账号。不可用于登录 Claw 实例。
- 通过飞书一键全量或存量更新用户信息时,系统将按照所选唯一标识进行匹配与去重。
- 自定义属性映射:
说明- 若管理员已配置更新类型为“自动更新”的用户属性,在切换认证方式时,您还需要配置该属性对应的映射字段,用户属性相关操作请参见管理用户属性。
- 配置自定义属性映射后,系统可结合属性映射在用户通过SSO登录员工端时自动更新属性信息。
- 自定义属性:当前用户属性的名称,由系统自动填入,不支持修改。
- 映射字段:请输入新认证方式中,与旧用户属性对应的字段名称,以便切换认证方式后属性信息可自动继承。例如,旧属性为“职位”,新认证方式中对应字段为 “Position”,则输入“Position”。
Lark- App ID:输入Lark应用的App ID。
- App Secret:输入Lark应用的App Secret。
- 唯一标识符策略:
- 根据企业主要使用的身份信息选择,切换认证方式时,系统将自动合并手机号或邮箱相同的账号。不可用于登录 Claw 实例。
- 通过 Lark 一键全量或存量更新用户信息时,系统将按照所选唯一标识进行匹配与去重。
- 自定义属性映射:
说明- 若管理员已配置更新类型为“自动更新”的用户属性,在切换认证方式时,您还需要配置该属性对应的映射字段,用户属性相关操作请参见管理用户属性。
- 配置自定义属性映射后,系统可结合属性映射在用户通过SSO登录员工端时自动更新属性信息。
- 自定义属性:当前用户属性的名称,由系统自动填入,不支持修改。
- 映射字段:请输入新认证方式中,与旧用户属性对应的字段名称,以便切换认证方式后属性信息可自动继承。例如,旧属性为“职位”,新认证方式中对应字段为 “Position”,则输入“Position”。
钉钉- App ID:输入企业钉钉应用的App ID。
- Client ID:输入企业钉钉应用的Client ID。
- Client Secret:输入企业钉钉应用的Client Secret。
- 唯一标识符策略:
- 根据企业主要使用的身份信息选择,切换认证方式时,系统将自动合并手机号或邮箱相同的账号。不可用于登录 Claw 实例。
- 通过钉钉一键全量或存量更新用户信息时,系统将按照所选唯一标识进行匹配与去重。
- 自定义属性映射:
说明- 若管理员已配置更新类型为“自动更新”的用户属性,在切换认证方式时,您还需要配置该属性对应的映射字段,用户属性相关操作请参见管理用户属性。
- 配置自定义属性映射后,系统可结合属性映射在用户通过SSO登录员工端时自动更新属性信息。
- 自定义属性:当前用户属性的名称,由系统自动填入,不支持修改。
- 映射字段:请输入新认证方式中,与旧用户属性对应的字段名称,以便切换认证方式后属性信息可自动继承。例如,旧属性为“职位”,新认证方式中对应字段为 “Position”,则输入“Position”。
企业微信- 企业 ID:输入企业微信应用的 ID。
- Agent ID:输入企业微信应用的Agent ID。
- Agent Secret:输入企业微信应用的Agent Secret。
- 唯一标识符策略:根据企业主要使用的身份信息选择,切换认证方式时,系统将自动合并手机号或邮箱相同的账号。不可用于登录Claw 实例。
- 自定义属性映射:
说明- 若管理员已配置更新类型为“自动更新”的用户属性,在切换认证方式时,您还需要配置该属性对应的映射字段,用户属性相关操作请参见管理用户属性。
- 配置自定义属性映射后,系统可结合属性映射在用户通过SSO登录员工端时自动更新属性信息。
- 自定义属性:当前用户属性的名称,由系统自动填入,不支持修改。
- 映射字段:请输入新认证方式中,与旧用户属性对应的字段名称,以便切换认证方式后属性信息可自动继承。例如,旧属性为“职位”,新认证方式中对应字段为 “Position”,则输入“Position”。
平台托管唯一标识符策略:根据企业主要使用的身份信息选择,切换认证方式时,系统将自动合并手机号或邮箱相同的账号。手机号可用于短信验证方式登录 Claw 实例,邮箱不可用于登录。说明Microsoft Teams- Client ID:输入Teams应用的 (客户端) ID 。
- Client Secret:输入Teams应用的值信息作为Client Secret。
- Tenant ID:输入Teams应用的目录 (租户) ID。
- 唯一标识符策略:根据企业主要使用的身份信息选择,切换认证方式时,系统将自动合并手机号或邮箱相同的账号。不可用于登录 Claw 实例。
- 自定义属性映射:
说明- 若管理员已配置更新类型为“自动更新”的用户属性,在切换认证方式时,您还需要配置该属性对应的映射字段,用户属性相关操作请参见管理用户属性。
- 配置自定义属性映射后,系统可结合属性映射在用户通过SSO登录员工端时自动更新属性信息。
- 自定义属性:当前用户属性的名称,由系统自动填入,不支持修改。
- 映射字段:请输入新认证方式中,与旧用户属性对应的字段名称,以便切换认证方式后属性信息可自动继承。例如,旧属性为“职位”,新认证方式中对应字段为 “Position”,则输入“Position”。
OIDC- 在身份提供商(IdP)处创建应用,获取客户端 ID、客户端密钥、授权端点、令牌端点、用户信息端点等信息,并将其配置到表单里,以完成身份集成。
- 唯一标识符策略:根据企业主要使用的身份信息选择,切换认证方式时,系统将自动合并手机号或邮箱相同的账号。不可用于登录 Claw 实例。
- 自定义属性映射:
说明- 若管理员已配置更新类型为“自动更新”的用户属性,在切换认证方式时,您还需要配置该属性对应的映射字段,用户属性相关操作请参见管理用户属性。
- 配置自定义属性映射后,系统可结合属性映射在用户通过SSO登录员工端时自动更新属性信息。
- 自定义属性:当前用户属性的名称,由系统自动填入,不支持修改。
- 映射字段:请输入新认证方式中,与旧用户属性对应的字段名称,以便切换认证方式后属性信息可自动继承。例如,旧属性为“职位”,新认证方式中对应字段为 “Position”,则输入“Position”。
OAuth 2.0- 在身份提供商(IdP)处创建应用,获取客户端 ID、客户端密钥、Issuer 等信息,并将其配置到表单里,以完成身份集成。
- 唯一标识符策略:根据企业主要使用的身份信息选择,切换认证方式时,系统将自动合并手机号或邮箱相同的账号。不可用于登录 Claw 实例。
- 自定义属性映射:
说明- 若管理员已配置更新类型为“自动更新”的用户属性,在切换认证方式时,您还需要配置该属性对应的映射字段,用户属性相关操作请参见管理用户属性。
- 配置自定义属性映射后,系统可结合属性映射在用户通过SSO登录员工端时自动更新属性信息。
- 自定义属性:当前用户属性的名称,由系统自动填入,不支持修改。
- 映射字段:请输入新认证方式中,与旧用户属性对应的字段名称,以便切换认证方式后属性信息可自动继承。例如,旧属性为“职位”,新认证方式中对应字段为 “Position”,则输入“Position”。
SAML- SAML元数据:在身份提供商(IdP)处获取,并将其配置到表单里,以完成身份集成。
- 用户属性映射:输入用户属性映射信息。
- 系统字段:
- id_attribute:用户的唯一标识,ArkClaw 可用这个字段来区分不同用户。必填,通常映射到企业身份系统中的邮箱或工号。
- name:用户的全名,登录后显示在页面上的姓名。
- email:用户的邮箱地址,用于接收通知。
- phone_number:用户的手机号码。
- 身份提供商属性名:企业身份系统(如 AD FS)在用户登录后,发送给 ArkClaw 的用户信息字段名称。ArkClaw 通过这个名称,找到对应的值(如邮箱地址、姓名等),与左侧系统字段进行匹配。
- 安全配置:响应签名验证和断言加密均默认开启,可有效保障登录过程的安全性,无需手动调整。
- 唯一标识符策略:根据企业主要使用的身份信息选择,切换认证方式时,系统将自动合并手机号或邮箱相同的账号。不可用于登录 Claw 实例。
- 自定义属性映射:
说明- 若管理员已配置更新类型为“自动更新”的用户属性,在切换认证方式时,您还需要配置该属性对应的映射字段,用户属性相关操作请参见管理用户属性。
- 配置自定义属性映射后,系统可结合属性映射在用户通过 SSO 登录员工端时自动更新属性信息。
- 自定义属性:当前用户属性的名称,由系统自动填入,不支持修改。
- 映射字段:请输入新认证方式中,与旧用户属性对应的字段名称,以便切换认证方式后属性信息可自动继承。例如,旧属性为“职位”,新认证方式中对应字段为 “Position”,则输入“Position”。
- 配置完成后单击右下角“保存”按钮,完成认证方式的切换。
- 认证方式切换后,您还需要根据当前使用的认证方式,配置应用的回调信息,具体操作请参考快速入门使用说明,并根据您的认证场景(平台托管/Lark/飞书认证等)参考对应方式的“配置回调信息”部分操作。
配置认证信息
OAuth 2.0 协议
- 登录 ArkClaw 企业版控制台。
- 在左侧导航树中,选择“组织管理 > 用户管理”。
- 在用户管理页面,在“登录配置”页签下单击“编辑”按钮。
- 选择使用的标准协议,并填写相关信息。
- 相关参数可参考OAuth 2.0 协议获取。
- 配置项说明客户端 ID在身份提供商侧创建应用后自动生成的客户端唯一标识,用于标识当前应用。客户端密钥在身份提供商侧创建应用后生成的密钥,用于与身份提供商进行安全通信。说明需妥善保管,避免泄露。授权端点用户登录时跳转的授权地址,由身份提供商提供,用于发起 OAuth 授权流程。令牌端点 用于通过授权码换取 access_token 的接口地址。需从身份提供商的应用配置部分获取。用户信息端点用于携带 access_token 请求获取当前登录用户的详细信息(如姓名、邮箱)的接口地址。需从身份提供商的应用配置部分获取。授权范围
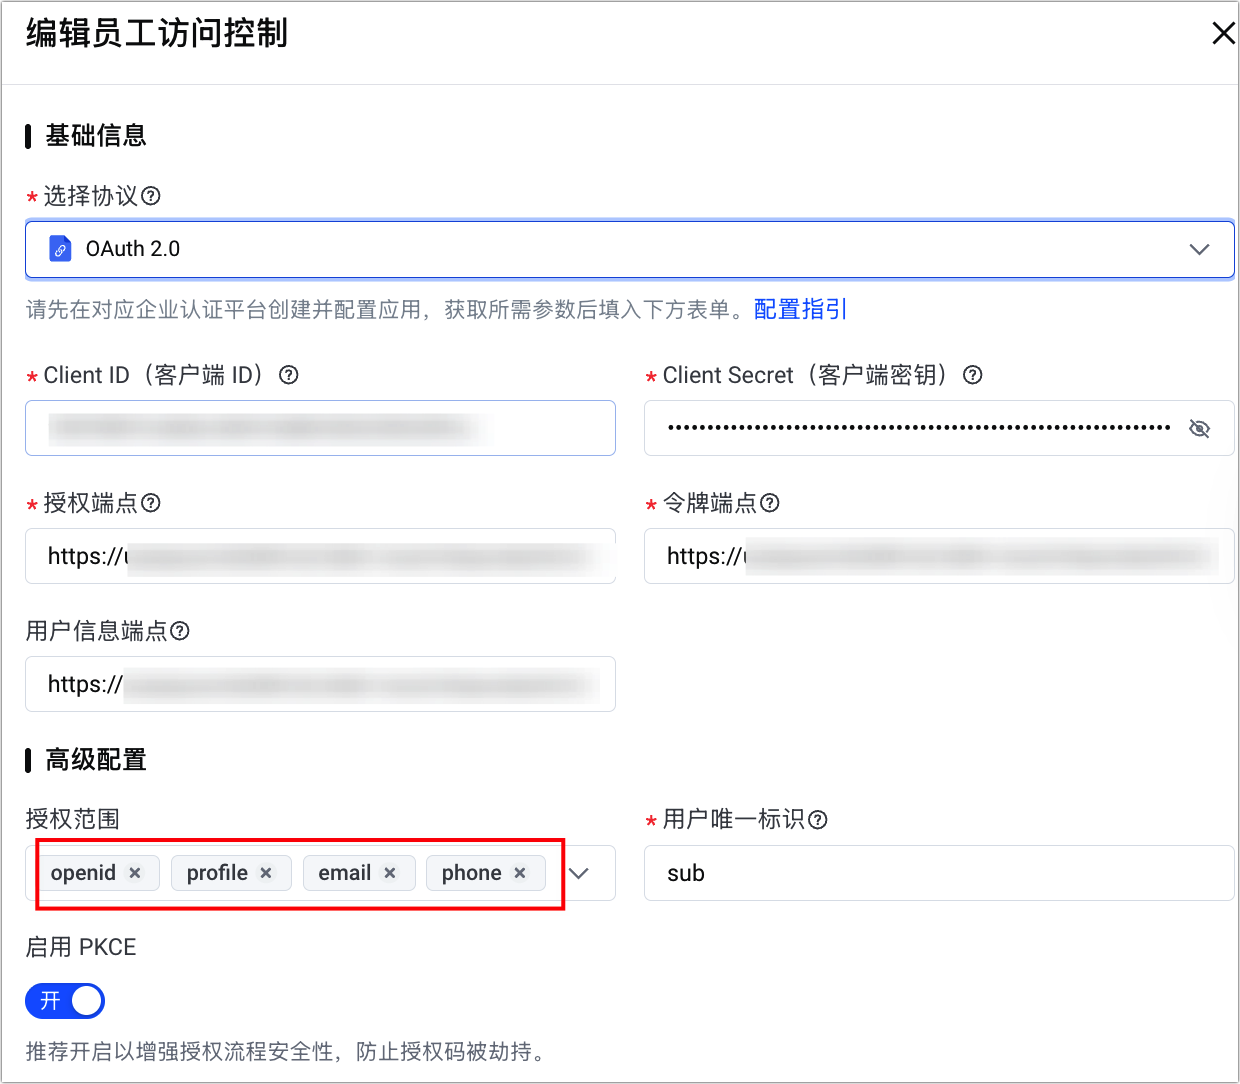
- 登录授权过程中请求的用户信息范围,例如仅获取基础的身份信息,还是同时获取个人信息(如头像、昵称)、邮箱、电话号码等,支持直接勾选或手动填写。
- 通常包括以下取值:
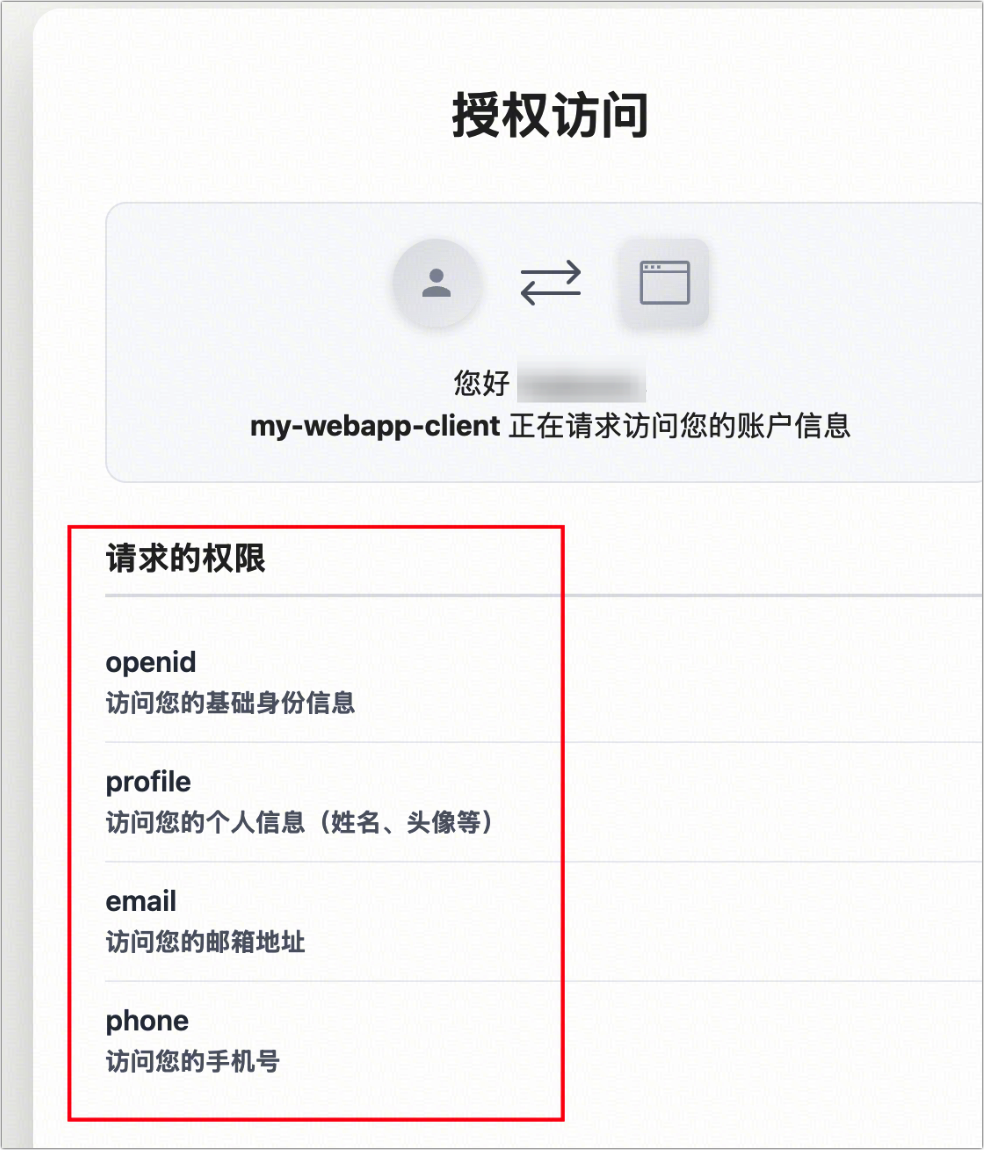
- openid:用户的唯一标识,用于确认当前用户是谁。
- profile:用户的个人信息,例如头像、昵称、姓名等。
- email:用户邮箱信息。
- phone:用户电话号码。
注意该范围需与身份提供商支持的授权范围一致,具体请参考对应身份提供商的官方文档说明。- 以下是一个配置效果示例:
- 管理侧设置授权范围为openid、profile、email、phone:
- 用户首次登录时,界面会提示以下权限请求信息:
 用户唯一标识
- 用于标识用户身份,将登录用户与系统内已有用户进行匹配。该字段由身份提供商生成。
- 请填写身份提供商返回的用户信息中全局唯一且不会轻易改变的字段,内容为英文。
- 建议填写用户 ID 类字段:如sub 、user_id;若无用户 ID 类字段,可选择 email,相对稳定但也可能会发生变更,届时需要更新用户数据。
- 不建议使用name、nickname 等可能会被修改或重复的字段。
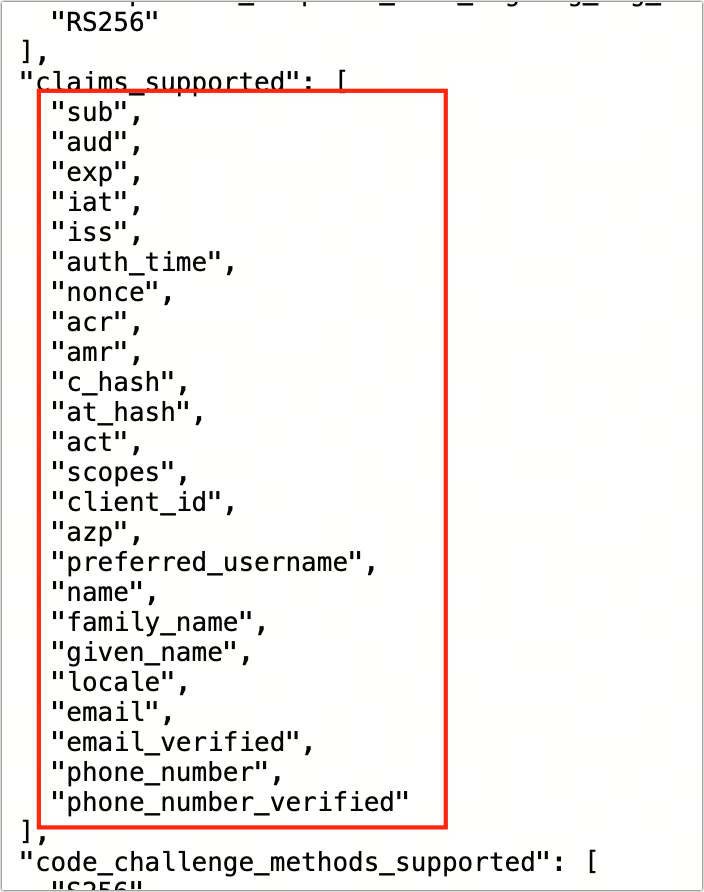
- 用户属性查看方式:访问身份提供商的 OIDC 发现端点 Discovery URL 地址(https://****/.well-known/openid-configuration),通过claims_supported节点查看支持的属性列表,例如:
 启用 PKCE为授权码流程增加一层额外的安全保护。开启后,客户端(如移动应用)通过 PKCE 防止授权码被拦截,增强安全性。唯一标识符策略根据企业主要使用的身份信息选择,导入员工信息时,系统将自动合并手机号或邮箱相同的账号。邮箱/手机号不可用于登录 Claw 实例。
- 配置完成后单击“确定”按钮,完成操作。
- 您还需要根据当前使用的认证方式,配置对应的回调信息,具体操作请参见OAuth 2.0 协议中对应的“配置回调信息”章节。
OIDC 协议
- 登录 ArkClaw 企业版控制台。
- 在左侧导航树中,选择“组织管理 > 用户管理”。
- 在用户管理页面“登录配置”页签下,单击“编辑”按钮。
- 选择使用的标准协议,并填写相关信息。
- 相关参数可参考OIDC协议获取。
- 配置项说明客户端 ID在身份提供商侧创建应用后自动生成的客户端唯一标识,用于标识当前应用。客户端密钥在身份提供商侧创建应用后生成的密钥,用于与身份提供商进行安全通信。说明需妥善保管,避免泄露。Issuer 地址OIDC 身份提供商的唯一标识地址,系统将基于该地址自动发现授权端点、令牌端点及用户信息端点信息。说明在身份提供商侧创建应用后,复制“ OIDC 发现端点 Discovery URL ”并在浏览器中打开,启用美观输出获取 Issuer 地址。授权范围
- 登录授权过程中请求的用户信息范围,例如仅获取基础的身份信息,还是同时获取个人信息(如头像、昵称)、邮箱、电话号码等,支持直接勾选或手动填写。
- 通常包括以下取值:
- openid:用户的唯一标识,用于确认当前用户是谁。
- profile:用户的个人信息,例如头像、昵称、姓名等。
- email:用户邮箱信息。
- phone:用户电话号码。
注意该范围需与身份提供商支持的授权范围一致,具体请参考对应身份提供商的官方文档说明。- 以下是一个配置效果示例:
- 管理侧设置授权范围为openid、profile、email、phone:
- 用户首次登录时,界面会提示以下权限请求信息:
启用 PKCE为授权码流程增加一层额外的安全保护。开启后,客户端(如移动应用)通过 PKCE 防止授权码被拦截,增强安全性。唯一标识符策略根据企业主要使用的身份信息选择,导入员工信息时,系统将自动合并手机号或邮箱相同的账号。邮箱/手机号不可用于登录 Claw 实例。
- 配置完成后单击“确定”按钮,完成操作。
- 您还需要根据当前使用的认证方式,配置对应的回调信息,具体操作请参见OIDC协议中对应的“配置回调信息”章节。
SAML 协议
- 登录 ArkClaw 企业版控制台。
- 在左侧导航树中,选择“组织管理 > 用户管理”。
- 在用户管理页面“登录配置”页签下,单击“编辑”按钮。
- 选择使用的标准协议,并填写相关信息。
- 相关参数可参考SAML协议获取。
-
- 配置完成后单击“确定”按钮,完成操作。
- 您还需要根据当前使用的认证方式,配置对应的回调信息,具体操作请参见SAML协议中对应的“配置回调信息”章节。
最近更新时间:2026.08.25 18:54:42
这个页面对您有帮助吗?
有用
有用
无用
无用