云服务器
云服务器
云服务器


文档指南
请输入


云服务器ECS
产品动态
产品公告
实例停售相关
OpenAPI相关
价格和配额相关
功能下线相关
产品计费
快速入门
用户指南
实例
实例规格清单
选择实例计费方式
登录实例
镜像
公共镜像
自定义镜像
镜像维护周期与EOL应对方案
弹性块存储
快照
网络
监控
运维
云助手
运维编排
管理常用运维任务
补丁管理
最佳实践
AI应用
ArkClaw
OpenClaw
通过应用模板快速部署OpenClaw
通过市场镜像快速部署OpenClaw
手动部署OpenClaw
自助建站
搭建环境
搭建应用
搭建网站
管理Linux实例软件源
性能测试
实例配置
搭建Windows操作系统AD域服务
Windows多用户登录
实例数据
监控
镜像
Linux内核调优
故障处理
远程登录问题
Linux操作系统问题
Windows操作系统问题
操作系统问题
veLinux操作系统问题
Linux操作系统问题
Windows操作系统问题
制作自定义镜像问题
实例无法启动问题
实例负载高问题
网络连接问题
存储类问题
云盘问题
第三方软件问题
API参考
实例
镜像
高性能计算集群
密钥对
标签
云盘
预留存储容量包
快照
自动快照策略
监控
部署集
启动模版
云助手
补丁管理
专有宿主机DDH
产品动态
图说专有宿主机
用户指南
API参考
专有宿主机
相关视频
- 文档首页
 云服务器云服务器ECS用户指南访问控制基于实例IAM角色授权ECS访问其它云资源
 复制全文
 下载 pdf
基于实例IAM角色授权ECS访问其它云资源
 文档反馈
 问问助手
当ECS实例需要访问其它云资源时,必须先通过访问凭证来验证身份信息和访问权限。您可以将IAM角色绑定到ECS实例,使ECS实例及其上的应用基于安全令牌服务(STS)提供的临时安全凭证访问其它云资源。相比于直接使用AccessKey访问,该方式无需透露长期AccessKey,可以保证账号下的密钥安全,也可以借助IAM功能实现更加精细化的权限控制,避免权限过度分配。
功能优势
基于实例IAM角色获取临时访问凭证来验证身份信息和访问权限,有以下优势:
- 使用STS临时访问凭证代替长期AccessKey访问其它云资源,可减少访问密钥泄露的风险。
- STS临时访问凭证可设置自定义时效,到期后自动失效。
- 可为不同的实例赋予包含不同权限策略的角色,使实例对不同的云资源具有不同的访问权限,更精细粒度的约束使用者的权限范围。
- 无需自行在实例中保存SecretKey,权限的调整仅需通过修改IAM角色的策略即可,快捷地维护实例所拥有的访问权限。
使用限制
- 只有信任身份为 云服务器 的IAM服务角色才能绑定到ECS实例。
- 一台ECS实例仅允许绑定一个IAM角色(包含服务关联角色或者普通服务角色)。
- 暂不支持同时为多台实例绑定IAM角色。
注意事项
操作步骤
步骤一:创建ECS服务角色并授权
说明
本文以创建 普通服务角色 为例,即不勾选“创建为服务关联角色( ServiceLinkedRole )”。
- 服务关联角色:您只需选择可信的云服务,角色信息及权限策略由系统预设,无法进行自定义。
- 普通服务角色:您需要选择可信的云服务,自定义角色信息和权限策略。
- 登录IAM角色控制台。
- 单击“新建角色”按钮。
- 选择信任的身份为“服务”,并选择“云服务器”服务。
-
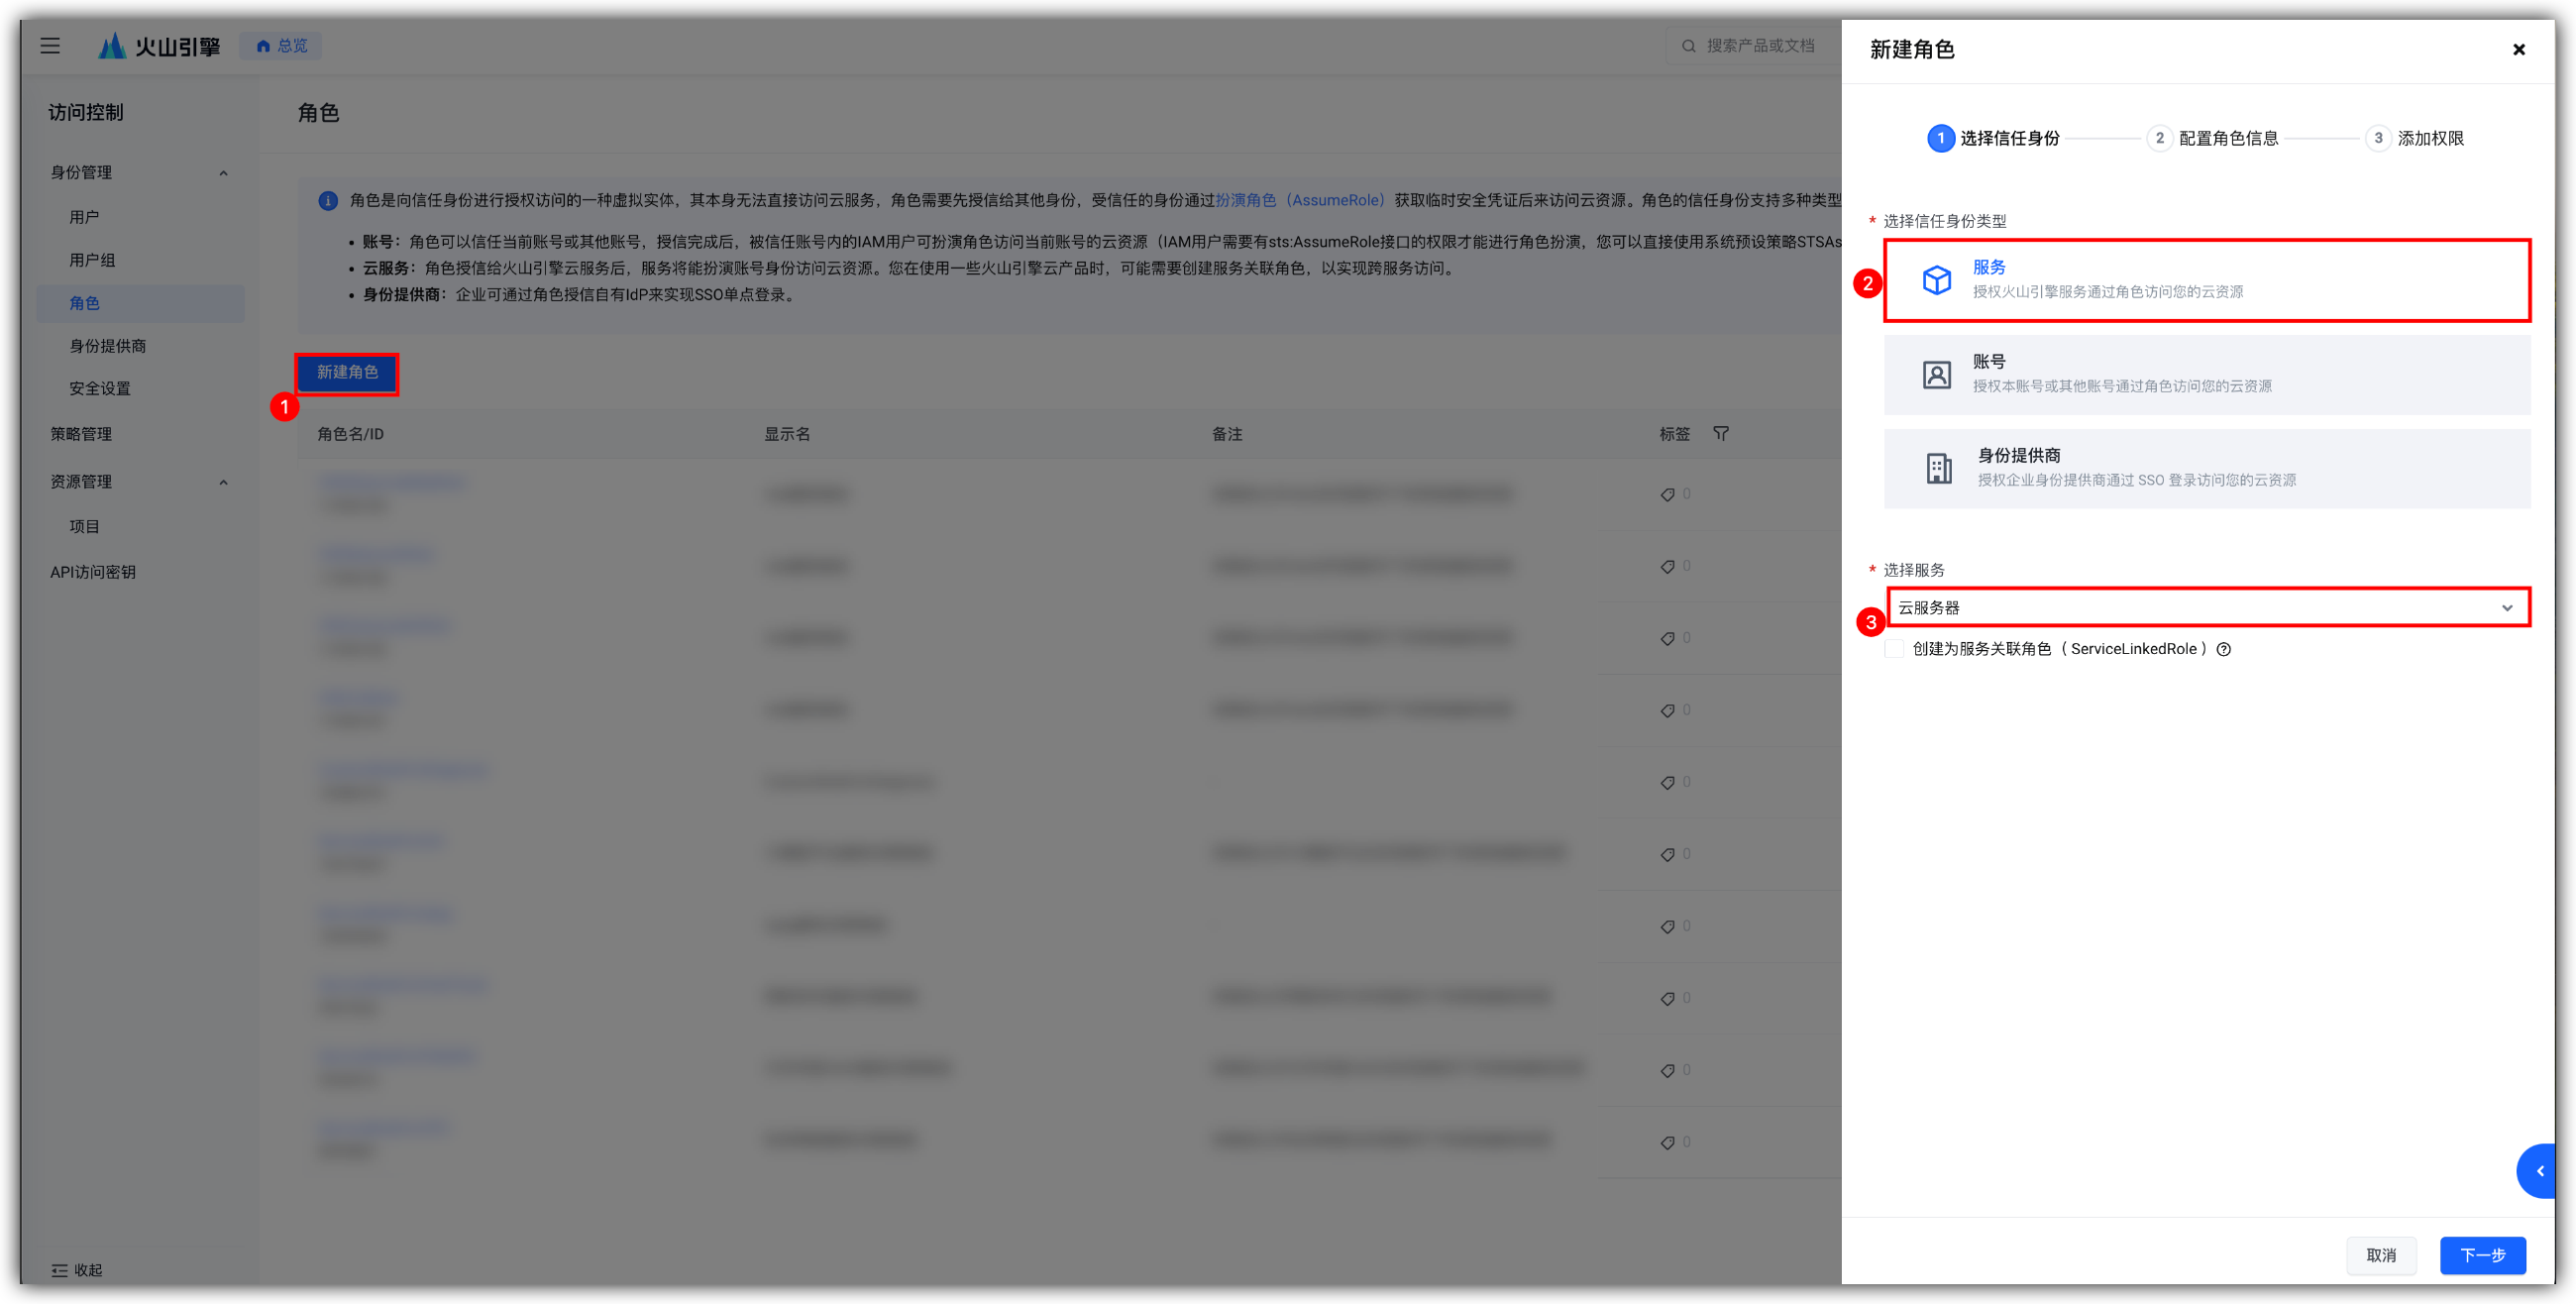
- 单击“下一步”按钮,配置角色名、显示名等信息。
-
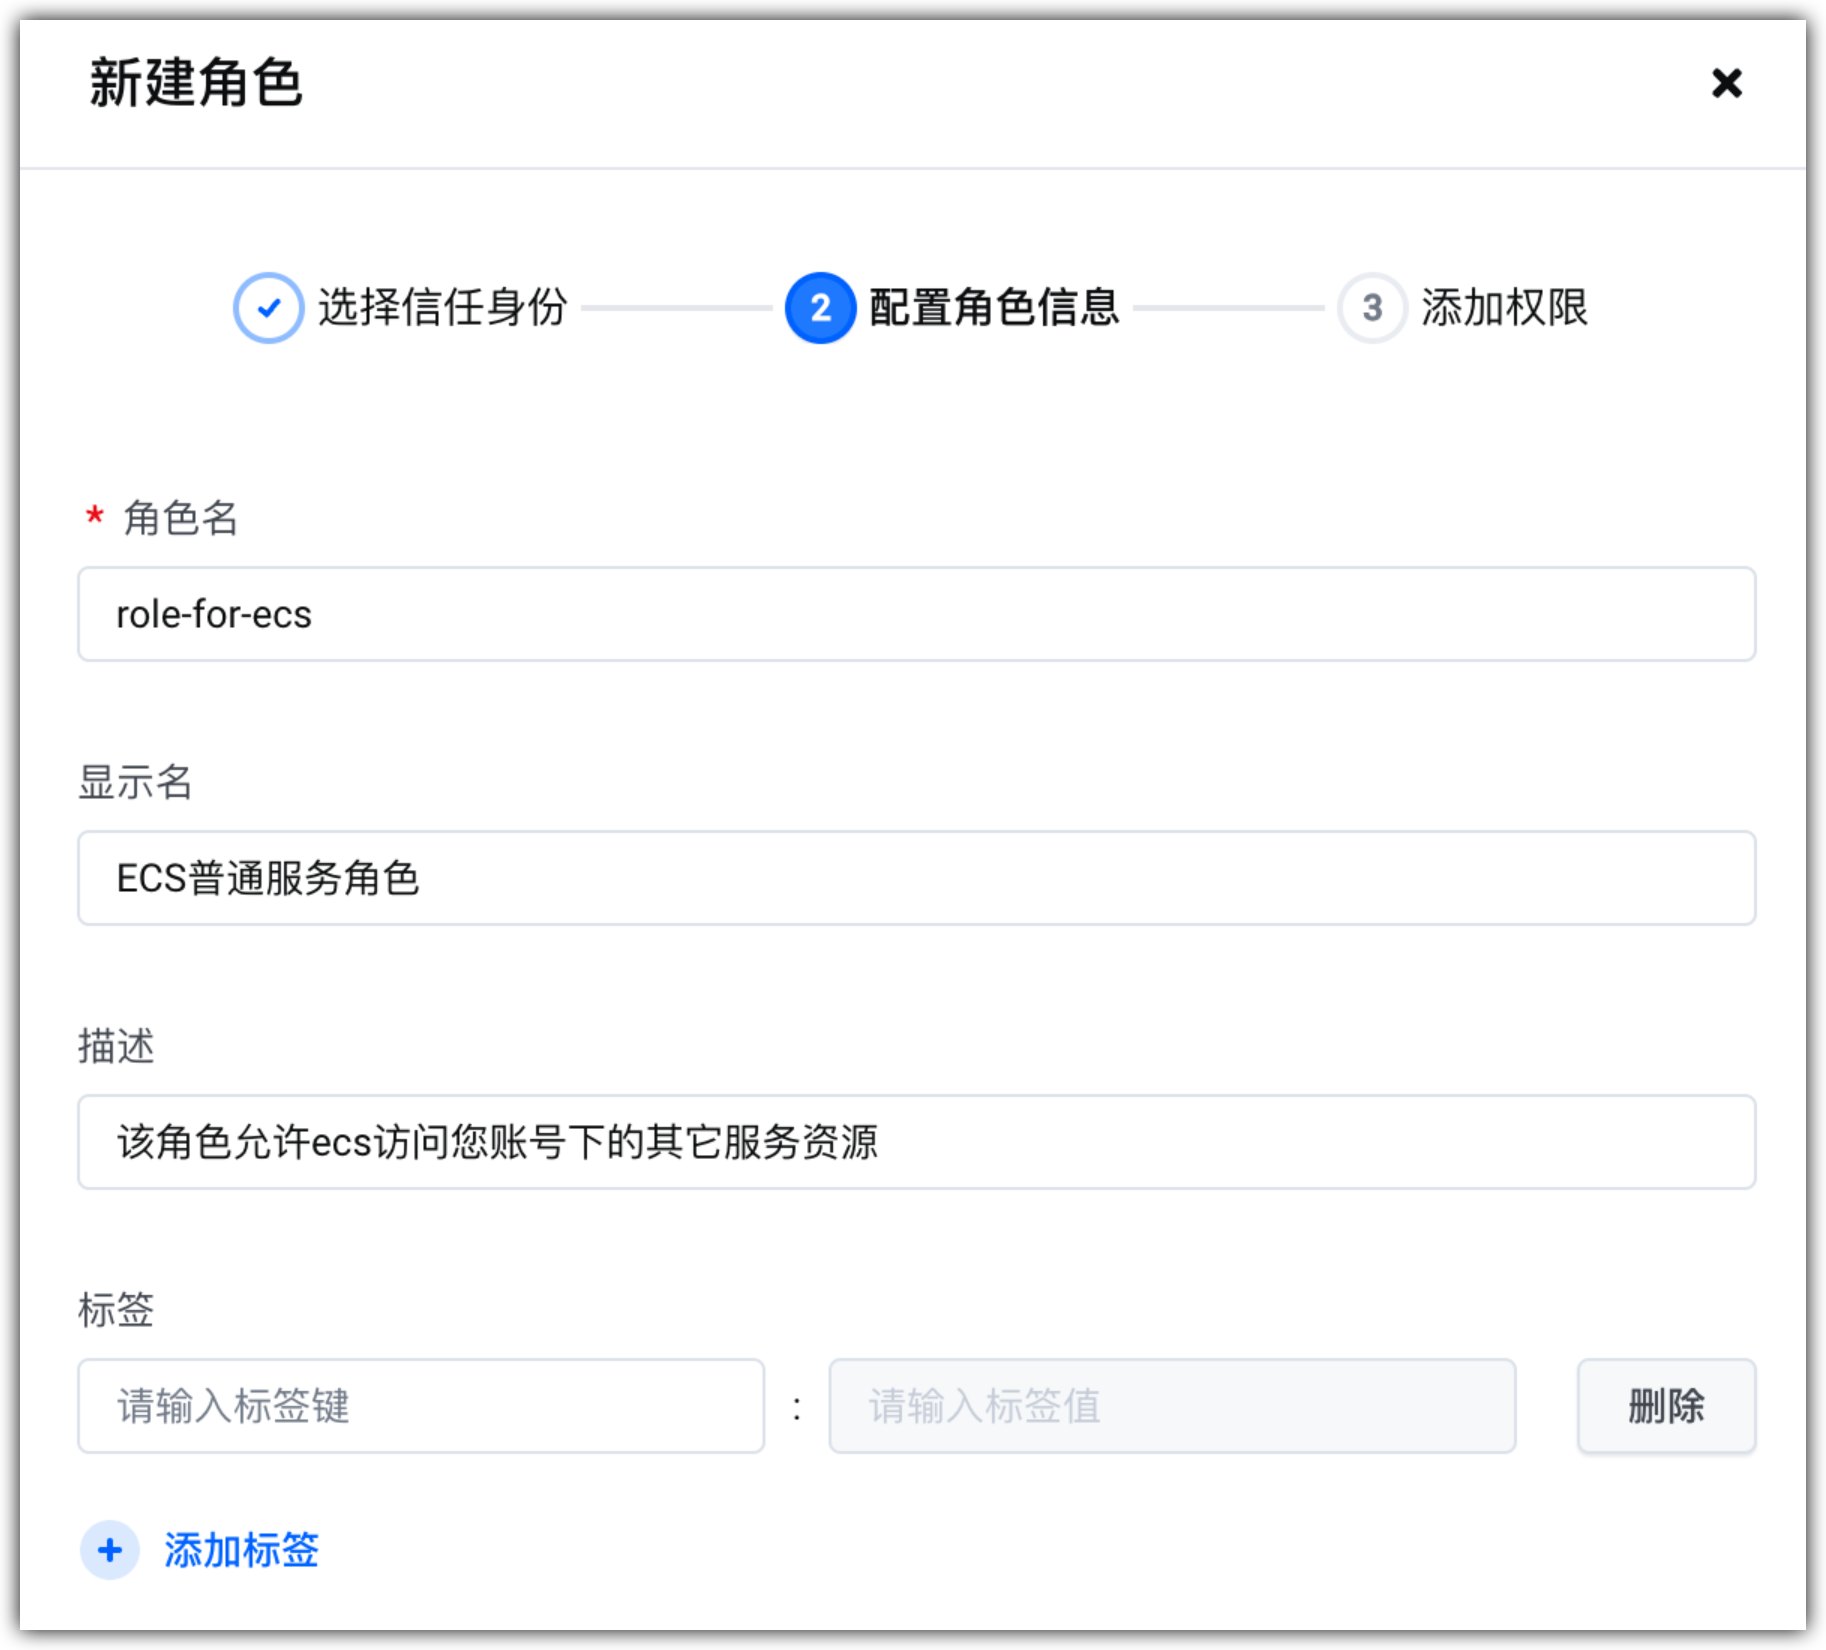
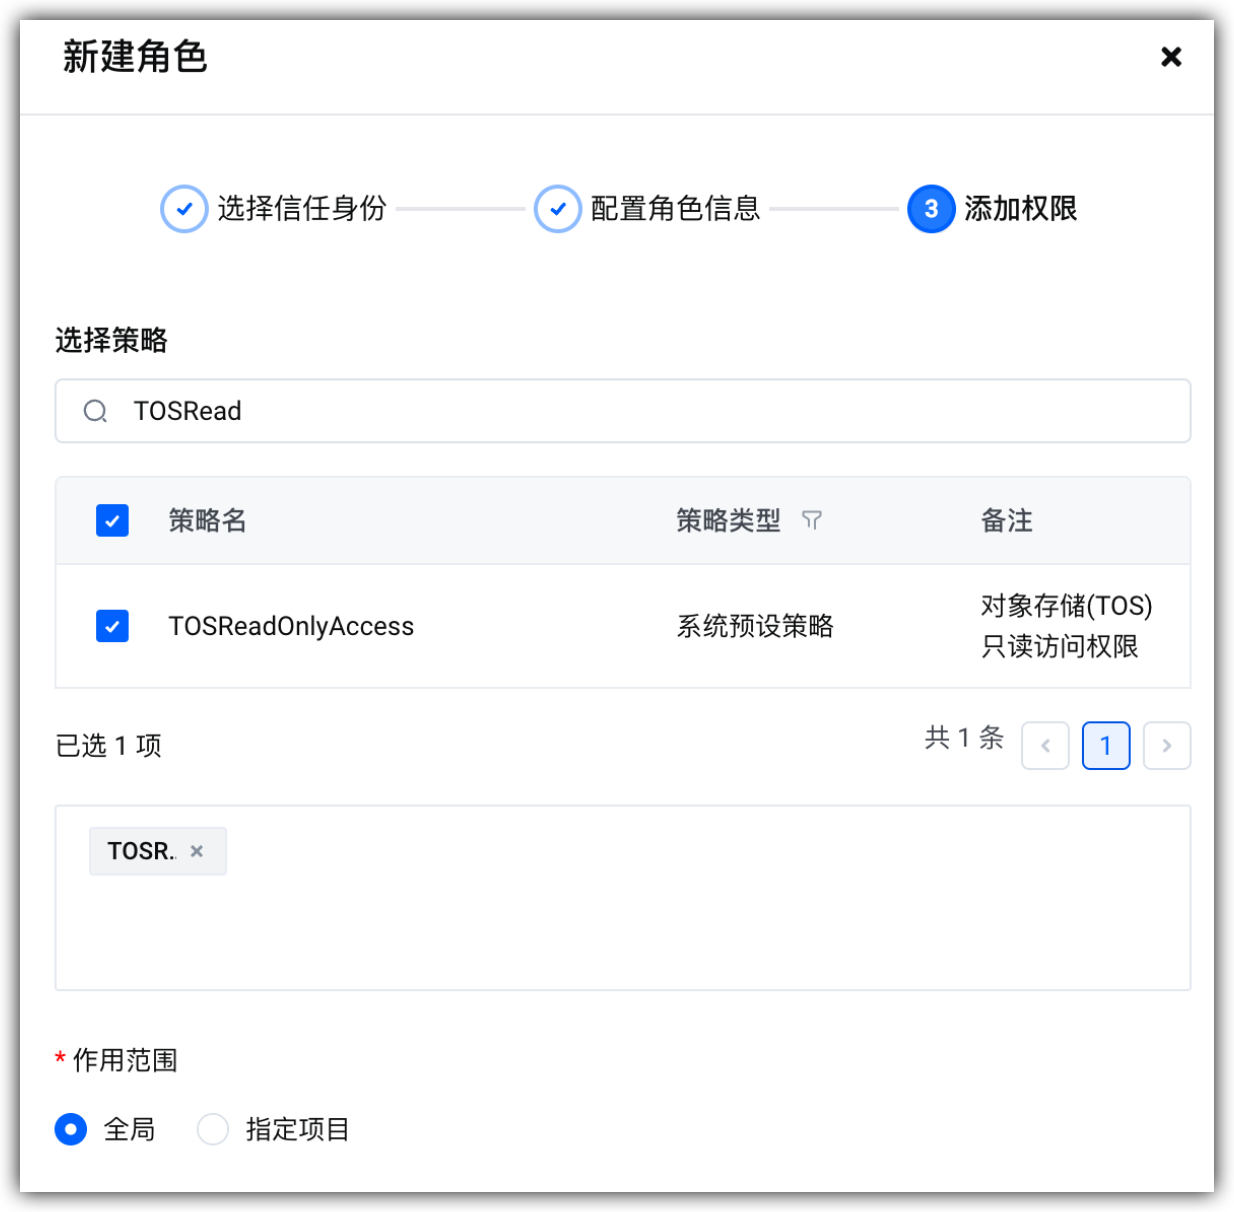
- 单击“下一步”按钮,开始添加权限。
- 将系统预设策略或已创建的自定义策略授权给IAM角色并指定作用范围,使其拥有相关的资源访问或操作权限。例如为当前角色添加TOSReadOnlyAccess策略,使其拥有对象存储(TOS)的只读访问权限。
-
说明
- 单击“提交”按钮,完成操作。您可以在角色列表页查看新建的角色。
步骤二:将角色绑定到ECS实例
注意
实例绑定IAM角色后,将授予实例该角色拥有的所有权限,请谨慎操作。
- 登录云服务器控制台。
- 在左侧导航树中选择“实例与镜像 > 实例”。
- 在顶部导航栏,选择目标实例所属的项目和地域。
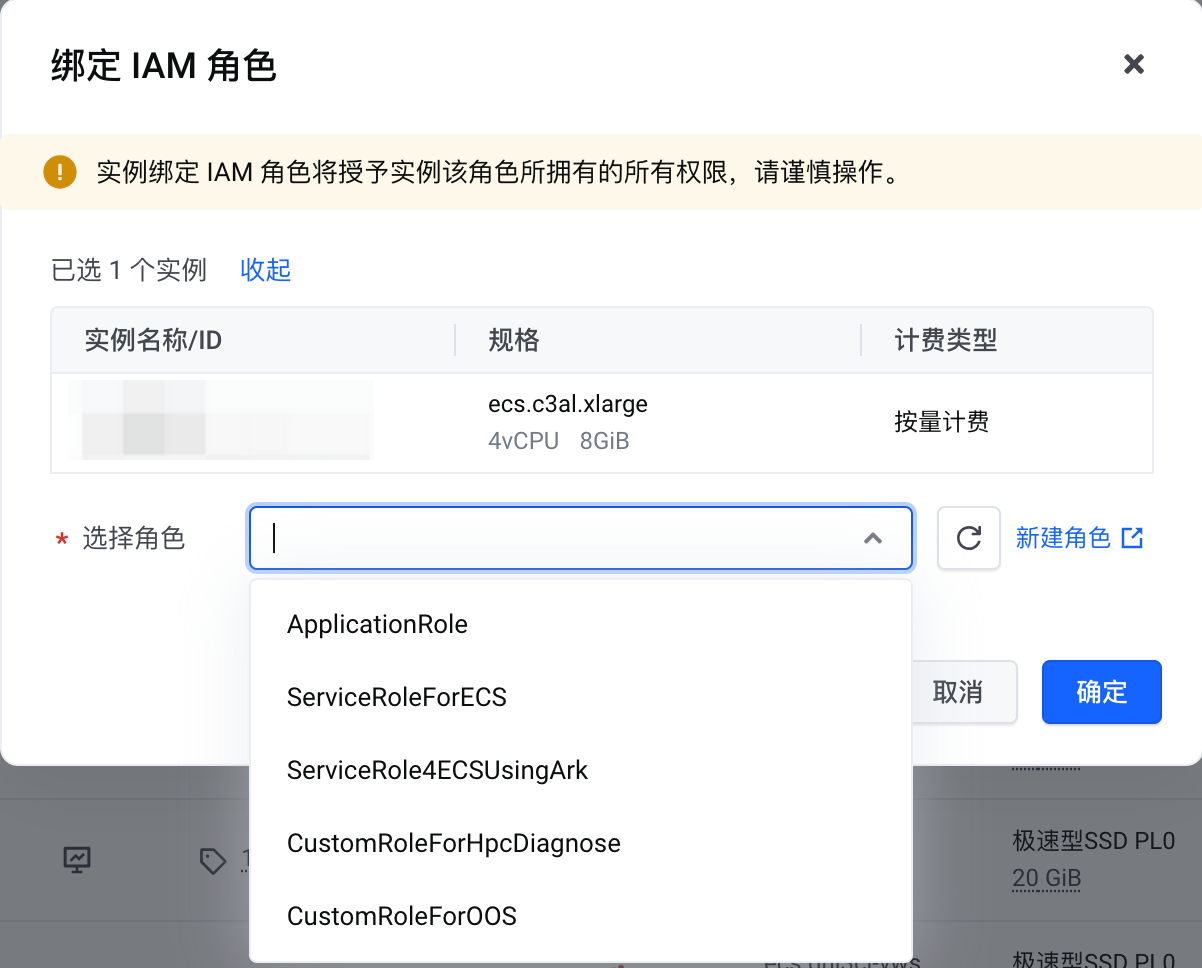
- 单击目标实例“操作”列的“··· > 实例设置 > 绑定IAM角色”。
- 下拉选择或直接输入要绑定的角色,单击“确定”按钮。
-
步骤三:基于实例IAM角色获取临时访问凭证
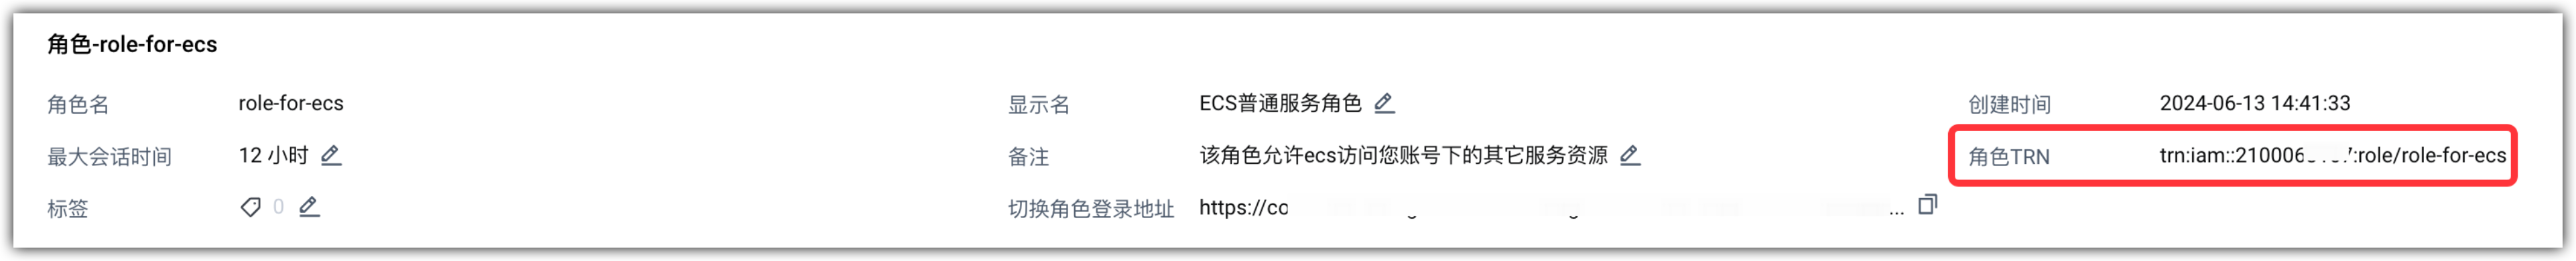
通过实例IAM角色来调用安全令牌服务的AssumeRole接口,可获取到角色所属账号的临时安全凭证,从而以角色所属账号的身份来访问云资源。具体请参见AssumeRole(通过角色扮演获取临时安全令牌)。
调用该接口时,需要输入角色TRN。如下图所示,您可以在角色详情页面,获取IAM角色的TRN。
后续操作
解绑实例IAM角色
更改实例IAM角色
- 登录云服务器控制台。
- 在左侧导航树中选择“实例与镜像 > 实例”。
- 在顶部导航栏,选择目标实例所属的项目和地域。
- 单击目标实例“操作”列的“··· > 实例设置 > 解绑IAM角色”。
- 单击“确定”按钮进行解绑。
如需更改实例绑定的IAM角色,您需要先解绑IAM角色后重新为实例绑定新的IAM角色。
相关文档
最近更新时间:2025.08.01 11:57:47
这个页面对您有帮助吗?
有用
有用
无用
无用