云服务器
云服务器


文档指南

请输入


- 文档首页
 云服务器云服务器ECS用户指南实例使用实例自定义数据和元数据实例元数据查看实例元数据
 复制全文
 下载 pdf
查看实例元数据
 文档反馈
 问问助手
实例元数据包含了实例在云平台的基本信息,可以用来配置或管理实例,本文介绍如何查看实例元数据。
使用须知
实例元数据只能从实例内部访问,数据并未被加密保护,可访问实例的人员均可查看其元数据。如果元数据中包含了敏感信息,您应当采取适当的措施来保护敏感数据,比如限制访问范围、加密等。
实例元数据项
展开下方表格,查看元数据服务支持获取的实例元数据信息。
实例元数据项汇总表
说明
说明
- 下表中的[mac]、[volume_id]需替换为实例真实的MAC地址、磁盘ID。
- 忽略大小写。
- 支持":"、"-"、"/"。
访问方式
概述
查看元数据有两种方式,普通方式和加固方式。
- 普通方式:直接利用curl工具,通过访问预先设定好的固定IP地址,来获取实例元数据。这种方式相对较为直接和简便,不涉及复杂的鉴权流程。
- 加固方式:实例依靠token访问凭证进行身份验证来查看实例元数据。与普通方式相比,该方式对服务器端请求伪造(SSRF)攻击能起到更好的防范作用。
对比项 | 普通方式 | 加固方式 |
交互方式 | 请求/响应 | 会话 |
安全校验 | 同VPC内源IP地址校验 | 同VPC内源IP地址校验 + 实例元数据访问凭证鉴权 说明 访问凭证具有以下特点:
|
查看方法 | 通过命令直接访问endpoint | 需要先获取元数据访问凭证进行鉴权,再通过命令访问endpoint,请求中必须包含token标头 |
安全性 | 较低 说明 请求通过IP地址鉴权,意味着攻击者可以伪造请求的源IP地址,绕过IP地址鉴权,进行SSRF攻击,造成实例元数据信息泄露风险。 | 较高 说明 访问元数据之前,必须先获取访问凭证,该凭证只能在ECS实例内部生成,具有时效性且只作用于特定的实例,攻击者很难猜测或伪造,可以防范大多数SSRF攻击。 |
操作步骤
注意
在下述命令中,需要设置的参数说明如下:
- <元数据访问凭证有效期>:取值范围为1~21600,单位为秒。
- <metadata>:需替换为具体要查询的元数据项,详情请参见实例元数据项。
- <token>:需替换为获取到的token访问凭证。如果token无效会返回Unauthorized request。token的校验规则如下:
- 必须在有效期内。
- 必须是本实例申请的token。

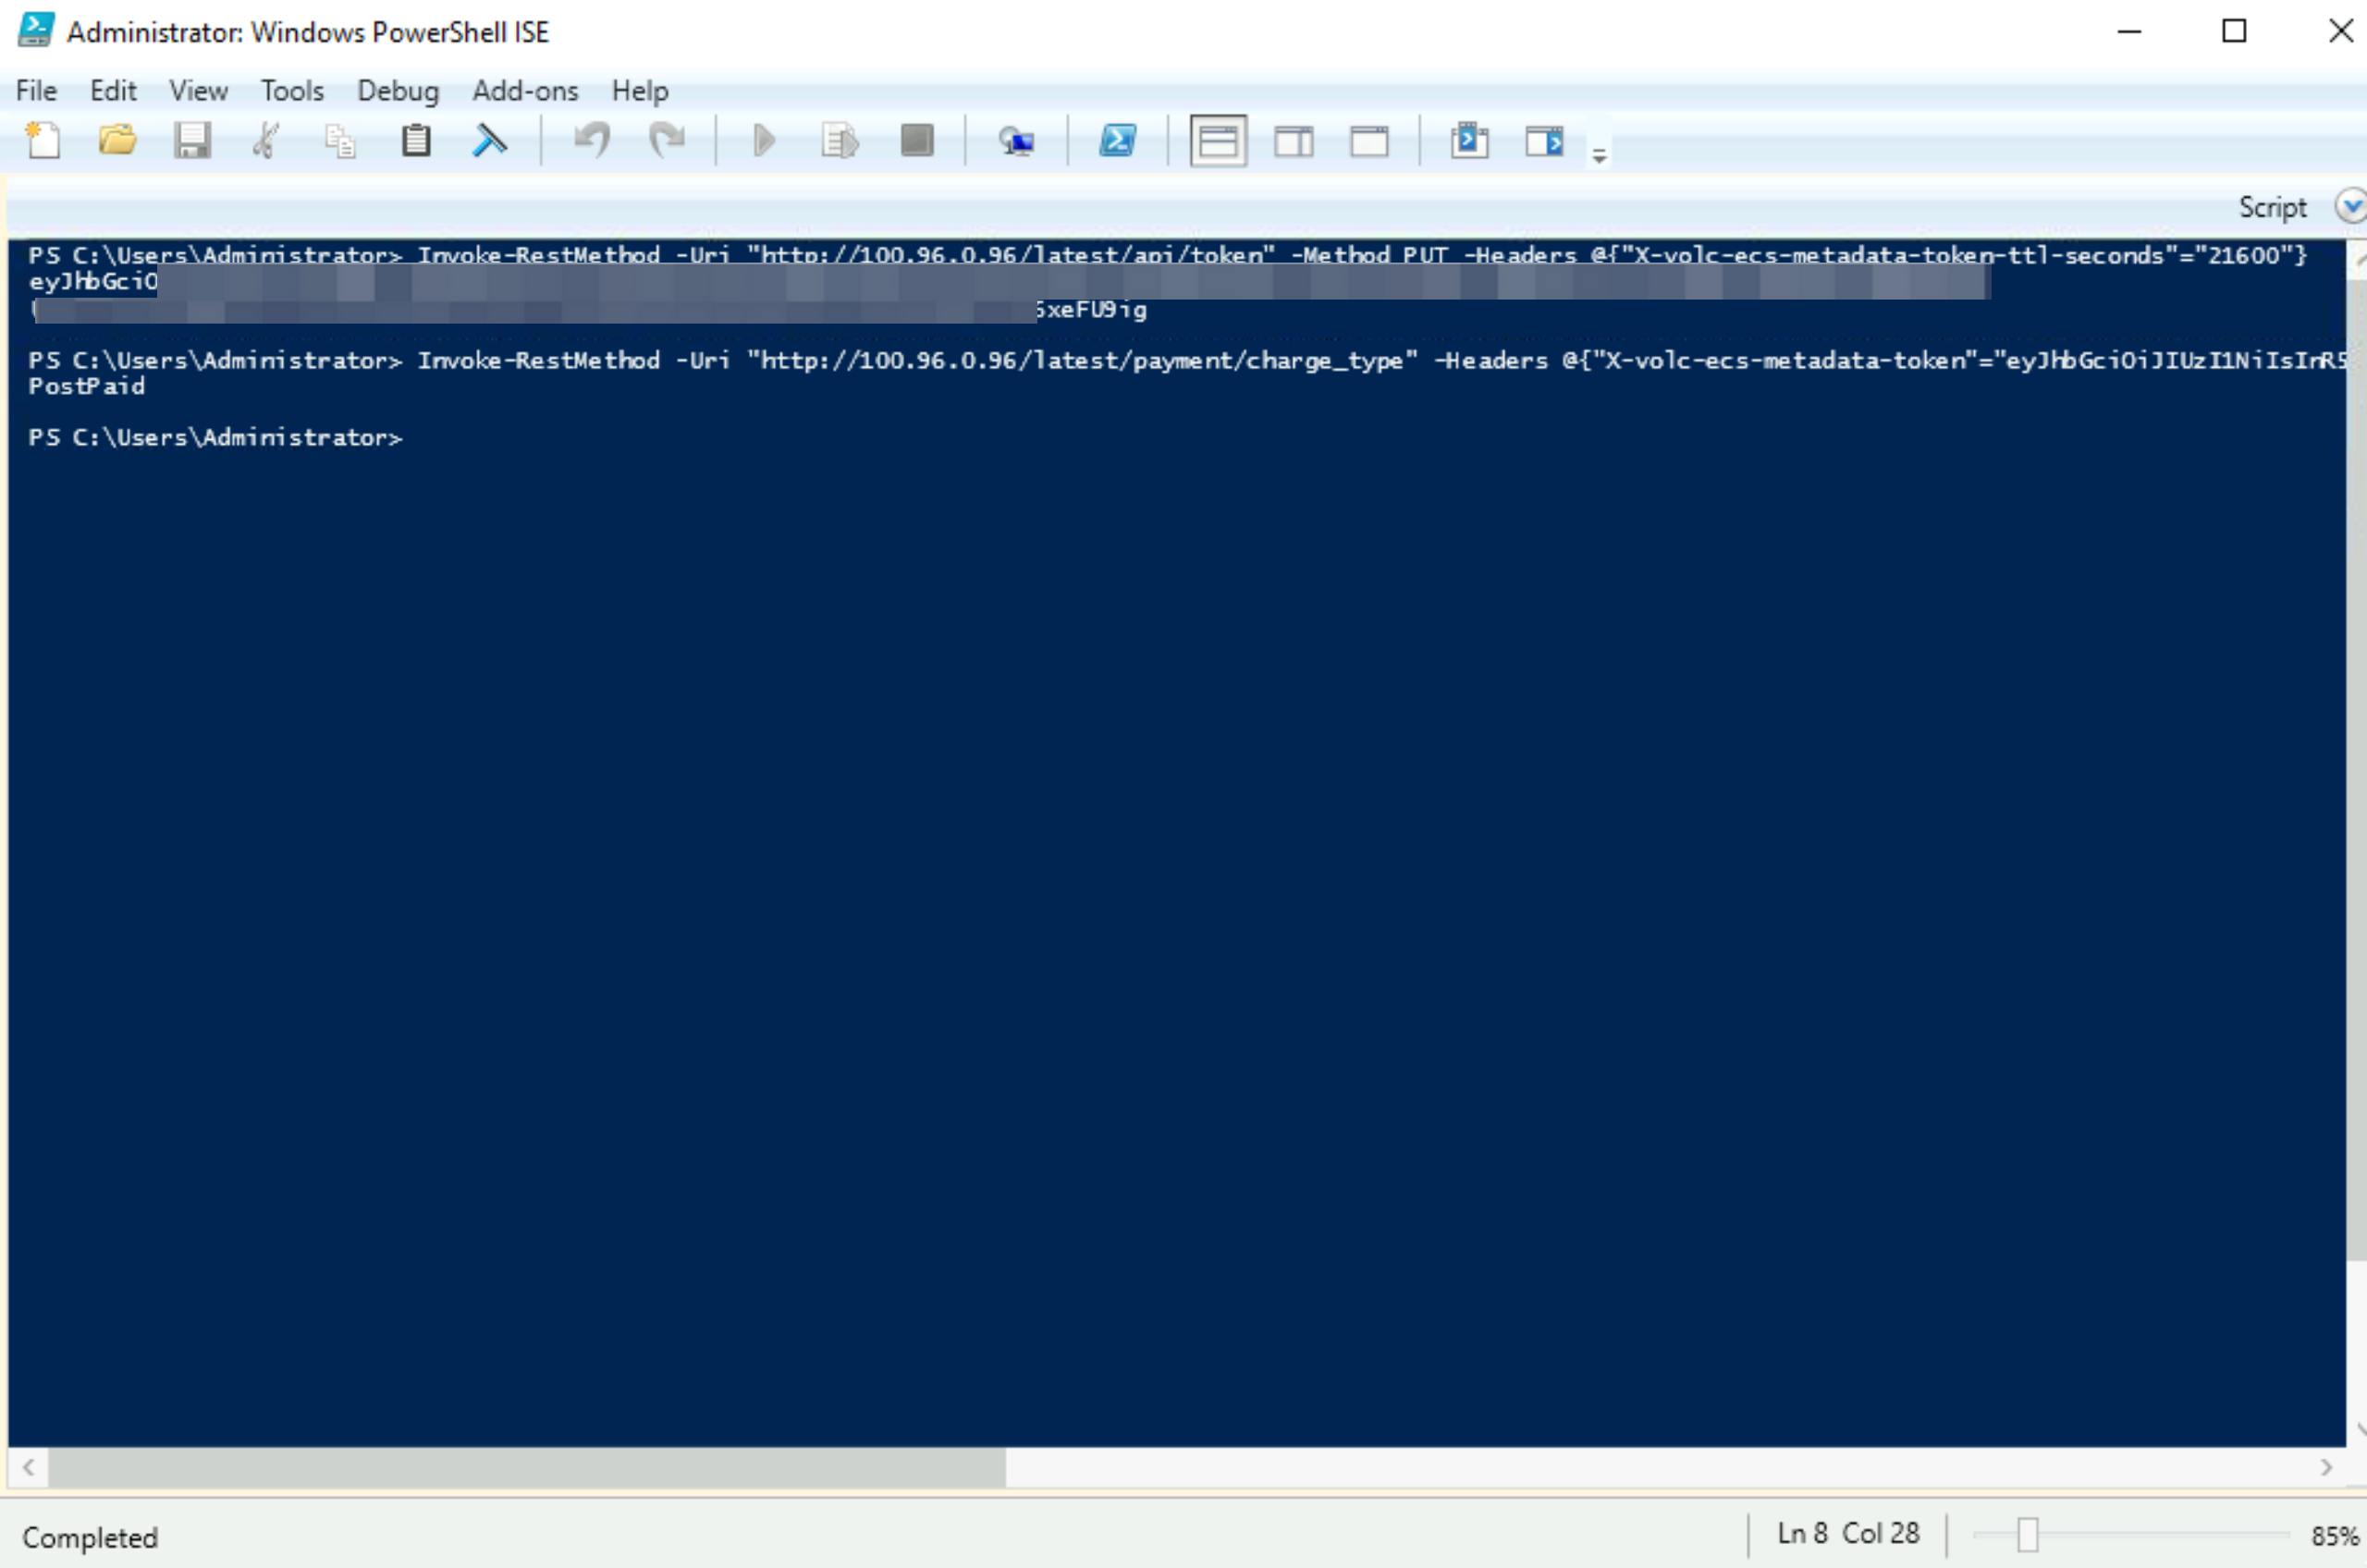
- 执行如下命令,获取元数据访问凭证,需设置有效期。
-
- 执行如下命令,获取实例元数据。
-
- 回显如下(以metadata为payment/charge_type为例)。
-
配置元数据访问模式
概述
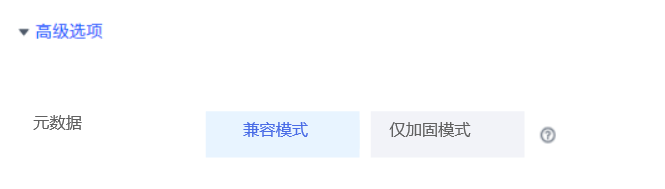
创建实例时支持设置元数据的访问模式为兼容模式或仅加固模式。
- 仅加固模式:仅支持基于token鉴权的加固方式访问实例元数据,可以进一步增强安全性。
- 兼容模式:指既可以通过普通方式直接访问实例元数据,也可以通过基于token鉴权的加固方式进行访问。
操作步骤
最近更新时间:2025.08.07 10:29:19
这个页面对您有帮助吗?
有用
有用
无用
无用