云服务器
云服务器
云服务器


文档指南
请输入


云服务器ECS
产品动态
产品公告
实例停售相关
OpenAPI相关
价格和配额相关
功能下线相关
产品计费
快速入门
用户指南
实例
实例规格清单
选择实例计费方式
登录实例
镜像
公共镜像
自定义镜像
镜像维护周期与EOL应对方案
弹性块存储
快照
网络
监控
运维
云助手
运维编排
管理常用运维任务
补丁管理
最佳实践
AI应用
ArkClaw
OpenClaw
通过应用模板快速部署OpenClaw
通过市场镜像快速部署OpenClaw
手动部署OpenClaw
自助建站
搭建环境
搭建应用
搭建网站
管理Linux实例软件源
性能测试
实例配置
搭建Windows操作系统AD域服务
Windows多用户登录
实例数据
监控
镜像
Linux内核调优
故障处理
远程登录问题
Linux操作系统问题
Windows操作系统问题
操作系统问题
veLinux操作系统问题
Linux操作系统问题
Windows操作系统问题
制作自定义镜像问题
实例无法启动问题
实例负载高问题
网络连接问题
存储类问题
云盘问题
第三方软件问题
API参考
实例
镜像
高性能计算集群
密钥对
标签
云盘
预留存储容量包
快照
自动快照策略
监控
部署集
启动模版
云助手
补丁管理
专有宿主机DDH
产品动态
图说专有宿主机
用户指南
API参考
专有宿主机
相关视频
- 文档首页
 云服务器云服务器ECS用户指南镜像修复说明Emudhra中间CA证书私钥泄露问题修复说明
 复制全文
 下载 pdf
Emudhra中间CA证书私钥泄露问题修复说明
 文档反馈
 问问助手
问题描述
eMudhra运营的emSign CA体系中,部分TLS与代码签名中间CA证书存在密钥复杂度缺陷。攻击者在特定条件下可能通过公开信息恢复相关中间CA私钥,并利用直接或间接信任缺陷证书的客户端发起中间人攻击。
问题原因
操作系统和部分应用会通过证书信任库判断服务器证书链是否可信。若信任库中仍包含可被相关缺陷中间CA链接利用的根证书或中间证书,客户端可能无法正确拒绝伪造证书链。
在公开信任体系中,根证书、交叉签名证书和中间CA证书可能共同影响客户端校验结果。仅修复业务服务端证书通常不足以消除客户端风险,您需要更新或调整客户端所在环境的证书信任库。
快速自测
您可以在目标实例中访问官方测试站点,检查当前客户端是否仍信任相关证书链。
Linux操作系统
Windows操作系统
curl https://dv-g3b-emudhra.we-have-a-problem.com/
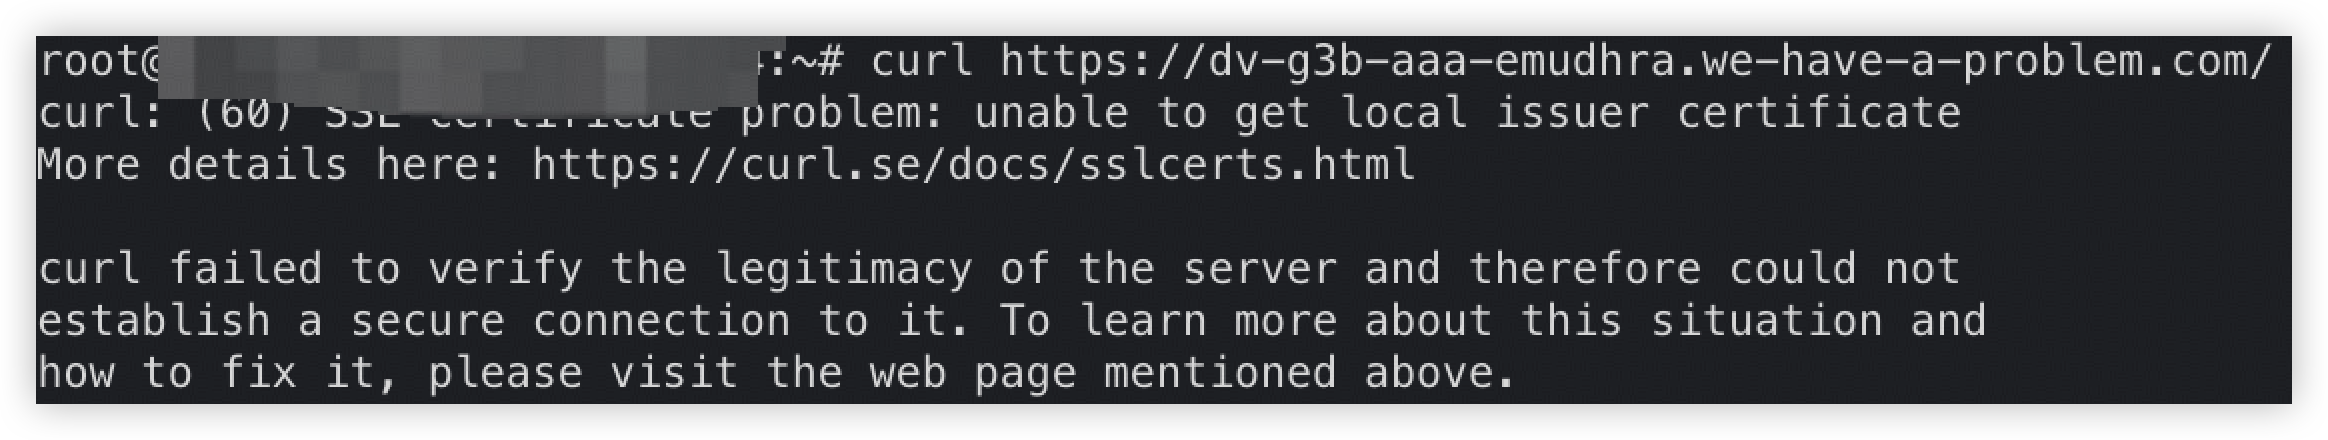
curl https://dv-g3b-aaa-emudhra.we-have-a-problem.com/
Invoke-WebRequest https://dv-g3b-emudhra.we-have-a-problem.com/
Invoke-WebRequest https://dv-g3b-aaa-emudhra.we-have-a-problem.com/
- 若回显信息包含 curl: (60) SSL certificate problem: unable to get local issuer certificate,表示客户端已不再信任相关证书链,实例不受该问题影响,无需进一步处理。
-
- 若回显信息包含 Your client successfully connected to the site. That's bad!,表示客户端仍信任相关证书链,实例受该问题影响,请根据解决方案指引进行修复。
-

修复方案
支持的操作系统
火山引擎官方为如下发行版的镜像提供了修复版本,您可以通过软件源更新ca-certificates修复问题。
发行版 | 小版本 | 修复版本 |
发行版 | 小版本 | 修复版本 |
Debian | 12 | 20250419~deb12u2 |
| 13 | 20250419+deb13u1 |
Ubuntu | 22.04 | 20260816ubuntu0.22.04.1 |
| 24.04 | 20260816ubuntu0.24.04.1 |
| 26.04 | 20260816ubuntu0.26.04.1 |
Almalinux | 8 | 2026.2.92_v9.0.319-81.3.el8_10 |
| 9 | 2026.2.92_v9.0.319-90.3.el9_8 |
| 10 | 2026.2.92_v9.0.319-100.3.el10_2 |
RockLinux | 8 | 2026.2.92_v9.0.319-81.3.el8_10 |
| 9 | 2026.2.92_v9.0.319-90.3.el9_8 |
| 10 | 2026.2.92_v9.0.319-100.3.el10_2 |
RHEL | 8 | 2026.2.92_v9.0.319-81.3.el8_10 |
| 9 | 2026.2.92_v9.0.319-90.3.el9_8 |
veLinux | 2 | 20250419~deb12u2 |
SUSE | 15 | 2.92-150200.50.2 |
OpenSUSE | 16 | 2.92-160000.1.1 |
CentOS | Stream 9 | 2026.2.92_v9.0.319-91.3.el9 |
操作步骤
- 登录目标实例。
- 使用管理员权限执行如下命令,更新ca-certificates修复问题。
- Debian/Ubuntu/veLinux 1.0/veLinux 2.0
- sudo apt-get updatesudo apt-get install --only-upgrade ca-certificatessudo update-ca-certificatesdpkg-query -W ca-certificates
- RHEL/Rocky/AlmaLinux/CentOS/Fedora/veLinux 1.0 CentOS Compatible/veLinux 2.0 CentOS Compatible
- 使用DNF包管理器
- sudo dnf upgrade --refresh ca-certificatessudo update-ca-trust extractrpm -q ca-certificates
- 使用YUM包管理器
- sudo yum update ca-certificatessudo update-ca-trust extractrpm -q ca-certificates
- SUSE/openSUSE
- sudo zypper refreshsudo zypper update ca-certificates ca-certificates-mozillasudo update-ca-certificatesrpm -q ca-certificates ca-certificates-mozilla
- Windows Server
- New-Item -ItemType Directory -Path C:\CAUpdate -Force | Out-Null# 从微软下载当前证书信任数据certutil -f -syncWithWU C:\CAUpdateif ($LASTEXITCODE -ne 0) {throw "同步失败,请检查微软证书更新服务的网络连通性"}# 将微软公布的不信任证书集合导入本机 Disallowed 库certutil -f -addstore Disallowed C:\CAUpdate\disallowedcert.sstif ($LASTEXITCODE -ne 0) {throw "导入不信任证书失败"}
临时缓解措施
注意
临时缓解方案仅能阻断漏洞利用路径,无法彻底修复漏洞,建议后续通过更新证书完成永久修复。
- 登录目标实例。
- 使用管理员权限执行如下命令,临时规避证书问题。
- Debian/Ubuntu/veLinux 1.0/veLinux 2.0
- cp -p /etc/ca-certificates.conf \"/etc/ca-certificates.conf.before-emsign-$(date +%Y%m%d%H%M%S)"sed -i \-e 's|^mozilla/emSign_ECC_Root_CA_-_G3.crt$|!&|' \-e 's|^mozilla/Comodo_AAA_Services_root.crt$|!&|' \/etc/ca-certificates.confupdate-ca-certificates --fresh
- RHEL/Rocky/AlmaLinux/CentOS/Fedora/veLinux 1.0 CentOS Compatible/veLinux 2.0 CentOS Compatible
- #!/bin/bashd=/etc/pki/ca-trust/source/blocklist[[ -d "$d" ]] || d=/etc/pki/ca-trust/source/blacklist[[ -d "$d" ]] || { echo '未找到证书禁用目录' >&2; exit 1; }t=$(mktemp -d)trap 'rm -rf -- "$t"' EXITtrust extract --format=pem-bundle \--filter='pkcs11:object=emSign%20ECC%20Root%20CA%20-%20G3;type=cert' "$t/emsign"trust extract --format=pem-bundle \--filter='pkcs11:object=Comodo%20AAA%20Services%20root;type=cert' "$t/aaa"openssl x509 -in "$t/emsign" -out "$t/emsign.pem"openssl x509 -in "$t/aaa" -out "$t/aaa.pem"install -m 0644 "$t/emsign.pem" "$d/ecs-emsign-ecc-g3.pem"install -m 0644 "$t/aaa.pem" "$d/ecs-aaa-services.pem"update-ca-trust extract
- SUSE/openSUSE
- #!/bin/bashset -euo pipefaild=/etc/pki/trust/blocklist[[ -d "$d" ]] || d=/etc/pki/trust/blacklist[[ -d "$d" ]] || { echo '未找到证书禁用目录' >&2; exit 1; }t=$(mktemp -d)trap 'rm -rf -- "$t"' EXITtrust extract --format=pem-bundle \--filter='pkcs11:object=emSign%20ECC%20Root%20CA%20-%20G3;type=cert' "$t/emsign"trust extract --format=pem-bundle \--filter='pkcs11:object=Comodo%20AAA%20Services%20root;type=cert' "$t/aaa"openssl x509 -in "$t/emsign" -out "$t/emsign.pem"openssl x509 -in "$t/aaa" -out "$t/aaa.pem"install -m 0644 "$t/emsign.pem" "$d/ecs-emsign-ecc-g3.pem"install -m 0644 "$t/aaa.pem" "$d/ecs-aaa-services.pem"update-ca-certificates
最近更新时间:2026.10.27 17:48:25
这个页面对您有帮助吗?
有用
有用
无用
无用