容器服务
容器服务
容器服务


文档指南
请输入


容器服务 VKE
产品动态
Kubernetes 版本发布记录
组件发布记录
监控组件
DNS 组件
GPU 组件
Sandbox 组件
安全公告
产品公告
历史公告
用户指南
集群
节点池
授权
网络
容器网络
服务(Service)
路由(Ingress)
APIG Ingress
ALB Ingress
自定义转发规则配置示例
CLB Ingress
Nginx Ingress
Gateway API
工作负载
存储
数据管理中心(DMC)
对象存储(TOS)
FSX 访问方式
文件存储(NAS)
FSX 访问方式
弹性文件存储(EFS)
文件存储(vePFS)
FSX 访问方式
vePFS Client 访问方式
NFS 访问方式
大数据文件存储(CloudFS)
弹性伸缩
工作负载弹性伸缩
事件驱动伸缩(KEDA)
组件管理
网络组件
监控组件
DNS 组件
GPU 组件
Sandbox 组件
异构计算
调度管理
可观测性
基础观测
诊断与巡检
最佳实践
网络
可观测性
安全合规
API 参考
集群管理
节点池管理
组件管理
机型镜像管理
云原生观测
巡检诊断
弹性容器实例
附录
开发指南
常见问题
通用 FAQ
集群 FAQ
集群管理
集群升级
节点与节点池 FAQ
授权 FAQ
工作负载 FAQ
服务与路由 FAQ
存储 FAQ
弹性伸缩 FAQ
可观测性 FAQ
配额 FAQ
组件 FAQ
容器镜像 FAQ
AI 云原生
推理套件
Helm 模板 AI 应用
Deepseek 实践
Qwen 实践
最佳实践
MiniMax 模型部署
Qwen 模型部署
弹性容器实例 VCI
最新动态
用户指南
虚拟节点
VKE 集群使用虚拟节点
自建/跨云集群使用虚拟节点
创建 VCI 实例
VCI Agent Sandbox
安全合规
- 文档首页
 容器服务容器服务 VKE用户指南组件管理安全组件varmor
 复制全文
 下载 pdf
varmor
 文档反馈
 问问助手
varmor 组件为容器安全增强组件,它借助 Linux 的 AppArmor LSM、BPF LSM 和 Seccomp 技术进行容器加固。本文介绍该组件的作用、核心资源以及安装与升级说明。
组件概述
vArmor 组件是一款专为云原生环境设计的容器安全沙箱组件。它通过对容器运行时的行为进行细粒度的权限管控,从内核层面限制容器的访问权限,从而提升集群的整体安全防御等级。
说明
在集群中安装 varmor 组件后,系统会在 kube-system 命名空间下创建如下 Kubernetes 资源。
资源名称 | 资源类型 | 资源说明 |
varmor-manager | Deployment | 负责响应和管理安全策略,同时承载 Webhook 和管理逻辑,属于组件控制面。 |
varmor-agent | DaemonSet | 运行在集群节点上,负责在节点侧管理强制访问控制器(enforcer)和安全配置文件(profile)。 |
varmorpolicy | CRD | 命名空间级别的自定义资源,用于在特定命名空间内定义和下发工作负载的运行时安全策略。它通过标签选择器与同命名空间下的业务容器进行绑定,将防护规则自动转化为底层安全配置并注入生效。 |
varmorclusterpolicy | CRD | 集群级别的自定义资源,用于在全局范围内建立和统一下发运行时安全防护基线。它的作用范围不受命名空间限制,可通过标签选择器直接对全集群中所有符合条件的工作负载进行强制的安全接管。 |
说明
上表中仅罗列出了该组件的主要资源,以及配置组件或对应功能时可能使用到的资源,方便您了解该组件的主要组成。其他的组件相关资源(例如 ConfigMap、Secret 等)不多做介绍,请以集群中的实际为准。
组件版本
安装组件
- 登录 容器服务控制台。
- 在左侧导航栏中,选择 集群,单击目标集群名称,进入集群管理页面。
- 在左侧导航栏中,选择 组件管理,并选择 安全 页签。
- 将鼠标移动到组件卡片上,单击 部署,配置组件相关参数。
- 参数描述图示特性开关
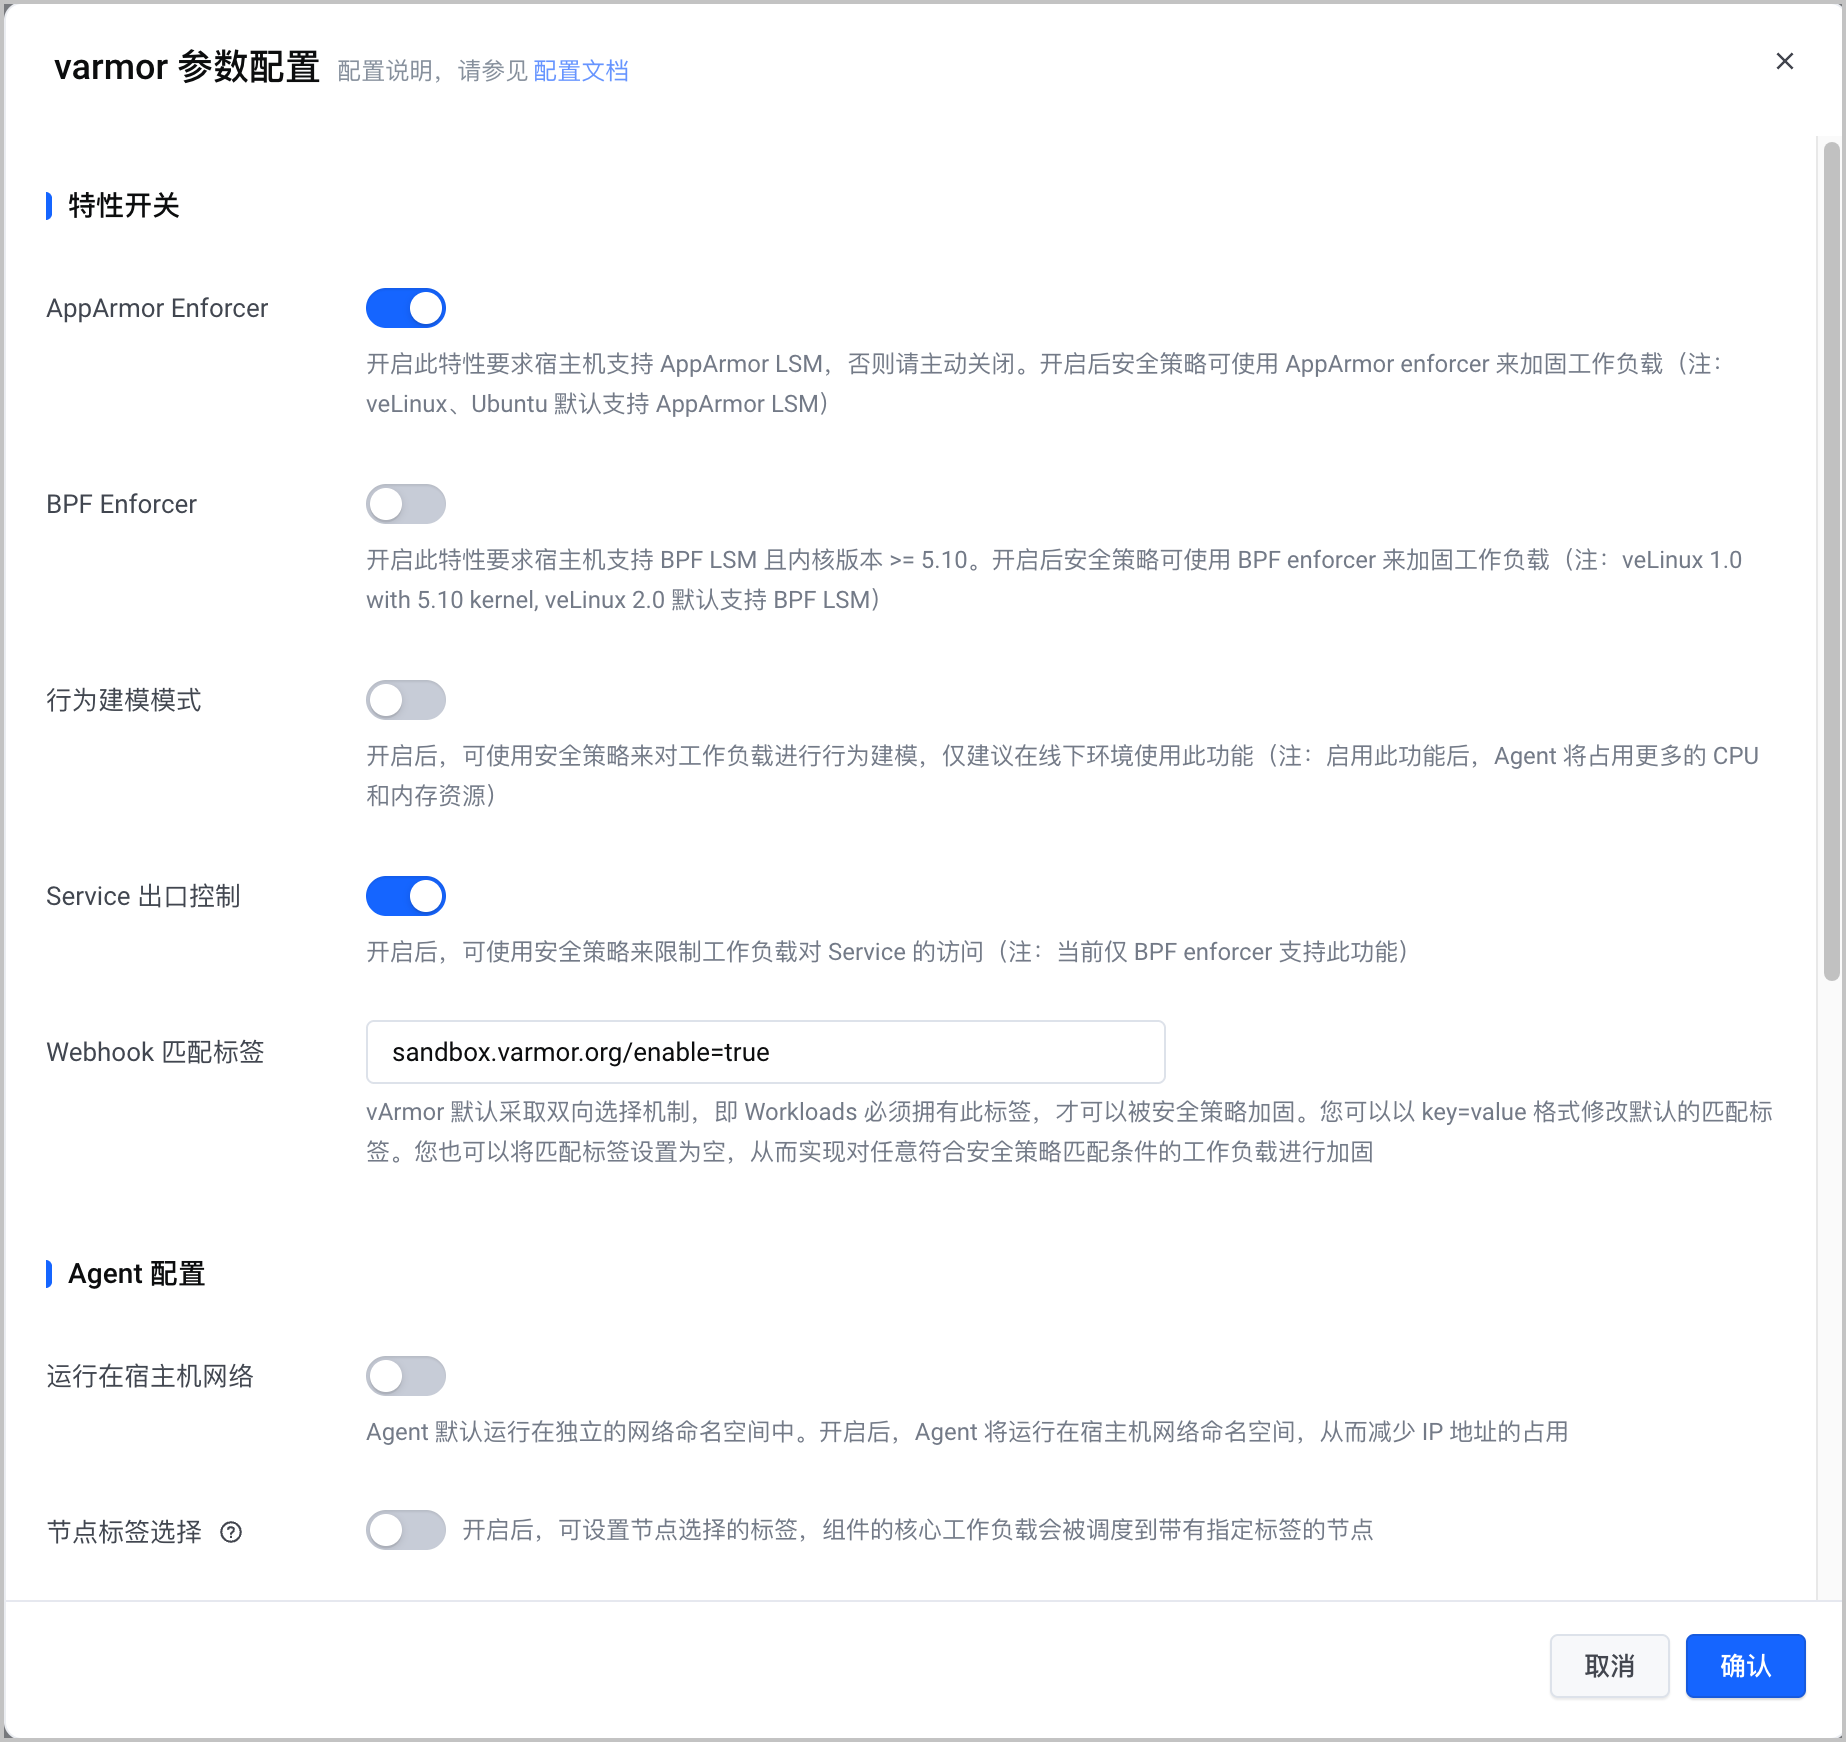 AppArmor Enforcer基于 AppArmor 机制对工作负载的行为进行约束。开启该功能后,系统会按照默认的安全策略,限制容器或进程可执行的操作,例如访问特定文件、调用特定能力或执行某些高风险行为。该配置项的核心作用是把运行时行为限制在可控范围内,减少异常访问、越权操作和潜在攻击面的暴露。BPF Enforcer基于 eBPF 能力对运行时行为进行检测和控制。相比传统静态约束方式,其更适合在内核侧对进程行为、系统调用或运行时事件进行细粒度拦截与治理。该配置项的核心作用是提升运行时防护的灵活性和可观测性,使系统能够更精准地识别并处理异常行为。行为建模模式即 BehaviorModeling 模式,该模式是一个实验功能。您可以在指定时间范围内收集并处理目标工作负载的行为,对其进行行为建模。一旦建模结束,vArmor 会生成一个 ArmorProfileModel 对象,用来保存目标工作负载的行为模型。Service 出口控制基于安全策略限制工作负载对 Service 的访问。它允许您通过配置网络策略(如指定允许或拒绝的 IP 地址、网段、端口或域名),限制容器内部只能访问合法且必要的外部或内部服务。该配置项的核心作用是封堵非法的网络外联请求,防止异常程序向外通信或进行内网探测。Webhook 匹配标签用于定义哪些工作负载会被识别、拦截或注入相关配置。本质上是一种选择机制,用于告诉系统“哪些对象需要应用 varmor 的能力”。通过标签匹配,可以将组件能力精确作用到指定工作负载。
- 支持基于key=value格式配置工作负载的匹配标签,例如sandbox.varmor.org/enable=true。
- 支持将匹配标签设置为空,从而实现对任意符合安全策略匹配条件的工作负载进行加固。
Agent 配置运行在宿主机网络配置 Agent 是否运行在宿主机网络命名空间。开启后,Agent 将不再分配独立的虚拟 Pod IP,而是直接使用宿主机的物理网卡、IP 地址和路由表。节点标签选择仅 部署形态 选择 云服务器部署 时,可配置该参数。开启后,可设置节点标签,组件的核心工作负载会被调度到带有该指定标签的节点上。节点污点调度仅 部署形态 选择 云服务器部署 时,可配置该参数。开启后,可设置污点容忍值,组件的核心工作负载允许被调度到带有指定污点的节点。资源配置自定义 Agent 内各资源的 CPU 请求和上限、内存请求和上限。Manager 配置节点标签选择仅 部署形态 选择 云服务器部署 时,可配置该参数。开启后,可设置节点标签,组件的核心工作负载会被调度到带有该指定标签的节点上。节点污点调度仅 部署形态 选择 云服务器部署 时,可配置该参数。开启后,可设置污点容忍值,组件的核心工作负载允许被调度到带有指定污点的节点。资源配置自定义 Manager 内各资源的 CPU 请求和上限、内存请求和上限。
- 单击 确认,完成配置。
升级组件
组件会不定期发布新版本以提供新特性或修复已知问题。当组件卡片提示有可用更新时,建议您及时进行升级。为确保业务平稳过渡,升级前请尽量安排在业务低峰期执行操作。关于升级的操作步骤和注意事项,请参见 升级组件。
相关文档
最近更新时间:2026.07.14 14:30:48
这个页面对您有帮助吗?
有用
有用
无用
无用