容器服务
容器服务


文档指南

请输入


- 文档首页
 容器服务容器服务 VKE用户指南存储对象存储(TOS)FSX 访问方式通过 FSX 客户端使用 TOS 静态存储卷
 复制全文
 下载 pdf
通过 FSX 客户端使用 TOS 静态存储卷
 文档反馈
 问问助手
FSX 支持对接 TOS 文件系统,作为 TOS 高可用 POSIX 文件系统客户端。通过此客户端,可将 TOS 存储桶挂载到 Linux 系统,使得存储桶可以作为 Linux 系统的本地文件系统,实现数据的存储和管理。本文为您介绍如何通过 FSX 客户端使用 TOS 静态存储卷。
前提条件
- 已安装 csi-fsx 和 fsxset-controller 组件,并升级至最新版本。详情请参见 csi-fsx、fsxset-controller。
- 已创建 TOS 存储桶,详情请参见 创建存储桶。
- 已完成存储卷挂载鉴权配置。详情请参见 FSX 鉴权方式。
- AK/SK 鉴权:已创建密钥所需的 AK/SK,用于挂载 TOS 存储,账号 AK/SK 获取方法参见:如何获取 API 访问密钥。若使用临时 Token 鉴权,需要自主实现刷新 Token 的逻辑。
- IRSA 鉴权:已开启 csi-fsx 组件的 IRSA 鉴权。详情请参见 使用 IRSA 实现存储挂载鉴权。
- (可选)若使用 YAML 配置,请确保已经在本地环境中安装 kubectl 工具,连接至目标集群。详情请参见 连接集群。
使用限制
- 有状态负载需要独占一个卷,暂不支持使用手动创建的存储卷声明。
- FSX 客户端当前仅支持 x86_64 的体系结构,暂不支持在 Windows 和 macOS 环境使用。详情请参见 运行环境。
- 暂不支持 Kubernetes v1.20 及以下版本的集群使用。
- 若使用 Kubernetes v1.26.x 版本集群,禁止使用名称中带符号.的 Secret 密钥,否则会导致 PV 创建失败。
通过控制台配置
步骤一:创建存储卷(PV)
- 登录 容器服务控制台。
- 在左侧导航栏中,选择 集群。单击目标集群名称,进入集群管理页面。
- 在集群管理页面左侧导航栏中,选择 存储管理 > 存储卷。
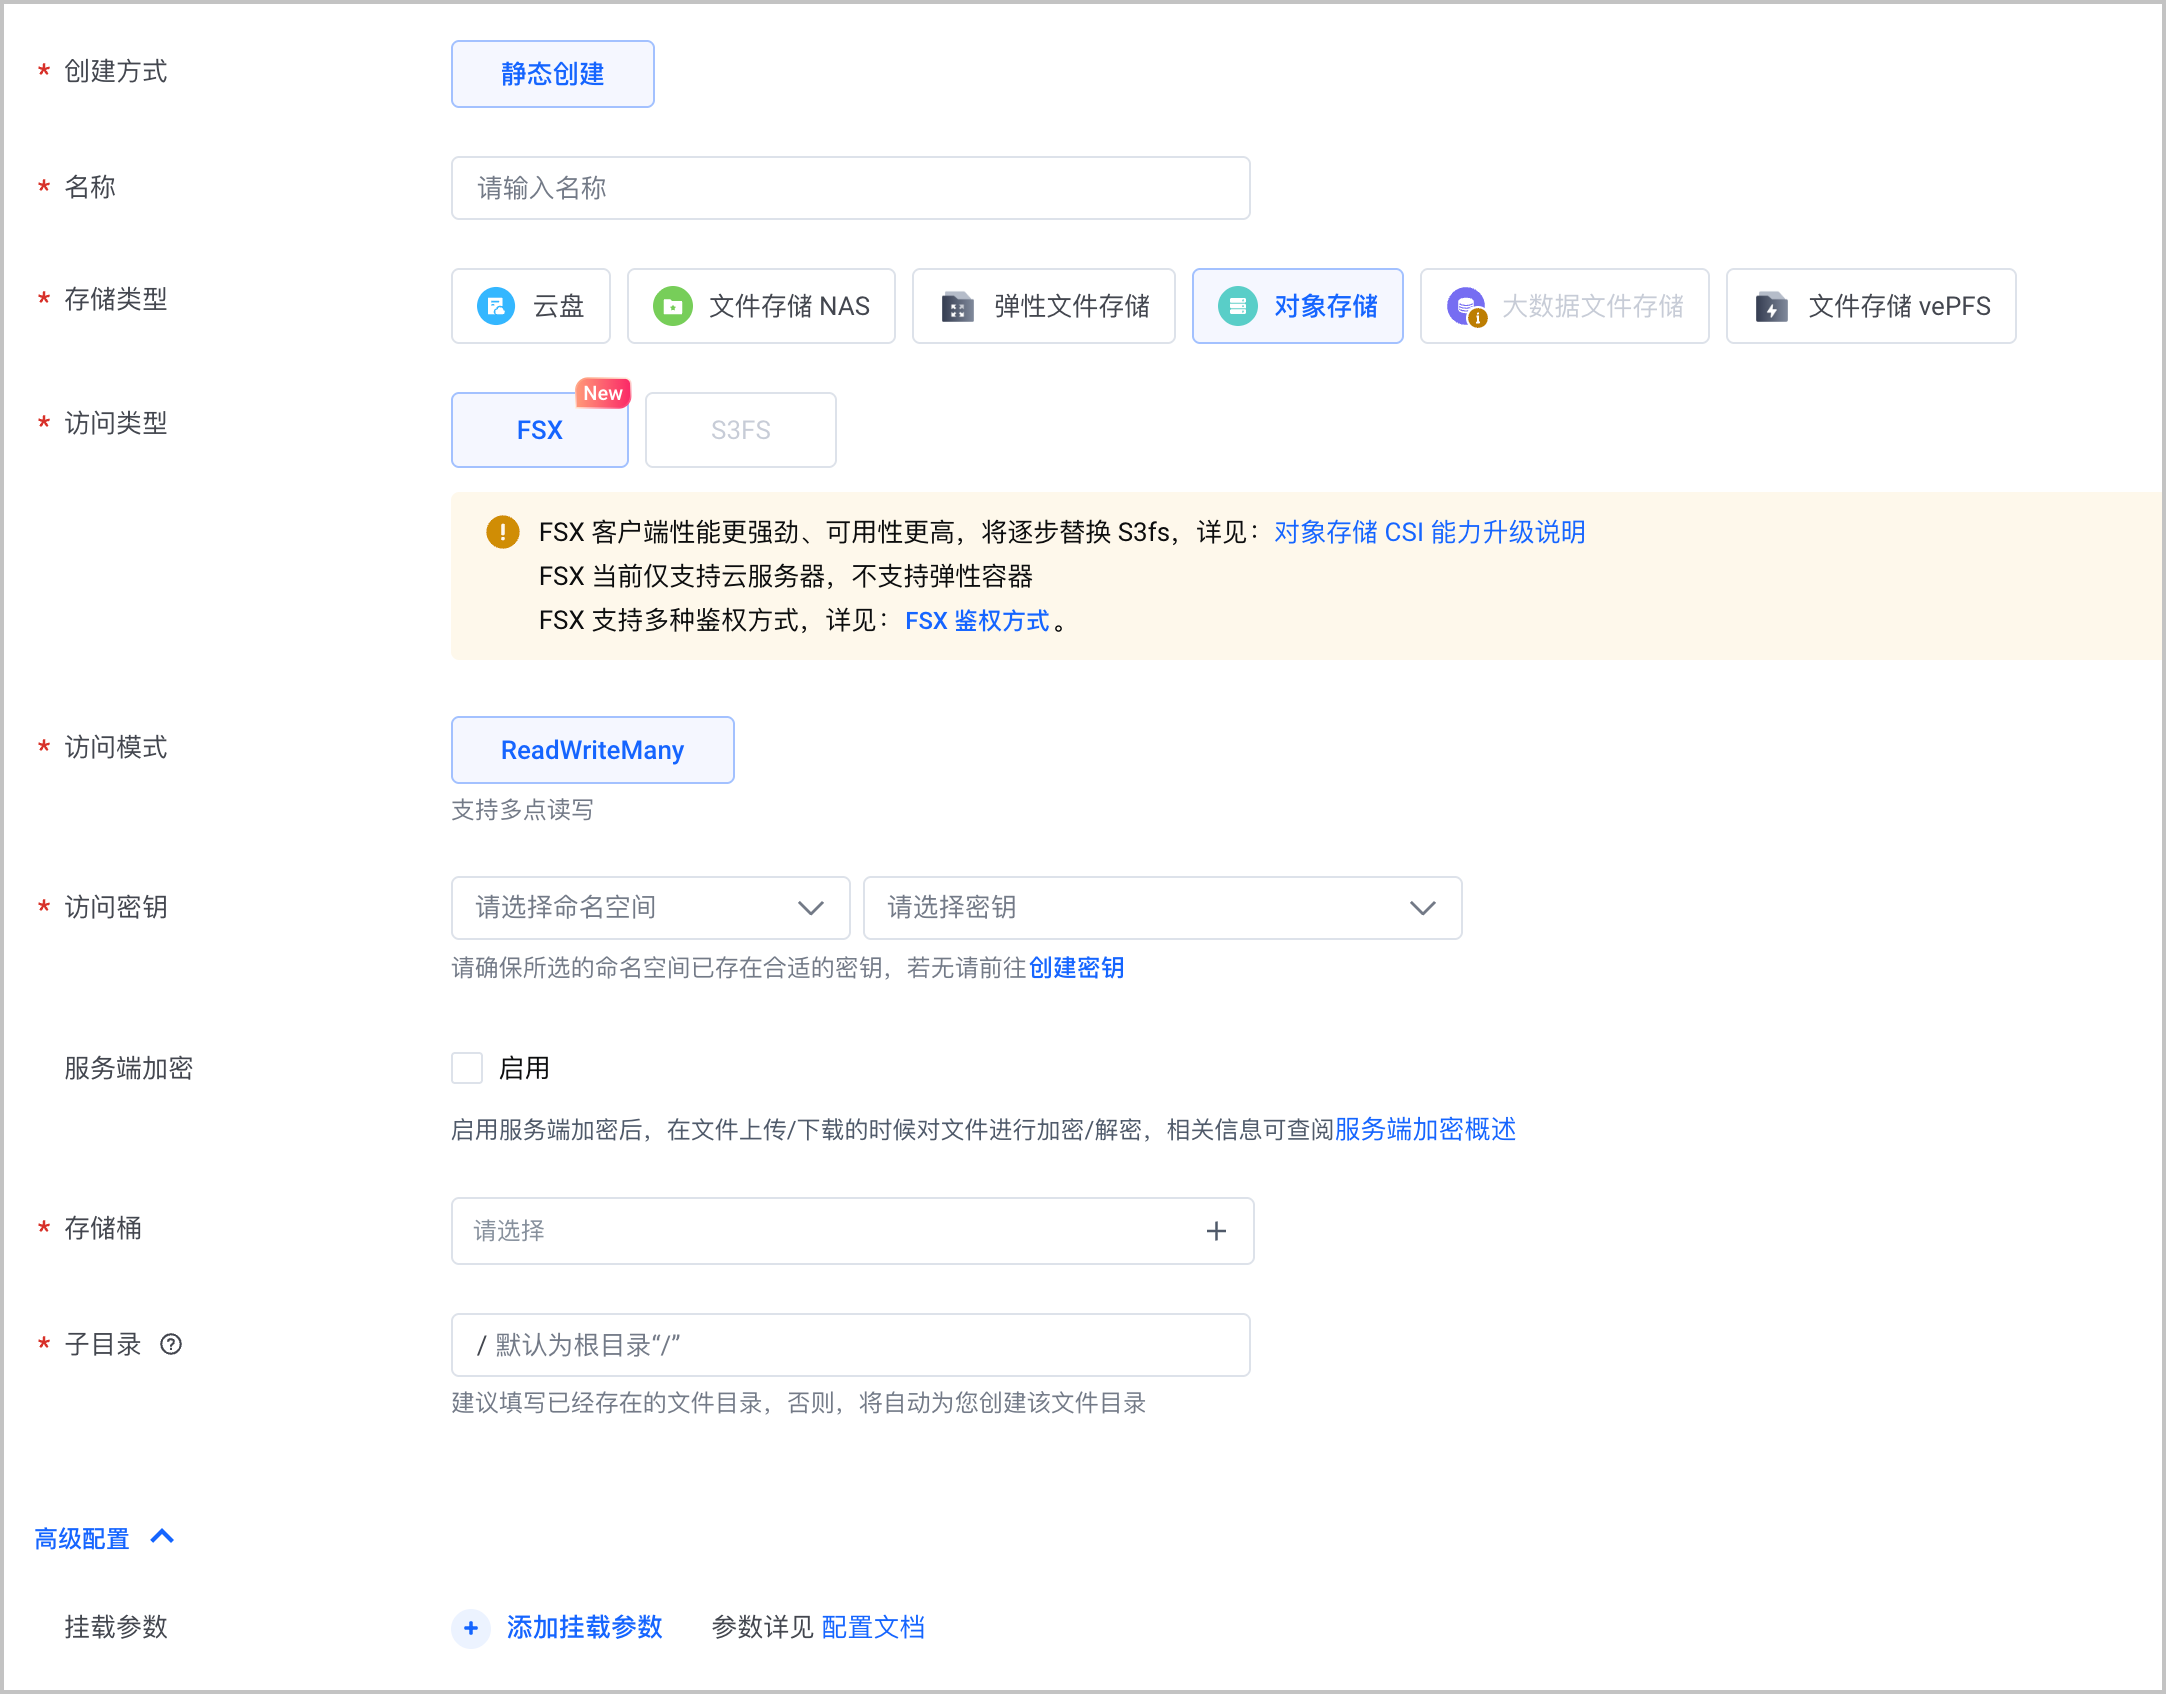
- 单击 创建存储卷,创建 FSX 访问类型的 TOS 存储卷。
-
-
- 单击 确定,完成配置。
步骤二:创建存储卷声明(PVC)
- 单击目标集群名称,在集群管理页面选择 存储管理 > 存储卷声明。
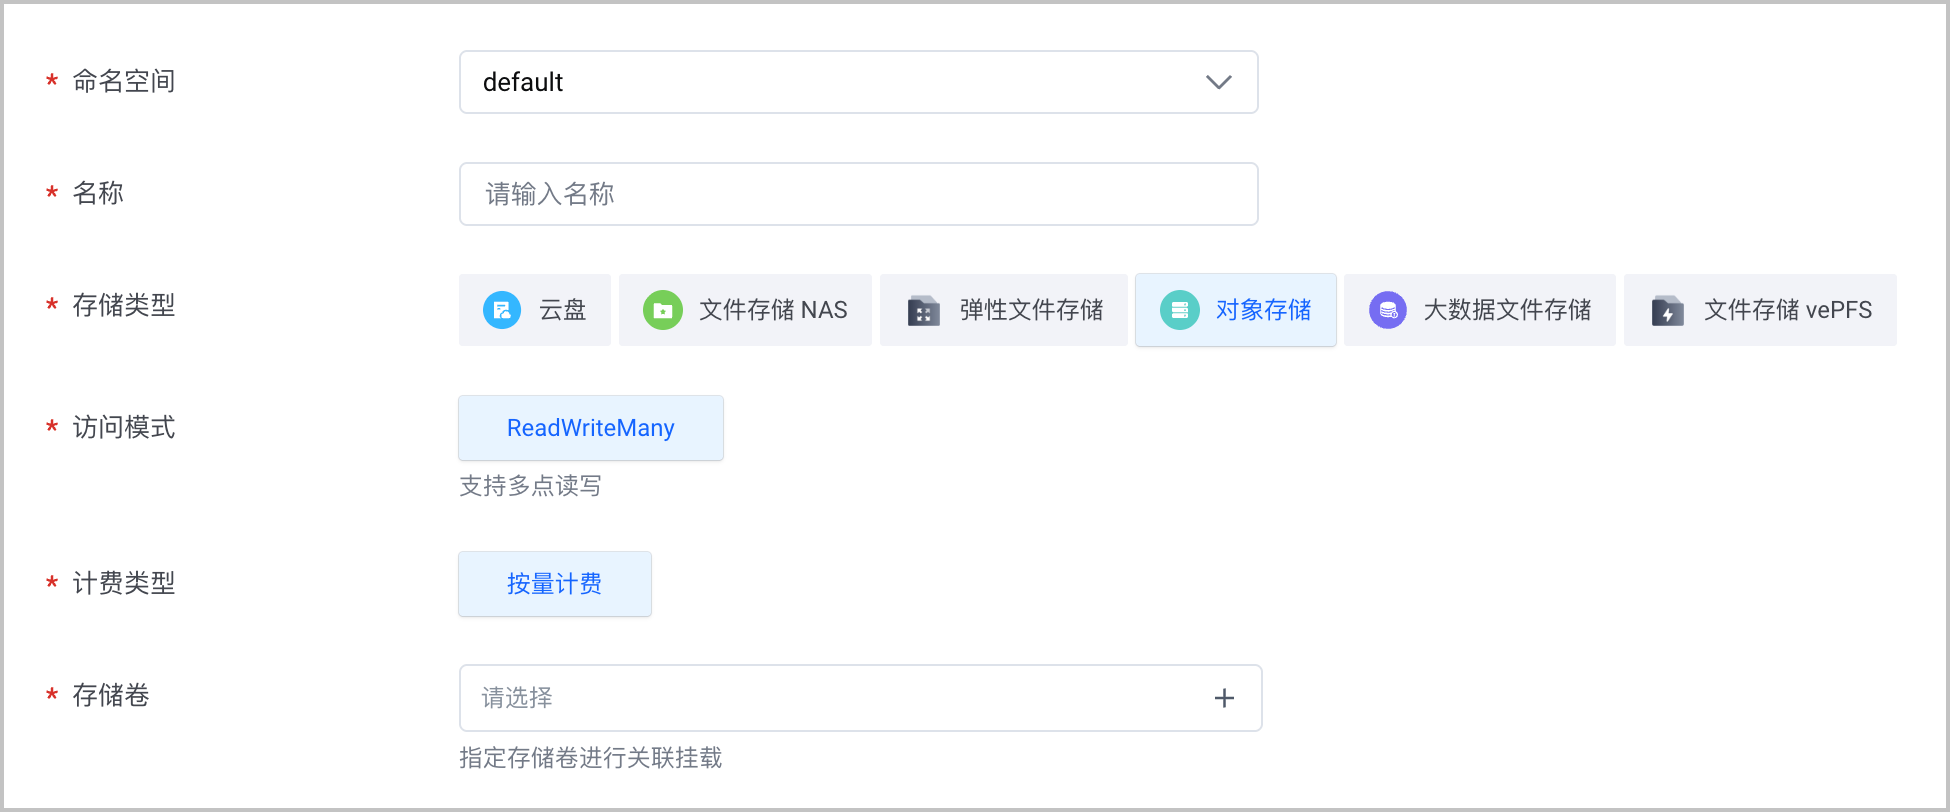
- 在存储卷管理页面,单击 创建存储卷声明,配置 TOS 存储卷声明。
-
-
- 单击 确定,完成配置。
步骤三:创建应用并挂载存储卷
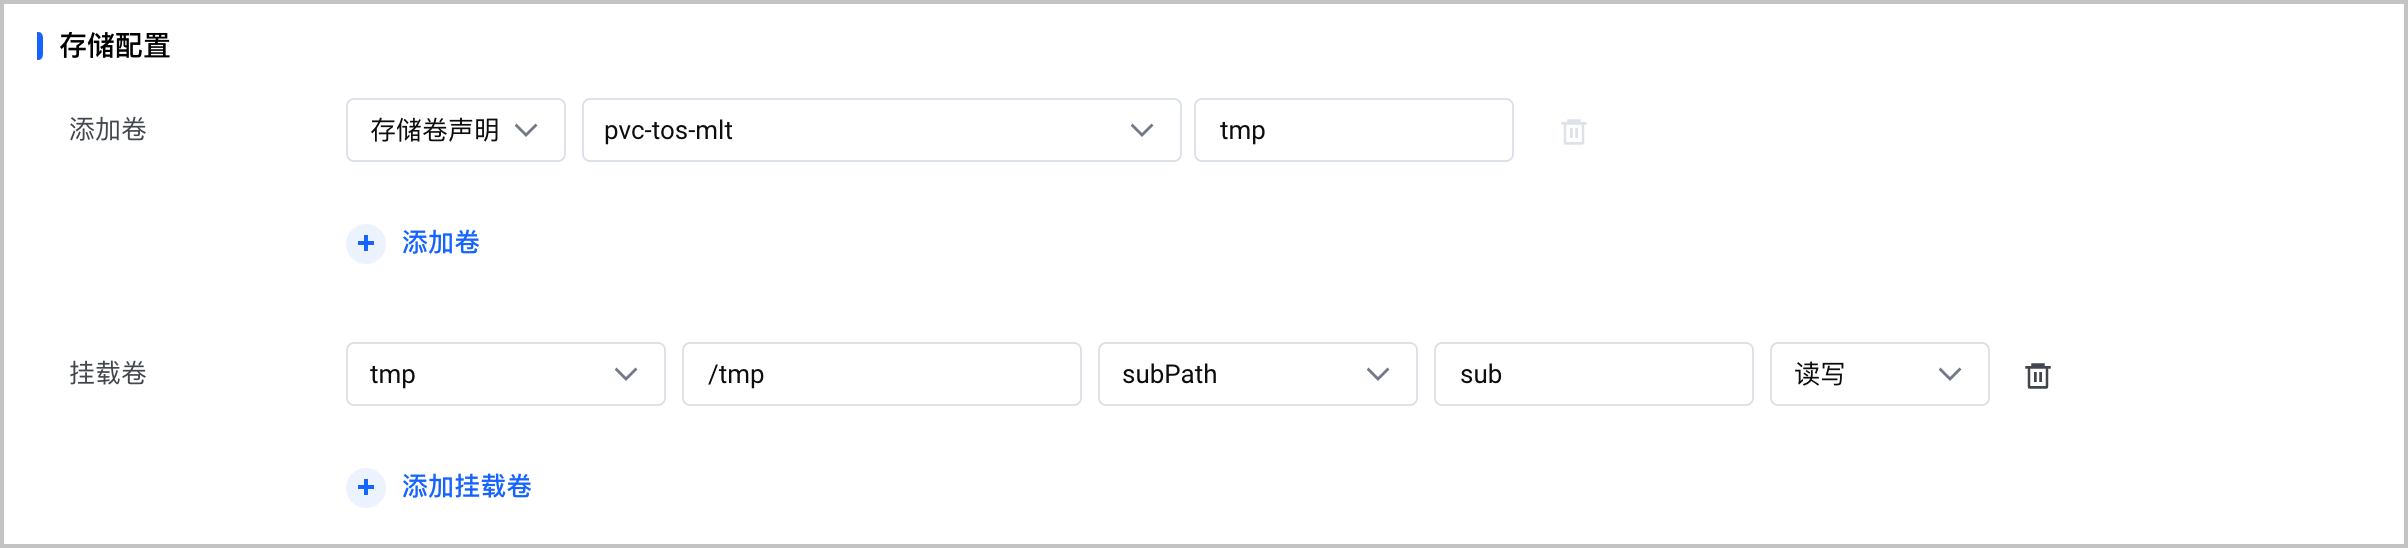
对象存储静态存储卷创建完成后,可通过添加卷的方式挂载到工作负载使用,包括:无状态负载、有状态负载、任务、定时任务、守护进程。
通过 kubectl 命令行配置
步骤一:(可选)创建策略
创建 TOS 策略的 Json 示例如下:
{
"Statement": [
{
"Effect": "Allow",
"Action": [
"tos:Get*",
"tos:ListBucket",
"tos:Put*",
"tos:Head*",
"tos:DeleteObject",
"tos:AbortMultipartUpload"
],
"Resource": [
"trn:tos:::<TOS bucket name>",
"trn:tos:::<TOS bucket name>/*"
]
}
]
}
步骤二:(可选)创建保密字典(Secret)
说明
当 csi-fsx 组件开启 IRSA 鉴权时,可跳过该配置步骤。
- 创建 Secret 的 Yaml 文件vke-tos-fsx-secret.yaml,示例代码如下:
- apiVersion: v1kind: Secretmetadata:name: tos-fsx-key # 保密字典名称。若使用 1.26.x 版本集群,名称中禁止使用符号.,其他版本不受影响namespace: default # 保密字典所属命名空间type: Opaque # 保密字典类型,本例中选择通用类型,存储任意键值对data:AccessKeyId: ${ak} # Base64 编码后的账号 AK,需要替换为真实信息SecretAccessKey: ${sk} # Base64 编码后的账号 SK,与上述 AK 匹配,需要替换为真实信息ExpiredTime: ${Temporary Token expiration time} # Base64 编码后的临时 Token 过期时间,如果使用账号 AK/SK,不需要指定SessionToken: ${Temporary Token content} # Base64 编码后的临时 Token 内容,如果使用账号 AK/SK,不需要指定
说明
您可以使用echo -n "${ak}" | base64命令对 AK、SK 等进行 Base64 编码,请将${ak}替换为您自己的实际值。例如当${ak}取值为demo时,编码命令为echo -n "demo" | base64,编码后的值为ZGVtbw==。
- 执行以下命令,创建 Secret。
- kubectl create -f vke-tos-fsx-secret.yaml
步骤三:创建存储卷(PV)
- 创建 PV 的 Yaml 文件文件vke-tos-fsx-static-pv.yaml,示例代码如下:
- apiVersion: v1kind: PersistentVolumemetadata:name: vke-tos-fsx-static-pvspec:accessModes: # 存储卷访问方式,仅支持 ReadWriteMany,表示多点读写- ReadWriteManycapacity:storage: 20Gi # 存储卷容量,单位为 Gicsi:driver: fsx.csi.volcengine.com # 存储挂载依赖的驱动volumeAttributes:type: TOS # 存储卷类型,本文中选择 TOS,表示对象存储server: tos-cn-shanghai.ivolces.com # 已创建的 TOS 桶 Endpoint(地域节点),请勿填写为 Bucket 域名region: cn-shanghai # 已创建的 TOS 存储桶所在地域,若 TOS 与集群所在地域相同,该配置项可省略bucket: doc-tos-demo # 已创建的 TOS 存储桶名称path: / # 指定 TOS 存储桶的根目录,请确保该目录存在,否则挂载会失败secretName: tos-fsx-key # 与步骤二中 Secret 的名称保持一致。如果使用 IRSA 鉴权,该配置项可省略secretNamespace: default # 与步骤二中 Secret 的命名空间保持一致。如果使用 IRSA 鉴权,该配置项可省略volumeHandle: vke-tos-fsx-static-pv # 与存储卷(PV)名称保持一致persistentVolumeReclaimPolicy: Delete # 回收策略。取值:Retain(保留策略),Delete(删除策略)- no_writeback_cache- tos_allow_delete=true- num_meta_threads=64- num_io_threads=1024- num_bg_threads=128- num_prefetch_threads=64- tos_enable_cto=false- tos_symlink_mode=1
- 关键参数说明,如下表所示。
- 参数说明accessModes存储卷访问方式,仅支持 ReadWriteMany,表示多点读写,即存储卷仅能被多个 Pod 以读写方式挂载。storage存储卷容量,单位为 Gi。driver存储卷挂载依赖的驱动,本文中需要配置为 fsx.csi.volcengine.com,表示 csi-fsx 插件。type存储卷类型,本文中选择 TOS,表示对象存储。server已创建的 TOS 桶 Endpoint(地域节点),请勿填写为 Bucket 域名。说明
- 您可以在对象存储控制台,查看已创建的 TOS 存储桶域名信息。详情请参见 查看桶信息。
- 当 VKE 集群和 TOS 桶在相同地域时,推荐使用 内网访问 的 Endpoint 访问。
- 当 VKE 集群和 TOS 桶在不同地域时,可以使用 外网访问 的 Endpoint 访问。此时,请保证 VKE 集群具备公网访问能力。
region已创建的 TOS 存储桶所在地域,例如cn-shanghai。若 TOS 存储桶与集群所在地域相同,该配置项可省略。bucket已创建的 TOS 存储桶名称。path指定 TOS 存储桶的根目录,请确保该目录存在,否则挂载会失败。secretName使用 AK/SK 鉴权时,已创建的 Secret 名称。如果使用 IRSA 鉴权,该配置项可省略。secretNamespace使用 AK/SK 鉴权时,已创建的 Secret 所属命名空间。如果使用 IRSA 鉴权,该配置项可省略。volumeHandle与存储卷(PV)名称保持一致即可。mountOptions
- 执行以下命令,创建 PV。
- kubectl create -f vke-tos-fsx-static-pv.yaml
步骤四:创建存储卷声明(PVC)
- 创建 PVC 的 Yaml 文件文件vke-tos-fsx-static-pvc.yaml,示例代码如下:
- apiVersion: v1kind: PersistentVolumeClaimmetadata:name: vke-tos-fsx-static-pvc # PVC 名称namespace: defaultspec:accessModes: # PVC 访问模式。目前仅支持 ReadWriteMany,即多点读写,需要与 PV 的配置一致- ReadWriteManyresources:requests:storage: 20Gi # 声明的存储使用量volumeMode: FilesystemvolumeName: vke-tos-fsx-static-pv # 绑定到该 PVC 的 PV 名称
- 关键参数说明,如下表所示。
- 参数说明accessModes存储卷声明的访问方式,仅支持 ReadWriteMany,表示多点读写。需要与 PV 的配置一致。storage声明的存储容量,单位为 Gi。volumeMode存储卷类型,必须与 PV 中配置的类型一致。包括:
- Filesystem:(默认值)将存储卷作为文件系统使用。存储卷会被格式化并挂载一个文件系统(如 ext4、xfs),再将该文件系统挂载到容器指定路径。您可以在容器中使用ls命令(例如ls /data)能查看挂载的目录或文件,并可以直接读写文件。
- Block:将卷作为块设备使用。直接暴露给容器,不格式化、不挂载文件系统。您可以通过/dev/block/xxx类似的路径操作块设备,应用需支持裸块设备读写。
volumeName存储卷名称,必须与 PV 中配置的名称一致。
- 执行以下命令,创建 PVC。
- kubectl create -f vke-tos-fsx-static-pvc.yaml
- 执行以下命令,查看 PVC 与 PV 的静态绑定结果。
- kubectl get pvc
- 预期输出结果如下,表示 PVC 与 PV 静态绑定成功。
- NAME STATUS VOLUME CAPACITY ACCESS MODES STORAGECLASS AGEvke-tos-fsx-static-pvc Bound vke-tos-fsx-static-pv 20Gi RWX 2m36s
步骤五:创建应用并挂载存储卷
- 创建 Deployment 的 Yaml 文件vke-tos-fsx-static-deployment.yaml,示例代码如下:
- apiVersion: apps/v1kind: Deploymentmetadata:name: vke-static-tos-fsx-deployspec:replicas: 1selector:matchLabels:app: vke-static-tos-fsx-deploytemplate:metadata:labels:app: vke-static-tos-fsx-deployspec:containers:- name: nginx # 容器名称image: doc-cn-beijing.cr.volces.com/vke/nginx-demo:v1.0ports:- containerPort: 80name: webvolumeMounts:- mountPath: /tmp # FSX 文件系统在容器中挂载的位置name: tos-fsx-pvvolumes:- name: tos-fsx-pvpersistentVolumeClaim:claimName: vke-tos-fsx-static-pvc # 已创建的 PVC 名称
- 执行以下命令创建 Deployment。
- kubectl create -f vke-tos-fsx-static-deployment.yaml
结果验证
按照上文示例创建工作负载并挂载存储卷后,您可以通过以下方式验证对象存储的挂载、共享存储和持久化存储。
- 执行以下命令,查看存储卷是否正确挂载到 Pod 的指定路径。
- kubectl exec vke-static-tos-fsx-deploy-5f55*** -- df | grep tmp
- 预期返回结果如下。
- /dev/vdc 20466256 24 20449848 1% /tmp
- 查看 Pod 中的挂载路径,即查看存储卷中的数据。
- kubectl exec vke-static-tos-fsx-deploy-5f55*** -- ls /tmp
- 预期返回结果如下。
- lost+found
- 再次查看 Pod 下的存储卷挂载路径。
- kubectl exec vke-static-tos-fsx-deploy-5f55*** -- ls /tmp
- 预期返回如下,可以看到上传的文件,实现了数据卷的挂载和持久化存储。
- lost+found test
最近更新时间:2026.07.03 16:33:59
这个页面对您有帮助吗?
有用
有用
无用
无用