容器服务
容器服务
容器服务


文档指南
请输入


容器服务 VKE
产品动态
Kubernetes 版本发布记录
组件发布记录
监控组件
DNS 组件
GPU 组件
Sandbox 组件
安全公告
产品公告
历史公告
用户指南
集群
节点池
授权
网络
容器网络
服务(Service)
路由(Ingress)
APIG Ingress
ALB Ingress
自定义转发规则配置示例
CLB Ingress
Nginx Ingress
Gateway API
工作负载
存储
数据管理中心(DMC)
对象存储(TOS)
FSX 访问方式
文件存储(NAS)
FSX 访问方式
弹性文件存储(EFS)
文件存储(vePFS)
FSX 访问方式
vePFS Client 访问方式
NFS 访问方式
大数据文件存储(CloudFS)
弹性伸缩
工作负载弹性伸缩
事件驱动伸缩(KEDA)
组件管理
网络组件
监控组件
DNS 组件
GPU 组件
Sandbox 组件
异构计算
调度管理
可观测性
基础观测
诊断与巡检
最佳实践
网络
可观测性
安全合规
API 参考
集群管理
节点池管理
组件管理
机型镜像管理
巡检诊断
弹性容器实例
附录
开发指南
常见问题
通用 FAQ
集群 FAQ
集群管理
集群升级
节点与节点池 FAQ
授权 FAQ
工作负载 FAQ
服务与路由 FAQ
存储 FAQ
弹性伸缩 FAQ
调度 FAQ
可观测性 FAQ
配额 FAQ
组件 FAQ
容器镜像 FAQ
AI 云原生
推理套件
Helm 模板 AI 应用
Deepseek 实践
Qwen 实践
最佳实践
MiniMax 模型部署
Qwen 模型部署
弹性容器实例 VCI
最新动态
用户指南
虚拟节点
VKE 集群使用虚拟节点
自建/跨云集群使用虚拟节点
创建 VCI 实例
VCI Agent Sandbox
安全合规
- 文档首页
 容器服务容器服务 VKE用户指南工作负载配置管理创建保密字典
 复制全文
 下载 pdf
创建保密字典
 文档反馈
 问问助手
保密字典(Secret)是一种加密存储的资源对象,用户可以将认证信息、证书、私钥等保存在保密字典中,而不需要把这些敏感数据暴露到镜像或者 Pod 定义中,从而更加安全和灵活。
操作步骤
通过控制台创建
通过 YAML 创建
- 登录 容器服务控制台。
- 单击左侧导航栏中的 集群。
- 在集群列表页面,单击需要配置的目标集群。
- 在集群管理页面的左侧导航栏中,选择 配置 > 保密字典,单击 创建保密字典,配置保密字典。
- 参数说明名称根据系统提示,配置保密字典的名称。在同一个命名空间下,名称必须唯一。命名空间类型配置保密字典的类型:
- 密钥(Opaque):一般密钥类型。您还需要设置 配置内容,可通过如下两种方式中任意一种,设置密钥的配置内容:
- 添加键值对:设置保密字典的密钥名称(键)和 值。支持添加多个键值对,值 支持为空,不做校验。
- 上传本地文件:上传本地的密钥配置文件。支持上传多个文件。
注意- 仓库密钥(Dockerconfigjson):存放拉取私有镜像仓库镜像所需的认证信息。您还需要配置如下信息:
- 仓库域名:私有镜像仓库的域名,例如cr-****-cn-beijing.cr.volces.com/demo/****。
- 用户名:私有镜像仓库的登录用户名。
- 密码:私有镜像仓库的登录密码。
- 证书(TLS):存放负载均衡服务所需的证书。您还需要配置如下信息:
- 上传证书:上传 TLS 证书文件,限上传 1 个。
- 上传密钥:上传 TLS 文件的密钥文件,限上传 1 个。
注意保密字典创建成功后,不支持修改 类型。标签可选参数。对应 Kubernetes 中的 Labels,用于指定该保密字典的标识属性。单击 添加标签,根据界面提示输入符合要求的 键 和 值。注解可选参数。对应 Kubernetes 中的 Annotations,用于为保密字典附加任意非标识的元数据,包括 标签 不允许的字符,方便客户端能够检索此元数据。单击 添加注解,根据界面提示输入符合要求的 键 和 值。
- 单击 确定,完成配置。
说明
通过 kubectl 命令行创建无状态负载前请确保:
- 已安装 kubectl 工具到本地。具体操作说明,请参见 安装和设置 kubectl。
- 已通过 kubectl 连接目标集群。具体操作说明,请参见 连接集群。
- 创建密钥 Secret 的 YAML 文件。
说明
- 密钥(Opaque)类型 Secret 示例 YAML 文件代码如下:
- apiVersion: v1kind: Secretmetadata:name: secret-demo-opaque # Secret 名称。namespace: default # Secret 所属命名空间。data:<your_key1>: <your_value1> # 密钥键值对,其中 value 需要用 Base64 编码。<your_key1>: <your_value1> # 密钥键值对,其中 value 需要用 Base64 编码。type: Opaque # Secret 类型。
- 仓库密钥(Dockerconfigjson)类型 Secret 示例 YAML 文件代码如下:
说明
下文假设,仓库域名:example.com/demo/v1、仓库用户名:user1、密码:acbd1234。您需要先对user1:abcd1234进行 Base64 编码,作为 Dockerconfigjson 中的auth值。Base64 编码方法请参见 FAQ。
- apiVersion: v1kind: Secretmetadata:name: secret-demo-dockerconf # Secret 名称。namespace: default # Secret 所属命名空间。type: kubernetes.io/dockerconfigjson # Secret 类型。stringData: # Dockerconfigjson 的具体认证信息内容。.dockerconfigjson: |{"auths": {"example.com/demo/v1": { # 仓库域名。"username": "user1", # 仓库用户名。"password": "abcd1234", # 密码。"auth": "dXNlcjE6YWJjZDEyMzQ=" # "user1:abcd1234" 进行 Base64 编码后的内容。}}}
- 证书(TLS)类型 Secret 示例 YAML 文件代码如下:
- kind: SecretapiVersion: v1metadata:name: secret-demo-tls # Secret 名称。namespace: default # Secret 所属命名空间。data:tls.crt: ABC***** # 证书内容,需要用 Base64 编码。tls.key: ABC***** # 私钥内容,需要用 Base64 编码。type: kubernetes.io/tls # Secret 类型。
- 执行以下命令,创建 Secret。
- kubectl apply -f ${your_yaml_name}.yaml## 替换 ${your_yaml_name} 为实际 YAML 文件名,完整示例如下:## kubectl apply -f secret-demo.yaml
- 查看已创建的 Secret。
- kubectl get secret -n default
- 预期返回结果如下:
- NAME TYPE DATA AGE1867e4e41c96**** Opaque 4 21d190cf1c92349**** Opaque 4 20h
操作结果
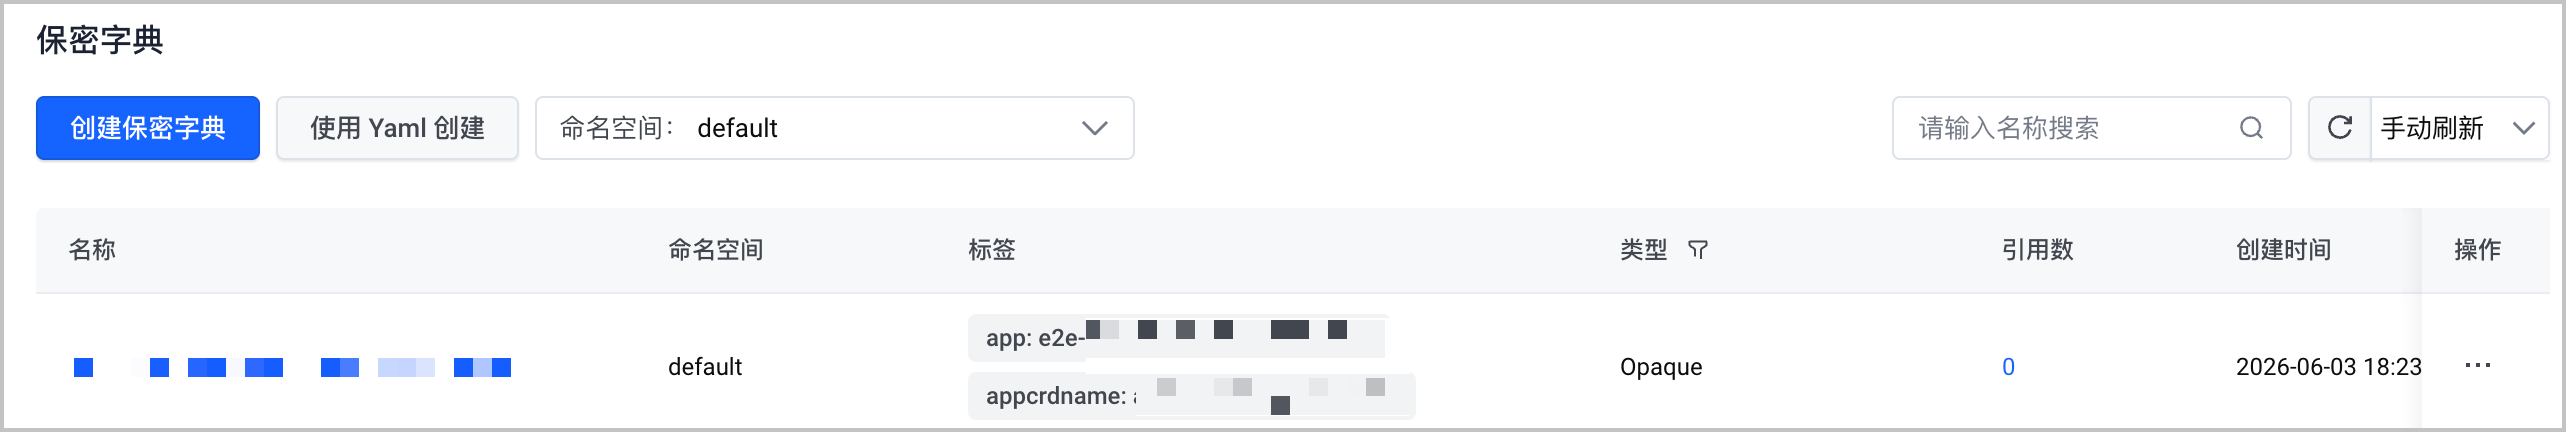
完成操作后支持在保密字典列表,选择目标命名空间后查看已创建的保密字典。
最近更新时间:2026.07.16 16:04:53
这个页面对您有帮助吗?
有用
有用
无用
无用