容器服务
容器服务
容器服务


文档指南
请输入


容器服务 VKE
产品动态
Kubernetes 版本发布记录
组件发布记录
监控组件
DNS 组件
GPU 组件
Sandbox 组件
安全公告
产品公告
历史公告
用户指南
集群
节点池
授权
网络
容器网络
服务(Service)
路由(Ingress)
APIG Ingress
ALB Ingress
自定义转发规则配置示例
CLB Ingress
Nginx Ingress
Gateway API
工作负载
存储
数据管理中心(DMC)
对象存储(TOS)
FSX 访问方式
文件存储(NAS)
FSX 访问方式
弹性文件存储(EFS)
文件存储(vePFS)
FSX 访问方式
vePFS Client 访问方式
NFS 访问方式
大数据文件存储(CloudFS)
弹性伸缩
工作负载弹性伸缩
事件驱动伸缩(KEDA)
组件管理
网络组件
监控组件
DNS 组件
GPU 组件
Sandbox 组件
异构计算
调度管理
可观测性
基础观测
诊断与巡检
最佳实践
网络
可观测性
安全合规
API 参考
集群管理
节点池管理
组件管理
机型镜像管理
巡检诊断
弹性容器实例
附录
开发指南
常见问题
通用 FAQ
集群 FAQ
集群管理
集群升级
节点与节点池 FAQ
授权 FAQ
工作负载 FAQ
服务与路由 FAQ
存储 FAQ
弹性伸缩 FAQ
调度 FAQ
可观测性 FAQ
配额 FAQ
组件 FAQ
容器镜像 FAQ
AI 云原生
推理套件
Helm 模板 AI 应用
Deepseek 实践
Qwen 实践
最佳实践
MiniMax 模型部署
Qwen 模型部署
弹性容器实例 VCI
最新动态
用户指南
虚拟节点
VKE 集群使用虚拟节点
自建/跨云集群使用虚拟节点
创建 VCI 实例
VCI Agent Sandbox
安全合规
- 文档首页
 容器服务弹性容器实例 VCI产品介绍使用限制
 复制全文
 下载 pdf
使用限制
 文档反馈
 问问助手
本文主要介绍弹性容器实例 VCI 使用过程中存在的一些限制条件。
弹性容器实例限制
注意
使用弹性容器实例过程中,若配额达到上限,您需要提升配额时,请务必确认:集群内因配额不足导致 Pending 状态的 Pod 数量。
若 Pending 状态的 Pod 数量过多,建议删除该状态的 Pod 再提升配额(或逐步少量额度提升配额),以免在提升配额后大批量 Pending 状态的 Pod 同时并发,导致服务瞬间压力过大,影响业务可用性。
限制项 | | 限制描述 | 例外申请方式 |
创建弹性容器实例的火山引擎账号限制 | | 已通过 企业实名认证,且账户余额(含代金券)不少于 100 元,但除去代金券后账户余额不为零 | 无 |
支持的容器服务(VKE)集群类型 | |
| 无 |
VKE 集群的每个 Virtual Node 可以承载的 VCI 实例数量 | | 3000 个 | |
每个可用区(AZ)可创建的 vCPU 核数 | | ||
每个 AZ 可创建的 GPU 卡数 | vci.gni3 | 0 卡 | |
| vci.gni2 | 0 卡 | |
| vci.ini2 | 0 卡 | |
| vci.g1v | 0 卡 | |
单个 VCI 实例支持挂载的数据卷数量 | | 16 块(其中包含一块系统盘) | 无 |
单个 VCI 实例支持的容器数量 | | 20 个 | 无 |
单个镜像(Image)上支持创建的最大层(Layer)数 | | 50 层 | 无 |
支持的容器操作系统类型 | | Linux | 无 |
支持的 Kubernetes 版本 | | 无 | |
enableServiceLinks 能力限制 | | 单集群单 NameSpace 下存在大于等于 100 个 Service 时,VCI 将关闭 enableServiceLinks 能力(enableServiceLinks:false),忽略 Kubernetes 原生对 Pod.Spec 的 enableServiceLinks 使能开启。 | |
Kubernetes 限制
基于 Kubernetes 社区的 Virtual Kubelet 技术,VCI 通过虚拟节点与 Kubernetes 实现无缝对接,因此 VCI 实例并不会运行在一个集中式的真实节点上,而是分布在整个云资源池中。
基于虚拟节点本身和公有云安全问题带来的限制,弹性容器实例对 Kubernetes 有如下限制:
不支持的功能 | 说明 | 推荐替代方案 |
DaemonSet | 不支持使用 DaemonSet 在容器所在宿主机上部署 Static Pod。 | 通过 Sidecar 形式在 Pod 中部署多个镜像。 |
HostPath | 不支持通过 HostPath 挂载本地宿主机文件到容器中。 | 使用 EmptyDir、云盘或者 NAS 文件系统,替代本地存储需求。 |
Privileged 权限 | 不支持通过 Privileged 权限,开启容器的特权模式。 | 使用 Security Context 为 Pod 添加 Capabilities(有限支持),并借助 Docker Container Capabilities 的能力,控制 Capabilities 权限,达到与 Privileged 权限相似的目的。 |
NodePort Service | 不支持通过 NodePort Service 将宿主机端口映射到容器上。 | 使用 LoadBalancer 类型的 Service,实现集群外部访问服务。 |
HostNetwork | 不支持通过 HostNetwork 将宿主机端口映射到容器上。 | 使用 LoadBalancer 类型的 Service,实现集群外部访问服务。 |
NetworkPolicy | 不支持通过 NetworkPolicy 实现 Pod 隔离,控制网络流量。 | 使用 Pod 安全组,定义访问规则。 |
Node 相关的管理、监控 | 不支持 Work Node 相关能力。 | 弹性容器实例不暴露真实 Node,无替代方案。 |
端口占用说明
下表展示弹性容器实例占用的端口情况。在部署服务时,请您避免使用以下端口:
端口 | 说明 |
1025 | VCI 系统使用端口。供gpu metrics等接口使用。 |
配额查看和申请
弹性容器实例支持通过容器服务控制台查看账号下的弹性容器实例的各资源用量,同时部分资源也支持提交扩充配额的申请。
- 登录 容器服务控制台。
- 在左侧导航栏,选择 弹性容器实例 > 容器实例总览。
- 在 容器实例总览 页面,查看当前 Region 下各可用区 VCI 实例的配额用量信息。若需要扩充配额,可单击 申请配额。
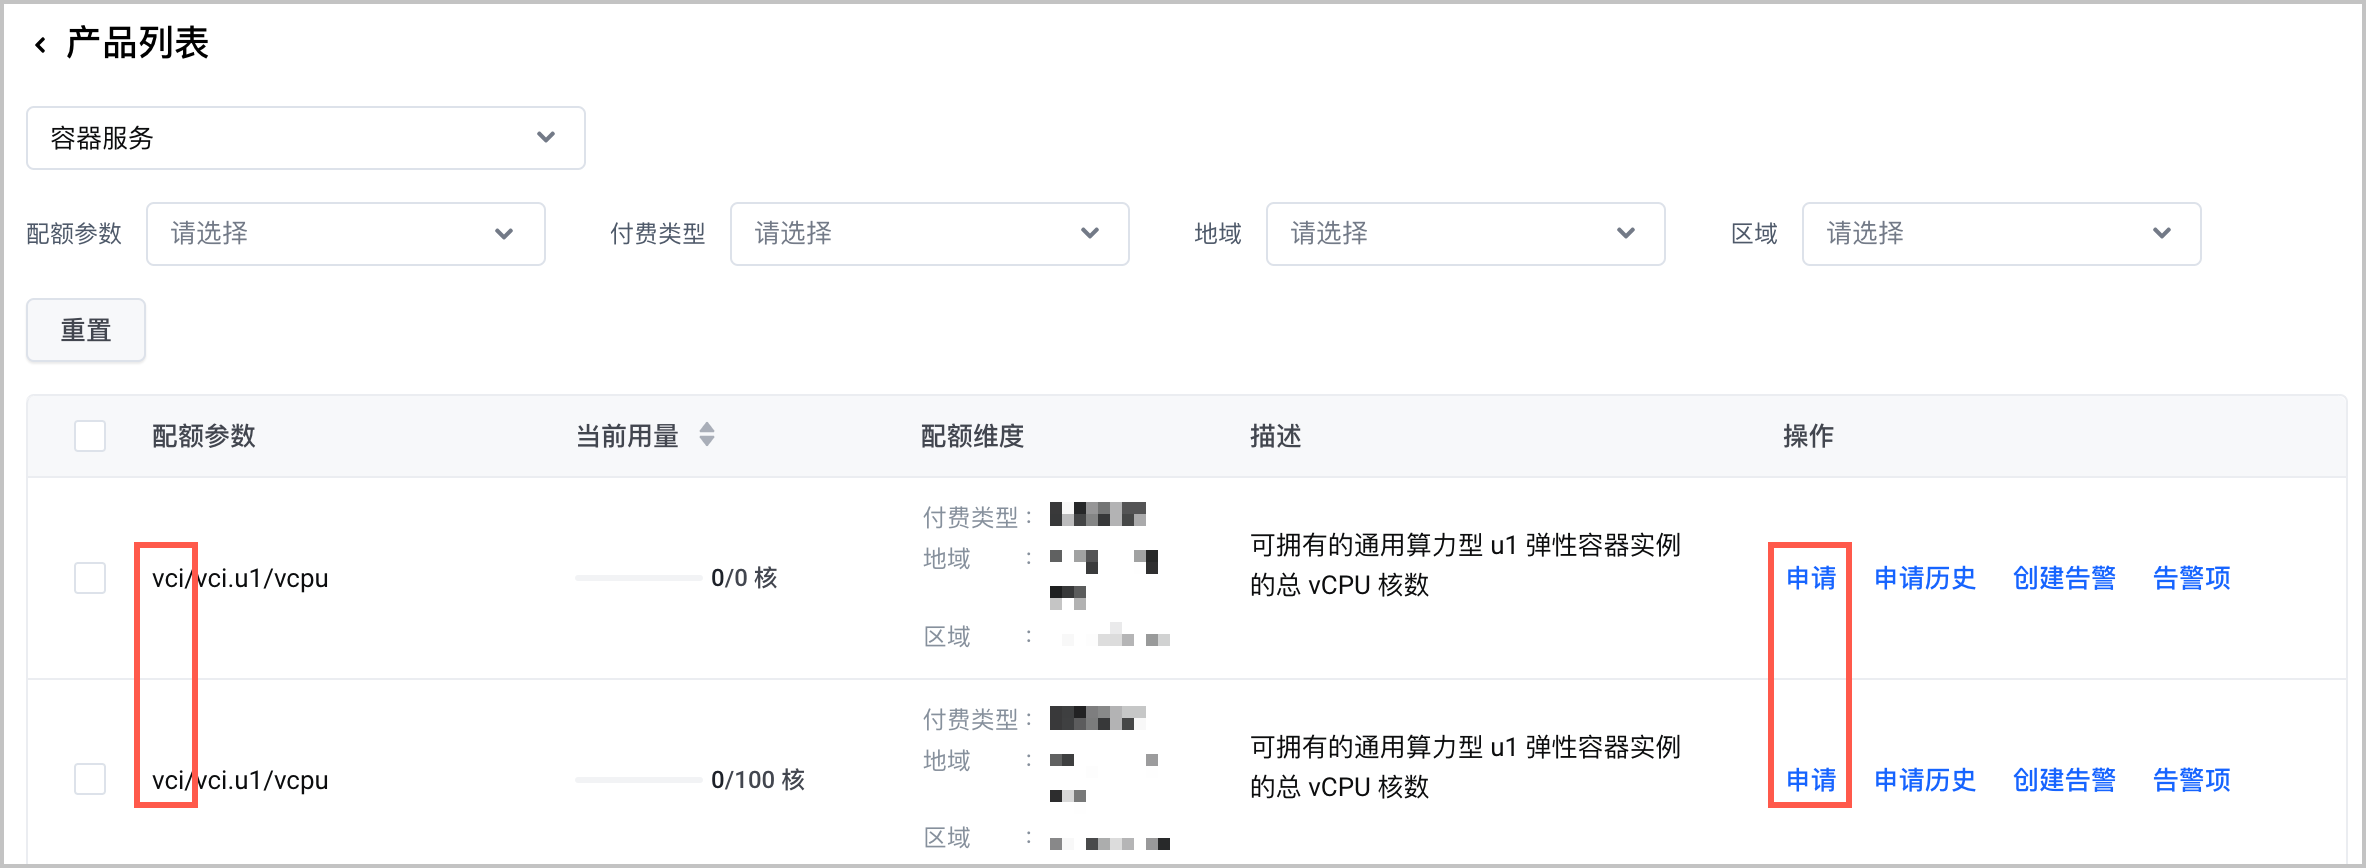
- 在 配额中心 的容器服务配额页面,查看弹性容器实例相关的配额参数,并根据实际情况,对支持扩充的实例配额提交申请。
-
最近更新时间:2025.12.11 14:00:57
这个页面对您有帮助吗?
有用
有用
无用
无用