云服务器
云服务器
云服务器


文档指南
请输入


云服务器ECS
产品动态
产品公告
实例停售相关
OpenAPI相关
价格和配额相关
功能下线相关
产品计费
快速入门
用户指南
实例
实例规格清单
选择实例计费方式
登录实例
镜像
公共镜像
自定义镜像
镜像维护周期与EOL应对方案
弹性块存储
快照
网络
监控
运维
云助手
运维编排
管理常用运维任务
补丁管理
最佳实践
AI应用
ArkClaw
OpenClaw
通过应用模板快速部署OpenClaw
通过市场镜像快速部署OpenClaw
手动部署OpenClaw
自助建站
搭建环境
搭建应用
搭建网站
管理Linux实例软件源
性能测试
实例配置
搭建Windows操作系统AD域服务
Windows多用户登录
实例数据
监控
镜像
Linux内核调优
故障处理
远程登录问题
Linux操作系统问题
Windows操作系统问题
操作系统问题
veLinux操作系统问题
Linux操作系统问题
Windows操作系统问题
制作自定义镜像问题
实例无法启动问题
实例负载高问题
网络连接问题
存储类问题
云盘问题
第三方软件问题
API参考
实例
镜像
高性能计算集群
密钥对
标签
云盘
预留存储容量包
快照
自动快照策略
监控
部署集
启动模版
云助手
补丁管理
专有宿主机DDH
产品动态
图说专有宿主机
用户指南
API参考
专有宿主机
相关视频
- 文档首页
 云服务器云服务器ECS最佳实践安全ECS实例加强远程登录安全的配置方法
 复制全文
 下载 pdf
ECS实例加强远程登录安全的配置方法
 文档反馈
 问问助手
本文介绍如何为ECS实例优化安全配置以提升登录的安全性。
注意
- 如果您在云平台授权或者提交过登录账号、密码等这类涉及安全的信息,建议您及时修改登录信息。
- 当对端口等与SSH服务相关的配置进行修改时,会导致当前登录失效,请谨慎修改。
修改默认登录接口
Linux实例默认使用TCP 22端口登录,Windows实例默认使用TCP 3389端口登录。修改默认远程登录端口,可以减少自动化攻击和恶意扫描针对常用端口的攻击,从而降低云服务器或服务免受未授权访问的风险,增强系统安全性。如何修改云服务器默认远程登录端口?
修改实例的登录端口后,需要为安全组新加一条规则。添加时需注意IP地址避免开放0.0.0.0/0,0.0.0.0/0表示允许所有的入网访问,意味着在公网上暴露所有的端口,这是十分不安全且存在极大隐患的操作。如何配置安全组规则?
限制登录用户
Linux实例默认使用root管理员用户登录,Windows实例默认使用Administrator管理员用户登录,具有操作系统最高管理权限。您可以禁用管理员用户直接登录,在实例中自建用户,对各用户权限进行分级管理,以提高实例的安全性。如何自建用户登录云服务器?
Linux实例禁用管理员用户登录
禁止root用户直接登录可防止恶意攻击者通过暴力破解或弱密码直接获取系统最高权限,减少数据泄露或系统被控制的风险。
- 执行以下命令,打开sshd_config文件。
- vim /etc/ssh/sshd_config
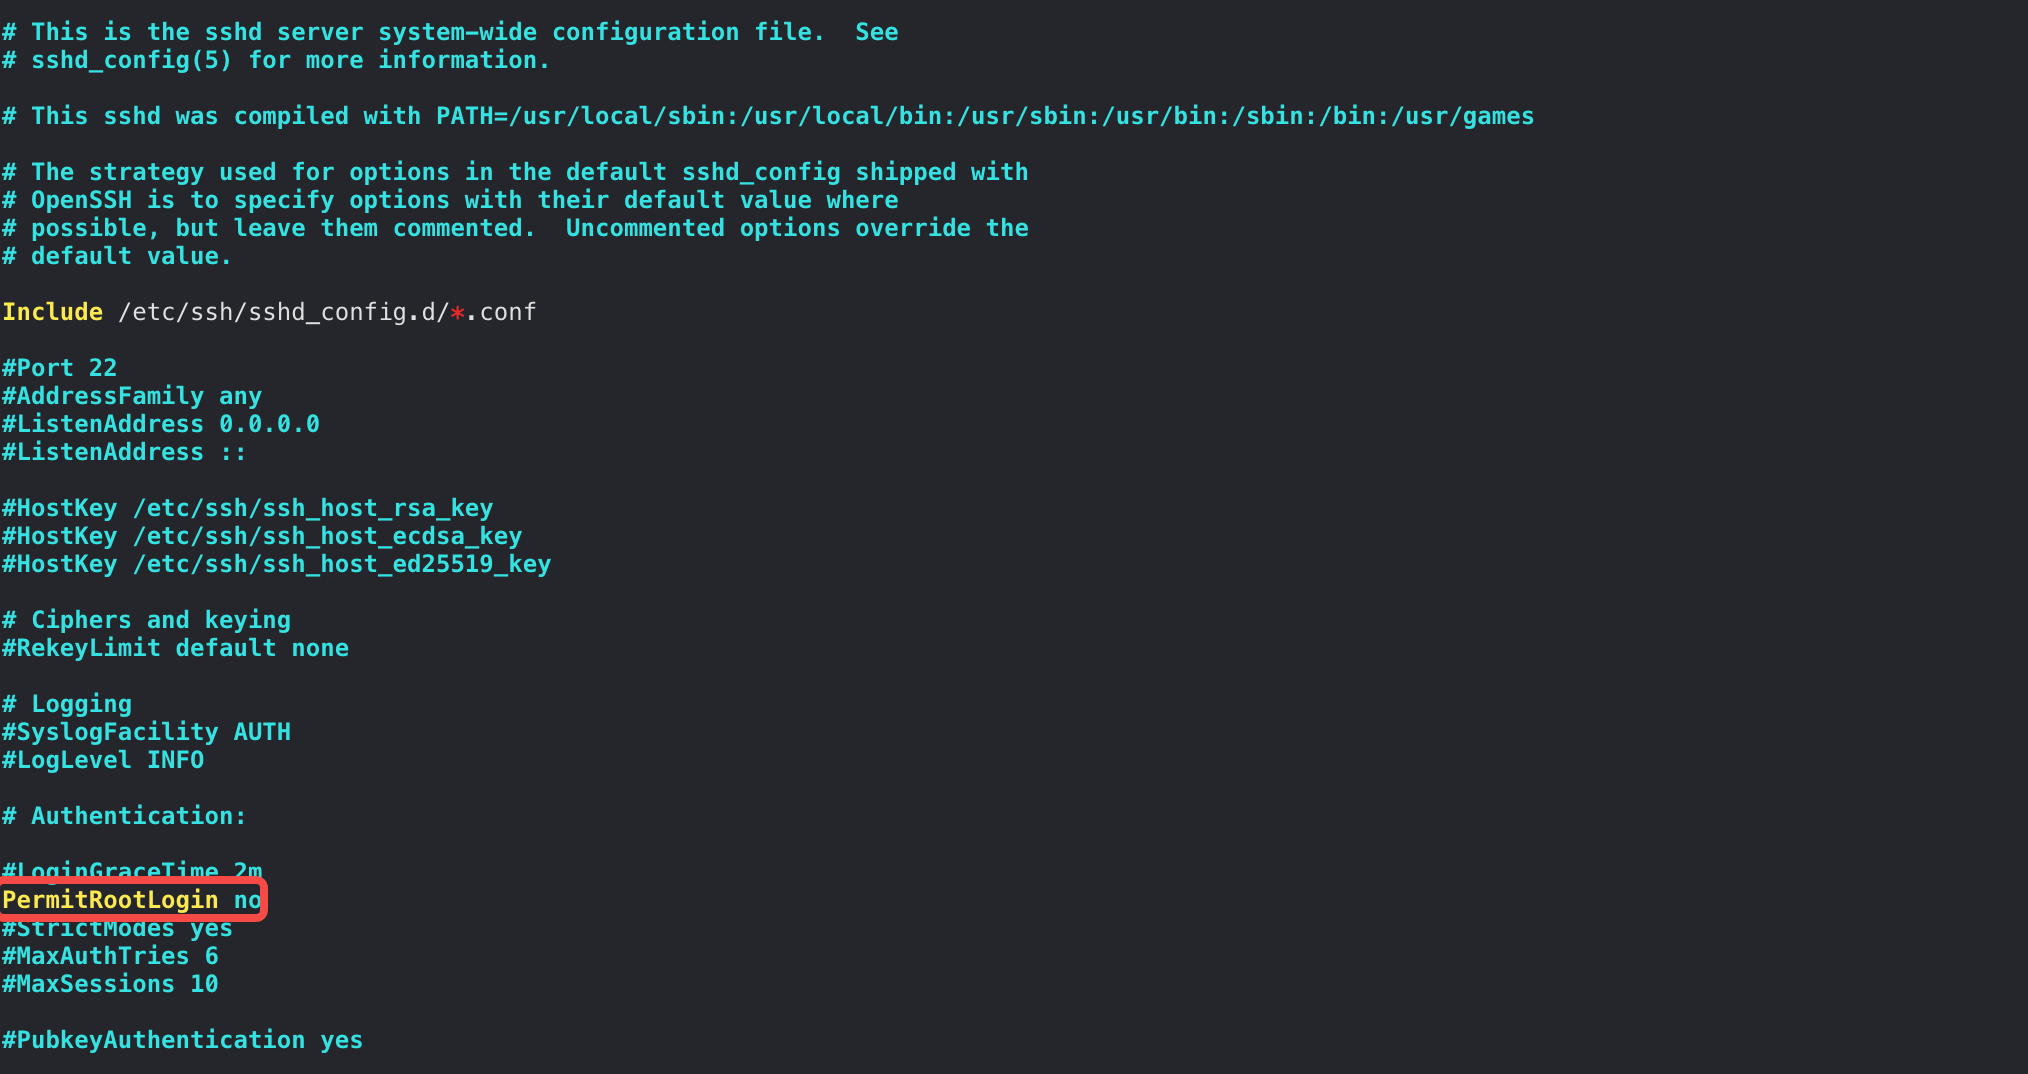
- 按i进入编辑模式,将PermitRootLogin设置为no。
-
- 按Esc键退出插入模式,然后输入:wq并回车,保存并退出vim编辑器。
- 重启sshd服务使配置生效。
- systemctl restart sshd
Windows实例不建议禁用Administrator用户登录,以免影响服务器使用。禁用后可能导致以下问题:
- 无法通过远程桌面(RDP)或控制台常规方式登录实例。
- 系统维护功能(如快照备份、云助手操作)可能失效。
- 紧急恢复时需要依赖其他管理员账户或VNC访问。
转为SSH密钥登录(Linux实例)
与使用密码登录相比,采用SSH密钥登录的方式安全性更高。同时您也可以在绑定密钥对后,编辑ssh服务配置文件sshd_config,禁止使用密码登录。
- 创建一个密钥对,妥善保管好私钥文件。
- 为Linux实例绑定密钥对,绑定后需重启实例使密钥对生效。
- 通过密钥对的私钥登录实例。
- 编辑配置文件,禁止使用密码登录。
- 执行以下命令,打开sshd_config文件。
- vim /etc/ssh/sshd_config
- 按i进入编辑模式,将PasswordAuthentication设置为no。
- 按Esc键退出插入模式,然后输入:wq并回车,保存并退出vim编辑器。
- 重启sshd服务使配置生效。
- systemctl restart sshd
- 重新登录实例时,密码方式无法登录,表明配置成功。
说明
禁用非必要的IP访问实例
Linux实例
通过配置控制远程访问的文件/etc/hosts.allow和/etc/hosts.deny,能够实现对特定IP或IP段的用户访问Linux实例上某项服务的允许或拒绝权限。例如对于SSH服务,一般只对管理员开放,那就可以禁用不必要的IP,只开放管理员可能会用到的IP段来访问,以此提高安全性。
- 修改/etc/hosts.deny配置文件,设置禁止所有IP使用SSH连接。
您也可以通过检查SSH状态、查看疑似恶意登录的IP等方法识别实例的安全风险,然后在/etc/hosts.deny中将这些地址禁止。
- 登录实例。
- 执行以下命令,打开/etc/hosts.deny文件。
- vim /etc/hosts.deny
- 按i进入编辑模式,在最后一行增加sshd:all:deny。
- 按Esc键退出插入模式,然后输入:wq并回车,保存并退出vim编辑器。
- 参考第1步修改/etc/hosts.allow配置文件,在最后一行增加sshd:XXX.XXX.XXX.XXX:allow,指定IP允许使用SSH连接。
- 由于ECS实例可能需要在不同地点登录,限制过严可能影响正常使用,建议编辑/etc/hosts.allow文件,在最后一行增加sshd:ALL,设置允许所有IP地址登录,保证实例的正常登录不受影响。
Windows实例
最近更新时间:2025.07.09 10:01:48
这个页面对您有帮助吗?
有用
有用
无用
无用