容器服务
容器服务
容器服务


文档指南
请输入


容器服务 VKE
产品动态
Kubernetes 版本发布记录
组件发布记录
监控组件
DNS 组件
GPU 组件
Sandbox 组件
安全公告
产品公告
历史公告
用户指南
集群
节点池
授权
网络
容器网络
服务(Service)
路由(Ingress)
APIG Ingress
ALB Ingress
自定义转发规则配置示例
CLB Ingress
Nginx Ingress
Gateway API
工作负载
存储
数据管理中心(DMC)
对象存储(TOS)
FSX 访问方式
文件存储(NAS)
FSX 访问方式
弹性文件存储(EFS)
文件存储(vePFS)
FSX 访问方式
vePFS Client 访问方式
NFS 访问方式
大数据文件存储(CloudFS)
弹性伸缩
工作负载弹性伸缩
事件驱动伸缩(KEDA)
组件管理
网络组件
监控组件
DNS 组件
GPU 组件
Sandbox 组件
异构计算
调度管理
可观测性
基础观测
诊断与巡检
最佳实践
网络
可观测性
安全合规
API 参考
集群管理
节点池管理
组件管理
机型镜像管理
云原生观测
巡检诊断
弹性容器实例
附录
开发指南
常见问题
通用 FAQ
集群 FAQ
集群管理
集群升级
节点与节点池 FAQ
授权 FAQ
工作负载 FAQ
服务与路由 FAQ
存储 FAQ
弹性伸缩 FAQ
可观测性 FAQ
配额 FAQ
组件 FAQ
容器镜像 FAQ
AI 云原生
推理套件
Helm 模板 AI 应用
Deepseek 实践
Qwen 实践
最佳实践
MiniMax 模型部署
Qwen 模型部署
弹性容器实例 VCI
最新动态
用户指南
虚拟节点
VKE 集群使用虚拟节点
自建/跨云集群使用虚拟节点
创建 VCI 实例
VCI Agent Sandbox
安全合规
- 文档首页
 容器服务容器服务 VKE安全合规VKE 安全责任共担
 复制全文
 下载 pdf
VKE 安全责任共担
 文档反馈
 问问助手
本文主要介绍容器服务(VKE)集群托管架构下安全合规责任共担原则。
与传统的本地数据中心相比,云计算的运营方和使用方分离,具有更好的灵活性和控制力,有效降低了客户的运营负担。正因如此,云计算业务的安全性无法由单一方完全承担,云安全工作需要火山引擎与您共同努力。
安全责任划分原则
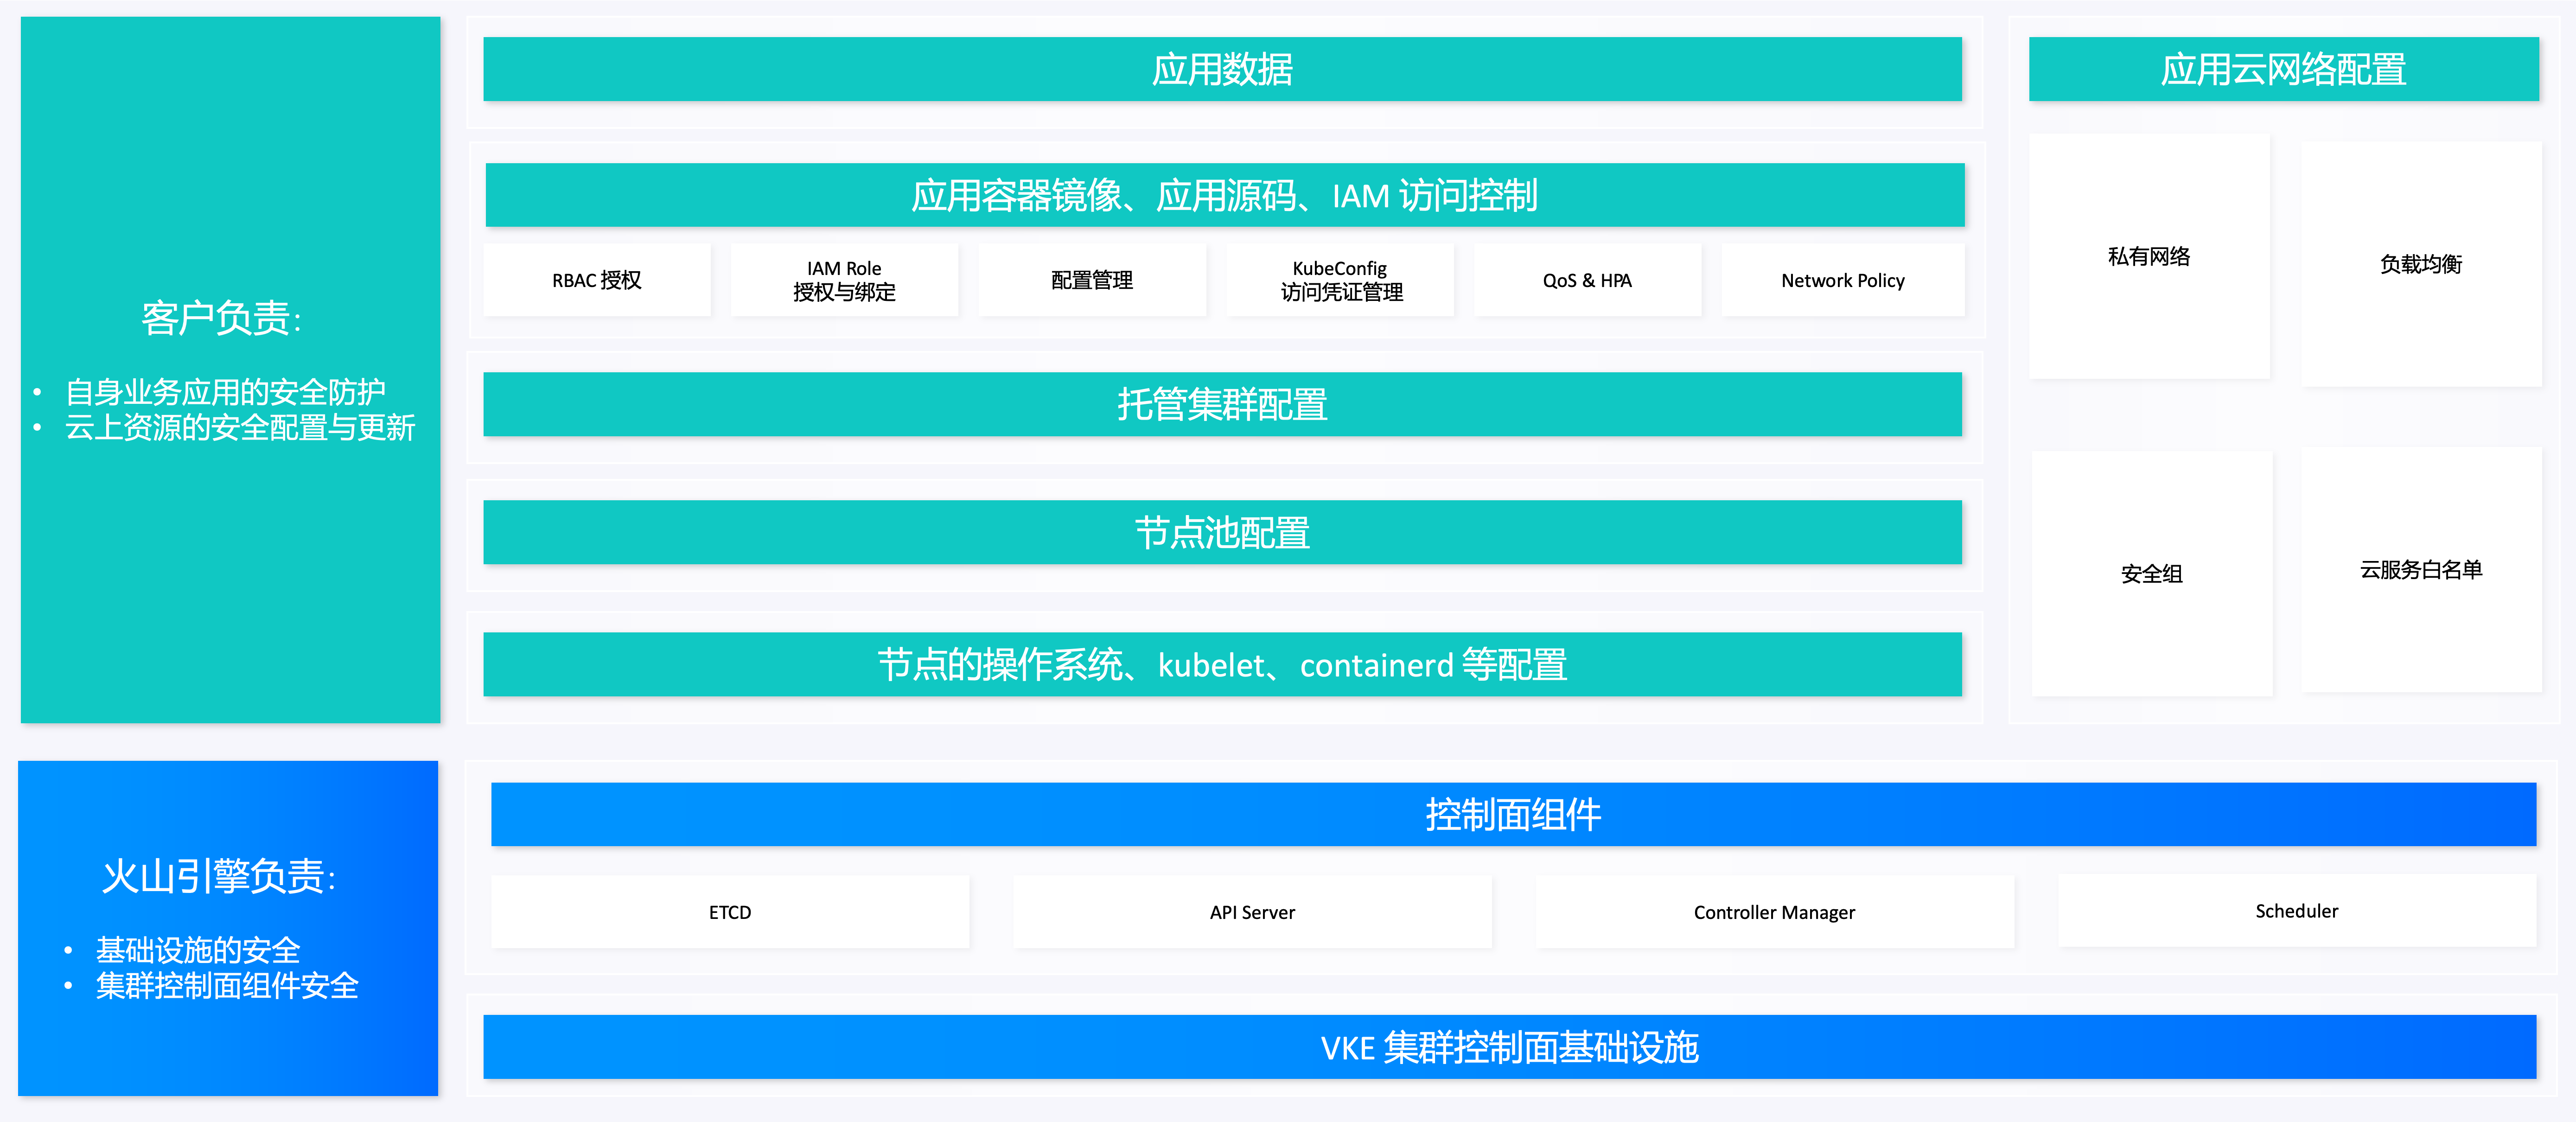
火山引擎负责
首先在管控面侧,火山引擎会通过完备的平台安全能力负责管控面基础设施(包括计算、存储、网络等云服务资源)的安全性;同时基于火山引擎操作系统安全加固等业务通用的安全标准基线,对 VKE 集群管控面组件配置和镜像进行符合标准定义的安全加固。针对集群节点操作系统或 Kubernetes 组件层面的安全漏洞,火山引擎会负责及时提供相关公告并发布对应的漏洞补丁或版本更新能力。
客户负责
客户的安全管理运维人员,需要负责部署在云上的业务应用安全防护以及云上资源的安全配置和更新,包含以下内容:
- 基于火山引擎公告和提供的补丁/版本升级方式,及时进行操作系统、集群系统组件、集群运行时等漏洞的修复和版本更新。
- 遵循安全原则,配置 VKE 集群、节点池和网络相关参数,避免因为不当的参数或权限配置给攻击者可乘之机。
- 遵循权限最小化原则进行应用授权、账号或角色授权、凭据管理等。
- 基于使用需求,部署实施安全策略,并保证应用自身参数的配置安全。
- 负责构建应用所需的容器镜像等制品的供应链安全。
- 负责应用数据安全和应用安全。
- 负责删除离职员工或非授信人员相关 IAM 用户或角色,同时吊销关联的 KubeConfig 凭证。具体操作,请参见 访问凭证管理。
理解责任共担模型
在设计和部署企业应用系统之前,请充分理解企业自身和火山引擎的安全责任边界。
VKE 托管架构下集群安全的责任共担模型如下图所示。
相关文档
最近更新时间:2026.09.23 14:37:30
这个页面对您有帮助吗?
有用
有用
无用
无用