ArkClaw 企业版
ArkClaw 企业版


文档指南

请输入


- 文档首页
 ArkClaw 企业版ArkClaw 企业版访问控制授权IAM用户使用ArkClaw权限
 复制全文
 下载 pdf
授权IAM用户使用ArkClaw权限
 文档反馈
 问问助手
本文为您介绍如何通过主账号为IAM用户或用户组,分配ArkClaw企业版使用的云资源的最小权限,实现分权管理,提高管理效率,维护账号安全。
说明
仅企业管理员管理ArkClaw企业版资源需要配置此权限,企业员工使用ArkClaw不需要火山引擎账号,也无需配置权限。
前提条件
操作说明
主账号拥有账户下云资源的完全访问权限,在云上复杂的访问场景里,共享主账号凭证不但在使用上不便利,也会存在安全隐患。因此,在多用户协同使用资源的场景下,您可以使用访问控制IAM功能,通过主账号创建IAM用户或用户组并为其添加使用云资源的权限,实现多重身份管理、精细化权限控制等。
- 主账号(Account)或拥有ArkClawFullAccess策略全局权限的IAM 用户,可查看并管理所有ArkClaw空间,详细操作请参见场景一:授予全局权限。
- 多空间场景下,如需设置不同IAM用户分别管理不同空间,则需要IAM 用户同时拥有ArkClawFullAccess策略空间所属项目权限和ArkClawSpaceGlobalAccess、APMPlusServerReadOnlyAccess、TLSReadOnlyAccess、ClawSentryUserAccess、PCCFullAccess策略的全局权限,详细操作请参见场景二:授予项目权限。
策略名称 | 权限说明 |
ArkClawFullAccess | ArkClaw企业版读写策略,授予该策略权限后,可访问、管理ArkClaw企业版的资源。 |
ArkClawReadOnlyAccess | ArkClaw企业版查看策略,授予该策略权限后,仅可查看ArkClaw企业版的资源,不可操作。 |
操作步骤
您可以为用户直接授权访问/管理ArkClaw企业版的权限,或为用户组添加访问/管理ArkClaw企业版的权限,再把IAM用户添加到用户组中,继承用户组的权限。
场景一:授予全局权限
- 使用主账号或有权限的IAM账号登录访问控制控制台。
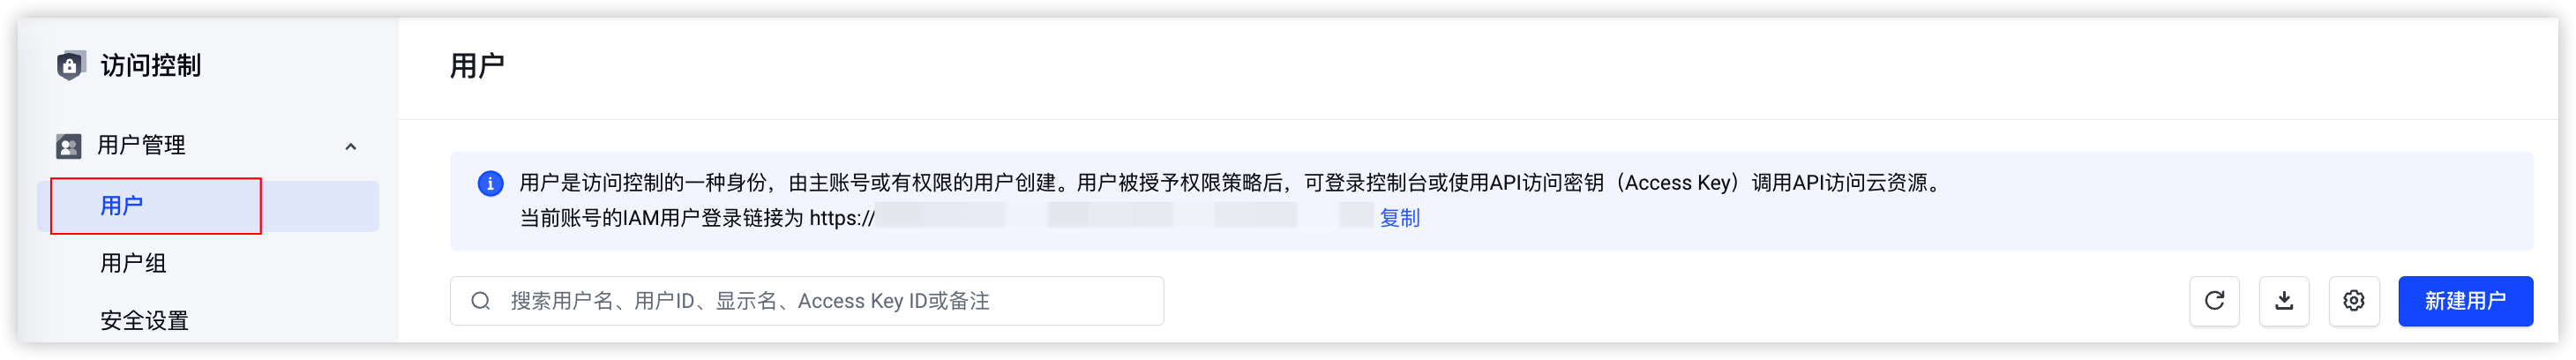
- 在左侧导航树,选择“用户管理 > 用户”。
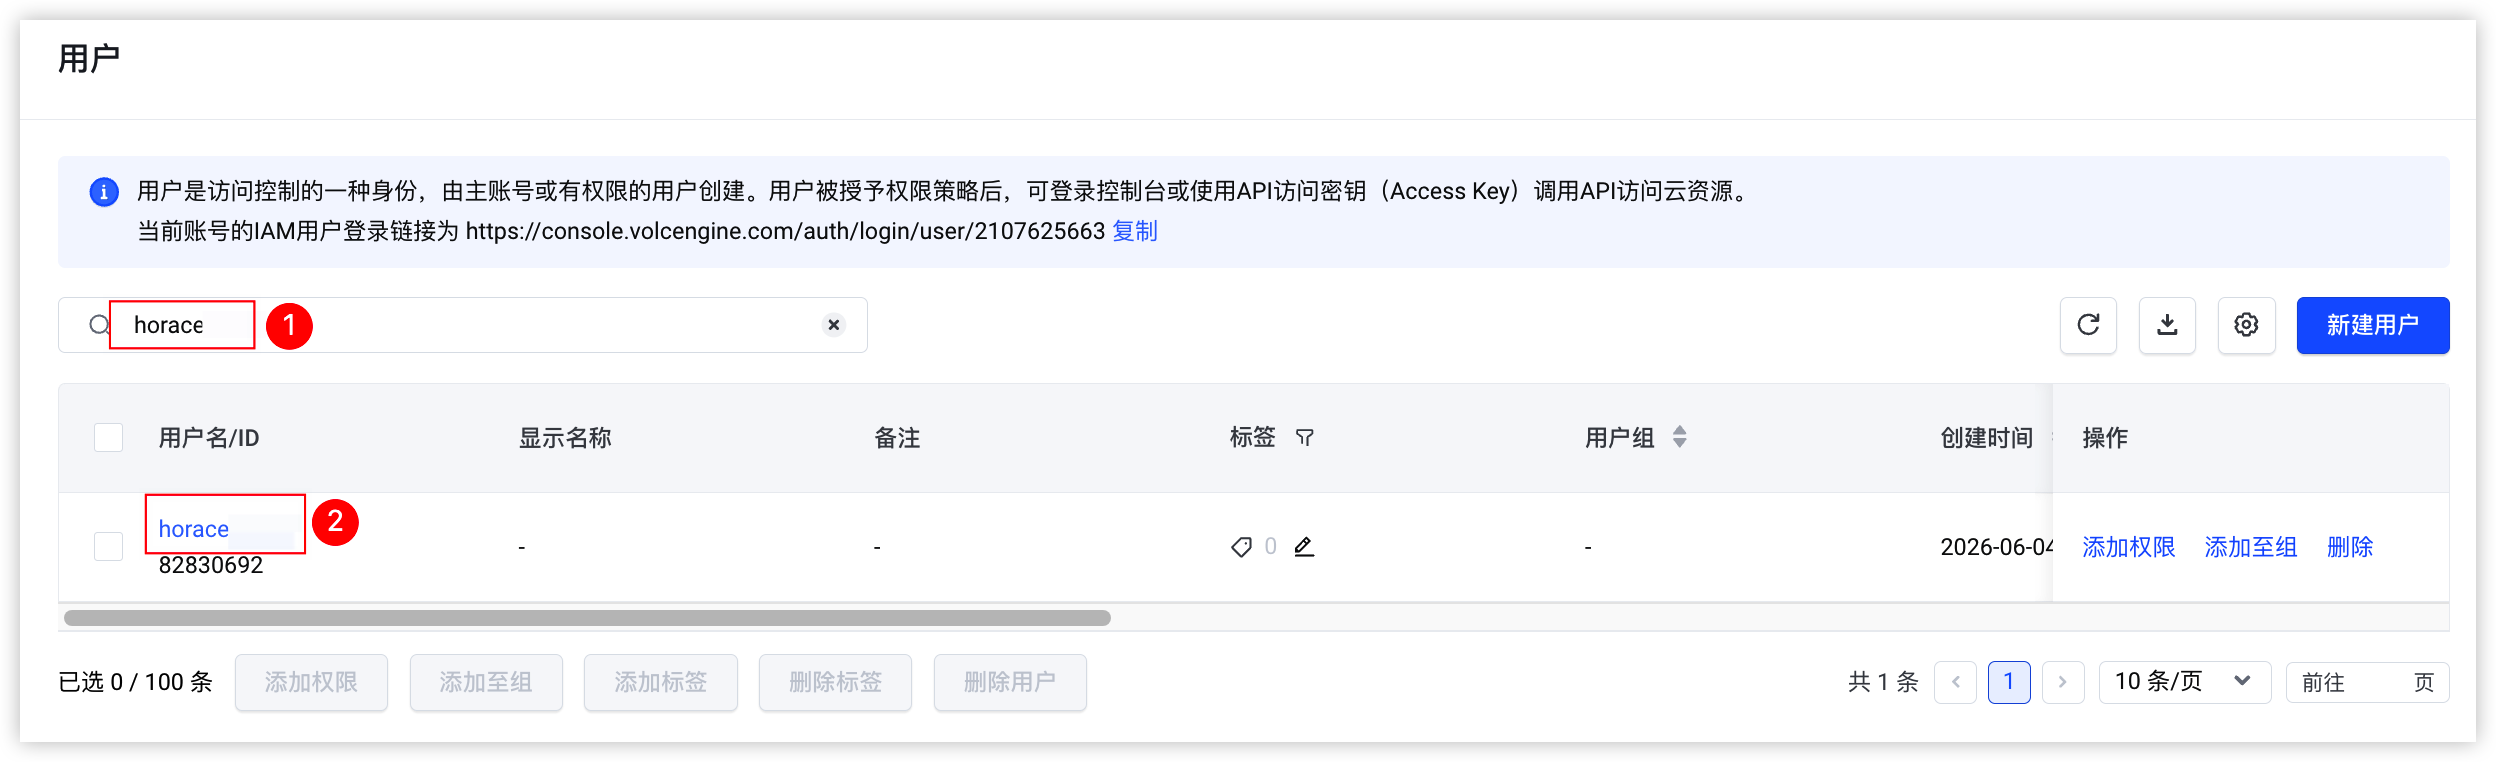
- 在搜索框中输入目标IAM用户的名称,按“回车”键,单击目标IAM用户操作列的“添加权限”按钮。
-
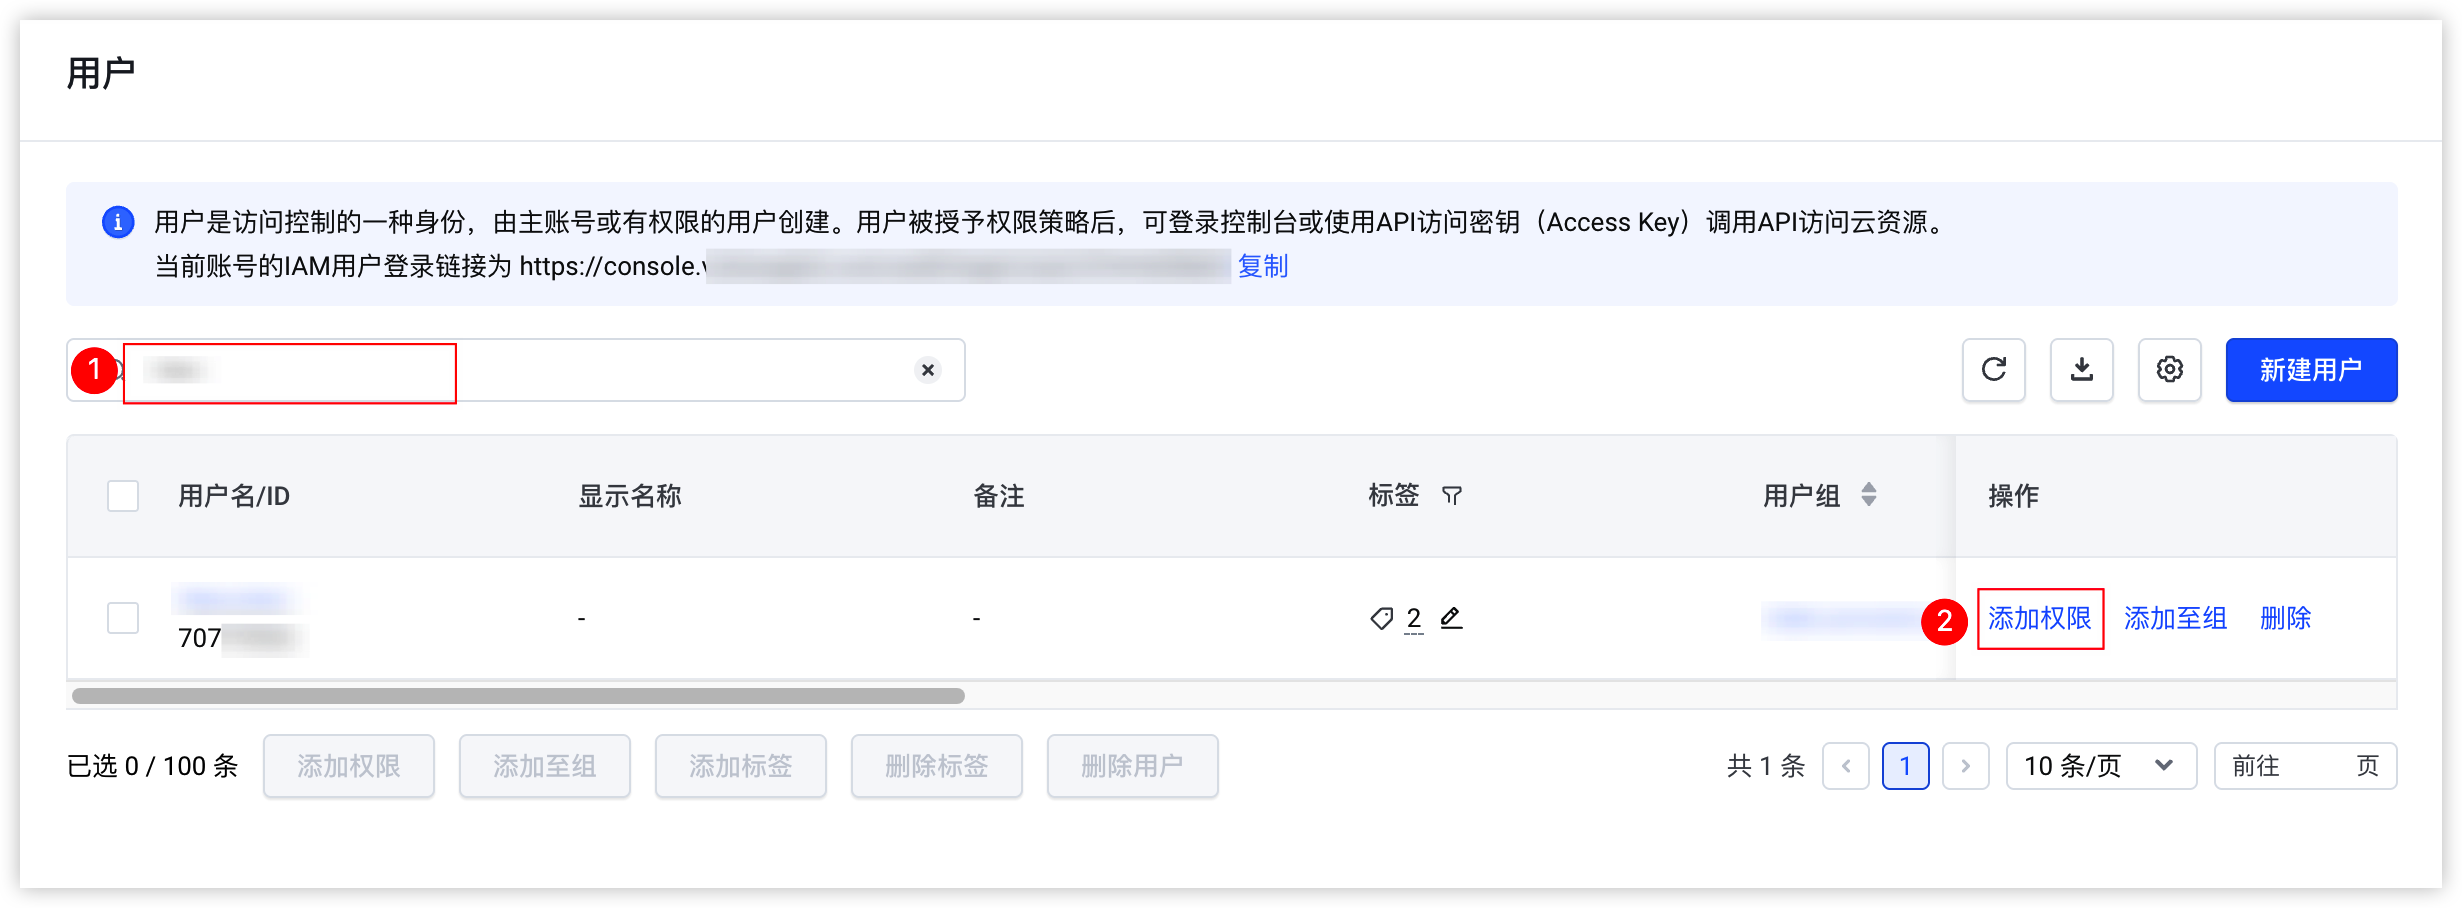
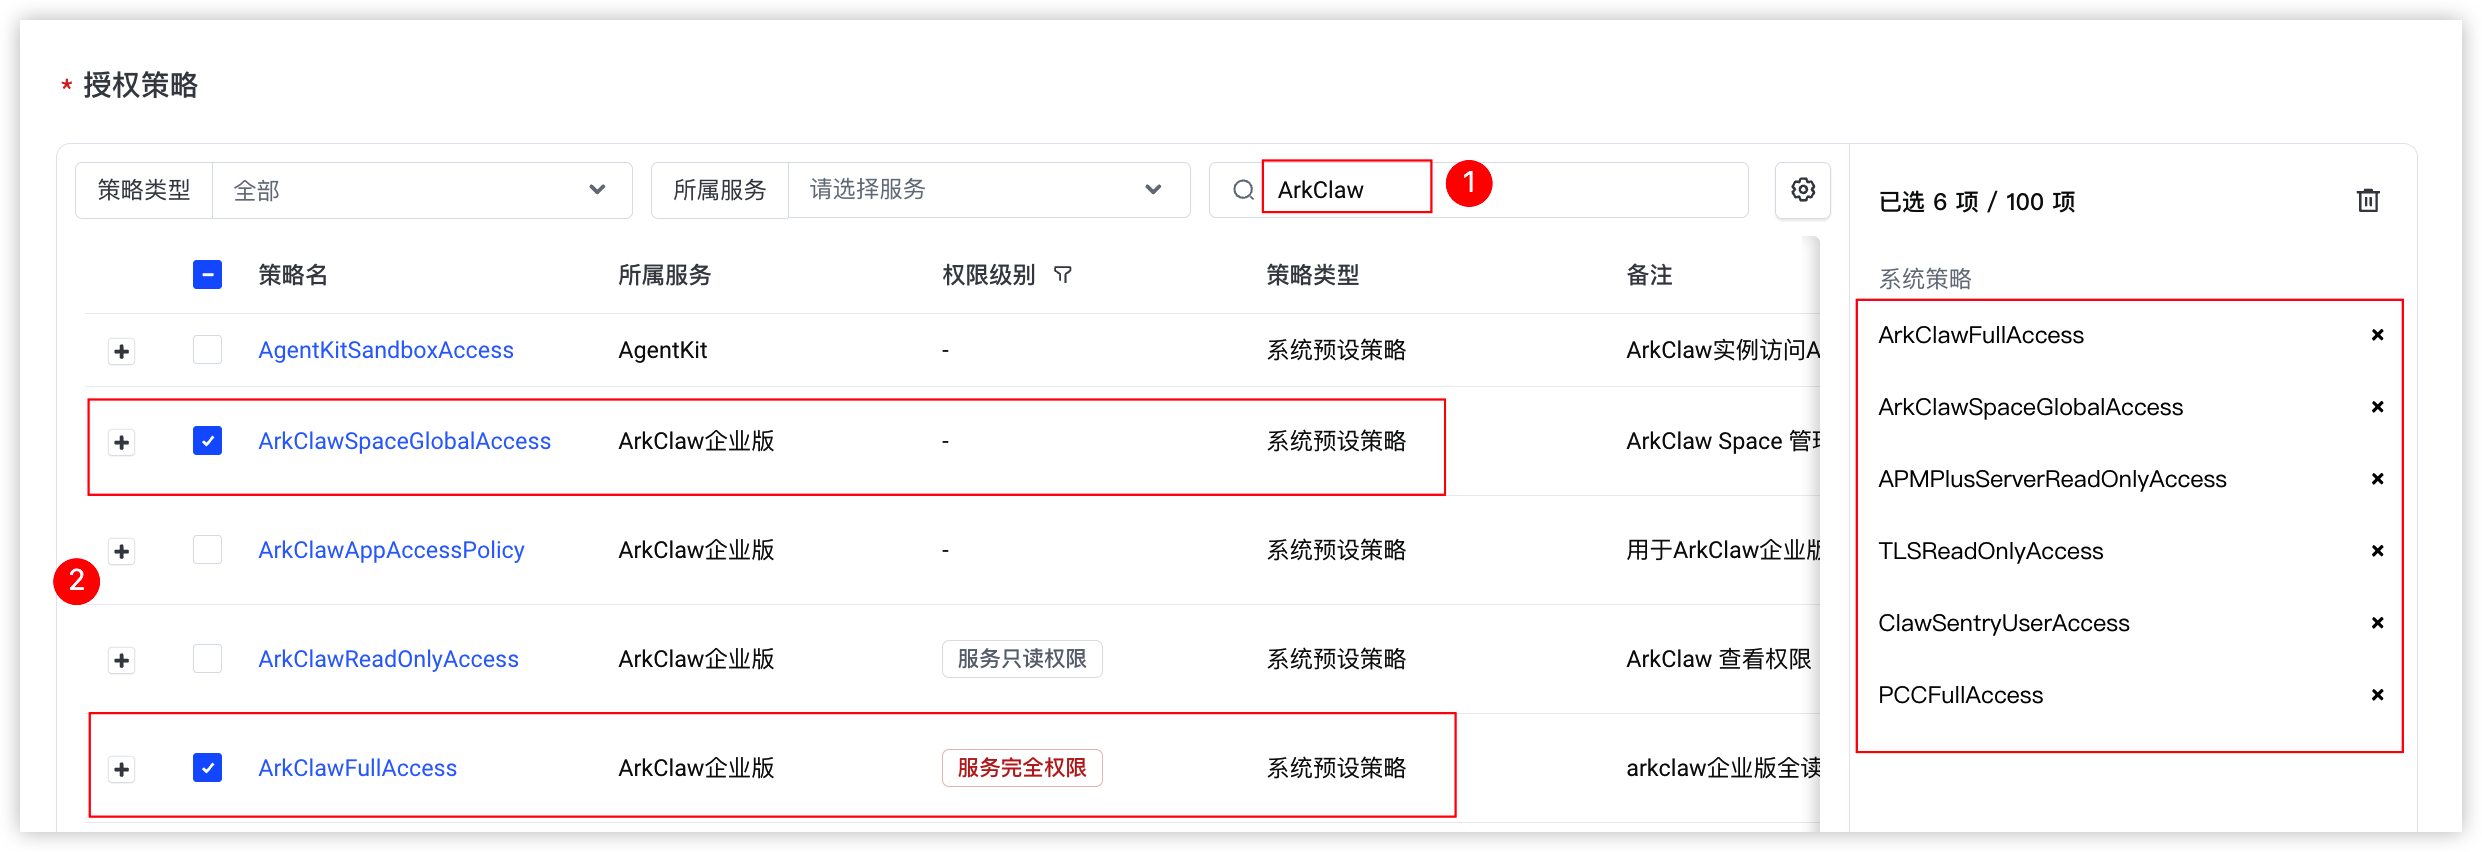
- 在“添加授权”页签下,搜索策略名称关键词“ArkClaw”,勾选策略ArkClawFullAccess,
-
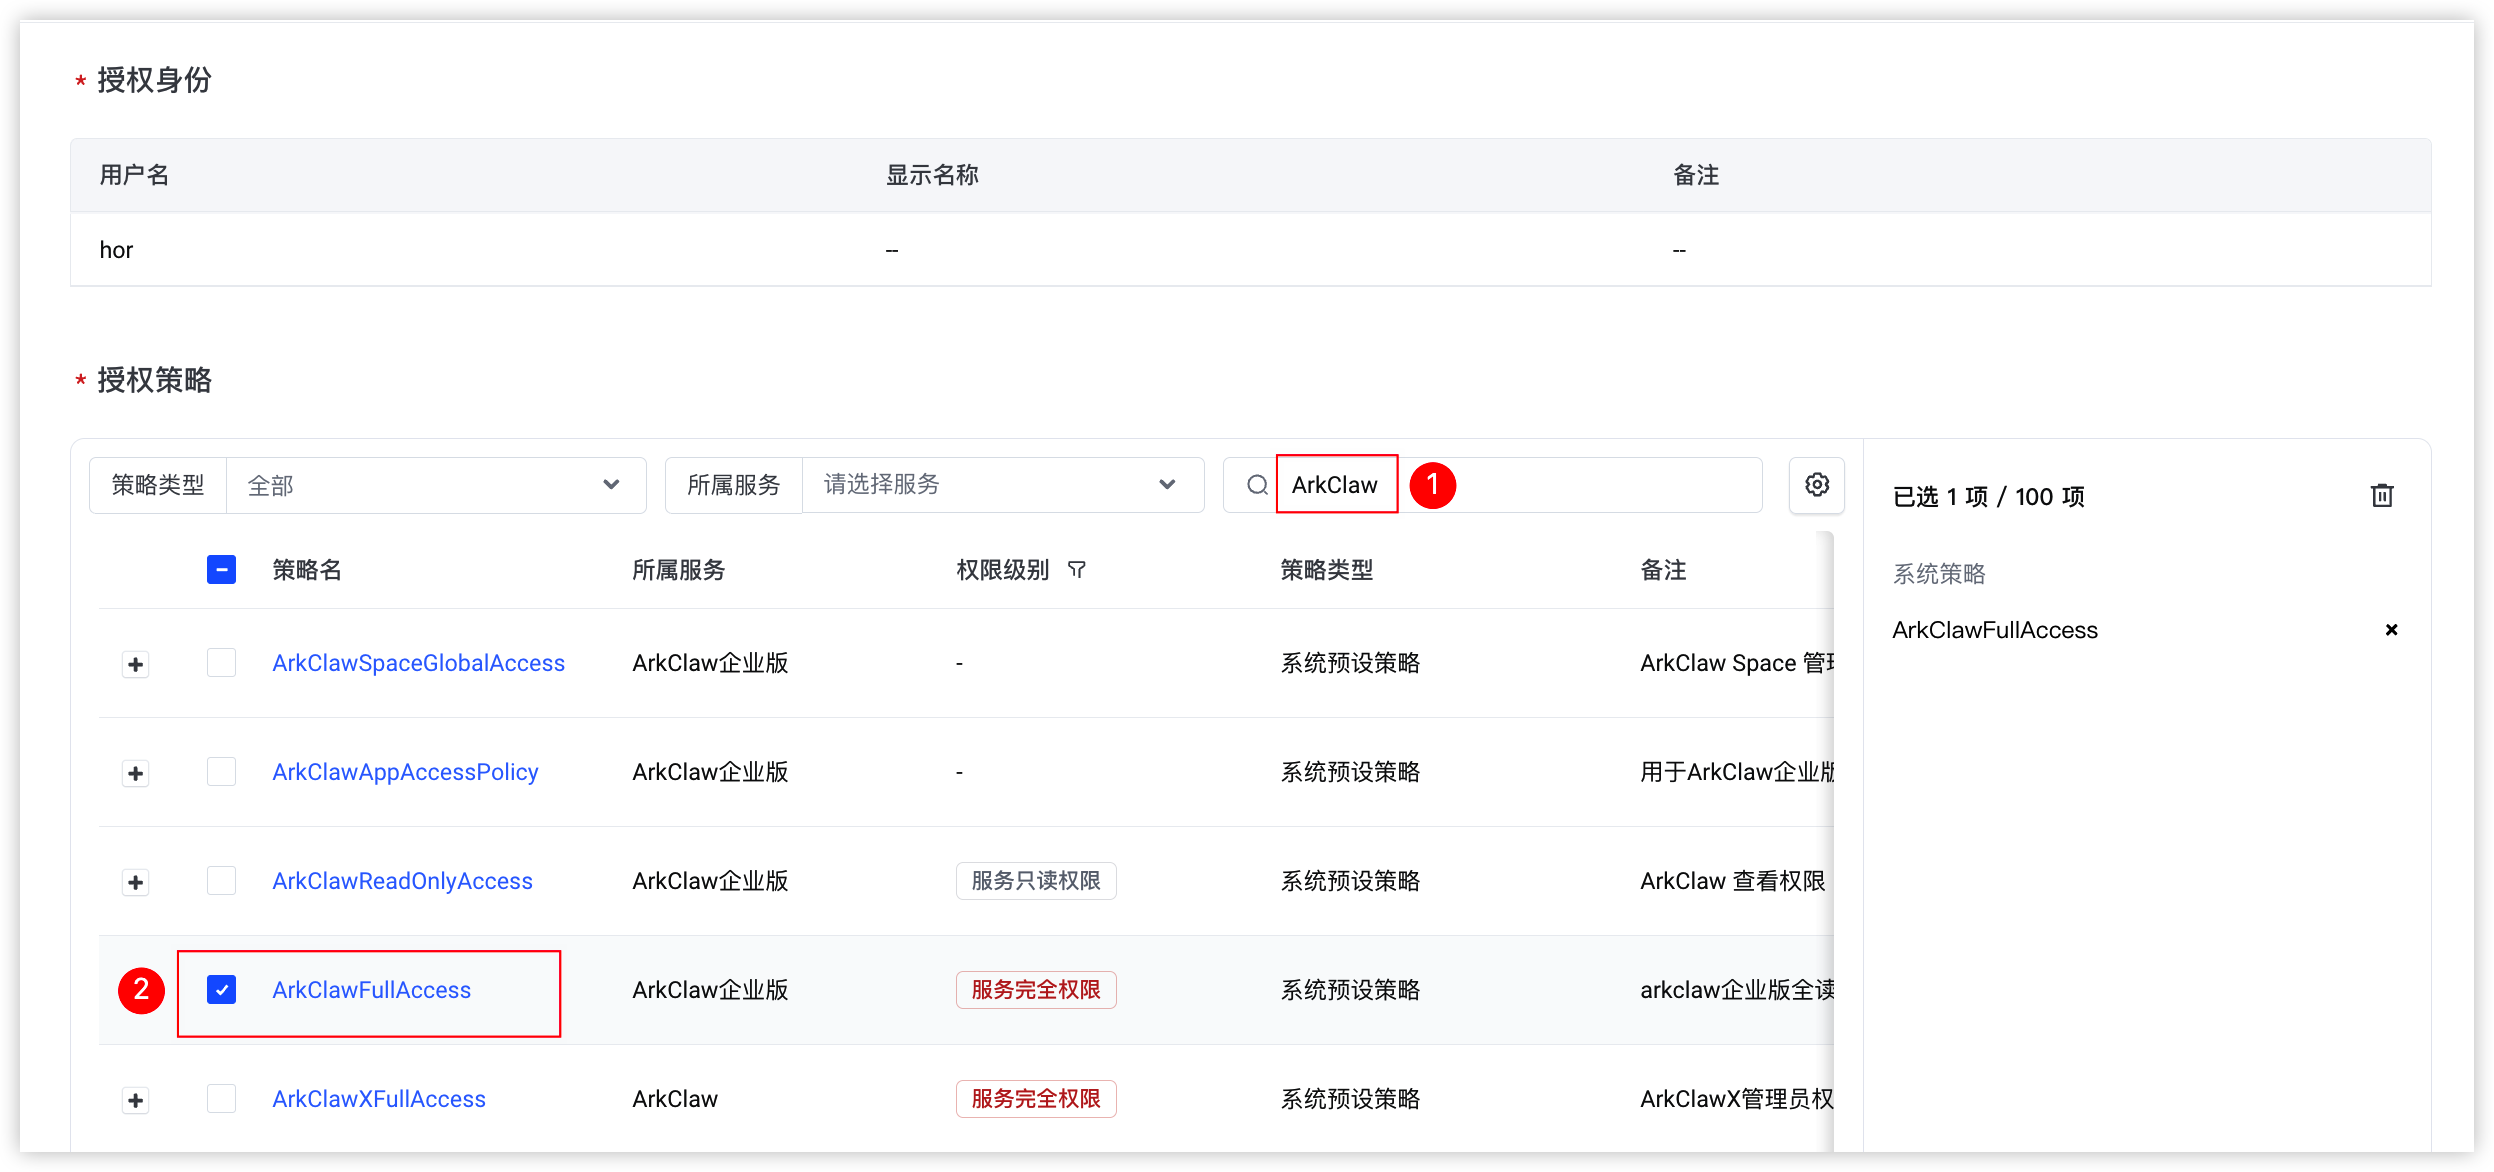
- 单击“提交”按钮,授权后立即生效。
-
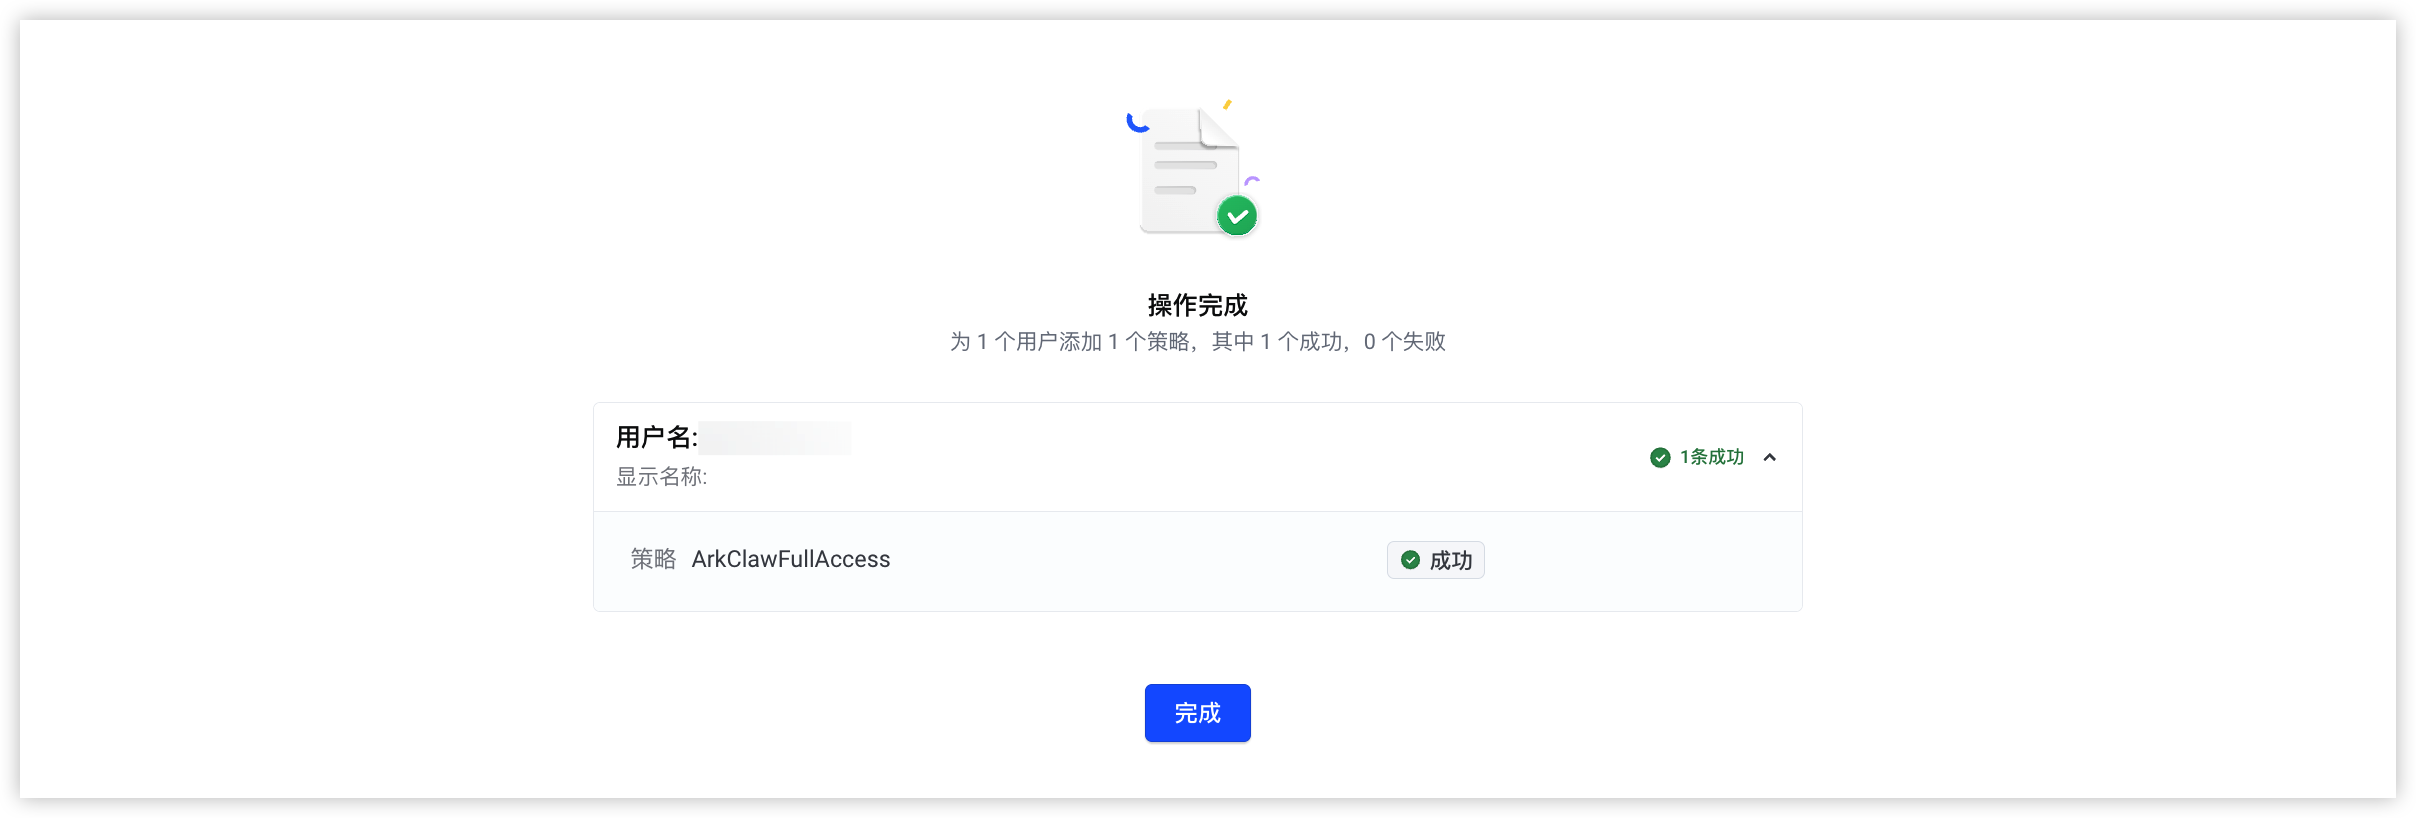
- 使用IAM用户登录ArkClaw企业版控制台,管理并使用ArkClaw企业版资源。
- 使用主账号或有权限的IAM账号登录访问控制控制台。
- 在左侧导航树,选择“用户管理 > 用户组”。
- 在搜索框中输入目标用户组的名称,按“回车”键,单击目标用户组操作列的“添加权限”按钮。
-
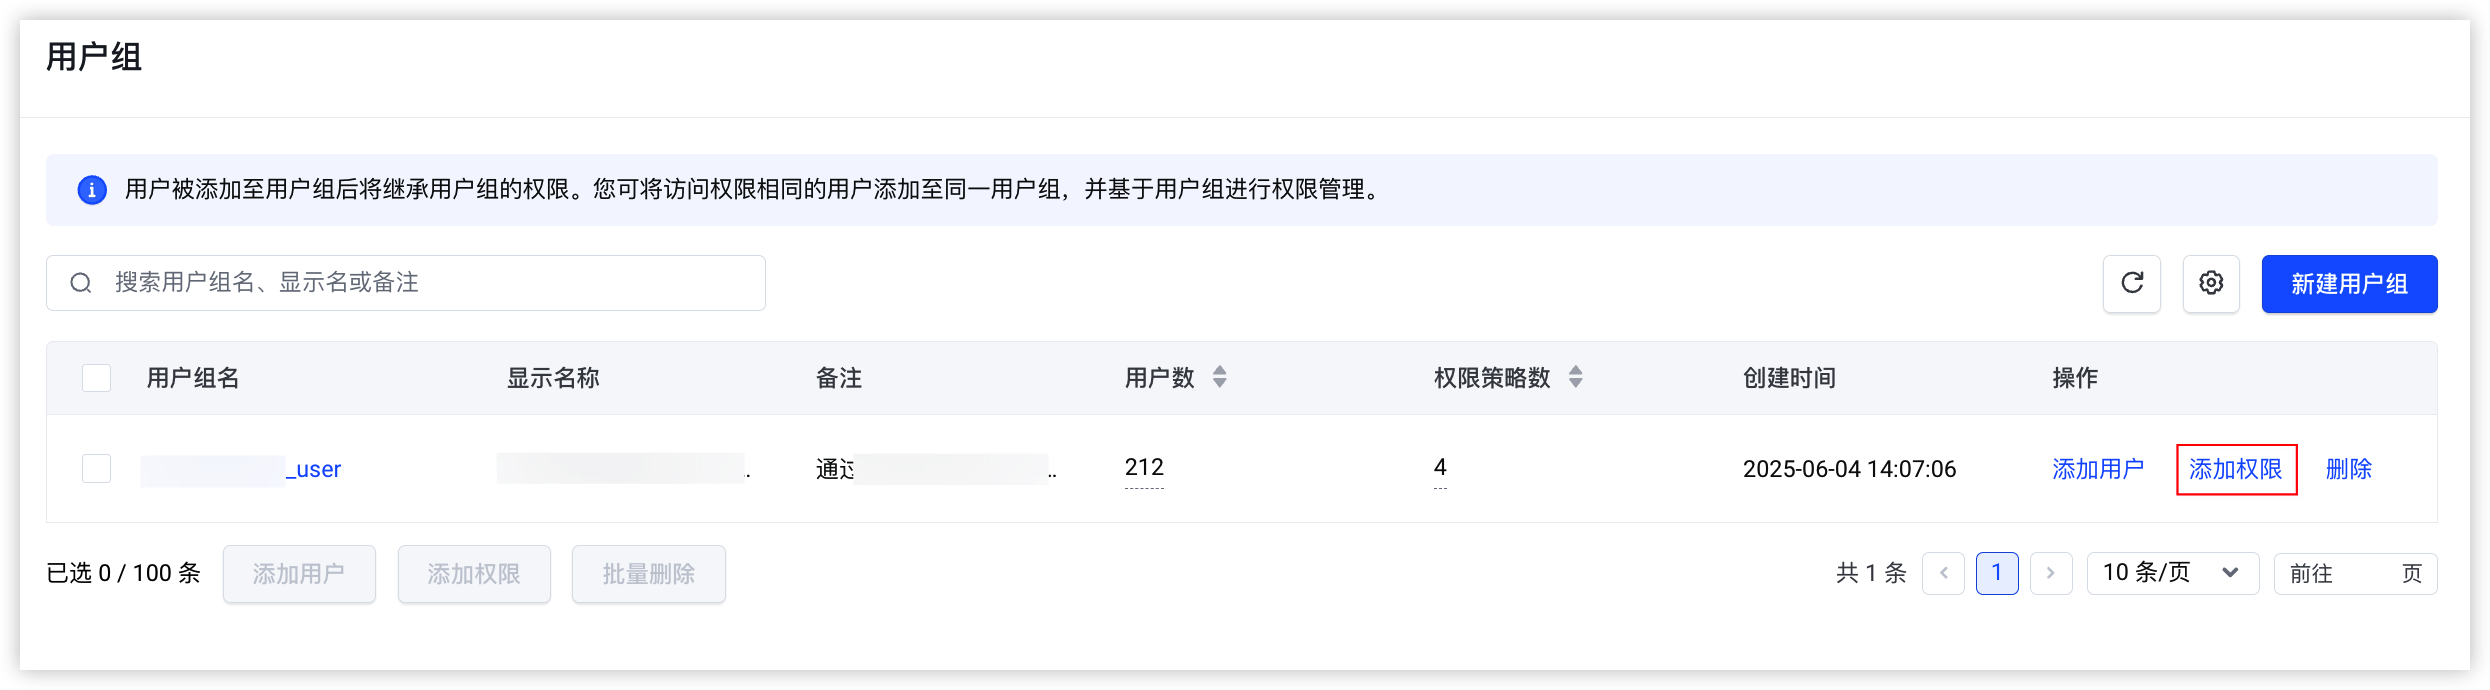
- 在“添加授权”页签下,搜索策略名称关键词“ArkClaw”,勾选策略ArkClawFullAccess。
-
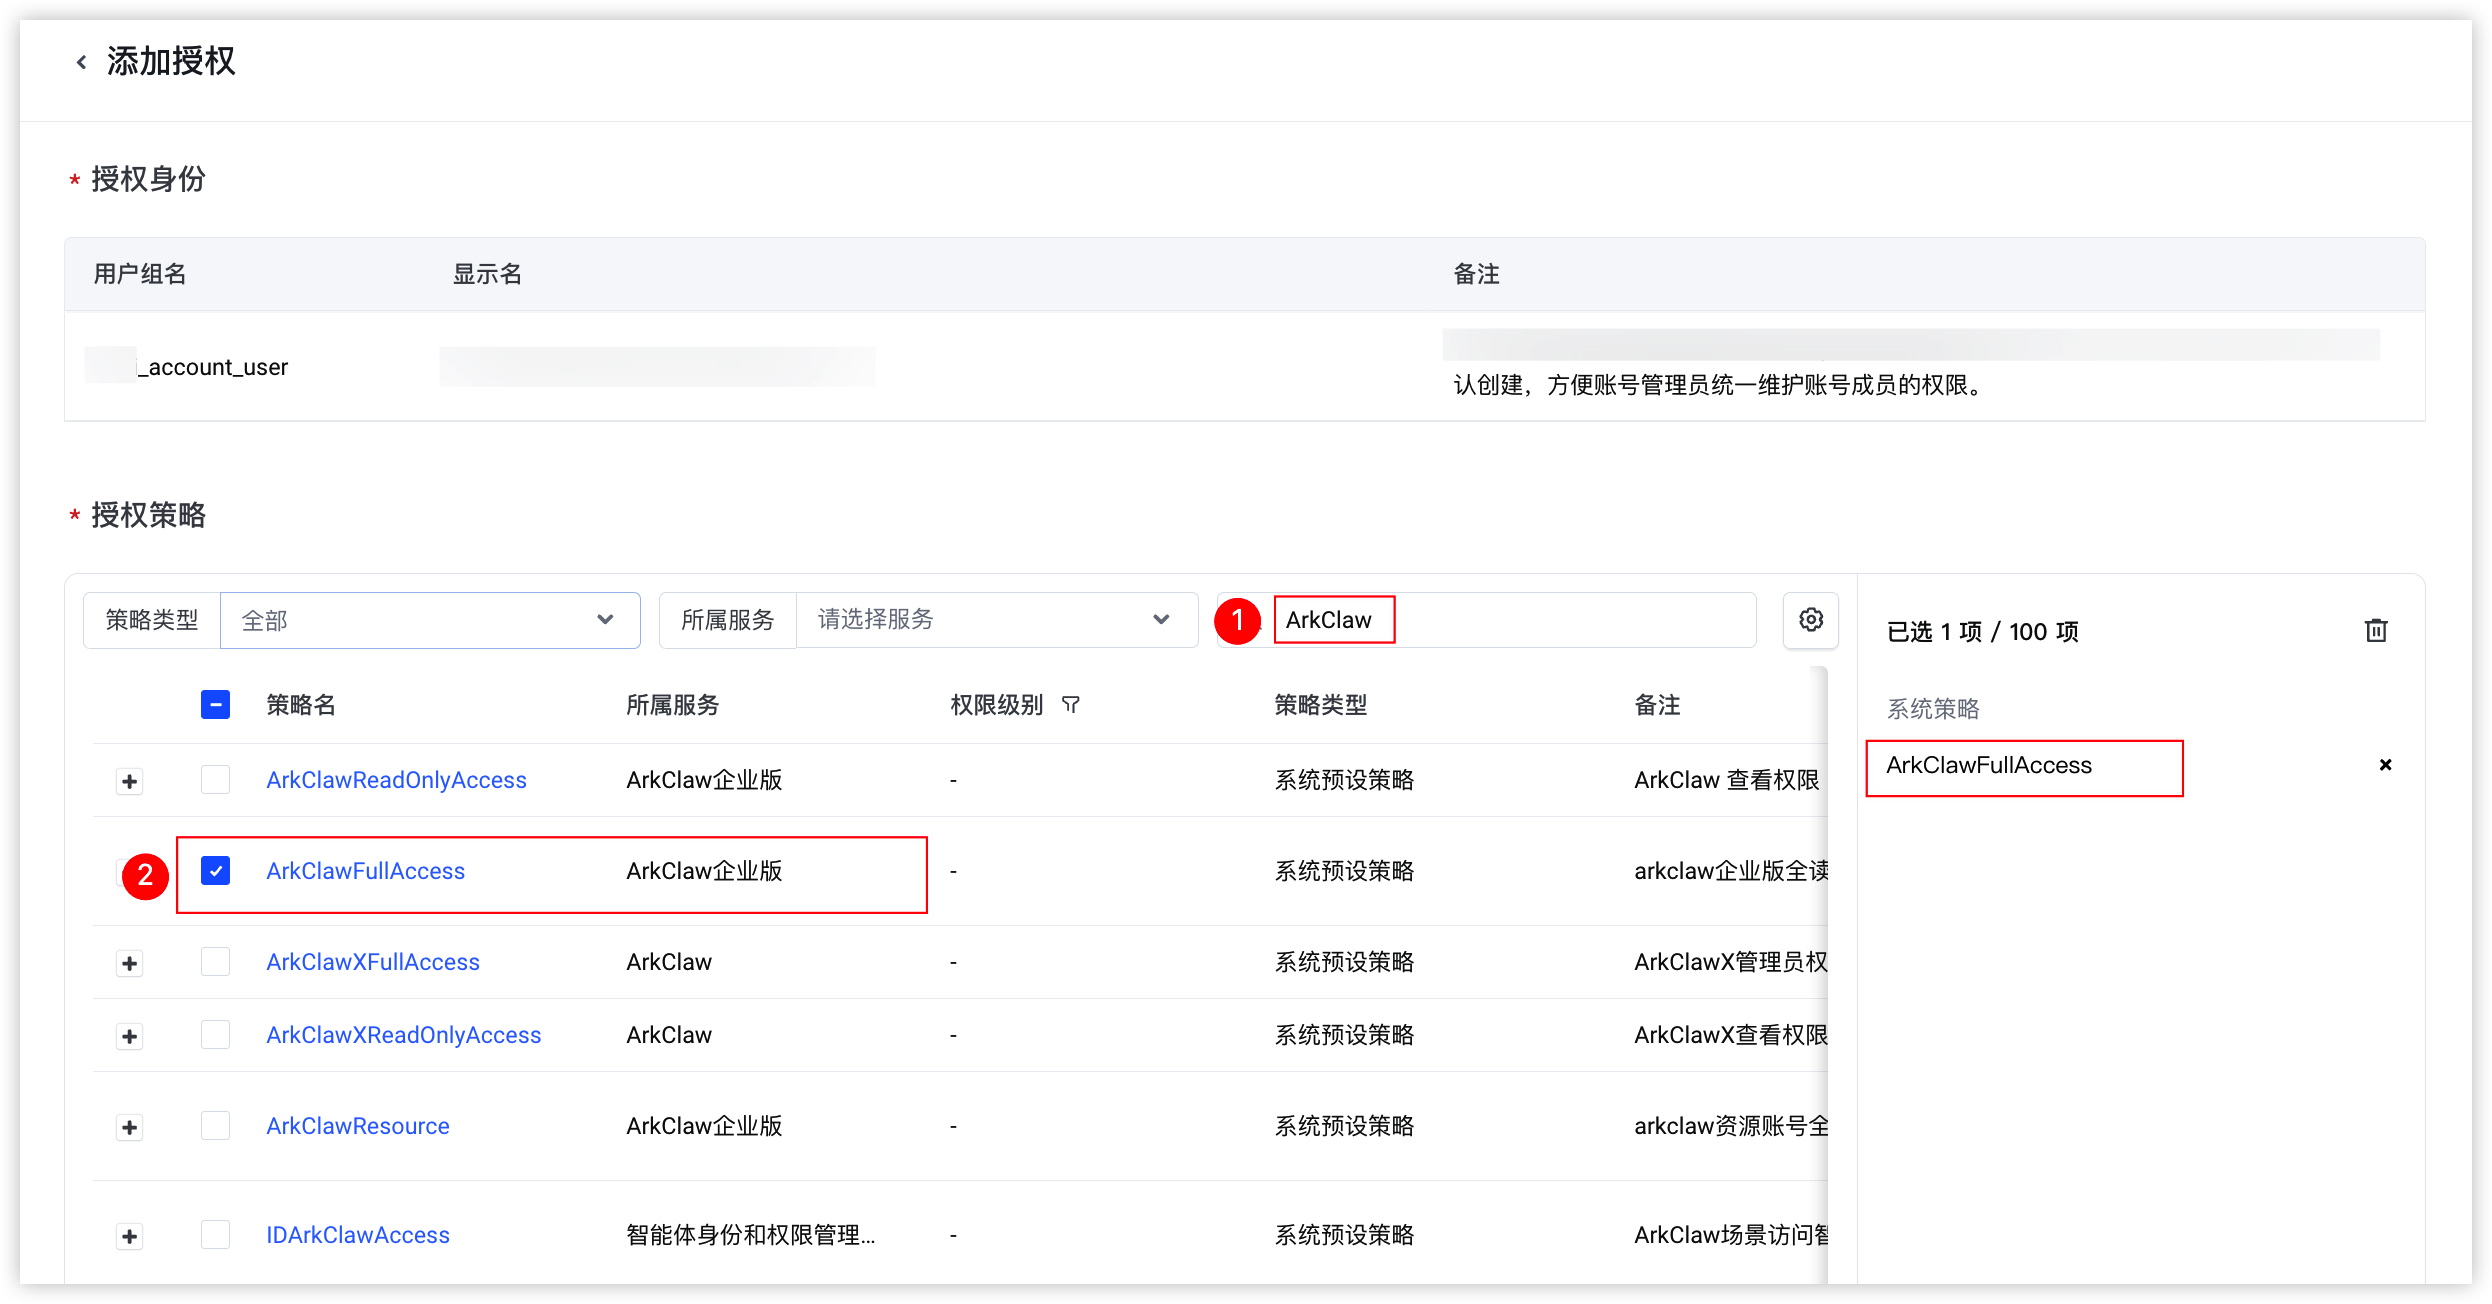
- 单击“提交”按钮,授权后立即生效。
-
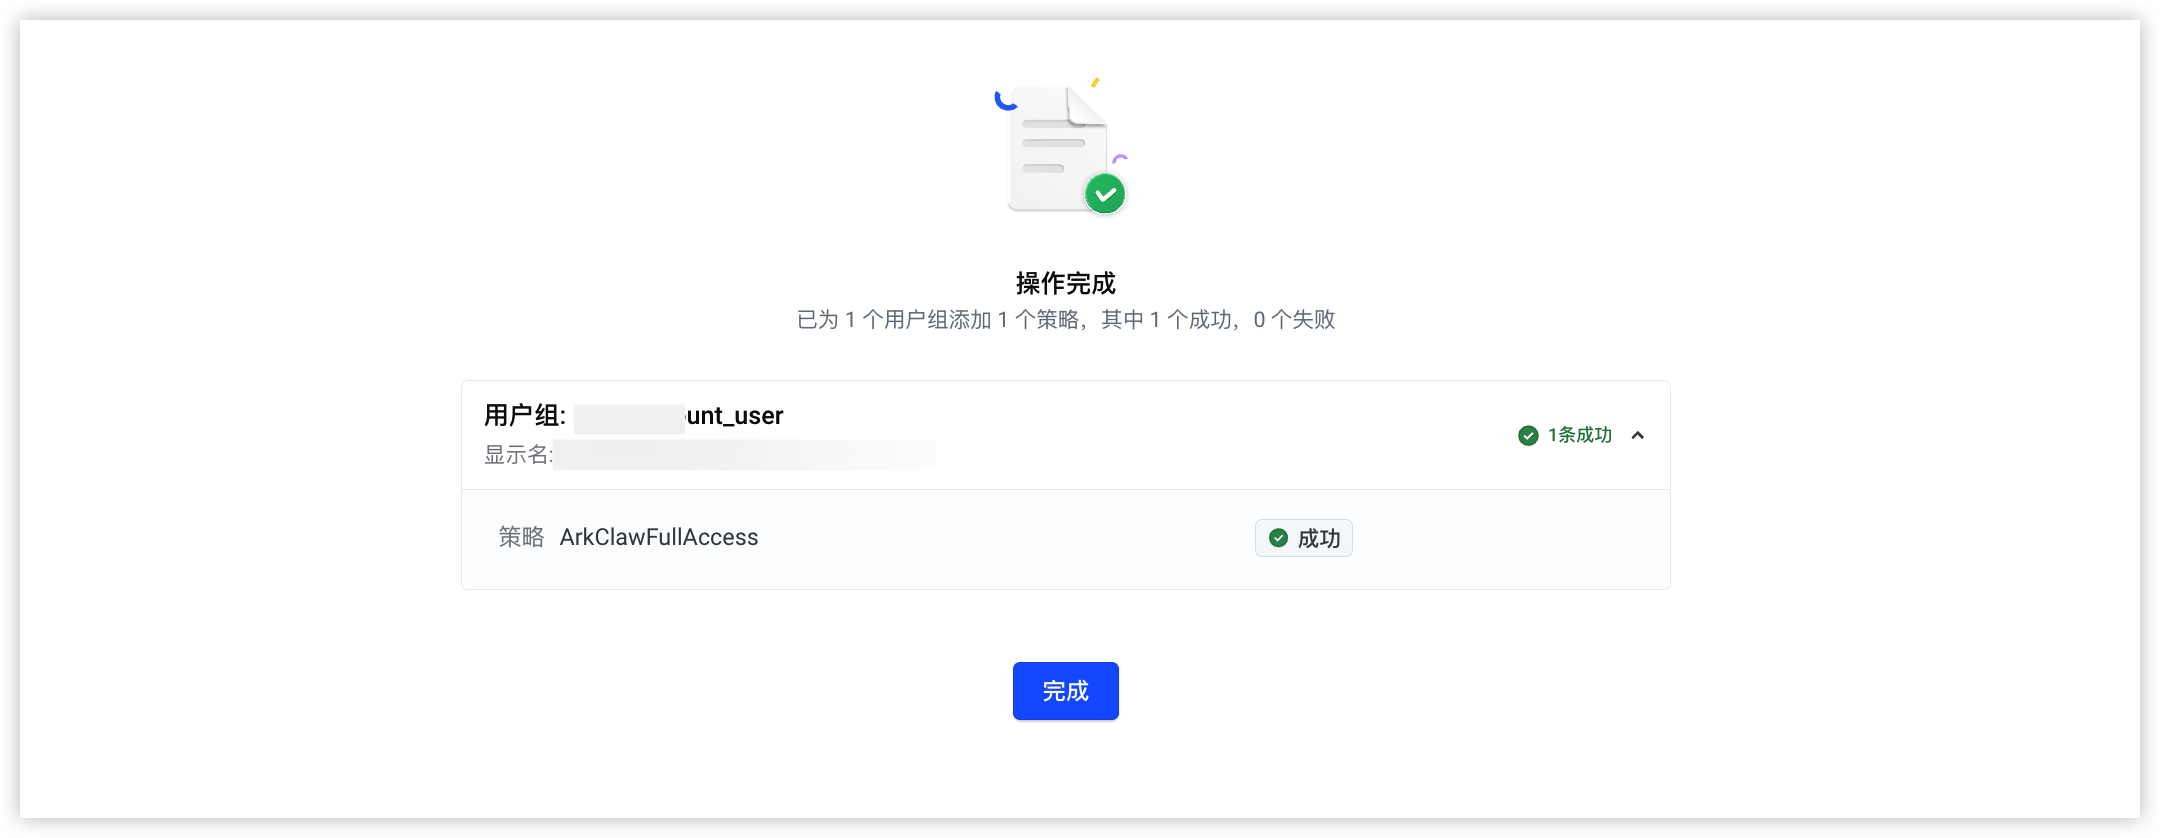
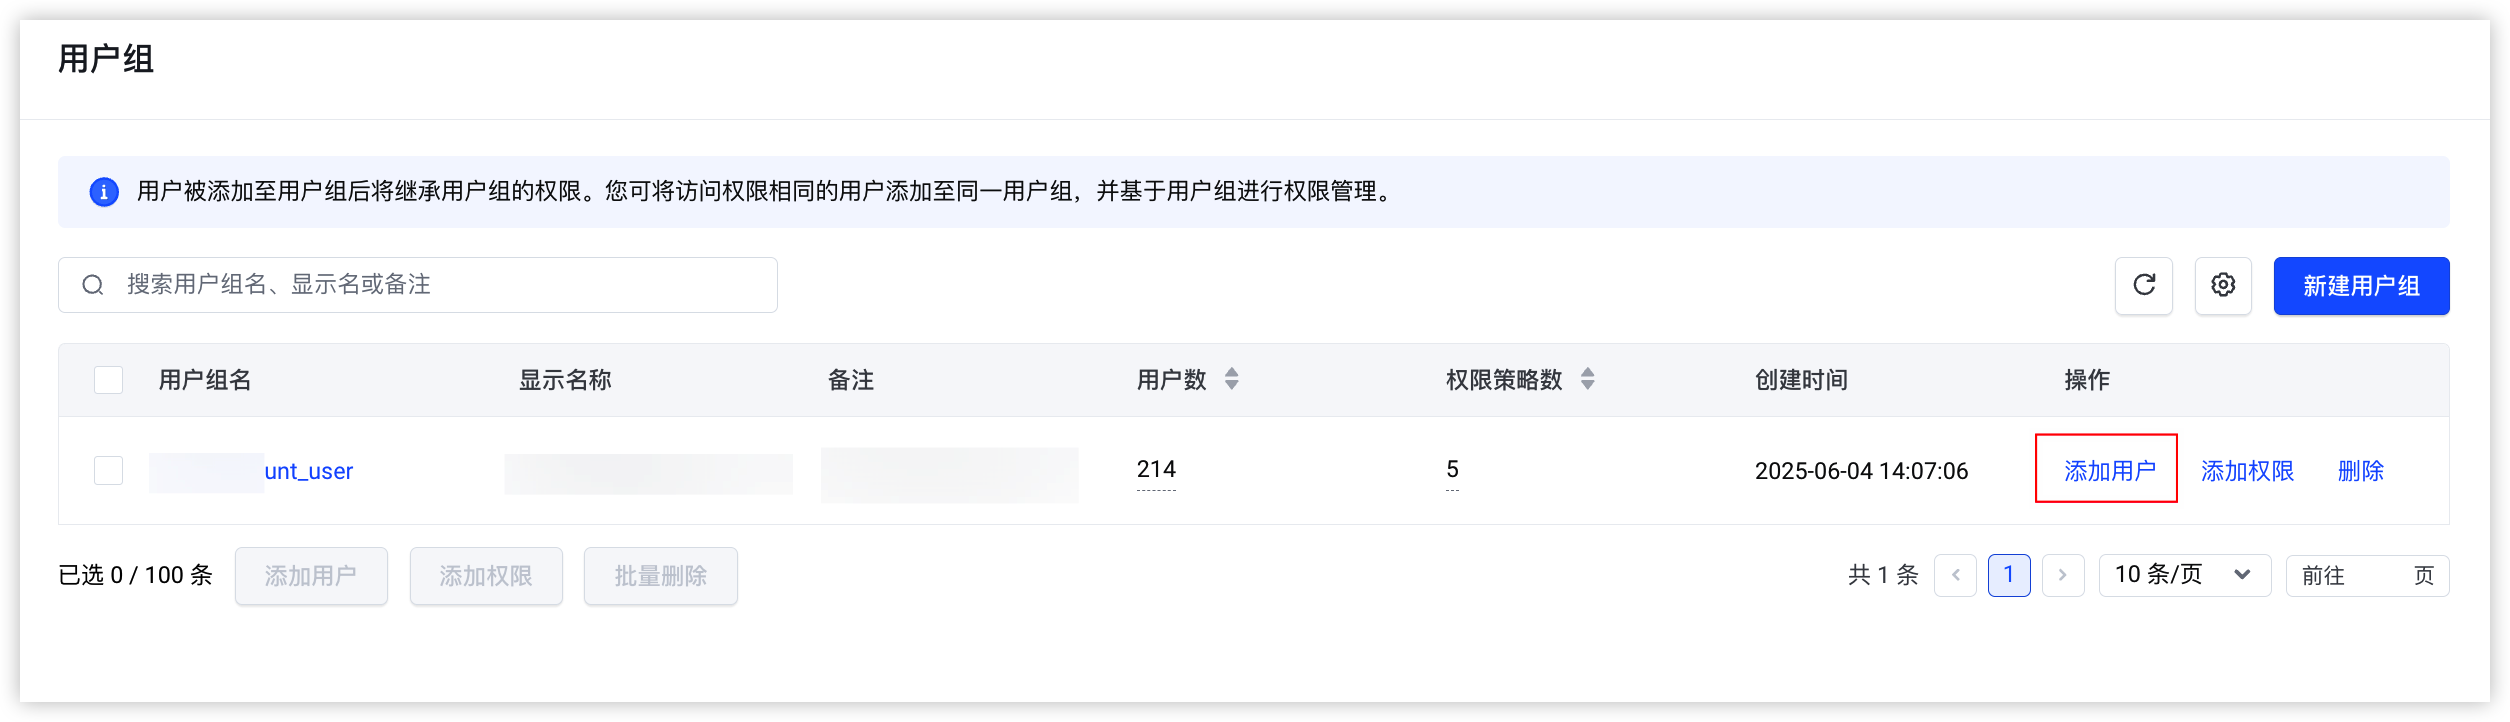
- 在用户组页面,单击目标用户组操作列的“添加用户”按钮,把用户添加进有权限的用户组。
-
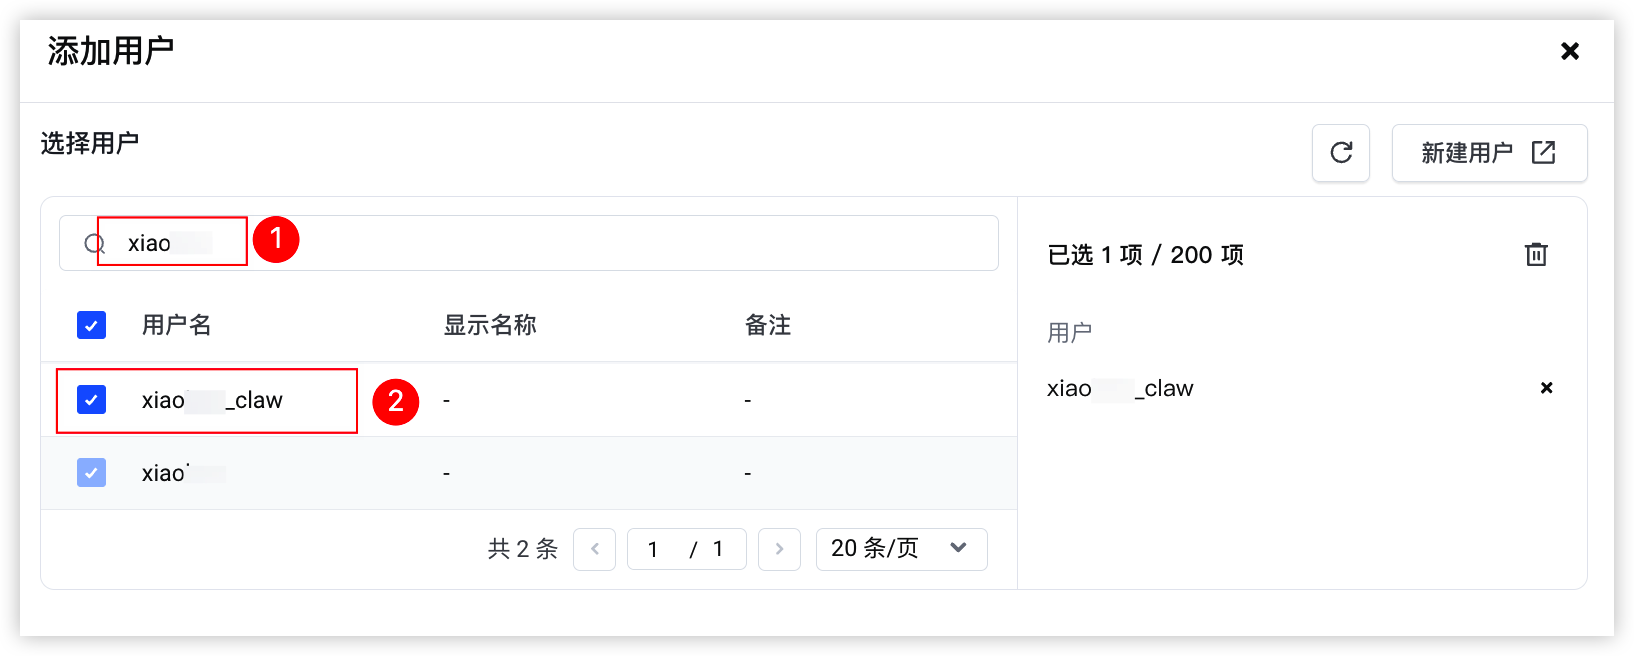
- 在添加用户中搜索目标IAM用户,勾选目标IAM用户,单击“确定”按钮。
-
- 使用IAM用户登录ArkClaw企业版控制台,管理并使用ArkClaw企业版资源
场景二:授予项目权限
- 使用主账号或有权限的IAM账号登录访问控制控制台。
- 在左侧导航树,选择“用户管理 > 用户”。
- 为IAM用户添加所需策略。
- 在搜索框中输入目标IAM用户的名称,按“回车”键,单击目标IAM用户操作列的“添加权限”按钮。
-
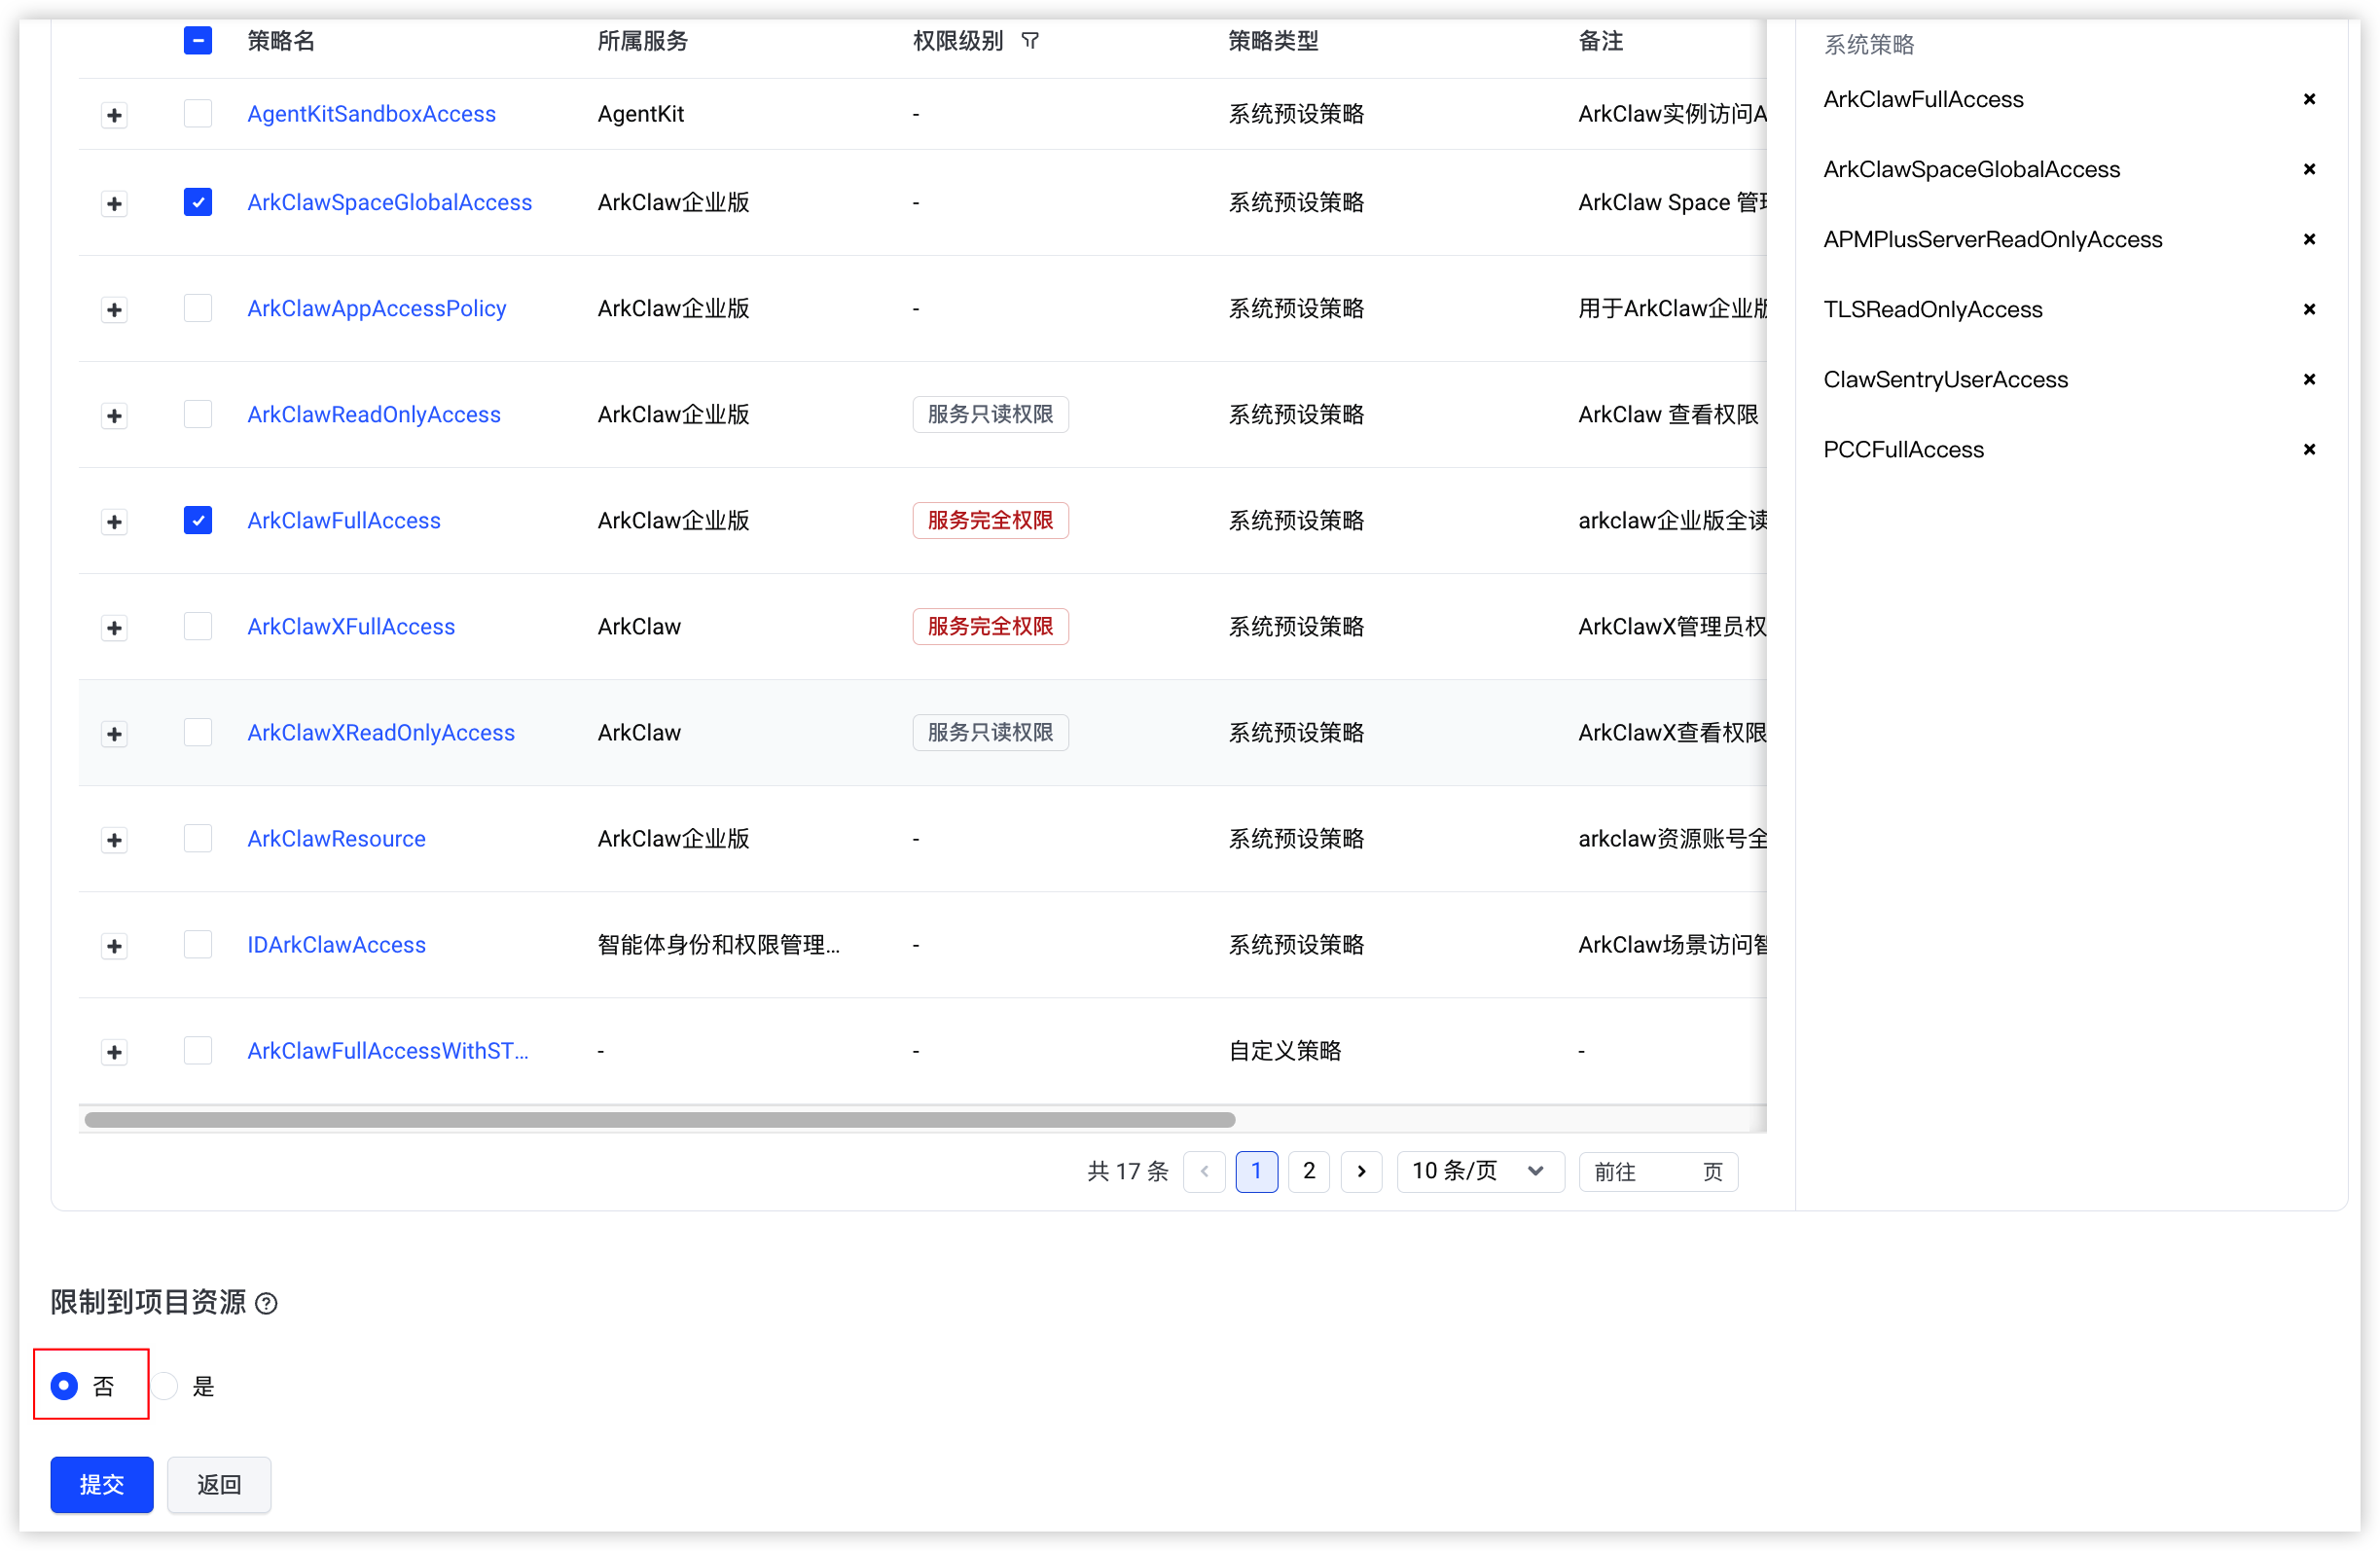
- 在“添加授权”页签下,搜索策略名称“ArkClawFullAccess”并勾选策略ArkClawFullAccess,同样的方法搜索并勾选策略ArkClawSpaceGlobalAccess、APMPlusServerReadOnlyAccess、TLSReadOnlyAccess、ClawSentryUserAccess、PCCFullAccess。
-
- 选项“限制到项目资源”选择“否”,单击“提交”按钮,授权后立即生效。
-
- 为IAM用户的ArkClawFullAccess策略配置项目权限。
- 在访问控制控制台左侧导航树中选择“用户管理 > 用户”。
-
- 在用户列表中,通过用户名、用户ID、显示名等信息搜索出目标用户,然后单击用户名。
-
- 在用户详情“权限”页签下,单击ArkClawFullAccess策略“操作”列的“修改项目限制”按钮。
-
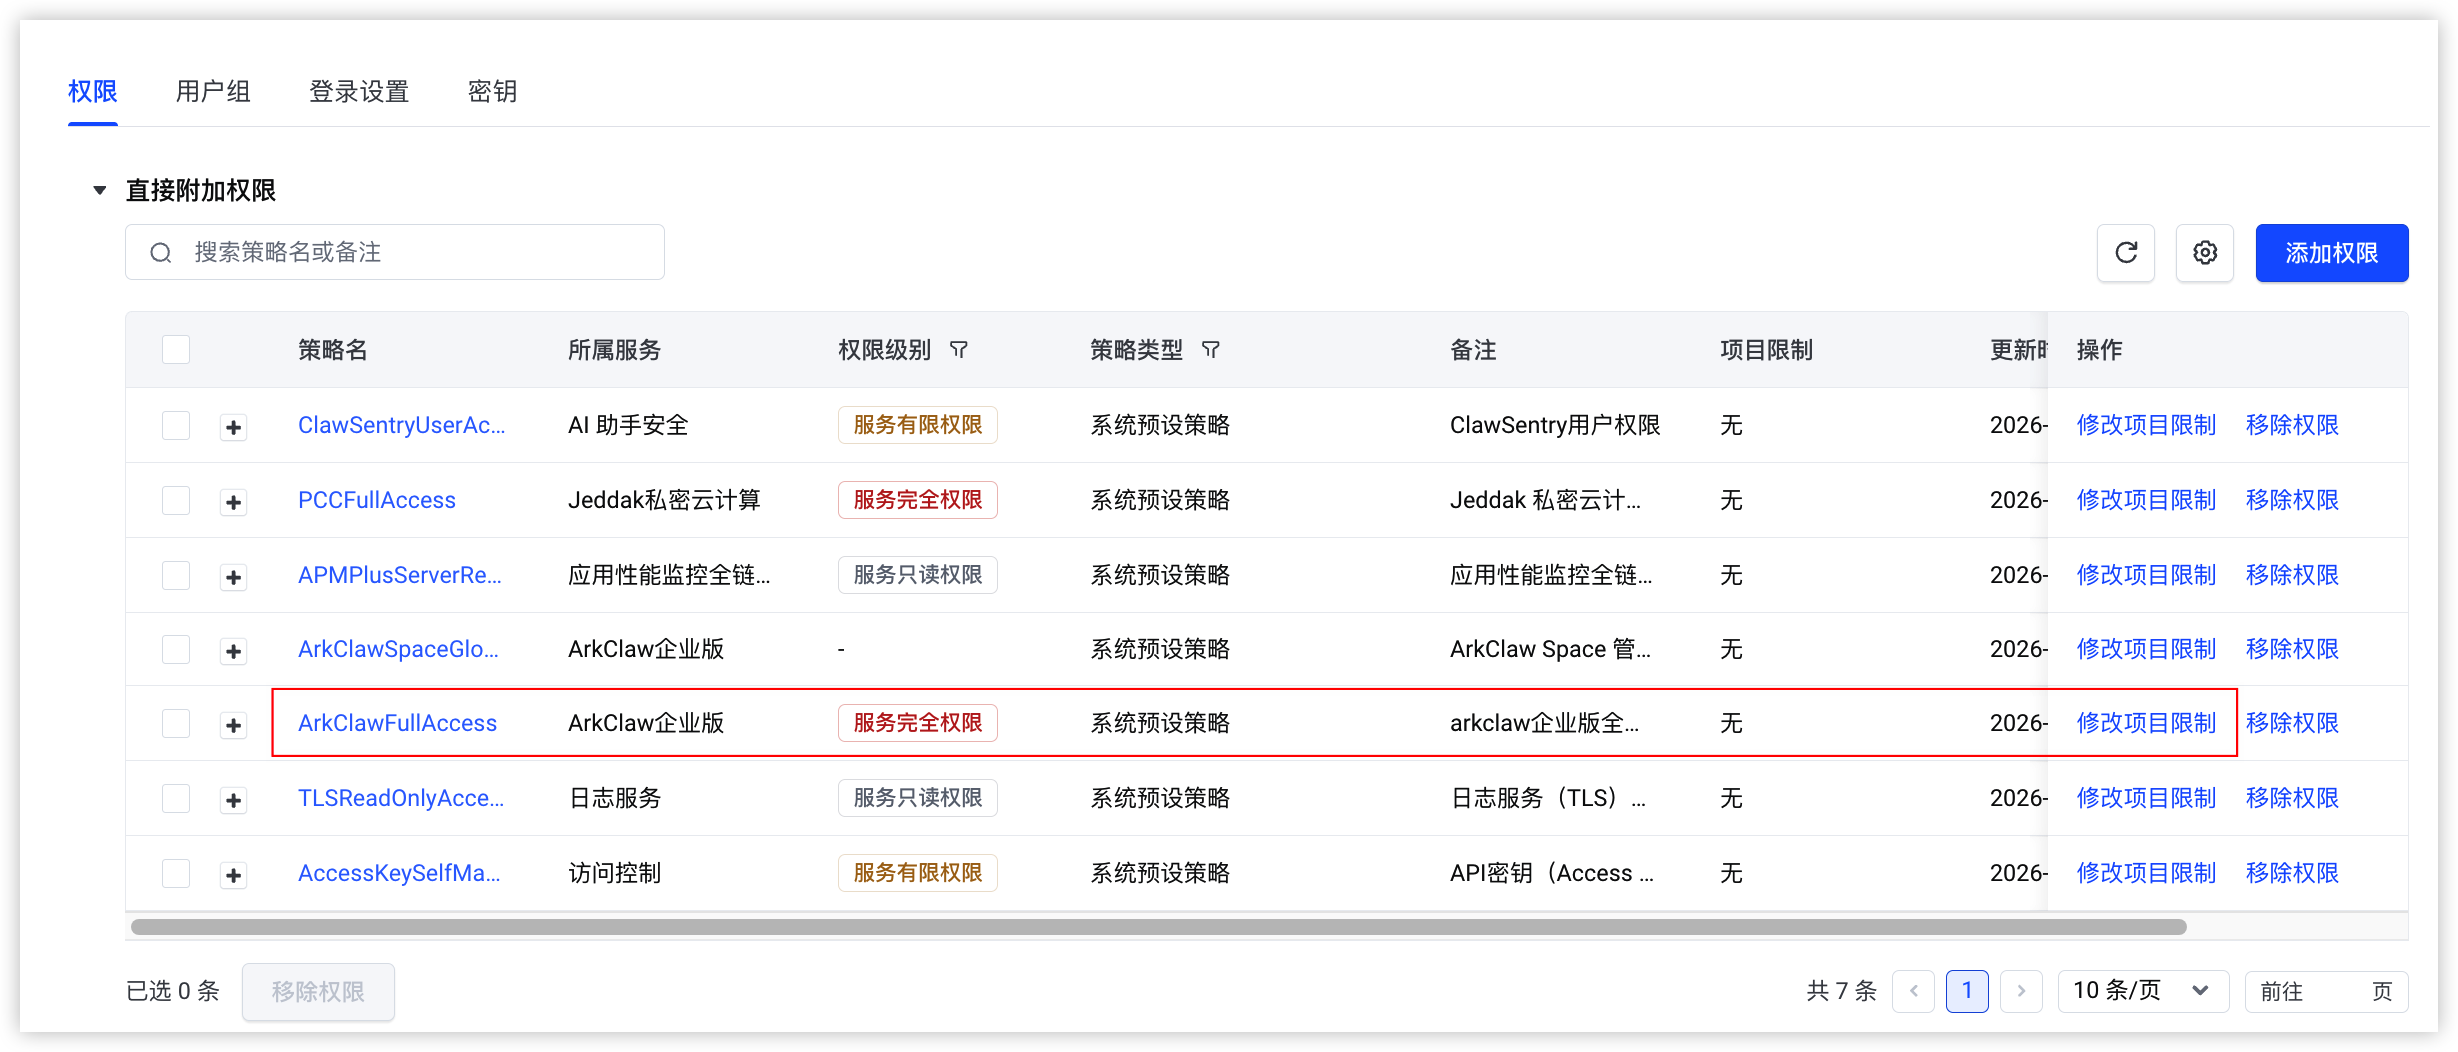
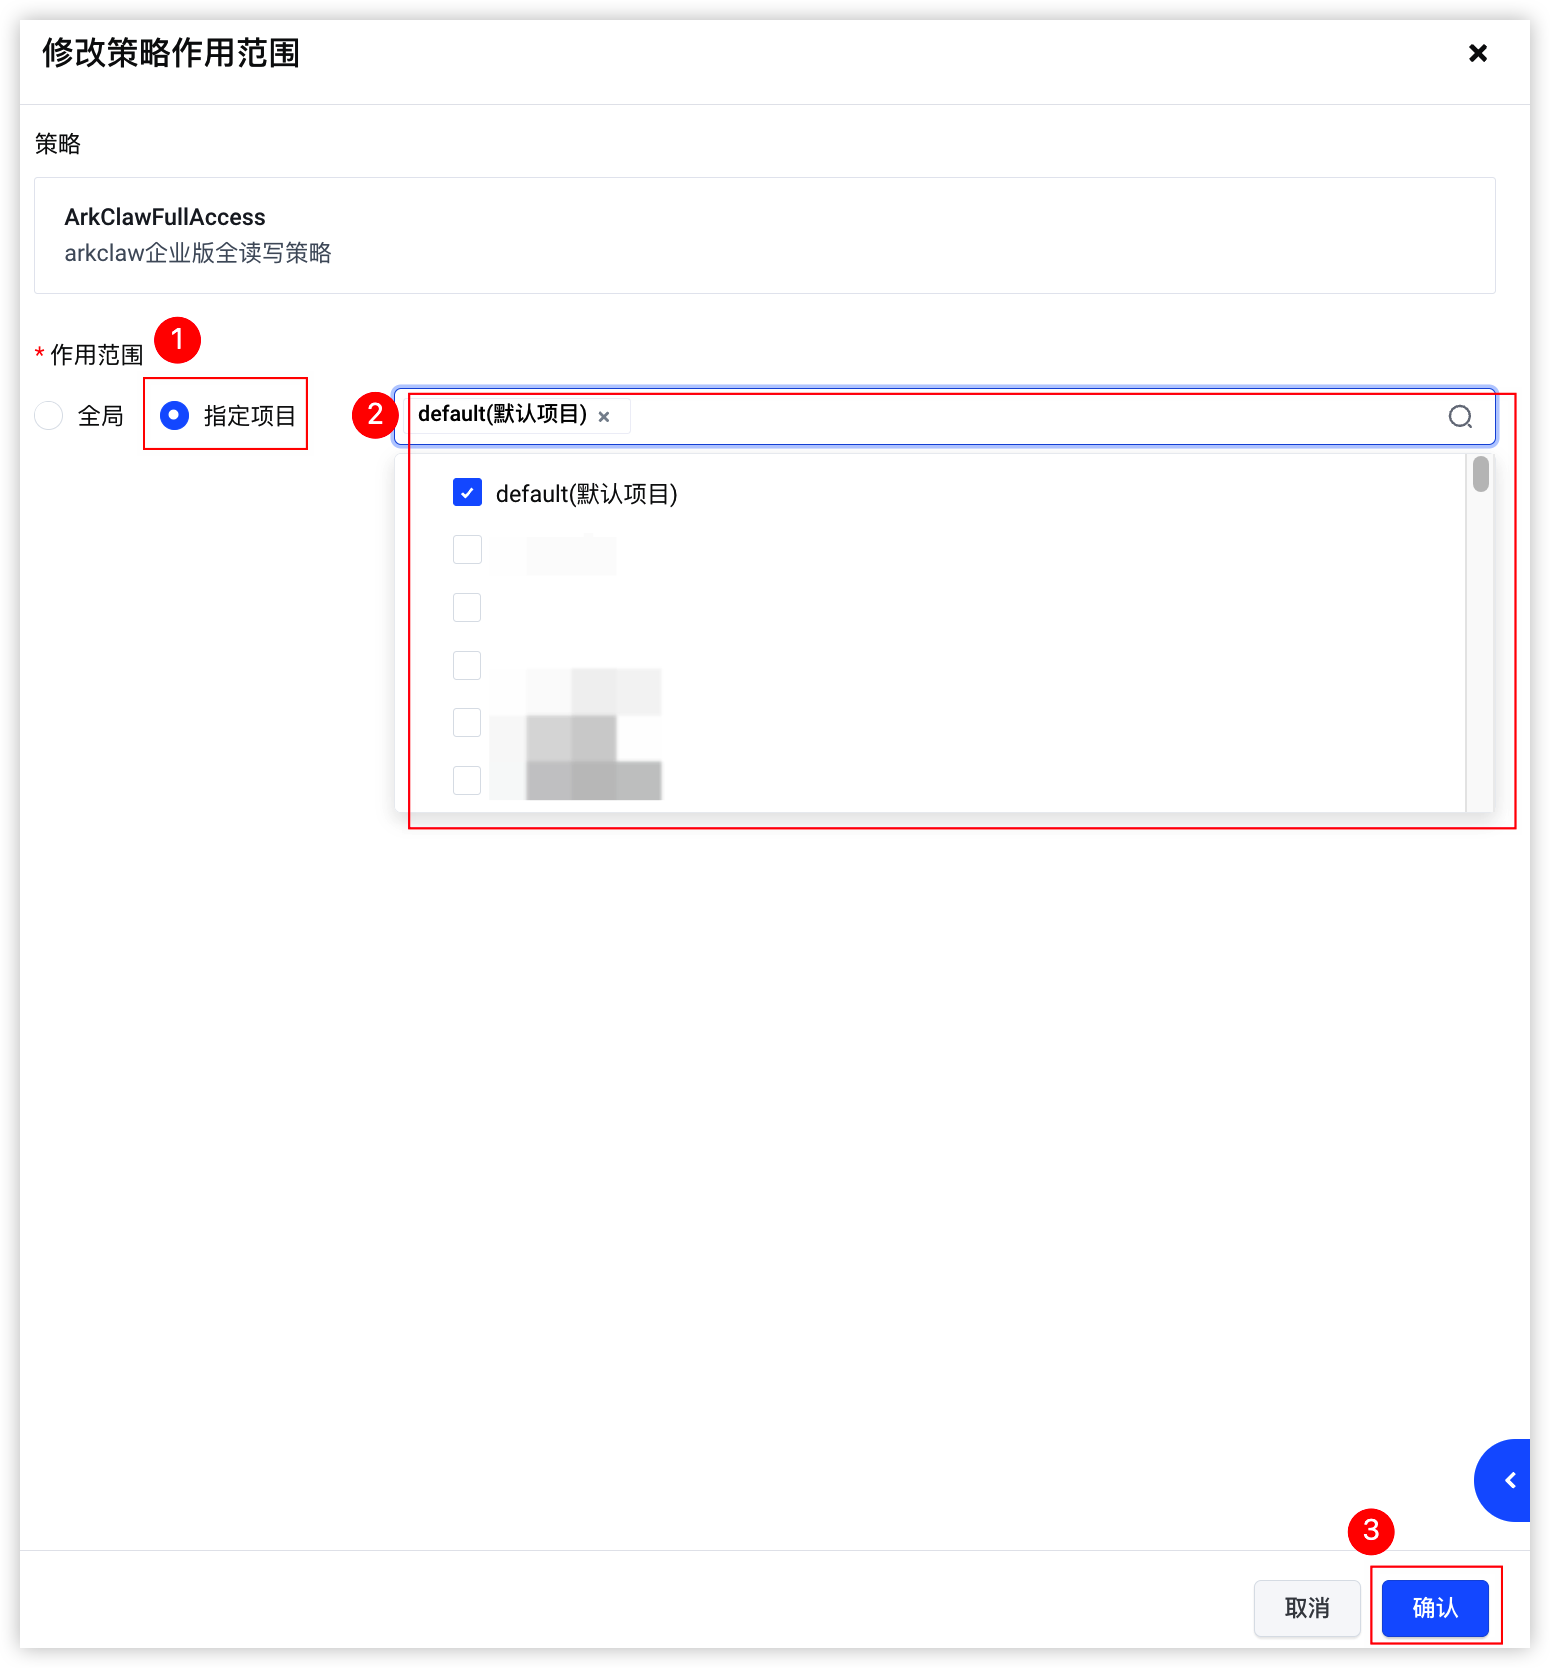
- 作用范围选择“指定项目”,在下拉框中选择目标空间所在项目,单击“确定”按钮,完成操作。
-
- 使用IAM用户登录ArkClaw企业版控制台,管理并使用ArkClaw企业版资源。
- 使用主账号或有权限的IAM账号登录访问控制控制台。
- 在左侧导航树,选择“用户管理 > 用户组”。
- 为用户组添加所需策略。
- 在搜索框中输入目标用户组的名称,按“回车”键,单击目标用户组操作列的“添加权限”按钮。
-
- 在“添加授权”页签下,搜索策略名称“ArkClawFullAccess”并勾选策略ArkClawFullAccess,同样的方法搜索并勾选策略ArkClawSpaceGlobalAccess、APMPlusServerReadOnlyAccess、TLSReadOnlyAccess、ClawSentryUserAccess、PCCFullAccess。
-
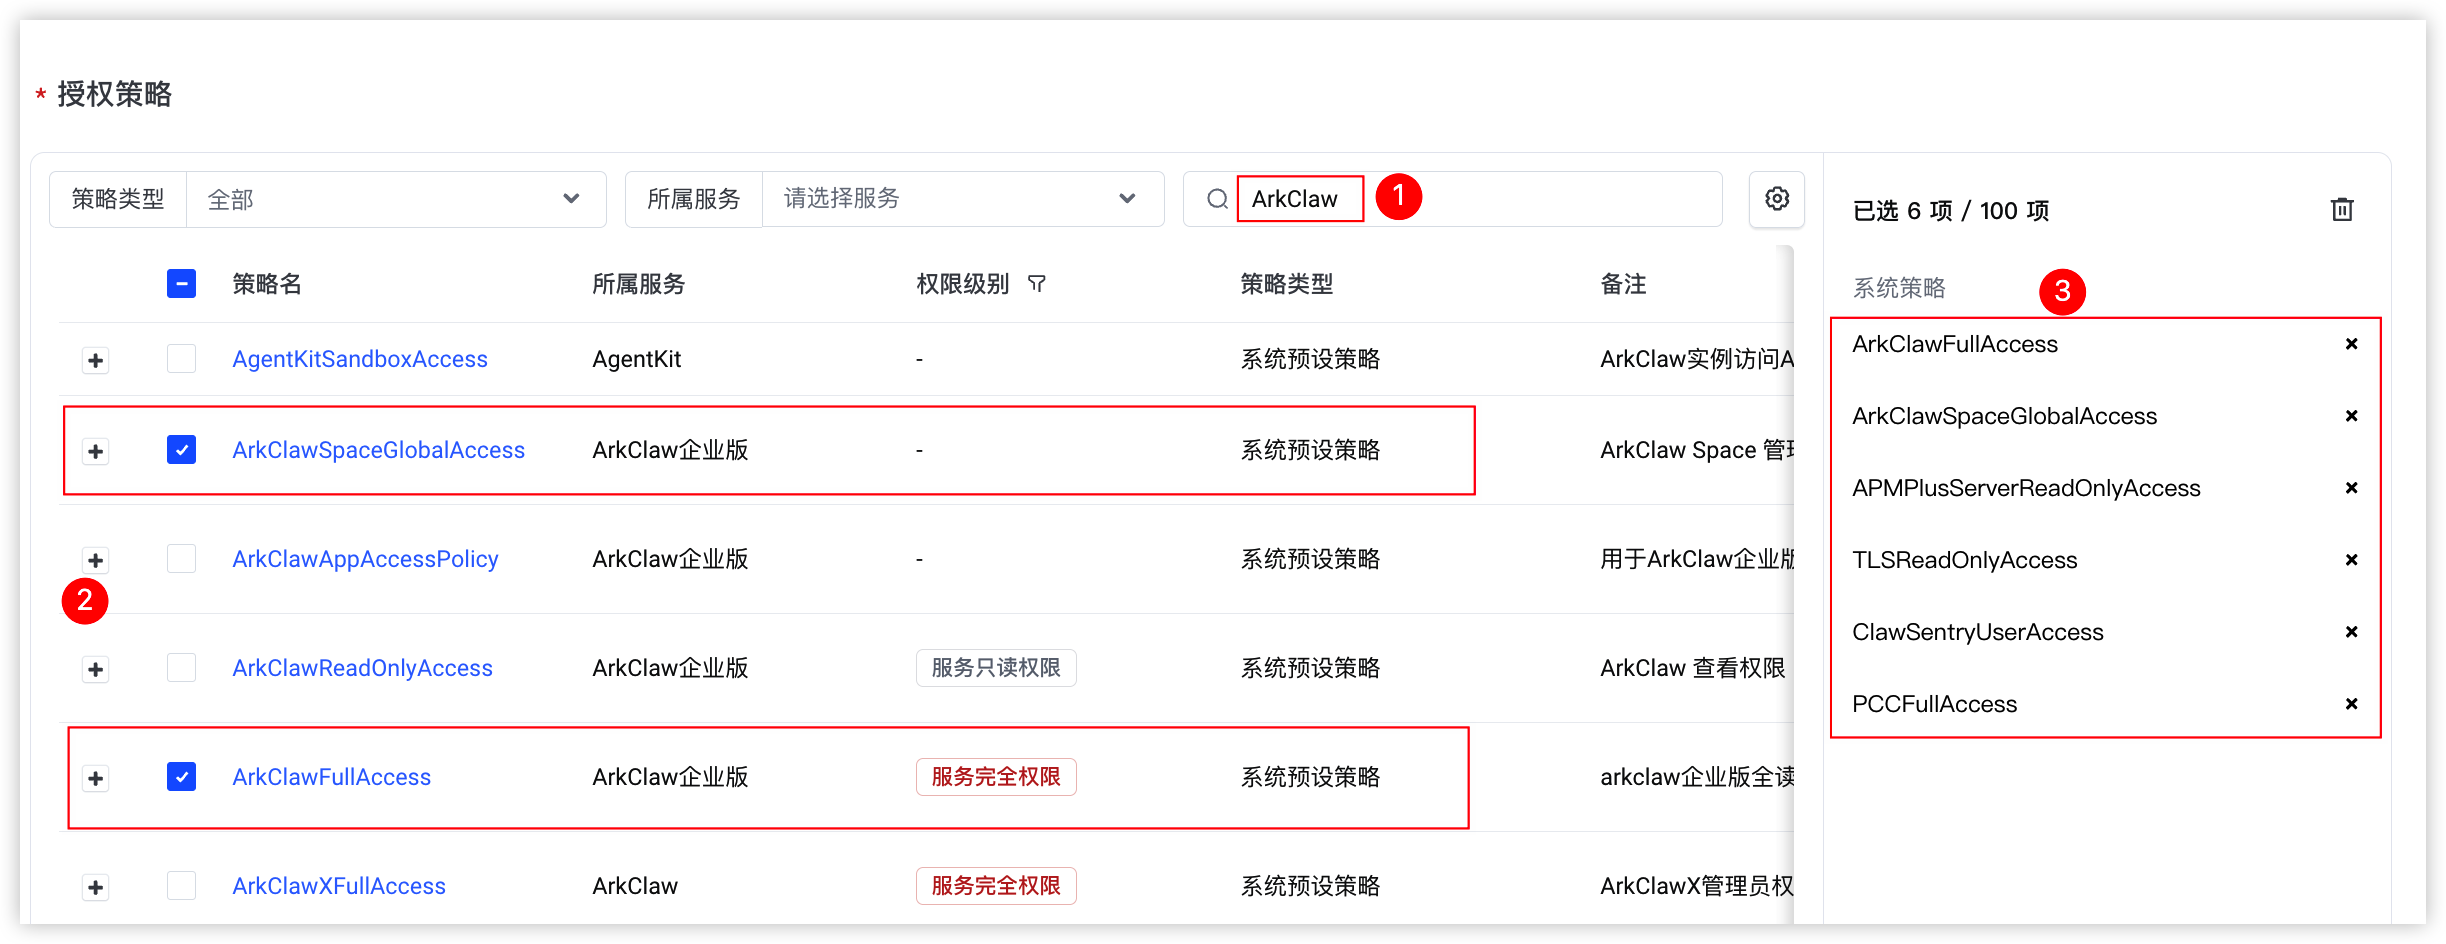
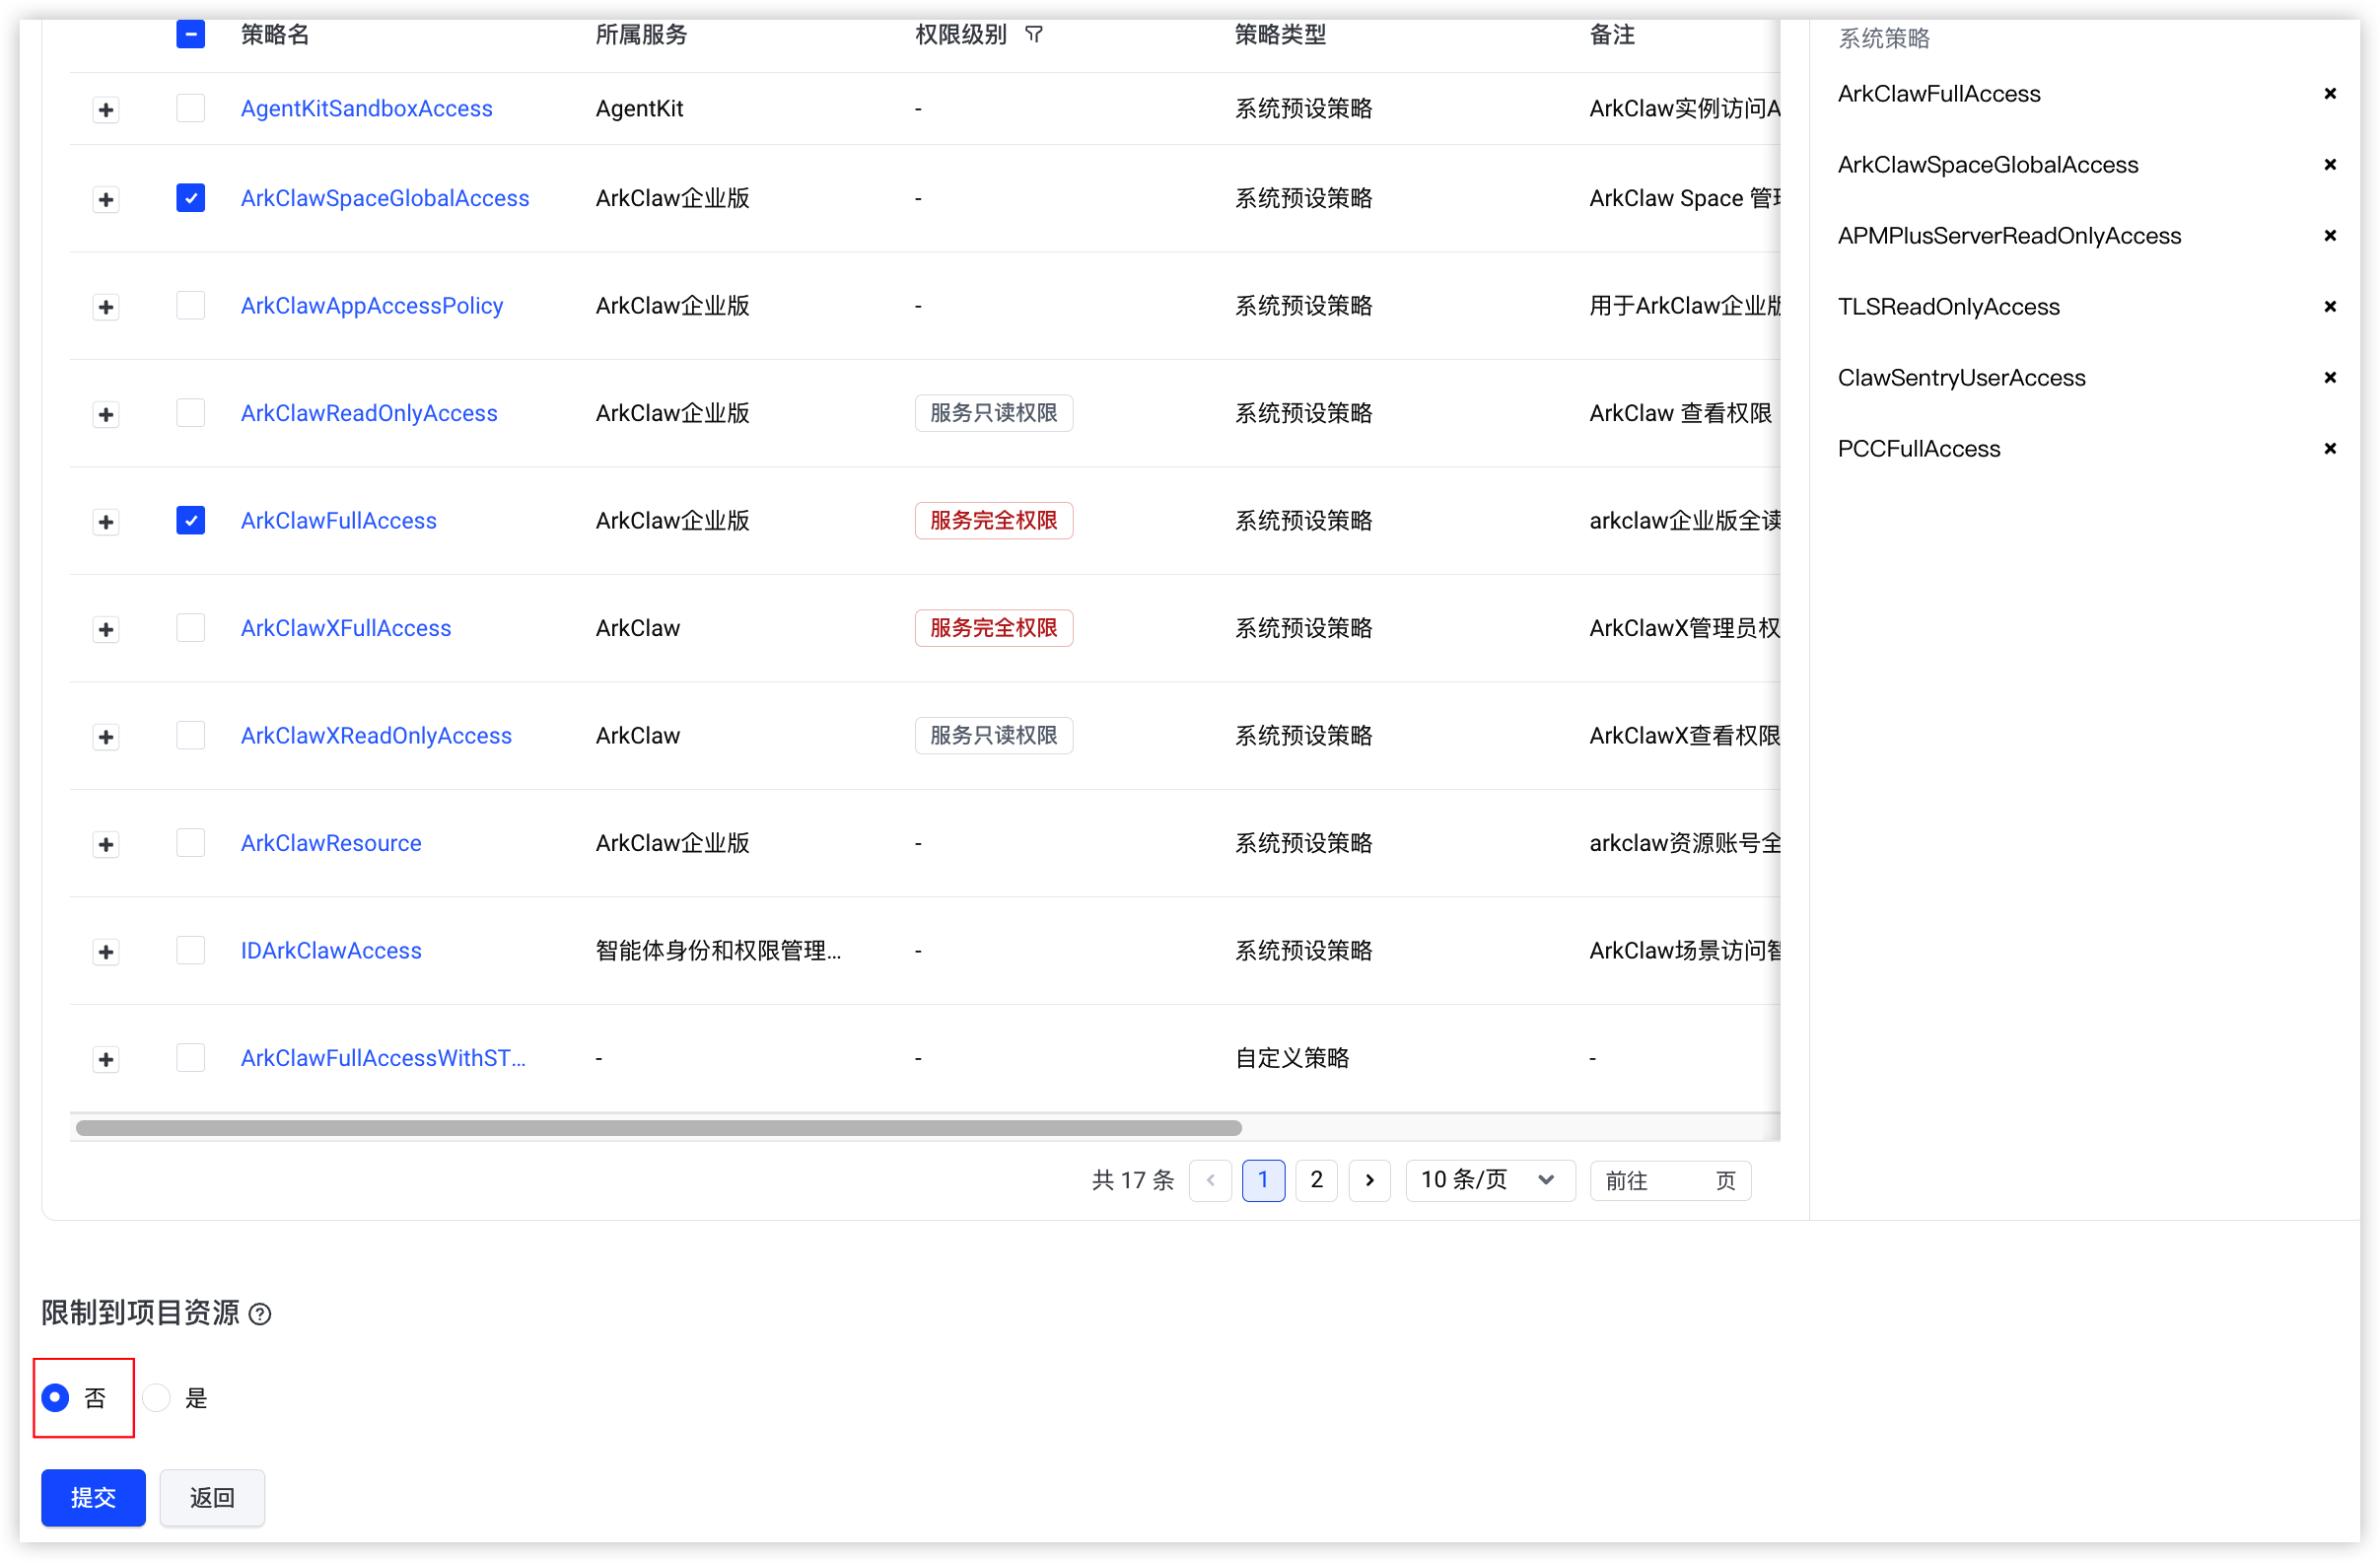
- 选项“限制到项目资源”选择“否”,单击“提交”按钮,授权后立即生效。
-
- 为用户组中的ArkClawFullAccess策略配置项目权限。
- 在访问控制控制台左侧导航树中选择“用户管理 > 用户组”。
-
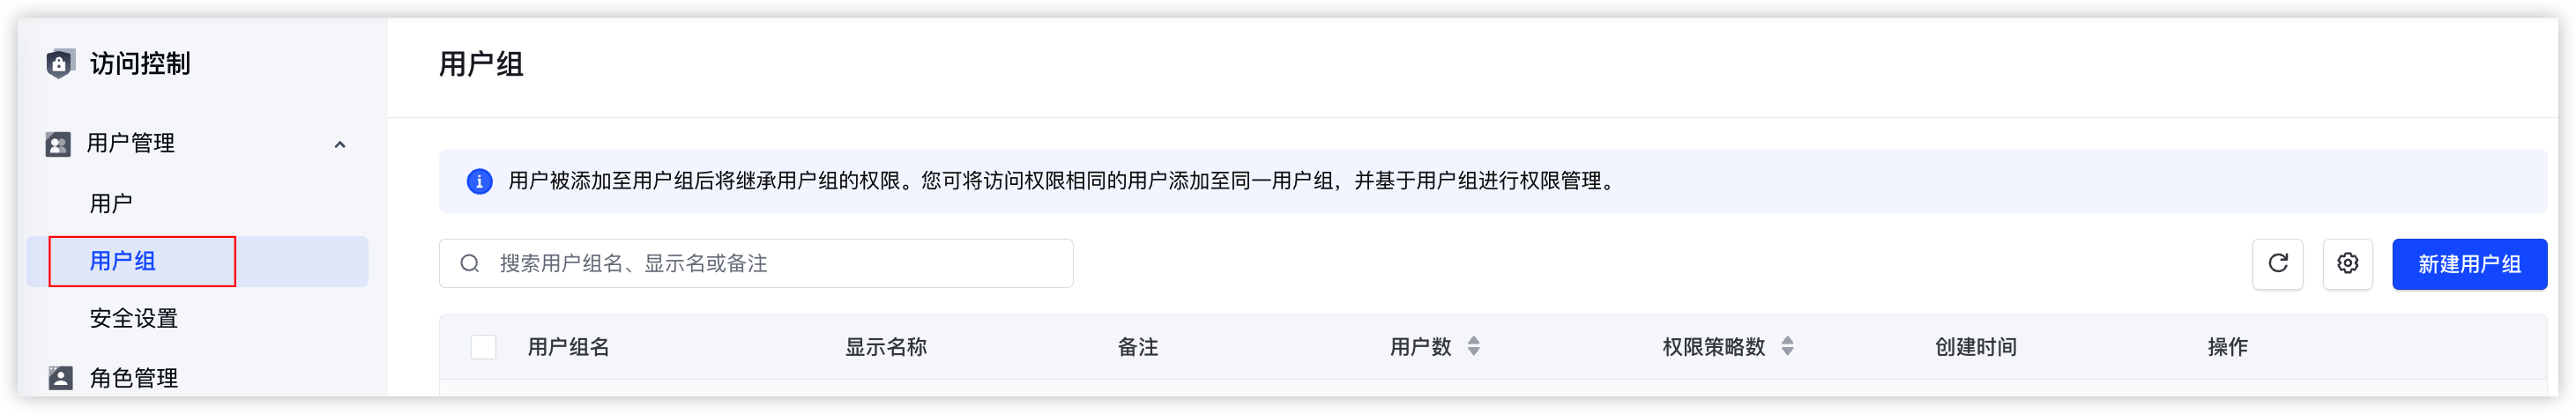
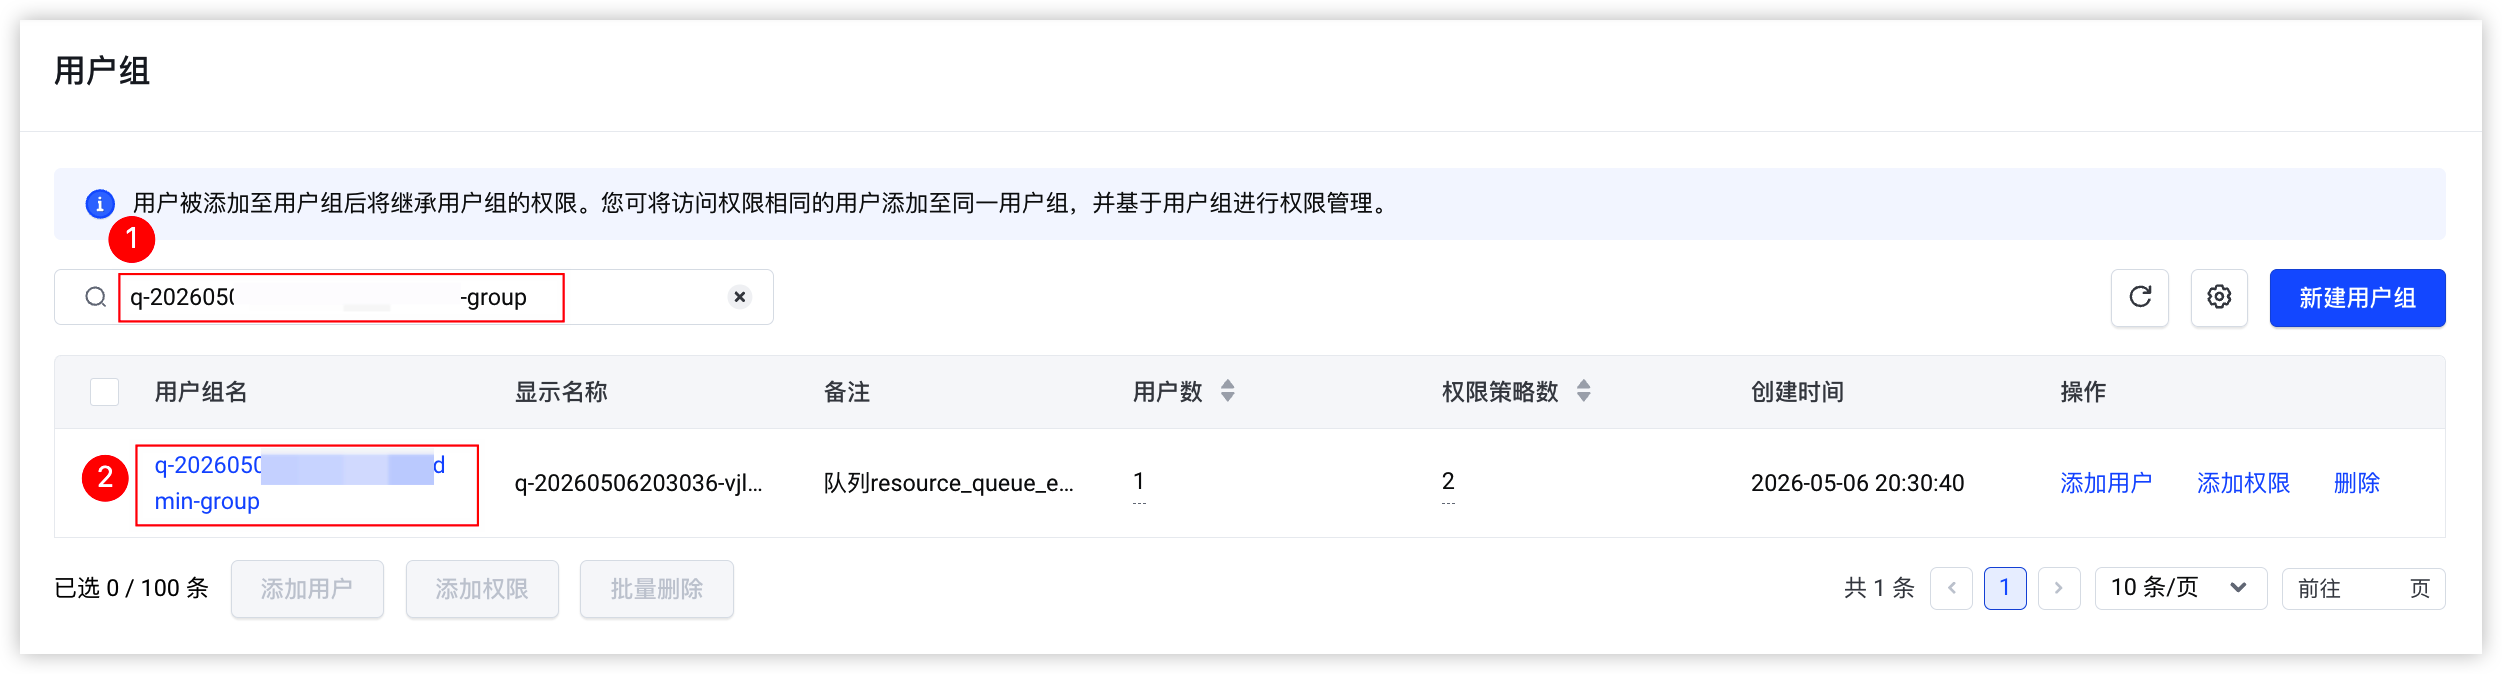
- 在用户组列表中,通过用户组名、显示名等信息搜索出目标用户组,然后单击用户组名。
-
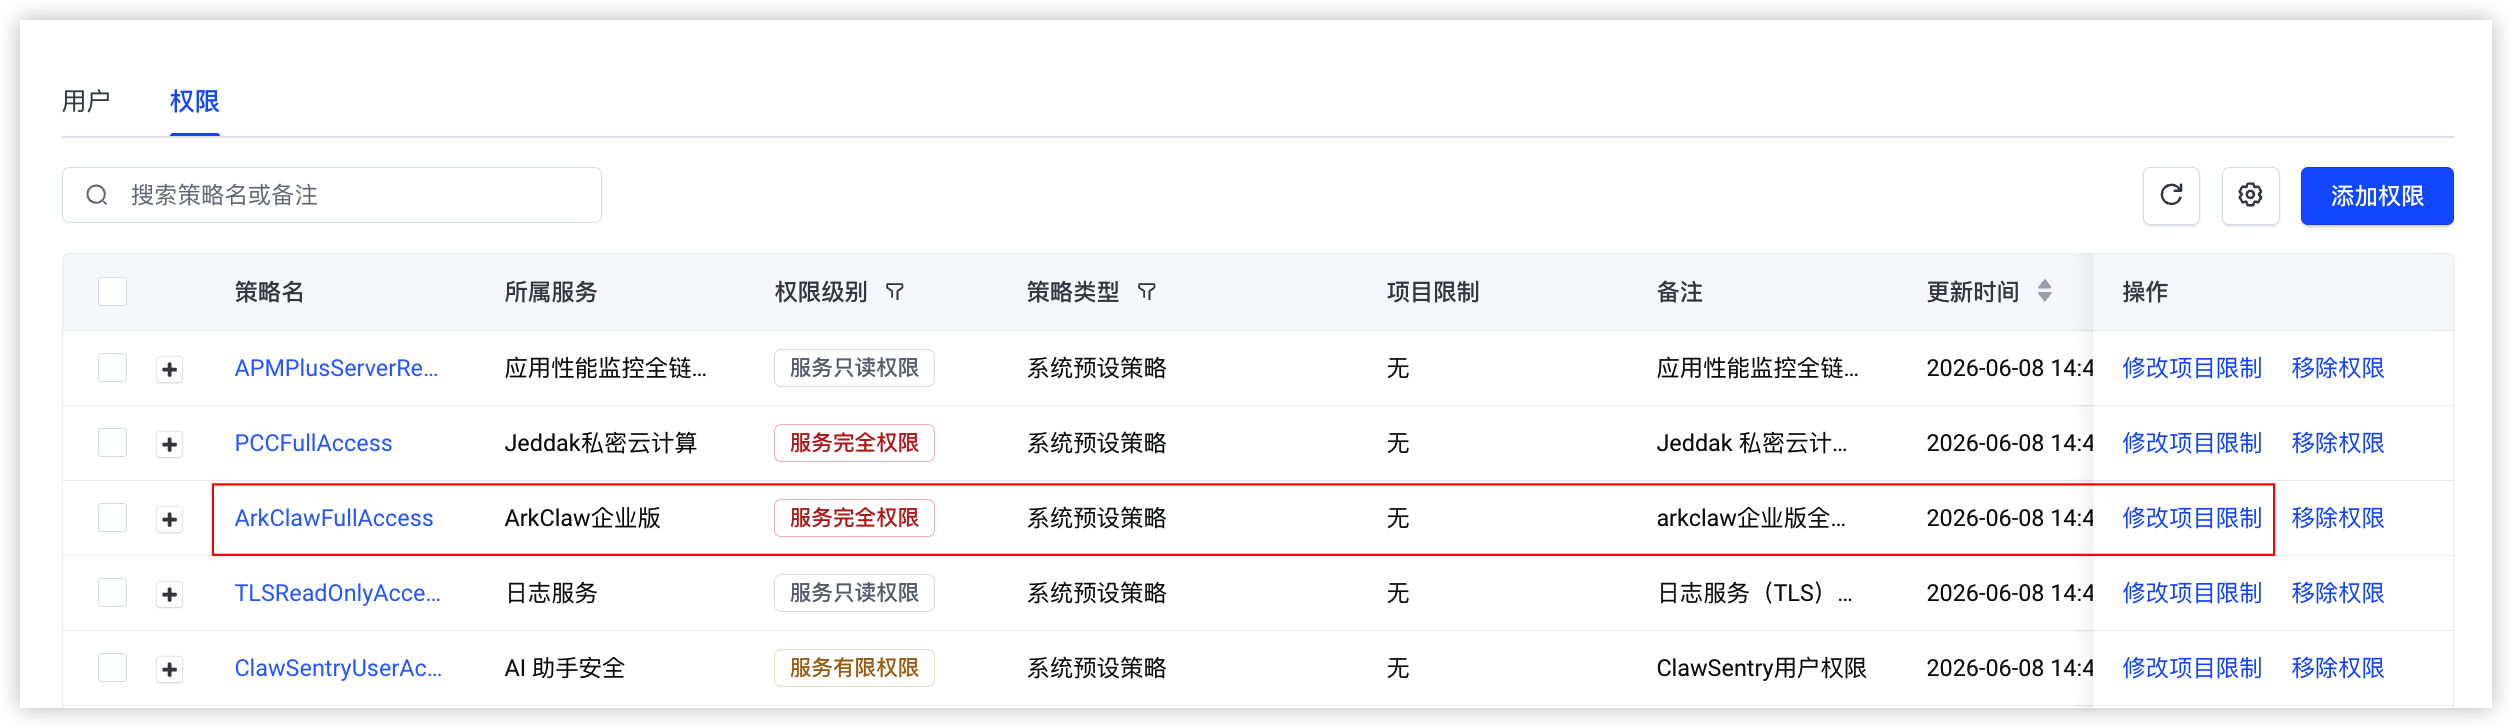
- 在用户组详情“权限”页签下,单击ArkClawFullAccess策略“操作”列的“修改项目限制”按钮。
-
- 作用范围选择“指定项目”,在下拉框中选择目标空间所在项目,单击“确定”按钮,完成操作。
-
- 在用户组中添加IAM用户。
- 在用户组页面,单击目标用户组操作列的“添加用户”按钮,把IAM用户添加进有权限的用户组。
-
- 在添加用户中搜索目标IAM用户,勾选目标IAM用户,单击“确定”按钮。
-
- 使用IAM用户登录ArkClaw企业版控制台,管理并使用ArkClaw企业版资源。
最近更新时间:2026.06.08 15:05:01
这个页面对您有帮助吗?
有用
有用
无用
无用