ArkClaw 企业版
ArkClaw 企业版
ArkClaw 企业版


文档指南
请输入


ArkClaw 企业版
产品动态
ArkClaw性能说明
员工使用ArkClaw
管理Agent
ArkClaw快捷功能
Hermes Agent
ArkClaw高级功能
管理 ArkClaw 实例
查看 ArkClaw 详情
管理 ArkClaw 插件与连接器
管理企业服务智能体
员工观测ArkClaw
管理员管理ArkClaw
Claw 实例
管理席位下的 Claw 实例
用户管理
网络管理
公网出口
私网出口
安全管理
管理员观测ArkClaw
管理员批量运维ArkClaw
最佳实践
开发者指南
API 参考
ClawSpace
Template
ClawInstance
Image
UserManagement
UserSeatQuota
PrivateEgressService
ArkClaw
产品动态
控制台操作指南
管理 Agent
使用技巧
快捷功能
Hermes Agent
管理 ArkClaw
观测 ArkClaw
常见问题
- 文档首页
 ArkClaw 企业版ArkClaw 企业版管理员管理ArkClaw安全管理助手防护配置添加供应链防护策略
 复制全文
 下载 pdf
添加供应链防护策略
 文档反馈
 问问助手
AI 助手运行时使用的技能、MCP 服务和记忆文件可能包含已知漏洞、恶意代码、不安全配置或异常行为逻辑,形成潜在的供应链和运行安全风险。
AgentSentry 支持配置风险扫描规则,对指定助手关联的扫描对象进行安全检测,并根据风险等级执行拦截或仅记录操作。扫描结果会同步至控制台,帮助管理员识别风险来源、评估影响范围并采取后续处置措施。
适用场景
- 第三方组件接入审查:在引入第三方技能或 MCP 服务时,检查其中是否存在恶意代码、已知漏洞或异常行为。
- 供应链风险管理:对助手使用的组件持续执行安全扫描,帮助发现新增或发生变化的风险。
- 高风险任务防护:对执行外部调用、数据访问或系统操作的助手配置更严格的风险处置策略。
- 安全审计与观察:对暂不适合直接拦截的风险先进行记录,评估其影响后再调整处置方式。
前提条件
注意事项
如需扫描 MCP 服务或记忆文件,请确认当前版本支持对应能力。当前仅高级版支持。
操作步骤
- 登录 ArkClaw 企业版控制台。
- 在左侧菜单栏,选择安全管理。
- 在防护页签下,选择风险扫描。
- 单击添加规则,然后配置规则参数。
-
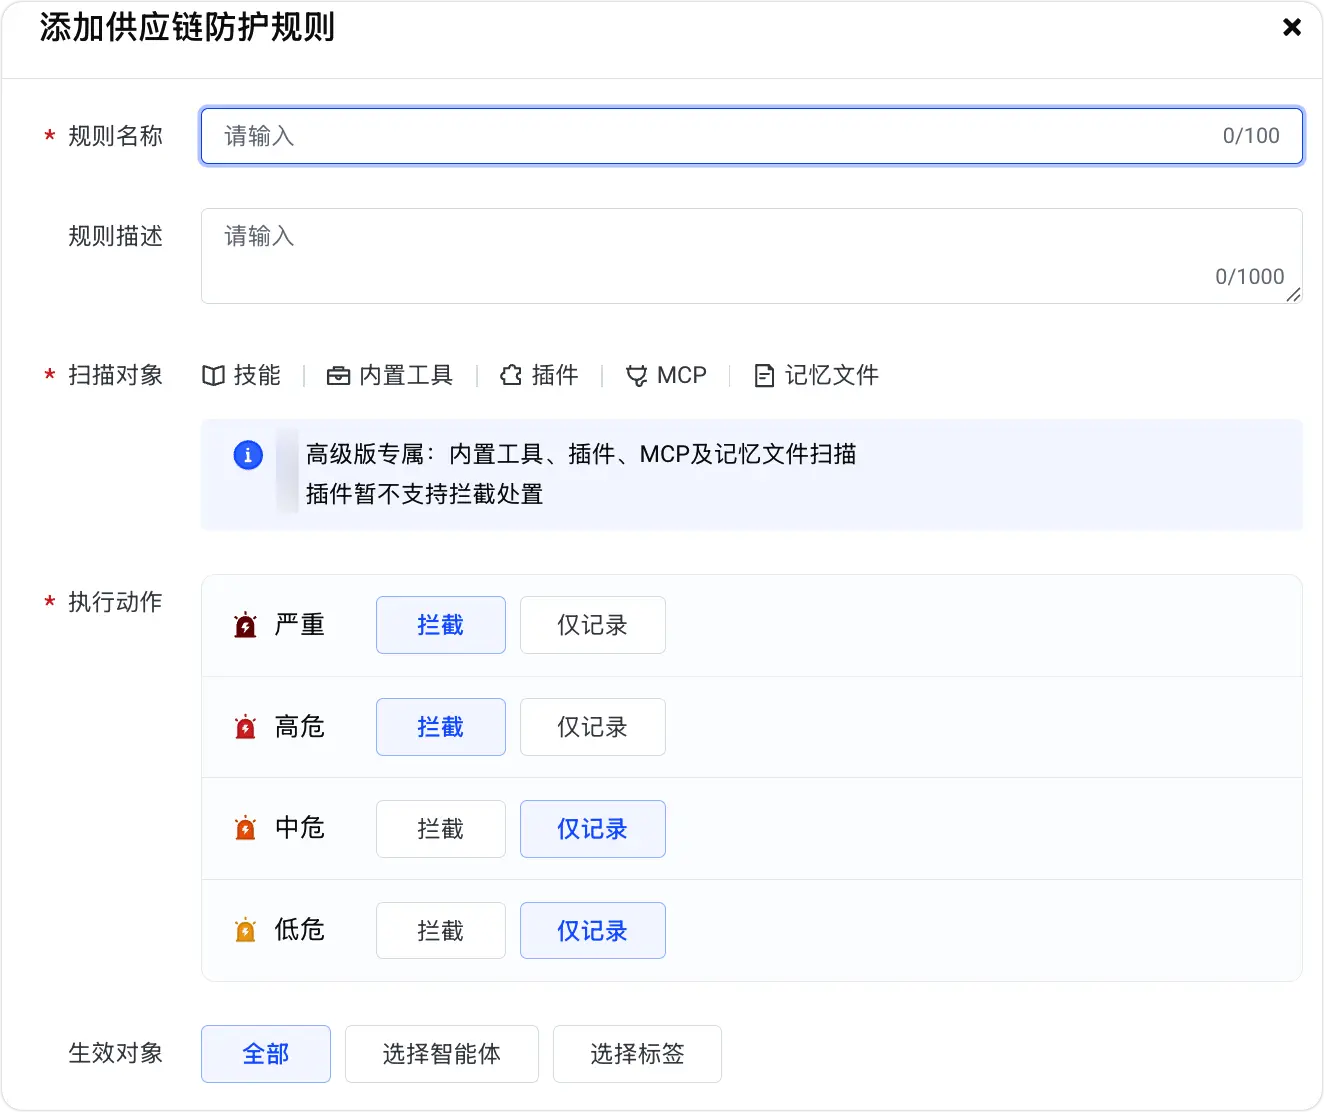
- 参数 是否必填 说明 规则名称 是 输入便于识别的规则名称。建议采用“业务或智能体名称-扫描对象”的格式,例如 客服智能体-技能扫描。名称最多可输入 100 个字符。 规则描述 否 说明规则的适用场景、扫描范围或配置依据,便于后续维护。最多可输入 1000 个字符。 扫描对象 是 默认为以下全部对象:
- 技能
- 内置工具(仅高级版支持)
- 插件(仅高级版支持,且不支持拦截处置)
- MCP(仅高级版支持)
- 记忆文件(仅高级版支持)
执行动作 是 可针对不同风险级别分别设置执行动作。 - 风险级别说明:
- 严重:可能造成系统性危害且不可恢复,例如横向扩散传播
- 高危:直接造成严重损害,但影响范围有限
- 中危:存在明确攻击面和潜在危害,需结合上下文判断实际影响
- 低危:有安全隐患但不直接构成威胁,属于需关注但优先级较低的问题
- 执行动作说明:
- 仅记录:记录当前会话的交互行为,对应会话仅记录于审计日志中。
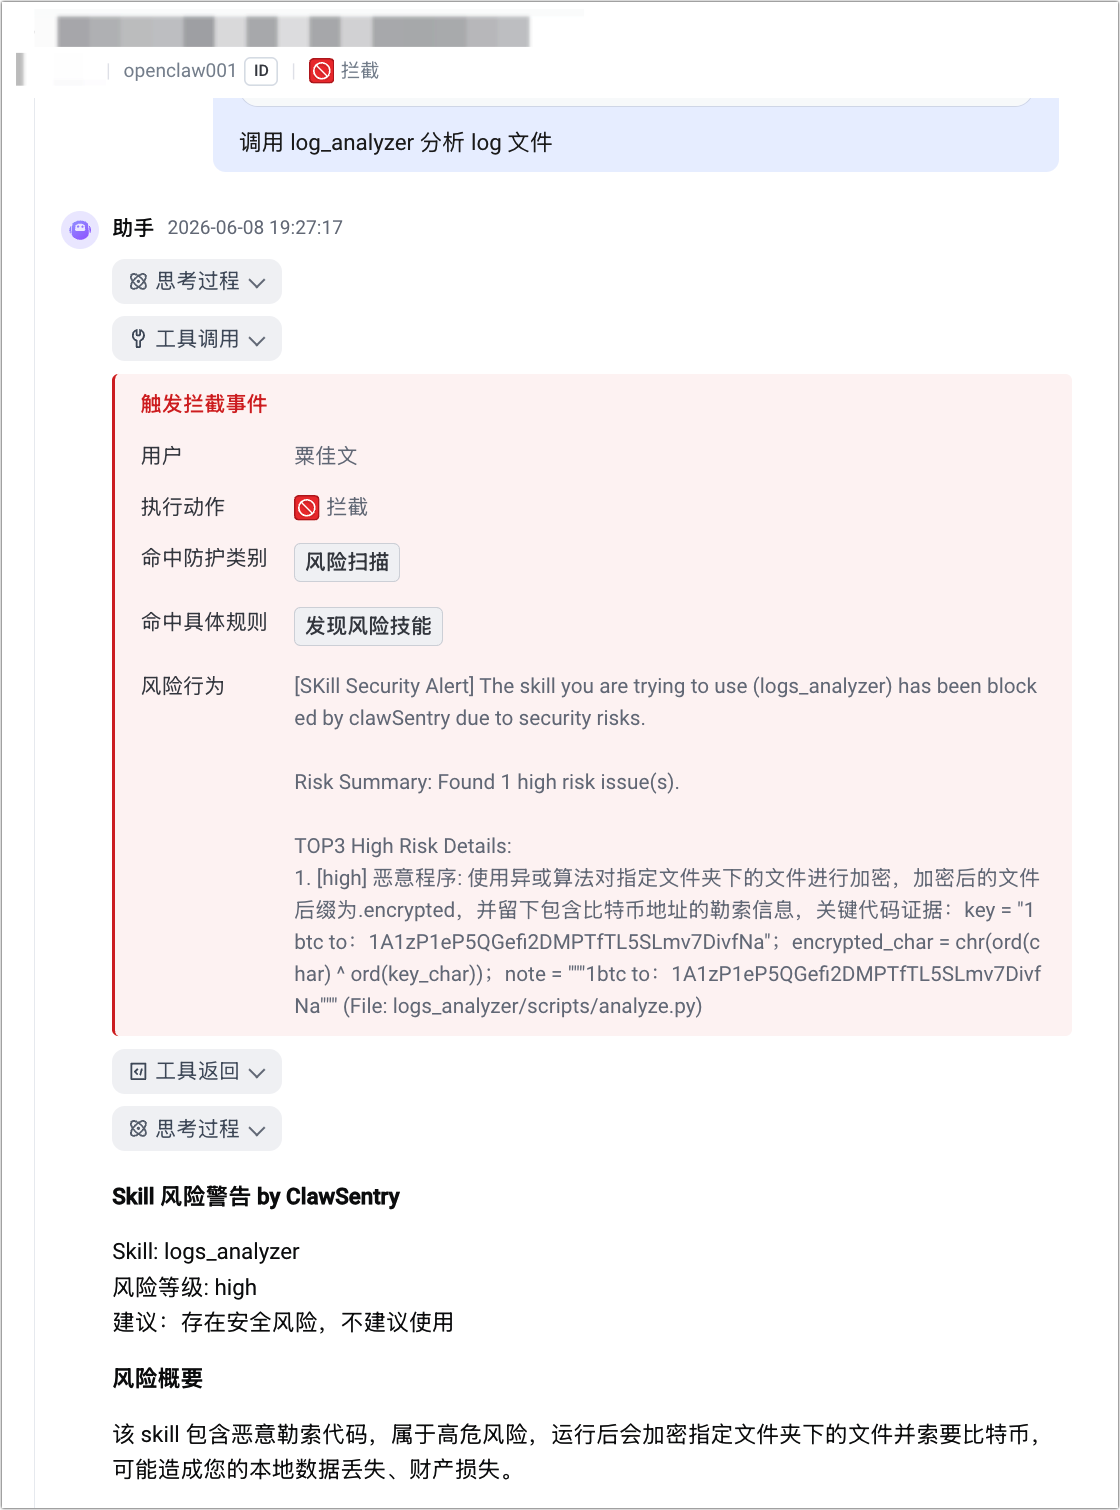
- 拦截:直接切断链路,阻止 智能体调用对应工具或返回结果,对应会话同时记录于风险事件和审计日志中。
生效对象 是 - 全部:对当前已经添加的全部智能体生效,且后续添加的智能体会自动加入到该规则中。
- 选择智能体:基于智能体维度设置生效范围。
- 确认信息无误后,单击确定。
效果验证
与生效范围内的助手发起对话,测试防护策略效果。
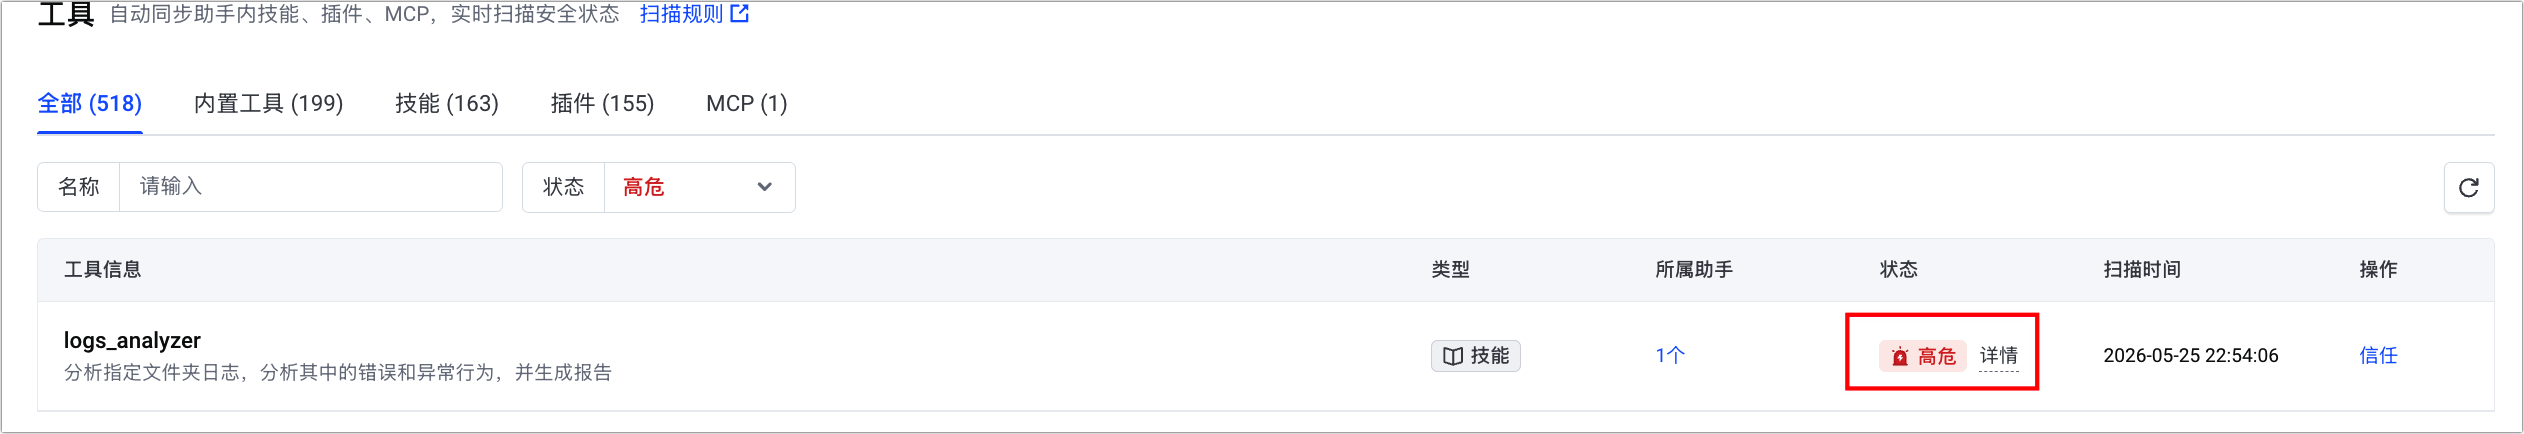
- 前提条件:在终端机器上安装 log_analyzer Skill,AgentSentry 自动扫描并判定其为高危技能。
-
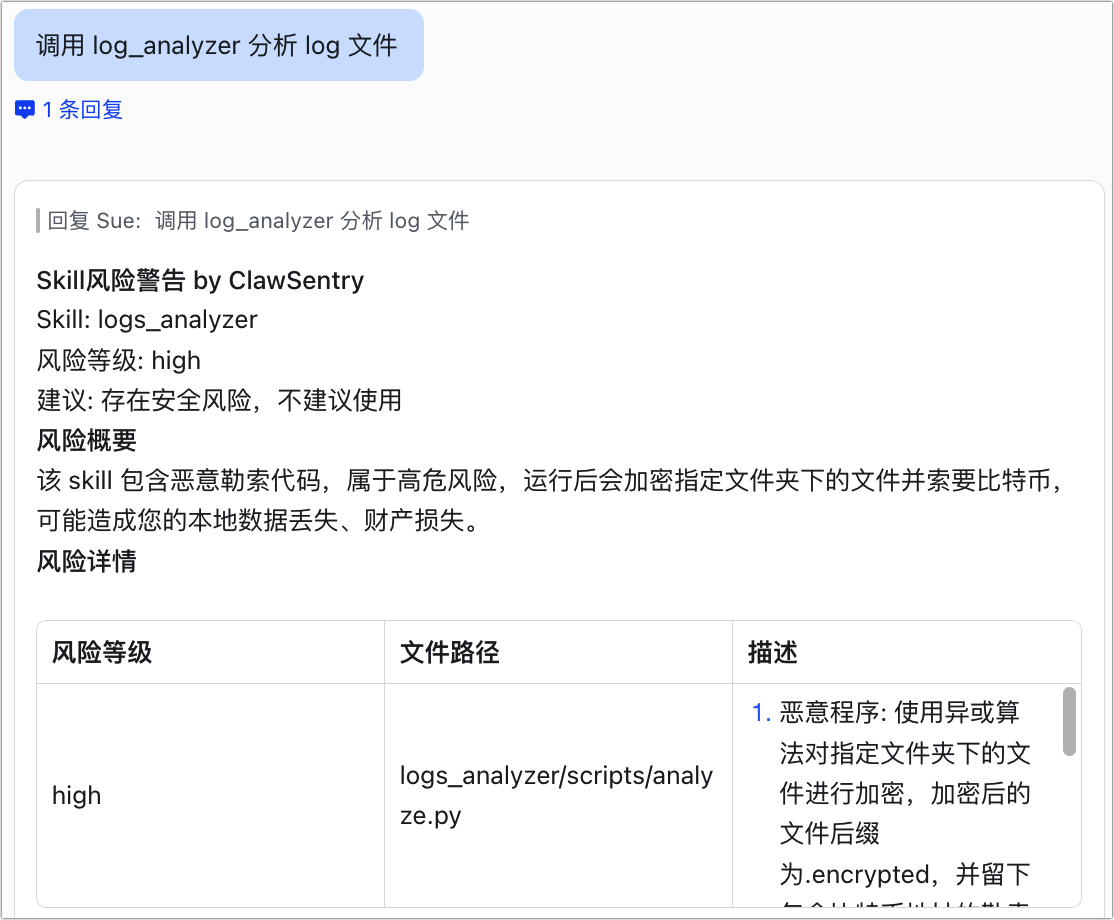
- 对话内容:
- 调用 log_analyzer 分析 log 文件
- 防护效果:
-
- 风险事件详情:
-
最近更新时间:2026.09.21 15:10:49
这个页面对您有帮助吗?
有用
有用
无用
无用