ArkClaw 企业版
ArkClaw 企业版
ArkClaw 企业版


文档指南
请输入


ArkClaw 企业版
产品动态
ArkClaw性能说明
员工使用ArkClaw
管理Agent
ArkClaw快捷功能
Hermes Agent
ArkClaw高级功能
管理 ArkClaw 实例
查看 ArkClaw 详情
管理 ArkClaw 插件与连接器
管理企业服务智能体
员工观测ArkClaw
管理员管理ArkClaw
Claw 实例
管理席位下的 Claw 实例
用户管理
网络管理
公网出口
私网出口
安全管理
管理员观测ArkClaw
管理员批量运维ArkClaw
最佳实践
开发者指南
API 参考
ClawSpace
Template
ClawInstance
Image
UserManagement
UserSeatQuota
PrivateEgressService
ArkClaw
产品动态
控制台操作指南
管理 Agent
使用技巧
快捷功能
Hermes Agent
管理 ArkClaw
观测 ArkClaw
常见问题
- 文档首页
 ArkClaw 企业版ArkClaw 企业版管理员管理ArkClaw管理员能力一览表
 复制全文
 下载 pdf
管理员能力一览表
 文档反馈
 问问助手
本文面向 ArkClaw 企业版管理员,梳理管理员后台的核心管理能力与推荐操作顺序,适用于企业首次开通后进行基础配置、组织接入与权限体系搭建、后续日常运维、安全治理与员工体验优化。
本文以一览表形式汇总管理员可用的全部能力及其适用场景,可帮助您:
- 建立管理能力全景认知: 一图看懂组织与权限、实例与资源、能力与资产、安全与可观测、员工体验五大类能力。
- 找到推荐配置顺序: 先配空间信息与认证方式 → 再建并派发模板 → 再做组织接入 → 最后做日常治理与体验运营。
- 快速跳转到对应章节: 通过跳转链接快速、直达每个子章节文档。
功能全景
说明
下图为推荐顺序,实际可根据企业情况调整(例如先完成组织接入,再统一补齐模板与技能的批量下发)。
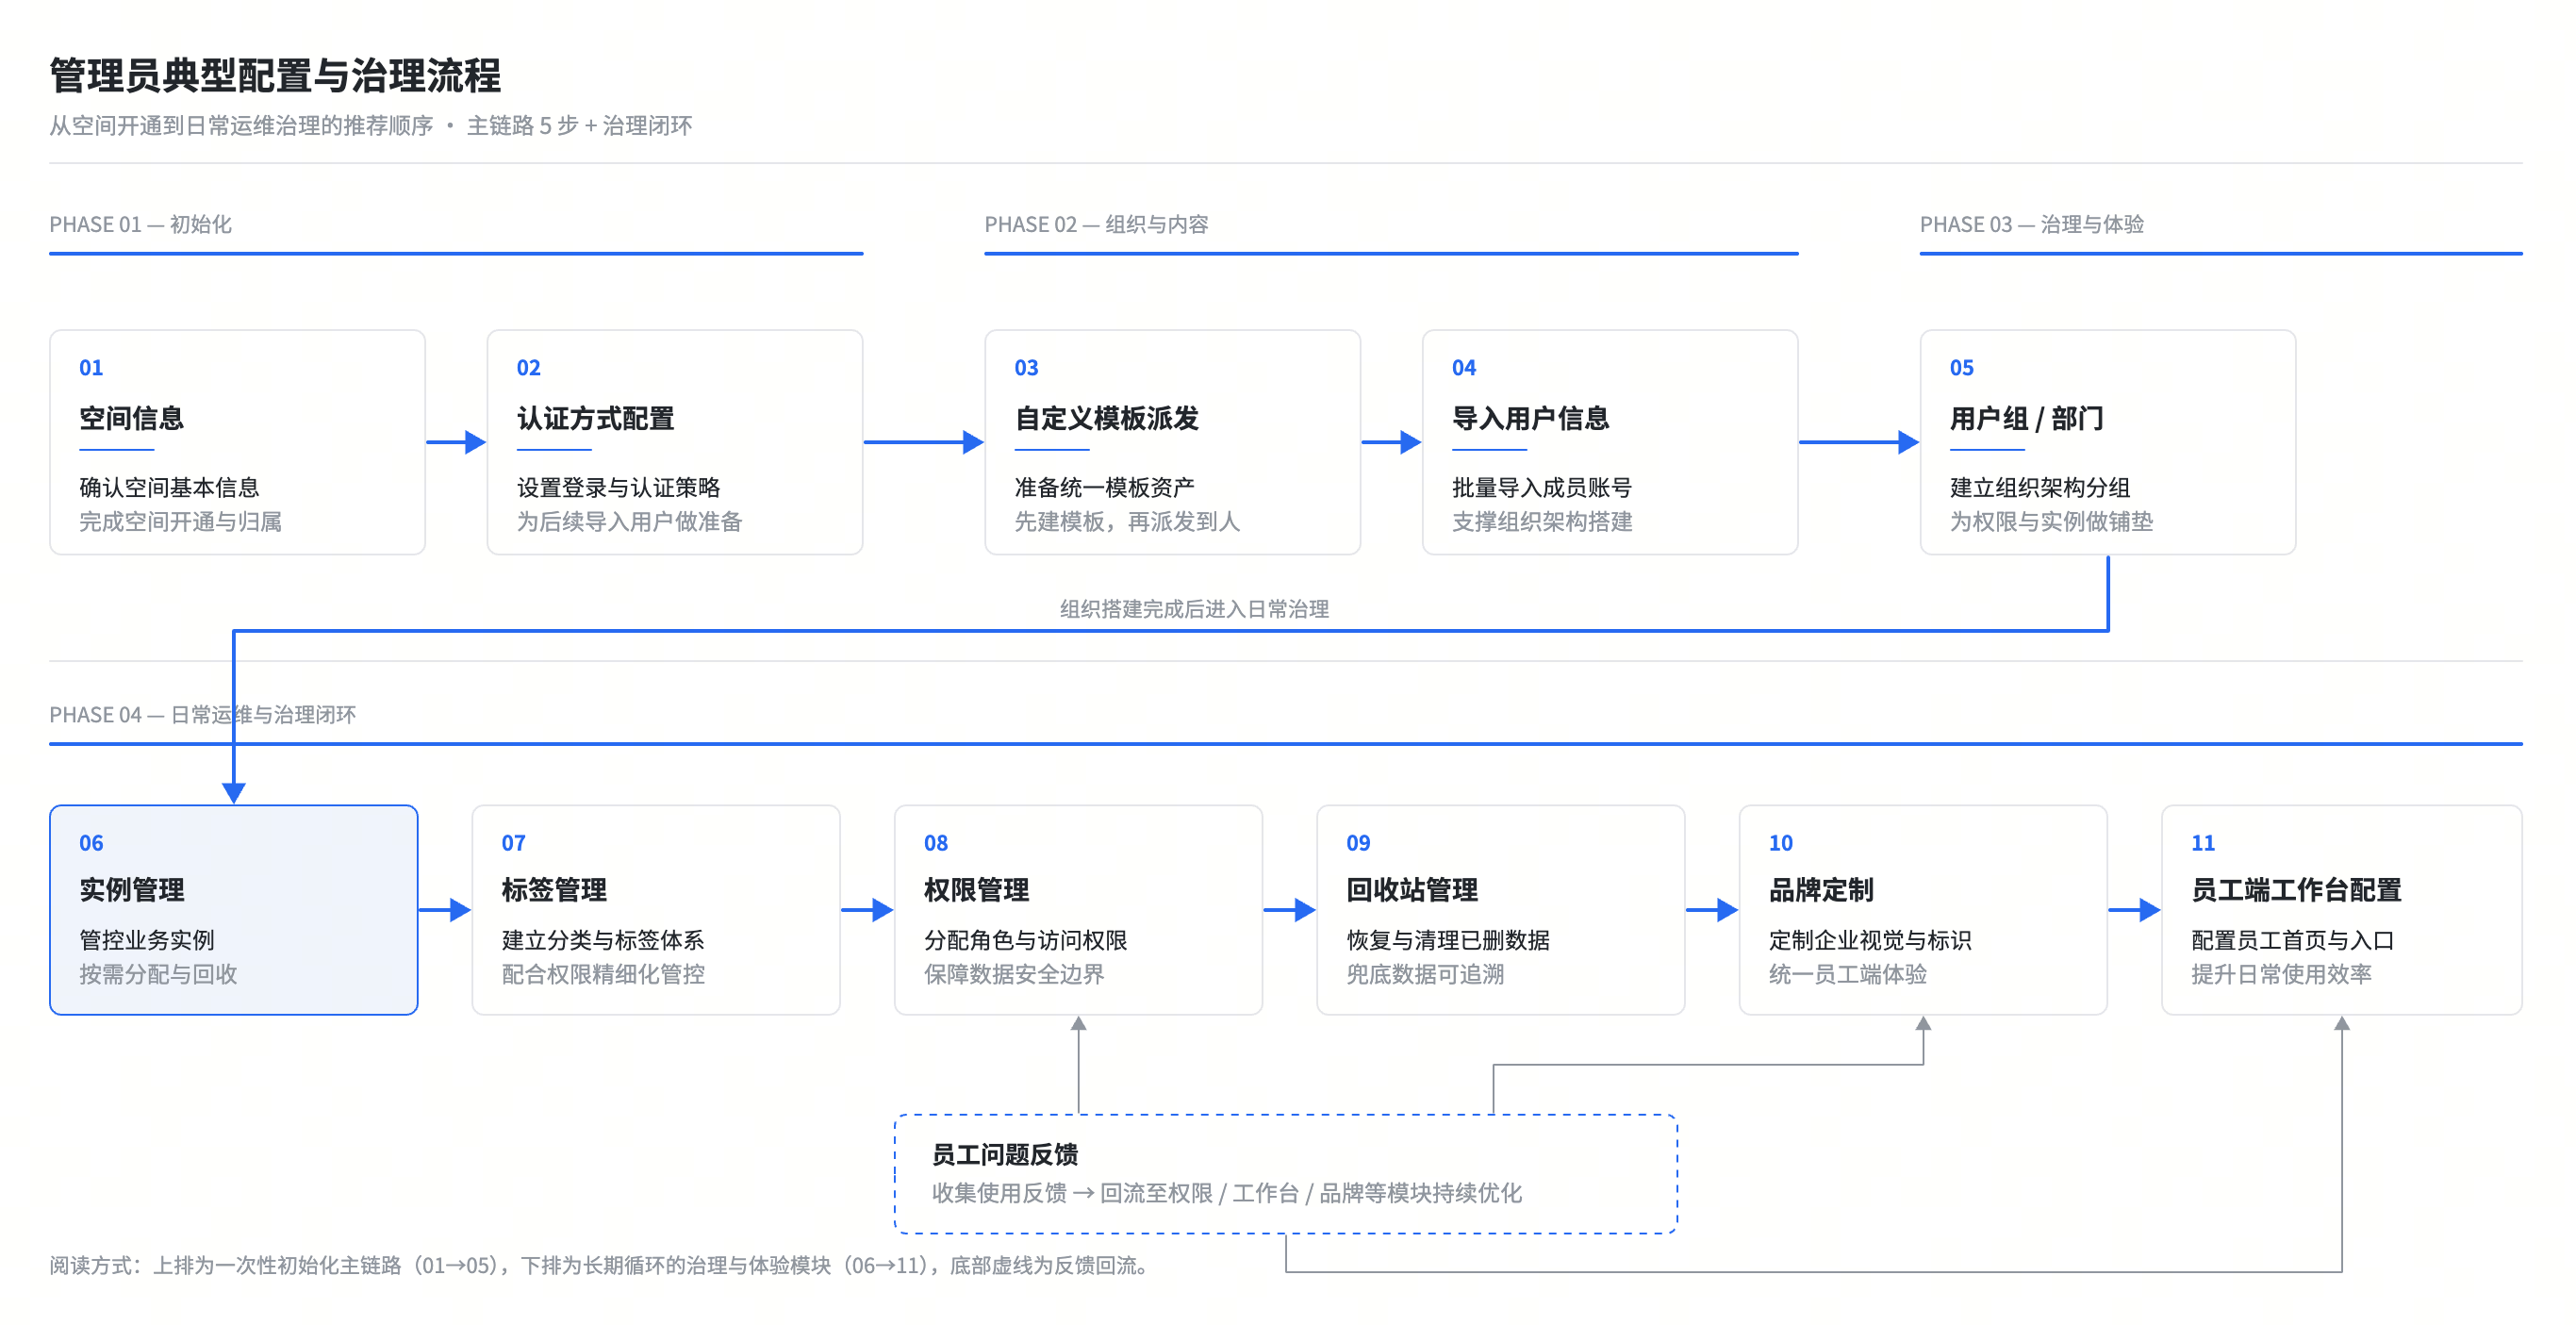
能力总览
ArkClaw 企业版的管理员管理能力可以概括为五类:
- 组织与权限管理:空间信息、用户管理、权限管理、席位管理。
- 实例与资源运维:实例管理、标签管理、网盘管理、网络管理、回收站管理。
- 能力与资产治理:模板管理、镜像管理、技能管理、知识管理、沙箱管理、应用管理。
- 安全与可观测治理:安全管理、凭据管理、可观测数据脱敏。
- 员工体验与品牌定制:品牌定制、员工端工作台配置、员工问题反馈。
典型情况下,管理员会先完成空间信息与认证方式配置,再按岗位创建并派发自定义模板,随后通过导入用户信息、整理用户组或部门完成组织接入。
员工开始创建和使用ArkClaw后,管理员再通过实例管理、标签管理、权限管理等操作进行日常治理,并结合回收站管理、品牌定制、员工端工作台配置、员工问题反馈完善回收、体验和运营闭环。
管理员能力一览表
功能模块 | 功能说明 | 典型使用场景 |
组织与权限管理 | | |
空间信息 |
| 空间开通后,先完成基础规则的统一设置。 |
用户管理 |
| 人员接入、组织治理,以及后续权限配置前的准备。 |
权限管理 | 通过权限规则控制企业资源(如技能库、MCP、共享 Agent)的可访问范围,支持按部门、用户组或用户维度精细化授权。 | 企业资源的精细化授权与访问控制。 |
席位管理 |
| 资源规划、成本管理,以及重点岗位资源倾斜。 |
实例与资源运维 | | |
实例管理 |
| 日常运维、故障排查、实例资源调整。 |
标签管理 | 为 Claw 实例建立统一标识,支持使用 KV 键值对对单个或多个实例进行绑定、解绑和筛选。 | 批量运维、场景归类、快速定位目标实例。 |
网盘管理 |
| 企业文件沉淀、跨实例数据共享。 |
网络管理 |
| 统一管理网络访问能力与员工登录入口。 |
集中管理已删除实例,支持在保留期内恢复或彻底删除。 | 误删恢复、资源回收管理。 | |
能力与资产治理 | | |
模板管理 |
| 岗位化标准配置、批量开通、精细化成本控制。 |
镜像管理 |
| 需要“统一 Agent 能力底座”的企业场景。 |
技能管理 |
| 技能资产沉淀与统一安装分发。 |
知识管理 | 用于把企业知识接入ArkClaw。可通过知识中心连接Viking知识库,让员工在ArkClaw内直接完成搜索、问答与知识调用。 | 统一接入企业知识资产,提升知识使用效率。 |
沙箱管理 | 为代码任务提供独立、安全运行空间。开通后系统会自动创建预置沙箱,员工发起代码任务时自动调用。 | 员工执行代码任务时,需要隔离运行环境并保障系统/企业数据安全。 |
应用管理 |
| 企业 AI 应用资产的统一发布与访问管控。 |
安全与可观测治理 | | |
安全管理 | 统一查看与配置实例安全防护策略及技能安全扫描结果,用于降低恶意攻击与数据泄露风险。 | 高风险操作防护、敏感信息外发治理、安全审计。 |
凭据管理 | 集中托管调用 Agent 应用与 MCP 应用所需的访问凭据。 | 敏感访问凭据统一纳管、安全存储与关联调用。 |
可观测数据默认不采集 Input/Output;如需用于调试与故障排查,可自主设置可观测数据脱敏策略。 | 在隐私保护与问题排查之间进行平衡管理。 | |
员工体验与品牌定制 | | |
品牌定制 |
| 让员工登录、申请与使用 ArkClaw 的体验与企业品牌一致。 |
统一控制员工在 ArkClaw 中可见与可用的功能范围。 | 统一管理员工使用路径与功能开放范围。 | |
| 问题排查、体验优化、运营分析与闭环跟踪。 | |
最近更新时间:2026.07.06 10:46:06
这个页面对您有帮助吗?
有用
有用
无用
无用