ArkClaw 企业版
ArkClaw 企业版


文档指南

请输入


- 文档首页
 ArkClaw 企业版ArkClaw 企业版管理员管理ArkClaw凭据管理
 复制全文
 下载 pdf
凭据管理
 文档反馈
 问问助手
通过凭据管理,管理员可集中录入和管理 ArkClaw 调用外部服务时所需的密钥/令牌。相比自行在助手配置中硬编码密钥,凭据管理支持统一轮换、审计和权限控制。
说明
此功能为“邀测”功能,仅开通后可见、可使用,如需试用请联系客户经理申请。
凭据类型说明
- 凭据按认证方式分为 API Key 和 OAuth 客户端:
- 认证方式说明API Key一段用于身份验证的密钥字符串。调用资源时,系统会按照您设置的传递方式,将密钥携带在请求中。OAuth 客户端基于 OAuth 协议的授权凭据。您录入在身份提供方(IdP)注册得到的客户端信息后,系统会按照标准授权流程换取访问令牌。
- OAuth 客户端凭据按使用方式分为专属凭据和共享凭据:
- 凭据类型适用场景授权方式专属凭据(单用户账号场景)每个员工使用自己在下游业务系统的账号,例如各自用自己的飞书账号授权。创建后系统自动完成授权,无需手动操作。共享凭据(共享账号场景)多个员工共用同一个下游业务系统账号,例如多名运营人员共用一个 Shopee 商家账号。创建后需管理员手动完成一次客户端授权,授权后所有有权限的员工均可使用。
说明
- 身份提供方(IdP)是指为您颁发并校验身份凭证的服务,例如飞书等。您在平台注册客户端后,即可获得对应的客户端ID与密钥。
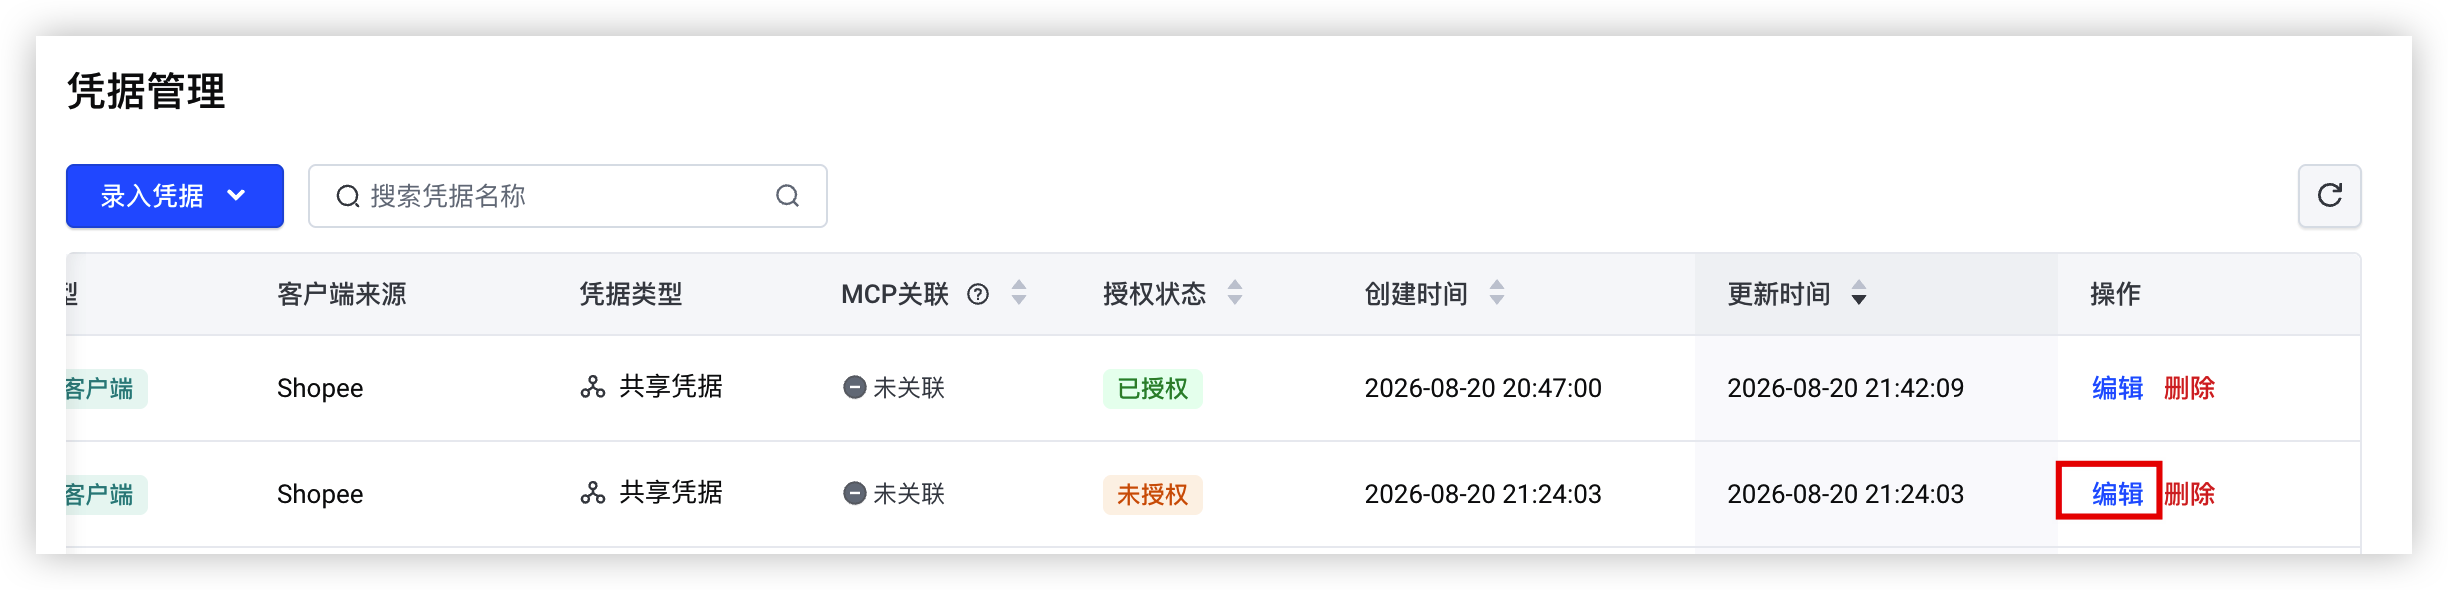
- 共享凭据完成授权后,凭据列表中的授权状态显示为已授权;未完成授权时显示为未授权,此时凭据不可用。专属凭据无授权状态。
- 凭据不单独设置授权用户,其可访问范围与所关联 MCP 的授权范围保持一致。
录入凭据
录入 API Key
说明
为保障安全,请仅在受控、安全的环境中录入 API Key,避免在公共设备上操作。
- 登录 ArkClaw 企业版控制台。
- 在左侧导航树中,选择“运维与安全 > 凭据管理”。
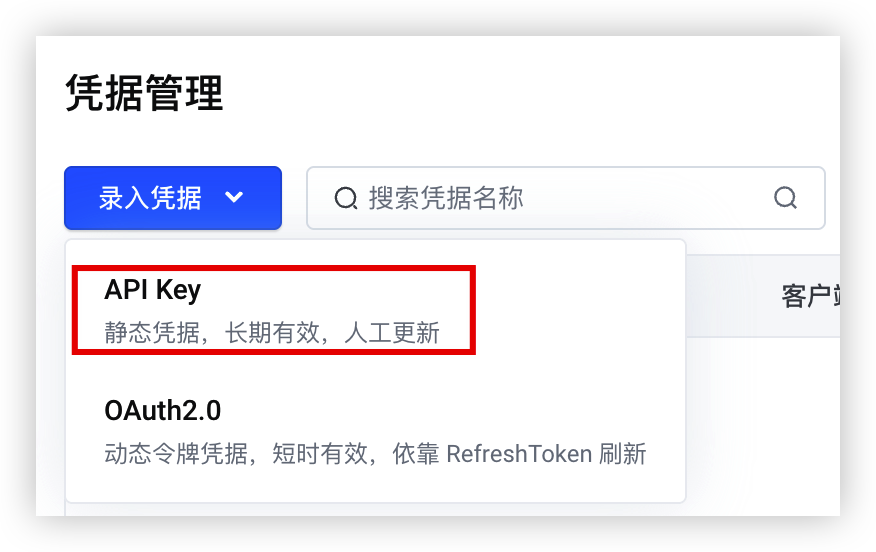
- 在“凭据管理”页面,选择“录入凭据 > API Key”。
-
- 参考下表,配置 API Key 信息。
- 参数说明API Key 名称请输入 API Key 类型凭据的自定义名称,便于您在后续业务中识别和管理。API Key 值用于身份验证的密钥内容。设置 API Key 传递方式用于指定调用资源时密钥的携带方式。说明
- 若您不进行设置,系统将采用默认方式:参数位置为 Header,参数名称为 Authorization,Prefix 为 Bearer。
- 如需自定义,可选择以 Header 或 Query方 式传递,并配置对应的参数名称与 Prefix。
- 参数位置:
- Header(推荐):API Key 将放在 HTTP 请求头中传递,安全性高于 Query。
- Query:API Key 作为URL查询参数传递,Query 方式会将密钥暴露在 URL 中,可能被日志系统、代理服务器或浏览器历史记录捕获,存在密钥泄露风险。仅在目标服务不支持 Header 传递时使用。
- 参数名称:指定 API Key 在请求中的参数名称,例如 Header 中的Authorization或 Query 中的api_key。
- Prefix:可选,指定 API Key 的前缀(如Bearer),用于约定 API Key 的传递格式。
- 单击“确定”按钮,完成配置。
录入 OAuth 客户端
专属凭据(单用户账号场景)
适用于每个员工使用自己在下游业务系统的账号进行授权的场景。填写完信息后单击确定,系统自动完成授权,无需手动操作。
- 登录 ArkClaw 企业版控制台。
- 在左侧导航树中,选择“运维与安全 > 凭据管理”。
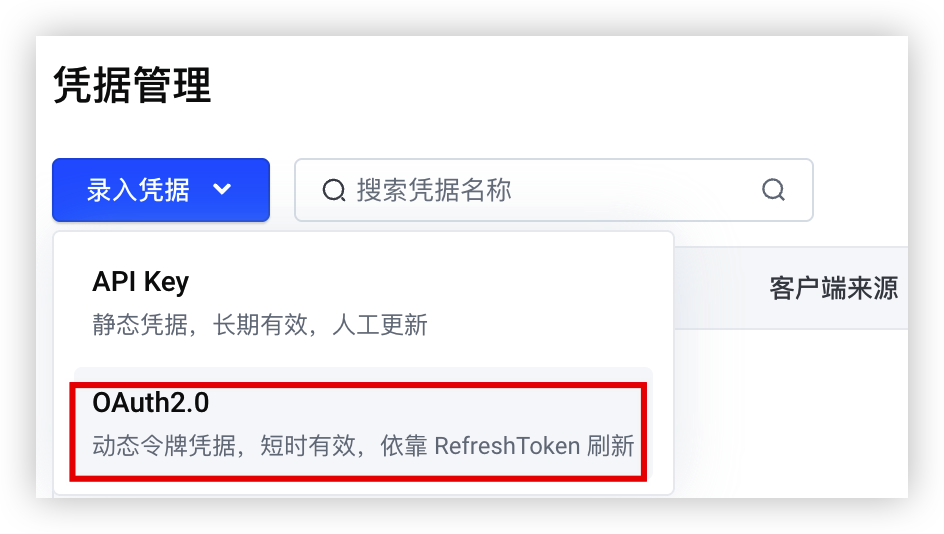
- 在“凭据管理”页面,单击选择“录入凭据 > OAuth2.0”。
-
- 选择“单用户账号场景”页签。
-
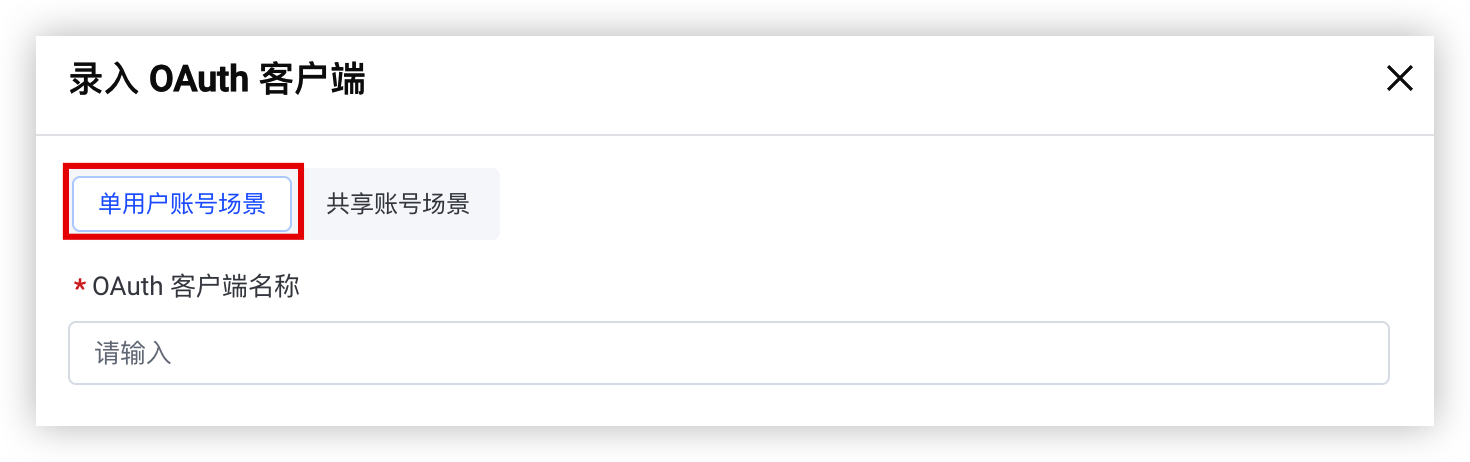
- 参考下表,配置 OAuth 客户端信息。
- 参数说明OAuth 客户端名称OAuth 客户端类型凭据的自定义名称,便于您后续识别和管理。OAuth 客户端来源您注册该客户端所在的身份提供方(IdP)类型。支持选择飞书、扣子、GitHub、Shopee、TikTok Shop 以及自定义,选择不同来源时,需要填写的参数会有所不同。
- 飞书、扣子、GitHub:只需填写客户端ID与密钥。
- Shopee、TikTok Shop:填写客户端ID与密钥,以及客户端额外参数。
- 自定义来源:填写客户端ID与密钥,以及认证服务器的元数据。
OAuth 客户端 ID您在身份提供方(IdP)注册客户端时,由 IdP 分配的 ID。客户端密钥您在身份提供方(IdP)注册客户端时,由 IdP 分配的密钥。配置类型仅 OAuth 客户端来源为“自定义”时需配置此参数。- 自动发现(推荐):填写 IdP 提供的自动发现 URL,可以自动获取身份认证服务配置信息。
- 手动配置:若 IdP 不支持通过自发现 URL 同步认证服务参数,需要自行填写各项参数。
自动发现URL仅 OAuth 客户端来源为“自定义”,配置类型为“自动发现”时需配置此参数。- 填写身份提供方(IdP)提供的自动发现地址,系统将自动获取身份认证服务的配置信息。
- 地址需以http或https开头,长度不超过500个字符。
Issuer URL仅 OAuth 客户端来源为“自定义”,配置类型为“手动配置”时需配置此参数。- 颁发者,IdP 的唯一标识 URL,由 IdP 提供,用于验证身份令牌来源是否合法。
- 地址需以http或https开头,长度不超过 500 个字符。
授权端点仅 OAuth 客户端来源为“自定义”,配置类型为“手动配置”时需配置此参数。用户登录并同意授权时跳转到的页面地址。令牌端点仅 OAuth 客户端来源为“自定义”,配置类型为“手动配置”时需配置此参数。应用拿授权结果去换取访问令牌(access token)的接口地址。响应类型仅 OAuth 客户端来源为“自定义”,配置类型为“手动配置”时需配置此参数。指定授权流程第一步希望返回什么结果,支持多选,默认选择code。高级配置权限范围OAuth授权请求的权限范围,默认填入open_id。支持填写多个值,多个值之间用英文逗号(,)分隔。自定义参数用于补充其他需要随授权请求一起传递的参数,以键值对形式填写。客户端额外参数仅 OAuth 客户端来源为“Shopee”或“TikTok Shop”时,需配置以下键值对:- OAuth 客户端来源为“Shopee”时:
- Environment(环境标识):取值为 Production(正式环境,操作真实店铺数据)或 Sandbox(沙箱环境,用于开发联调)。
- Region(区域标识):指定应用服务的地理区域,决定授权和 API 调用所使用的域名。
- AuthType(授权类型):指定 OAuth 授权的主体类型。
- OAuth 客户端来源为“TikTok Shop”时:
- AuthorizationType(授权类型):指定 OAuth 授权的主体类型,支持 Seller(卖家)、Creator(达人)、Partner(合作伙伴),请根据应用对接的业务主体选择。
- Market(市场区域):指定店铺所在的 TikTok Shop 市场站点(如 US、GB、ID、TH 等),决定授权和 API 调用所使用的区域域名。请根据店铺所属站点填写。
- ServiceID(服务 ID):在 TikTok Shop Partner Center 注册应用后获得的服务唯一标识,用于构建授权链接,告知 TikTok 是哪个应用在请求授权。
OAuth验证场景用于指定授权的验证方式。- 用户委托:需要用户访问登录页面、确认授权身份的场景。
- 机器对机器:服务间直接通信、无需用户介入的场景,由客户端通过密钥直接获取令牌。
每次请求都重新授权默认关闭。开启后,每次请求都要求用户重新确认授权,即每次登录都要求用户重新确认授权。令牌最长过期时间令牌的最长有效期,默认值为3600,取值范围为10~9999秒。需小于IdP限制,过期后需重新获取令牌。
- 单击“确定”按钮,完成配置。
共享凭据(共享账号场景)
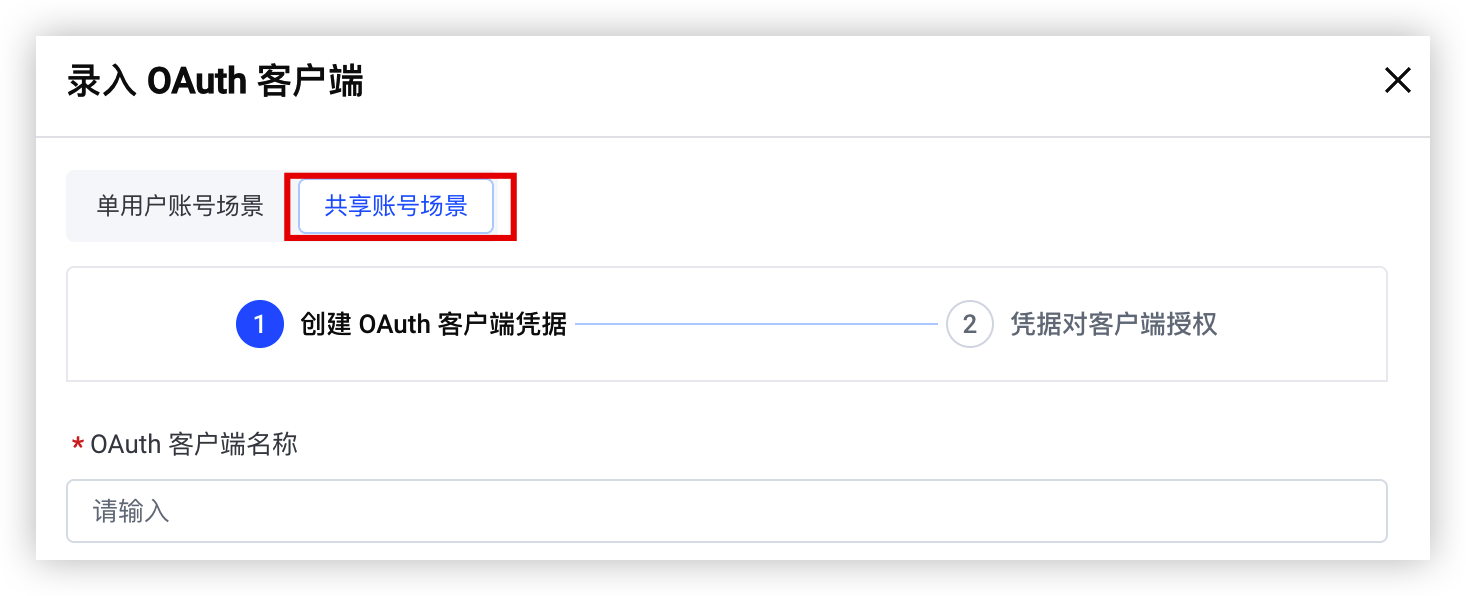
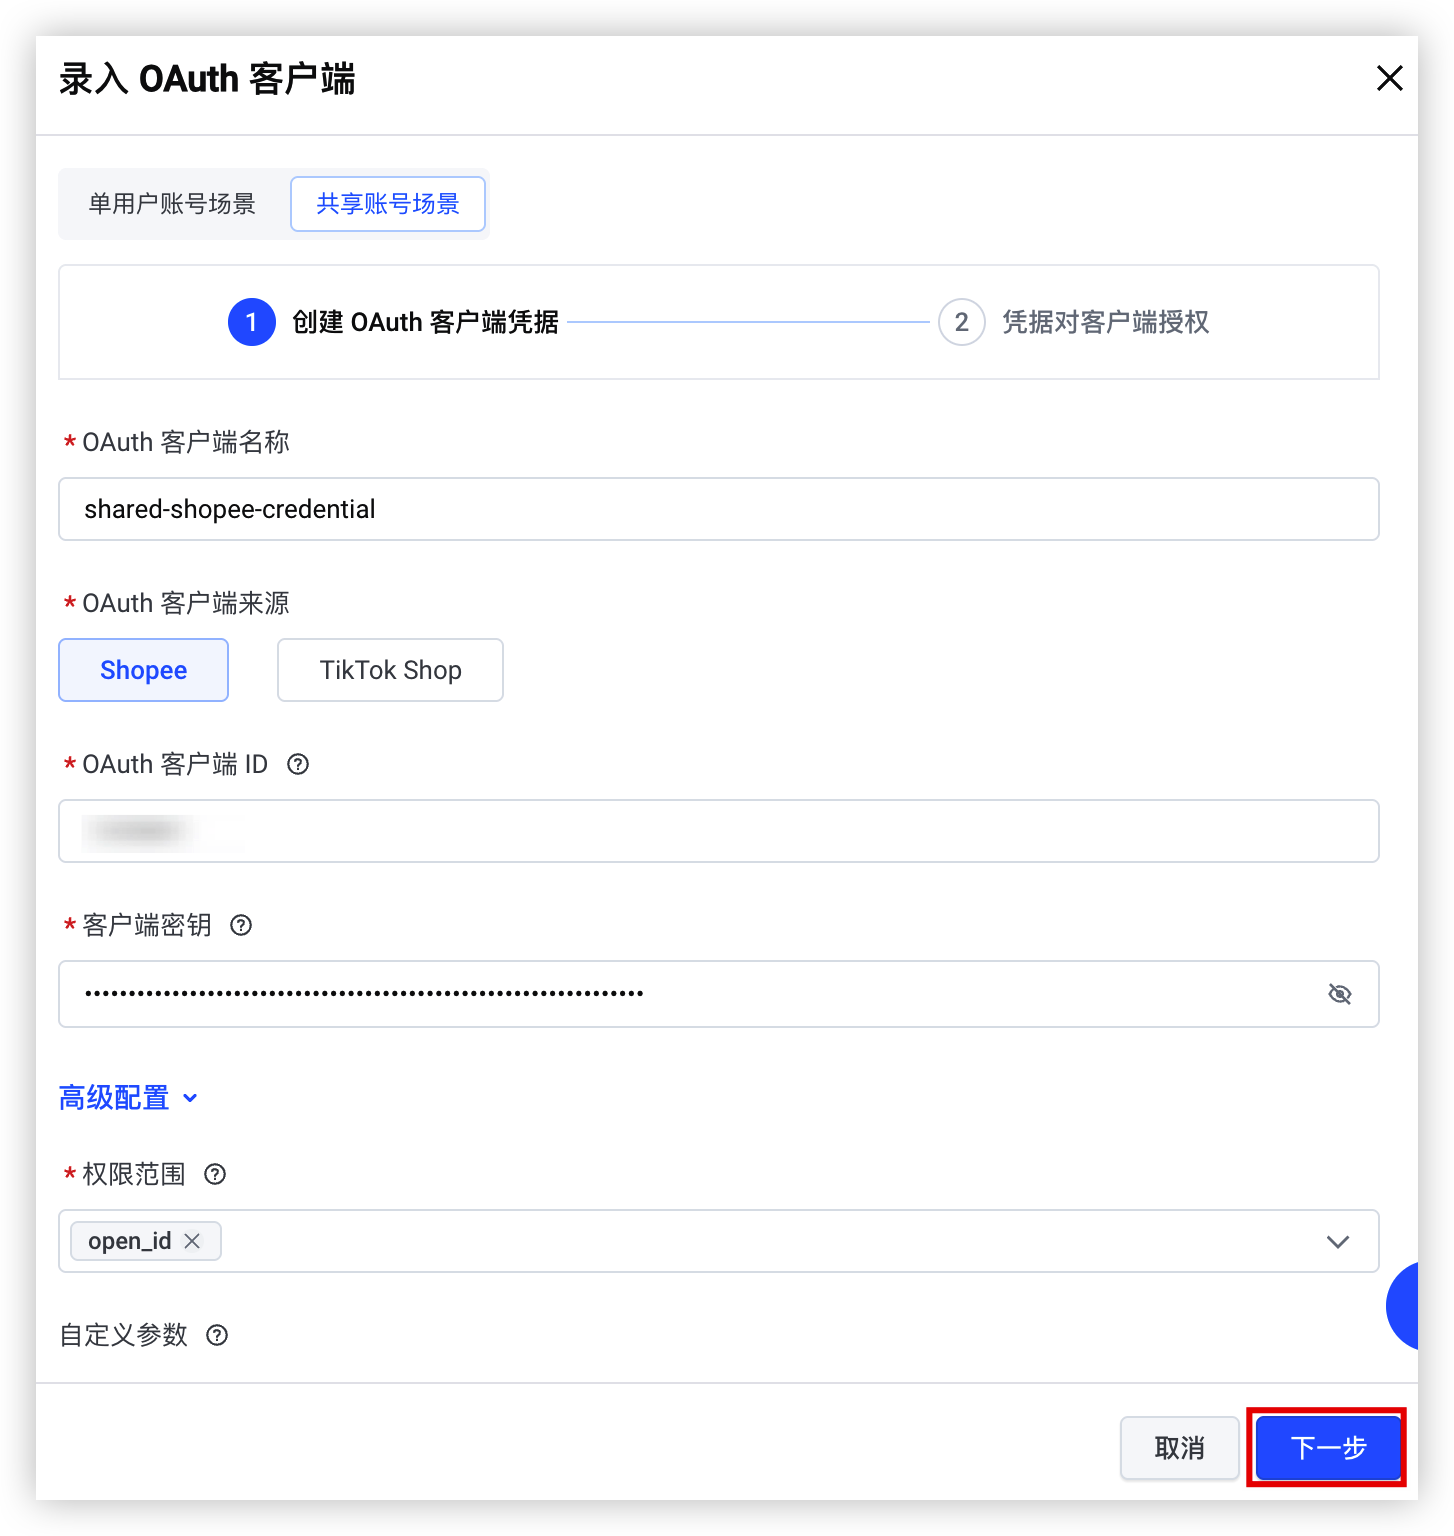
适用于多个员工共用同一个下游业务系统账号的场景。该场景分为两步:第一步创建 OAuth 客户端凭据,第二步完成凭据对客户端的授权。
- 登录 ArkClaw 企业版控制台。
- 在左侧导航树中,选择“运维与安全 > 凭据管理”。
- 在“凭据管理”页面,单击选择“录入凭据 > OAuth2.0”。
-
- 选择“共享账号场景”页签。
-
- 创建 OAuth 客户端凭据。
- 参考下表,配置 OAuth 客户端信息。
- 参数说明OAuth 客户端名称OAuth 客户端类型凭据的自定义名称,便于您后续识别和管理。OAuth 客户端来源您注册该客户端所在的身份提供方(IdP)类型,共享账号场景仅支持 Shopee 和 TikTok Shop。OAuth 客户端 ID您在身份提供方(IdP)注册客户端时,由 IdP 分配的 ID。客户端密钥您在身份提供方(IdP)注册客户端时,由 IdP 分配的密钥。配置类型仅 OAuth 客户端来源为“自定义”时需配置此参数。
- 自动发现(推荐):填写 IdP 提供的自动发现 URL,可以自动获取身份认证服务配置信息。
- 手动配置:若 IdP 不支持通过自发现 URL 同步认证服务参数,需要自行填写各项参数。
高级配置权限范围OAuth授权请求的权限范围,默认填入open_id。支持填写多个值,多个值之间用英文逗号(,)分隔。自定义参数用于补充其他需要随授权请求一起传递的参数,以键值对形式填写。客户端额外参数- OAuth 客户端来源为“Shopee”时,需配置以下键值对:
- Environment(环境标识):取值为 Production(正式环境,操作真实店铺数据)或 Sandbox(沙箱环境,用于开发联调)。
- Region(区域标识):指定应用服务的地理区域,决定授权和 API 调用所使用的域名。
- AuthType(授权类型):指定 OAuth 授权的主体类型。
- OAuth 客户端来源为“TikTok Shop”时,需配置以下键值对:
- AuthorizationType(授权类型):指定 OAuth 授权的主体类型,支持 Seller(卖家)、Creator(达人)、Partner(合作伙伴),请根据应用对接的业务主体选择。
- Market(市场区域):指定店铺所在的 TikTok Shop 市场站点(如 US、GB、ID、TH 等),决定授权和 API 调用所使用的区域域名。请根据店铺所属站点填写。
- ServiceID(服务 ID):在 TikTok Shop Partner Center 注册应用后获得的服务唯一标识,用于构建授权链接,告知 TikTok 是哪个应用在请求授权。
OAuth验证场景用于指定授权的验证方式,当前仅支持“用户委托”。每次请求都重新授权默认关闭。开启后,每次请求都要求用户重新确认授权,即每次登录都要求用户重新确认授权。令牌最长过期时间令牌的最长有效期,默认值为3600,取值范围为10~9999秒。需小于IdP限制,过期后需重新获取令牌。
- 单击“下一步”按钮。
-
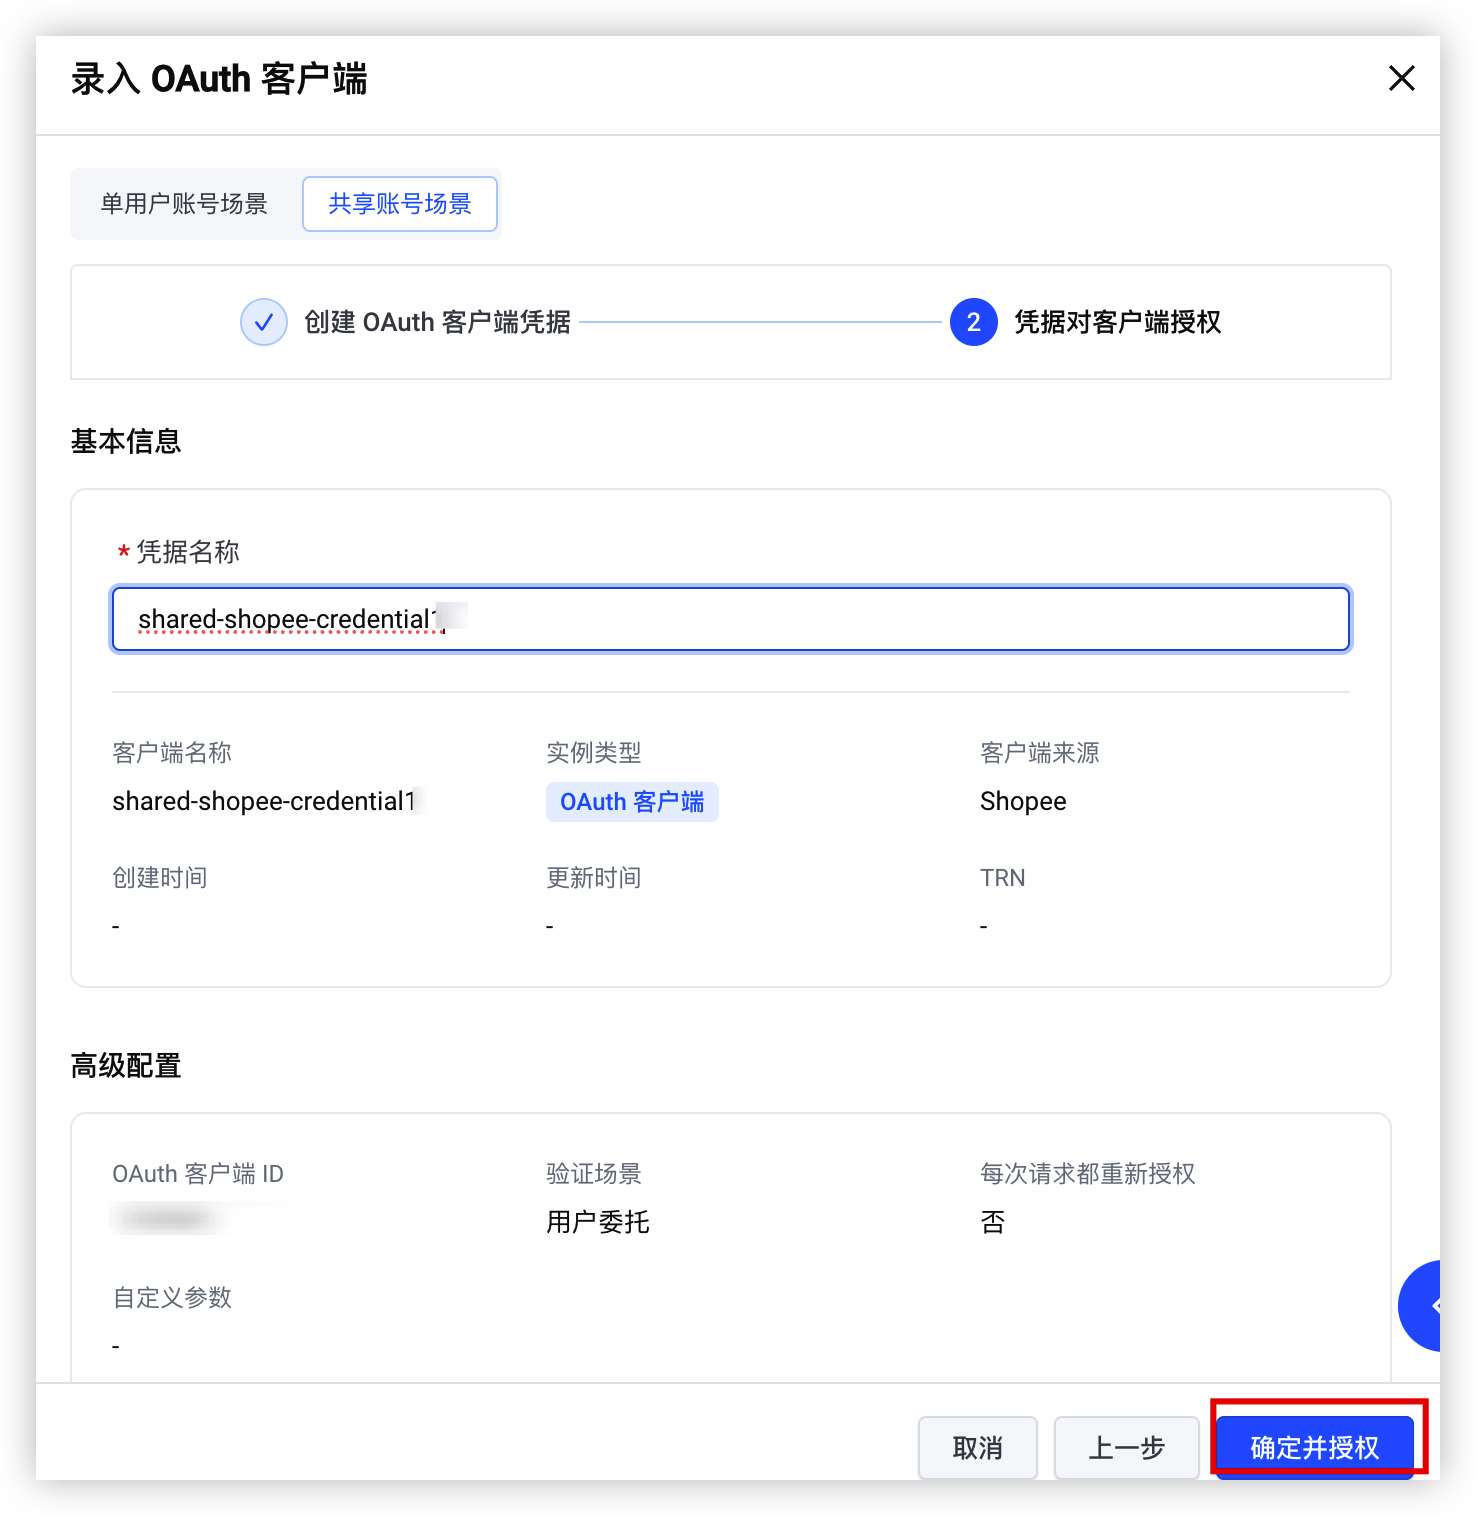
- 完成凭据对客户端的授权,此处以“Shopee”为例。
- 输入凭据名称,单击“确定并授权”按钮。
-
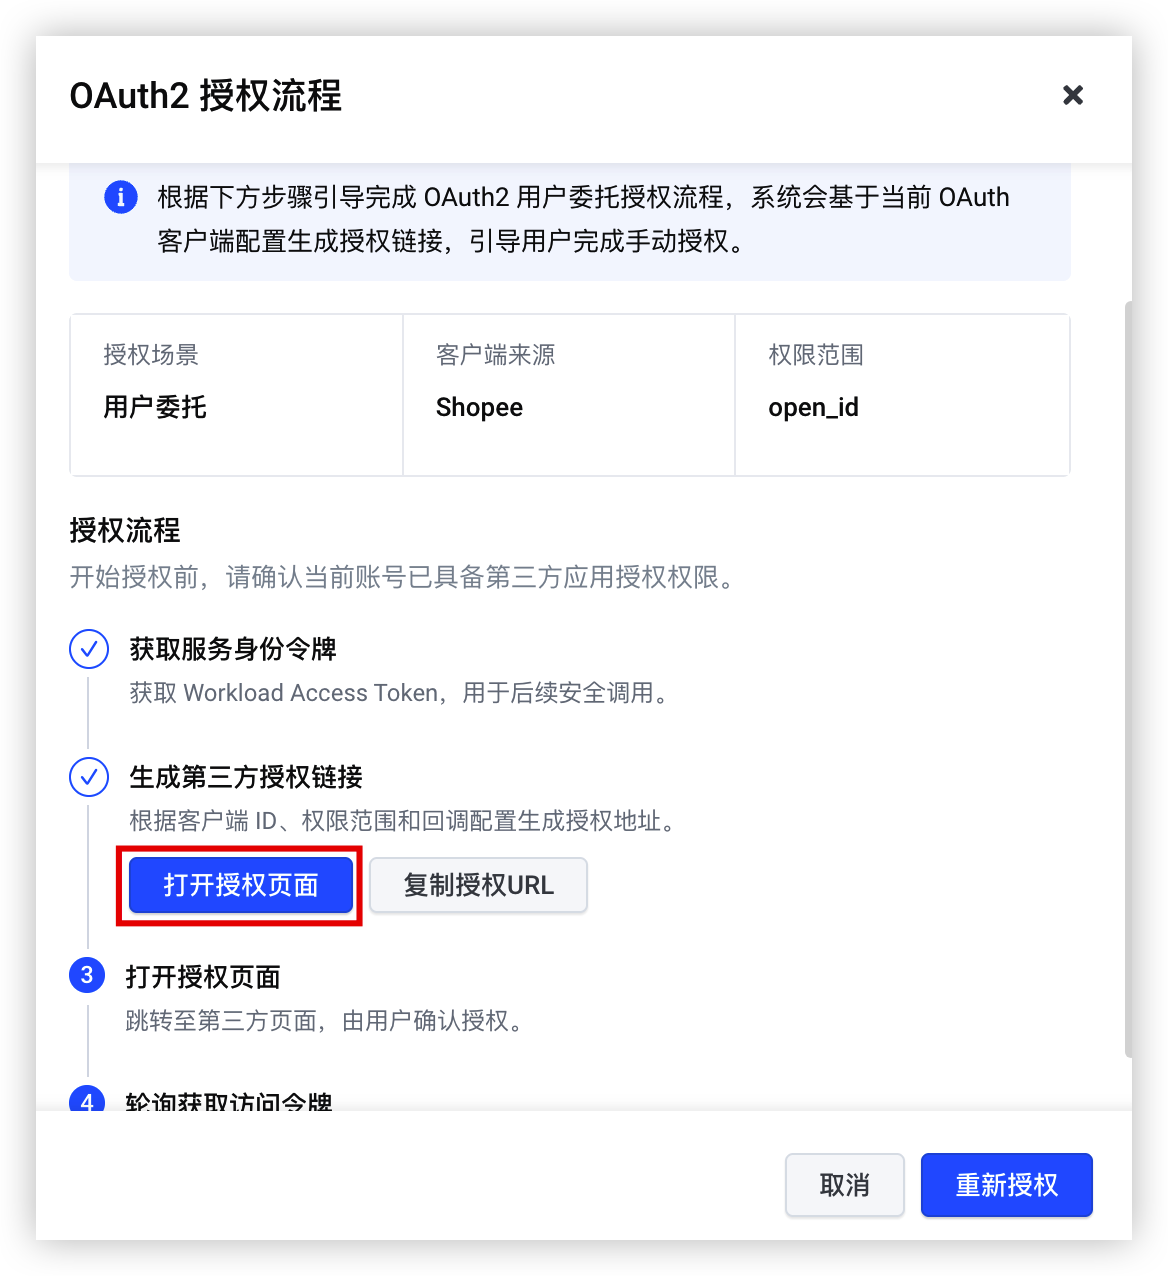
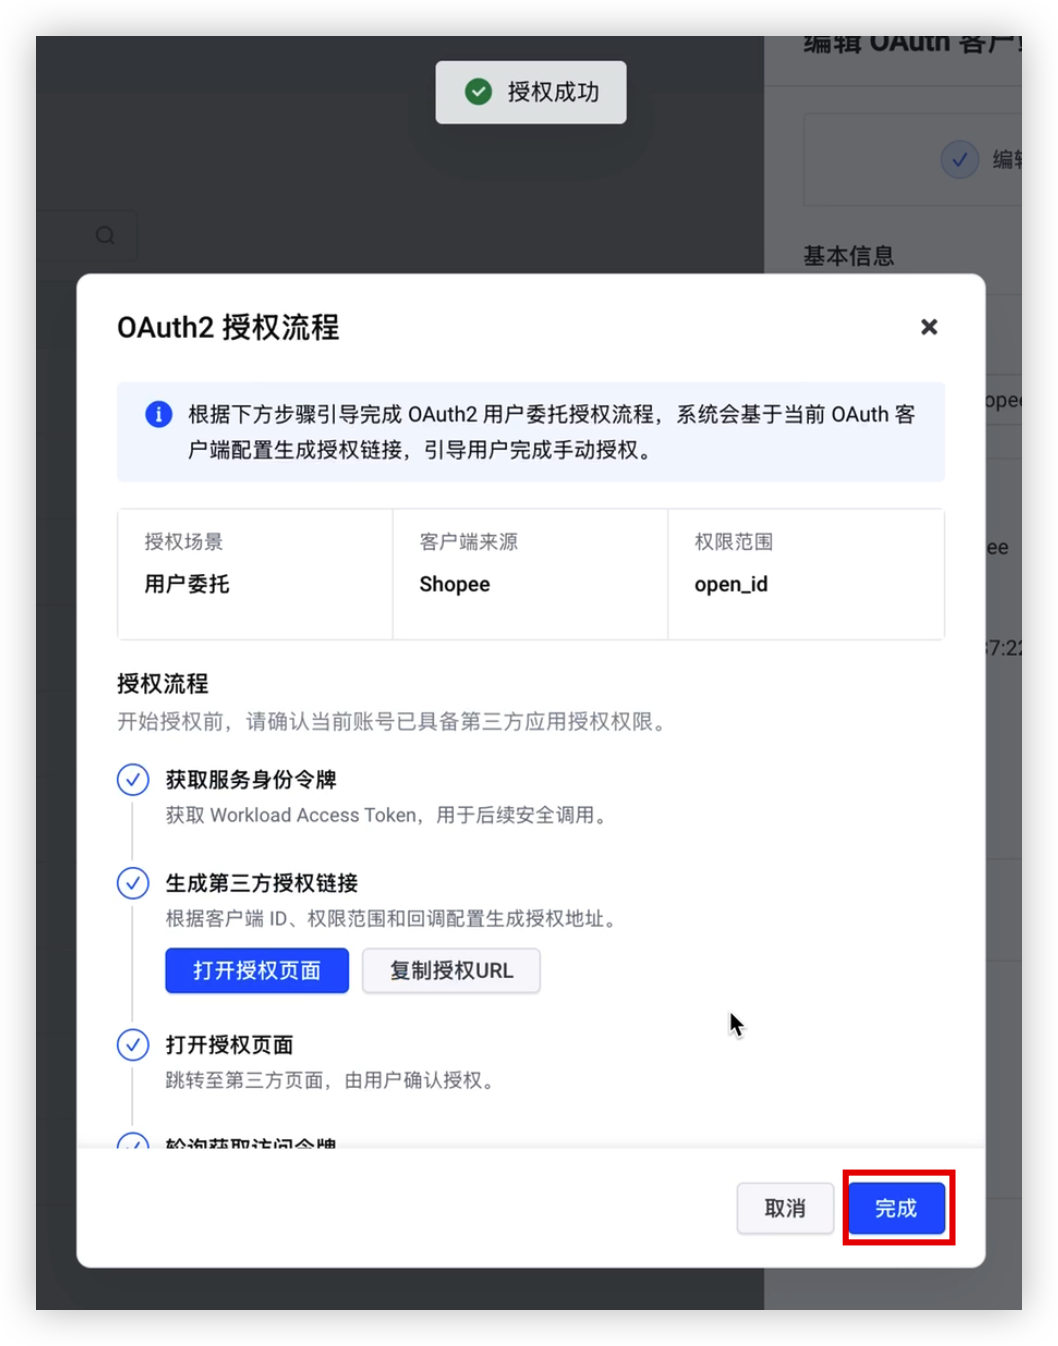
- 在“OAuth2 授权流程”页面中,单击“打开授权页面”按钮,或单击“复制授权URL”后在浏览器中打开。
-
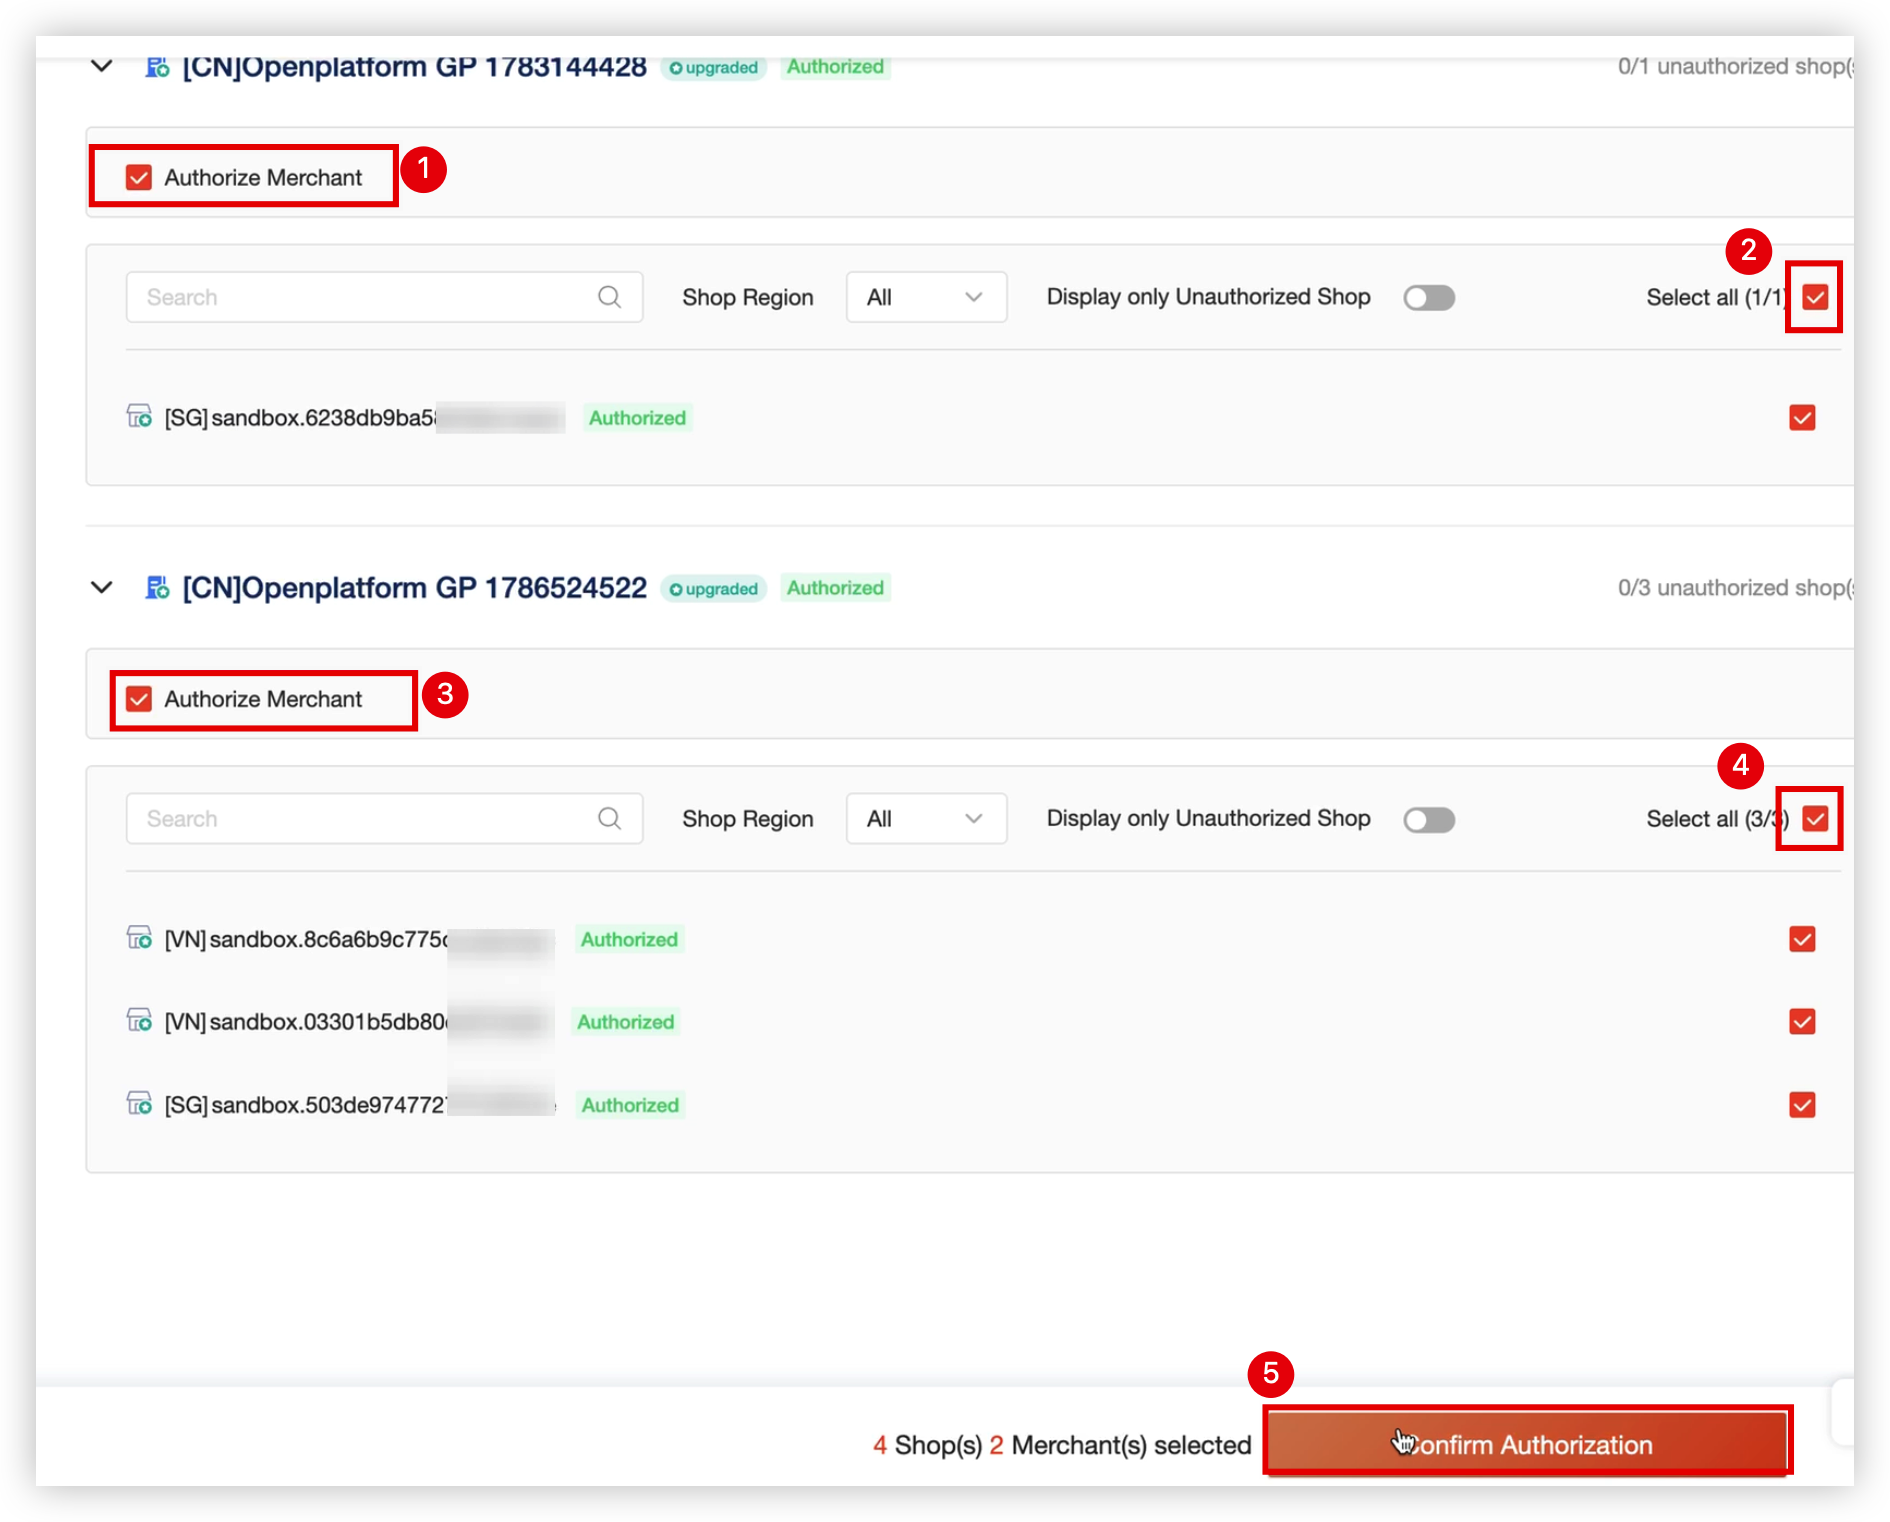
- 跳转到“Shopee”登录页面后,输入 Shopee 账户信息完成登录。
- 登录后进入 Shopee 授权确认页,勾选应用将获取的权限范围(公开资料、店铺信息等),并单击“确认授权”按钮。
-
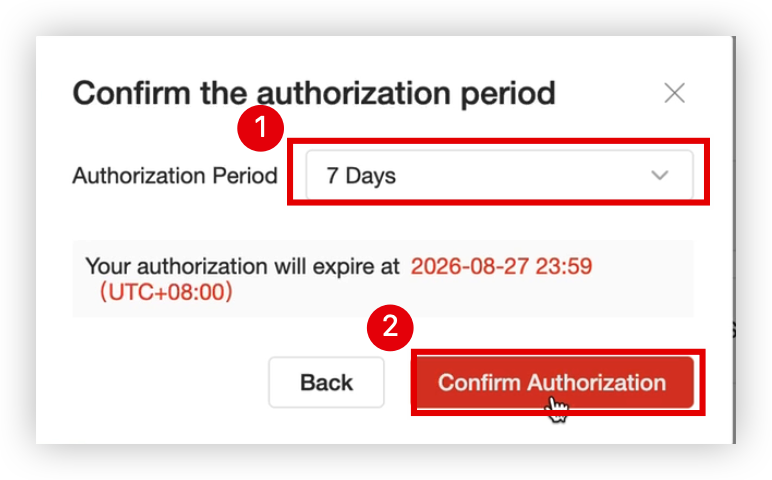
- 在“确认授权期限”弹窗中,在下拉框内选择过期时间(如 7 Days),单击“确认授权”按钮。
-
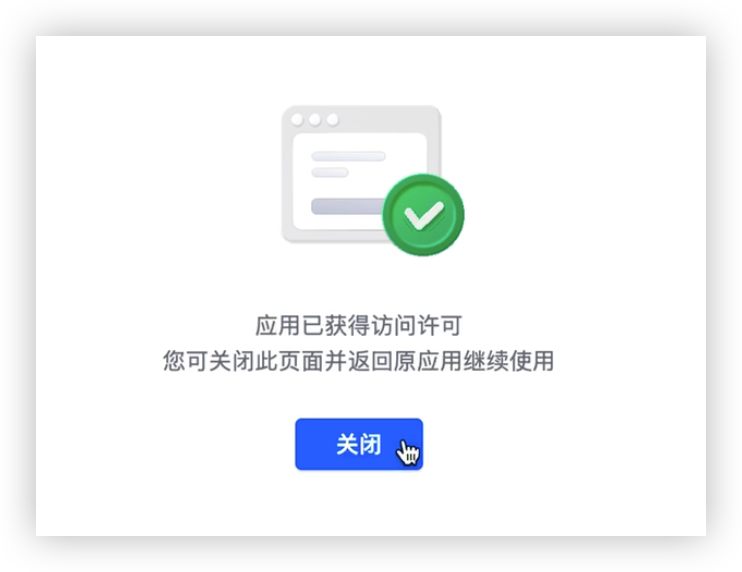
- 页面提示"应用已获得访问许可",单击“关闭”按钮。
-
- 返回 ArkClaw 企业版控制台,系统自动获取令牌,显示授权成功,单击“完成”按钮完成操作。
-
说明
- 授权成功的凭据“授权状态”一列,将显示“已授权”。
-
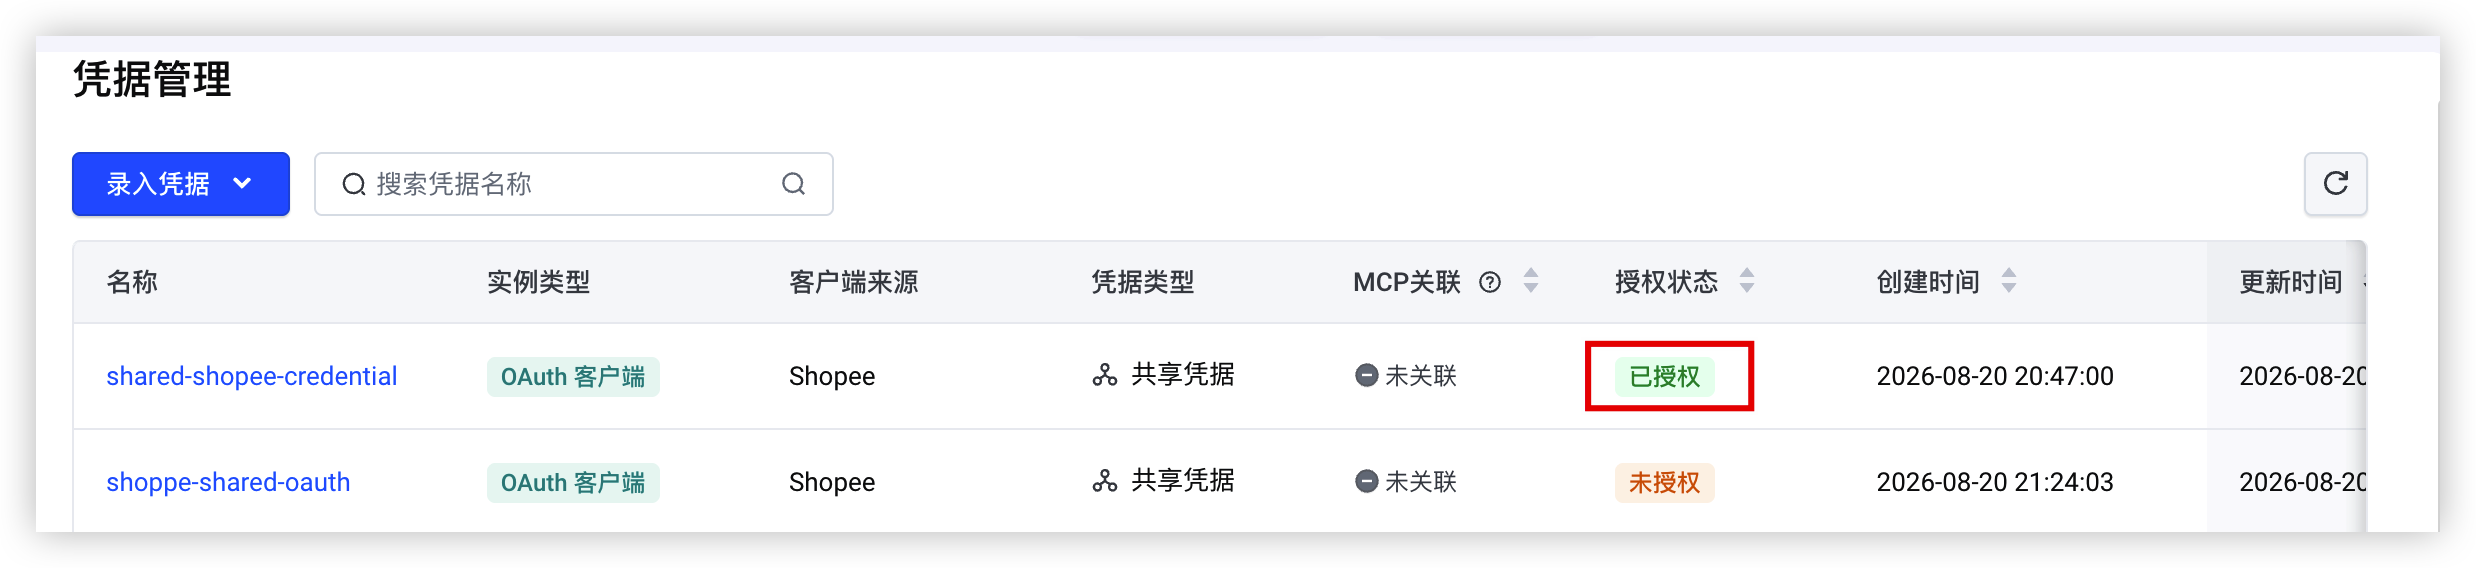
- 若凭据“授权状态”一列为“未授权”,可单击目标凭据操作列的“编辑”按钮,进入编辑界面操作授权。
-
管理凭据
- 登录 ArkClaw 企业版控制台。
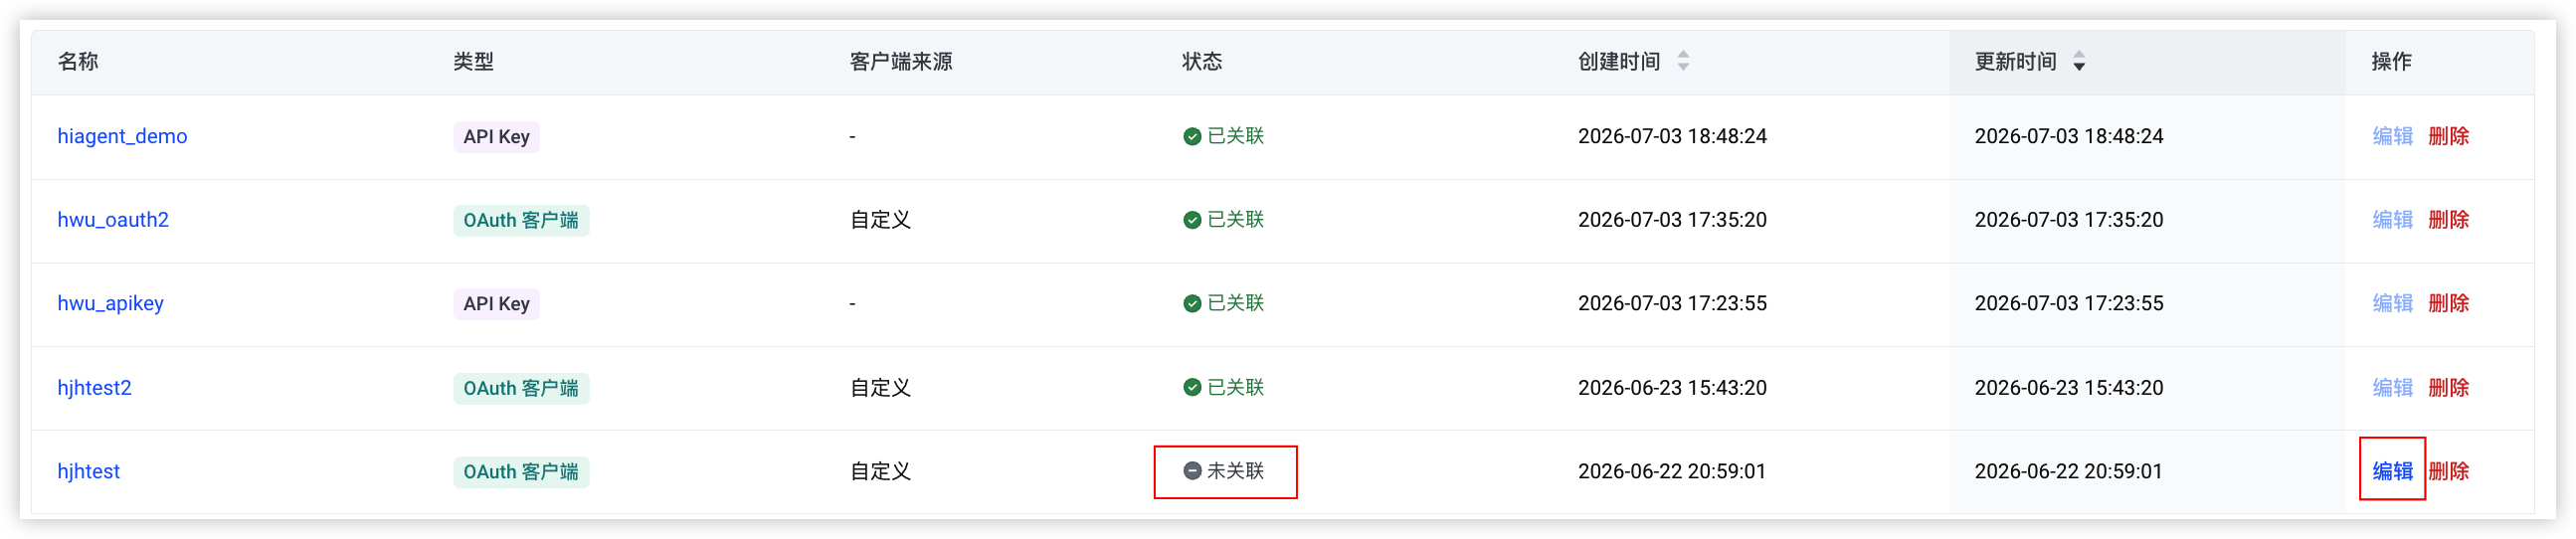
- 在左侧导航树中,选择“运维与安全 > 凭据管理”,可查看与管理当前已有的且未关联的凭据。
- 操作名称操作步骤查看凭据详情在凭据列表,单击目标凭据名称,可查看基本信息、高级配置与关联资源。编辑凭据说明已关联 MCP 的凭据不允许编辑,编辑置灰不可操作。单击状态为“未关联”的目标凭据操作列的“编辑”按钮后,进入编辑页面修改信息,完成操作。
 删除凭据注意
- 删除后的凭据无法恢复,请谨慎操作。
- 已关联资源的凭据需要解除关联后才可删除,解除关联后,依赖该凭据的助手将无法访问对应外部服务,请确认影响范围后再操作。
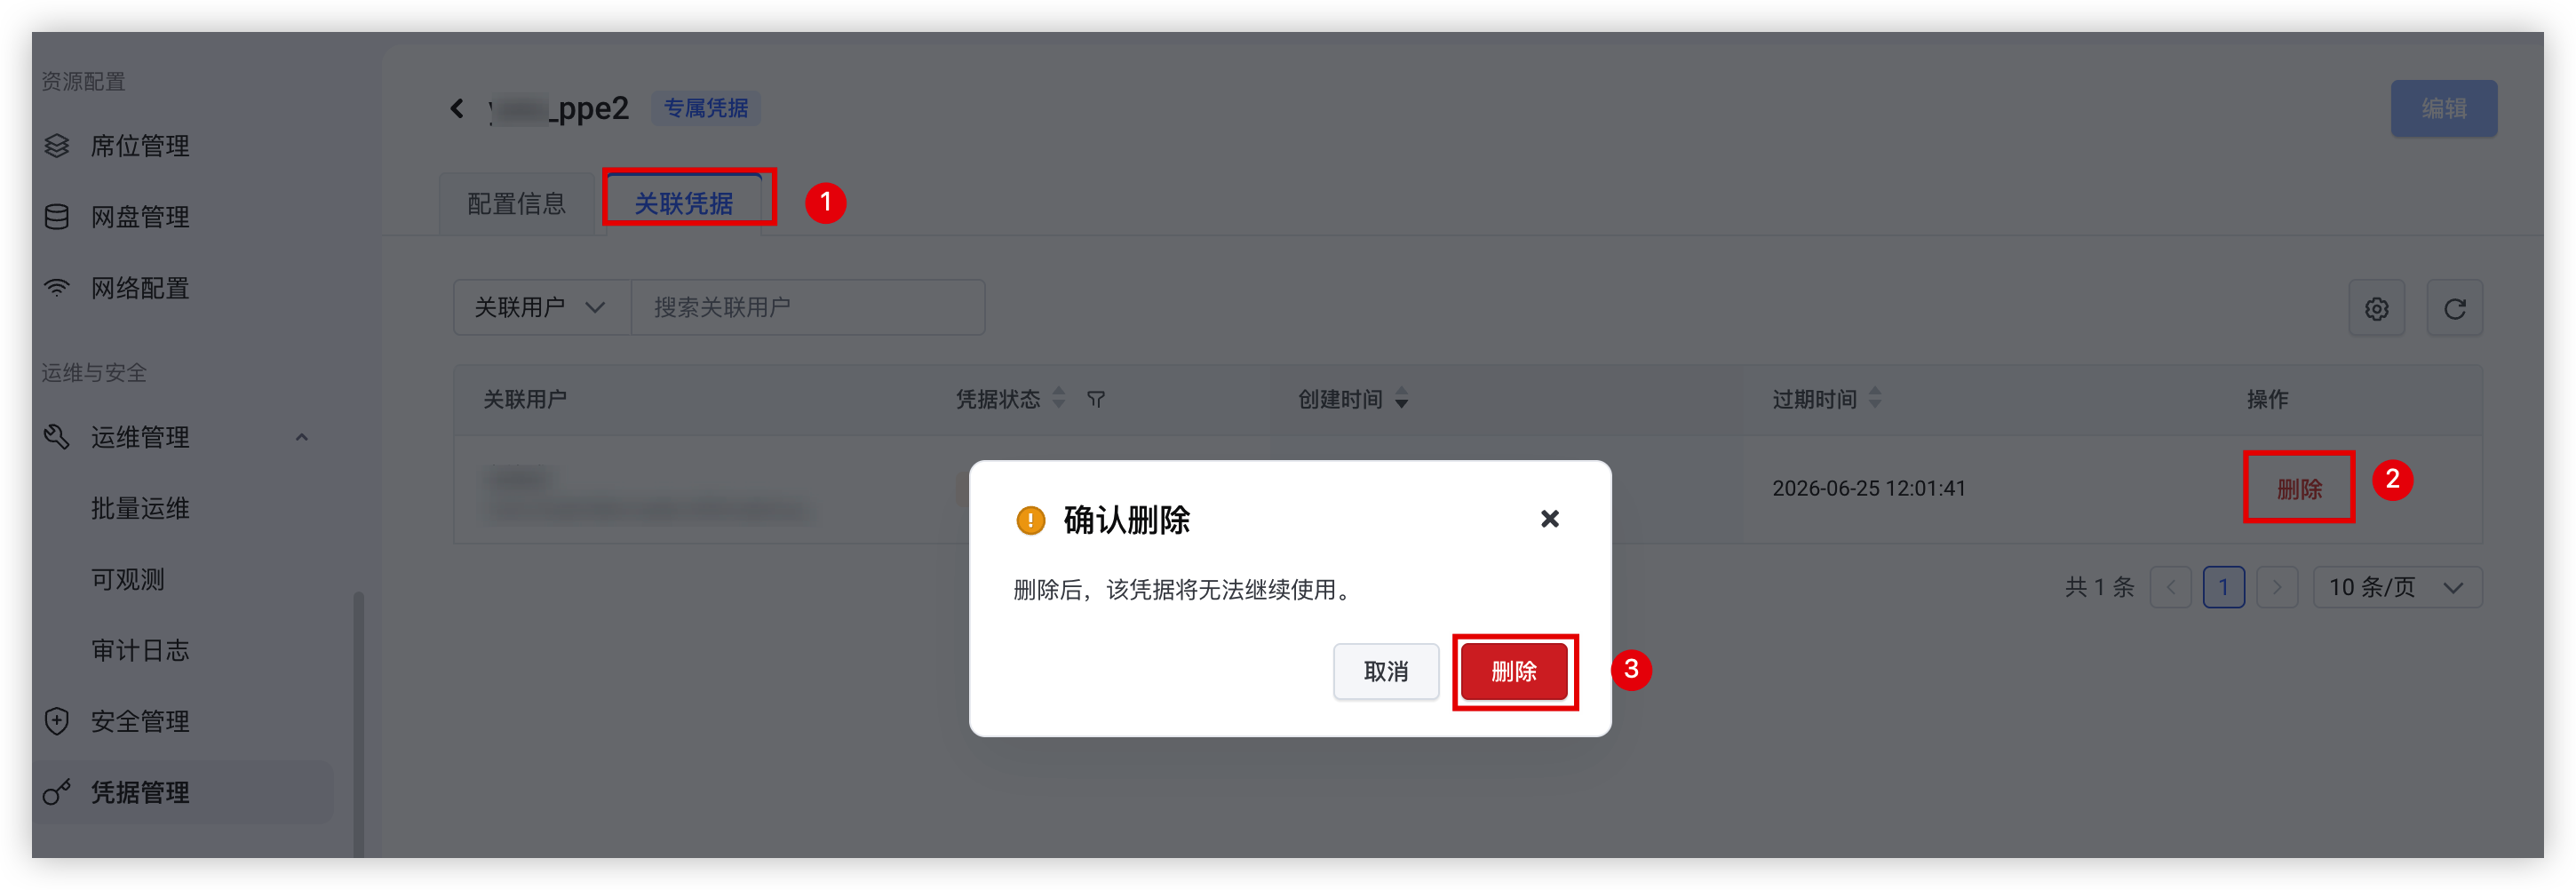
单击状态为“未关联”的目标凭据操作列的“删除”按钮,并进行二次确认后单击弹框中的“删除”按钮,完成操作。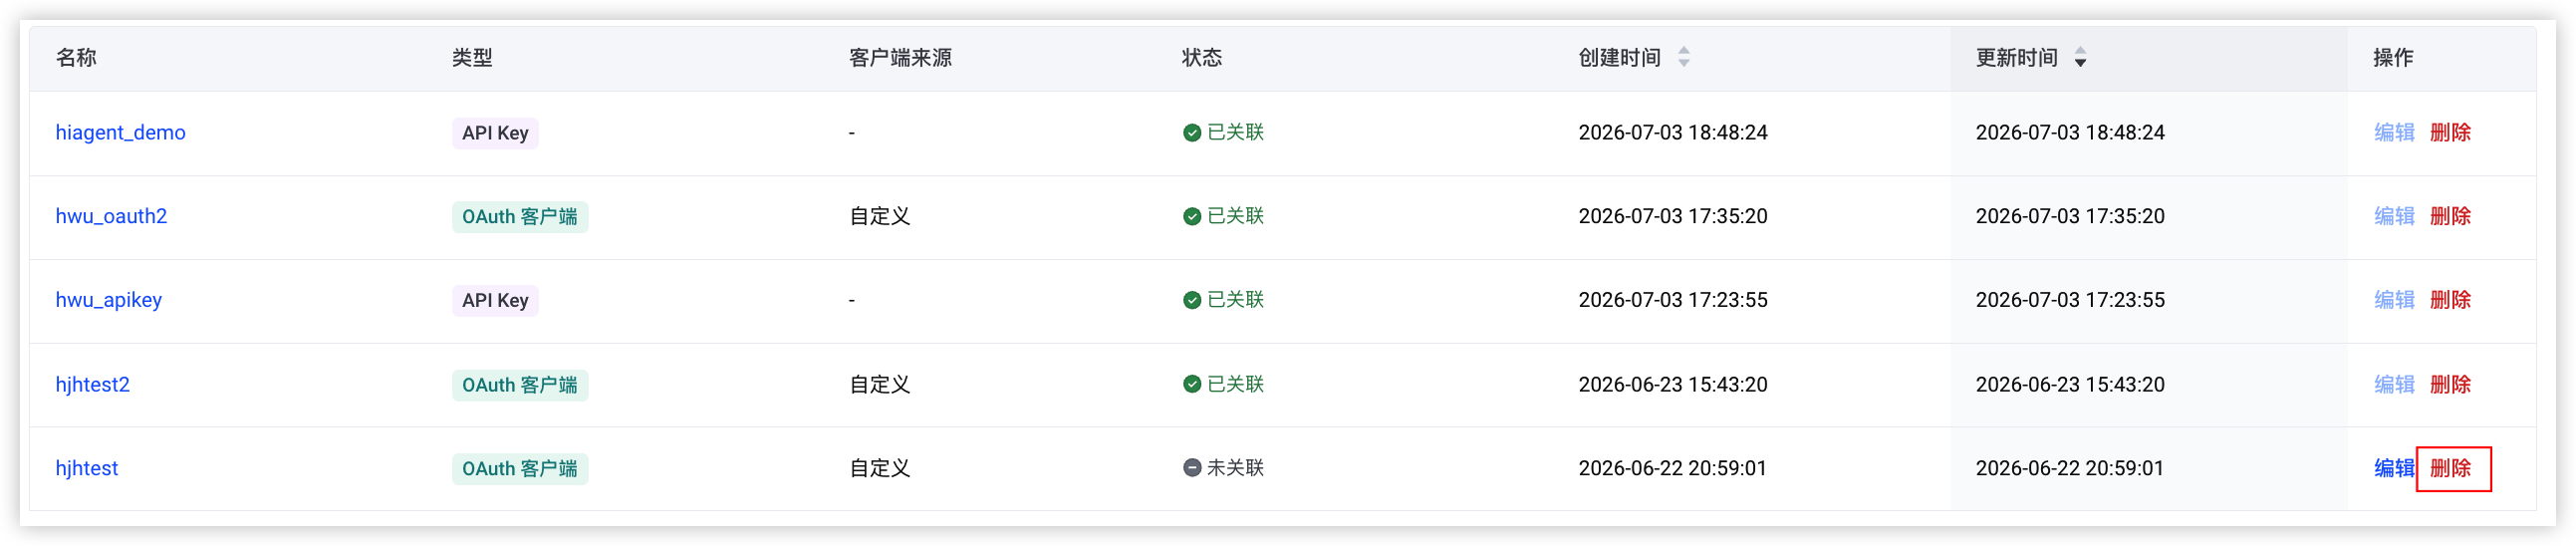 删除用户关联凭据员工通过 OAuth 2.0 专属凭据完成个人账号授权后,系统会生成与该员工账号绑定的专属凭据。管理员可以在凭据管理页面查看特定用户关联的凭据,并删除不再使用的凭据。注意删除后的凭据无法恢复,员工将无法继续使用该凭据调用应用,需重新完成个人账号授权后才能恢复使用。
- 在专属凭据详情页中,单击“关联凭据”页签。
- 单击目标用户关联凭据操作列的“删除”按钮,并进行二次确认后单击弹框中的“删除”按钮,完成操作。
-
-
最近更新时间:2026.09.02 14:06:12
这个页面对您有帮助吗?
有用
有用
无用
无用