ArkClaw 企业版
ArkClaw 企业版


文档指南

请输入


- 文档首页
 ArkClaw 企业版ArkClaw 企业版空间开通快速入门其他标准协议SAML 协议
 复制全文
 下载 pdf
SAML 协议
 文档反馈
 问问助手
ArkClaw 企业版支持通过 SAML 协议接入企业现有身份提供商(IdP),实现员工单点登录(SSO)。本文以 Microsoft AD FS(Active Directory Federation Services) 为例,指导管理员完成 ArkClaw 空间开通、上传 IdP 元数据、配置用户属性映射、在 AD FS 侧添加信赖方信任与 Claim 规则、回填回调地址的全流程,完成后即可把员工登录链接交付使用。
说明
- 使用其他标准协议可快速开通 ArkClaw 企业版,相关信息用于开通后的配置。
- ArkClaw 支持在不同项目下开通独立的 ArkClaw 空间,此功能为白名单功能,仅开通后可用,详细操作及说明请参见开通多个空间。
前提条件
- 企业认证操作,请参见企业实名认证。
- 个人认证如何变更为企业认证,请参见个人认证升级为企业认证。
- 您已拥有可用的 AD FS 环境,并具备管理权限。
- 您已通过企业 IT 管理员获取身份提供商属性名。
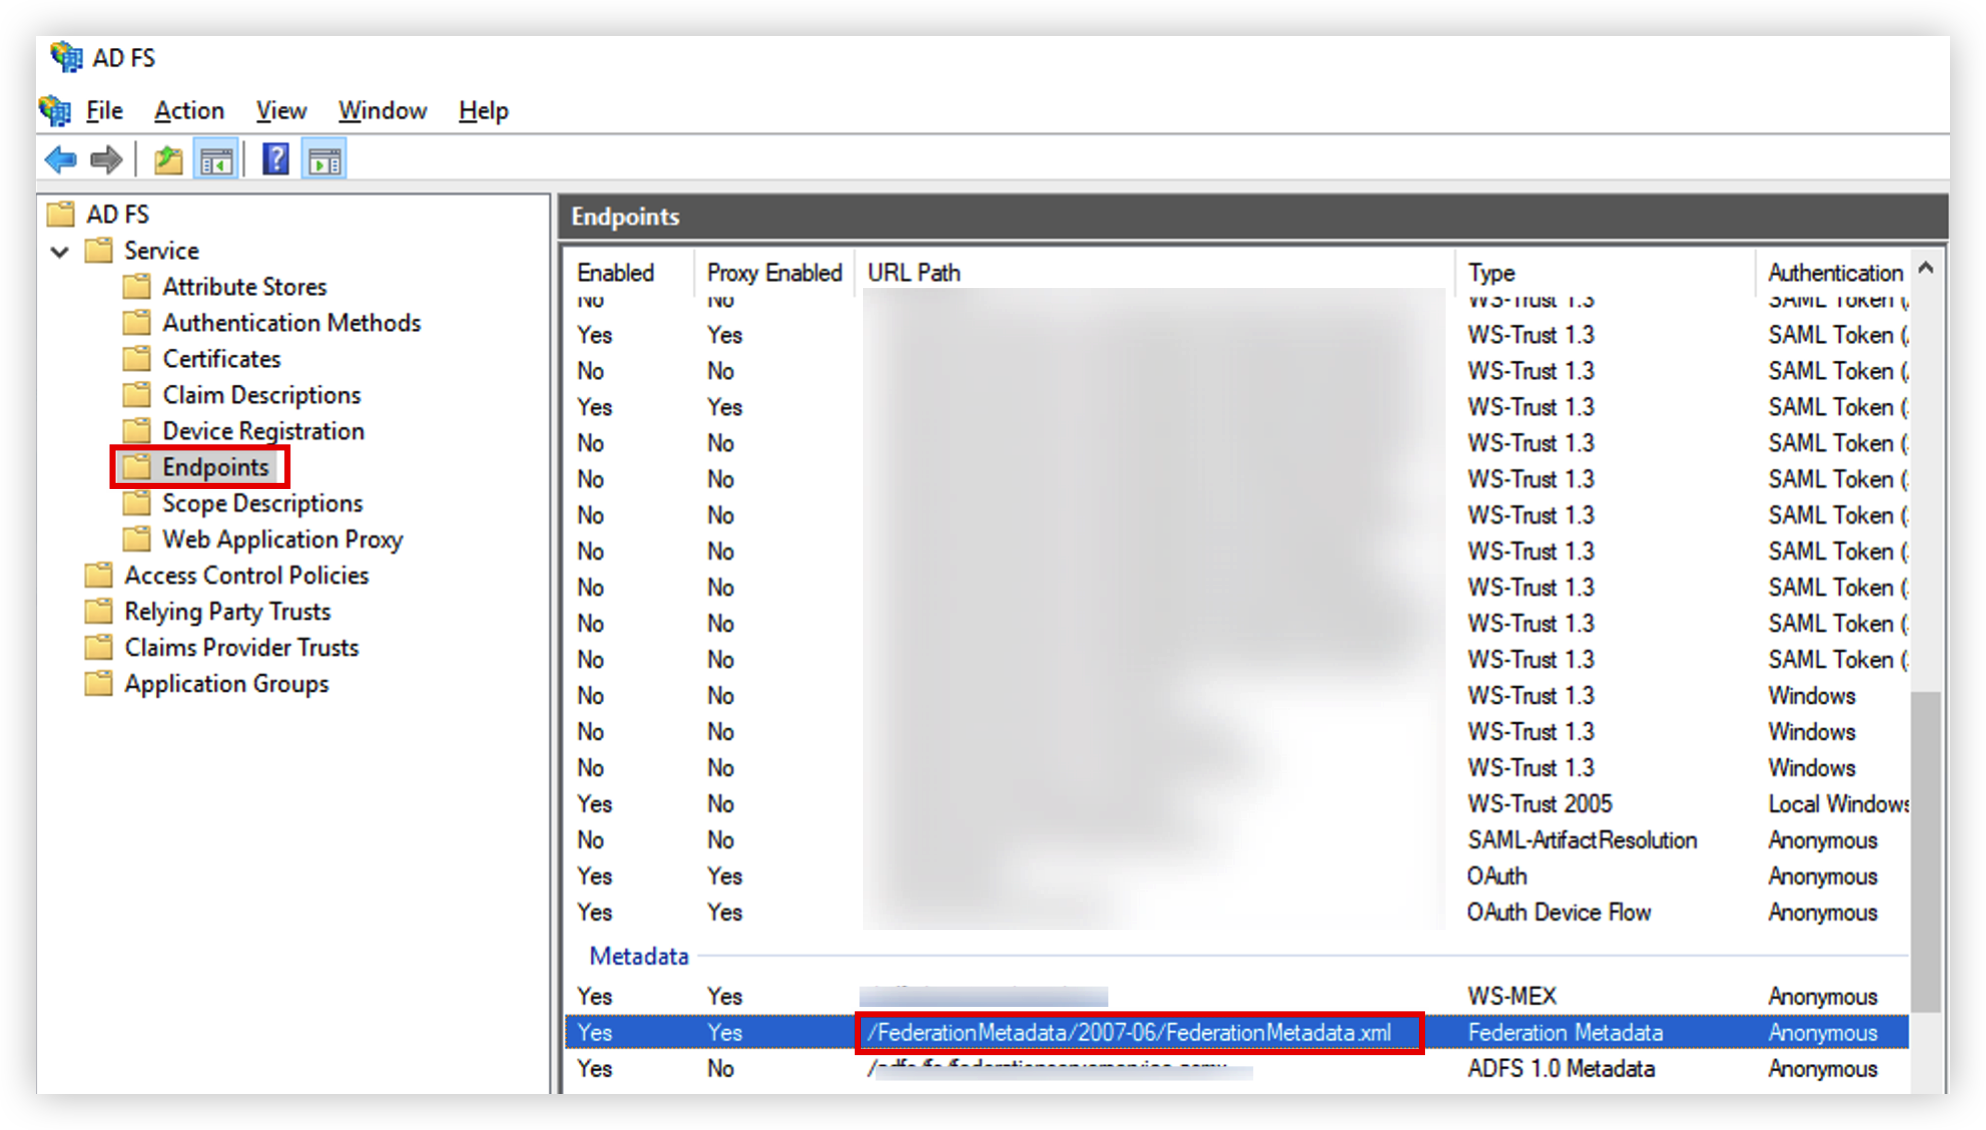
- 您已通过访问 AD FS 的 IdP 元数据端点地址https://{AD FS域名}/{FederationMetadata.xml的路径},下载 IdP 元数据 FederationMetadata.xml 文件。
说明
FederationMetadata.xml 的具体路径可在 AD FS 的 Endpoints 中查看,以下图为例,具体路径为“FederationMetadata/2007-06/FederationMetadata.xml”。
名词说明
步骤一:服务开通授权
说明
- 触发条件: 仅首次开通 ArkClaw 服务时执行;后续在同账号下再次开通空间会跳过本步。
- 授权范围: 一次性向 ArkClaw 授予访问下述云服务的权限:VPC、ECS、私网链接 PrivateLink、对象存储 TOS、机器学习平台(具体清单详见 服务条款)。
- 模型开通: 同时一键开通火山方舟全部非 Coding Plan模型的调用权限,方便后续在 ArkClaw 中直接选择模型。
- 费用说明: 本步骤本身免费;后续使用已开通的模型、方舟服务、联网搜索时将按量计费并出账单,涉及计费的服务如下:
- 方舟服务
- 联网搜索
- 登录 ArkClaw 企业版控制台,在左侧导航树中,选择“Claw 管理 > Claw 列表”。
- 在弹出的对话框中,请您仔细阅读相关服务条款,确认无误后勾选“我已阅读并同意《ArkClaw 服务专用条款》”。
-
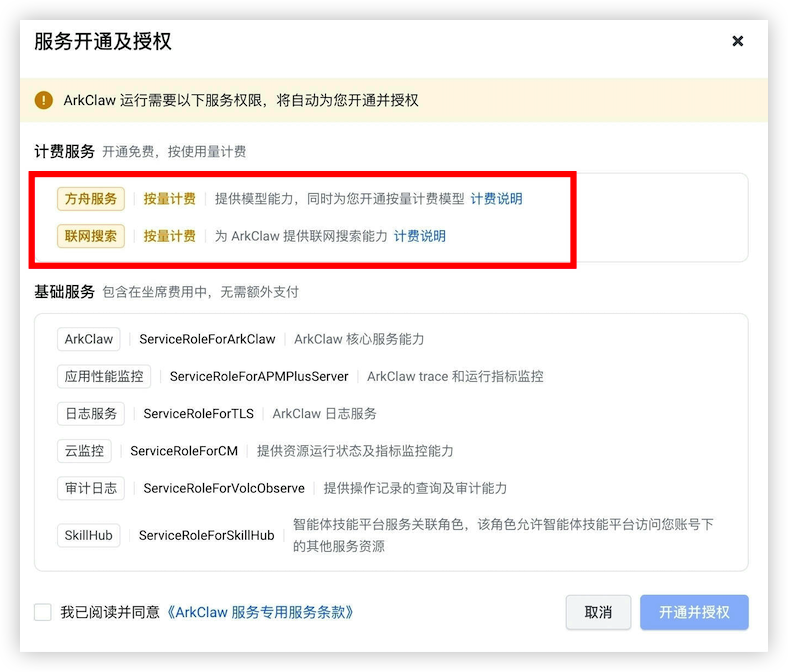
- 单击“开通并授权”按钮,完成角色授权和模型开通操作。
步骤二:ArkClaw 服务配置
- 登录 ArkClaw 企业版控制台。
- 在左侧导航树中,选择“Claw 管理 > Claw 列表”。
- 在服务开通页面,参考下表配置相关信息。
- 配置项说明基本信息空间名称员工访问控制认证方式配置企业员工访问控制信息,此处选择其他标准协议,选择其他标准协议后,无需在开通页面配置认证参数。空间管理类型选择空间管理类型选择当前新建空间下 Claw 实例的管理类型,空间开通后不支持修改。
- 席位管理:按照整体席位数订阅,同一规格的席位到期时间一致,无需单独管理每个 Claw 实例的生命周期。在已购买的席位配额内,可以任意开通/分配 Claw 实例。
- 实例管理:按照单个 Claw 实例进行管理,即空间下所有 Claw 实例单独创建、分配和管理,不同的 Claw 实例资源的生命周期不同,需要分别管理。
注意选择空间管理类型为邀测功能,仅开通后可用,如有需要请联系客户经理开通。网络配置空间网络配置ArkClaw 企业版的VPC网段和子网网段。平台将在当前Region下,自动创建用于 ArkClaw 的私有网络(VPC)、子网、安全组等网络资源,搭建 ArkClaw 运行的网络环境。注意ArkClaw 企业版空间开通成功后,不支持修改VPC网段和子网网段。- 随机网段创建:
- 无需配置网段,平台会使用随机的私网网段为您创建 ArkClaw 的VPC和子网。
- 如果后期需要使用其他私有网络(VPC)访问 ArkClaw 私有网络的资源,请确保访问的私有网络(VPC)地址不属于以下网段,以免网段冲突:192.18.0.0/15、33.0.0.0/8、66.0.0.0/8、9.0.0.0/8。
- 指定网段创建:
- 如果您后期需要通过云企业网(CEN)或中转路由器(TR)连接 ArkClaw 的私有网络,请基于您的网络规划在此指定 ArkClaw 的私有网络(VPC)网段。
- 单击卡片右上角“自定义配置”,输入自定义私有网络(VPC)的目标网段,平台会根据输入的网段创建VPC和子网。自定义网段请避免使用以下网段:100.64.0.0/10、224.0.0.0/4、127.0.0.0/8、0.0.0.0/8、240.0.0.0/4、192.18.0.0/15、33.0.0.0/8 、66.0.0.0/8 、9.0.0.0/8、169.254.0.0/16。
注意指定 ArkClaw 私有网络为邀测功能,仅开通后可用,如有需要请联系客户经理开通。
- 配置完成后单击“立即开通”按钮,完成服务空间配置操作。
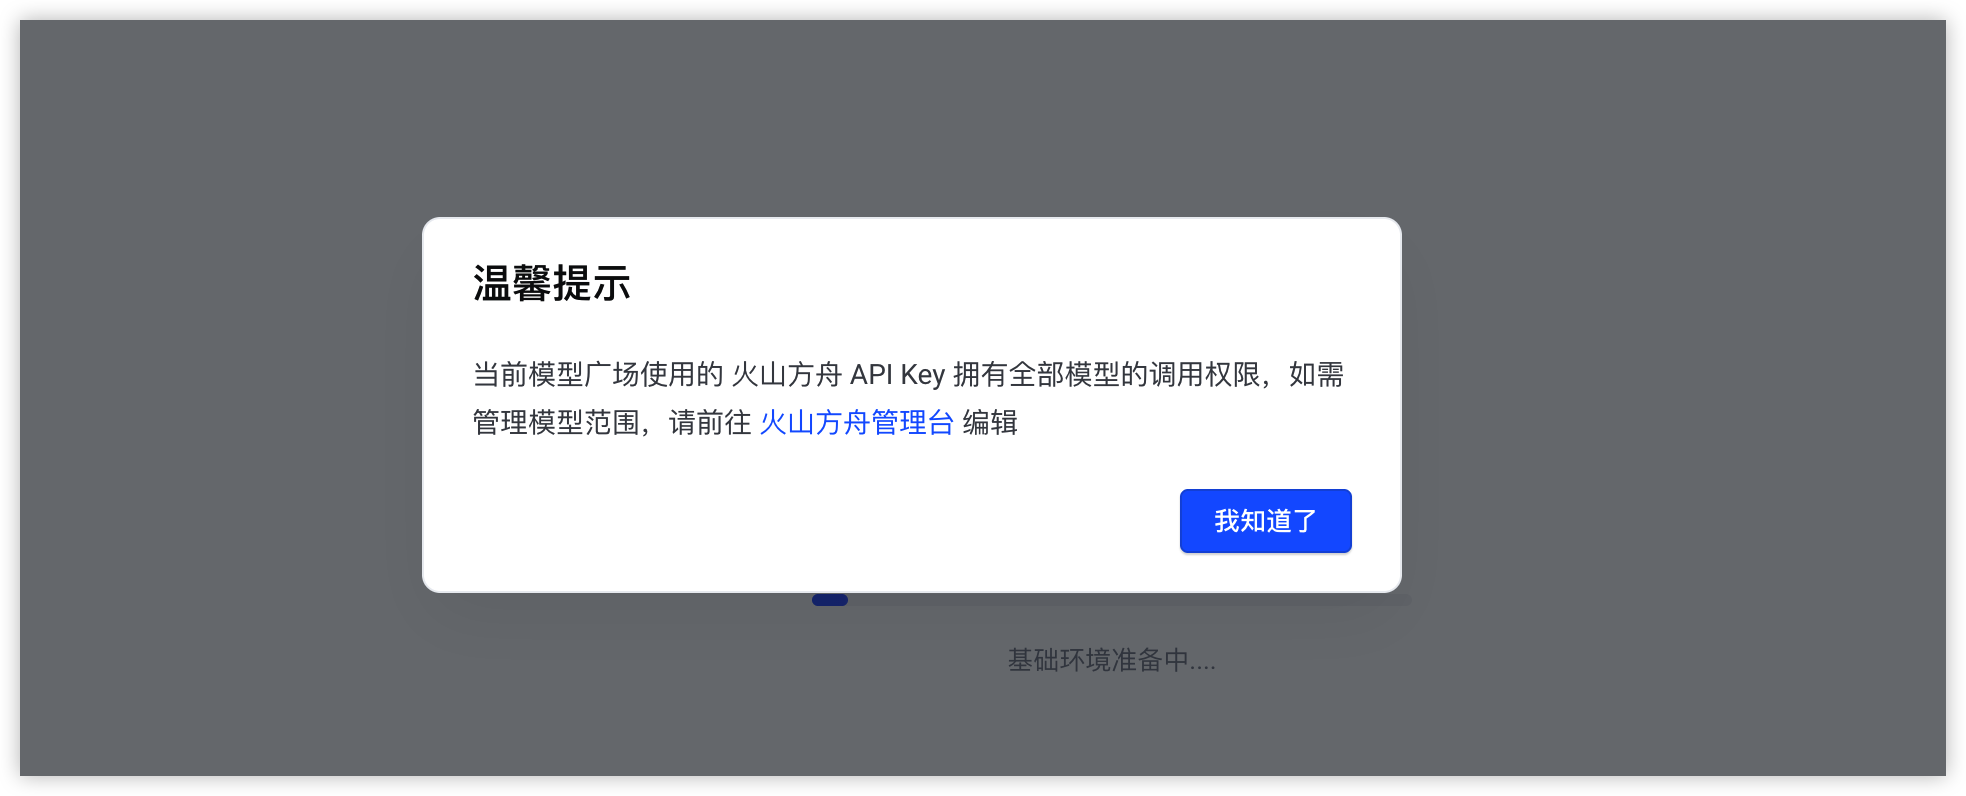
- 模型广场使用的火山方舟 API Key 拥有全部模型的调用权限,空间开通完成后会弹出对话框进行提示。如需管理模型范围您可单击“火山方舟管理台”前往管理,无需管理单击“我知道了”按钮关闭对话框。
-
步骤三:购买 ArkClaw 企业版坐席
注意
如果上一步骤开通 ArkClaw 空间中“操作空间管理类型”选择“实例管理”,请跳过此部分操作。
- 登录 ArkClaw 企业版控制台。
- 在左侧导航树中,选择“Claw 管理 > Claw 列表”。
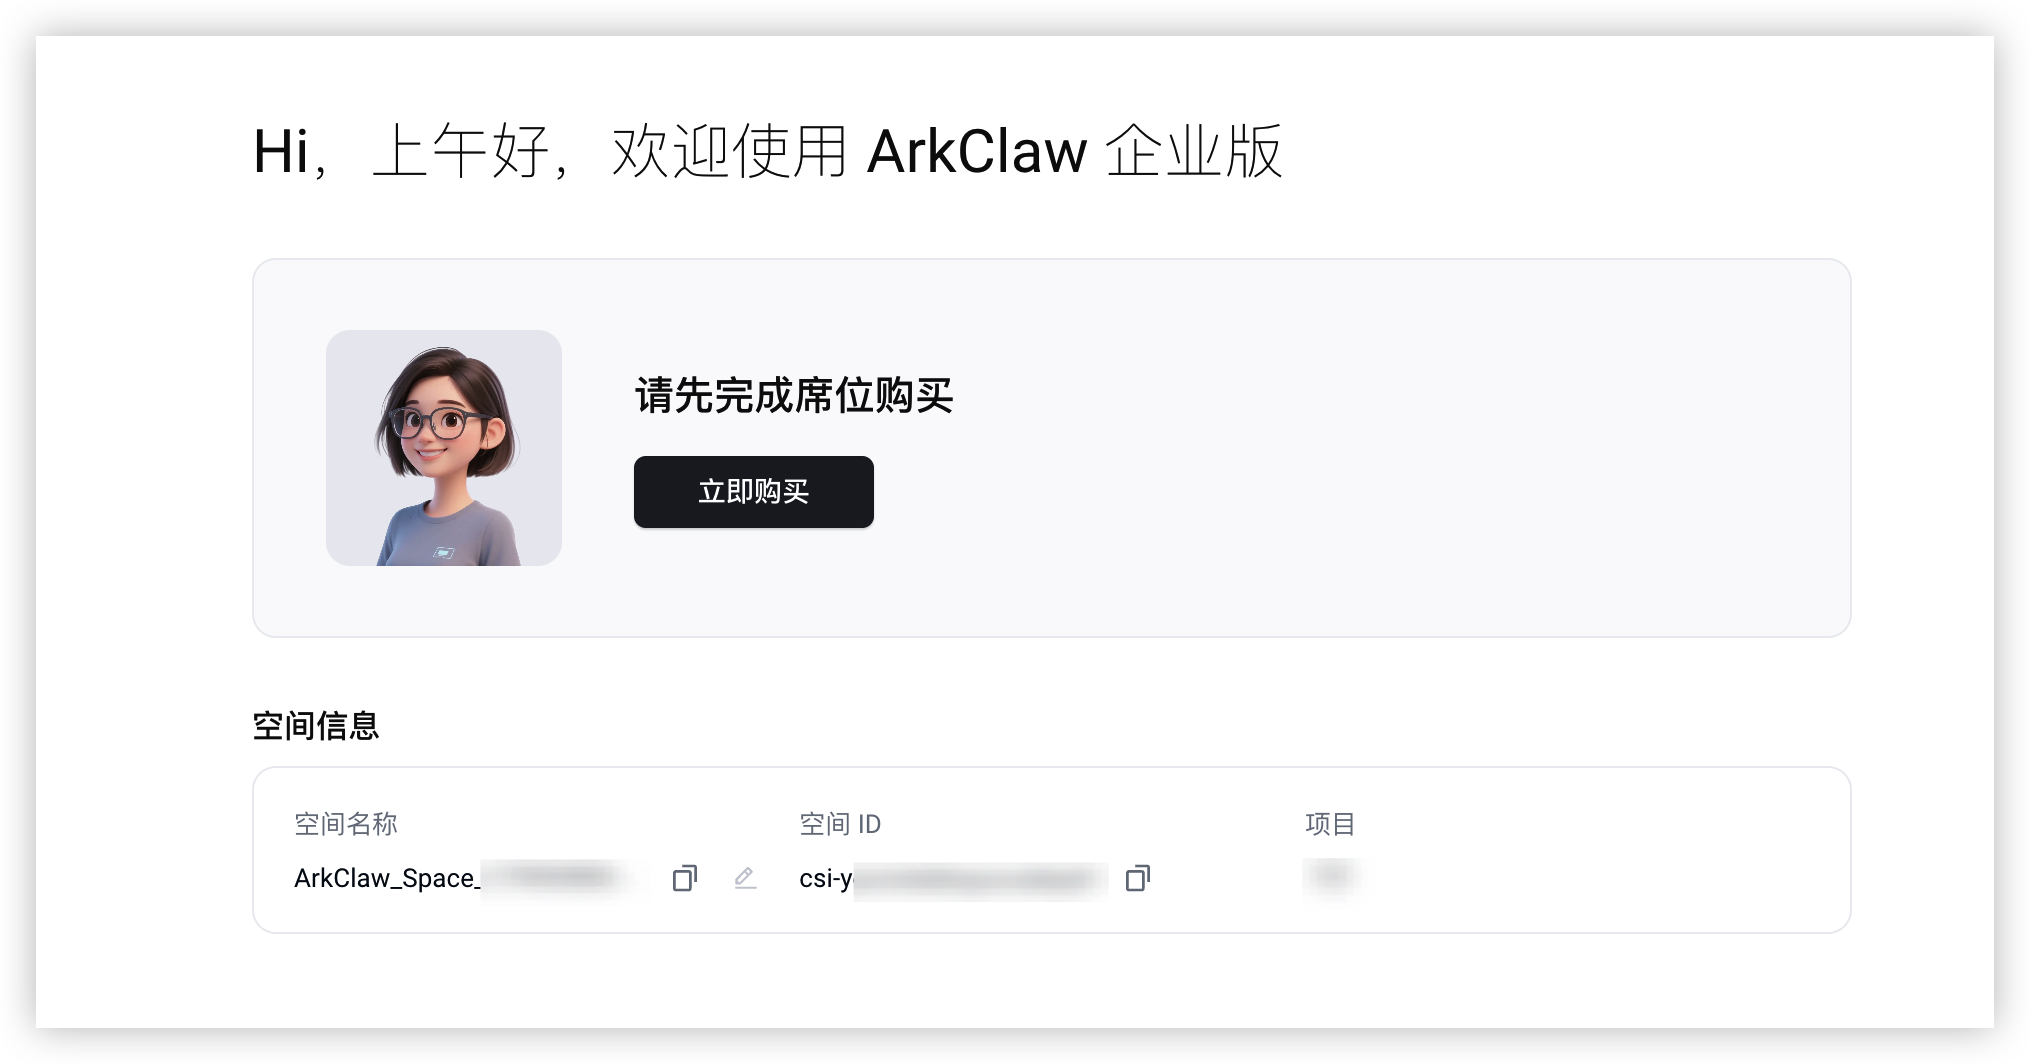
- 在 ArkClaw 管理页面,单击“立即购买”按钮。
-
- 配置 ArkClaw 席位规格、数量,并在下方选择购买时长。
注意
- ArkClaw 席位购买门槛
- ArkClaw 企业版席位单次购买数量不少于 5个(含),不足 5 个无法下单。
- 不同规格的席位适用的场景不同,您可按需组合购买不同数量的席位规格,更多计费介绍请参见计费说明。
- Agent Plan Team 购买
- 购买 ArkClaw 席位时,可同步搭配购买 Agent Plan Team;也可选择仅购买席位,后续再按需补充。
- Agent Plan Team 购买后不支持退订。
- ArkClaw 席位和 Agent Plan Team 非一一对应关系,为员工分配后 Agent Plan Team,该员工名下的所有 Claw 实例,共享该员工已分配的 Agent Plan Team 资源。
- Coding Plan Team 购买
- 当前暂不支持开通空间时购买 Coding Plan Team,如有需要请在空间开通后购买或纳管,具体操作请参见管理方舟Plan。
- 所有拥有 Coding Plan Team 对应席位等级使用权限的 Claw 实例,共享所有该席位等级的 Coding Plan Team 资源。
- 购买与变更限制
- 数量门槛:ArkClaw 席位与 Agent Plan Team 绑定购买时,需确保 ArkClaw 中的 Agent Plan Team 总数量不少于 5 个(包括从 ArkClaw 购买的 Agent Plan Team 和纳管火山方舟的 Agent Plan Team ),单次下单最多购买 1000 个(含)。
- 专用限制:在 ArkClaw 中下单购买的方舟 Plan,仅建议在 ArkClaw 范围内使用。
- ArkClaw 企业版会周期性轮转纳管的方舟 Plan API Key,轮转时旧 API Key 立即失效。若您将该 Key 复用于 ArkClaw 之外的服务,会随轮转一并中断。
- 如果在多场景共享方舟 Plan,建议在火山方舟直接购买独立的方舟 Plan、获取独立 API Key,并以“自定义模型来源”的方式配置模型,具体操作请参见配置自定义模型池。
- 自动续费
- 系统默认勾选“自动续费”,以避免到期欠费导致 ArkClaw 不可用。您也可手动取消该选项,但需注意在席位到期前自行完成手动续费。
- “自动续费开关”打开后,后续在空间下的所有新购、变更的订单均会开启自动续费。
- 规格适用场景轻量版 Starter入门体验与轻量任务专属,支持简单对话,少量工具调用。标准版 Standard日常生产主力版本,支持中等复杂度的工作流和多轮对话。高级版 Premium复杂任务支撑,可承载多工具并行调用、中型项目工作流。旗舰版 Ultimate大型项目与高负载场景专属,支持全链路复杂流程编排。
-
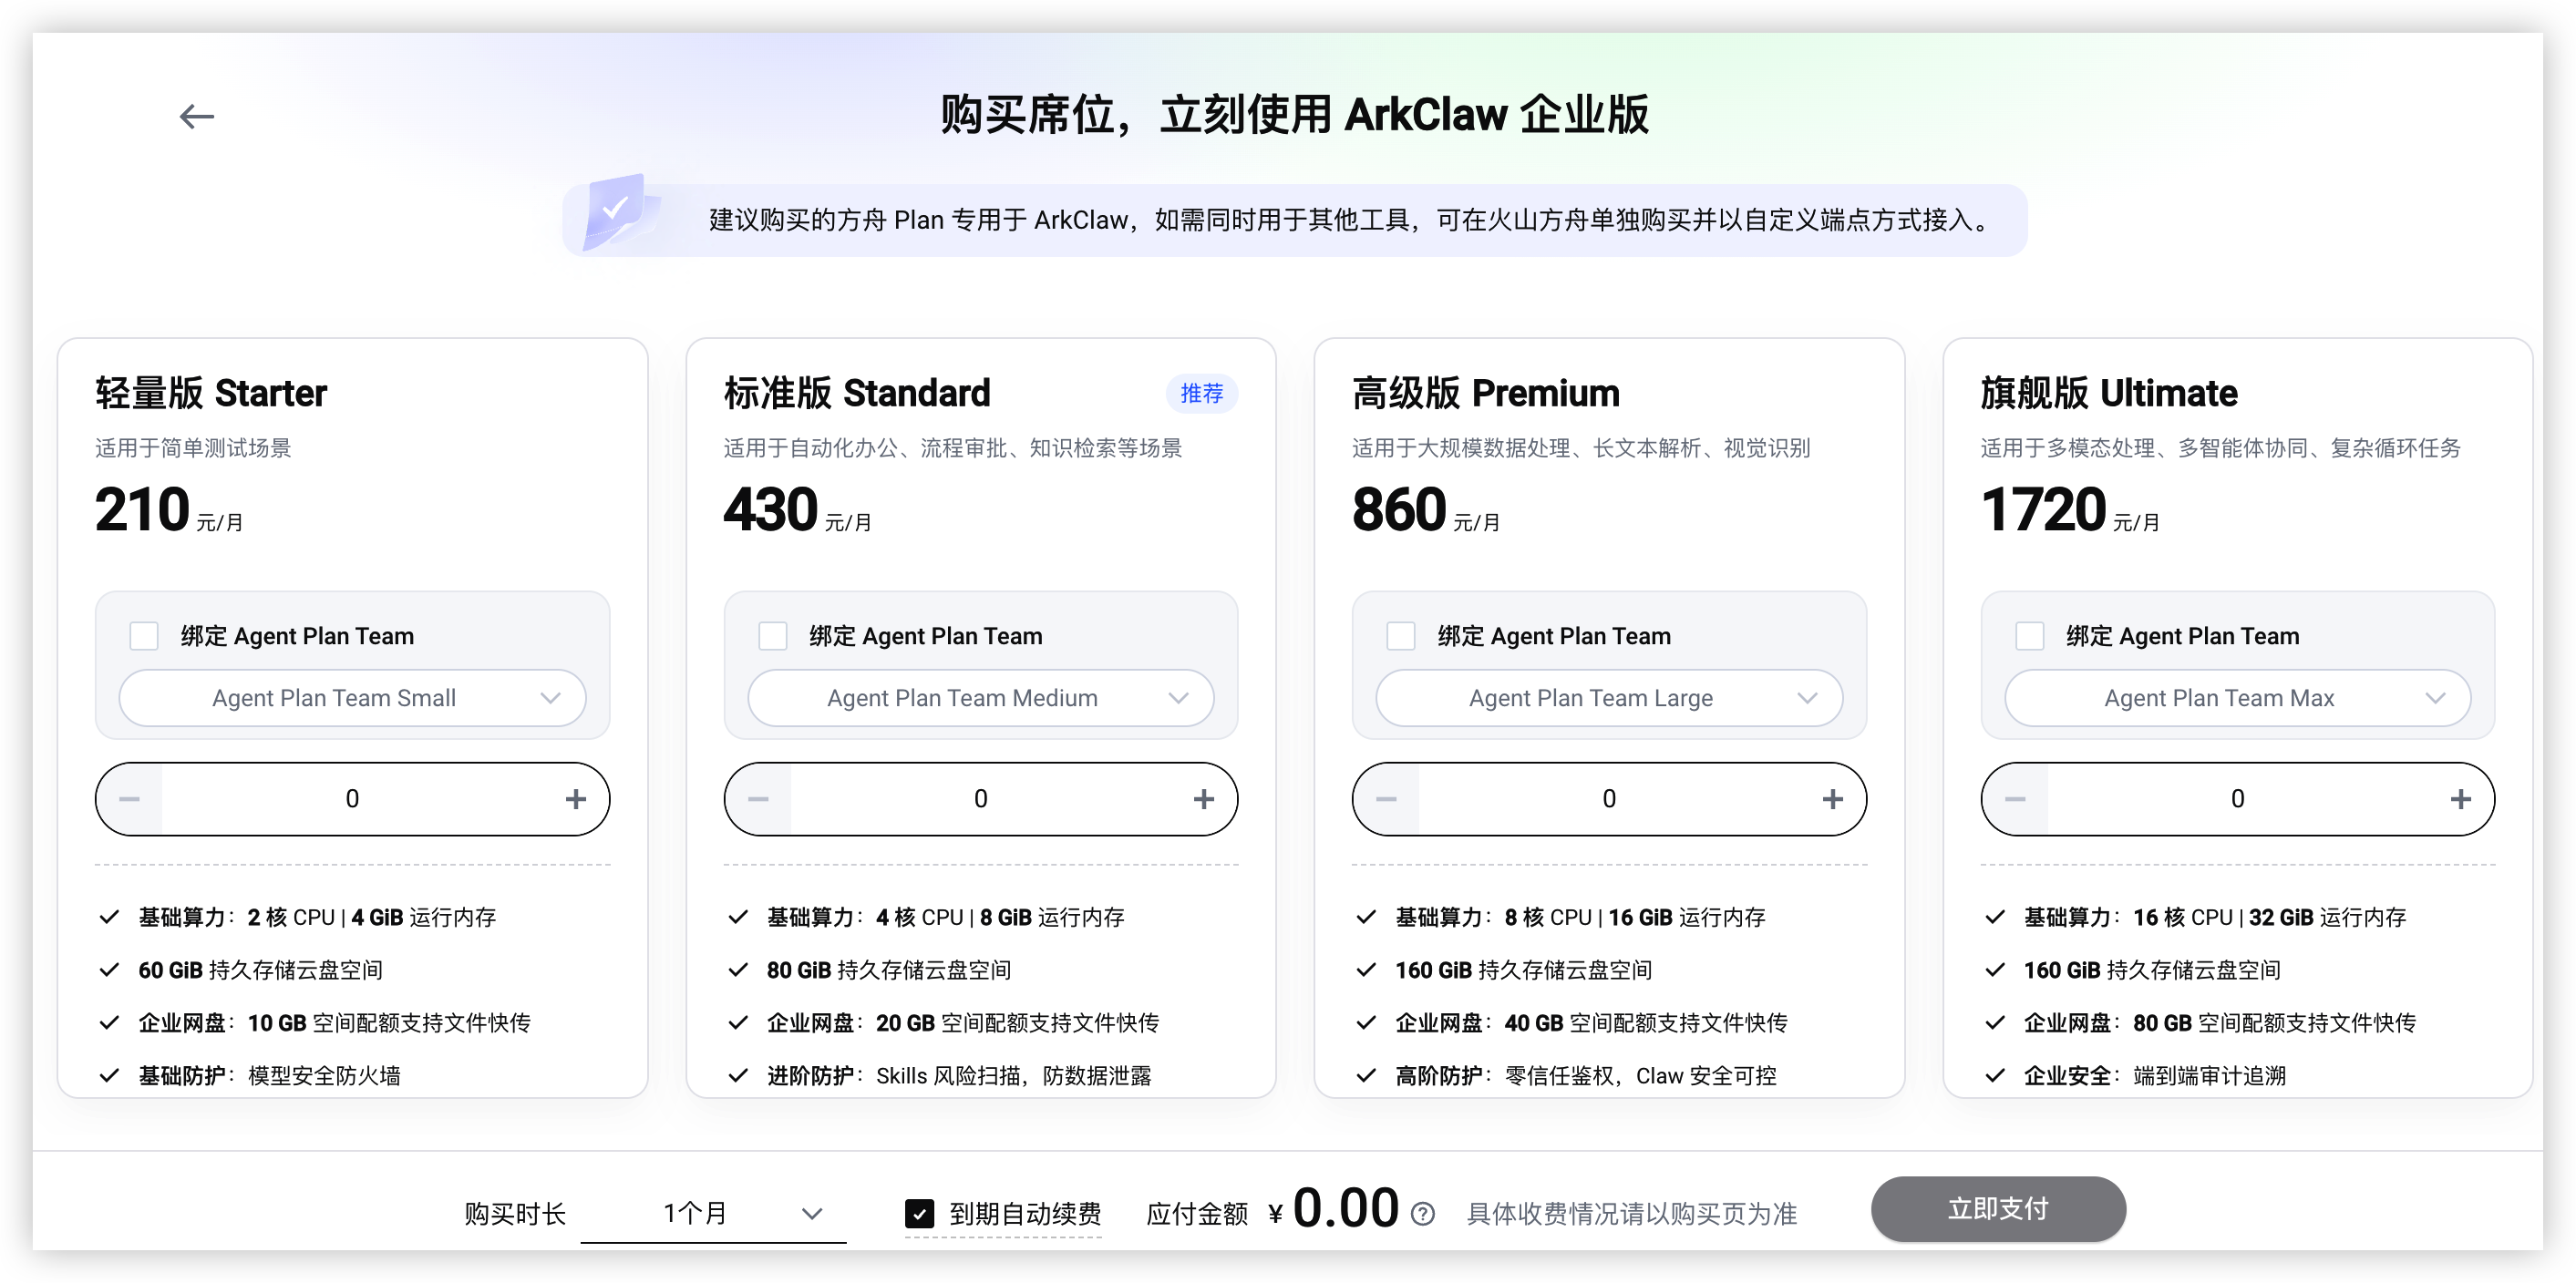
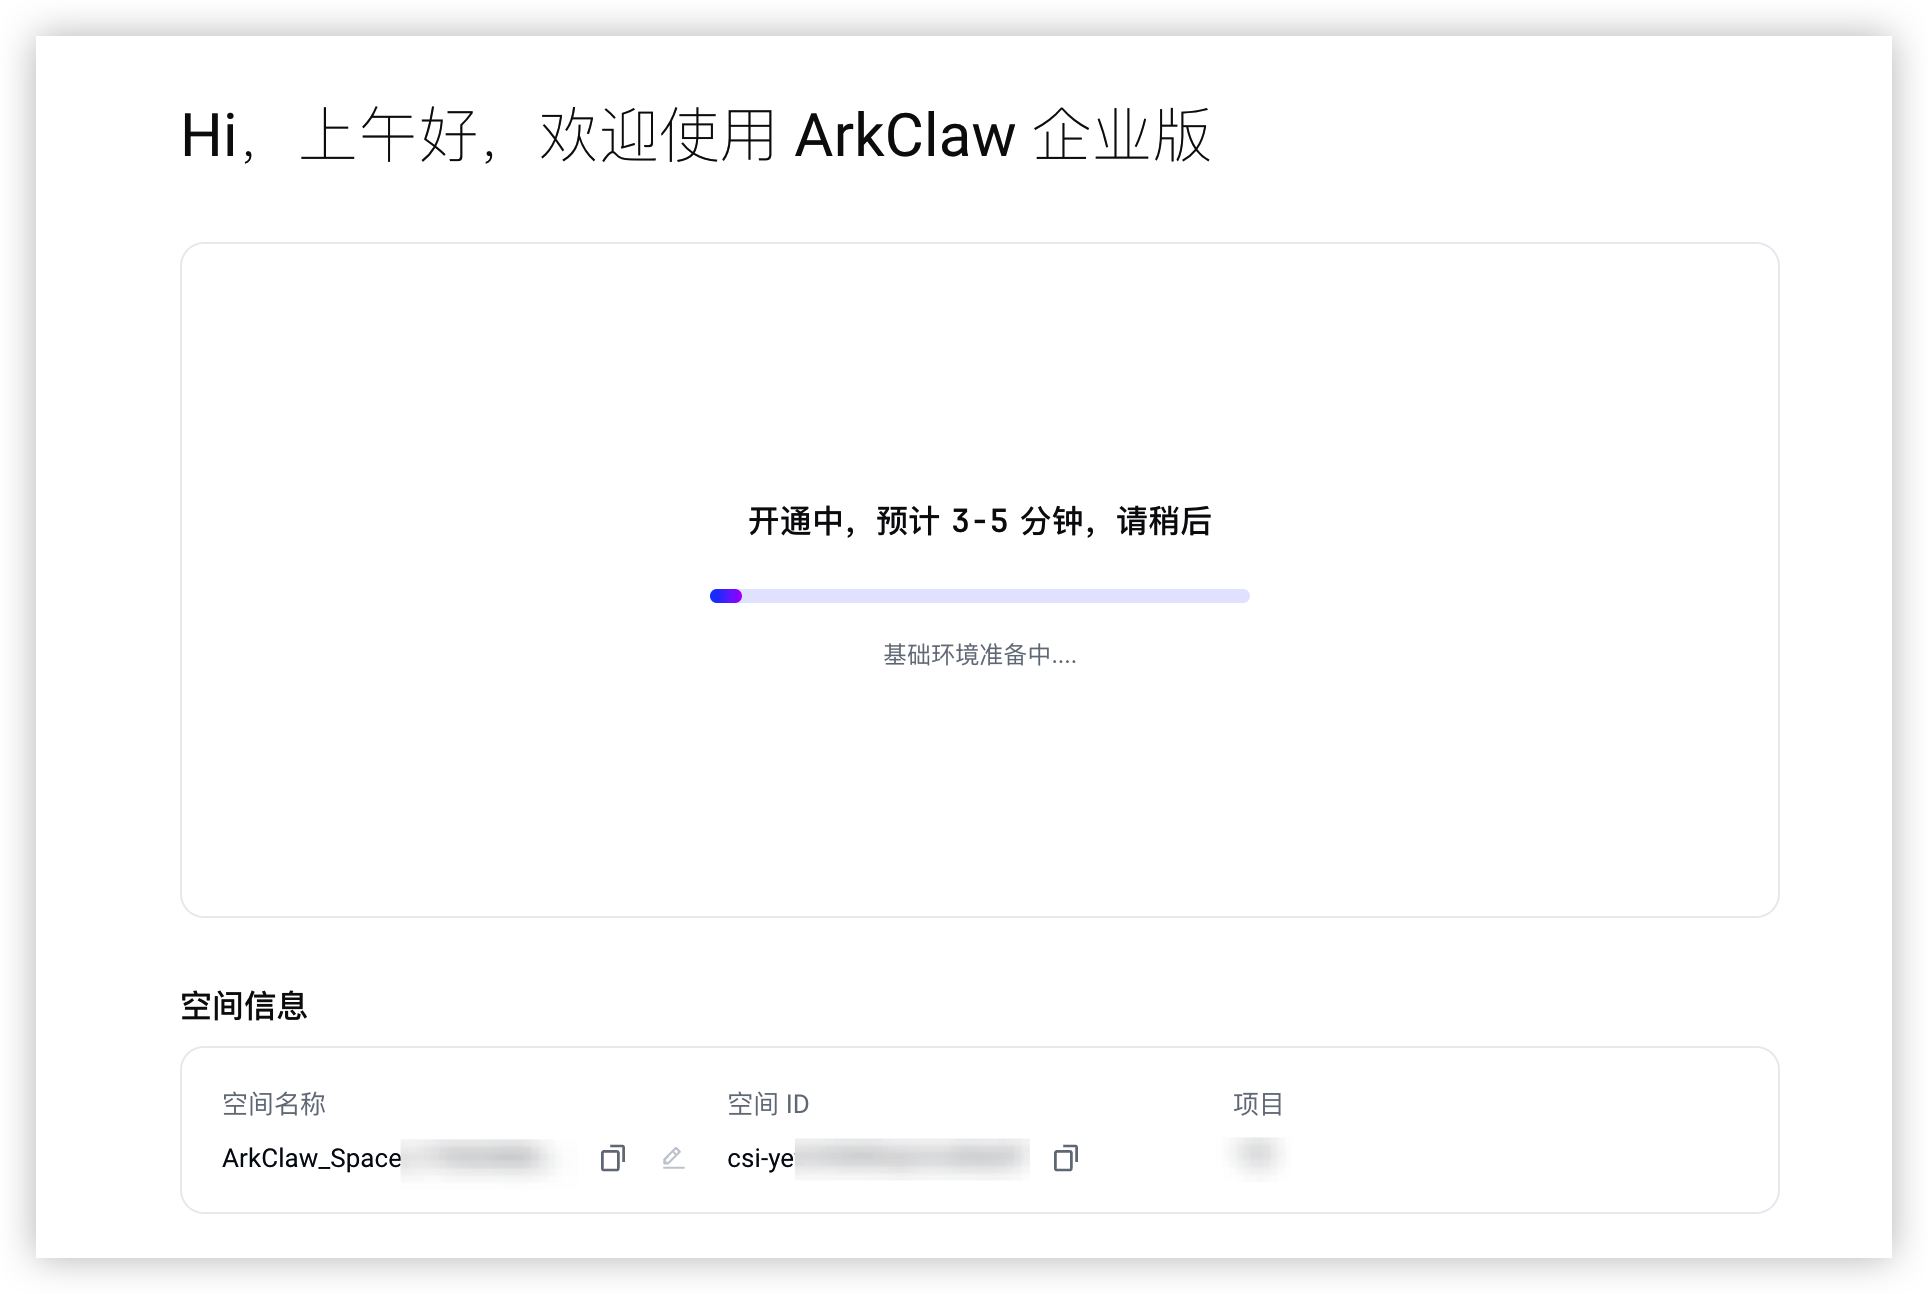
- 配置完成后单击“购买”按钮,根据页面指引支付相关费用,支付成功后单击“去控制台”按钮完成服务开通操作。服务开通大约 3~5 分钟,请您耐心等待。
注意
服务开通失败的常见原因“未完成企业实名认证”、“VPC 网段冲突”或“资源不足”,如均已确认无问题后仍开通失败,请复制页面上的错误信息,单击发起工单按钮处理。
-
步骤四:配置 SAML 协议信息
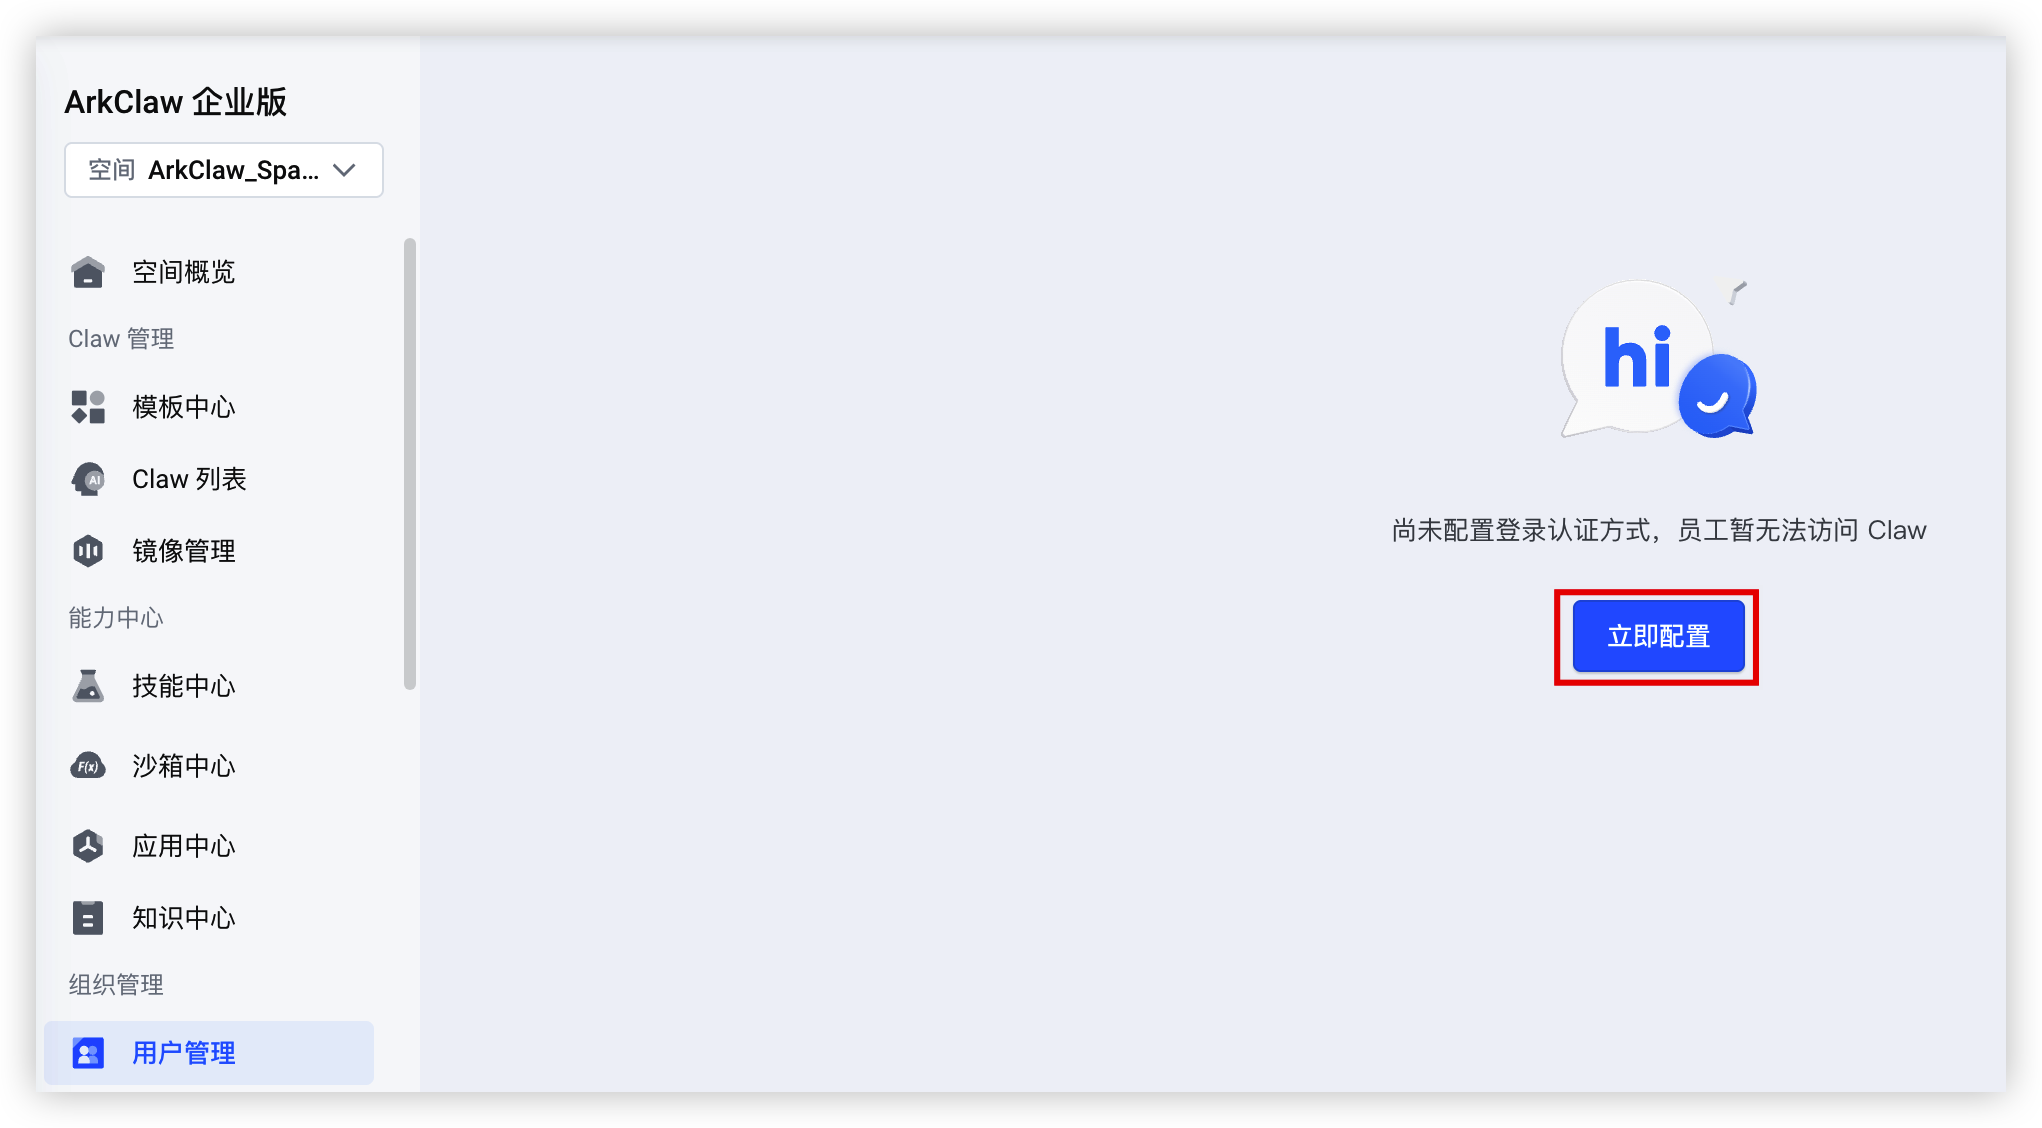
- 在 ArkClaw 企业版控制台左侧导航树中,选择“组织管理 > 用户管理”。
- 在用户管理页面,单击“立即配置”按钮。
-
- 在“修改员工认证方式”页面,填写配置信息。
-
- 配置完成后单击“保存”按钮,完成操作。
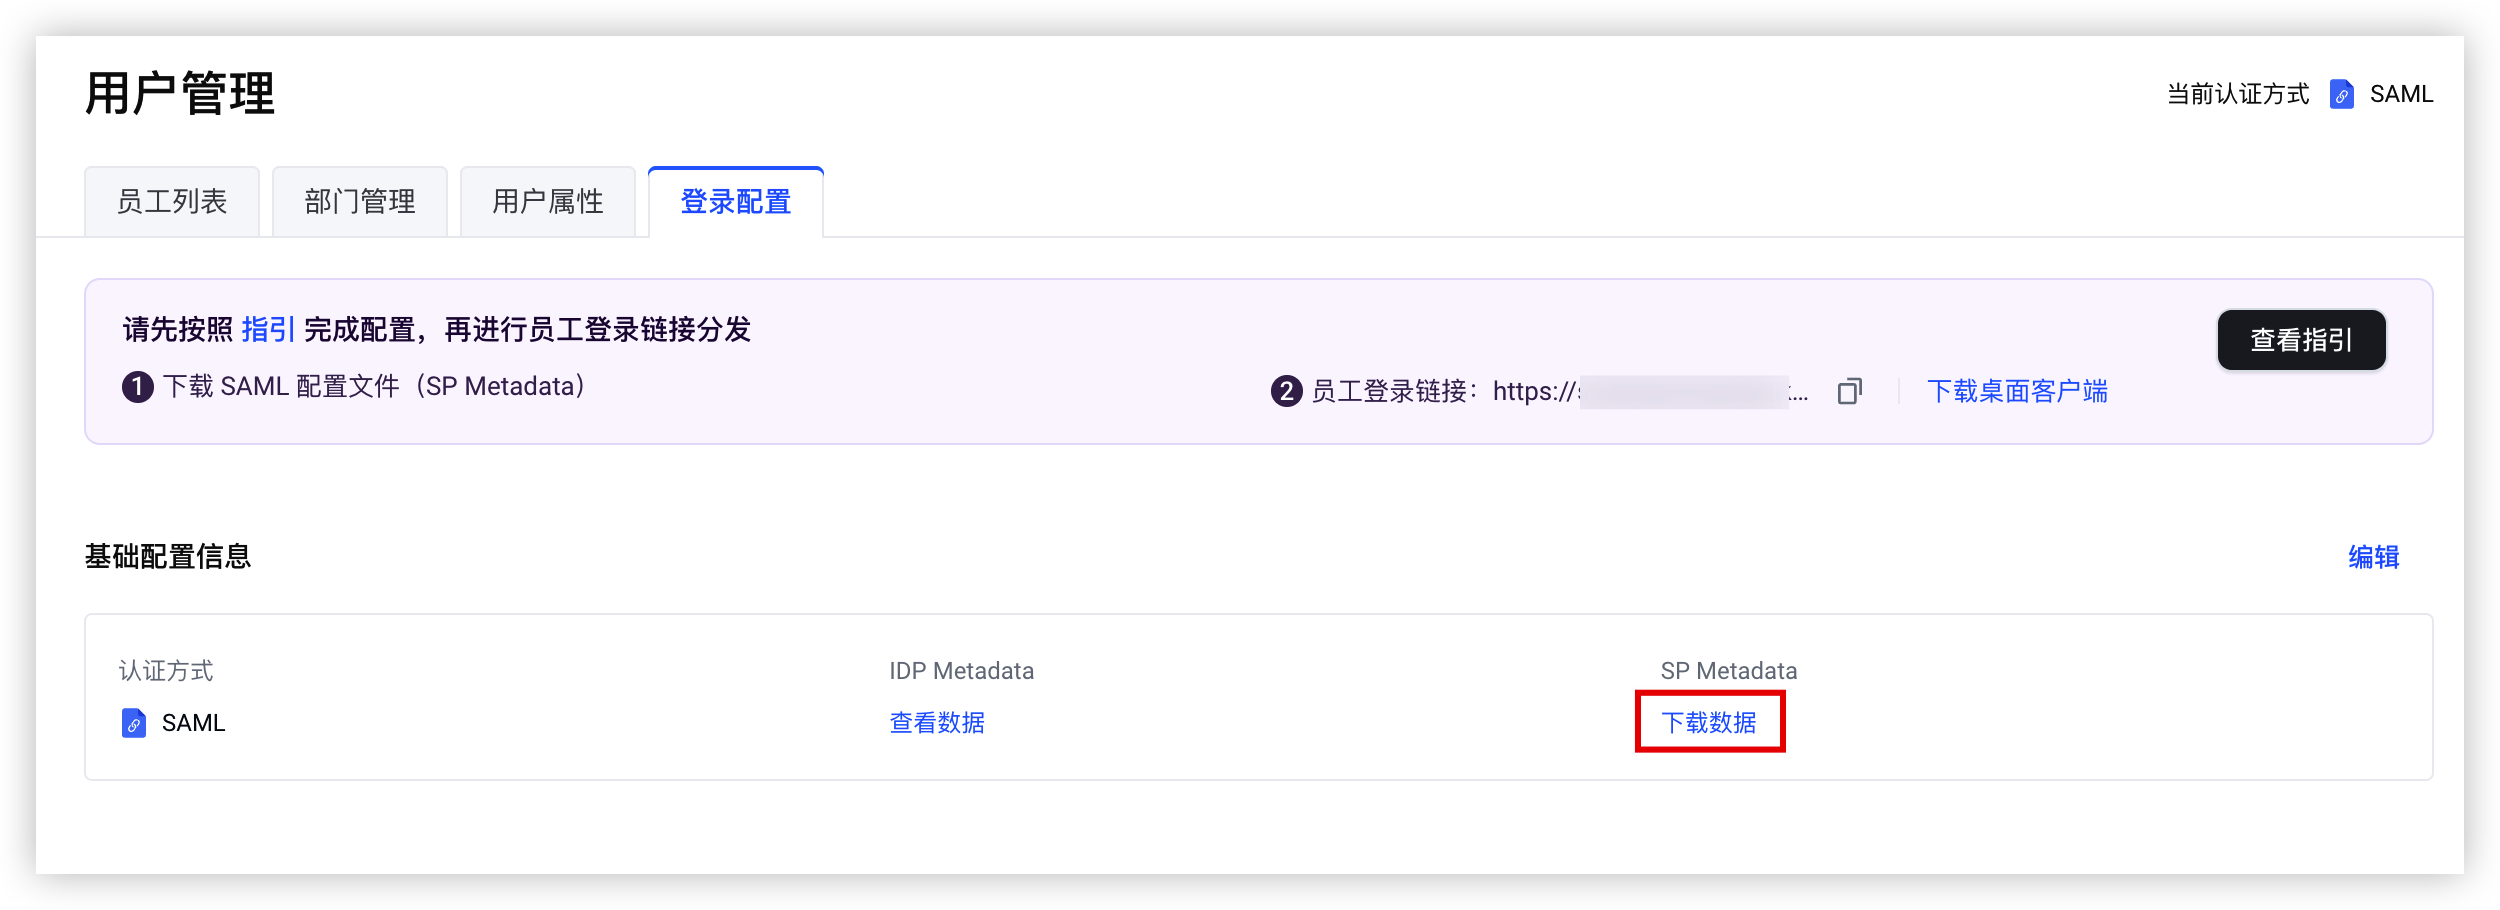
- 在“用户管理”页面,选择“登录配置”页签,在“基础配置信息”区域单击“下载数据”按钮,下载 SP Metadata 文件。
-
步骤五:配置回调信息
- 登录 AD FS 管理控制台。
- 在 AD FS 中添加信赖方信任(Relying Party Trusts)。
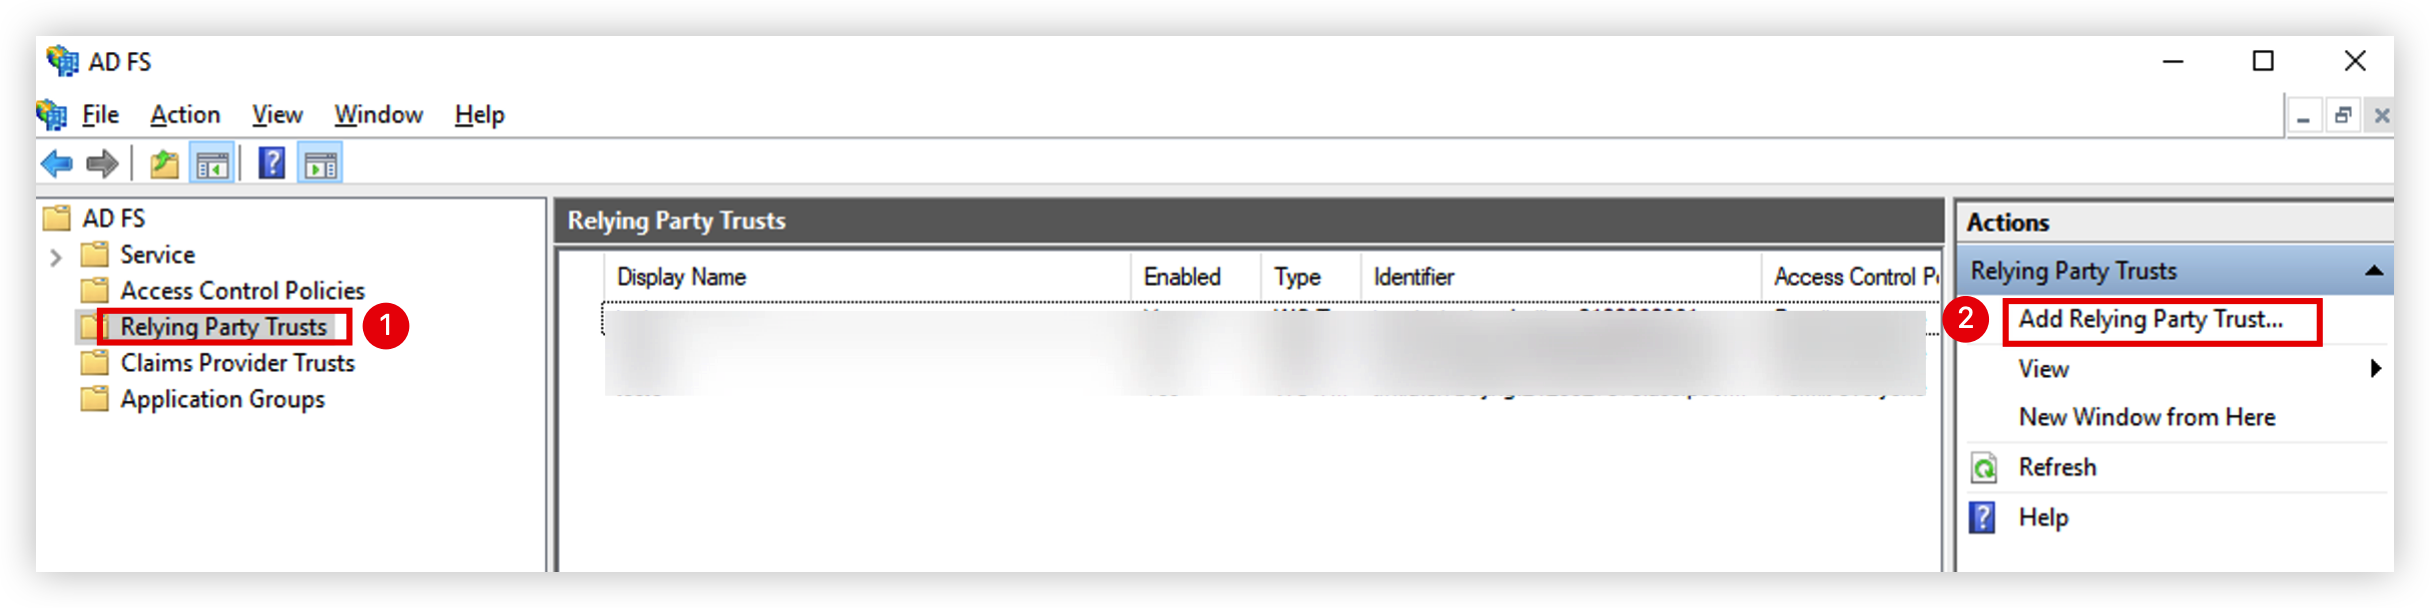
- 在 AD FS 管理控制台左侧选择“Relying Party Trusts”,并单击右侧“Add Relying Party Trust...”。
-
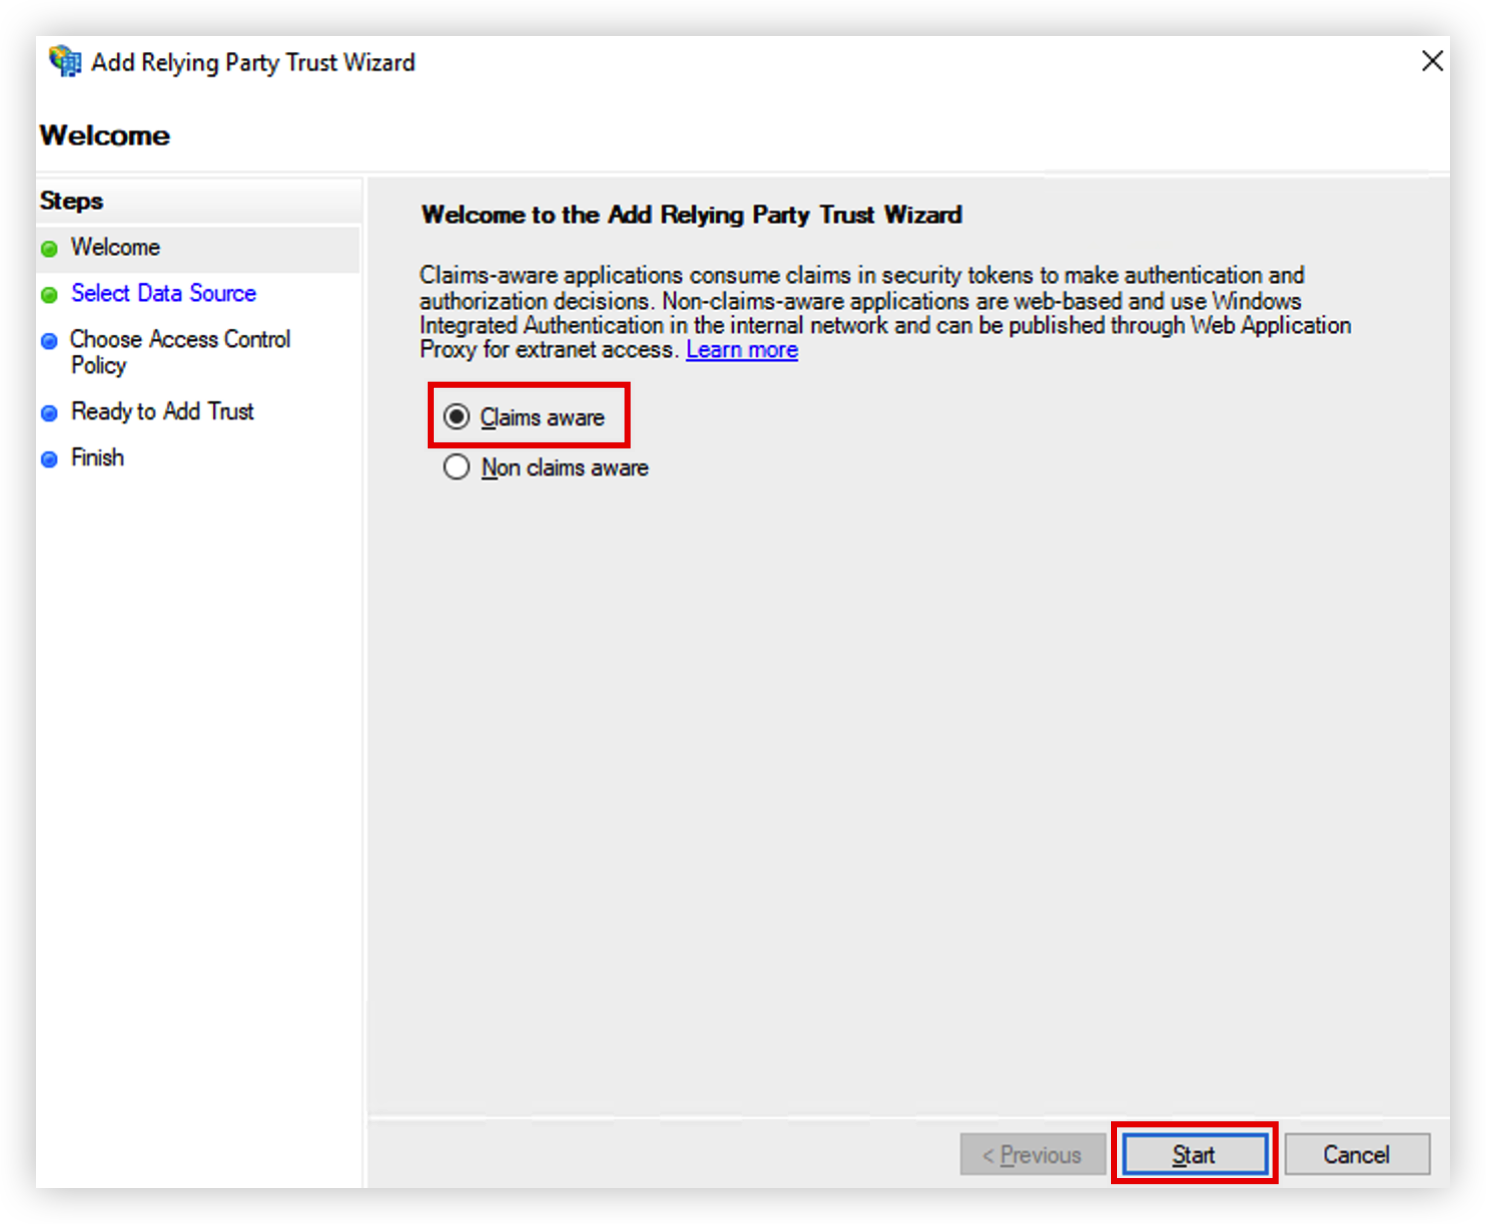
- 默认选择“Claims aware”,单击“Start”按钮。
-
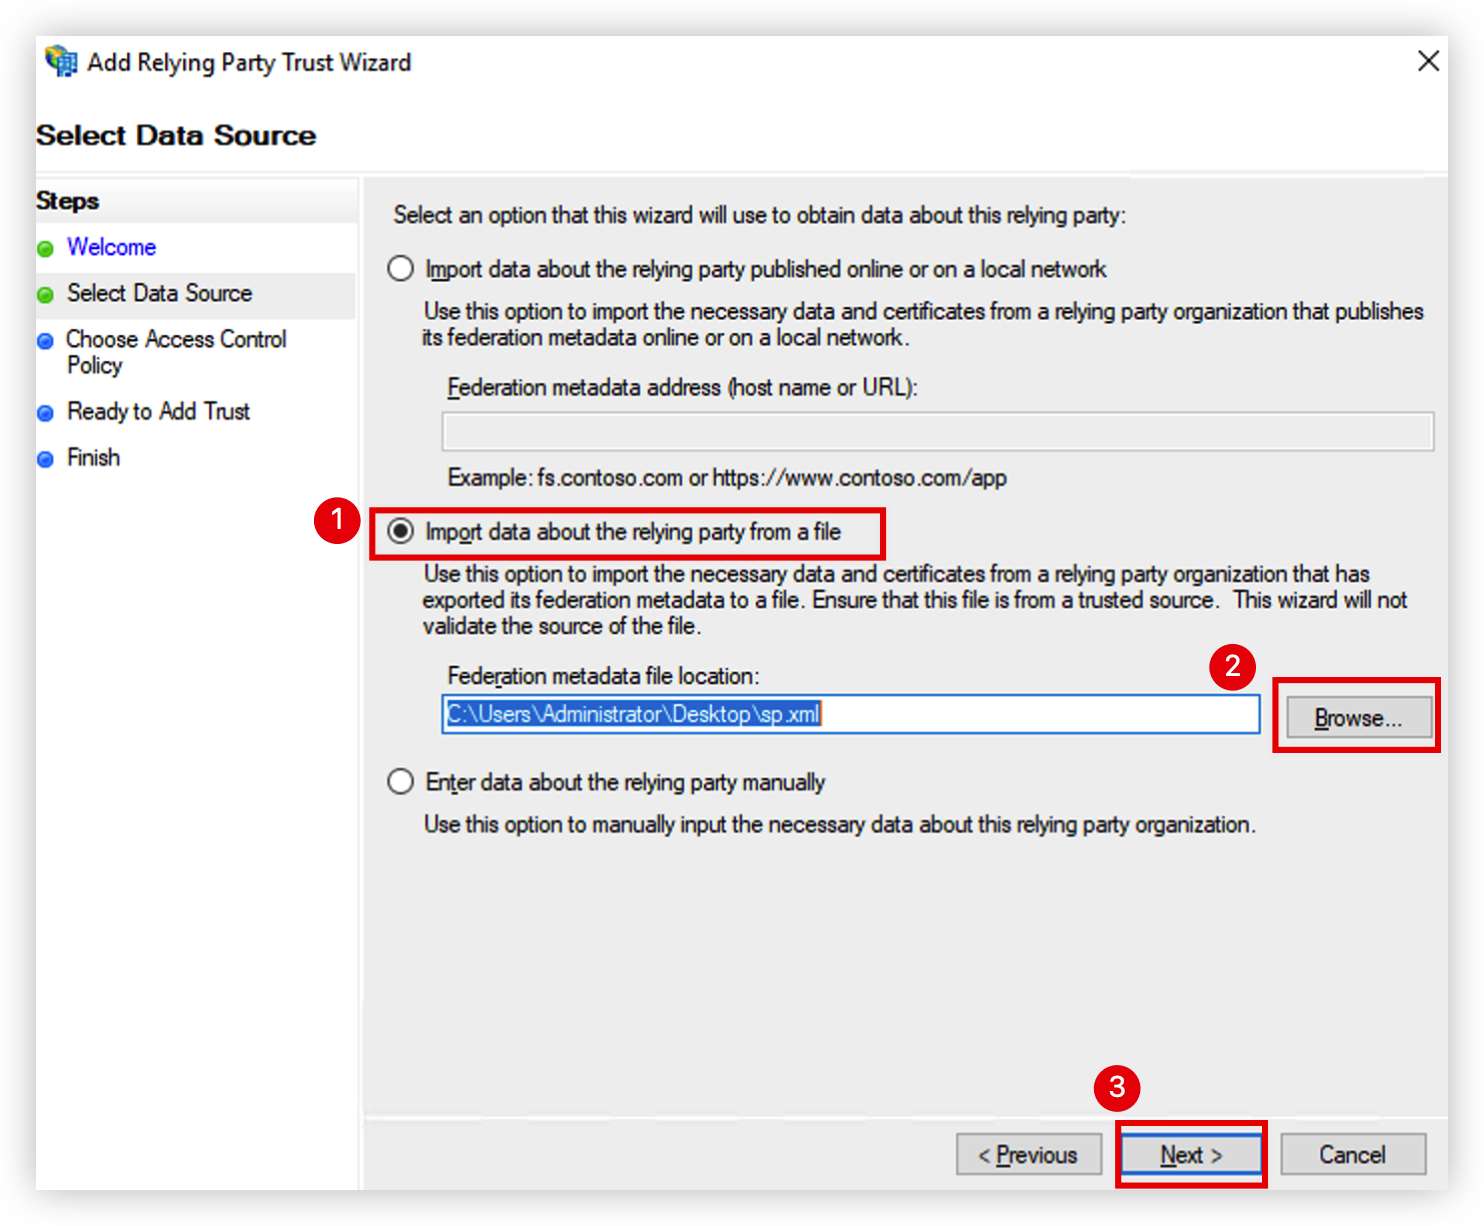
- 选择通过文件导入配置,并选择从 ArkClaw 下载获取的 SP Metadata 文件。
-
- 按需设置应用名称(Display Name)与访问控制策略(Access Control Policy)后,单击“Next”按钮,完成添加操作。
说明
- 应用名称:为这条信任记录起一个便于识别的名称(例如"ArkClaw"),方便后续在 AD FS 管理控制台中快速找到它。
- 访问控制策略:决定哪些用户可以通过 AD FS 登录 ArkClaw 。如无特殊要求,保持默认设置(允许所有用户)即可。
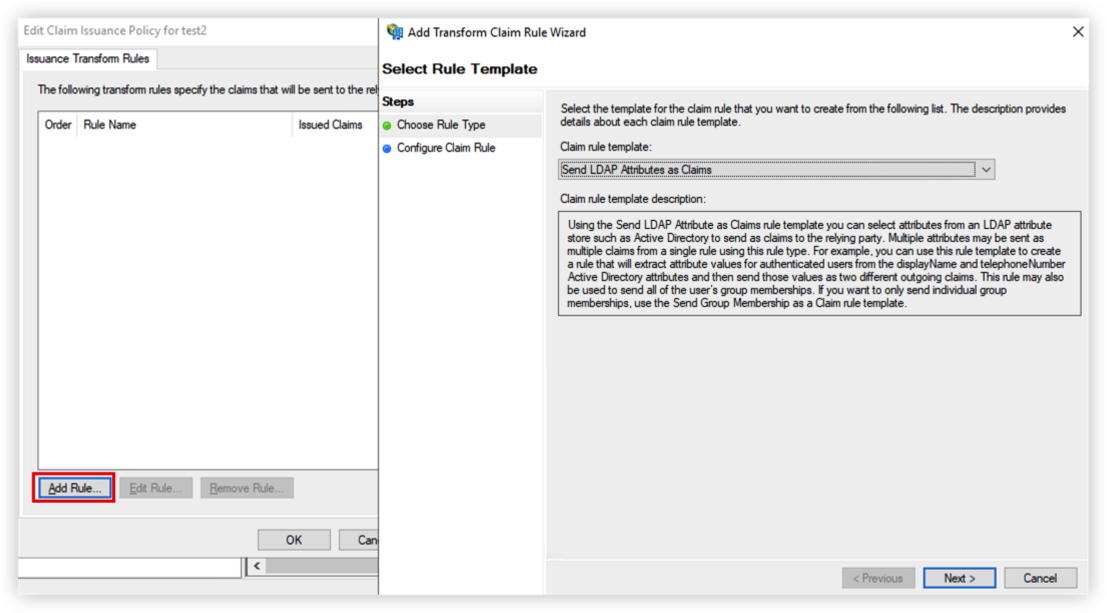
- 配置 AD FS SAML 客户端返回的用户信息。即通过添加新的规则,选择目标用户信息传递给 ArkClaw。
注意
请确保传递给 ArkClaw 的用户信息中,包含了用户唯一标识属性。
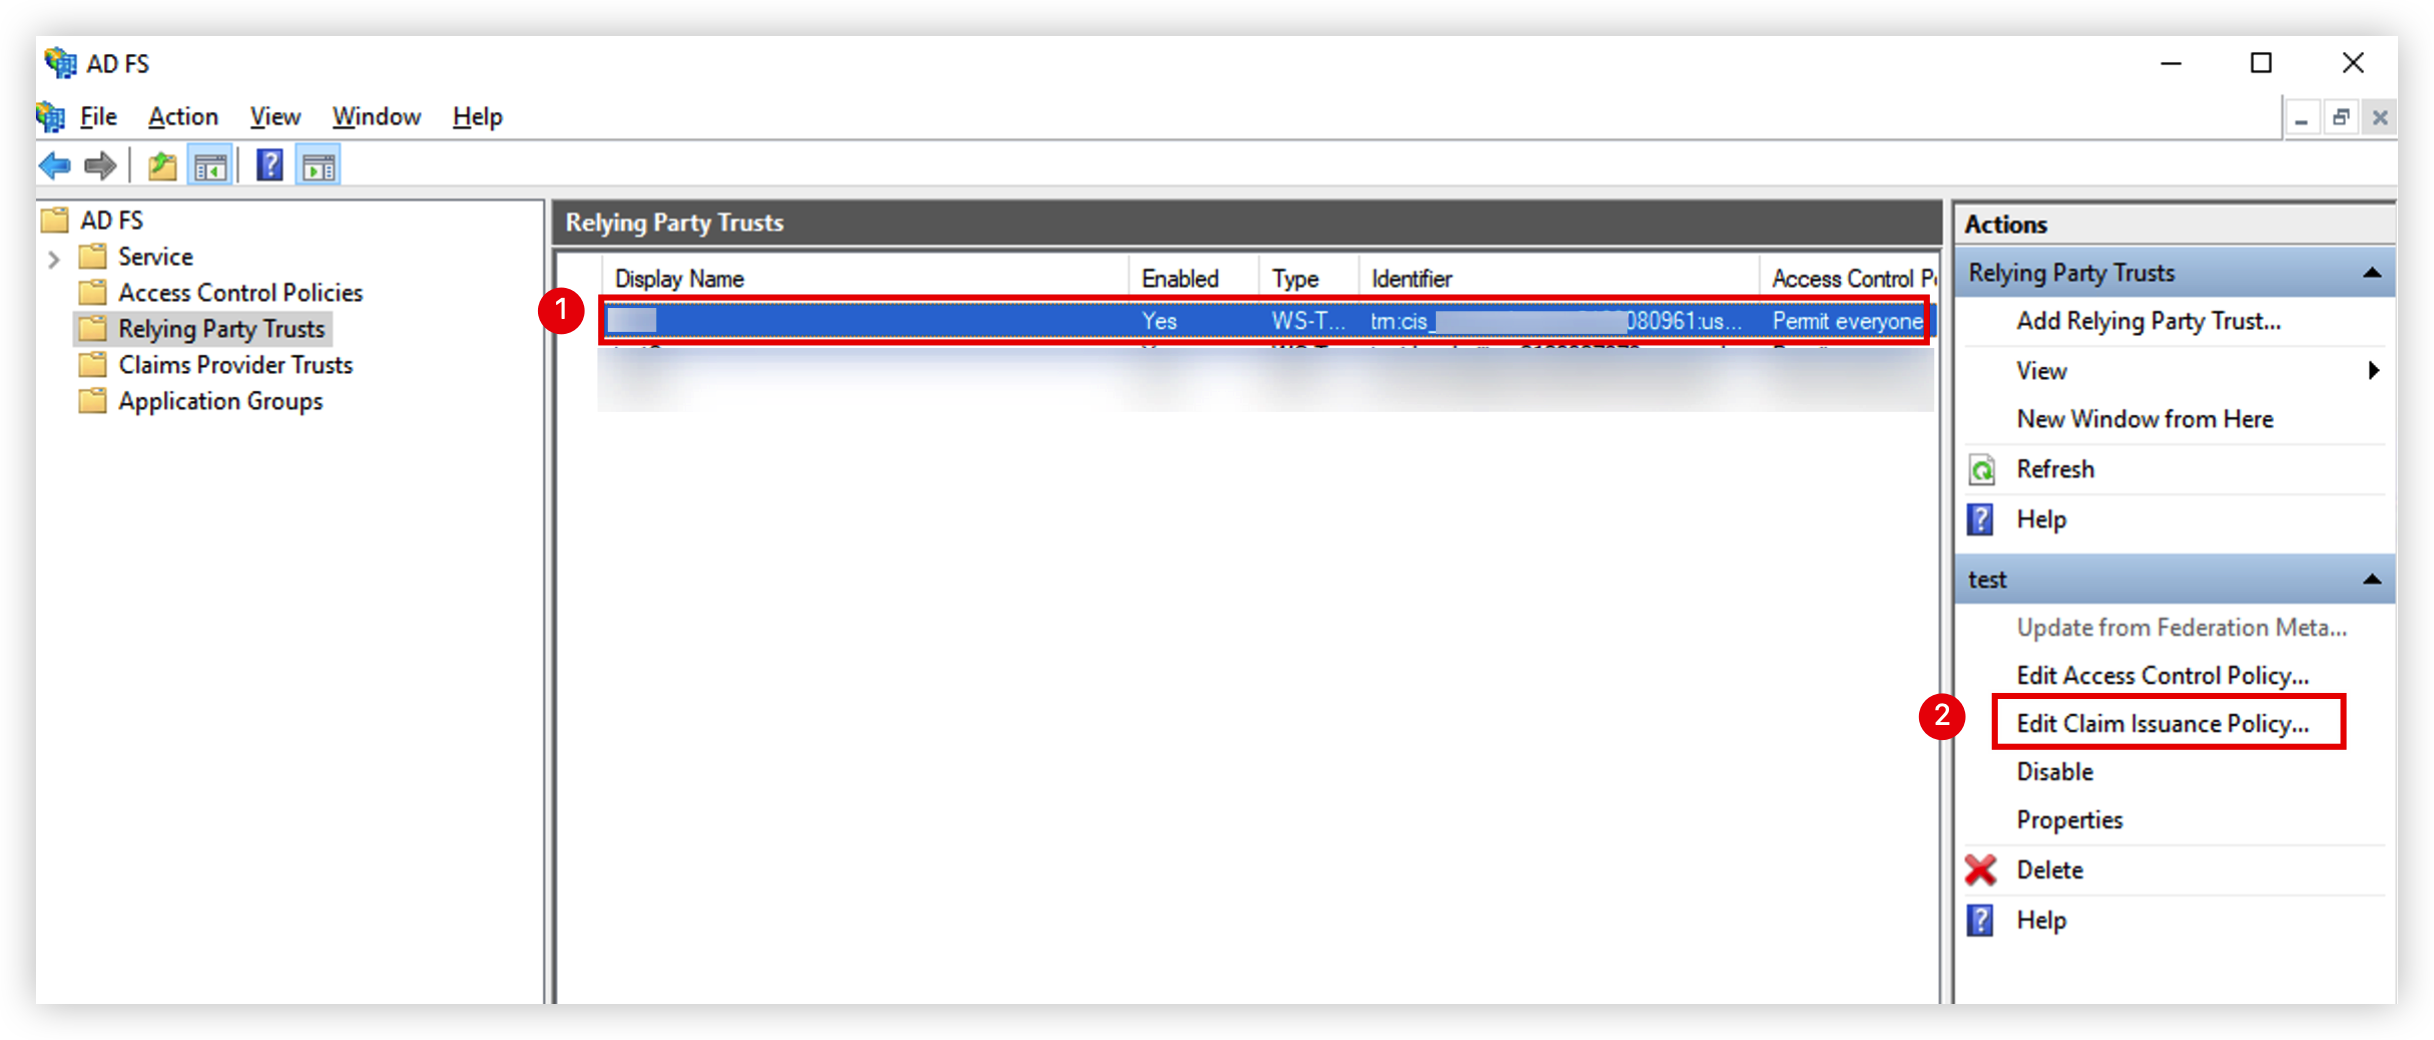
- 单击目标信任记录,并单击“Edit Claim Issuance Policy...”。
-
- 单击“Add Rule”按钮,添加规则。
说明
-
步骤六:发放员工登录地址
最近更新时间:2026.09.22 20:25:32
这个页面对您有帮助吗?
有用
有用
无用
无用