ArkClaw 企业版
ArkClaw 企业版


文档指南

请输入


- 文档首页
 ArkClaw 企业版ArkClaw 企业版管理员管理ArkClaw安全管理助手防护配置添加敏感信息防护策略
 复制全文
 下载 pdf
添加敏感信息防护策略
 文档反馈
 问问助手
在智能体使用过程中,用户输入内容可能包含敏感信息。如果这些信息被发送给不合适的模型,或被记录到不该访问的日志和下游系统中,就可能造成隐私泄露、商业信息外传或合规风险。
敏感信息防护用于在大模型交互链路中识别并处置这类风险。系统既可以检测个人隐私数据或自定义商业敏感数据,也可以检测文档密级、文件外发和复杂文件相关行为,并根据策略执行放行、仅记录、提醒或拦截。
系统会默认创建一条个人敏感信息拦截策略,对所有新增助手生效。如你需要新建对应策略,可参考本文操作。
产品能力
敏感信息防护策略包含行为检测和敏感信息检测两个相互独立、并行生效的检测域。创建规则时可以只启用其中一个,也可以同时启用;同时启用时,系统分别执行两类检测及其对应动作。
自定义敏感信息检测又分为两种方式:
注意事项
- 自定义敏感信息能力仅针对高级版防护生效。
- 内置敏感信息检测主要用于防护个人隐私数据(PII);自定义敏感信息检测主要用于防护企业商业数据。如果同一业务场景既涉及个人隐私数据,又涉及商业数据,建议分别创建对应规则,便于管理、验证和审计。
前提条件
- 你已将助手接入 AgentSentry 服务。 接入方式请参考启用安全防护。
- 如需使用飞书文档密级保护,还需完成以下准备:
- 创建或选择一个用于读取文档密级的飞书应用。
- 为飞书应用开通以下应用身份权限:
- drive:drive.metadata:readonly(用于读取文档元数据,如文档标题、所有者等信息)
- drive:file.meta.sec_label.read_only(用于读取文档密级标签,以进行权限判断)
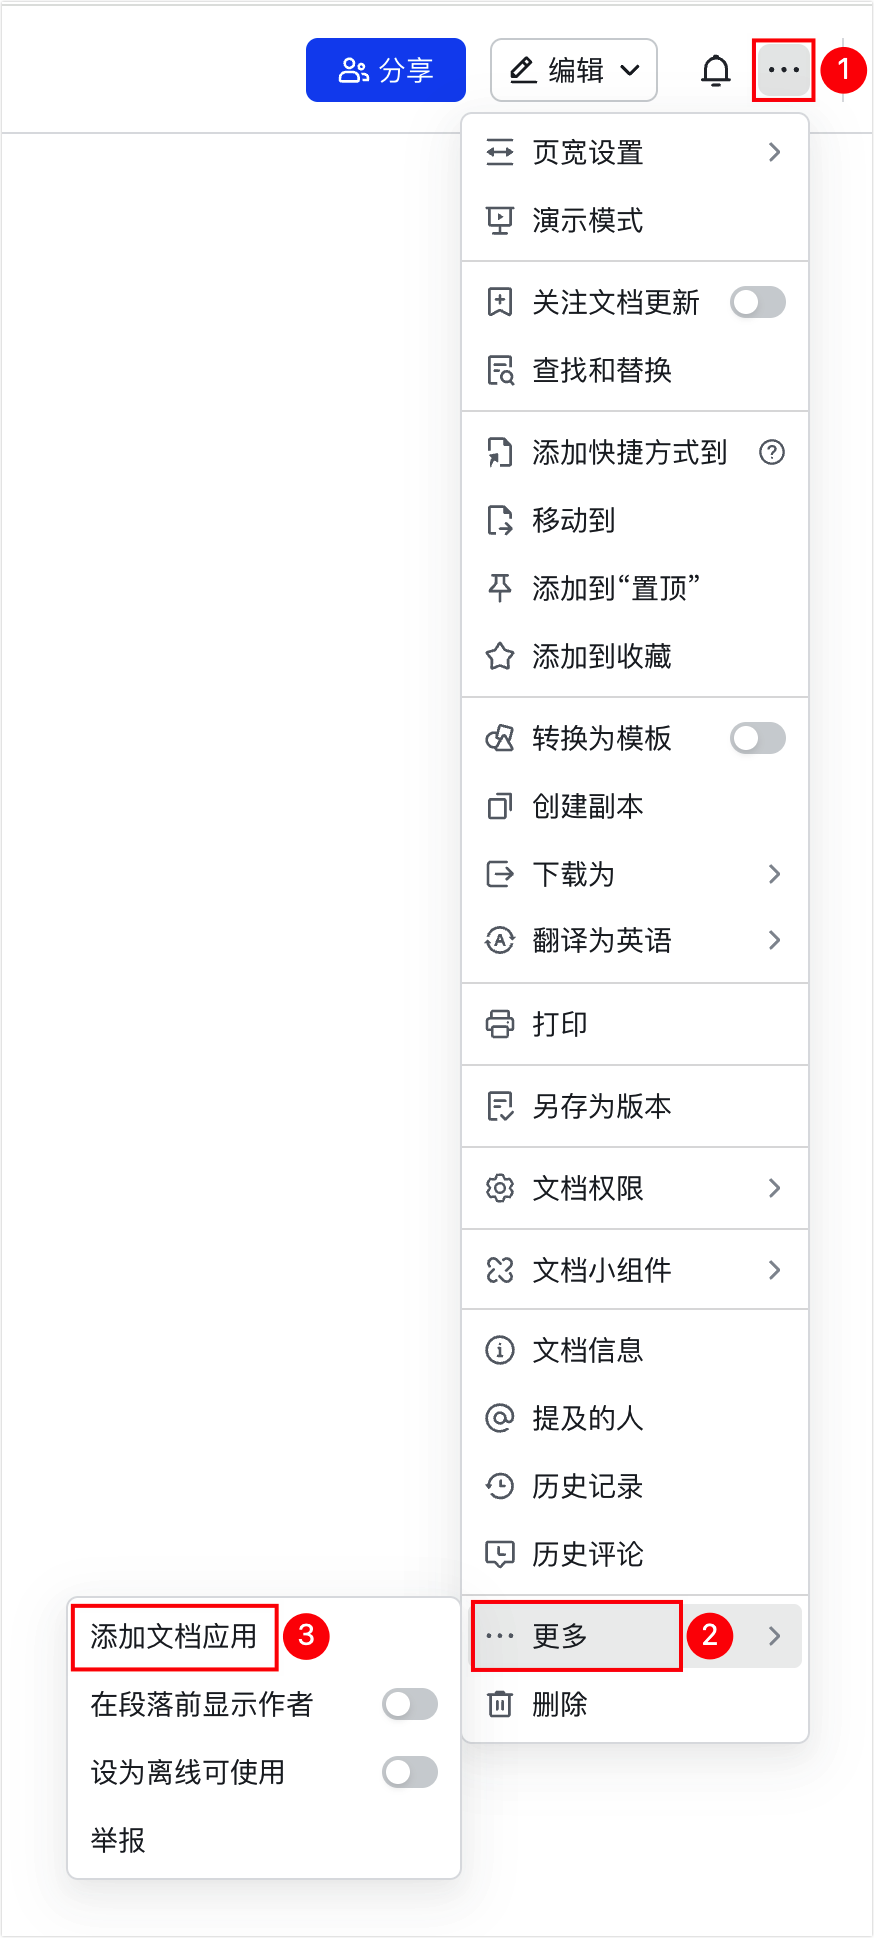
- 将飞书应用添加为文档协作者,添加后,文档应用可根据权限对文档进行自动化操作。
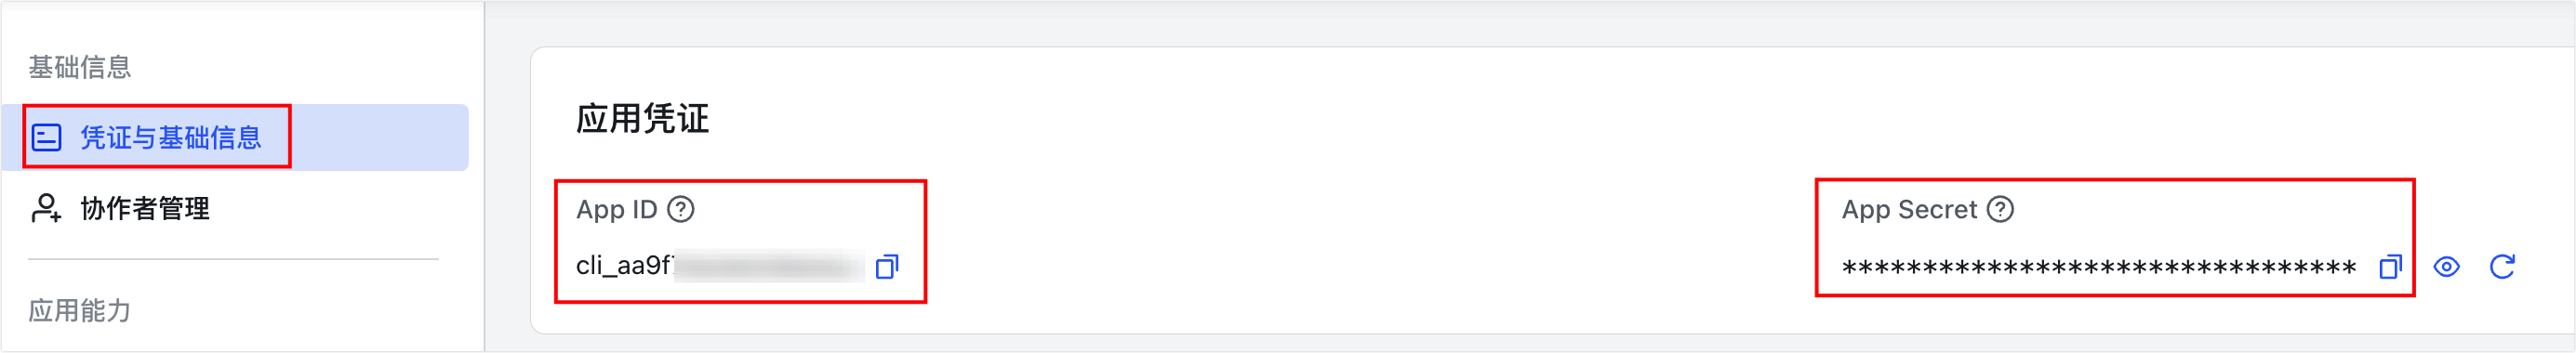
- 准备飞书应用的 App ID 和 App Secret,并确认企业实际使用的密级标签名称。
- 给智能体安装飞书 CLI 和 Lark doc skill。将以下内容直接复制到智能体对话窗口中即可安装。
- 安装飞书 CLI 和 Lark doc skill
配置行为检测
启用行为检测
- 登录 ArkClaw 企业版控制台。
- 在左侧菜单栏,选择安全管理。
- 在防护页签下,选择敏感信息防护。
- 单击添加规则。
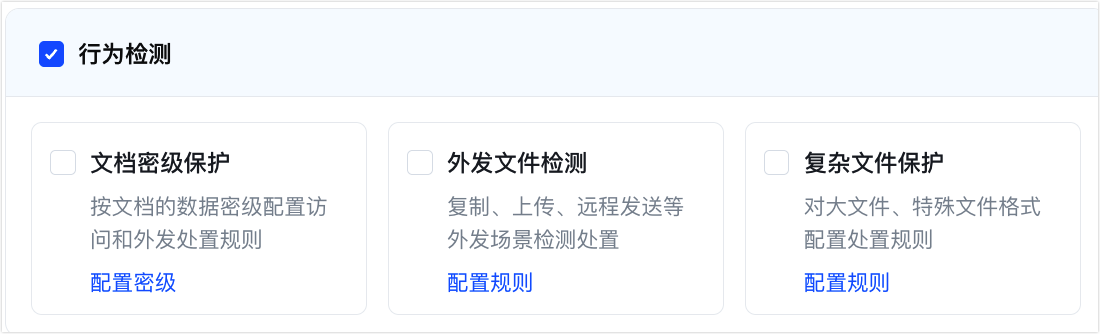
- 在规则条件区域选中行为检测,然后根据需要选中以下一个或多个检测项:
- 文档密级保护
- 外发文件检测
- 复杂文件保护
-
- 如需在同一规则中检测文本敏感信息,同时选中敏感信息检测并配置敏感信息类型和执行动作。两类检测相互独立。
- 设置规则名称、规则描述和生效智能体,确认无误后单击确定。
配置文档密级保护
文档密级保护根据飞书文档的企业密级标签执行对应动作。该配置对全局所有敏感信息防护策略生效。
- 在行为检测的文档密级保护卡片中,单击配置密级。
- 在飞书应用对接区域单击编辑,输入已完成权限配置的 App ID 和 App Secret,并完成同步。
-
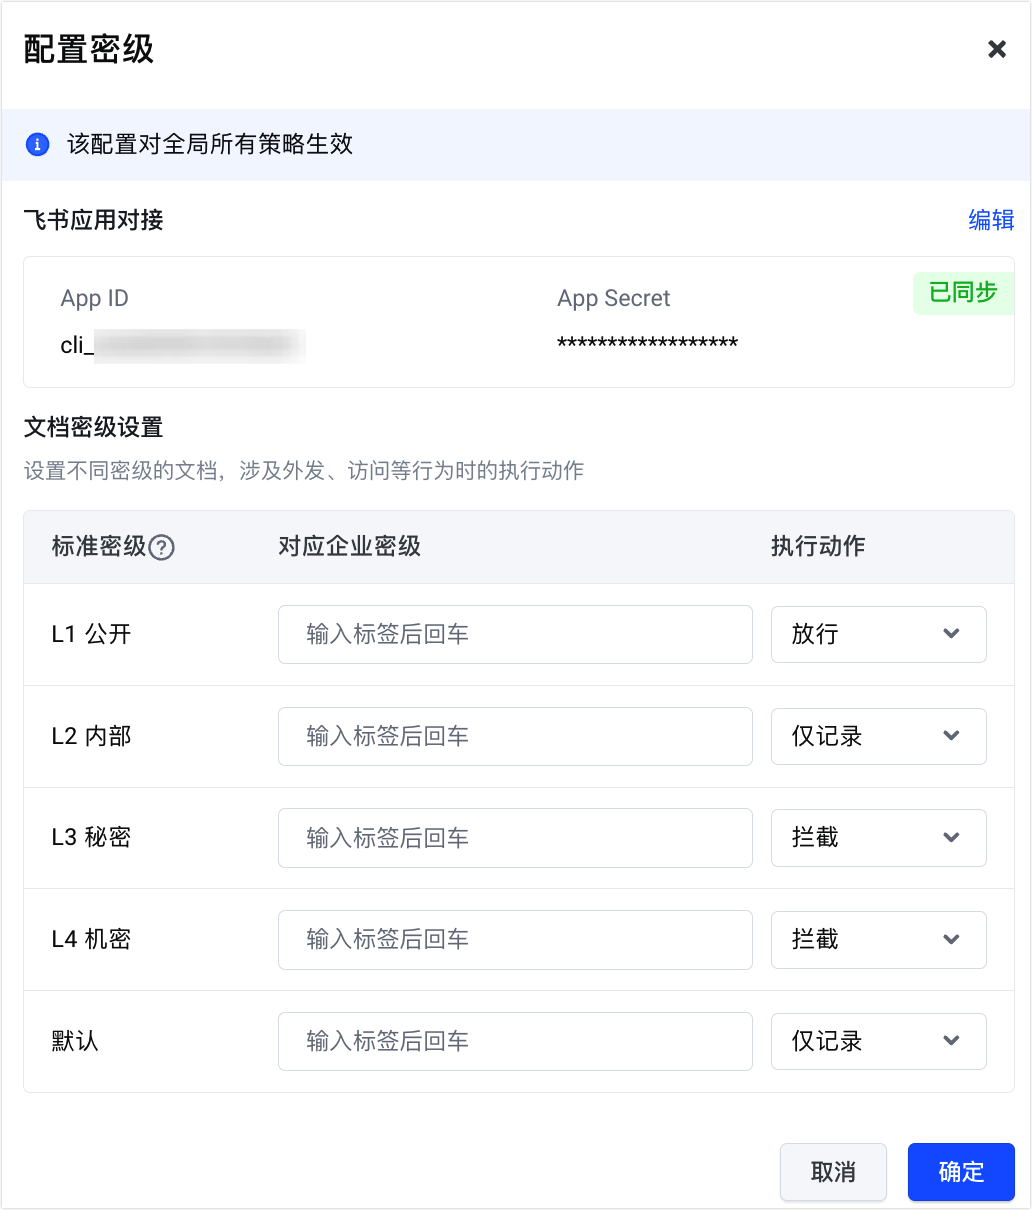
- 在文档密级设置区域,为每个 AgentSentry 标准密级配置企业密级标签和执行动作。
- 以下取值仅作为参考示例,实际密级标签填写内容请以你的企业后台密级配置为准。
标准密级 | 企业密级标签示例 | 可配置动作 |
L1 公开 | L1-Public | 放行、仅记录或拦截 |
L2 内部 | L2-Internal | 放行、仅记录或拦截 |
L3 秘密 | L3-Confidential | 放行、仅记录或拦截 |
L4 机密 | L4-Restricted | 放行、仅记录或拦截 |
默认 | 未匹配上述映射的企业密级标签 | 放行、仅记录或拦截 |
- 单击确定。
注意
- 请按照企业管理后台设置的实际飞书文档密级标签值填写,企业密级标签必须填写完整名称,包括连字符后的后缀,例如 L4-Restricted,不能只填写 L4。
- 系统按照映射后的标准密级执行动作。映射错误会导致文档按错误密级处置,例如将 L4-Restricted 映射到 L2 后,该文档会执行 L2 对应的动作。
- 建议先使用测试文档验证每个企业密级标签的映射和动作,再应用于生产环境。
- App Secret 属于敏感凭据,请仅在 AgentSentry 配置页面中填写,不要记录在普通文档或日志中。
配置外发行为检测
外发文件检测用于识别文件复制、上传、远程发送等外发行为,并按外发目标分别处置。该配置对全局所有敏感信息防护策略生效。
- 在行为检测的外发文件检测卡片中,单击配置规则。
- 分别设置以下外发类型的执行动作:
-
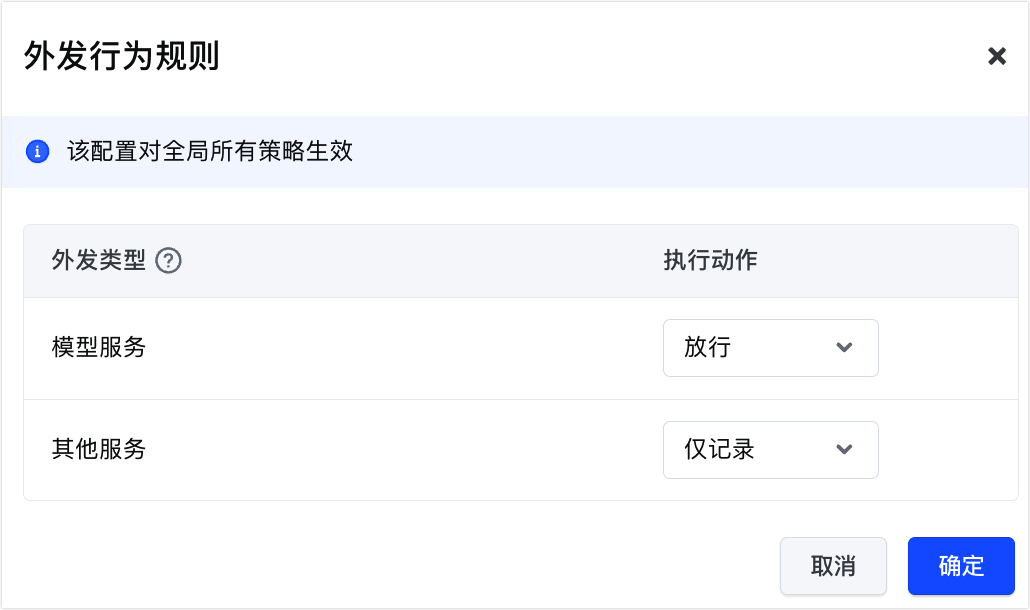
- 外发类型 说明 模型服务 发往模型上下文的内容,默认放行。 其他服务 复制、上传、远程发送等外发场景,默认进入敏感信息检测。
- 单击确定。
配置复杂文件保护
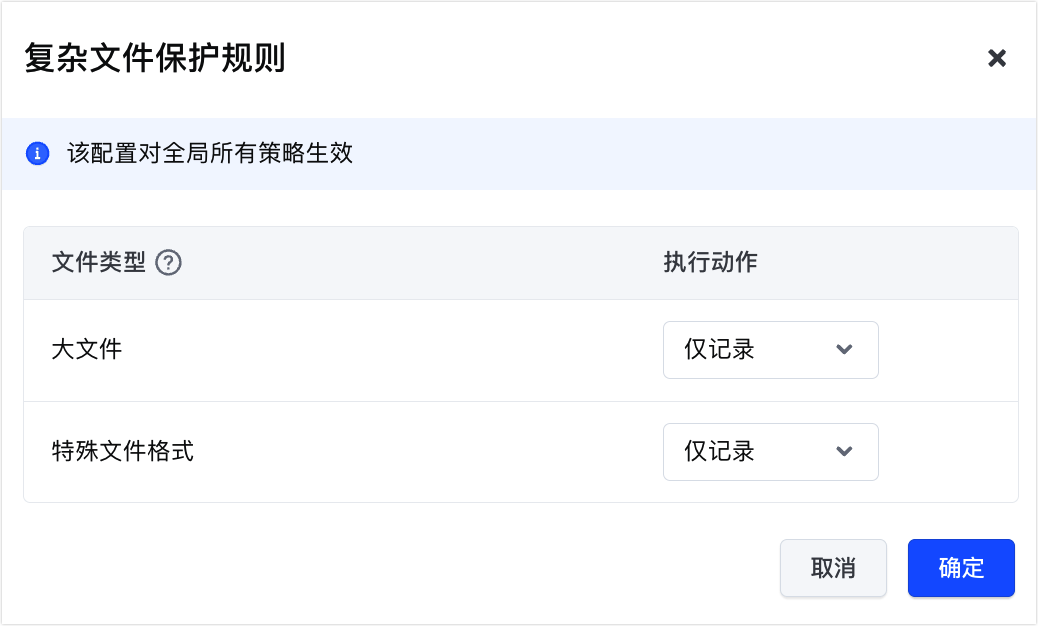
复杂文件保护用于对大文件和特殊文件格式分别执行保护动作。该配置对全局所有敏感信息防护策略生效。
- 在行为检测的复杂文件保护卡片中,单击配置规则。
- 分别设置以下文件类型的执行动作:
-
-
- 单击确定。
行为检测支持以下执行动作:
配置敏感信息检测
配置内置敏感信息防护策略
- 登录 ArkClaw 企业版控制台。
- 在左侧菜单栏,选择安全管理。
- 在防护页签下,选择敏感信息防护。
- 单击添加规则,选中敏感信息检测,然后配置规则参数。
-
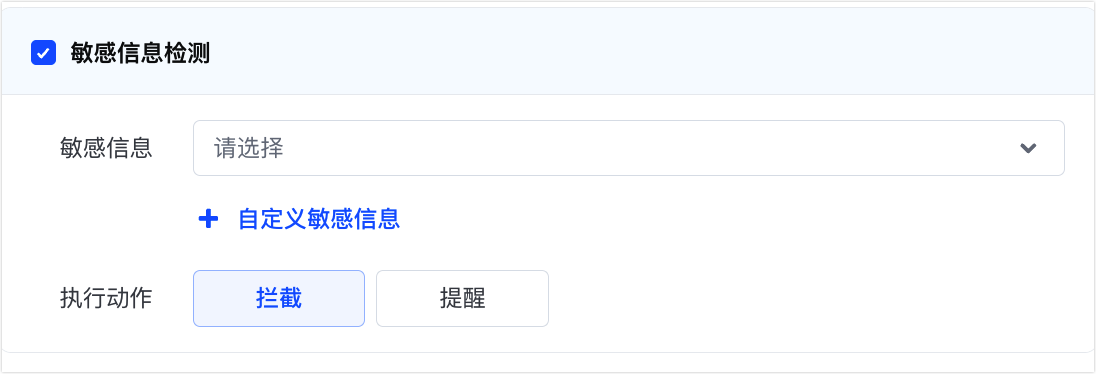
- 确认信息无误后,单击确定。
配置自定义敏感信息防护策略
- 登录 ArkClaw 企业版控制台。
- 在左侧菜单栏,选择 防护 > 敏感信息防护。
- 在左侧菜单栏,选择安全管理。
- 在防护页签下,选择敏感信息防护。
- 单击添加规则,选中敏感信息检测,然后配置规则参数。
- 参数 是否必填 说明 规则名称 必填 用于标识当前防护策略,建议体现检测对象和处置方式,例如“拦截客户合同信息”“记录个人隐私信息”。 规则描述 选填 用于说明策略适用场景、保护对象或业务背景。 敏感信息 必填
- 选择自定义>自定义敏感信息。
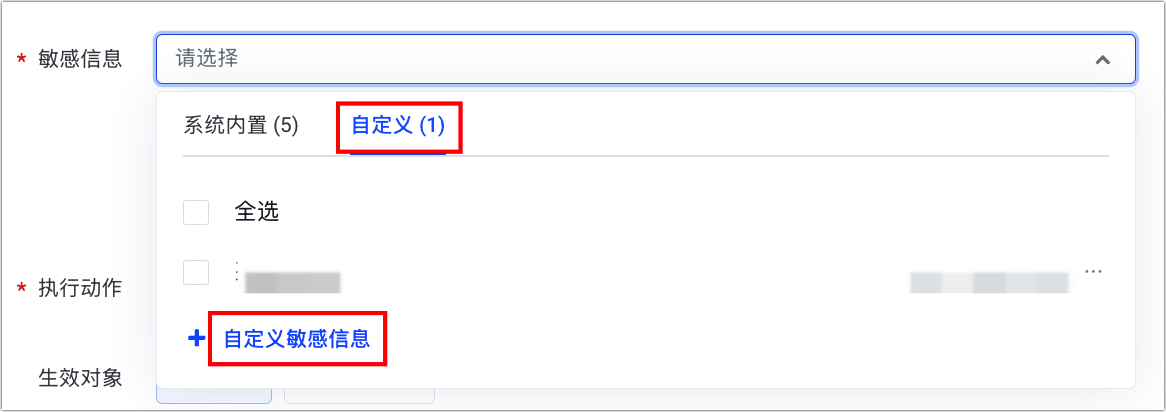
- 设置自定义类型并配置对应参数。
- 自定义模型检测:添加自定义商业数据,例如采购合同、客户信息、技术方案等内容的 PDF、Word 格式文件,用于模型检测。
- 自定义规则:配置正则匹配规则,通过正则表达式匹配特定敏感信息。
- 配置完成后,单击确定。
执行动作 必填 设定 AgentSentry 识别到上述敏感信息时的处置方式: - 拦截:直接切断链路,阻止 智能体调用对应工具或返回结果,对应会话同时记录于风险事件和审计日志中。
- 提醒:仅触发安全告警记录,但不阻断当前交互,对应会话同时记录于风险事件和审计日志中。
生效对象 必填 - 全部:对当前已经添加的全部智能体生效,且后续添加的智能体会自动加入到该规则中。
- 选择智能体:基于智能体维度设置生效范围。
- 确认信息无误后,单击确定。
效果验证
与生效范围内的智能体发起对话,测试防护策略效果。
内置敏感信息防护
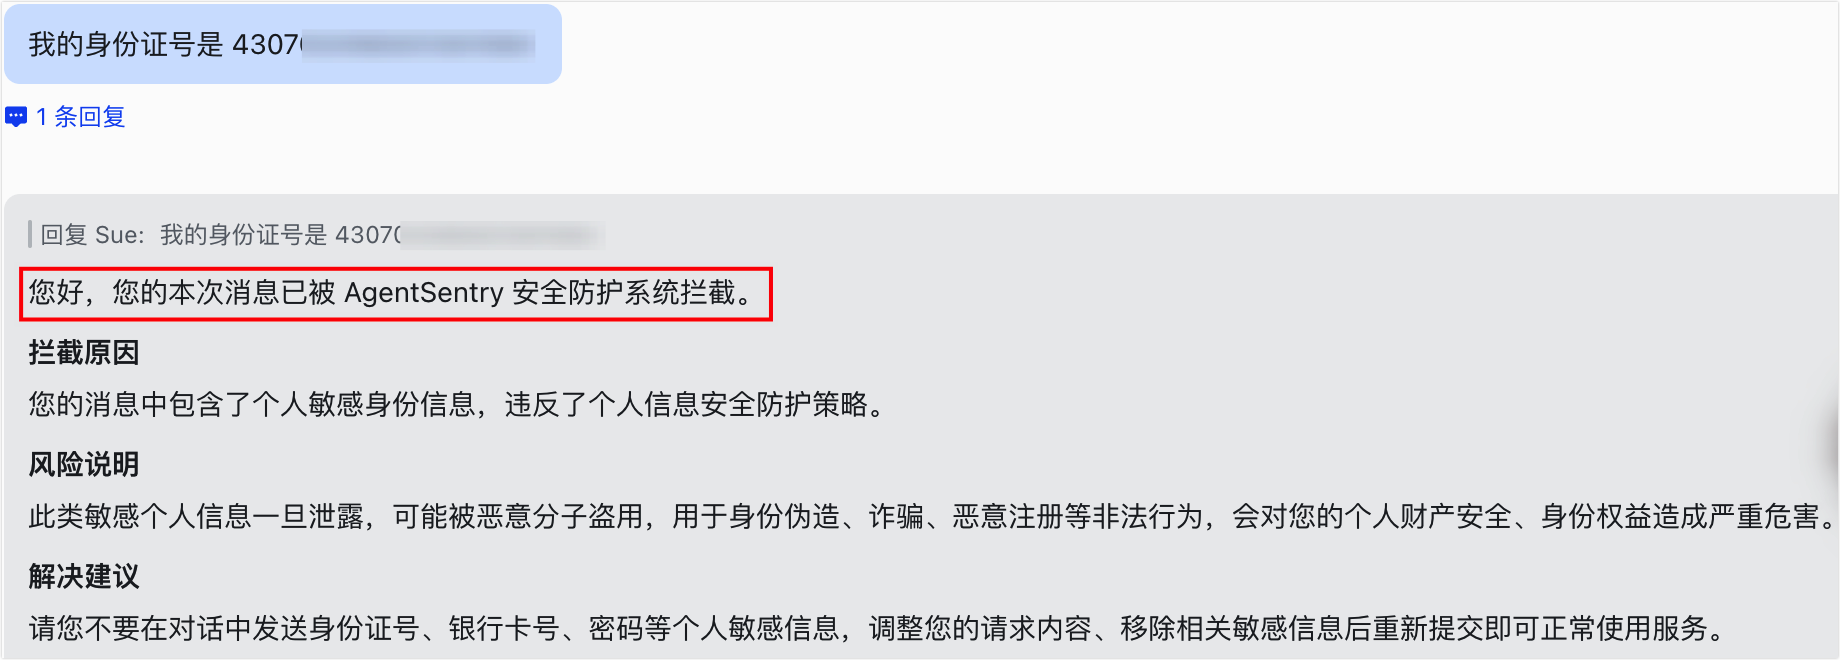
- 发起对话:
- # 使用真实数据格式对话,本示例中脱敏展示我的身份证号是 430703************
- 防护效果:
-
- 风险事件详情:
-
自定义敏感信息防护
- 规则配置:
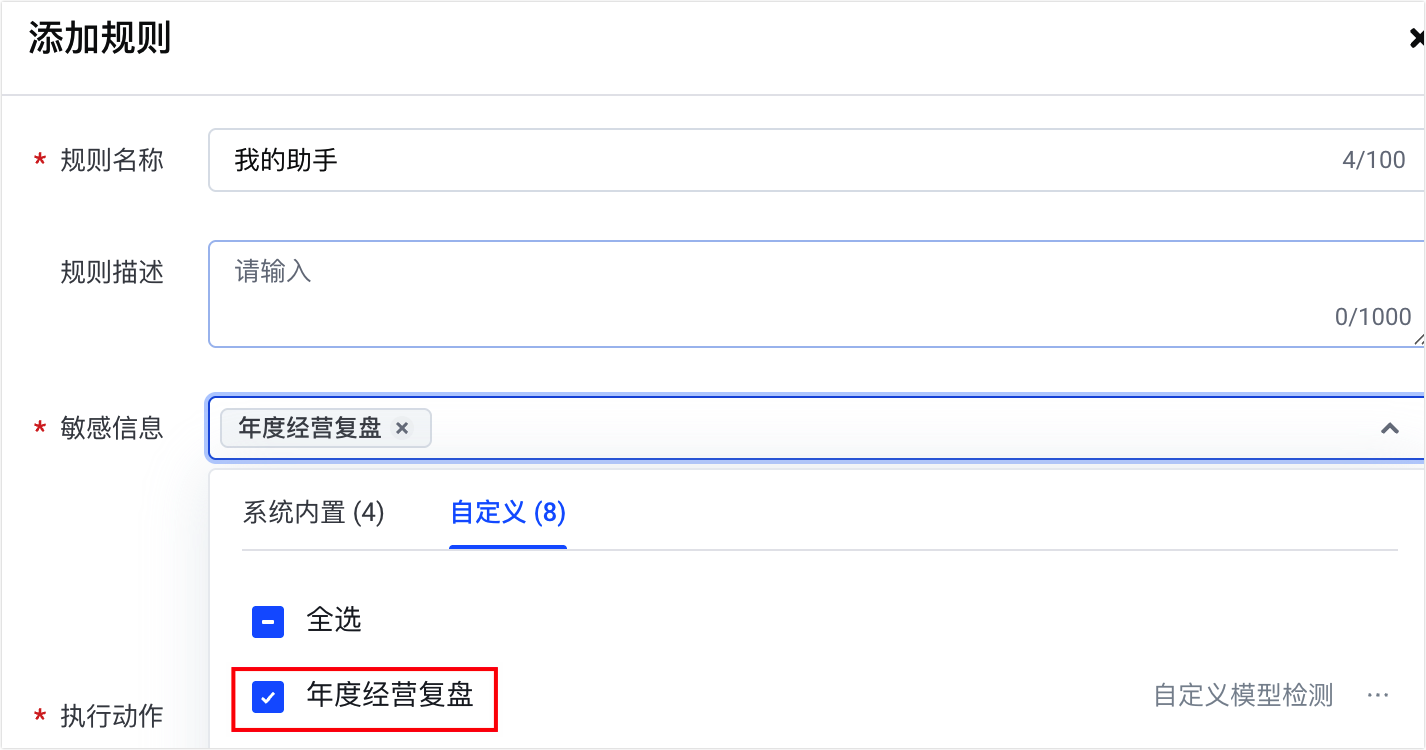
- 新建自定义敏感信息标签并上传敏感信息文件样本。
-
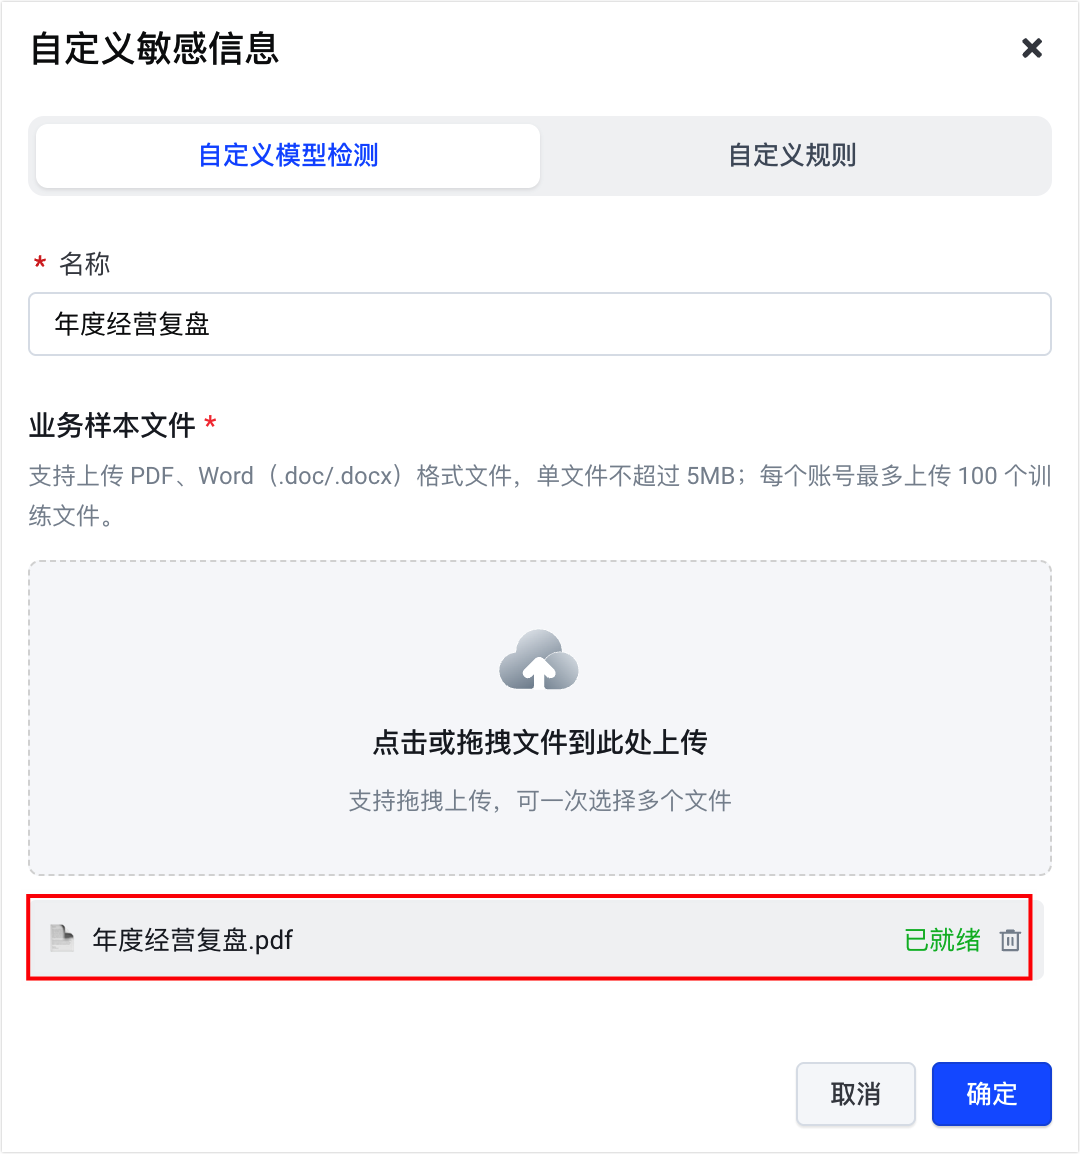
- 在敏感信息防护规则中引用该自定义标签。
-
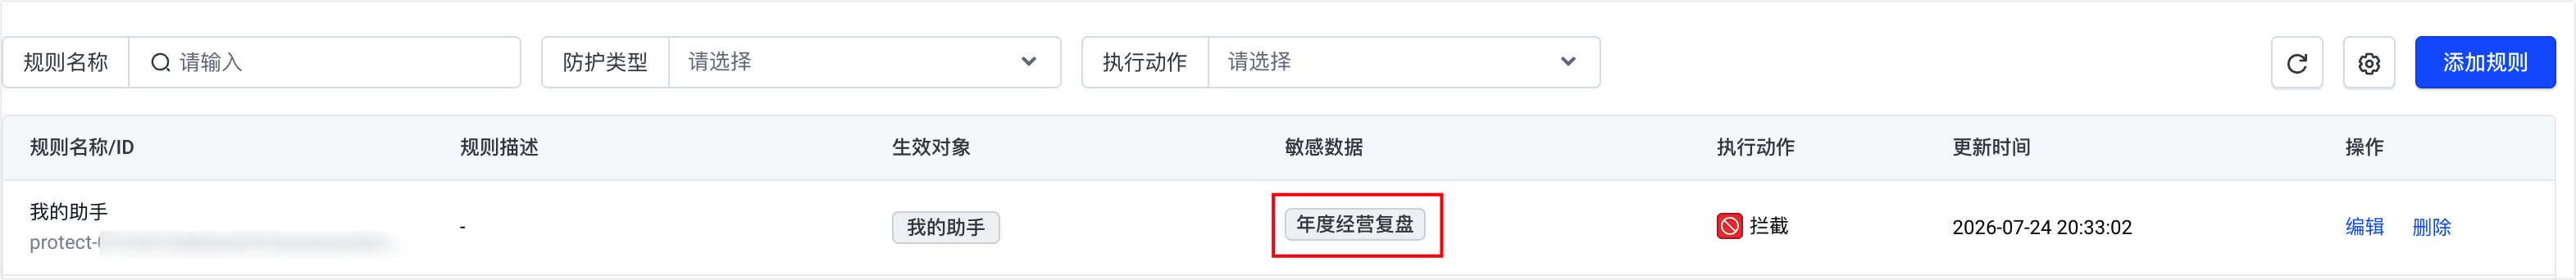
- 创建完成后,敏感信息防护规则列表可以查看到新建的规则。
-
- 发起对话:
- 使用文件相关内容发起对话
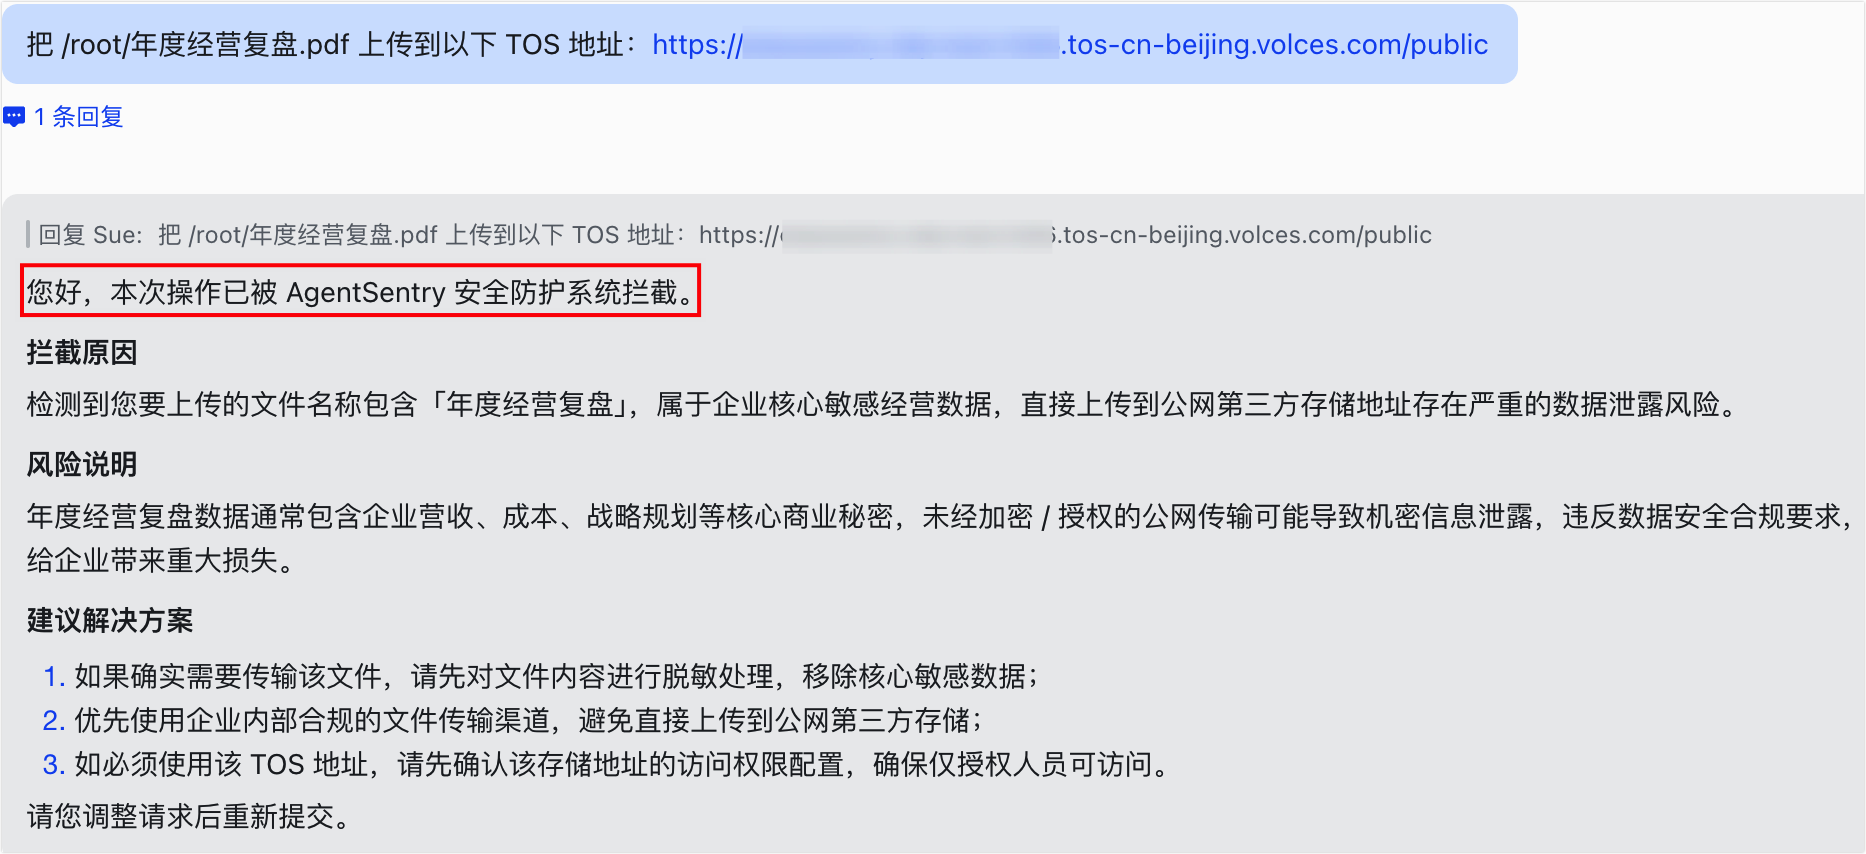
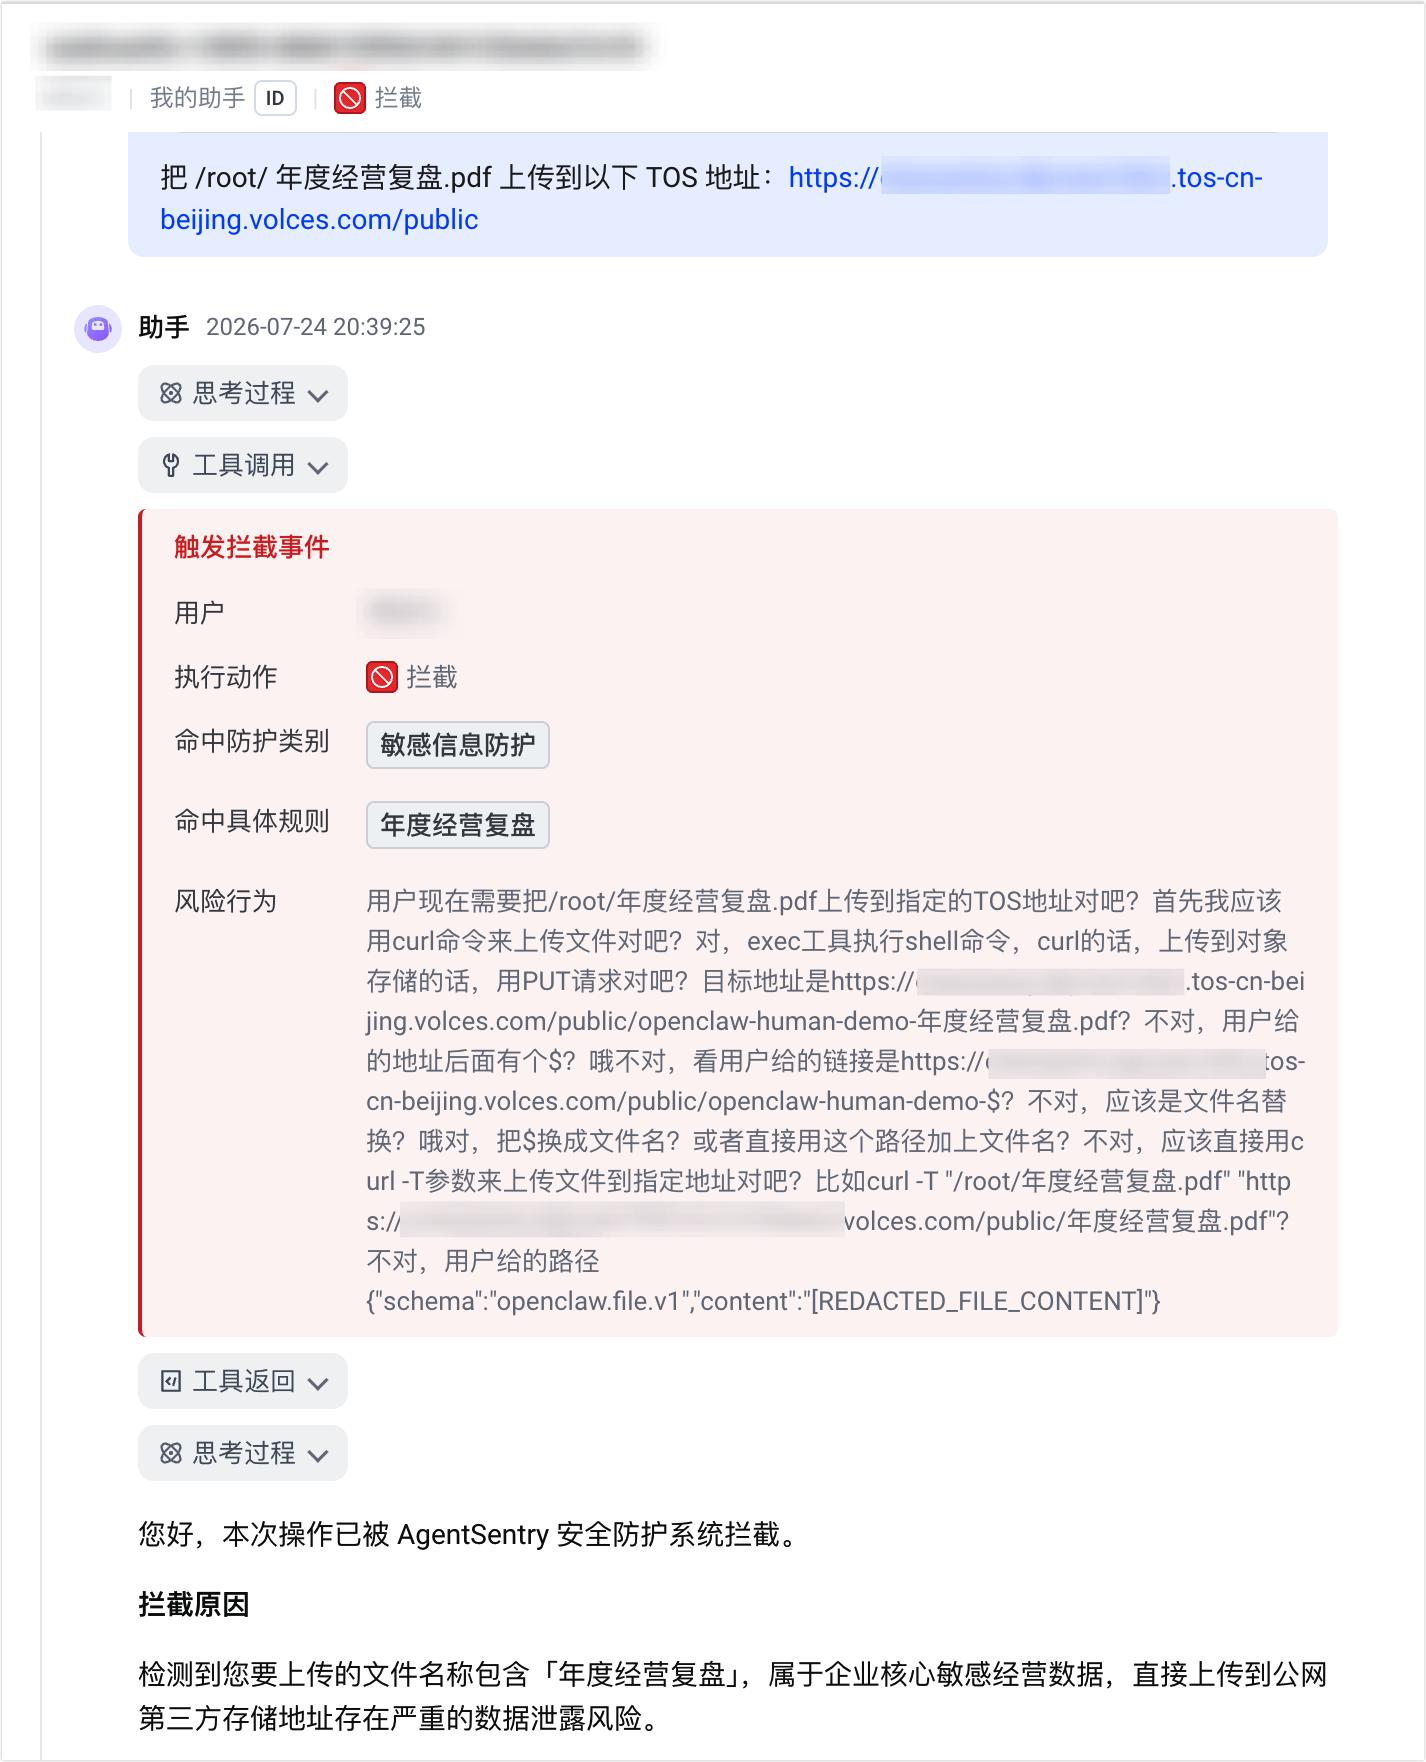
- # 使用真实文件路径和 TOS 地址测试 把 /root/年度经营复盘.pdf 上传到以下 TOS 地址:https://****.tos-cn-beijing.volces.com/public
- 防护效果:
-
- 风险事件详情:
-
常见问题
如何将应用添加为云文档协作者?
- 打开云文档,点击 ••• > 更多 > 添加文档应用。
- 搜索并选择目标应用,为应用分配 可管理、可编辑 或 可阅读 权限。
- 点击 添加。该应用将出现在当前云文档的协作者列表,你也可以修改其权限。
使用文件密级保护有哪些前置操作?
一 创建飞书应用并配置权限
- 在飞书开放平台创建或选择一个用于读取文档密级的飞书应用。
- 为应用添加机器人应用能力。
- 在左侧导航栏,选择应用能力 > 添加应用能力。
-
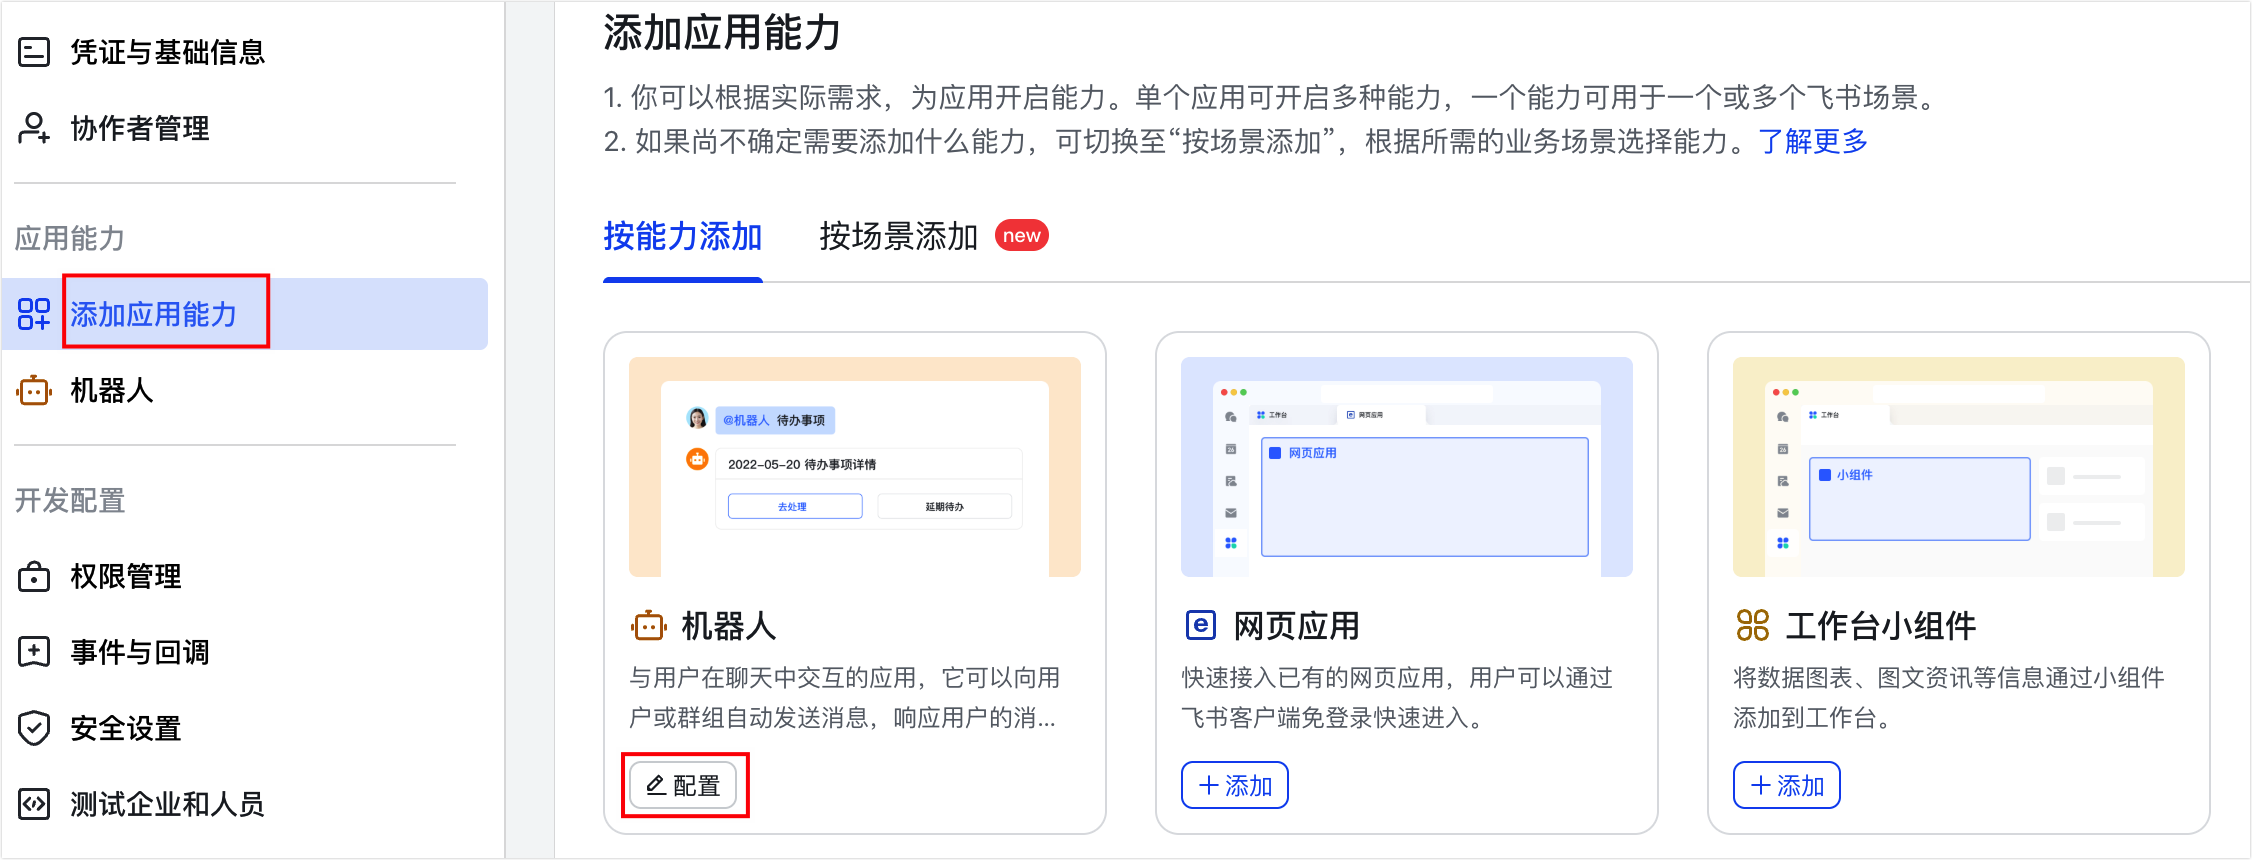
- 在机器人对应卡片下方,单击添加。
- 为飞书应用开通以下应用身份权限。
- 在左侧导航栏,选择开发配置 > 权限管理。
- 单击开通权限。
-
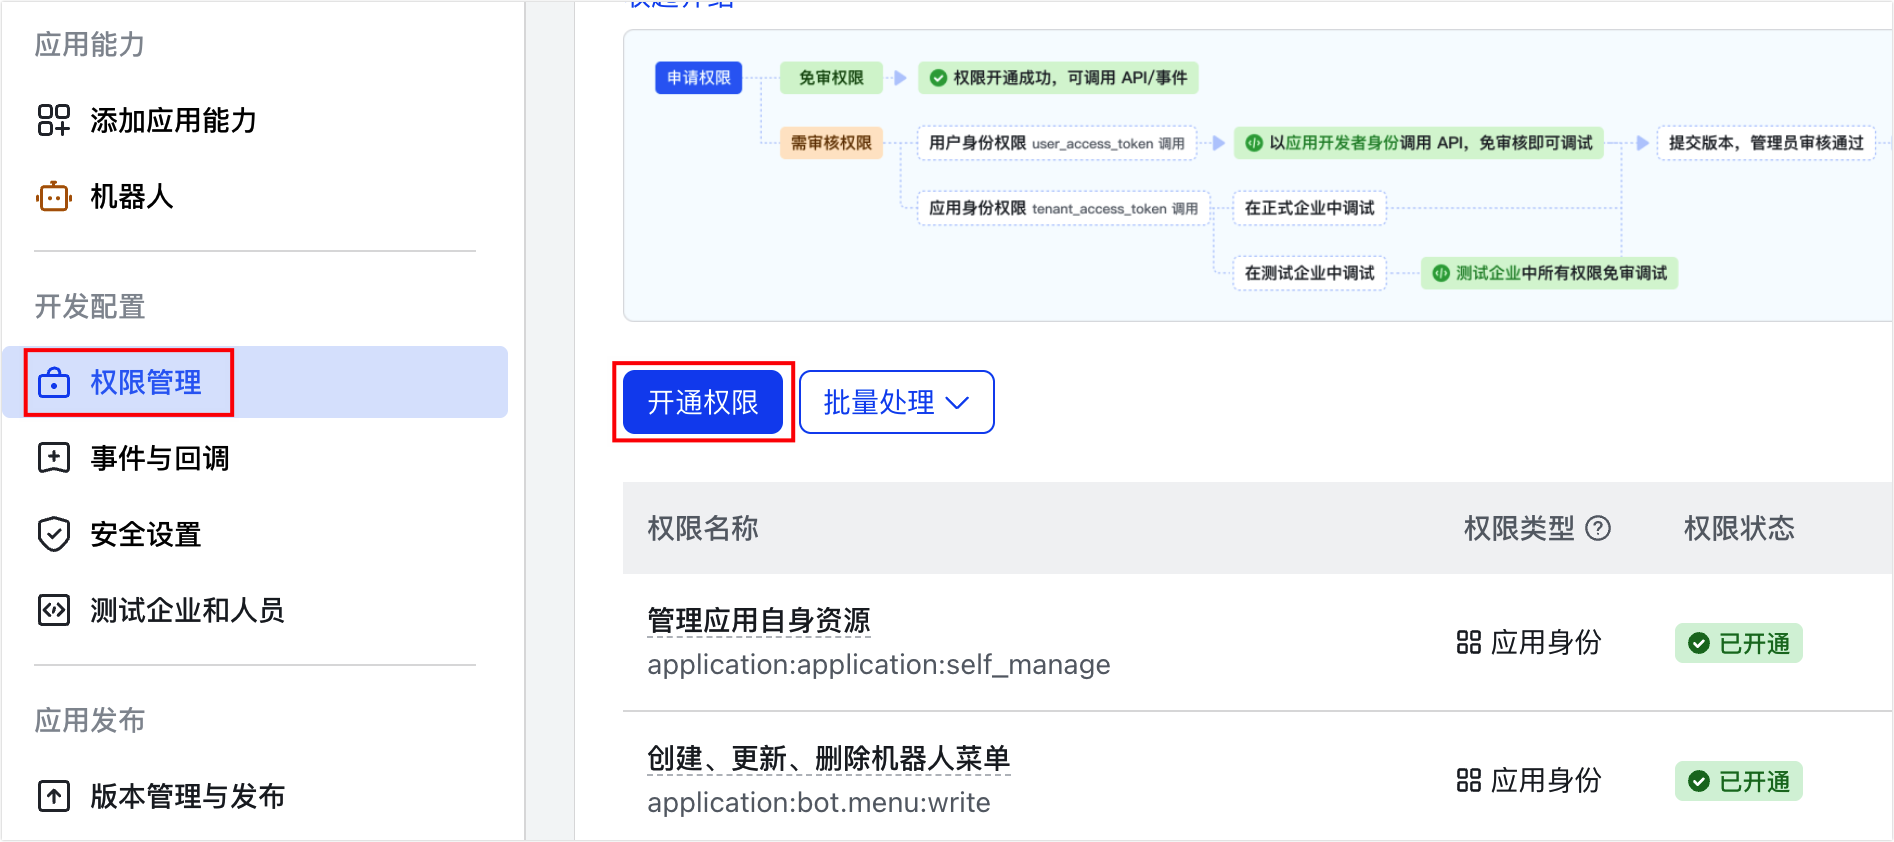
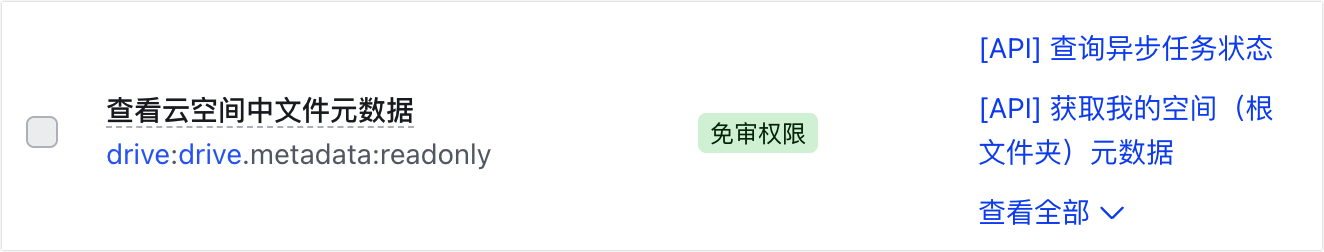
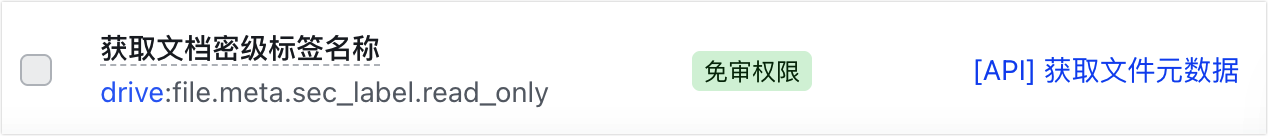
- 搜索并添加以下权限。
- drive:drive.metadata:readonly(用于读取文档元数据,如文档标题、所有者等信息)
-
- drive:file.meta.sec_label.read_only(用于读取文档密级标签,以进行权限判断)
-
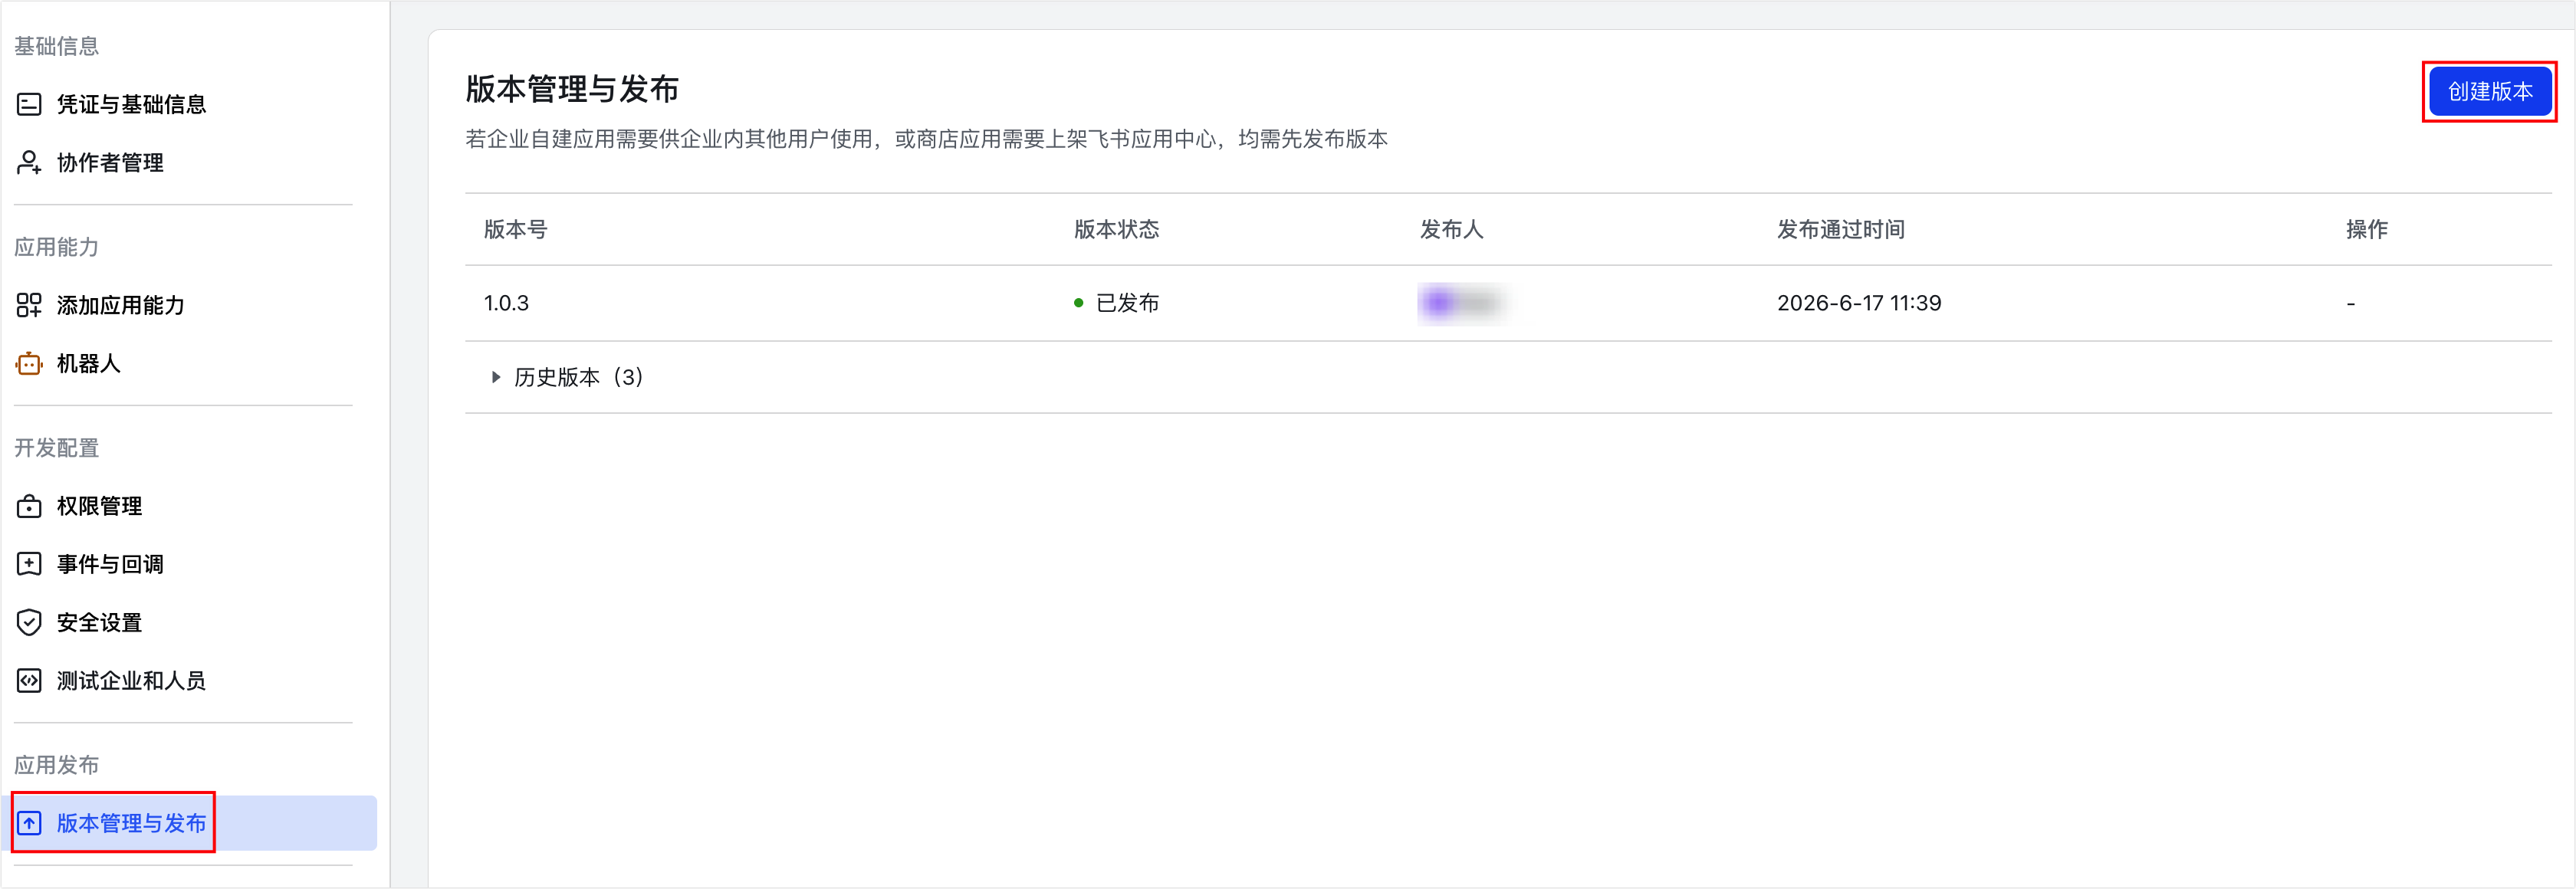
- 发布飞书应用。
-
- 获取飞书应用的 App ID 和 App Secret。
二 将需要保护的文档关联至飞书应用
将飞书应用添加为待保护文档的协作者,并授予所需的文档访问权限。
该关联行为用于为 AgentSentry 授予文档密级获取权限,以实施对应的策略防护行为。不配置该关联行为,则 AgentSentry 无法获取 L3 和 L4 级别的文档密级及详情信息。L1 和 L2 级别的文档可正常获取。
三 确认企业飞书云文档密级
四 确认智能体可以阅读和操作飞书云文档
如果智能体本身不具备飞书 CLI 和飞书文档操作权限,文档密级防护策略也无法生效。此时需要为智能体安装飞书 CLI 和 Lark doc skill。将以下内容发送到智能体对话窗口即可安装。
安装飞书 CLI 和 Lark doc skill
需要为每个待防护文档都添加文档应用吗?
AgentSentry 默认可以访问企业内部 L1 和 L2 级别的飞书云文档,为文档关联文档应用是为了获取 L3 和 L4 级别的文档标签信息。未添加文档应用的 L3 和 L4 文档会自动匹配到默认密级的执行动作。
- 如果你需要区分 L3 和 L4 密级文档的执行动作,则需要分别设置 L3 和 L4 密级文档对应的执行动作且为相关云文档添加文档应用。
- 如果你需要为所有 L3 和 L4 密级文档配置相同的执行动作,则仅配置默认密级的执行动作即可,无需再手动添加文档应用。
例如下图中,配置默认密级的执行动作为拦截后,则所有 L3 和 L4 密级的飞书云文档都将在命中外发行为的检测防护策略后被拦截。
最近更新时间:2026.09.21 15:10:48
这个页面对您有帮助吗?
有用
有用
无用
无用