ArkClaw 企业版
ArkClaw 企业版


文档指南

请输入


- 文档首页
 ArkClaw 企业版ArkClaw 企业版访问控制授权IAM用户使用ArkClaw用户信息脱敏权限
 复制全文
 下载 pdf
授权IAM用户使用ArkClaw用户信息脱敏权限
 文档反馈
 问问助手
ArkClaw 管理控制台的用户信息脱敏开关,默认仅火山引擎主账号可以操作。IAM用户如需使用此功能,您可以在火山引擎控制台创建一条包含 arkclaw:UpdateSpaceIdentityConfig 权限的自定义策略,并授予指定的 IAM 用户或用户组,使其具备开启/关闭 ArkClaw 用户信息脱敏开关的权限。本文介绍如何创建自定义权限策略并授权 IAM 用户或用户组。
前提条件
- 已为目标 IAM 用户授权使用 ArkClaw 权限,相关操作请参见授权IAM用户使用ArkClaw权限。
- 您已具备以下任一身份:
- 火山引擎主账号。
- IAM 用户,且同时满足以下两个条件:
- 已被主账号授予访问控制控制台的管理权限。相关操作请参见授权IAM用户使用ArkClaw权限。
- 已被主账号授予 arkclaw:UpdateSpaceIdentityConfig 自定义权限策略。
说明
只有主账号具备最大权限,可以为 IAM 用户开通各类云服务权限。当某个 IAM 用户被主账号授予访问控制管理权限后,该 IAM 用户即可为其他 IAM 用户添加自定义权限策略。为其他 IAM 用户添加 arkclaw:UpdateSpaceIdentityConfig 权限的前提是自身已具备该权限。
操作步骤
您可以为用户直接授权使用ArkClaw企业版 用户信息脱敏功能的权限,或为用户组添加使用ArkClaw企业版 用户信息脱敏功能的权限,再把IAM用户添加到用户组中,继承用户组的权限。
- 使用主账号或有权限的IAM账号登录访问控制控制台。
- 在左侧导航树,单击“权限策略”按钮。
- 在“权限策略”页面,单击“新建自定义策略”按钮。
-
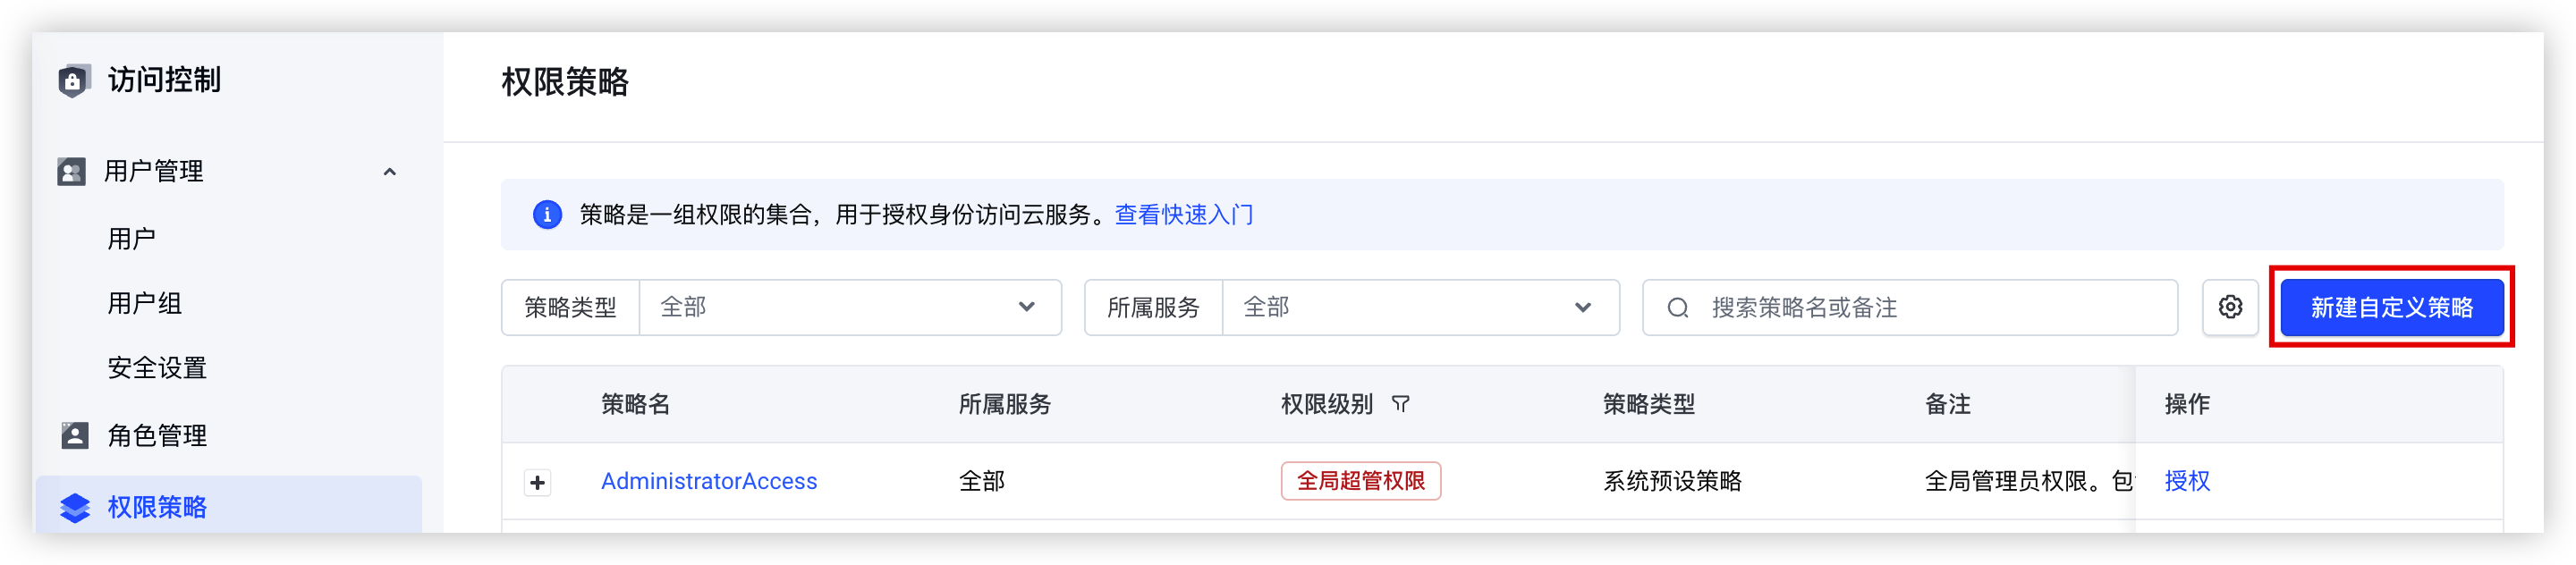
- 在“新建自定义策略”页面中,定义策略名称和备注。
- 策略名称(必填):“策略名称”的编辑框内根据要求输入拟自定义策略的名称。此处以 UpdateSpaceIdentityConfig 为例。
- 备注(选填):“备注”编辑框内可根据要求输入拟自定义策略的相关描述信息等内容,以区分不同策略。
- 单击切换至“JSON 编辑器”页签,在编辑器中,输入以下策略后单击“提交”按钮。
- {"Statement": [{"Effect": "Allow","Action": ["arkclaw:UpdateSpaceIdentityConfig"],"Resource": ["*"]}]}
-
- 在左侧导航树,选择“用户管理 > 用户”。
- 在搜索框中输入目标 IAM 用户的名称,按“回车”键,单击目标IAM用户操作列的“添加权限”按钮。
-
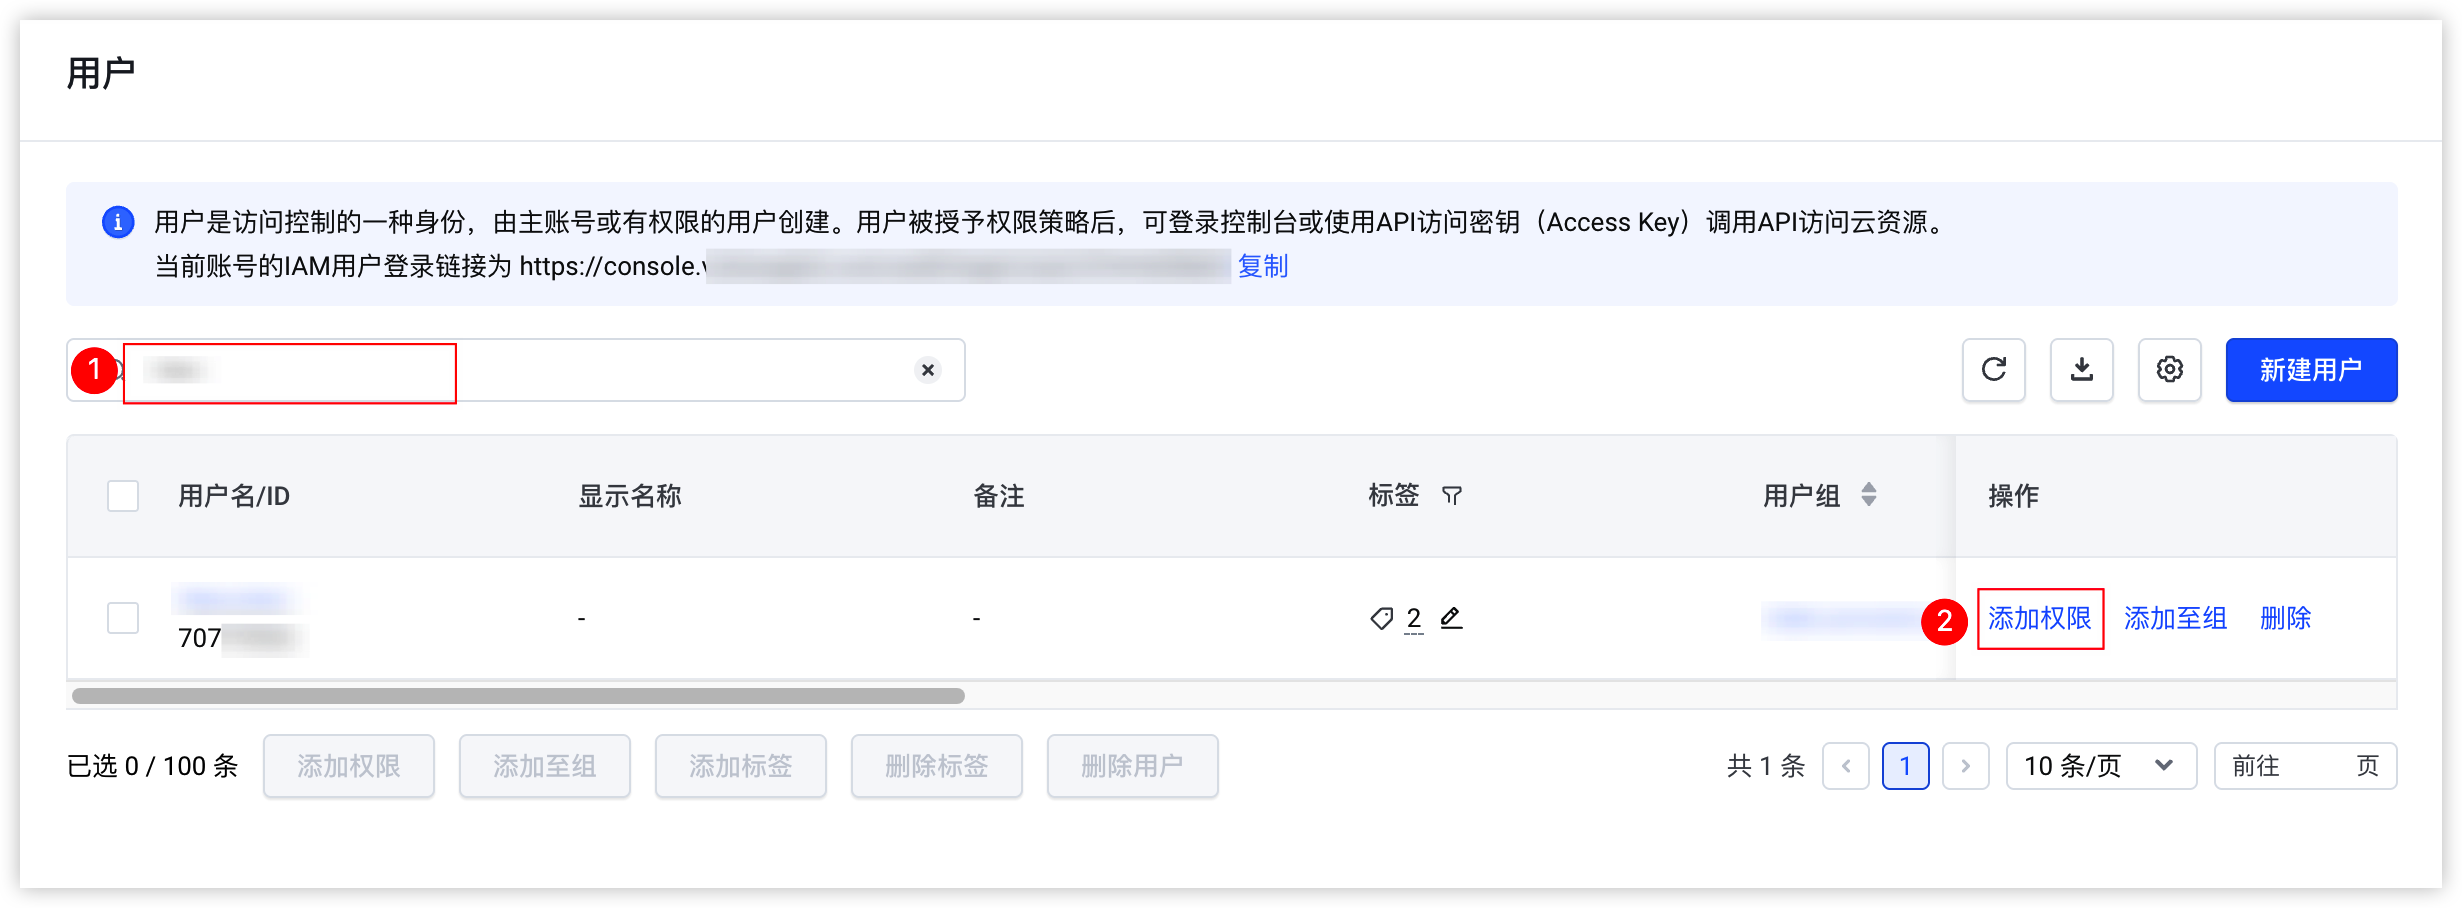
- 在“添加授权”页签下,搜索策略名称关键词“UpdateSpaceIdentityConfig”,勾选策略UpdateSpaceIdentityConfig。
- 选项“限制到项目资源”选择“否”。
-
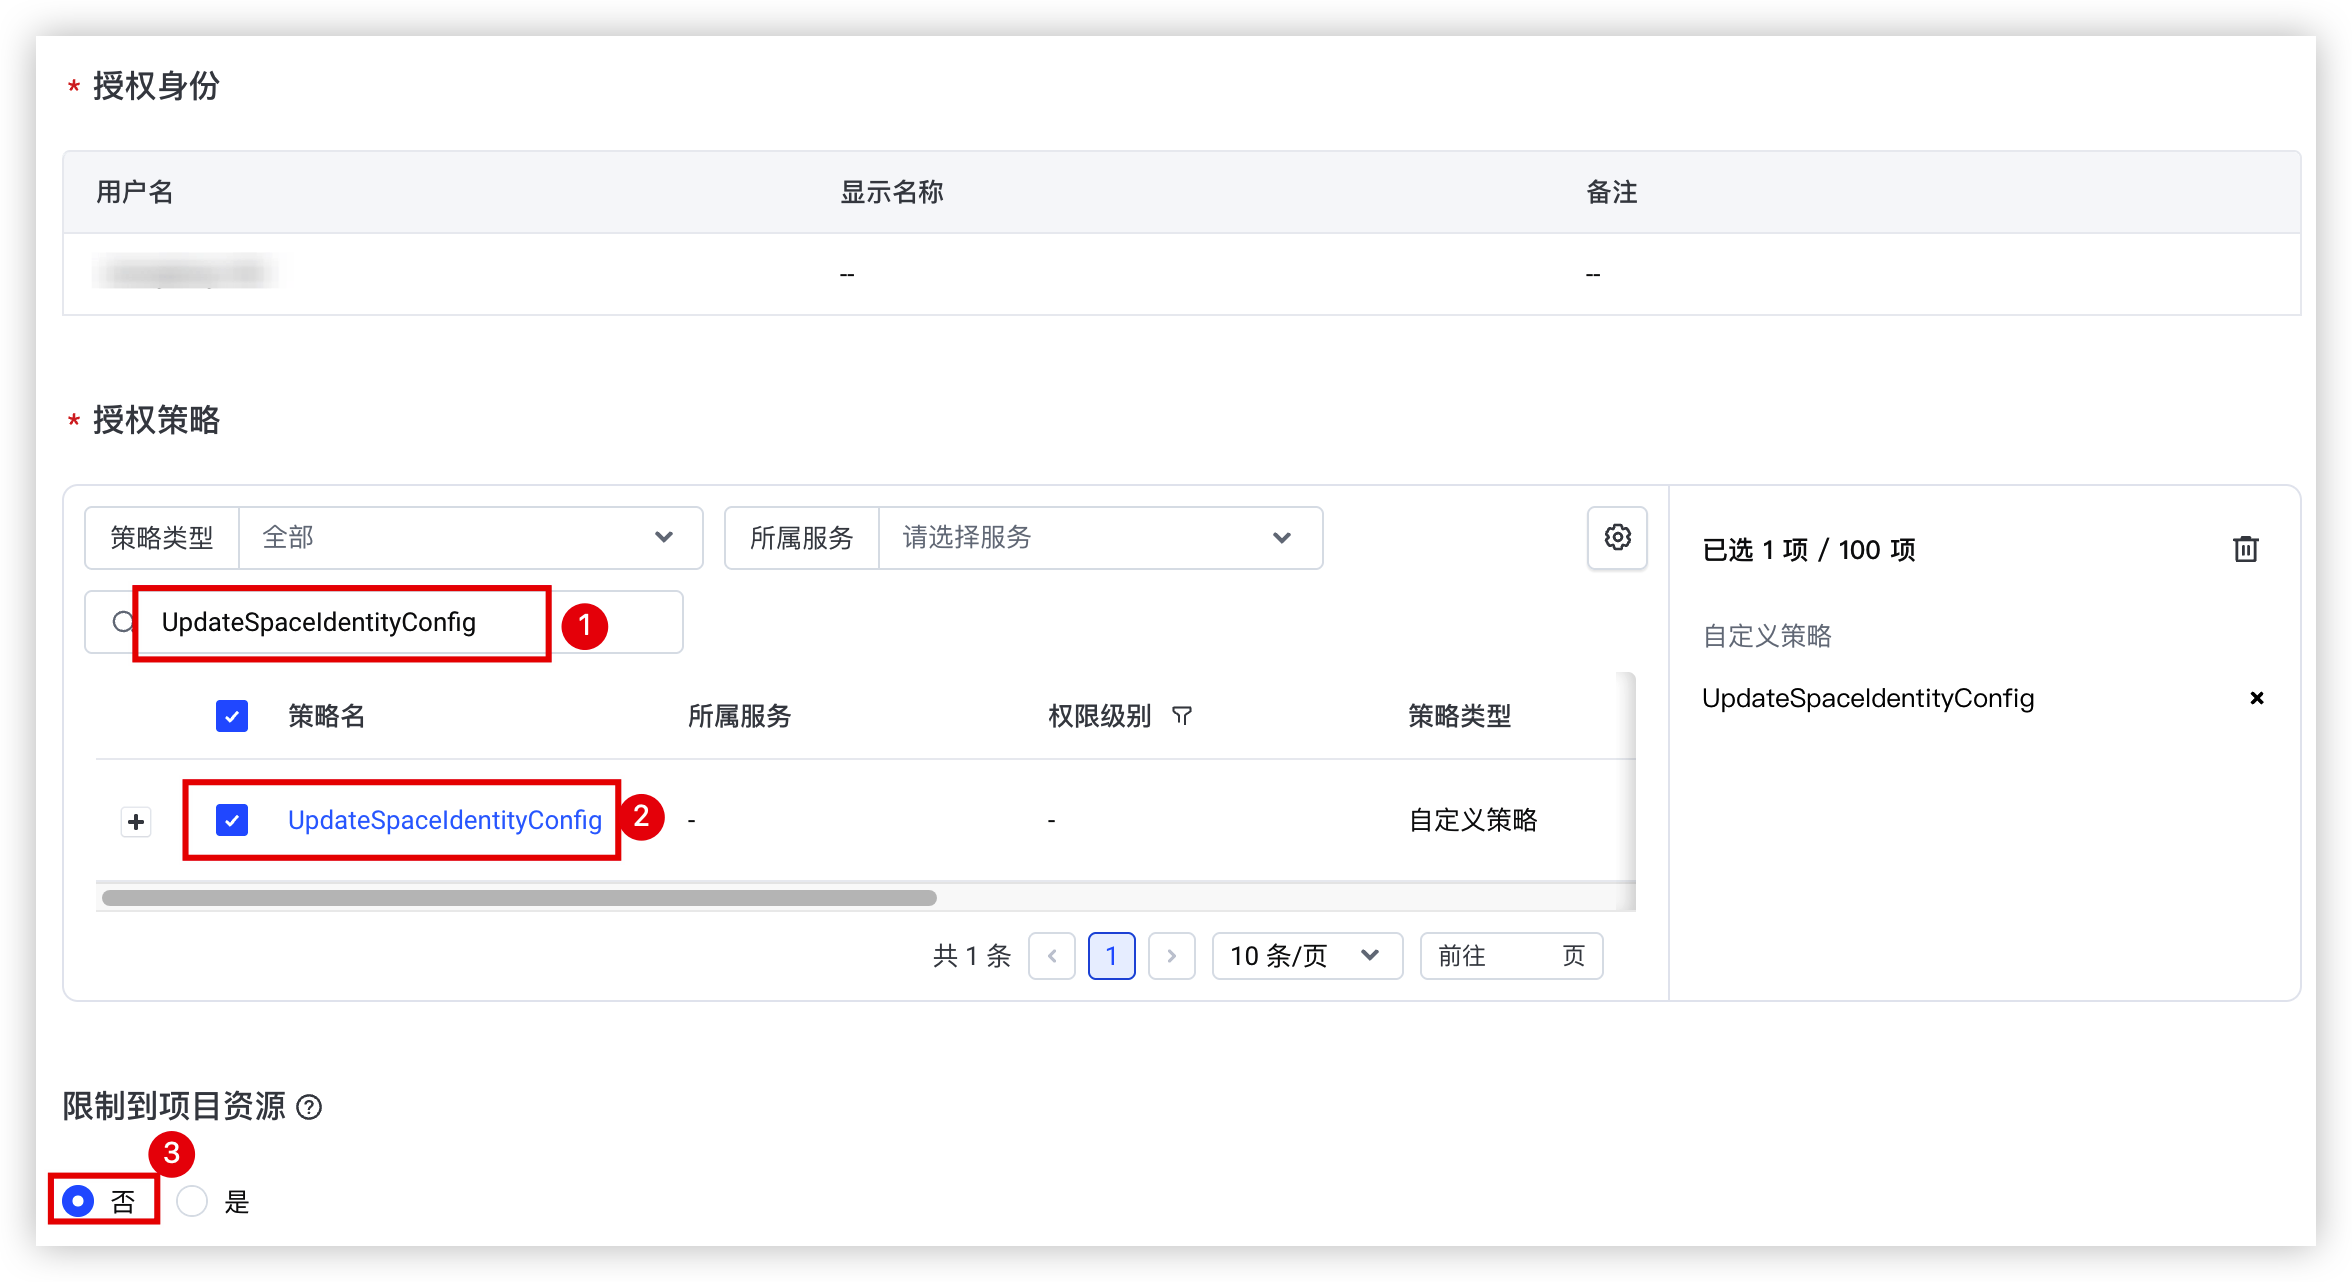
- 单击“提交”按钮,授权后立即生效。
-
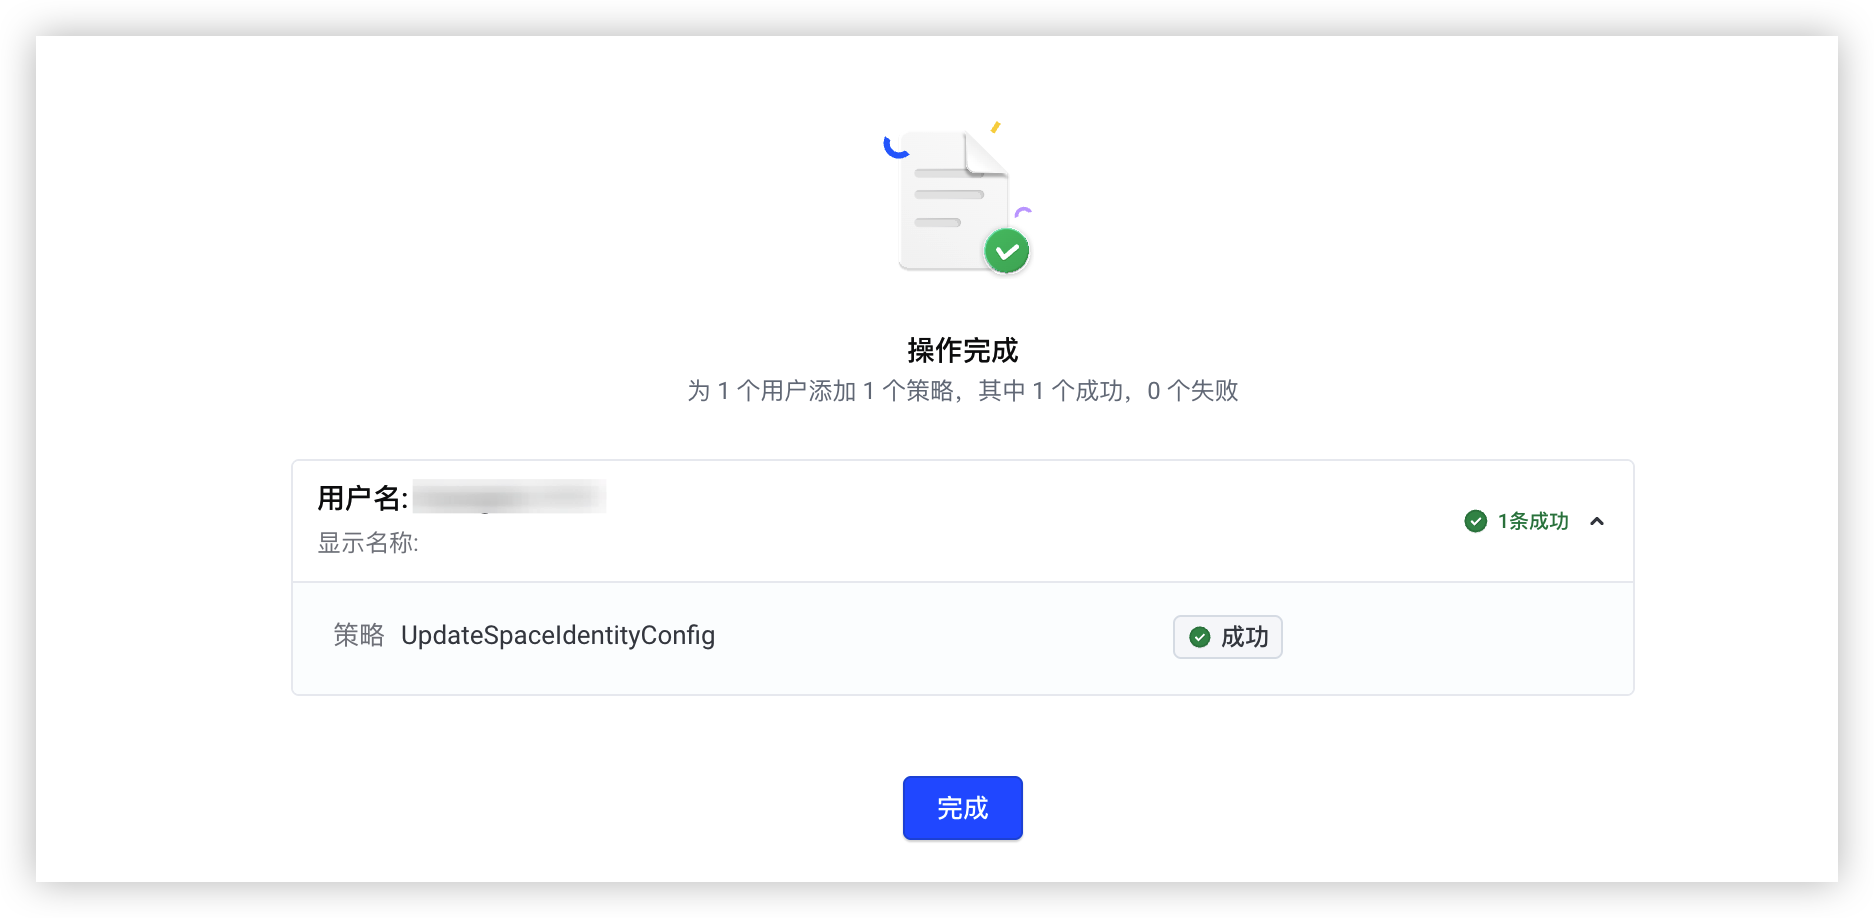
- 使用 IAM 用户登录ArkClaw企业版控制台,使用ArkClaw企业版用户信息脱敏功能。
- 使用主账号或有权限的IAM账号登录访问控制控制台。
- 在左侧导航树,单击“权限策略”按钮。
- 在“权限策略”页面,单击“新建自定义策略”按钮。
-
- 在“新建自定义策略”页面中,定义策略名称和备注。
- 策略名称(必填):“策略名称”的编辑框内根据要求输入拟自定义策略的名称。此处以 UpdateSpaceIdentityConfig 为例。
- 备注(选填):“备注”编辑框内可根据要求输入拟自定义策略的相关描述信息等内容,以区分不同策略。
- 单击切换至“JSON 编辑器”页签,在编辑器中,输入以下策略后单击“提交”按钮。
- {"Statement": [{"Effect": "Allow","Action": ["arkclaw:UpdateSpaceIdentityConfig"],"Resource": ["*"]}]}
-
- 在左侧导航树,选择“用户管理 > 用户组”。
- 在搜索框中输入目标用户组的名称,按“回车”键,单击目标用户组操作列的“添加权限”按钮。
-
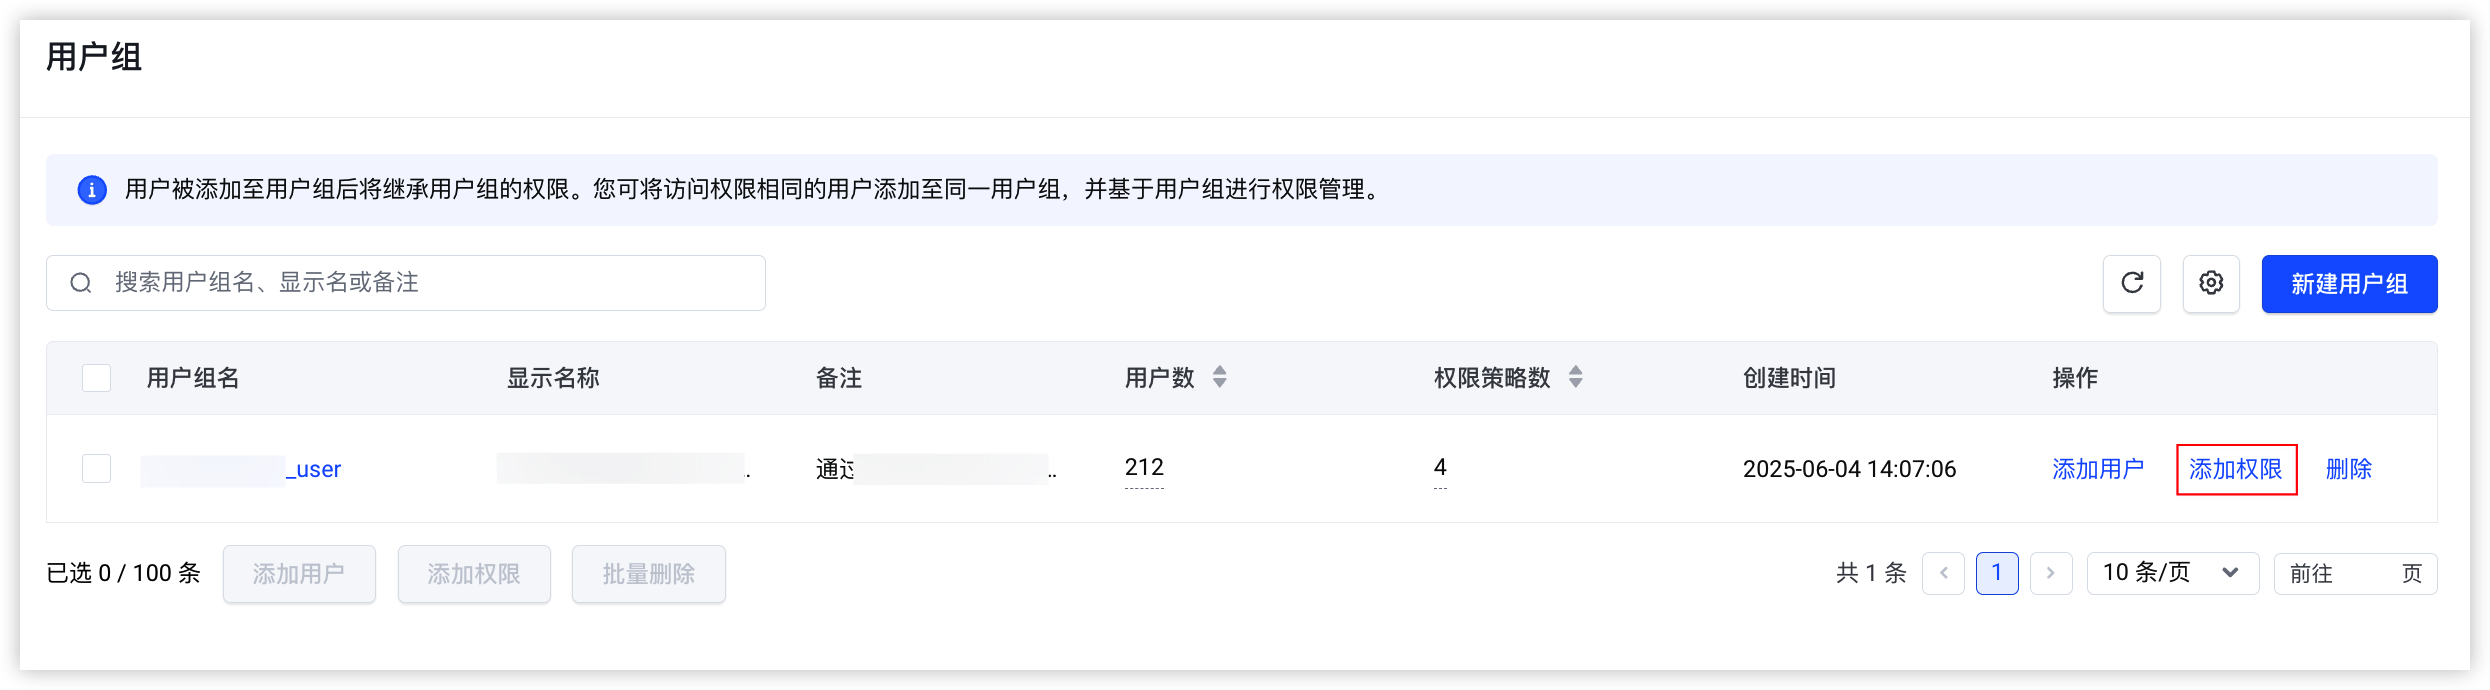
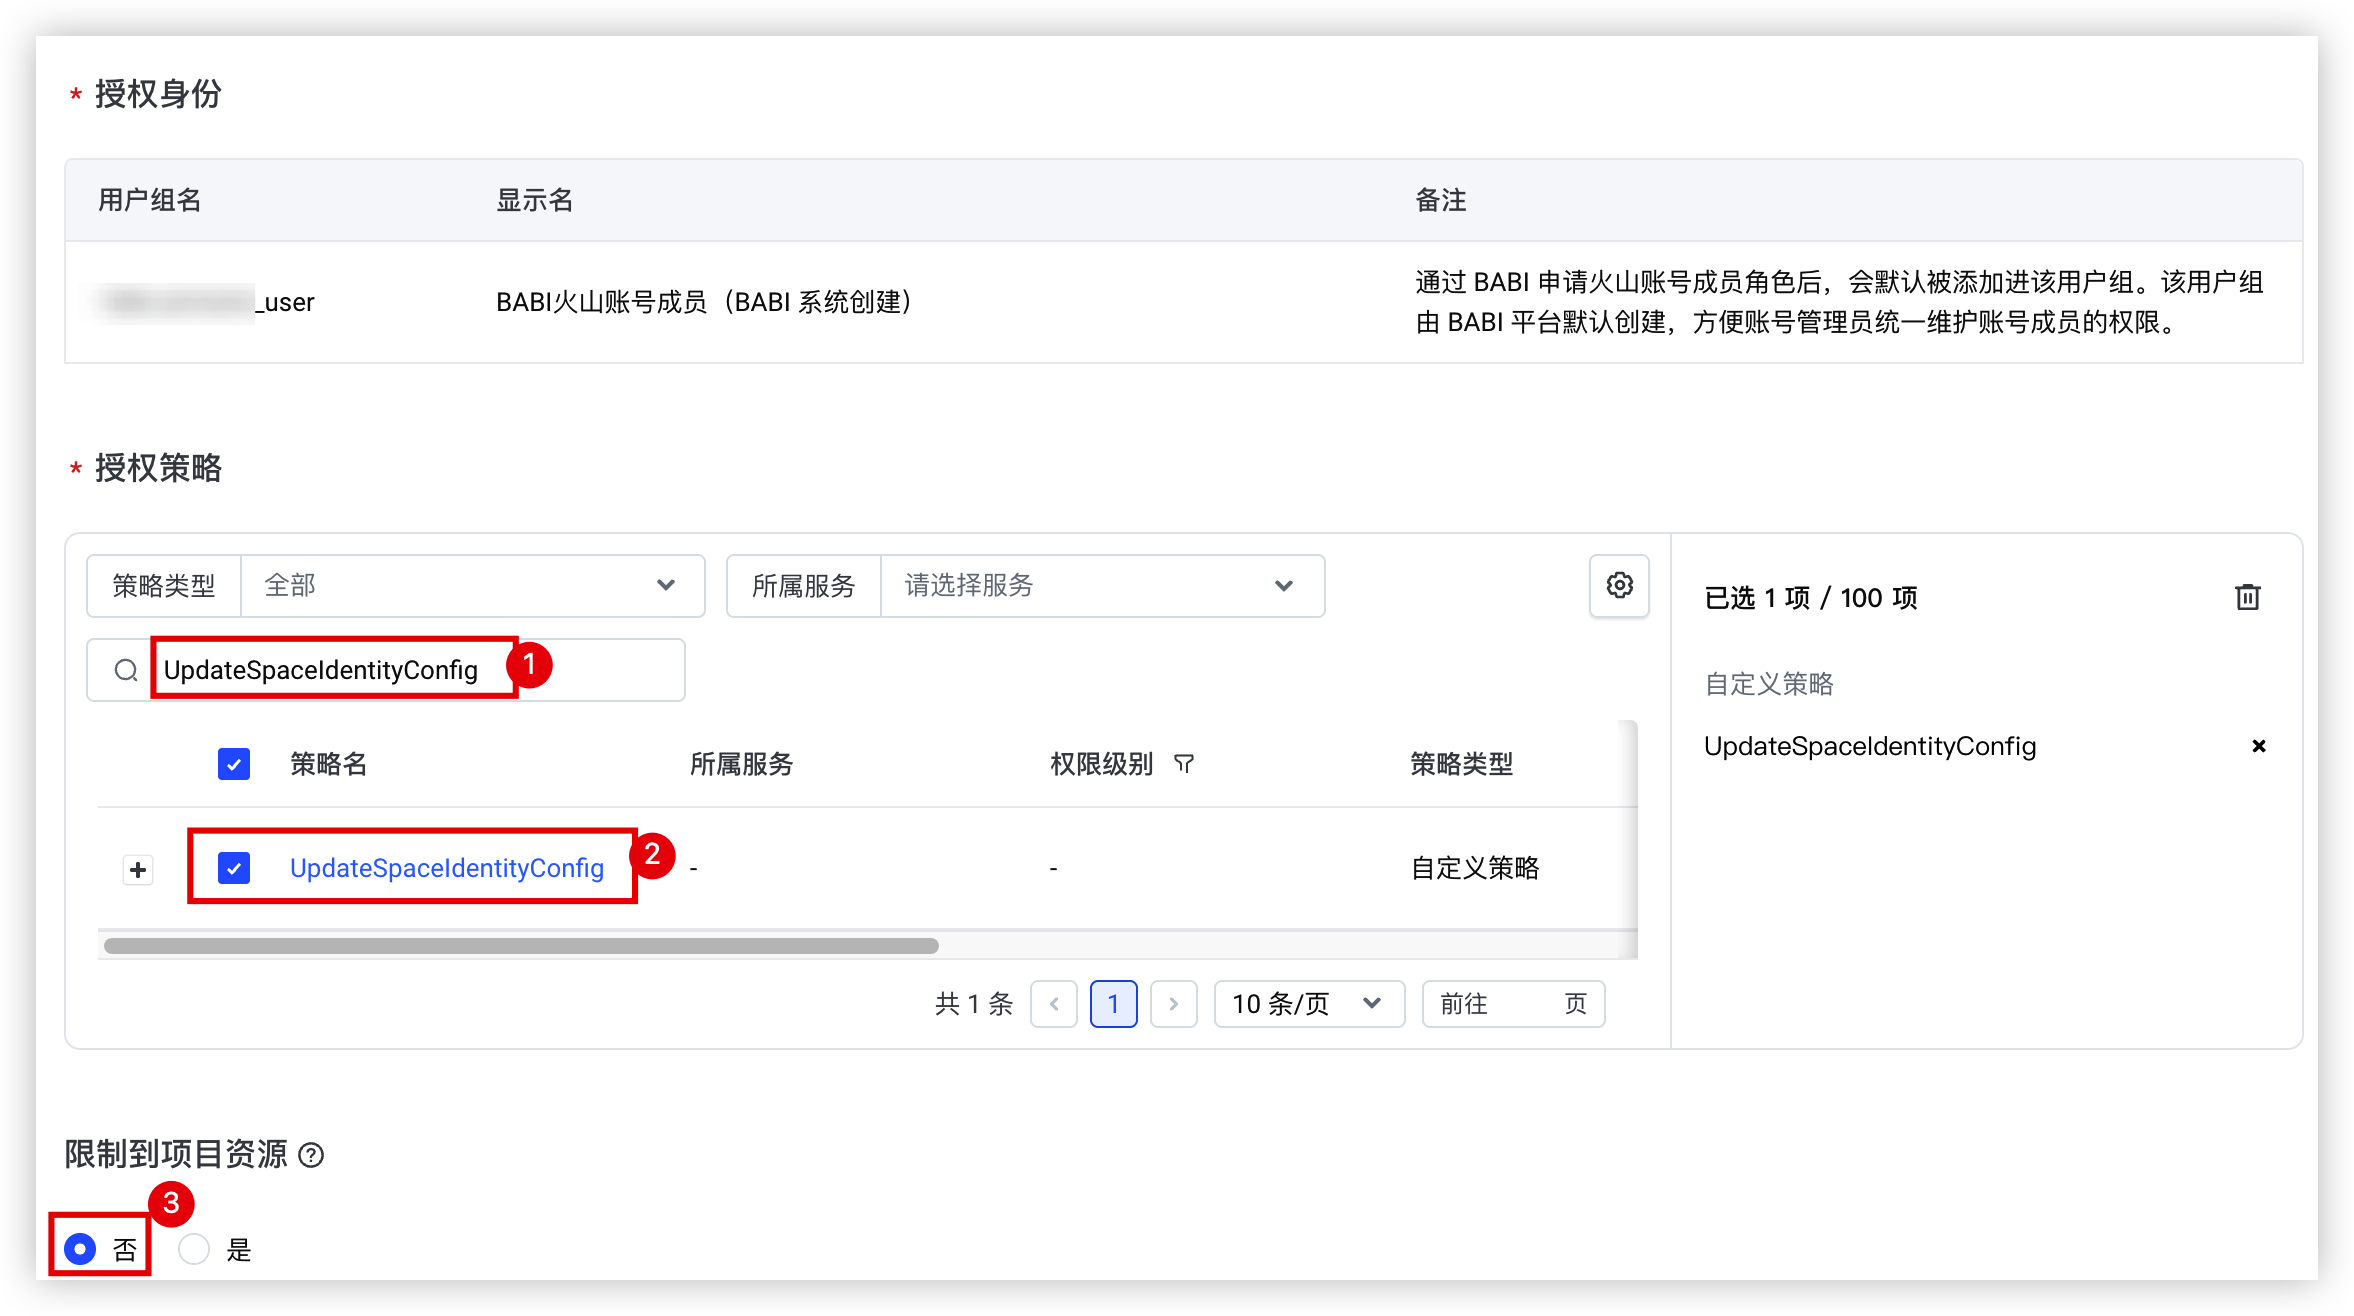
- 在“添加授权”页签下,搜索策略名称关键词“UpdateSpaceIdentityConfig”,勾选策略UpdateSpaceIdentityConfig。
- 选项“限制到项目资源”选择“否”。
-
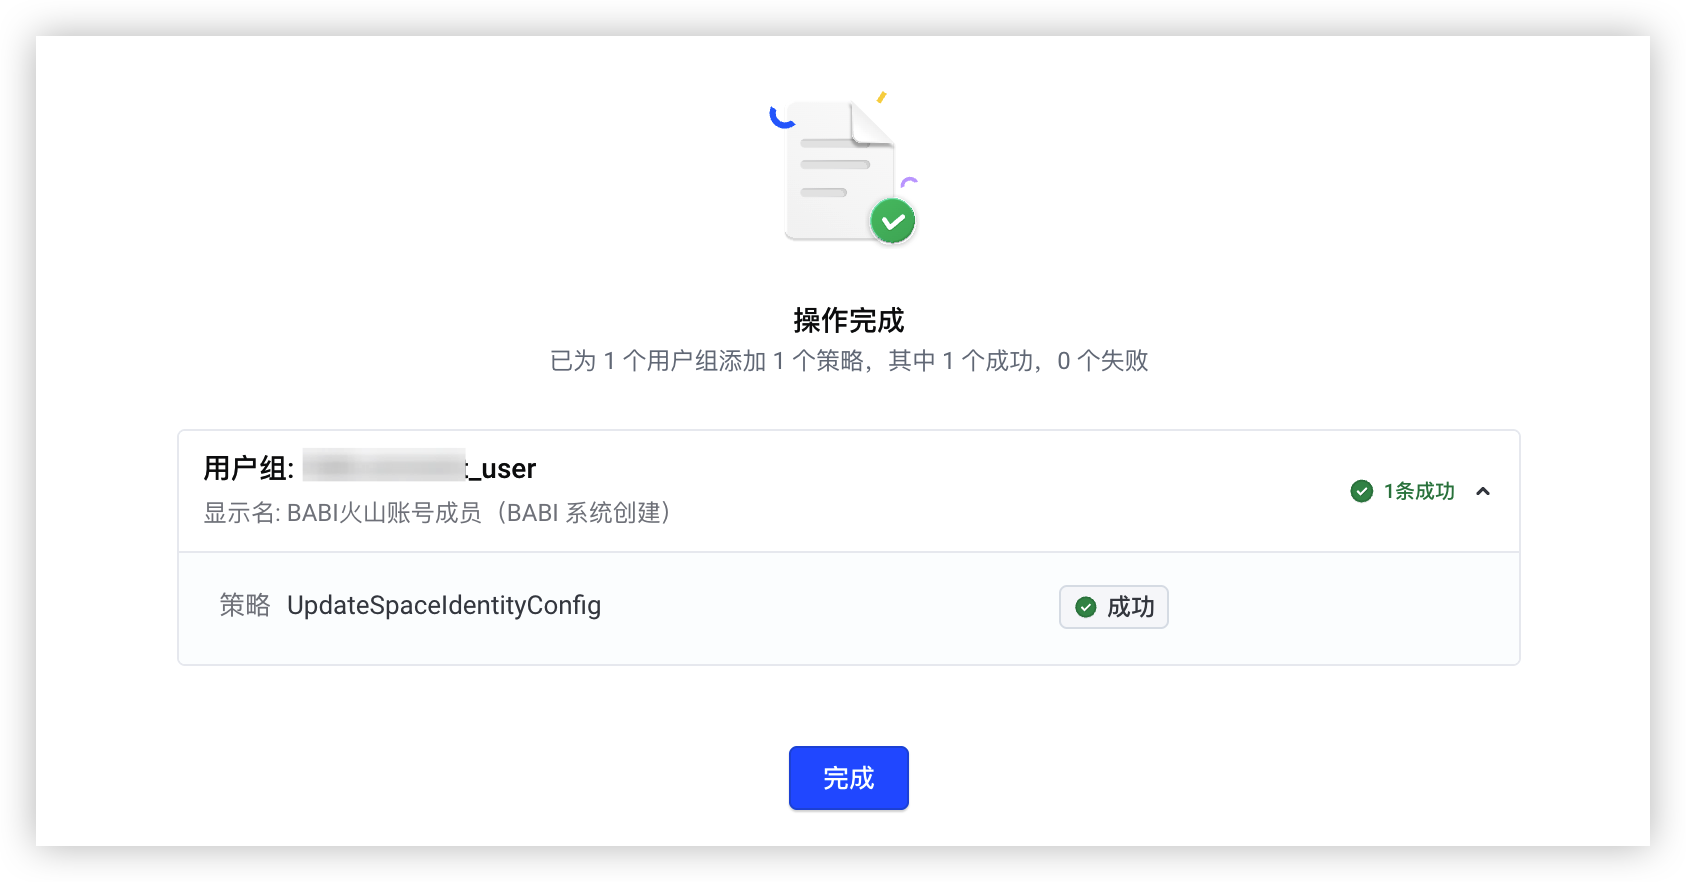
- 单击“提交”按钮,授权后立即生效。
-
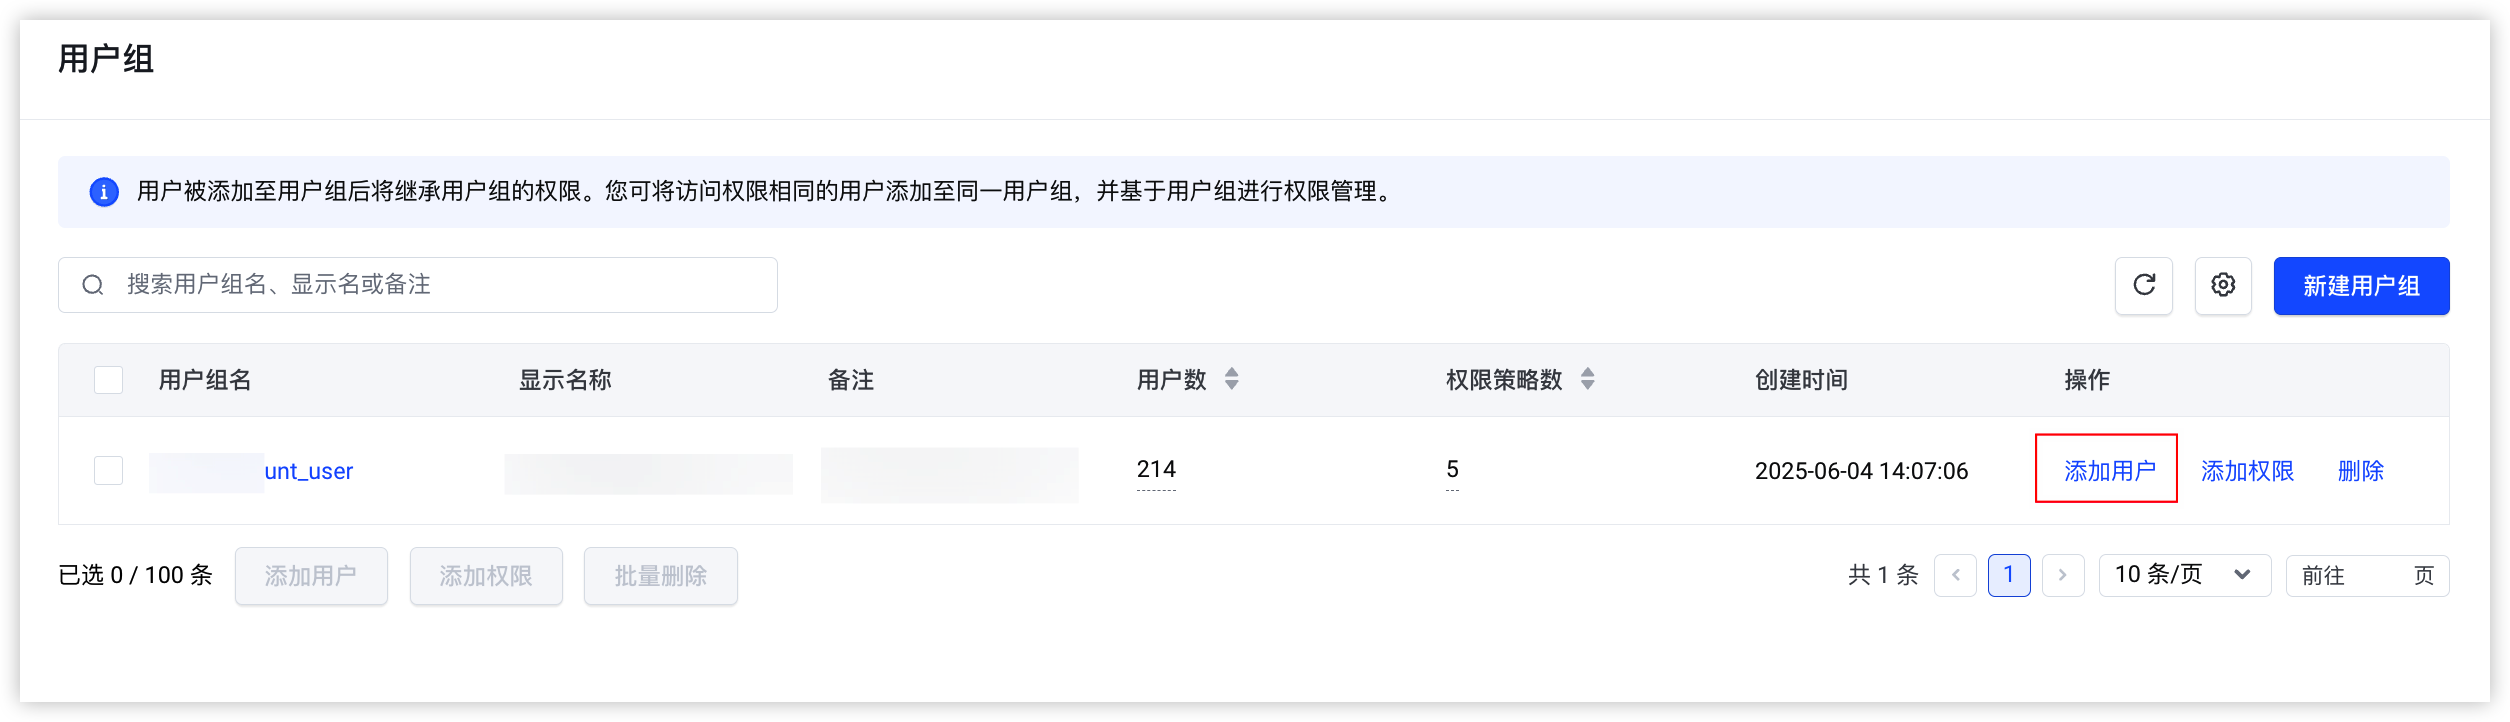
- 在用户组页面,单击目标用户组操作列的“添加用户”按钮,把用户添加进有权限的用户组。
-
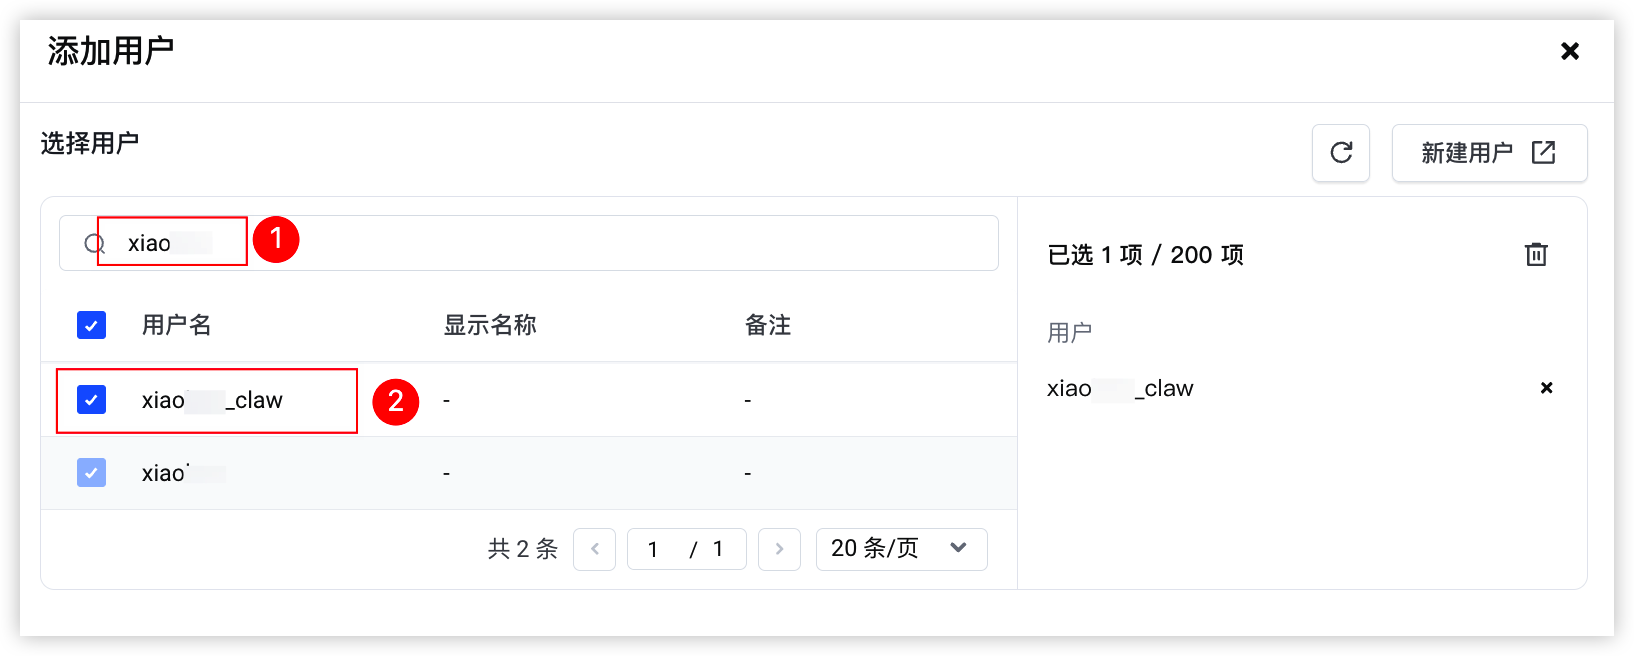
- 在添加用户中搜索目标IAM用户,勾选目标IAM用户,单击“确定”按钮。
-
- 使用IAM用户登录ArkClaw企业版控制台,使用ArkClaw企业版用户信息脱敏功能。
最近更新时间:2026.08.03 23:08:28
这个页面对您有帮助吗?
有用
有用
无用
无用